Secure 重要ネットワークへの接続前および接続後のすべてのデバイス
ベンダーのノートパソコンやその他の一時的なデバイスは、メンテナンス、サポート、および更新のために、日常的にOT(オペレーショナル・テクノロジー)システムに接続されています。「2026年SANS調査:OTおよびICSセキュリティに対するAIの脅威」によると、OT/制御システムのインシデントを経験した回答者の31%が、ベンダーのノートパソコンを含む一時的なサイバー資産を、最初の攻撃経路として特定しました。
本ガイドは、セキュリティ責任者やOT運用担当者が、デバイススキャン、ポリシーの適用、稼働中のシステムのスキャン、安全なファイル転送、ファームウェアの更新といった分野に共通するリスクに対処できるよう、現場での実践に基づいたワークフローを通じて支援するものです。
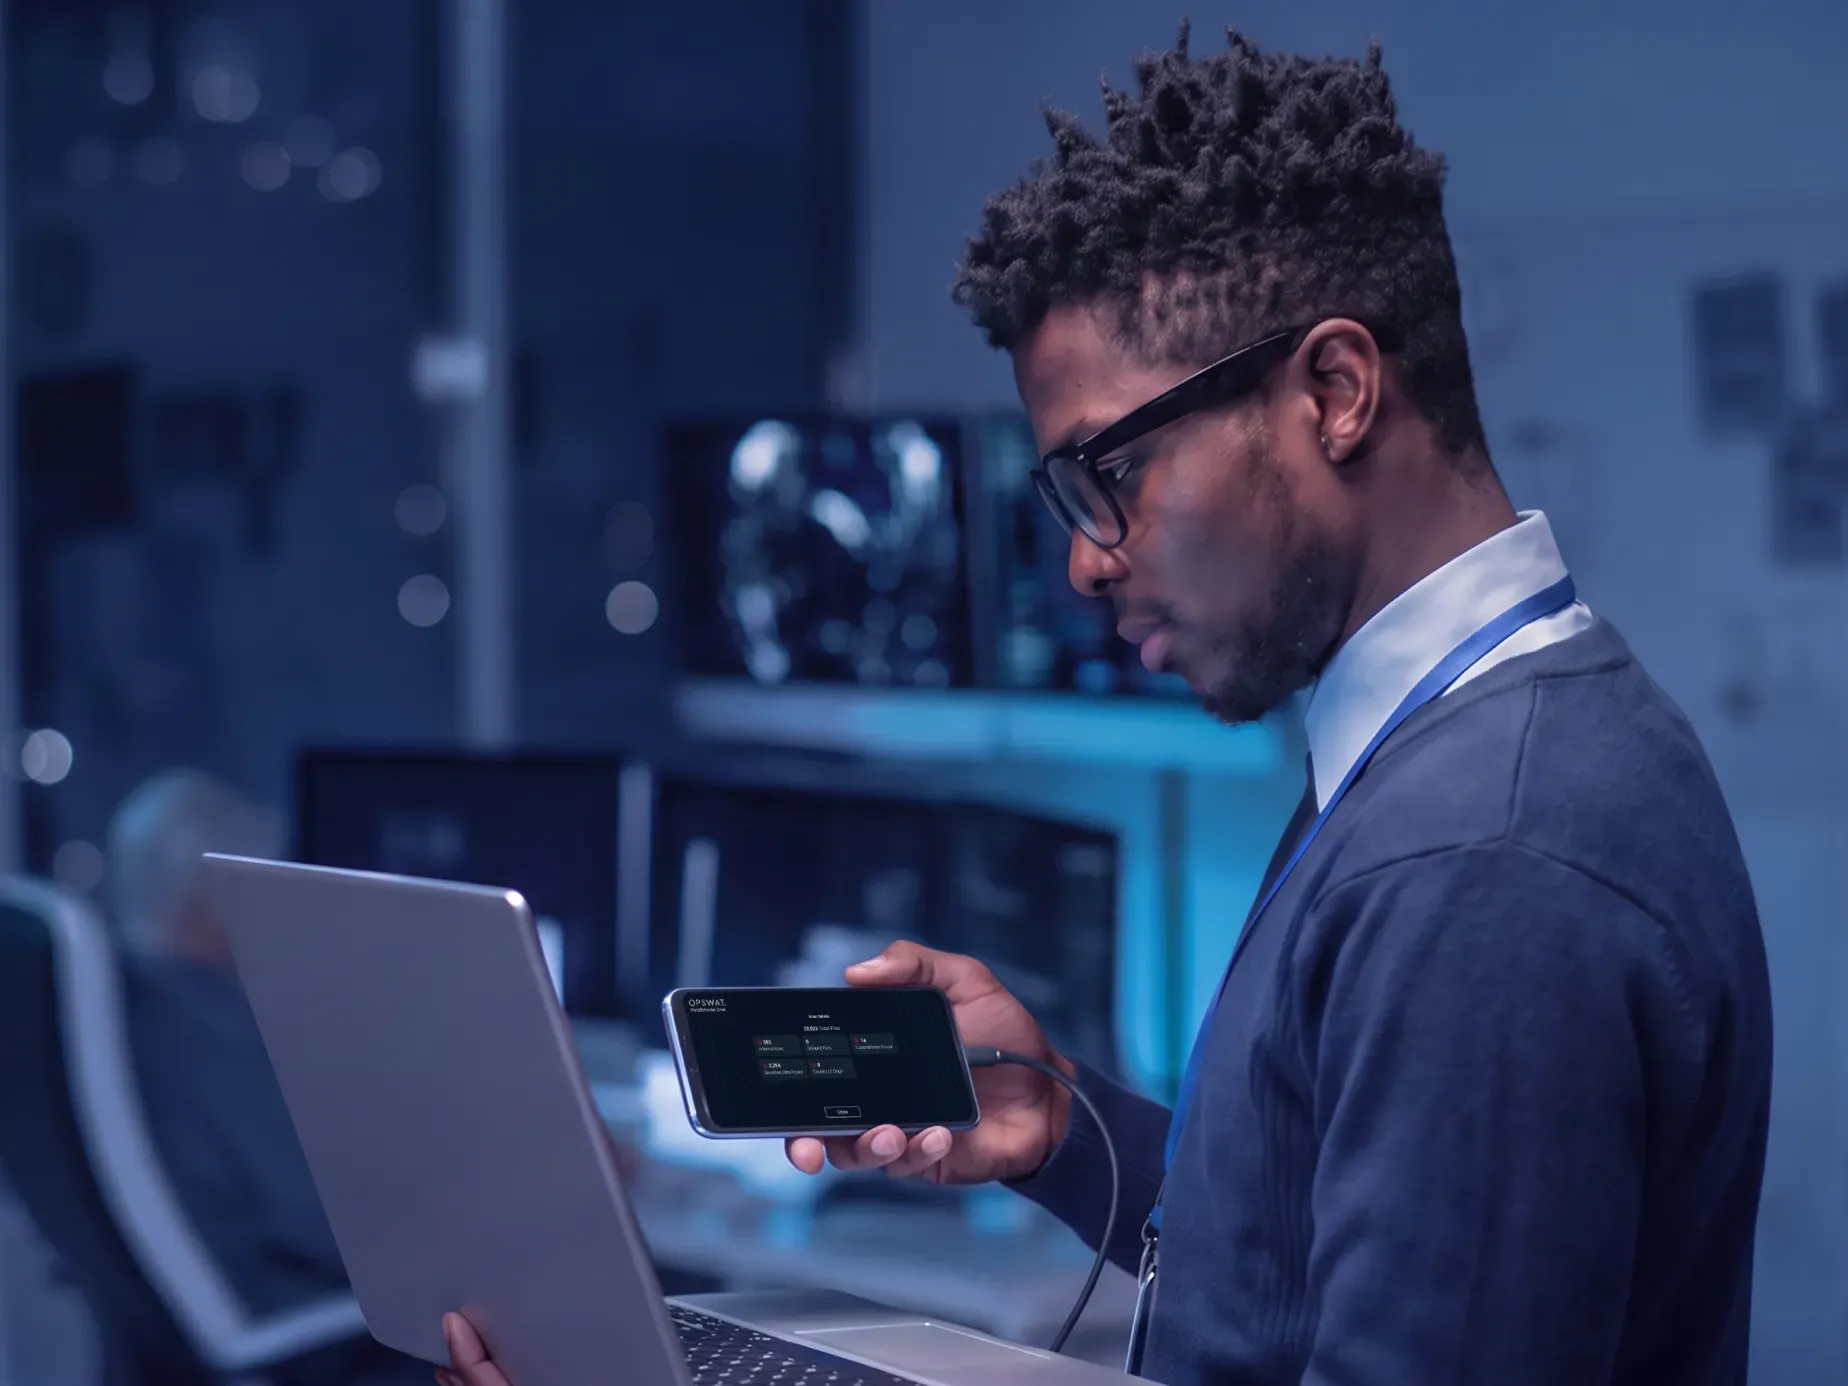
重要な環境に入る前にデバイスを確認する
ベンダーや請負業者のデバイスが重要なシステムに接続する前に、それらをスキャンします。起動前のスキャン、一元化されたレポート機能、およびSOCとOTの連携ワークフローが、いかにしてより的確なアクセス判断を支援するかをご覧ください。
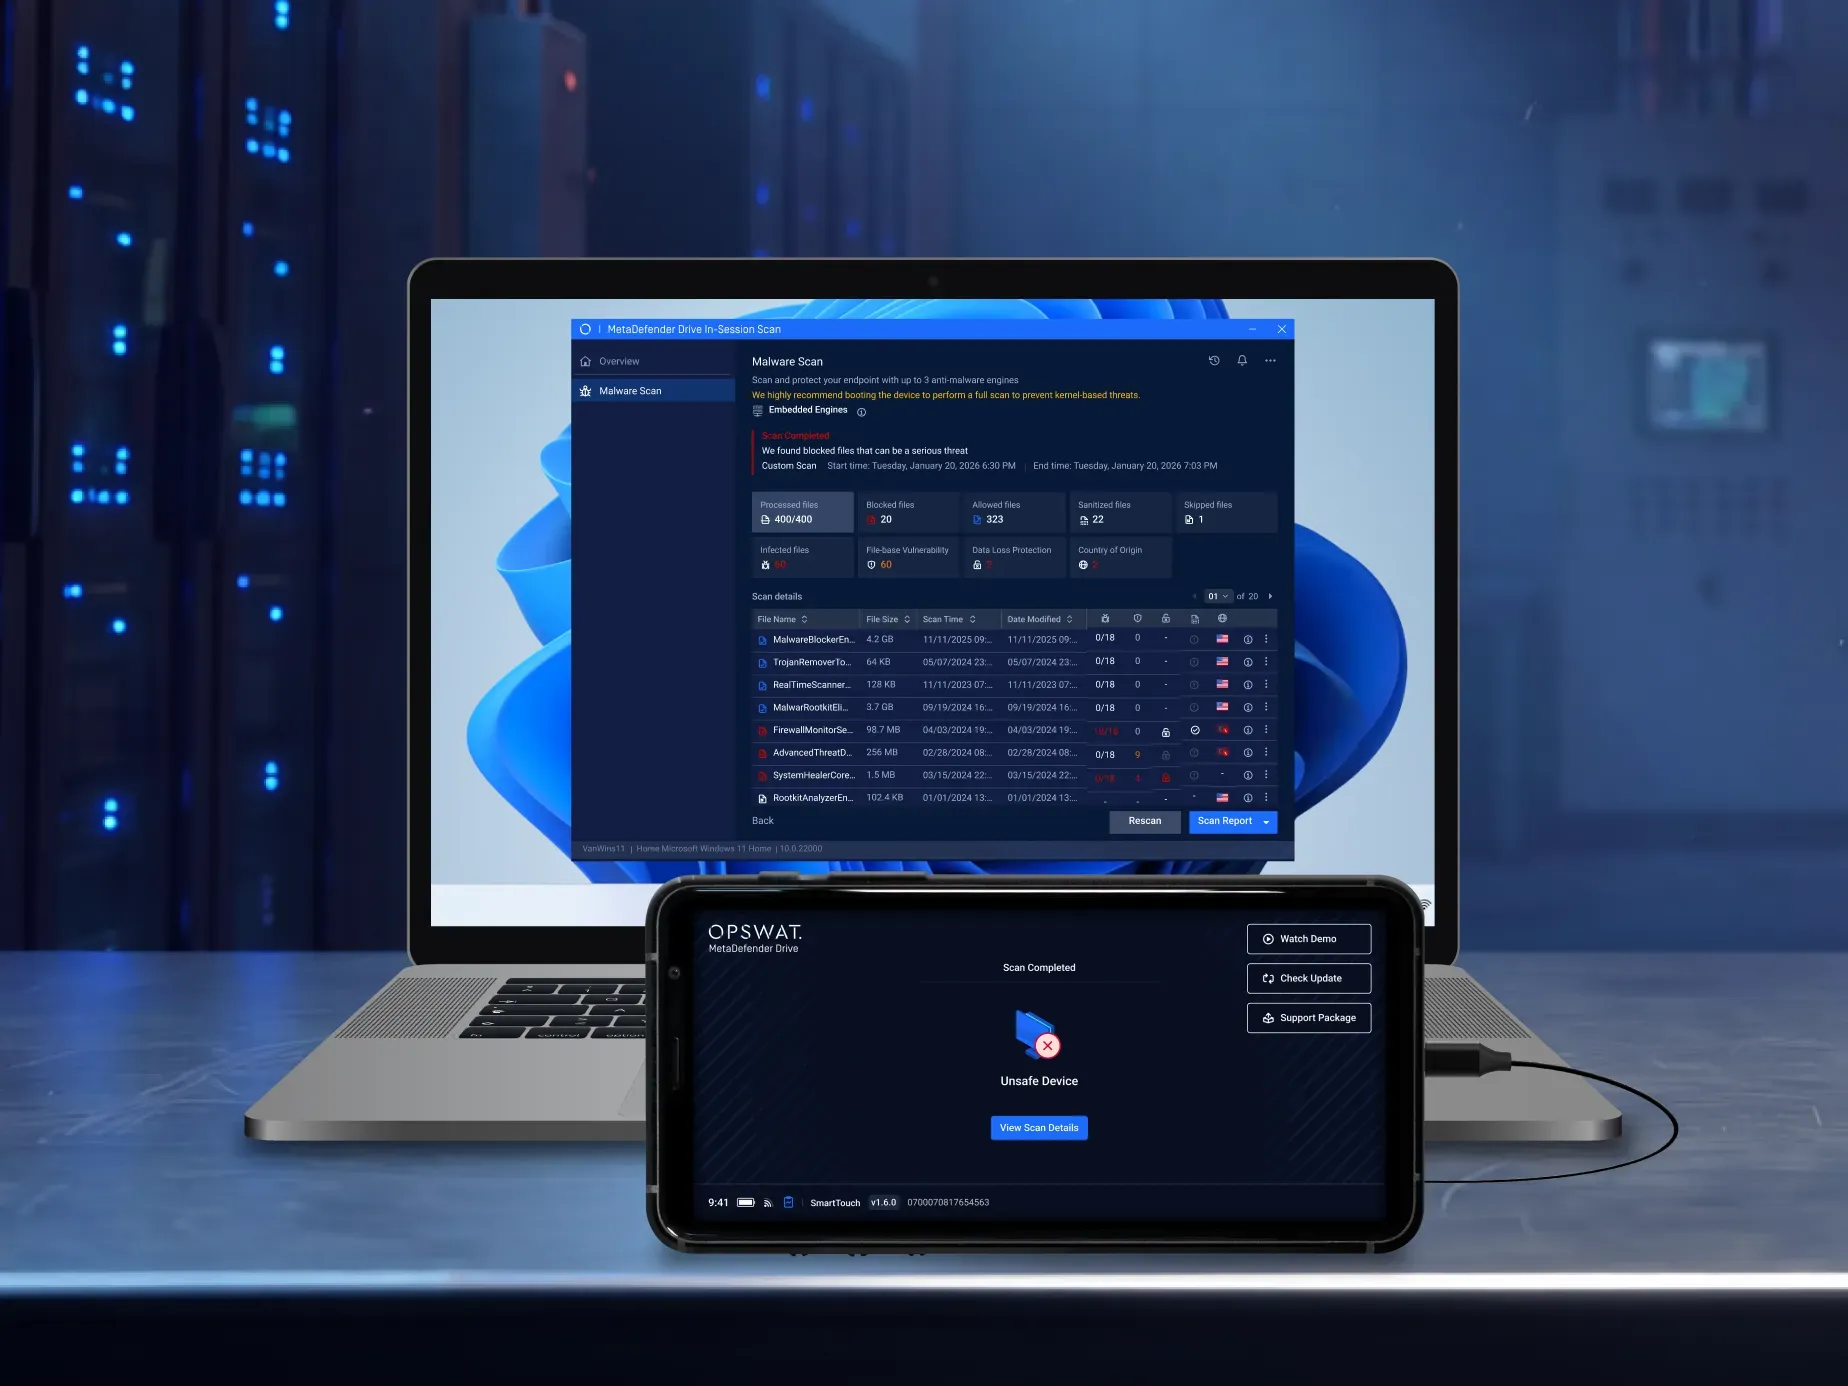
ダウンタイムなしで重要なシステムをスキャンする
一部の重要システムは、継続的な運用を支えているため、再起動やオフライン化を行うことができません。「インセッションスキャン」機能により、オペレーターはホストにソフトウェアをインストールすることなく、稼働中のシステムをスキャンすることができ、潜在的な脅威を特定しつつ、システムの稼働時間を維持することができます。
全拠点で一貫したセキュリティワークフローを徹底する
組織が、複数の施設にわたって一貫したスキャンポリシーを適用し、一元的な承認プロセスを通じて例外を管理し、ファイル転送やPLC・HMIのファームウェア更新において安全なワークフローを徹底する方法をご覧ください。
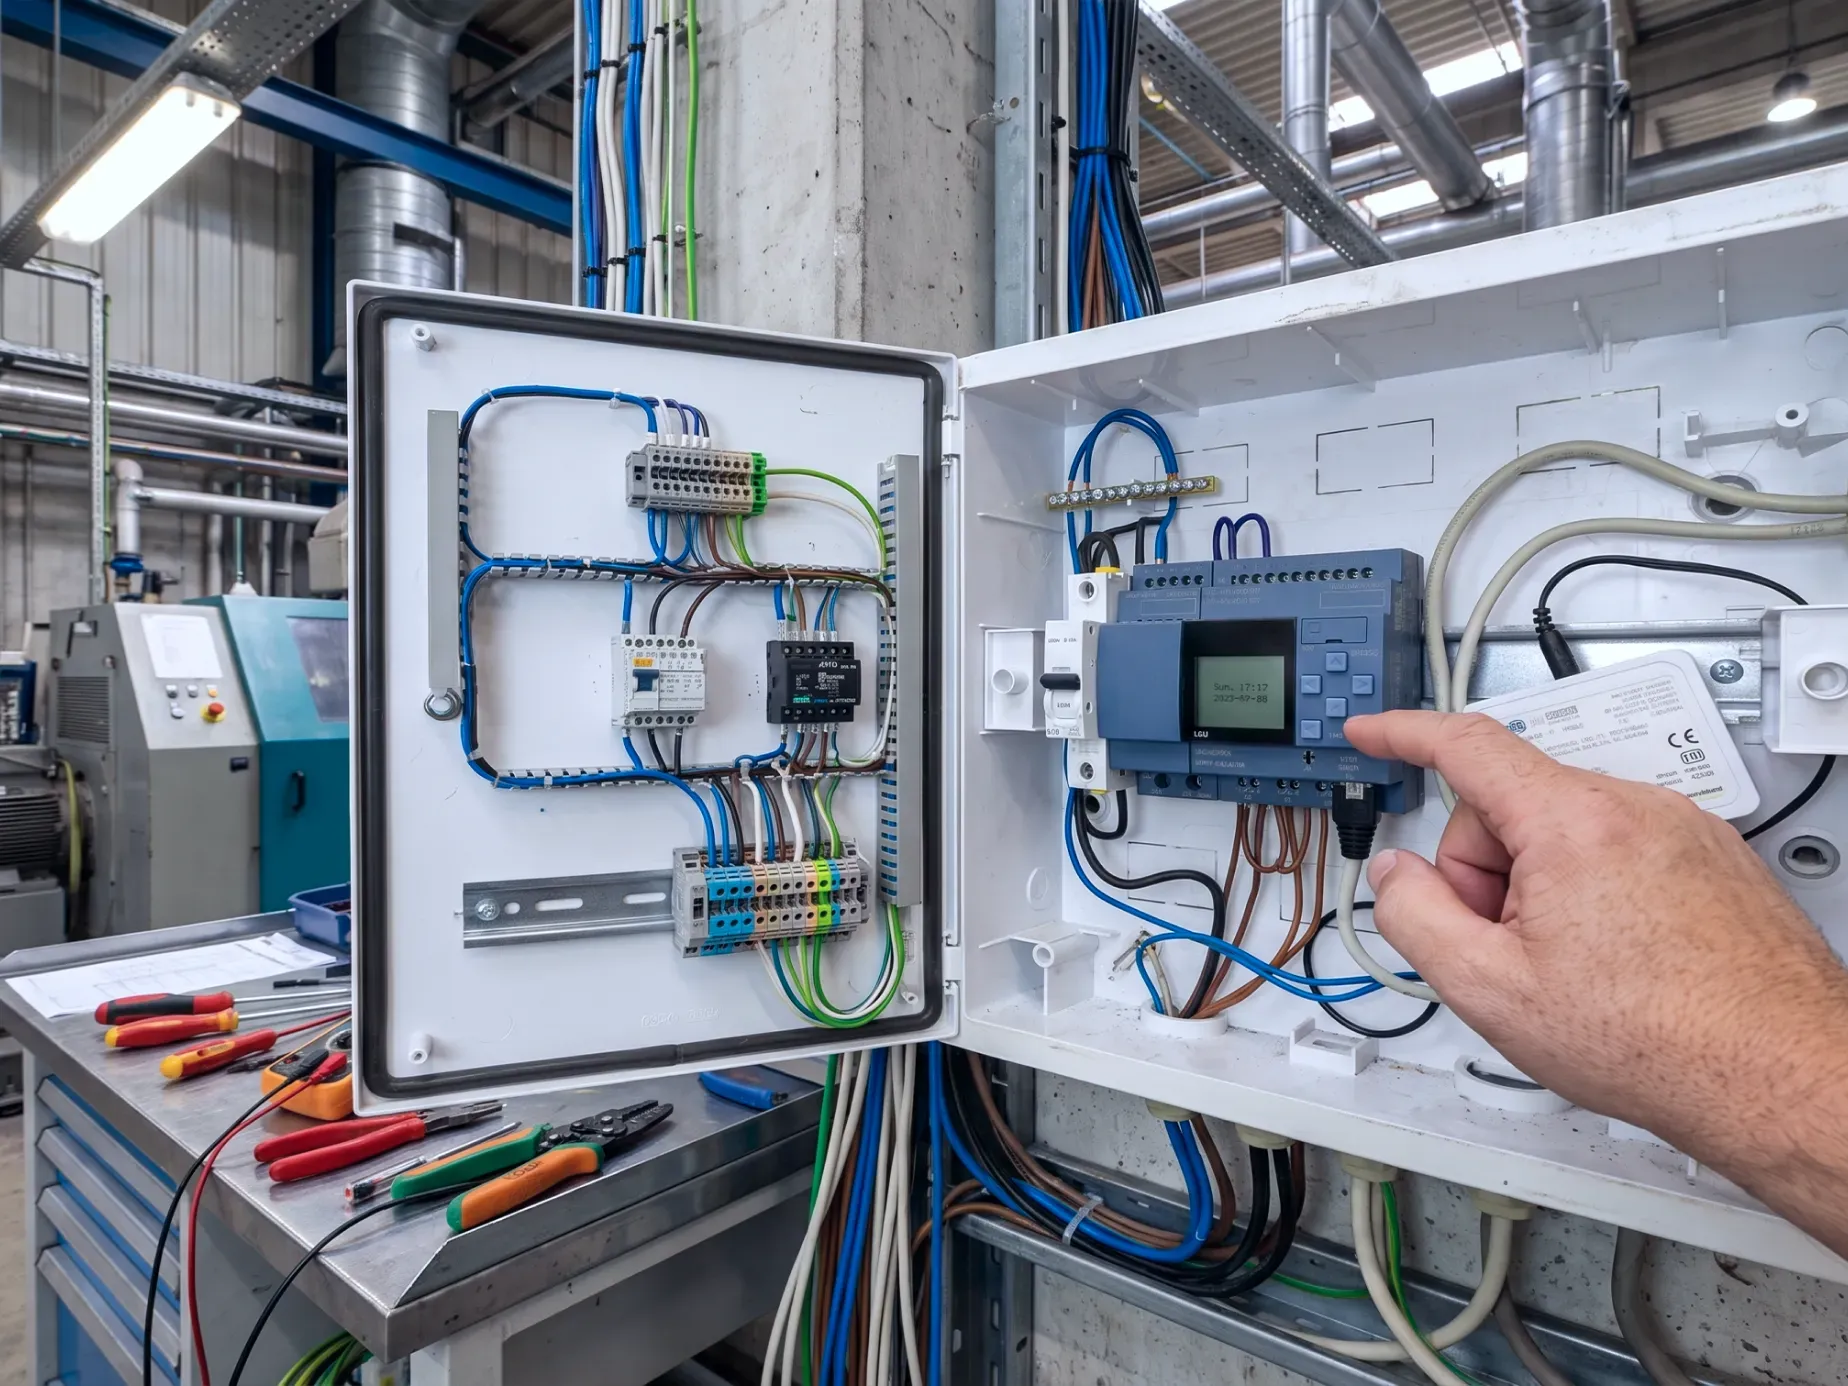
 「MetaDefender Drive 、私たちの環境に新しいアプライアンスを追加する際に重要な役割を果たし、導入しても安全であるという保証を与えてくれます。
 アダム・ホイットモア様ジェネシスエナジー、システムインフラ担当エンジニアリングマネージャー
 「OPSWAT 、MetaDefender 、Drive といったツールは、当社の環境に流入するあらゆるものが安全であることを確認し、これを管理するのに役立っています。サードパーティのノートパソコンが当社の敷地内に入り、インフラに近づく前に、フルスキャンを実行することができます。」
 アラン・テイラーCSIA、ダウンレイ原子力復旧サービス
重要なOT環境全体のセキュリティを強化する準備はできていますか?
セキュリティ責任者やOTオペレーター向けに、デバイスのスキャン、一貫性のあるポリシーの適用、ファイル配布のセキュリティ確保、および重要な環境全体でのファームウェア更新のサポートを行うための、5つの実用的なワークフローをご利用いただけます。