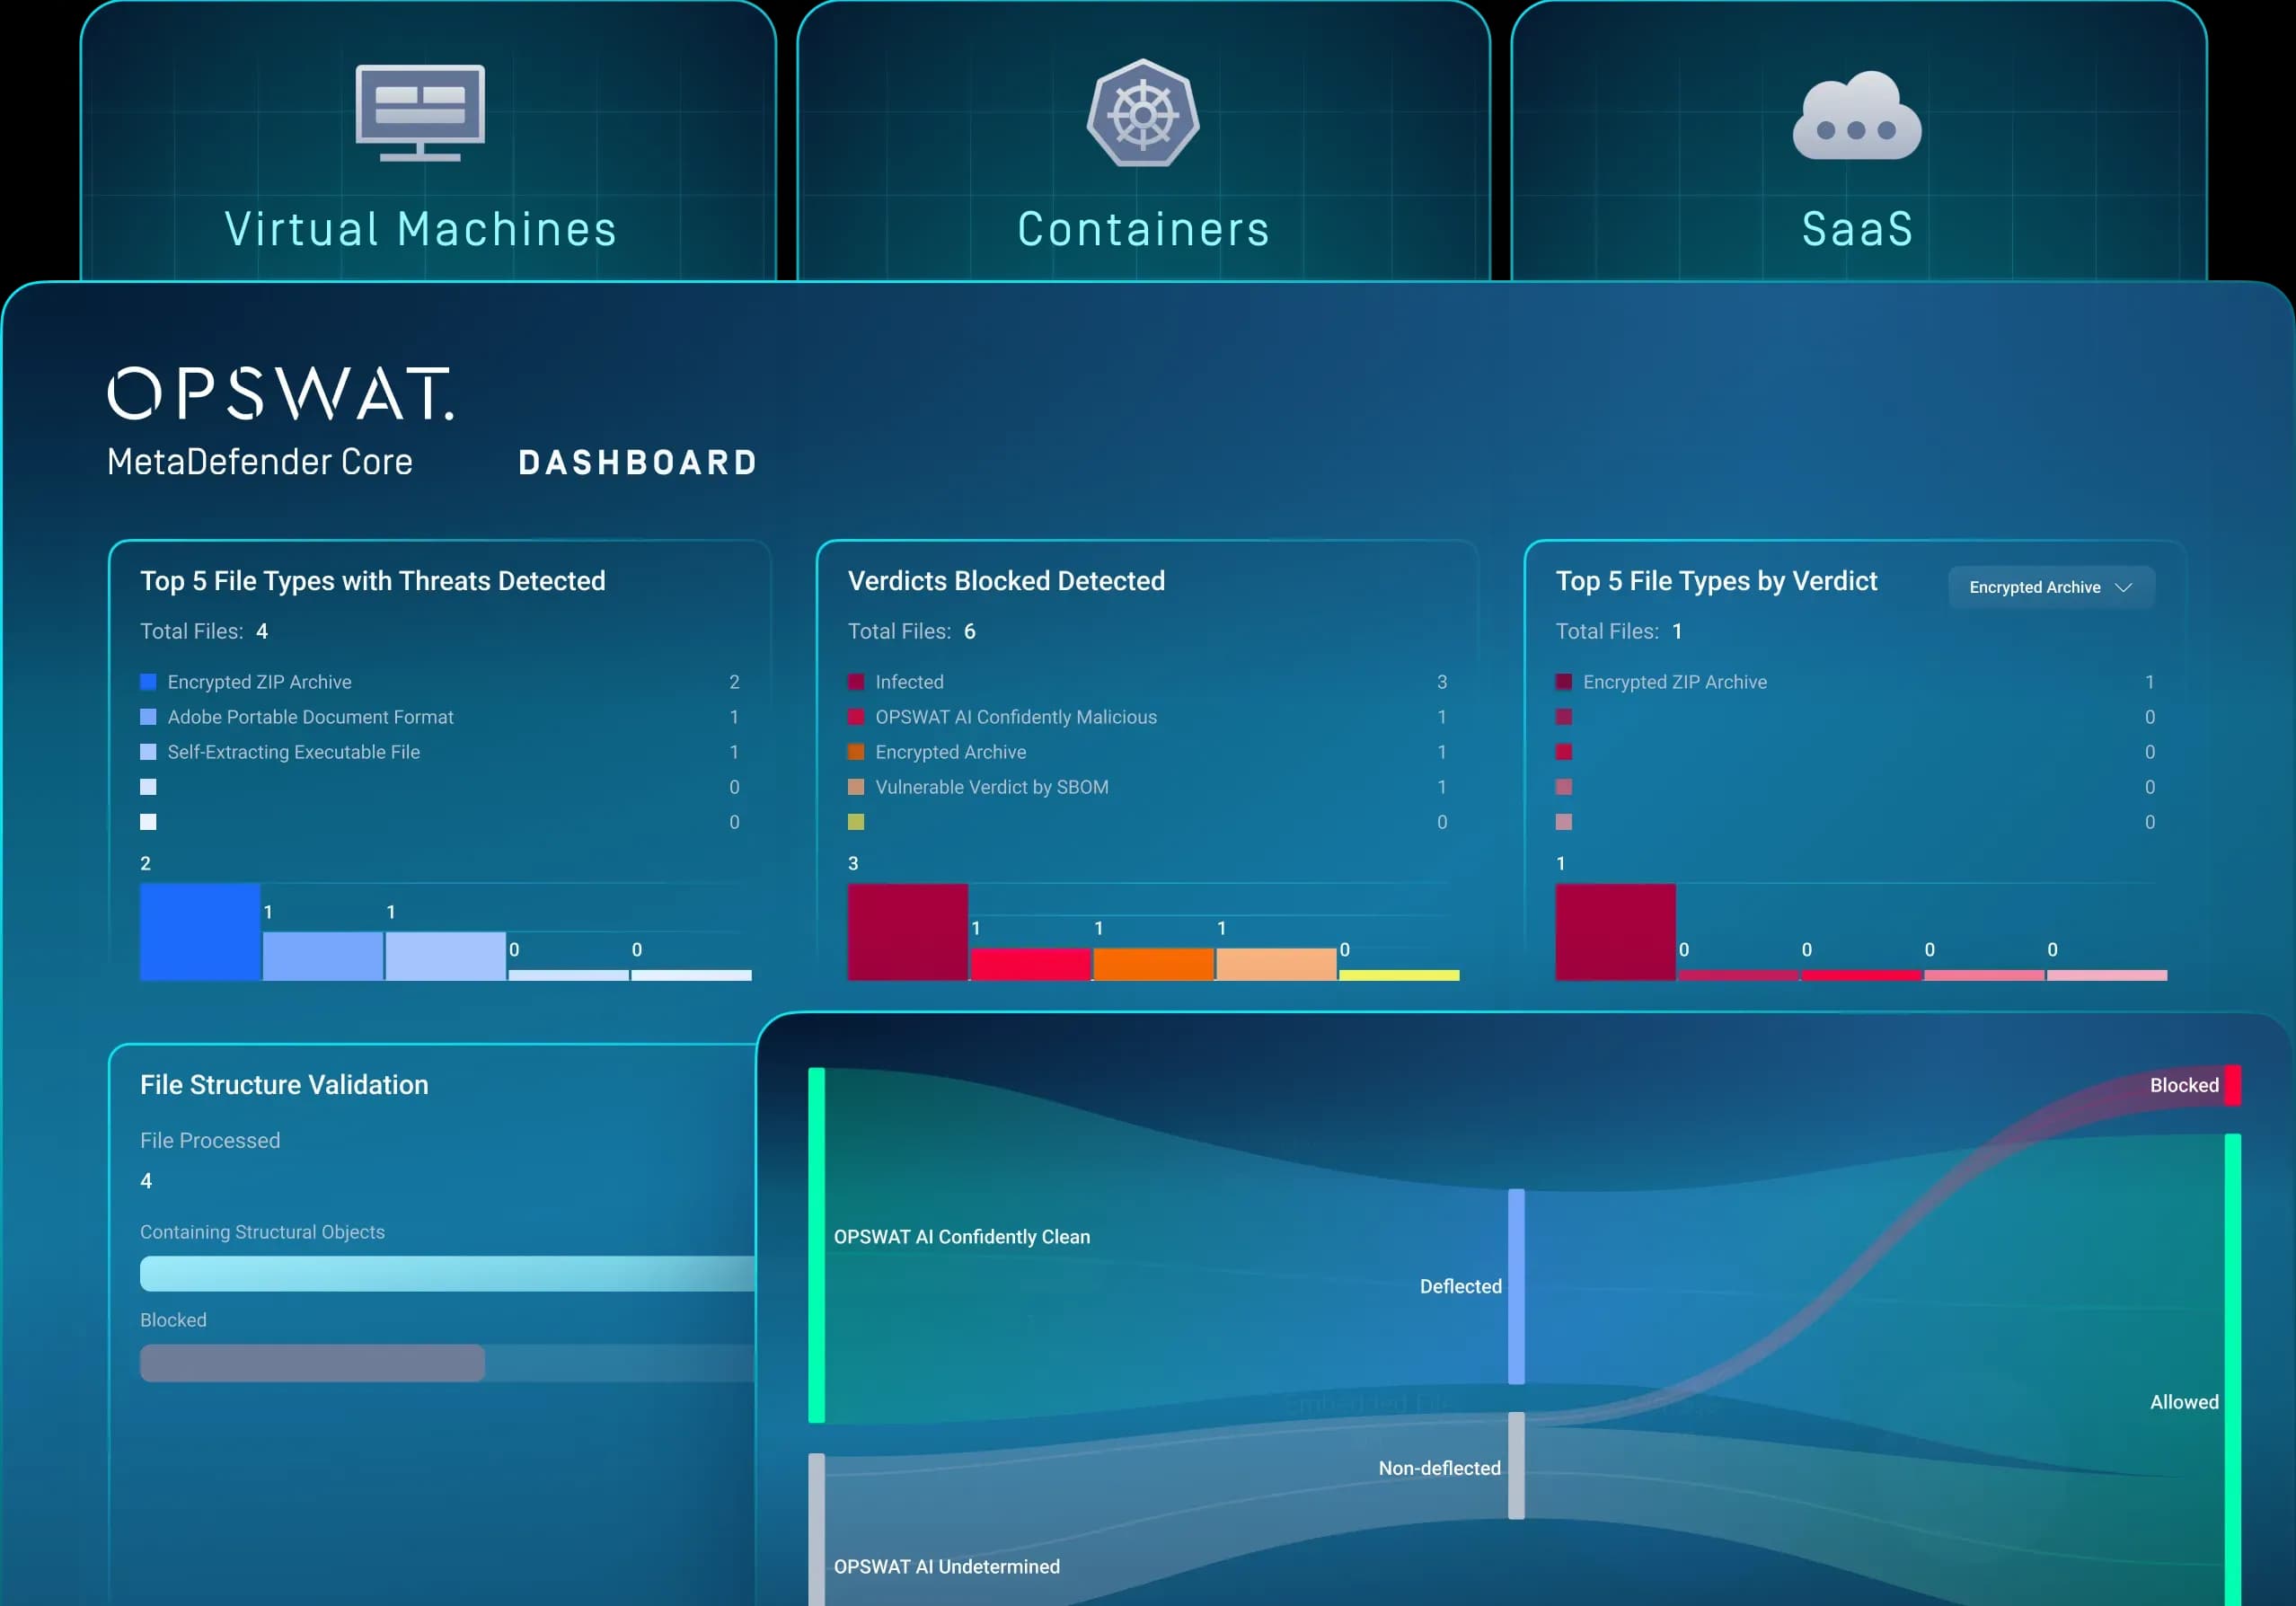
MetaDefender Core ™ を、仮想マシン、Kubernetes、SaaS 環境で、ご自身のスタイルに合わせて導入しましょう
お客様のインフラストラクチャに合わせて構築されたMetaDefender (Core )は、仮想マシンからSaaS、Container 、さらには高可用性とスケーラビリティを実現するMetaDefender クラスターに至るまで、柔軟な導入環境を提供します。
- 妥協のない柔軟性
- 大規模な展開
- 迅速な保護の実現
大規模なセキュリティの導入
ハイブリッド環境を運用する組織は、セキュリティの適用範囲や制御機能を損なうことなく、オンプレミス、クラウド、およびコンテナ化されたワークロードのすべてに対応できる単一のセキュリティソリューションを見つけるのに苦労しています。
セットアップサイクルが長く、手動での設定が必要で、自動化が不十分なため、セキュリティがインフラの成長に追いつかず、重要な移行期間中にシステムが保護されない状態となってしまいます。
エンジンの更新、業界規制への準拠維持、および複数の環境にわたるインフラの管理には、本来は脅威への対応に充てるべきリソースが費やされてしまいます。
柔軟かつ適応性の高い導入
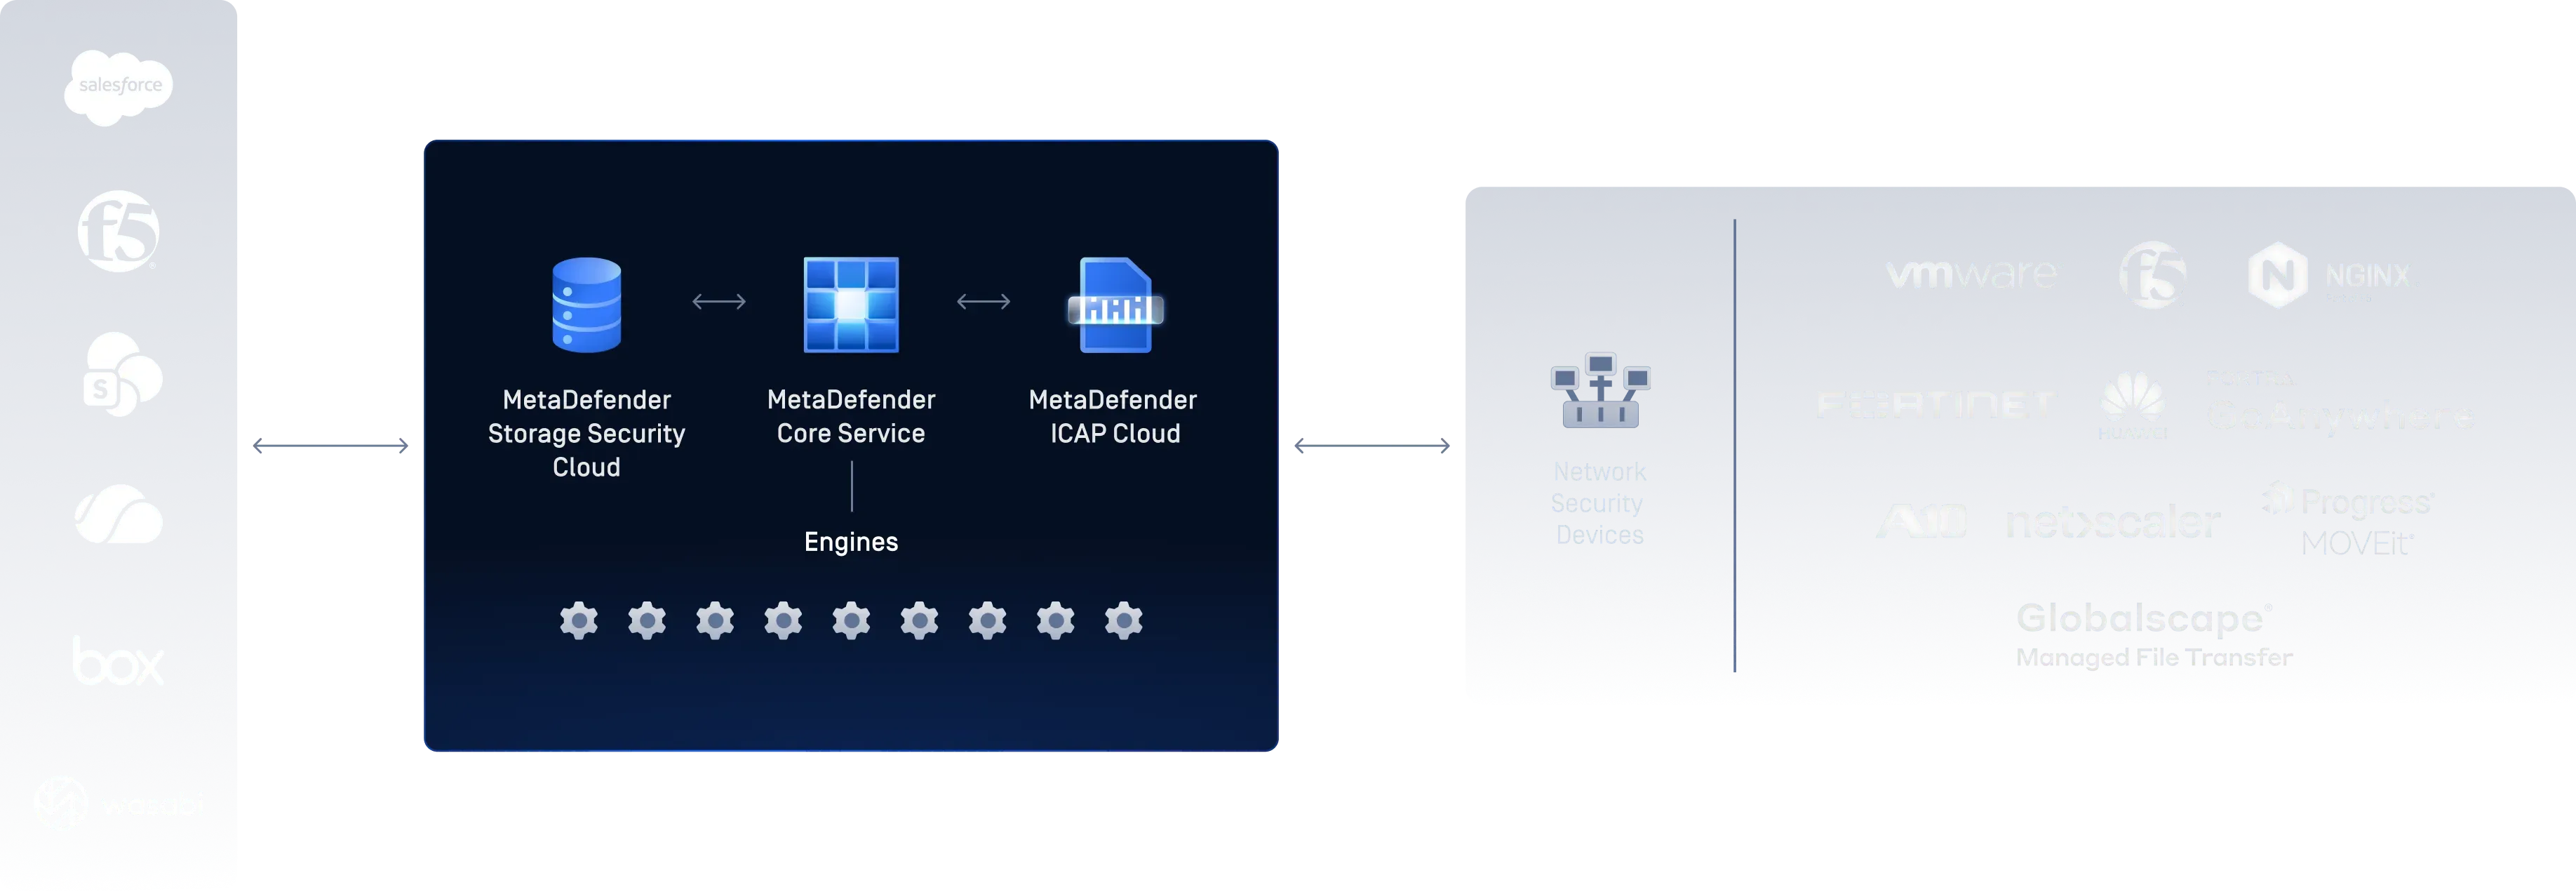
仮想マシン
MetaDefender (Core )を、クラウドまたはオンプレミスの仮想マシン上で実行し、ワークフローを変更することなく、単一のインスタンスから複数のインスタンス、あるいは弾力的なオートスケーリンググループへとスケールアウトできます。
最適化されたマルチノード構成が必要な環境において、「MetaDefender Cluster」は、スケーリングと管理を効率化することで、この導入モデルをさらに拡張します。
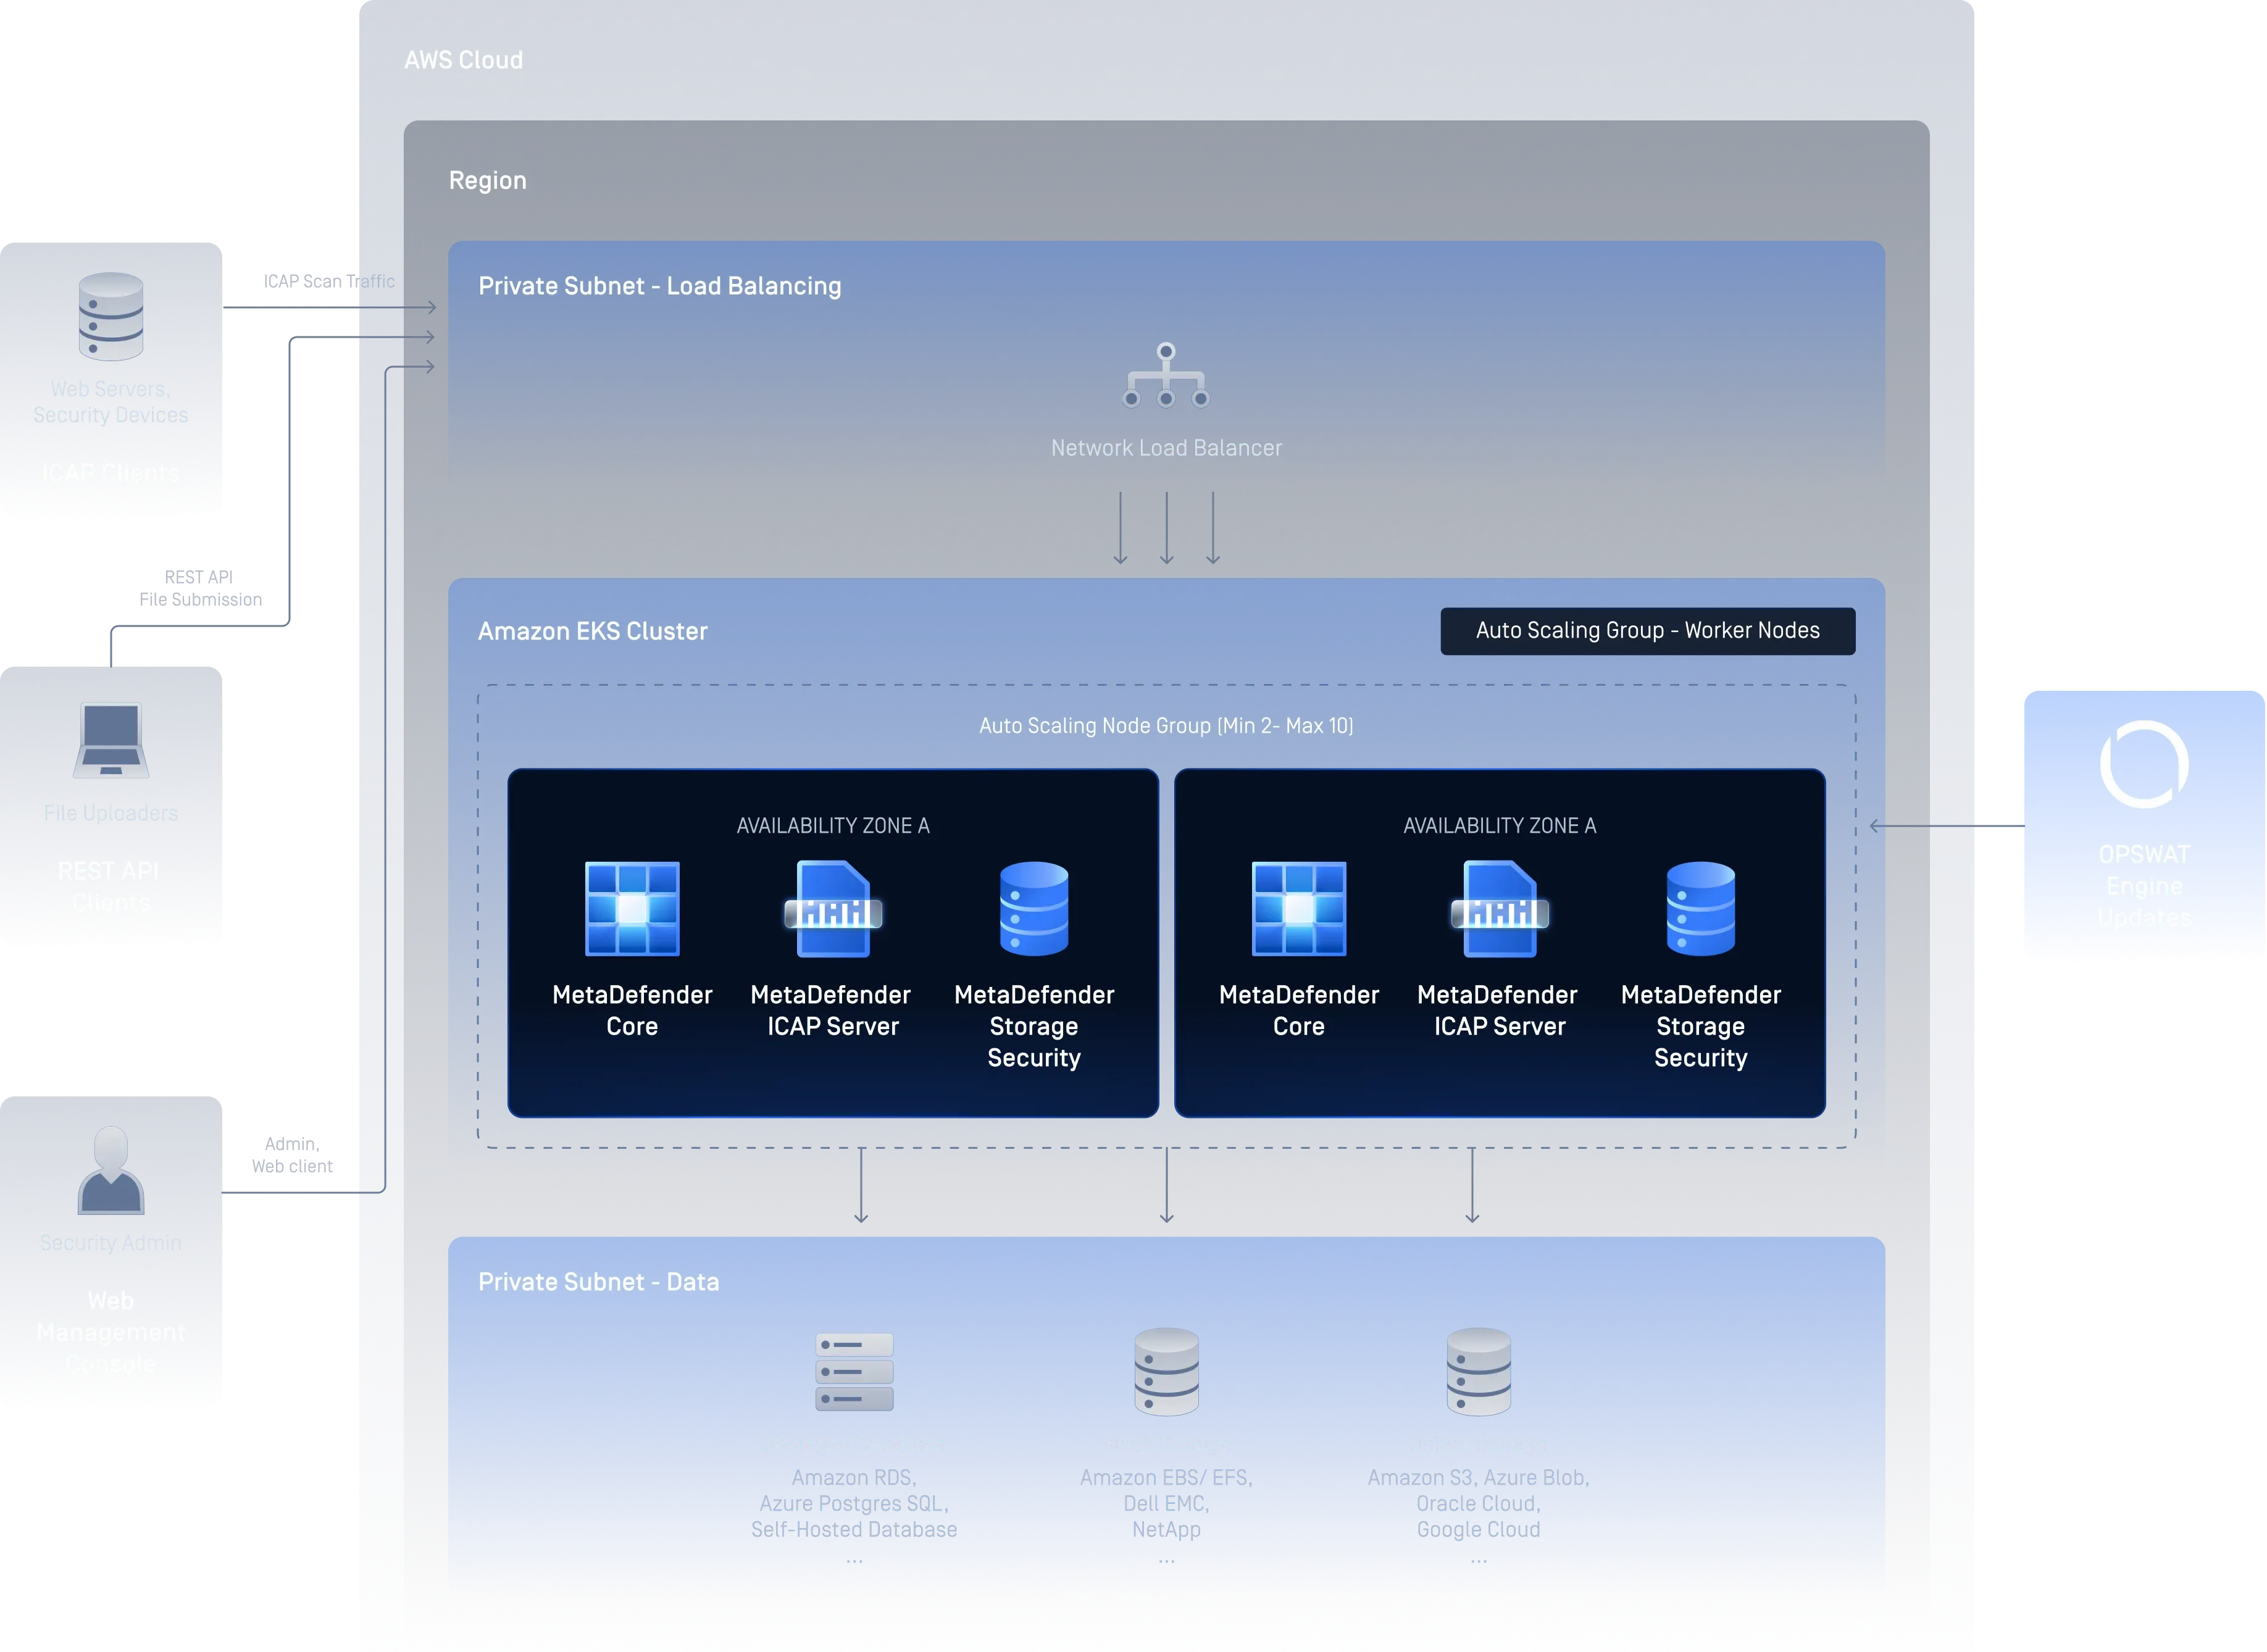
コンテナ
MetaDefender (Core )を、単一のHelmチャートを使用して、Amazon EKS、Azure AKS、Google GKE、Red Hat OpenShift、ローカルのKubernetesクラスター、Docker Swarmなど、クラウド管理型かセルフホスト型かを問わず、あらゆる主要なKubernetes環境にデプロイできます。
MetaDefender Core Container コンテナ化された環境にファイルセキュリティをもたらし、大規模な環境での最適化されたデプロイが必要な場合には、MetaDefender Clusterも利用可能です。
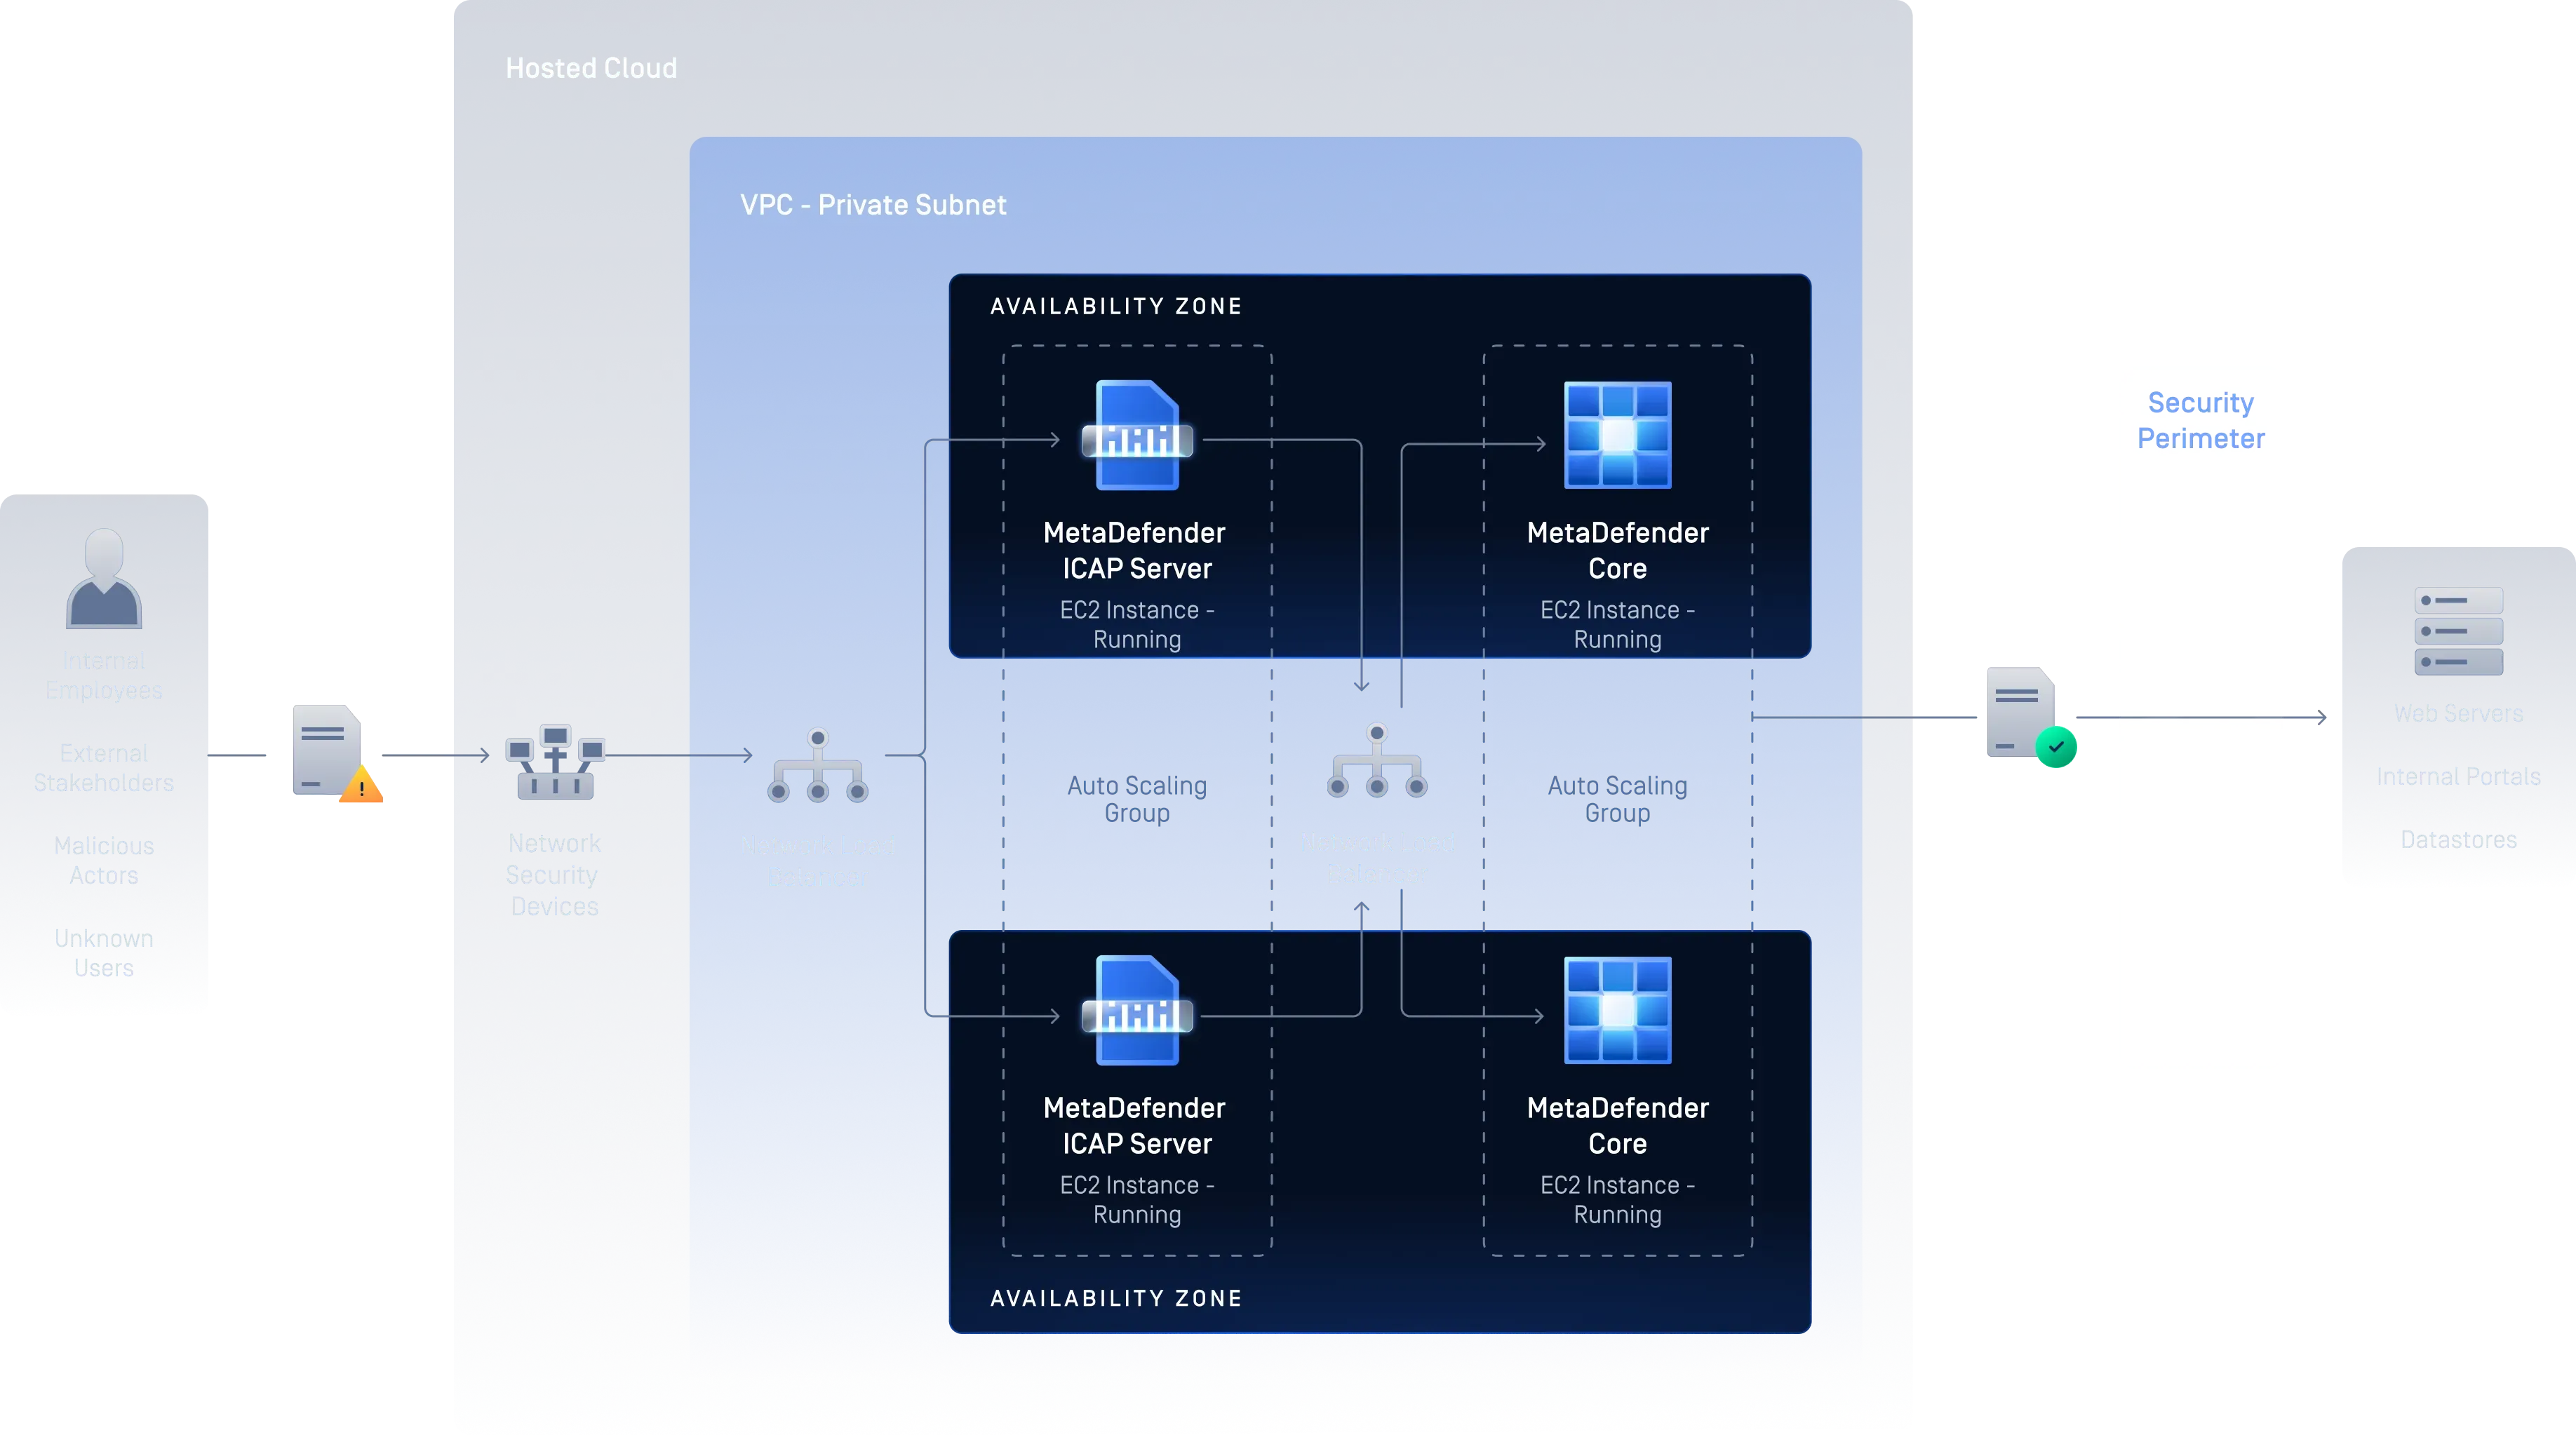
SaaS
MetaDefender Cloud ニーズに合わせて拡張可能な柔軟なマネージド導入オプションであり、セットアップの手間が最小限で、インフラの維持管理も不要なため、チームはすぐにファイルのセキュリティ対策を開始できます。
導入オプションの概要
仮想マシン
- インフラとデータの完全な管理
- エアギャップ環境およびオフライン展開に対応
- TerraformおよびCloudFormationのテンプレートが含まれています
- オートスケーリンググループとロードバランサーを用いた水平スケーリング
- Linux および Windows における「Server 」のサポート
コンテナ
- 水平スケーリング
- スケーラビリティ
- 自己修復
- 秘密情報および構成管理
- 自動展開と自動ロールバック
- 自動ビンパッキング
- 軽量で持ち運びやすい容器
- 組み込みのネットワーク機能とサービス検出機能
- 開発、テスト、本番環境全体で一貫性のある環境
Software サービスとしてのソフトウェア(SaaS)
- インフラのオーバーヘッドはゼロ。OPSWAT がすべてを管理します。
- 数分でインストールして、ファイルの処理を開始できます
- エンジンとシグネチャの継続的な更新により、常に最新の状態を維持
- 世界的な可用性と組み込みの冗長性
どの導入方法が最適でしょうか?
仮想マシン |
コンテナ |
SaaS |
|
|---|---|---|---|
| インフラ制御 | フルコントロール | 高い制御性 | 運営:OPSWAT |
| セットアップの複雑さ | 高い | ミディアム | 最小限 |
| 導入の時期が来た | 数時間から数日 | 分~時間 | セットアップが迅速で、最小限の手間で済む |
| 弾力的なスケーリング | マニュアル/ASG | オートスケーリング/HPA | 自動 |
| セルフ・ヒーリング | 母国語ではない | ネイティブポッドの再起動 | プラットフォーム管理型 |
| エアギャップ/オフラインサポート | 完全に対応しています | 完全に対応しています | インターネット接続が必要です |
| 運用・保守 | 顧客管理型 | 顧客管理型 | フルマネージド |
| エンジン/シグネチャの更新 | 手動/スケジュール | 手動/スケジュール | 連続自動 |
| データの所在地 | 顧客主導型 | 顧客主導型 | プランによって異なります |
| おすすめ | 高度なセキュリティ対策が施され、規制対象となり、エアギャップが確保された環境 | Cloud-ネイティブチーム、CI/CDパイプライン、DevSecOps | 迅速な導入、運用負担の軽減、SaaSを最優先とする組織 |
企業のコンプライアンスをサポート
MetaDefender Core 信頼性が高く、監査可能で、拡張性のあるファイルセキュリティプロセスを確保することで、コンプライアンス体制を強化します。
MetaDefender Core マーケットプレイスについて
上記の 3 つのデプロイオプションに加え、クラウドイメージによるデプロイでは、事前設定済みのMetaDefender Core インスタンスを、AWS (MetaDefender Core AMI)、Azure、またはGCPのマーケットプレイスから直接、事前に構成済みのxml-ph-0000@deepl.internal xml-ph-0001@deepl.internal インスタンスを起動できるため、迅速なテストやPoCが可能となり、本番環境向けにセキュリティ強化を行うための準備が整ったベースラインが提供されます。
MetaDefender Core Linux (BYOLAMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOLAMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOLAMI)
MetaDefender Core Windows
参考資料
MetaDefender Core データシート
MetaDefender Core 製品パンフレット
MetaDefender データシート
MetaDefender Core 導入ガイド
よくある質問
これは、インフラストラクチャの管理やコンプライアンスの要件によって異なります。仮想マシンは、規制対象の環境やエアギャップ環境に適しています。コンテナは、クラウドネイティブ環境やDevSecOpsチームに適しています。SaaSは、運用負担を最小限に抑えながら迅速に統合したい場合に最適です。また、MetaDefender クラスターは、複雑なオーケストレーションを自ら管理することなく、最適化された高可用性の展開が必要な場合に理想的です。
MetaDefender Clusterは、MetaDefender (Core )向けに特別に設計・最適化されたデプロイメントオプションであり、スケーリングと高可用性を簡素化します。自己管理型のKubernetesやコンテナ環境とは異なり、パフォーマンスと耐障害性を考慮してあらかじめ構成されているため、自身で運用する場合に比べて運用上の負担を軽減できます。
はい。MetaDefender クラスターは、仮想マシン環境およびContainer 環境の両方で最適化されたオプションとして導入可能であり、選択した基盤インフラに関係なく、同等の高可用性とシンプルなスケーリングのメリットを享受できます。
はい。MetaDefender (Core )は、完全に隔離されたエアギャップ環境で動作するように設計されています。仮想マシンおよびContainer のいずれの展開形態でも、オフラインでの運用がサポートされています。
仮想マシンもコンテナも、顧客がデータの保存場所を管理できる仕組みを採用しています。つまり、データの処理や保存場所を顧客自身が決定できるのです。一方、SaaSの場合は、契約プランやOPSWAT が管理するインフラストラクチャのリージョンによって異なります。
はい。MetaDefender (Core )は、完全にコンテナ化された展開形態で利用可能であり、Amazon EKS、Azure AKS、Google GKE、Red Hat OpenShift などの Kubernetes サービスをサポートしています。
MetaDefender Core AWS、Microsoft Azure、GoogleCloud Platformの3大クラウドマーケットプレイスすべてで、あらかじめ構成済みのクラウドイメージとして利用可能です。
OPSWAT VM、MetaDefender クラスターの有無にかかわらずコンテナ、あるいはSaaSなど、お客様が選択されたモデルに合わせて、導入ガイダンス、ドキュメント、および技術サポートを提供します。具体的なサポートが必要な場合は、以下の問い合わせフォームからご連絡ください。