Secure あらゆるアプリやネットワークへのアクセス
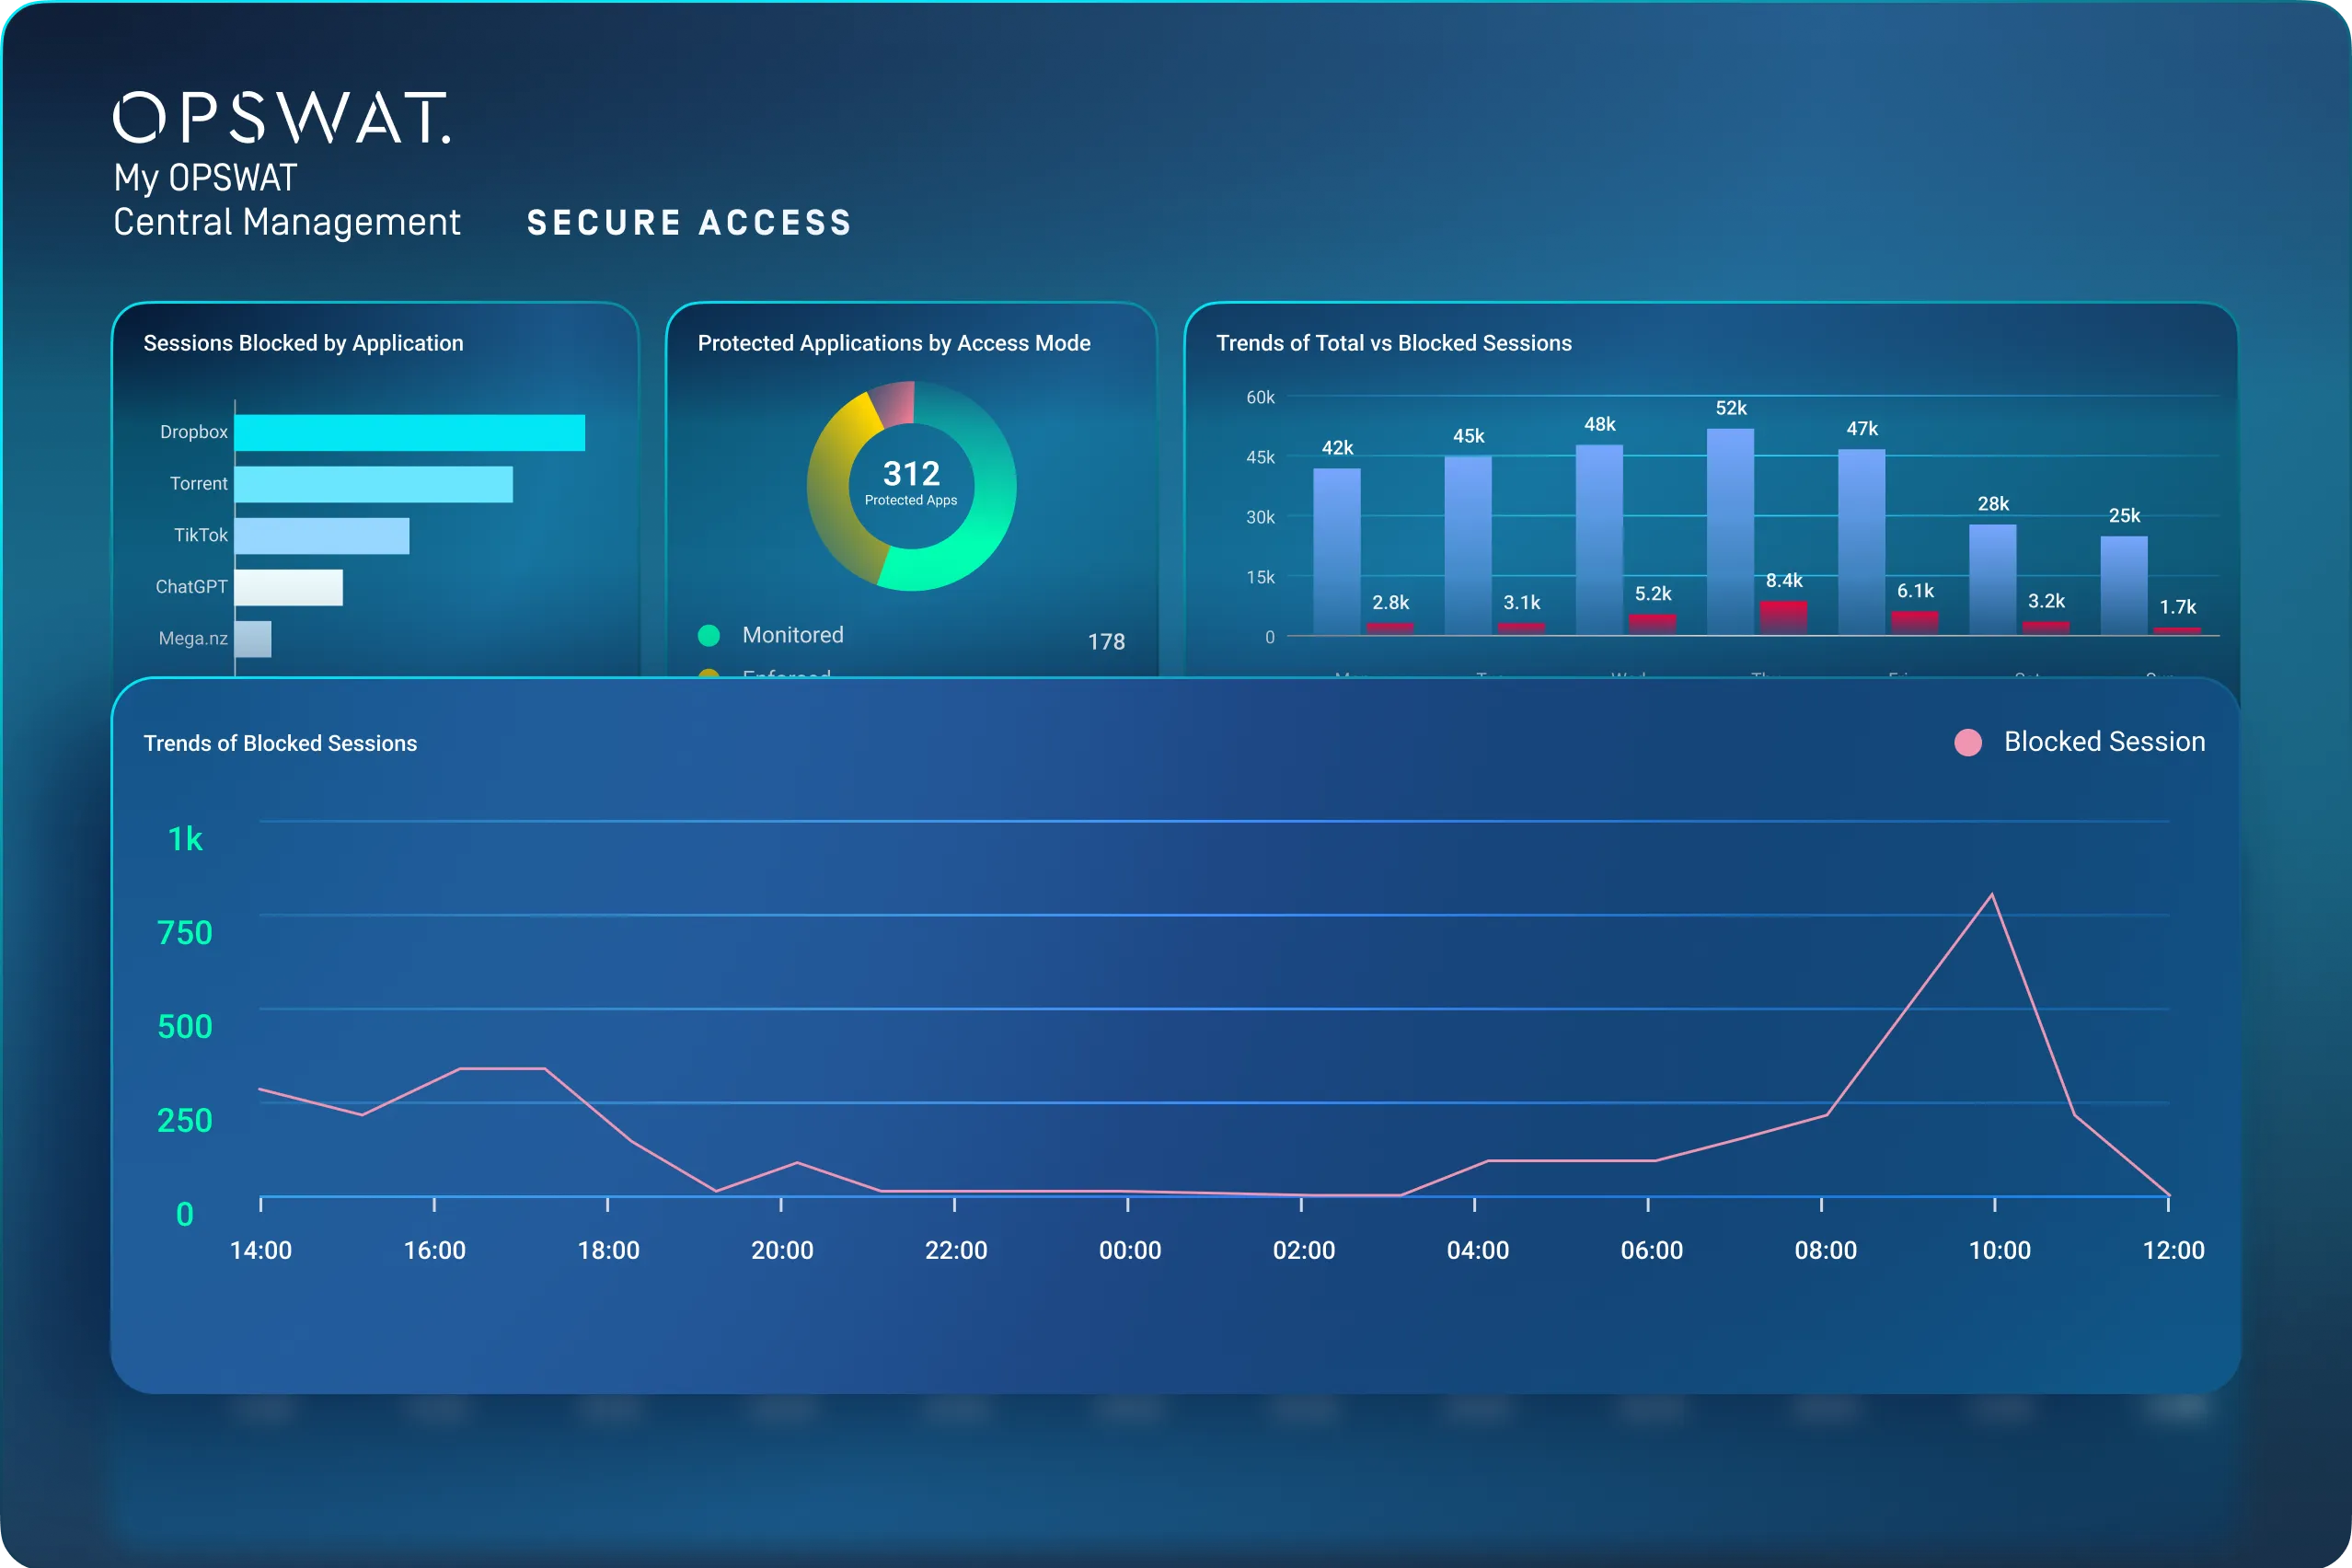
My OPSWAT™Central Management は、ユーザーの身元とデバイスのセキュリティ状態を継続的に検証し、エンタープライズアプリケーションやネットワーク全体において、コンプライアンスに準拠したシームレスなアクセスを確保します。
- ゼロ トラスト アクセス
- 継続的な姿勢チェック
- 一元的な可視性
OPSWATが信頼される理由
セキュリティ体制を弱体化させるアクセス上のギャップ
VPNはもはやセキュリティ層ではなく、侵害の経路となっている
従来のVPNは、異なる脅威モデルを想定して設計されていました。一度接続されると、ユーザーは継続的なコンプライアンスチェックなしに広範なネットワークアクセス権を取得できるため、横方向の移動、認証情報の窃取、ランサムウェアといった攻撃において、最も悪用されやすい企業の攻撃経路の一つとなっています。
認証済みユーザー、未認証のデバイス
IDプロバイダーは、誰がログインしているかを確認しますが、エンドポイントについては何も判断しません。パッチが適用されていない、コンプライアンスに準拠していない、あるいは侵害されたデバイスは、IDチェックを完全に回避し、信頼されているユーザーを意図しない脅威に変えてしまいます。
アクセス制御全体にわたる統一的な可視性が確保されていない
Cloud アプリ、オンプレミスネットワーク、VDI、BYOD、契約社員など、それぞれが独自のポリシーを持つ異なるツールによって保護されています。一元的な管理が行われないと、新しい環境が追加されるたびにセキュリティ上の脆弱性が拡大していきます。
ゼロトラスト・アクセス管理を包括的に実現する単一のプラットフォーム
My OPSWAT Central Management ユーザー認証とデバイスのリアルタイムな状態監視の間のギャップを埋め、単一のコンソールから、継続的かつ最小権限に基づくアクセスを徹底します。
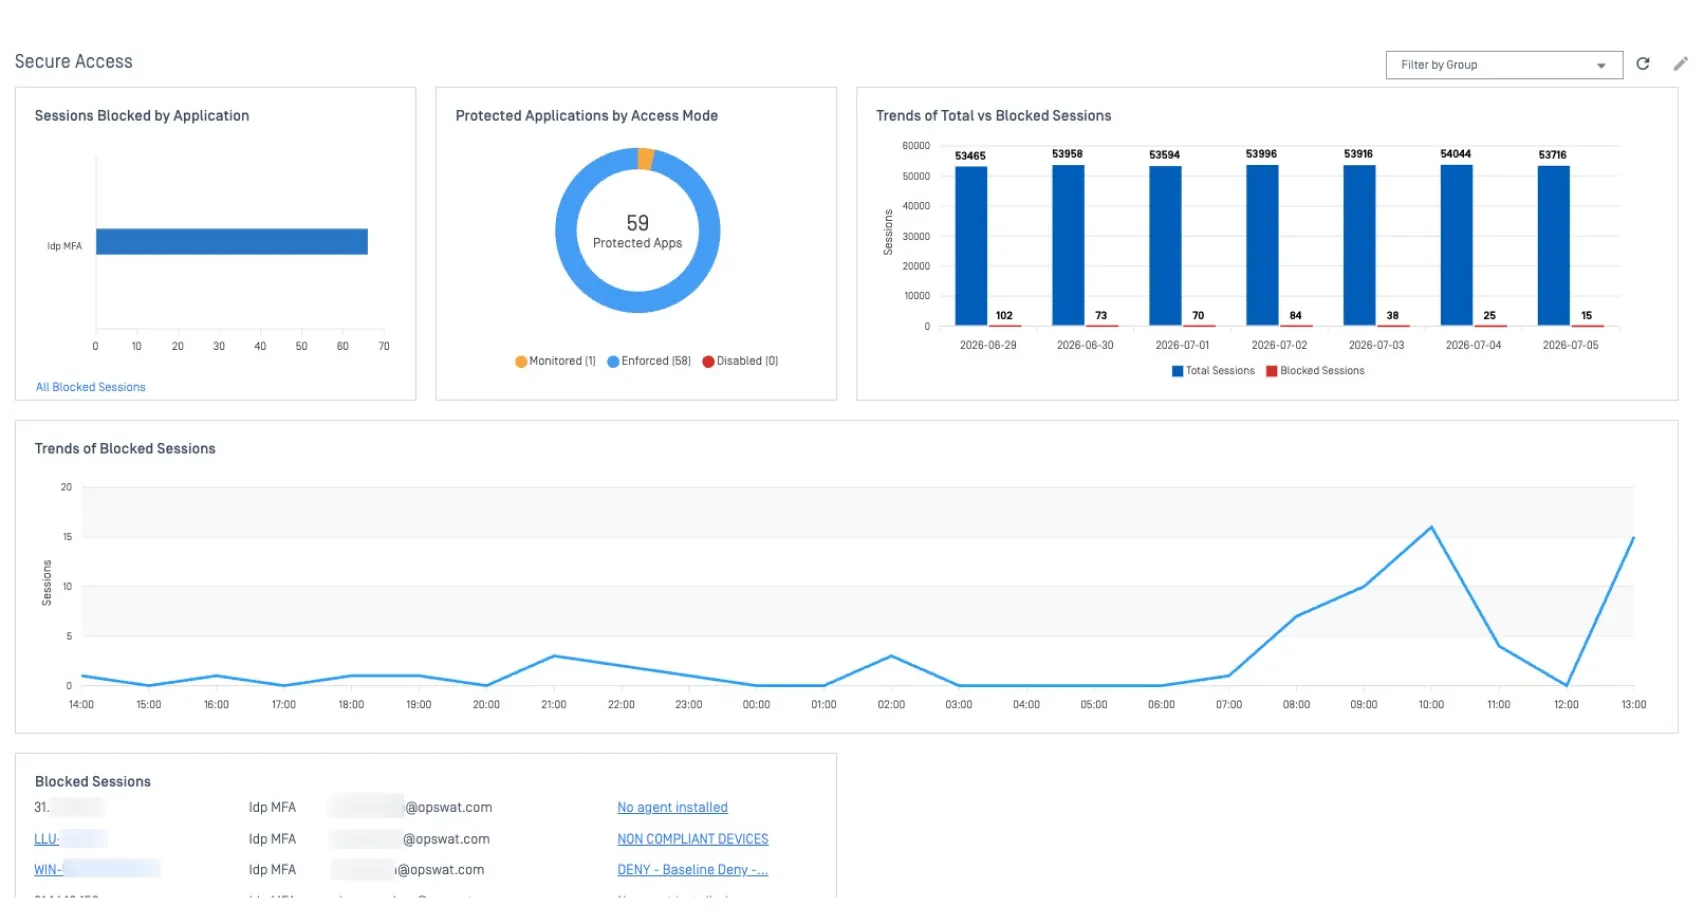
VPNをゼロトラストおよびアプリケーションレベルのアクセス制御に置き換える
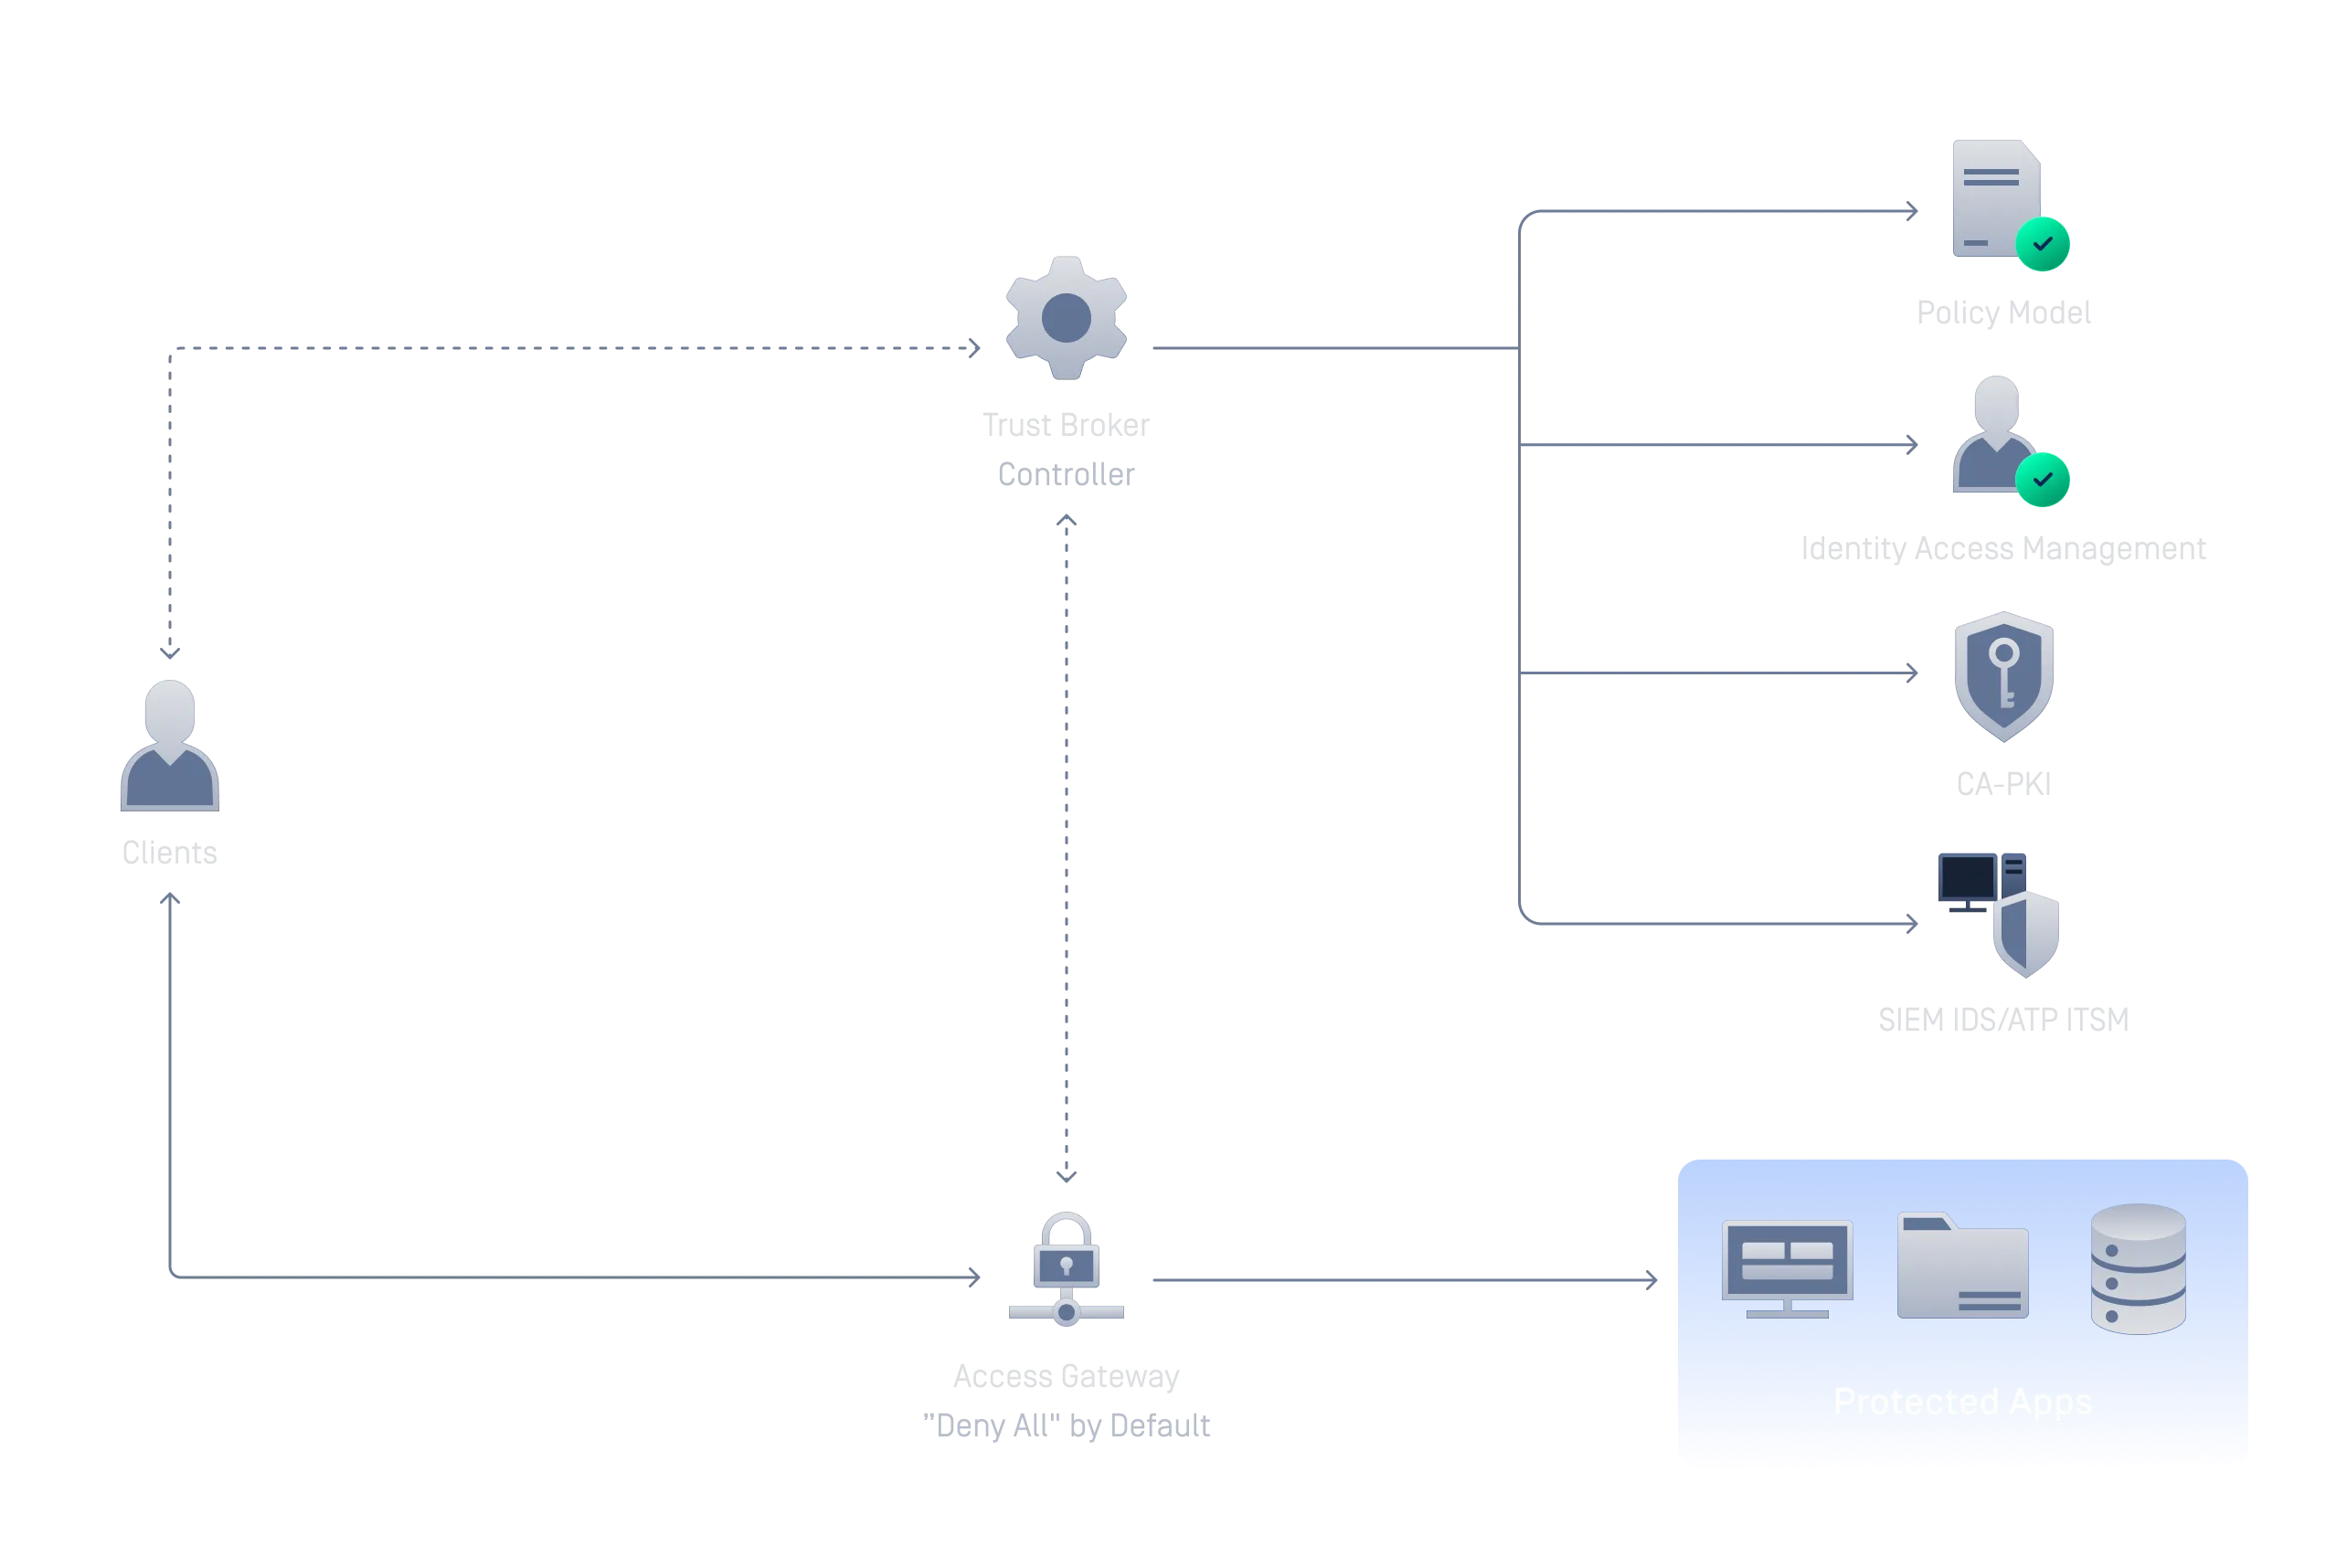
最小権限に基づくアプリケーションごとのアクセス権を付与する前に、ユーザー認証とデバイスのコンプライアンスを継続的に検証するアクセス方式を採用することで、ネットワークへの広範な露出を排除します。
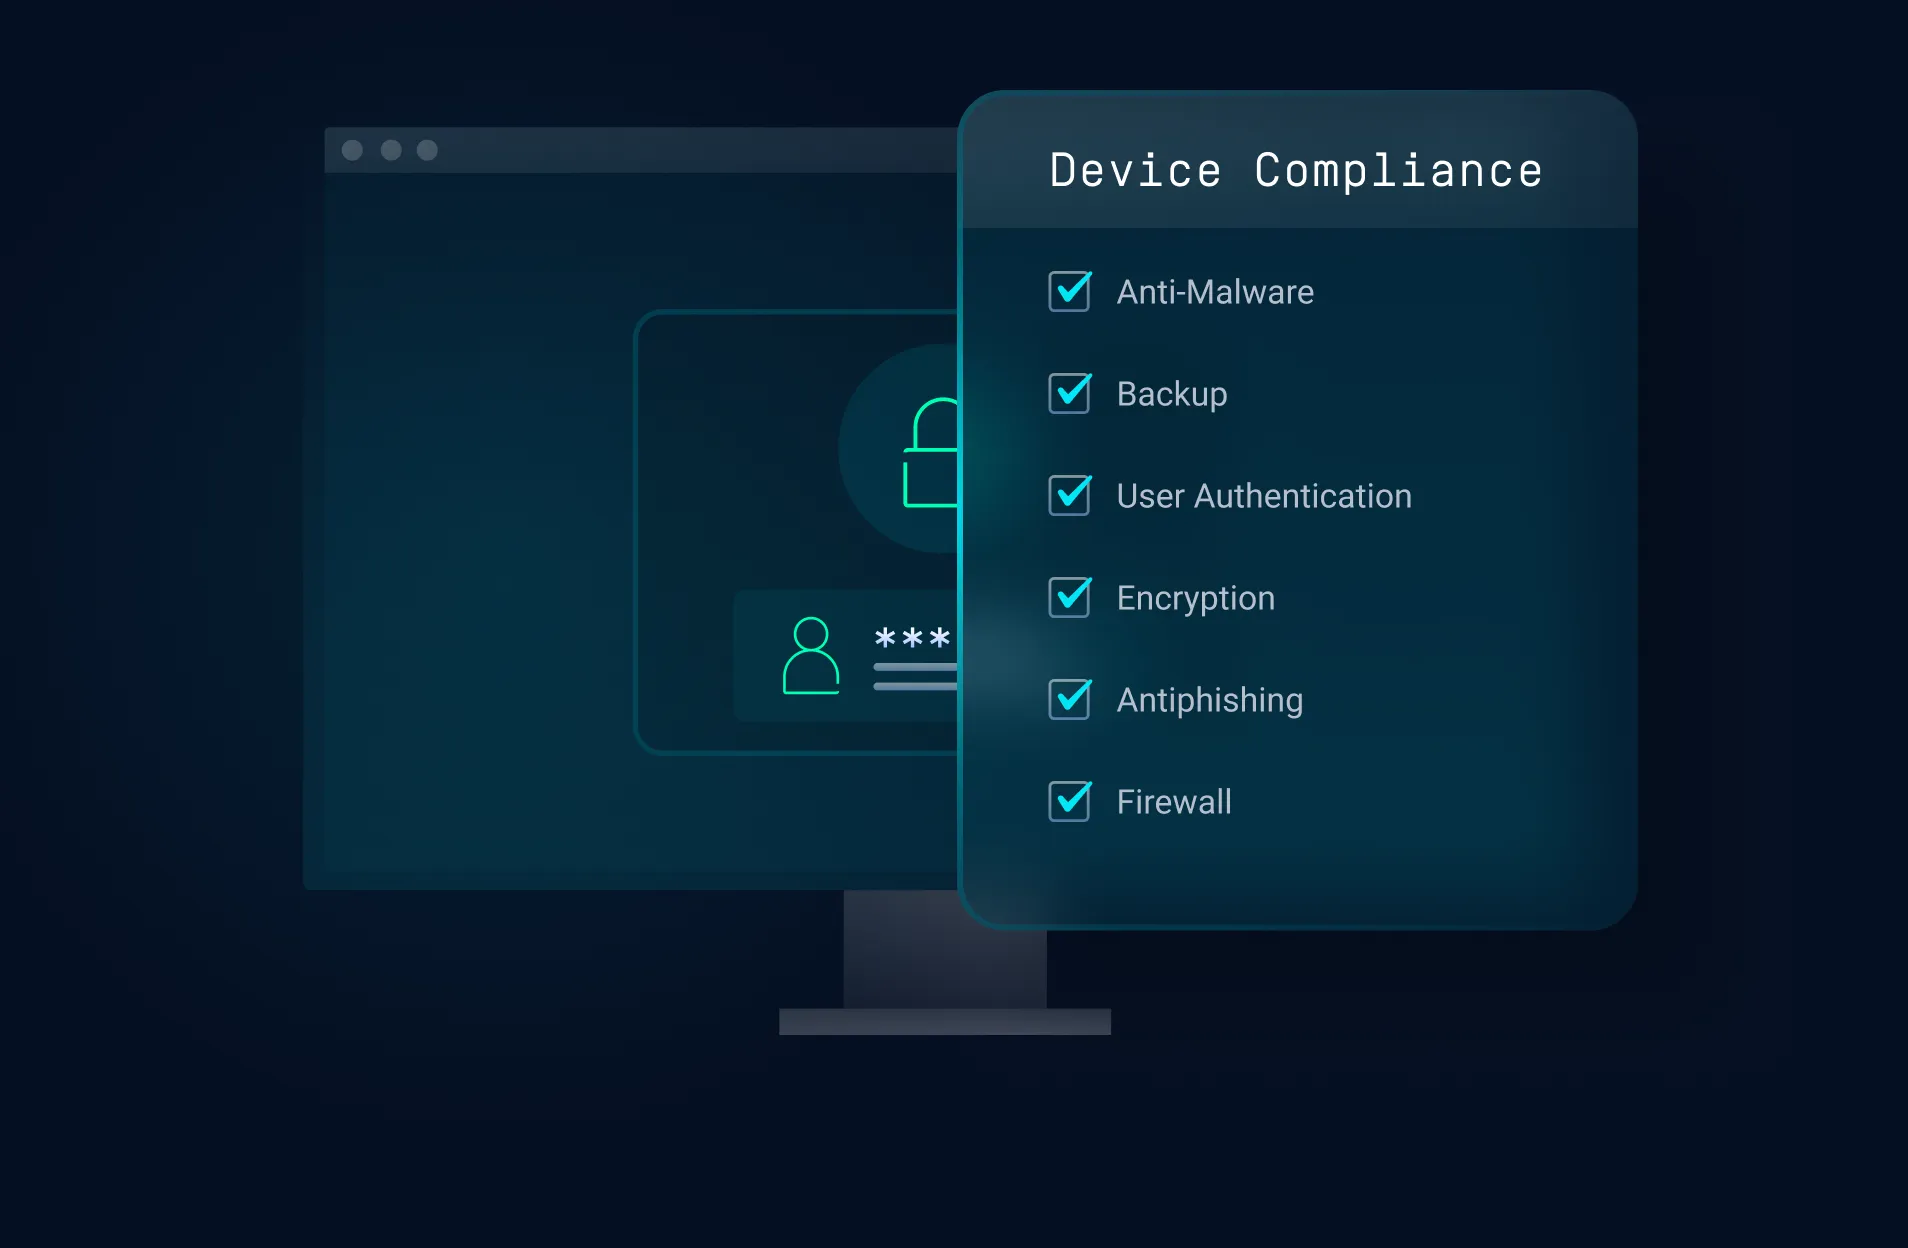
すべてのアクセス決定にデバイス認証を追加する
既存のIdPおよびMFAの上に、デバイスのコンプライアンス状況をリアルタイムで監視する機能を追加します。アクセス許可は、ユーザーが誰であるかだけでなく、その時点でデバイスが正常に動作し、コンプライアンス要件を満たしているかどうかの両方に依存します。
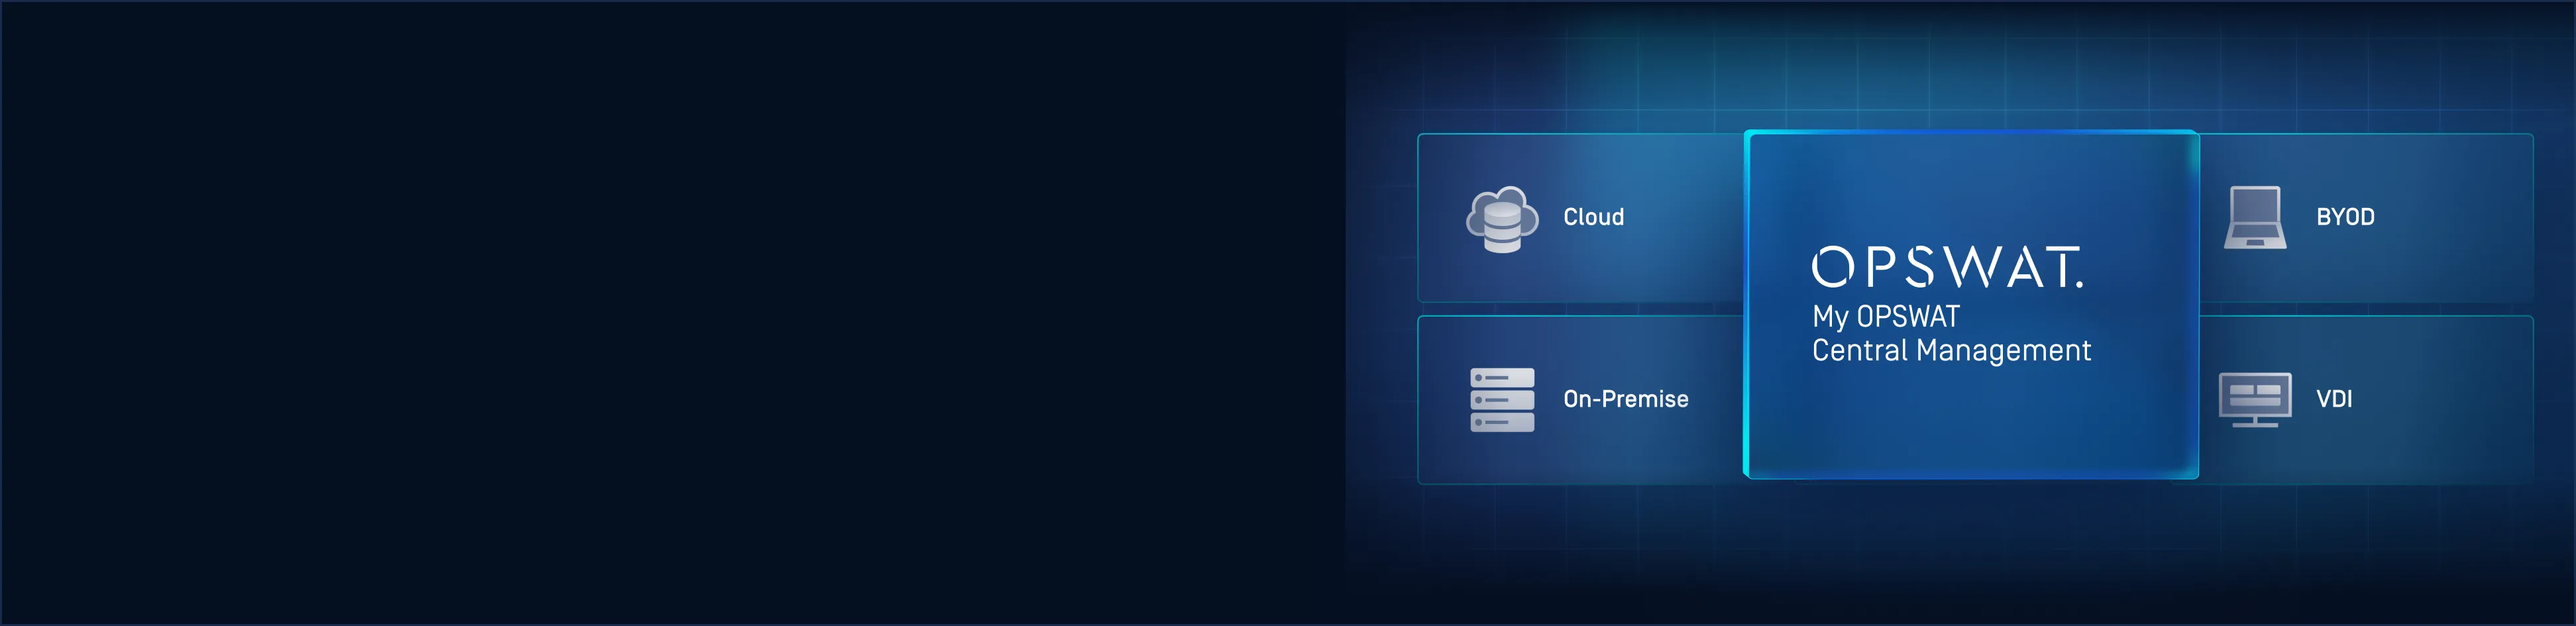
あらゆるアクセス方法と環境に対応する単一のコンソール
My (OPSWAT 、Central Management )から、グローバルにセキュアなアクセスルールを定義、展開、監視できます。クラウド、オンプレミス、VDI、BYODを横断して、単一のポリシーエンジン、単一のダッシュボード、単一の監査証跡で管理できます。
あらゆる環境におけるゼロトラスト・アクセスの徹底
My OPSWAT Central Management セキュリティチームに対し、アクセス許可の前後を問わず、デバイスの検査、コンプライアンスの徹底、リスクへの対応を行うための単一のコンソールを提供します。
一元化された可視化とポリシー制御
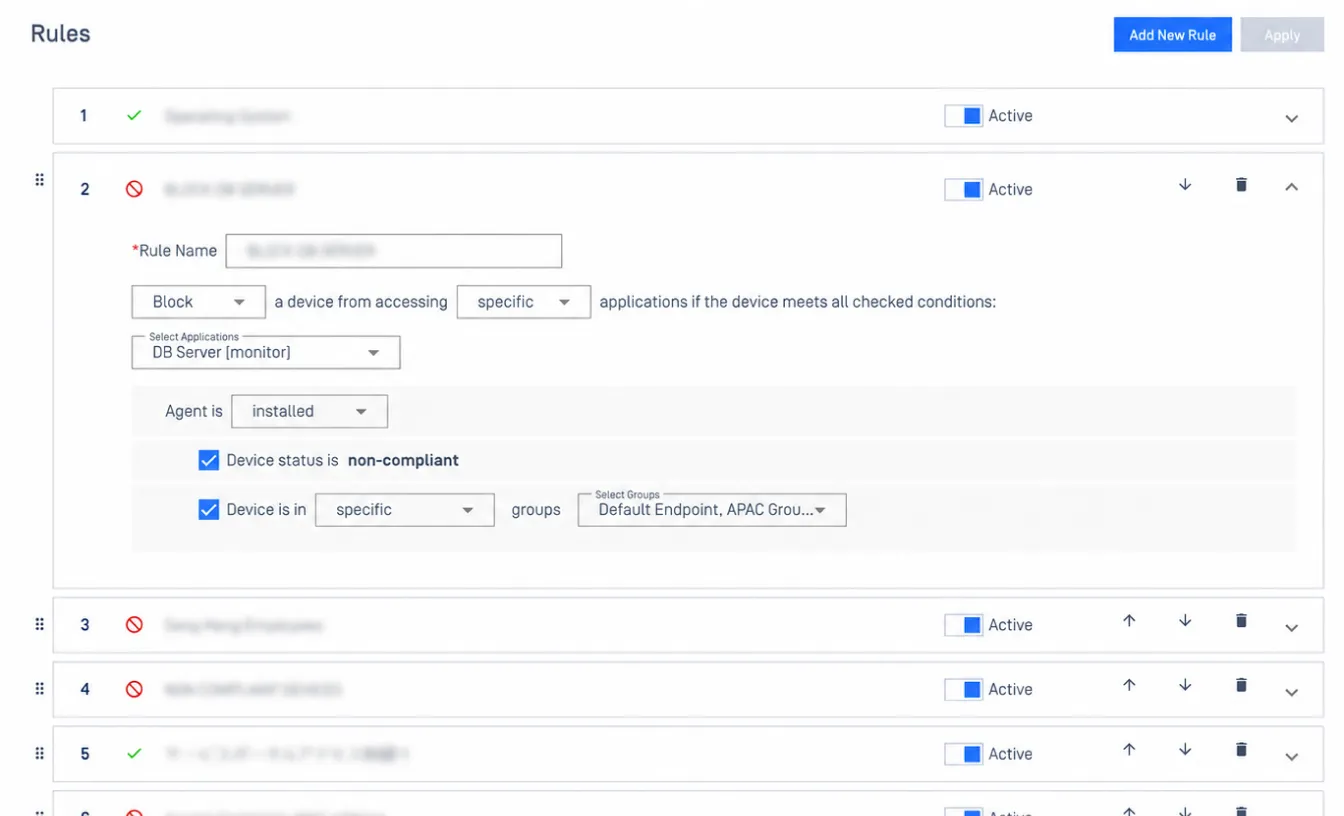
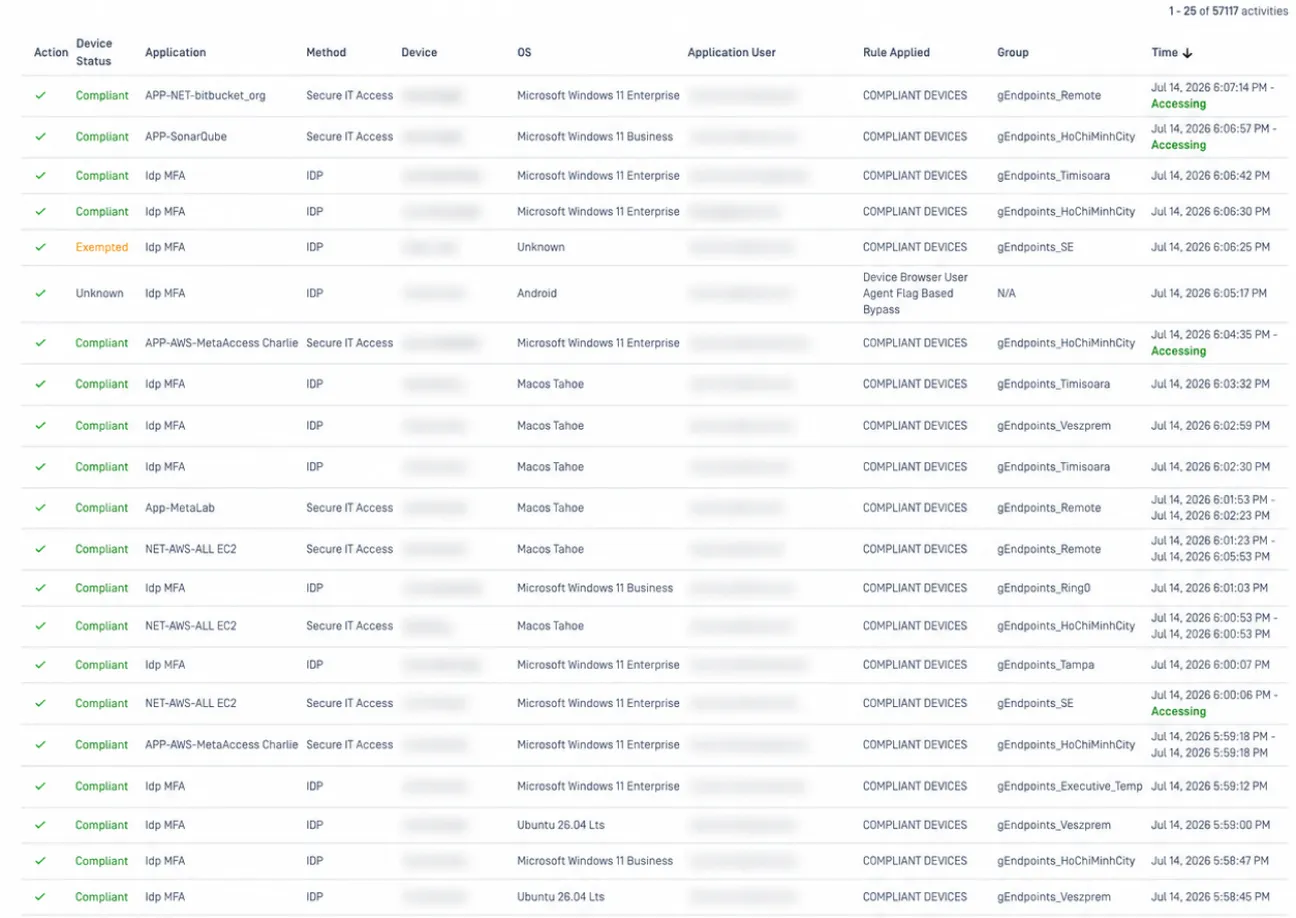
すべてのデバイスとそのアクセス方法を一元的に把握できるため、従業員数が増加してもITチームは常に状況を把握できます。1つのコンソールから、あらゆるデバイスの許可やブロックを簡単に行い、ルールを適用できます。
デバイスの状態のリアルタイム確認
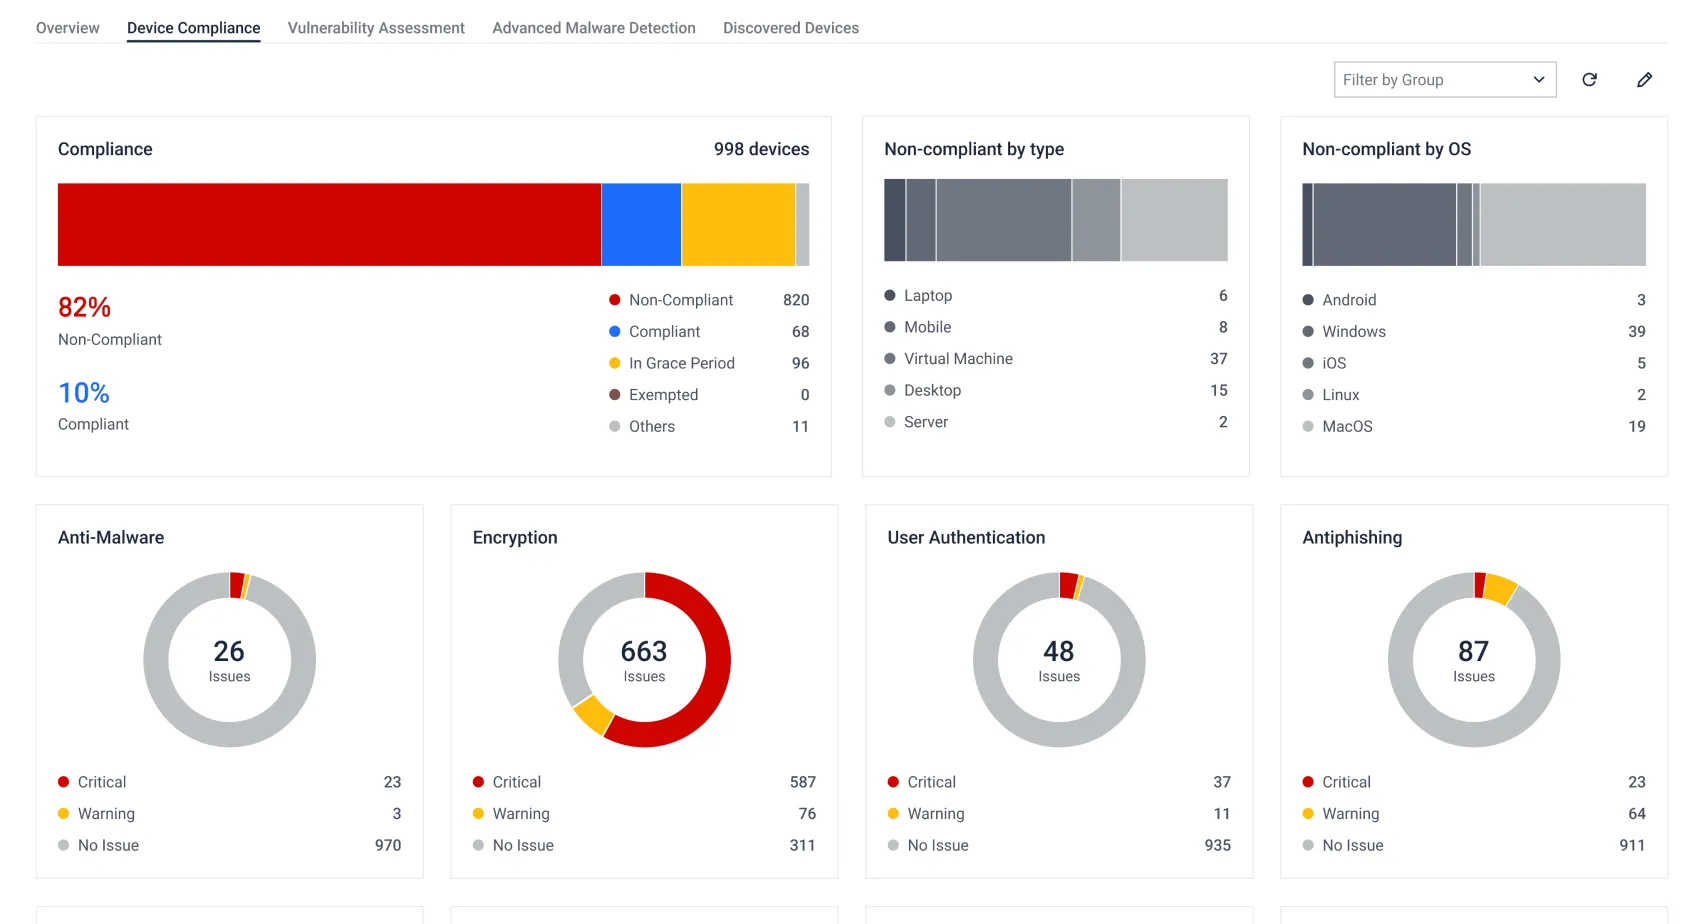
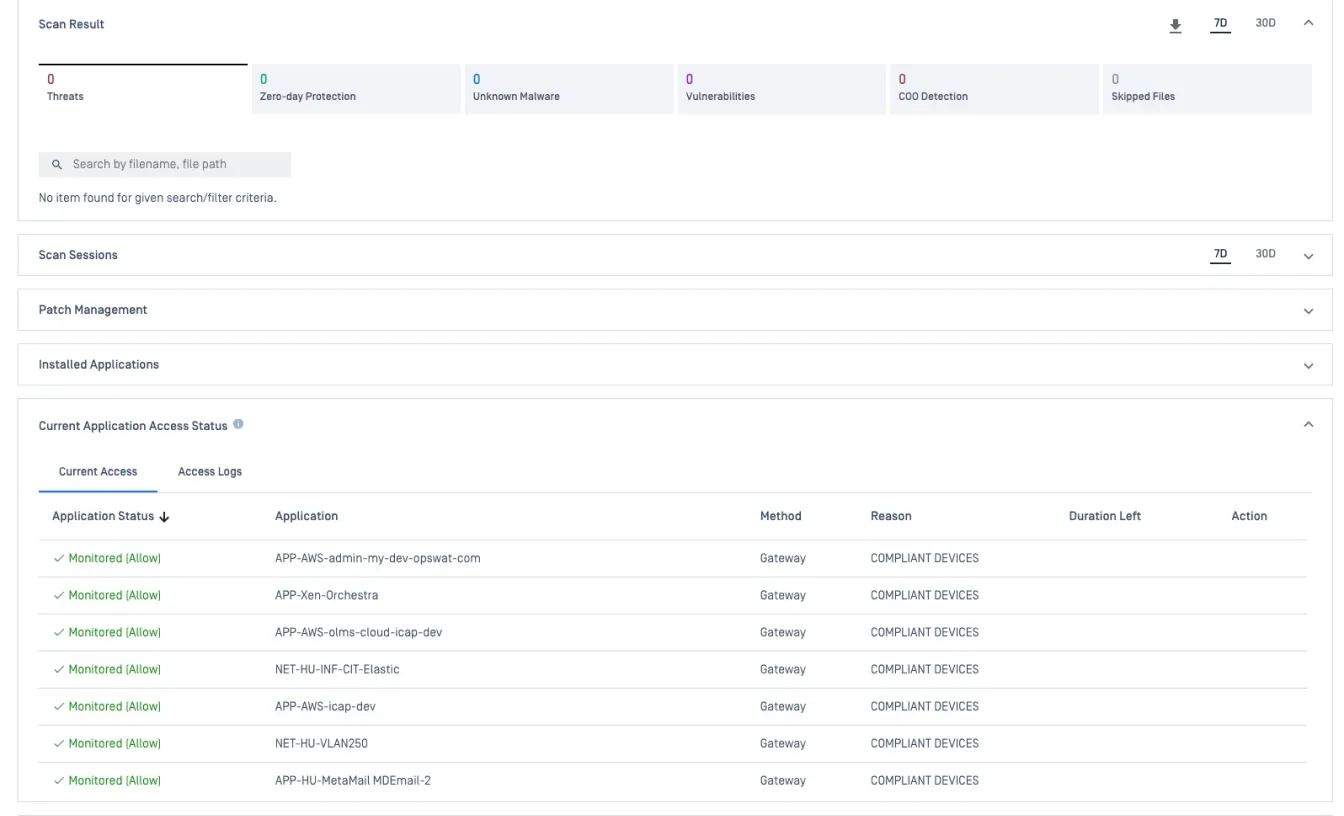
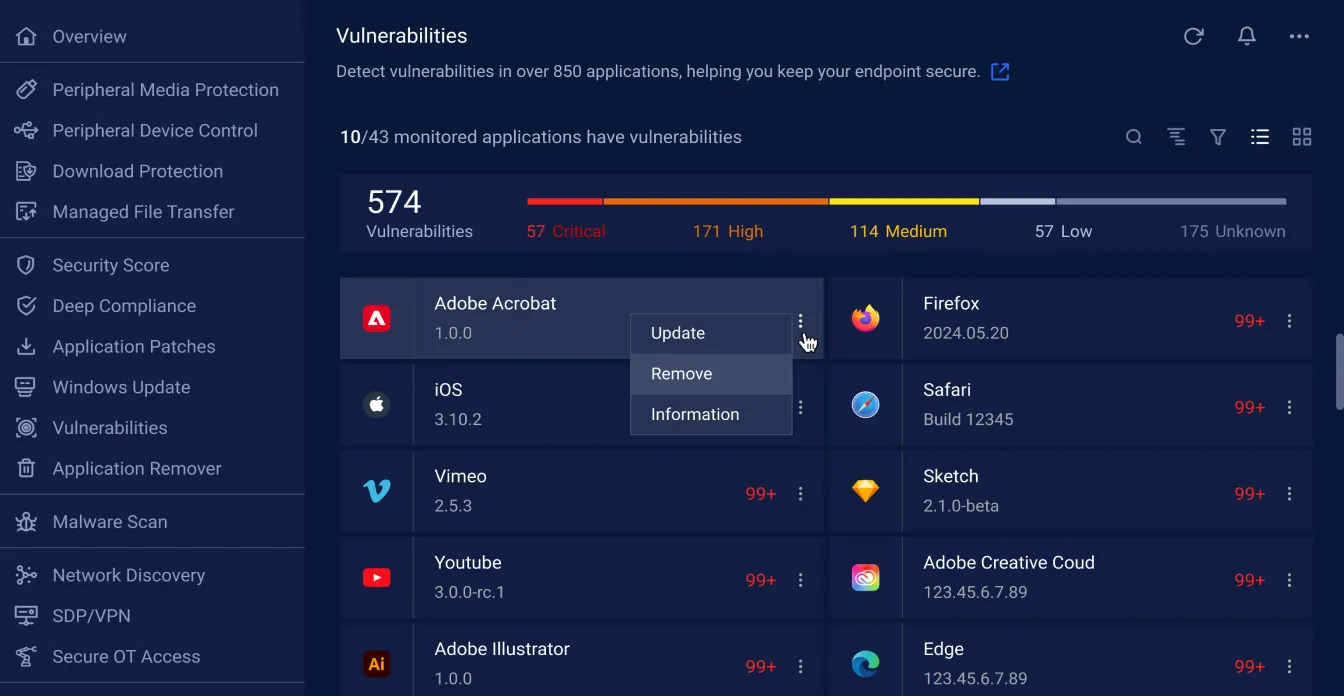
環境全体にわたるエンドポイントの状態を、リアルタイムで包括的に把握できます。1つのインターフェースから、任意のデバイスの詳細なセキュリティデータを確認したり、どのデバイスがどのアプリケーションにアクセスしているかを監視したり、リスクの傾向を追跡したりすることができます。
徹底したコンプライアンスと管理
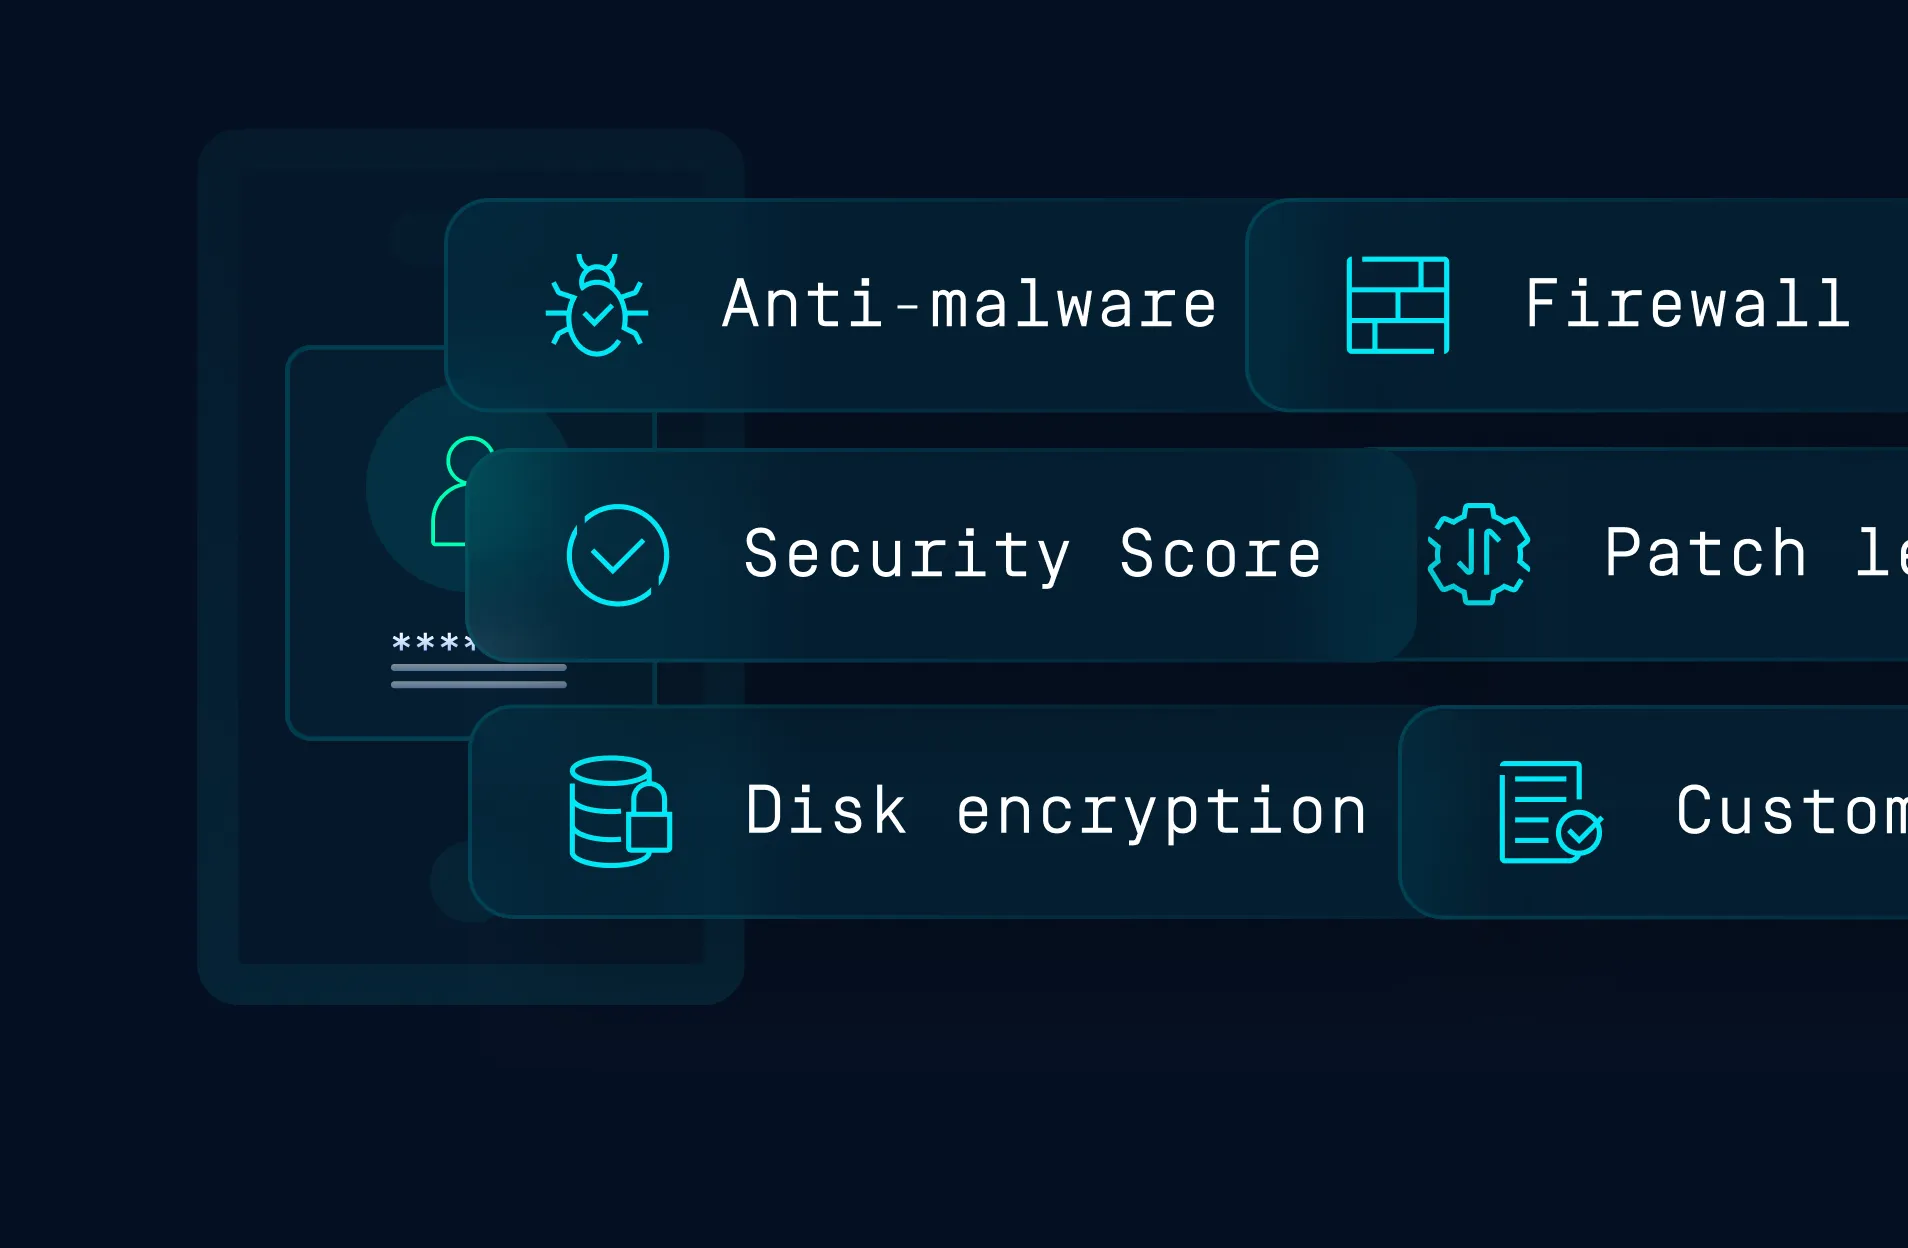
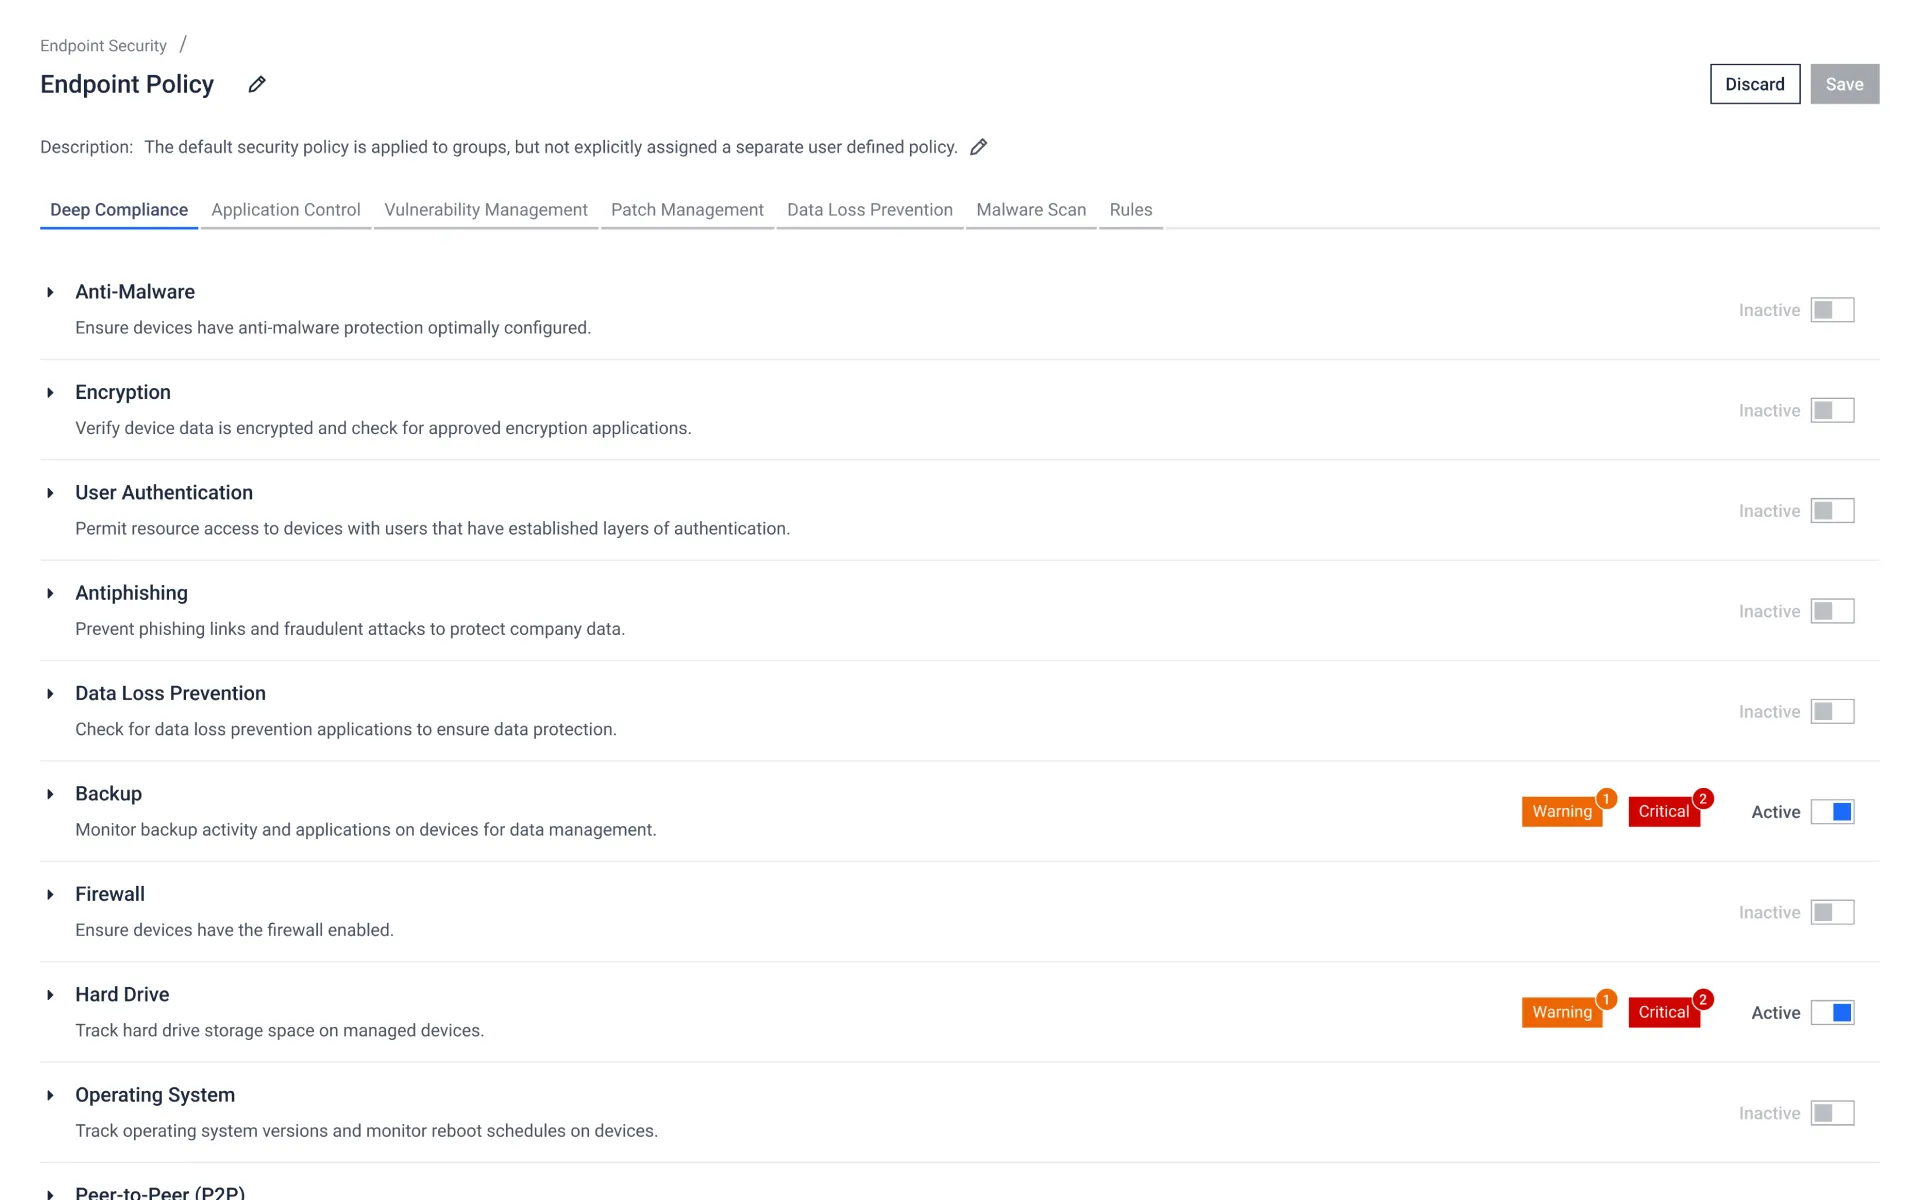
5,000以上のサードパーティ製アプリケーションを対象に、ディスク暗号化、マルウェア対策、バックアップ、ファイアウォールの状態、脆弱性スキャンなどの制御項目について詳細なデバイス検査を実施し、標準的なOSやウイルス対策ソフトのチェックをはるかに超えた検査を行います。
- My OPSWATで一元管理


- My OPSWATで一元管理
- My OPSWATで一元管理
 MetaDefender Endpoint

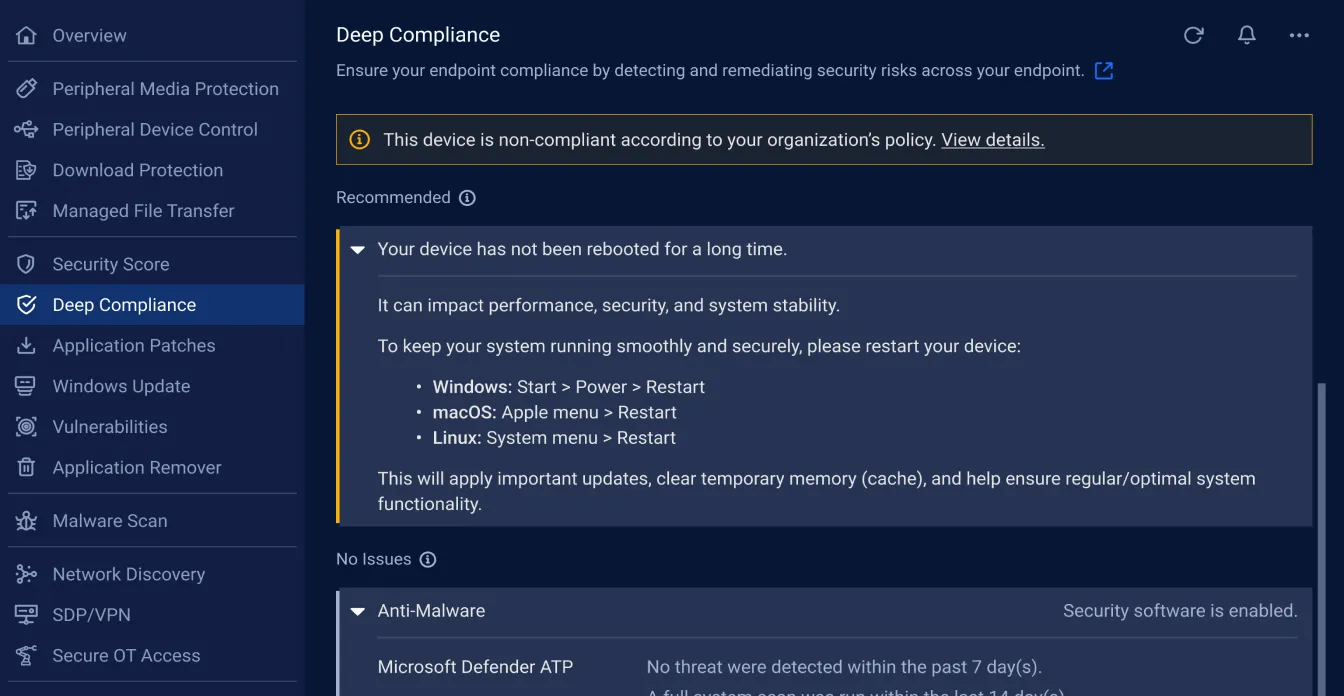
最新の脆弱性とPatch Management
CVEデータベースから既知の脆弱性を検出し、1億台以上のエンドポイントの保護実績に基づいて構築されたOPSWAT 独自のスコアリングシステムを用いて、修正の優先順位を決定します。脆弱性がエクスプロイトに悪用される前に、パッチ管理を最適化します。
自動化およびセルフサービスによる是正措置
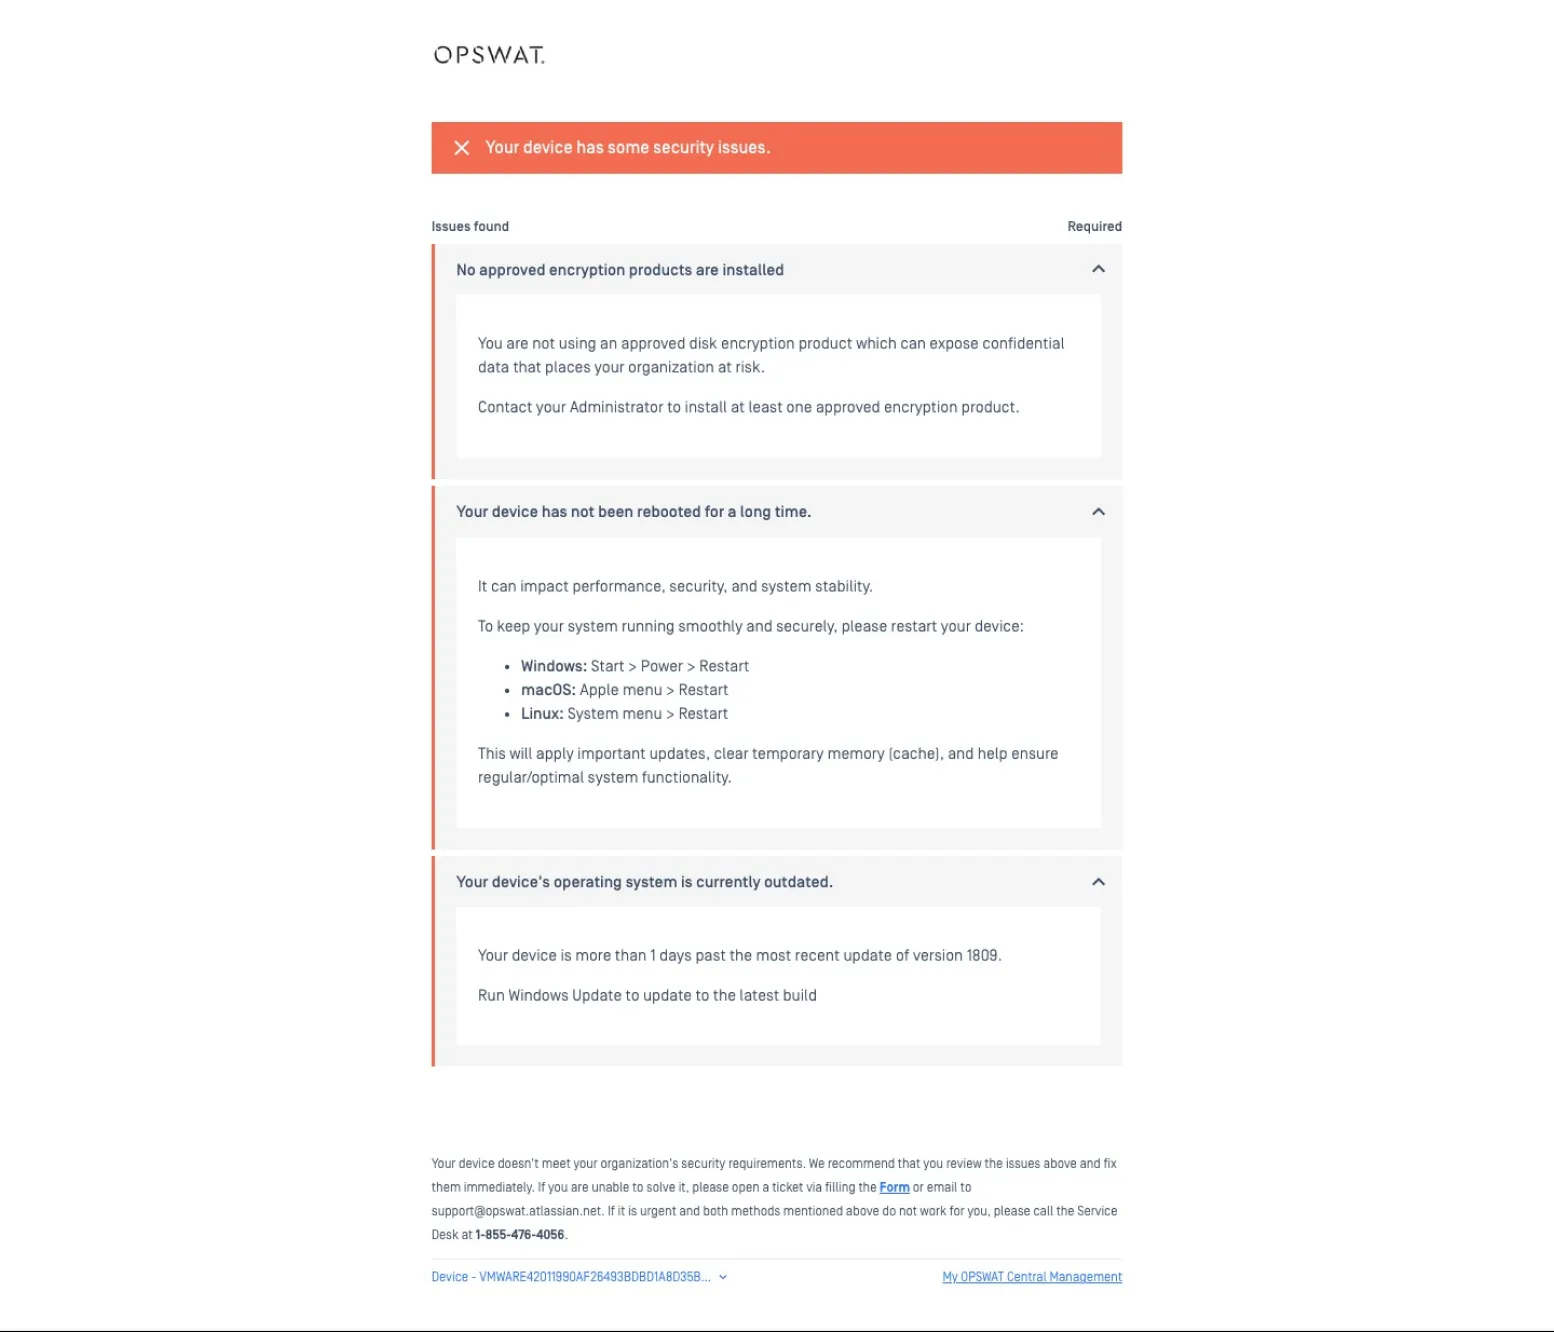
要件を満たしていないデバイスを使用しているユーザーは、具体的に何を修正すべきかについて詳細な手順が記載されたセルフサービスページにリダイレクトされます。ウイルス対策ソフトの定義ファイルの更新、ファイアウォールの有効化、不要なアプリの削除など、一般的な是正措置は完全に自動化することができます。
デバイス対応Network Access Control
ネットワーク全体で、デバイスを正確に識別し、コンプライアンスをリアルタイムで徹底します。不正な接続試行をブロックし、セグメンテーションを適用して、IoTデバイスを適切なグループに分類します。
- My OPSWATで一元管理
 MetaDefender Endpoint
- My OPSWATで一元管理


- My OPSWATで一元管理


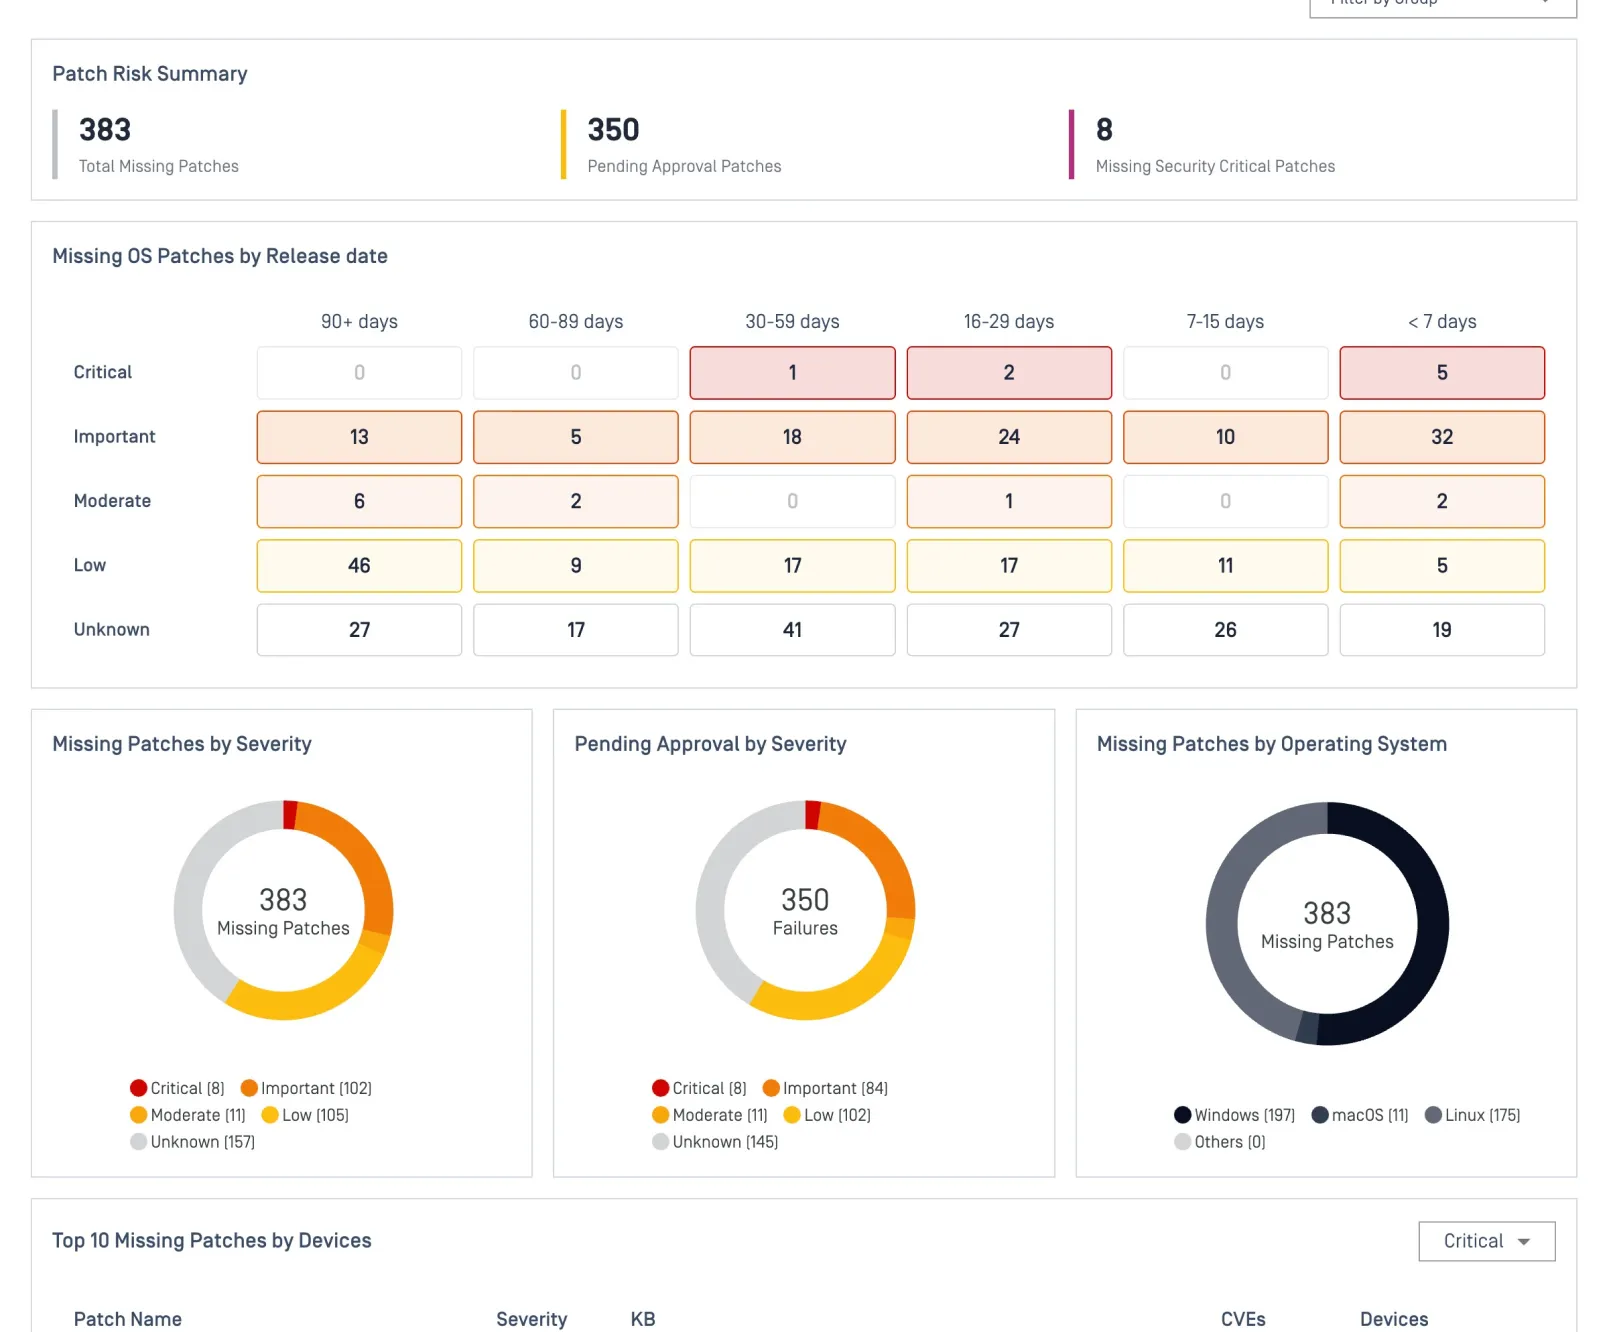
のアーキテクチャに適したアクセス方法を選択してください
My OPSWAT Central Management 環境やアクセス方法にかかわらず、承認済みで規定に準拠したデバイスのみがアプリケーションやネットワークにアクセスできるようにします。
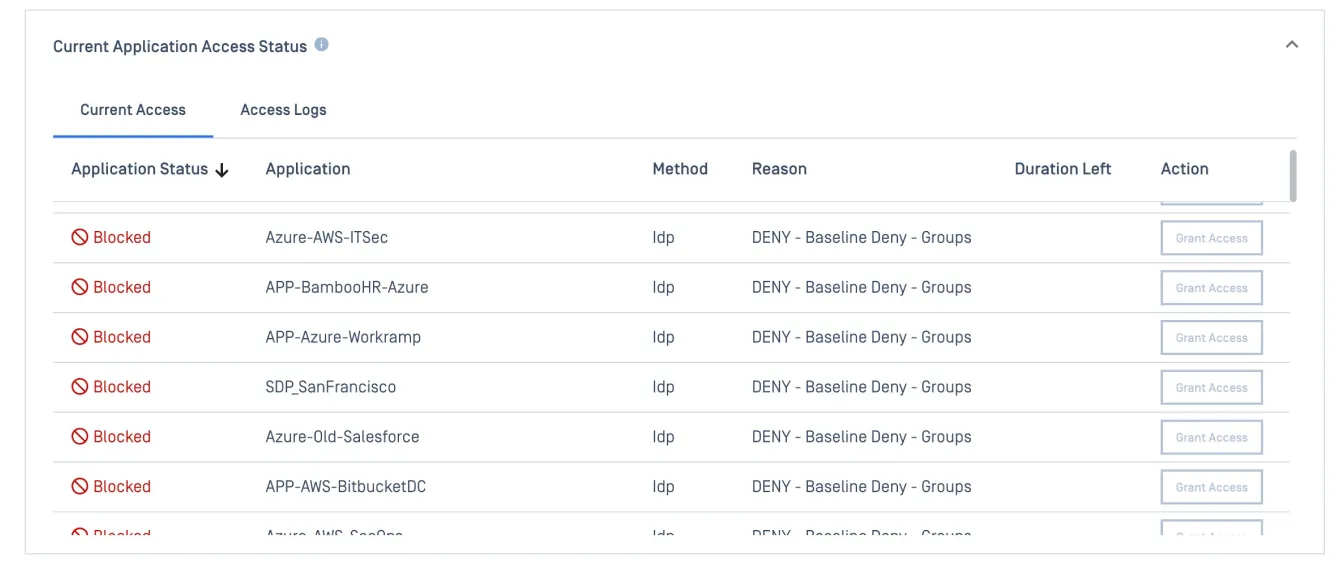
アプリケーションレベルのゼロトラストアクセス
保護対象のリソースは、IDおよびデバイスのコンプライアンスチェックに合格するまで非表示のままとなります
従来の広範なVPNアクセスから、アプリケーションレベルのゼロトラストへと移行します。保護されたアプリは、権限のないデバイスからは認識されず、身元とコンプライアンスの確認が完了して初めてアクセスが許可されます。
認証済みデバイスによるシングルサインオン
既存のIDプロバイダーを連携させることで、企業内のアプリケーション全体でSSOを適用し、ログインのたびに認証情報だけでなくデバイスのコンプライアンスも確認します。
ユーザーだけでなく、デバイスも確認するMFA
標準的なMFAでは、認証情報と第2の認証要素という2つの層が検証されます。OPSWAT のIdP MFAでは、デバイスの正常性とコンプライアンスを検証することで、さらに第3の層を追加します。コンプライアンスを満たしていないデバイスは、有効な認証情報を持っていてもブロックされ、ユーザーは自身で問題を解決するよう案内されます。
Secure 仮想デスクトップへのアクセス
Omnissa Horizon 環境におけるデバイスのコンプライアンス徹底
仮想デスクトップおよび公開アプリのセッションが起動する前に、デバイスのコンプライアンスを適用します。ポスチャーチェックに合格したエンドポイントのみが、Omnissa Horizon環境にアクセスできます。
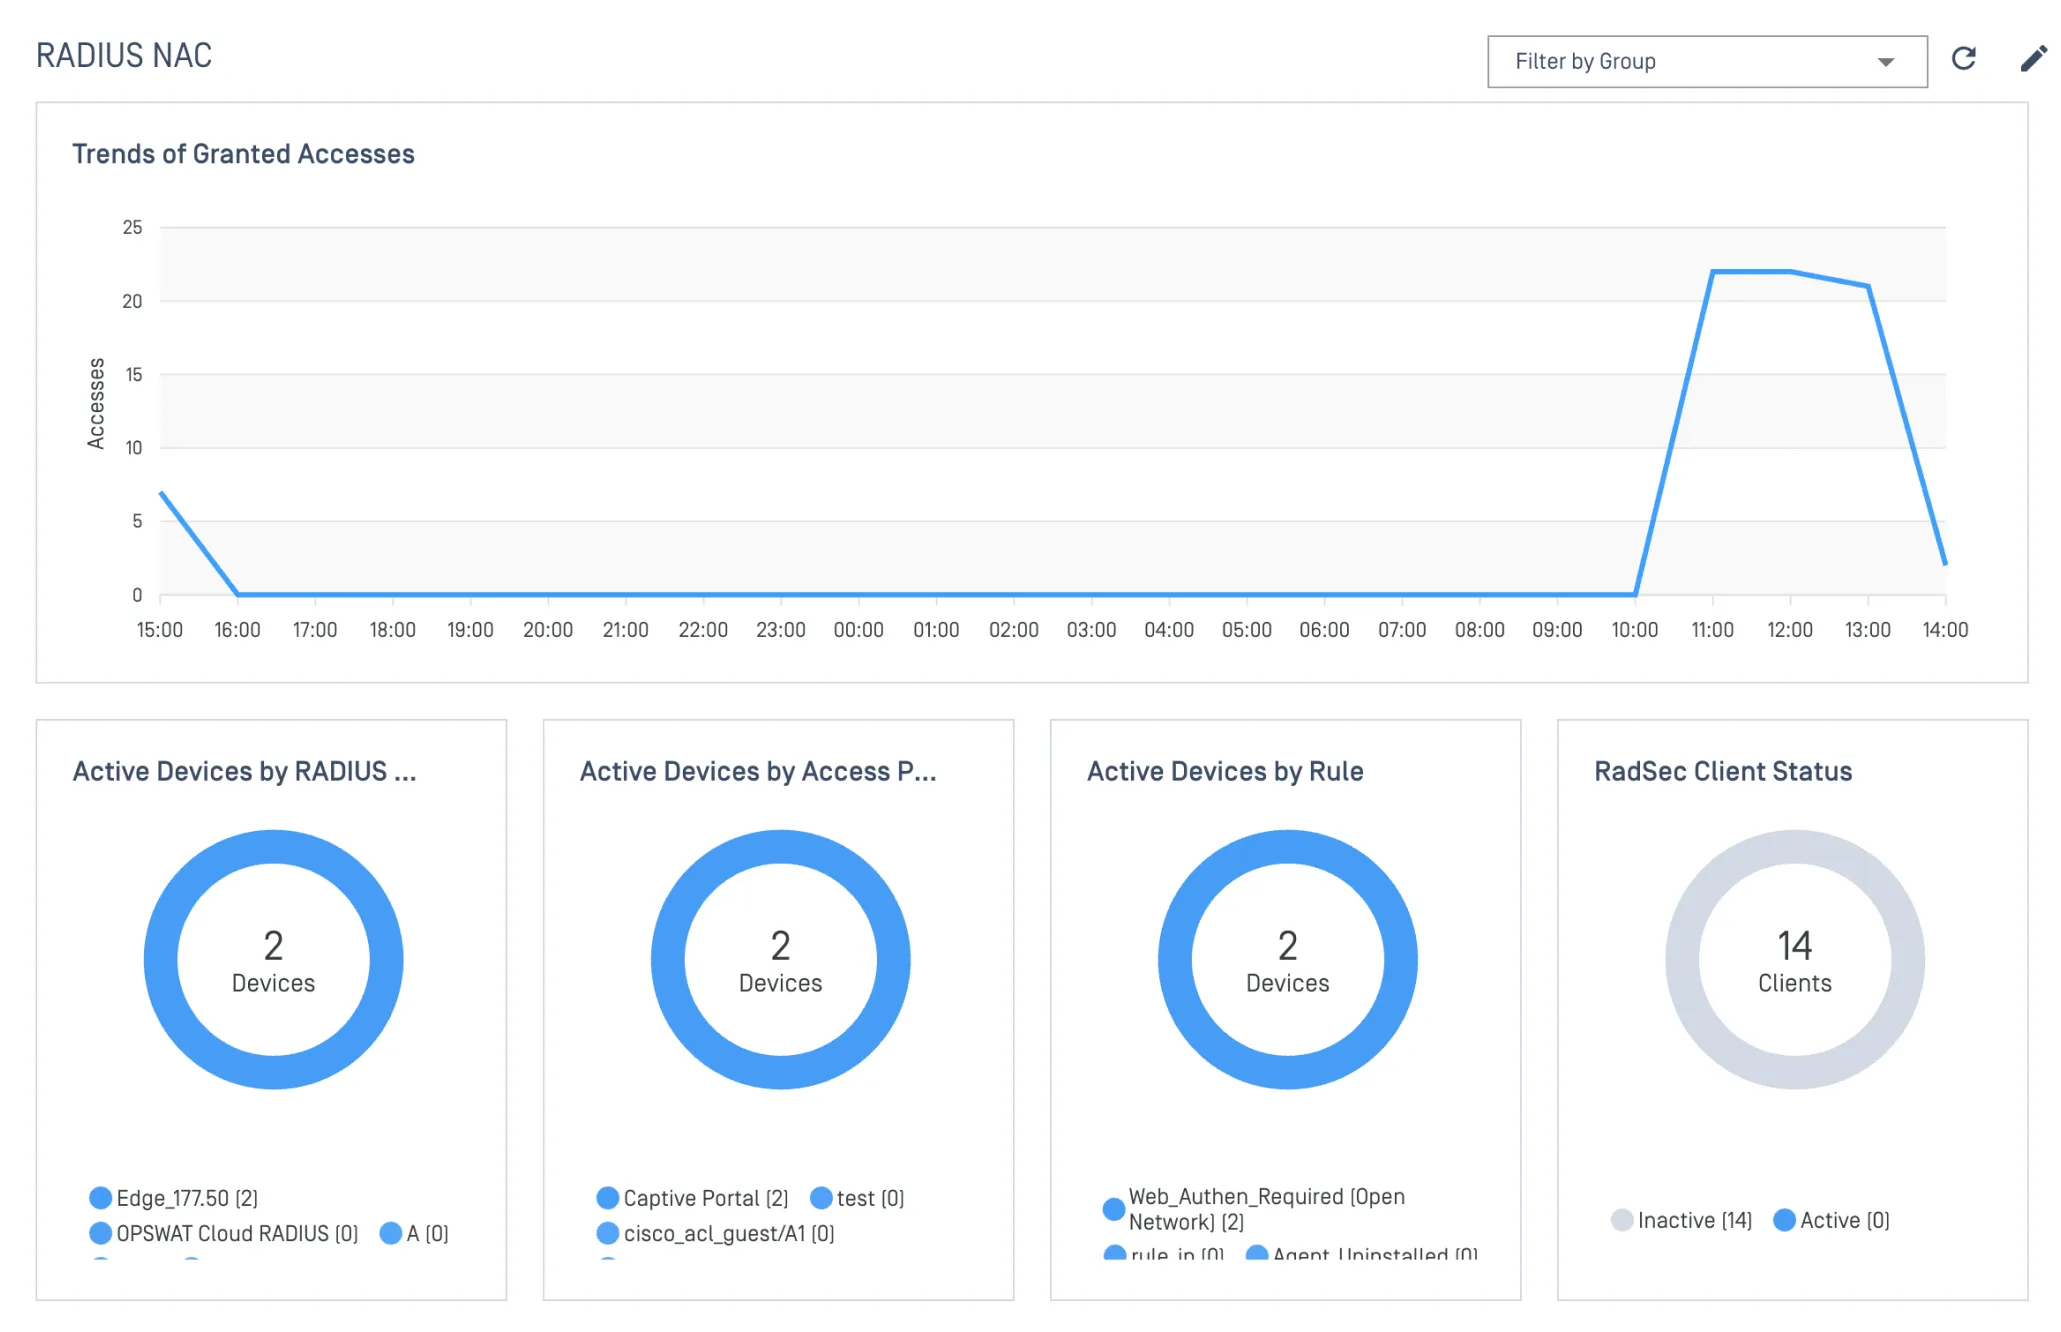
あらゆるデバイスに対応した自動化されたNetwork Access Control
ネットワークへのアクセスを試みるすべてのデバイスを自動的に検証し、アクセスポリシーをリアルタイムで適用します。エージェントの有無にかかわらずデバイスのプロファイルを作成し、ID、デバイスタイプ、場所、セキュリティ状態に基づいてアクセスを制御します。また、クラウドネイティブのSaaS、ハイブリッド環境、あるいはエアギャップ環境向けの完全オンプレミス環境として導入可能です。
詳細はこちらMetaDefender NAC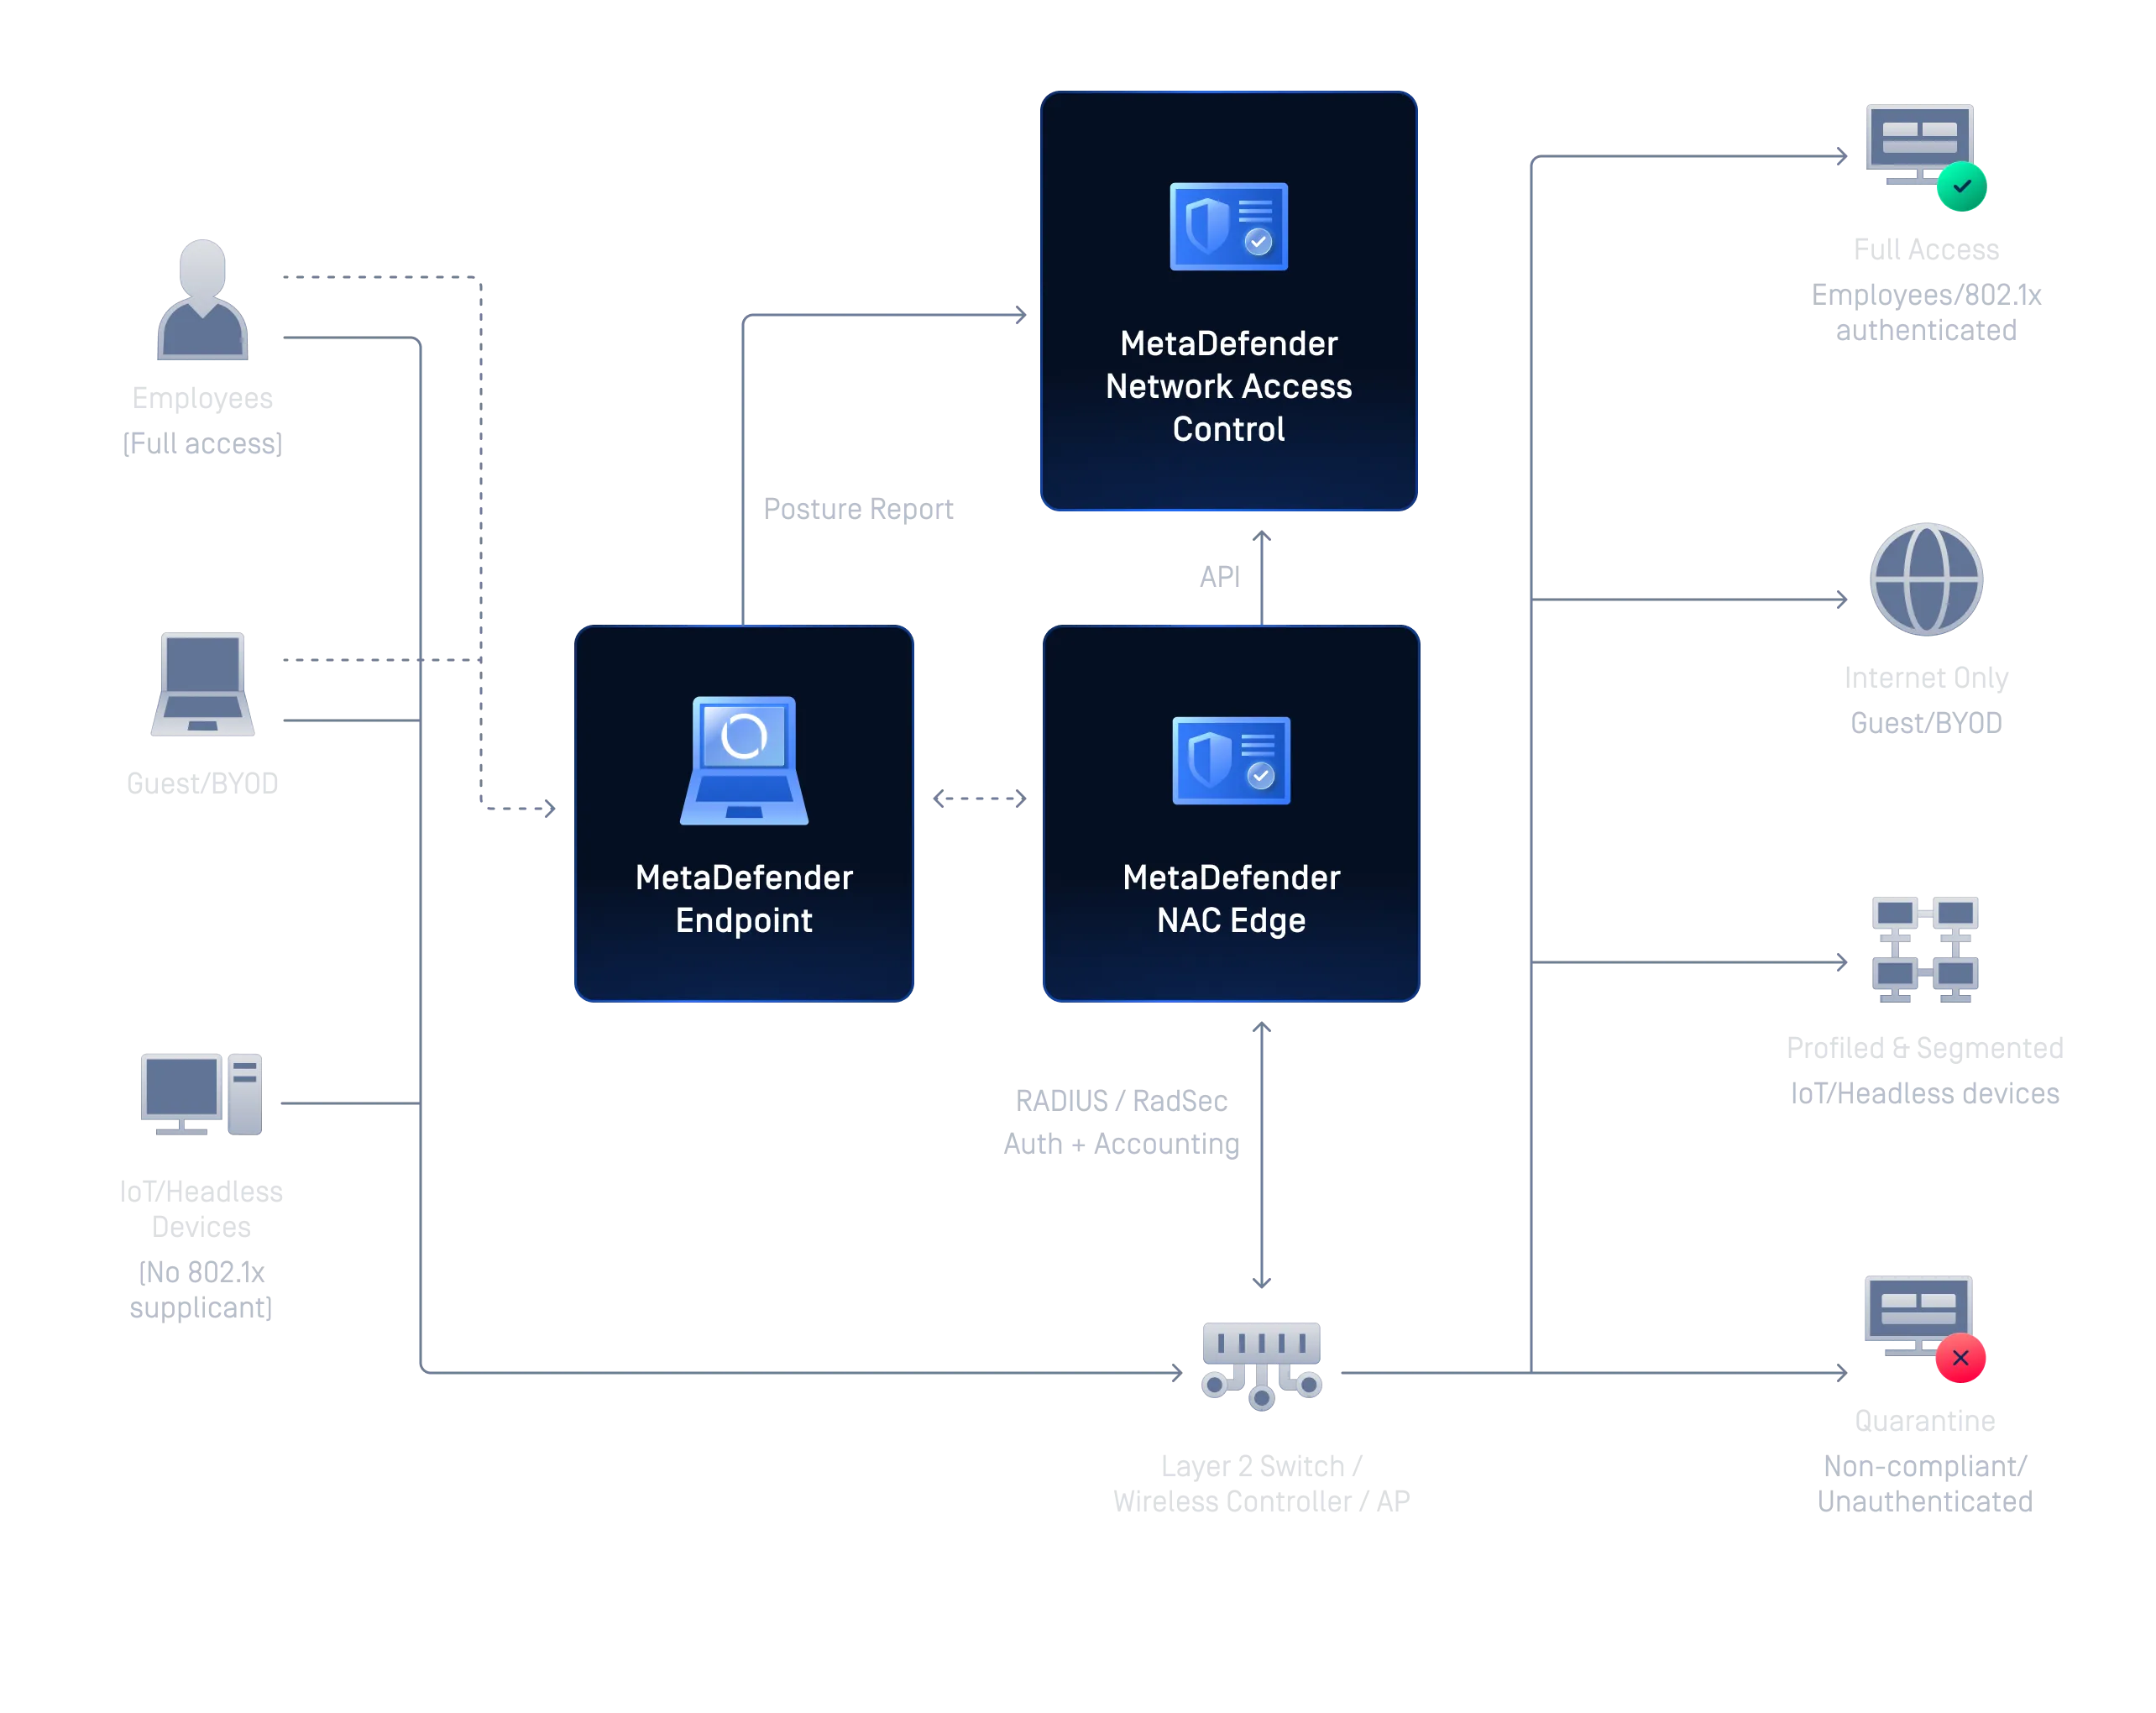
現在ご利用中のスタックと互換性があります
のインフラを変更したり、現在正常に動作しているシステムを置き換えたりすることなく、既存のIDプロバイダー、多要素認証(MFA)、および仮想デスクトップインフラストラクチャを連携させることができます。
の規制対象業界におけるセキュリティチームから信頼されています
OPSWAT 世界中の2,100を超える組織から信頼を得ており、
によるデバイスやファイルを介した脅威から、重要なデータ、資産、ネットワークを保護しています。
- 「エージェントを展開すると、ネットワークへのアクセス前に7万台以上のリモートユーザー端末のセキュリティを迅速に検証することができ、業務効率に何の影響も及ぼしませんでした。」ミロスラフ・スクランスキー様EPAM、情報セキュリティ技術部長
- 「素晴らしい製品です。サポートも充実しています。自社のセキュリティ状況や潜在的なリスクについて、より正確に、かつ明確に把握できるようになりました。」スティーブン・ウォルターズジェネシス・インベストメント・マネジメント インフラストラクチャー・マネージャー
- 「外部ベンダーが毎日当社のシステムにアクセスしているため、例外を一切認めない一貫した認証システムを導入することは、単なる選択肢ではなく、必須の要件でした。OPSWATテクノロジーにより、コンプライアンスに準拠したデバイスだけが当社のクラウドリソースに接続できるようになっています。」シニア・セキュリティ・エンジニア
Secure あらゆるデジタルエッジへのアクセス
分散型企業チームや機密性の高い産業環境における実務上のニーズに合わせて、ゼロトラストアーキテクチャを最適化してください。
Secure のリモートワークフォースの能力を強化する
アプリケーションやネットワークリソースへのアクセスを許可する前に、従業員のデバイスのリアルタイムな状態を確認します。コンプライアンスチェックに合格しなかったデバイスは、自動的にブロックされるか、自己修復画面にリダイレクトされます。
信頼できないデバイスから重要インフラを保護する
請負業者のノートパソコン、BYOD、IoT機器など、産業施設や重要インフラ施設に持ち込まれるすべてのデバイスをプロファイリングし、アクセスを許可する前に適切なネットワークゾーンに割り当てます。エアギャップ環境のサイトについては、オンプレミス展開が完全にサポートされています。
Secure ネットワークに参加する前のすべてのデバイス
ネットワークへのアクセスを許可する前に、デバイスの識別情報、セキュリティ状態、およびコンプライアンス状況を検証します。許可されていないデバイスやコンプライアンス要件を満たしていないデバイスは、自動的にブロック、隔離、または自己修復プロセスへリダイレクトされ、脅威がネットワークに侵入するのを防ぎます。
規制監査への備え
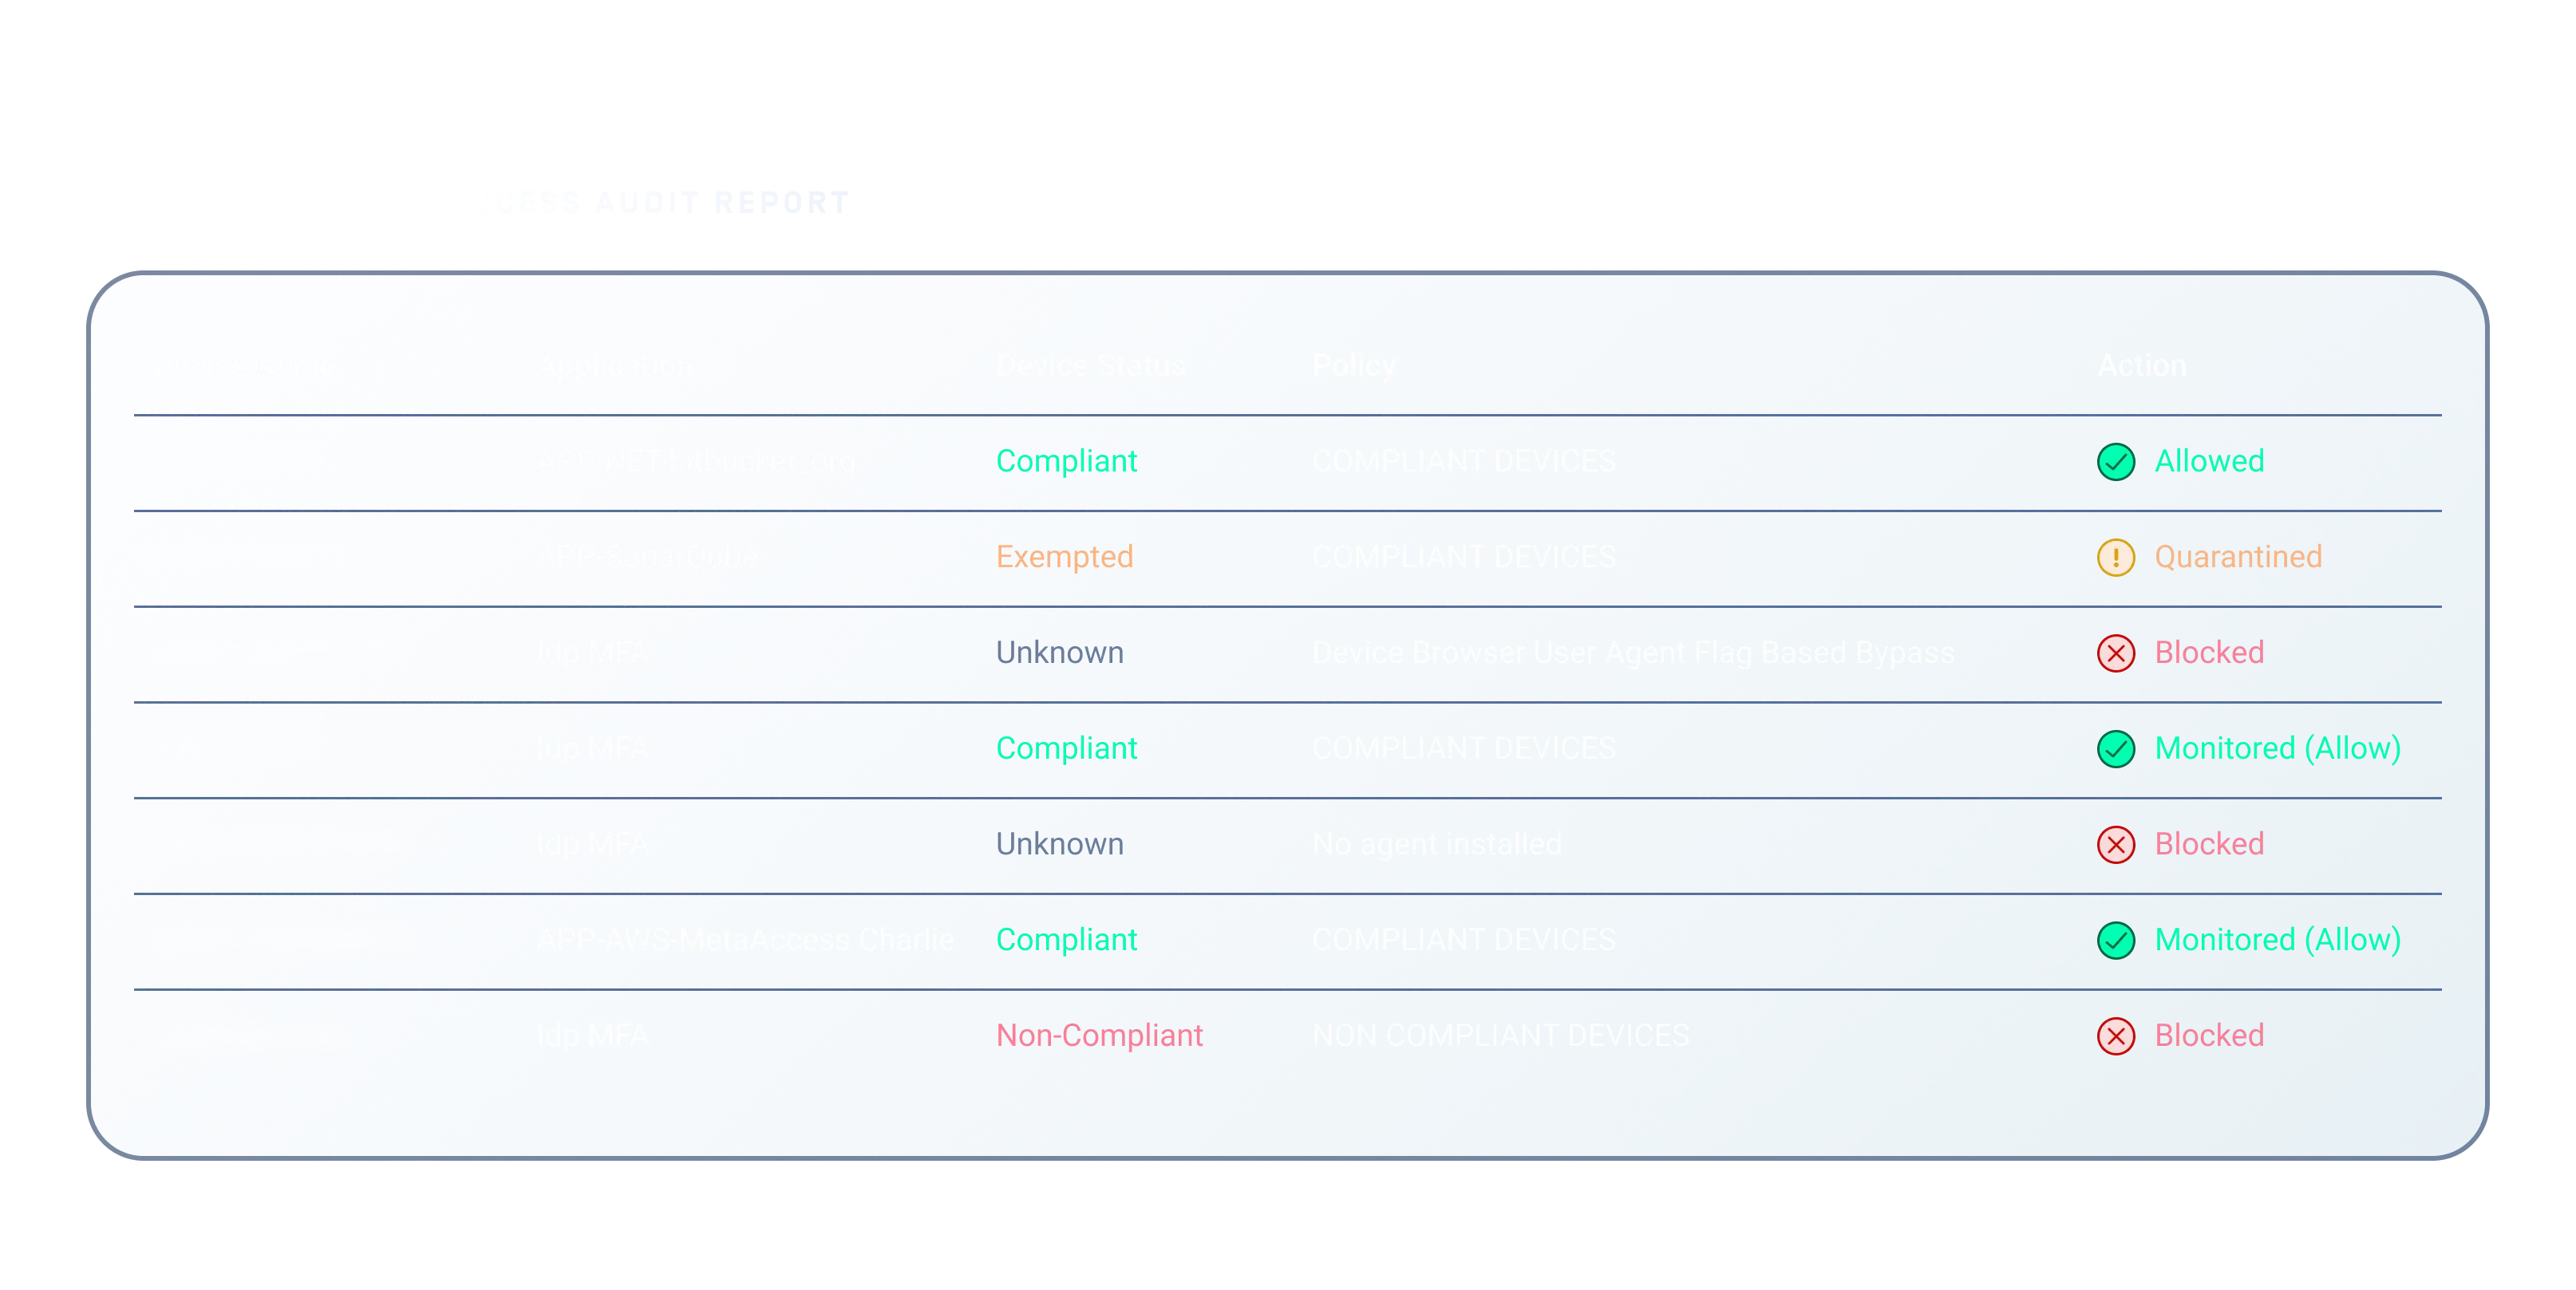
すべてのアクセスイベントにわたって、詳細な監査証跡、セキュリティ状態レポート、およびポリシー適用記録を維持することで、監査担当者がPCI DSS、HIPAA、NIST 800-53、ISO 27001、FISMA、FedRAMP、FINRA、HITECH、SOX、CIS Controls、COBIT、SANSなどのフレームワークへの準拠を確認するために必要な情報を正確に提供します。
参考資料
My OPSWAT Central Management データシート

My OPSWAT Central Management ドキュメント

スマート製造におけるデバイス監視の統合をMy OPSWAT Central Management

欧州の再生可能エネルギーメーカーがOPSWATサイバーセキュリティを強化

My OPSWAT Central Management専有コードへのアクセス確保:大手ゲーム開発者の体験談

EPAMは、「My OPSWAT Central Management 「MetaDefender Cloud」を活用し、Secure とファイルのセキュリティを確保しています。

Ping IdentityOPSWAT 、DaVinciとMy OPSWAT Central ManagementでアクセスセキュリティOPSWAT

Omnissa、My OPSWAT Central Managementを活用し、Horizon VDIへのアクセスにおけるセキュリティとコンプライアンスを強化
0件です。もう一度お試しください。
よくある質問
SDP SDP は、申請ごとに権限を付与し、身元確認とコンプライアンスチェックに合格した場合にのみ、最小権限でのアクセスを許可します。接続すると広範囲のネットワークアクセスを許可する従来のVPNとは異なり、 はユーザーを必要なリソースのみに隔離することで、攻撃対象領域と横方向の移動リスクを劇的に低減します。
VPNは、ユーザーがログインすると接続を許可しますが、標準的なZTNAでは基本的なセキュリティ状態のチェックが追加されます。OPSWAT は、アクセス前およびアクセス後も継続的にデバイスのコンプライアンスを詳細に検証するため、侵害されたデバイスからの有効なログインであってもブロックされます。
My OPSWAT Central Management リアルタイムで変化を検知します。ポリシーの設定に応じて、セッションを直ちに隔離するか、ユーザーに対して自動化されたセルフサービス形式の是正手順を案内します。デバイスがポリシーの要件を満たすと、アクセスは自動的に復旧されるため、ヘルプデスクの負担を軽減し、ユーザーの生産性を維持することができます。
いいえ。選択肢は2つあります。従来のVPNを当社の次世代SDP アクセスに置き換えるか、現在ご利用中のソリューションを維持しつつ、すでに運用しているIdPとMFAの上に追加のレイヤーを構築するかのいずれかです。
はい、エージェント方式とエージェントレス方式の両方に対応しています。オンプレミス環境でのネットワークアクセス制御(MetaDefender NAC )はエージェントレス方式であり、ネットワーク上のデバイスを自動的に検出してプロファイリングを行います。一方、より詳細なエンドポイントおよびリモートチェックでは、管理対象デバイスやBYODデバイス向けに、軽量で簡単に削除可能なエージェントを使用し、アクセス前に迅速なコンプライアンスチェックを行います。
