


Azure DevOps
カテゴリ:ソースコード
ベニー・チャーニーの著書『Cybersecurity Upside Down』の詳細はこちら
ソフトウェアパッケージと既知の脆弱性を特定し、暗号関連のリスクを評価するとともに、AIモデルの出所および記載されたライセンスを確認する。
SBOM向けのCycloneDXおよびSPDX
サードパーティ製オープンソースソフトウェアのコンポーネント
CI/CDパイプラインとの統合
Software & AIライセンス情報
既知の脆弱性および暗号関連のリスクの可視化
インベントリが不完全なため、チームは脆弱性対応、暗号化の移行、AIモデルのレビューのために証拠を再構築せざるを得なくなっています。
サプライヤーのソフトウェアやAIモデルファイルには、利用可能なインベントリが含まれていない場合があり、その場合は、レビューの前にチームがパッケージのバージョン、暗号化の依存関係、モデルの出所、および宣言されたライセンスを特定する必要があります。
EUのCRAはSBOMの義務を定めており、大統領令14412号はCBOMに関する指針を規定し、EUのAI法は対象となる汎用AIモデルに関する文書化を義務付けています。インベントリが別々になっていると、裏付けとなる証拠をまとめるのが難しくなります。
新しいCVEが公開された際、パッケージ名やバージョン情報が欠落していると、どのソフトウェア成果物を調査すべきかを特定するという最初の作業が遅れてしまいます。
サプライヤーのソフトウェアやAIモデルファイルには、利用可能なインベントリが含まれていない場合があり、その場合は、レビューの前にチームがパッケージのバージョン、暗号化の依存関係、モデルの出所、および宣言されたライセンスを特定する必要があります。
EUのCRAはSBOMの義務を定めており、大統領令14412号はCBOMに関する指針を規定し、EUのAI法は対象となる汎用AIモデルに関する文書化を義務付けています。インベントリが別々になっていると、裏付けとなる証拠をまとめるのが難しくなります。
新しいCVEが公開された際、パッケージ名やバージョン情報が欠落していると、どのソフトウェア成果物を調査すべきかを特定するという最初の作業が遅れてしまいます。
870万のサードパーティ製ライブラリについて、パッケージ名、バージョン、ライセンス情報、重要なソフトウェア更新、および既知の脆弱性を一覧表示します。
アルゴリズム、ライブラリ、証明書、プロトコル、および関連する暗号関連資料を精査する。古典的および量子的なリスクを検討し、可能な場合は推奨される代替案を提示して、移行の意思決定に役立てる。
モデルファイルを、同一のバイトデータを公開していることが確認されているリポジトリと照合し、宣言されている利用可能なライセンスを報告することで、レビュー担当者に出所やライセンスの確認に必要な具体的な参照情報を提供します。
隔離されたネットワーク内の対応ファイルの分析を行います。必要なデータベースをローカルにインストールしておけば、スキャン中にクラウドに接続していなくても、チームはBOMのレビューを行うことができます。
1つのエンジンでソフトウェア、暗号、AIのインベントリを作成できるため、インベントリの種類ごとに個別のスキャンワークフローを設定する必要がなくなります。
ソフトウェアの脆弱性の閾値とパッケージのライセンス制限を設定します。ワークフローの要件に応じて、暗号関連のリスクおよび指定したAIモデルのライセンスについて、個別にブロック機能を有効にします。
スキャン概要を確認し、SBOM、CBOM、AIBOMの検出結果を切り替え、必要なレポートをエクスポートしてください。
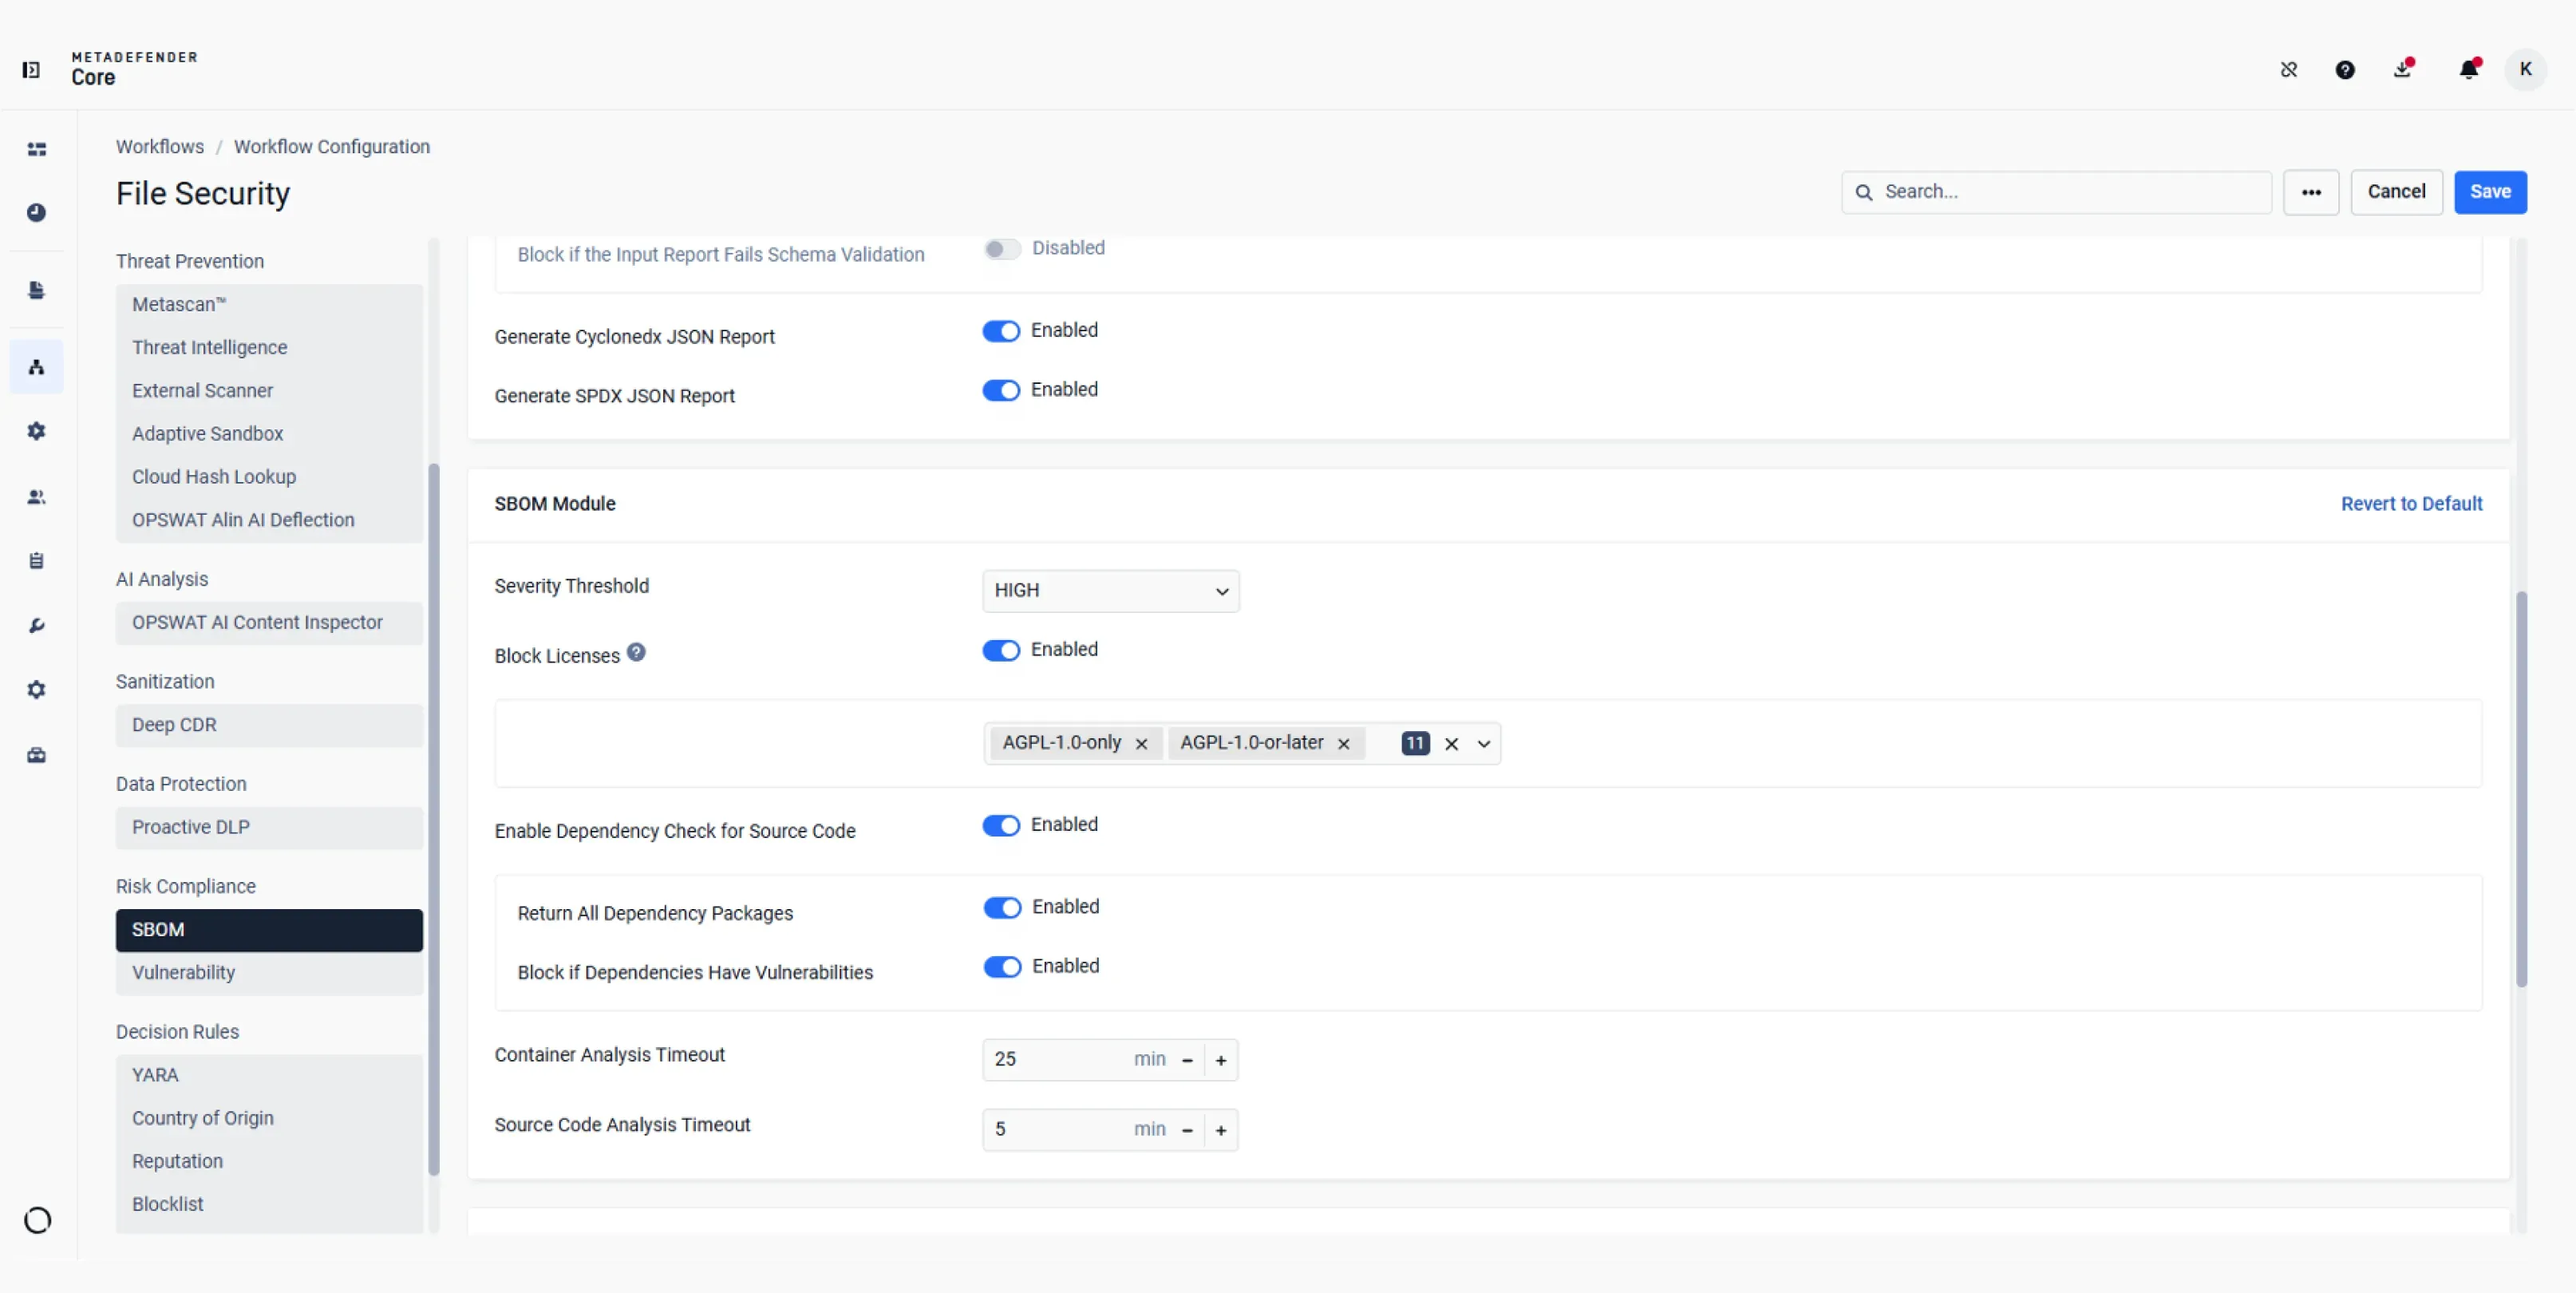
脆弱性の深刻度しきい値を設定し、ブロックするパッケージのライセンスを選択し、ソースコードの依存関係チェックを有効にします。
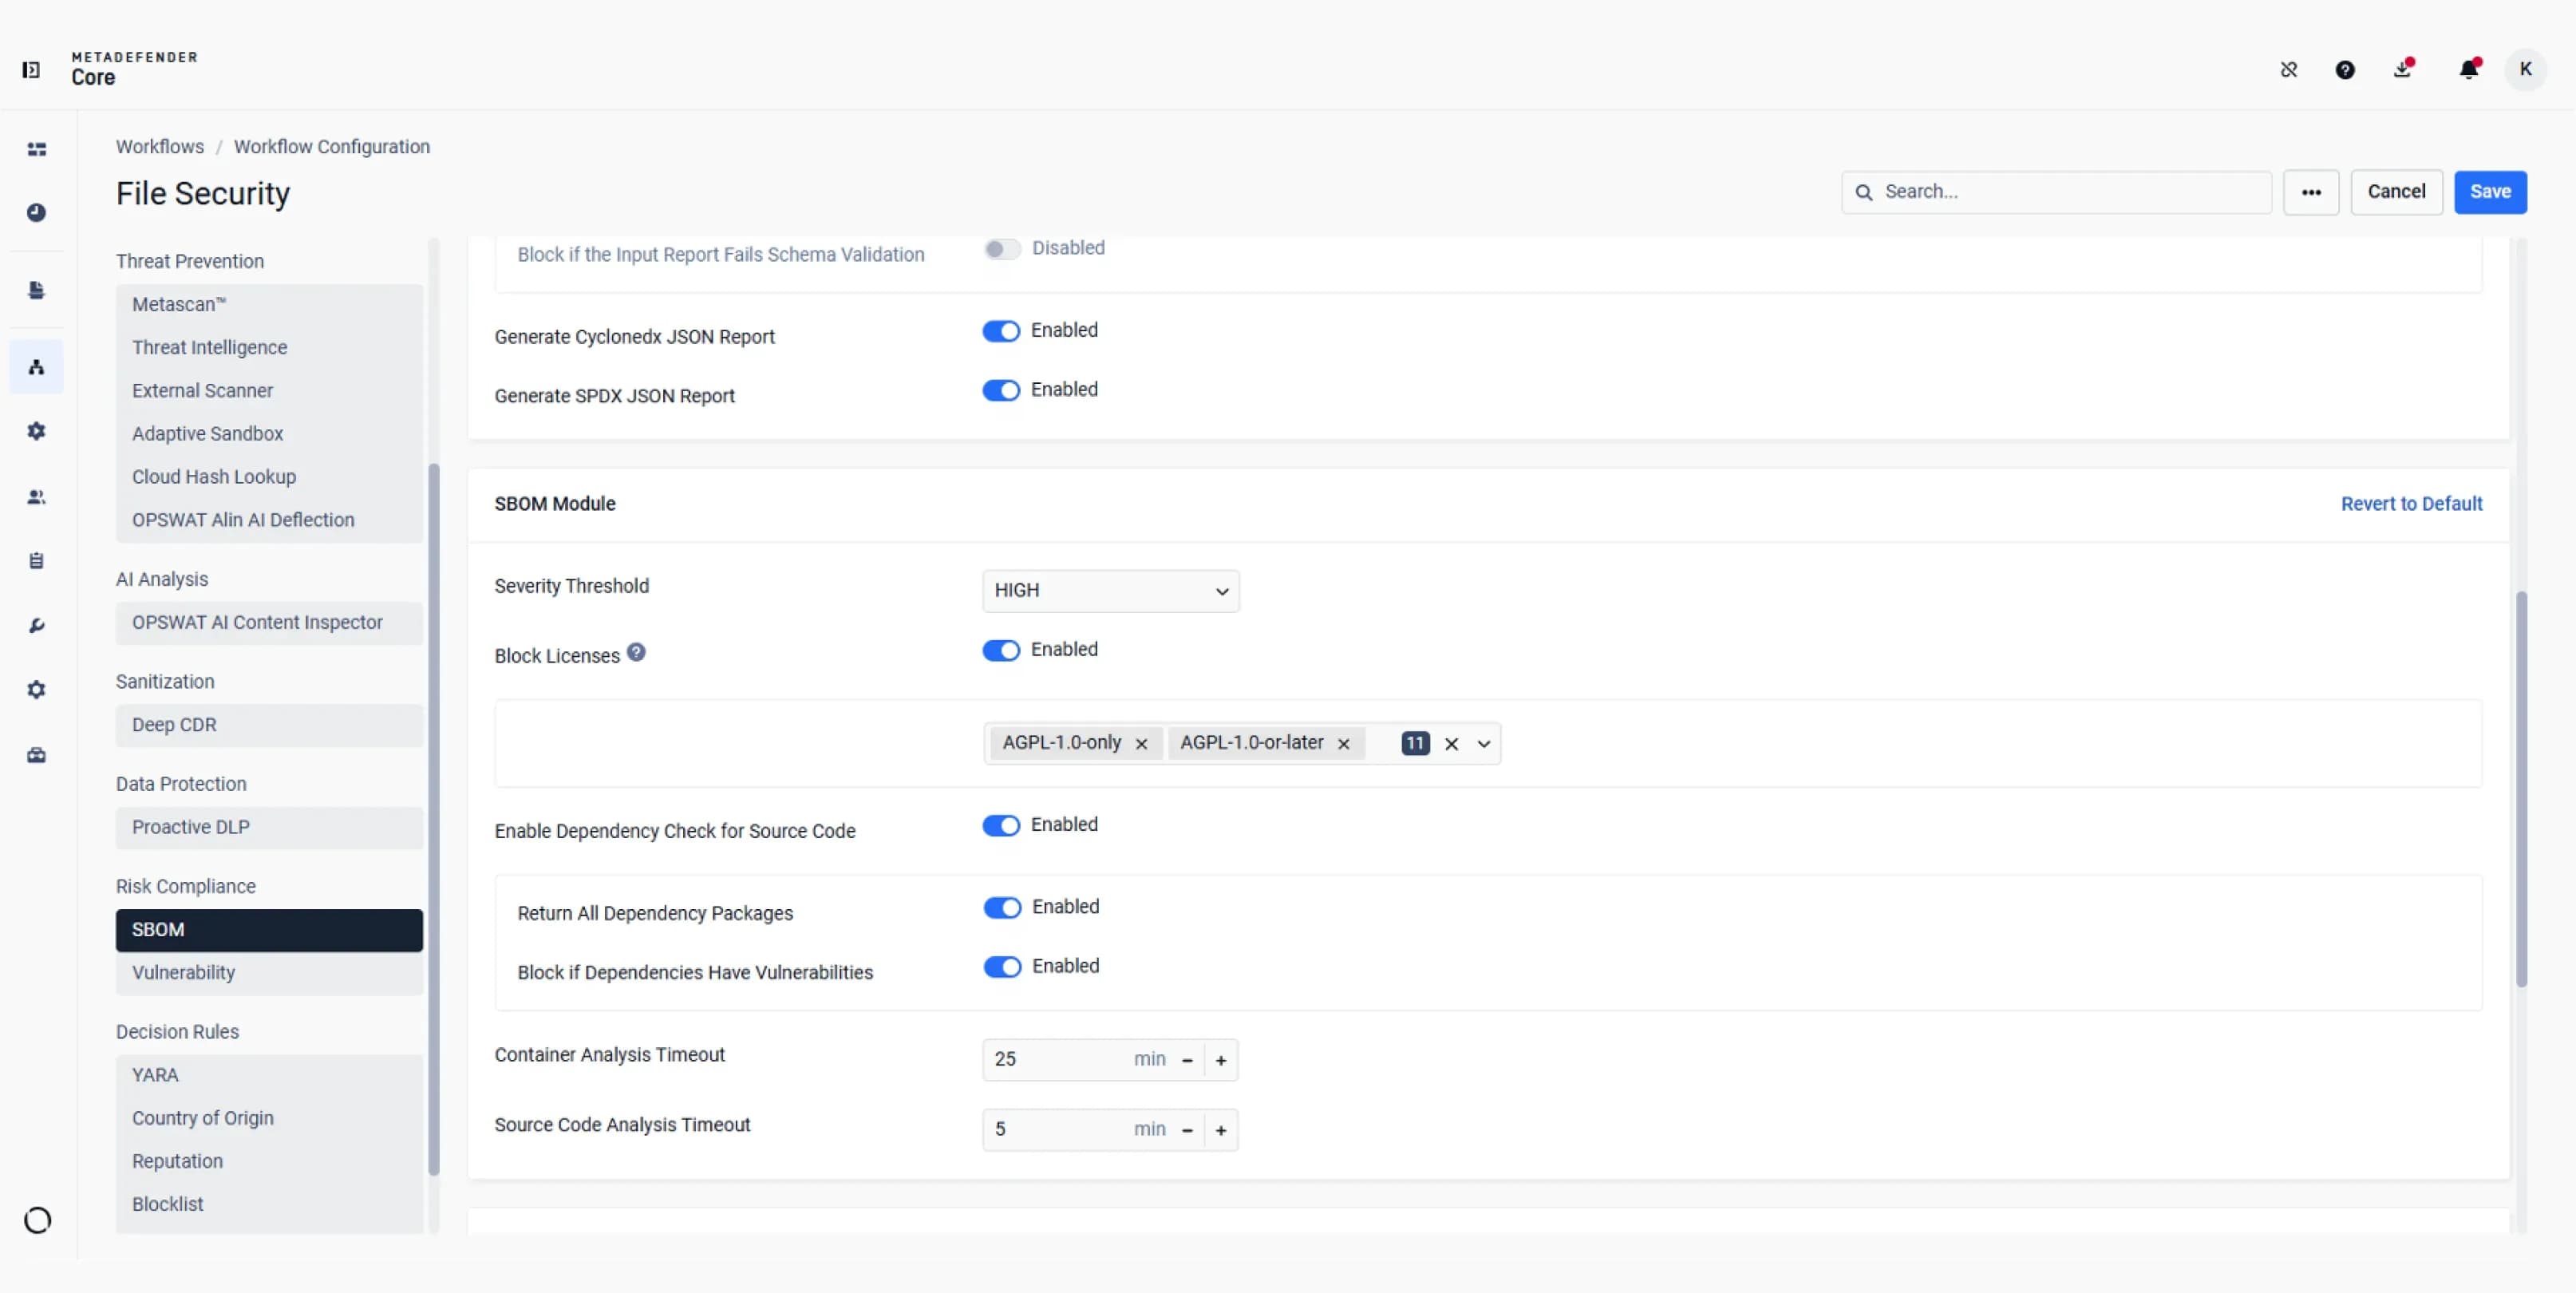
脆弱性の深刻度しきい値を設定し、ブロックするパッケージのライセンスを選択し、ソースコードの依存関係チェックを有効にします。
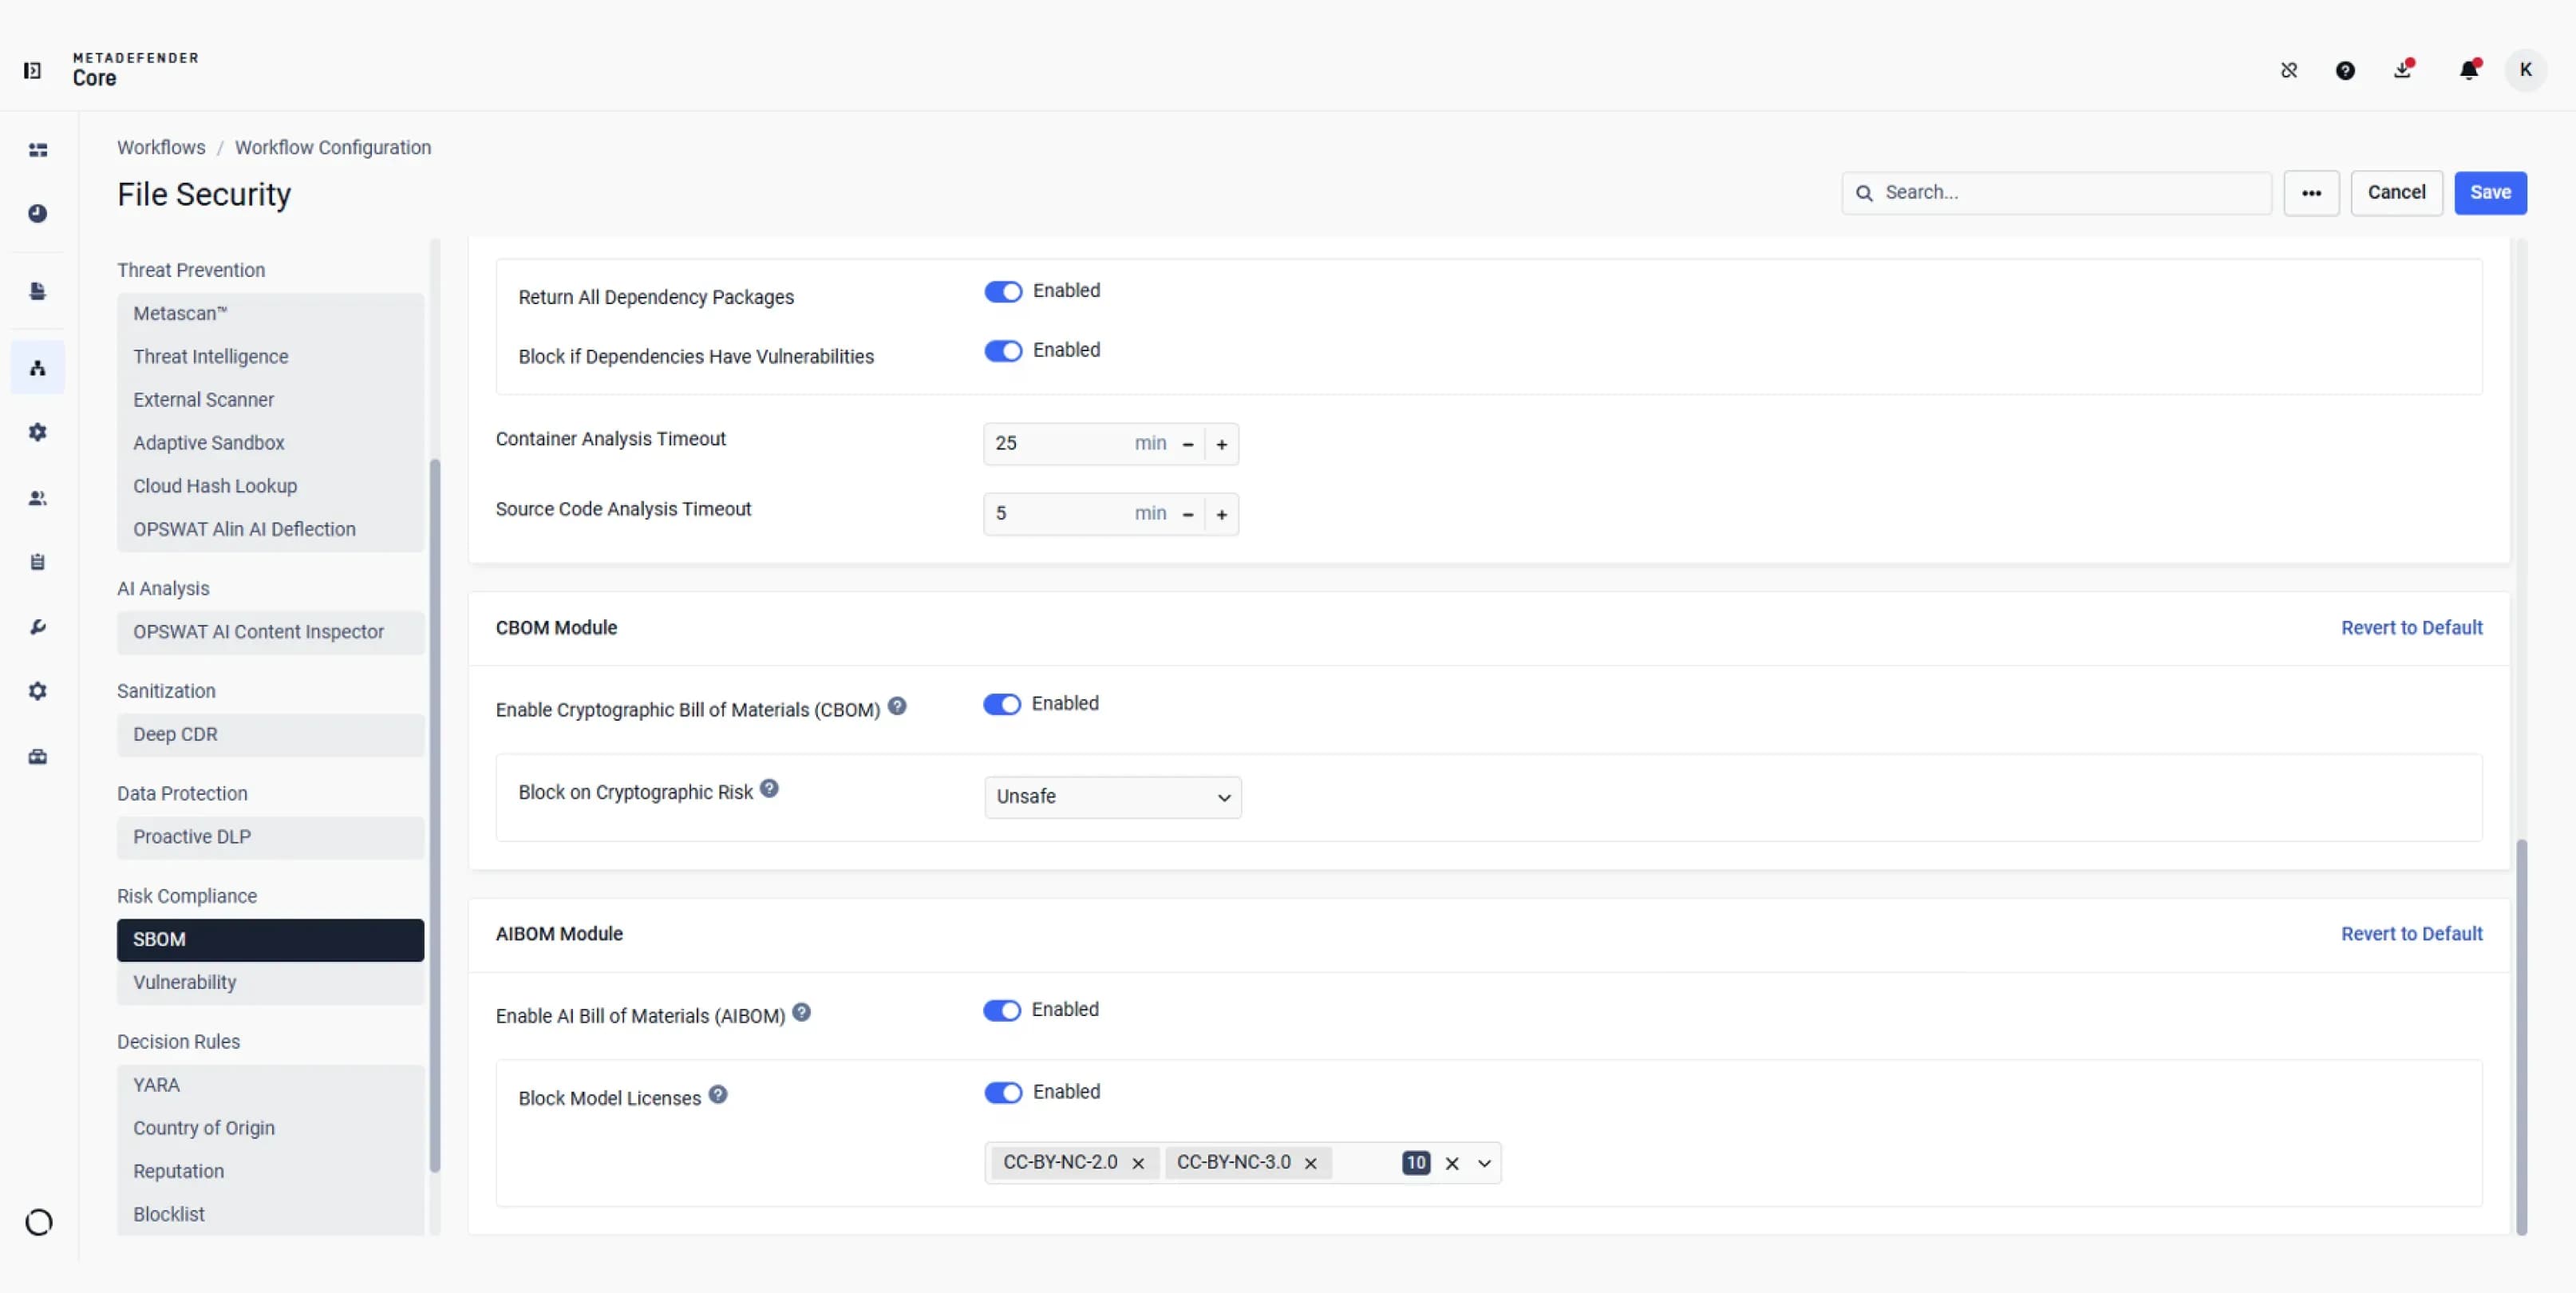
暗号上のリスクを理由にブロックするか、あるいはどのAIモデルのライセンスを制限するかを選択してください。
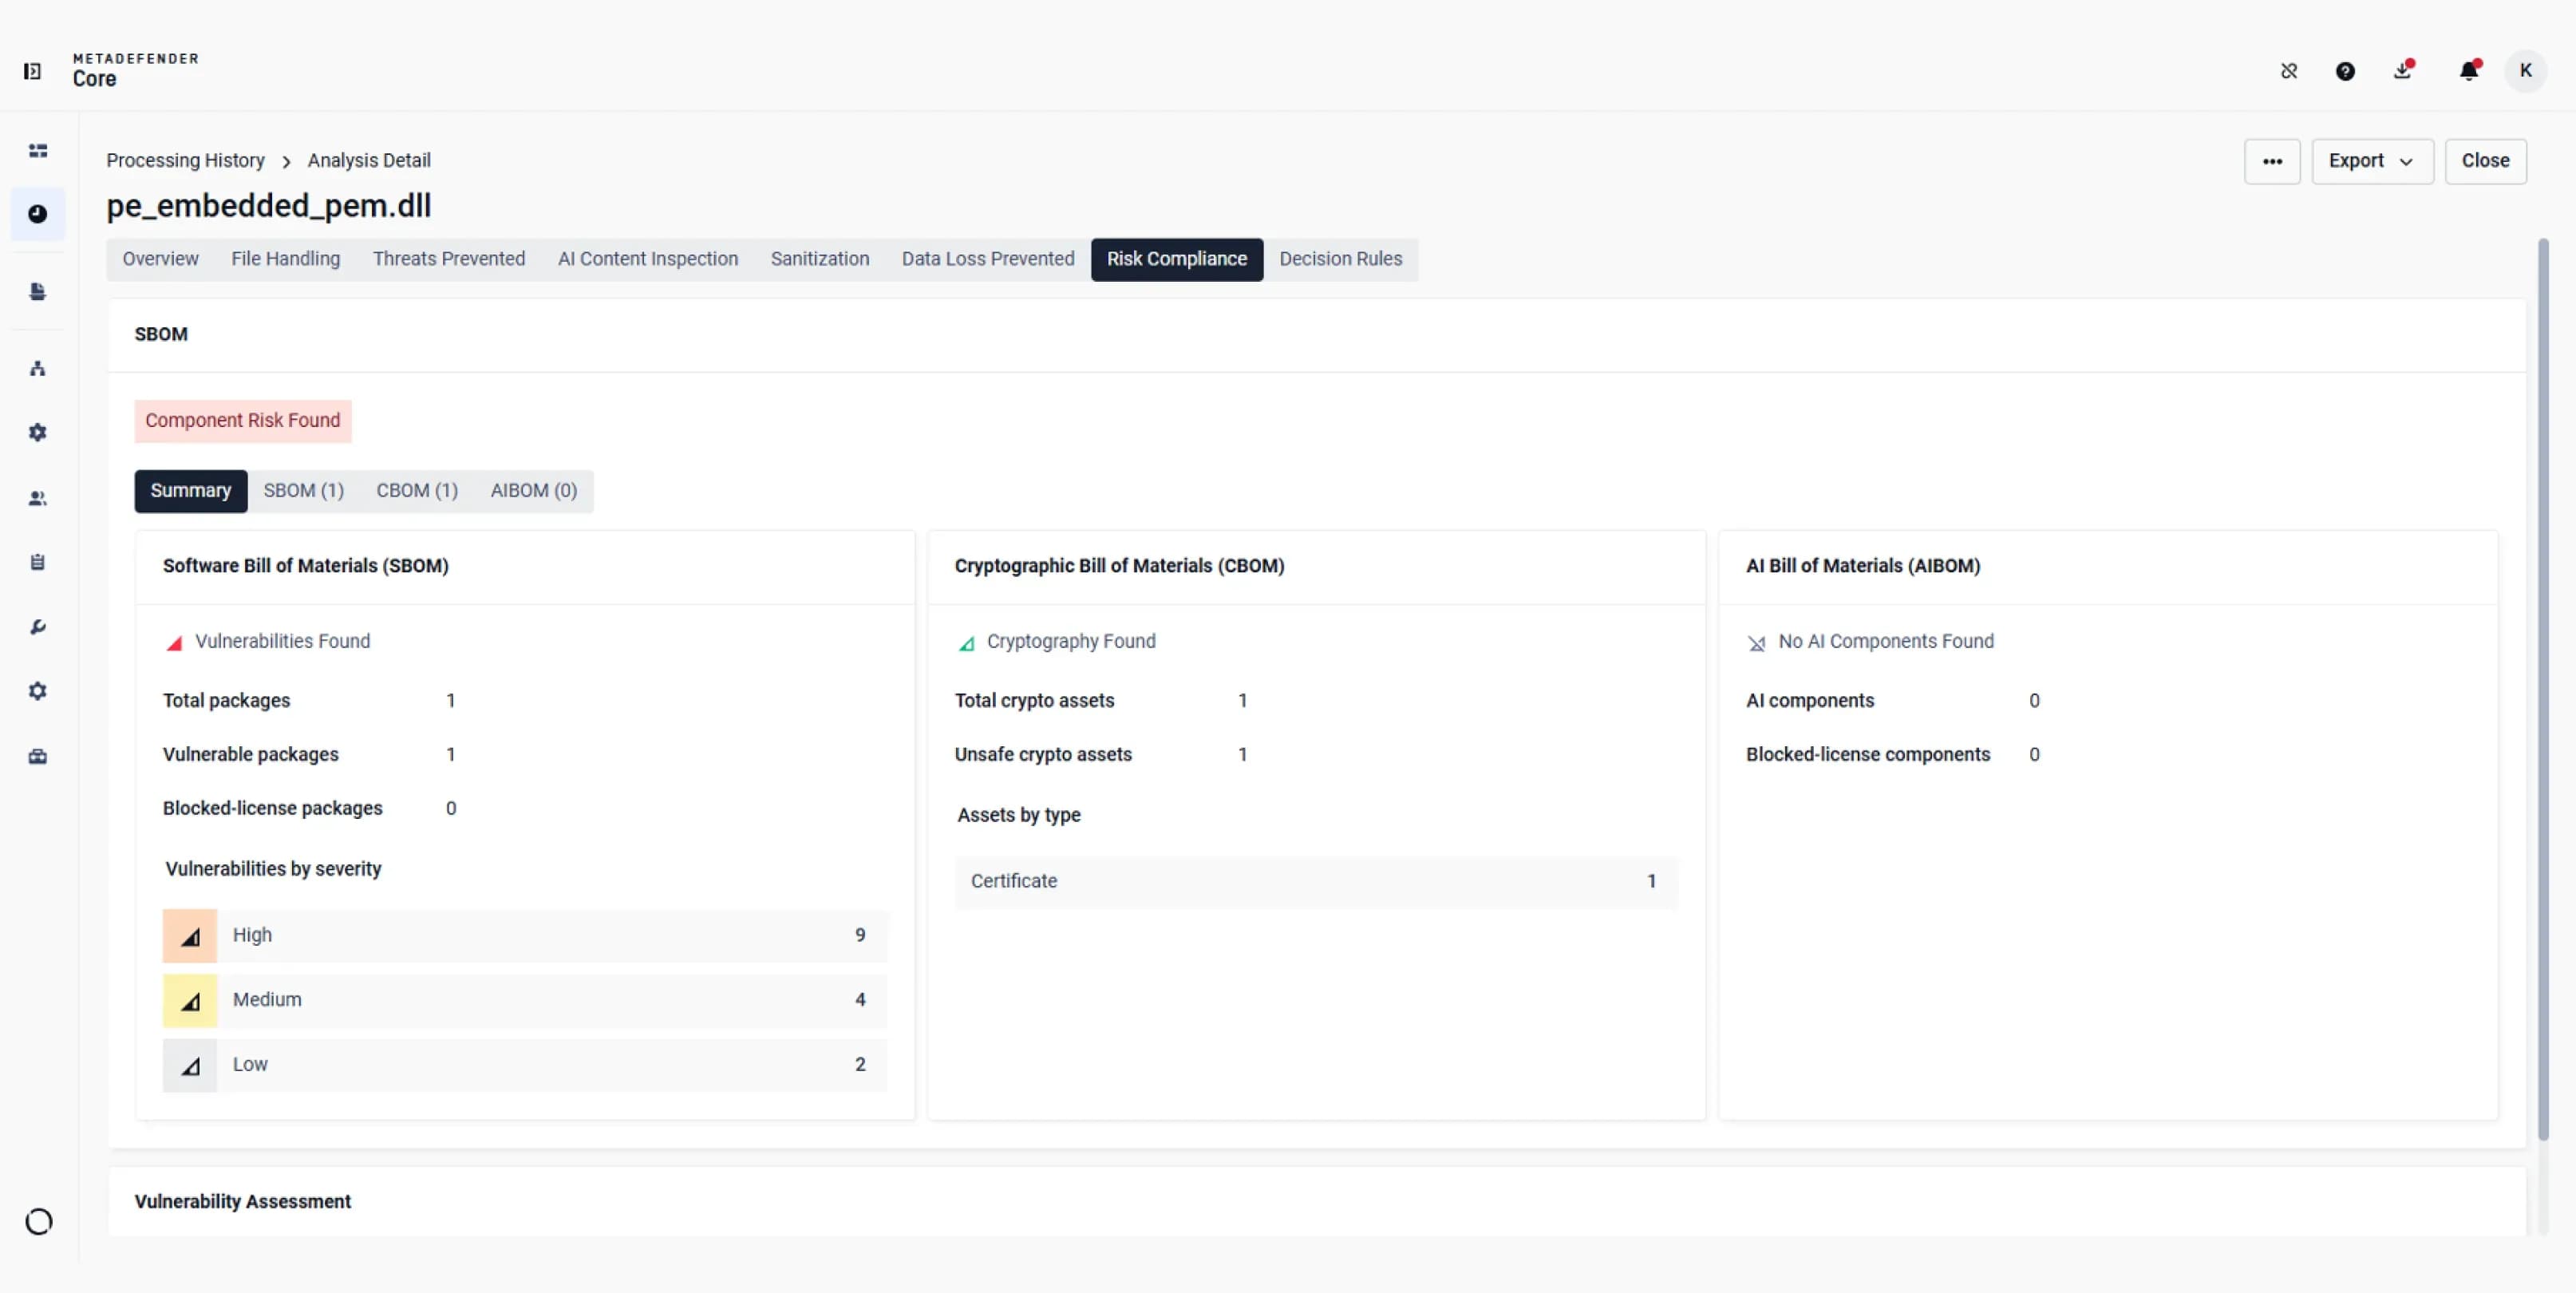
スキャンしたファイルに関するソフトウェア、暗号、AIの分析結果を比較し、詳細を確認するには各モジュールを開いてください。
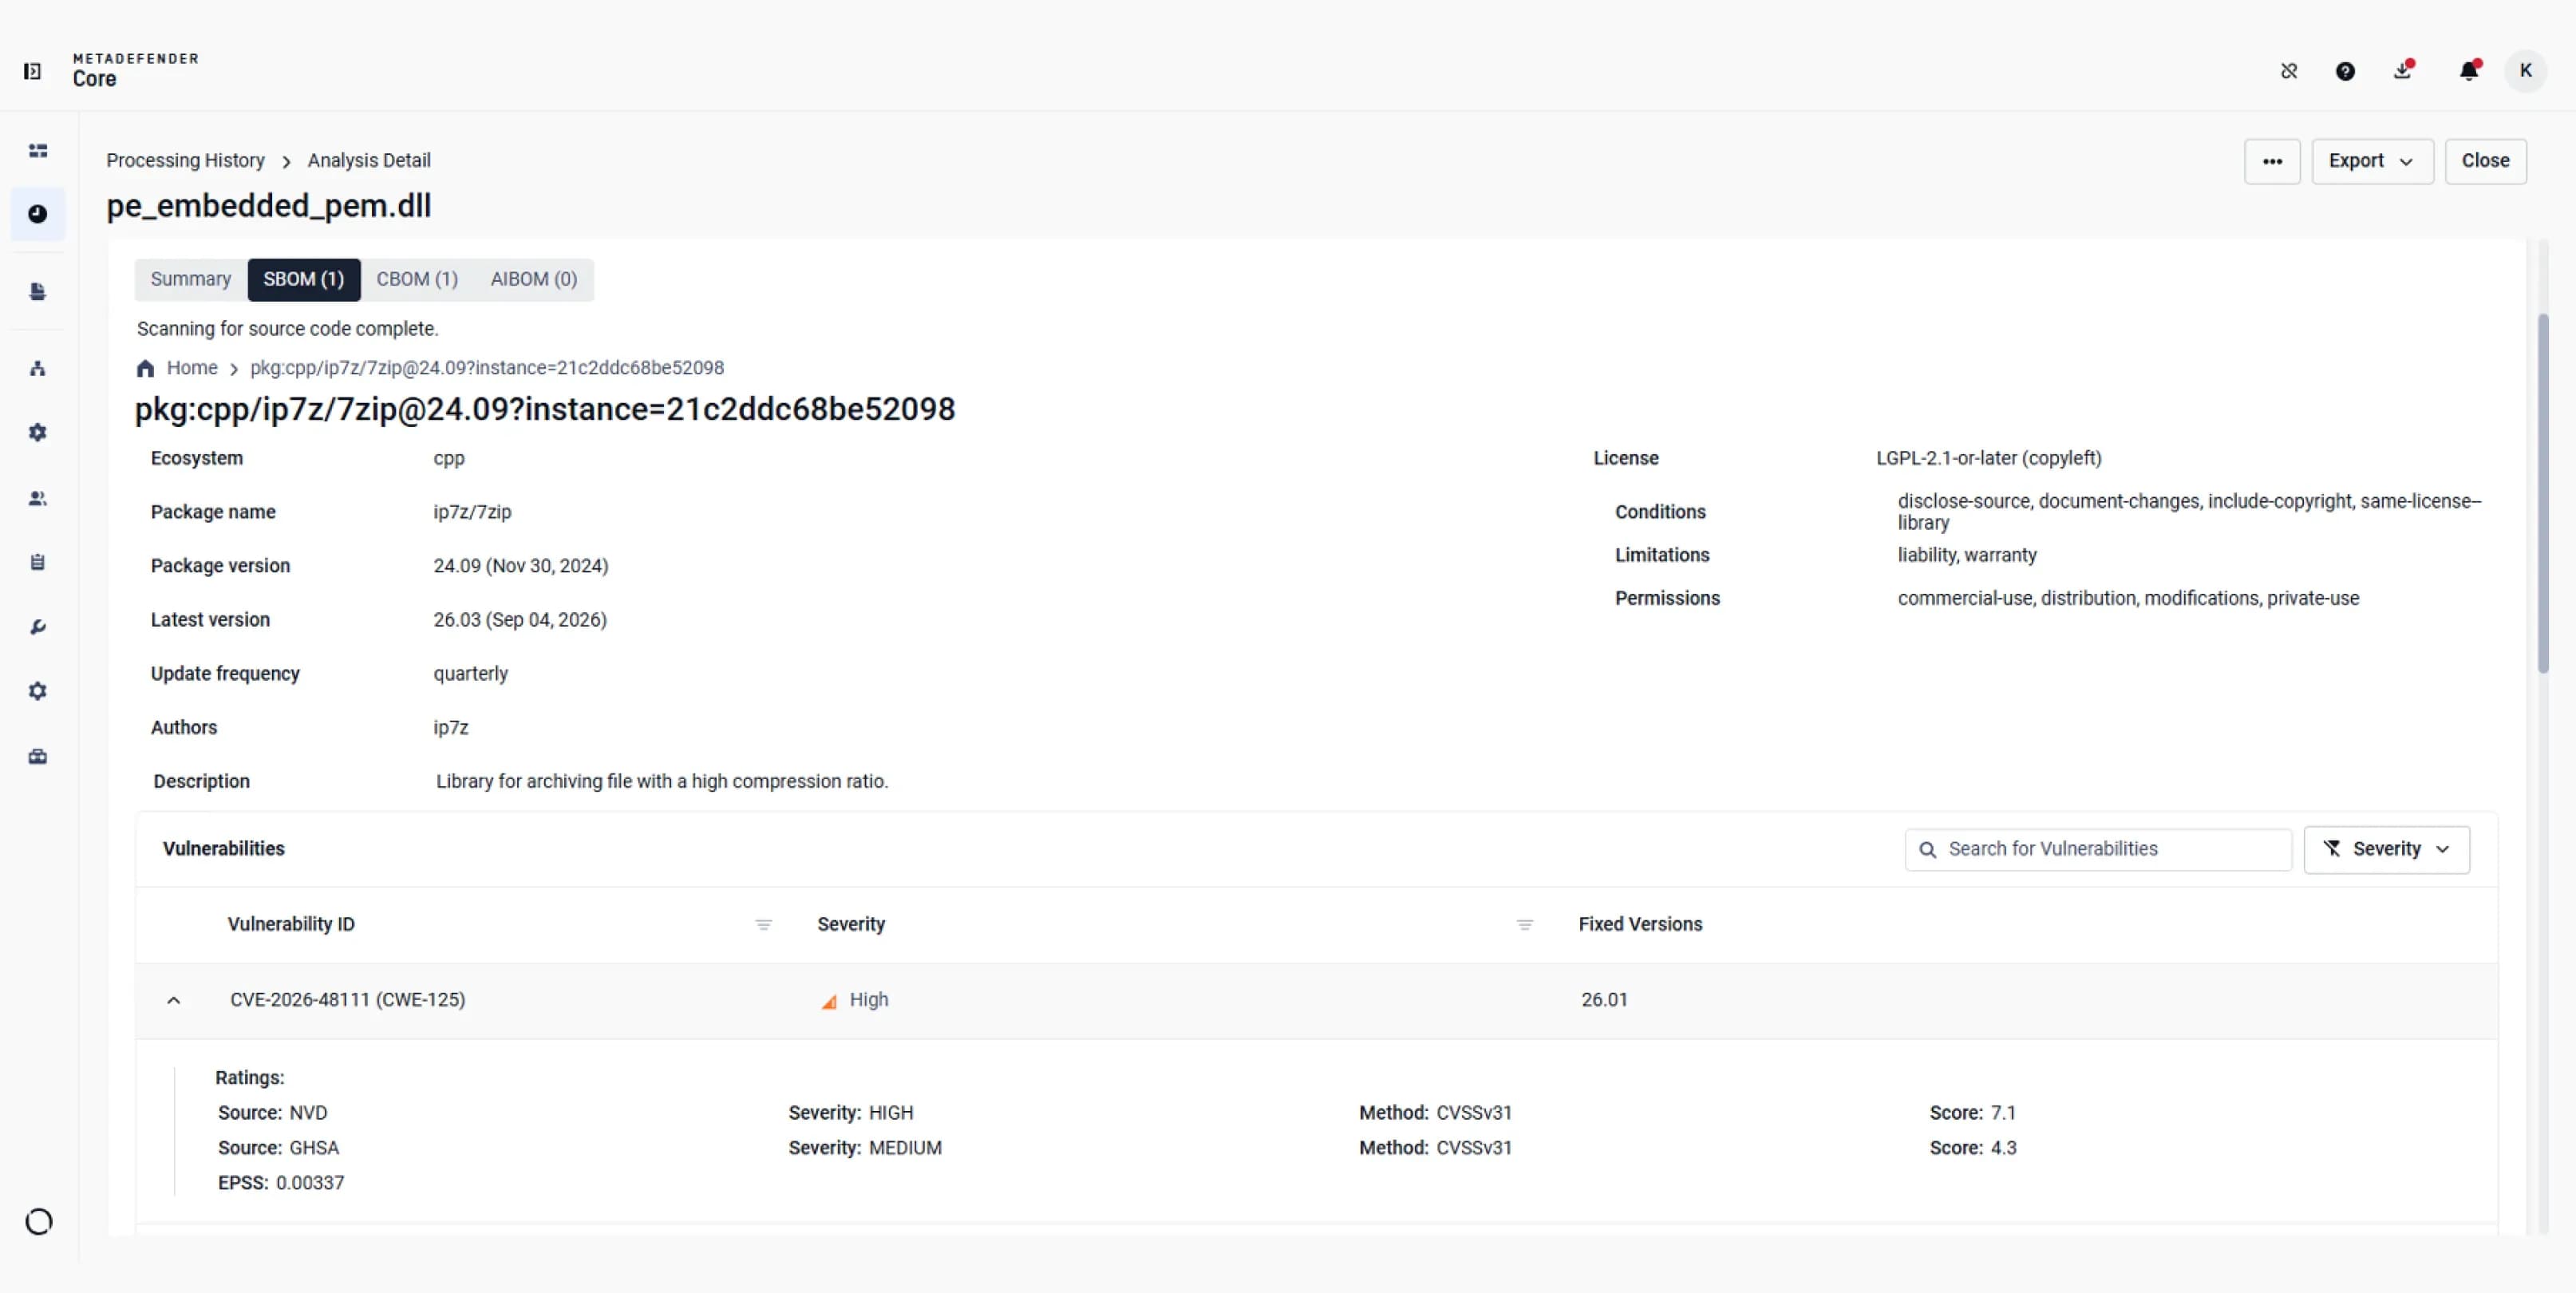
パッケージのバージョン、報告されたライセンス、関連するCVE、および深刻度評価を確認してください。
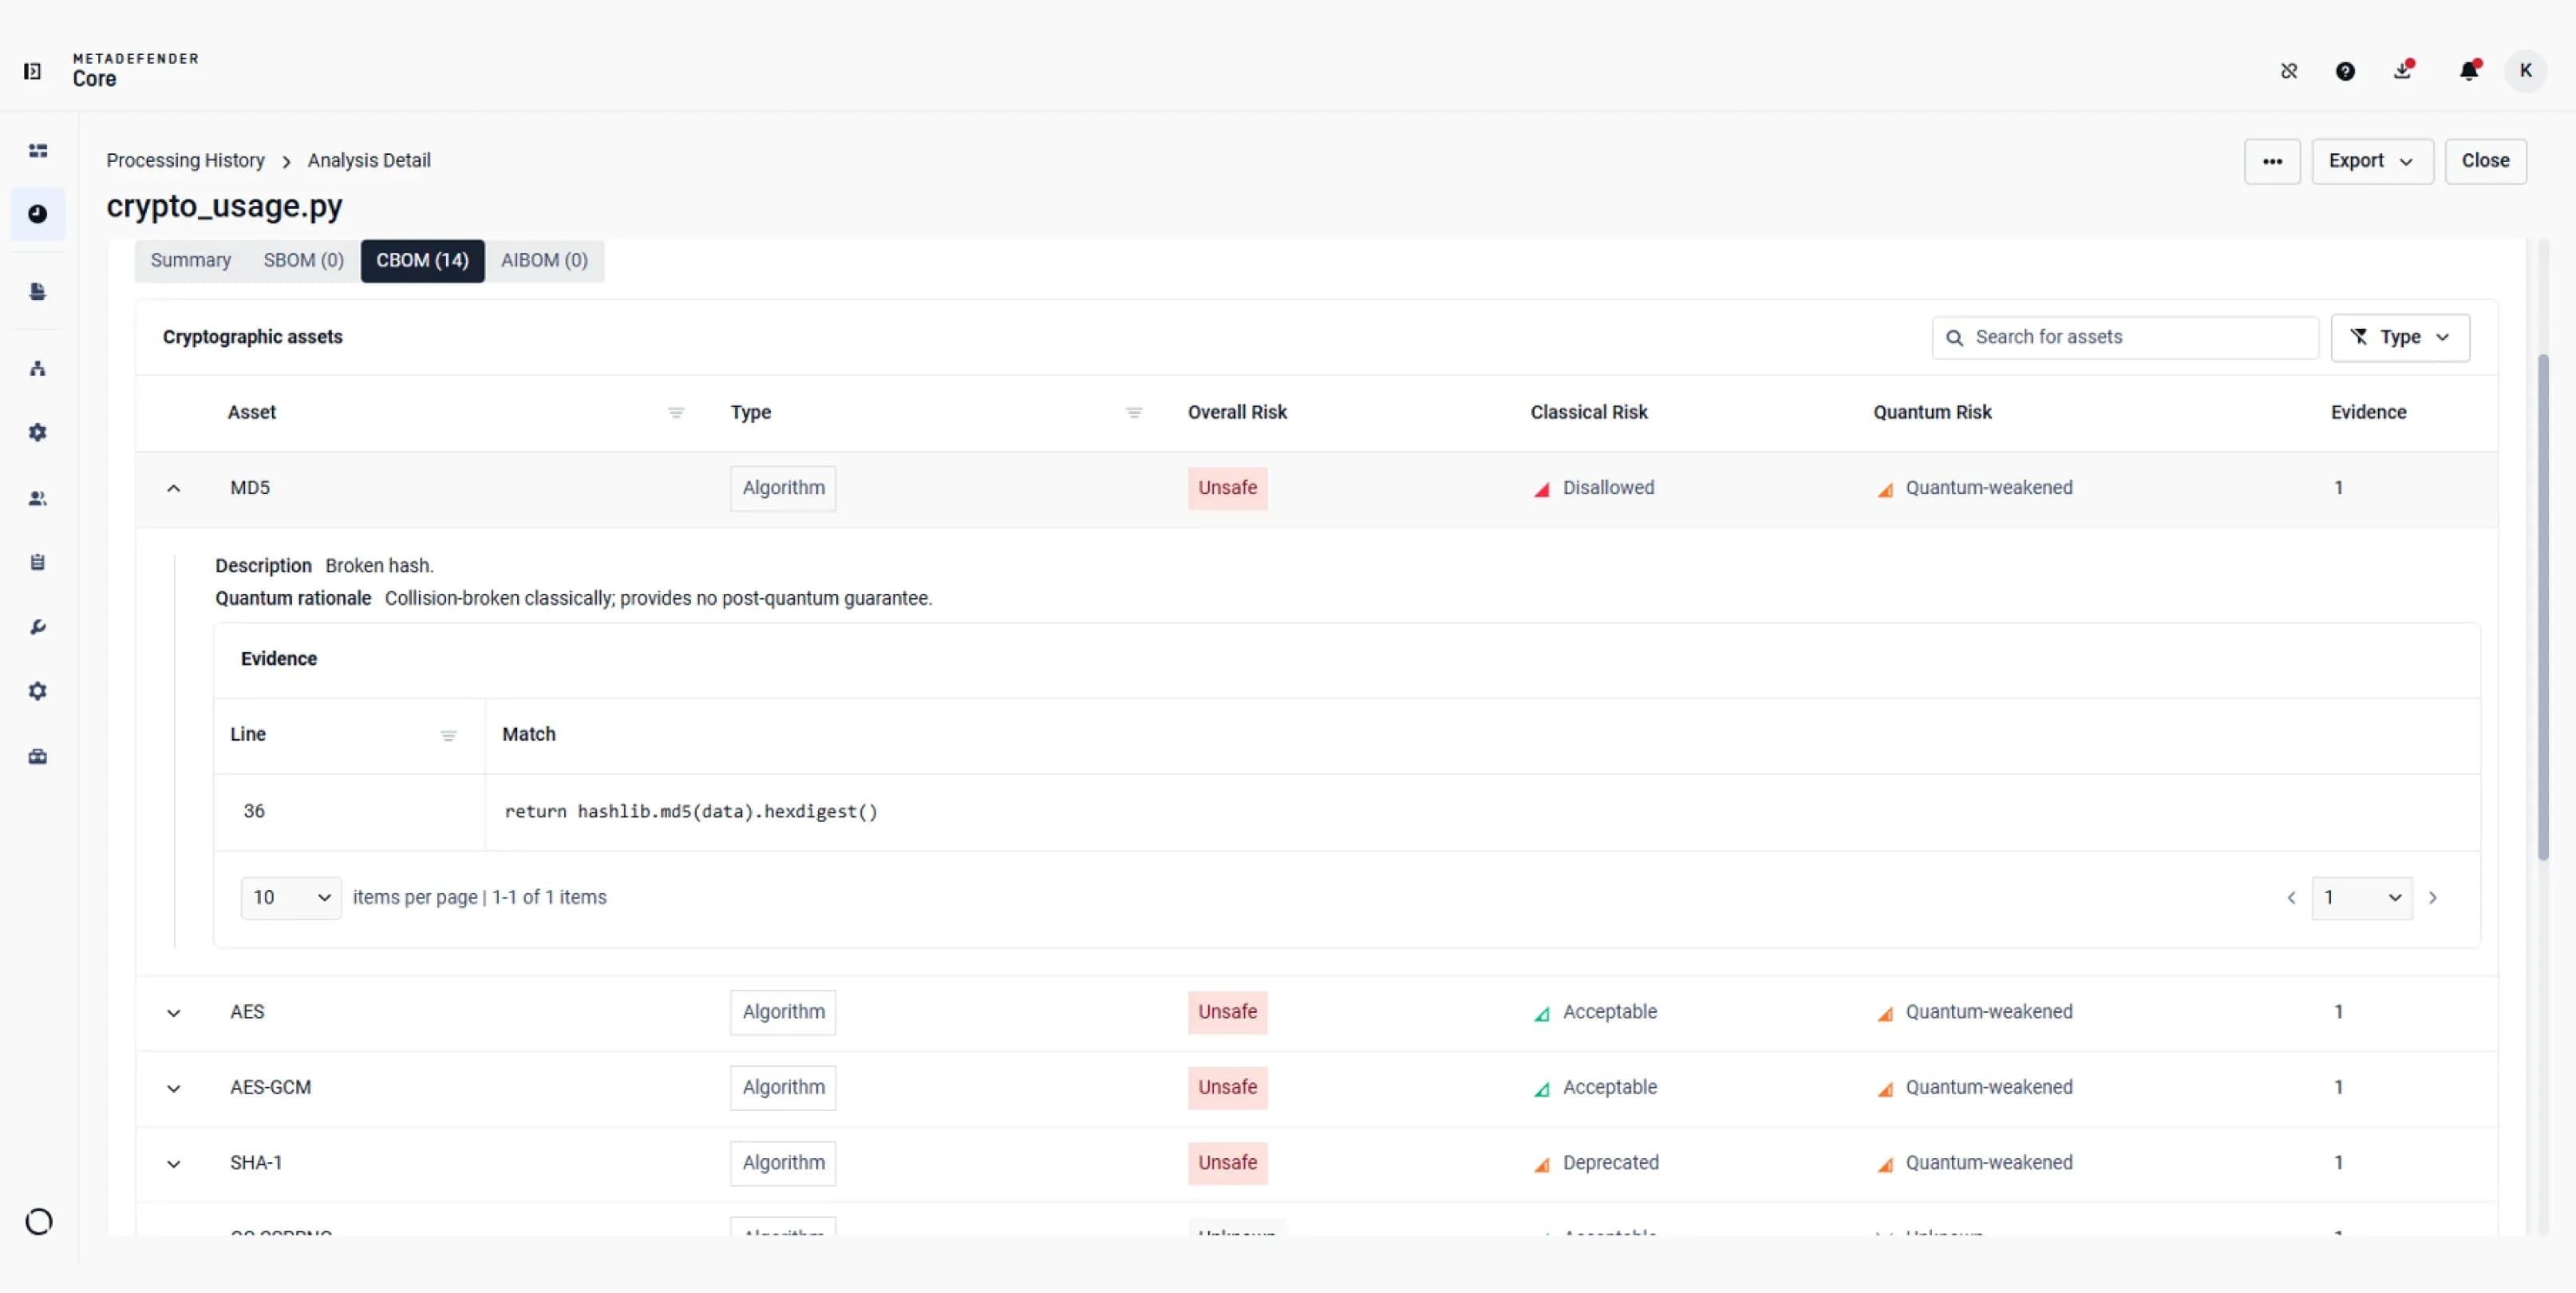
暗号資産が発見された場所を示す根拠資料とともに、古典的リスクおよび量子リスクの分類について確認する。
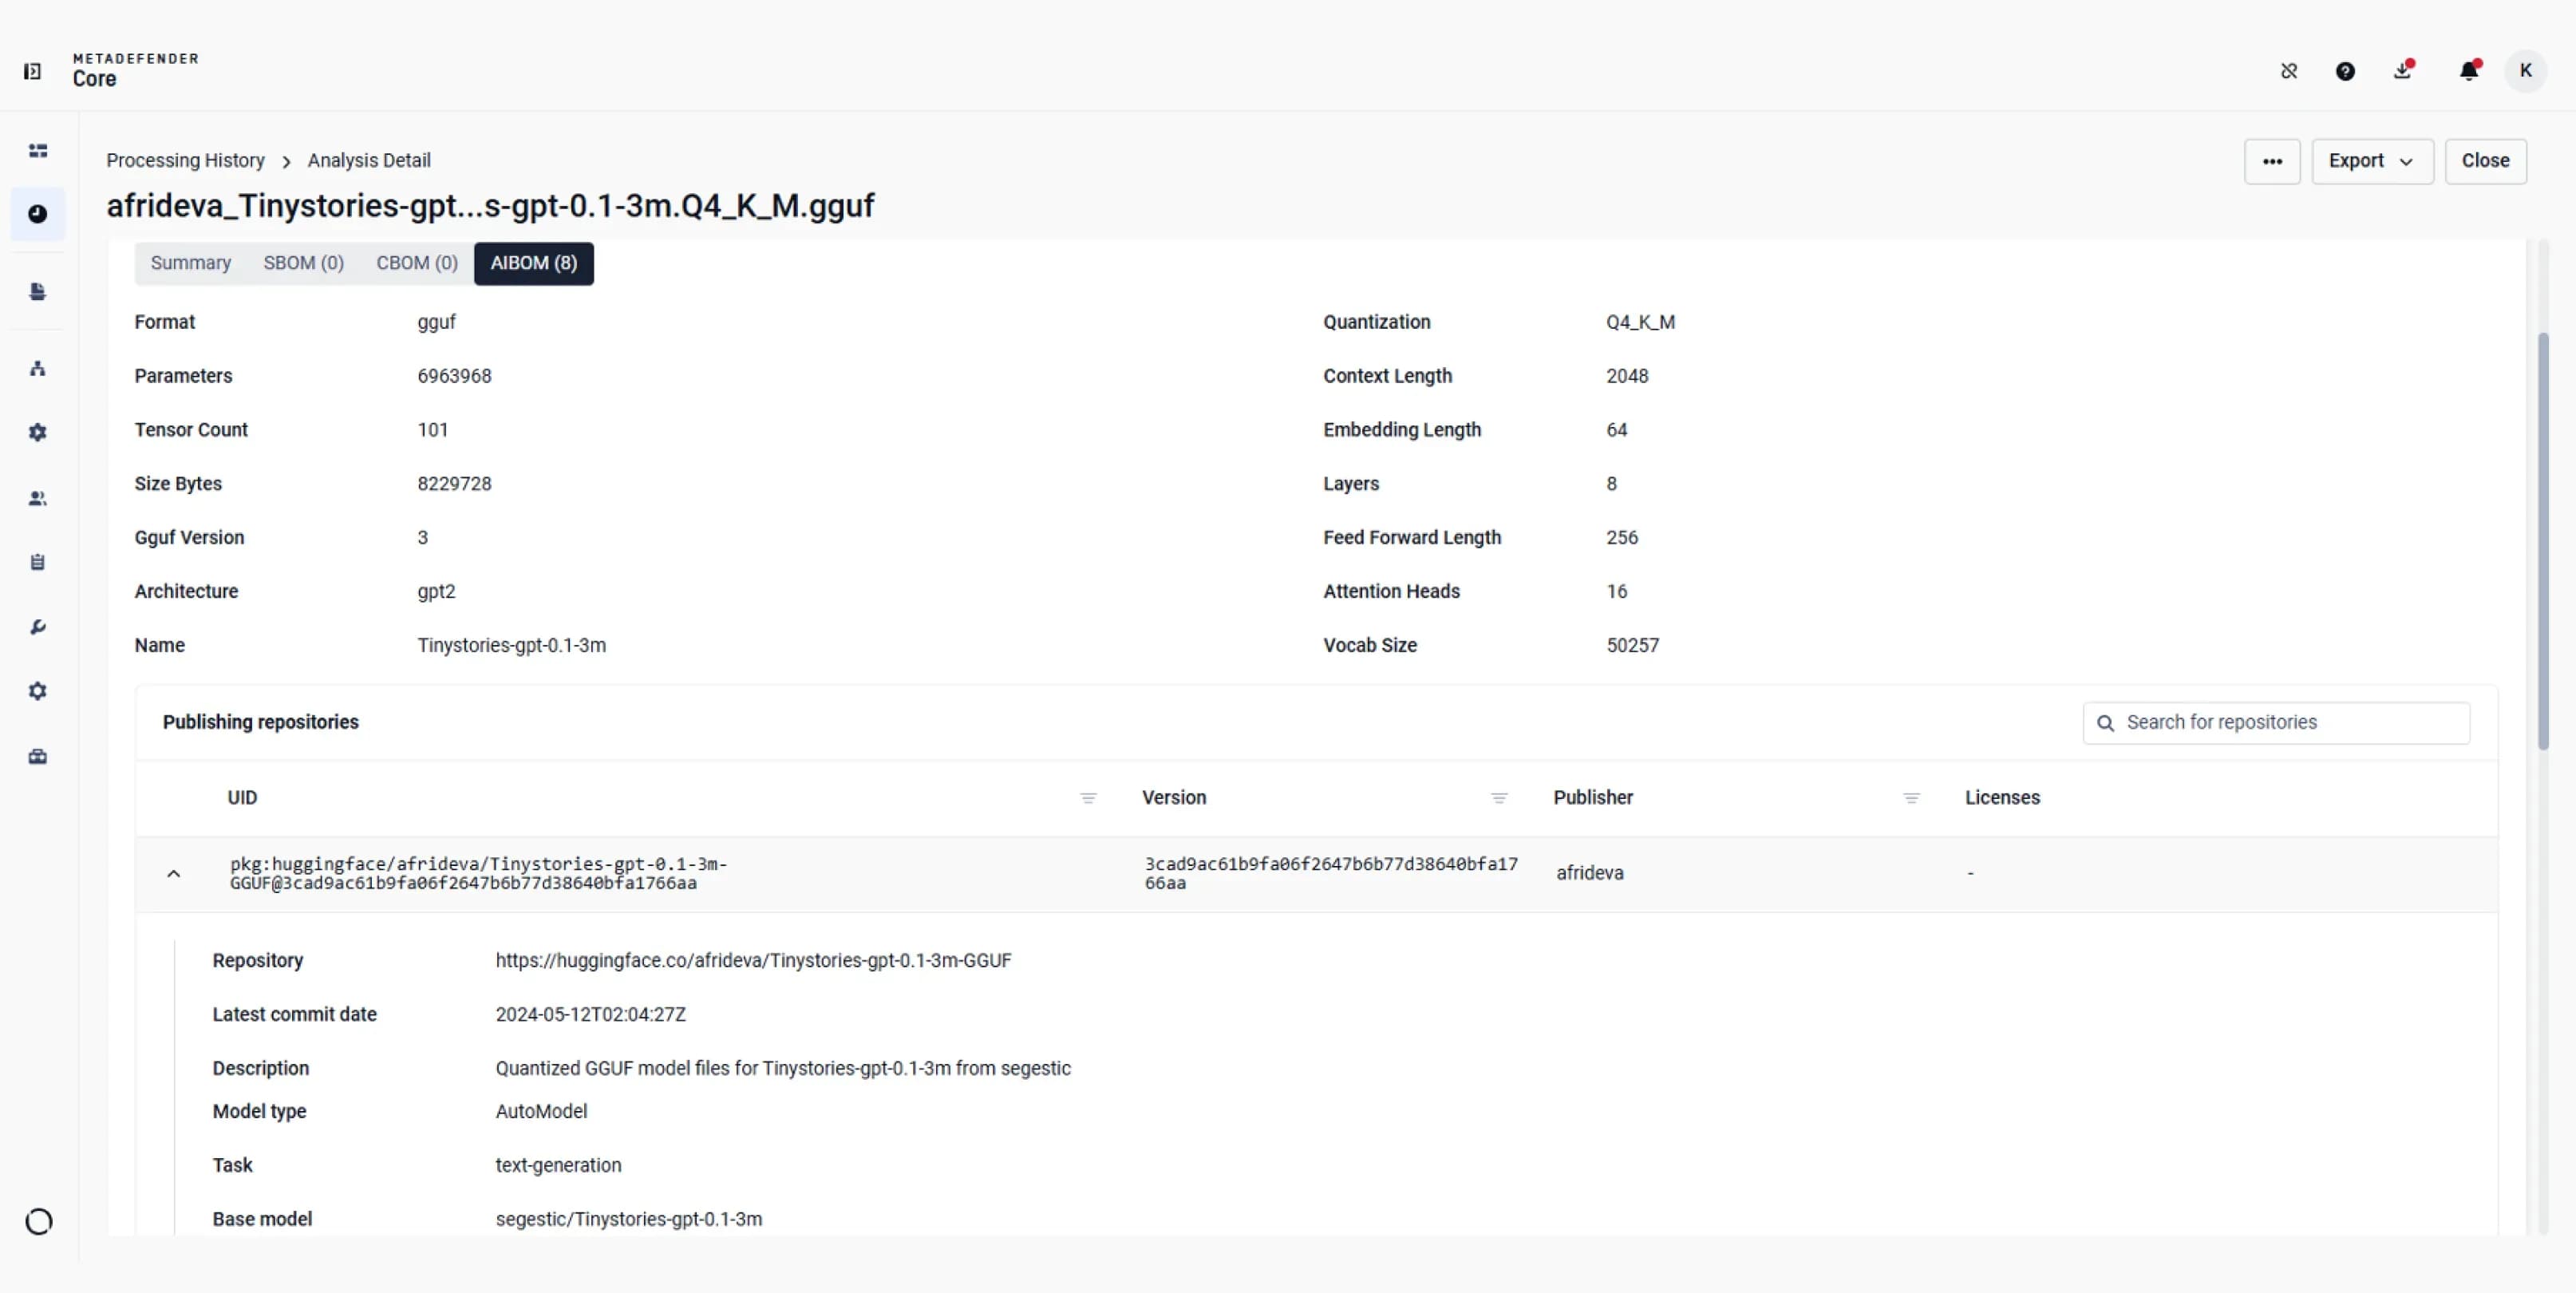
モデルの形式とアーキテクチャを確認し、その後、同じファイルを公開していることがわかっているリポジトリを確認してください。
Azure DevOps
Bitbucket
GitHub
ギットラボ
Amazon ECR
Azure ACR
Docker Hub
JFrogContainer
埠頭
JFrog バイナリ
ルビー
Python
PHP
Node.js
ジャワ
進む
Rust
ダート
.NET
C/C++
影響を受けるパッケージとバージョンのスキャン済みアーティファクトを確認し、チームの是正作業の範囲を特定してください。
移行計画を立てる前に、暗号に関する調査結果と推奨される代替案を活用し、専門家のレビューが必要な資産を特定してください。
アプリケーションでの使用を承認する前に、既知の公開リポジトリおよび利用可能な宣言済みライセンスを確認してください。
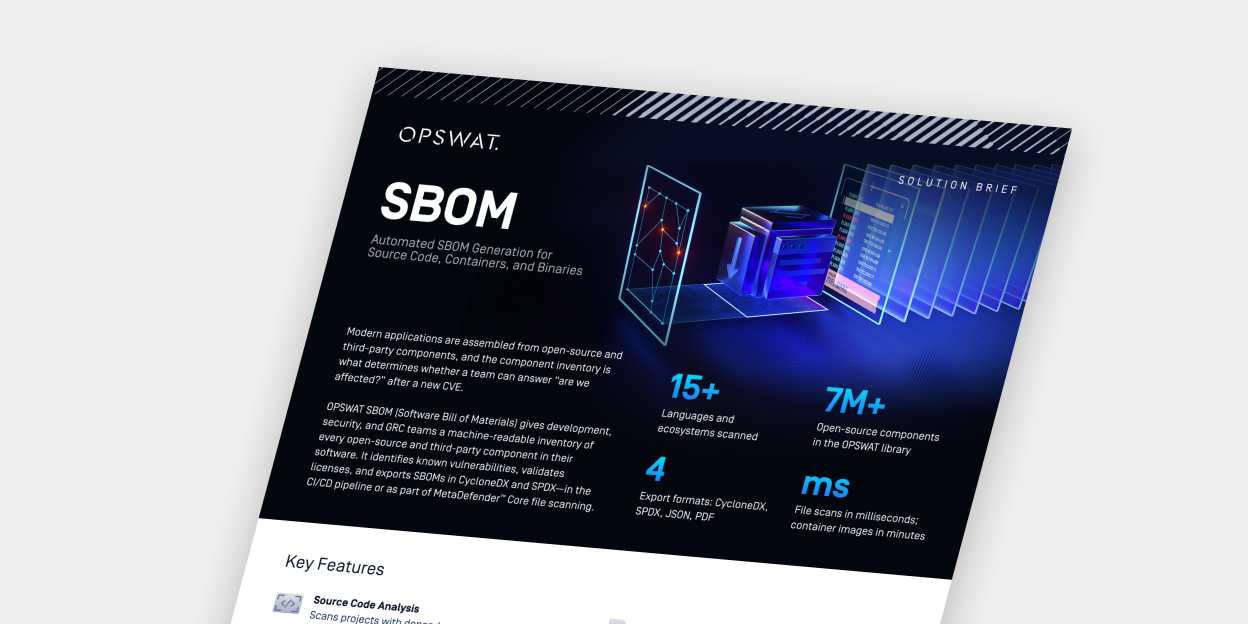
ソースファイル、バイナリ、証明書、コンテナの内容、およびAIモデルファイルをスキャンします。分析の対象範囲は、ファイルの種類および有効化されているBOMモジュールによって異なります。
有効化されたモジュールは、送信されたファイルやサポートされている分析内容に応じて、1回のスキャン結果につき最大3つのインベントリを生成します。
SPDXまたはCycloneDX形式で個別のSBOMを生成するか、あるいはJSONまたはPDF形式でCBOMやAIBOMとまとめて生成し、AppSec、PQC、AIガバナンス、法務、GRCの各チームに、それぞれの業務に適した形式のデータを提供します。