Sandbox
Sandboxは、OPSWATの回避型マルウェア解析技術であり、エミュレーションベースの動的解析を用いて、クラウド、オンプレミス、エアギャップ環境にわたる高度な脅威を検査します。適応型エミュレーションと、静的解析・挙動解析を組み合わせることで、実用的なIOC(侵害指標)を抽出し、SOC、脅威インテリジェンス、脅威ハンティングのワークフローを大規模に支援します。
- 回避耐性
- 大量解析への対応
- 行動可能なIOC
命令レベルのエミュレーションエンジン
サンドボックス回避を見破る
50,000件以上
1サーバーで処理できる解析件数/1日
120+
対応ファイル形式
約10秒
高速解析
1000+
行動指標
MISP、STIX、JSON 形式でのエクスポート
クラウド、オンプレミス、エアギャップ環境での導入
現代のマルウェアは検知を逃れるように作られている
従来型のVMサンドボックスは、パフォーマンス、拡張性、そして高度な解析回避技術への対応に苦戦しています。

回避型マルウェアは、その挙動を隠す
高度な脅威は、仮想マシンを検知したり、実行を遅延させたり、位置情報を確認したり、特定の条件下でのみ動作を起動したりすることで、従来のサンドボックスが実際の実行時の挙動を捉えられないようにします。

サンドボックス処理がファイルの流れを遅らせる
VMベースの実行環境は、処理の停滞を引き起こし、組織は境界防御やSOCの運用フローにおいて、詳細な検査と処理速度のどちらかを選ばざるを得ない状況に陥ります。

アラートだけでは実態がつかめない
静的検査やレピュテーションチェックは、ハッシュ値やドメインの確認にとどまり、攻撃者の狙いや使用ツール、他の攻撃との関連性まではつかめません。
- 回避的な挙動
回避型マルウェアは、その挙動を隠す
高度な脅威は、仮想マシンを検知したり、実行を遅延させたり、位置情報を確認したり、特定の条件下でのみ動作を起動したりすることで、従来のサンドボックスが実際の実行時の挙動を捉えられないようにします。
- 処理フローの停滞
サンドボックス処理がファイルの流れを遅らせる
VMベースの実行環境は、処理の停滞を引き起こし、組織は境界防御やSOCの運用フローにおいて、詳細な検査と処理速度のどちらかを選ばざるを得ない状況に陥ります。
- 文脈の乏しさ
アラートだけでは実態がつかめない
静的検査やレピュテーションチェックは、ハッシュ値やドメインの確認にとどまり、攻撃者の狙いや使用ツール、他の攻撃との関連性まではつかめません。
Adaptive マルウェアを強制的に正体を現させる
可視性・速度・展開の柔軟性を損なうことなく拡張できる、命令レベルの動的解析。
命令レベルでのエミュレーション
CPUとOSの実行を命令レベルで再現し、アンチVM技術をすり抜けることで、回避型マルウェアを制御された環境の中で完全に実行させます。
高性能な動的解析
最適化されたアーキテクチャにより、ほぼリアルタイムの判定を伴う大量処理を実現し、境界防御での検査、SOCでのトリアージ、自動化されたワークフローを可能にします。
詳細な挙動の抽出
ドロップされたファイル、レジストリの変更、ネットワークへのコールバック、設定ファイル、MITREにマッピングされた挙動を自動的に抽出し、調査や脅威ハンティングを支援します。
ファイル提出から挙動判定まで
回避技術や多段階攻撃を見抜くために設計された、静的解析と動的解析を組み合わせた多層的な解析プロセス。
主な特徴
回避耐性のあるアーキテクチャ
命令レベルエミュレーションにより、長時間スリープ、ジオフェンシングチェック、サンドボックス検知、ペイロードの実行遅延といったVMフィンガープリンティング手法によるリスクを軽減します。
高スループット
高速ダイナミック検査により、1台のサーバーあたり1日最大25,000件以上の分析を処理し、パフォーマンスのボトルネックを生じさせることなく、エンタープライズ規模の環境に対応します。
柔軟な導入モデル
クラウドネイティブ、オンプレミス、ハイブリッド、あるいは完全なエアギャップ環境のいずれにおいても展開が可能であり、規制要件や高度なセキュリティ要件を満たす運用環境に対応しています。
回避対策範囲
Sandboxは、以下のような、最新の回避手口に対応するよう設計されています。
- 位置情報による制限やロケールチェック
- 長時間のスリープや実行遅延ループ
- 難読化されたVBAや破損したOOXMLペイロード
- 圧縮・難読化された実行ファイルまたは肥大化した実行ファイル
- シェルコードやメモリ上のみに存在するペイロード
- 多段階のローダーやドロッパー
命令レベルで実行フローを操作することで、このエンジンは、VMベースの環境では決して現れなかったかもしれない挙動を明らかにします。
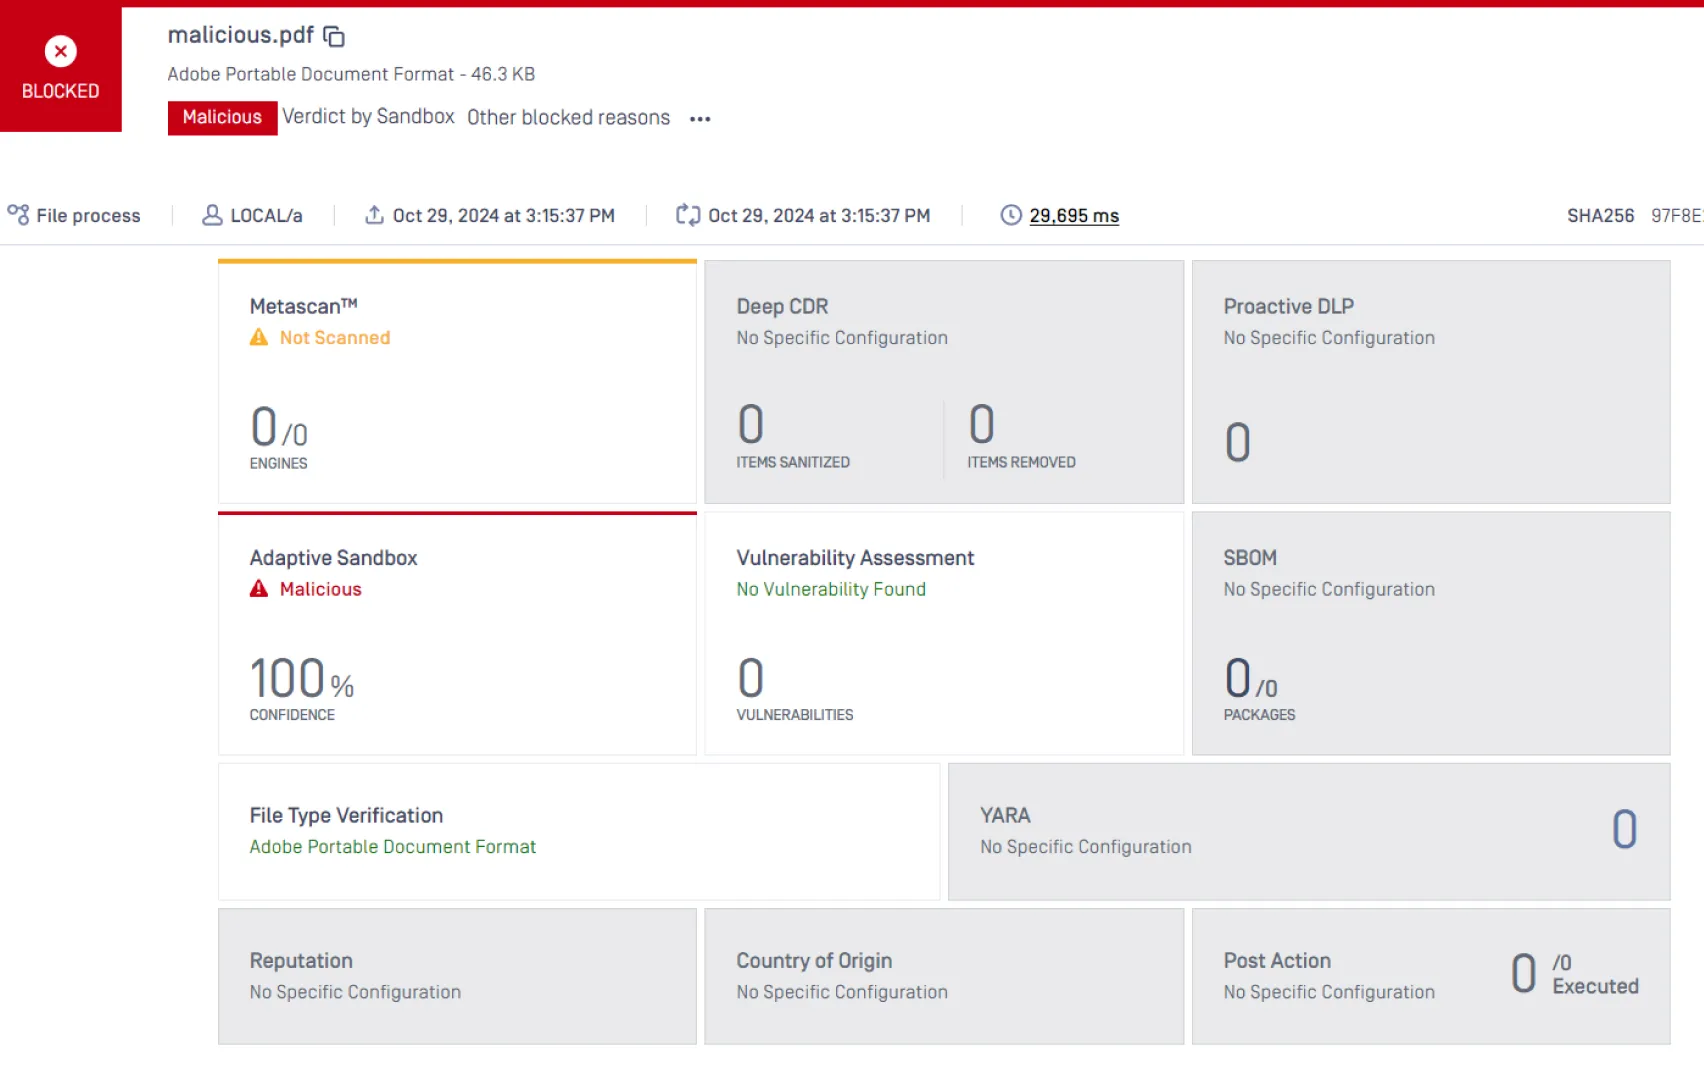
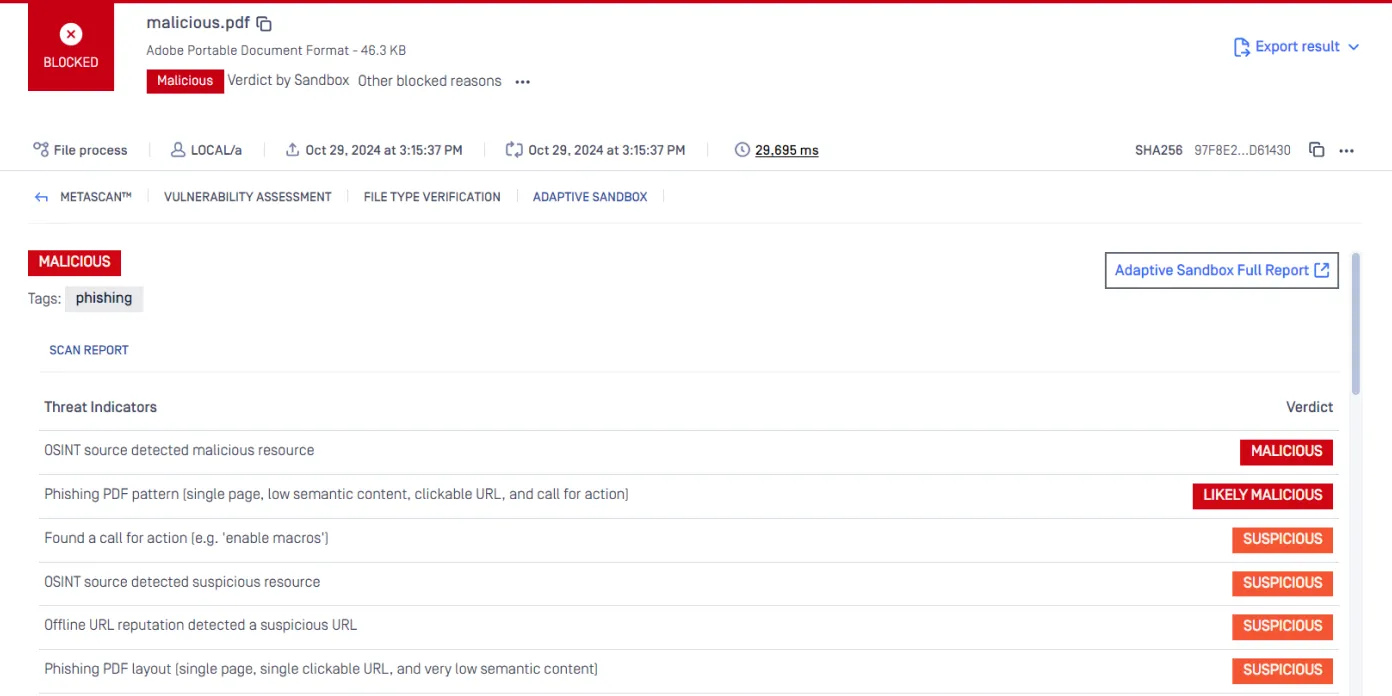
Sandboxが、あらゆる環境でのゼロデイ検知を支える
OPSWATのMetaDefender Aetherゼロデイ検知ソリューションは、サンドボックス、適応型インテリジェンス、挙動解析を組み合わせた、統合的な技術群の上に構築されています。オンプレミス、クラウド、あるいはその中間となる環境まで、あらゆる場所で、未知の脅威を高速かつ大規模に明らかにします。
どこにでも導入、どこにでも統合
どんな環境にもシームレスに組み込め、ファイルがどこへ移動しても保護し続ける、拡張性の高い包括的なファイルセキュリティソリューションです。
Cloud
SaaS型のマルウェア実行環境。インフラ管理不要で、柔軟にスケーリングできます。
オンプレミス
専用のローカル導入。完全な制御と低遅延を実現し、セキュアゲートウェイとも統合できます。
エアギャップ
オフラインでの動的解析。外部接続を必要としない、高セキュリティ・規制対象環境にも対応します。
参考資料
2025年 OPSWAT脅威ランドスケープ・レポート