OPSWAT重要インフラサイバーセキュリティ大学院フェローシップ・プログラム
この実践的なプログラムは、大学院生が、重要なインフラストラクチャシステムに影響を与える現実のサイバーセキュリティ脆弱性を研究し、軽減するためのユニークな機会を提供しています。
プログラム概要
OPSWAT Infrastructure Labのリソースを活用し、管理された実験環境において既知の脆弱性を特定し、再現する。
これらの脆弱性に関連するエクスプロイトを開発・テストし、ハッカーの戦術や手法に関する知見を得る。
脆弱性、その発生理由、重要インフラへの潜在的影響について詳述した包括的な報告書およびビジュアルコンテンツ(ビデオおよび画像)を作成する。
Metascan™、Deep CDR™ Technology、Proactive DLP™、MetaDefender 、MetaDefender Security™、および脆弱性スキャナーなど、OPSWATツールスイートを使用して、特定されたマルウェアや脆弱性をスキャンし、その結果を文書化してください。
特定された脆弱性や将来の同様の脅威に対する防御策を、実地経験とテスト結果に裏打ちされた防御戦略として策定する。
プログラム構成
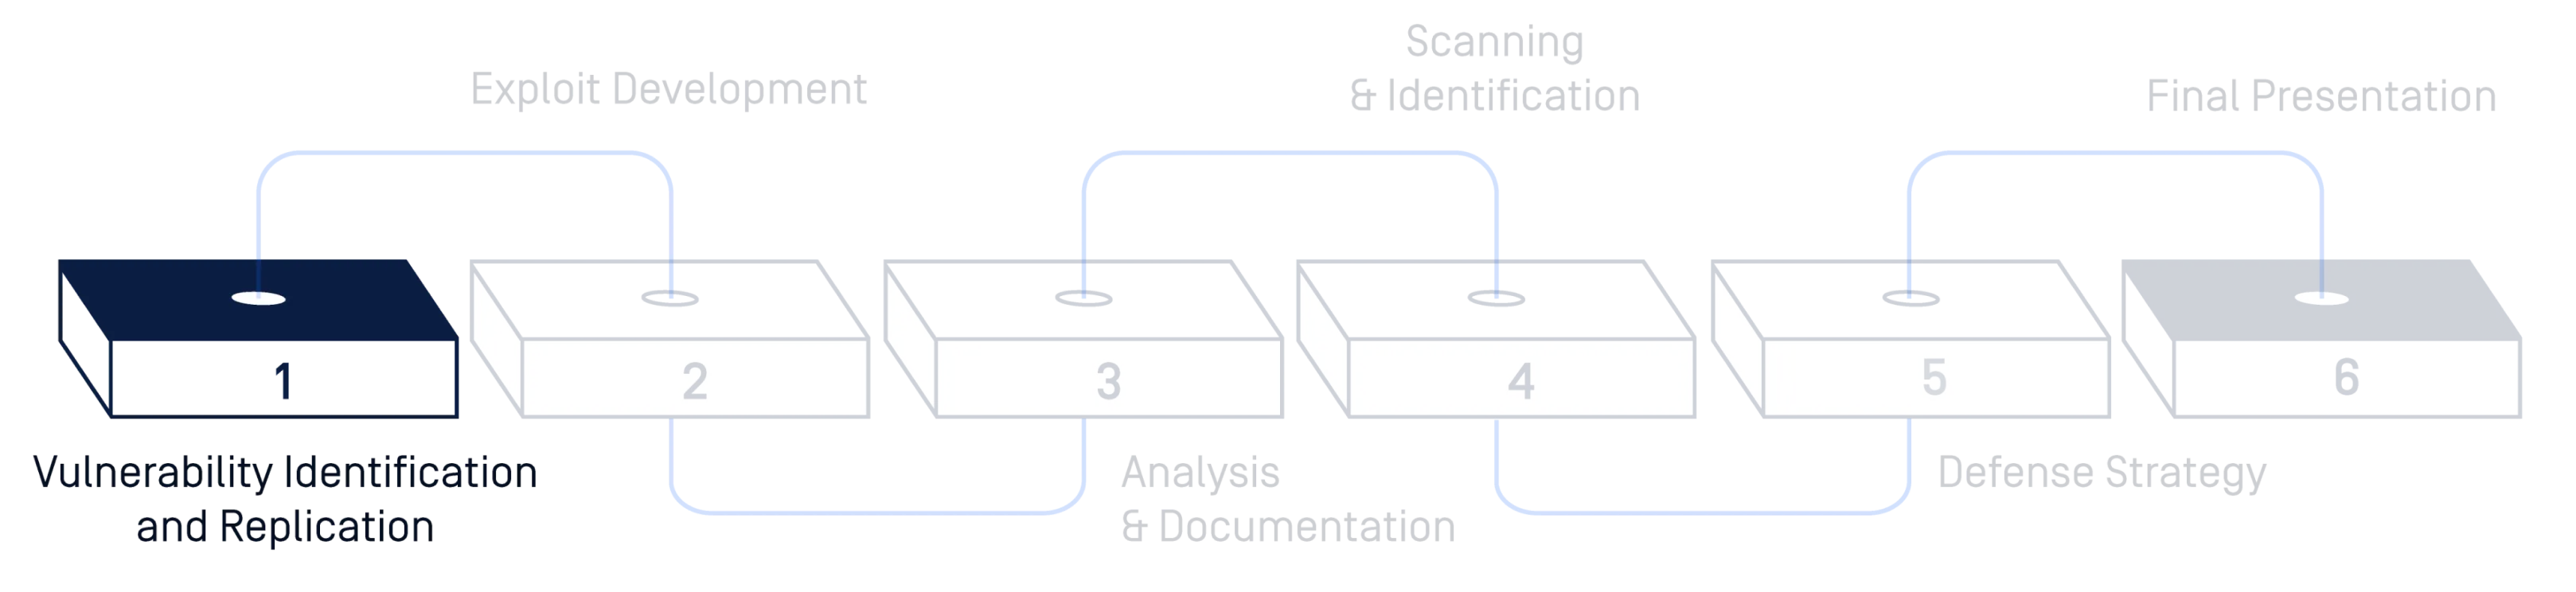
脆弱性の特定と再現
- 既知の脆弱性(プログラム中に提供される)から始める。
- OPSWAT 重要インフララボで脆弱性を複製する。
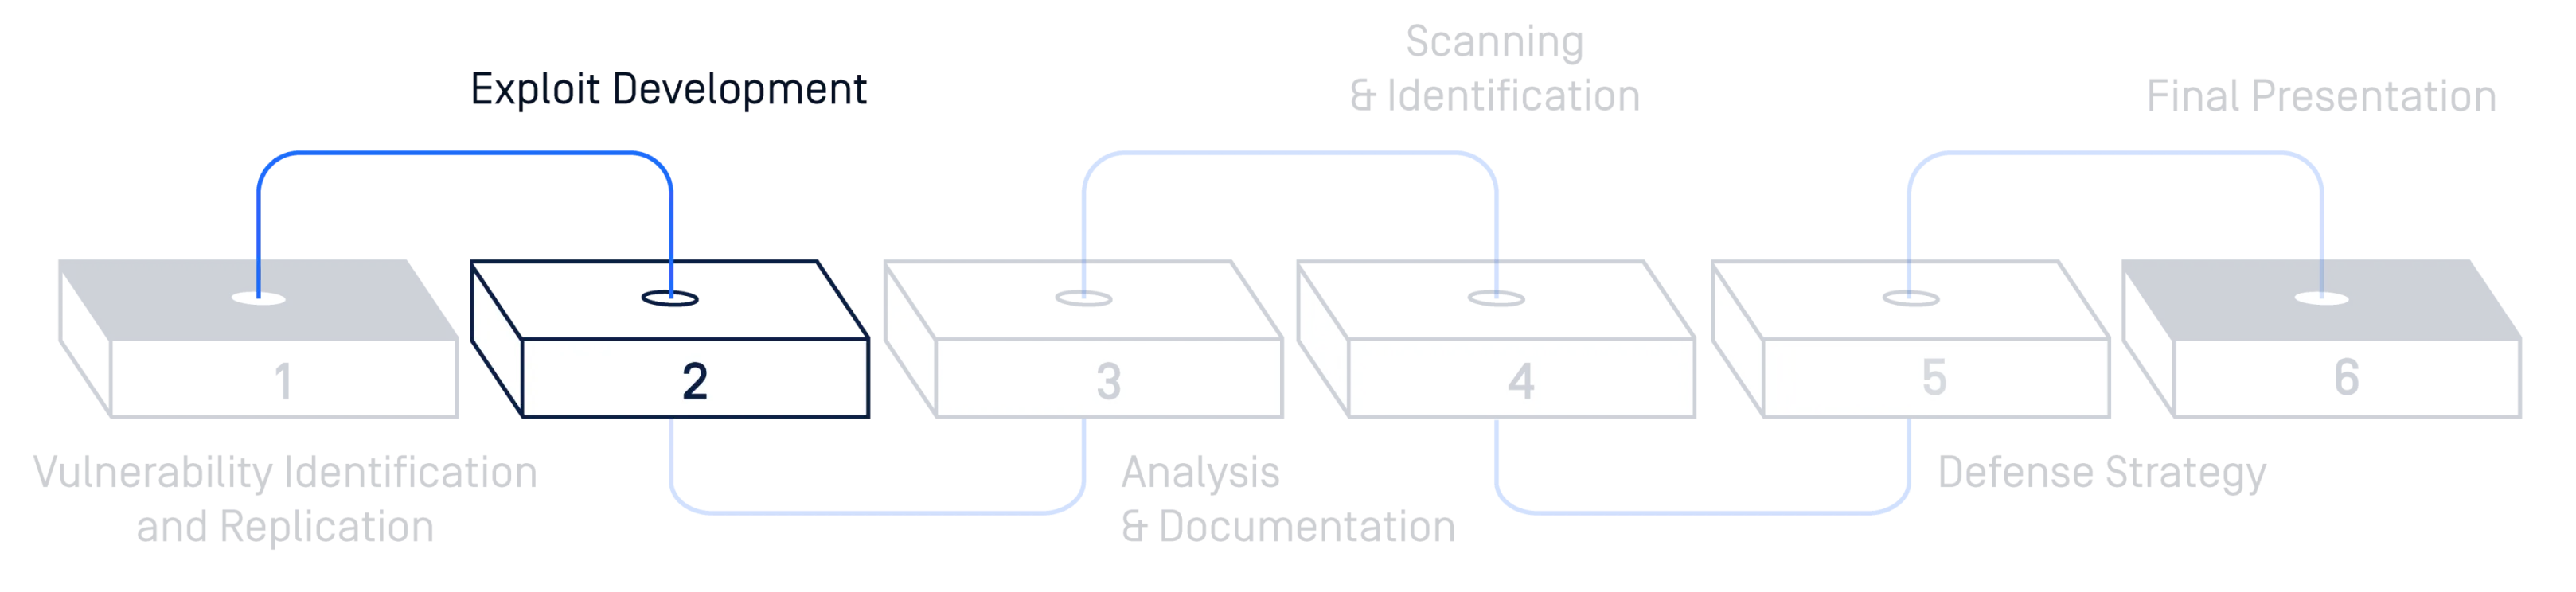
エクスプロイトの開発
- 特定された脆弱性に対するエクスプロイトを開発する。
- エクスプロイトをテストし、改良する。
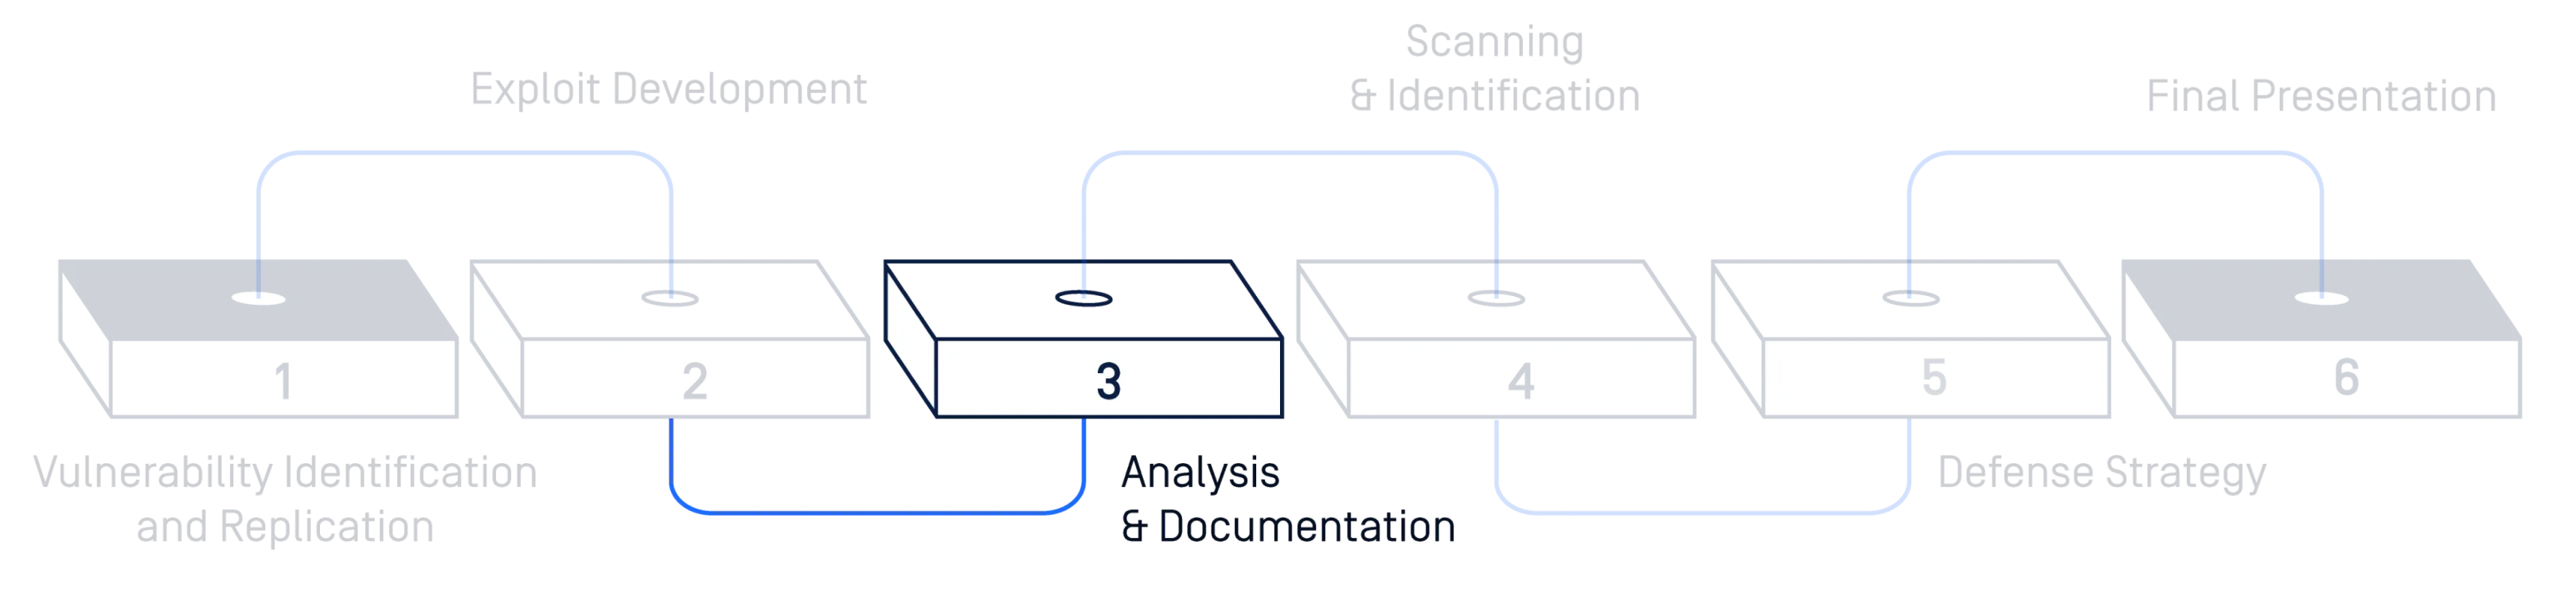
分析と文書化
- 脆弱性が発生した理由と重要インフラへの潜在的影響を調査し、文書化する。
- ビデオや画像、書面による報告書を通じて、プロセスや調査結果を記録する。
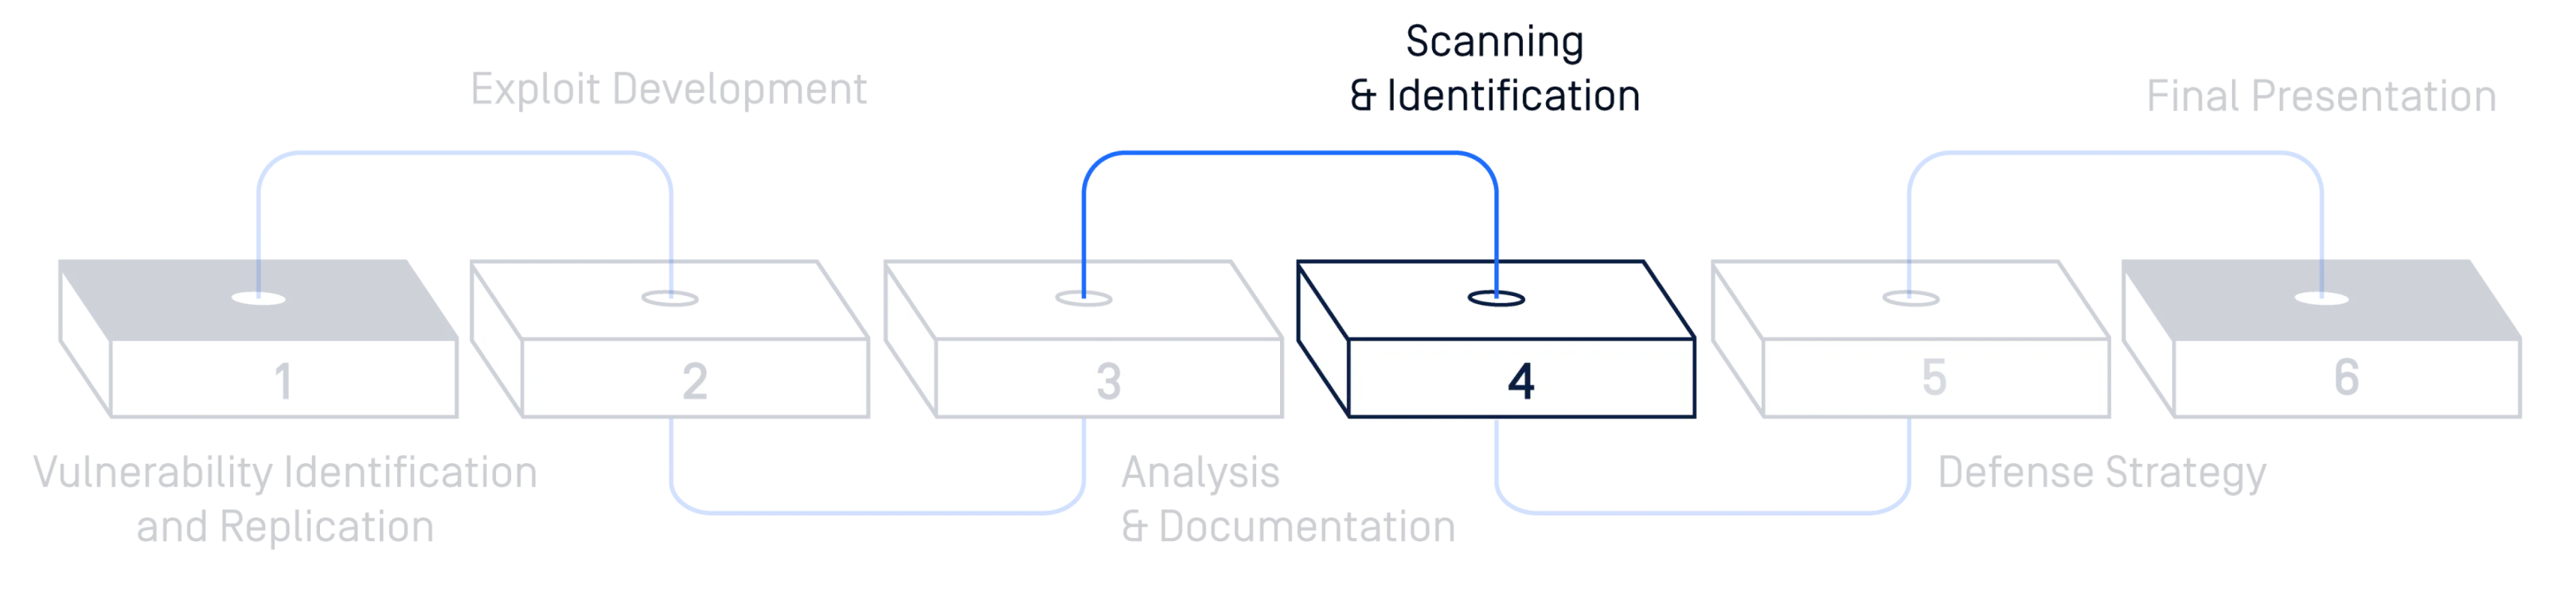
スキャンと識別
- OPSWAT「Metascan」、MetaDefender 」、MetaDefender OT Security」、および脆弱性スキャナーを使用して、マルウェアや脆弱性をスキャンし、特定してください。
- スキャン結果と分析を文書化する。
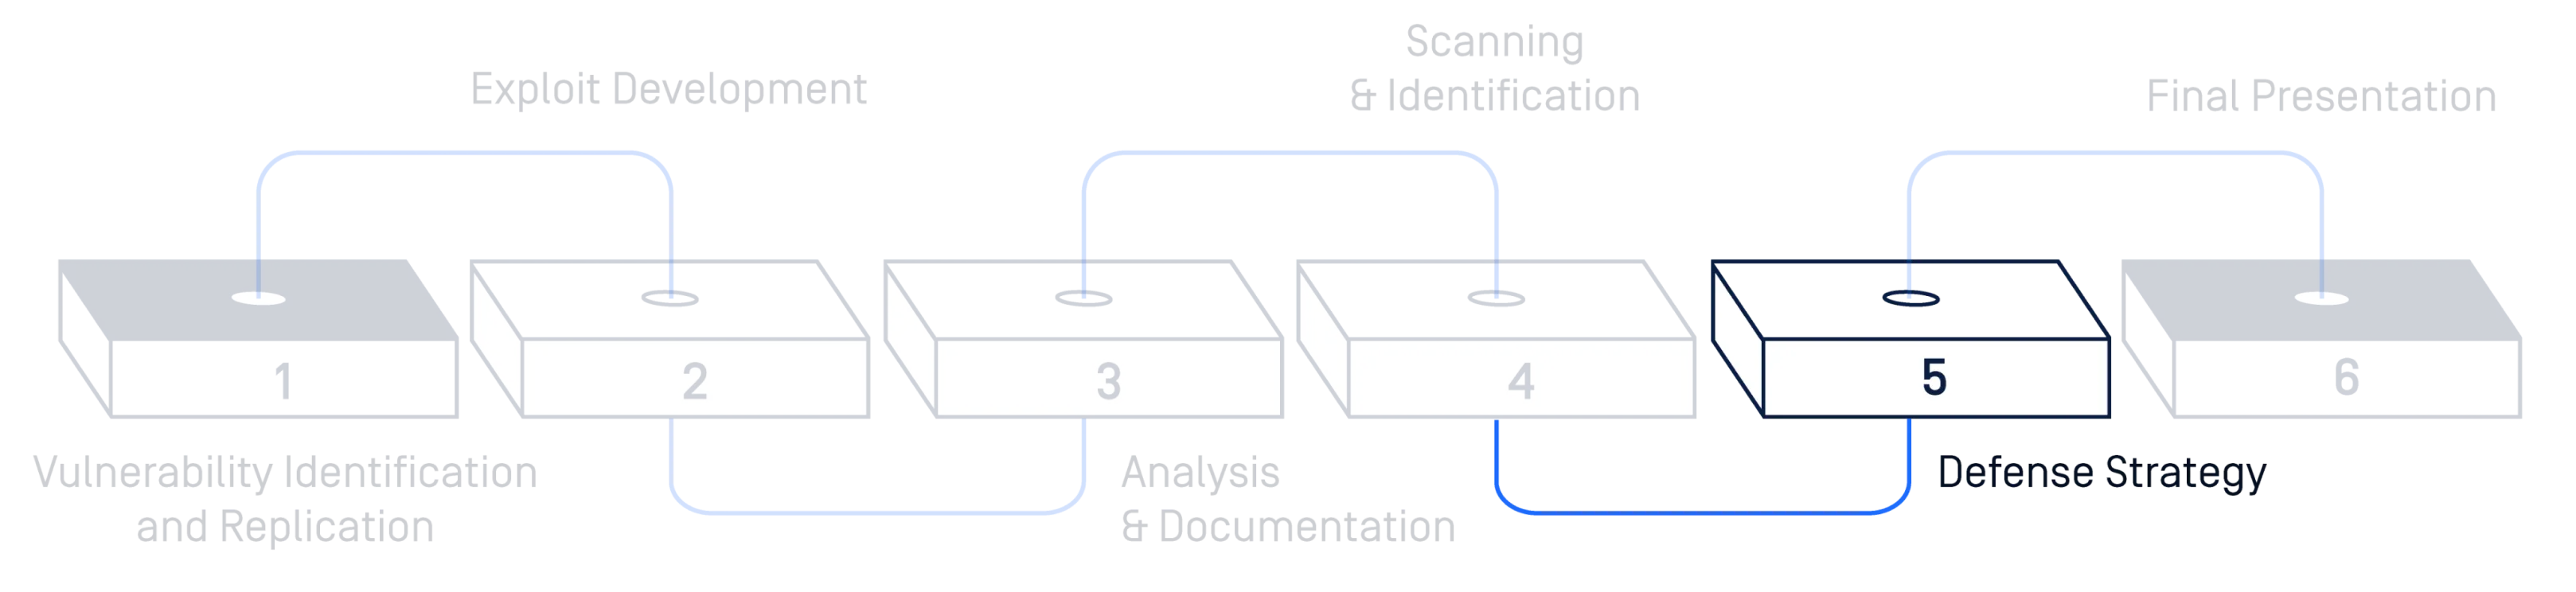
防衛戦略
- 調査結果に基づき、特定された脆弱性と同様の将来の脅威に対する防御戦略を策定する。
- 詳細な報告書を作成し、弁護戦略を説明するためのビジュアルコンテンツ(図表、フローチャートなど)を作成する。
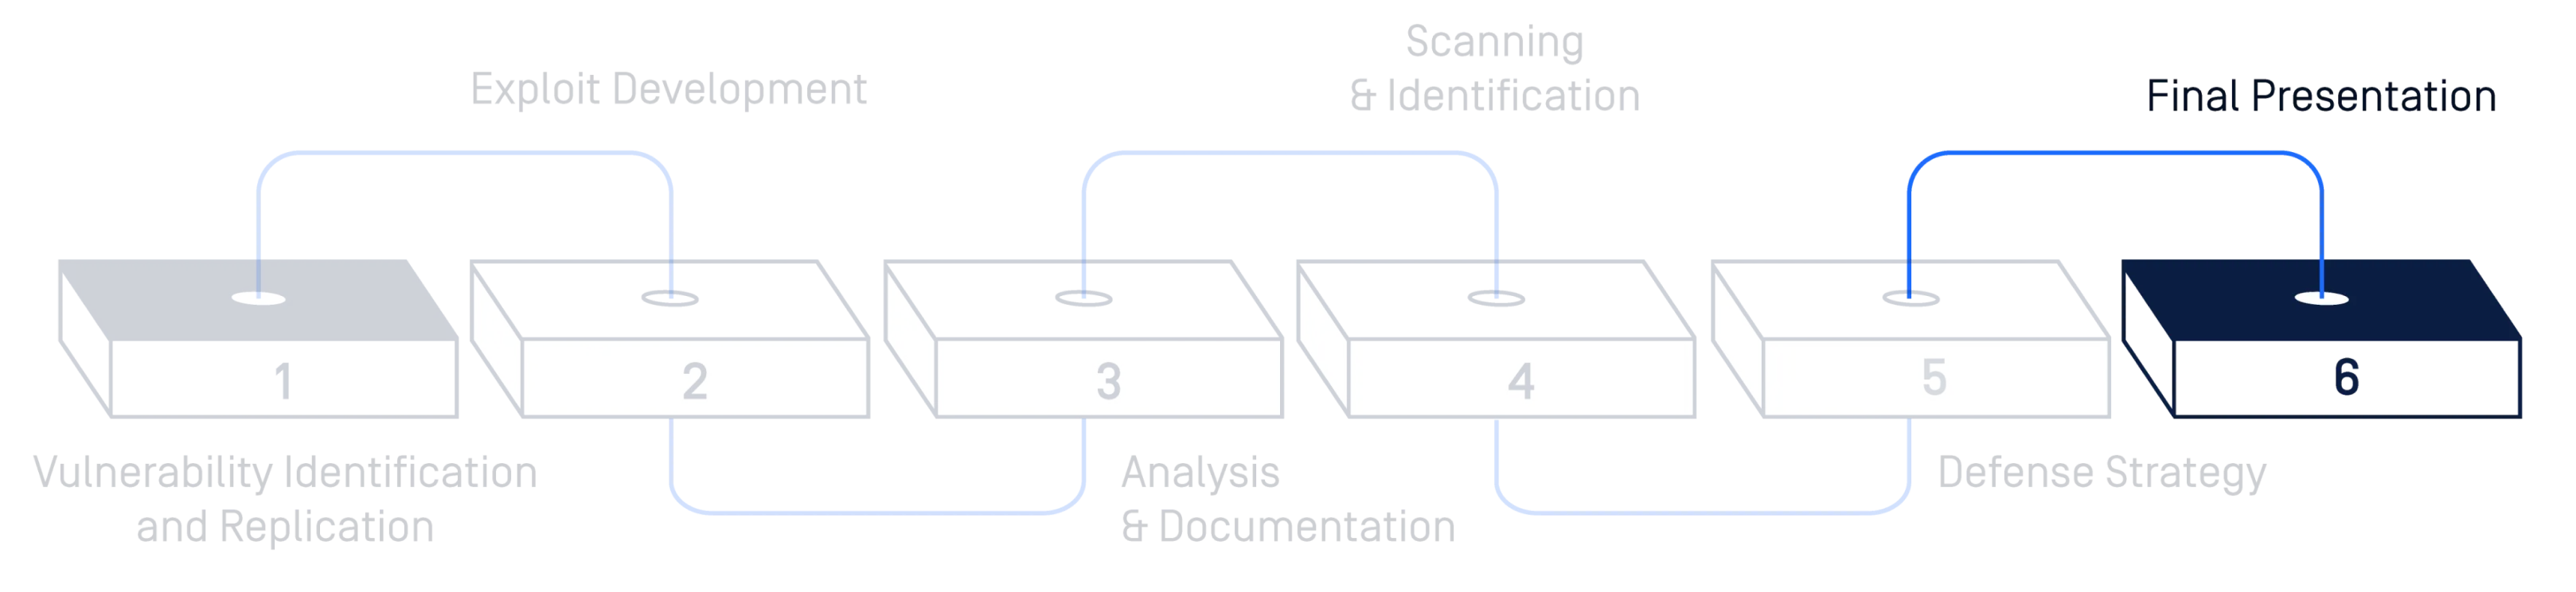
最終発表
- すべての調査結果、報告書、戦略を包括的な文書にまとめ、プレゼンテーションを行う。
- OPSWAT 、サイバーセキュリティの専門家パネルに自分の作品を発表し、フィードバックとさらなる学びを得る。
- OPSWAT、大学のウェブサイトに掲載するビデオやオンライン資料を作成する。
- モジュール1
脆弱性の特定と再現
- 既知の脆弱性(プログラム中に提供される)から始める。
- OPSWAT 重要インフララボで脆弱性を複製する。
- モジュール2
エクスプロイトの開発
- 特定された脆弱性に対するエクスプロイトを開発する。
- エクスプロイトをテストし、改良する。
- モジュール3
分析と文書化
- 脆弱性が発生した理由と重要インフラへの潜在的影響を調査し、文書化する。
- ビデオや画像、書面による報告書を通じて、プロセスや調査結果を記録する。
- モジュール4
スキャンと識別
- OPSWAT「Metascan」、MetaDefender 」、MetaDefender OT Security」、および脆弱性スキャナーを使用して、マルウェアや脆弱性をスキャンし、特定してください。
- スキャン結果と分析を文書化する。
- モジュール5
防衛戦略
- 調査結果に基づき、特定された脆弱性と同様の将来の脅威に対する防御戦略を策定する。
- 詳細な報告書を作成し、弁護戦略を説明するためのビジュアルコンテンツ(図表、フローチャートなど)を作成する。
- モジュール6
最終発表
- すべての調査結果、報告書、戦略を包括的な文書にまとめ、プレゼンテーションを行う。
- OPSWAT 、サイバーセキュリティの専門家パネルに自分の作品を発表し、フィードバックとさらなる学びを得る。
- OPSWAT、大学のウェブサイトに掲載するビデオやオンライン資料を作成する。
当社がお客様に提供するサービス
本プログラムを修了する頃には、重要インフラの文脈における 脆弱性分析、エクスプロイト開発、およびサイバーセキュリティ防御戦略について、深い理解を得られるようになります。この実践的な 経験は、サイバーセキュリティ分野での今後のキャリアを築き、発展させる上で、極めて貴重なものとなるでしょう。また、この実践的な演習は、将来的な修士課程や博士課程の研究プロジェクトにも活用することができます。
CIP Labsの体験
OPSWAT重要インフラ・ラボを実際に体験し、そこで作業を行う機会が得られます。
採用情報
プログラム終了後、OPSWAT のインターン/FTEになるチャンス。
補償・賞
月額手当(週3日勤務の場合):総額6,000,000 VND。優れた業績を上げた個人・チームへの報奨金。
働きやすい職場環境
オフィスビルには駐車場が完備されています。充実したオフィス設備に加え、朝食や午後の軽食、その他の交流イベントもご利用いただけます。
私たちが求めるもの
- サイバーセキュリティを専攻する最終学年の学生または新卒者、 ITまたはコンピュータサイエンスを専攻し、サイバーセキュリティに特に強い関心を持つ方。
- 良好な英語コミュニケーション
- 数量:4~6名/SWAT。
- 週に少なくとも3日(月・水・金)はオフィスに出勤できること。 (6週間連続で勤務できること)。
| SWAT 1 | 2026年3月16日 – 2026年5月29日 |
| SWAT 2 | 2026年6月22日 – 2026年8月28日 |
| SWAT 3 | 2026年9月21日 – 2026年11月27日 |
Showcase
このプログラムに参加した優秀な学生たちによって作成された優れたプロジェクトを以下でご覧ください。このコレクションは定期的に更新され、プログラムの進歩に伴う最新の研究開発を紹介しています。
最新作
- CVE-2025-50154: Windows エクスプローラーのショートカット処理による強制的な NTLM 認証
CVE-2025-50154 は、Windows ファイル エクスプローラーの脆弱性であり、ネットワークを介して機密性の高い認証情報を漏洩させる可能性があります。
2025- SWAT3- チーム1会う ドゥオン・チ・ヴィベトナム・ホーチミン工科大学
 グエン・ドゥック・ロイベトナム暗号学会、ベトナムOPSWATがどのように保護しているのかをご覧ください。MetaDefender Endpoint
- CVE-2025-32432: Craft CMSにおける認証不要のリモートコード実行
2025年4月、Orange Cyberdefenseはインシデント調査の過程でCraft CMSに重大な脆弱性を発見しました。この脆弱性は現在、CVE-2025-32432として登録されています。
2025- SWAT2- チーム2会う ドゥオン・バオ・チャウ暗号技術アカデミー、ベトナム
 グエン・タン・ロイベトナム・ホーチミン市工科大学OPSWATがどのように保護しているのかをご覧ください。MetaDefender Core
