迅速なゼロデイ攻撃検知
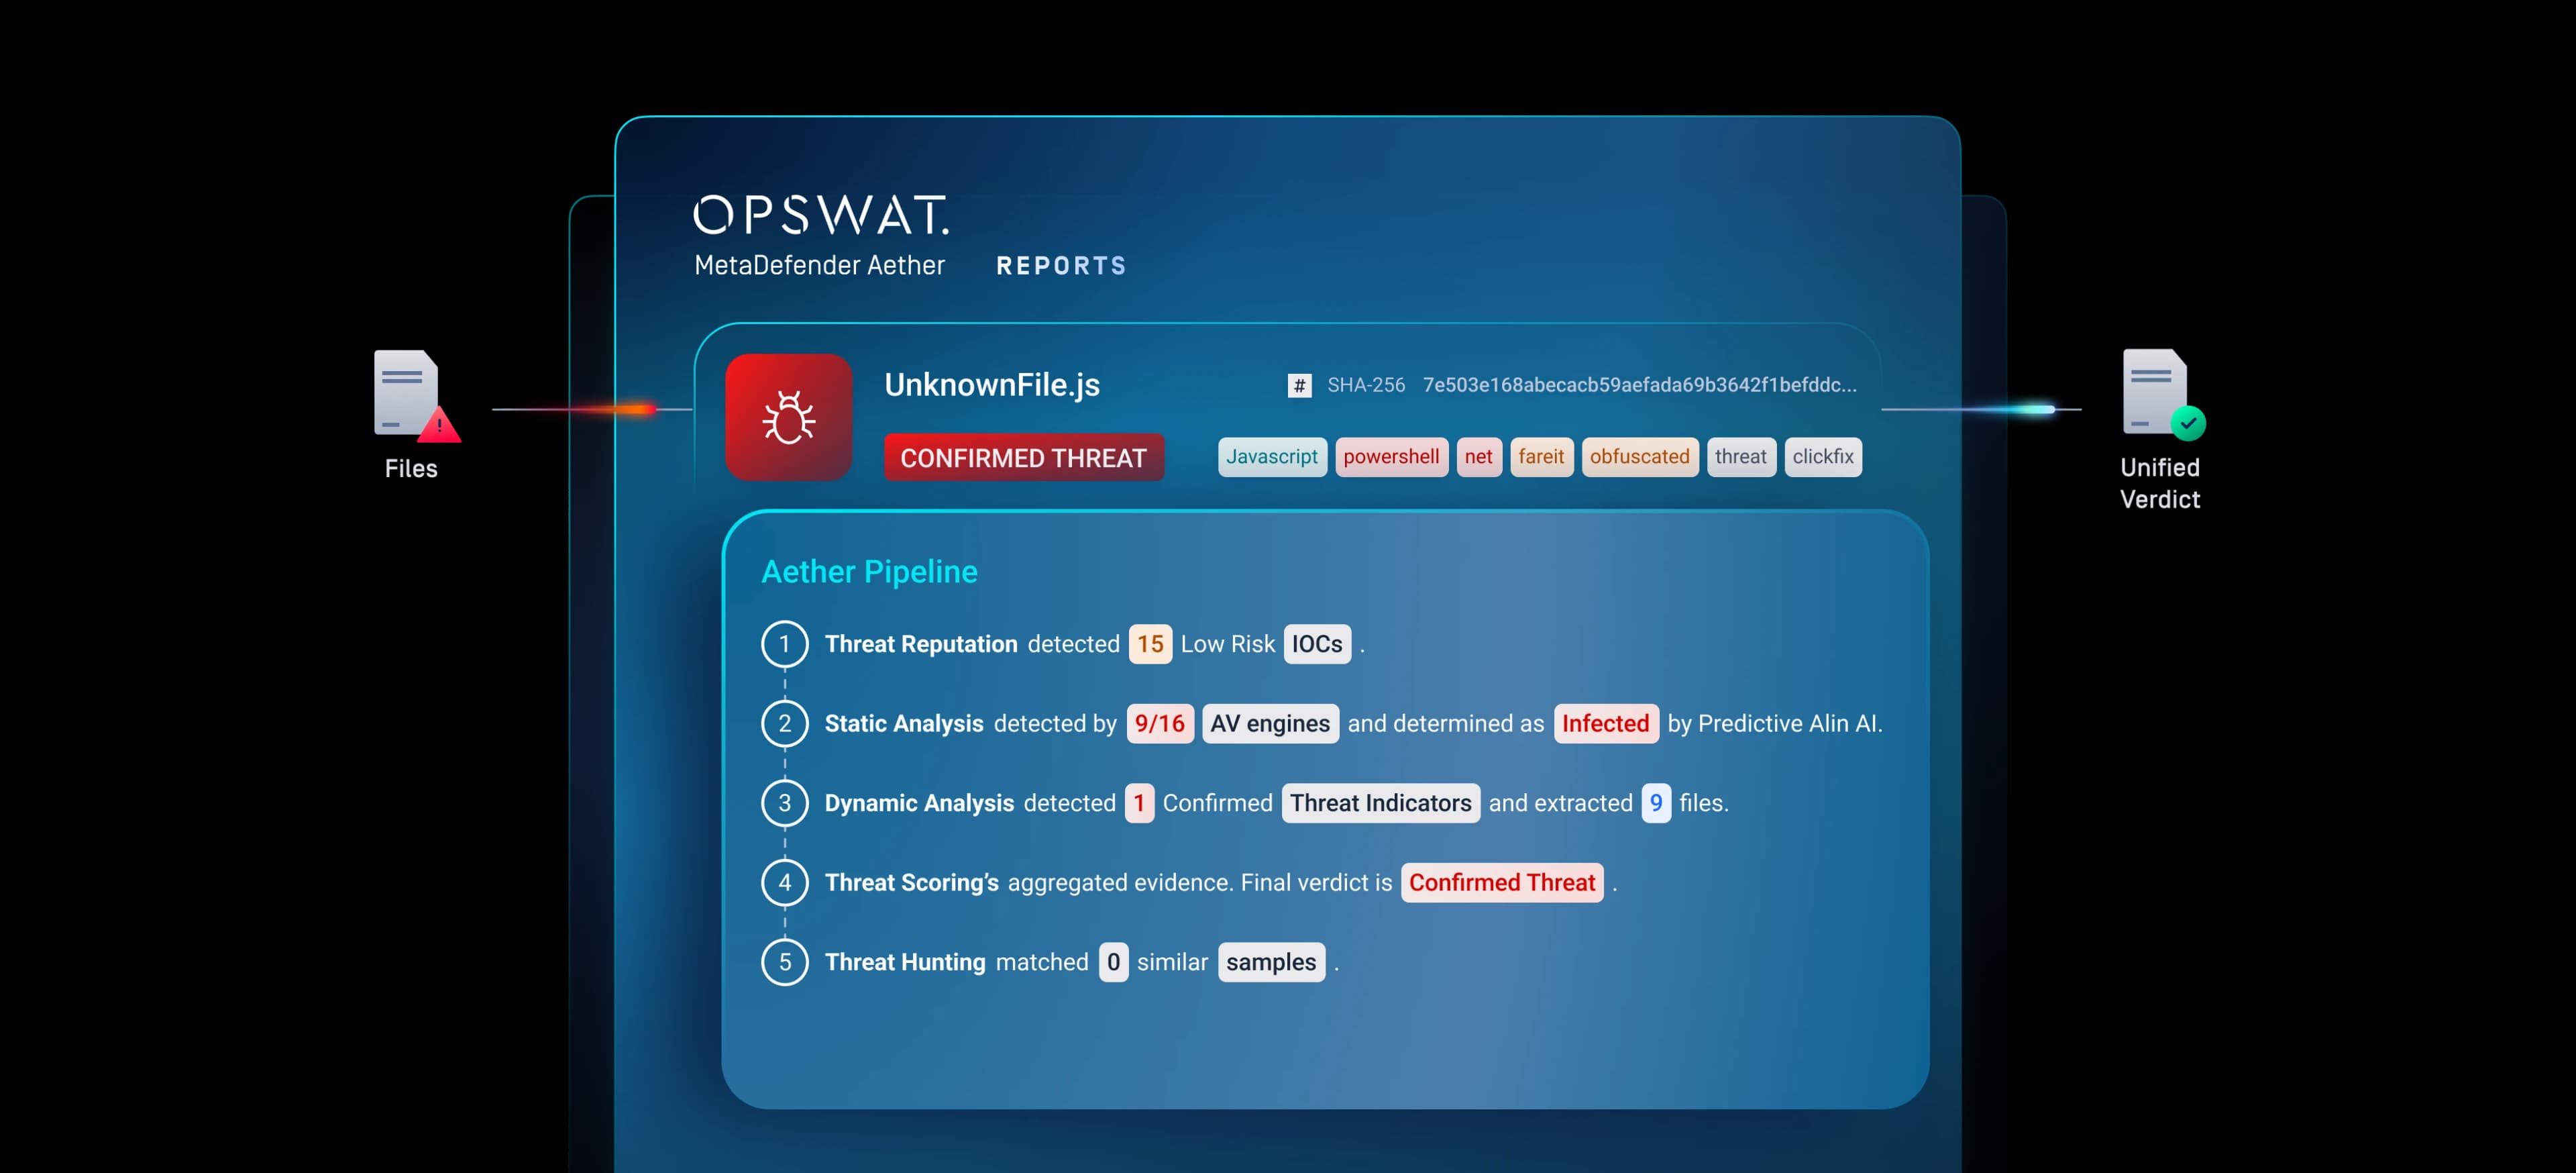
OPSWAT統合5層ゼロデイ検知OPSWAT、脅威レピュテーション、予測AI、Adaptive Sandbox、脅威スコアリング、および機械学習を活用した脅威ハンティングを組み合わせ、既知、未知、および検知回避型のマルウェアがユーザーやシステムに到達する前に検知します。
ファイルごとに単一の統合された判定結果を活用することで、SOCチームはより迅速に対応し、アラートのノイズを低減し、クラウド、ハイブリッド、オンプレミス、エアギャップ環境を横断して、SIEM、SOAR、および脅威ハンティングのワークフローを強化することができます。
- 99.5%のゼロデイ攻撃に対する有効性
- 従来のツールよりも40倍高速
- 1日あたり5万件以上の分析
統合型ゼロデイ検知
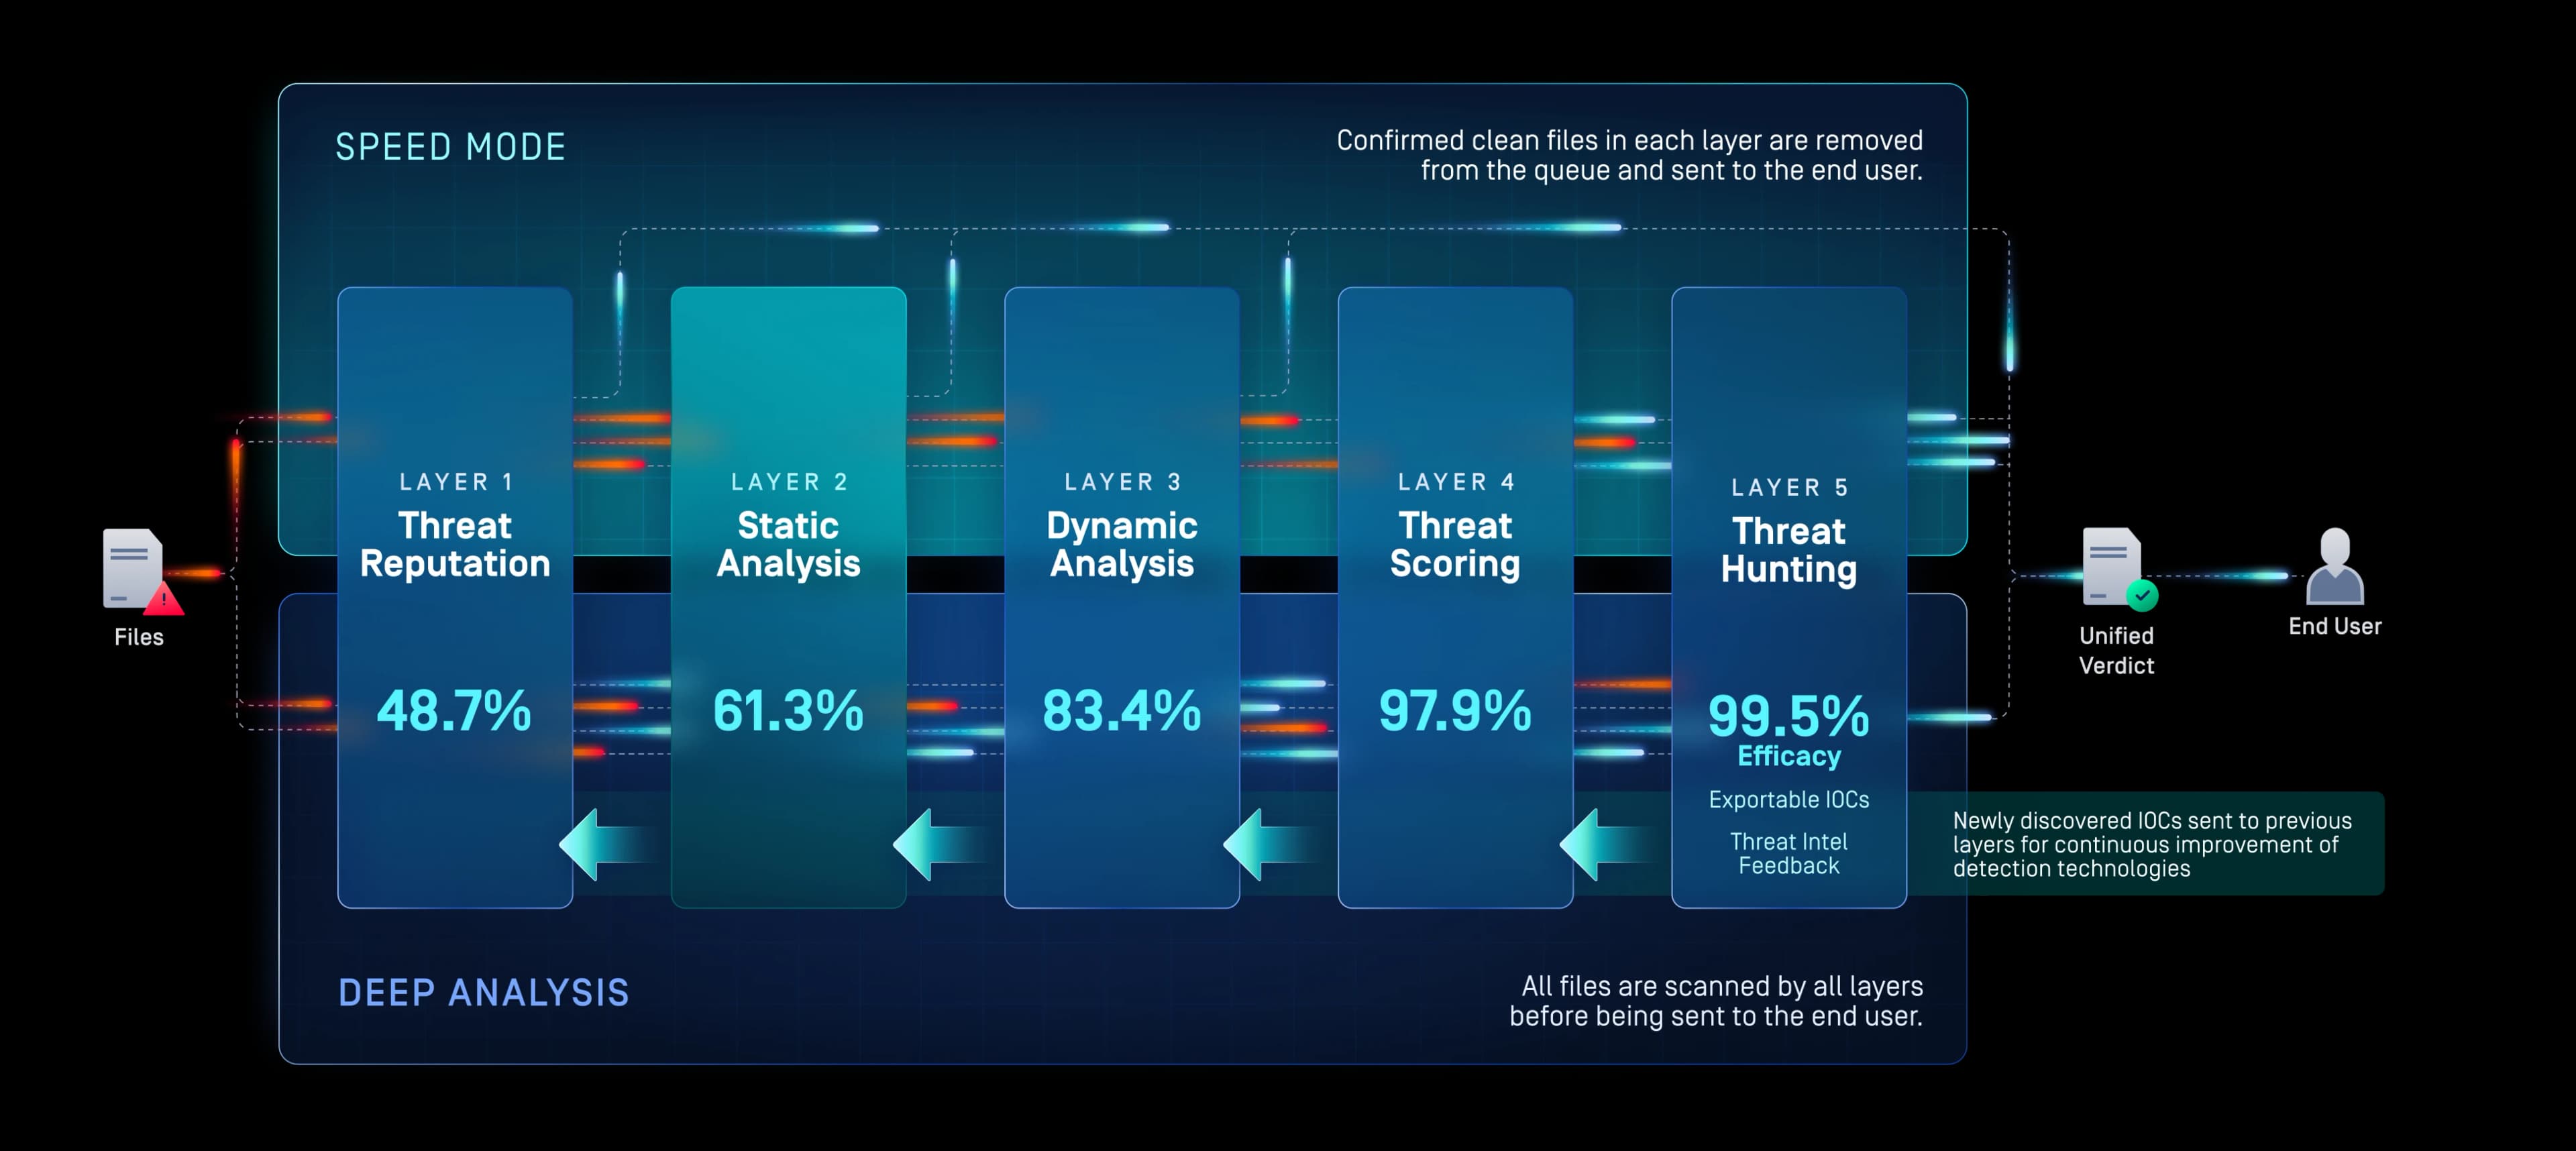
レイヤー1:脅威レピュテーション
既知の
脅威を迅速に検出
詳細な分析を行う前に、既知の脅威を阻止する。
オンライン・オフラインを問わず、継続的に更新されるレピュテーション情報と照らし合わせて、ファイル、URL、IPアドレス、ドメインを検査します。
マルウェアや攻撃者のインフラを遮断し、攻撃者に指標の変更や配信経路の再構築を余儀なくさせた。
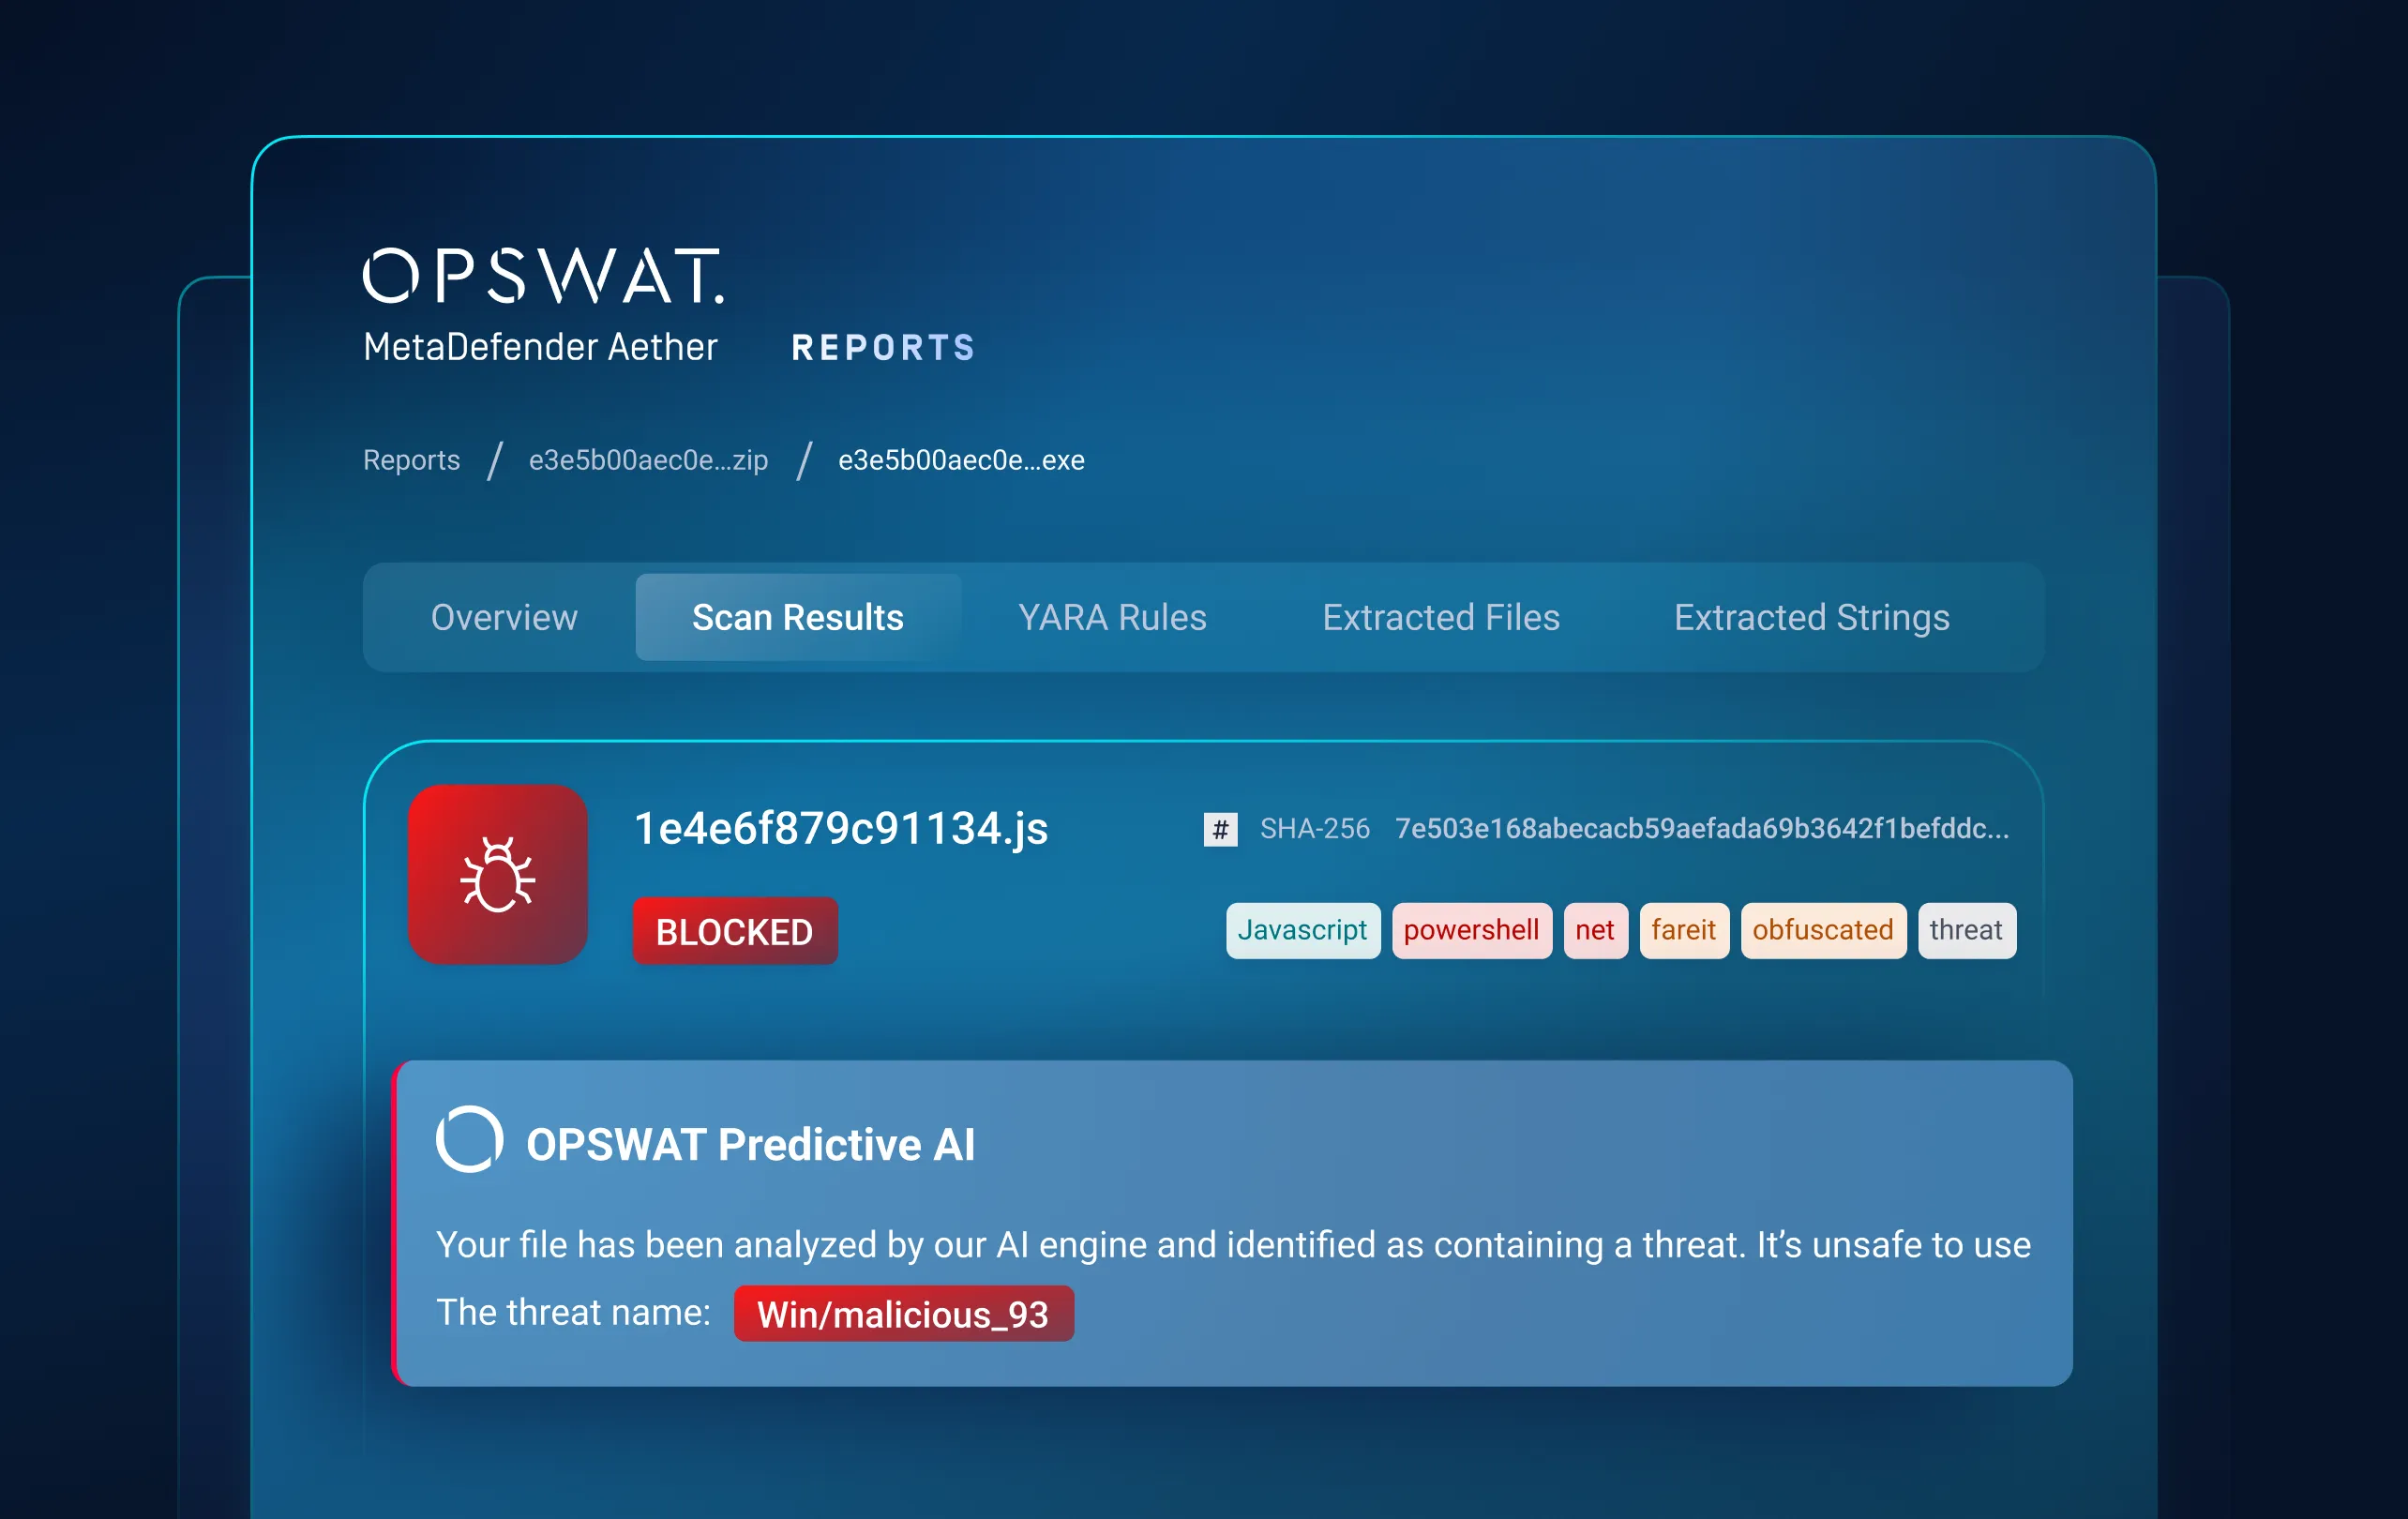
レイヤー2:静的解析
実行前に未知の脅威を予測する
実行前の検知のギャップを解消する。
Predictive Alin AIは、ファイル構造や動作の特徴を分析し、シグネチャや実行テストを必要とせずに、ミリ秒単位で悪意の有無を予測します。
これまでに確認されていないマルウェアや多形性マルウェアを、実行前に検知することで、下流のサンドボックスへの負荷を軽減しつつ、ファイルの転送速度を維持します。
レイヤー3:動的解析
隠れた脅威を露わにさせる
静的解析ツールやVMベースのツールでは検出できない、検知を逃れるマルウェアを暴き出します。
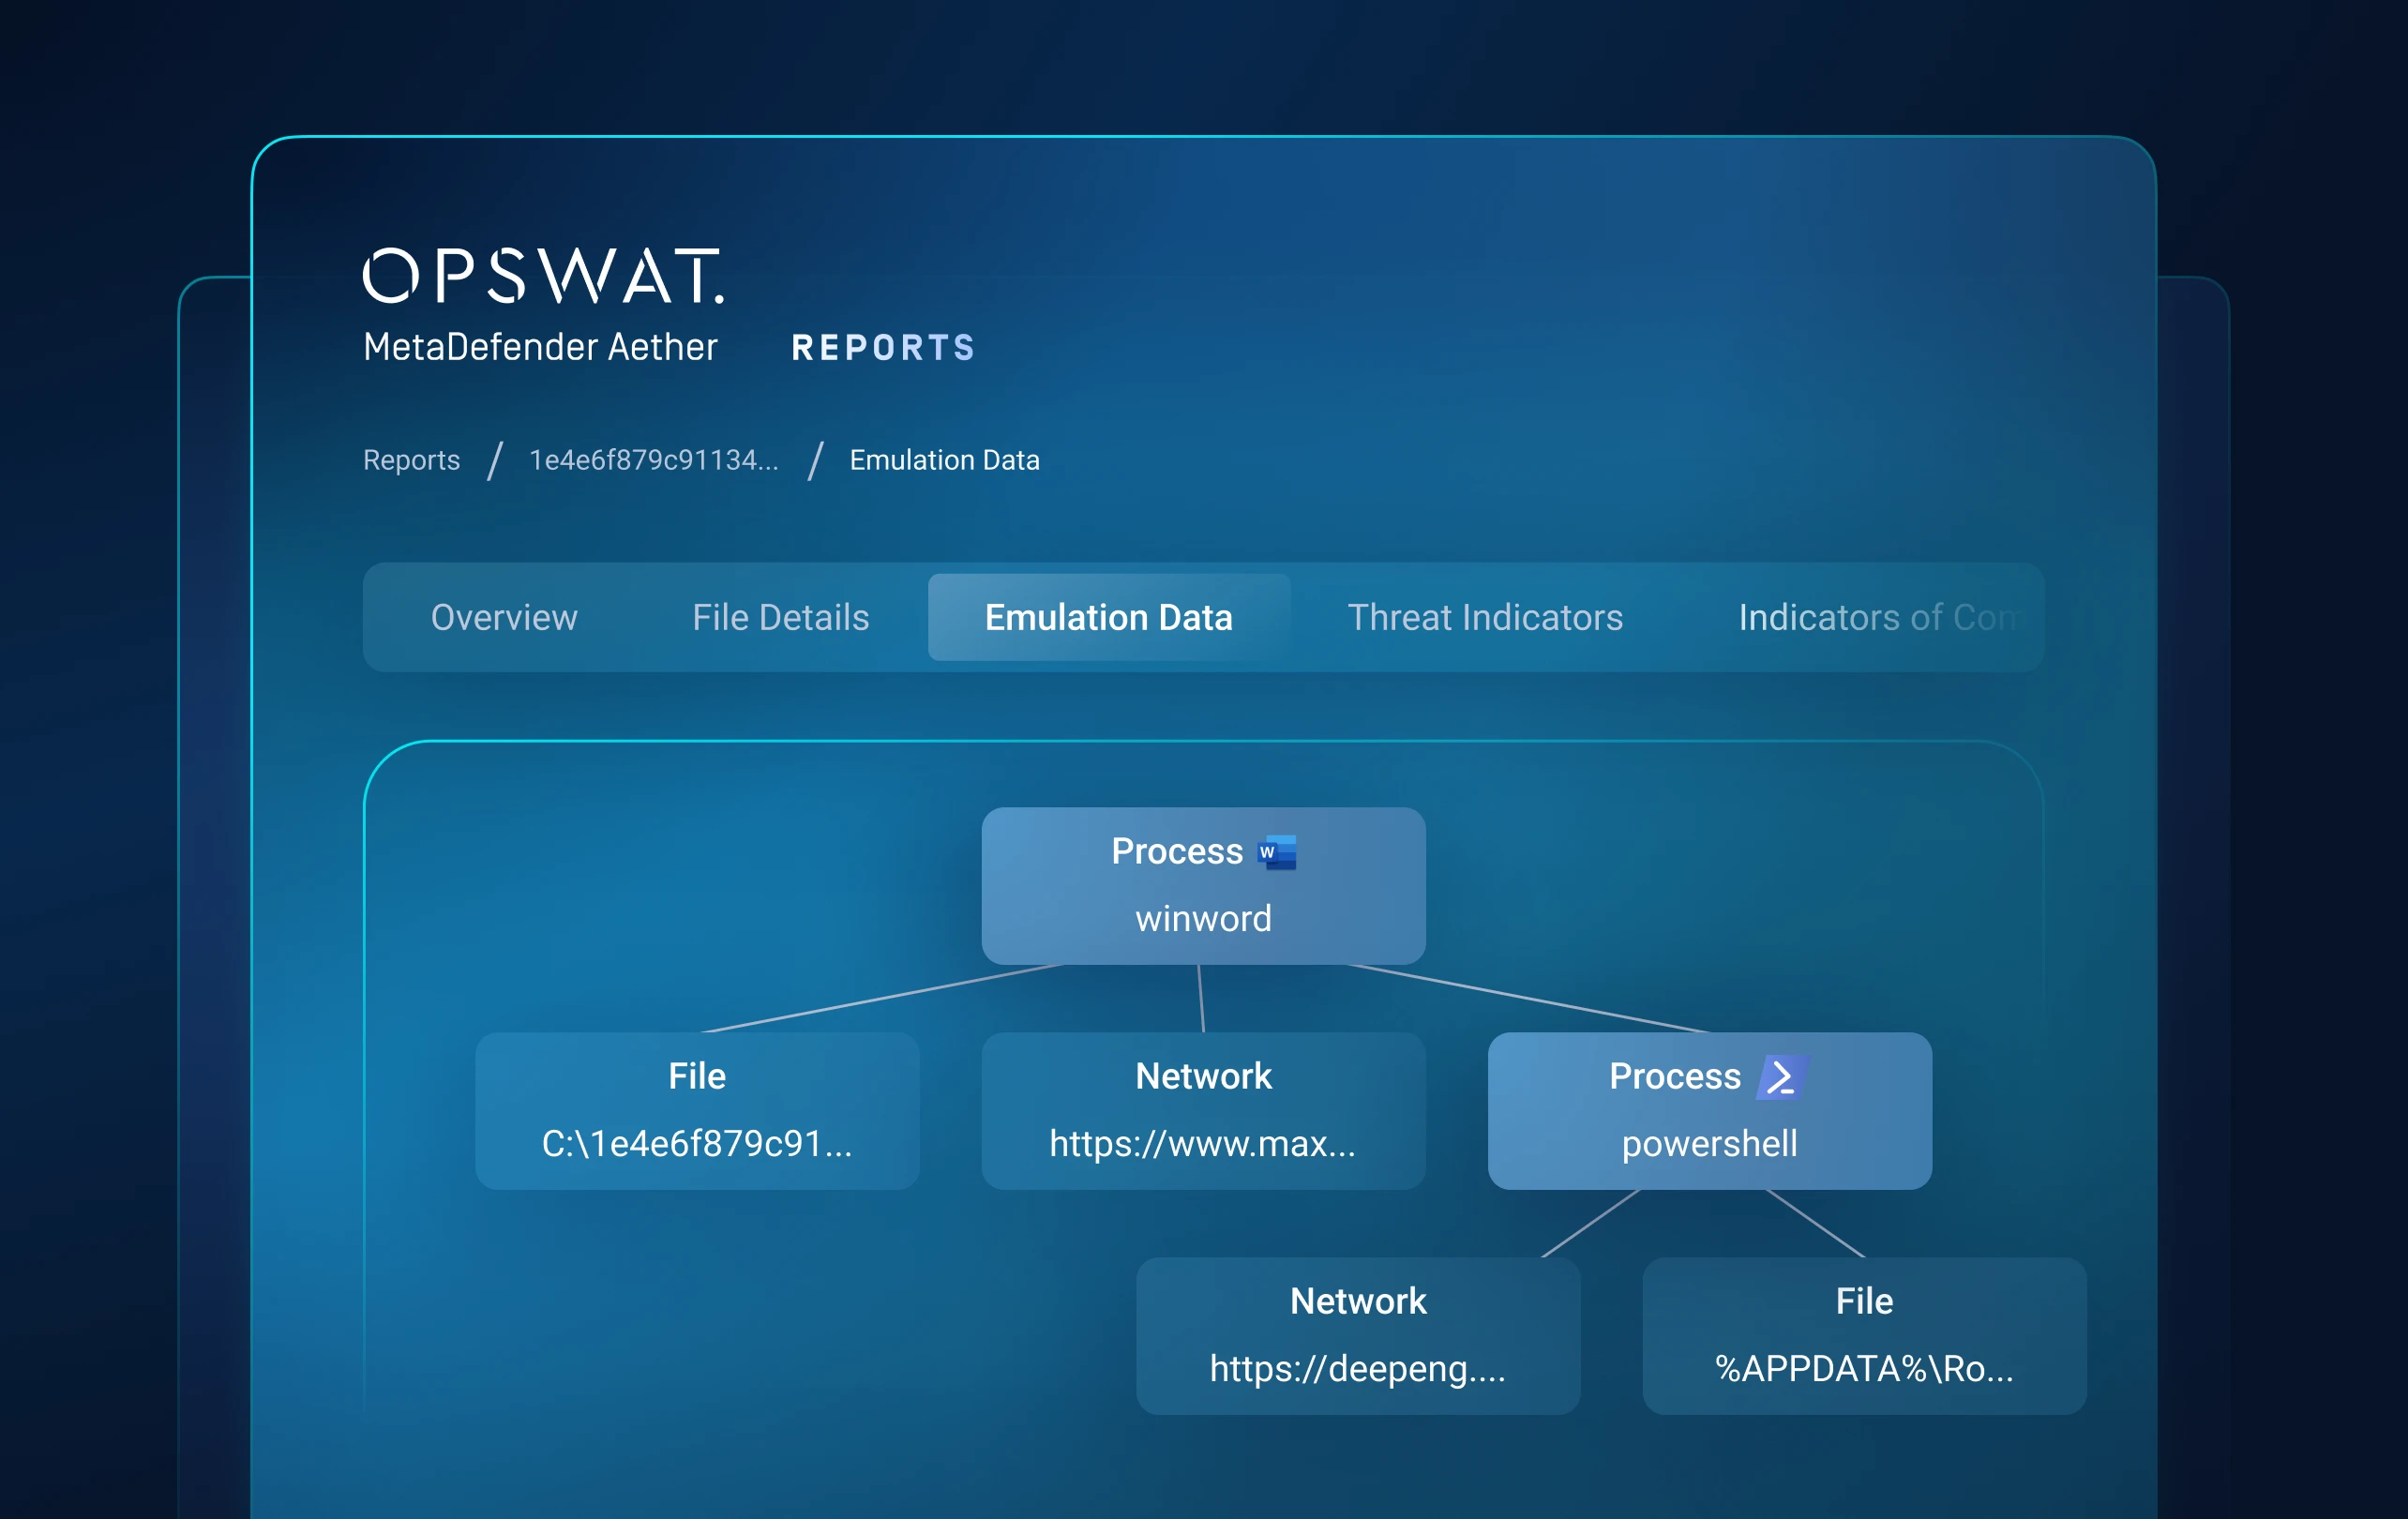
エミュレーションベースのAdaptive Sandbox は、検知されやすい仮想マシンに依存することなく、悪意のある動作をSandbox 、代替の実行パスを調査します。
ローダーチェーン、ランタイムアーティファクト、難読化されたスクリプト、多段階ペイロード、および検知回避手法を明らかにします。
レイヤー4:脅威スコアリング
最も重要なことを優先する
複雑な脅威の挙動を、具体的な対応策につながる判断へと変換する。
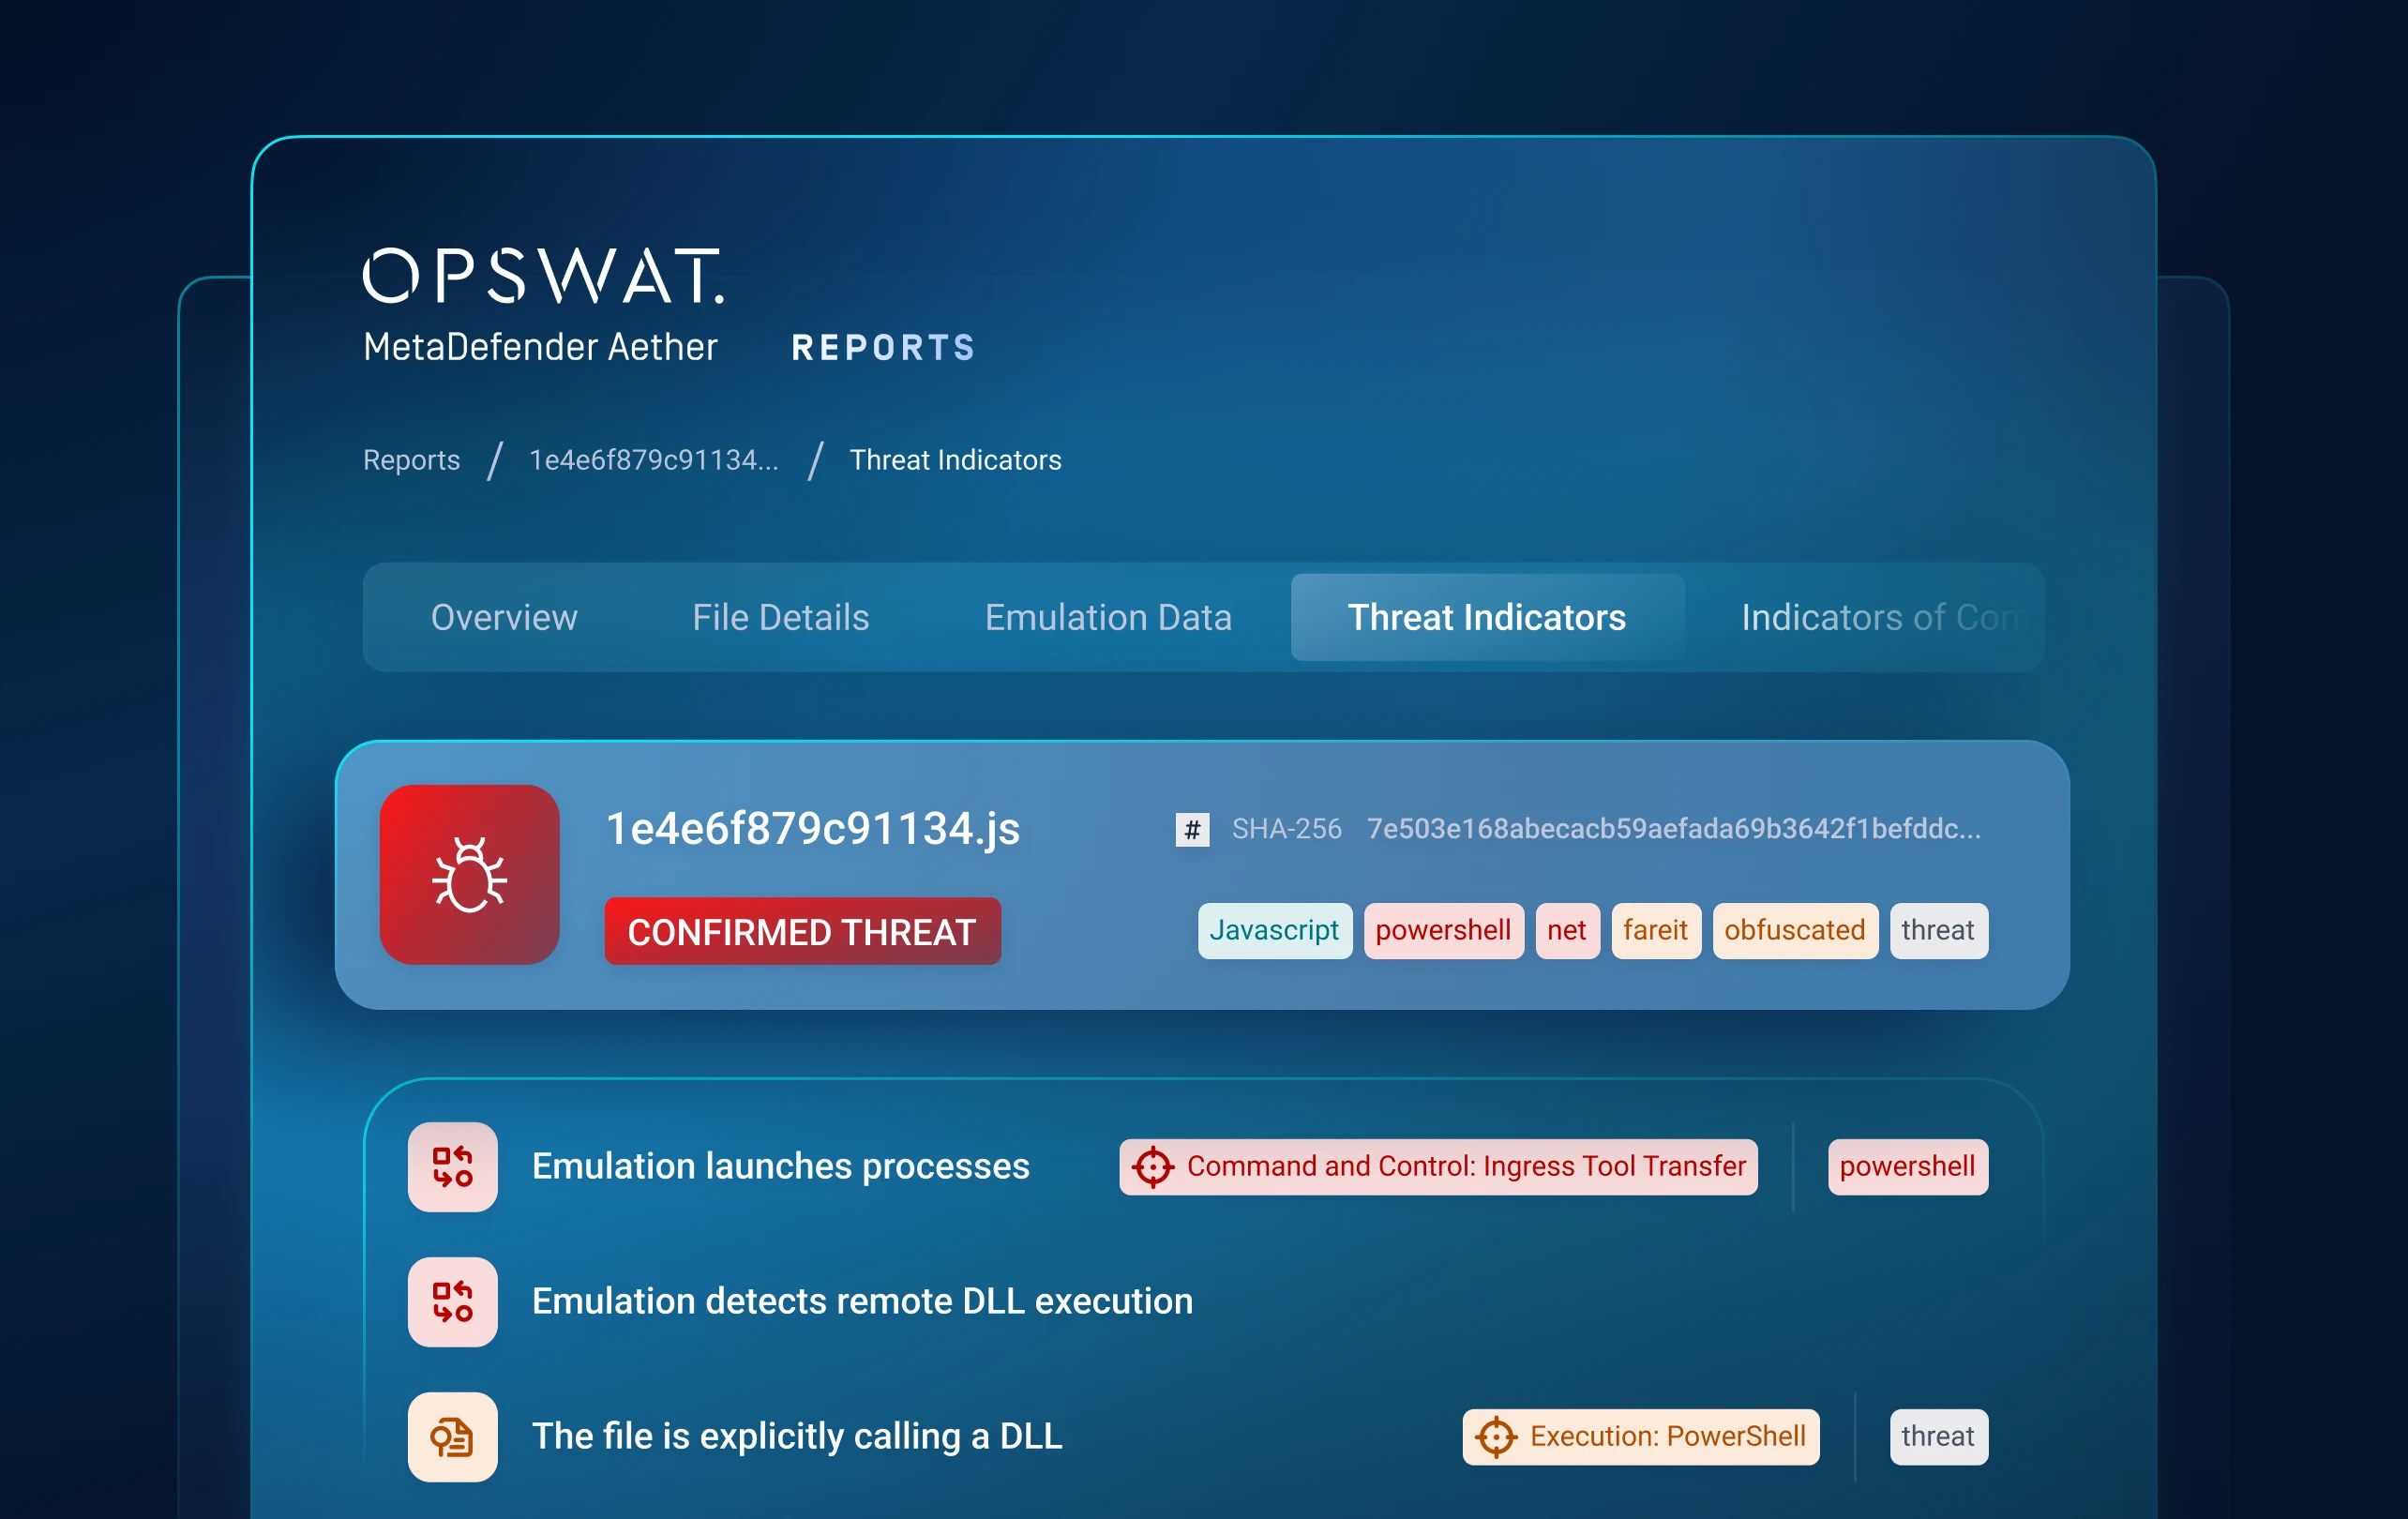
評判、静的解析、動的解析のシグナルを関連付け、信頼度に基づくリスクスコアを割り当てます。
リスクが最も高い脅威をリアルタイムで特定し、誤検知やアラートの過剰発生、アナリストによる優先順位付けにかかる時間を削減します。
レイヤー5:脅威ハンティング
脅威とキャンペーンを関連付ける
個別のファイル検出から、キャンペーンレベルのインテリジェンスへと移行する。
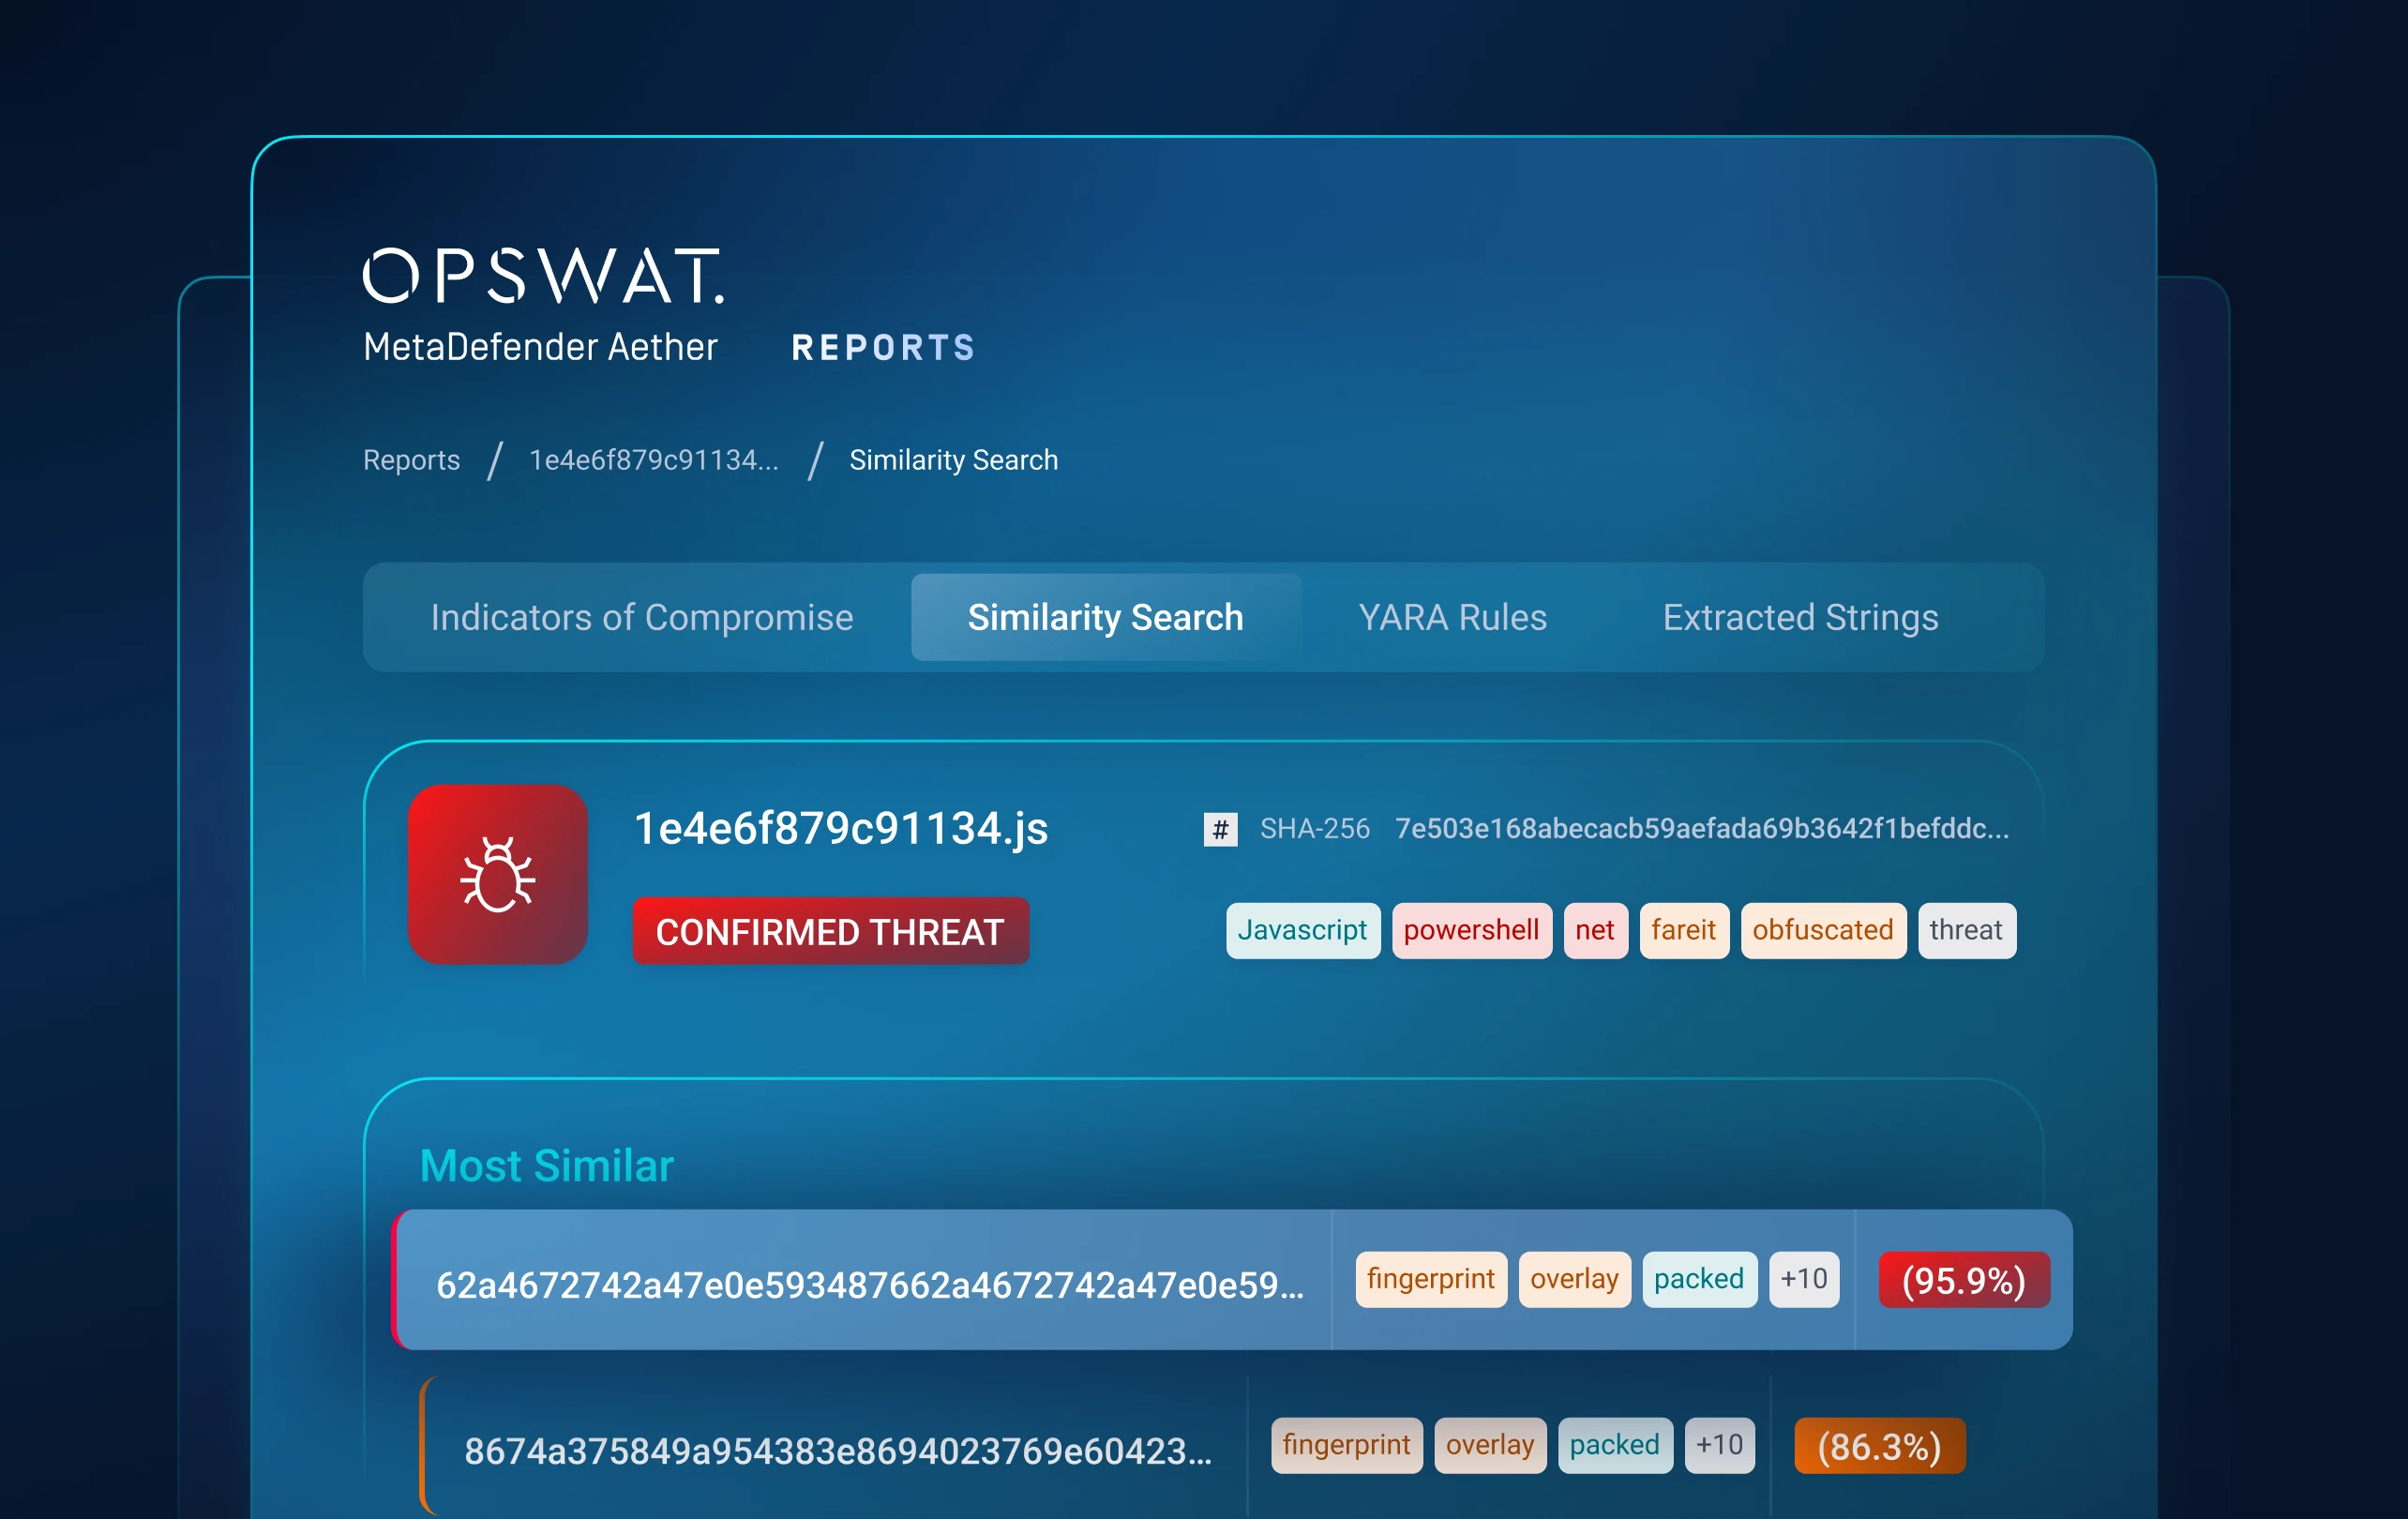
MLを活用した類似性検索と脅威パターンの相関分析により、未知のサンプルを既知のマルウェア、インフラ、戦術、および関連する亜種と結びつけます。
マルウェアのファミリーや攻撃者のキャンペーンを暴き、攻撃者にツール、インフラ、および攻撃手法の全面的な見直しを余儀なくさせる。
製品概要
MetaDefender AI搭載の適応型サンドボックス技術を用いて、従来のセキュリティツールでは検知できないゼロデイ攻撃を検出・阻止する仕組みをご覧ください。
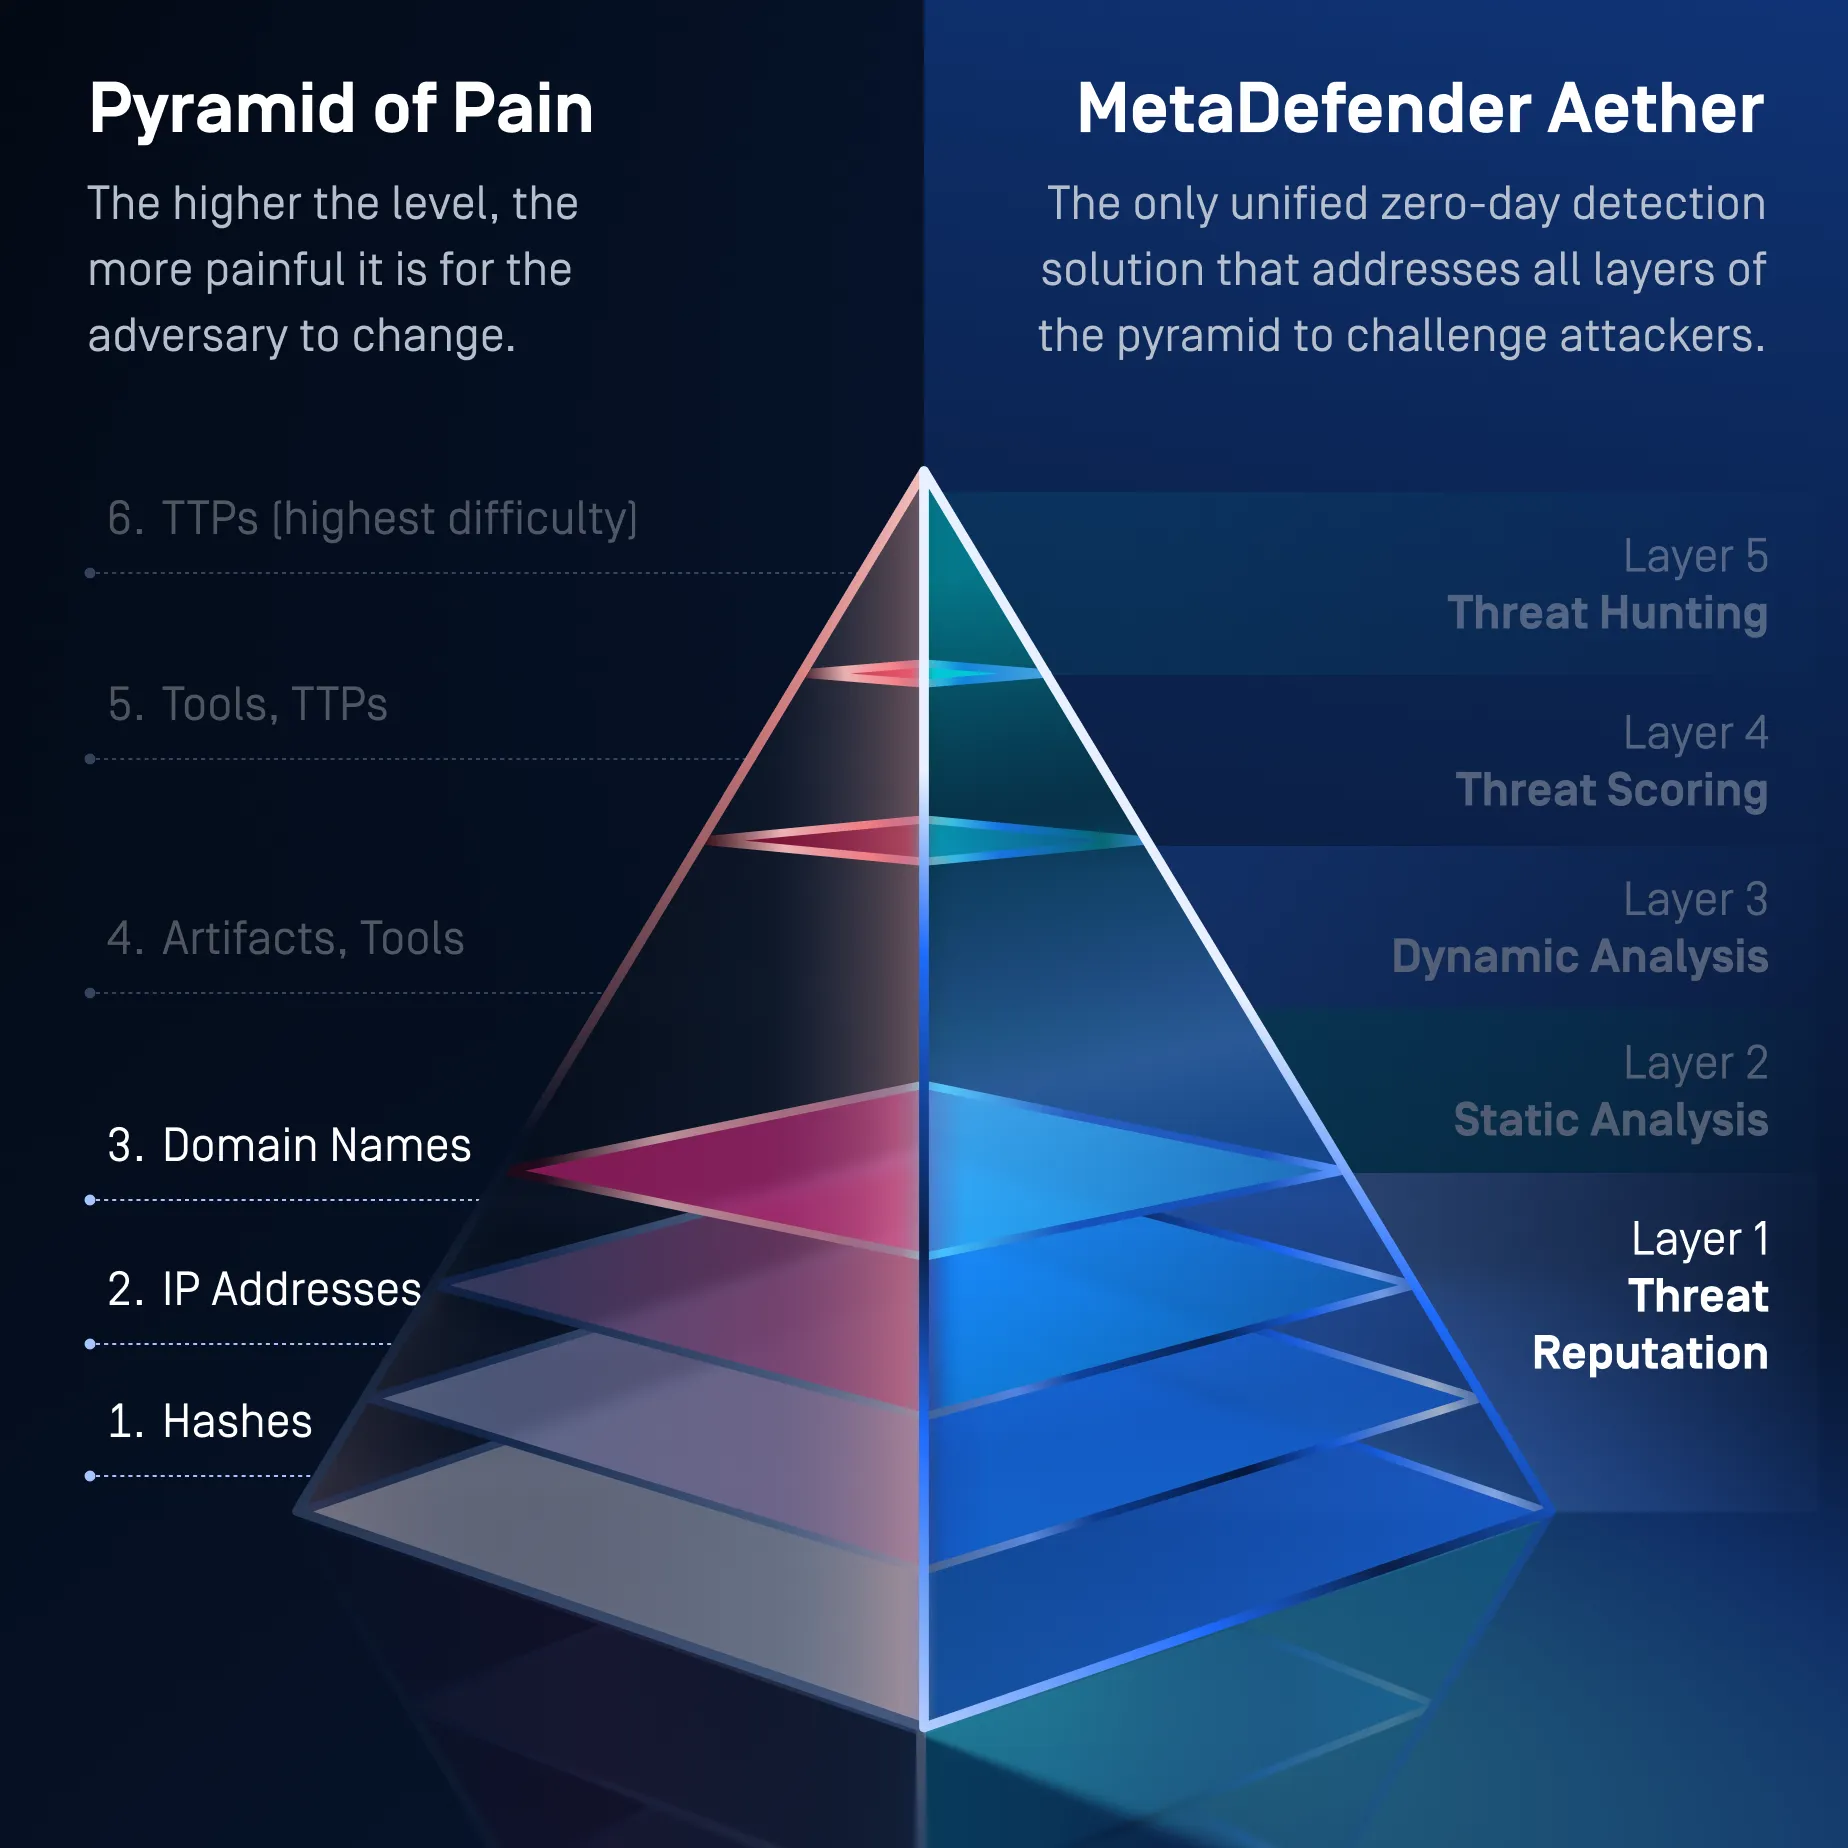
苦痛のピラミッド全体に対する一つの解決策
MetaDefender 、レベル1のコモディティ指標からレベル6の高度なTTP妨害まで、苦痛のピラミッド全体に対処します。これにより攻撃者は検知回避のため、インフラストラクチャ、ツール、行動様式を絶えず書き換えざるを得なくなります。
再利用可能なインジケーターを無効化することで、コモディティ型攻撃のインフラを破壊する
ピラミッド・レベル1、2、3
ハッシュ、IPアドレス、およびドメイン
- ピラミッドレベル1、2、3
ハッシュ値、IPアドレス、ドメイン名(ピラミッドの最下位3層)
- ハッシュ検索 → 再利用されたマルウェアバイナリの検出
- URL/ドメイン/IPの評判 → 既知のインフラストラクチャをブロックする
- ブランド、ML URL分類 → フィッシングインフラのブロック
- オフラインとオンラインの評判 → 商品化の脅威を阻止する
- レイヤー1が攻撃をどのように阻止するか
- ハッシュ検索により、再利用されたマルウェアのバイナリを特定します。
- URL、ドメイン、およびIPのレピュテーション情報により、既知の悪意のあるインフラストラクチャをブロックします。
- ブランド検出と機械学習(ML)に基づくURL分類により、フィッシングインフラを特定します。
- オンラインおよびオフラインでの評判調査により、詳細な分析を行う前に既知の脅威を阻止します。
- 後期のエーテル層によって発見された新たな指標は、評判インテリジェンスを絶えず強化している。
- 攻撃者への圧力のかけ方
- 攻撃者に、インフラストラクチャや配信ドメインを頻繁に変更させる。
- 再利用されたマルウェアのハッシュやインジケーターを無効化する。
- フィッシング、マルウェアの拡散、ボットネットのワークフローを自動で阻止します。
- 使い捨ての攻撃インフラを維持するためのコストが増加する。
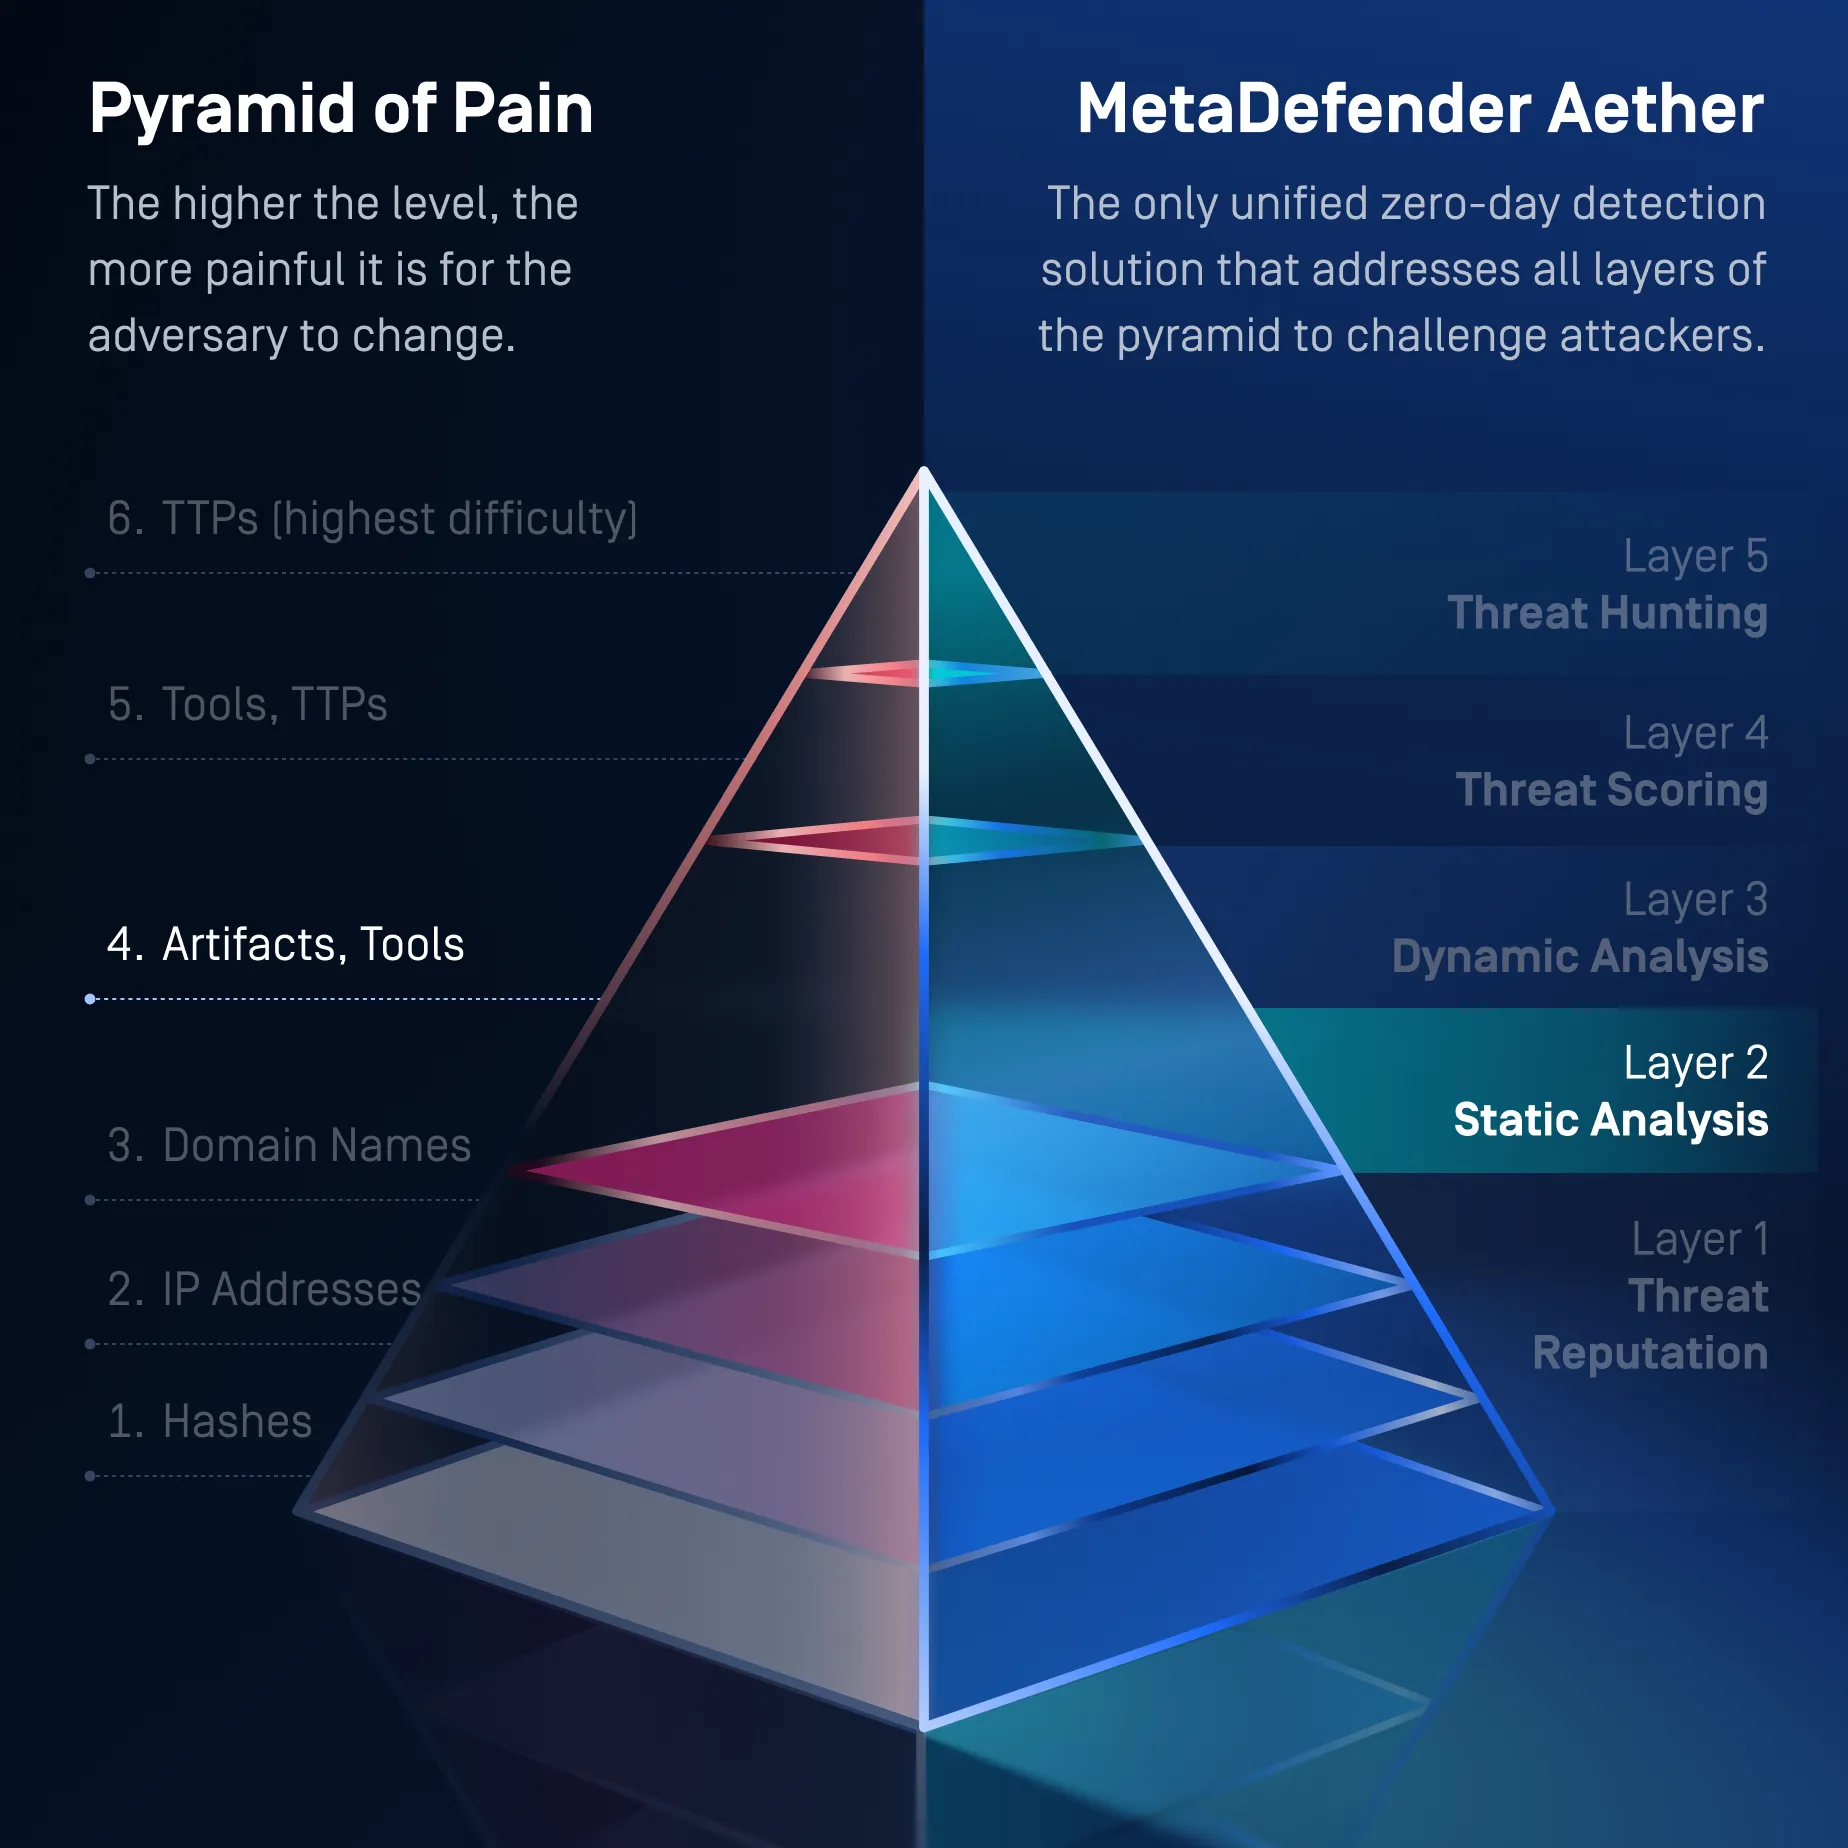
実行前に悪意のある意図を予測し、アーティファクトの発生を未然に防ぐ
ピラミッドレベル4
ネットワークおよびホスト関連のアーティファクト、ツール
- ピラミッドレベル4
アーティファクト+ツール
CPUレベルでのエミュレーションにより実行時のアーティファクトが明らかになる:
- 行動記録
- レジストリ編集
- ファイルドロップ
- プロセス注入
- C2コールバック
- ローダーの動作
- メモリのみペイロードの露出
- パッカー、ステージャー、ドロッパーを展開する
- レイヤー2が攻撃をどのように阻止するか
Predictive Alin AIは、ファイルを実行することなく、構造、動作、およびオブジェクトレベルのファイル特性を分析します。
- 不審なコード構造、埋め込まれたオブジェクト、スクリプト、インポート、およびペイロードの特性を特定します。
- シグネチャや実行テストを必要とせず、ミリ秒単位で悪意のある意図を予測します。
- これまでに確認されていない脅威や多形性を持つ脅威を、実行される前に検知します。
- ファイルがレジストリの変更、ファイルの書き込み、プロセスの注入、またはC2接続を行う前に阻止します。
- 不確実なファイルを動的解析にエスカレーションしつつ、不要なサンドボックスの負荷を軽減します。
- 攻撃者への圧力のかけ方
- 攻撃者に、ファイル構造や組み込まれた攻撃コンポーネントの再設計を余儀なくさせる。
- コードの表面的な変更やシグネチャ回避の有効性を低下させます。
- 再コンパイルまたは改変されたマルウェアにおいても一貫して残るパターンを検出します。
- 攻撃者が実行に依存して悪意のある動作を明らかにすることを防ぎます。
- 構造上は無害に見える変異体の生成コストを上昇させる。
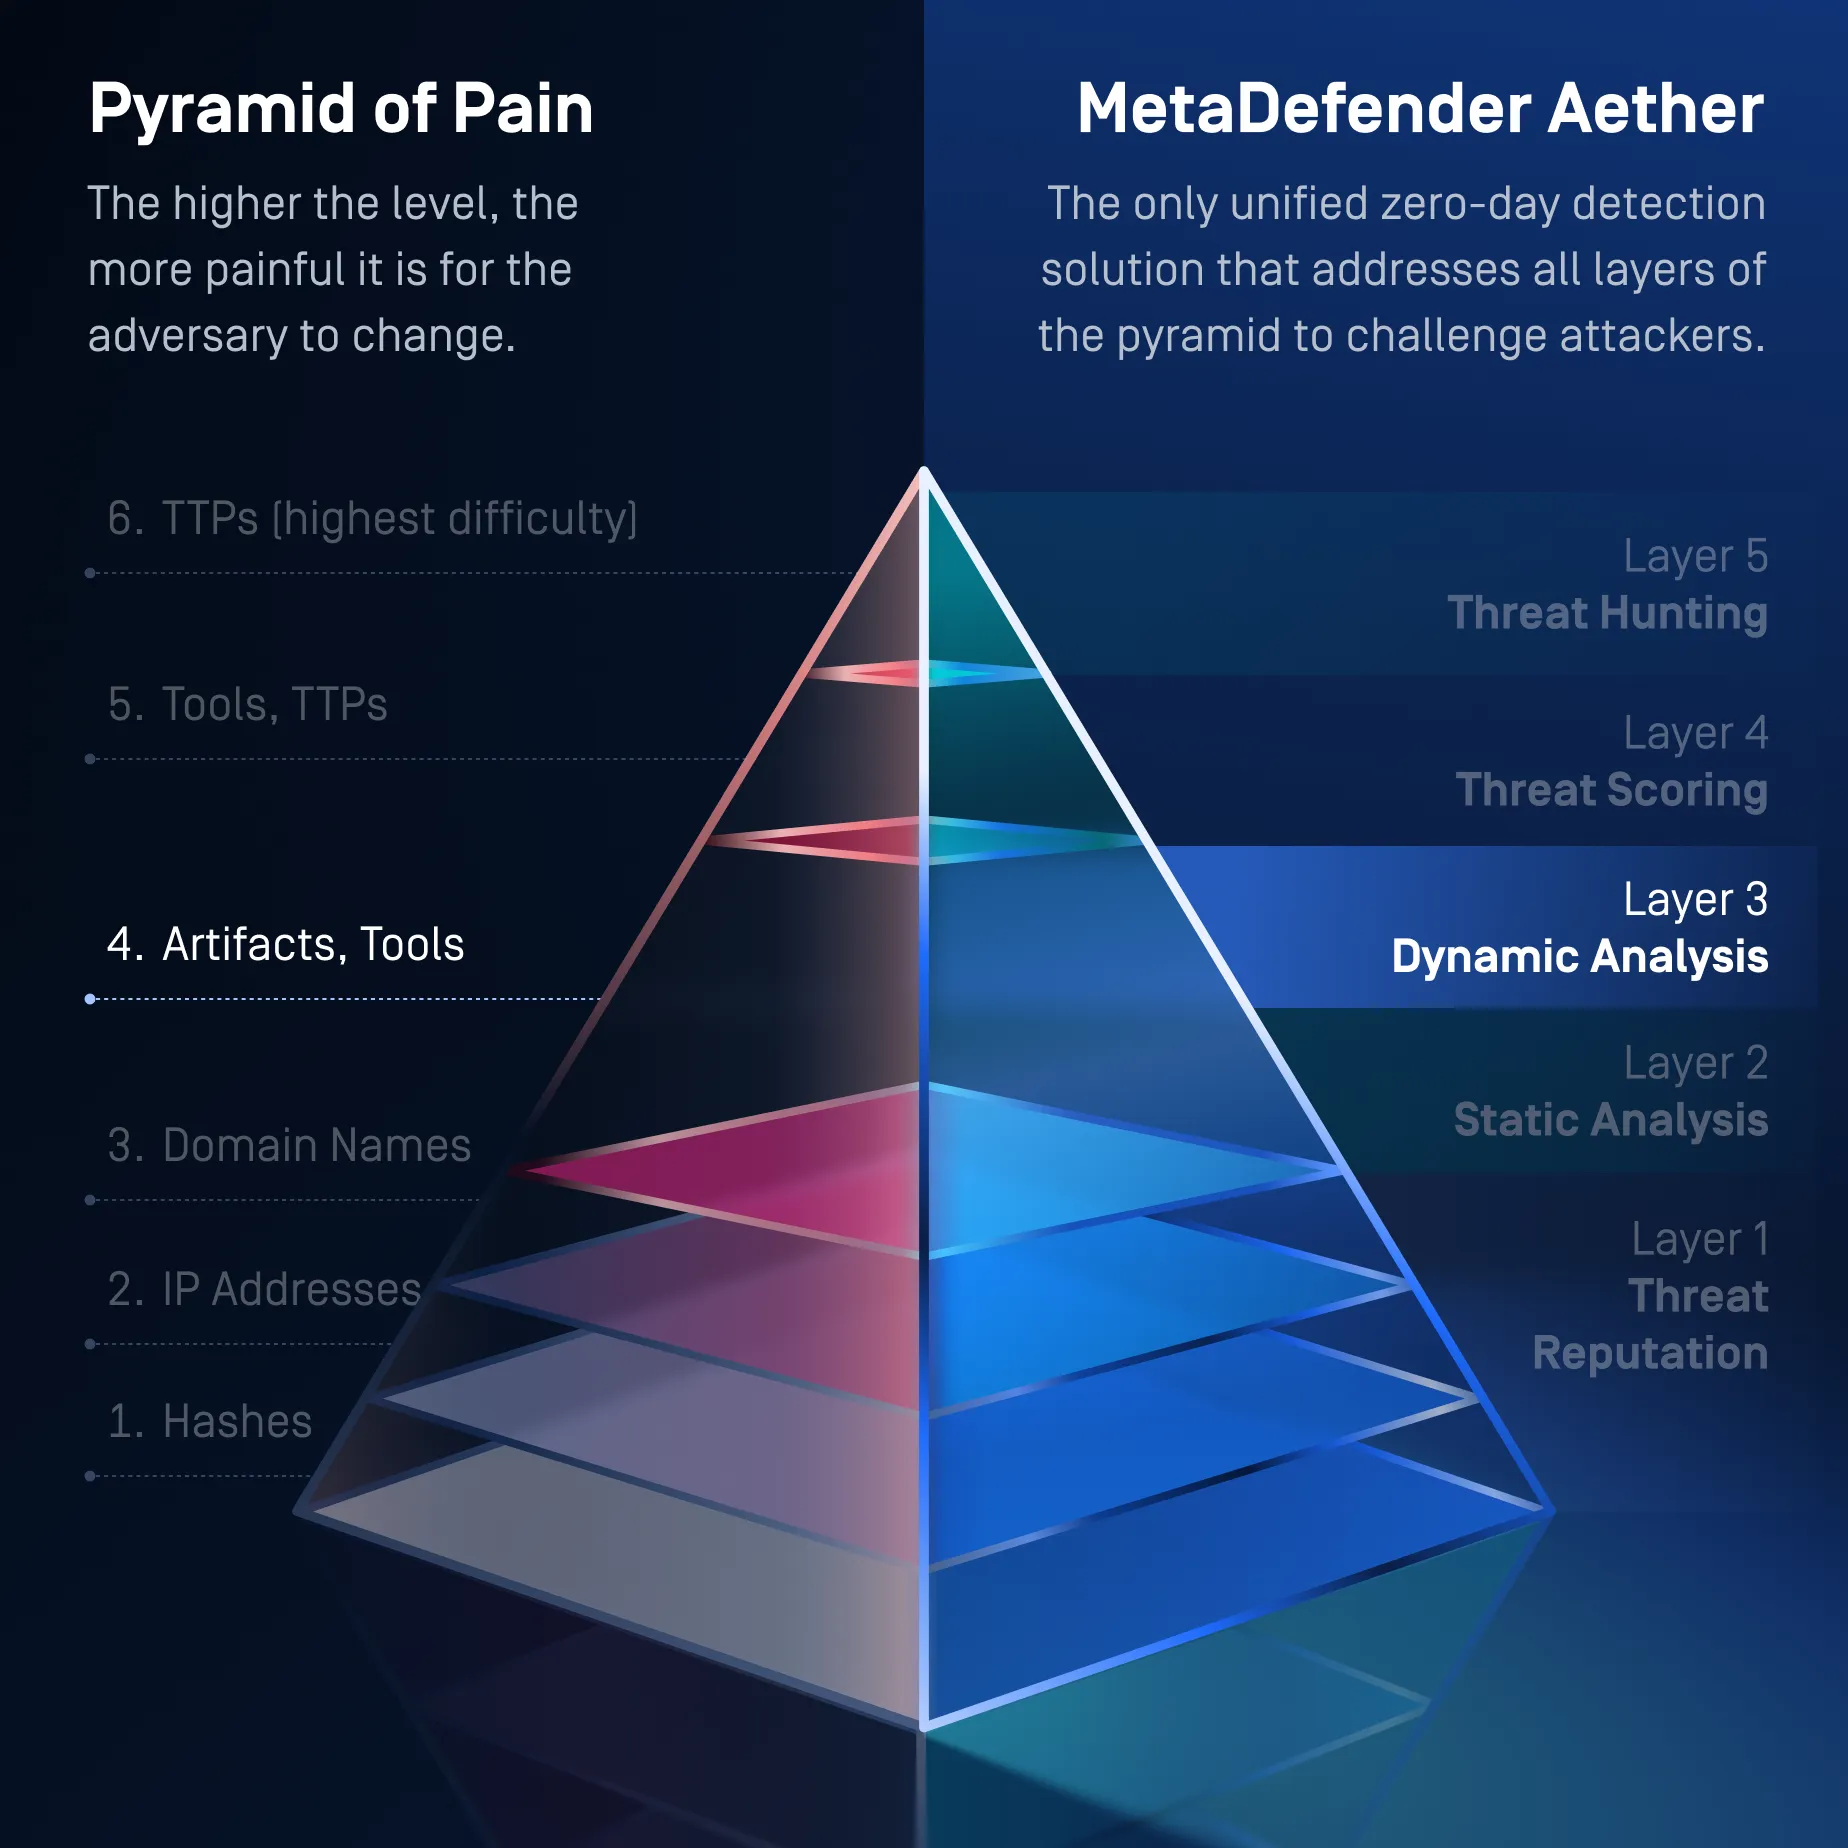
隠されていた動作を可視化し、運用ツールを公開する
ピラミッドレベル4
ネットワークおよびホスト関連のアーティファクト、ツール
- ピラミッドレベル5
ツール+TTP
- 用途 文脈 + 行動 検出する:
- 悪意のある実行フロー
- ローダーパターン
- スクリプト難読化シグネチャ
- マルウェアファミリーの挙動
- 持続性技術
- 900以上の行動指標
- MITRE ATT&CK戦術の整合性
- 用途 文脈 + 行動 検出する:
- レイヤー3が攻撃をどのように阻止するか
Adaptive Sandbox 、命令レベルのエミュレーションSandbox 不審なファイルを分析し、回避的なコードパスを強制的に実行させます。
そこには次のように記されている:
- 行動記録
- レジストリの変更
- 削除されたファイル
- プロセス注入
- C2コールバック
- ローダーとスクリプトの動作
- メモリ専用ペイロード
- 多段階の実行チェーン
- 梱包業者、搬入業者、配送業者
- 分析回避およびサンドボックス回避の手法
- 攻撃者への圧力のかけ方
- 攻撃者にペイロードやローダーチェーンの再設計を余儀なくさせる。
- 第2段階のアーティファクトや隠れた実行パスを明らかにします。
- VM対策、タイミング、環境、およびユーザー操作のチェックを回避します。
- 攻撃者に、解析対策ロジックの書き直しを余儀なくさせる。
- 静的解析だけでは確認できない不具合や挙動を明らかにします。
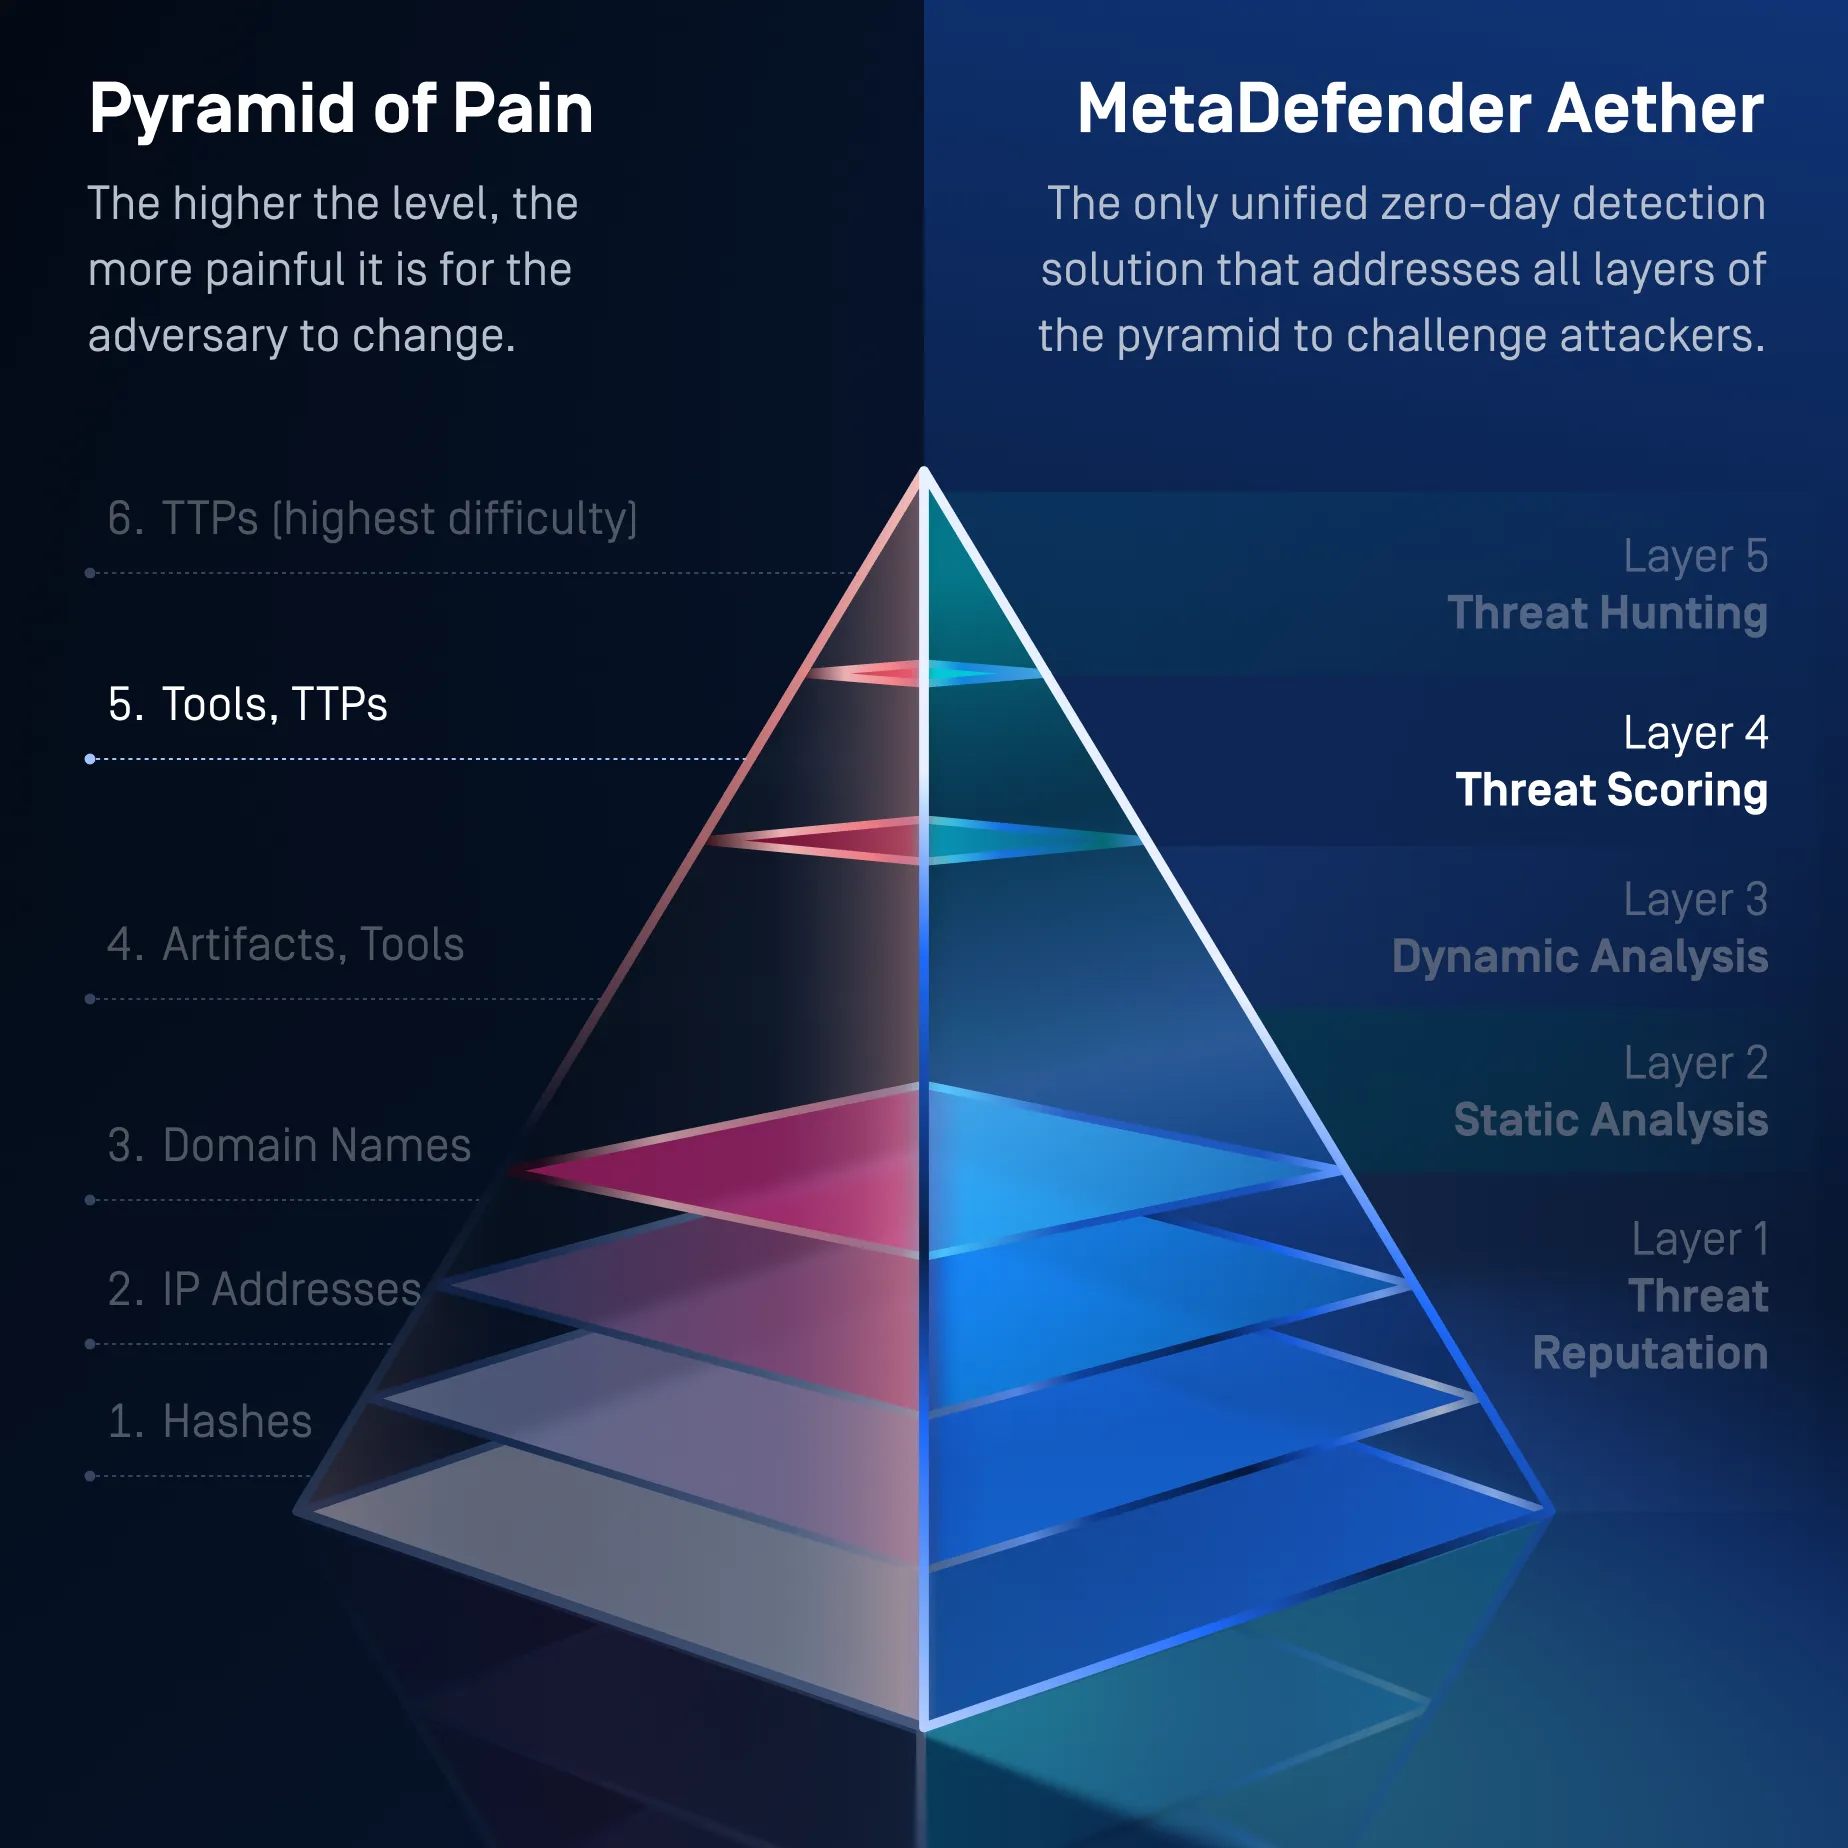
多層的な証拠を、信頼度に基づくリスク評価結果へと変換する
ピラミッドレベル5
ツールとTTP
- レイヤー4が攻撃をどのように阻止するか
脅威スコアリングは、脅威レピュテーション、静的解析、動的解析から得られた証拠を関連付け、悪意のある意図を特定し、リスクの優先順位付けを行います。
以下を評価します:
- 悪意のある実行フロー
- ローダーとインジェクションのパターン
- スクリプトの難読化
- 持続性技術
- C2の挙動
- マルウェアファミリーの特徴
- 挙動指標
- MITRE ATT&CK とマルウェア動作カタログの対応関係
- ファイル構造と実行時の挙動との関係
- 攻撃者への圧力のかけ方
- 攻撃者に対し、ファイルの外観だけでなく、ツールの動作そのものを変更することを余儀なくさせる。
- 再利用された実行パターンをより簡単に検出できるようになります。
- 複数の微弱な兆候から悪意を暴き出す。
- ペイロードの軽微な変更による効果を低下させます。
- ツールのロジックや動作手法の変更に、より多額のコストを強いられることになる。
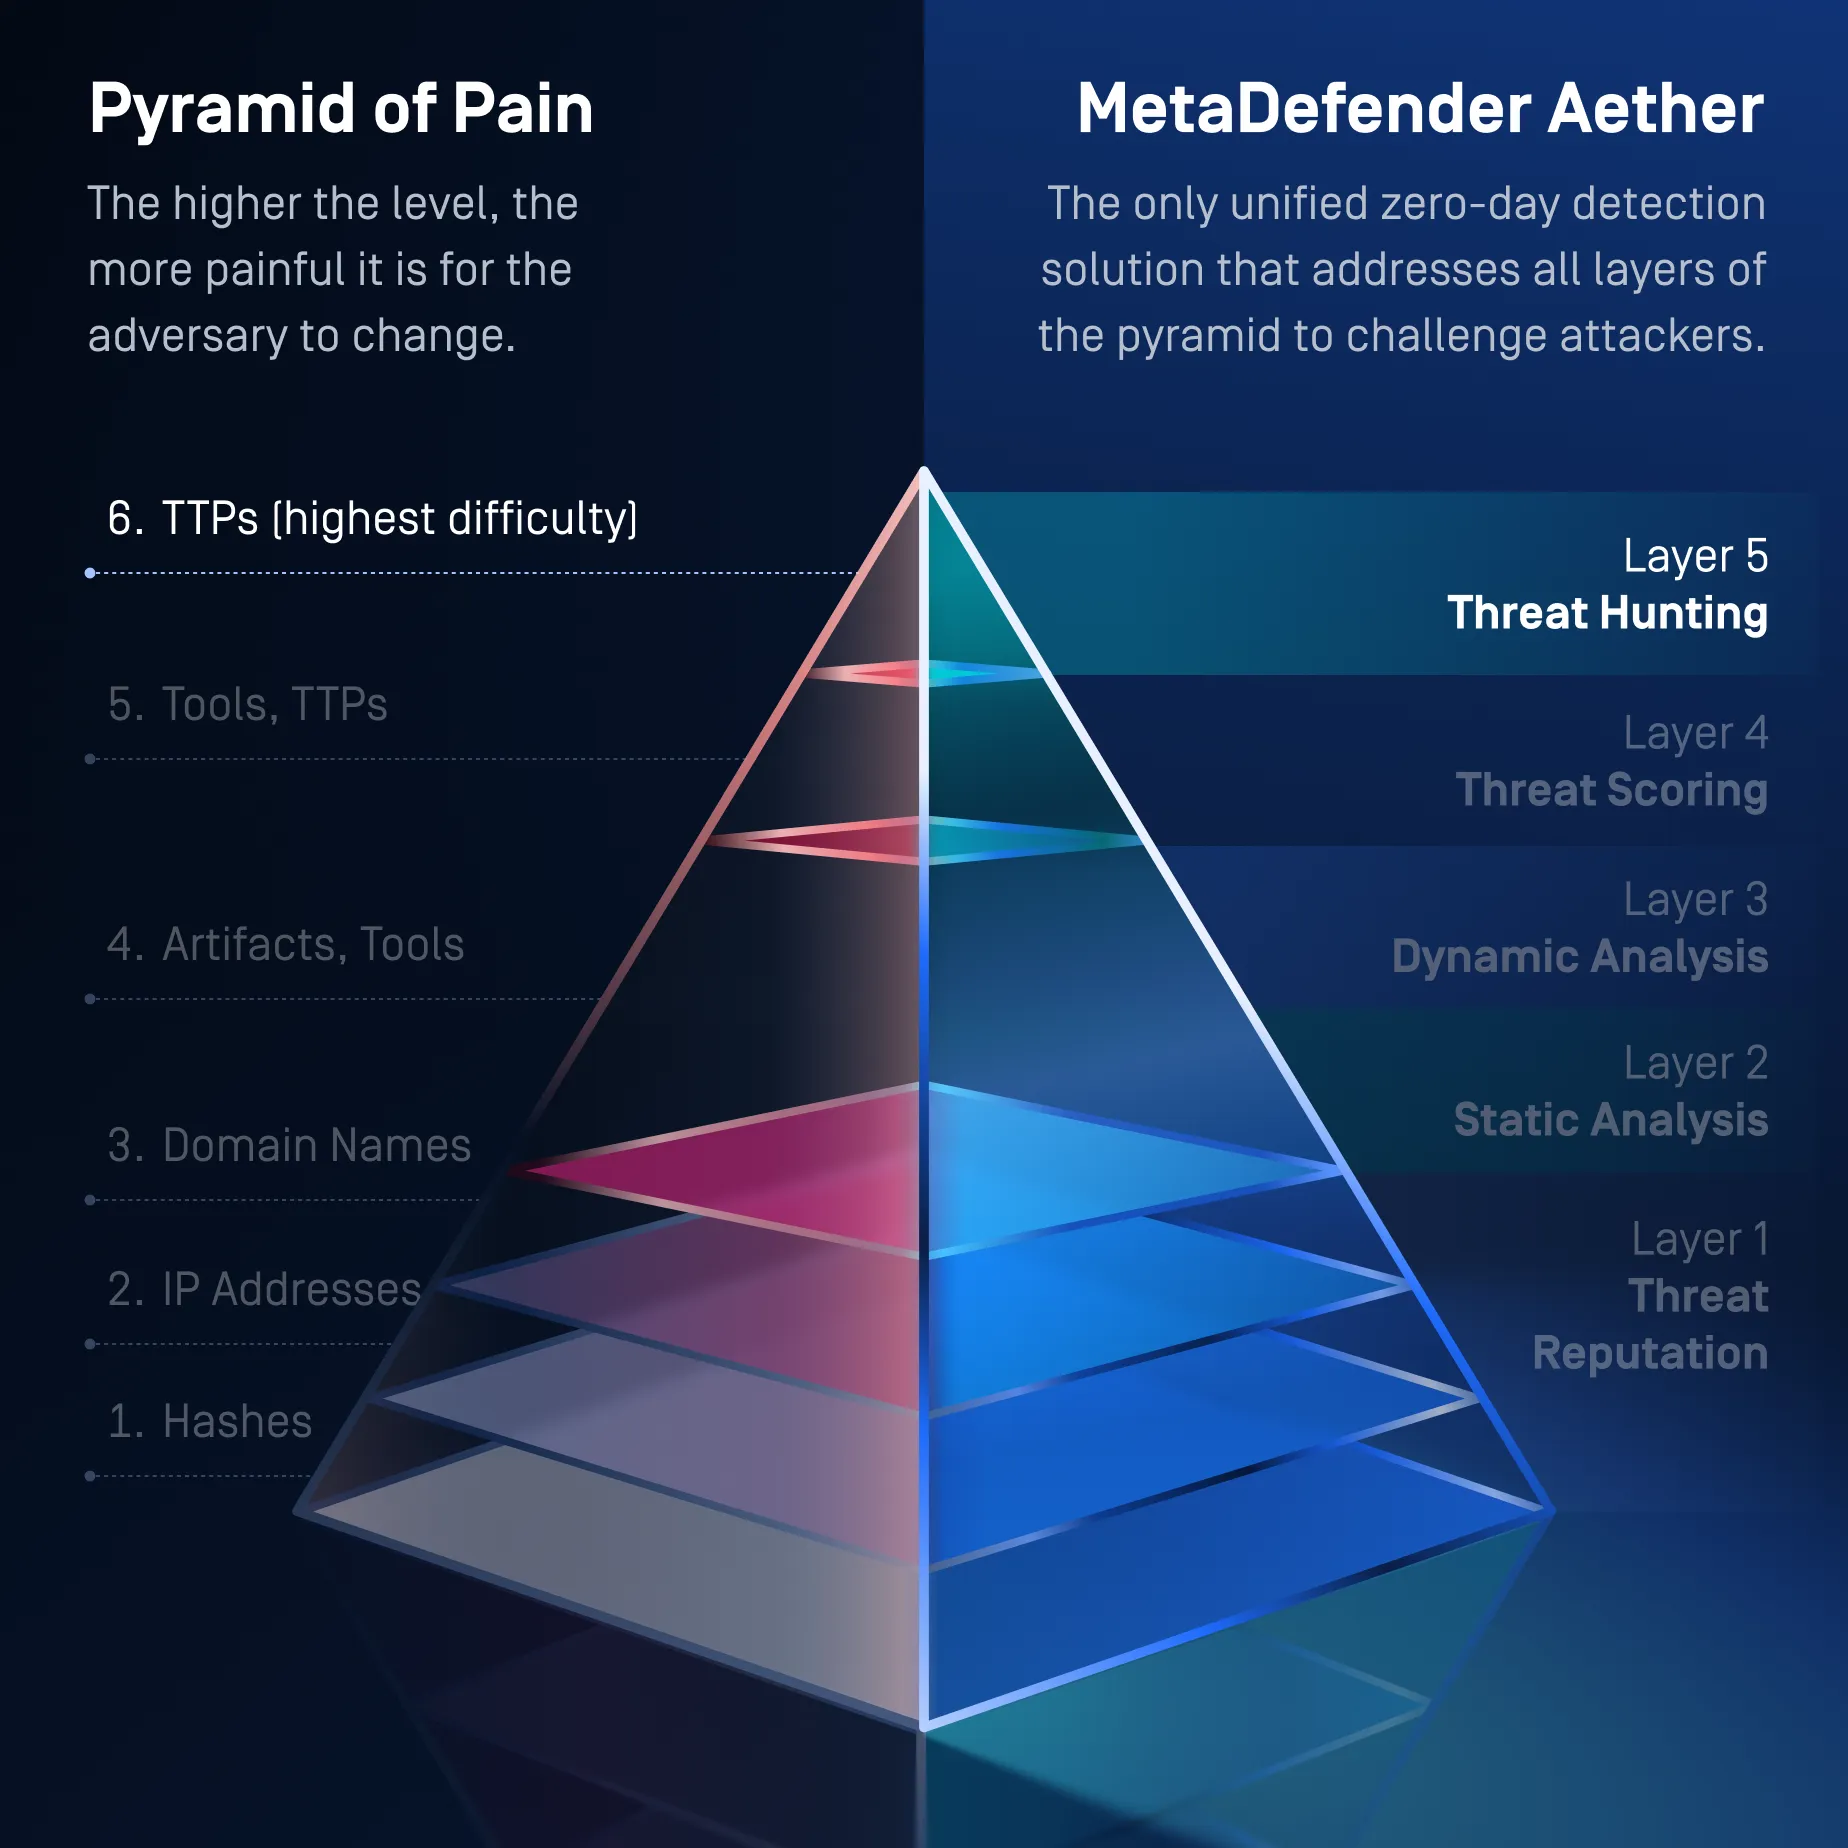
孤立した検知情報を、マルウェアのファミリー、攻撃キャンペーン、および攻撃者の手口と関連付ける
ピラミッド レベル6
戦術、技法、および手順
- レイヤー5が攻撃をどのように阻止するか
MLを活用した類似性検索と脅威パターンの相関分析により、未知の脅威を関連するマルウェア、インフラ、行動、およびキャンペーンと結びつけます。
これらは相関関係にある:
- マルウェアファミリー
- 再コンパイルされたバリアント
- 多形性変異
- 共有コードセクション
- 行動上の類似点
- インフラストラクチャクラスター
- 関連ファイルおよびペイロード
- 一般的な戦術と手法
- キャンペーンレベルの活動
- 攻撃者に対してどのように最大の圧力をかけるのか
- ハッシュ値、ペイロード、インフラストラクチャが変更された場合でも、関連する攻撃を検知します。
- 孤立したファイルを、攻撃者によるより広範な活動と結びつける。
- マルウェアの亜種やキャンペーンにまたがる、繰り返し用いられる手法を明らかにする。
- 攻撃者に、使用するツール、インフラ、行動、および運用手法の変更を余儀なくさせる。
- 段階的な回避策を無効化し、攻撃者のツールキットやTTP(戦術・技術・手順)の抜本的な見直しを余儀なくさせる。
- 脅威評価レイヤー1
再利用可能なインジケーターを無効化することで、コモディティ型攻撃のインフラを破壊する
ピラミッド・レベル1、2、3
ハッシュ、IPアドレス、およびドメイン
- ピラミッドレベル1、2、3
ハッシュ値、IPアドレス、ドメイン名(ピラミッドの最下位3層)
- ハッシュ検索 → 再利用されたマルウェアバイナリの検出
- URL/ドメイン/IPの評判 → 既知のインフラストラクチャをブロックする
- ブランド、ML URL分類 → フィッシングインフラのブロック
- オフラインとオンラインの評判 → 商品化の脅威を阻止する
- レイヤー1が攻撃をどのように阻止するか
- ハッシュ検索により、再利用されたマルウェアのバイナリを特定します。
- URL、ドメイン、およびIPのレピュテーション情報により、既知の悪意のあるインフラストラクチャをブロックします。
- ブランド検出と機械学習(ML)に基づくURL分類により、フィッシングインフラを特定します。
- オンラインおよびオフラインでの評判調査により、詳細な分析を行う前に既知の脅威を阻止します。
- 後期のエーテル層によって発見された新たな指標は、評判インテリジェンスを絶えず強化している。
- 攻撃者への圧力のかけ方
- 攻撃者に、インフラストラクチャや配信ドメインを頻繁に変更させる。
- 再利用されたマルウェアのハッシュやインジケーターを無効化する。
- フィッシング、マルウェアの拡散、ボットネットのワークフローを自動で阻止します。
- 使い捨ての攻撃インフラを維持するためのコストが増加する。
- 静的解析レイヤー2
実行前に悪意のある意図を予測し、アーティファクトの発生を未然に防ぐ
ピラミッドレベル4
ネットワークおよびホスト関連のアーティファクト、ツール
- ピラミッドレベル4
アーティファクト+ツール
CPUレベルでのエミュレーションにより実行時のアーティファクトが明らかになる:
- 行動記録
- レジストリ編集
- ファイルドロップ
- プロセス注入
- C2コールバック
- ローダーの動作
- メモリのみペイロードの露出
- パッカー、ステージャー、ドロッパーを展開する
- レイヤー2が攻撃をどのように阻止するか
Predictive Alin AIは、ファイルを実行することなく、構造、動作、およびオブジェクトレベルのファイル特性を分析します。
- 不審なコード構造、埋め込まれたオブジェクト、スクリプト、インポート、およびペイロードの特性を特定します。
- シグネチャや実行テストを必要とせず、ミリ秒単位で悪意のある意図を予測します。
- これまでに確認されていない脅威や多形性を持つ脅威を、実行される前に検知します。
- ファイルがレジストリの変更、ファイルの書き込み、プロセスの注入、またはC2接続を行う前に阻止します。
- 不確実なファイルを動的解析にエスカレーションしつつ、不要なサンドボックスの負荷を軽減します。
- 攻撃者への圧力のかけ方
- 攻撃者に、ファイル構造や組み込まれた攻撃コンポーネントの再設計を余儀なくさせる。
- コードの表面的な変更やシグネチャ回避の有効性を低下させます。
- 再コンパイルまたは改変されたマルウェアにおいても一貫して残るパターンを検出します。
- 攻撃者が実行に依存して悪意のある動作を明らかにすることを防ぎます。
- 構造上は無害に見える変異体の生成コストを上昇させる。
- 動的解析レイヤー3
隠されていた動作を可視化し、運用ツールを公開する
ピラミッドレベル4
ネットワークおよびホスト関連のアーティファクト、ツール
- ピラミッドレベル5
ツール+TTP
- 用途 文脈 + 行動 検出する:
- 悪意のある実行フロー
- ローダーパターン
- スクリプト難読化シグネチャ
- マルウェアファミリーの挙動
- 持続性技術
- 900以上の行動指標
- MITRE ATT&CK戦術の整合性
- 用途 文脈 + 行動 検出する:
- レイヤー3が攻撃をどのように阻止するか
Adaptive Sandbox 、命令レベルのエミュレーションSandbox 不審なファイルを分析し、回避的なコードパスを強制的に実行させます。
そこには次のように記されている:
- 行動記録
- レジストリの変更
- 削除されたファイル
- プロセス注入
- C2コールバック
- ローダーとスクリプトの動作
- メモリ専用ペイロード
- 多段階の実行チェーン
- 梱包業者、搬入業者、配送業者
- 分析回避およびサンドボックス回避の手法
- 攻撃者への圧力のかけ方
- 攻撃者にペイロードやローダーチェーンの再設計を余儀なくさせる。
- 第2段階のアーティファクトや隠れた実行パスを明らかにします。
- VM対策、タイミング、環境、およびユーザー操作のチェックを回避します。
- 攻撃者に、解析対策ロジックの書き直しを余儀なくさせる。
- 静的解析だけでは確認できない不具合や挙動を明らかにします。
- 脅威スコアリングレイヤー4
多層的な証拠を、信頼度に基づくリスク評価結果へと変換する
ピラミッドレベル5
ツールとTTP
- レイヤー4が攻撃をどのように阻止するか
脅威スコアリングは、脅威レピュテーション、静的解析、動的解析から得られた証拠を関連付け、悪意のある意図を特定し、リスクの優先順位付けを行います。
以下を評価します:
- 悪意のある実行フロー
- ローダーとインジェクションのパターン
- スクリプトの難読化
- 持続性技術
- C2の挙動
- マルウェアファミリーの特徴
- 挙動指標
- MITRE ATT&CK とマルウェア動作カタログの対応関係
- ファイル構造と実行時の挙動との関係
- 攻撃者への圧力のかけ方
- 攻撃者に対し、ファイルの外観だけでなく、ツールの動作そのものを変更することを余儀なくさせる。
- 再利用された実行パターンをより簡単に検出できるようになります。
- 複数の微弱な兆候から悪意を暴き出す。
- ペイロードの軽微な変更による効果を低下させます。
- ツールのロジックや動作手法の変更に、より多額のコストを強いられることになる。
- 脅威への対抗手段レイヤー5
孤立した検知情報を、マルウェアのファミリー、攻撃キャンペーン、および攻撃者の手口と関連付ける
ピラミッド レベル6
戦術、技法、および手順
- レイヤー5が攻撃をどのように阻止するか
MLを活用した類似性検索と脅威パターンの相関分析により、未知の脅威を関連するマルウェア、インフラ、行動、およびキャンペーンと結びつけます。
これらは相関関係にある:
- マルウェアファミリー
- 再コンパイルされたバリアント
- 多形性変異
- 共有コードセクション
- 行動上の類似点
- インフラストラクチャクラスター
- 関連ファイルおよびペイロード
- 一般的な戦術と手法
- キャンペーンレベルの活動
- 攻撃者に対してどのように最大の圧力をかけるのか
- ハッシュ値、ペイロード、インフラストラクチャが変更された場合でも、関連する攻撃を検知します。
- 孤立したファイルを、攻撃者によるより広範な活動と結びつける。
- マルウェアの亜種やキャンペーンにまたがる、繰り返し用いられる手法を明らかにする。
- 攻撃者に、使用するツール、インフラ、行動、および運用手法の変更を余儀なくさせる。
- 段階的な回避策を無効化し、攻撃者のツールキットやTTP(戦術・技術・手順)の抜本的な見直しを余儀なくさせる。
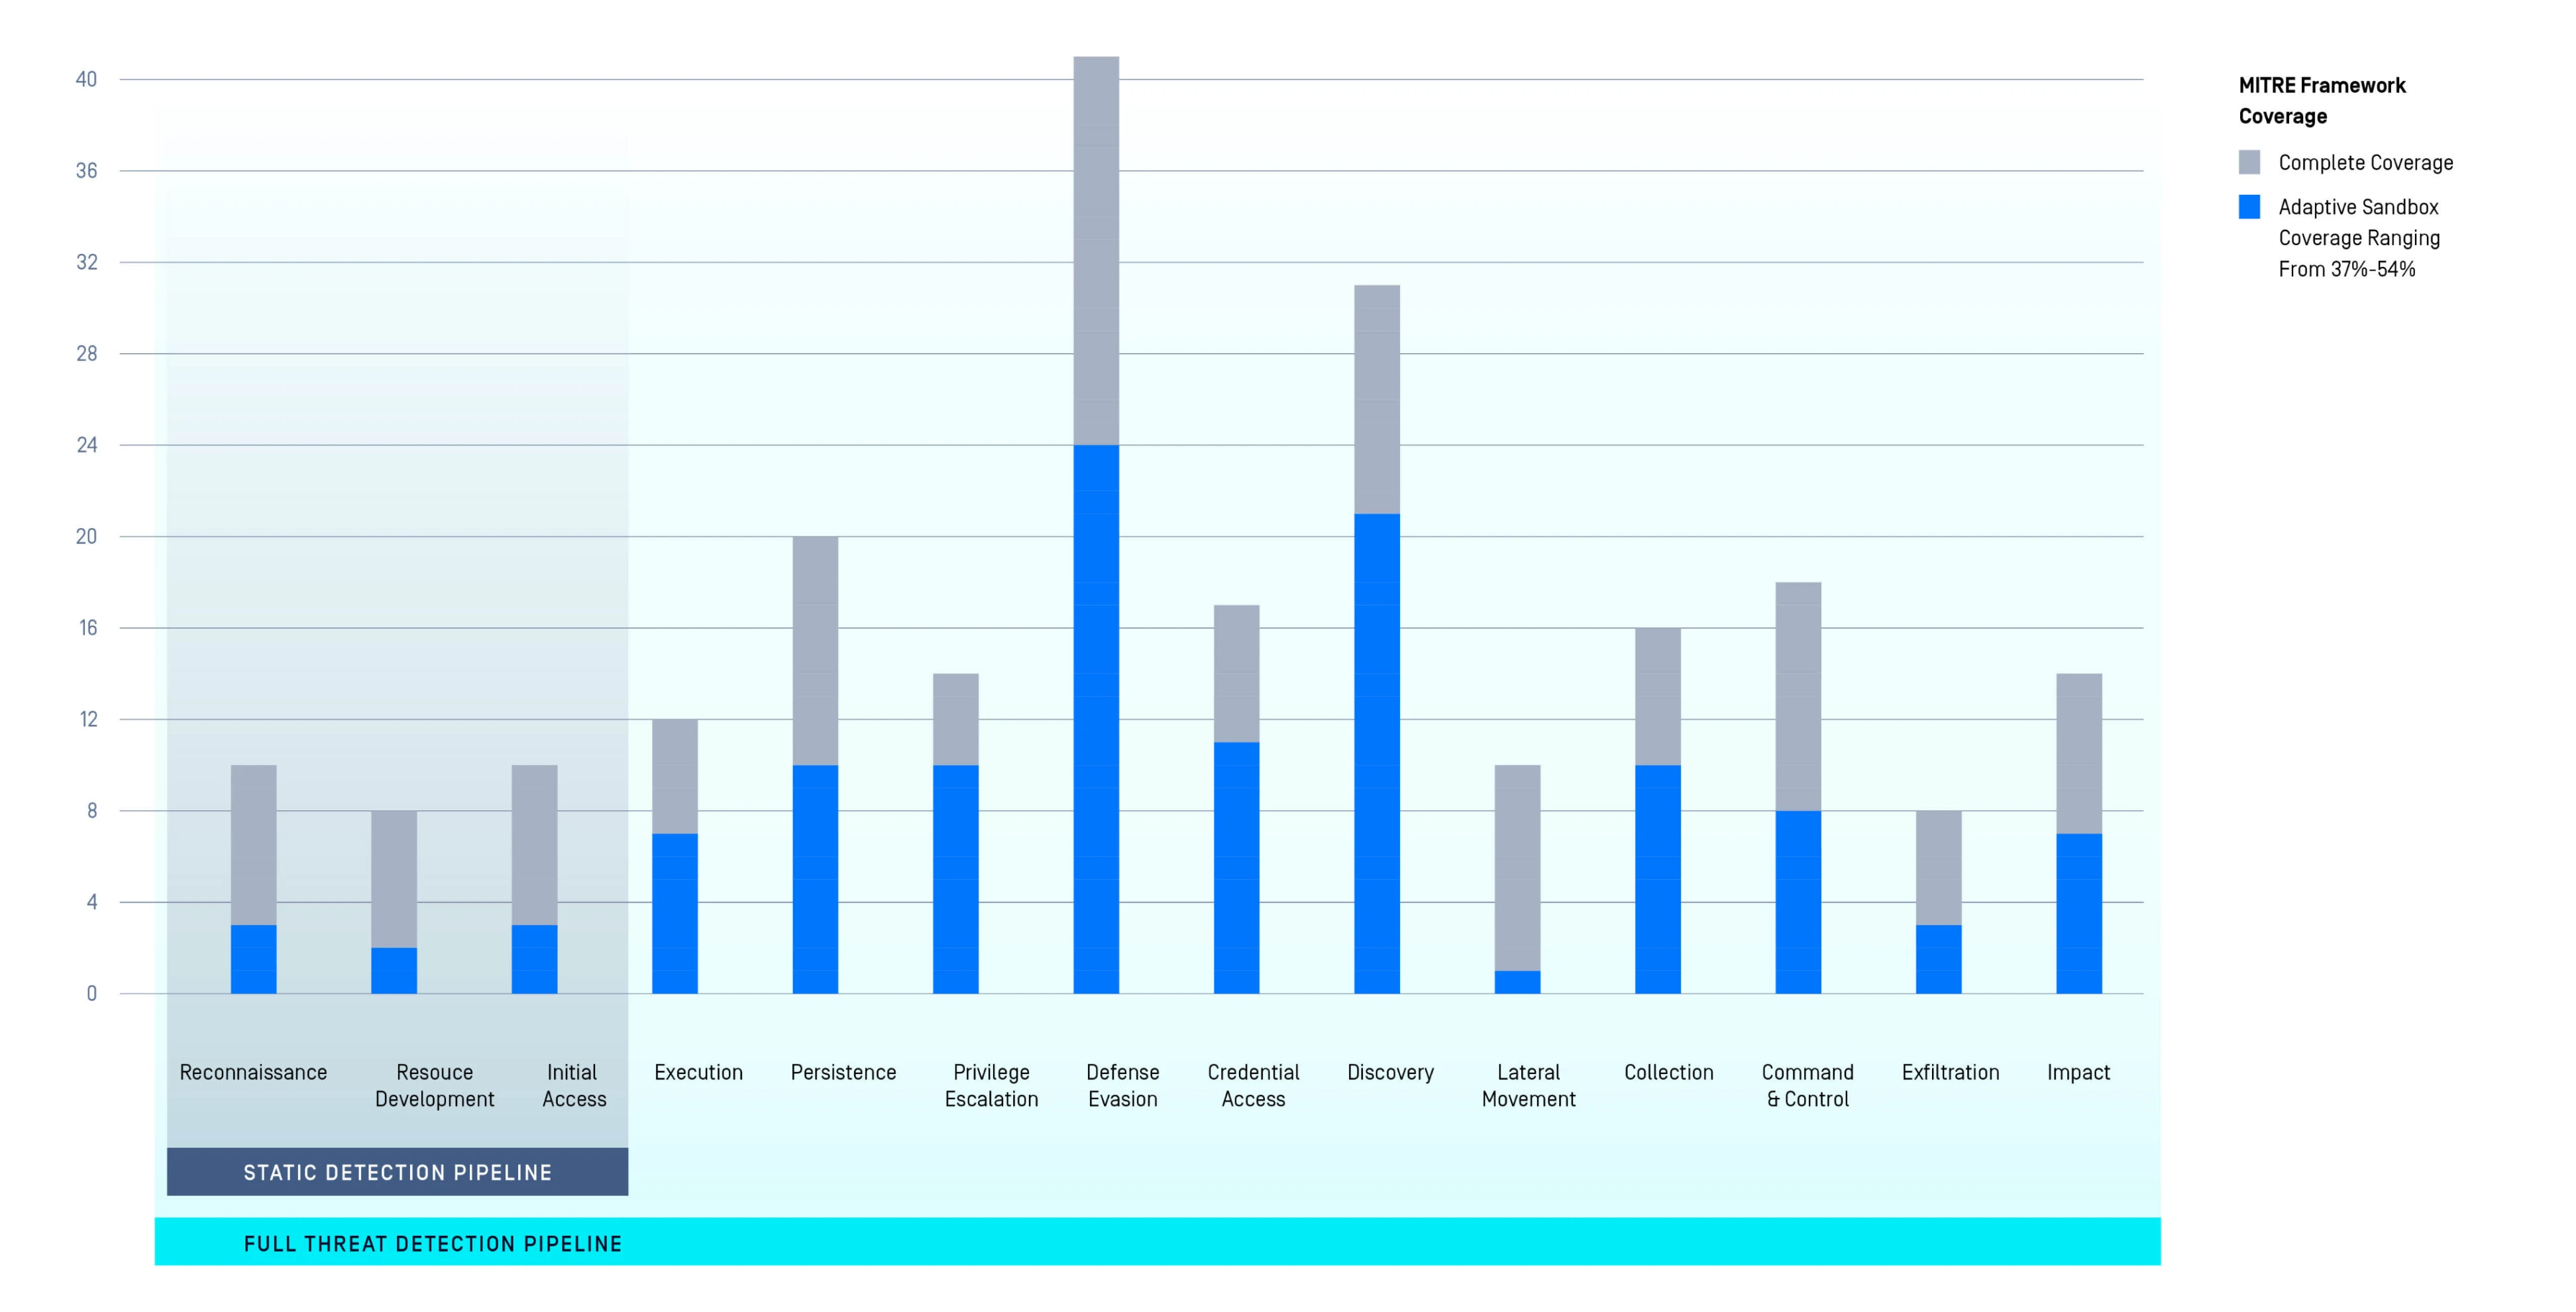
MetaDefender MITRE ATT&CKフレームワークにおける
への「Aether」の影響
- 攻撃チェーン全体にわたる階層化された可視性。
- 実行前(静的)および実行時(動的分析)の検知をMITRE戦術にマッピング。
- 検出範囲が60%拡大。
「当社がテストした中で最速の速度です。
」
ベナック・セキュリティ
330+
検出可能なブランド
for ML-Based
フィッシング検出
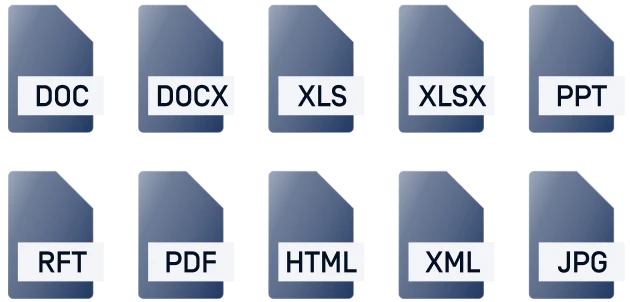
120種類以上の
ファイル形式
アーティファクトの抽出、
画像、その他
>14
マルウェアファミリーの自動抽出
簡単に統合
誰もその存在に気づいていない攻撃を阻止します
40x
従来のソリューションよりも高速
MetaDefender の機能
以下の表は、MetaDefender Aetherエンジンの中核機能をまとめたものです。
これらの機能が実際の導入環境でどのように連携するかについては、技術プレゼンテーションの日程調整のため、当社までお問い合わせください。
特徴
13710種類以上のアーカイブを解凍(7Z、CAB/MSU、DEB、LZIP、ISO、RAR、VHD、ZIPなど)
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
埋め込まれた子アーティファクトの抽出します。(WordのOLE2など)
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
アクティブコンテンツの抽出します。(HTMLファイル内のBase64ペイロードなど)
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
リソース、画像、文字列を抽出します。(OCRテキスト認識を含む)
対応エンジン: リモート
カテゴリー: 検出能力
VBAマクロ、VBS/JS、PowerShellスクリプトの抽出とデコードをします。
対応エンジン: リモート
カテゴリー: 検出能力
埋め込まれたPEファイル(インストーラ、インラインまたはオーバーレイから)を抽出します。
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
自動デコード(Base64文字列、XORエンコードされたデータなど)、逆コンパイル(Java、.NET)、シェルコードのエミュレーション(EmbedEquation)。 PythonとBashの自動デコードは、スクリプト解析を強化します。
対応エンジン:組み込み、リモート
カテゴリー: 分析の深さ
証明書(PE、PDF、署名済みマクロ)およびオートエンティハッシュの抽出と検証をします。
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
セクション/リソースのハッシュ(SSDEEP、Imphashなど)とエントロピーを計算します。
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
.NET GUID(Module Version/TypeLib Id)などのUUIDを計算する。
対応エンジン:組み込み、リモート
カテゴリー: 検出能力
PEコンパイラのメタデータ(RICHヘッダ)を解析します。
対応エンジン:組み込み、リモート
カテゴリー: 分析の深さ
SFXインストーラーのメタデータを解析します。
対応エンジン:組み込み、リモート
カテゴリー: 分析の深さ
MetaDefender 統合
| 実施 | 家電製品 | |
|---|---|---|
| 統合 | API ウェブ・インターフェースの統合 |
|
| 電子メール統合とフォーマットサポート |
| |
| セキュリティ・オーケストレーション、オートメーション、レスポンス(SOAR)の統合 |
| |
| SIEMインテグレーション | 共通イベントフォーマット(CEF)シスログフィードバック | |
| 配備 | OPSWAT 脅威検知・防御プラットフォーム |
|
| レポート形式/データエクスポート | レポート形式 |
|
| スクリプトと自動化ツール | Python |
|
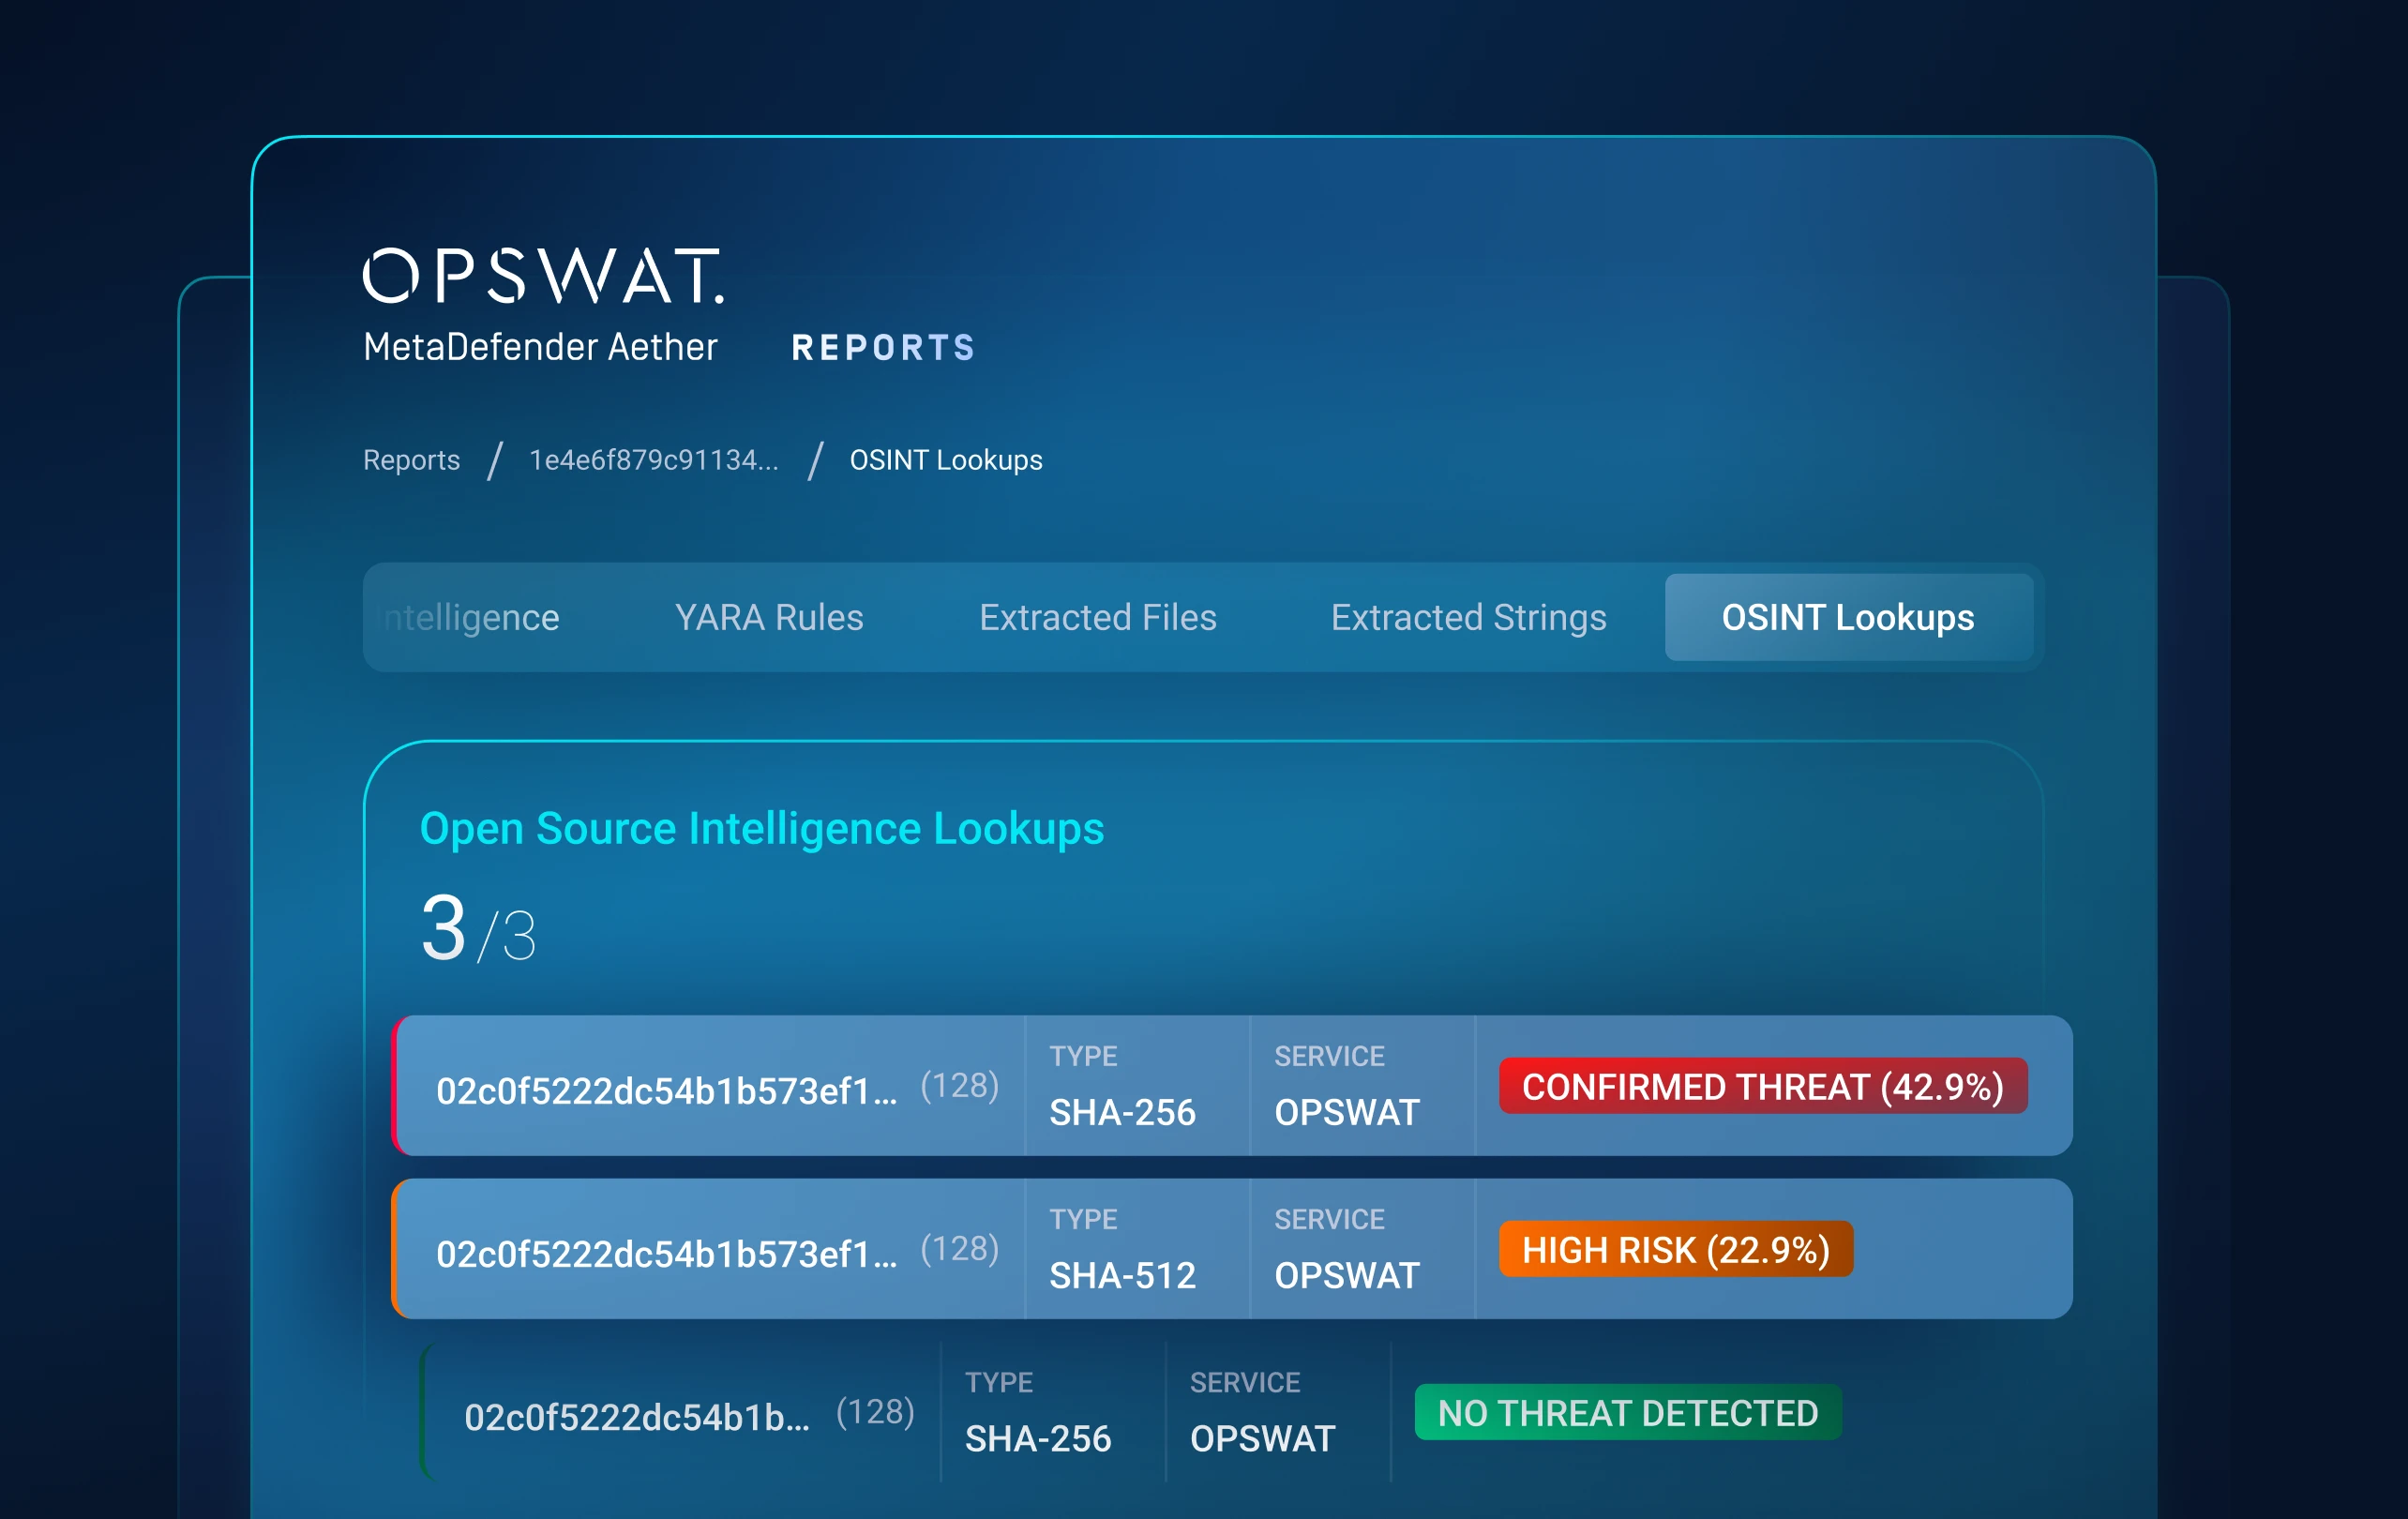
MetaDefender レポート
サンプル解析、マルウェアの特定、逆アセンブル、類似性検索など、当社サイバーセキュリティソフトウェアの多彩な機能を網羅的に可視化します。
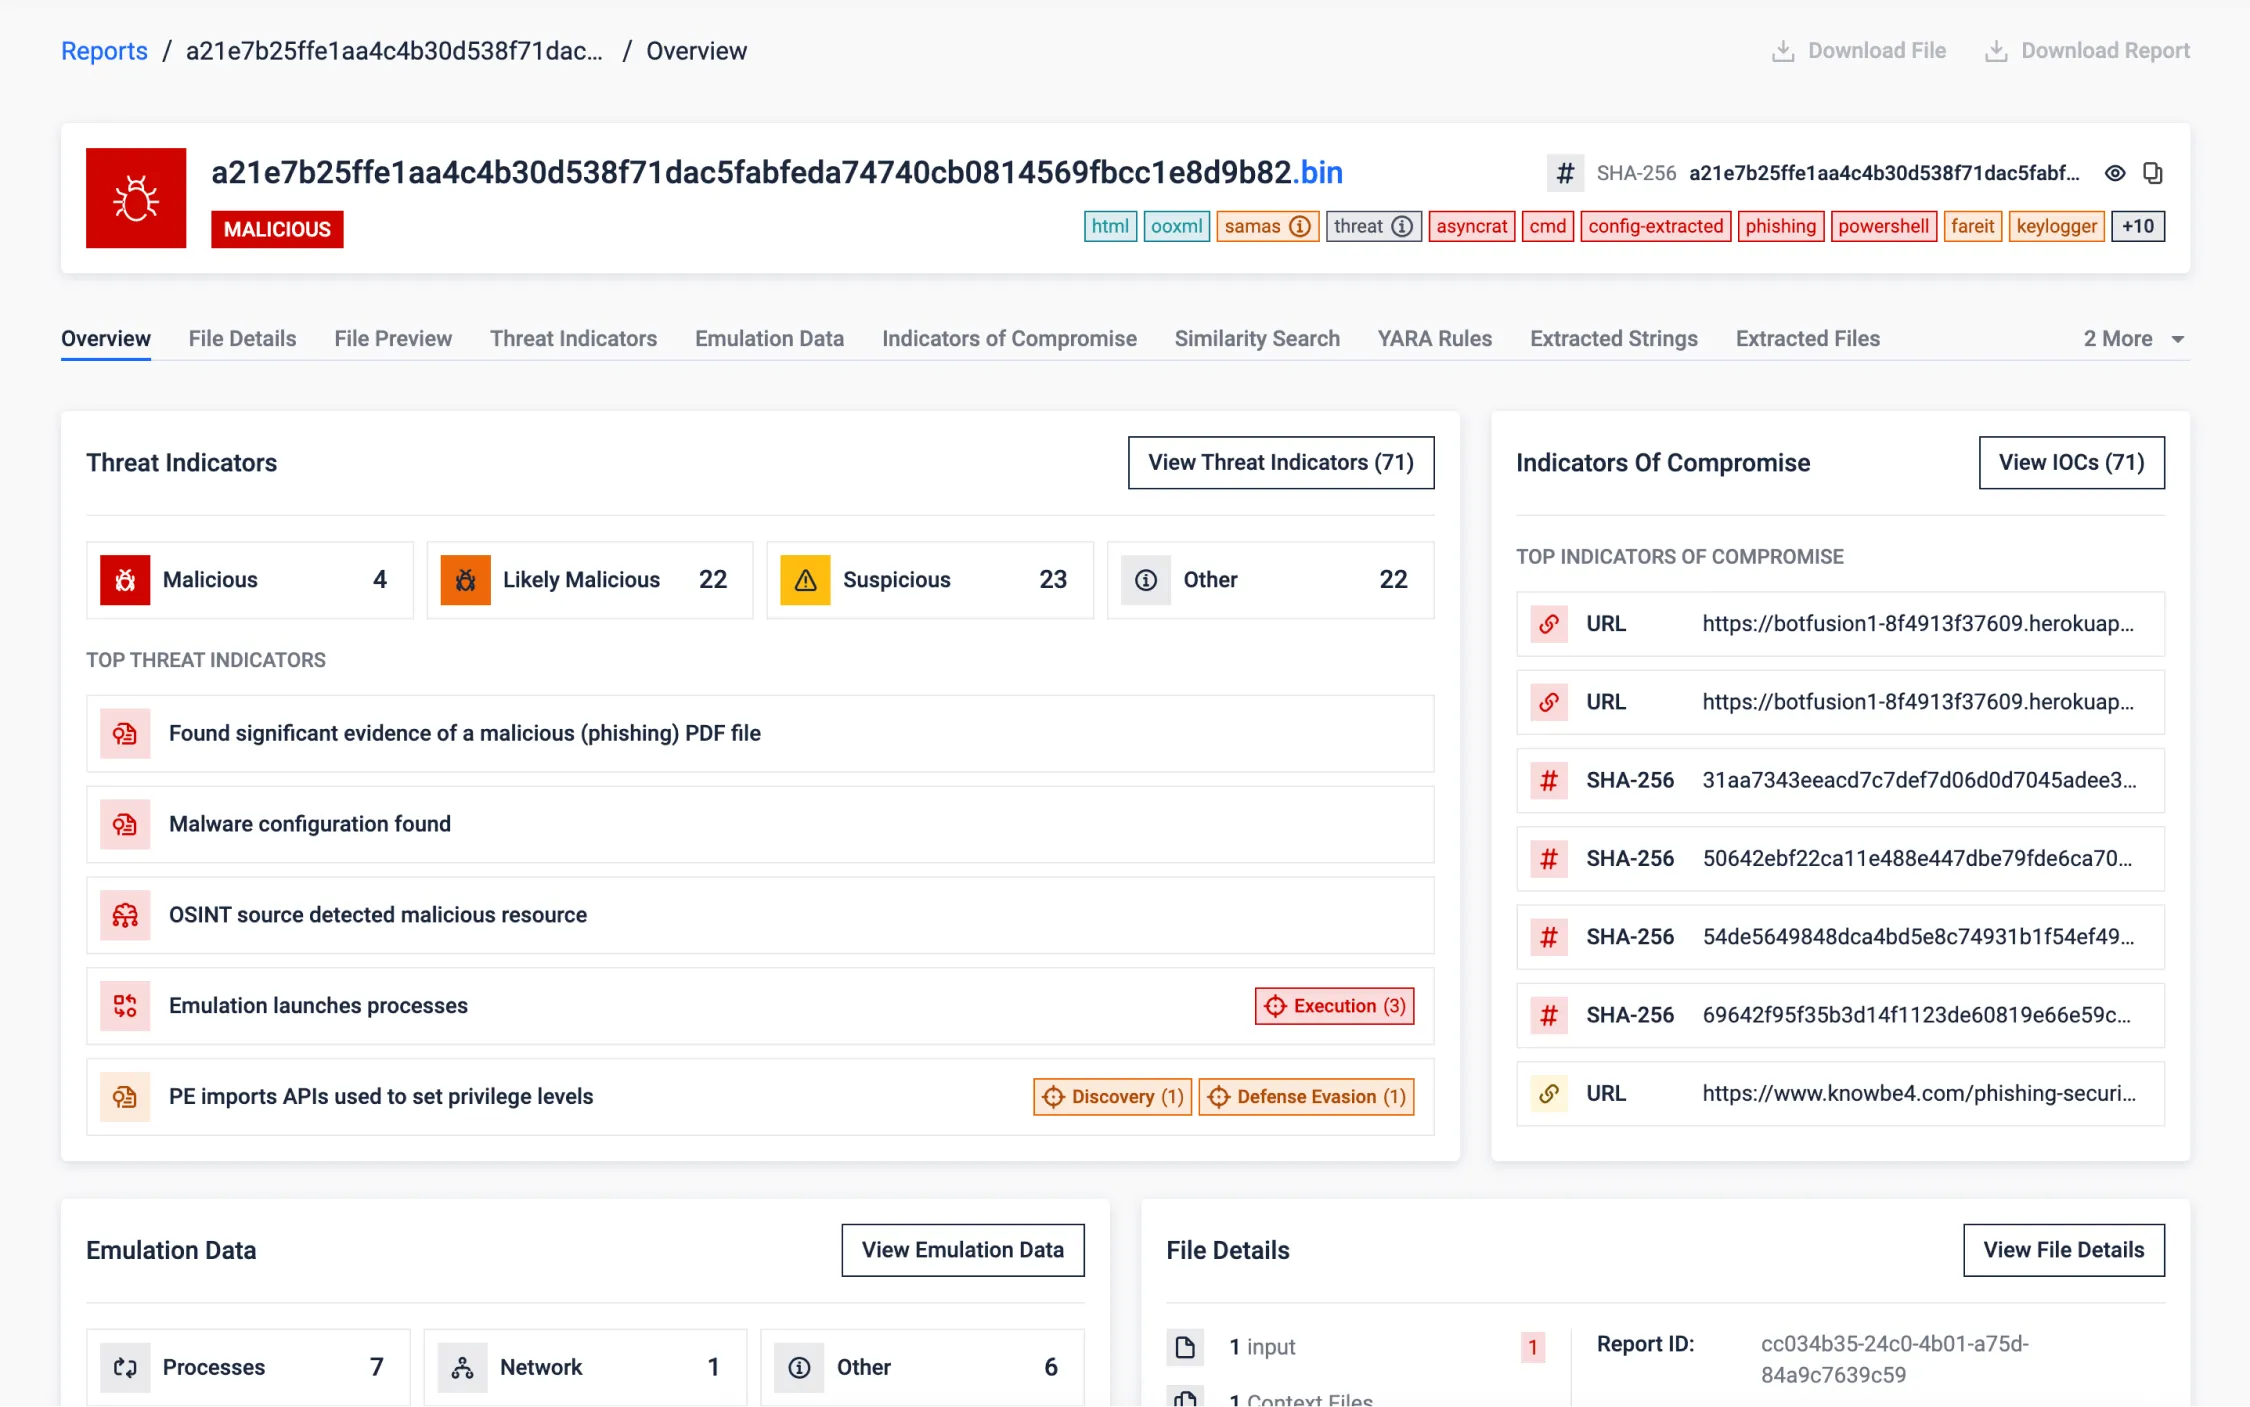
合成サンプル
このサンプルは、MetaDefender (旧称:OPSWAT Filescan Sandbox)の多様な機能を強調するために特別に作成された実例です。
実際のサイバー脅威を模倣し、複数のファイルやファイル形式を相互に埋め込むことで、適応型脅威解析、挙動分析、先進的なセキュリティ機能における本ソリューションの対応力を効果的に示しています。
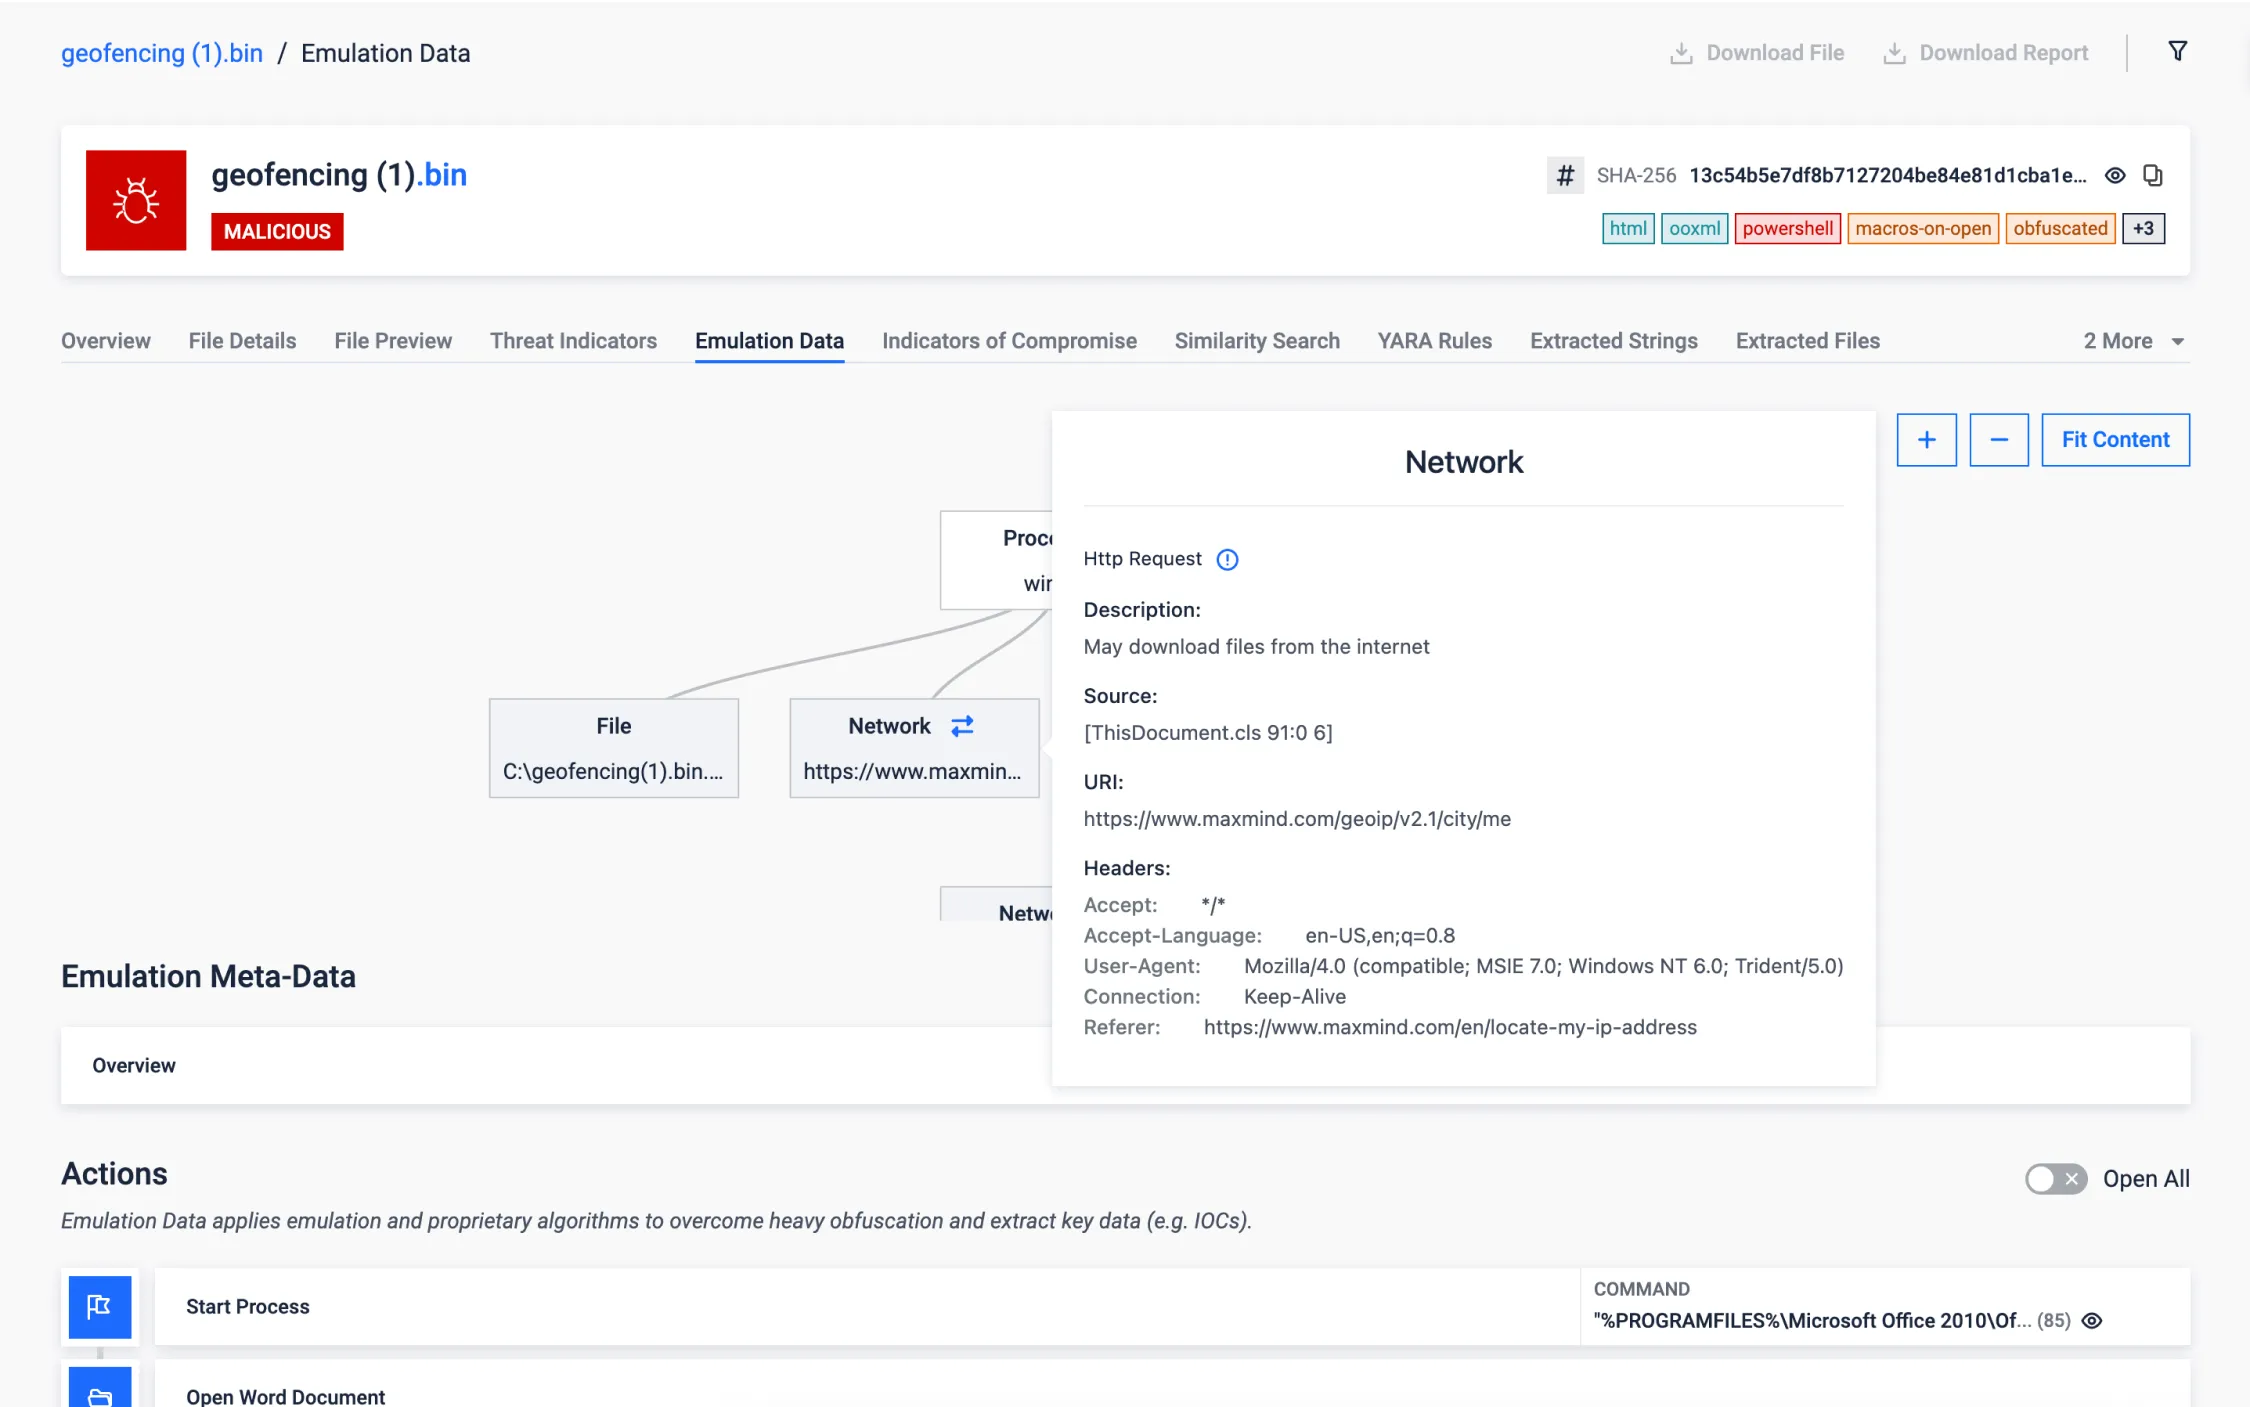
ジオフェンシング
ジオフェンシングを利用したマルウェア文書は、サイバーセキュリティ上の深刻な脅威となりつつあります。これらの悪意あるファイルは、位置情報に基づくトリガーを用いることで、検出や対策を困難にしています。 しかし、適応型脅威解析は、従来手法とは異なり、マルウェアが期待する位置情報を正確にエミュレーションし、偽装することで、こうした手口を無力化します。このアプローチにより、ジオフェンシング型の脅威に対する防御力を大きく高めることができます。
次のサンプルでは、特定の国でのみ実行を試みるジオフェンシング型マルウェアが確認されていますが、当社の革新的なソリューションは、要求される位置情報をエミュレーションすることでこの制限を回避し、ジオフェンシング型の攻撃に対する優れた対応力を実証しています。
フィッシング検出
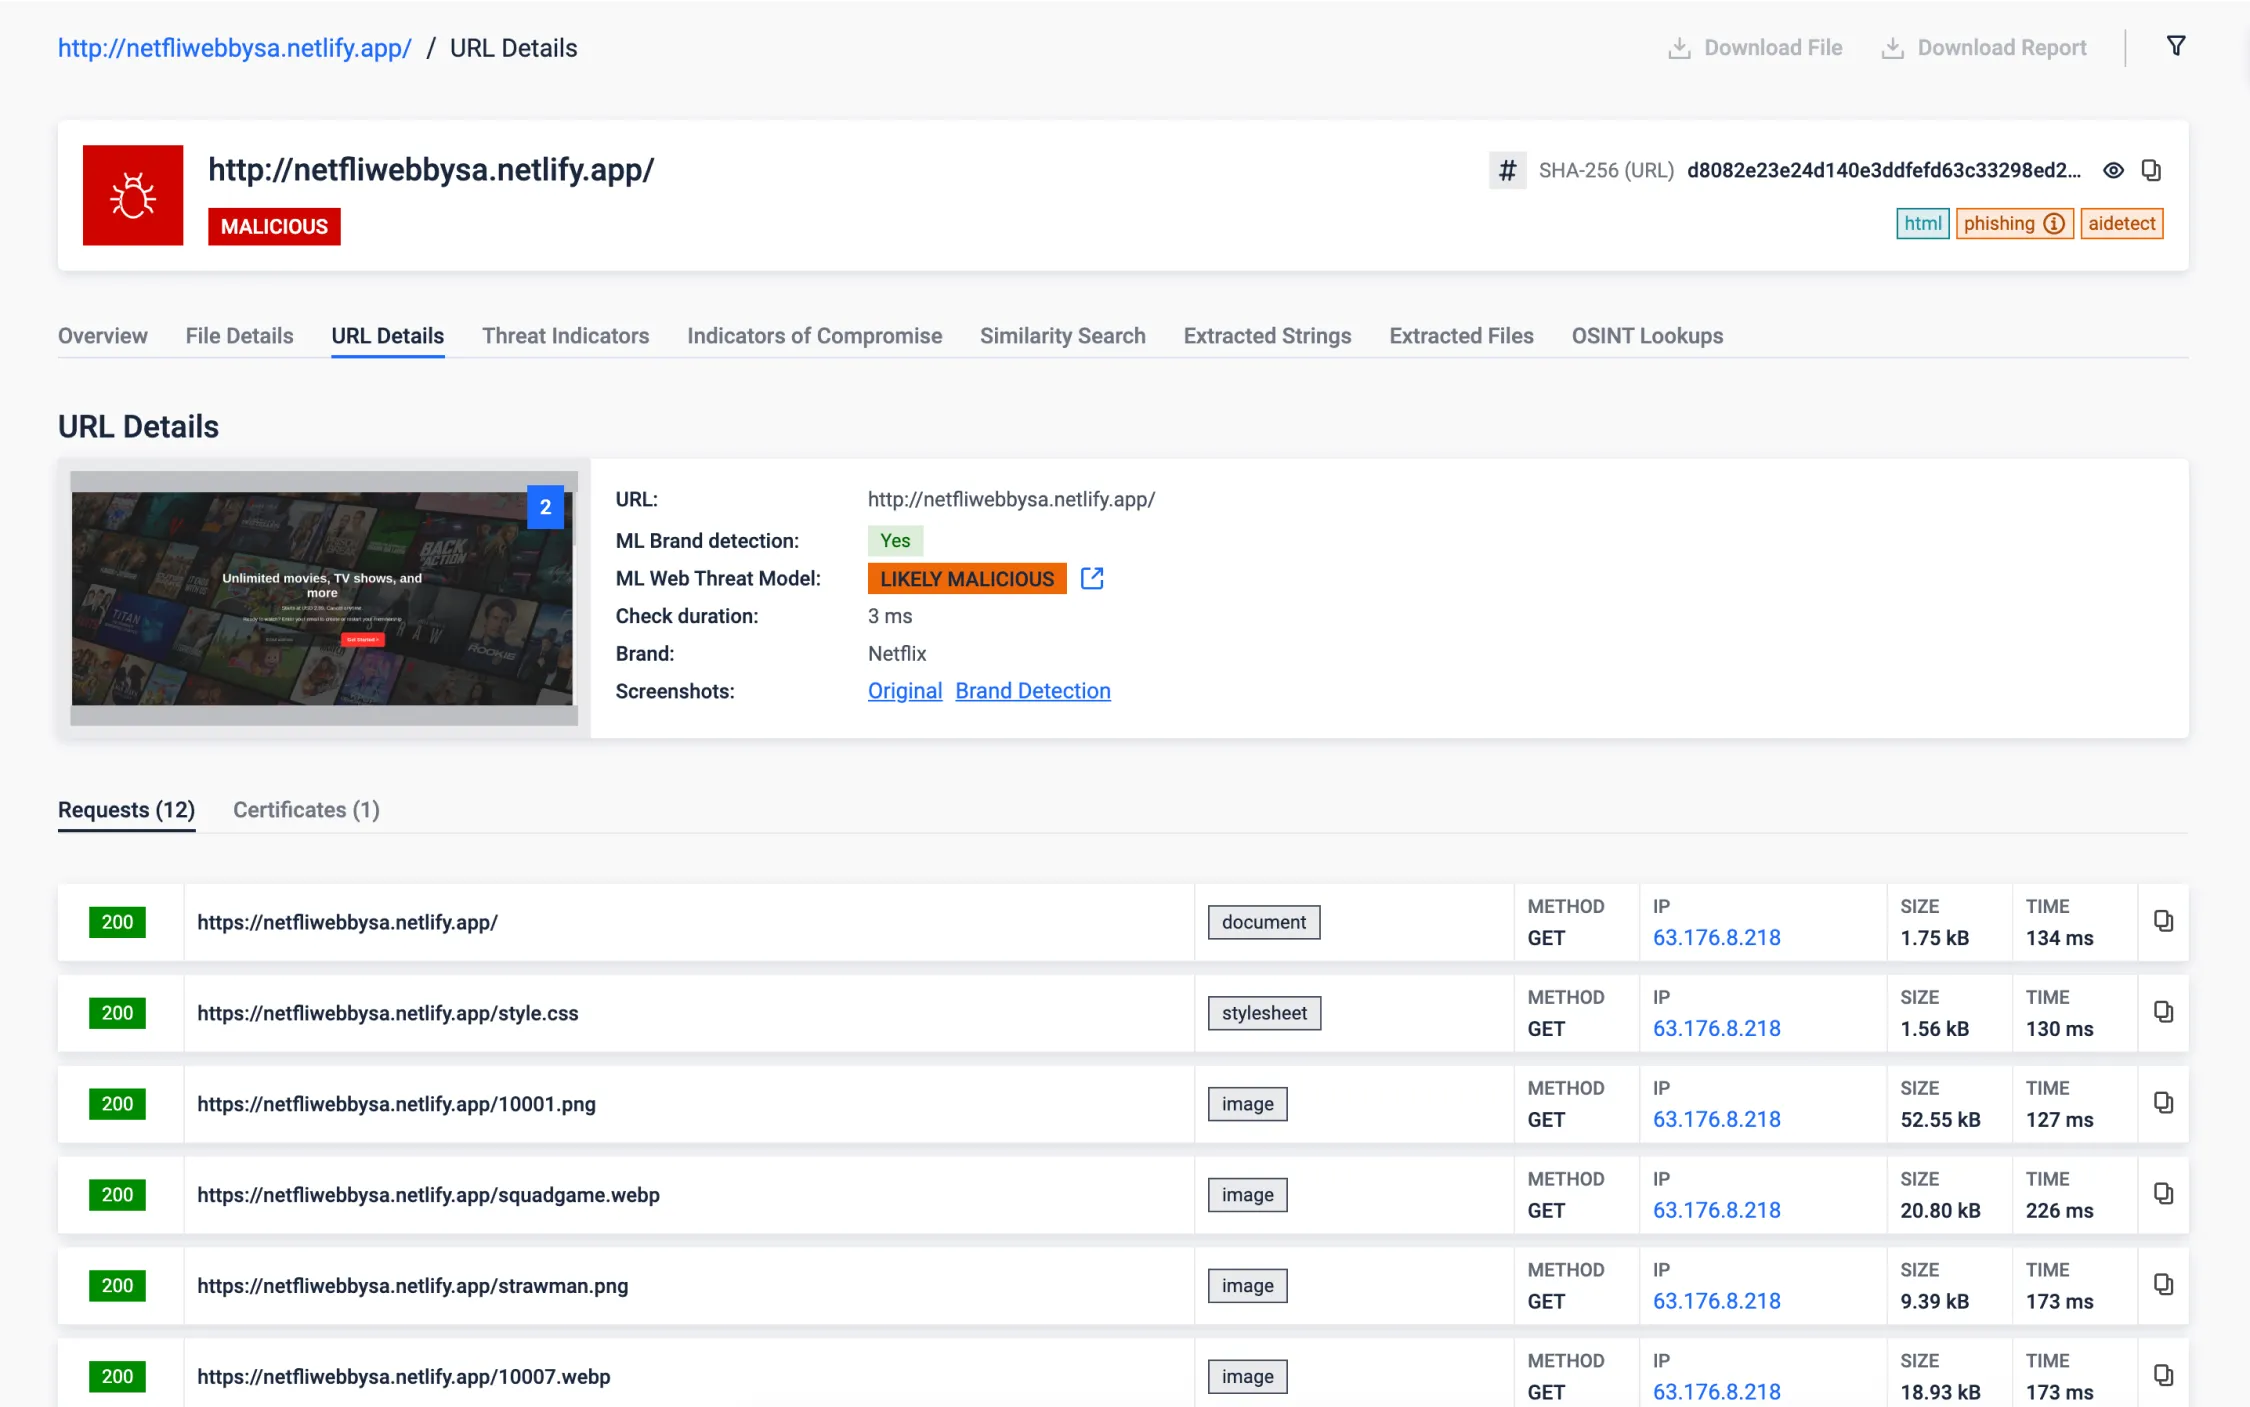
- ブランド検出:不審なウェブサイトをレンダリングし、当社の高度な機械学習エンジンで分析することで、約300のブランドを特定することが可能です。以下の例では、Netflixというストリーミングサービスを装ったウェブサイトをご覧いただけます。当社のソリューションは、サイトのコンテンツを正規のURLと比較することに優れており、このような詐欺的な試みを迅速に特定することで、お客様のデジタル資産や個人情報を保護します。詳細はこちら。
- AIを活用した分析:当社では、ネットワークトラフィックや、レンダリングされたページの構造的・テキスト的なコンテンツを分析するAIを活用したソリューションを提供しています。「ML Web Threat Model」の後に、統合モデルの分析結果を確認できます。
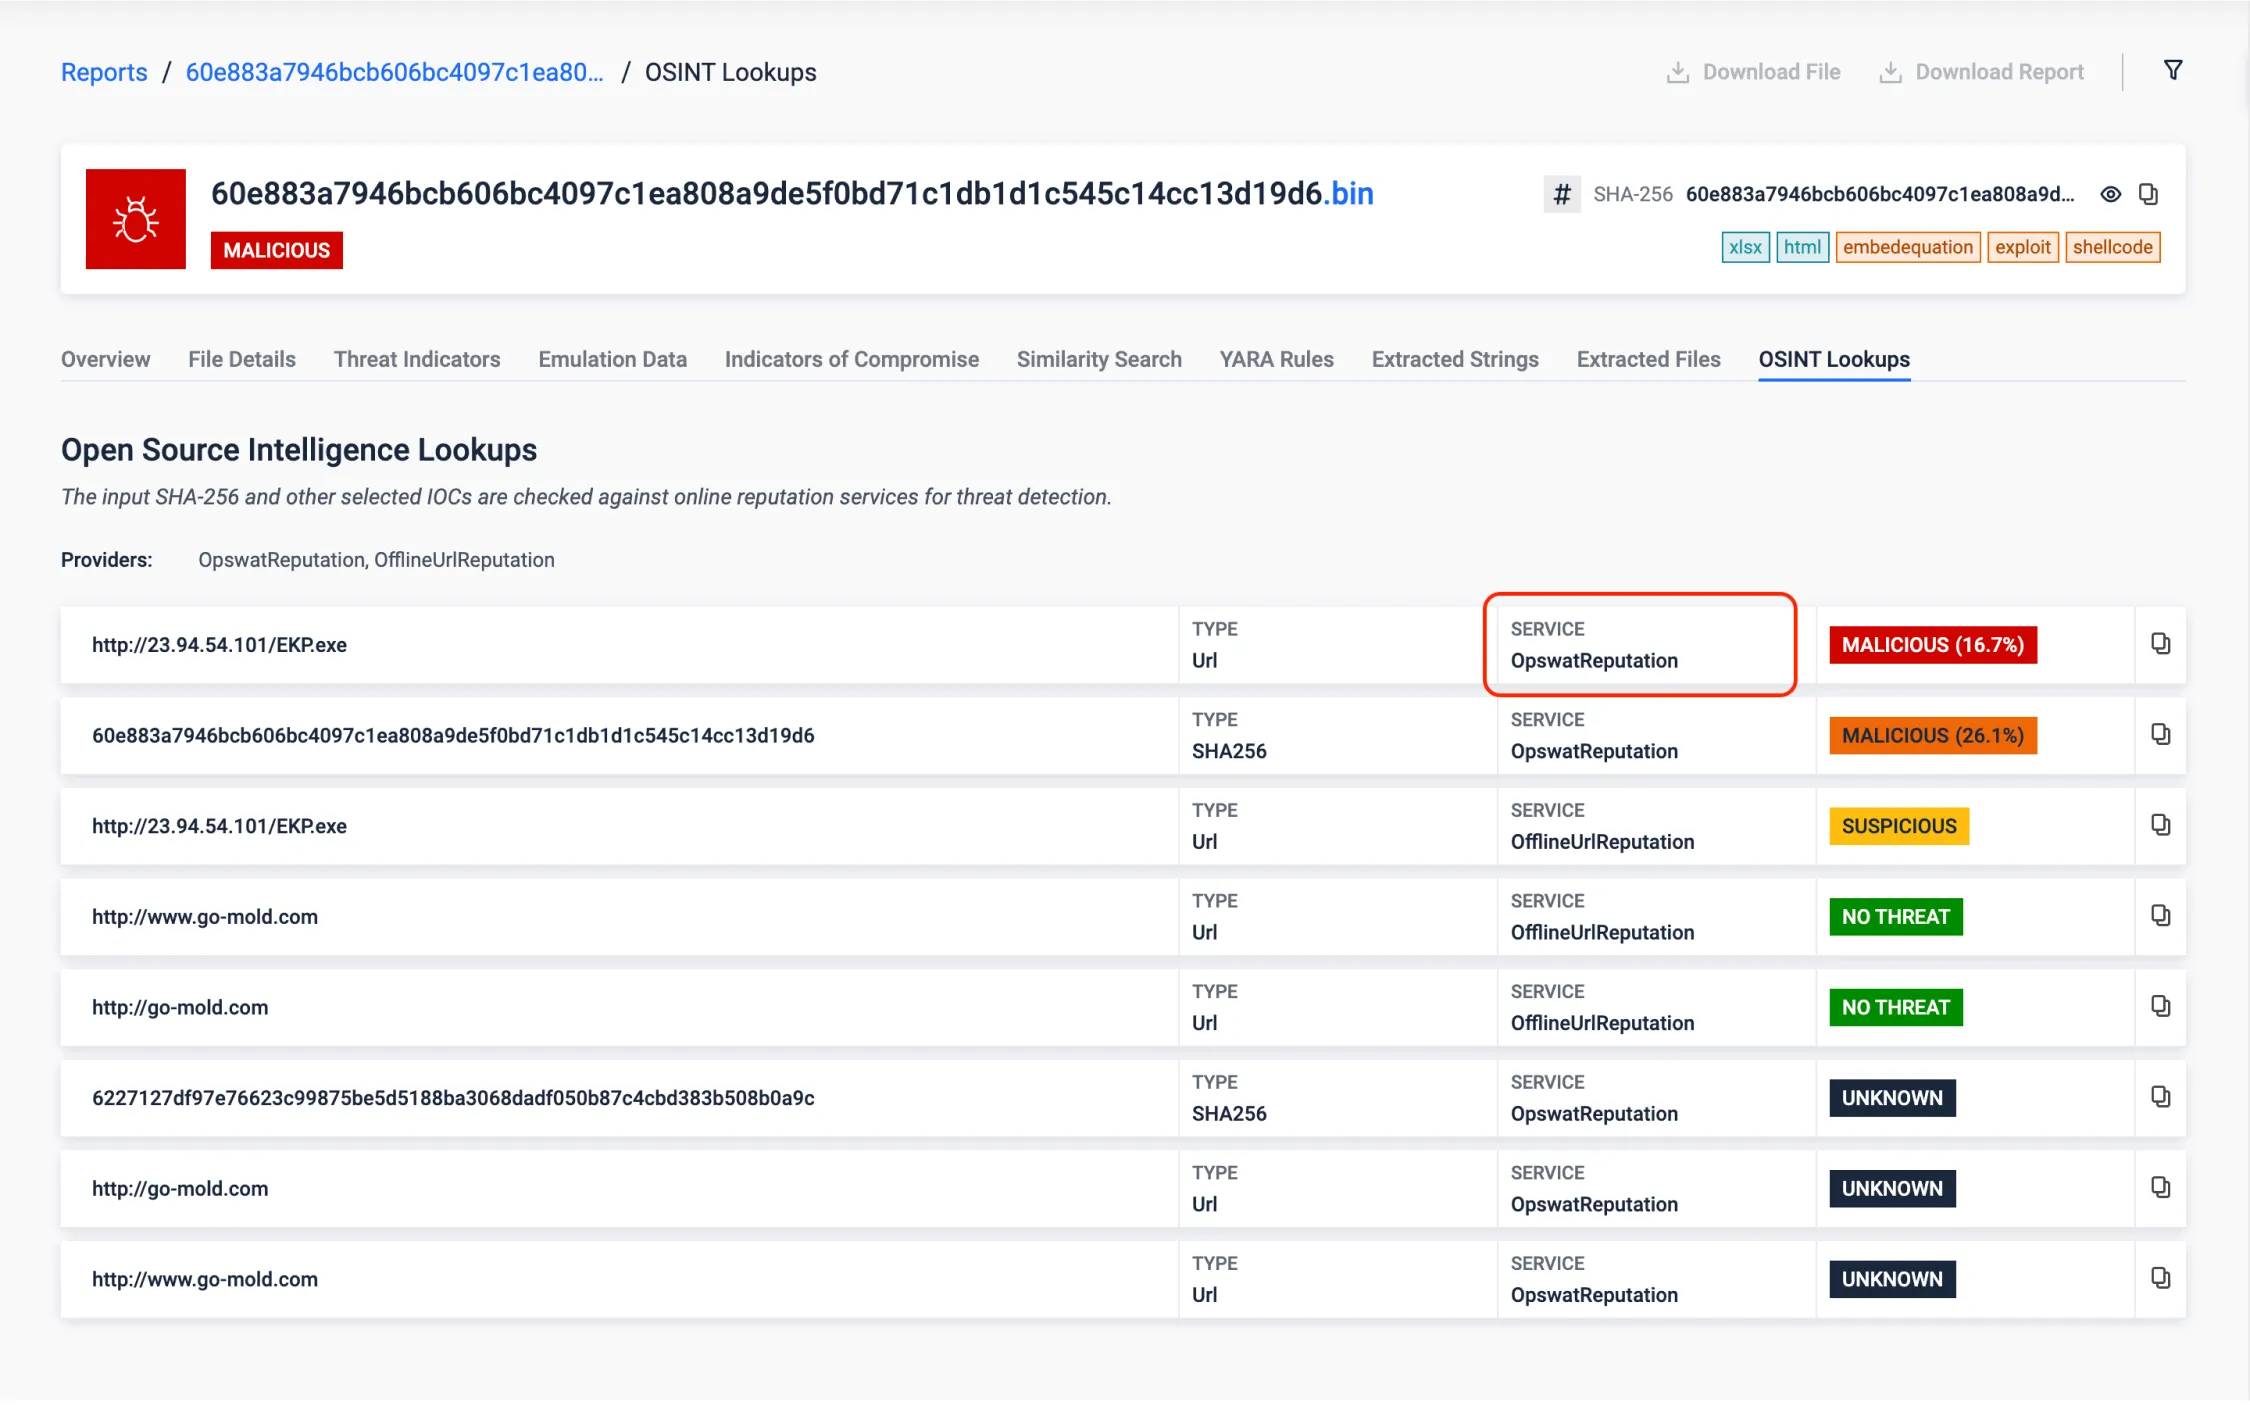
オフラインURLレピュテーション
オフラインURL検出用の機械学習モデルは、悪意のあるリンクによる脅威を特定・軽減するための新たな防御レイヤーを提供します。信頼性の高いベンダーによって「安全」または「悪性」とラベル付けされた数十万件規模のURLデータセットを活用し、機械学習技術によって不審なURLを高精度に検出します。
この機能は、オンラインでのレピュテーション参照が利用できないエアギャップ環境において、特に有効です。
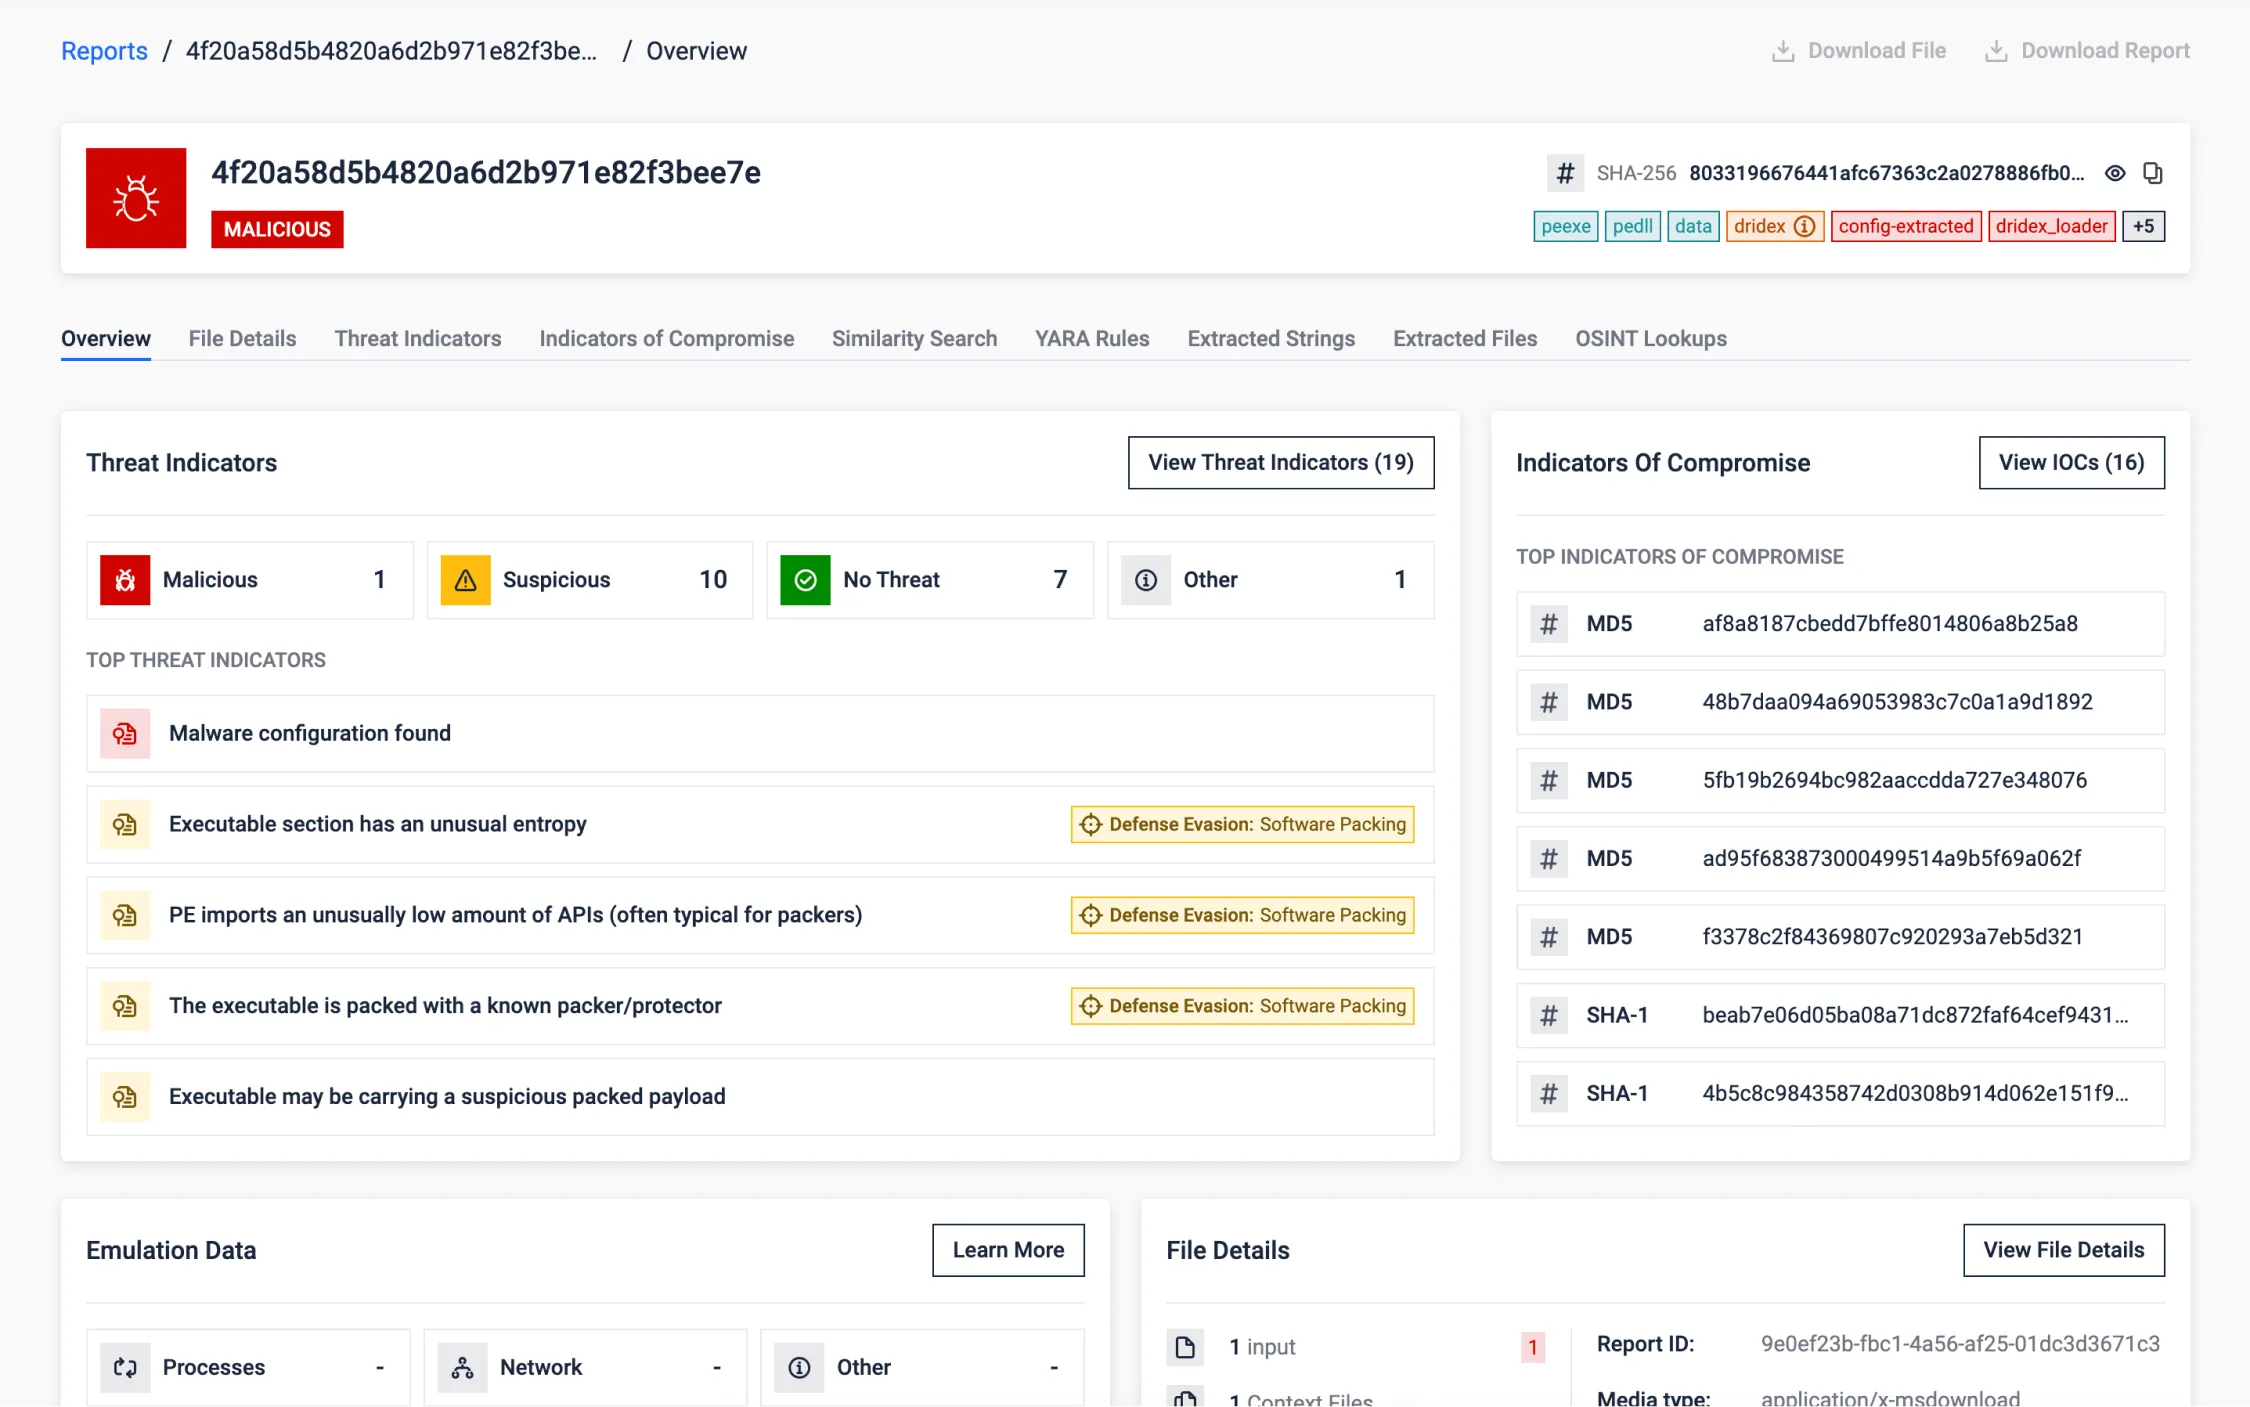
サンプルからのマルウェア設定抽出
次のサンプルは、UPXパッキング技術を用いて隠蔽されたマルウェアです。検出や防御の回避を試みていたものの、当社の解析により変換に成功し、その正体がトロイの木馬であることを突き止めました。さらに、マルウェアの設定情報を抽出し、その背後にある悪意の目的を明らかにするとともに、貴重なIOC(攻撃指標)も取得しました。
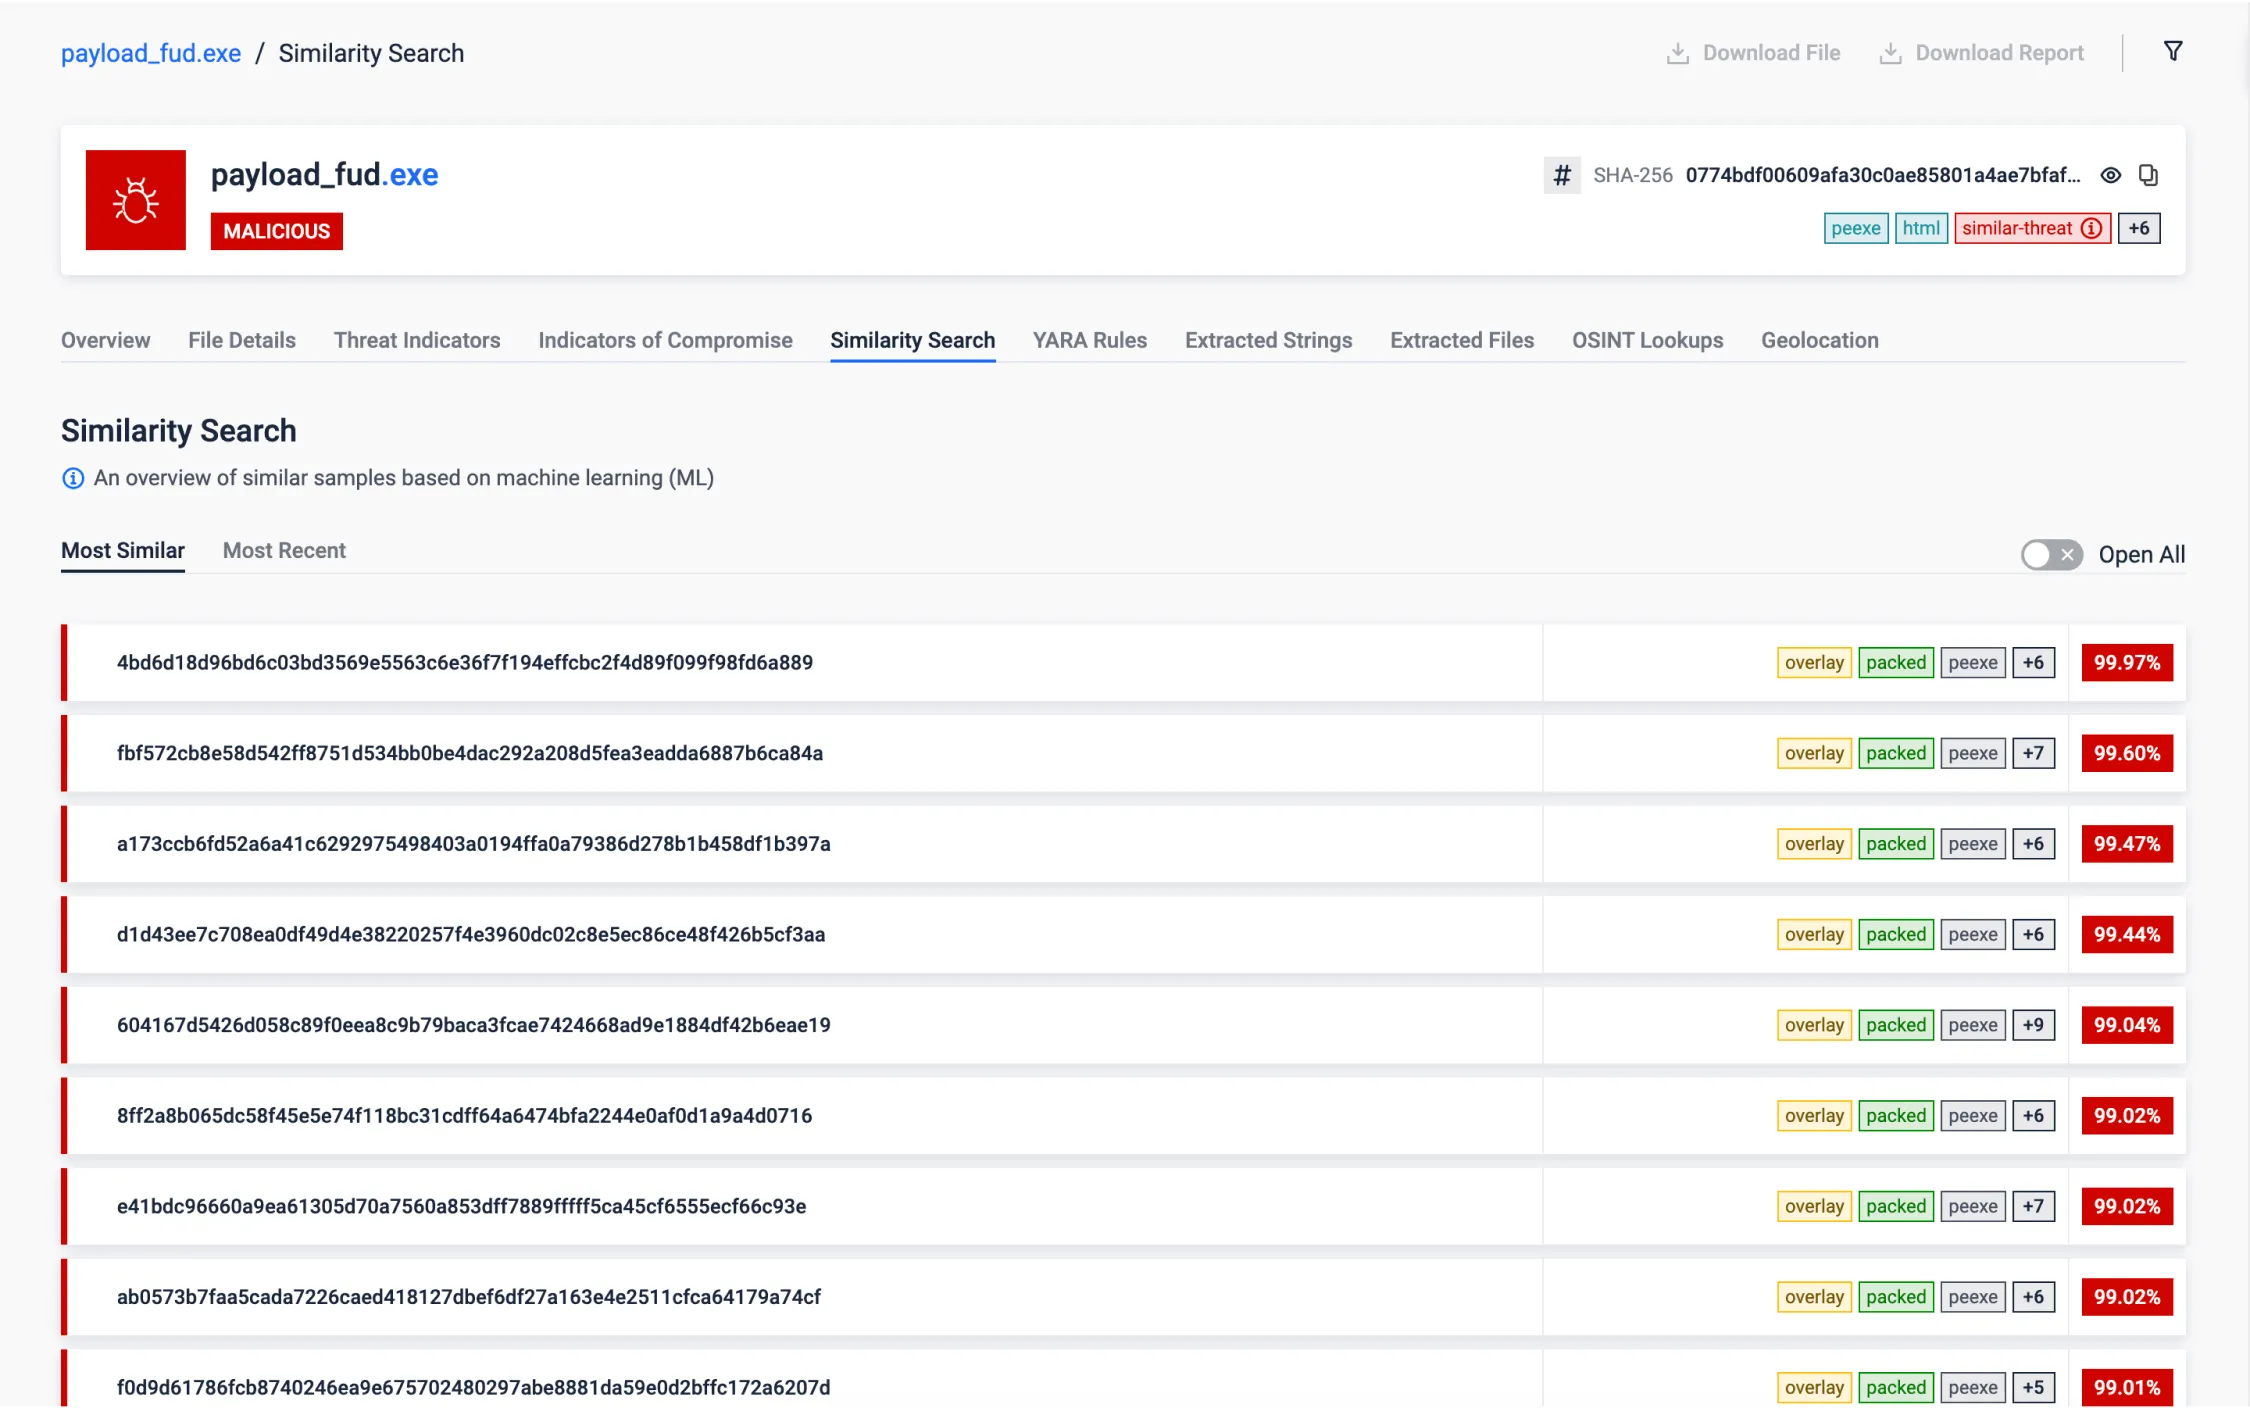
類似性検索
サンドボックスによる類似性検索機能を活用し、既知のマルウェアと極めて類似したファイルを検出しました。注目すべき点として、このファイルは以前「無害」と判定されており、セキュリティ評価における見逃しの可能性が明らかとなりました。この発見により、見過ごされていた脅威を特定し、対処することが可能になります。
類似性検索は、同一マルウェアや攻撃キャンペーンに関連するサンプルを特定するうえで非常に有効です。新たなIOCや脅威活動に関する重要な情報の取得が可能となり、脅威調査およびハンティングに大きく貢献します。
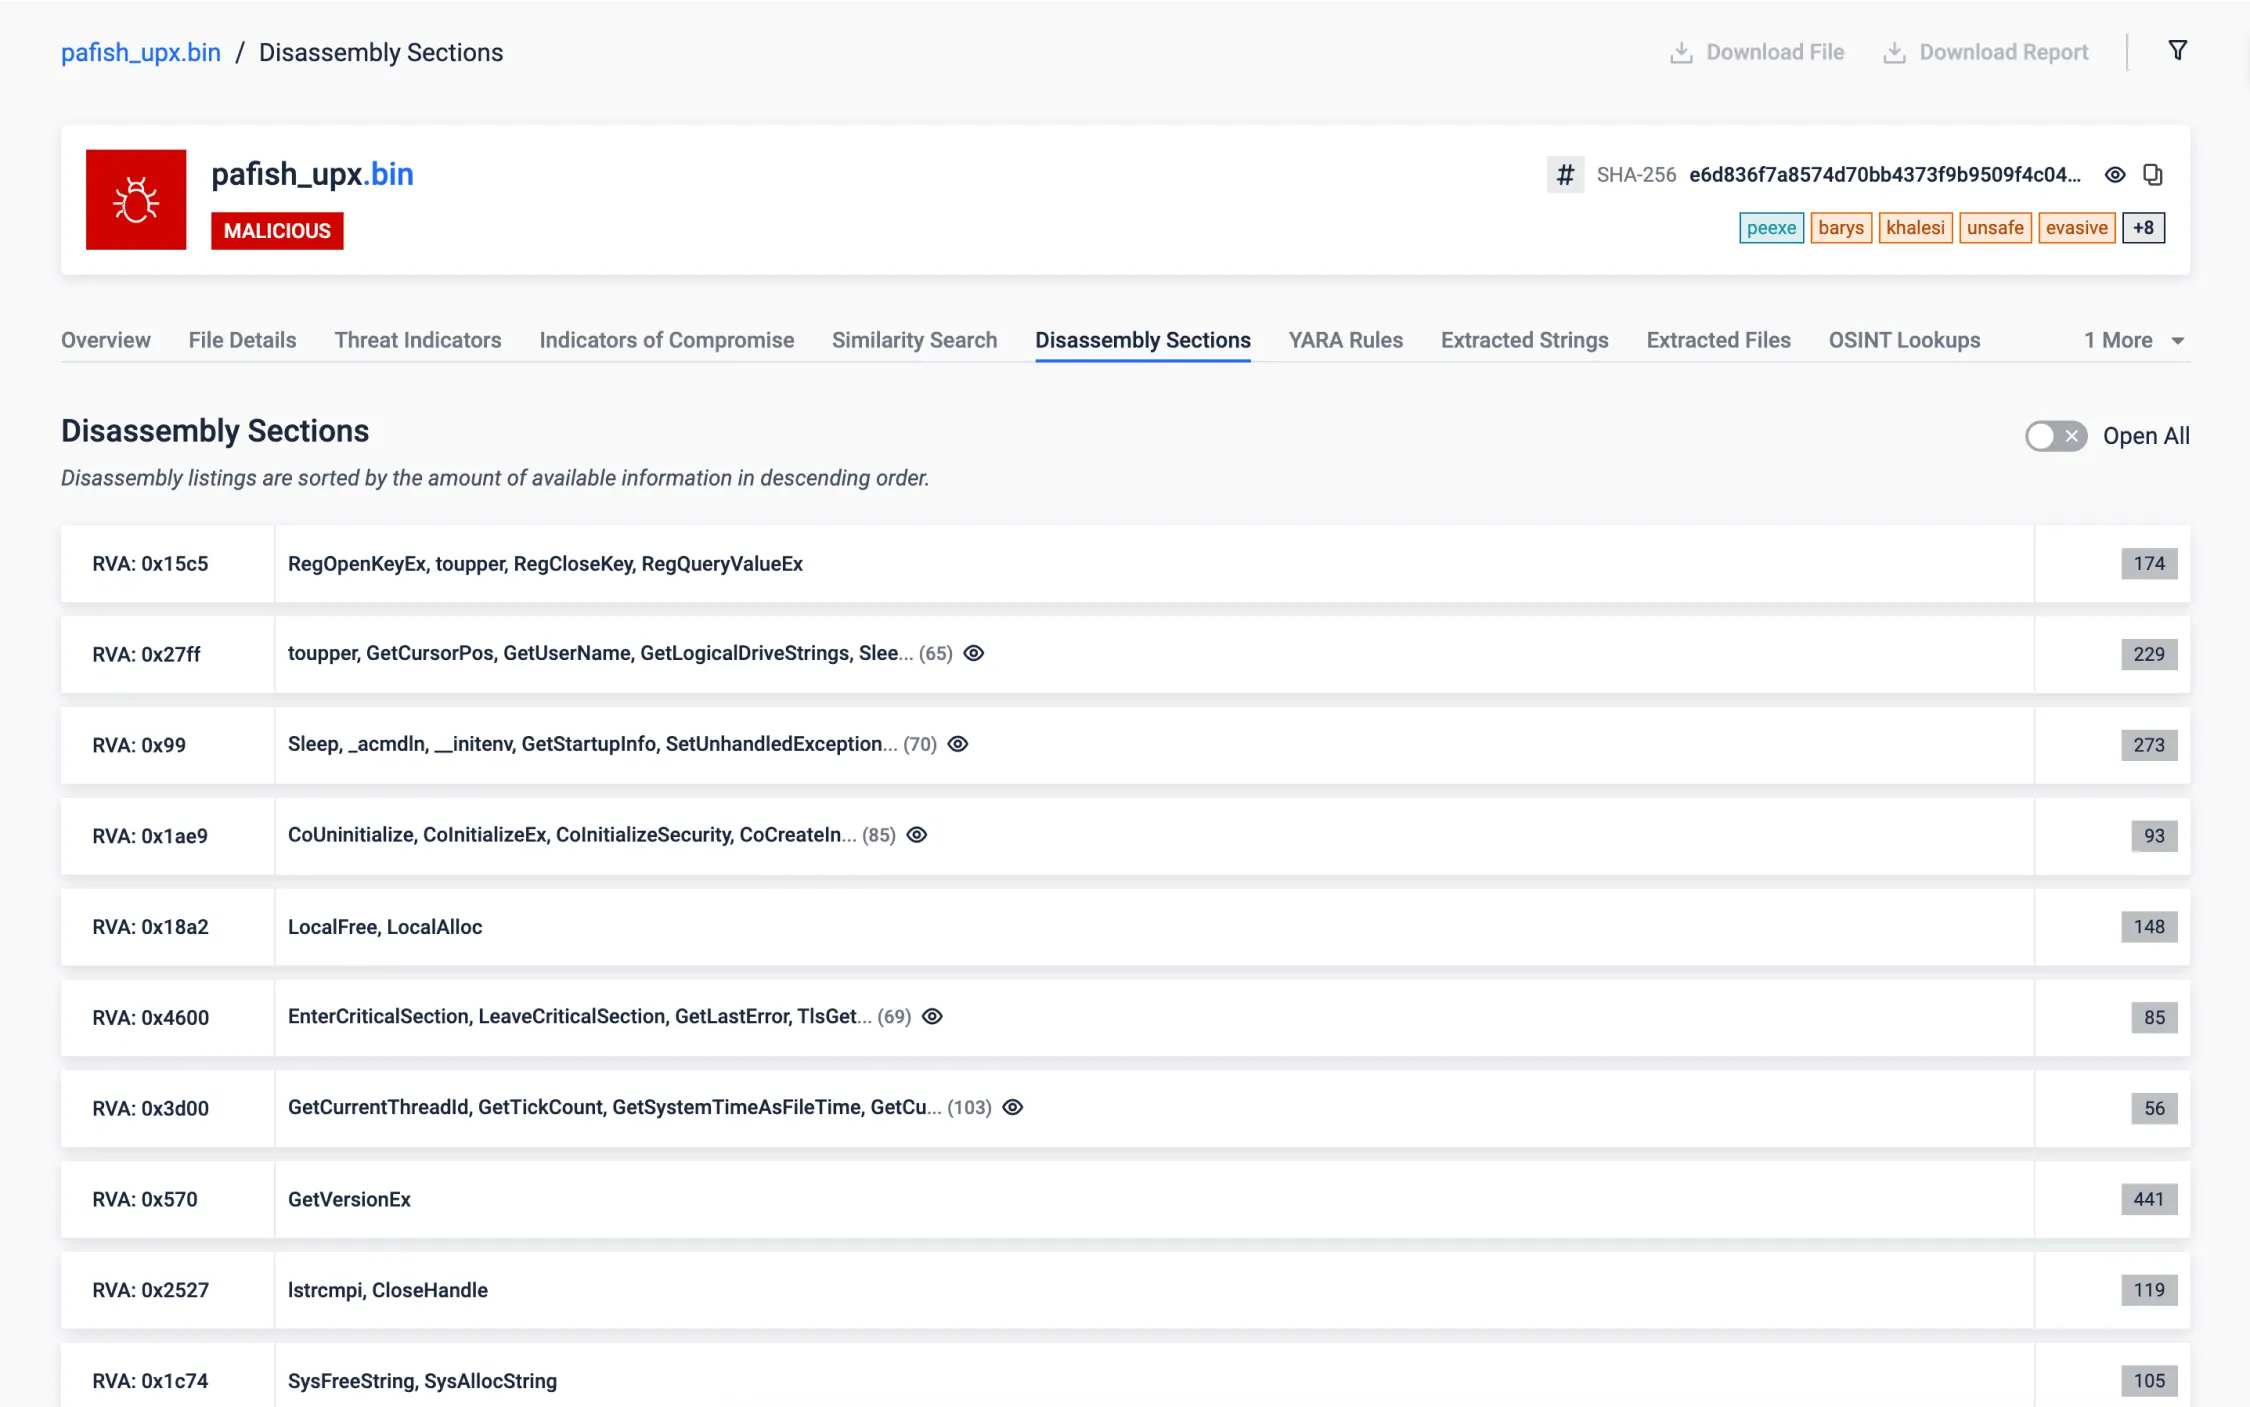
ネイティブ実行ファイル
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
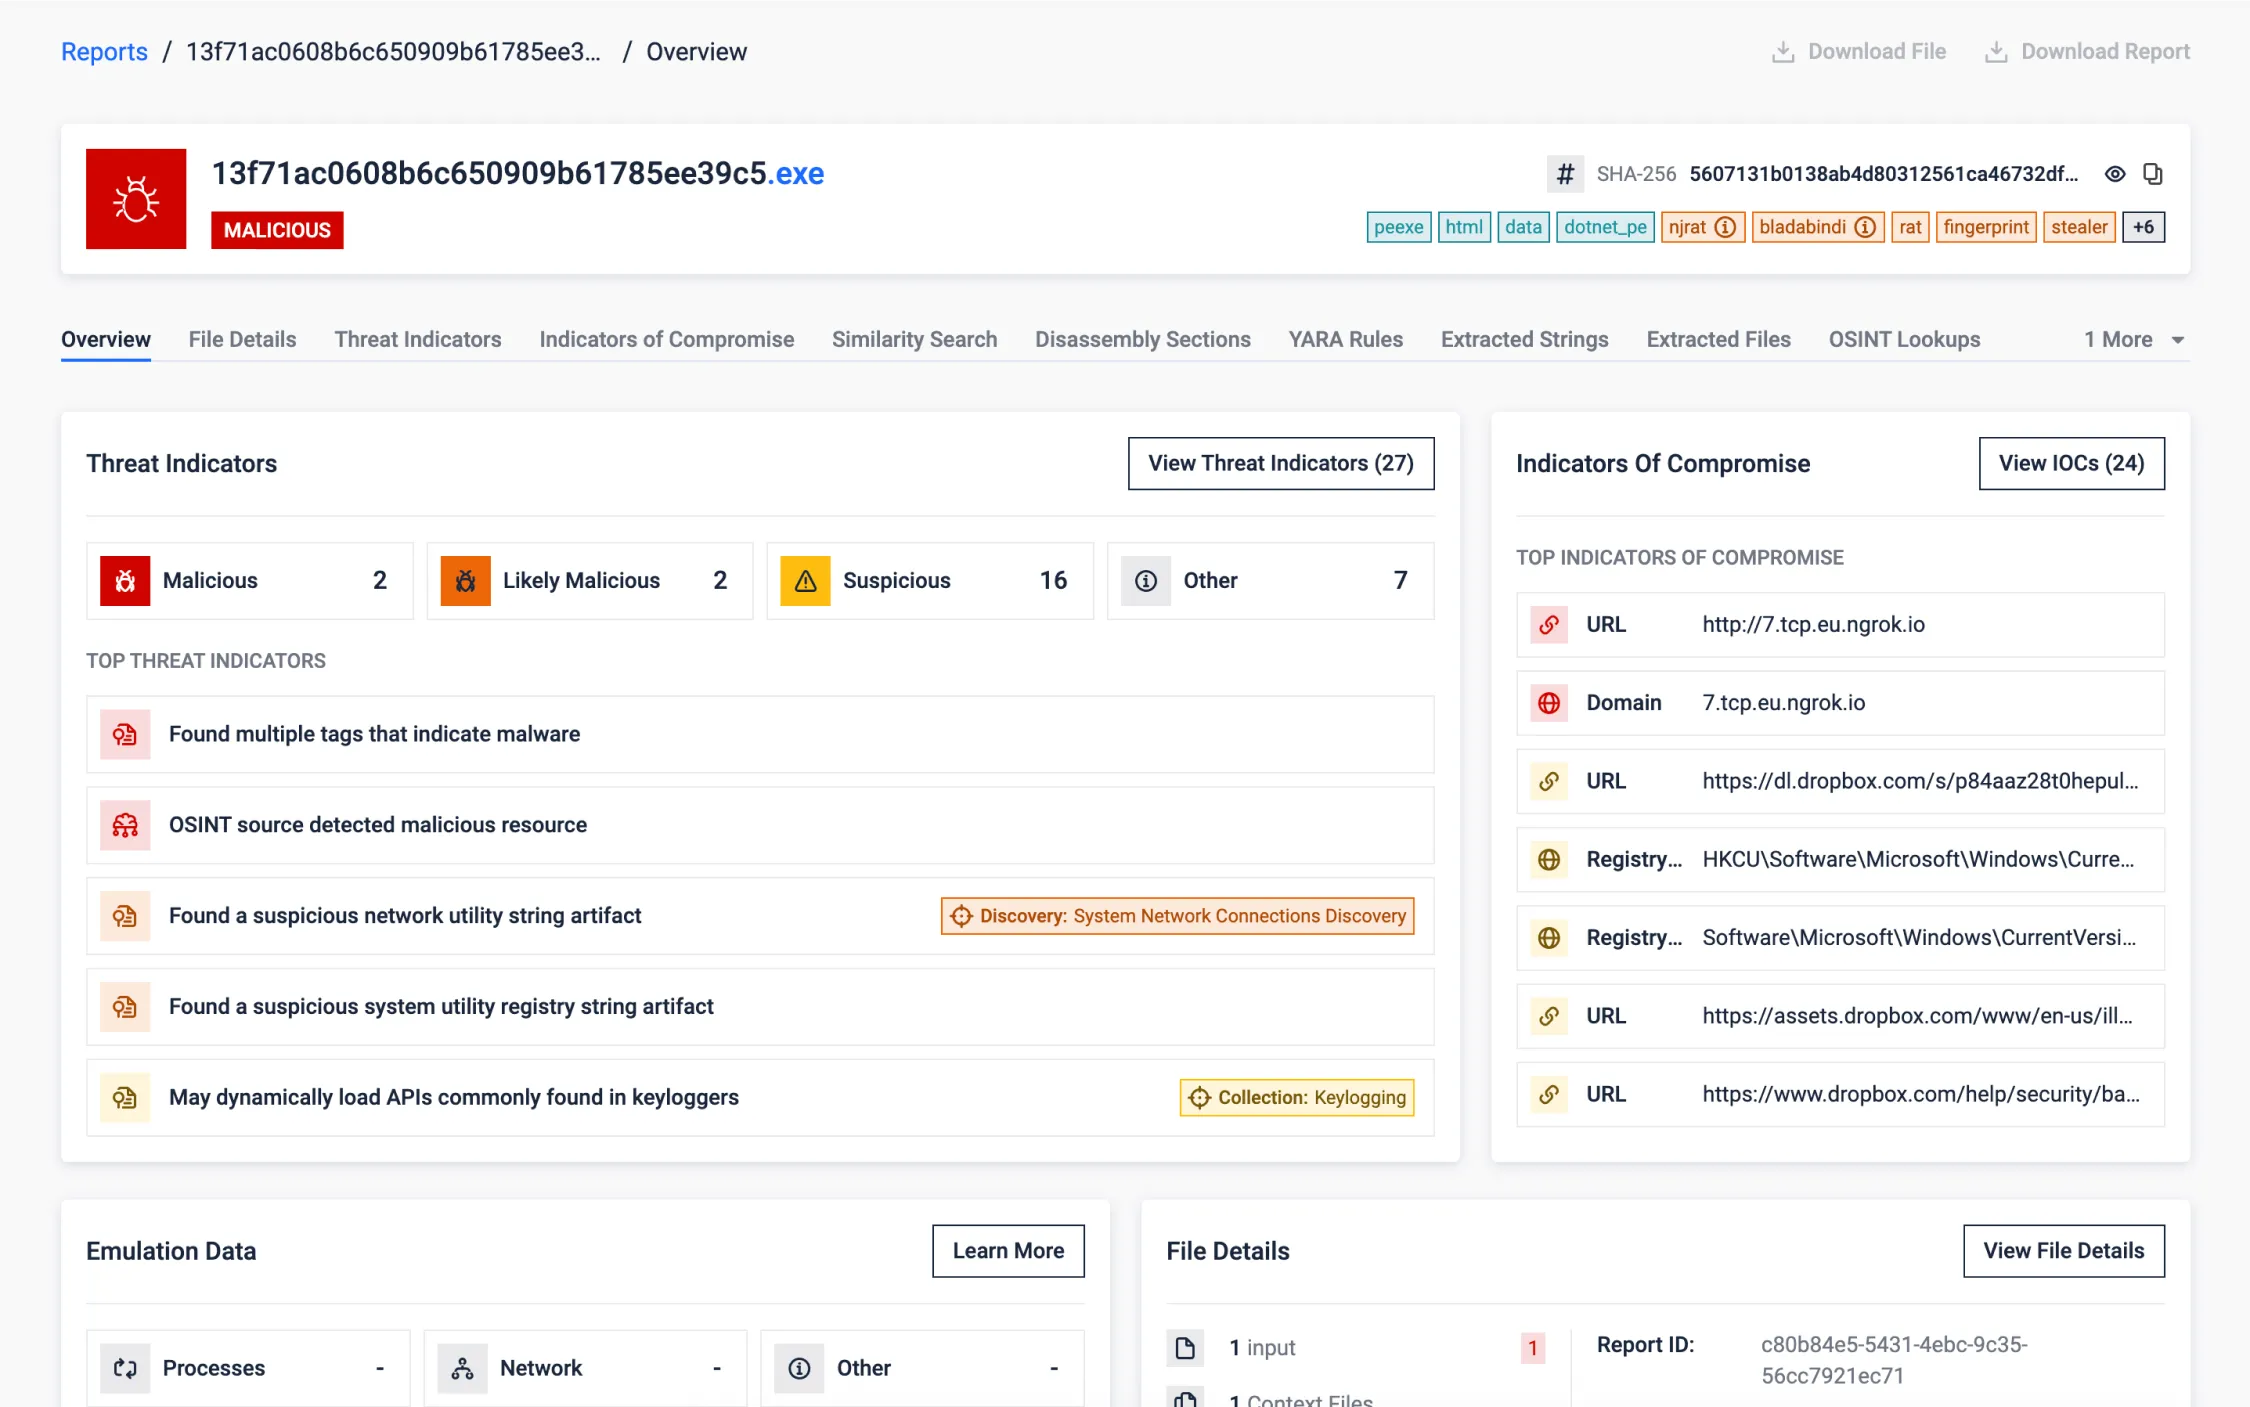
.NET実行ファイル
解析対象のサンプルは、.NET Frameworkを用いて構築されたものでした。CILの表示は行っていませんが、逆コンパイル処理により、文字列、レジストリ情報、APIコールなどの注目すべき情報を抽出・提示しています。
さらに、.NETメタデータを解析することで、.NET特有の関数やリソースを特定します。メソッドやクラス、埋め込みリソースなど、アセンブリ構造に関する詳細情報を取得でき、.NETアプリケーションの挙動や構造を解析するうえで重要な手がかりとなります。
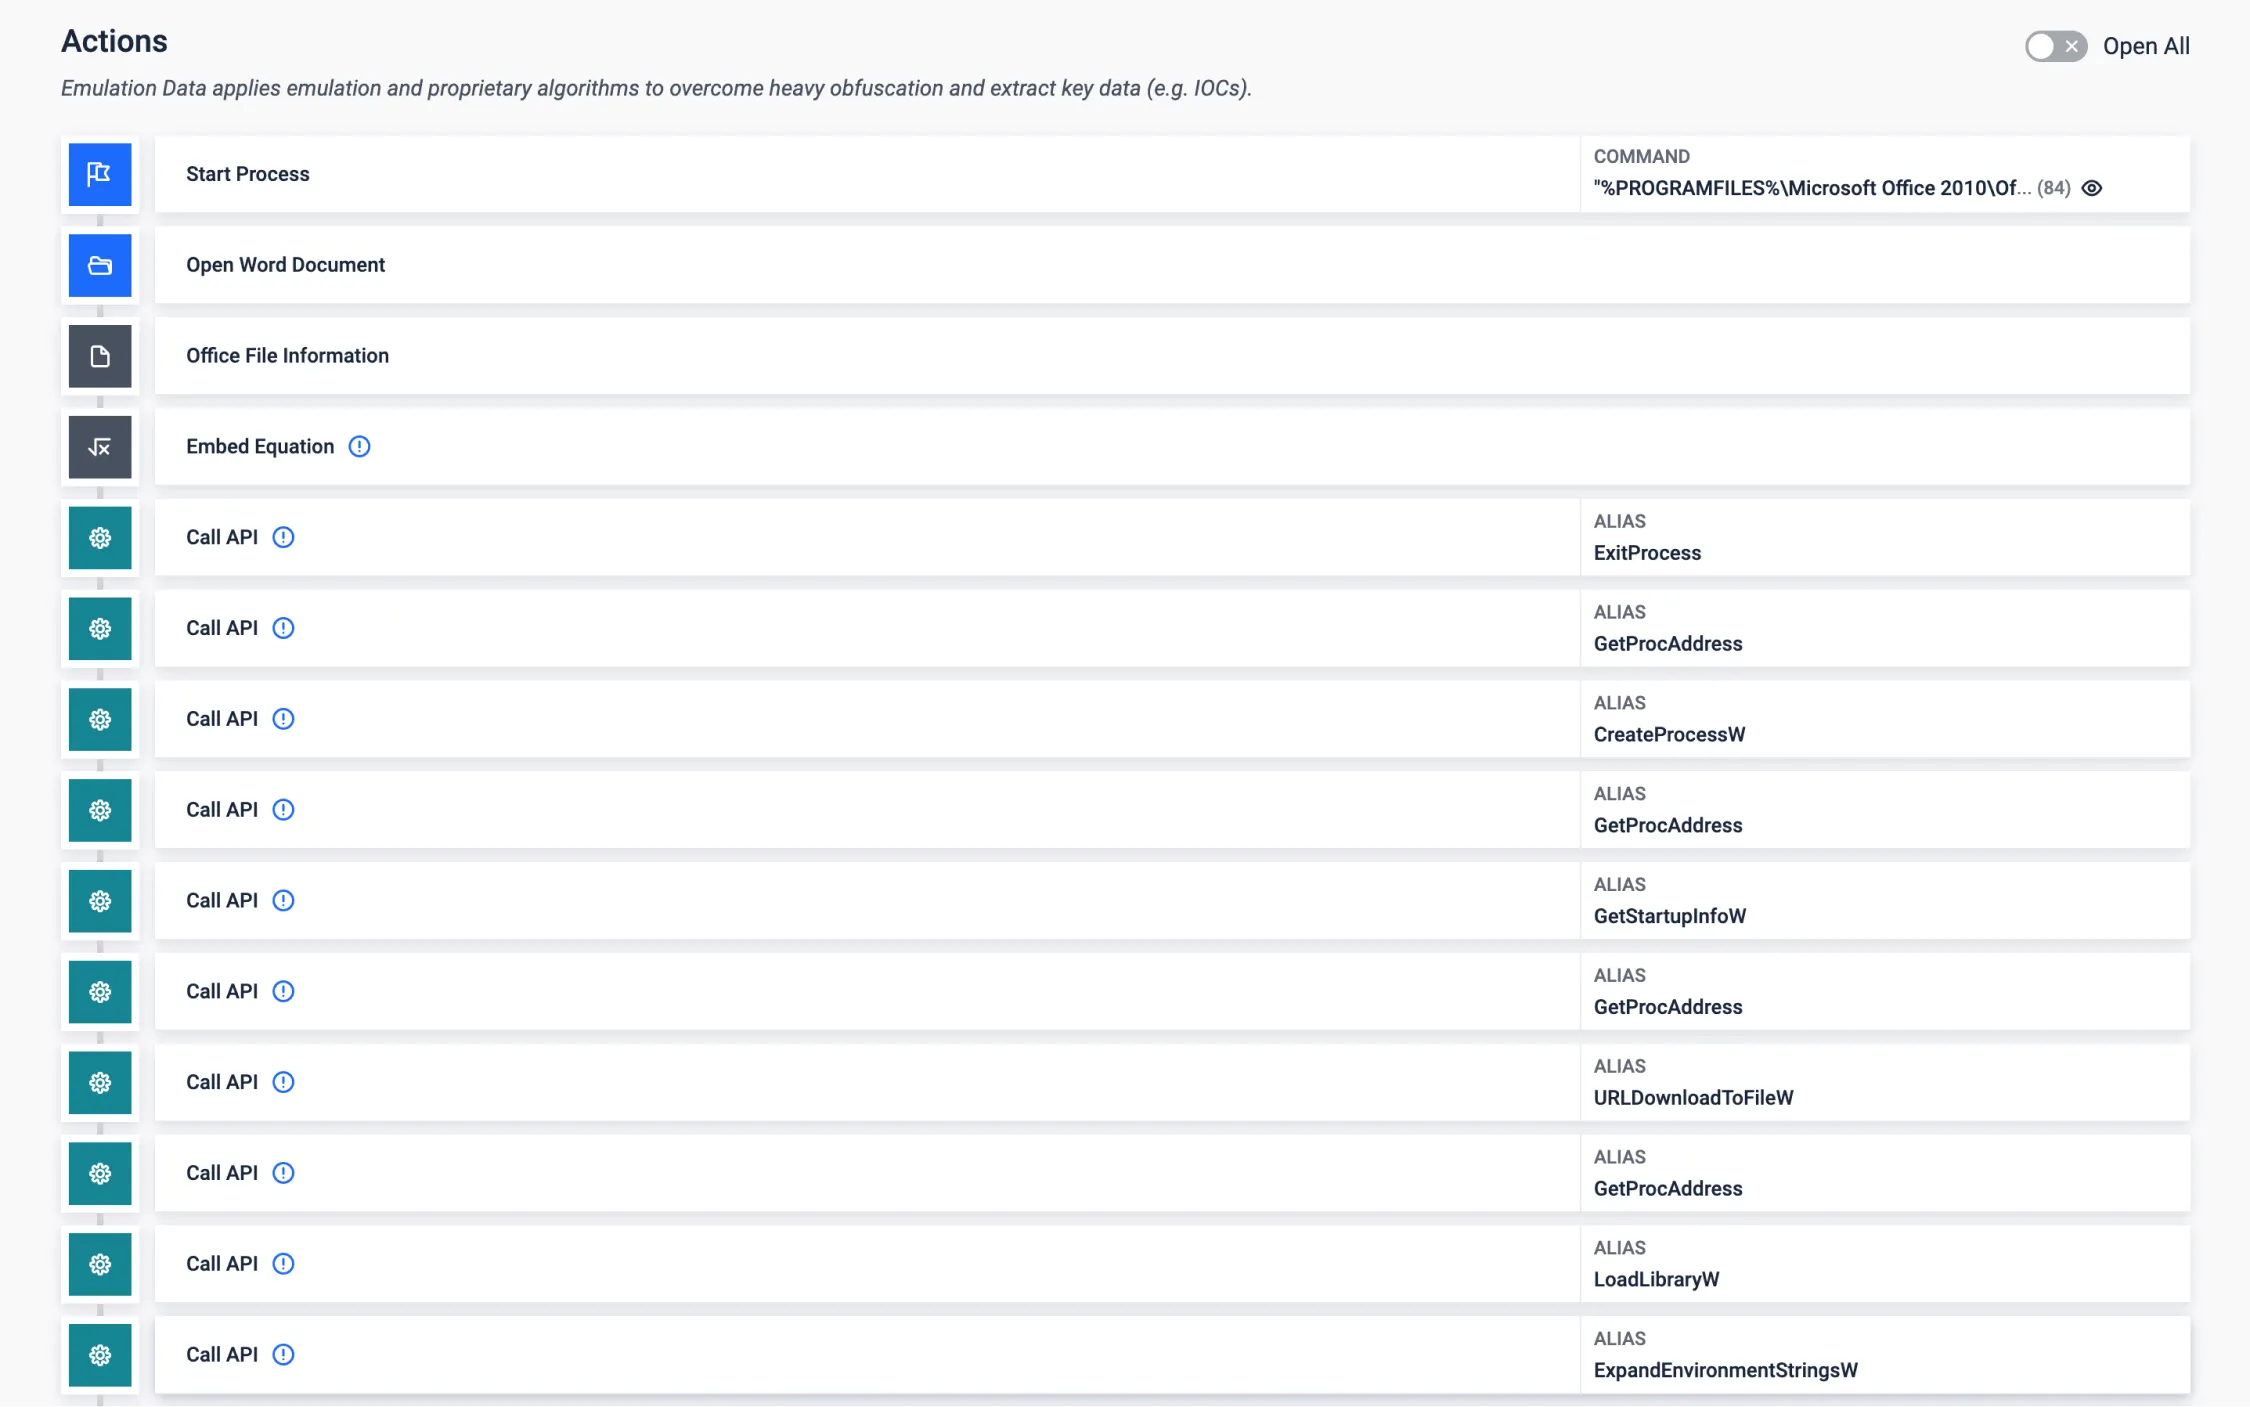
シェルコードのエミュレーション
多くのアプリケーションエクスプロイトは、最終的なペイロードを生のバイナリ形式で送信しますが、これは通常のペイロード解析にとって障害となり得ます。当社のシェルコードエミュレーションにより、こうした最終ペイロードの挙動を特定・解析することが可能です。たとえば、広く悪用されているOfficeの数式エディタの脆弱性に関連するケースでは、関連するIOC(攻撃指標)の取得にもつながります。
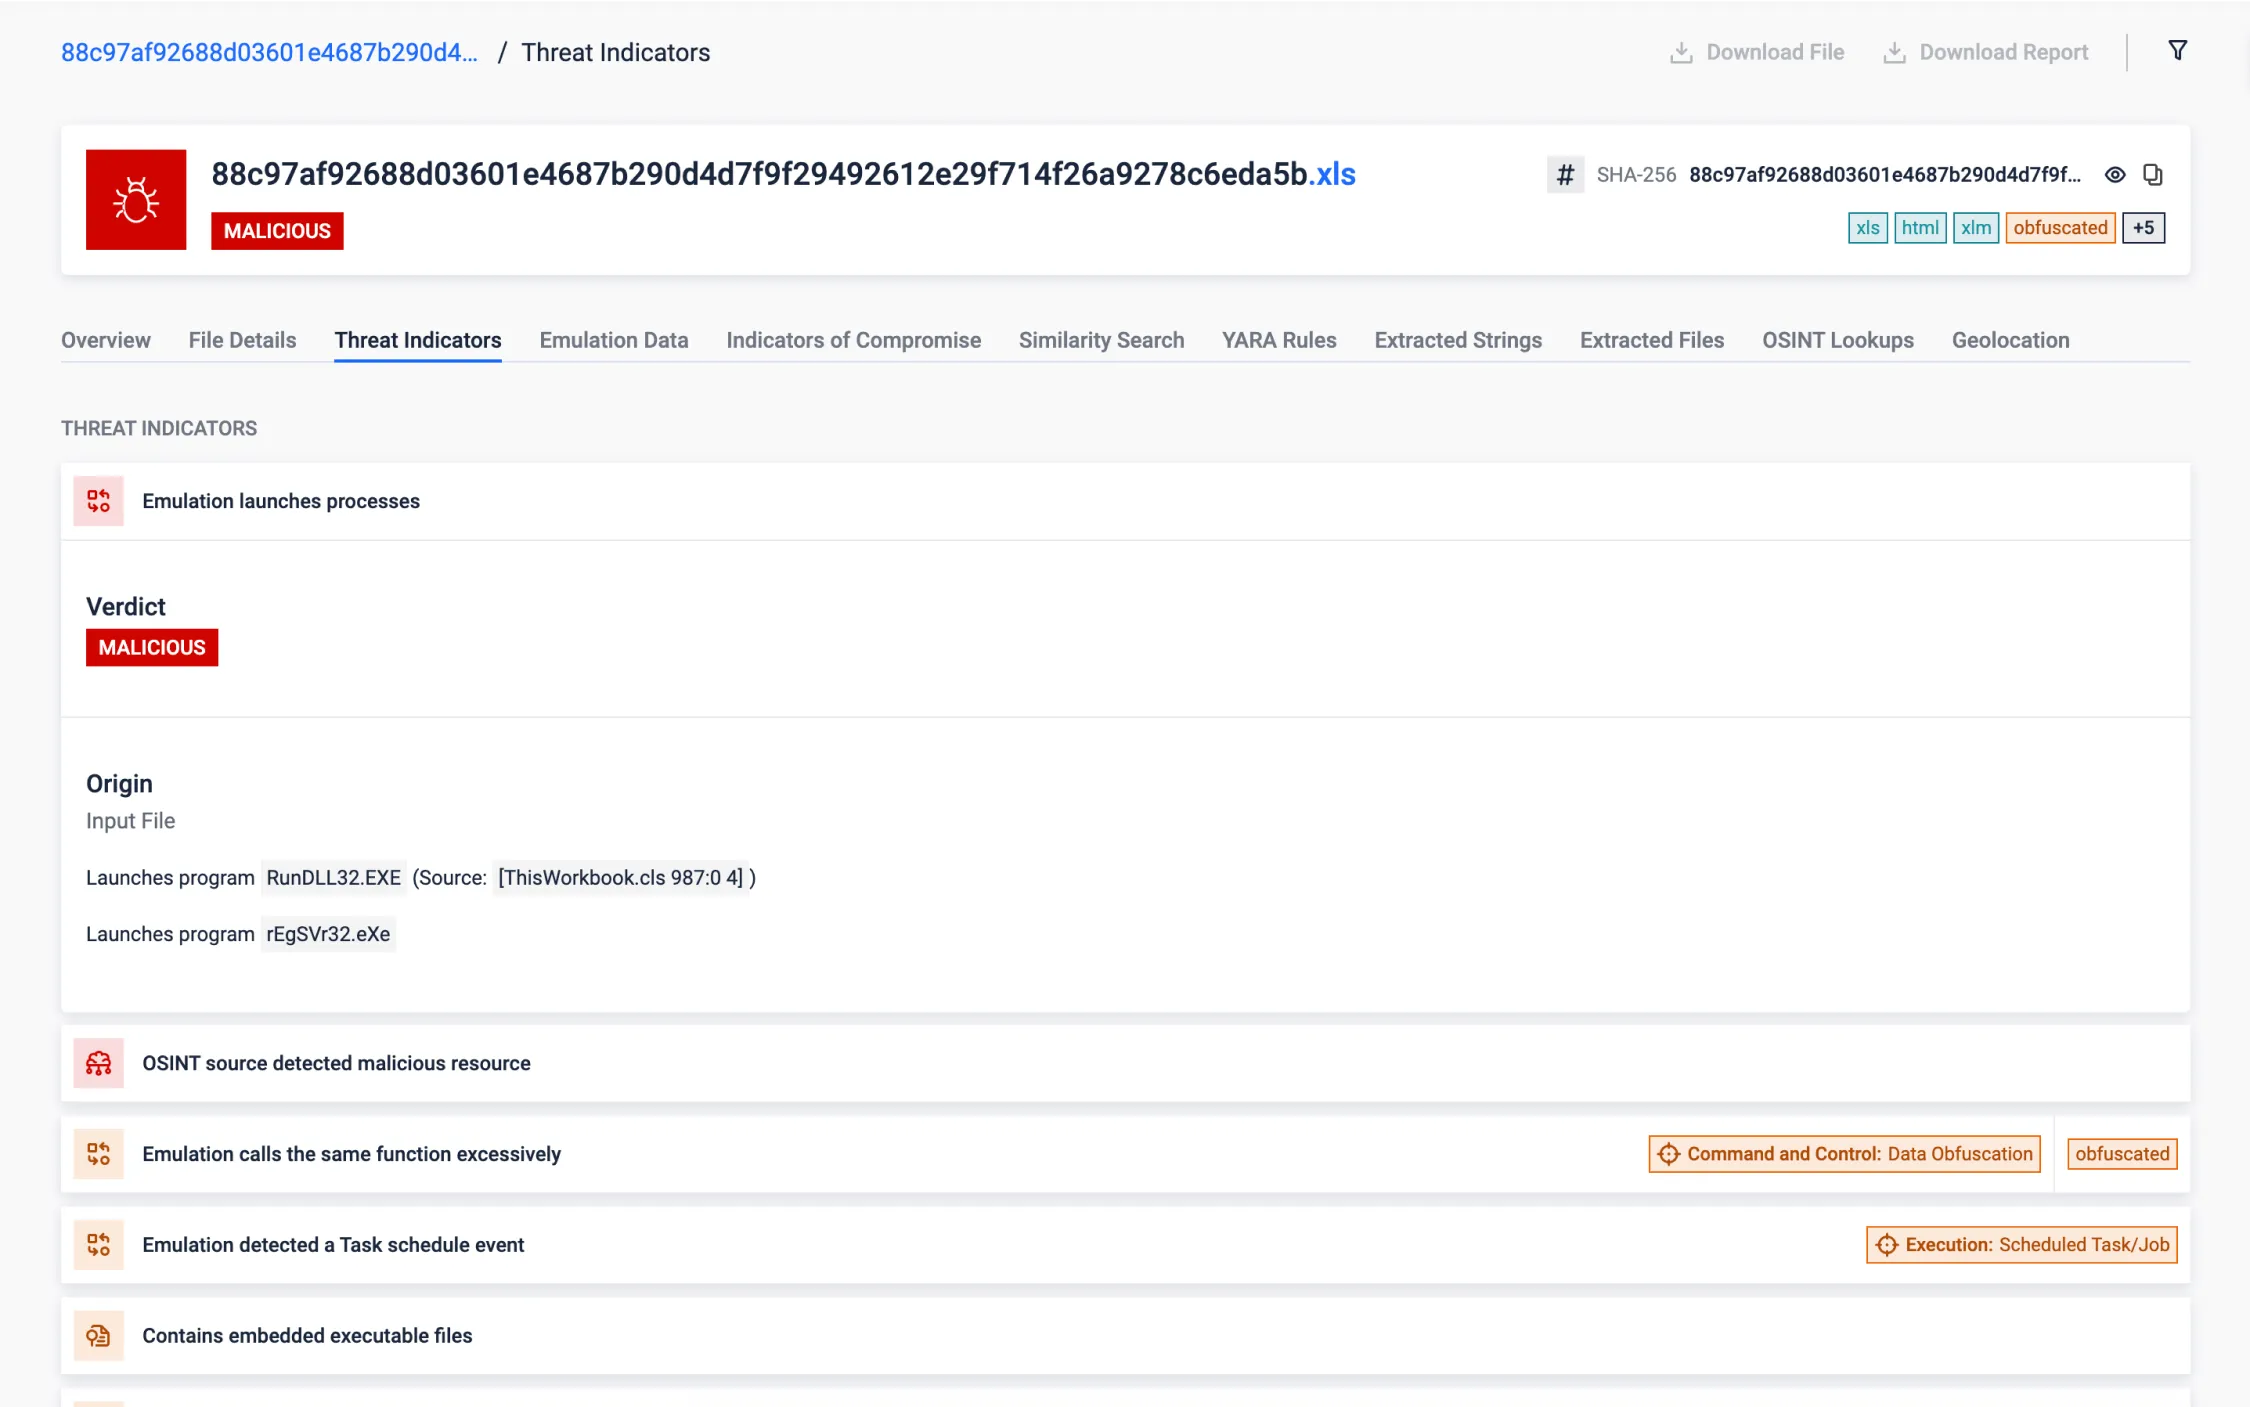
高度に変換されたVBAマクロ
難読化されたVBAマクロは、アクティブな脅威に迅速に対応するうえで大きな課題となります。可読性の低いコードは、解析と脅威の理解を極めて複雑にし、時間と労力を大きく要します。当社の最先端VBAエミュレーション技術は、こうした課題を克服し、難読化されたVBAマクロを数秒で包括的に解析し、その機能に関する明確なインサイトを提供します。
解析対象のサンプルは、高度に難読化されたVBAコードを含むExcel文書であり、.NET DLLファイルをドロップして実行するとともに、マルウェアの実行チェーンを継続する役割を担うLNKファイルを伴う。 VBAエミュレーション後、MetaDefender 起動されたプロセスと主要な難読化解除機能を識別し、難読化された文字列を自動的に抽出してドロップされたファイル(事前にVBAコード内でハードコード化・暗号化されていたもの)を保存します。これによりマルウェアの主目的が迅速に明らかになり、この脅威のさらなる分析が可能となります。
タスクスケジューラを悪用したサンドボックス回避
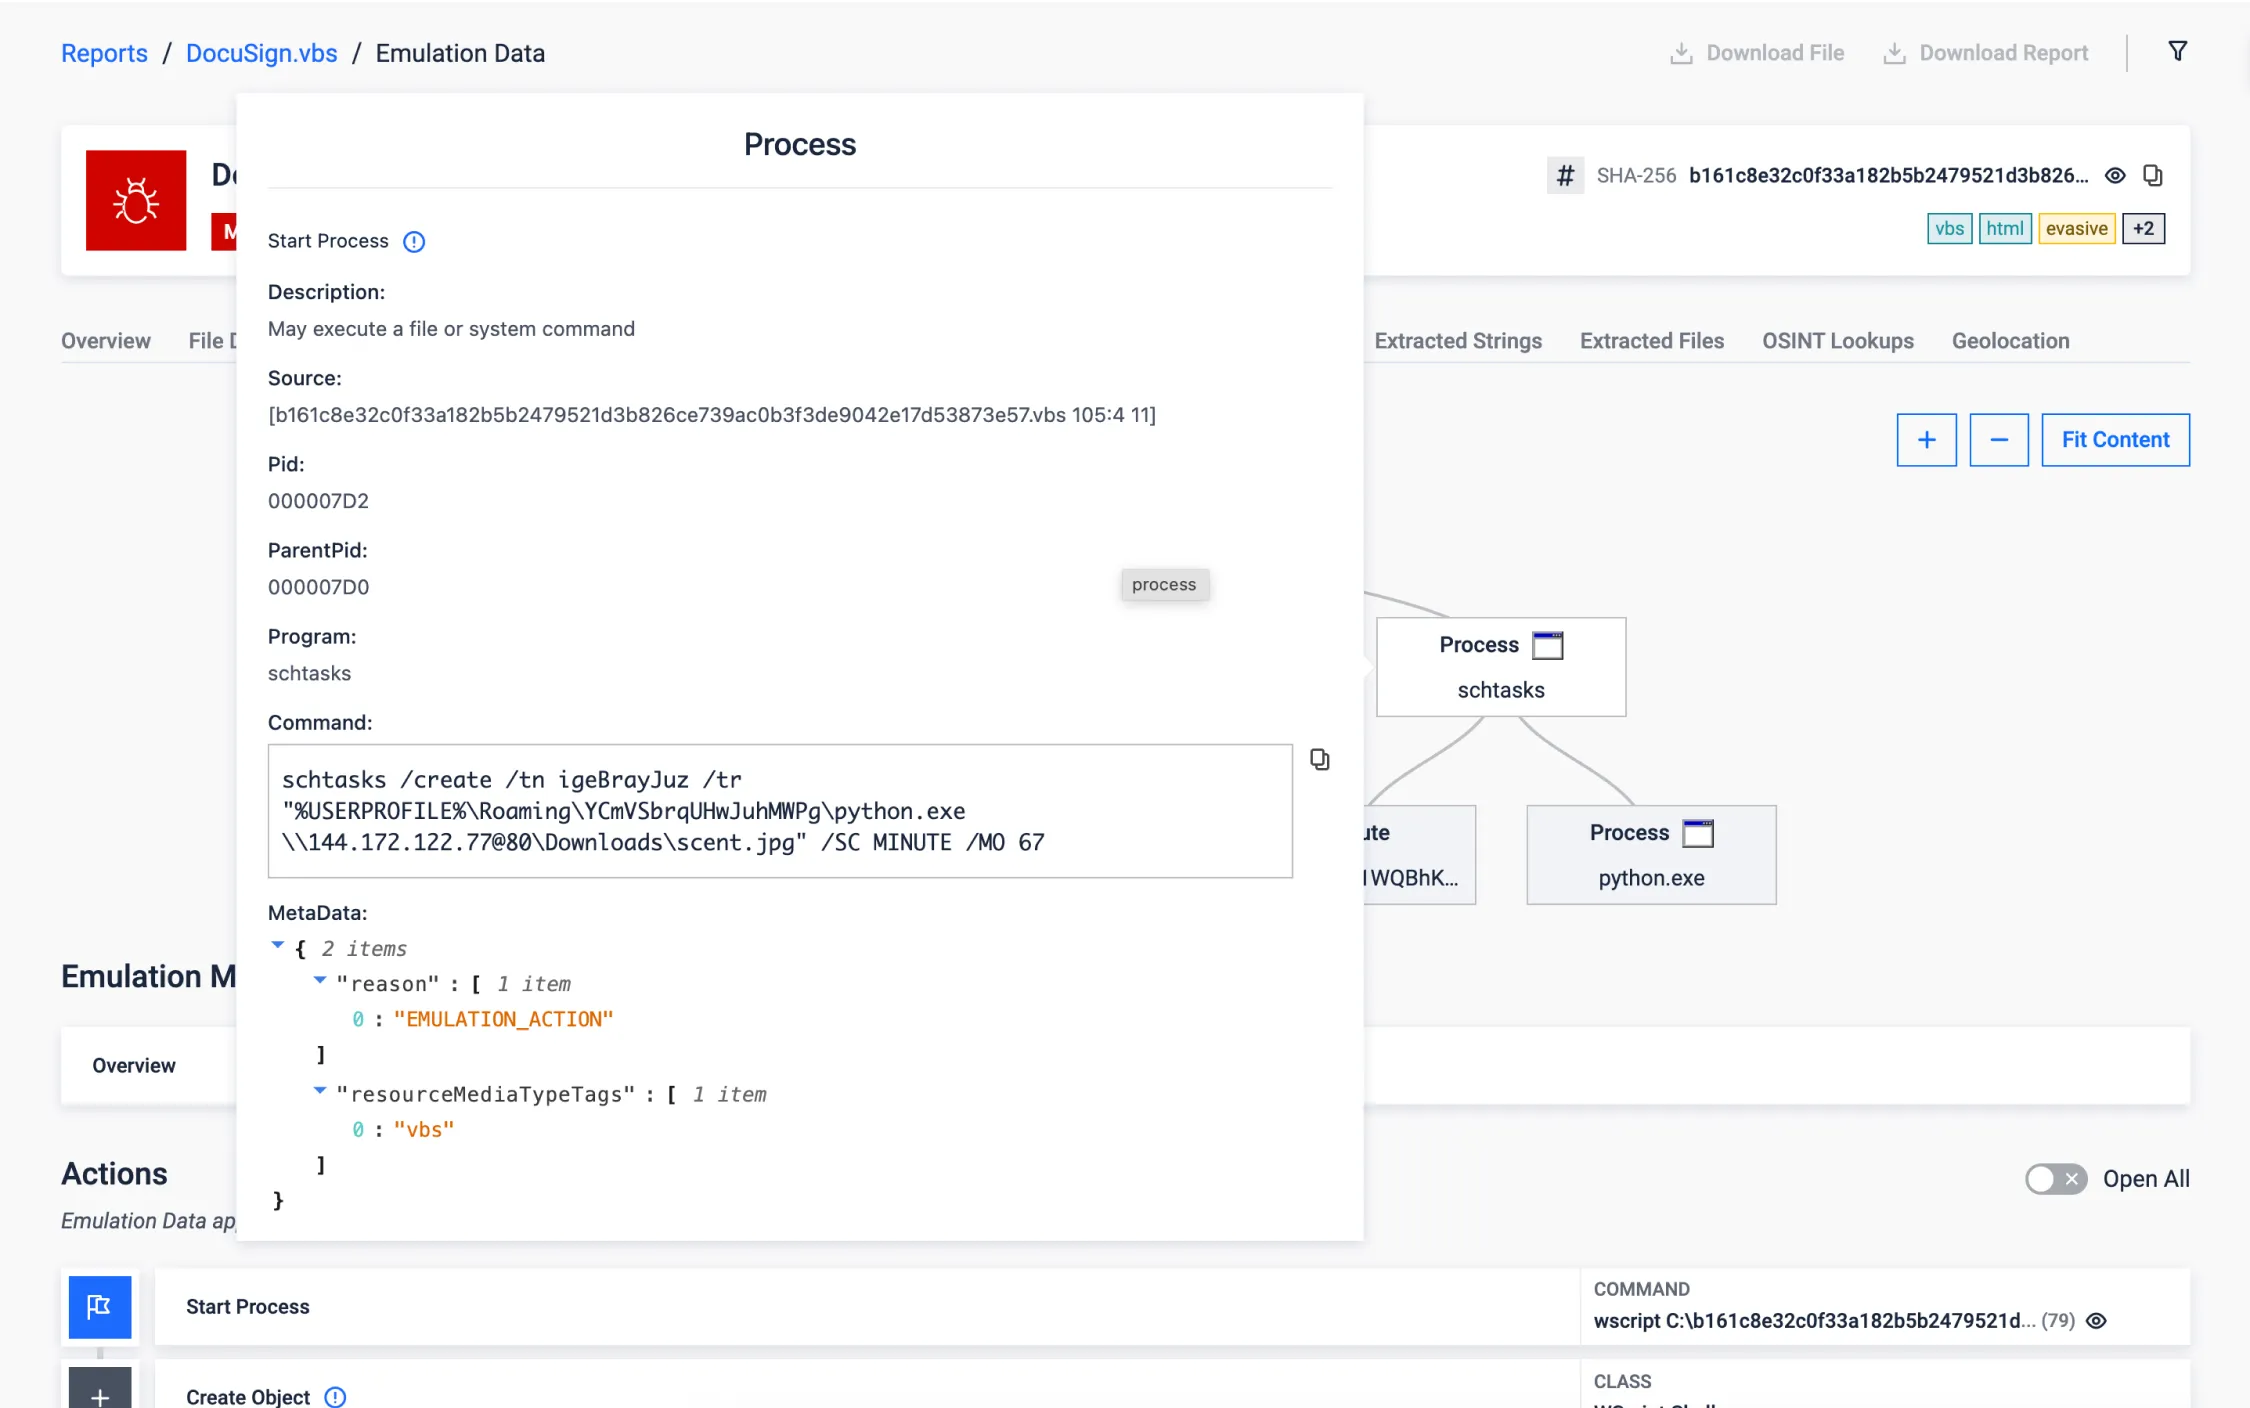
Windowsのタスクスケジューラを利用してマルウェアの実行を遅延させる手法は、近年の脅威において確認されているサンドボックス回避テクニックです。解析時間の短い従来のサンドボックス環境の特性を突いた回避手法であり、実行の遅延によって悪意ある挙動を検出させないことを目的としています。
次のサンプルは、難読化されたVBScriptで構成されており、マルウェアのペイロードをダウンロード後、67分後に実行するようスケジュールされたタスクを作成します。従来のサンドボックスでは数分程度しか実行が継続されないため、こうした挙動は検出されません。しかし、当社のVBScriptエミュレータはこの回避技術を検知・克服し、実行環境を適応的に維持することでさらなる解析を継続。12秒以内に完全なレポートを取得し、悪意ある挙動を確実に明らかにします。
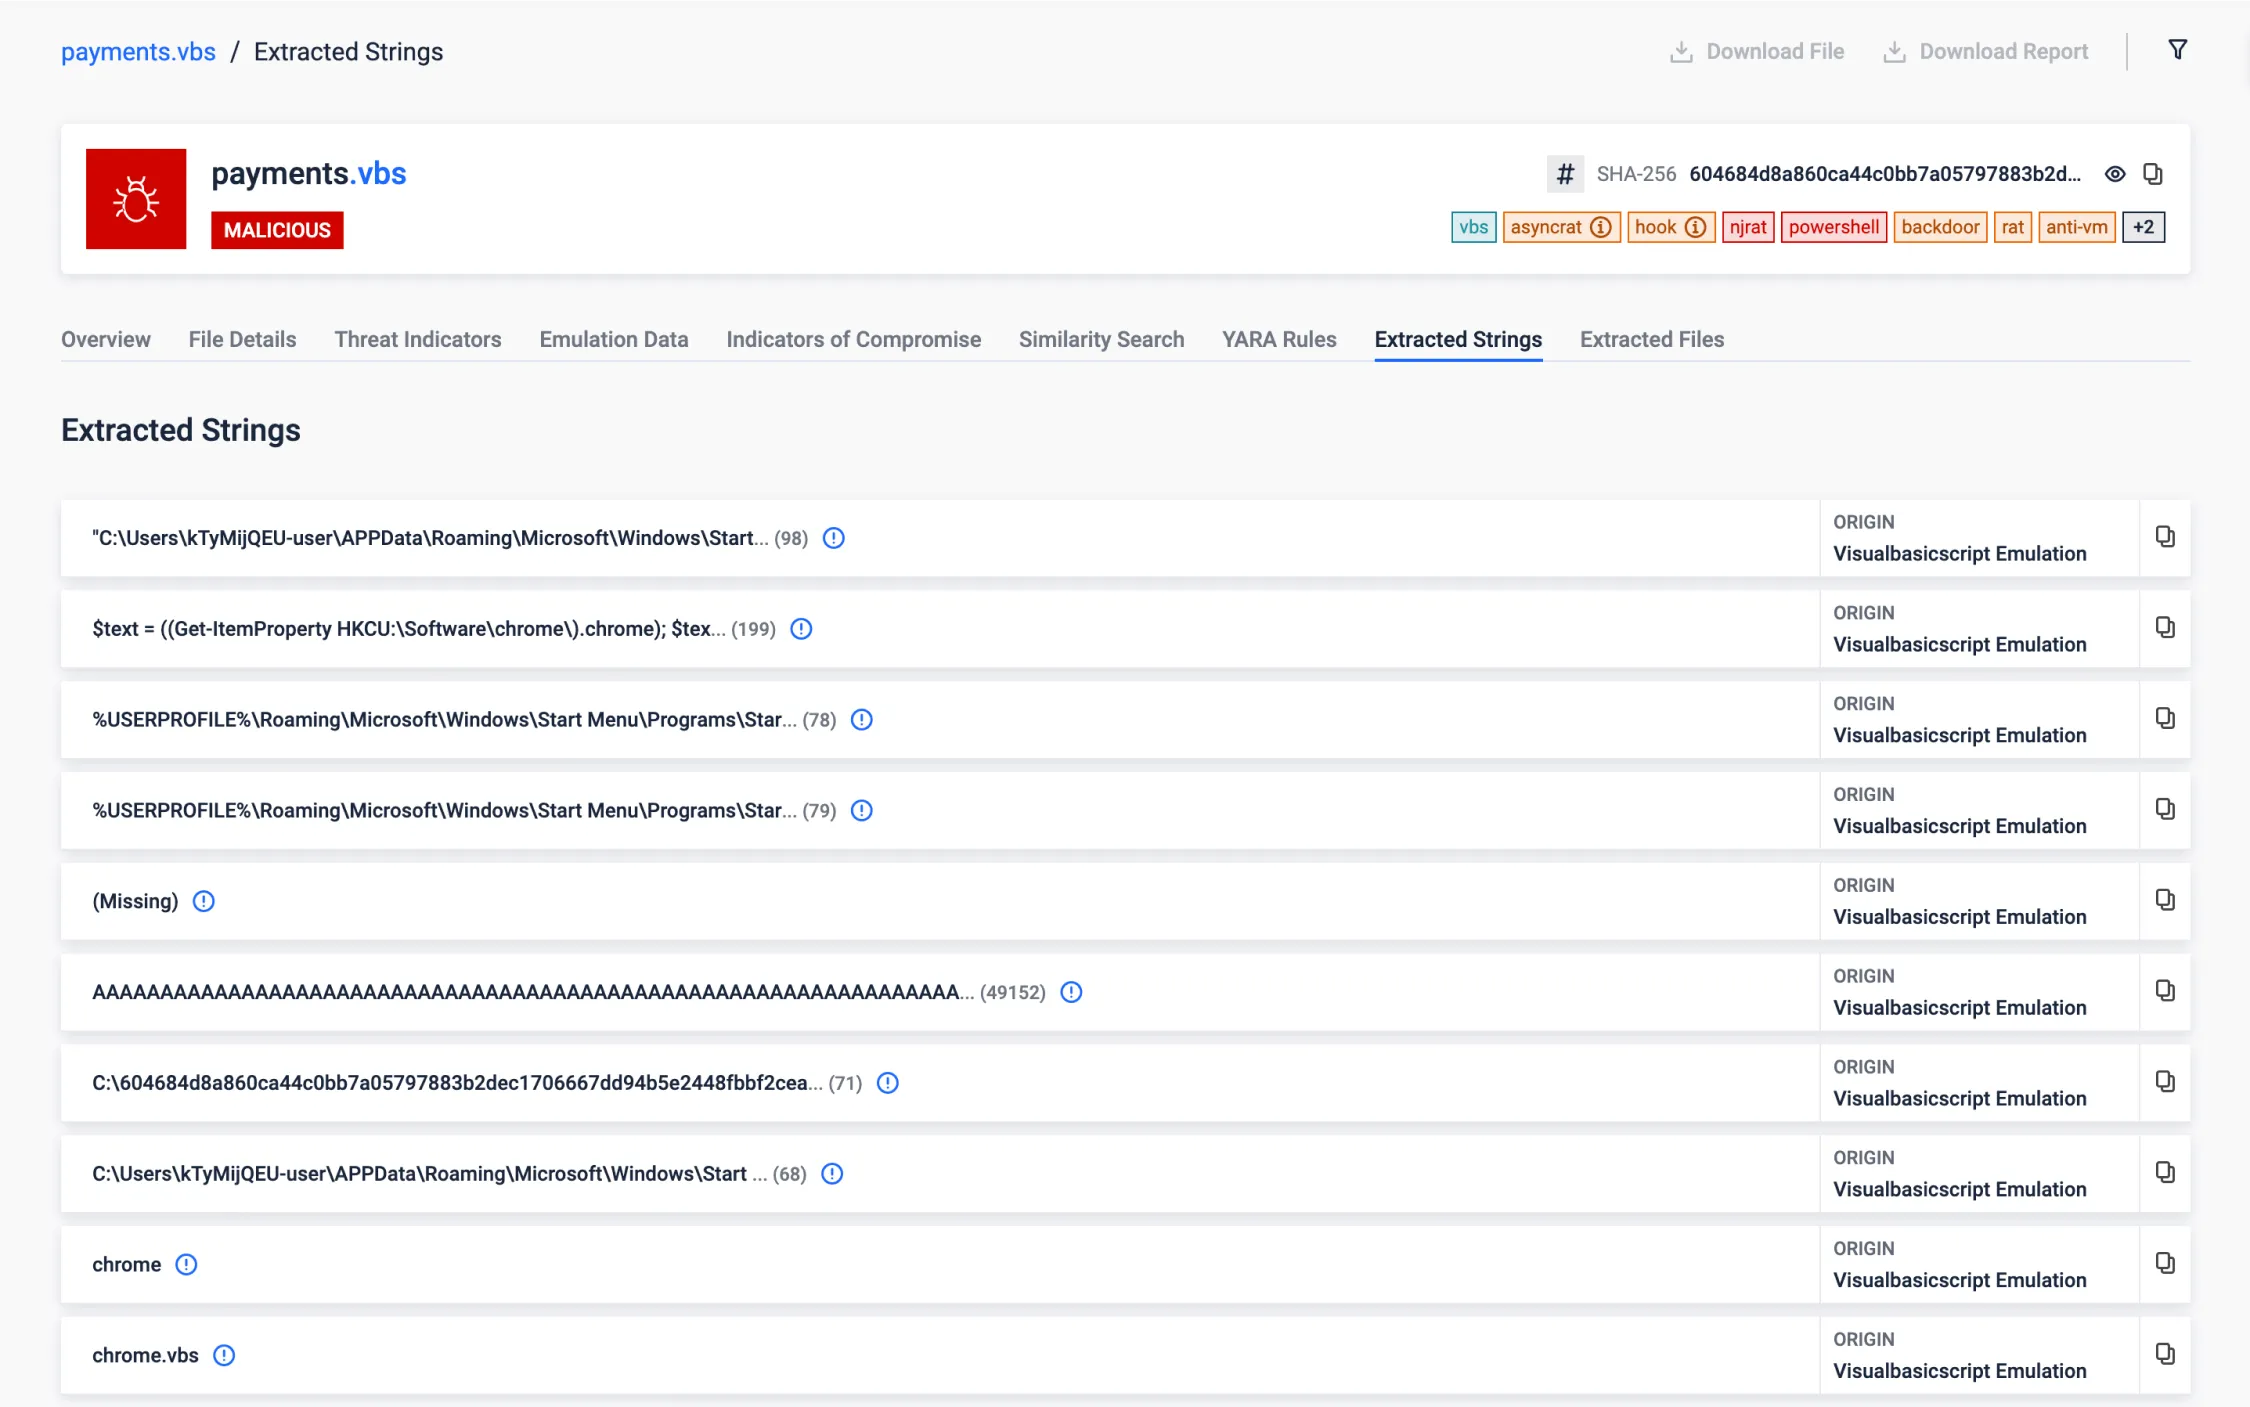
.NET リフレクション
.NETリフレクションは、.NETフレームワークが提供する機能で、プログラムが実行時に.NETファイルの構造や挙動を動的に解析・操作できるようにします。アセンブリやモジュール、型の調査だけでなく、型のインスタンス化、メソッドの呼び出し、フィールドやプロパティへのアクセスも可能にします。
マルウェアはこの機能を悪用し、コンパイル時に参照されていないアセンブリからコードを動的に読み込み・実行することで、リモートサーバーやファイル内に隠された追加のペイロードをディスクに書き込むことなく実行し、検知されにくくなります。
本ケースでは、解析対象のVBScriptが、Windowsレジストリ内に格納されたバイト列から.NETアセンブリを直接メモリ上に読み込み、実行している様子が確認されました。
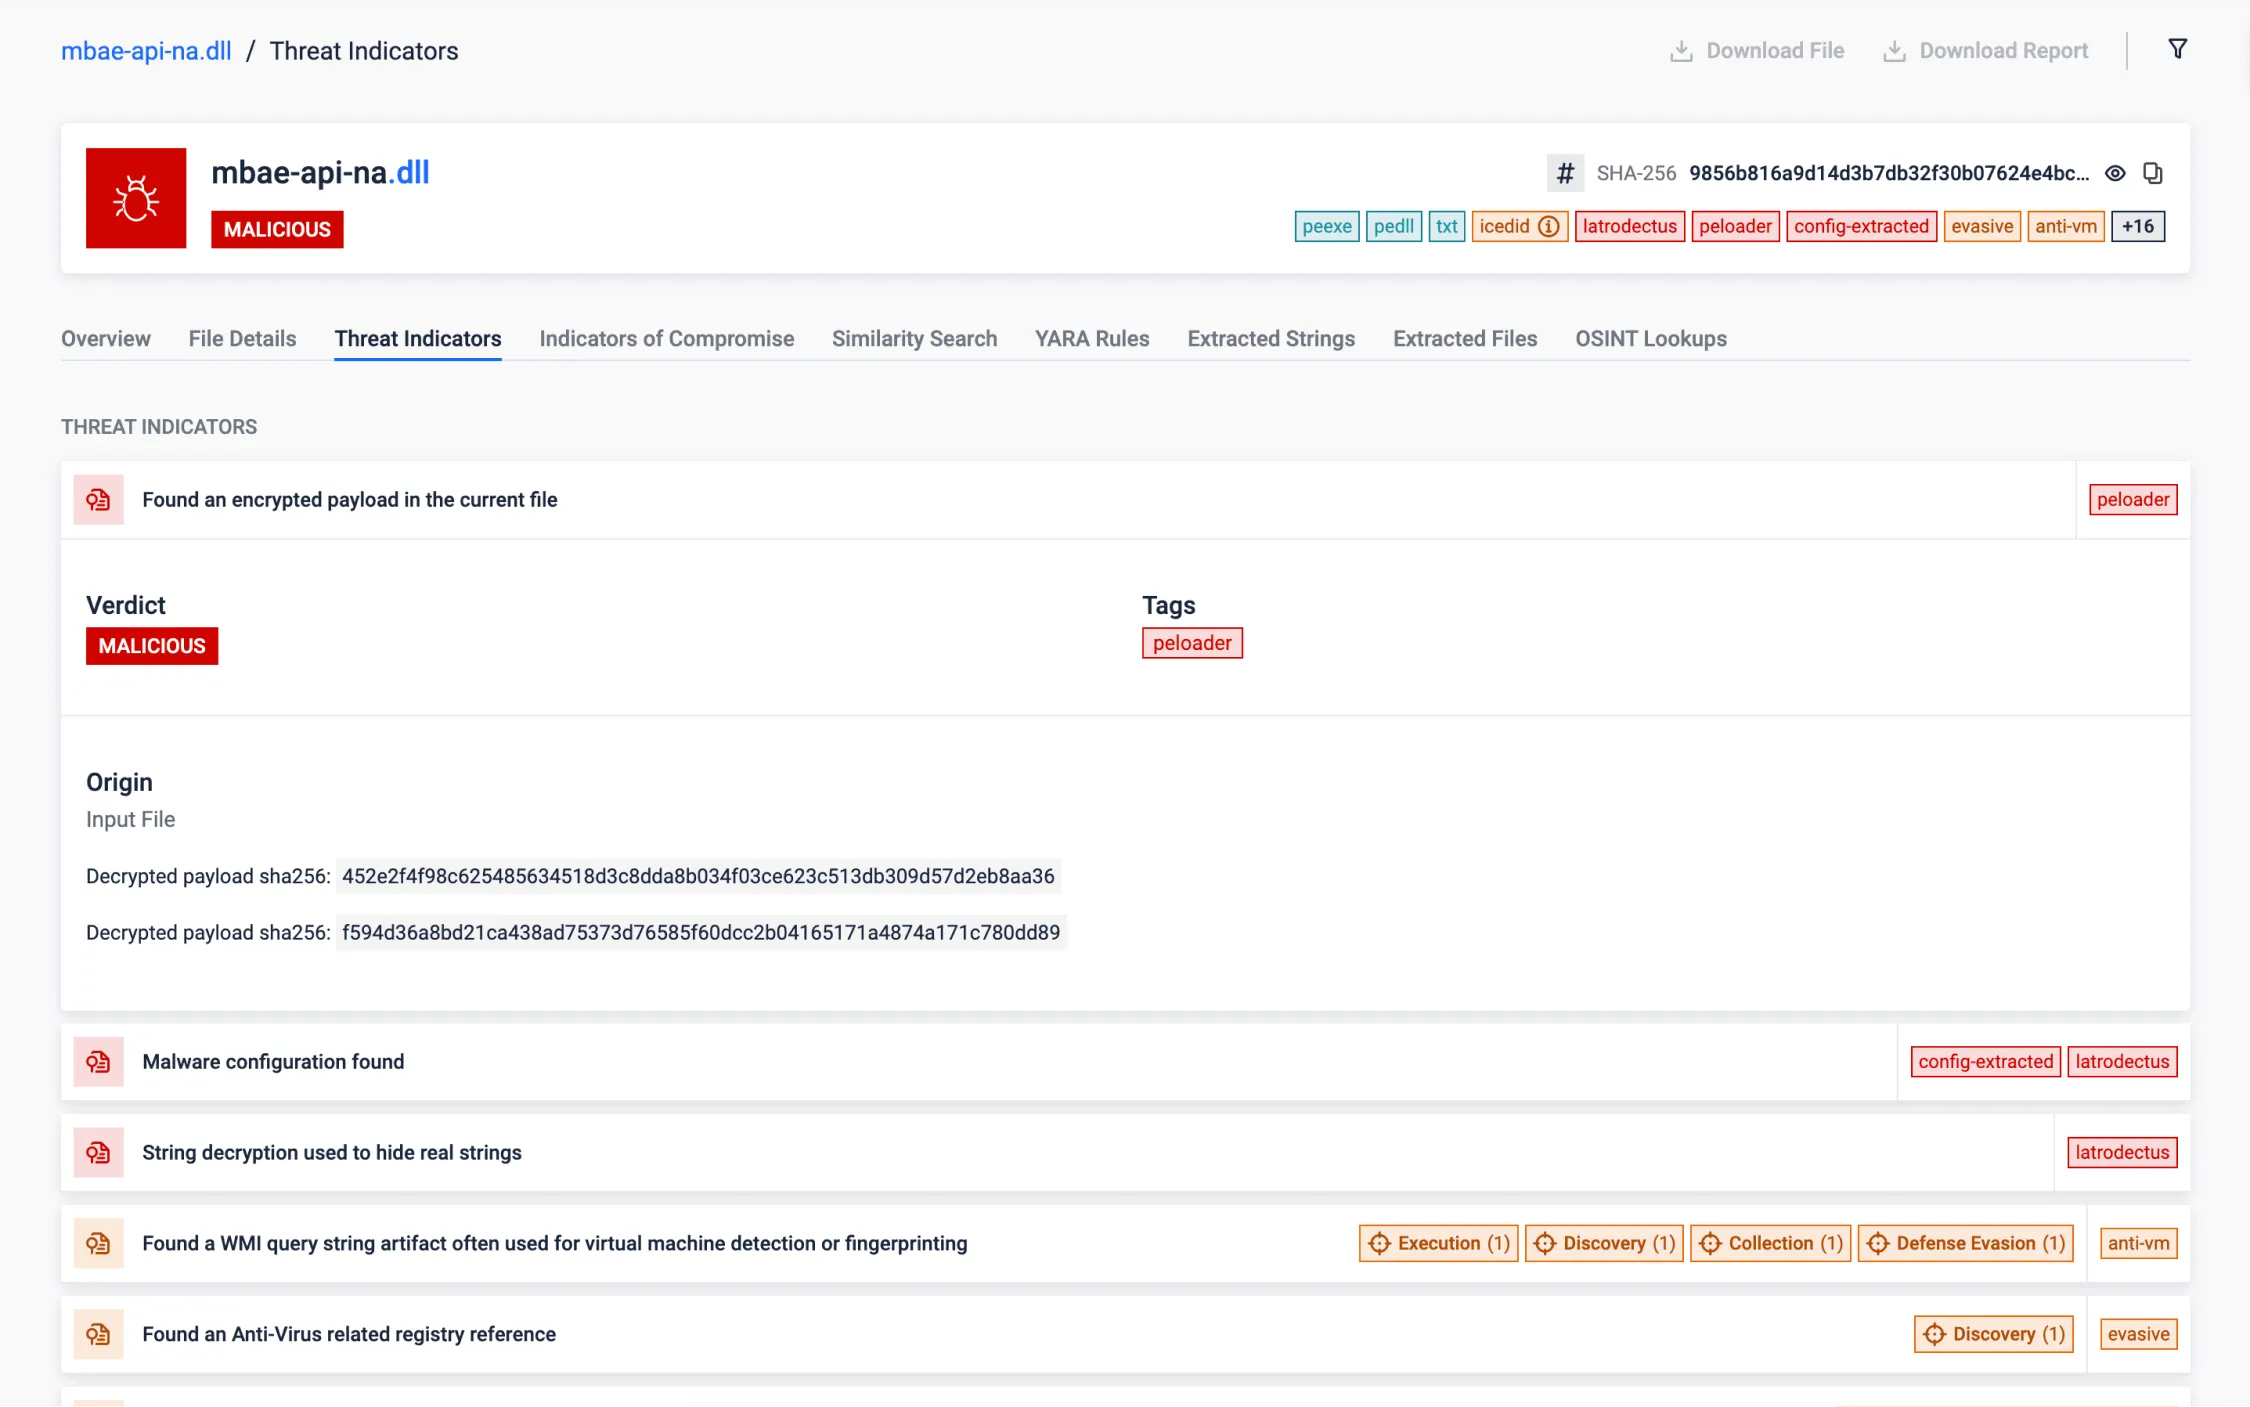
PEリソース内に格納されたXOR暗号化ペイロードの復号
この機能により、PEリソースに暗号化された隠れたアーティファクトを可視化することが可能になります。悪意あるアーティファクトは、検出回避や挙動の隠蔽を目的として暗号化されていることが多く、その中にはC2情報や追加ペイロードなど、極めて重要なデータが含まれているケースもあります。これを抽出することで、サンドボックスはより深いスキャンを実行し、価値の高いIOCを特定できる可能性が大幅に高まります。
本サンプルでは、XORアルゴリズムを用いてアーティファクトが暗号化されており、検出回避のためのシンプルながら有効な手法が使われています。暗号化データのパターンを解析することで、暗号鍵を推測し、隠された情報を復号することが可能になります。
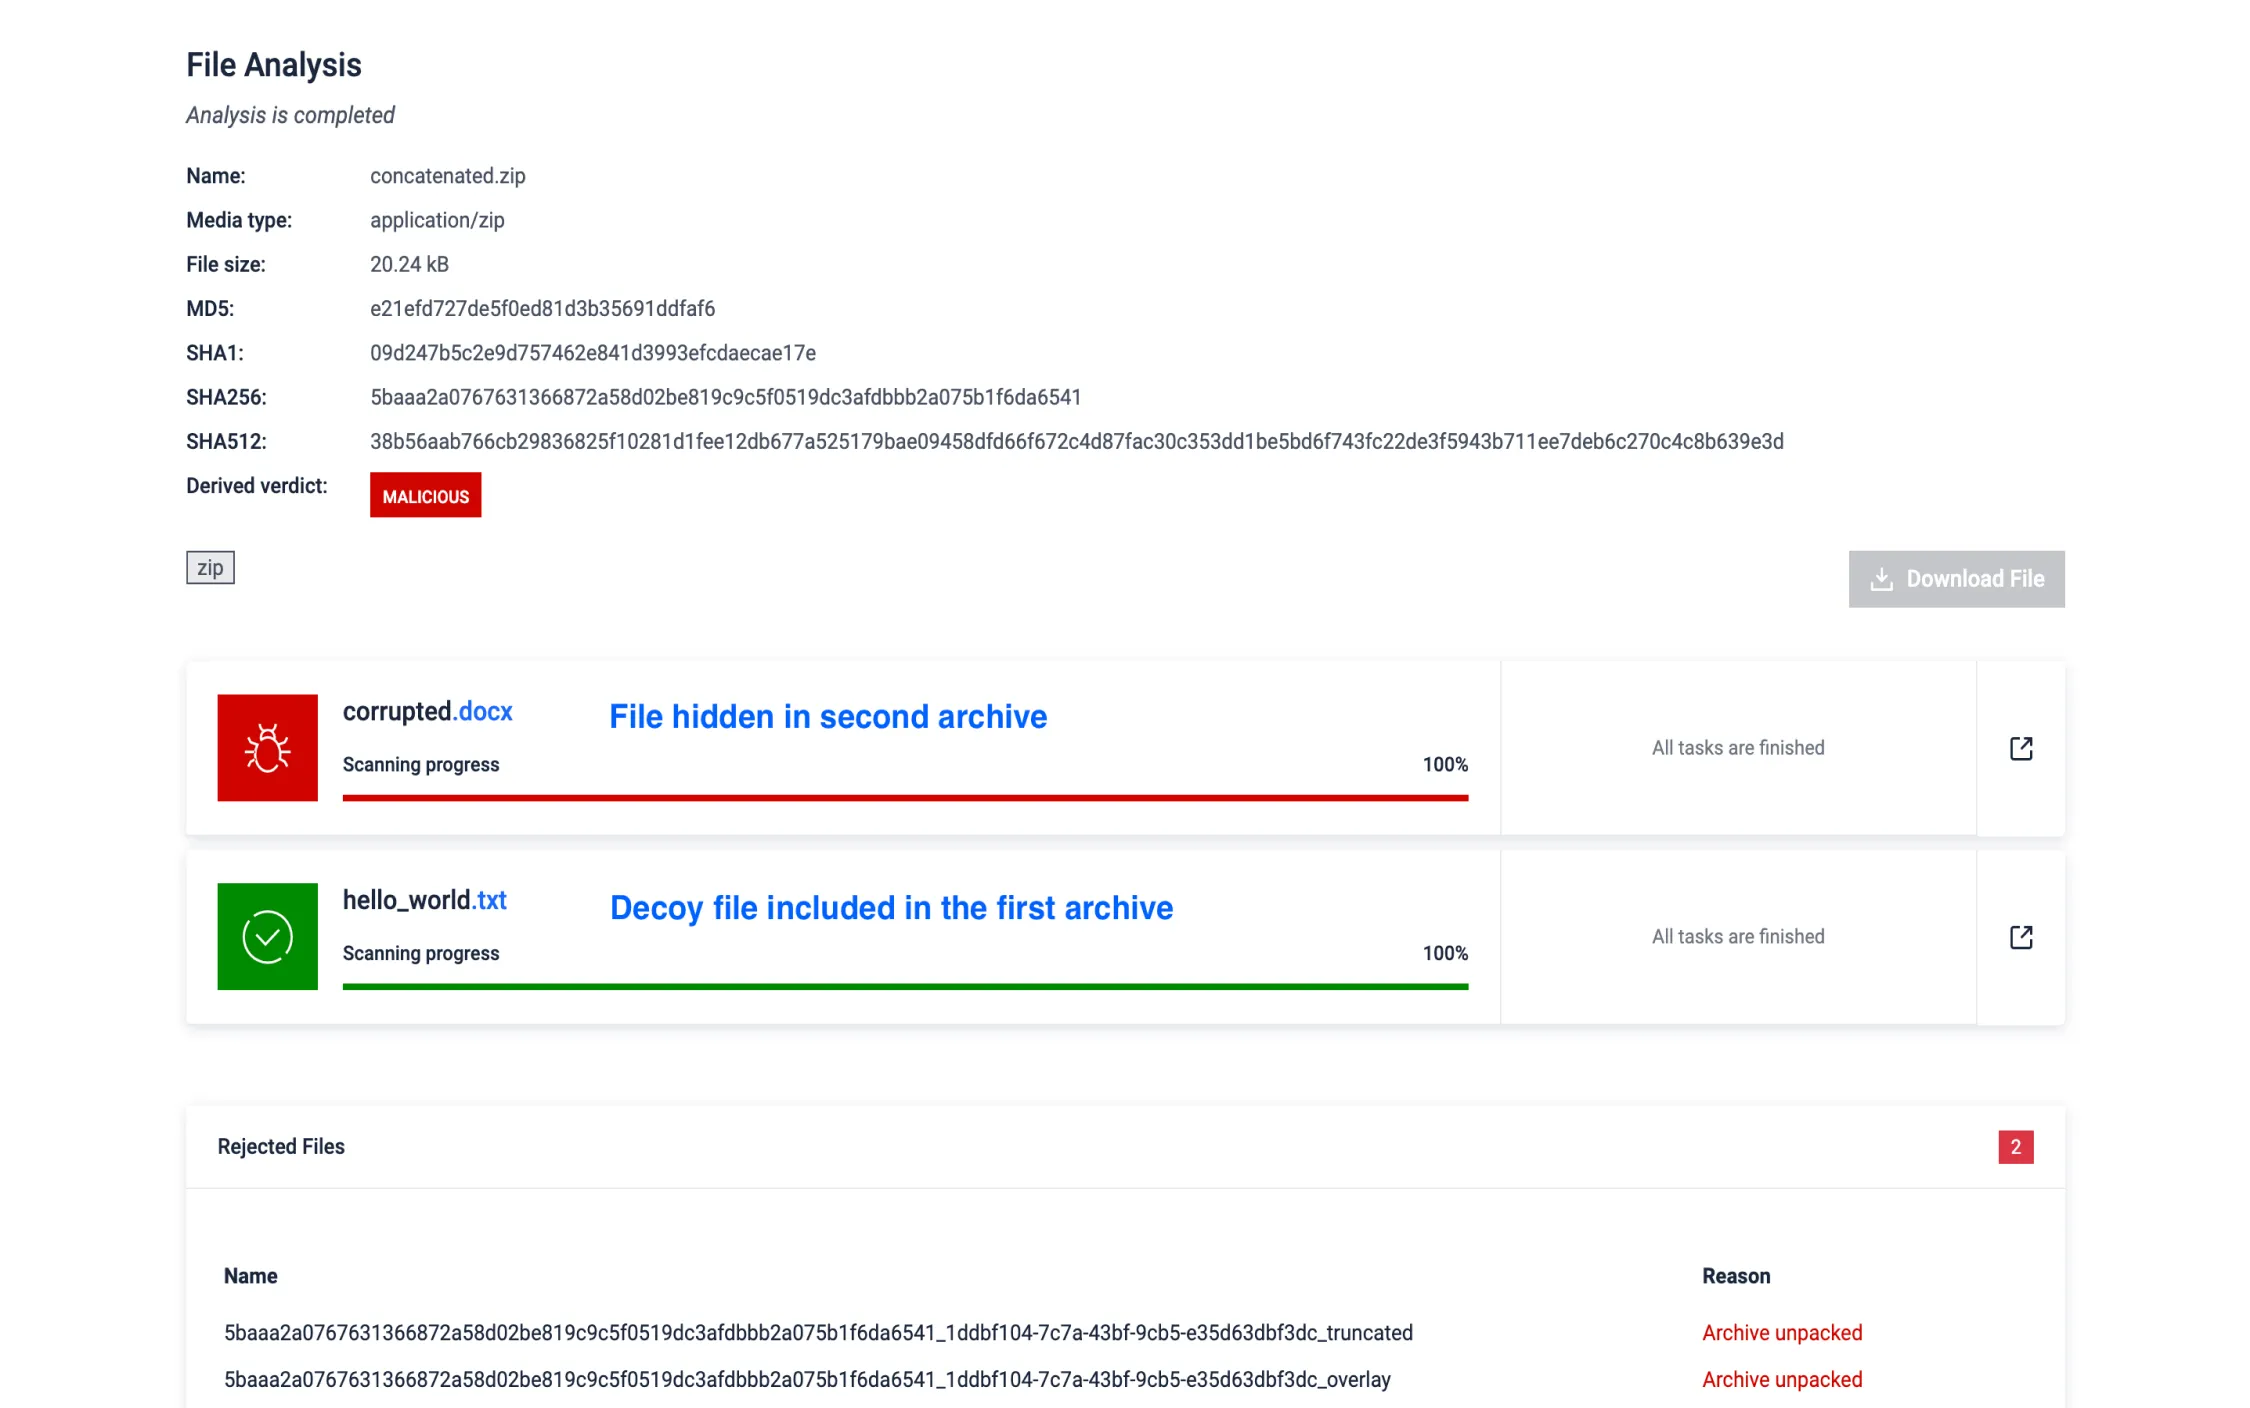
回避的アーカイブ集中
攻撃者は、アーカイブの連結を利用して、複数のアーカイブを1つのファイルに追加することで、マルウェアを隠蔽します。この手口は、アーカイブマネージャが使用する重要な構造要素である中心ディレクトリを複数作成し、抽出時に不一致を引き起こし、アーカイブの見落とされた部分に隠された悪意のあるコンテンツの検出を回避することを可能にします。
MDSandbox は、すべての連結アーカイブを検出してコンテンツを抽出し、どのファイルも見逃すことなく、この回避テクニックを効果的に無力化します。
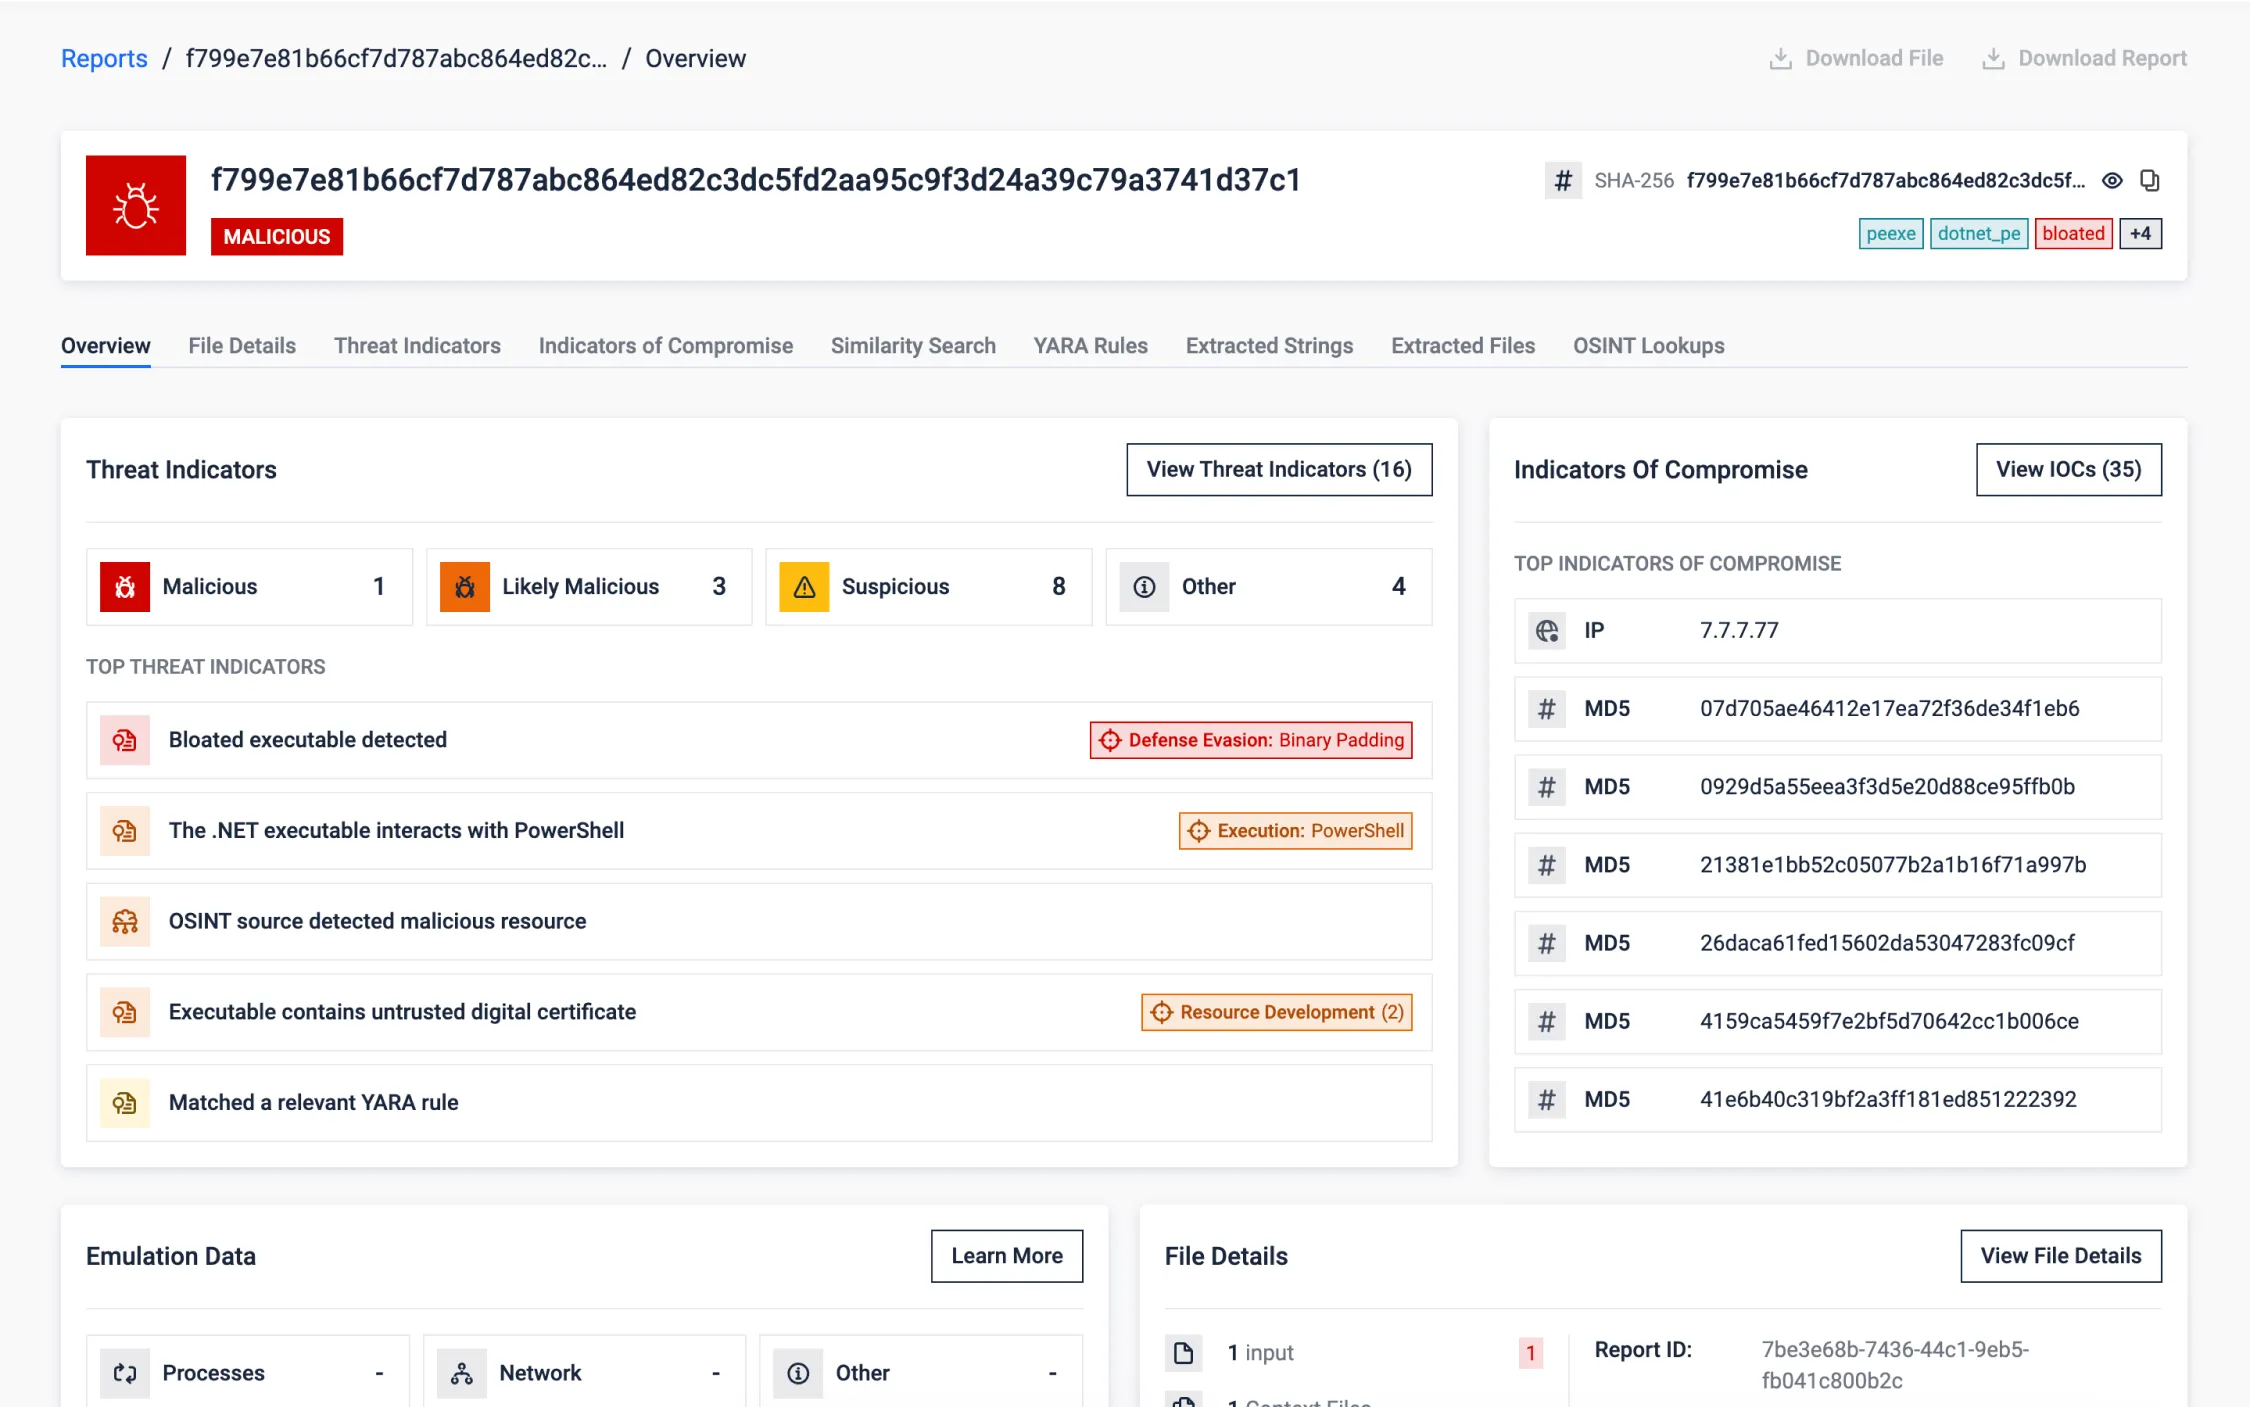
肥大化した実行可能ファイルの緩和
脅威行為者は、サンドボックスにおけるリソースの制限や解析時間の制約を悪用して検出を回避するために、意図的に実行可能ファイルをジャンクデータで肥大化させます。この回避テクニックは、ツールを圧倒したり、時間制限を超えることでスキャンを回避しようとするものです。
MDサンドボックスは肥大化した実行可能ファイルを早期に検出し、ジャンクデータを削除し、効率的な解析のためにより小さなファイルを処理します。このデブロートプロセスは、オーバーレイ、PEセクション、証明書内のジャンクを含む様々なメソッドをターゲットとしており、元のリソースを節約しながら正確な検出を保証します。
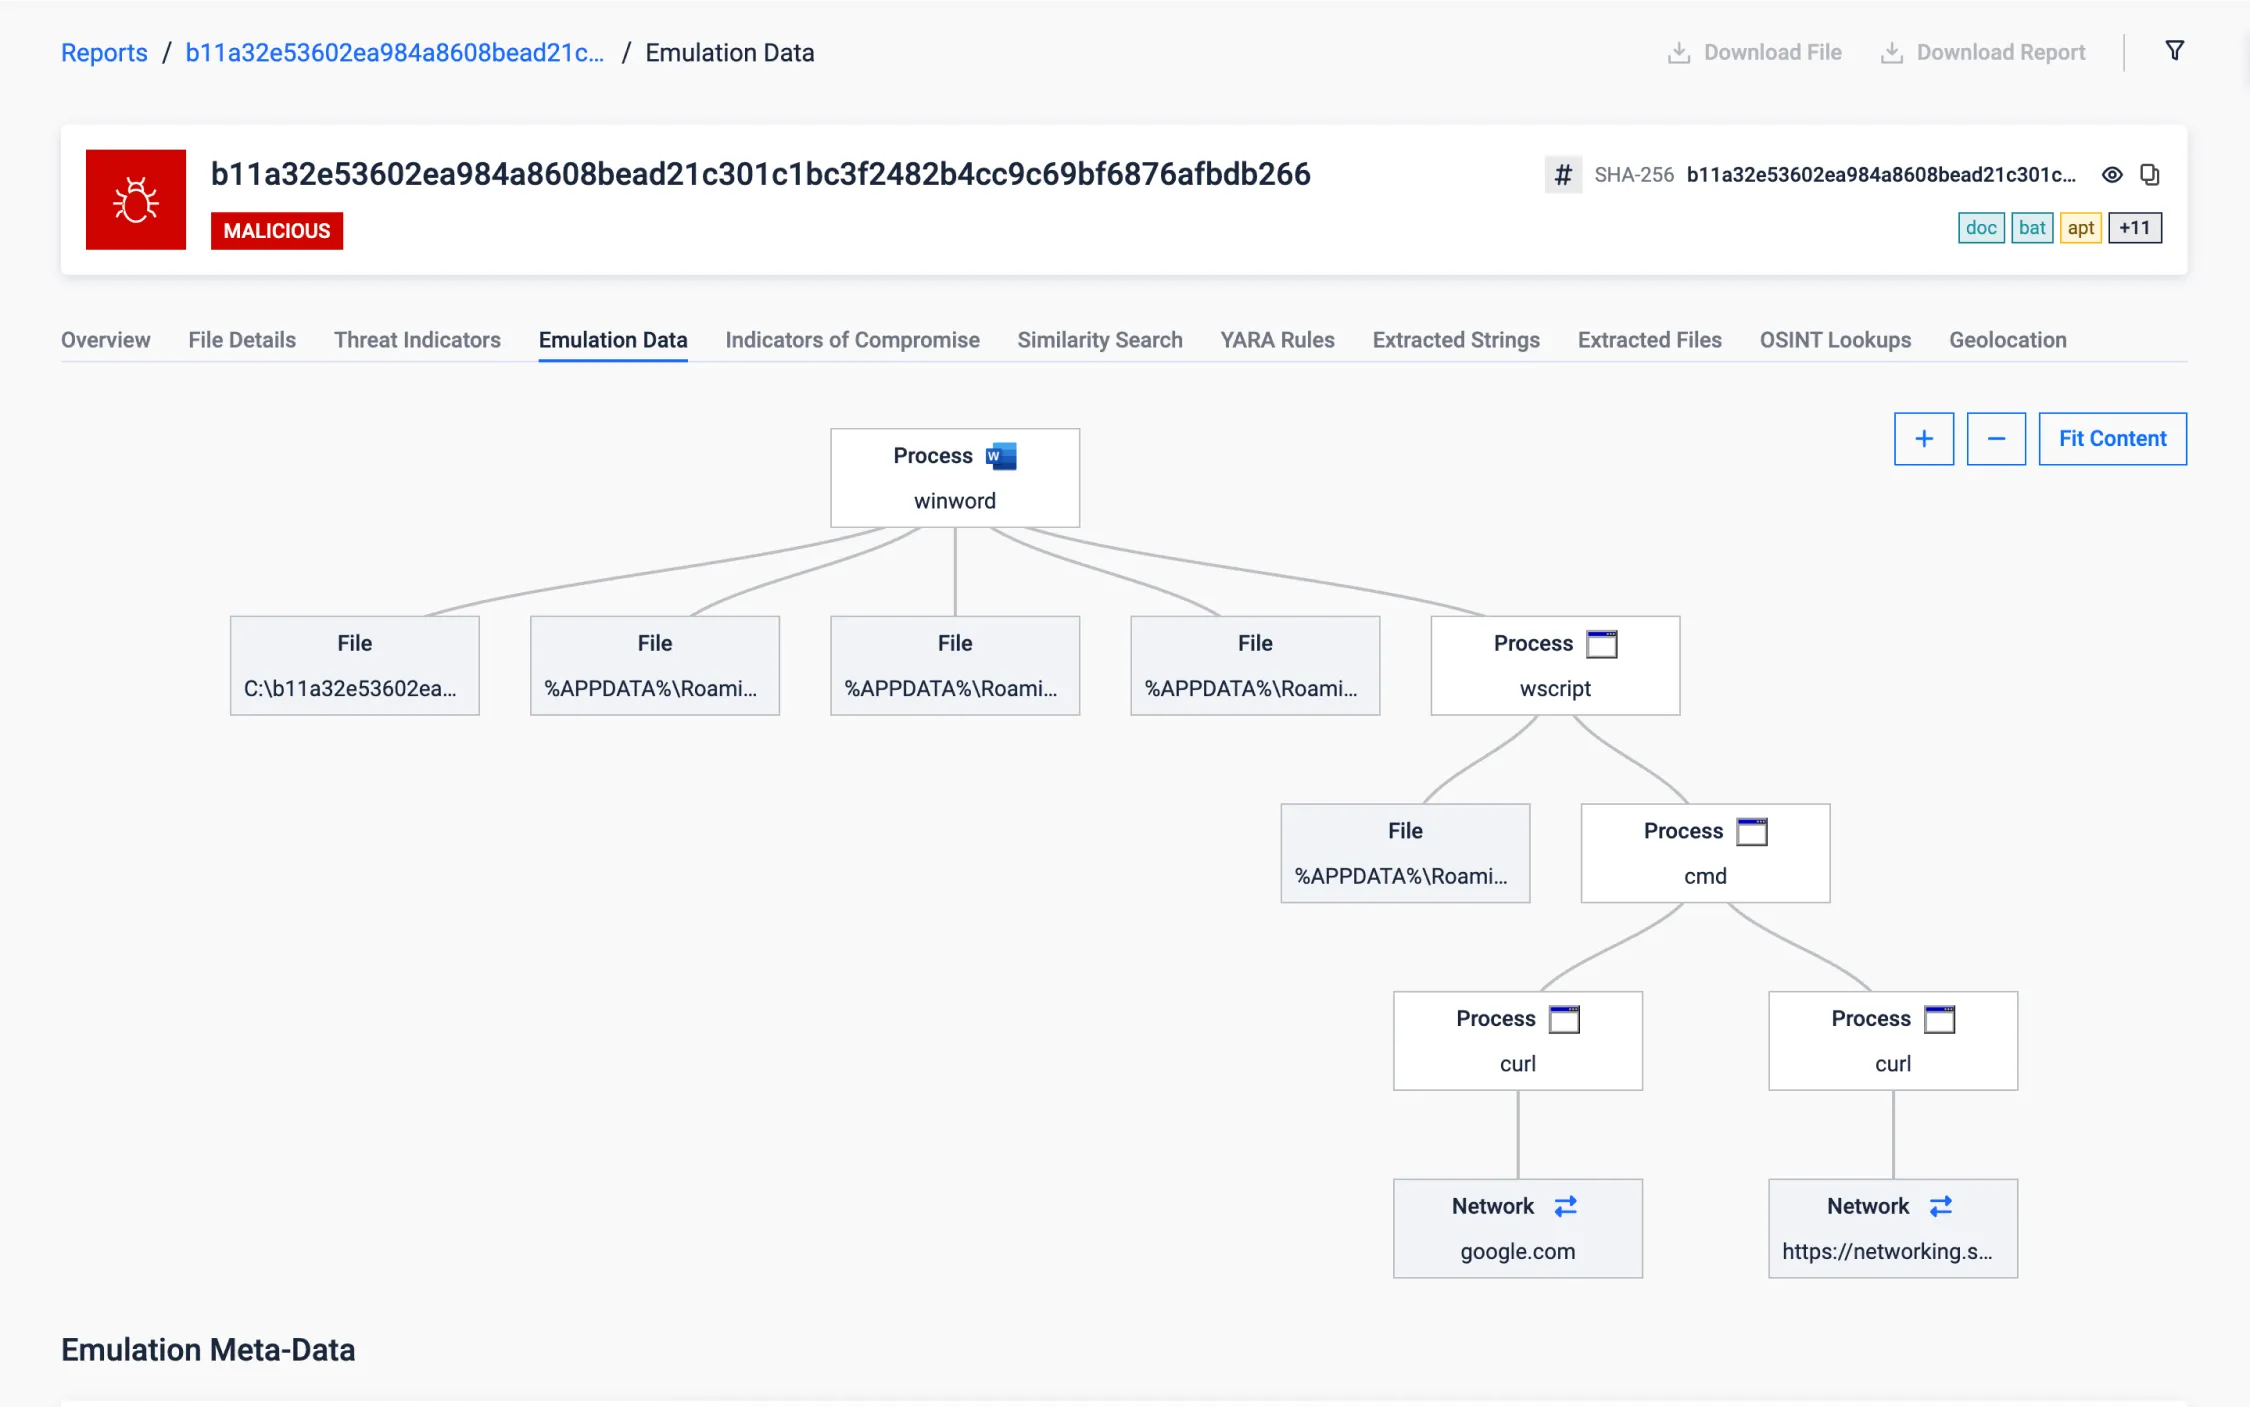
重要インフラを狙う文書
このOffice文書は、イランの重要なインフラ(内容はペルシャ語)を標的に、認証情報や文書などの機密情報を盗み出し、定期的にスクリーンショットを撮影し、スパイ活動を目的とする可能性がある。
パーシステンスを確立した後、(google.comのような信頼できるドメインに対して)ステルス的に最初のインターネット接続チェックを行い、信頼できる接続を確保し、ネットワーク状況が攻撃を続行できるようになるまで、それ以降のアクションを遅らせる。これは、インターネットアクセスが断続的であったり、制限されていたりするような重要なインフラに対する攻撃でよく見られる手口です。
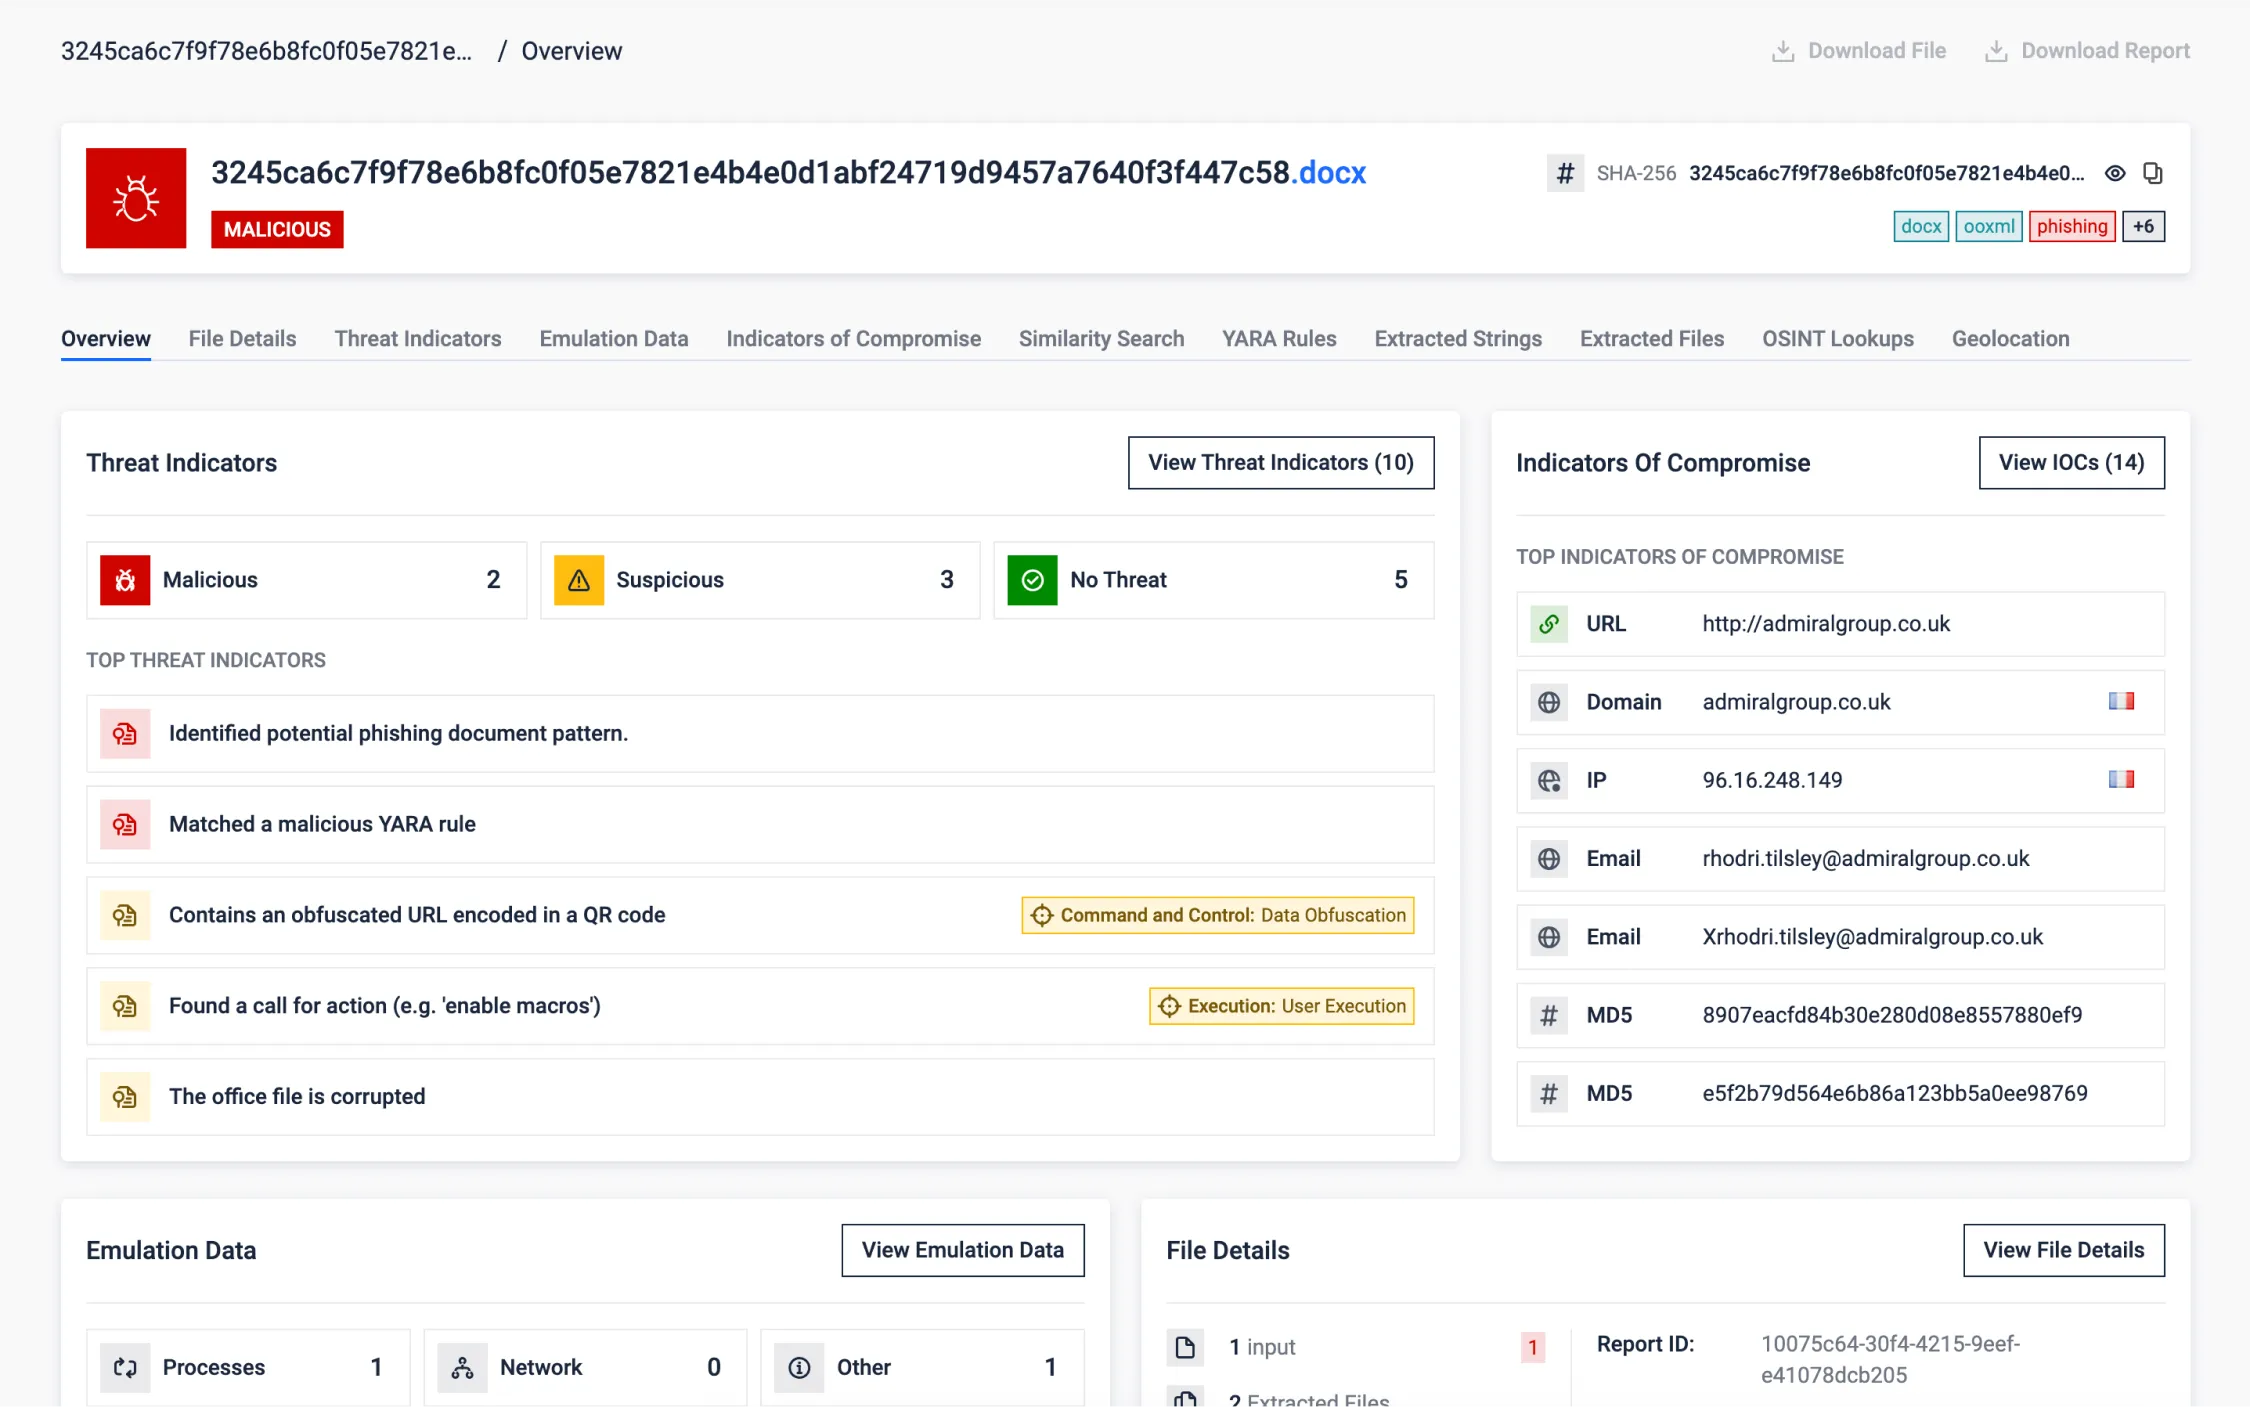
破損したOOXML(Office)文書による回避
研究者は、意図的に破損されたOOXML文書(最新のオフィス文書)を発見した。内部ファイルヘッダ付近のバイナリコンテンツを変更することにより、意図的に破壊されたファイルは、圧縮ファイルを抽出しようとする自動スキャンによってZIPファイルとして誤検出される可能性がある。
文書ビューアーは、文書を開くと自動的に修復する。この時点で、文書にフィッシング・コンテンツが含まれているにもかかわらず、効果的に防御を回避している可能性がある。自動分析ではその内容を読み取ることができないため、関連する指標を見逃すことになる。
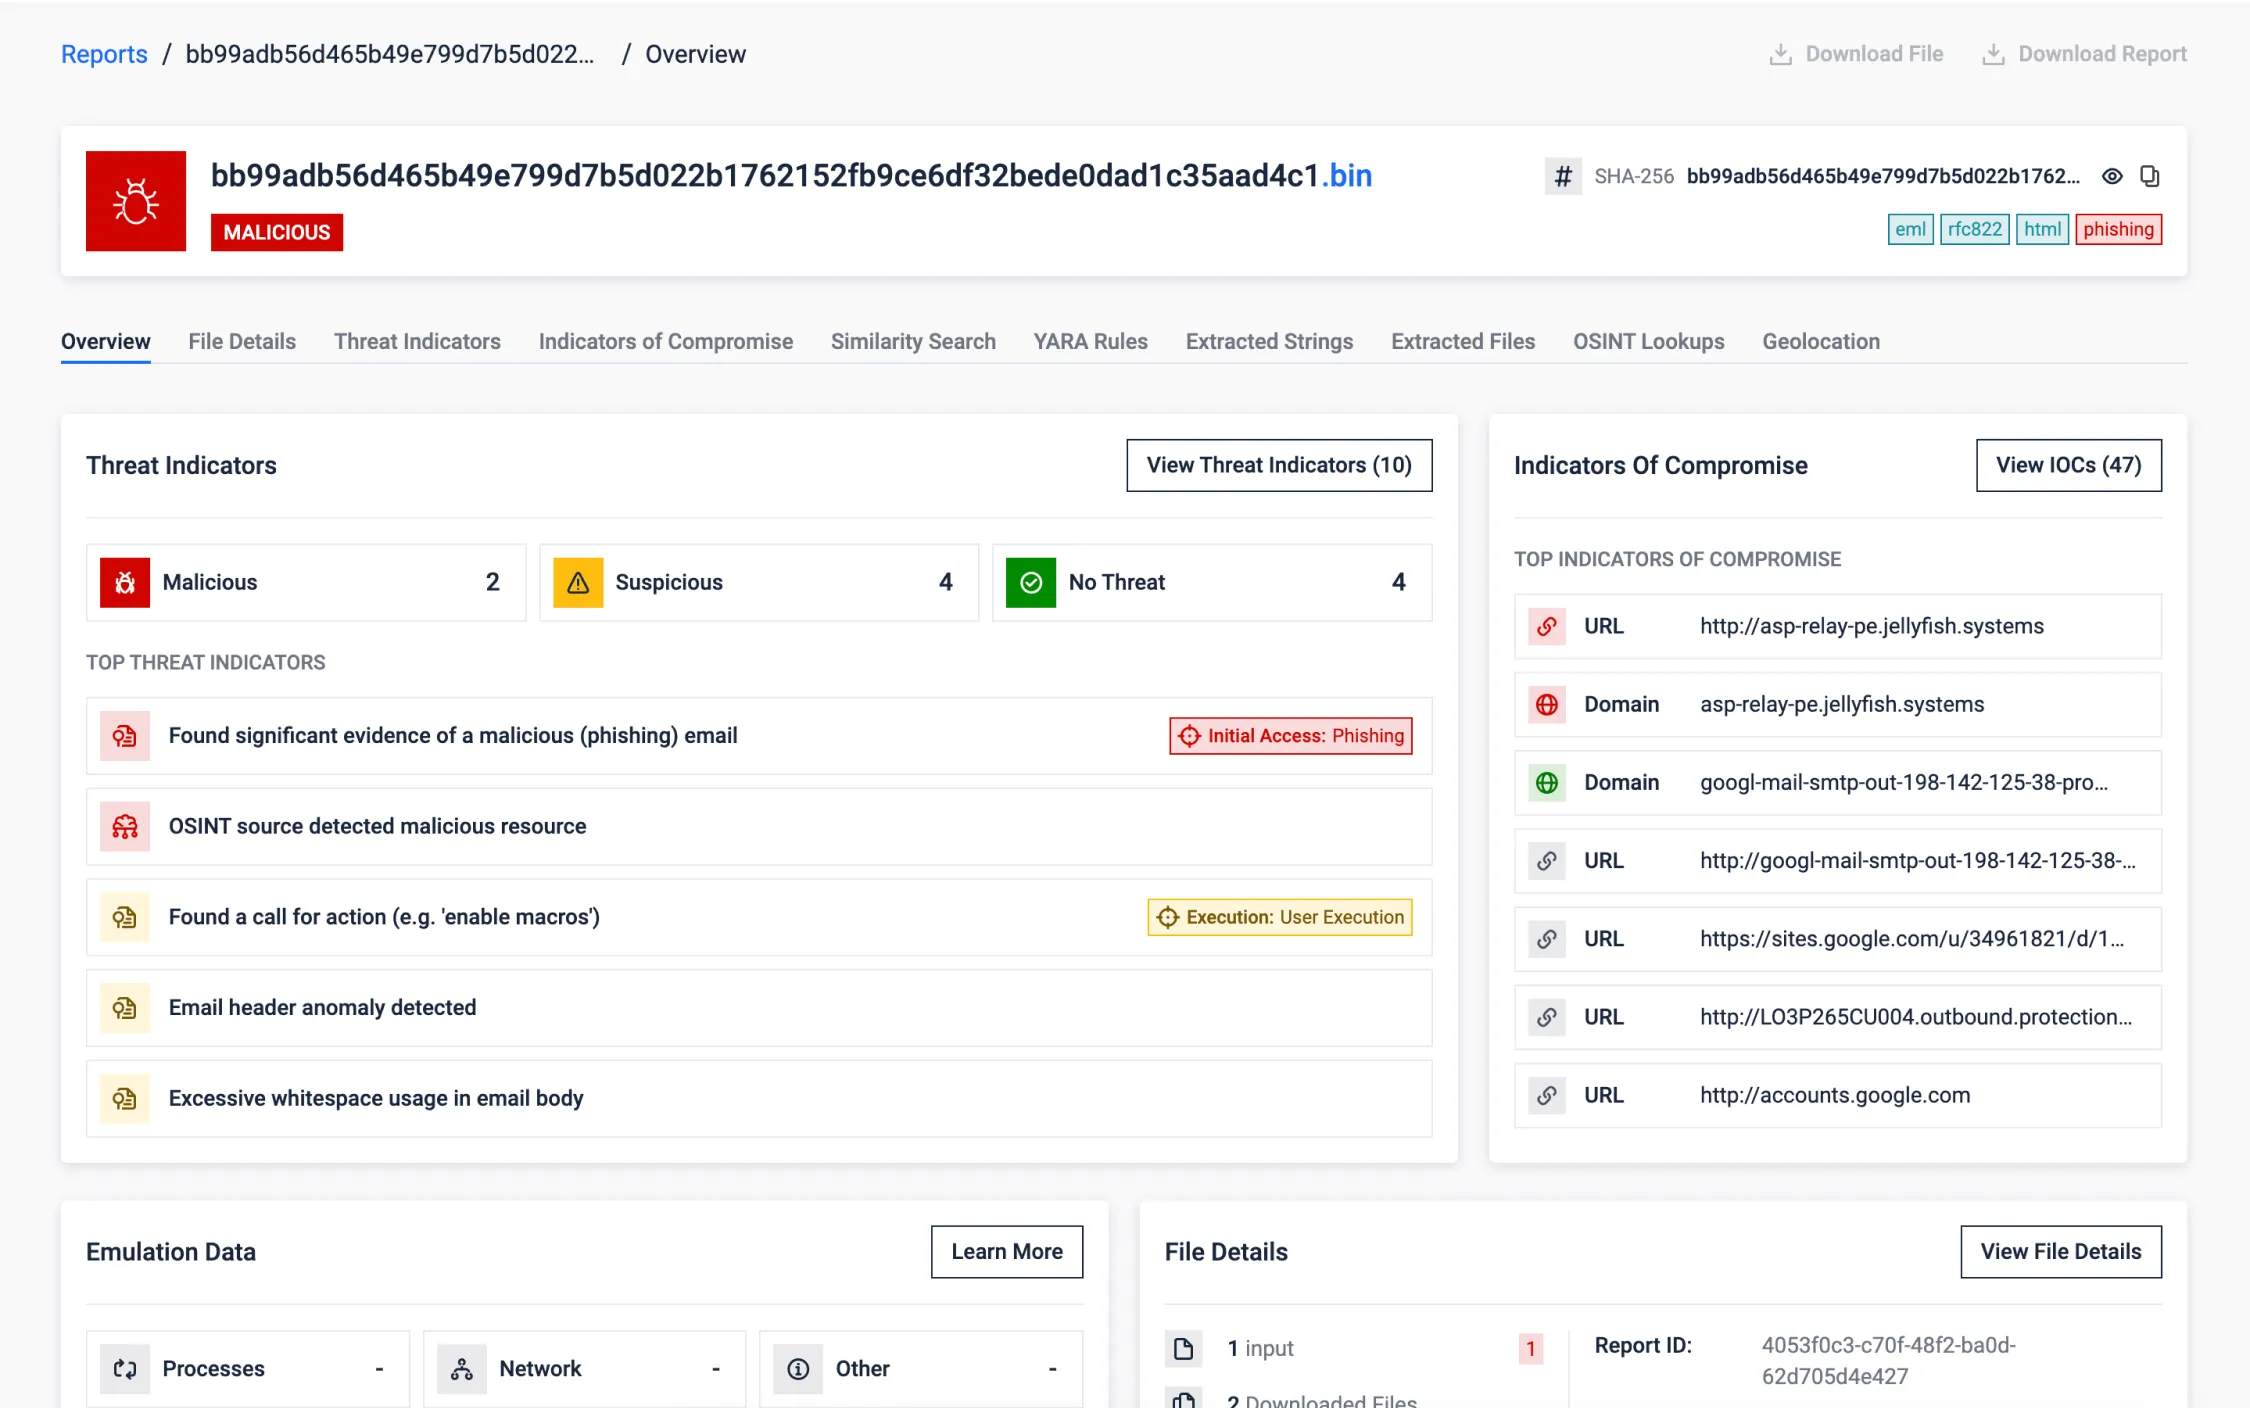
グーグルDKIMリプレイ攻撃検知
SPF、DKIM、DMARCなどのメール認証メカニズムは不可欠ですが、高度な攻撃者はこれらを回避できる場合があります。この事例では、Googleによって真正に署名され標準的なチェックを通過したメールが、MetaDefender 悪意のあるものと識別されたシナリオを示しています。
MetaDefender 、他の指標とともに複数の異常を検出しました:
- DKIM境界違反:DKIM署名の範囲を超えて追加されたコンテンツを特定。
- 難読化テクニック:悪意を隠すための過剰な空白を検出。
- フィッシング・パターン:フィッシングに特徴的な緊急の行動喚起を認識。
- ヘッダー分析:OAuthアプリケーションの不正使用に関連する電子メールヘッダの異常を検出します。
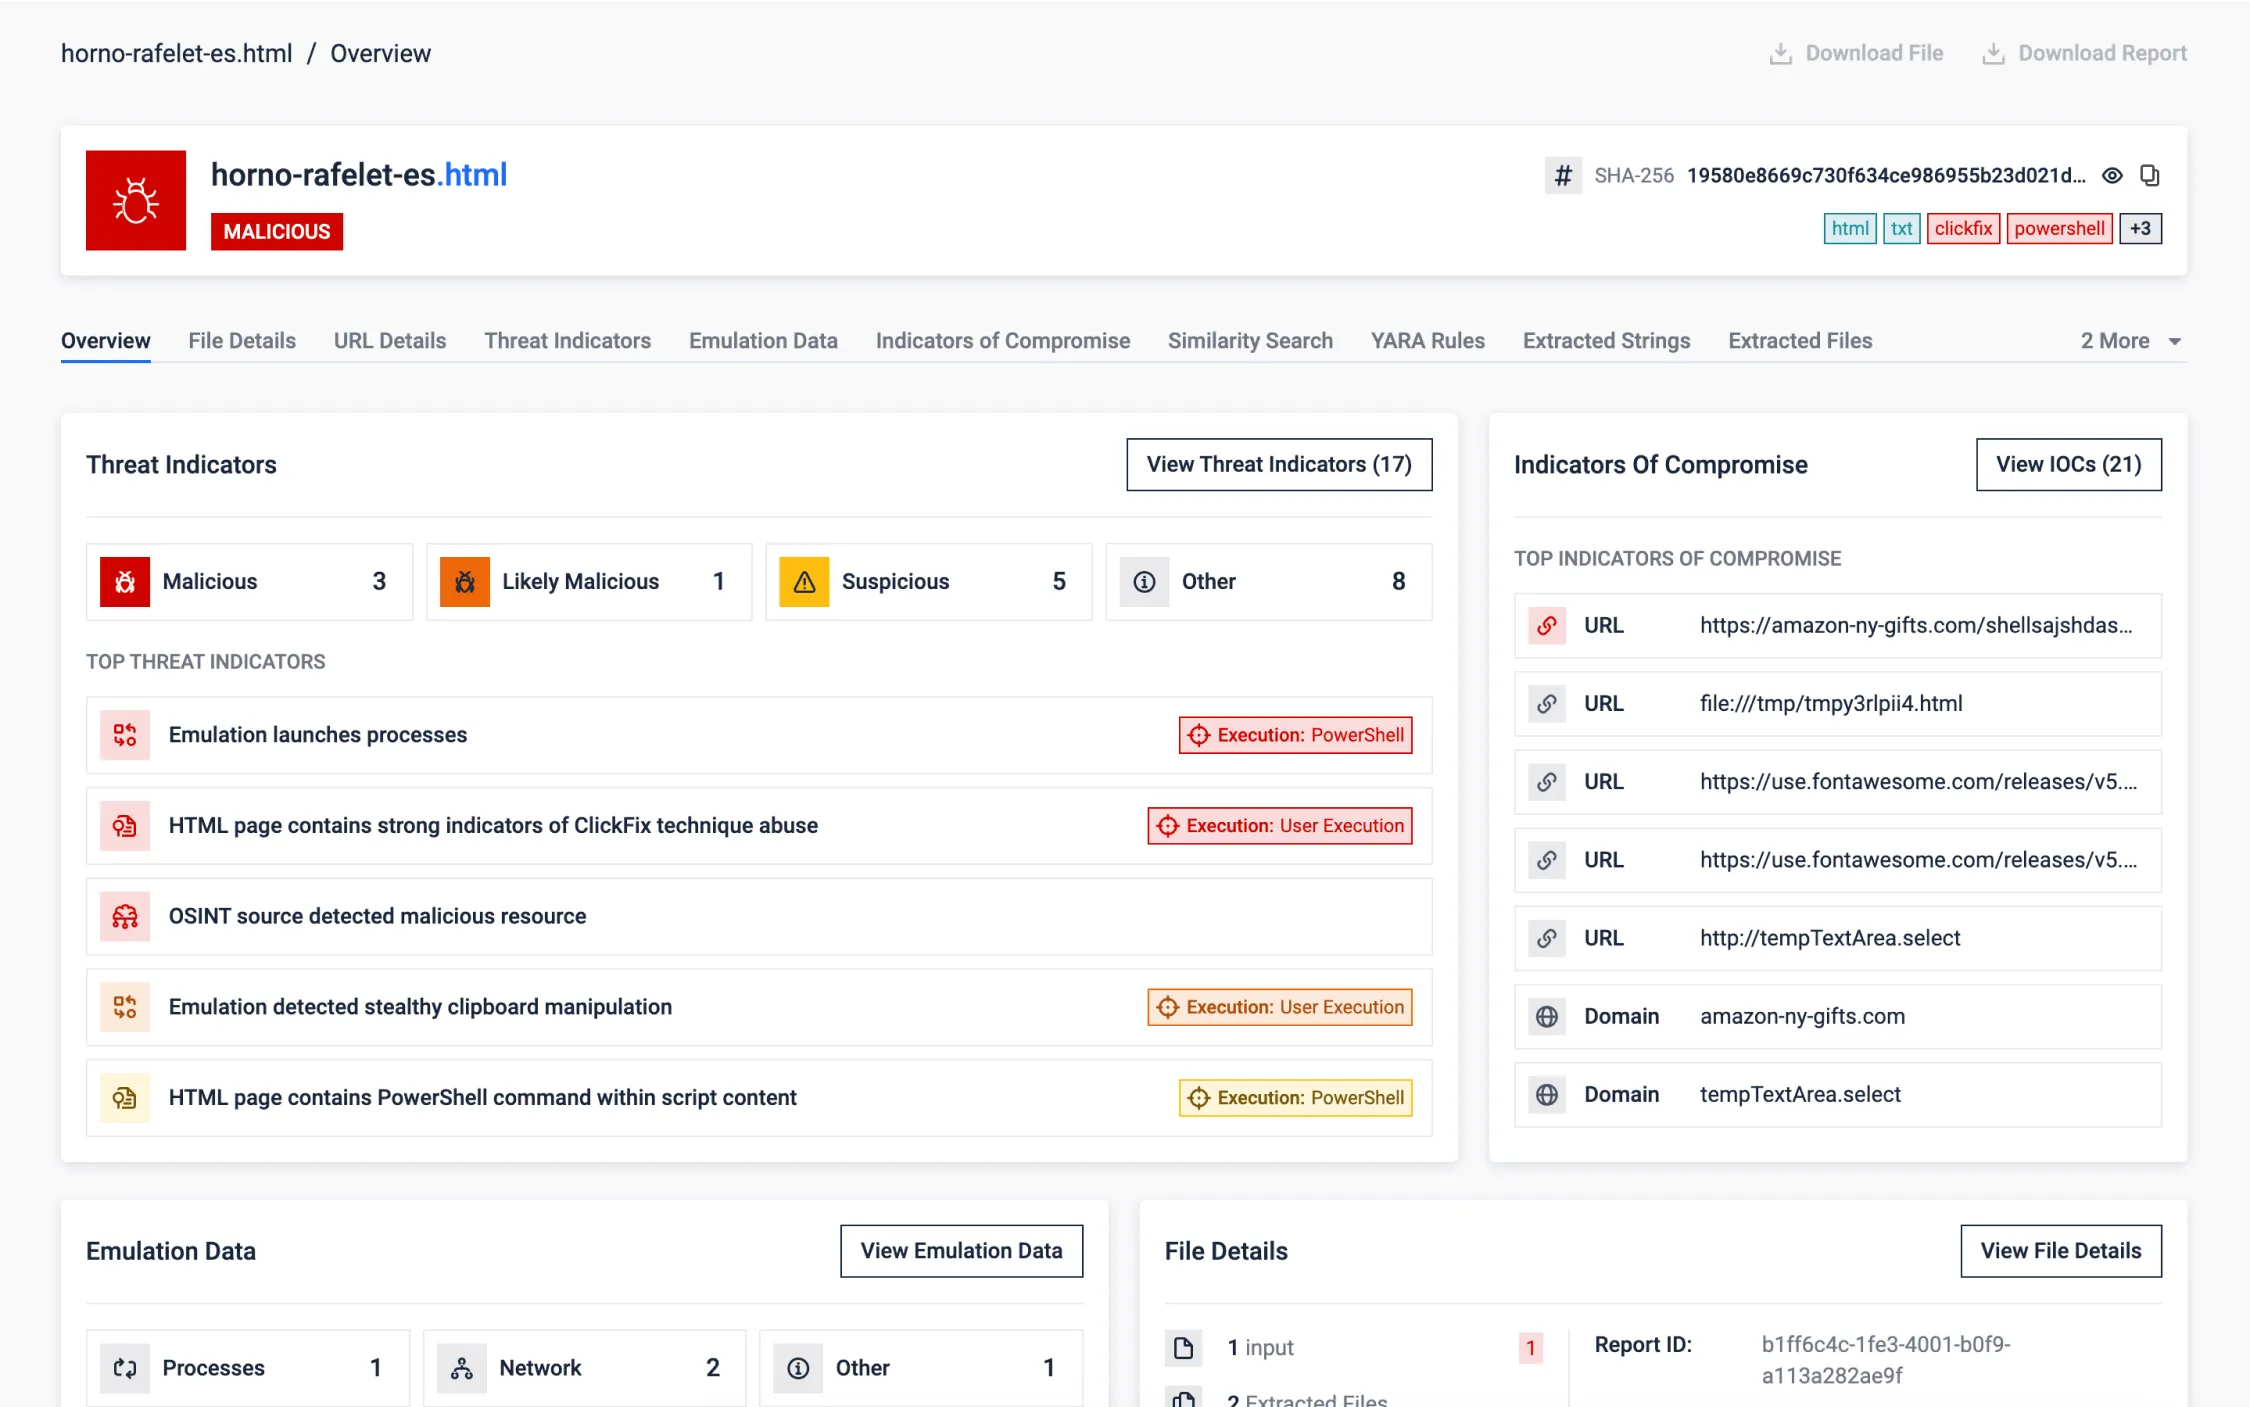
トレンドのソーシャル・エンジニアリング手法、クリックフィックス
ClickFixは、ソーシャルエンジニアリングを活用し、ユーザーを騙して悪意のあるコマンドを実行させる、ウェブベースの新たな脅威です。従来のフィッシングとは異なり、ClickFixはファイルのダウンロードやクレデンシャルの窃取ではなく、欺瞞的なUX要素やクリップボードの操作によって動作します。
クリックフィックスのウェブサイトは、合法的に見えるように偽のreCAPTCHAまたは「ボット保護」画面を表示します。その後、ユーザーは、多くの場合、無害に見えるインタラクションを通じて、自分自身を確認するよう求められますが、その間、バックグラウンドでは、難読化されたJavaScriptコードが静かに実行されます。このスクリプトは、悪意のあるコマンドを動的にデコードし、システムのクリップボードに直接コピーする。次に、ユーザーには誤解を招くような指示が表示され、危険性に気づかないままマルウェアを実行するよう誘導されます。
ClickFixは、シンプルなウェブテクニックとユーザーの欺瞞を組み合わせることで、従来のセキュリティレイヤーを効果的に回避できることを強調しています。サンドボックス解析は、今回のような足跡の少ないステルス攻撃を発見する上で非常に重要です。
MetaDefender はこの脅威をエンドツーエンドで分析します。 サンドボックスはまず、悪意のあるURLをレンダリングし、フィッシング検出モデルを適用して不審なコンテンツを特定します。次にJavaScriptを抽出してエミュレートし、ユーザー操作をシミュレートしてクリップボードが改変される決定的瞬間を再現します。隠されたコマンドを捕捉すると、それをエミュレートすることでサンドボックスは悪意のある実行フローを完全に追跡します。これによりクリップボードを悪用する戦術が明らかになるだけでなく、ペイロードの挙動と感染経路も解明されます。
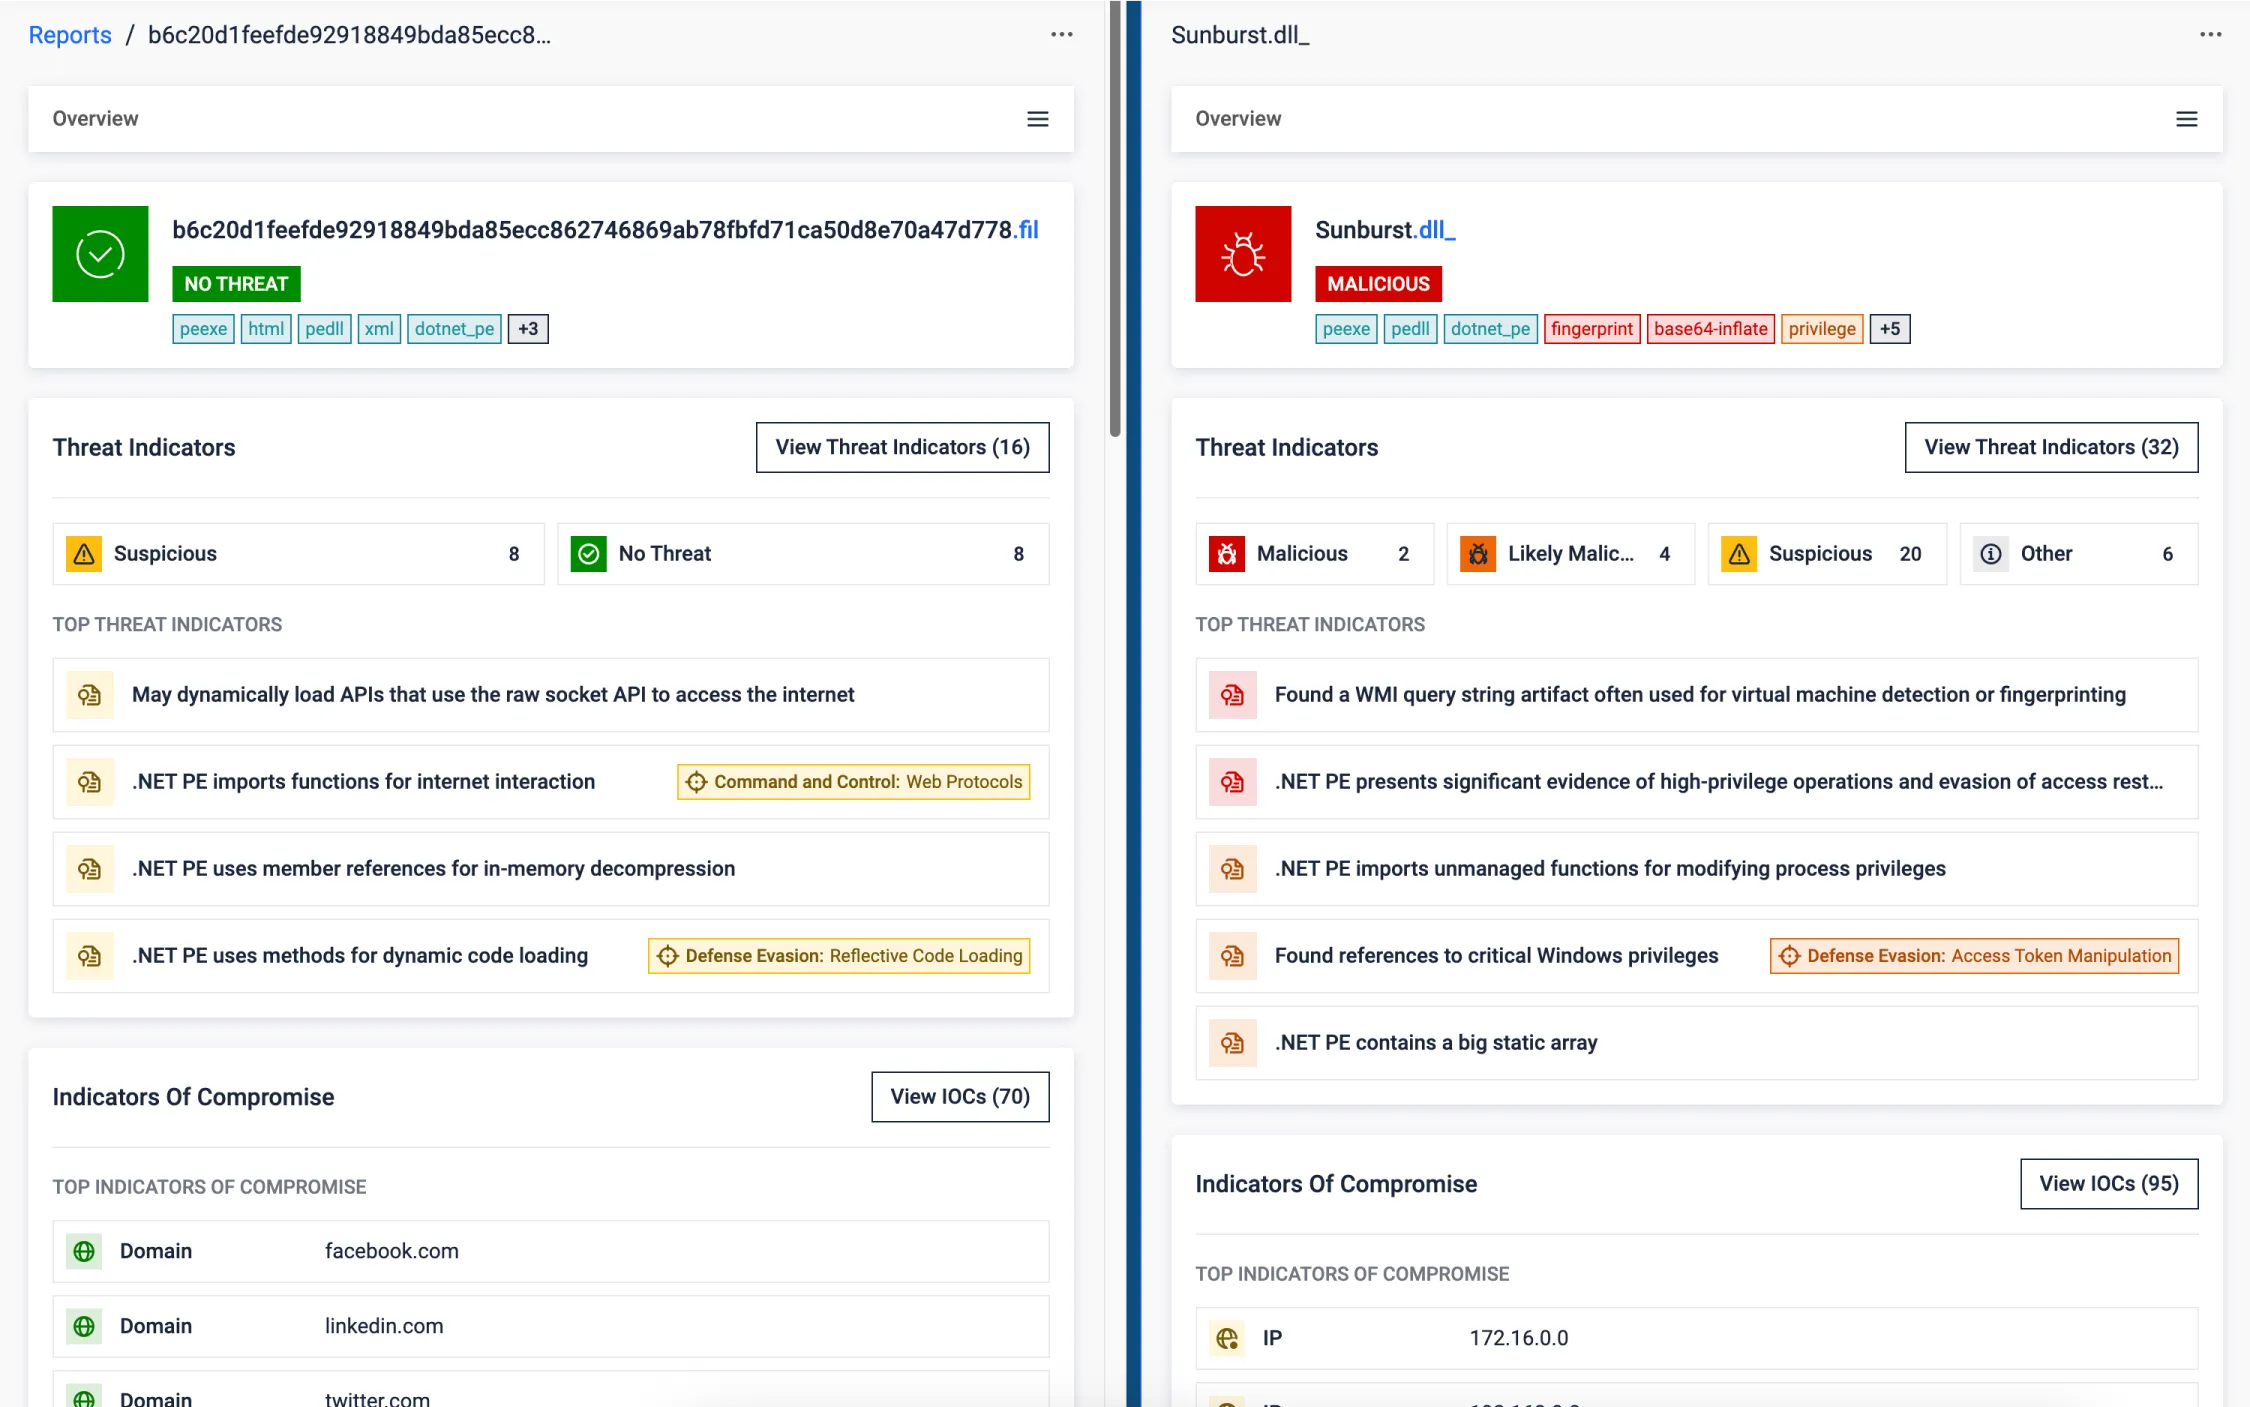
Supply Chain 攻撃
SolarWinds社のサプライチェーン攻撃は、信頼できるソフトウェアの最小限のコード変更が、従来のセキュリティ防御を迂回しながら大規模な侵害を可能にすることを例証しています。脅威者は、正規のDLLにステルスバックドアを挿入し、元の機能を維持したまま悪意のあるロジックを埋め込みました。ペイロードは、正規のコンポーネントを模倣した並列スレッドで静かに実行されました。有効なデジタル署名とシームレスな動作により、このDLLは検出を回避し、何千人もの著名な被害者に秘密裏にアクセスすることができました。ビルド・パイプラインの侵害により、信頼されたアップデートがグローバルな侵入の手段となってしまったのだ。
4,000行に及ぶバックドアは重大に見えるかもしれないが、大規模な企業ソースコードの中では見過ごされやすい。MetaDefender 真価がある:単にコードを検査するだけでなく、ソフトウェアの動作を観察する。正常な動作からの逸脱を検知し、分析担当者を真に重要な脅威へと導く——ノイズを切り抜け、従来のレビューでは見逃されがちな脅威を浮き彫りにするのだ。
高度なセキュリティ技術で重要資産を守り、世界中の政府・企業から信頼されています。
OPSWAT 、
デバイスおよびファイル経由の脅威から重要なデータ、資産、ネットワークを保護するため、世界中の1,900以上の組織から信頼OPSWAT
Clalit Health Services、セキュリティおよびインフラ・コミュニケーション部門責任者
- MetaDefender 導入により、同機関はマルウェア分析の手法を刷新しました。命令レベルのエミュレーションにより、隠れた動作が明らかになりました。組み込みの脅威インテリジェンスと機械学習を活用した類似性検索により、あらゆる分析が充実しました。また、断片化していたレポートに代わり、単一の信頼性の高い判定結果が得られるようになりました。
- OPSWATマルチスキャン機能とエミュレーションベースのサンドボックスにより、深度と速度の両方を実現しています。ファイルの許可またはフラグ付けは数時間ではなく、数分で完了します。政府のサイバーセキュリティ専門家
- OPSWAT Multiscanning OPSWATSandboxを導入することで、銀行は重要な業務フローを妨げることなくサイバーセキュリティ体制を強化しました。これらの技術のシームレスな統合により、脅威検知能力が向上し、行動分析が効率化され、厳格な金融セキュリティ規制への準拠が確保されました。
- OPSWAT 、お客様の機密データと情報が安全に保護されているとOPSWAT 。」ザヒ・ベンアブ
Clalit Health Services、セキュリティおよびインフラ・コミュニケーション部門責任者 - 「拡大する需要に対応しつつコストを抑制できる、拡張性のあるソリューションが必要でした。従来のサンドボックス化は効果的でしたが、データ処理のニーズが増大するにつれ、持続不可能になってきました。」セキュリティ運用責任者
- 同組織は、VMベースのサンドボックスを、命令レベルエミュレーションを基盤とした統合型ゼロデイ検知ソリューションOPSWAT「MetaDefender 」に置き換えることで、SOCおよびリスクに関する課題に対処しました。このアーキテクチャの変更により、セキュリティチームは動的解析をSOCからネットワーク境界へと移行させることができ、脅威がユーザーやエンドポイントに到達する前に阻止できるようになりました。
コンプライアンスのサポート
規制要件への対応
サイバー攻撃とそれを実行する脅威アクターが高度化するにつれ、世界中の統治機関は
、重要インフラが安全性を維持するために必要な措置を講じていることを保証する規制を実施している。
3つの簡単なステップで始めましょう
参考資料
サイバーセキュリティの不変の原則
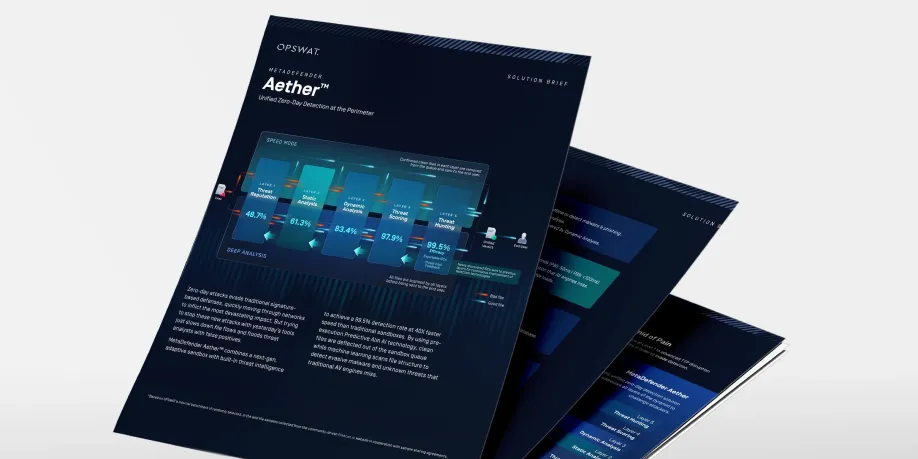
MetaDefender
SANS検知・対応調査
2025年 OPSWAT脅威ランドスケープ・レポート
重要な情報をスキャン:精度99.9%のAIエンジンがセキュリティ体制を強化
セキュリティファーストMFT:ファイルベースの攻撃に対するAIネイティブかつエミュレーション主導の防御
エネルギー供給事業者がOPSWATを活用し、アラートの氾濫を解消、ゼロデイ攻撃の検知精度を向上
よくある質問
MetaDefender 、OPSWAT統合型の5層ゼロデイ検知ソリューションであり、脅威レピュテーション、Predictive Alin AIによる静的解析、Adaptive Sandbox 解析、脅威スコアリング、および機械学習を活用した脅威ハンティングを組み合わせ、ファイルごとに単一の統合された判定結果を提供します。
従来のサンドボックスは、実行対象のファイルが選択されてから初めて動作を開始します。一方、Aetherはそれよりも早く動作を開始し、さらに長く動作し続けます。
「脅威レピュテーション」は既知の脅威を阻止し、「Predictive Alin AI」は実行前に悪意のある意図を予測し、Adaptive Sandbox 回避的な実行時挙動をSandbox 、「脅威スコアリング」はリスクの優先順位付けを行い、「脅威ハンティング」は個々の検知結果を関連するマルウェアファミリー、インフラ、およびキャンペーンと結びつけます。
また、その命令レベルエミュレーションにより、従来のVMベースのサンドボックス化に伴う、検出可能なVMの攻撃対象領域や起動・終了時のオーバーヘッドを回避できるため、より高速な分析と高いスケーラビリティを実現します。
Adaptive Sandbox Layer 3で採用されているエミュレーションベースの動的解析技術Sandbox 。この技術は、不審なファイルを実行し、隠れたコードパスを強制的に実行させ、実行時の挙動やIOCを抽出します。
Aetherは、そのエンジンを中核として構築された、5層からなる包括的なゼロデイ攻撃検知ソリューションです。レピュテーション情報、AIを活用した予測型実行前分析、信頼度に基づく脅威スコアリング、そして機械学習を活用した脅威ハンティングを、1つの統合ワークフローに統合しています。
Adaptive Sandbox 動的解析エンジン Aether = 5層構造の包括的なゼロデイ攻撃検知ソリューション
アナリストは、5層からなるパイプライン全体からの証拠に裏付けられた、信頼度に基づくリスクスコアが反映された単一の統合評価結果を受け取ります。
レポートには、以下の内容が含まれる場合があります:
- 静的および実行時のインジケータ
- MITRE ATT&CK とマルウェア動作カタログの対応関係
- 解凍されたペイロードおよび抽出されたマルウェアの設定
- ネットワーク、C2、レジストリ、プロセス、およびドロップされたファイルの指標
- MISP、STIX、SIEM、およびSOARワークフロー向けのエクスポート可能なIOC
- MLを活用した類似性分析の結果により、そのファイルを関連するバリエーション、ファミリー、キャンペーンと結びつけます
- これにより、アナリストは即座に判断を下せるだけでなく、調査、ブロック、脅威の追跡に必要な背景情報も得ることができます。
Aetherは、オンプレミス、ハイブリッド、クラウド、および完全エアギャップ環境を問わず、スタンドアロン、MetaDefender Core、およびクラウドベースの導入モデルに対応しています。
各チームは、REST API、SIEMおよびSOARコネクタ、CEF Syslog、MISP、STIX、ならびにSAML 2.0などの対応IDサービスを通じて、本ソリューションを統合することができます。導入および管理方法は選択したモデルによって異なり、組織はオンプレミスでの管理を維持することも、マネージドクラウドサービスを利用することも可能です。
電子メールの添付ファイル、受信側の管理型ファイル転送、ソフトウェアパッケージ、あるいはエアギャップ環境に持ち込まれるファイルなど、実際のファイルワークフローを対象に、2~4週間のパイロット運用を実施してください。
測定値:
- レピュテーション機能によって阻止された既知の脅威
- 実行前に未知の脅威が特定された
- 動的解析により新たな検出が確認された
- 評決までの時間
- 不要なサンドボックスへの提出件数の削減
- 偽陽性の削減とアラート件数の削減
- IOCおよびキャンペーン分析データが生成された
- アナリストの調査時間の短縮
- これは、単一のエンジンの検出率だけでなく、5層からなるパイプライン全体の運用上の価値を示しています。