データパイプライン、LLM、およびモデルエンドポイントの保護
企業のAIを、悪意のあるコンテンツ、改ざんされたデータ、プロンプトインジェクション、および機密データの漏洩から保護します。OPSWAT は、データ取り込み、保存、トレーニング、LLMとのやり取り、オープンソースモデル、推論の各段階において、ファイルやデータを検査、クリーンアップ、および制御します。
- 多層的な脅威対策
- 機密データの保護
- AIモデルとコンテンツのセキュリティ
どのサードパーティのデータセットが、私たちのベクトル埋め込みに悪影響を及ぼしているのでしょうか?
AIクラウドストレージシステム内の休眠中のペイロードは、どこに潜んでいるのでしょうか?
RAGデータベースにアップロードされたファイルの中には、どのような隠れたマルウェアが潜んでいるのでしょうか?
トレーニングクラスタに侵入する前に、ゼロデイ攻撃をどのように検知すればよいでしょうか?
従業員が当社のローカルモデルに悪意のあるコードをアップロードするのを防ぐ仕組みには、どのようなものがありますか?
企業の個人識別情報(PII)のうち、どのようなものが誤って公開されているAI APIに流出しているのか?
ファイルがAIパイプラインに到達する前に、隠された機密性の高いメタデータをどのように除去すればよいでしょうか?
シリアライズされたモデルファイルは、読み込まれた際にどのように悪意のあるコードを実行するのでしょうか?
当社のインフラに感染するリスクが最も高いオープンソースのモデル形式はどれですか?
エージェントが不正な文書を作成または処理しているかどうかを、どのように検知すればよいでしょうか?
なぜ、外部のAIモデルパッケージが当社の標準的な境界ファイアウォールを迂回しているのでしょうか?
信頼できないデータは、AIワークフロー全体にリスクをもたらす
エンタープライズAIの開発は、ユーザー、エンタープライズアプリケーション、リポジトリ、データベース、API、サードパーティのソース、および外部モデルからのファイルやデータに依存しています。これらのデータ、LLM、およびファイルが適切なセキュリティ対策なしにAIワークフローに取り込まれると、マルウェア、機密情報、および改ざんされたデータが、下流のモデル、エージェント、およびアプリケーションに影響を及ぼす可能性があります。

プロンプトの注入によるAIの挙動操作
悪意のあるプロンプト、隠された指示、および安全でない出力は、LLMやエージェントにおいて、AIの挙動を操作したり、機密データを漏洩させたり、意図しない動作を引き起こしたりする可能性があります。

AIによって機密データが漏洩する可能性がある
機密情報、規制対象情報、専有情報、および高リスクデータは、プロンプト、学習データセット、検索ワークフロー、およびAIアプリケーションに取り込まれる可能性があります。

悪意のあるファイルはAIワークフローを危険にさらす可能性がある
文書、アーカイブ、画像、コード、モデルファイルには、埋め込みオブジェクト、スクリプト、メタデータ、ネストされたコンテンツが含まれている場合があります。これらにはそれぞれ、マルウェアや隠されたペイロードからデータ漏洩に至るまで、固有のリスクが伴います。
検証されていないAIアセットはリスクをもたらす可能性がある
モデルファイル、データセット、ノートブック、アーカイブ、および関連アーティファクトは、多くの場合、社内チーム、サードパーティ、オープンソースからAI環境に取り込まれます。これらを検査せずに使用すると、マルウェア、機密データ、脆弱性のあるコンポーネント、または安全でないファイルが、トレーニング、評価、保存、およびデプロイのワークフローに持ち込まれる可能性があります。
- 安全でない入力と出力
プロンプトの注入によるAIの挙動操作
悪意のあるプロンプト、隠された指示、および安全でない出力は、LLMやエージェントにおいて、AIの挙動を操作したり、機密データを漏洩させたり、意図しない動作を引き起こしたりする可能性があります。
- 機密情報の漏洩
AIによって機密データが漏洩する可能性がある
機密情報、規制対象情報、専有情報、および高リスクデータは、プロンプト、学習データセット、検索ワークフロー、およびAIアプリケーションに取り込まれる可能性があります。
- ファイルへの脅威
悪意のあるファイルはAIワークフローを危険にさらす可能性がある
文書、アーカイブ、画像、コード、モデルファイルには、埋め込みオブジェクト、スクリプト、メタデータ、ネストされたコンテンツが含まれている場合があります。これらにはそれぞれ、マルウェアや隠されたペイロードからデータ漏洩に至るまで、固有のリスクが伴います。
- 信頼性の高いLLMモデル
検証されていないAIアセットはリスクをもたらす可能性がある
モデルファイル、データセット、ノートブック、アーカイブ、および関連アーティファクトは、多くの場合、社内チーム、サードパーティ、オープンソースからAI環境に取り込まれます。これらを検査せずに使用すると、マルウェア、機密データ、脆弱性のあるコンポーネント、または安全でないファイルが、トレーニング、評価、保存、およびデプロイのワークフローに持ち込まれる可能性があります。
Secure エンタープライズAI開発のあらゆる段階
OPSWAT AIに供給されるデータ、企業環境に導入されたモデル、およびLLMや推論エンドポイントを通じて行われるやり取りのすべてに対して、多層的で「予防を最優先」とするセキュリティ対策を適用します。
AIトレーニングパイプライン全体にわたるデータの保護
Secure AIトレーニング環境に入力され、通過し、保存される構造化データおよび非構造化データ。OPSWAT は、多層的な検査と防止機能により、悪意のあるコンテンツや機密データが信頼できるAI入力として扱われるのを防ぎます。
AIモデルの成果物をデプロイする前に確認する
モデルファイル、アーカイブ、ノートブック、設定ファイル、および関連アーティファクトを、エンタープライズAI環境に導入する前にスキャンします。OPSWAT は、保存、転送、展開の各ワークフローにおいて、ファイルベースの脅威、機密データ、およびリスクのある資産の検出を支援します。
Secure LLMファイルおよびデータの交換
従業員、顧客、およびアプリケーションは、ファイル、プロンプト、および取得したコンテンツを、LLMを活用したワークフローに送信できます。「OPSWAT 」は、リスクのあるファイルや機密データがAIアシスタント、RAGシステム、チャットボット、または下流のアプリケーションに到達する前に、これらのやり取りを検査、浄化、および制御するのに役立ちます。
AIデータ攻撃の連鎖を断ち切る
脅威は、ファイル、データ、および入力情報を介して、AI/MLワークフロー全体に拡散する可能性があります。「OPSWAT 」は、下流への影響が生じる前に、コンテンツを検査、サニタイズ、および制御します。
企業の重要なAIワークフローを保護する
ファイルやデータがAIワークフローに流入、通過、または利用されるあらゆる場所に、「OPSWAT 」のAIセキュリティを導入してください。信頼できないコンテンツを検査・クリーンアップし、ファイルベースの脅威を阻止し、トレーニングパイプライン、RAG、LLM、エージェント、AIアプリケーション全体にわたって機密データを管理します。
エンタープライズAIのための多層的な予防策
OPSWAT 高度な脅威検知、コンテンツ検査、データ保護、およびデータサニタイゼーションを組み合わせることで、悪意のあるコンテンツや機密データがAI環境全体に拡散する前に、AIデータパイプライン、モデル、ストレージ、およびLLMとのやり取りを保護します。
AIワークフロー間を移動するデータを保護する
Secure エンタープライズAIが依存するコンテンツ。これには、トレーニング、RAG、LLM、エージェント、およびアプリケーションの各ワークフローにわたるファイル、データセット、リポジトリ、アップロードデータ、取得された情報源、その他のビジネスデータなどが含まれます。
LLMモデルおよびSupply Chain の脅威を防止する
オープンソースのLLM、モデルファイル、および関連するアーティファクトを、企業のAI環境に導入する前に、マルウェア、悪意のあるコンテンツ、機密データの有無についてスキャンします。
入力および出力における機密データの管理
トレーニング、検索、生成AI、およびエージェント型ワークフローを通じて処理される規制対象データ、機密データ、専有データ、その他の機微なデータを検知し、保護します。
AI開発全体に「予防第一」のセキュリティアプローチを適用する
AI/MLワークフロー全体にセキュリティ対策を適用し、悪意のあるコンテンツや機密性の高いコンテンツが下流のAIシステムによって信頼され、処理され、または実行される前にリスクを低減します。
OPSWAT MetaDefender プラットフォーム提供
MetaDefender プラットフォームは、企業のAI開発におけるさまざまなリスクに対処するために設計された一連のセキュリティ製品を支えています。データの取り込みや保存から、モデルのセキュリティ、AIとのやり取りに至るまで、各製品は、AI環境の重要な部分に、実績のあるOPSWAT の防止技術をもたらします。
AIのコンプライアンスとデータガバナンスを支援する
検証されていないデータや悪意のあるLLMモデルは、脅威をもたらしたり、機密情報を漏洩させたり、コンプライアンスリスクを高めたりする可能性があります。「OPSWAT 」は、エンタープライズAI全体にわたるコンテンツ検査、データ分類、モデルスキャン、および自動サニタイズ機能により、こうしたリスクの低減を支援します。
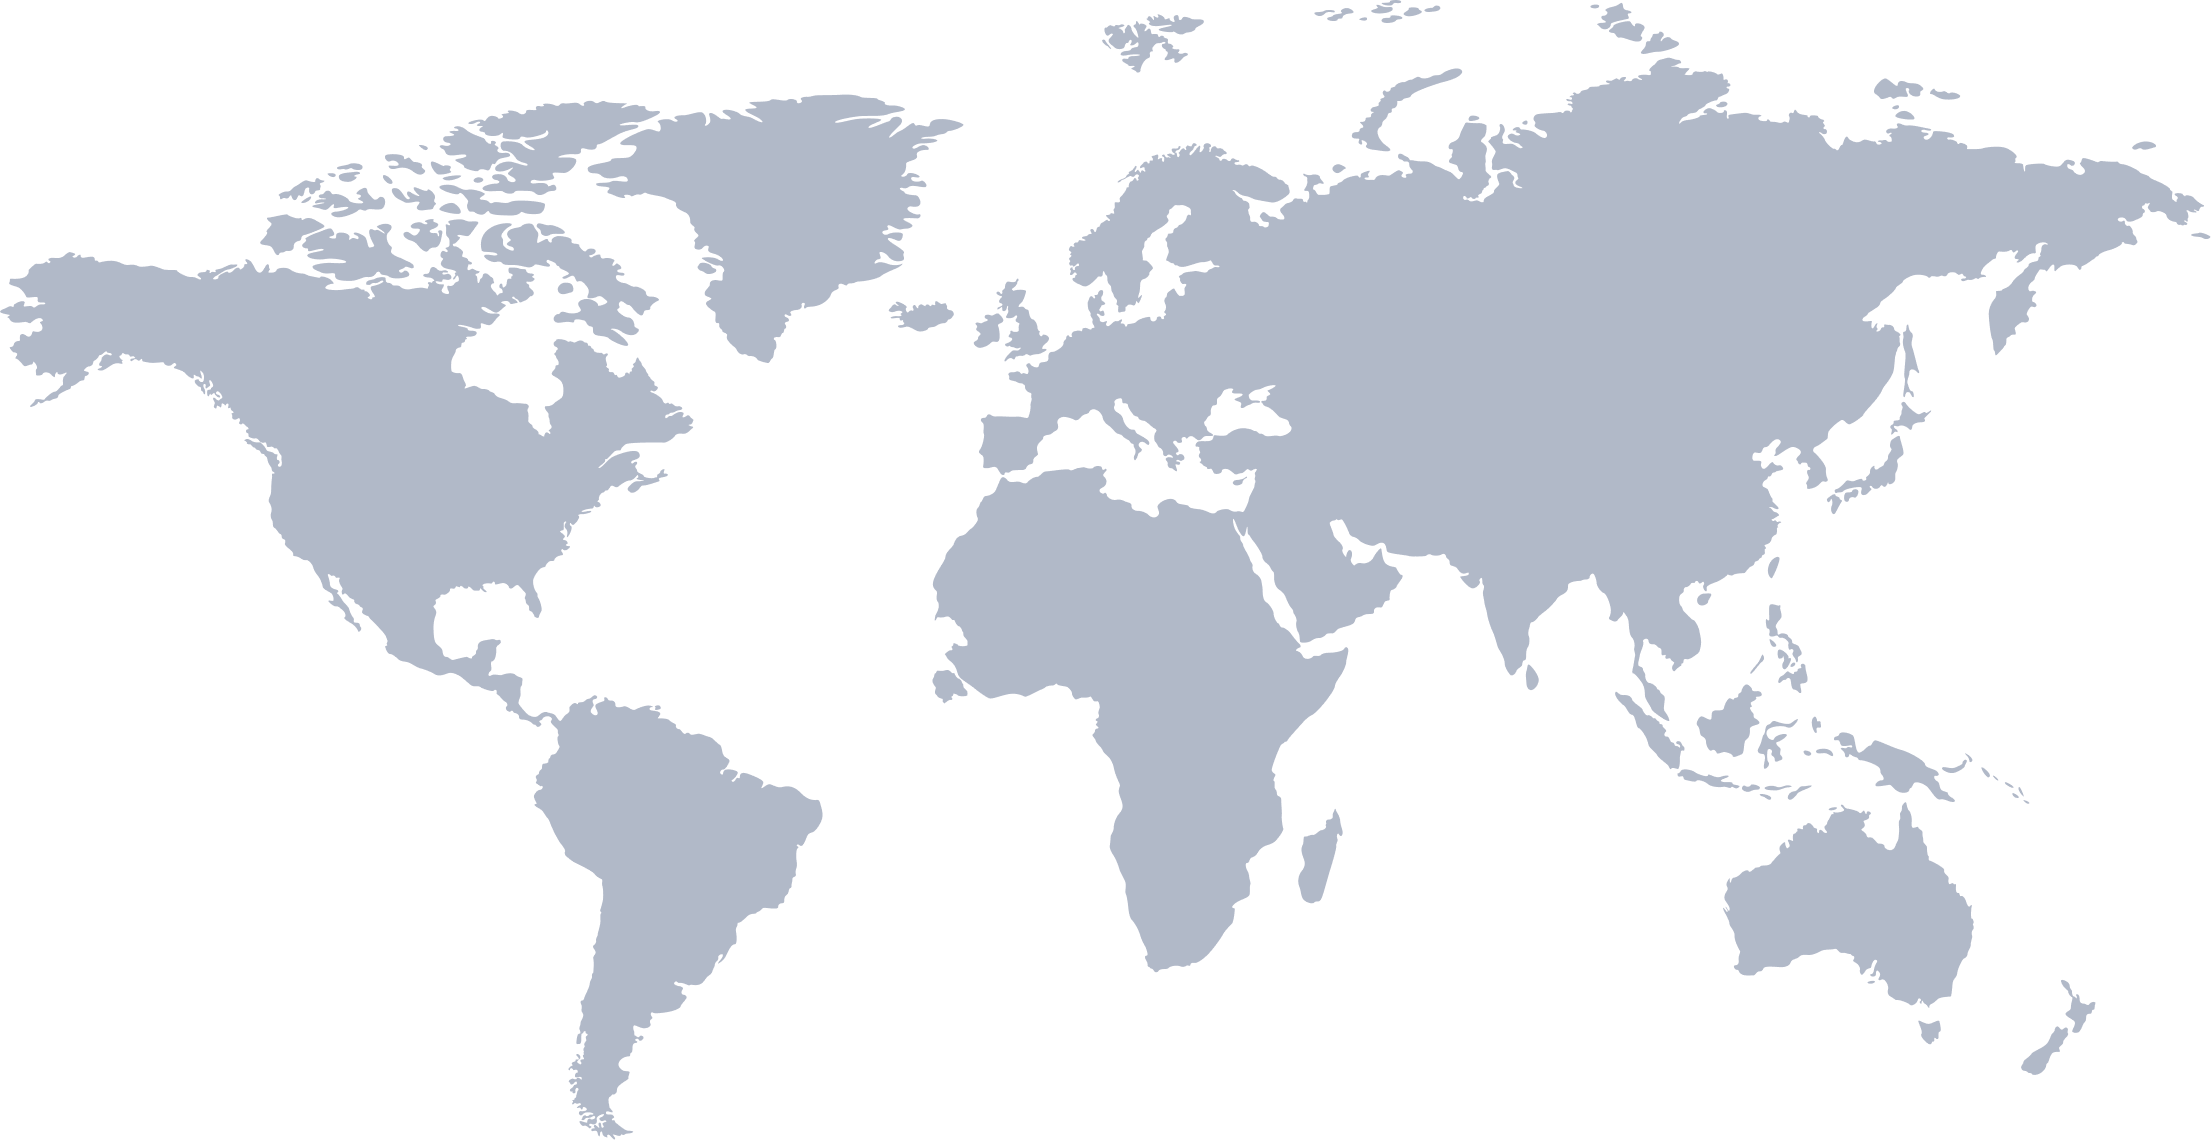
- 詳細はこちらをクリック米国 - 連邦8つのフレームワーク
- 詳細はこちらをクリック米国 - 州9つのフレームワーク
- 詳細はこちらをクリックカナダ5つのフレームワーク
- 詳細はこちらをクリックペルー1つのフレームワーク
- 詳細はこちらをクリックブラジル2つのフレームワーク
- 詳細はこちらをクリックイギリス5つのフレームワーク
- 詳細はこちらをクリックヨーロッパ1つの枠組み
- 詳細はこちらをクリック欧州連合4つの枠組み
- 詳細はこちらをクリックイタリア1つのフレームワーク
- 詳細はこちらをクリックスペイン1つのフレームワーク
- 詳細はこちらをクリックサウジアラビア1つの枠組み
- 詳細はこちらをクリックUAE2つのフレームワーク
- 詳細はこちらをクリック韓国1つの枠組み
- 詳細はこちらをクリック日本2つのフレームワーク
- 詳細はこちらをクリックシンガポール2つのフレームワーク
- 詳細はこちらをクリックオーストラリア1つのフレームワーク
あらゆる業界向けに特別に設計
業界固有の環境向けに設計された、多層的で「予防を最優先」とするセキュリティにより、重要なAIワークフローを、信頼できないデータ、悪意のあるモデル、および機密データの漏洩から保護します。
参考資料
Secure データパイプラインおよびLLMアプリケーションCore MetaDefender Core

金融OPSWAT :金融業界のためのSecure イノベーション
OPSWAT のAIセキュリティを活用したLLMアプリケーション向けOWASP Top 10
よくある質問
エンタープライズAIセキュリティは、AIシステムを支えるデータ、モデル、ストレージ、および相互作用を保護します。これにより、AIのライフサイクル全体にわたって、悪意のあるコンテンツ、機密データの漏洩、安全でないモデル、プロンプトインジェクション、その他の脅威によるリスクを低減することができます。
OPSWAT AI Securityは、AIトレーニングパイプライン、データおよびモデルの保存、オープンソースのLLMモデル、RAGシステム、チャットボットとのやり取り、推論エンドポイントなど、あらゆる場面におけるファイルとデータを保護します。
OPSWAT AIトレーニングパイプラインを通過する前および通過中に、構造化データおよび非構造化データを検査、クリーンアップ、管理し、悪意のあるコンテンツや機密データが信頼できるAIの入力データとして扱われるのを防ぎます。
OPSWAT 転送前にデータの妥当性をOPSWAT 、MetaDefender ダイオード技術を活用することで、承認されたデータを保護された環境へ安全に一方向で転送することをOPSWAT 。
OPSWAT オープンソースのLLMモデル、モデルファイル、および関連する成果物をスキャンし、企業内のAI環境に導入される前に、マルウェア、悪意のあるコンテンツ、機密データがないかを確認します。
OPSWAT チャットボットの入出力、RAGシステム、および推論エンドポイントを介してやり取りされるファイルやコンテンツを検査し、プロンプトインジェクションやその他の悪意のあるコンテンツがAIアプリケーションに到達することを特定・防止します。
OPSWAT AIデータパイプライン、ストレージ、モデル、RAGワークフロー、およびLLMとのやり取り全体にわたる機密情報を特定・管理し、意図しない情報開示や漏洩を防止します。
AIファイアウォールは通常、AIアプリケーションとの実行時のやり取りに重点を置いています。OPSWAT は、データパイプライン、ストレージ、モデルファイル、LLMとのやり取り、RAGシステム、推論エンドポイントなど、より広範なAI環境全体にわたり、多層的な「予防を最優先とする」セキュリティを適用します。
OPSWAT 複数の検査、検知、分類、およびクリーンアップ技術を組み合わせることで、悪意のあるコンテンツや機密データが下流に拡散する前に、データ、モデル、およびAIとのやり取り全体にわたるリスクを特定し、無力化します。
OPSWAT 組織がエンタープライズAI環境全体にセキュリティおよびデータ管理措置を適用し、機密情報を保護し、社内ポリシーを徹底させ、変化し続ける規制、ガバナンス、およびデータ保護の要件に対応できるよう支援します。
エンタープライズAIを「Secure 」する準備はできていますか?
AIのイノベーションは、信頼できる入力データにかかっています。OPSWAT は、AIモデル、LLM、RAGパイプライン、エージェント、アプリケーション、およびワークフローに供給されるファイル、データ、プロンプト、情報源を、組織が検査、クリーンアップ、分類、および管理することを支援します。