エネルギー・公益事業分野における「予防を最優先とする」サイバーセキュリティ
原子力発電所の制御室から海洋プラットフォームに至るまで、OPSWAT は、ファイルやデバイスを介して侵入する脅威が重要なOTシステムに到達する前にこれを阻止します。
- 予防を最優先とするセキュリティ
- 監査対応済みのコンプライアンス
- 途切れることのない業務の継続性
OPSWAT 、以下の企業・団体から信頼OPSWAT
1,500+
1,800+
30+
13,000+
エネルギーインフラの安全保障が機能しなくなる場面
取り外し可能なMedia の死角
現場の技術者は、SCADAシステムのパッチ適用にUSB ドライブを利用しており、デフォルトで内蔵メディアを信頼しています。使用時にスキャンが強制されないため、たった1つの感染したドライブによって重要な資産が危険にさらされ、痕跡すら残さない可能性があります。
IT/OTの境界を越える、未確認のファイル
ITとOTの間でデータをやり取りする必要がありますが、境界での検査が行われない限り、あらゆる転送、パッチ適用、ベンダーによるアップロードが、本番システムへの検証されていない経路となってしまいます。
現代の脅威に追いつかれつつあるレガシーシステム
数十年も前の制御システムは、最新のエンドポイントセキュリティやパッチ管理に対応できていませんが、重要なOTインフラの大部分を占めており、一朝一夕に置き換えることはできません。
執行を伴わないコンプライアンス
NERC CIP、IEC 62443、およびNRC 10 CFR 73.54では、監査に対応可能で、その有効性を実証できる管理措置が求められています。多くの組織はポリシーを文書化することはできても、その一貫した実施を証明することができず、このギャップが数百万単位の罰金や評判の失墜という代償を招いています。
攻撃者は真っ先にAIを採用した
現在、攻撃者は、シグネチャベースの防御システムが更新されるよりも速いペースで、ポリモーフィックなマルウェアや巧妙な誘引手段を生成しており、OT環境はすべての環境の中で最も更新が遅い。
- Media
取り外し可能なMedia の死角
現場の技術者は、SCADAシステムのパッチ適用にUSB ドライブを利用しており、デフォルトで内蔵メディアを信頼しています。使用時にスキャンが強制されないため、たった1つの感染したドライブによって重要な資産が危険にさらされ、痕跡すら残さない可能性があります。
- IT/OT間の異動
IT/OTの境界を越える、未確認のファイル
ITとOTの間でデータをやり取りする必要がありますが、境界での検査が行われない限り、あらゆる転送、パッチ適用、ベンダーによるアップロードが、本番システムへの検証されていない経路となってしまいます。
- レガシーシステム
現代の脅威に追いつかれつつあるレガシーシステム
数十年も前の制御システムは、最新のエンドポイントセキュリティやパッチ管理に対応できていませんが、重要なOTインフラの大部分を占めており、一朝一夕に置き換えることはできません。
- コンプライアンスの複雑さ
執行を伴わないコンプライアンス
NERC CIP、IEC 62443、およびNRC 10 CFR 73.54では、監査に対応可能で、その有効性を実証できる管理措置が求められています。多くの組織はポリシーを文書化することはできても、その一貫した実施を証明することができず、このギャップが数百万単位の罰金や評判の失墜という代償を招いています。
- AIを活用した脅威
攻撃者は真っ先にAIを採用した
現在、攻撃者は、シグネチャベースの防御システムが更新されるよりも速いペースで、ポリモーフィックなマルウェアや巧妙な誘引手段を生成しており、OT環境はすべての環境の中で最も更新が遅い。
エンドツーエンドの「予防を最優先」とする保護
OPSWAT 物理的な対策、詳細な検査、および一元化されたポリシー管理により、脅威が制御システムに到達する前に阻止します。
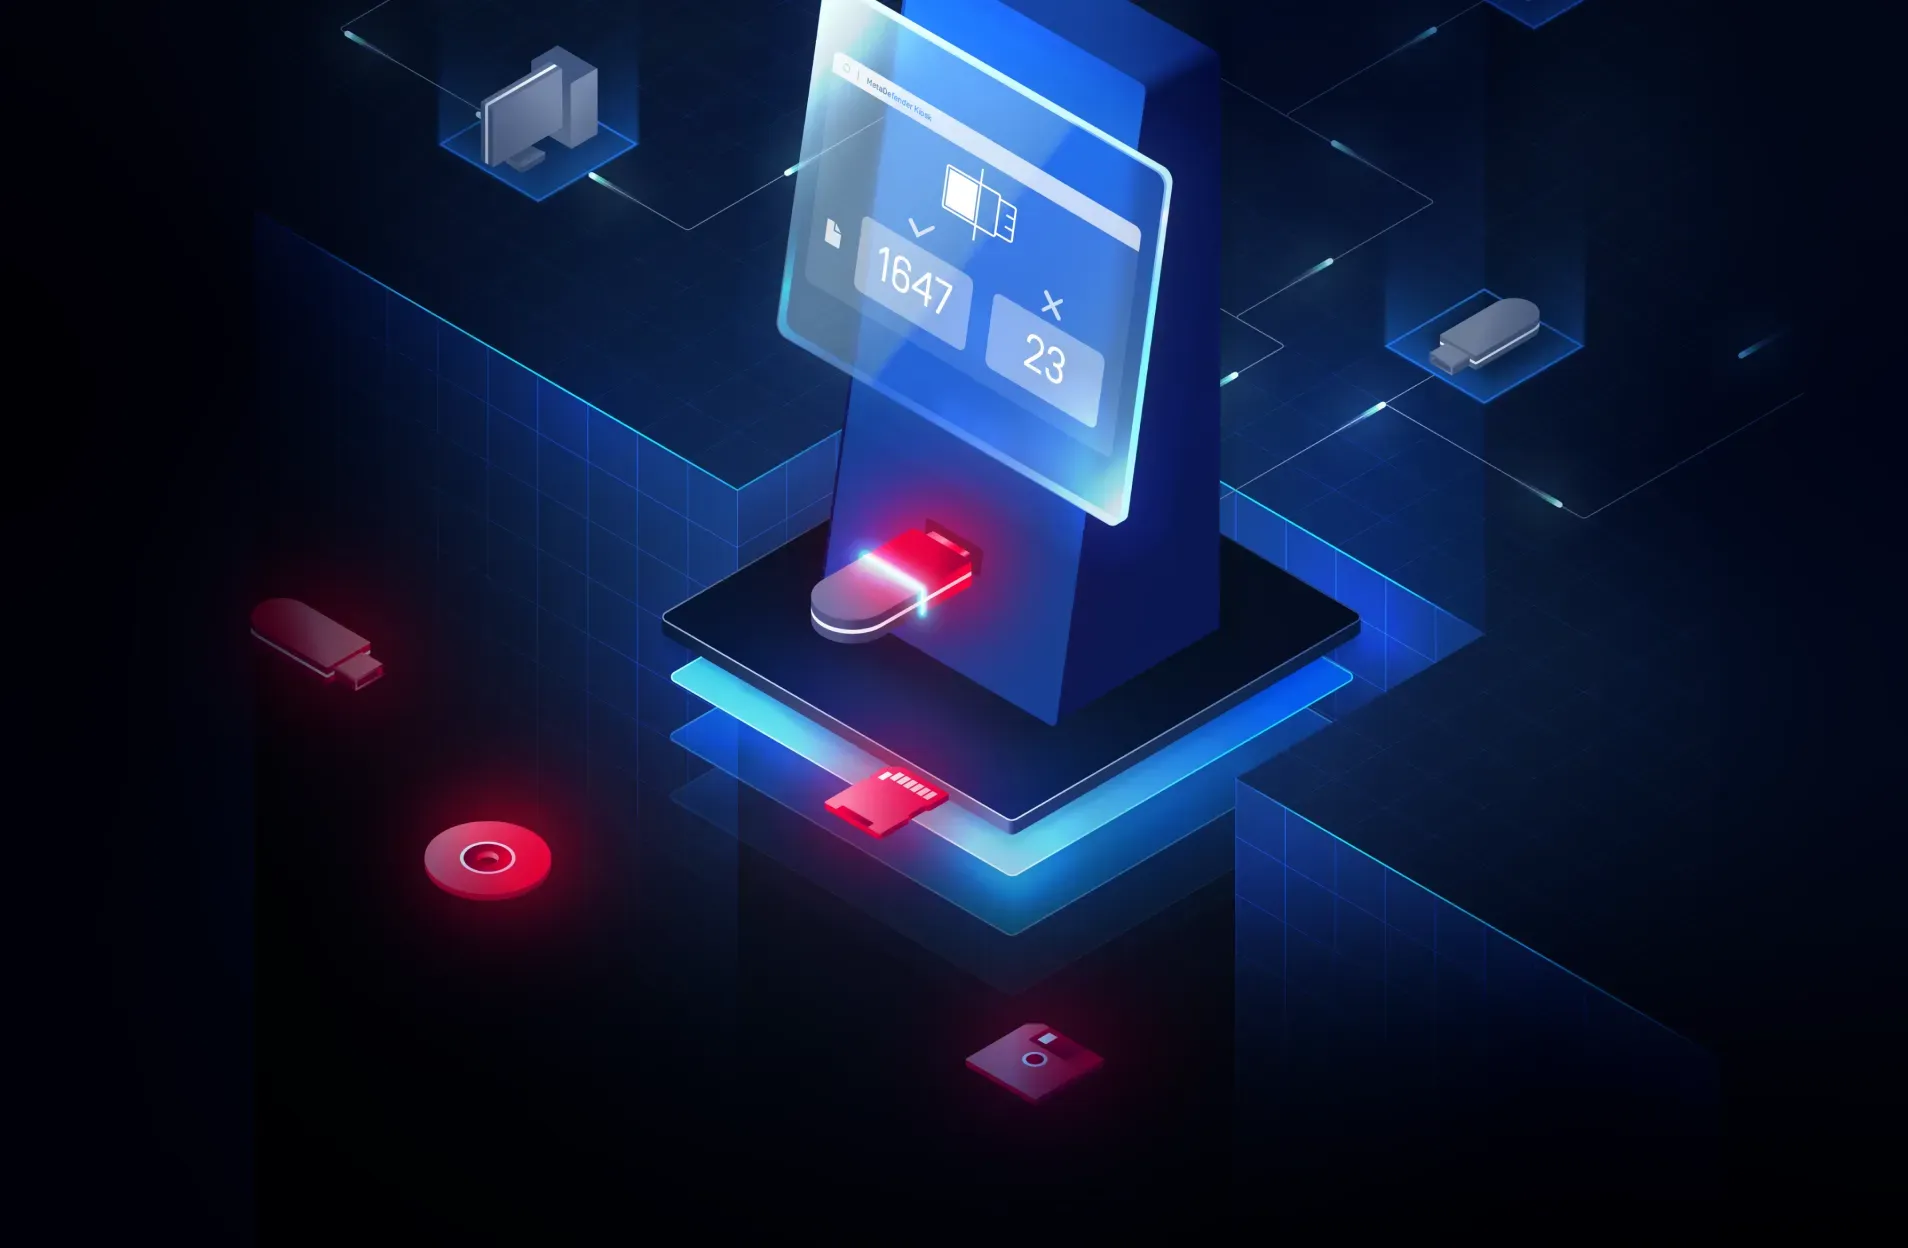
すべての入国地点における物理的な取り締まり
MetaDefender™Kiosk 、Drive 、Media Firewall 、およびEndpoint は、リムーバブルメディアや一時的なデバイスが重要なOTシステムにアクセスする前に、それらのスキャン、検証、および制御を行うことで、セキュリティを確保します。
Secure IT/OT間のデータ転送
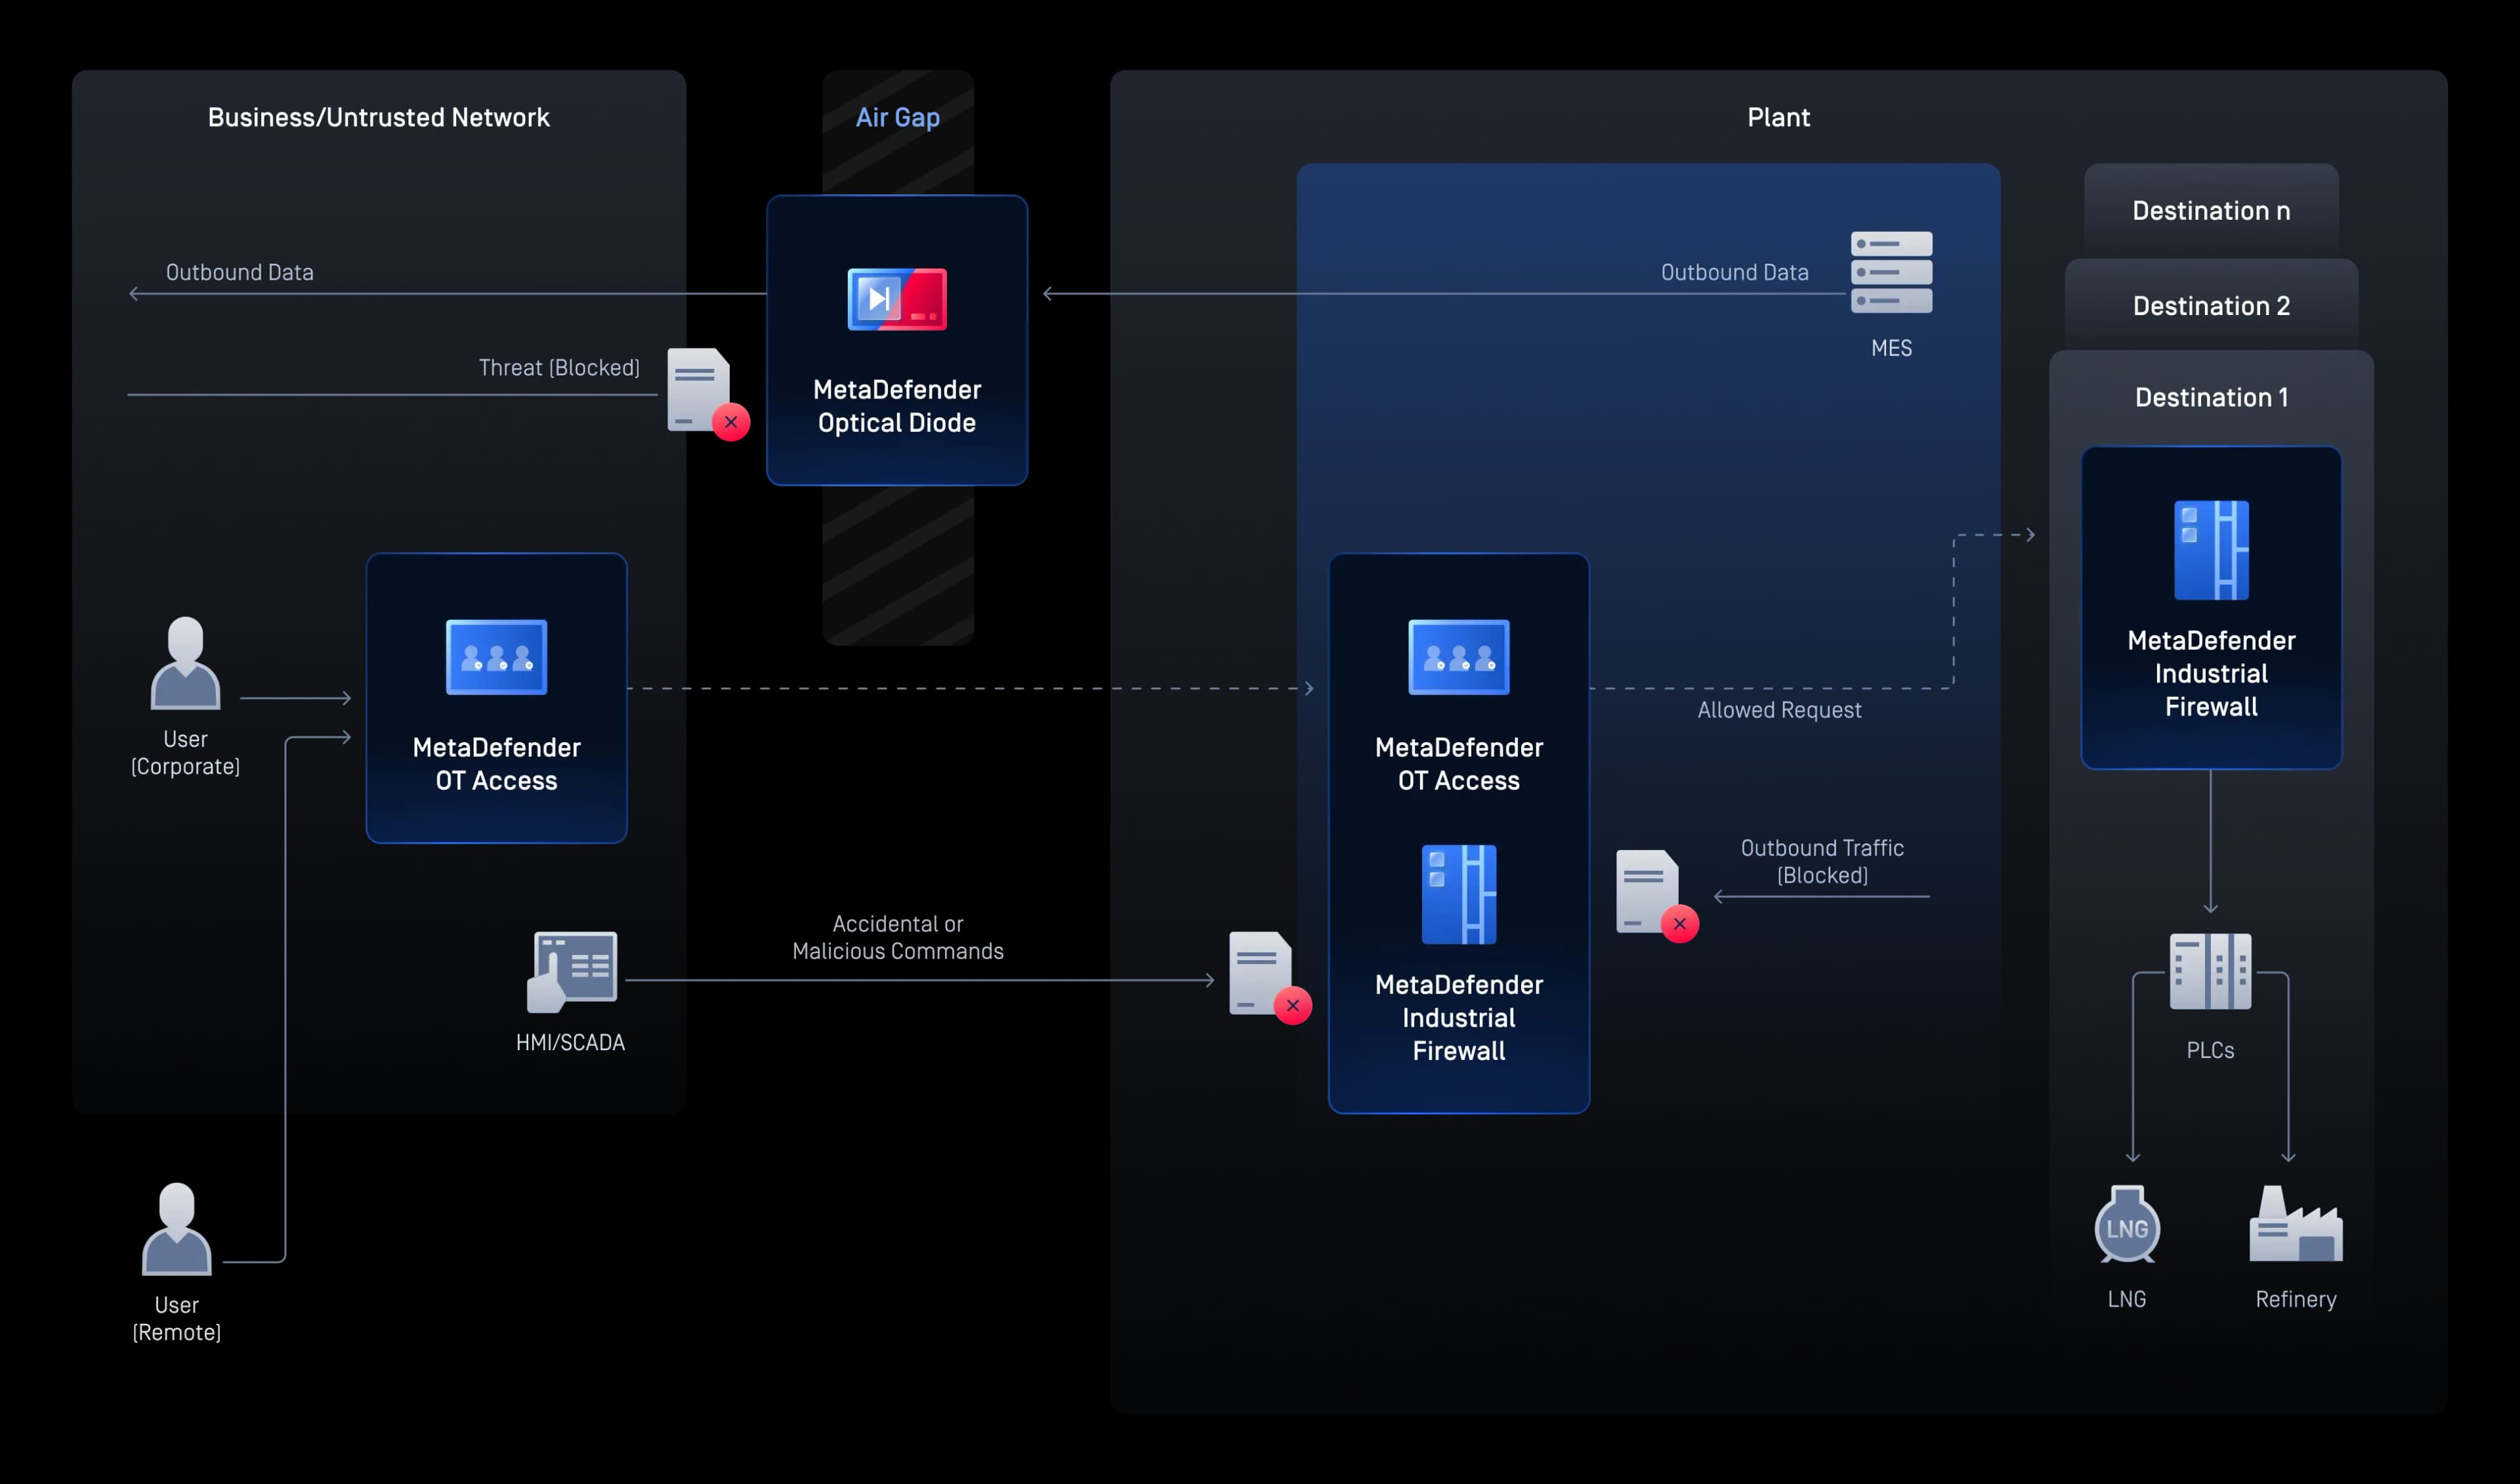
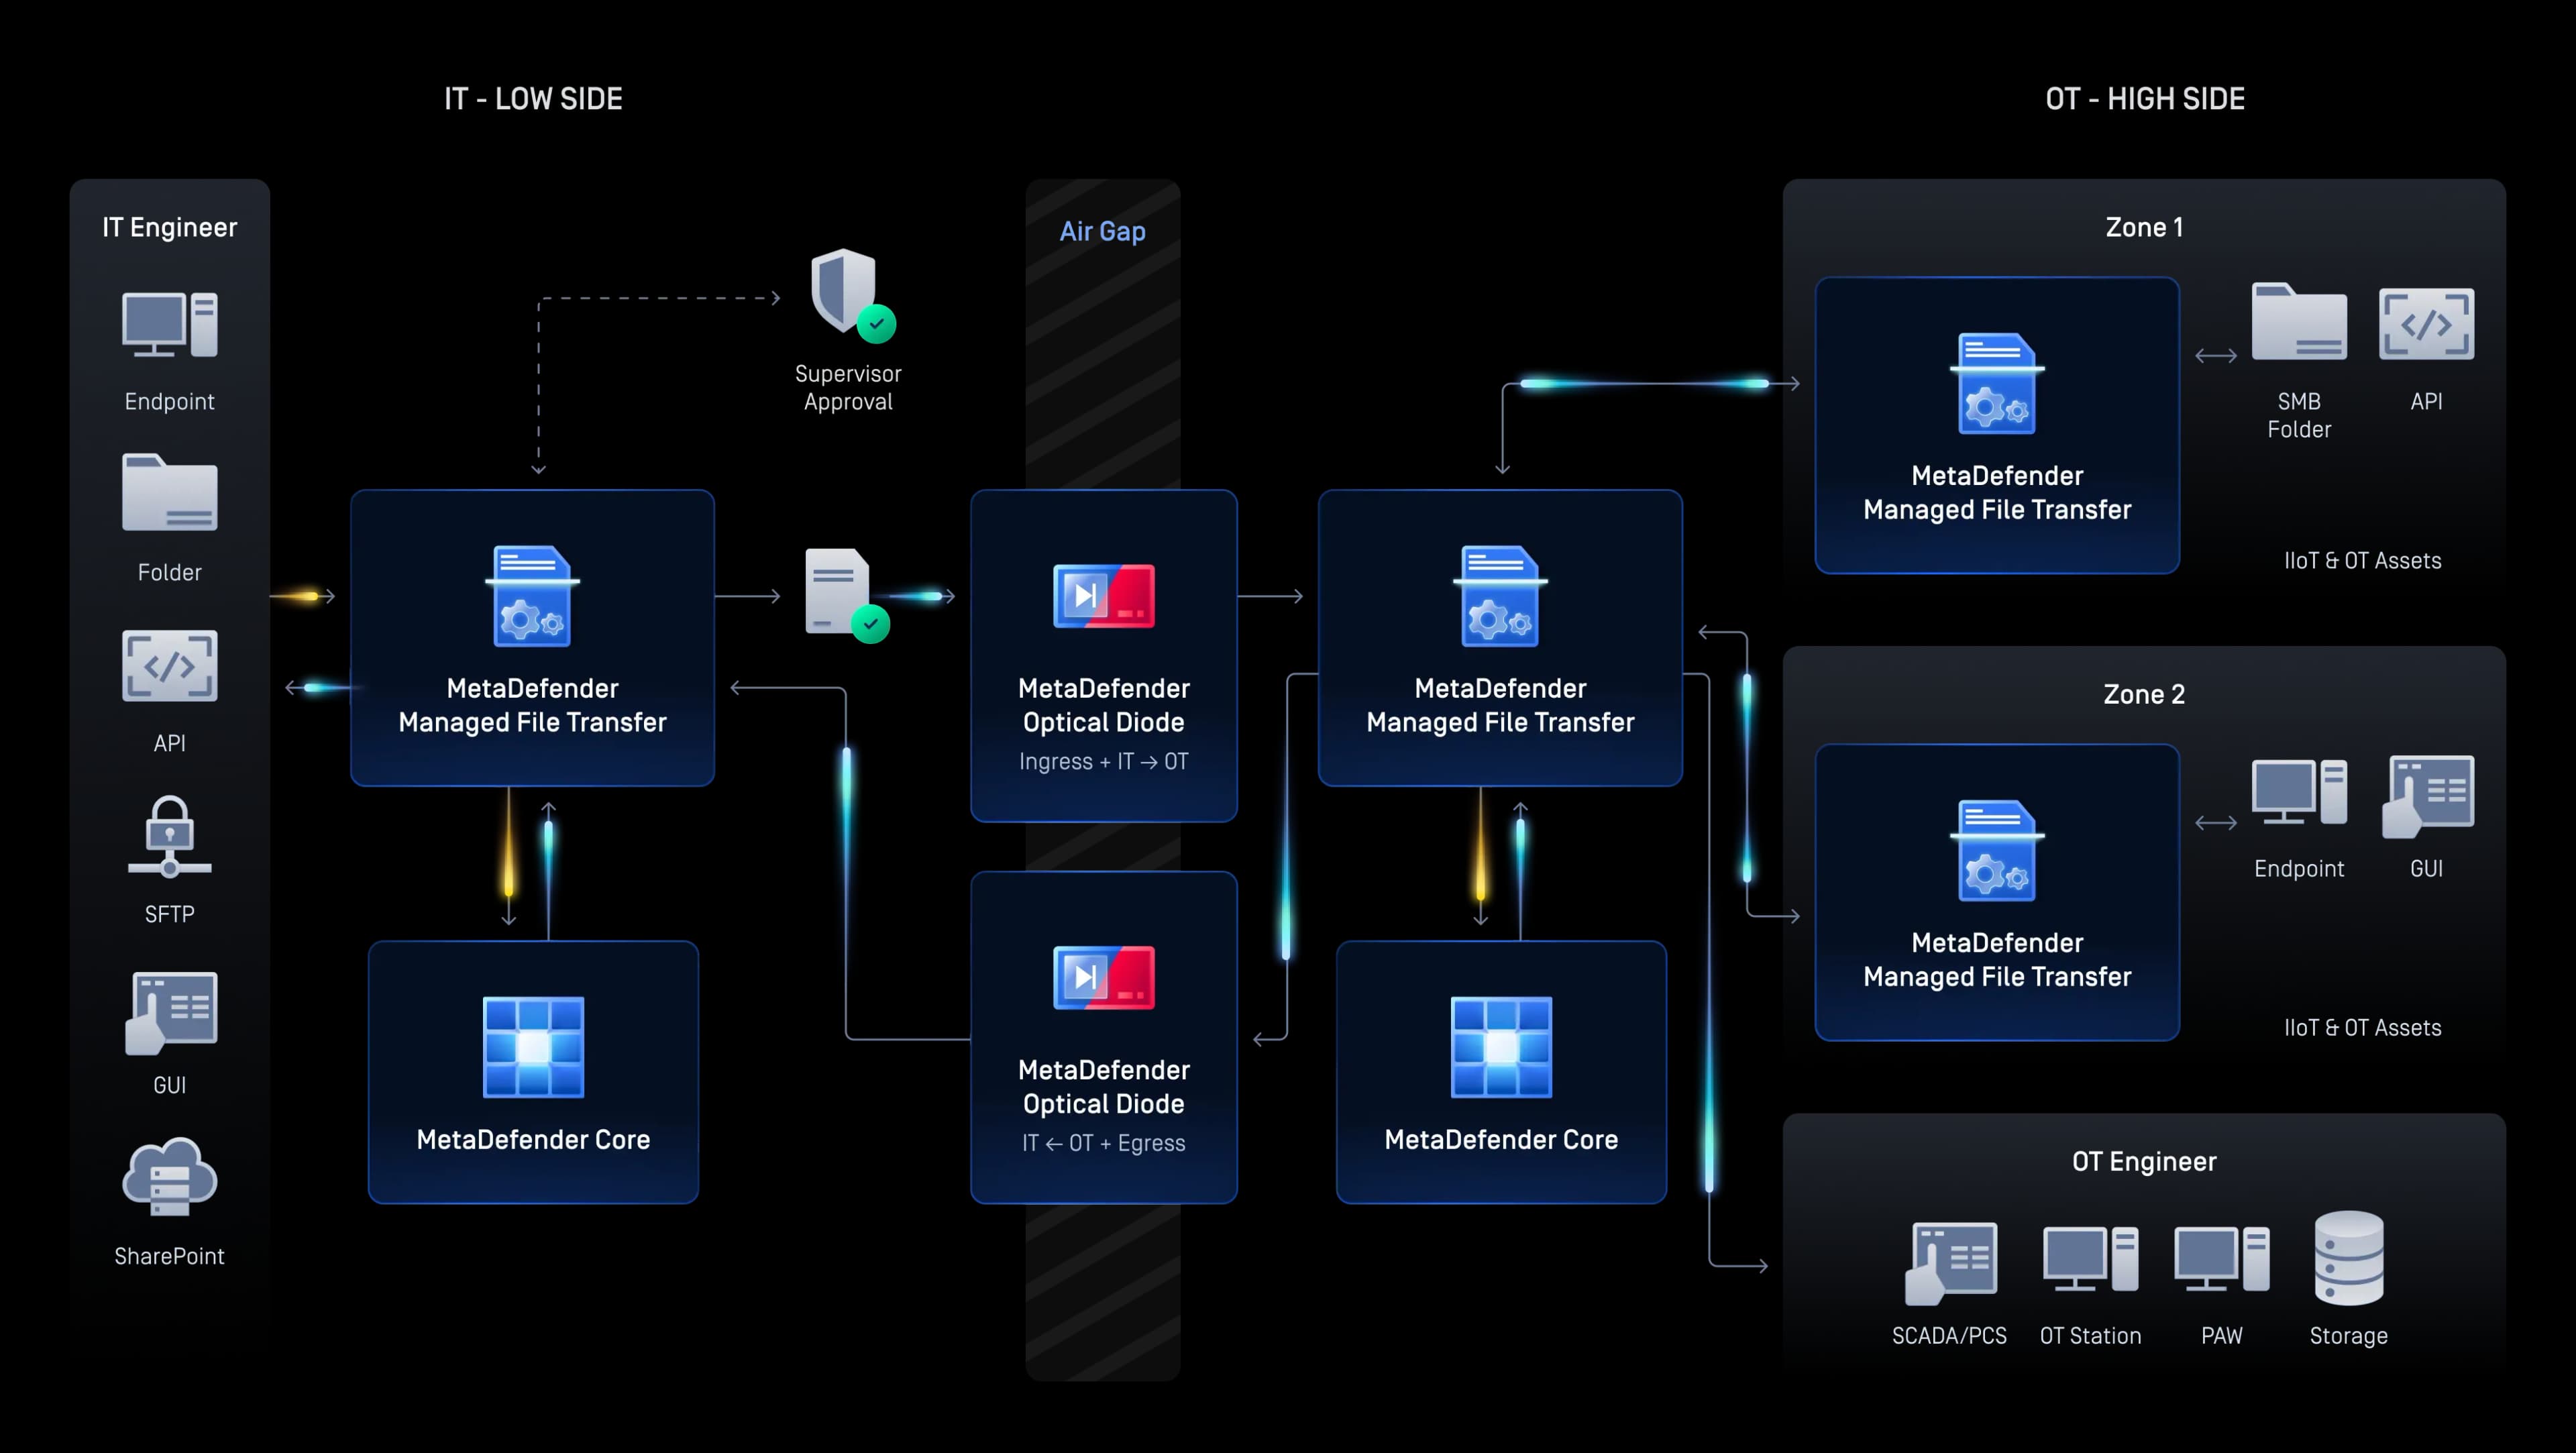
MetaDefender Managed File Transfer、NetWall™、およびIndustrial Firewall は、IT/OTの境界を通過するすべてのファイルを検査・制御し、死角を一切残さずに一方向またはポリシーに基づく転送を強制します。
可視性、アクセス、および脅威の防止
Industrial Firewall, そしてOT Access は、OT資産の可視化、安全なリモートアクセス、ネットワーク保護を組み合わせることで、サイバーリスクを低減します。
一元化された可視性とコンプライアンス
My OPSWAT™Central Management は、設計上監査対応が可能なすべてのサイト、製品、地域にわたって、ポリシーの適用、スキャンログ、コンプライアンスレポートを一元管理します。

AIを活用したゼロデイ攻撃の検知
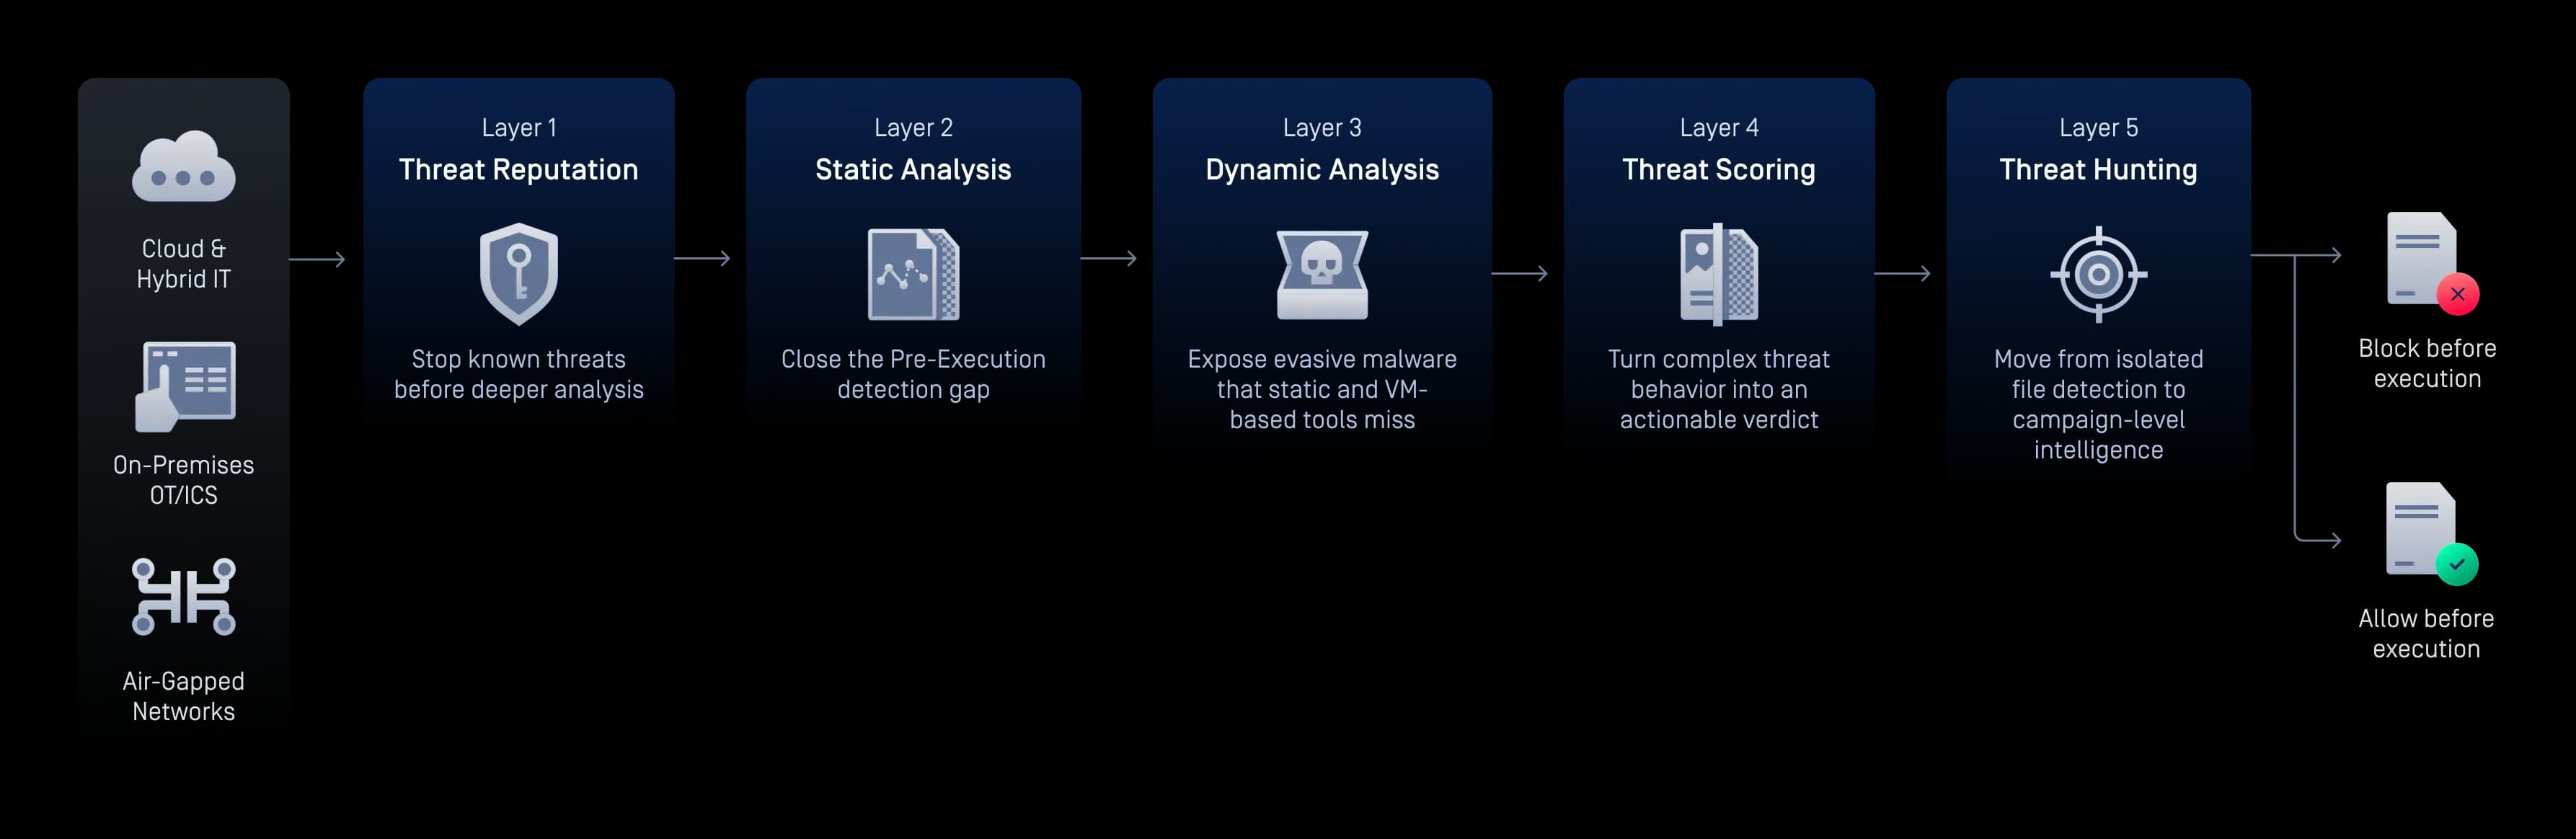
MetaDefender Aether™は、脅威レピュテーション、予測型AI、エミュレーションベースのサンドボックス、脅威スコアリング、脅威ハンティングを、1つの5層構成ソリューションに統合しています。ファイルごとに1つの実行可能な判定結果を提供することで、ゼロデイマルウェアや検知回避型マルウェアがユーザーやシステムに到達する前に検知します。
Secure エネルギー・公益事業部門
活用例
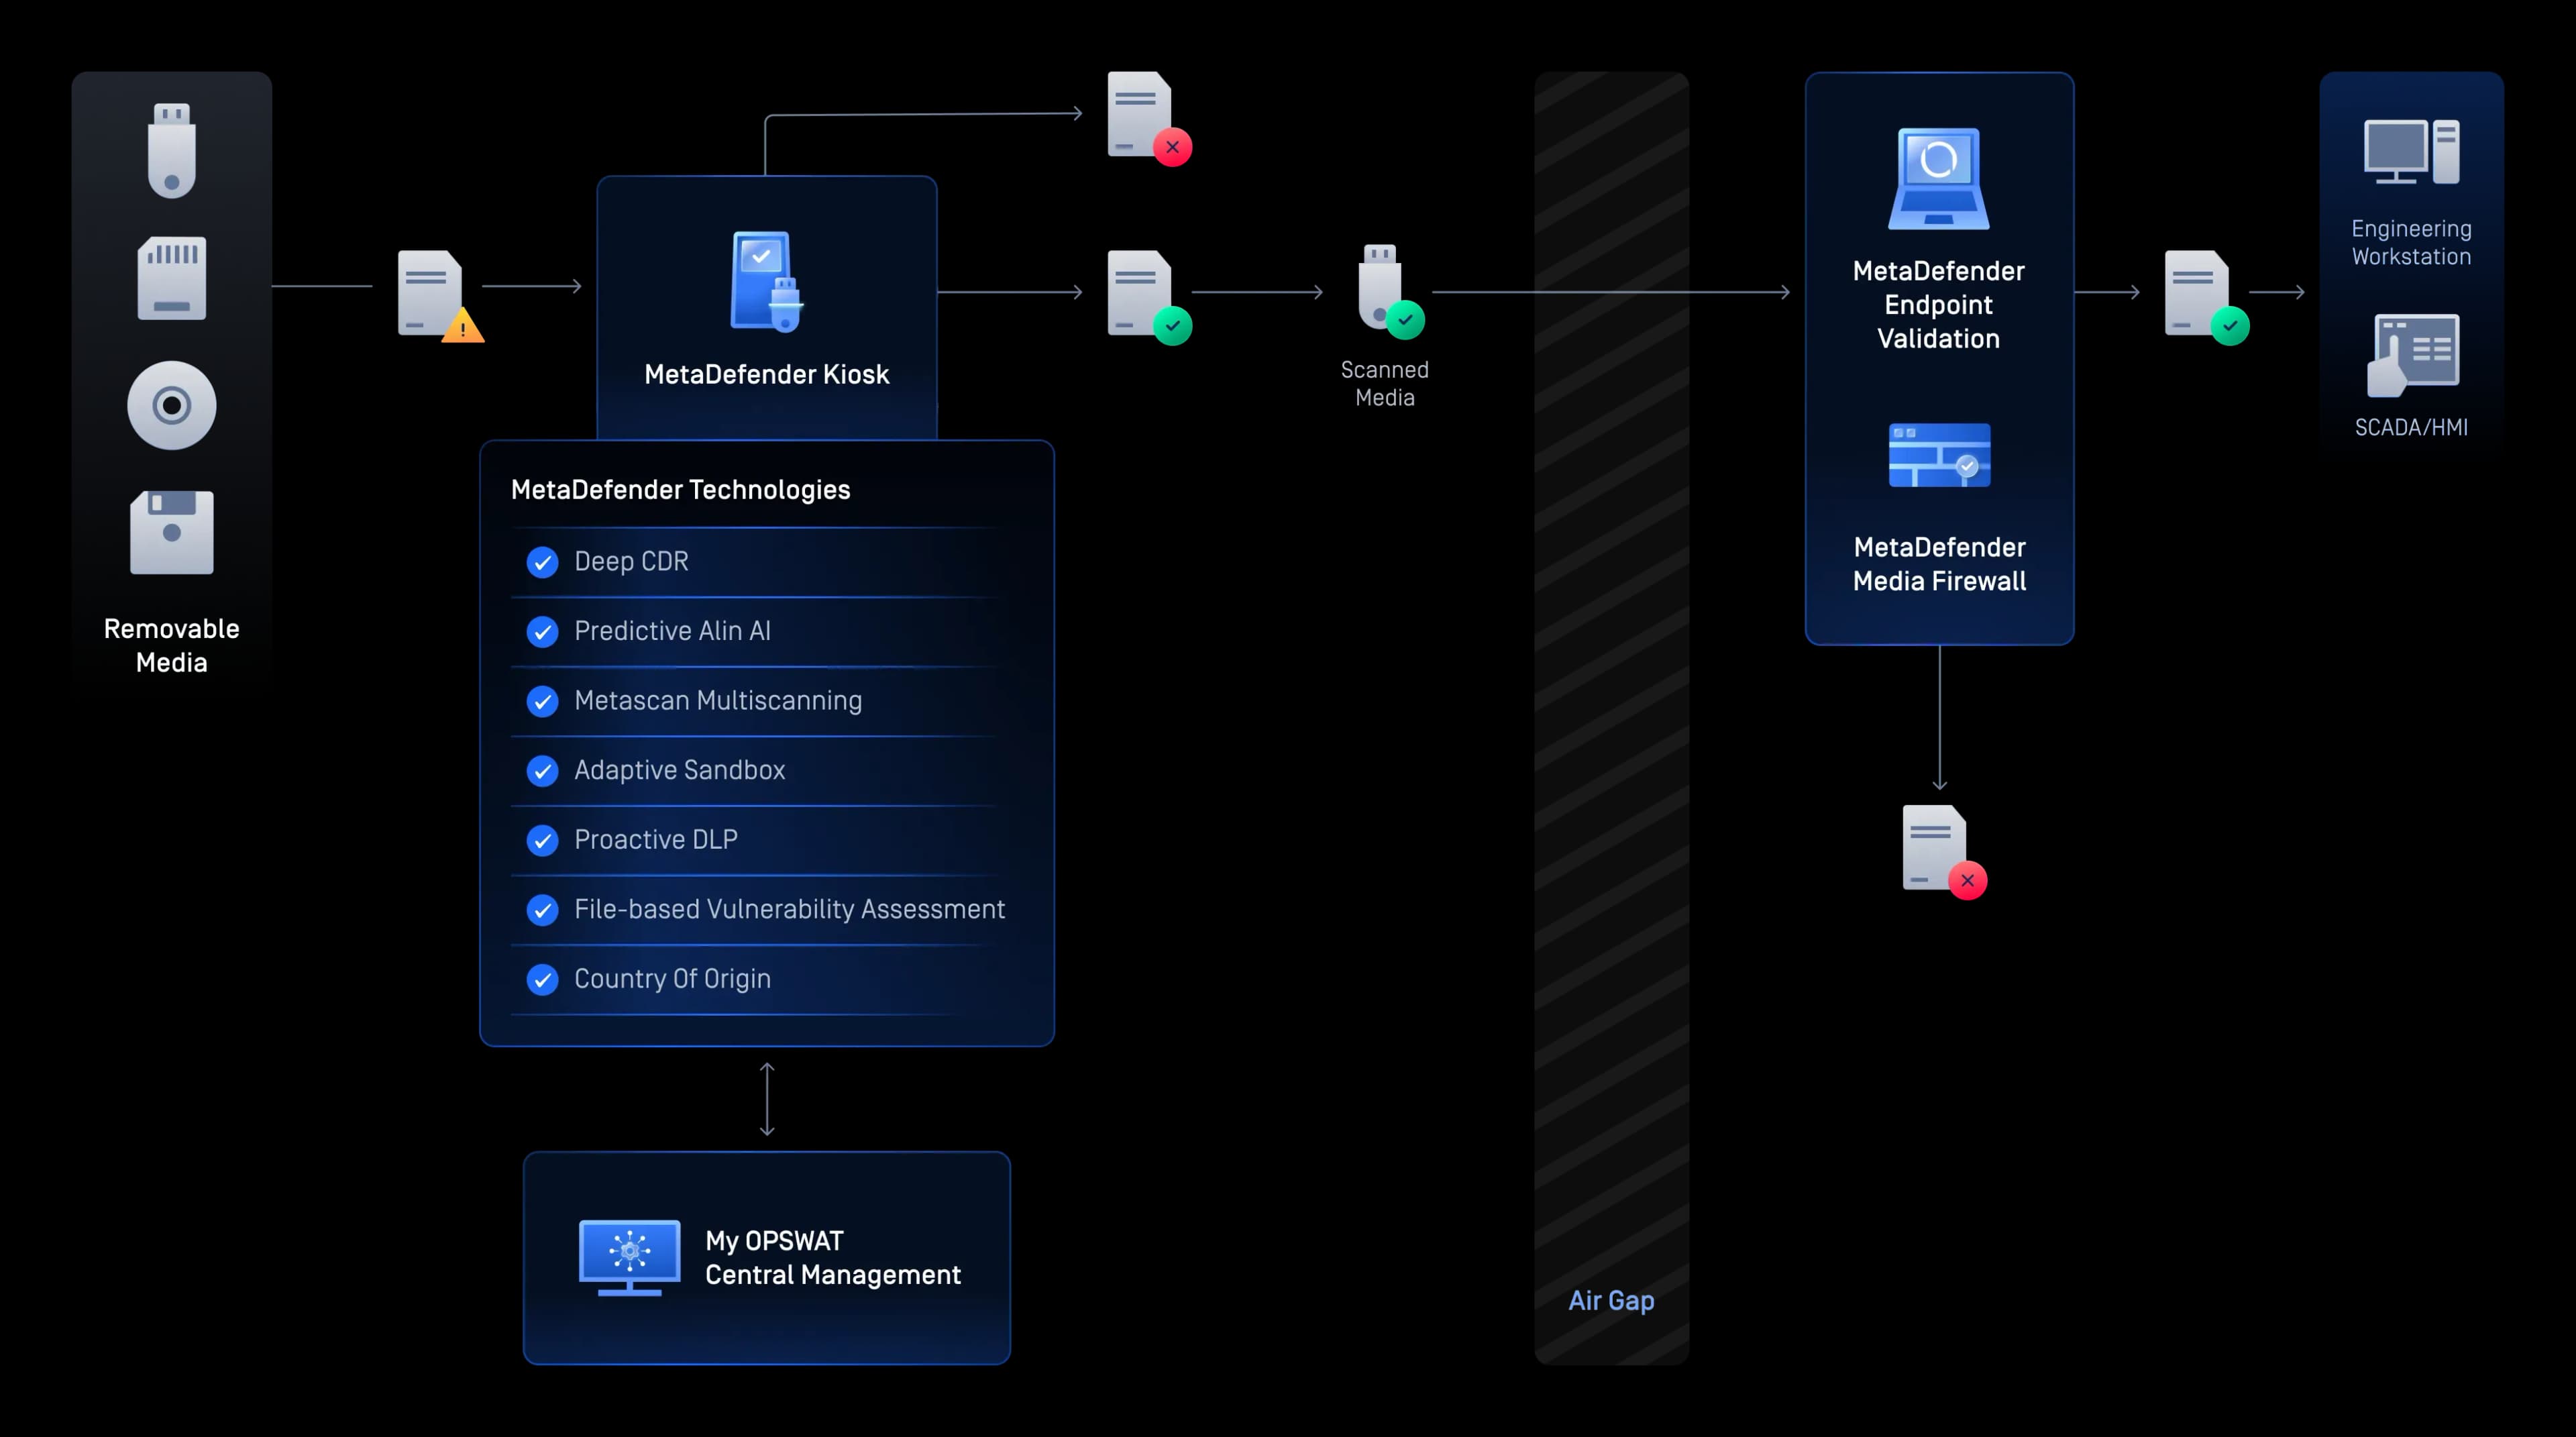
Secure Media の取り外し可能なエントリポイント
リムーバブルメディアが運用システムに到達する前に、スキャン、クリーンアップ、および検証を行うことで、マルウェアが重要なOT環境に侵入するのを防ぎます。
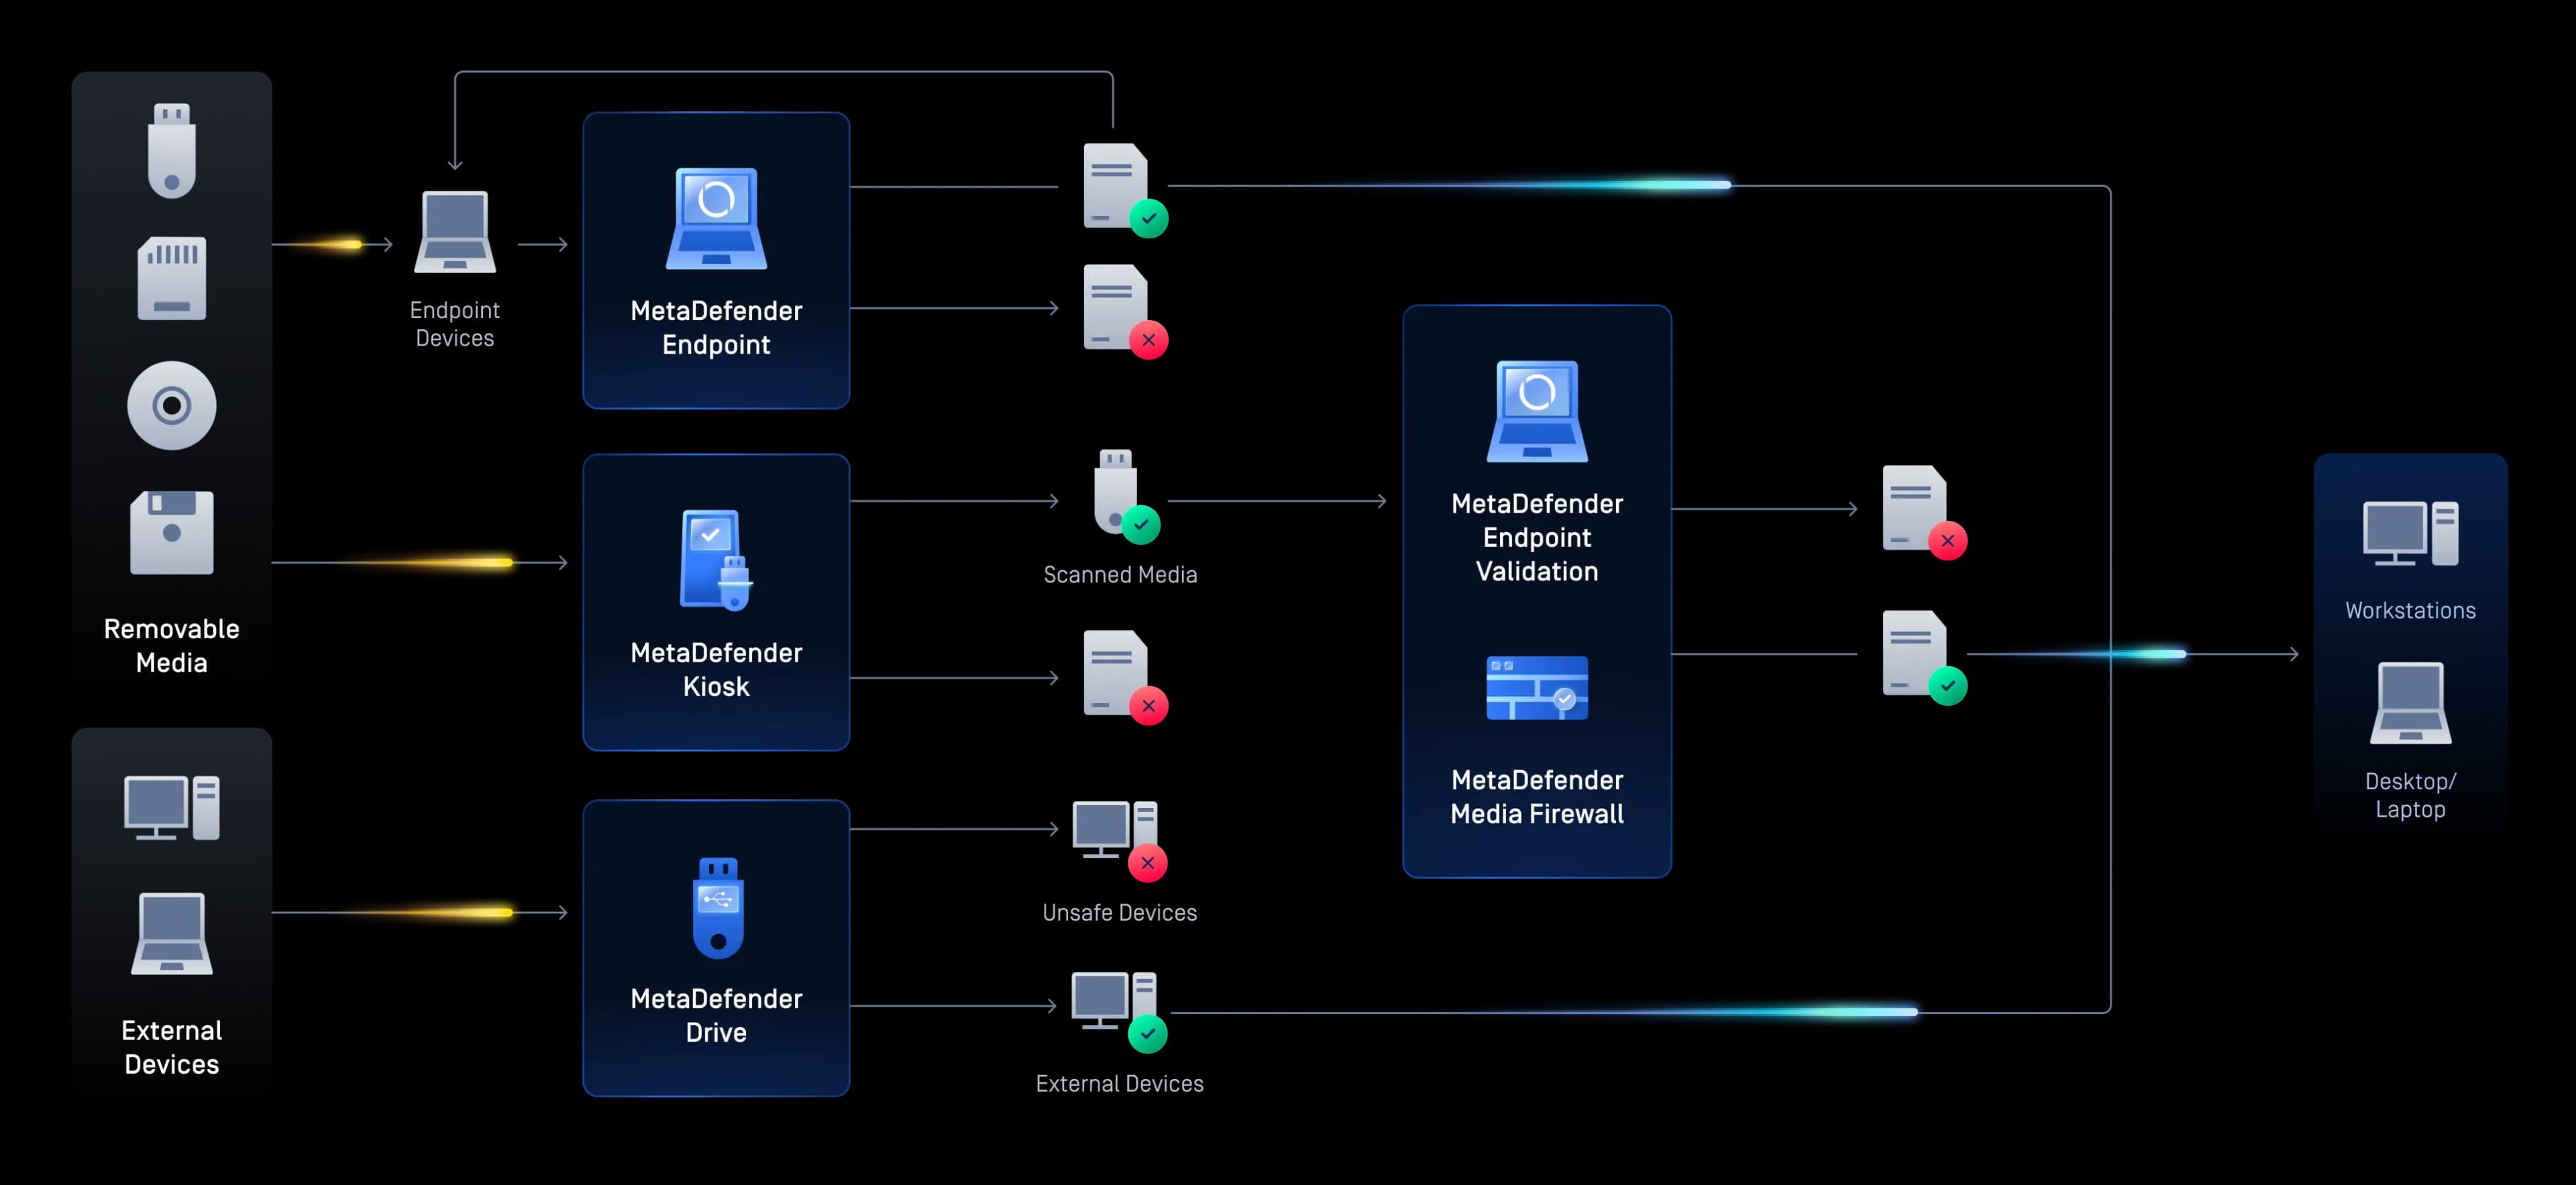
一時的なデバイスとエンドポイントを保護する
Secure ベンダー製ノートPC、エンジニアリング用ワークステーション、および一時的なデバイスに対し、起動前のスキャン、デバイス制御、および安全なパッチ適用を実施します。
接続されたOT運用を保護する
レガシーおよび最新のOT環境を横断して、アクティブなネットワーク保護、安全なリモートアクセス、およびハードウェアによる一方向データ転送により、産業用システムを保護します。
Secure すべてのIT/OTファイル転送
ポリシーに基づく制御を適用しつつ、IT環境とOT環境間でファイルを検査、 sanitize、および安全に転送します。
実行前に高度な脅威を検知する
クラウド、オンプレミス、エアギャップ環境を横断して、機械学習、適応型サンドボックス、脅威インテリジェンスを活用し、ゼロデイ攻撃やAIを活用した脅威が実行される前に阻止します。
- リムーバブルメディア保護リムーバブルメディア保護
Secure Media の取り外し可能なエントリポイント
リムーバブルメディアが運用システムに到達する前に、スキャン、クリーンアップ、および検証を行うことで、マルウェアが重要なOT環境に侵入するのを防ぎます。
- デバイスのセキュリティデバイスのセキュリティ
一時的なデバイスとエンドポイントを保護する
Secure ベンダー製ノートPC、エンジニアリング用ワークステーション、および一時的なデバイスに対し、起動前のスキャン、デバイス制御、および安全なパッチ適用を実施します。
- OTとCPS保護OTとCPS保護
接続されたOT運用を保護する
レガシーおよび最新のOT環境を横断して、アクティブなネットワーク保護、安全なリモートアクセス、およびハードウェアによる一方向データ転送により、産業用システムを保護します。
- Secure 移籍Secure 移籍
Secure すべてのIT/OTファイル転送
ポリシーに基づく制御を適用しつつ、IT環境とOT環境間でファイルを検査、 sanitize、および安全に転送します。
- AIによる検出AIによる検出
実行前に高度な脅威を検知する
クラウド、オンプレミス、エアギャップ環境を横断して、機械学習、適応型サンドボックス、脅威インテリジェンスを活用し、ゼロデイ攻撃やAIを活用した脅威が実行される前に阻止します。
世界で最も厳しいエネルギー規制に対応して設計
OPSWAT 一元化されたスキャンログ、ポリシー適用記録、およびコンプライアンスダッシュボードを通じて、NERC CIP、IEC 62443、NRC 10 CFR 73.54、EU NIS2、TSAパイプラインセキュリティ指令、オーストラリアのSOCI法などに対する文書化、適用、および監査対応を支援します。
脅威を防ぐのは、業界をリードするテクノロジー
OPSWATの実績ある、世界中で信頼され、数々の受賞歴を持つ先進テクノロジーは、ファイル経由のマルウェアが重要な環境に侵入・拡散するのを防ぎます。
境界におけるAIを活用したゼロデイ攻撃の予測
- 実行前の検出と回避
- 企業のファイルワークフローを学習データとした機械学習モデル
エンジンの数が多いほど検知力が高まる
- ほぼ100%のマルウェアを検出
- 30種以上の主要アンチウイルスエンジンで同時スキャンを実行
他では見逃す脅威も確実に除去
- 200種類以上のファイル形式に対応
- 多層構造の圧縮ファイルも階層的に無害化
- 安全性を確保したうえでファイルを再生成
AIを活用したコンテンツの真正性検証および文書偽造の検出
- 画像メタデータの重複排除、検証、および正規化
- 視覚的な鑑識的兆候、テキストのスタイル分析の特徴、および文書の構造的手がかりを評価する
- AI生成テキスト、AI生成画像、および文書偽造分類器には、それぞれ個別のゲートを使用する
セキュリティ要件の厳しいワークフローに対応するファイル形式検出
- AIによる強化
- 数ミリ秒で偽装されたファイル形式を検出します
- パフォーマンスを犠牲にしないインライン制御
機密データの漏えいを未然に防止
- AIモデルにより、非構造化テキストを事前定義されたカテゴリへ自動分類
- 125種類以上のファイル形式において、PII、PHI、PCIなどの特定された機密情報を自動的にマスキング
- 画像内の文字を認識するOCR機能を搭載
- AIコンテンツインスペクター
AIを活用したコンテンツの真正性検証および文書偽造の検出
- 画像メタデータの重複排除、検証、および正規化
- 視覚的な鑑識的兆候、テキストのスタイル分析の特徴、および文書の構造的手がかりを評価する
- AI生成テキスト、AI生成画像、および文書偽造分類器には、それぞれ個別のゲートを使用する
1,000億枚以上の画像Google SynthID 検出より99%の精度大規模画像生成モデル向け - ファイル形式の検出
セキュリティ要件の厳しいワークフローに対応するファイル形式検出
- AIによる強化
- 数ミリ秒で偽装されたファイル形式を検出します
- パフォーマンスを犠牲にしないインライン制御
偽装された拡張子に対して99%以上の検出精度
1,500以上のエネルギー関連組織から信頼されています
- 「特定のファイルを検証するために1つのウイルス対策エンジンしか使用しないのは理想的ではありません。現在導入しているOPSWAT のソリューションでは、各ファイルが16種類の異なるウイルス対策エンジンによってスキャンされています。」マイク・リッチーサイバーセキュリティ、ダウンレイ原子力復旧サービス
- 「OPSWAT (MetaDefender Core )のような製品を活用することで、この問題をうまく解決することができました。日立エナジーのグローバルなサービスをすべて、1台のサーバーに集約することができました。」ジェレミー・モーガン日立エナジー | グローバルサイバーセキュリティマネージャー
- 「当社では、施設内外で絶え間なく行き交うデータを追跡・管理する必要がありました。『MetaDefender 』[Kiosk] のおかげで、特定のユーザーごとに詳細なセキュリティポリシーを設定し、刻々と変化する業界の要件に対応できるようになりました。これにより、セキュリティ対策がさらに強化されました。」マリー・コムズIT部門 サイバーセキュリティ・アナリスト
参考資料
エネルギーおよび公益事業における実績
NERC CIPコンプライアンス
ICS/OTサイバーセキュリティ予算:支出の傾向、課題、そして今後
SANS 産業制御システム/オペレーショナルテクノロジー(OT Security 現状OT Security
OTサイバーセキュリティの完全ガイド
レジリエンスの再定義IT-OTを横断する統合セキュリティ
データダイオードによる重要ネットワークの保護:高可用性構成
データダイオードの究極ガイド
よくある質問
それだけでは不十分です。USB ドライブ、請負業者のノートPC、ベンダーのツールなどを介して侵入したマルウェアは、StuxnetやIndustroyerなどの事例に見られるように、エアギャップを日常的に迂回しています。
一貫して行われているわけではない。運用担当者は、特にメンテナンス時間帯において、物理的な強制手段がないため、プロトコルの遵守よりも稼働時間を優先している。
必ずしもそうとは限りません。ICSの平均滞留期間は200日を超えています。インシデントが検出されていないからといって、侵害されていないとは限りません。
いいえ。NERC CIP、NRC、TSAなどの規制当局は、単なる文書化された手順だけでなく、実証可能で監査に対応できる形で実施されることを求めています。
いいえ。単一エンジンのアンチウイルス(AV)では、新しいマルウェアの亜種の30~40%を、リリース時点で検出できません。エネルギー分野では、マルチエンジンスキャンとコンテンツ無害化技術が必要です。
MetaDefender やKiosk のような多くの物理的な検知ポイントは、現場に設置してから数時間以内に稼働させることができます。
はい。Core 向けのPredictive Alin AIおよびMetaDefender Aetherは、完全にオフラインで動作し、エアギャップ化された原子力施設、パイプライン、および電力網環境に対応しています。