多層構造のStorage Security 。すべてのファイルの周囲に
を構築
MetaDefender™Storage Security は、オンプレミス、ハイブリッド、およびクラウドストレージを、ファイルを介した脅威、データ漏洩、および
のコンプライアンス上の不備から保護します。
- 多層的な保護と予防
- 幅広いストレージ対応
- 潜在的な脅威を検知する
OPSWATが信頼される理由
























『Storage Security 』が直面している課題

保存データに潜むマルウェア
休眠状態のマルウェアは、数か月間も検出されずに潜伏し続け、ファイルが開かれたり、復元されたり、組織内で共有されたりするまで、ストレージ内で待機し続けることがあります。

分散型・マルチ環境ストレージ
データは、オンプレミスシステム、NASデバイス、コラボレーションプラットフォーム、そして複数のクラウドに分散して存在しています。それぞれを個別のツールで保護しようとすると、セキュリティ上の隙間が生じ、運用上の負担が増大し、保護レベルにばらつきが生じることになります。

コンプライアンスと機密データの漏洩
ファイルに保存された機密データやポリシー違反となるデータは、規制違反を引き起こす可能性があります。手作業による確認や報告は時間がかかり、規模拡大が難しく、監査があった際に証拠として提示することも困難です。

主体性を持つAIが脅威の拡散を加速させている
自律型AIエージェントは、大規模にファイルを取り込み、移動させ、処理を行います。これらは、感染したコンテンツを数秒で拡散させたり、ストレージの奥深くに埋もれた機密データを意図せず漏洩させたりする可能性がありますが、その過程で人間が介入してこれを察知することはほとんどありません。
ストレージ環境全体にわたるファイルの保護
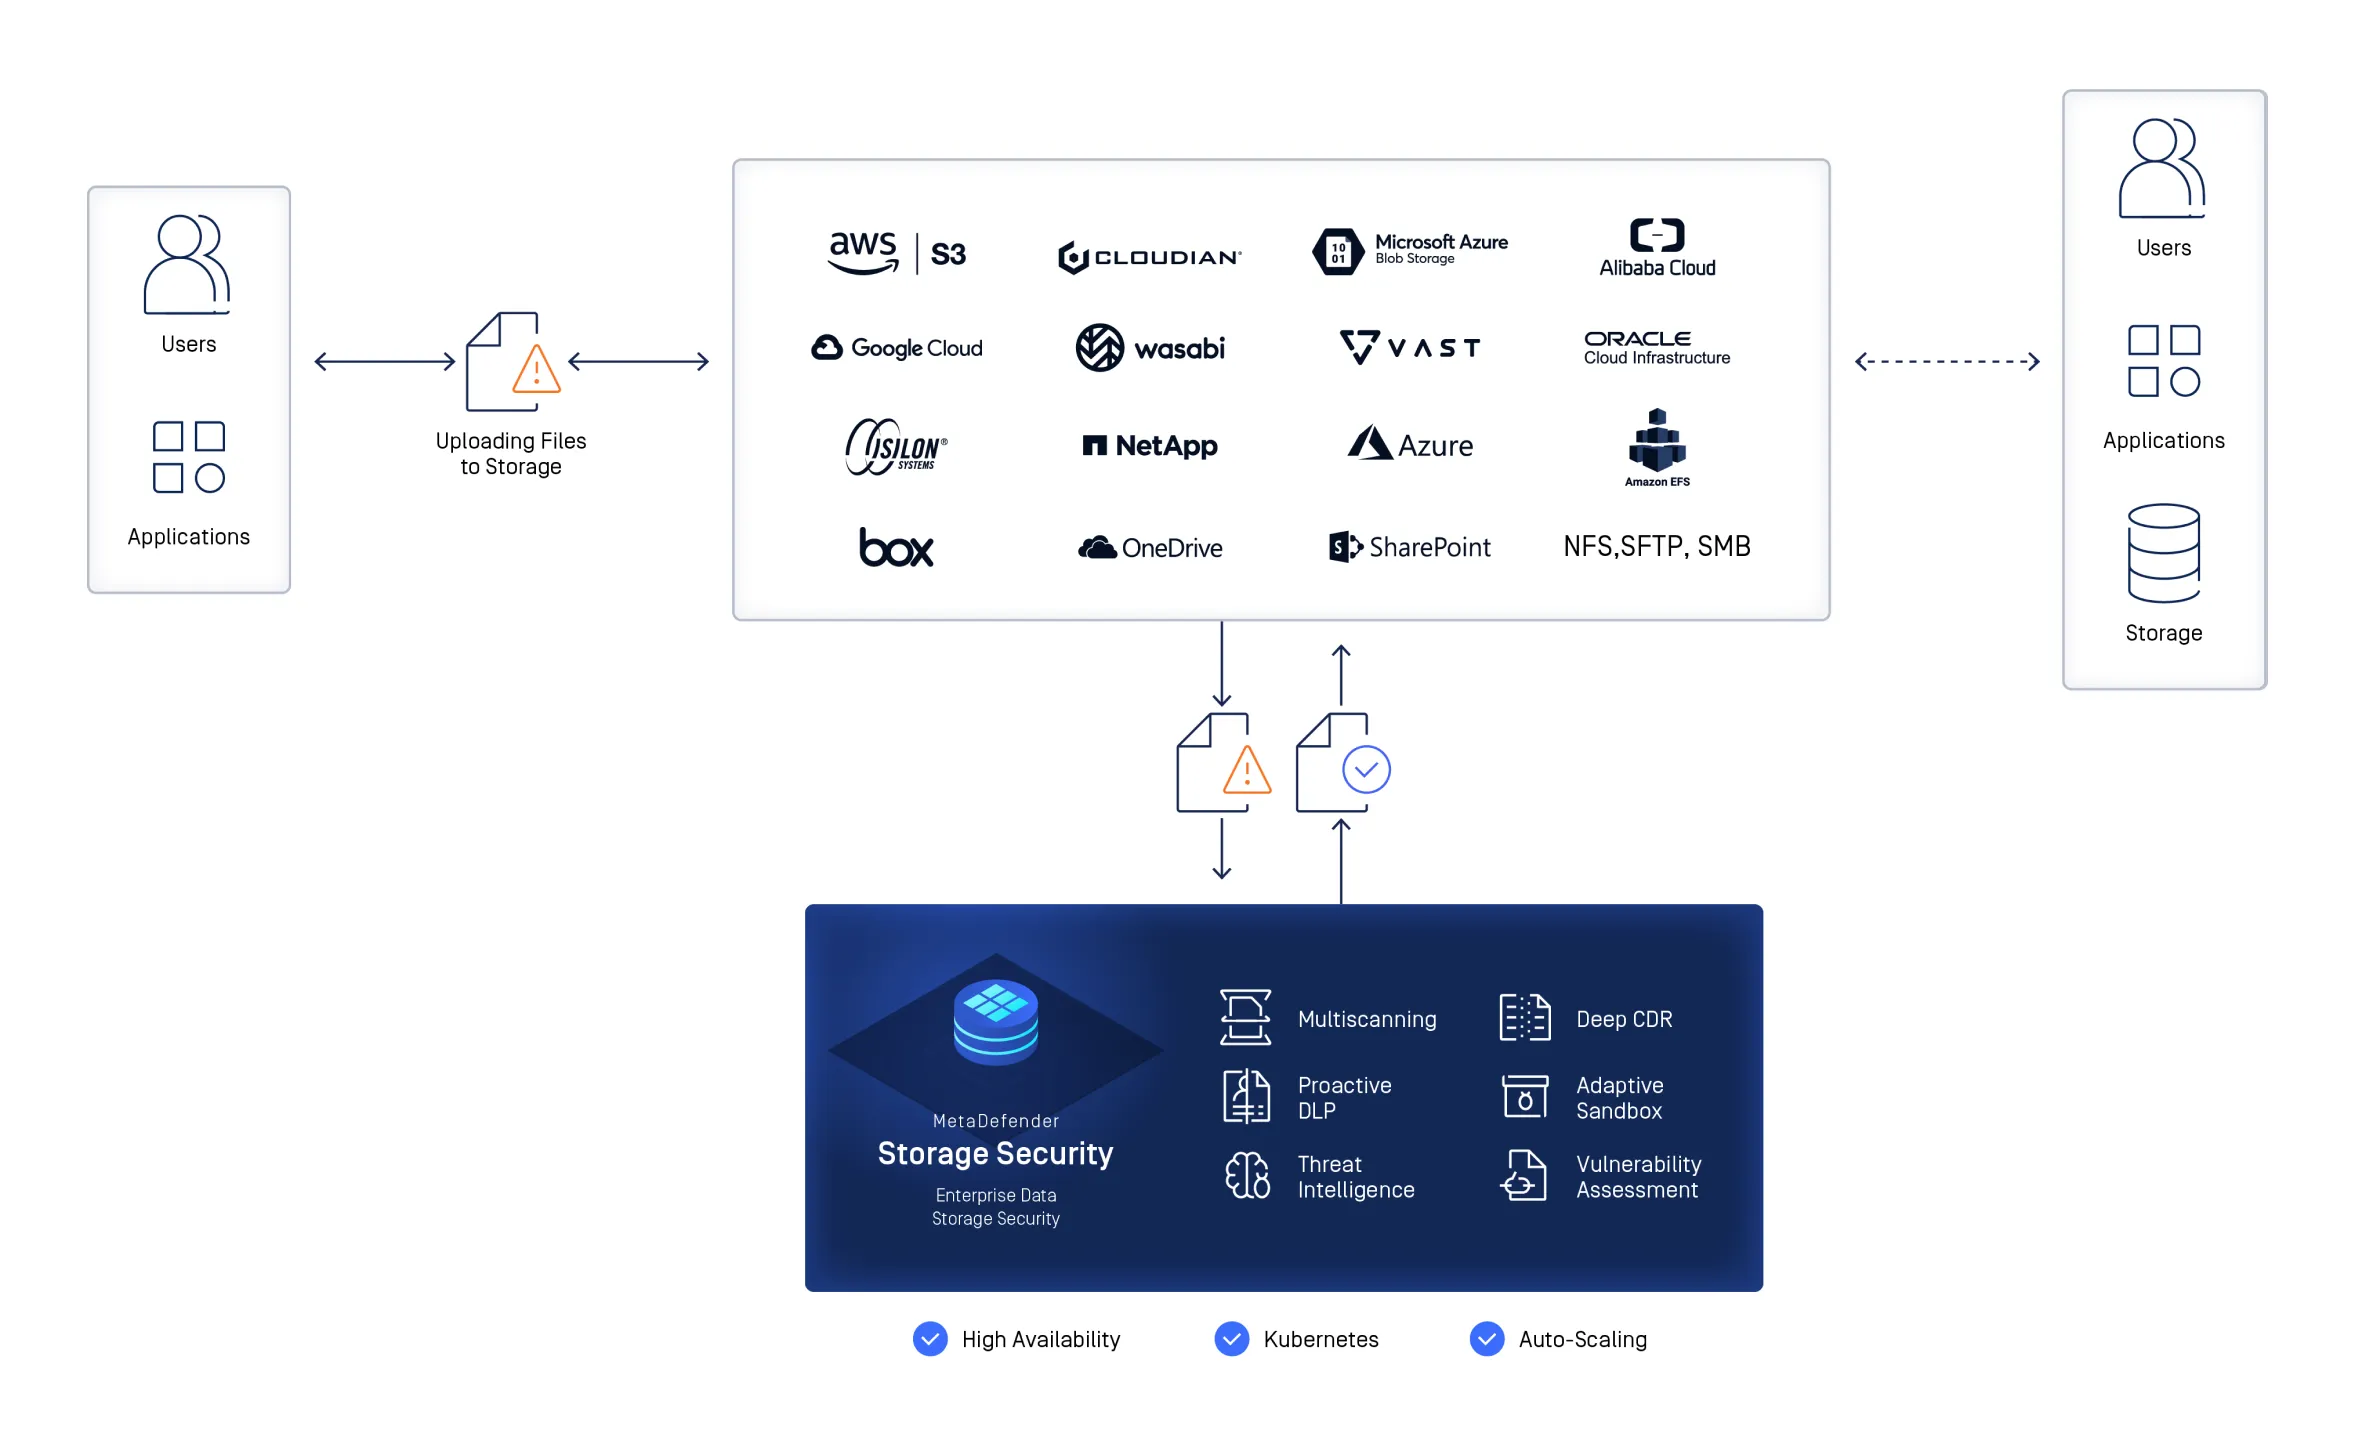
MetaDefender Storage Security ファイルに潜む脅威を検知し、機密データを保護するとともに、オンプレミス、ハイブリッド、クラウドの各ストレージ環境において一貫したセキュリティ対策を適用します。
潜在的な脅威を検知し、無力化する
保存済みのファイルや受信したファイルを、複数の検出技術を用いてスキャンし、ファイルが開かれたり、復元されたり、共有されたり、再利用されたりする前に、隠れたマルウェアを発見し、リスクのあるコンテンツを無害化します。
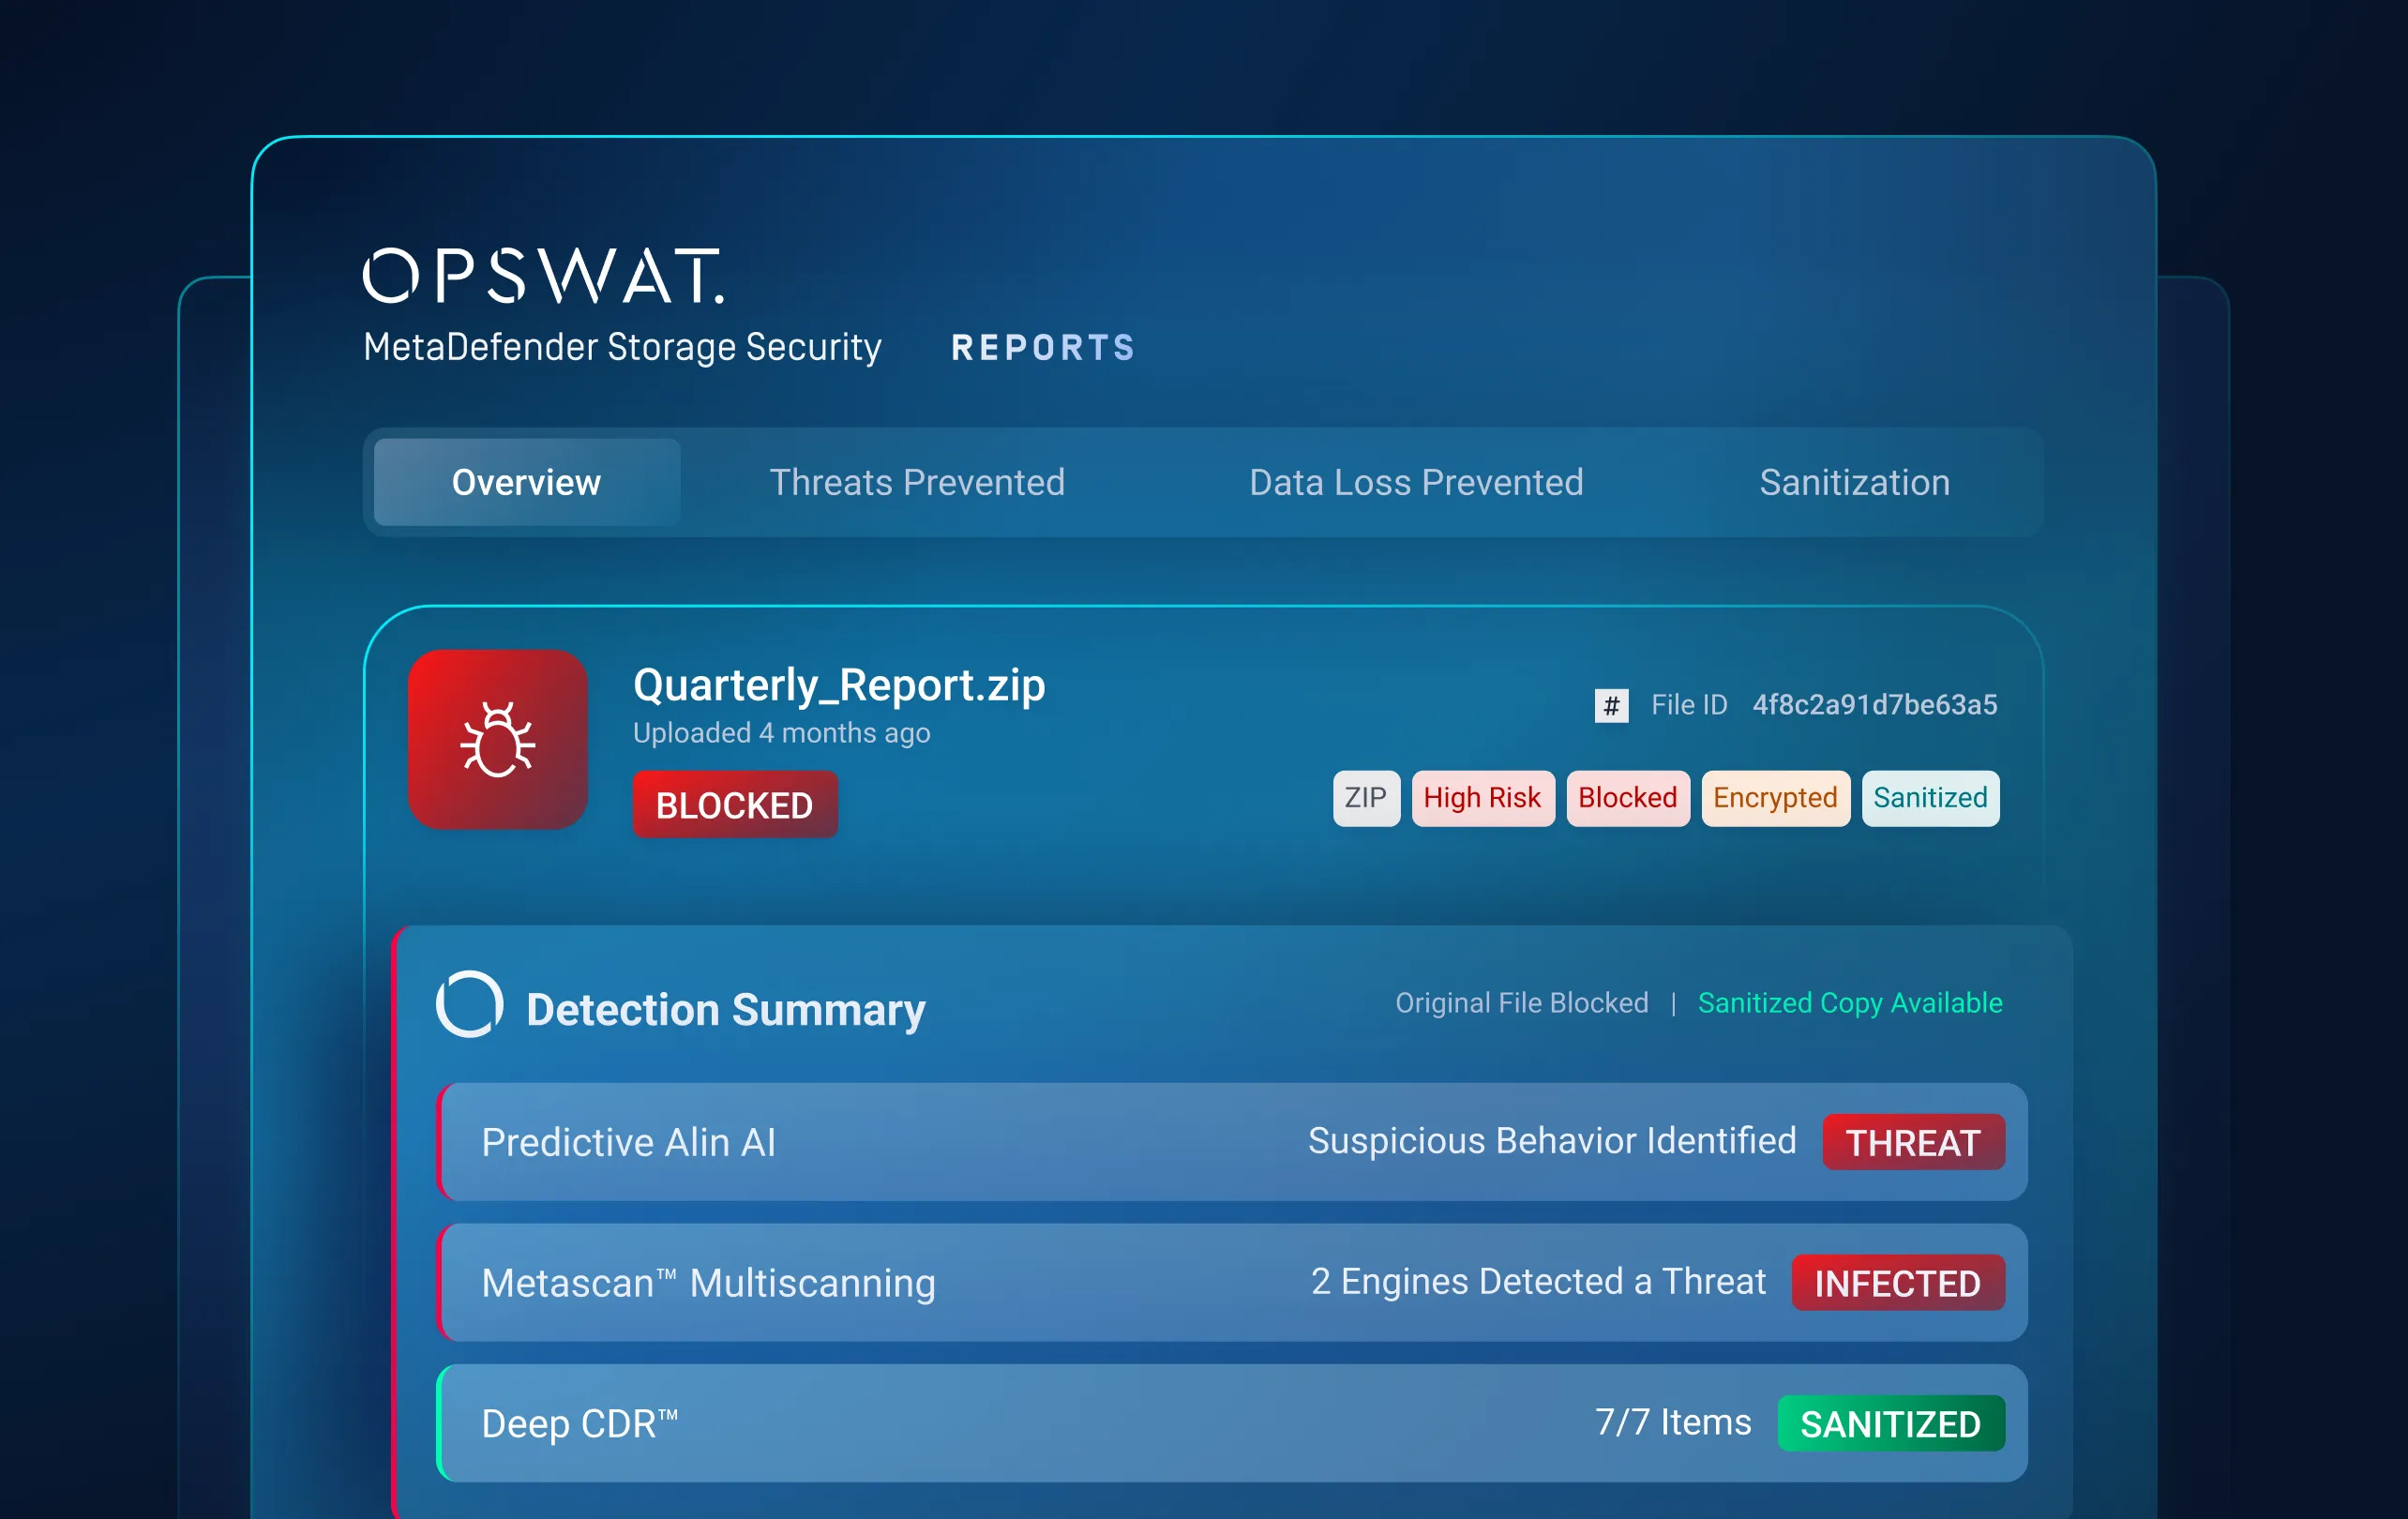
あらゆる環境におけるストレージを保護する
1つのプラットフォームから、オンプレミス、ハイブリッド、クラウドの各ストレージにわたり一貫したファイルセキュリティを適用することで、セキュリティ上のギャップを縮小し、連携していない保護ツールを個別に管理する必要性を排除します。
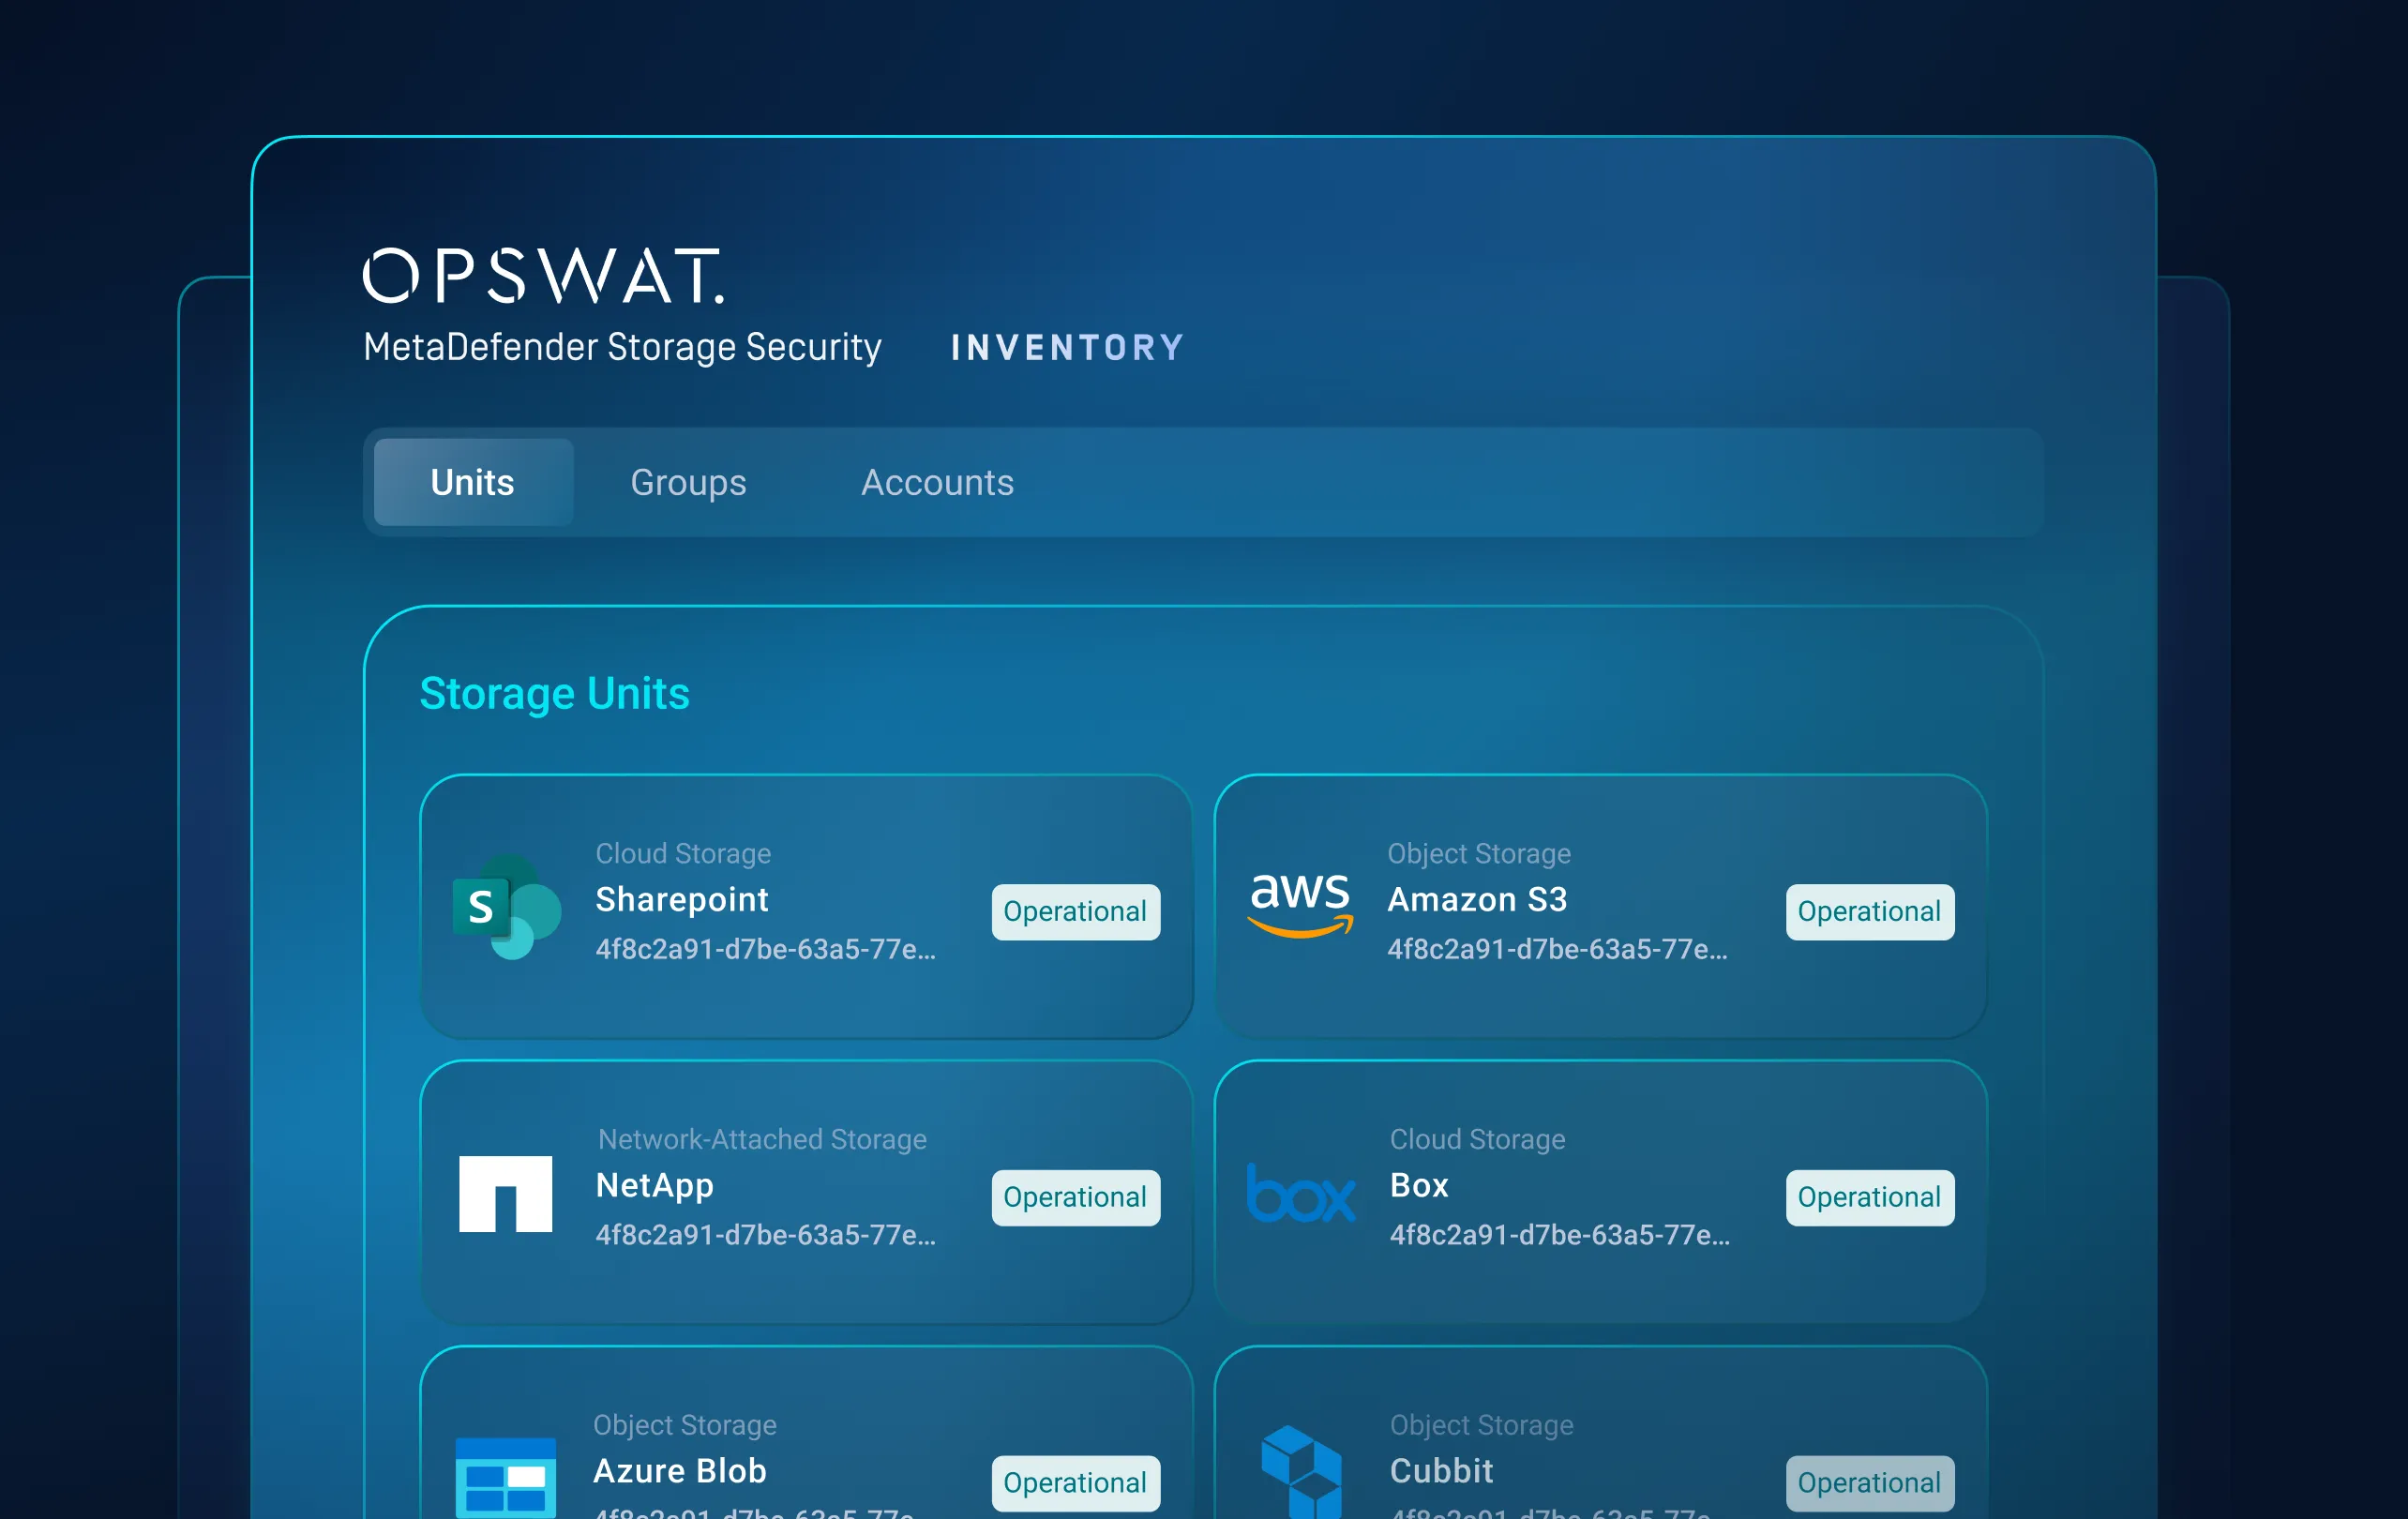
データおよびコンプライアンスポリシーの徹底
ストレージ内で機密データやポリシー違反のデータを直接特定し、ポリシーの適用を自動化するとともに、コンプライアンス要件を満たすために必要な可視性と監査証拠を確保します。
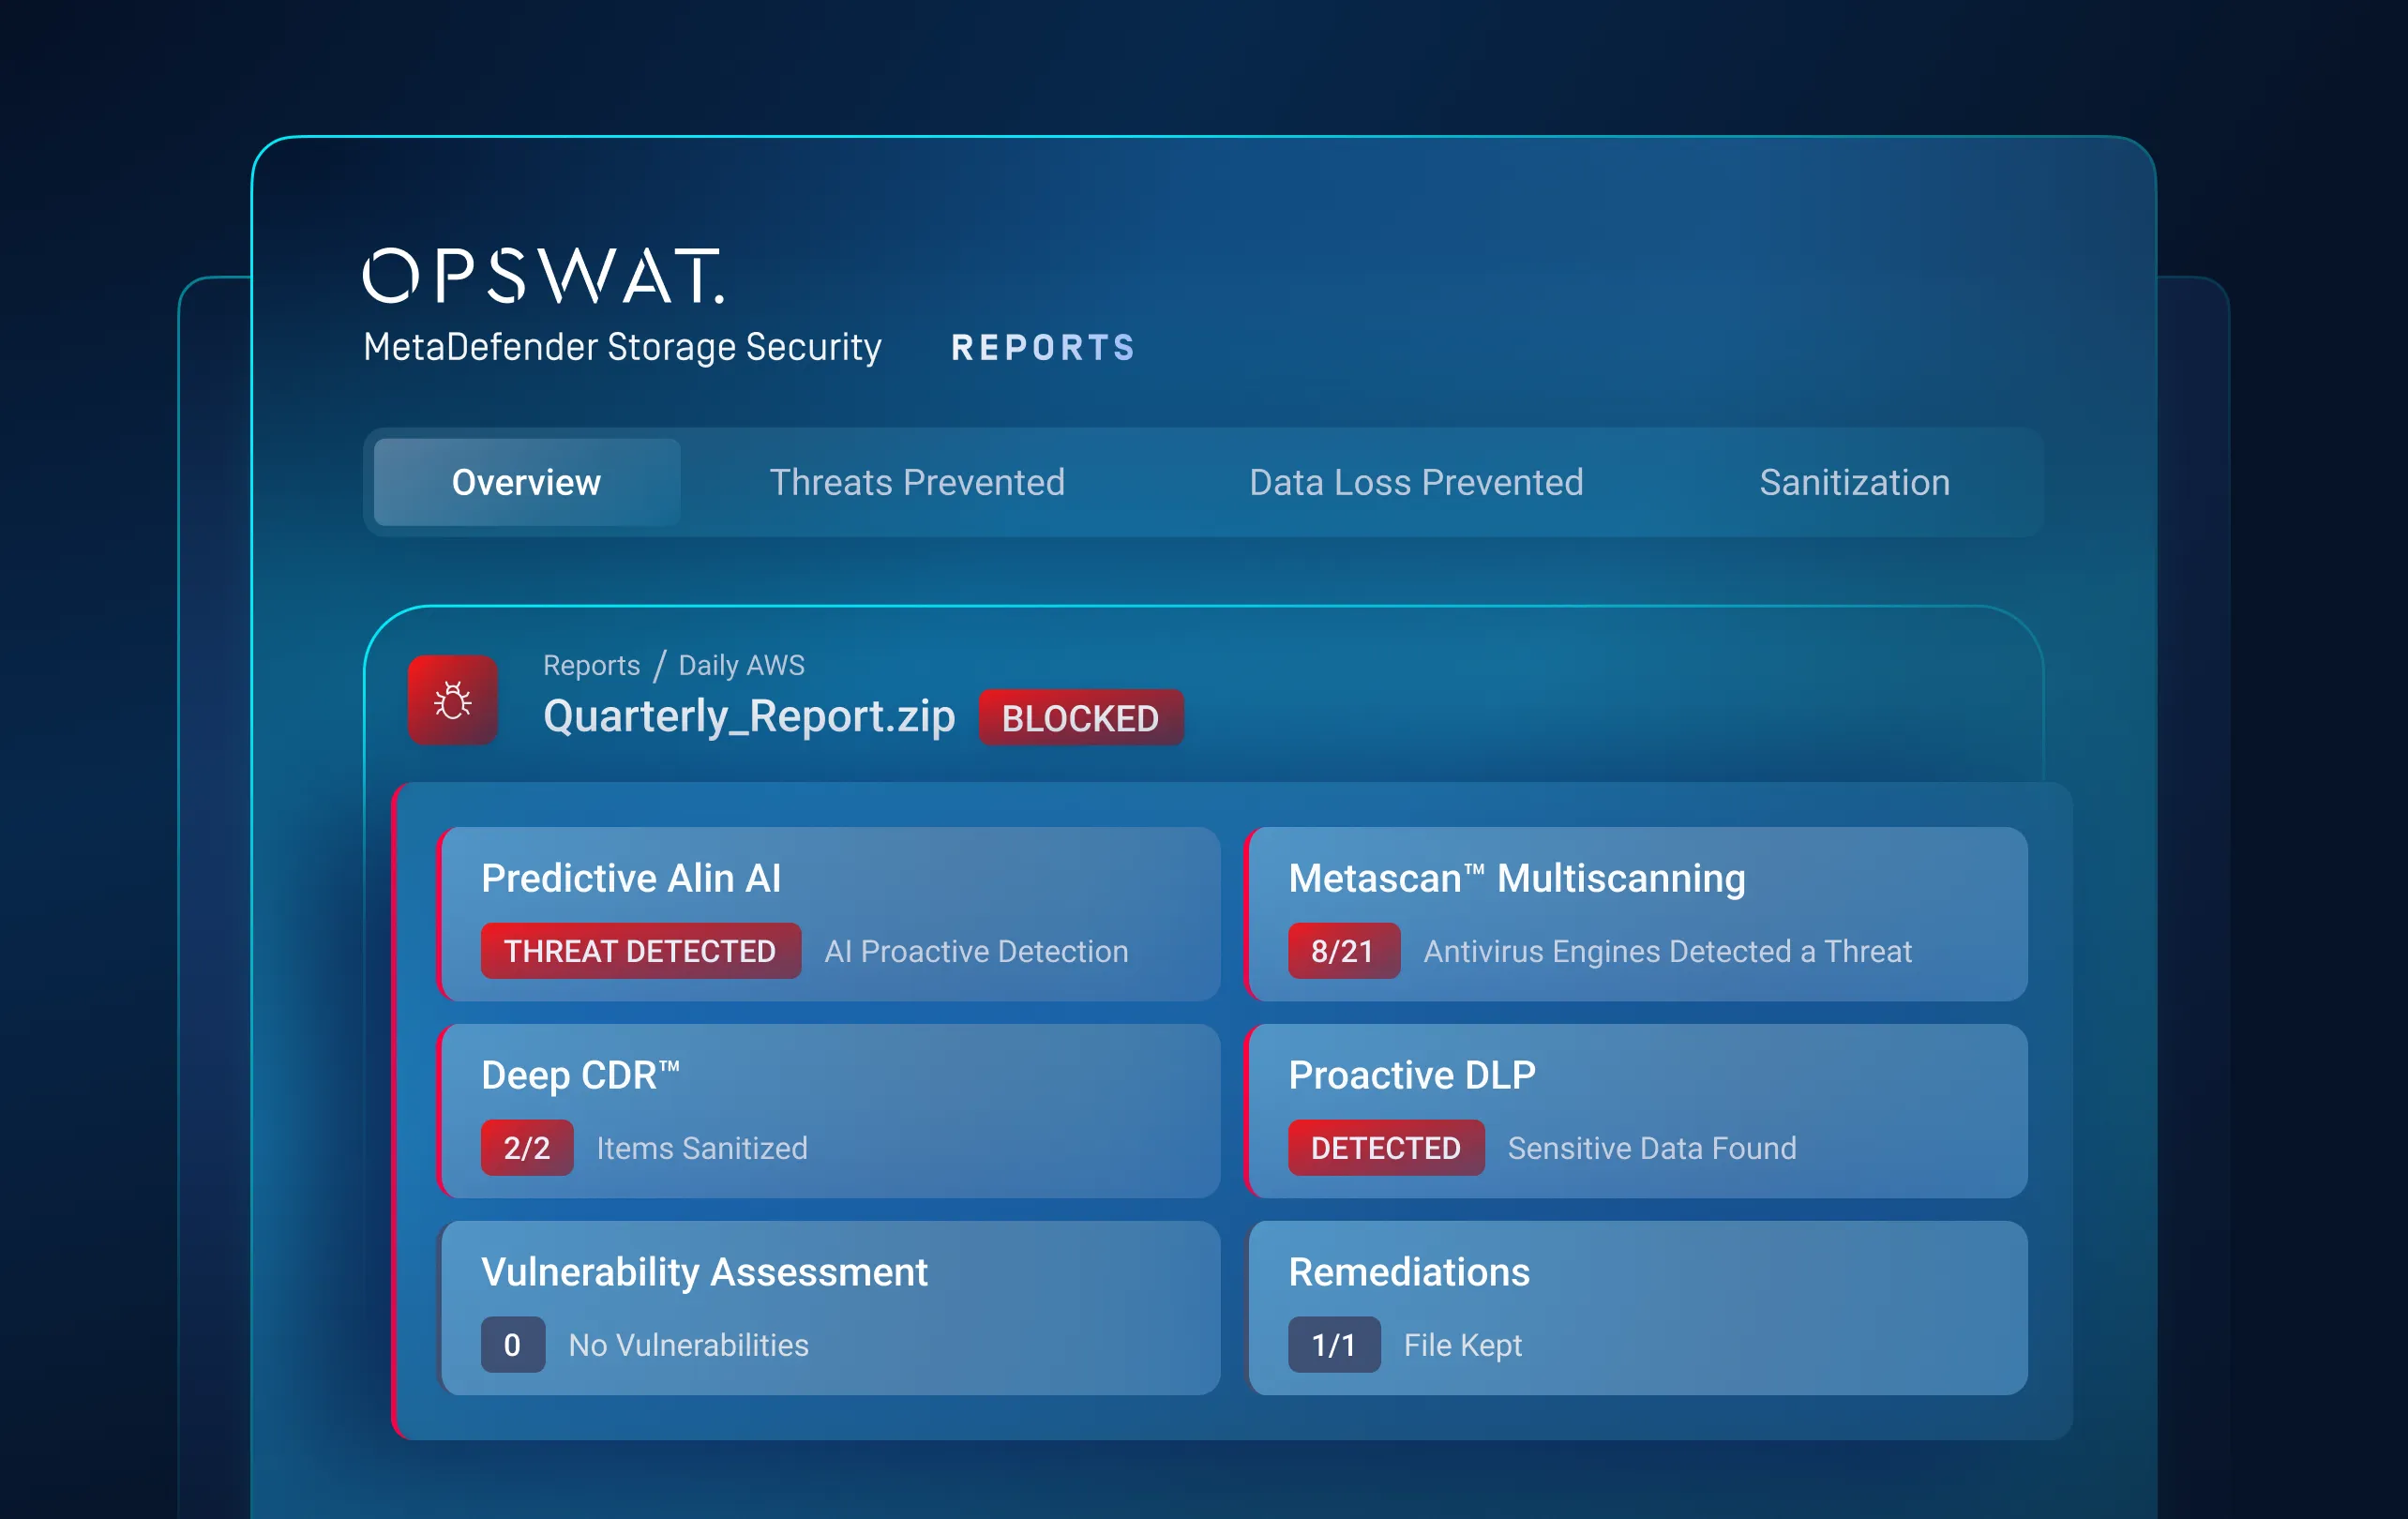
Secure AIエージェントが使用するファイル
AIエージェントがファイルを取り込んだり配布したりする前に、ファイルをスキャンしてクリーンアップすると同時に、自動化されたワークフローを通じて漏洩する恐れのある機密データを特定します。
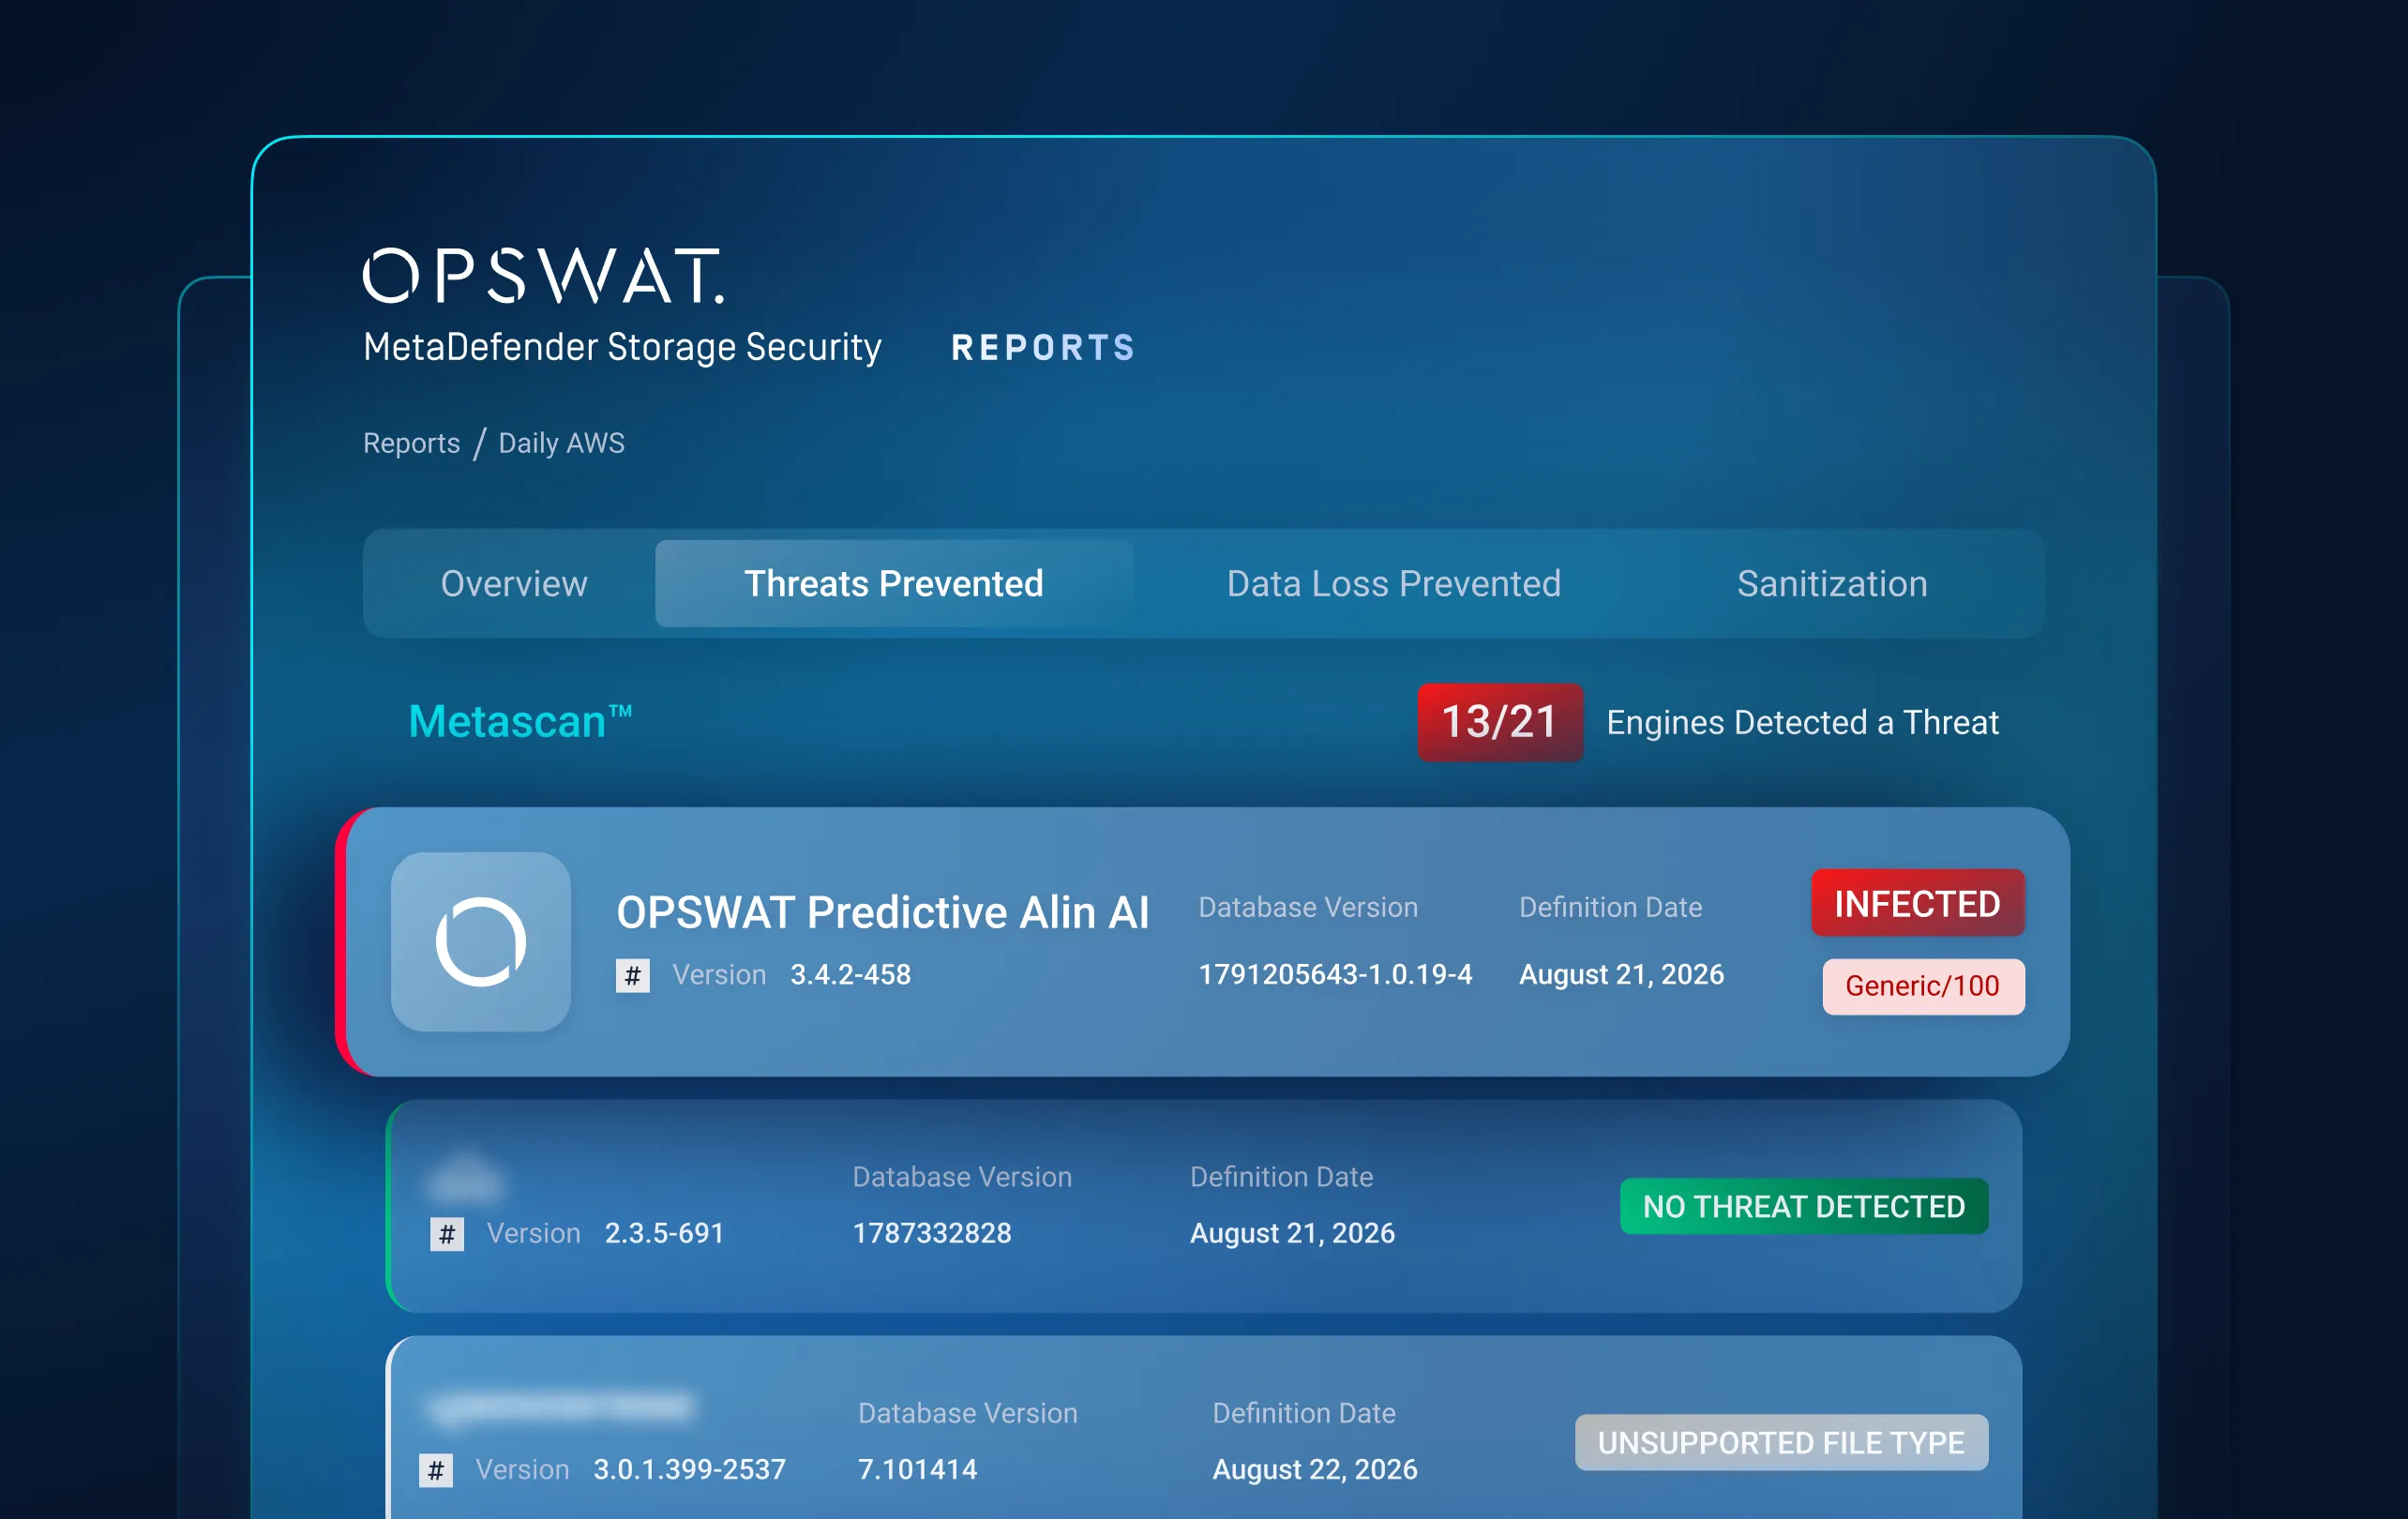
あらゆるストレージ環境における、ファイルレベルでの多層的なセキュリティ
自動化されたポリシーによる脅威の検知と防止を多層的に実施し、オンプレミス、ハイブリッド、クラウドの各ストレージ環境において、保存中のデータを保護します。
オールインワンの脅威検知・防止
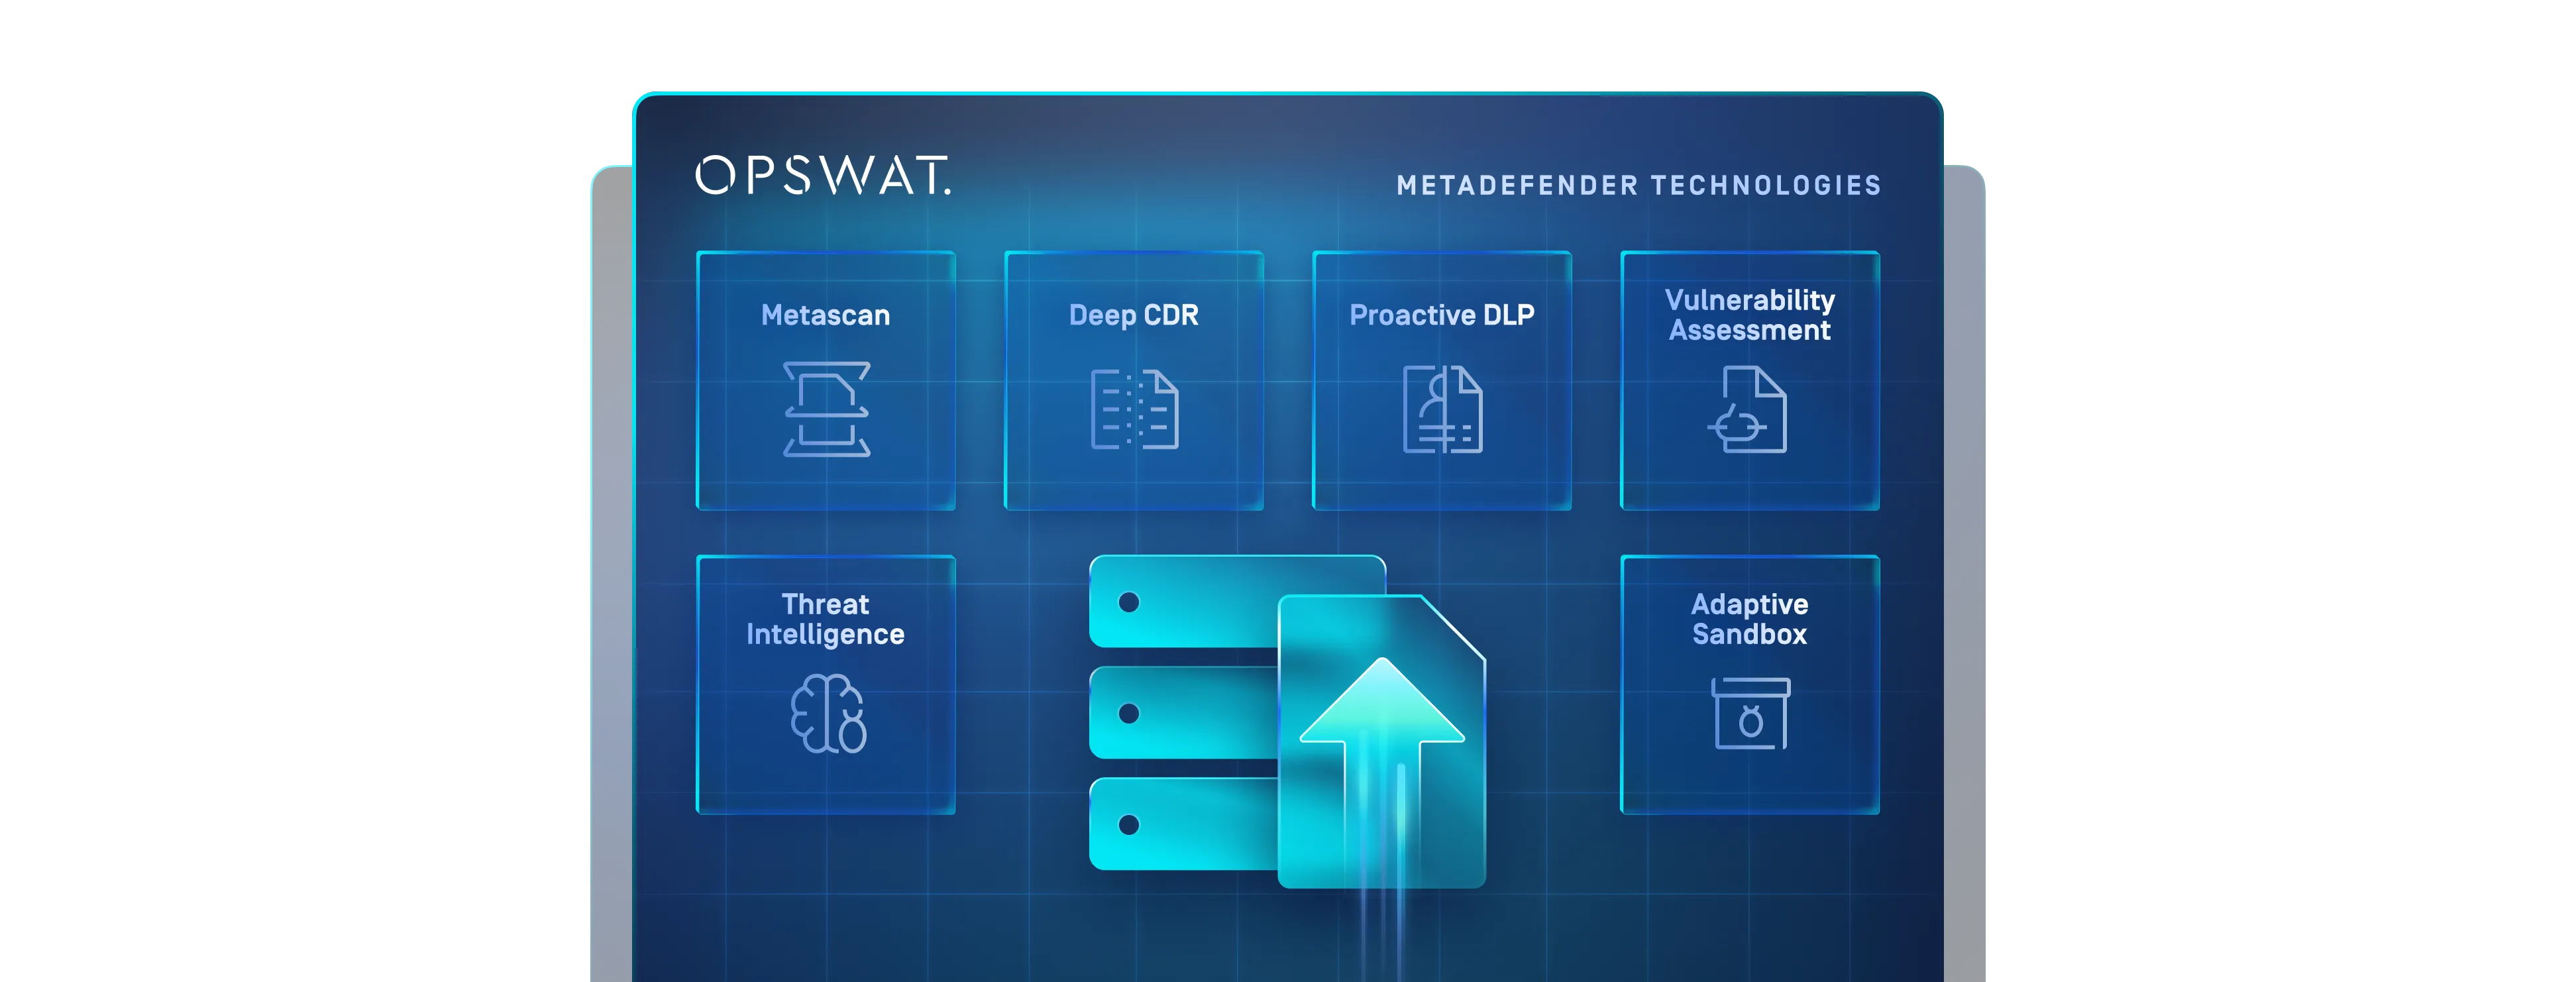
Metascan™Multiscanning 、Deep CDR™テクノロジー、Proactive DLP™を組み合わせ、 File-Based Vulnerability Assessment、および Adaptive Sandbox を組み合わせて、保存されたファイルに潜む休眠中の脅威を検出し、無力化します。
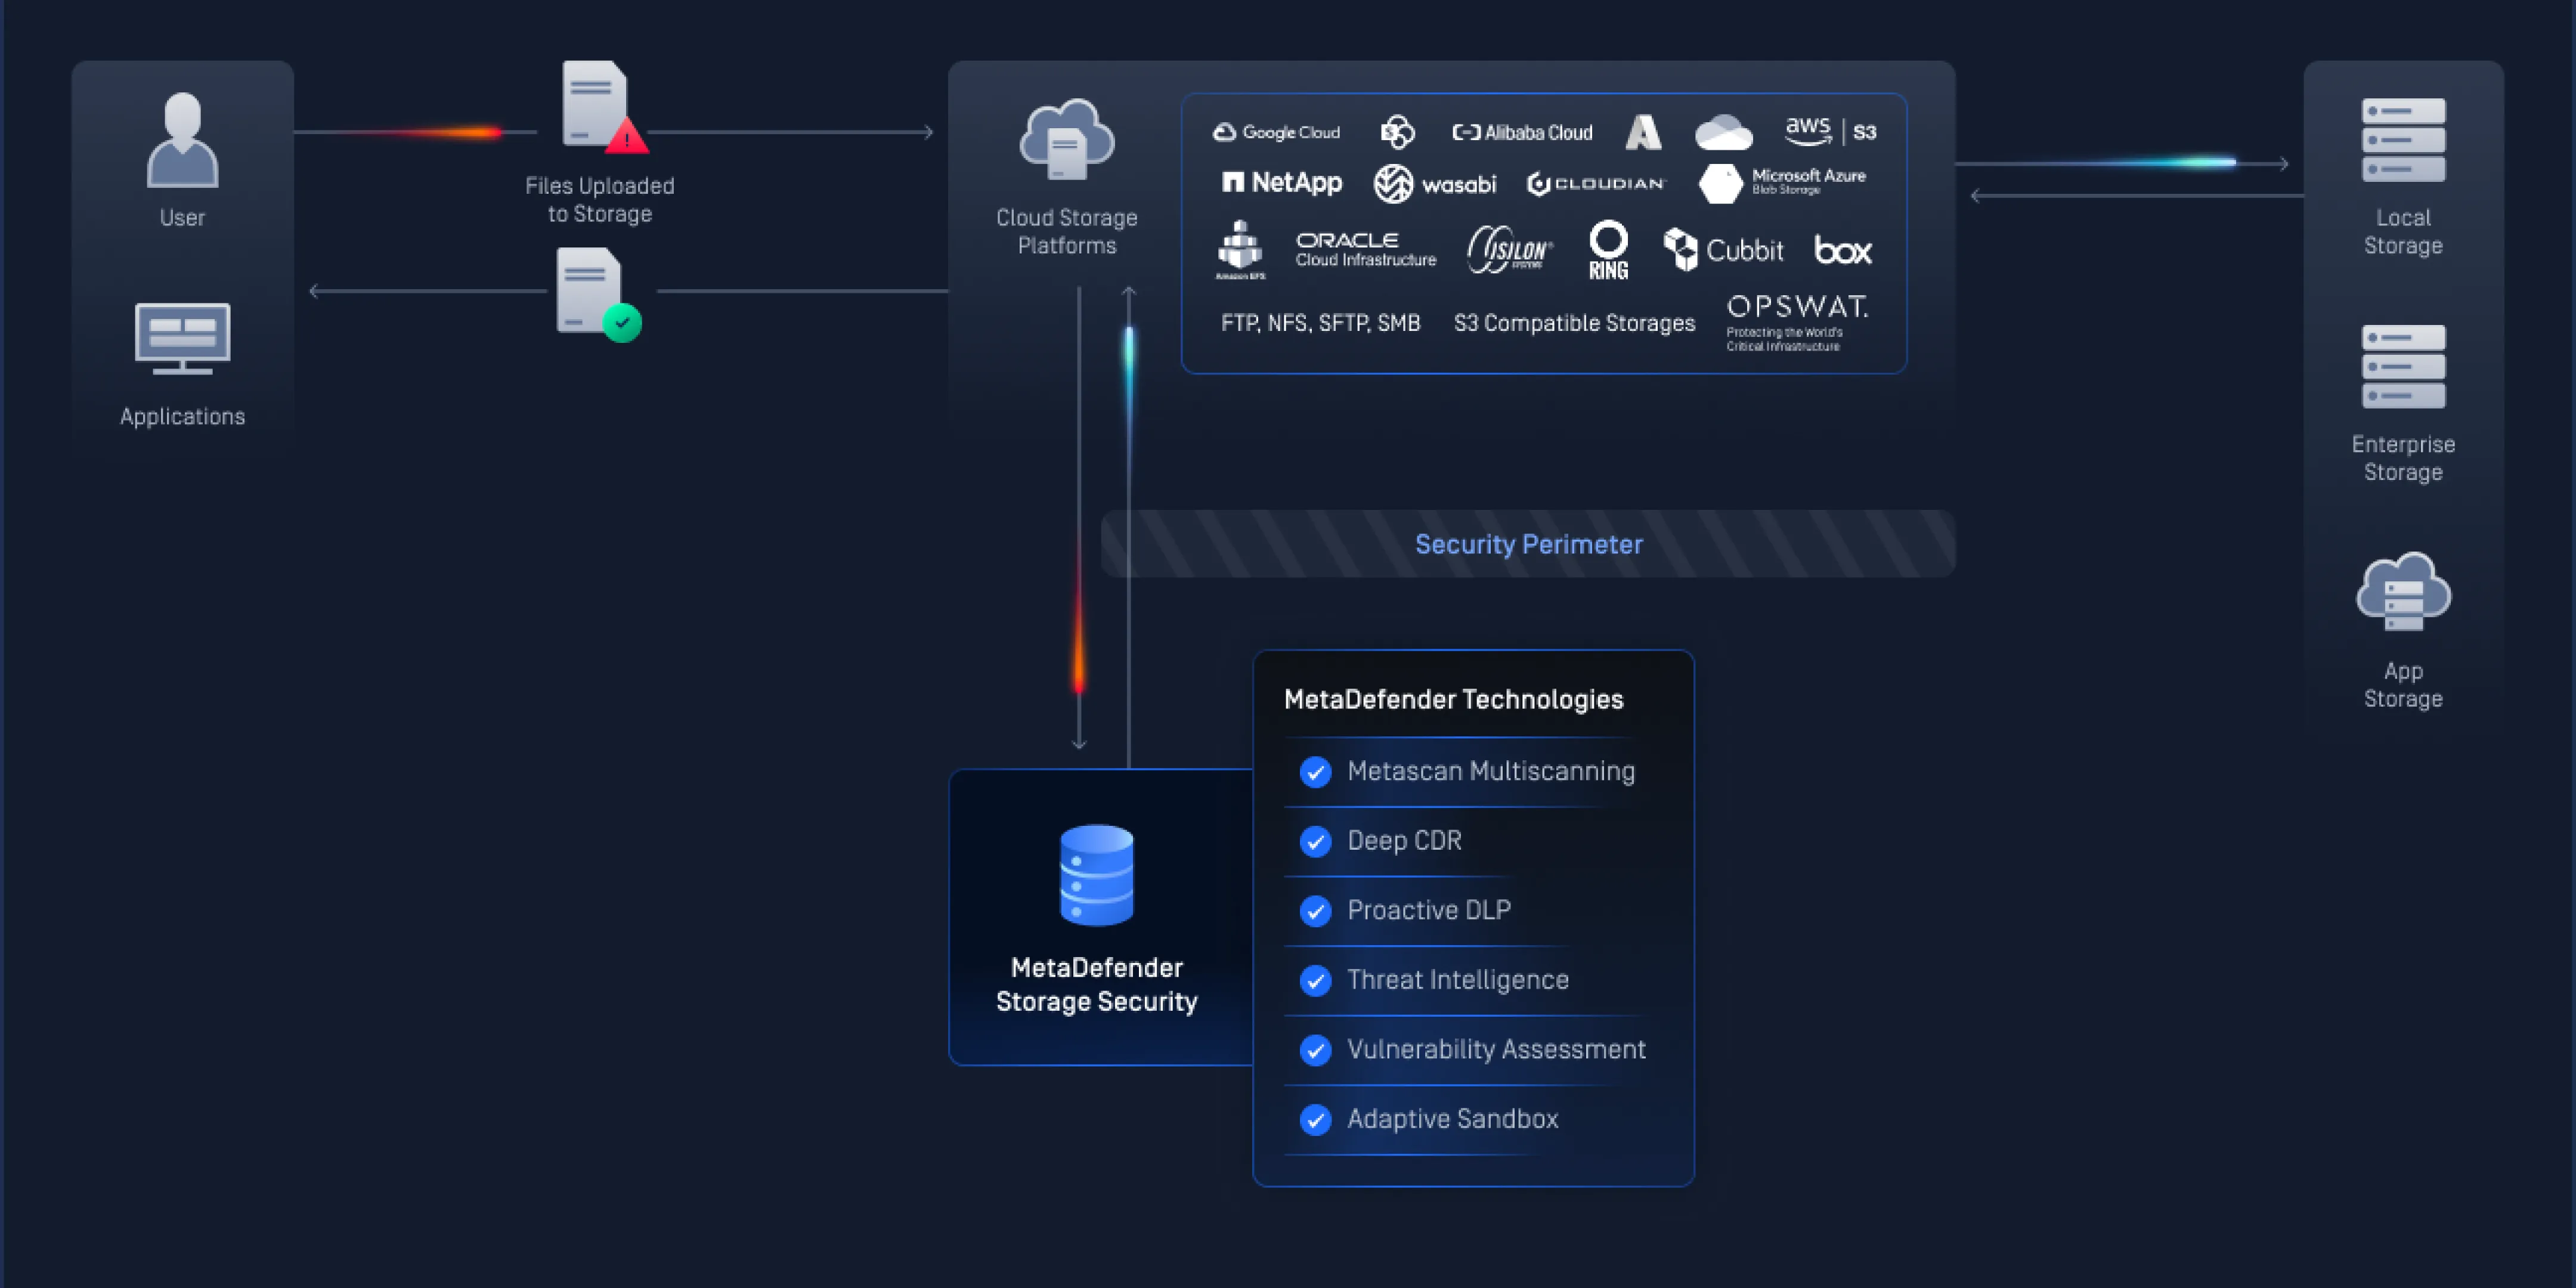
さまざまなストレージ環境にわたる一貫したカバレッジ
オンプレミス、ハイブリッド、クラウドネイティブの各ストレージ環境を横断して、シームレスかつ安全なコラボレーションを実現し、ユーザーや組織が、それぞれの環境がどのストレージであっても、ファイルを安全に共有できるようにします。
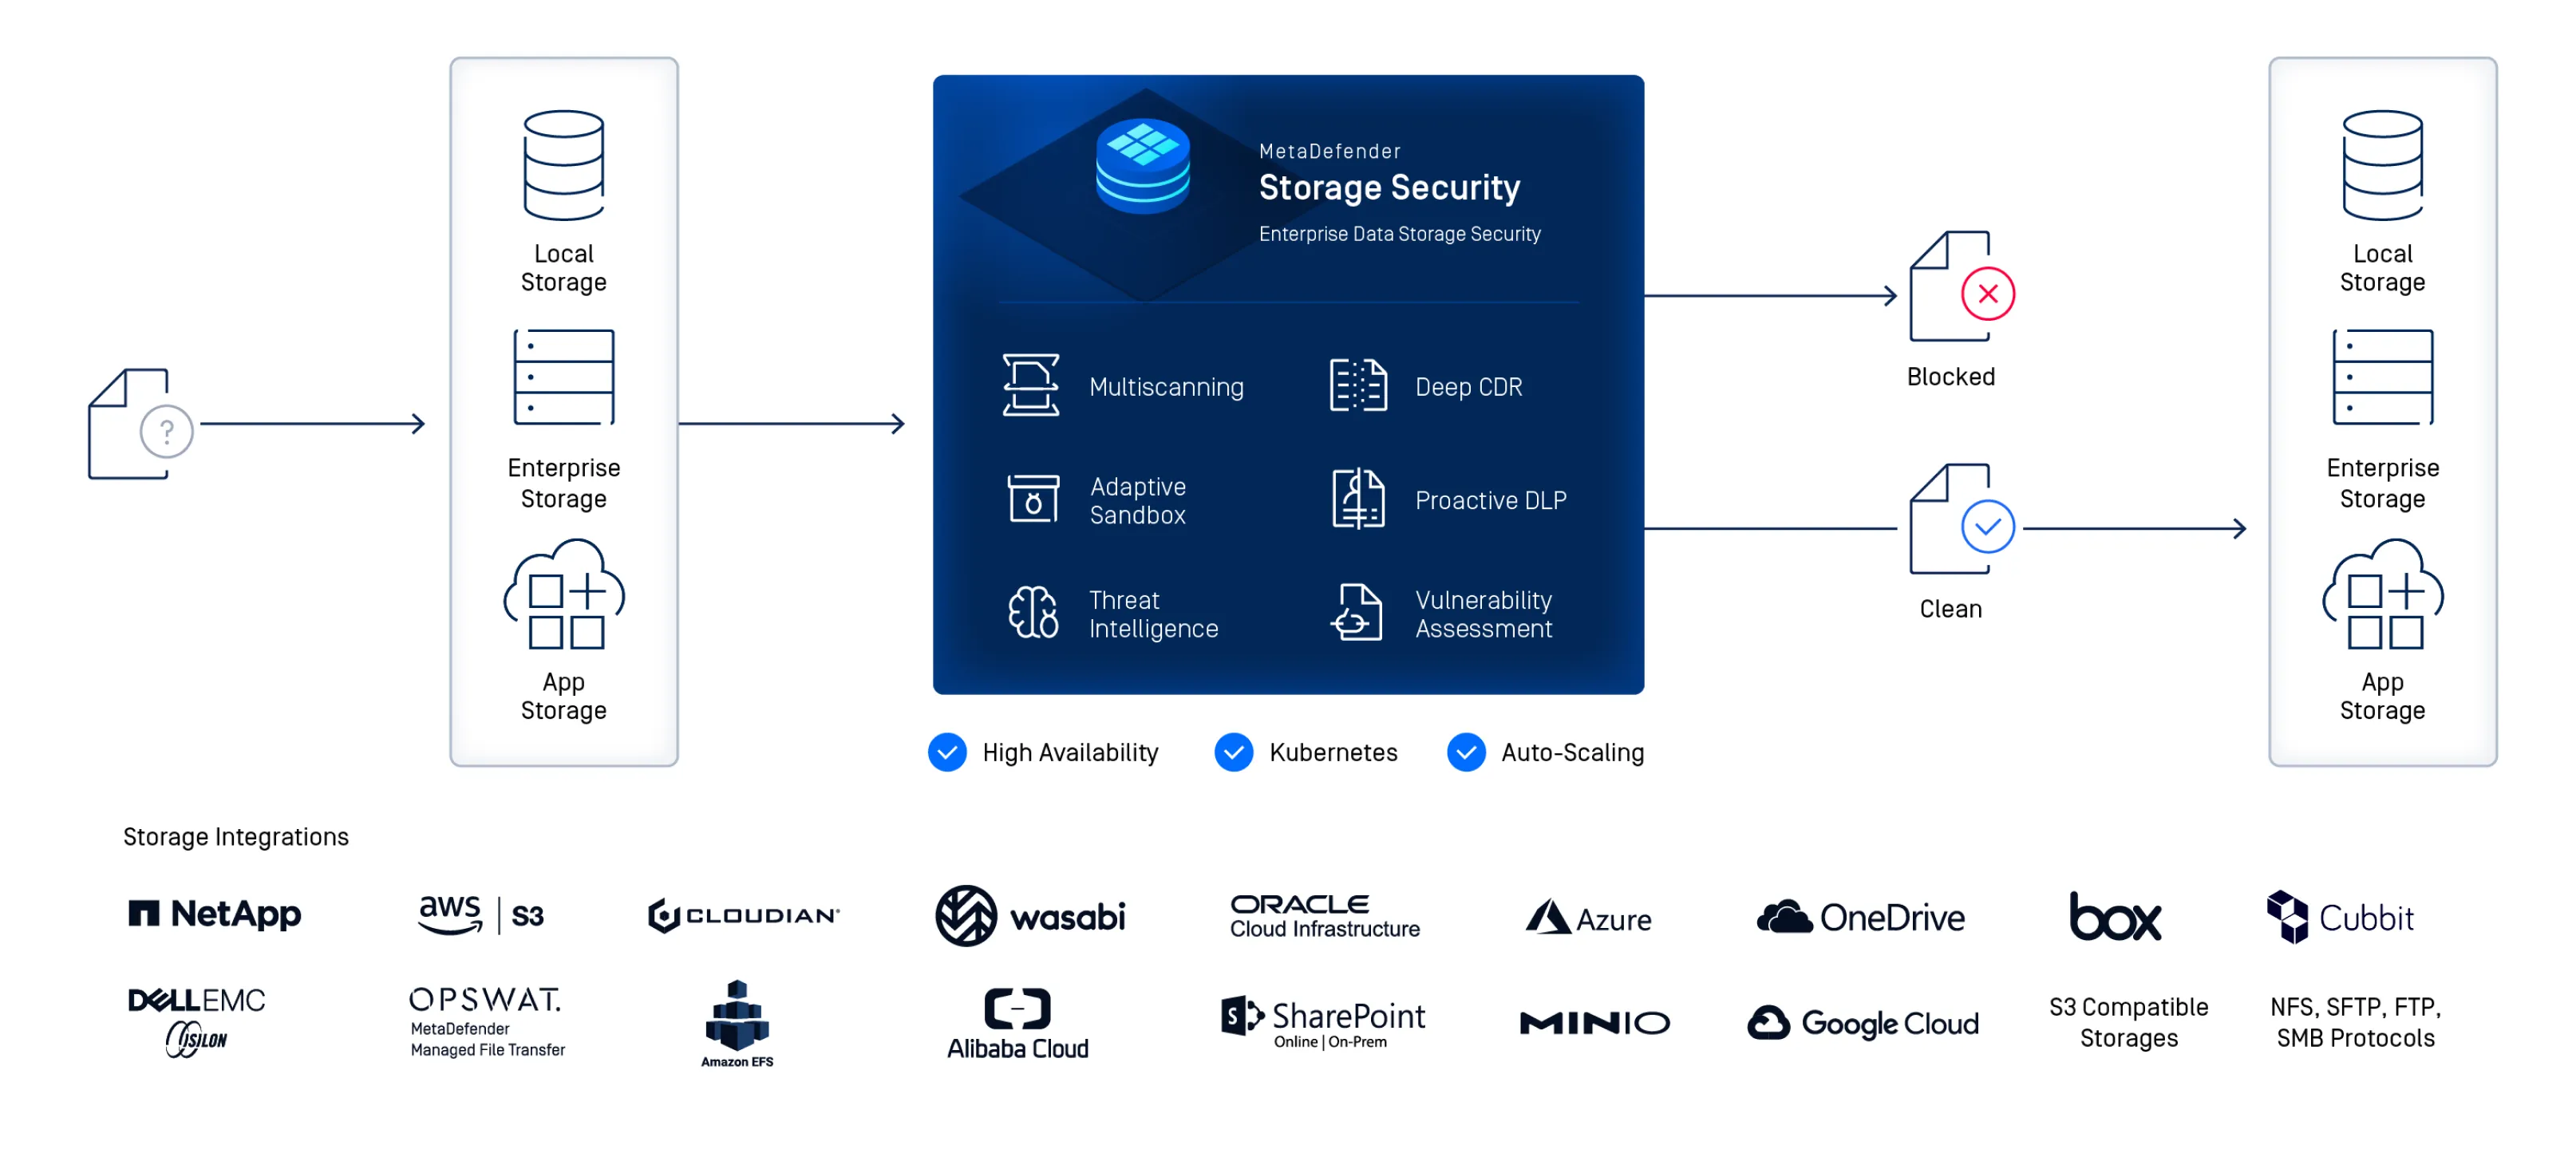
コンプライアンスおよびポリシーの自動管理
セキュリティ・ポリシーを完全に制御できます。API 追加開発することなく、お客様の組織固有のニーズに合わせたカスタムファイル処理ワークフローを提供します。
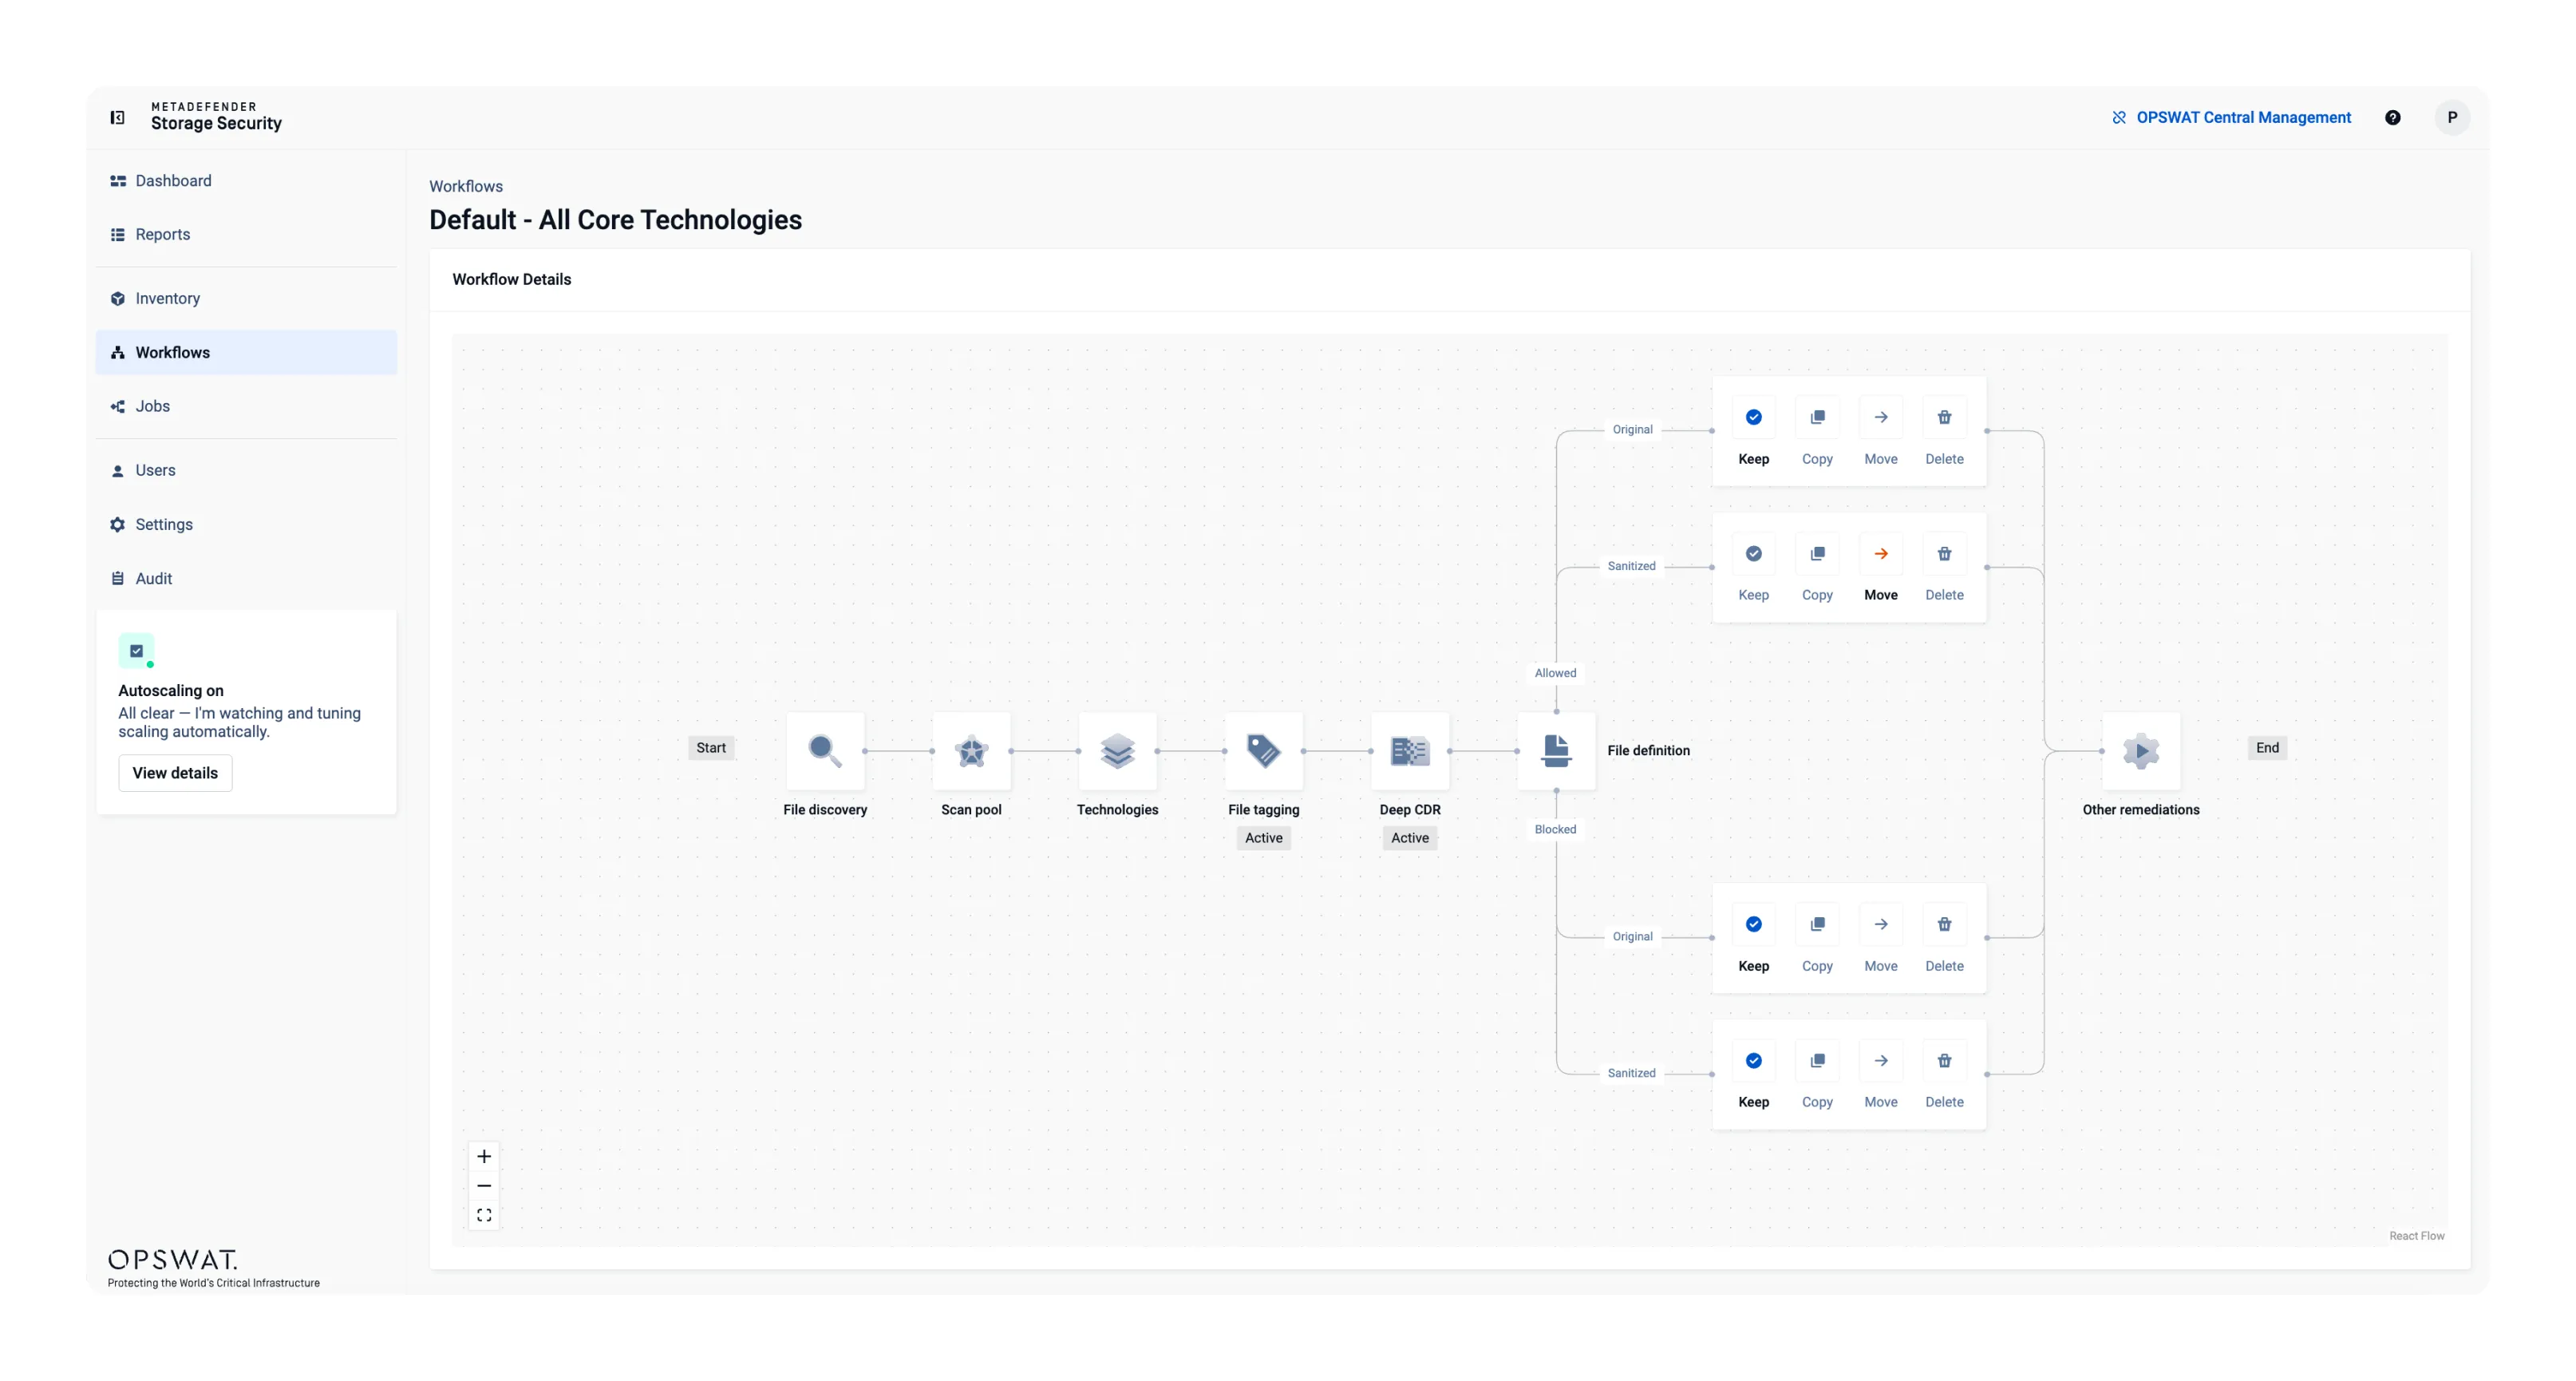
エンタープライズストレージにおける柔軟な導入と高可用性
MetaDefender Storage Securityは、オンプレミス、ハイブリッド、クラウドネイティブ環境に柔軟に導入可能です。 冗長構成および分散アーキテクチャにより、ダウンタイムを最小限に抑え、継続的かつ安定したセキュリティを提供します。
- オールインワン・プラットフォーム

オールインワンの脅威検知・防止
Metascan™Multiscanning 、Deep CDR™テクノロジー、Proactive DLP™を組み合わせ、 File-Based Vulnerability Assessment、および Adaptive Sandbox を組み合わせて、保存されたファイルに潜む休眠中の脅威を検出し、無力化します。
- コラボレーション

さまざまなストレージ環境にわたる一貫したカバレッジ
オンプレミス、ハイブリッド、クラウドネイティブの各ストレージ環境を横断して、シームレスかつ安全なコラボレーションを実現し、ユーザーや組織が、それぞれの環境がどのストレージであっても、ファイルを安全に共有できるようにします。
- オートメーション

コンプライアンスおよびポリシーの自動管理
セキュリティ・ポリシーを完全に制御できます。API 追加開発することなく、お客様の組織固有のニーズに合わせたカスタムファイル処理ワークフローを提供します。
- 柔軟性と可用性

エンタープライズストレージにおける柔軟な導入と高可用性
MetaDefender Storage Securityは、オンプレミス、ハイブリッド、クラウドネイティブ環境に柔軟に導入可能です。 冗長構成および分散アーキテクチャにより、ダウンタイムを最小限に抑え、継続的かつ安定したセキュリティを提供します。
あらゆる企業向けの導入オプション
ストレージアーキテクチャ
クラウドのスケーラビリティ、オンプレミス環境の制御性、SaaSの手軽さ。どの環境でも、MetaDefender Storage Securityはシームレスに統合し、強固な保護を提供。
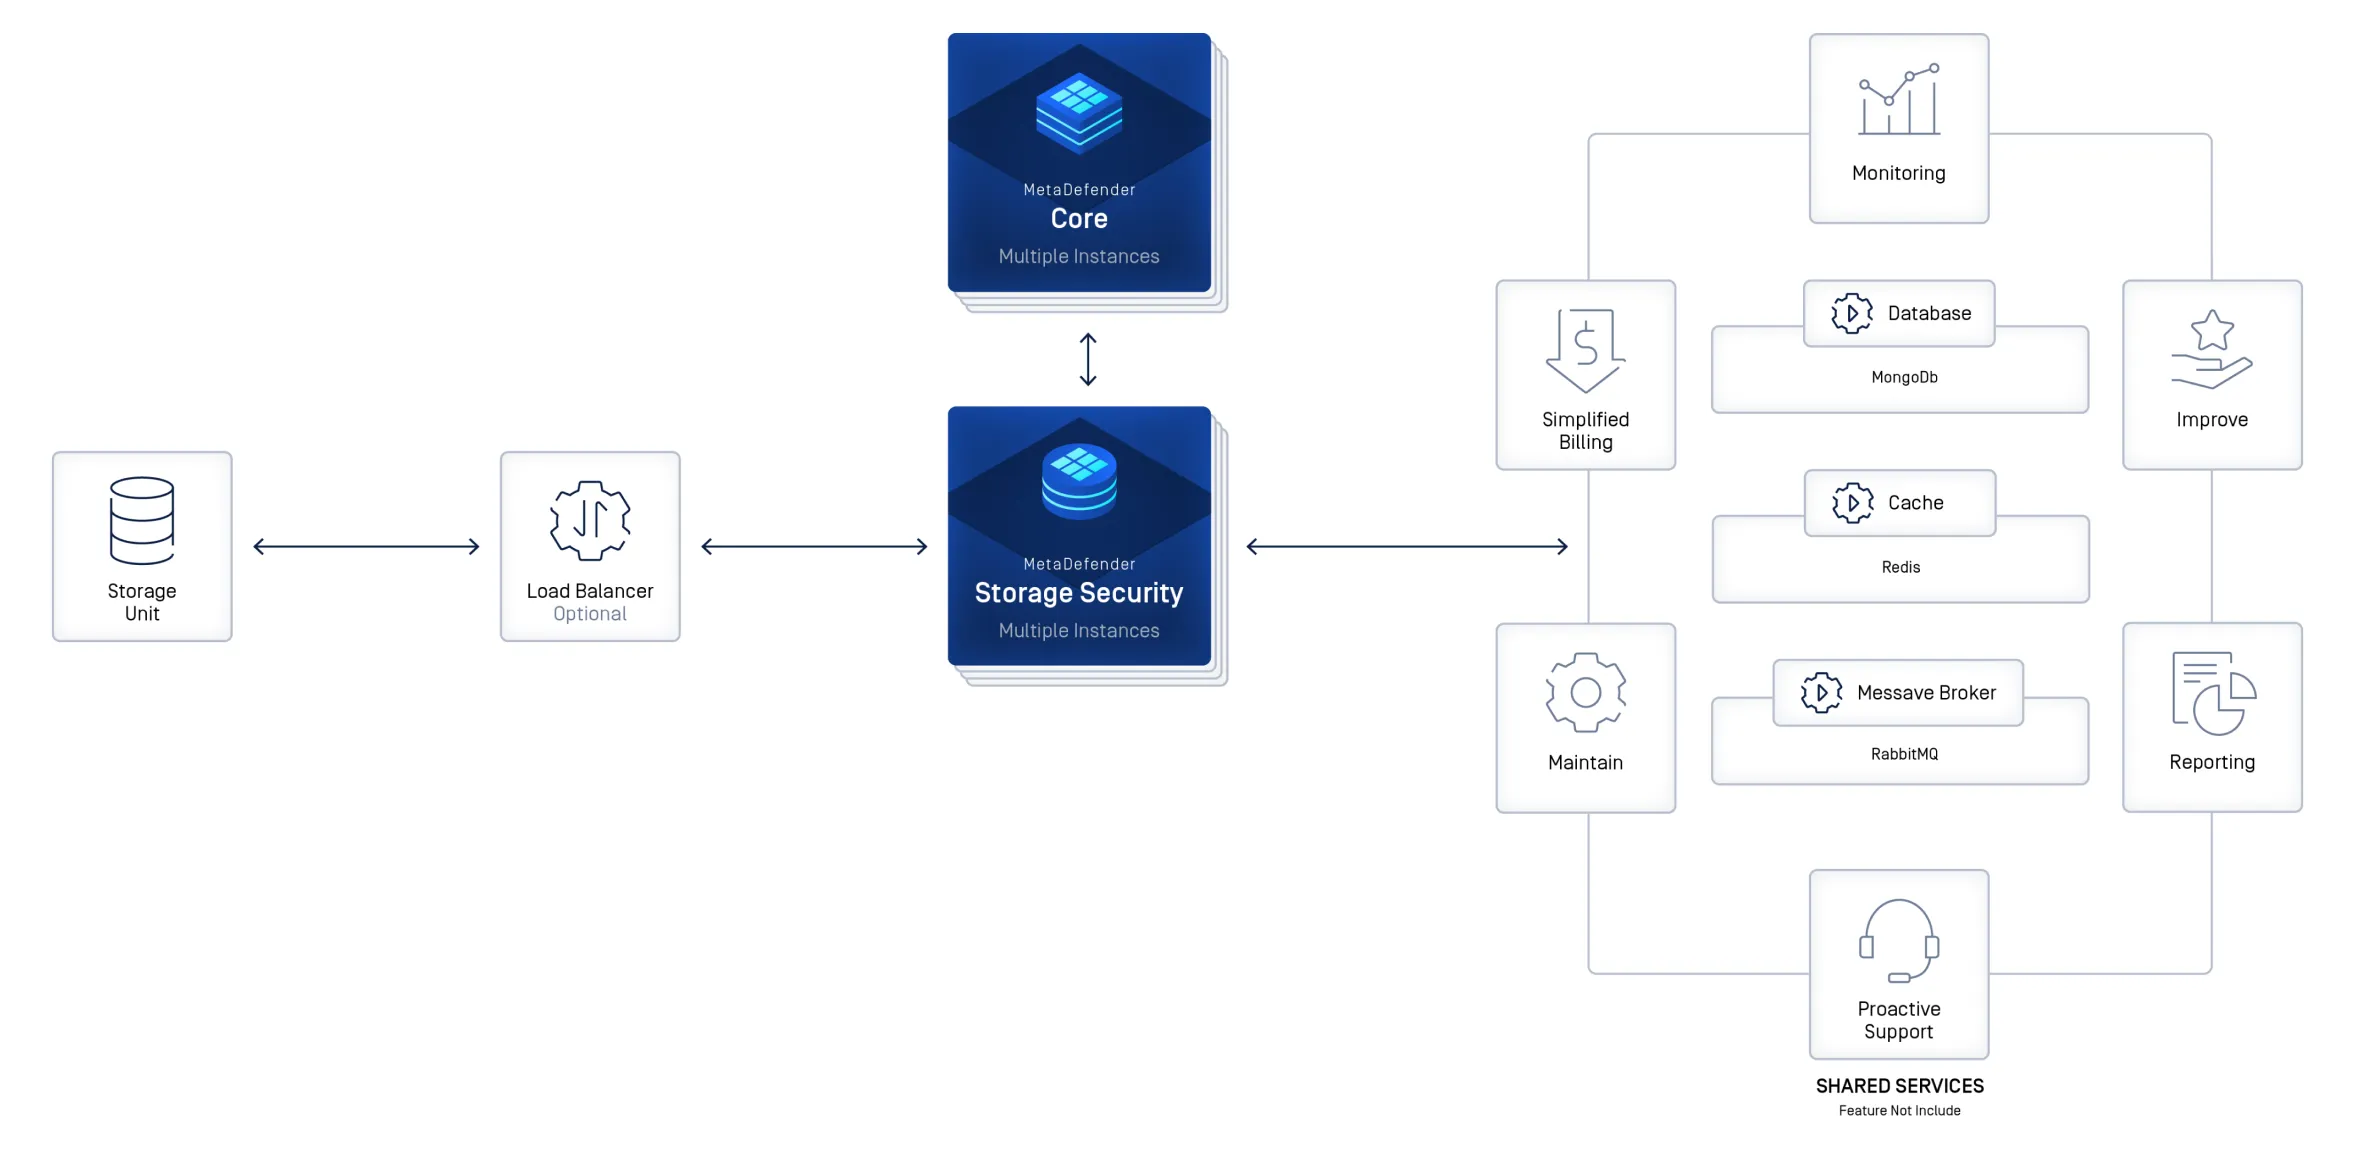
オンプレミスおよびハイブリッド環境を仮想マシンで最適化
オンプレミスやハイブリッドストレージにおいて、高度な制御と柔軟なカスタマイズを実現。MetaDefender Storage Securityは、中〜大規模のワークロードに対応し、1時間あたり10万ファイル超の処理を可能にするスケーラブルで安定したパフォーマンスを提供。
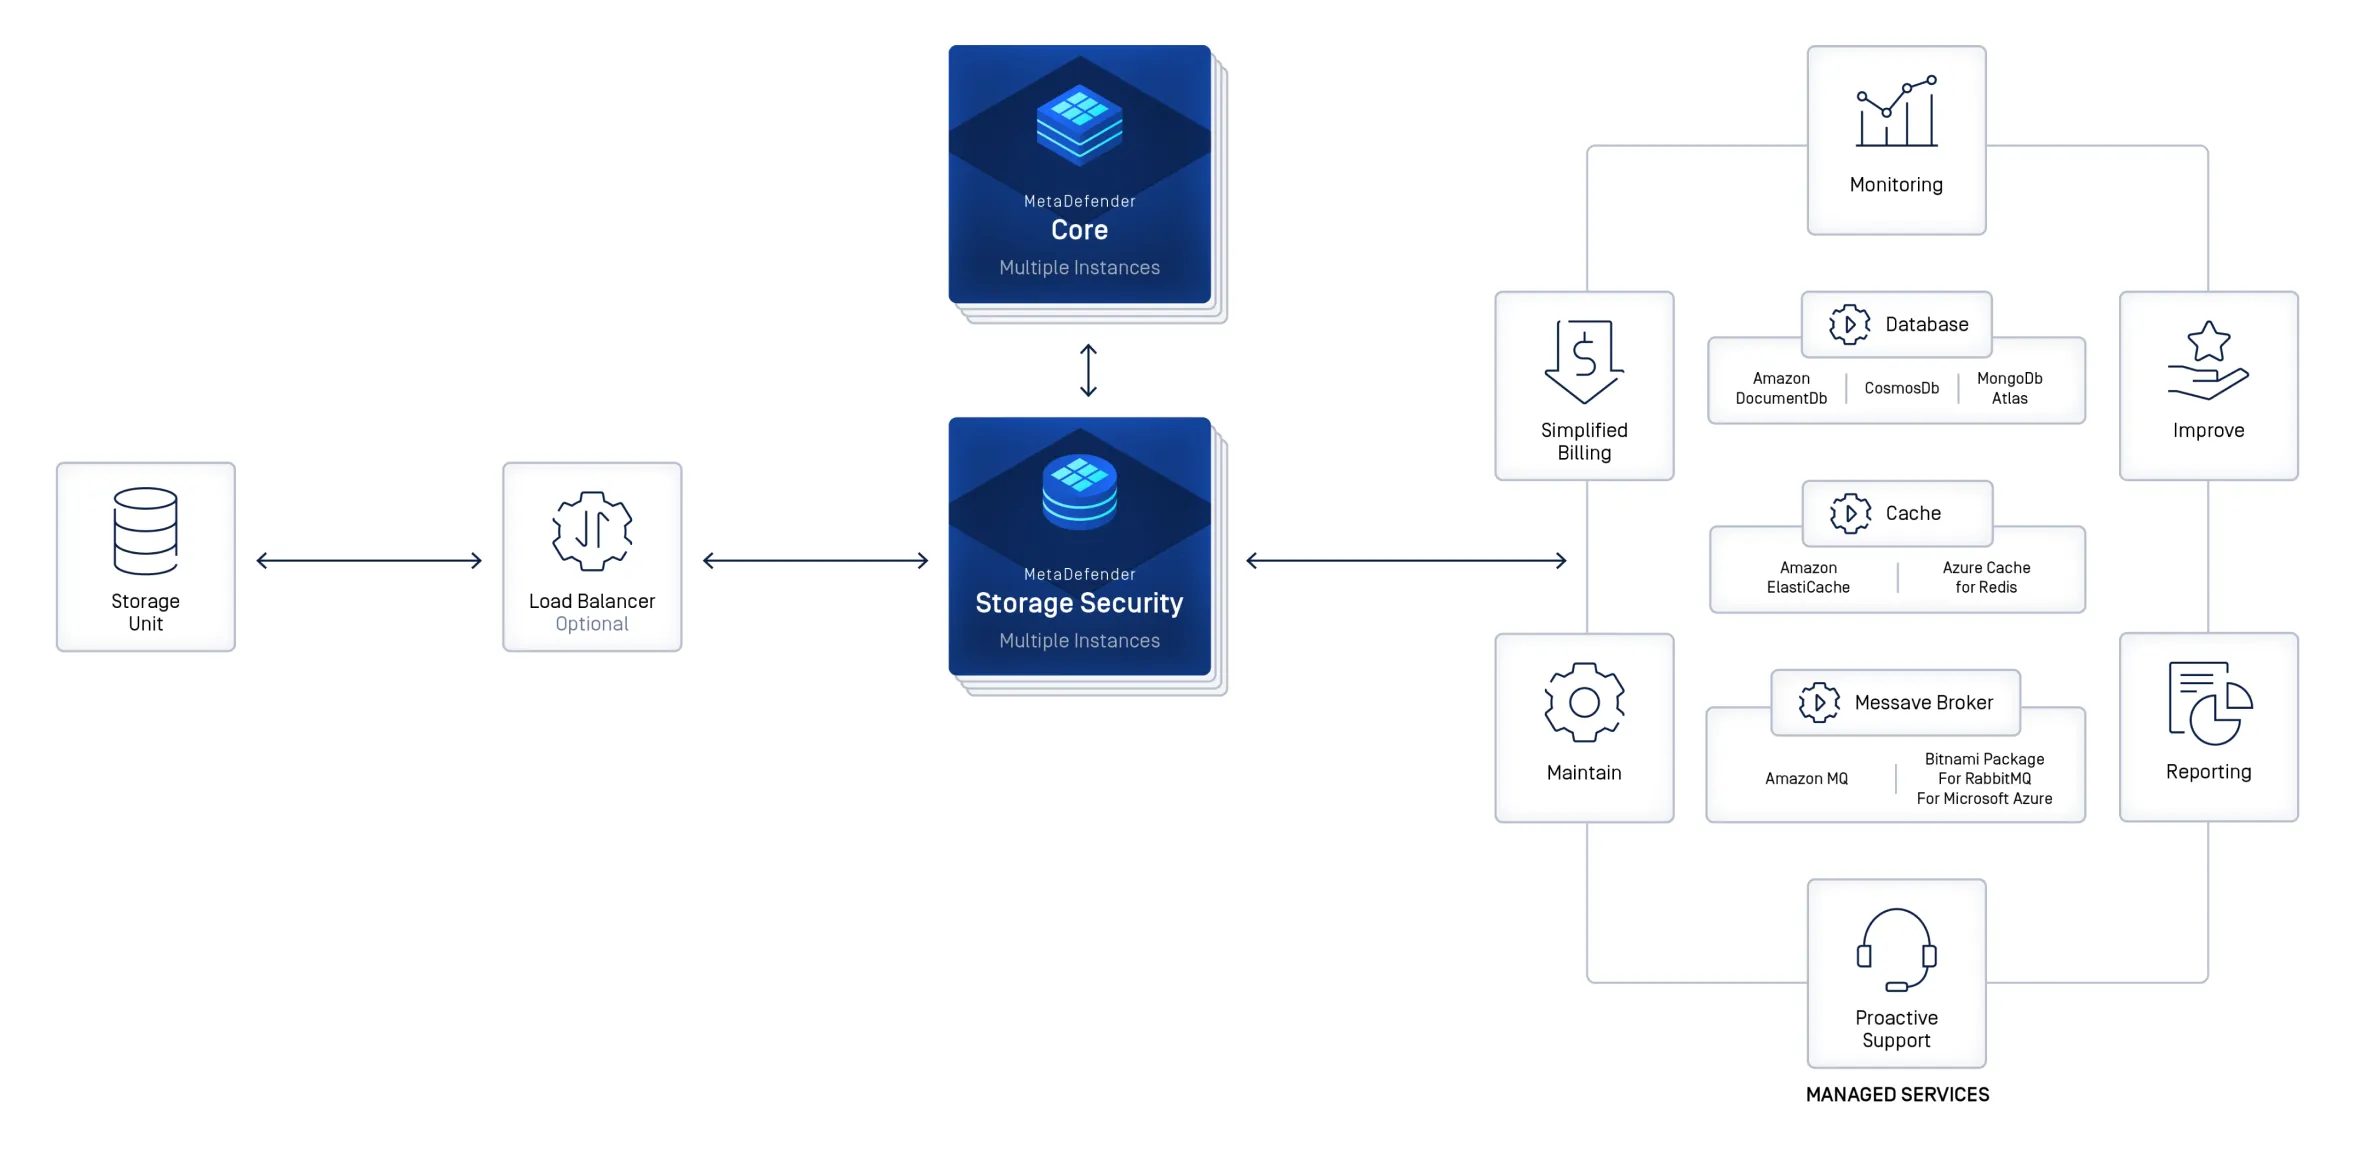
Kubernetesデプロイメントによるモダンアーキテクチャの採用
オンプレミスとハイブリッドクラウド環境の両方において、コンテナ内の分散アプリケーションを大規模にデプロイできます。効率的なワークロード管理、コスト最適化、そしてOpenShift、EKS、AKS、GKEなどのKubernetesサービスにおけるHelmのサポートといったメリットを享受できます。
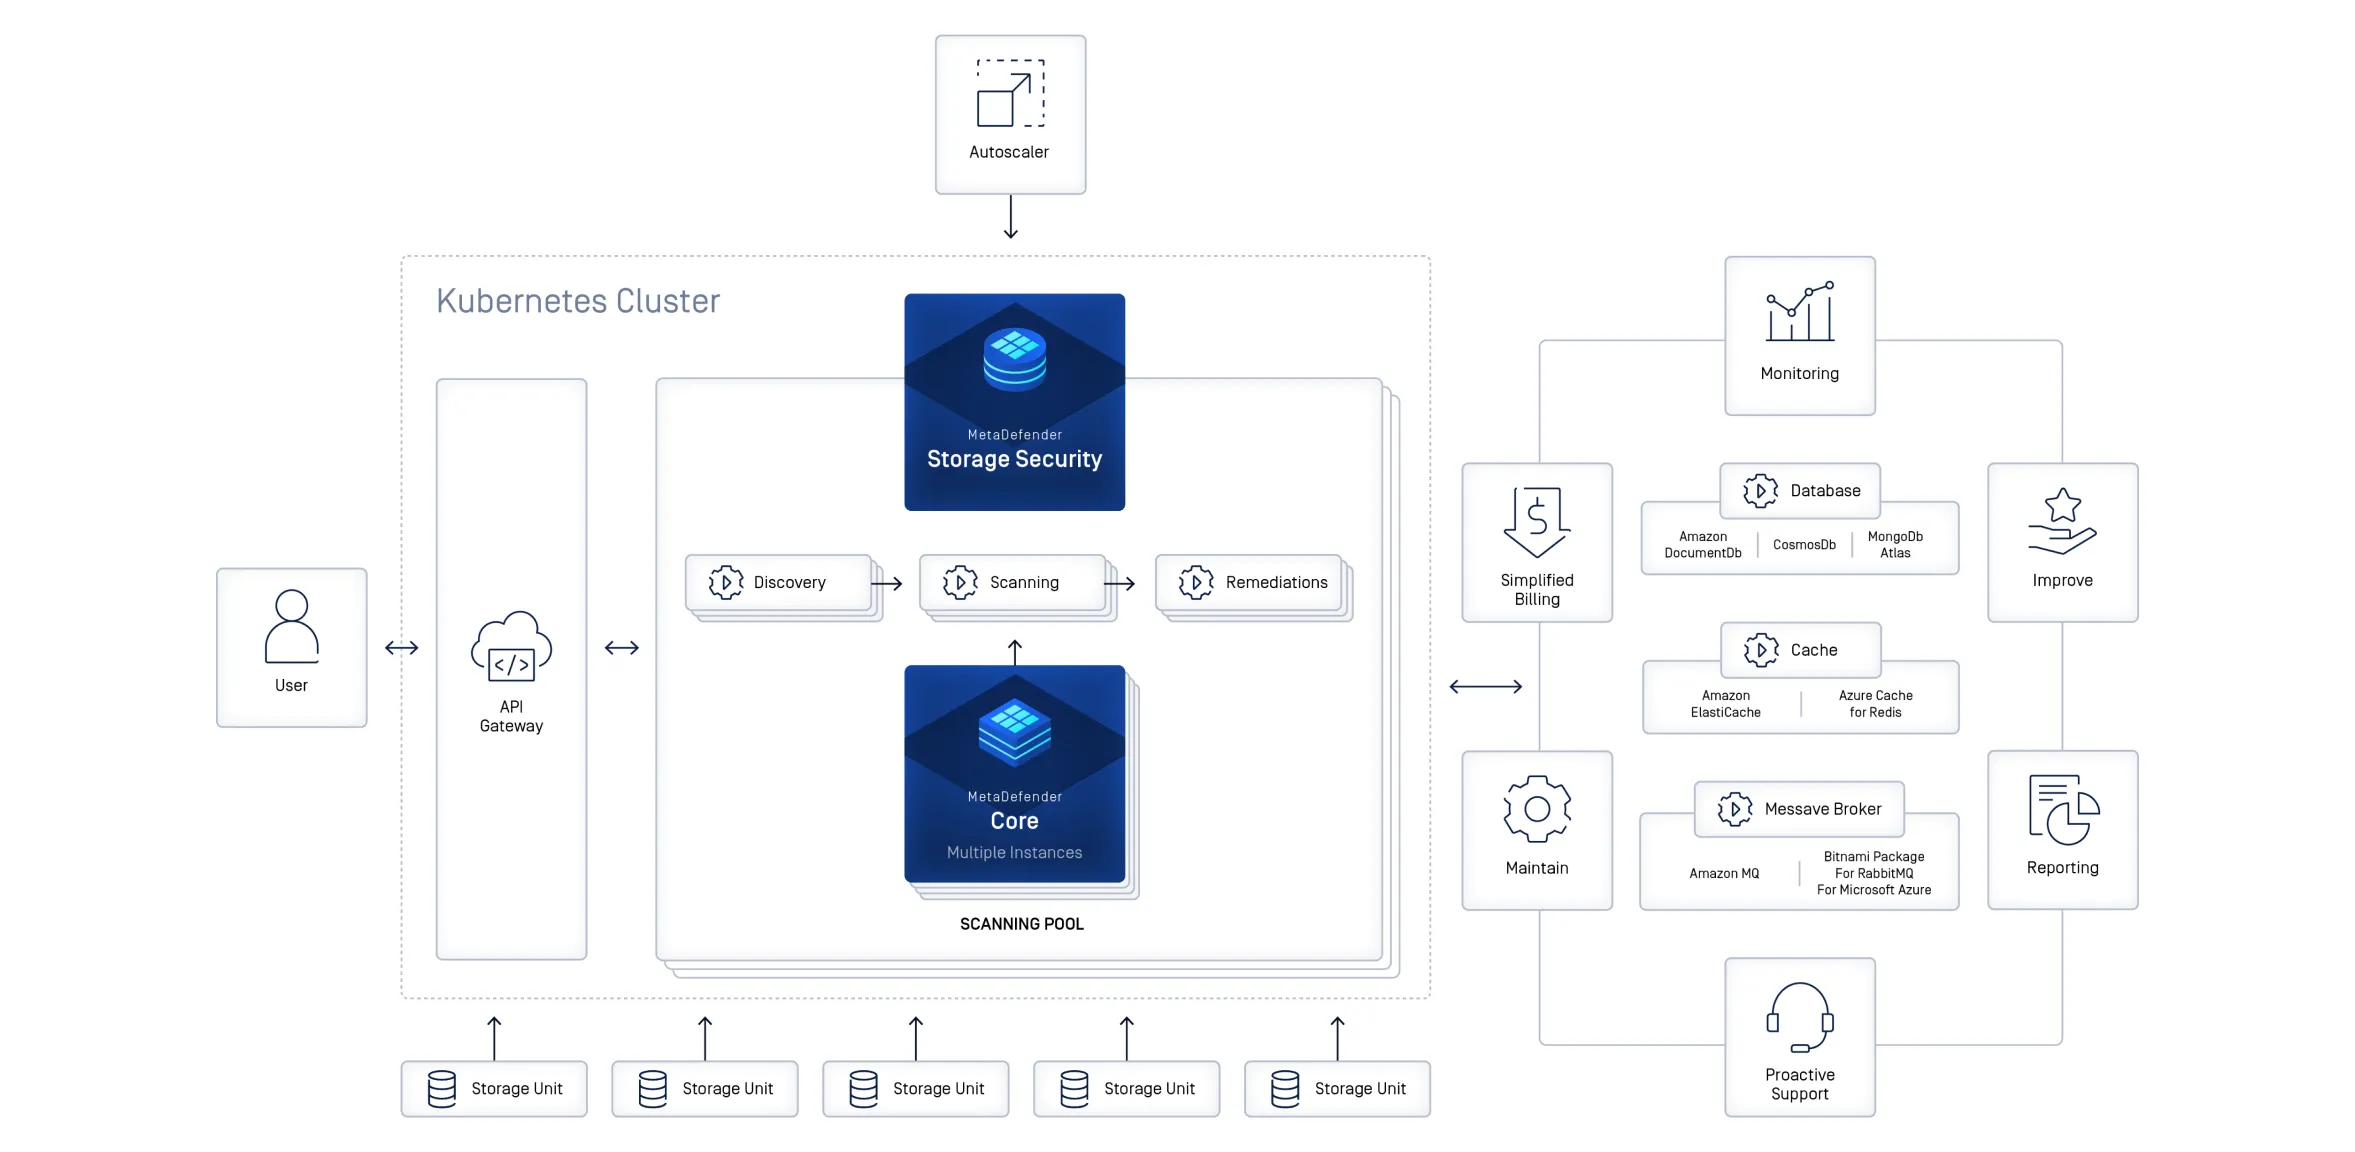
MetaDefender Storage Security を、ご自身の管理下にあるインフラストラクチャ上で、独自のCloud インスタンスで実行する
MetaDefender (Storage Security )を、AWS、Azure、Google(Cloud )などのプロバイダーが提供する独自のクラウドインスタンスに導入できます。インフラストラクチャ、スケーリング、構成を自ら管理し、既存のクラウドシステムやオンプレミスシステムと統合できるほか、規制コンプライアンスを満たすための組み込みセキュリティ機能も維持できます。
専任のITスタッフやHardware を運用する必要がなく、完全管理型の保護機能を利用できます
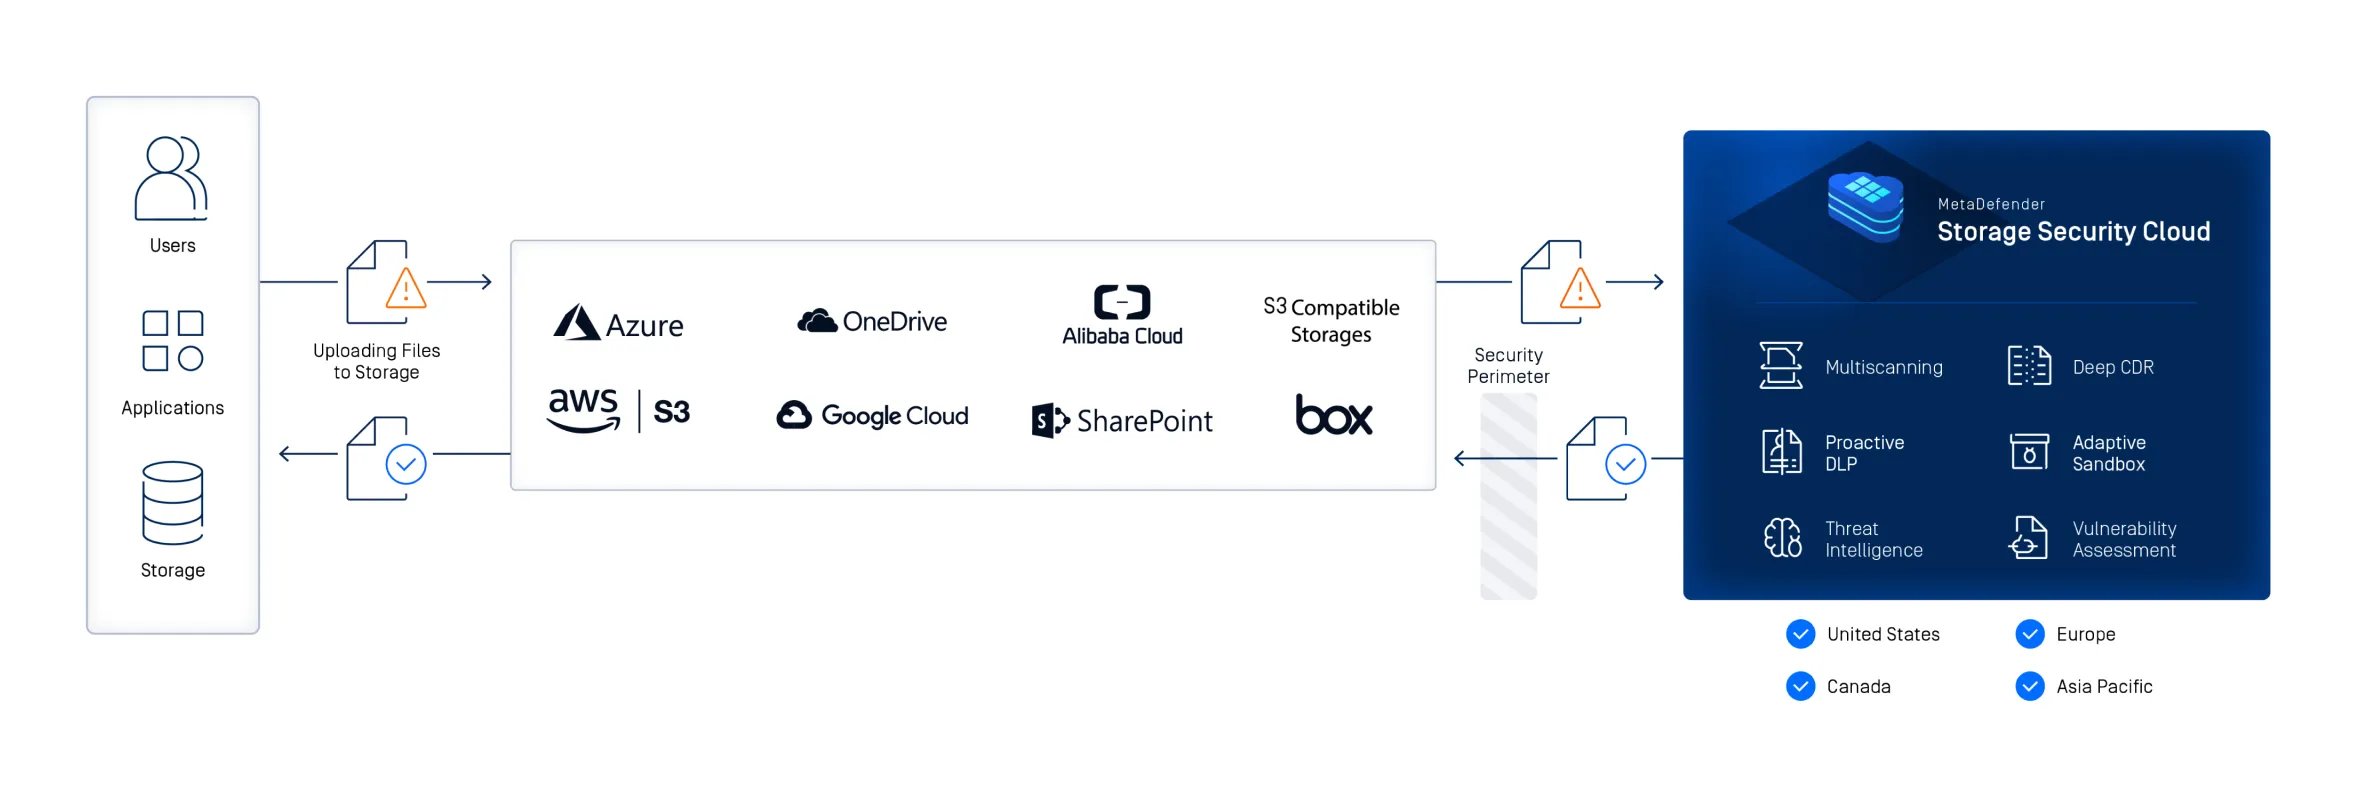
MetaDefender (Storage Security Cloud )を活用して、セキュリティ管理を簡素化しましょう。これは、専任のITスタッフやハードウェアが不要となる、フルマネージドのクラウドネイティブサービスです。クラウドとオンプレミスのストレージを連携させ、規制コンプライアンスを満たす組み込みのセキュリティ機能を維持できます。
- 仮想マシン

オンプレミスおよびハイブリッド環境を仮想マシンで最適化
オンプレミスやハイブリッドストレージにおいて、高度な制御と柔軟なカスタマイズを実現。MetaDefender Storage Securityは、中〜大規模のワークロードに対応し、1時間あたり10万ファイル超の処理を可能にするスケーラブルで安定したパフォーマンスを提供。
- Kubernetes
Kubernetesデプロイメントによるモダンアーキテクチャの採用
オンプレミスとハイブリッドクラウド環境の両方において、コンテナ内の分散アプリケーションを大規模にデプロイできます。効率的なワークロード管理、コスト最適化、そしてOpenShift、EKS、AKS、GKEなどのKubernetesサービスにおけるHelmのサポートといったメリットを享受できます。
- IaaS

MetaDefender Storage Security を、ご自身の管理下にあるインフラストラクチャ上で、独自のCloud インスタンスで実行する
MetaDefender (Storage Security )を、AWS、Azure、Google(Cloud )などのプロバイダーが提供する独自のクラウドインスタンスに導入できます。インフラストラクチャ、スケーリング、構成を自ら管理し、既存のクラウドシステムやオンプレミスシステムと統合できるほか、規制コンプライアンスを満たすための組み込みセキュリティ機能も維持できます。
- SaaS

専任のITスタッフやHardware を運用する必要がなく、完全管理型の保護機能を利用できます
MetaDefender (Storage Security Cloud )を活用して、セキュリティ管理を簡素化しましょう。これは、専任のITスタッフやハードウェアが不要となる、フルマネージドのクラウドネイティブサービスです。クラウドとオンプレミスのストレージを連携させ、規制コンプライアンスを満たす組み込みのセキュリティ機能を維持できます。
データが保存されている場所ならどこからでも接続可能
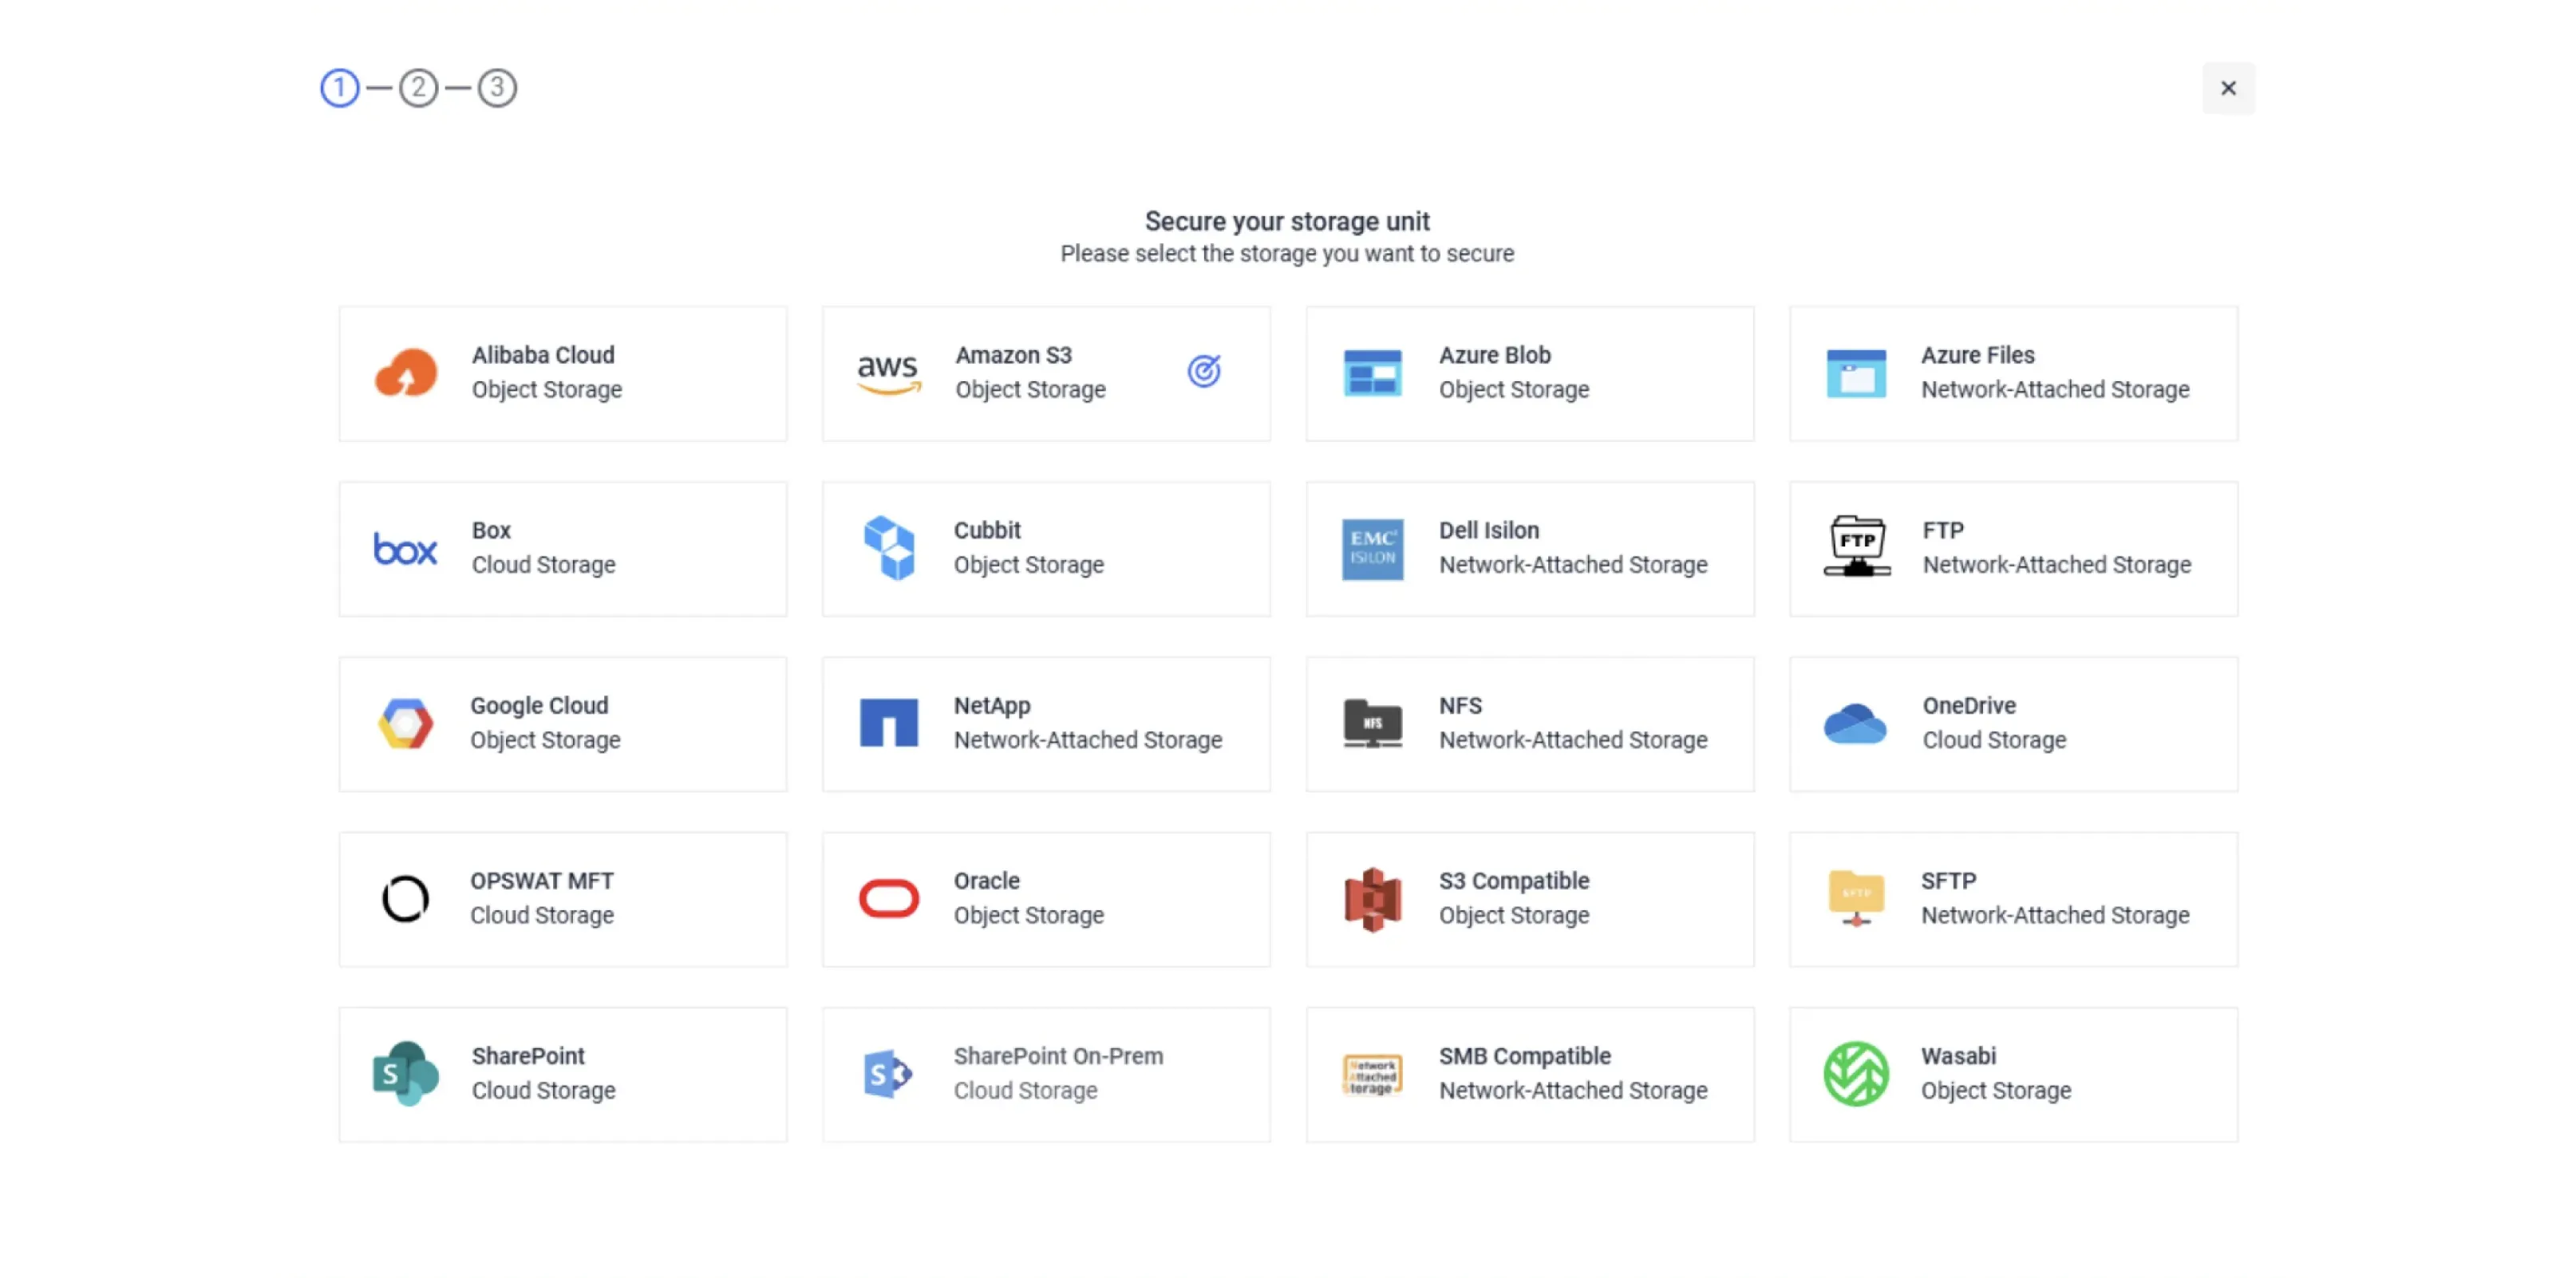
MetaDefender Storage Security Amazon S3、Azure、GoogleCloud 、NetApp、SharePoint、Box、OneDriveなど、お客様がすでに利用しているストレージプラットフォームとネイティブに連携します。また、S3互換、SMB、NFS、SFTP、FTPシステムにも対応しています。インフラストラクチャを変更することなく、ストレージ環境に保護と予防対策を導入できます。
高度なセキュリティ技術で重要資産を守り、世界中の政府・企業から信頼されています。

- "MetaDefender Storage Security はクラウド環境への導入がとても簡単で、それが非常に重要でした。"タミール・ローネン様ハイボブ 最高情報セキュリティ責任者
- MetaDefender 、Storage Security 、Cloud を導入することで、同組織は、生産性やユーザーエクスペリエンスを損なうことなく、信頼性が高く安全な SharePoint Online 環境を構築しました。
- 「ある時期、スキャンが正常に行われていることを確認するためだけに、手作業でログを確認していたこともありました。あれほど脆弱な状態では、継続することは不可能でした。」シニア・システム・エンジニア
- 「これほど機密性の高い環境にセキュリティソリューションを導入するには、極めて高い精度と信頼が求められます。OPSWAT 社は、厳しい精査の下でその能力を実証しなければなりませんでした。」シニア・セキュリティ・アーキテクト
機密データを扱うさまざまな業界から信頼されています
MetaDefender Storage Security 規制の厳しい業界を保護します。こうした業界では、たった1つのファイルが侵害されるだけで、規制上の問題、金銭的損失、あるいは評判の低下につながる恐れがあります。
Secure 金融・銀行データ
ファイル由来の脅威から、取引、記録、および顧客データを保護します。
金融機関では、ローン申込書、口座記録、保険金請求書、取引書類など、膨大な量の機密ファイルを毎日取り扱っています。MetaDefender (Storage Security )は、これらのファイルをリアルタイムでスキャンして不必要な情報を削除するため、銀行や保険会社はマルウェアの侵入を防ぎ、データ漏洩を阻止し、厳格な規制要件を満たすことができます。
患者および医療データの安全を確保する
医療記録および画像ファイルのセキュリティとコンプライアンス
病院や医療機関では、診療記録、検査結果、診断用画像など、大量の機密データが保管されています。MetaDefender Storage Security は、これらのデータをファイル経由の脅威や不正な流出から保護し、医療機関がHIPAAへの準拠を維持し、中断することなく患者ケアを提供できるようにします。
重要な政府システムを保護する
機密扱いの政府機関データに対するドメイン間転送およびエアギャップによる保護
政府機関は、市民の機密データや、多くの場合、最高レベルのセキュリティが求められる機密情報を管理しています。MetaDefender Storage Security は、ドメイン間の転送に対応しているため、隔離されたセキュリティドメイン間でファイルを移動させても脅威が持ち込まれることはありません。また、外部との接続がない環境では、完全にエアギャップ化された状態で導入することも可能です。各機関は、保存されたファイルをスキャンして不必要な情報を削除し、データ漏洩を防止するとともに、厳格なコンプライアンス要件を満たしています。
バックアップおよびアーカイブリポジトリから休眠中の脅威を排除する
保存済みのバックアップやアーカイブに潜むマルウェアを検出して削除する
バックアップには、実行時点でのディスク上のすべてのデータが保存されるため、まだ検出されていないマルウェアも含まれます。そのため、復元を行うと、当初のインシデントからかなり時間が経過した後でも、再び感染が発生する可能性があります。MetaDefender Storage Security は、SMB または NFS 共有としてマウントされたリポジトリをスキャンし、変更されていないファイルについては前回のスキャン結果を再利用します。
コンプライアンス要件を確実にサポート
MetaDefender Storage Security 保存されたファイルをスキャンしてマルウェア、機密データ、脆弱性を検出することで、組織のセキュリティ対策の強化を支援します。これらの機能は、HIPAA、GDPR、PCI DSS、GLBAなどの規制やフレームワークに関連するコンプライアンス対策やセキュリティ対策の実践を支援することができます。
よくある質問
MetaDefender Storage Security オンプレミス、ハイブリッド、クラウドの各ストレージを保護するように設計されており、Amazon S3、Microsoft Azure、GoogleCloud 、NetApp、Dell EMC Isilon、SharePoint Online、OneDrive、Box などのプラットフォームとのネイティブおよび互換性のある連携機能を備えています。また、SMB、NFS、SFTP、および S3 互換のストレージにも対応しています。
スキャンの影響範囲は直接制御できます。スキャンには「高」、「中」、「低」の優先度が設定されており、負荷がかかっている場合は稼働中のワークロードを優先します。また、同時実行スキャンの設定によりスループットを調整可能です。さらに、繰り返しスキャンを行う場合、変更のないファイルについては前回の結果が再利用されるため、再スキャンでは変更された部分のみが処理されます。
30以上のエンジンにまたがるMetascan™Multiscanning 、Deep CDR™テクノロジー、Proactive DLP™、File-Based Vulnerability Assessment 、およびAdaptive Sandbox といった複数の技術を組み合わせることで、既知、未知、および検知回避型の脅威を検知し、対処することを支援します。
MetaDefender Storage Security リポジトリに接続し、ポリシーを適用し、スキャン対象のファイルを決定し、結果に基づいてアクションを実行することで、ストレージ全体の保護を統括します。MetaDefender Core は、その基盤となる分析エンジンであり、各ファイルに対してMetascan™Multiscanning 、Deep CDR™テクノロジー、Proactive DLP™、およびその他の検出技術を実行します。すべてのMetaDefender Storage Security パッケージには、MetaDefender Core エンジンパッケージが含まれているため、分析機能が標準で組み込まれており、Core インスタンスを追加することで、より高いスループットを実現する展開が可能になります。
はい。オンデマンドスキャンおよびスケジュールスキャンは、ストレージリポジトリ全体にわたる大量の既存ファイルやレガシーファイルに潜む、休眠状態の脅威を検出して対処するように設計されています。
本ソリューションは、コンプライアンス対策の取り組みを支援し、「Proactive DLP 」を活用して機密性の高いコンテンツやポリシーに違反するコンテンツの検出を支援するとともに、HIPAA、GDPR、PCI-DSSなどの規制要件を満たす監査証拠を作成します。
オンプレミス環境やハイブリッド環境の仮想マシン上、KubernetesやHelmを用いたコンテナ内、あるいはクラウドネイティブなIaaSやSaaSとして展開することができます。
Deep CDR™ テクノロジーは、200種類以上のファイル形式において、危険な埋め込みオブジェクトを削除し、クリーンで利用可能なファイルを再生成するように設計されており、安全なコンテンツをそのままの状態で維持し、利用可能に保つのに役立ちます。
