ファイル構造の検証
ファイル構造の検証は、従来のセキュリティツールが動作する前に、ファイルを構造レベルで分析することで、早い段階からの可視性と制御を実現します。
- 早期のファイル制御
- コンテンツの深い洞察
- 処理の最適化
OPSWATが信頼される理由
セキュリティアクションの実行前にファイル構造を検証する
リスクの可能性があるオブジェクトを抽出
マクロ、ハイパーリンク、メタデータなど
不正な形式や疑わしいファイルを
早期にブロック
160種類以上のファイル形式に対応
複雑な形式やAIモデルファイルを含む
不要なSandbox処理や、重い解析処理を削減
後続エンジンの処理性能を向上
オブジェクト単位の
セキュリティポリシーを実現
ファイルは、従来のセキュリティでは対応しきれないほど複雑になっている
最近のファイル形式は、他のファイルを内包・埋め込めるものも多く、複雑化しています。その分、従来のツールでは見抜けないリスクが潜み、死角や非効率、脅威にさらされるリスクの増加につながっています。
視界不良
シグネチャベースのセキュリティツールは、複雑なファイル形式を単一のバイナリオブジェクトとして扱い、既知のパターンのみをスキャンするため、マクロ、入れ子になったアーカイブ、隠されたペイロードといった、埋め込まれた要素を見逃してしまいます。
非効率的なセキュリティ処理
リスクの有無にかかわらず、すべてのファイルが重い検査にかけられるため、遅延が増え、リソースが無駄に消費されます。
不完全な保護
検知型の対策だけでは未知の脅威を見逃す可能性があり、一方で、ファイルを書き換えて無害化する対策は、元のファイルをそのまま維持する必要がある環境には向きません。
まず解析。それから判断。
ファイル構造の検証は、セキュリティ処理を実行する前にファイルの構造や構成要素を検査し、より賢く、より速く、より正確なセキュリティ判断を可能にします。
構造的なファイル検証
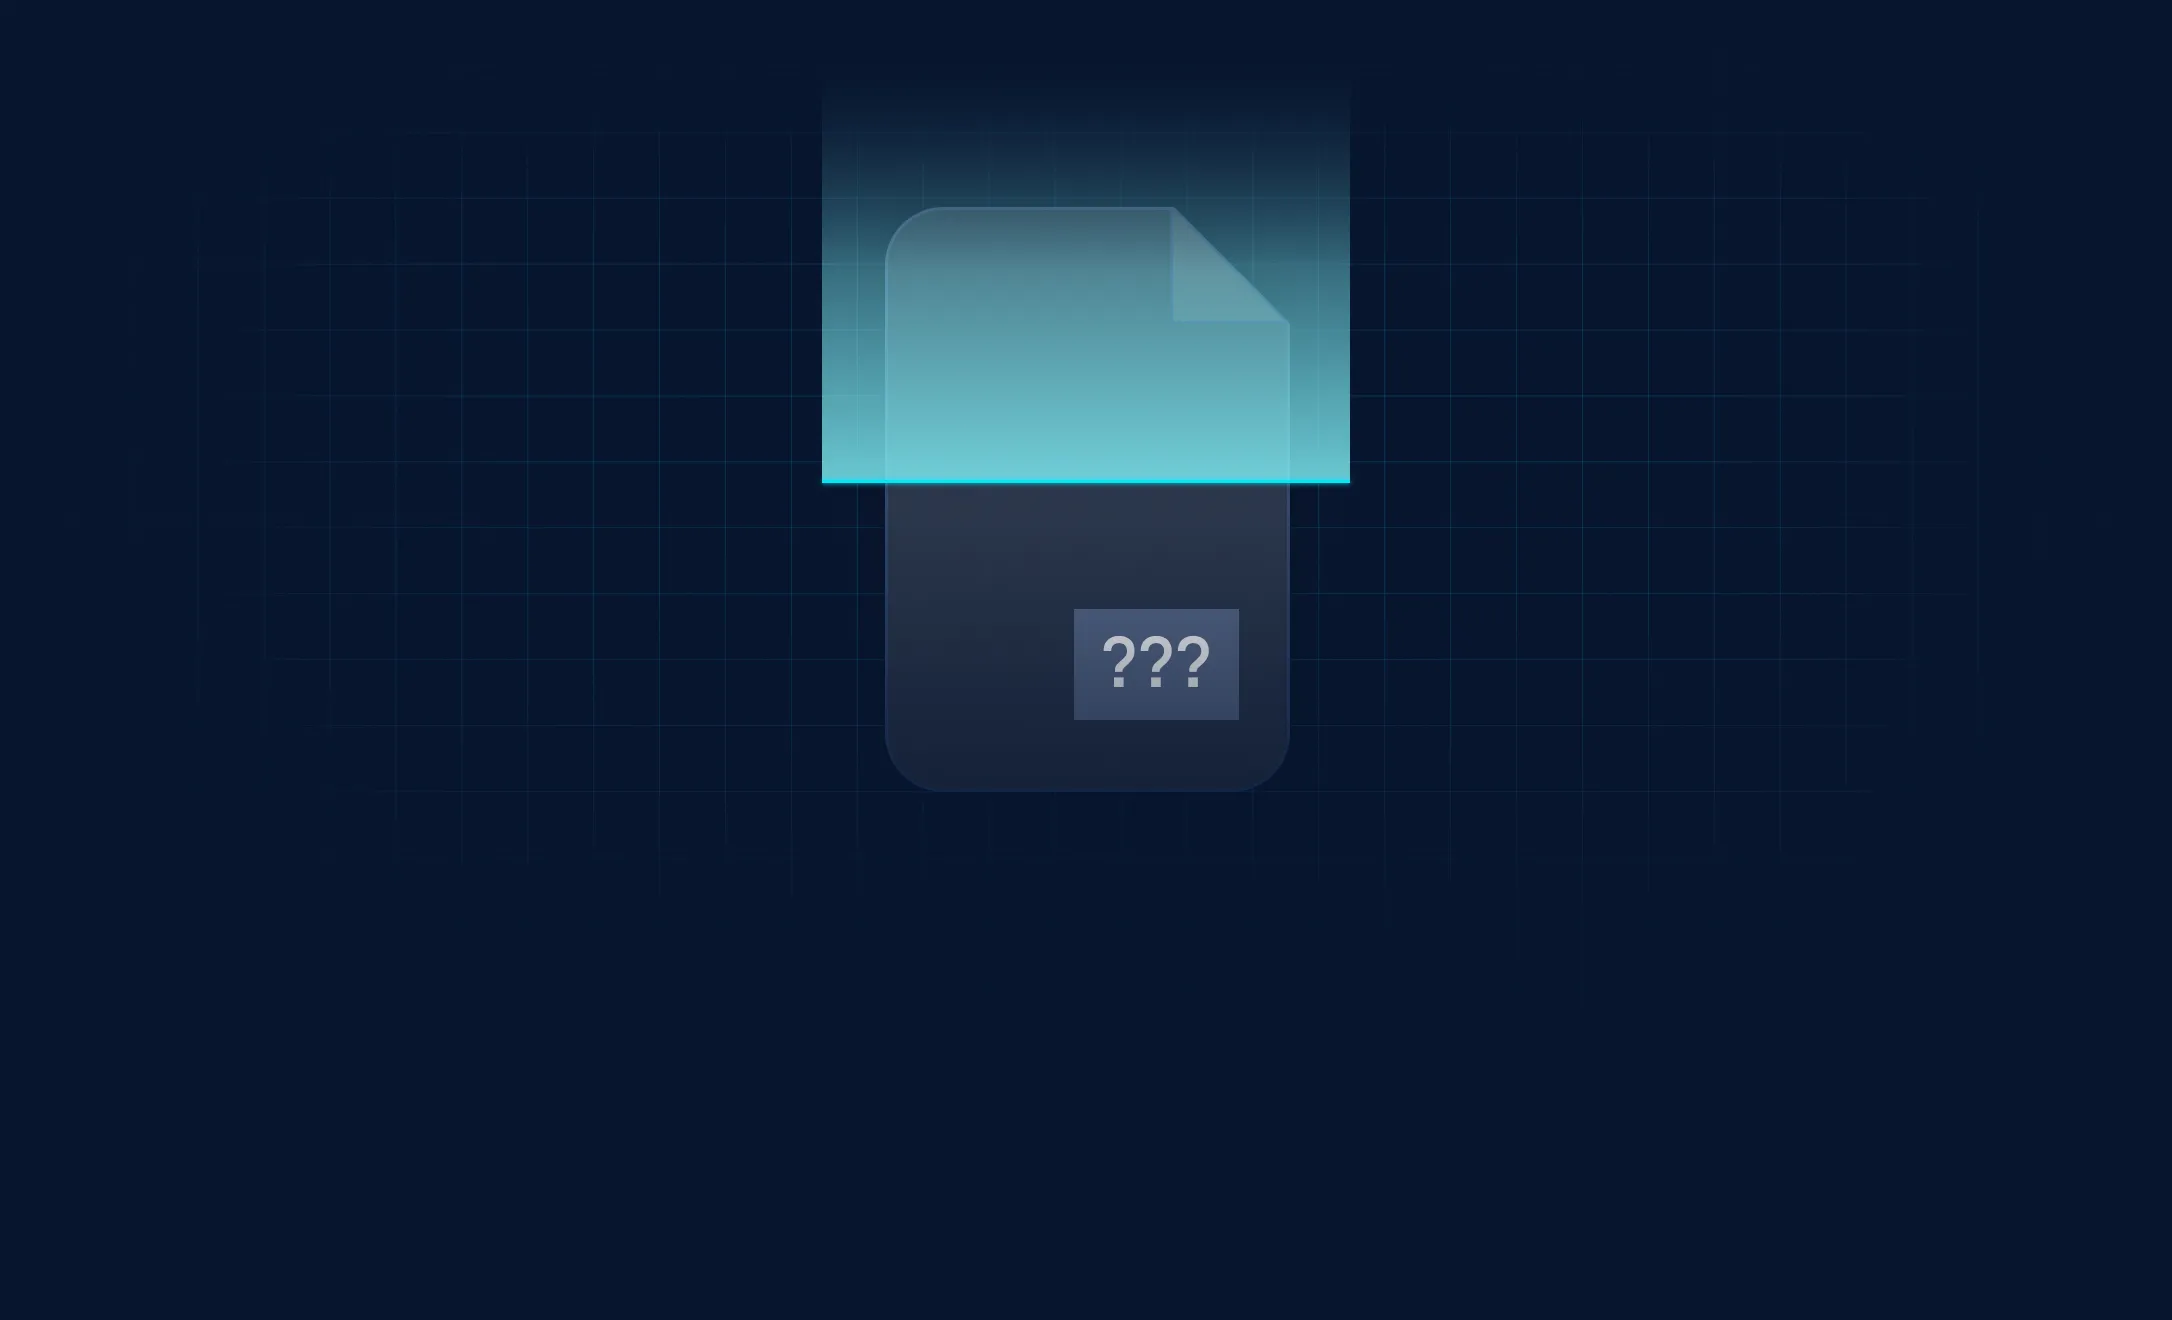
形式仕様に照らしてファイルを検証し、異常や不正な形式のコンテンツを早期に検出します。
コンテンツの詳細な可視化
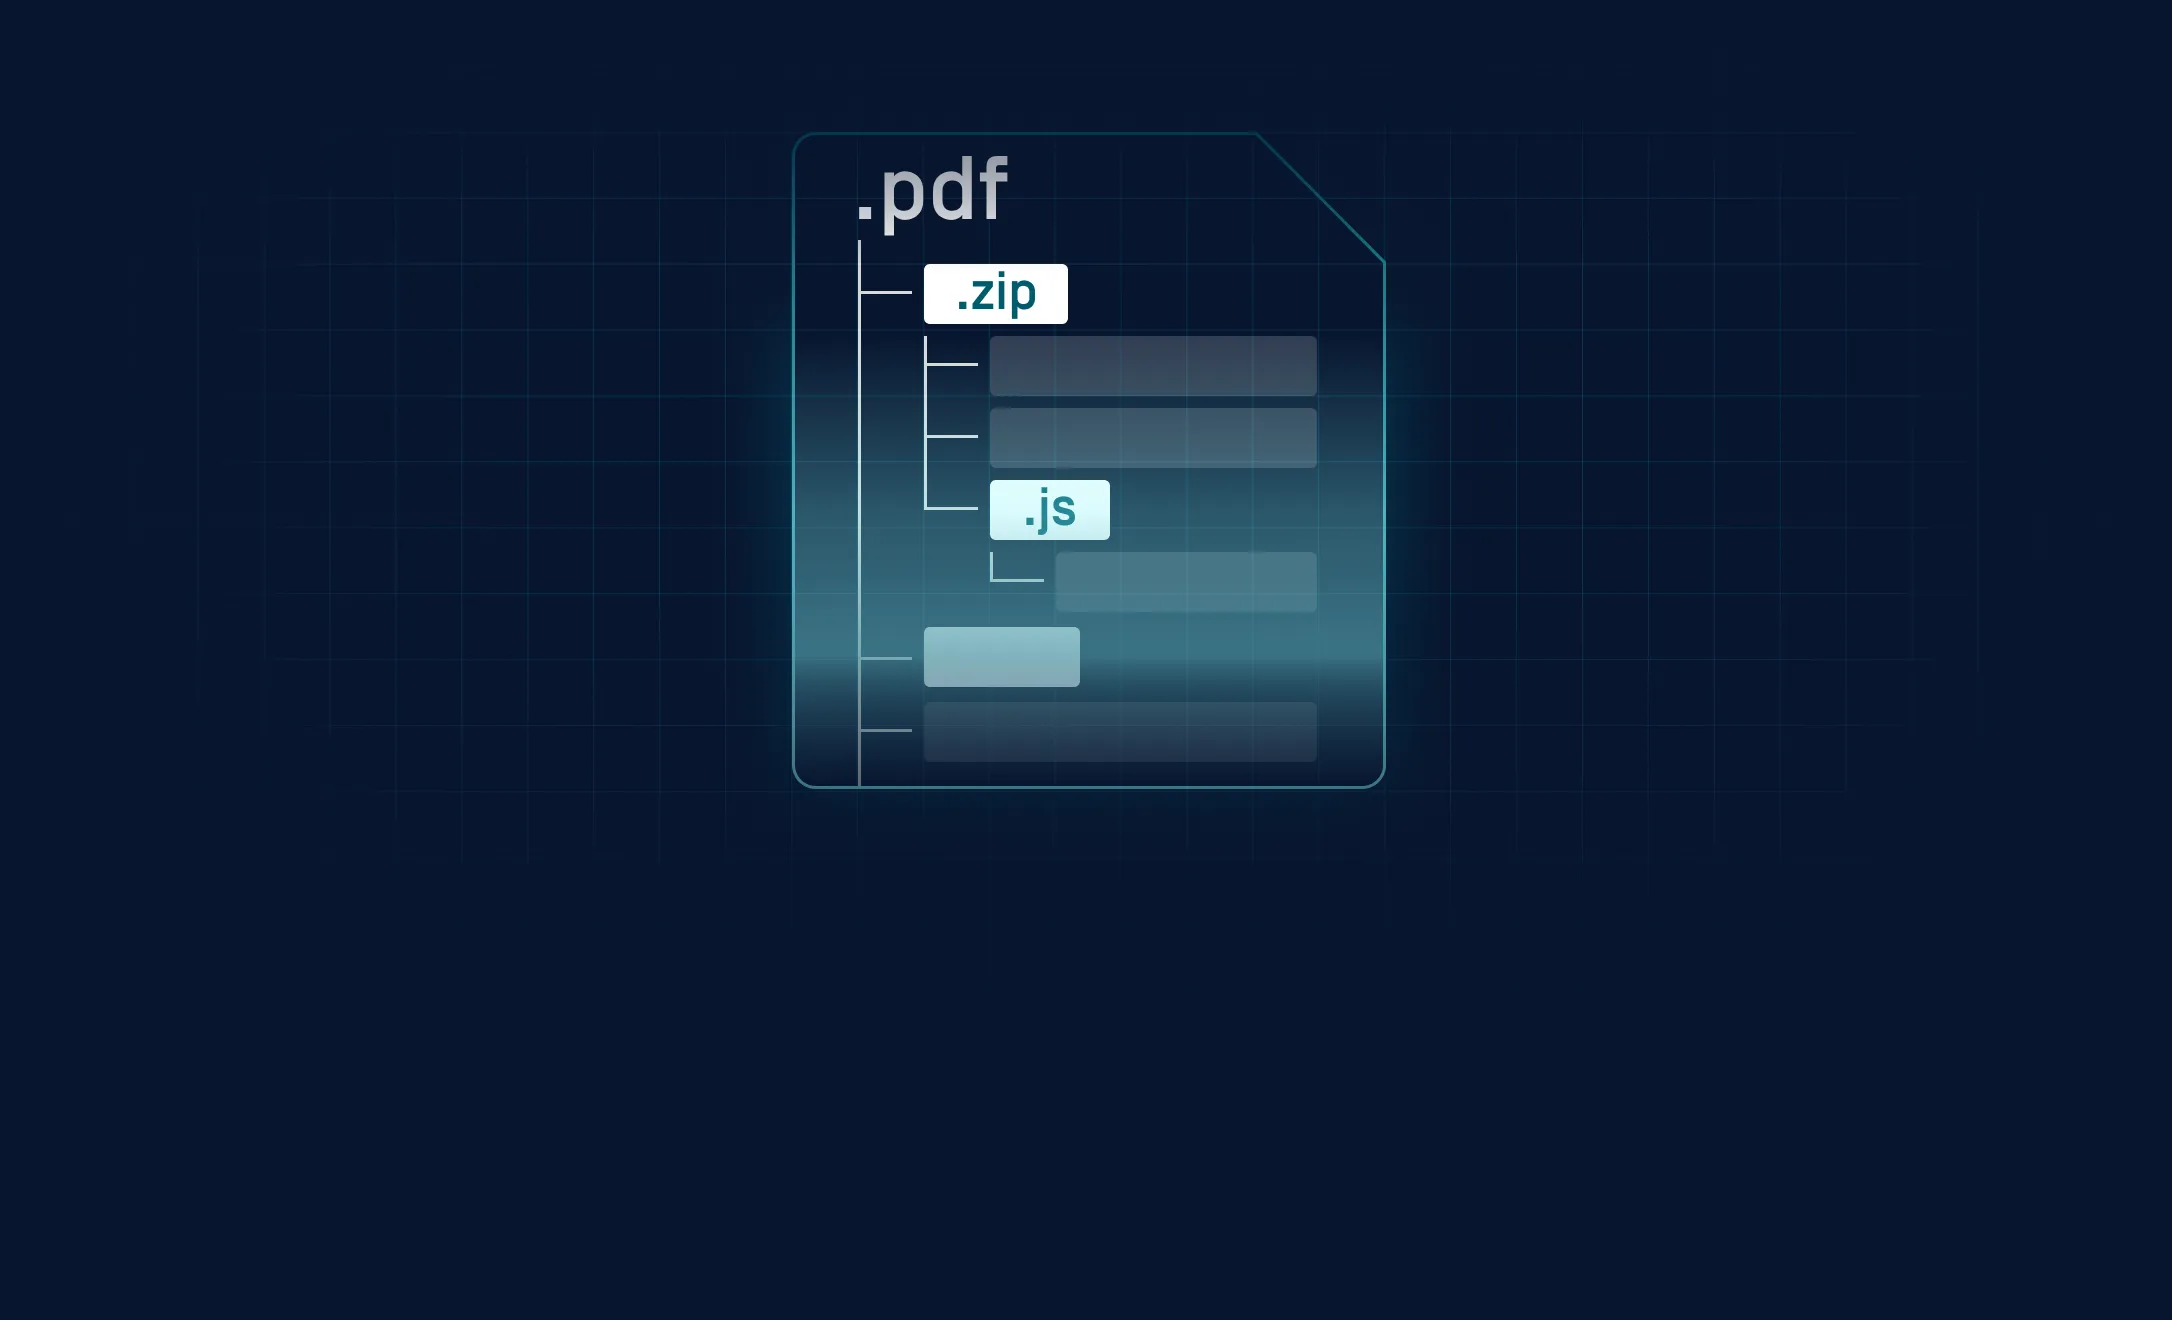
マクロ、リンク、メタデータなどの埋め込みオブジェクトを抽出して可視化し、Content Disarm and Reconstruction(CDR)の原理を用いて、最も深いファイル層に至るまで徹底的に検査します。
状況に応じた振り分けと制御
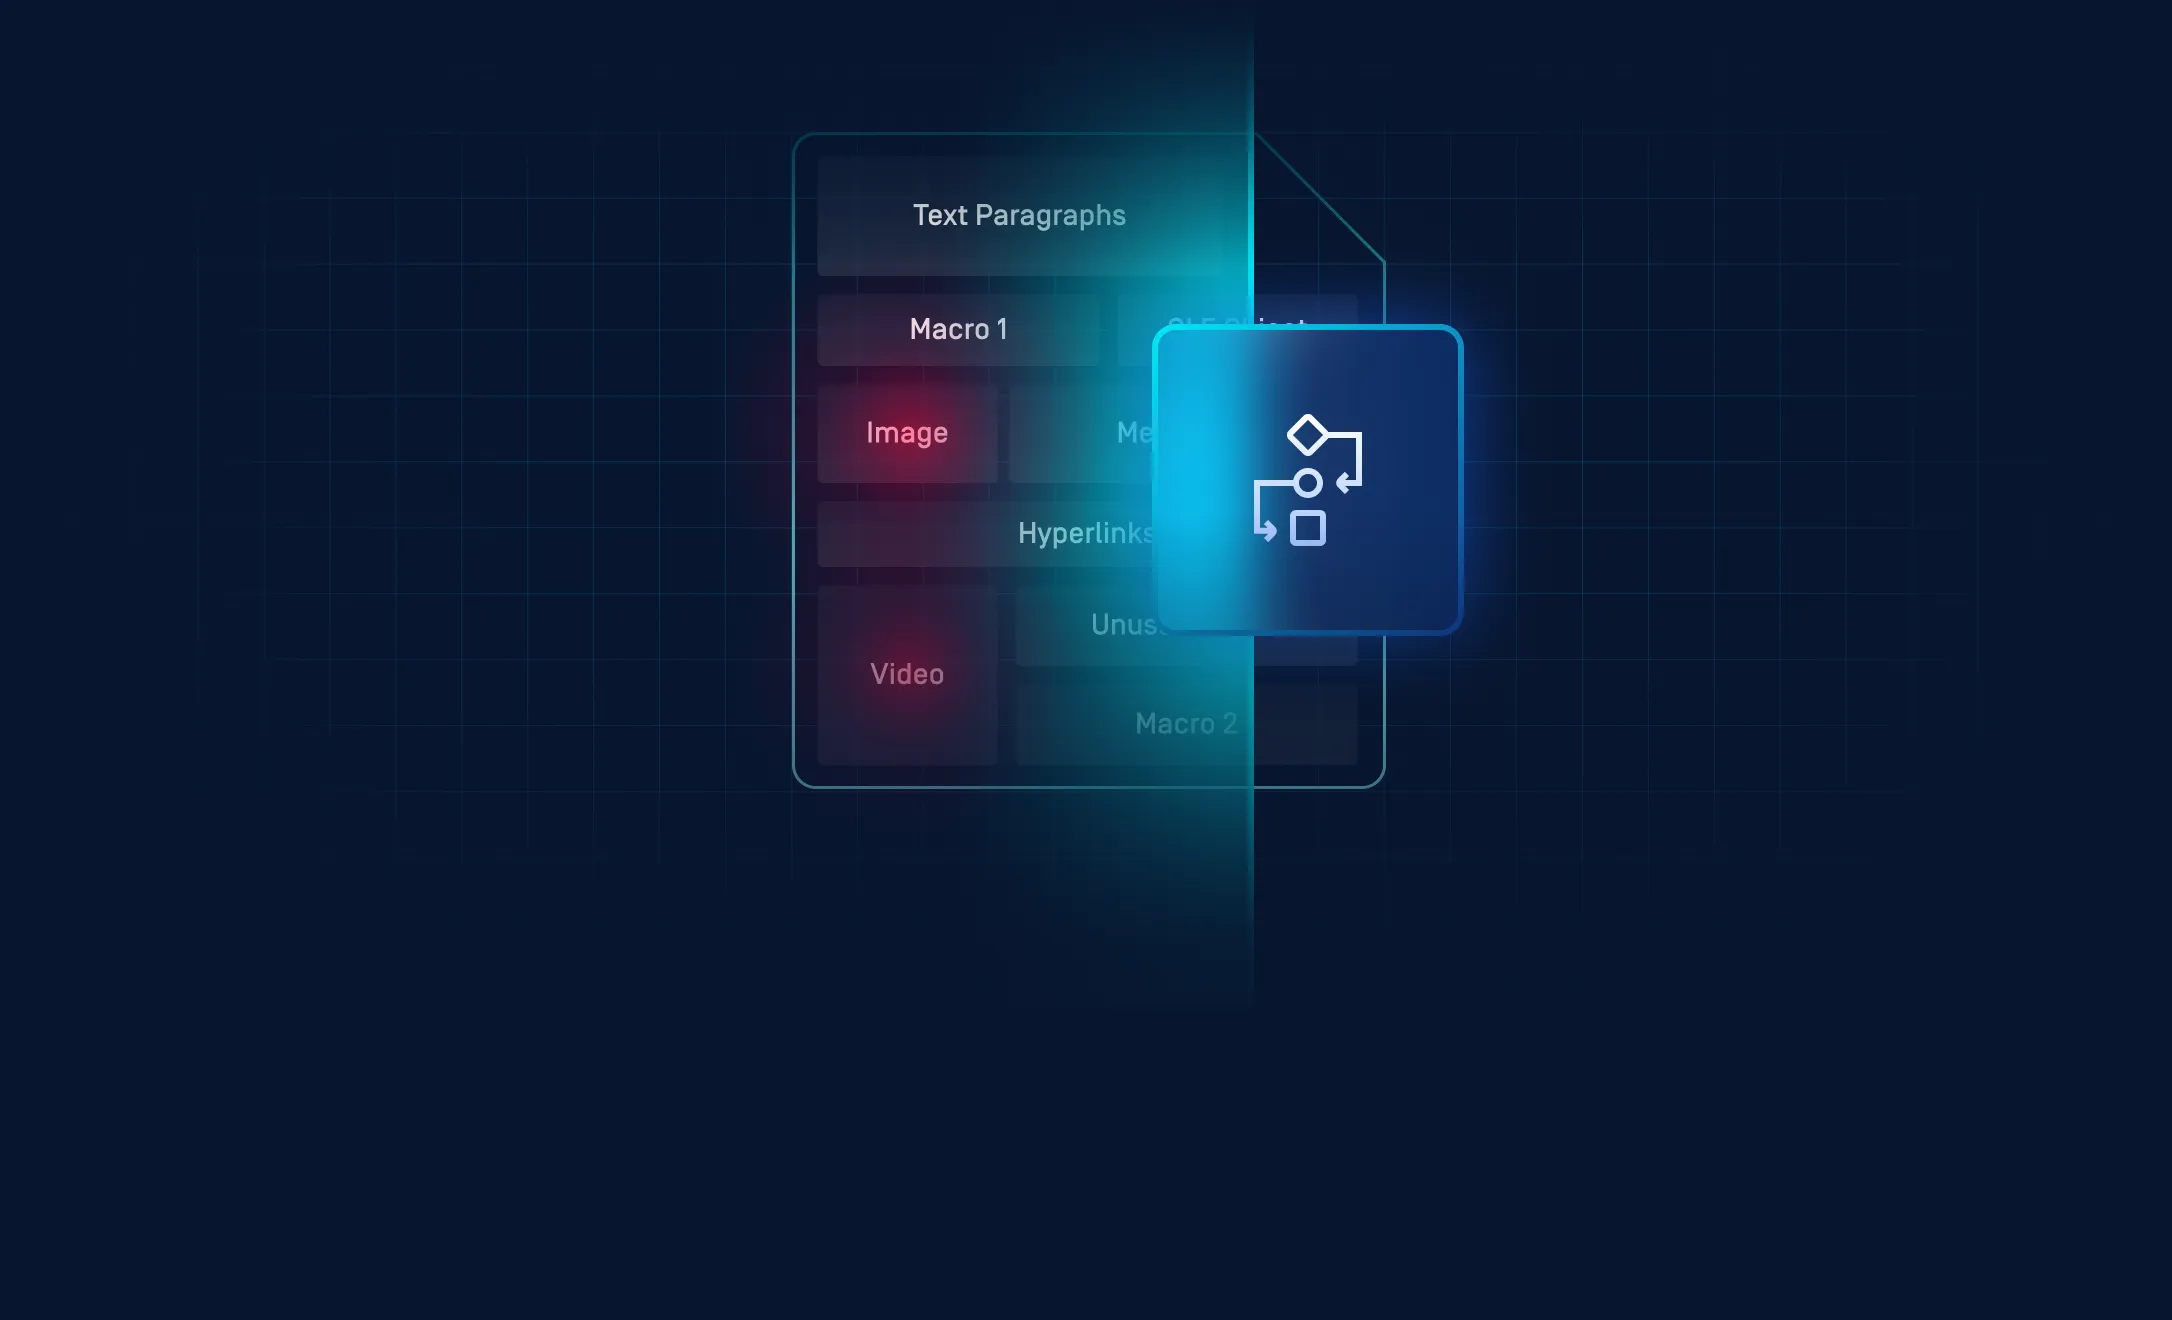
オブジェクト単位でポリシーを適用し、関連するコンテンツを適切なセキュリティエンジンへと振り分けます。
すべてのファイルを、早い段階から把握
ファイル構造の検証は、高度なセキュリティエンジンが動作する前に機能し、後続の分析がより効果的に行えるよう、ファイルを事前に整理・構造化します。
 ステップ1
ファイル構造の検証
仕様に照らしてファイル形式の整合性を確認し、不正な形式や疑わしい構造を早期に特定します。
- ステップ2
埋め込みオブジェクトの抽出
ファイルをマクロ、添付ファイル、リンクなどの構成要素に分解し、きめ細かな検査を行います。
- ステップ3
ポリシーの適用と振り分け
オブジェクト単位のルールを適用し、リスクのあるコンテンツをAlin AI、Multiscan、Proactive DLP、Sandbox、レピュテーション、原産国判定へと送ります。
主な機能とメリット
ファイル構造の検証
不正な形式や規格に準拠していないファイルを早期に検出し、詳細な検査が始まる前にリスクを低減します。
オブジェクト単位の抽出
埋め込まれたすべての構成要素を可視化し、正確で根拠のあるセキュリティ判断を下せるようにします。
選択的な処理
関連するコンテンツのみを後続のエンジンに送ることで、性能を向上させ、処理にかかる負荷を軽減します。
ポリシーに基づく遮断
組み込み済みおよびカスタマイズ可能なポリシーにより、定義された条件に一致するファイルやオブジェクトを遮断できます。
ファイル構造の検証の実際の動作を見る
ファイル構造の検証が、どのように構造チェックを適用し、リスクのあるオブジェクトを抽出してポリシーを実施し、後続のエンジンへと送るのかをご覧ください。
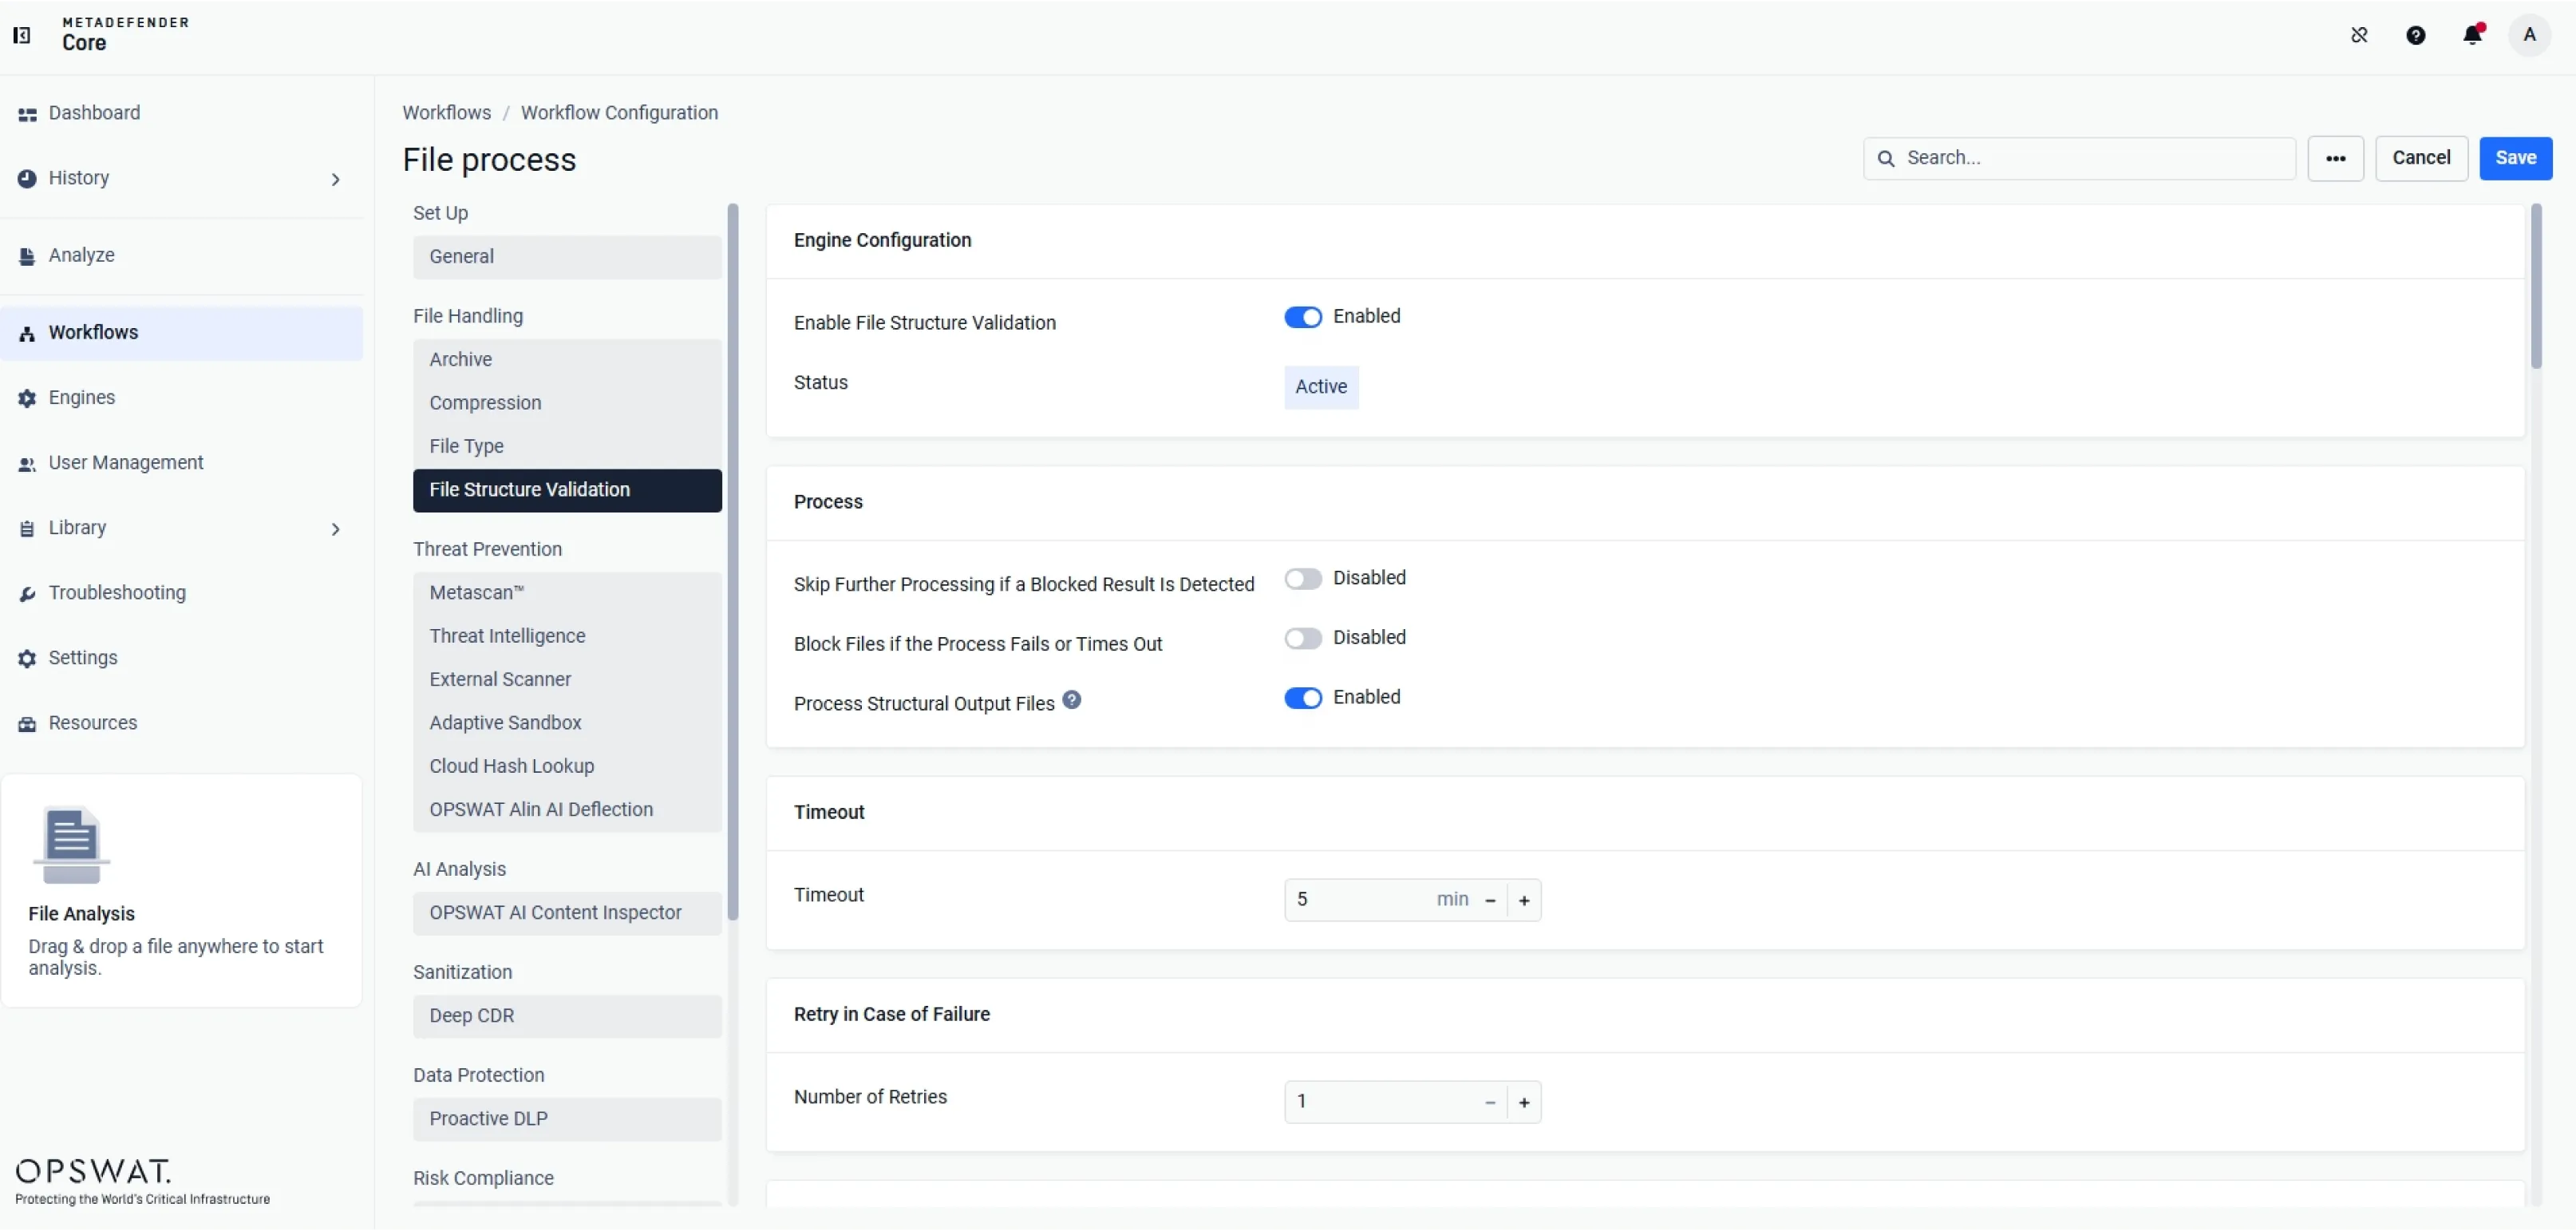
ファイル構造の検証、埋め込みオブジェクトの抽出、ポリシーの適用、またはオブジェクトを後段のエンジンへ転送します。
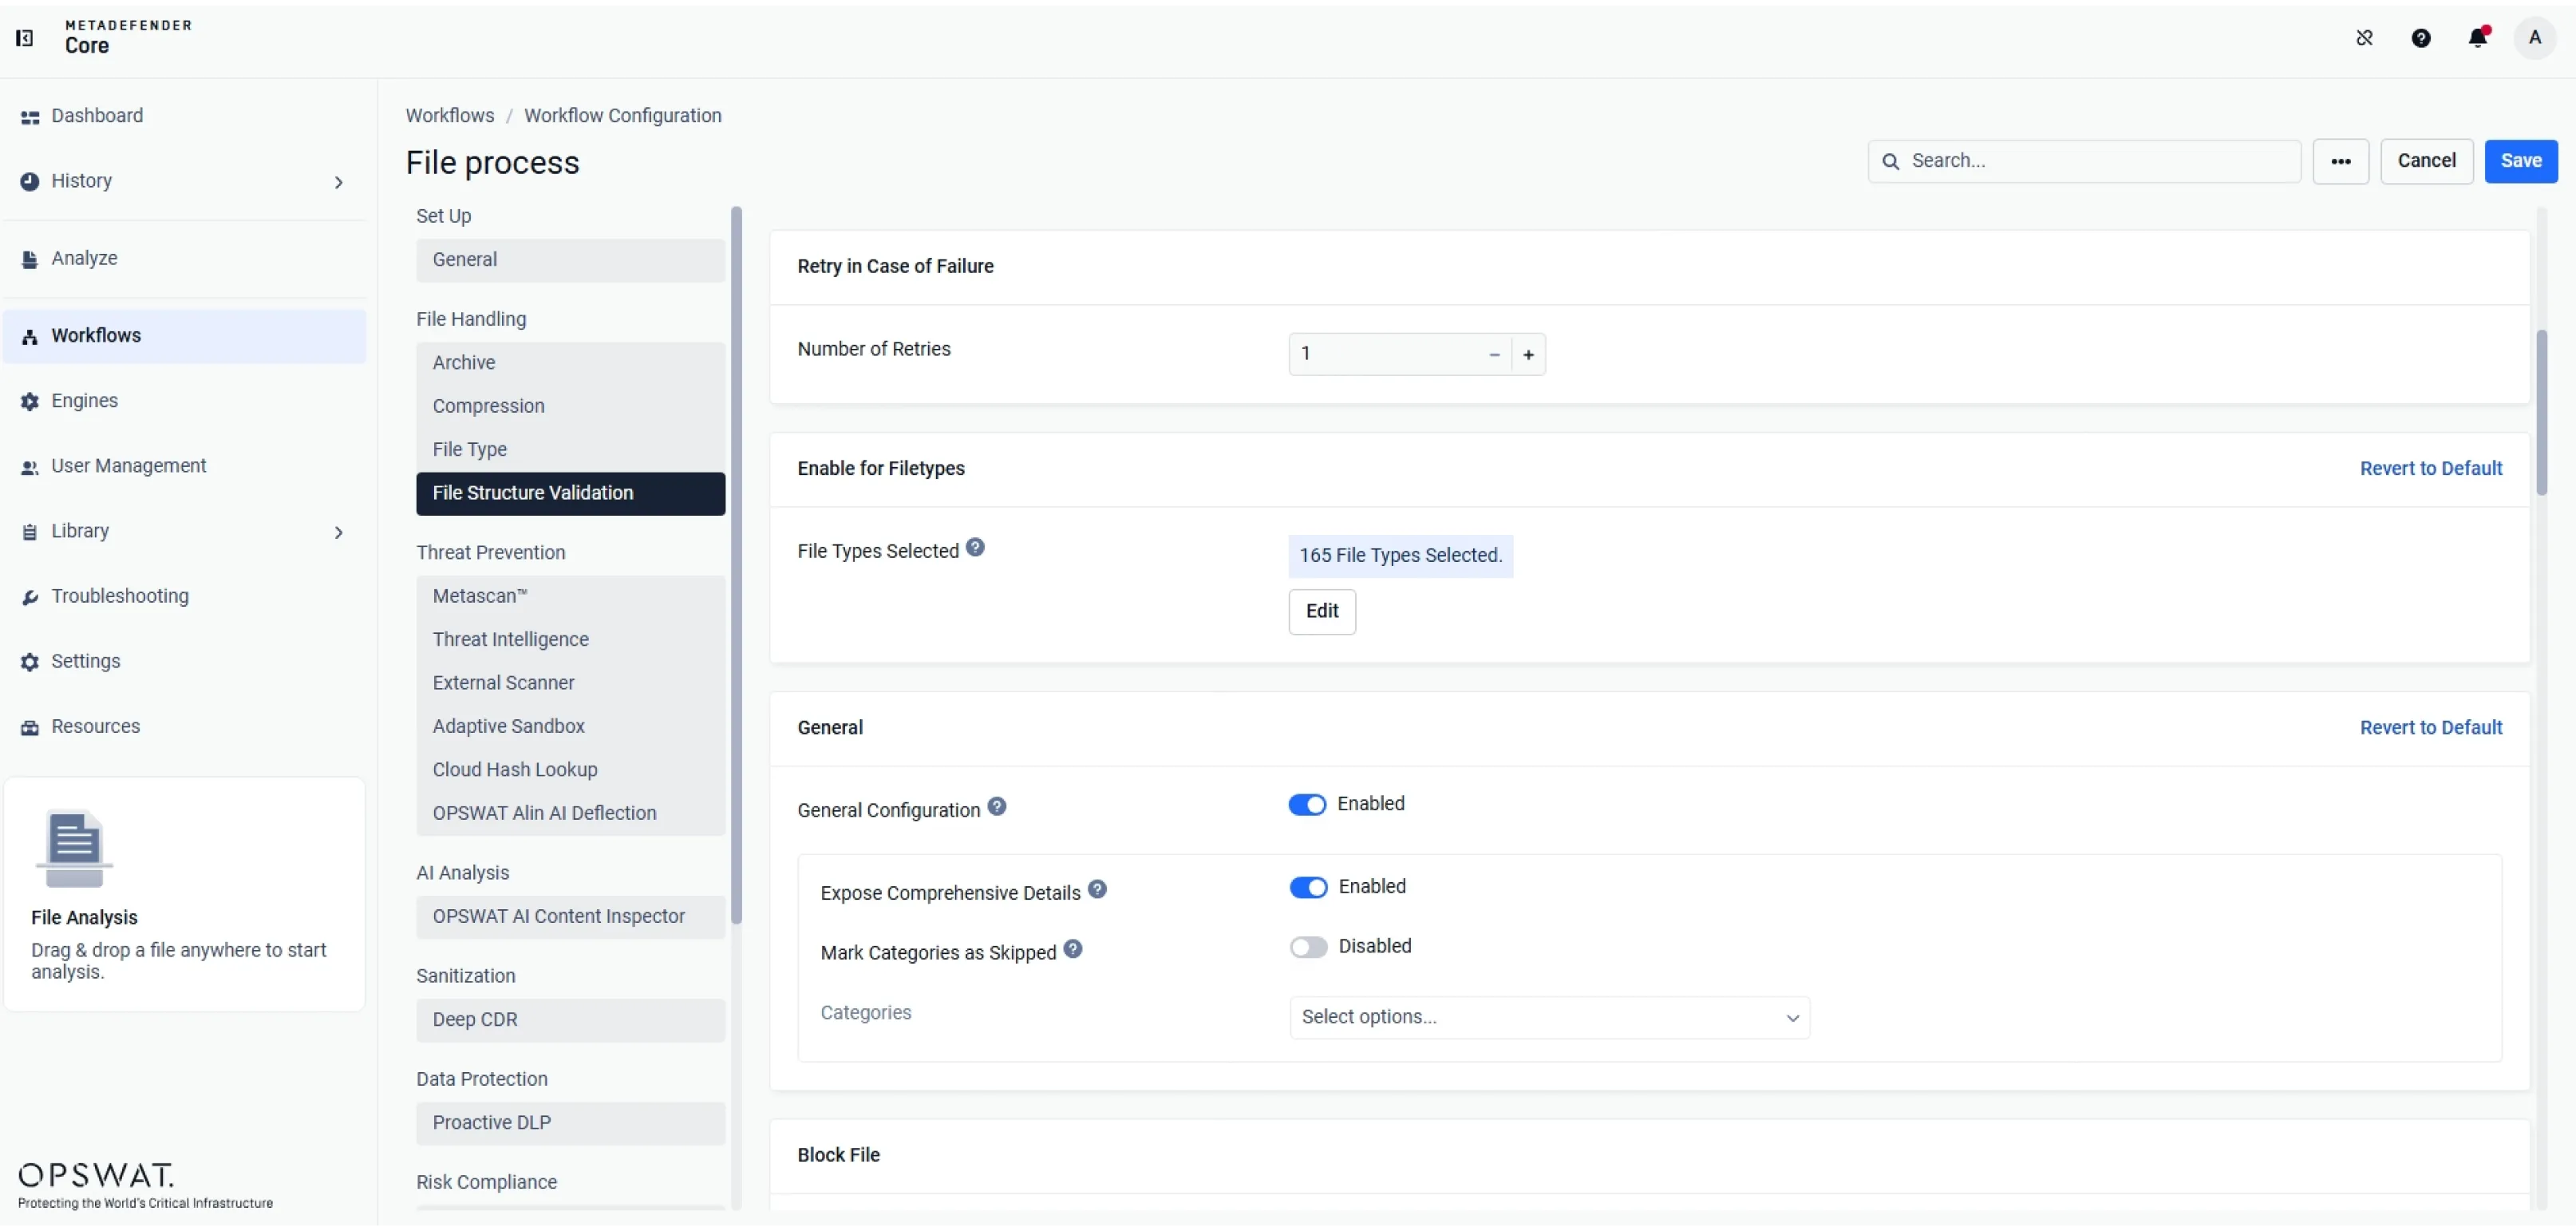
160種類以上のファイル形式について、ファイル構造がフォーマット仕様に準拠しているかを確認します。
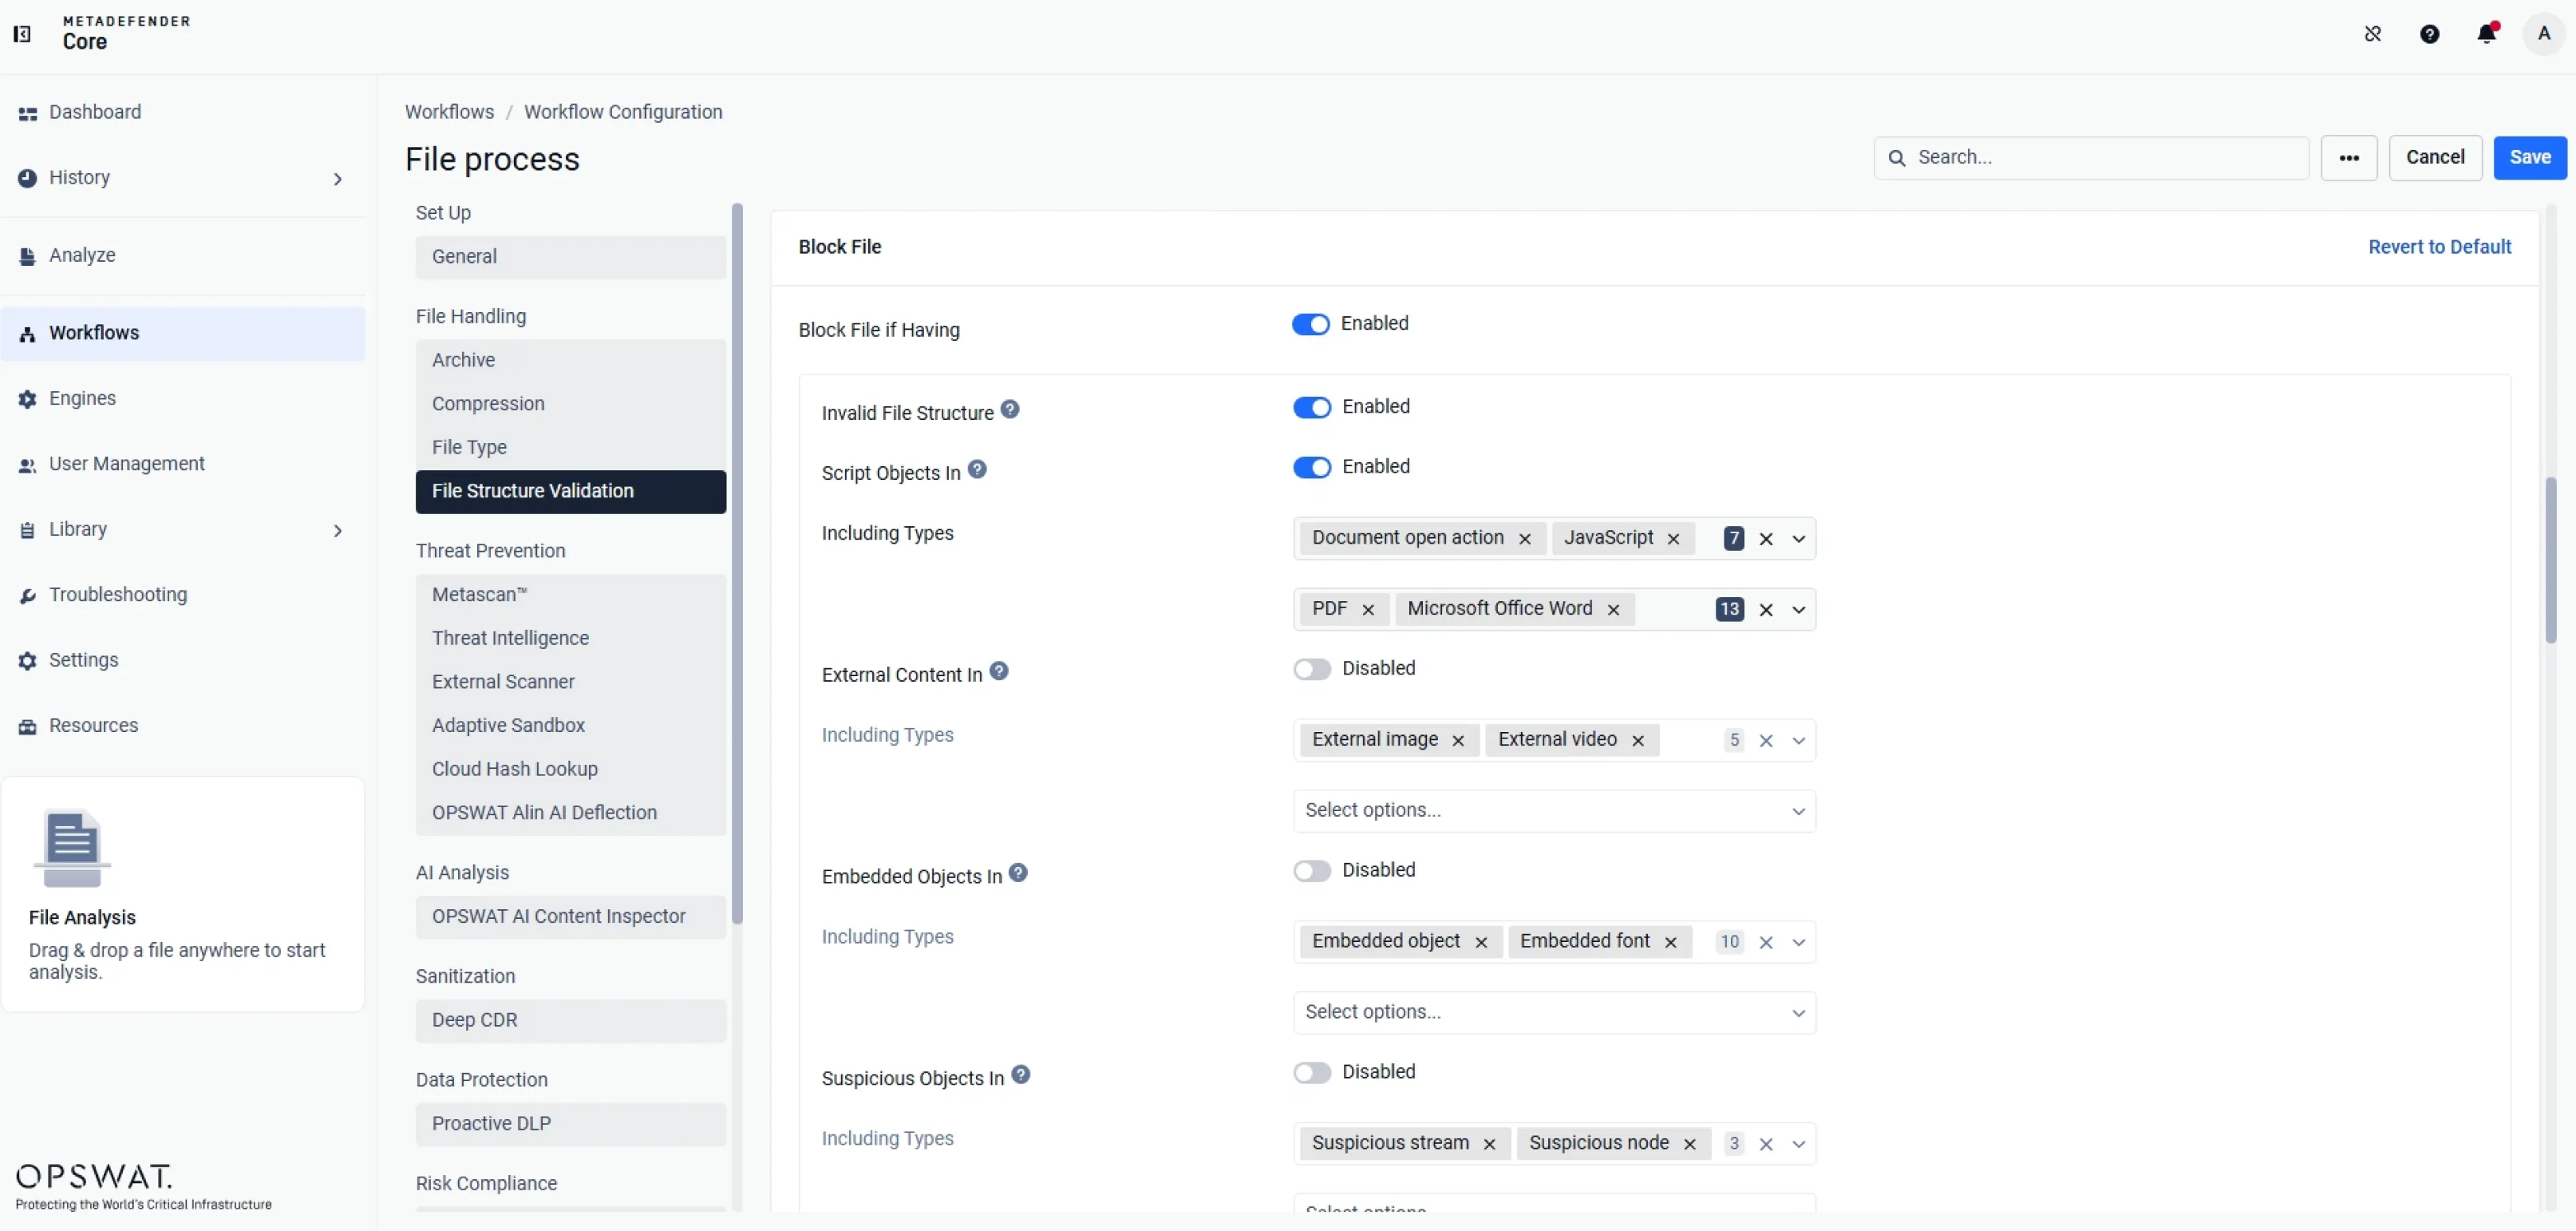
特定のコンテンツやオブジェクトの種類に対して、あらかじめ用意された遮断ルールを適用します。
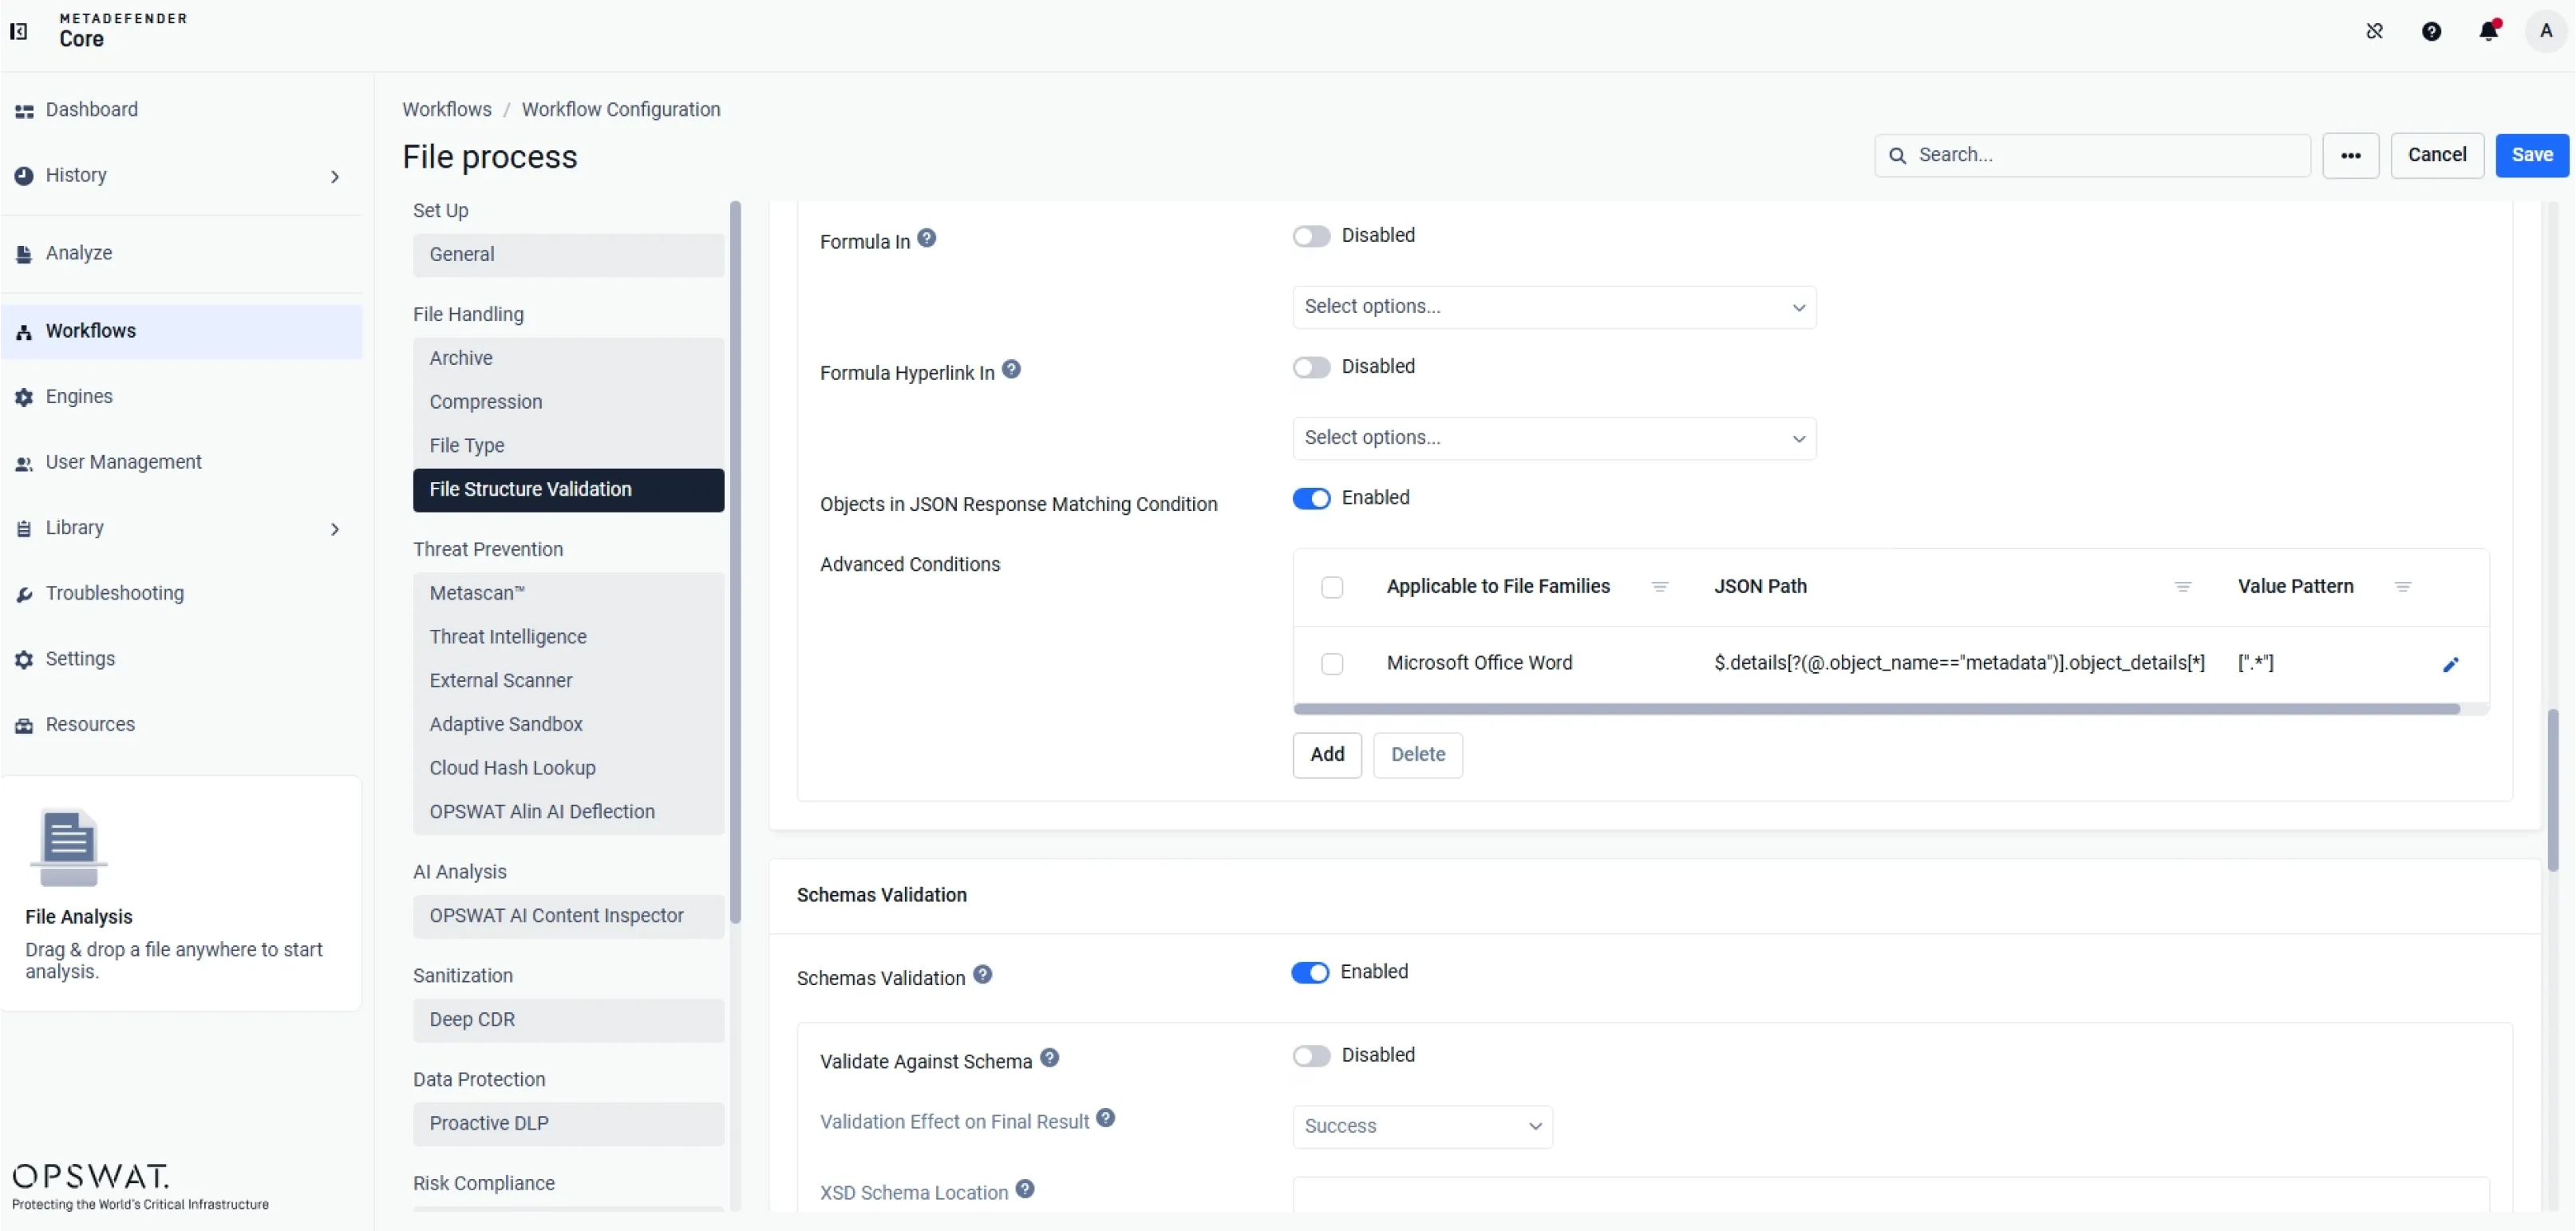
JSON形式のルールを適用し、特定のコンテンツやオブジェクトを遮断します。
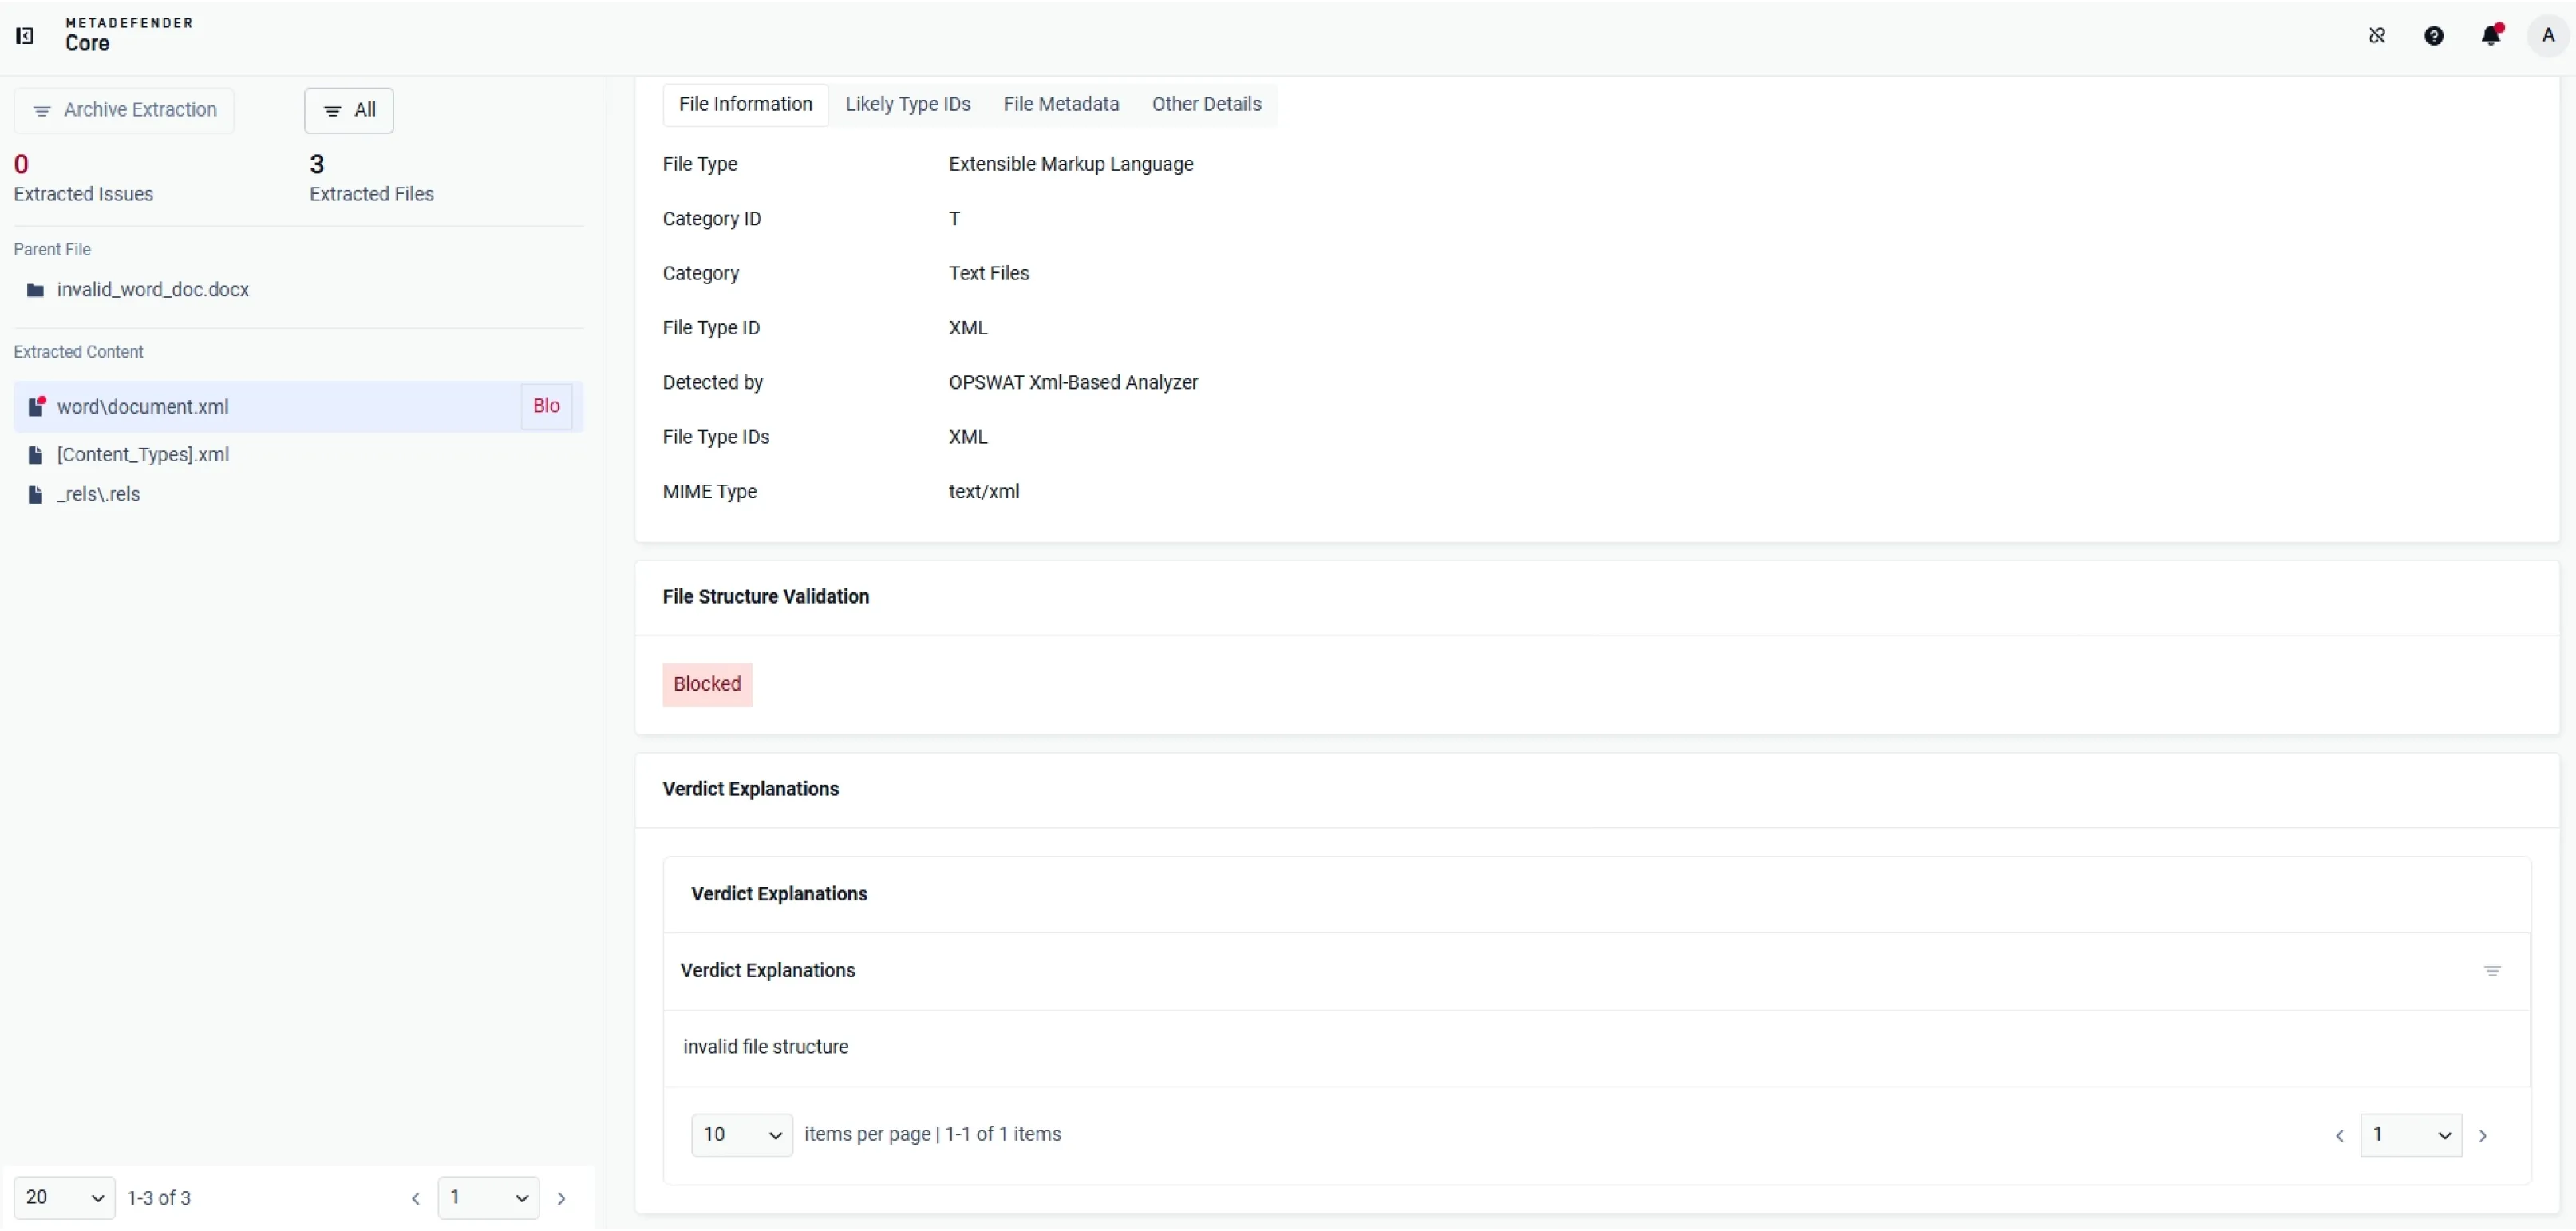
構造チェックに失敗したファイルは、それ以上の処理に進む前に、入口の段階で停止させます。
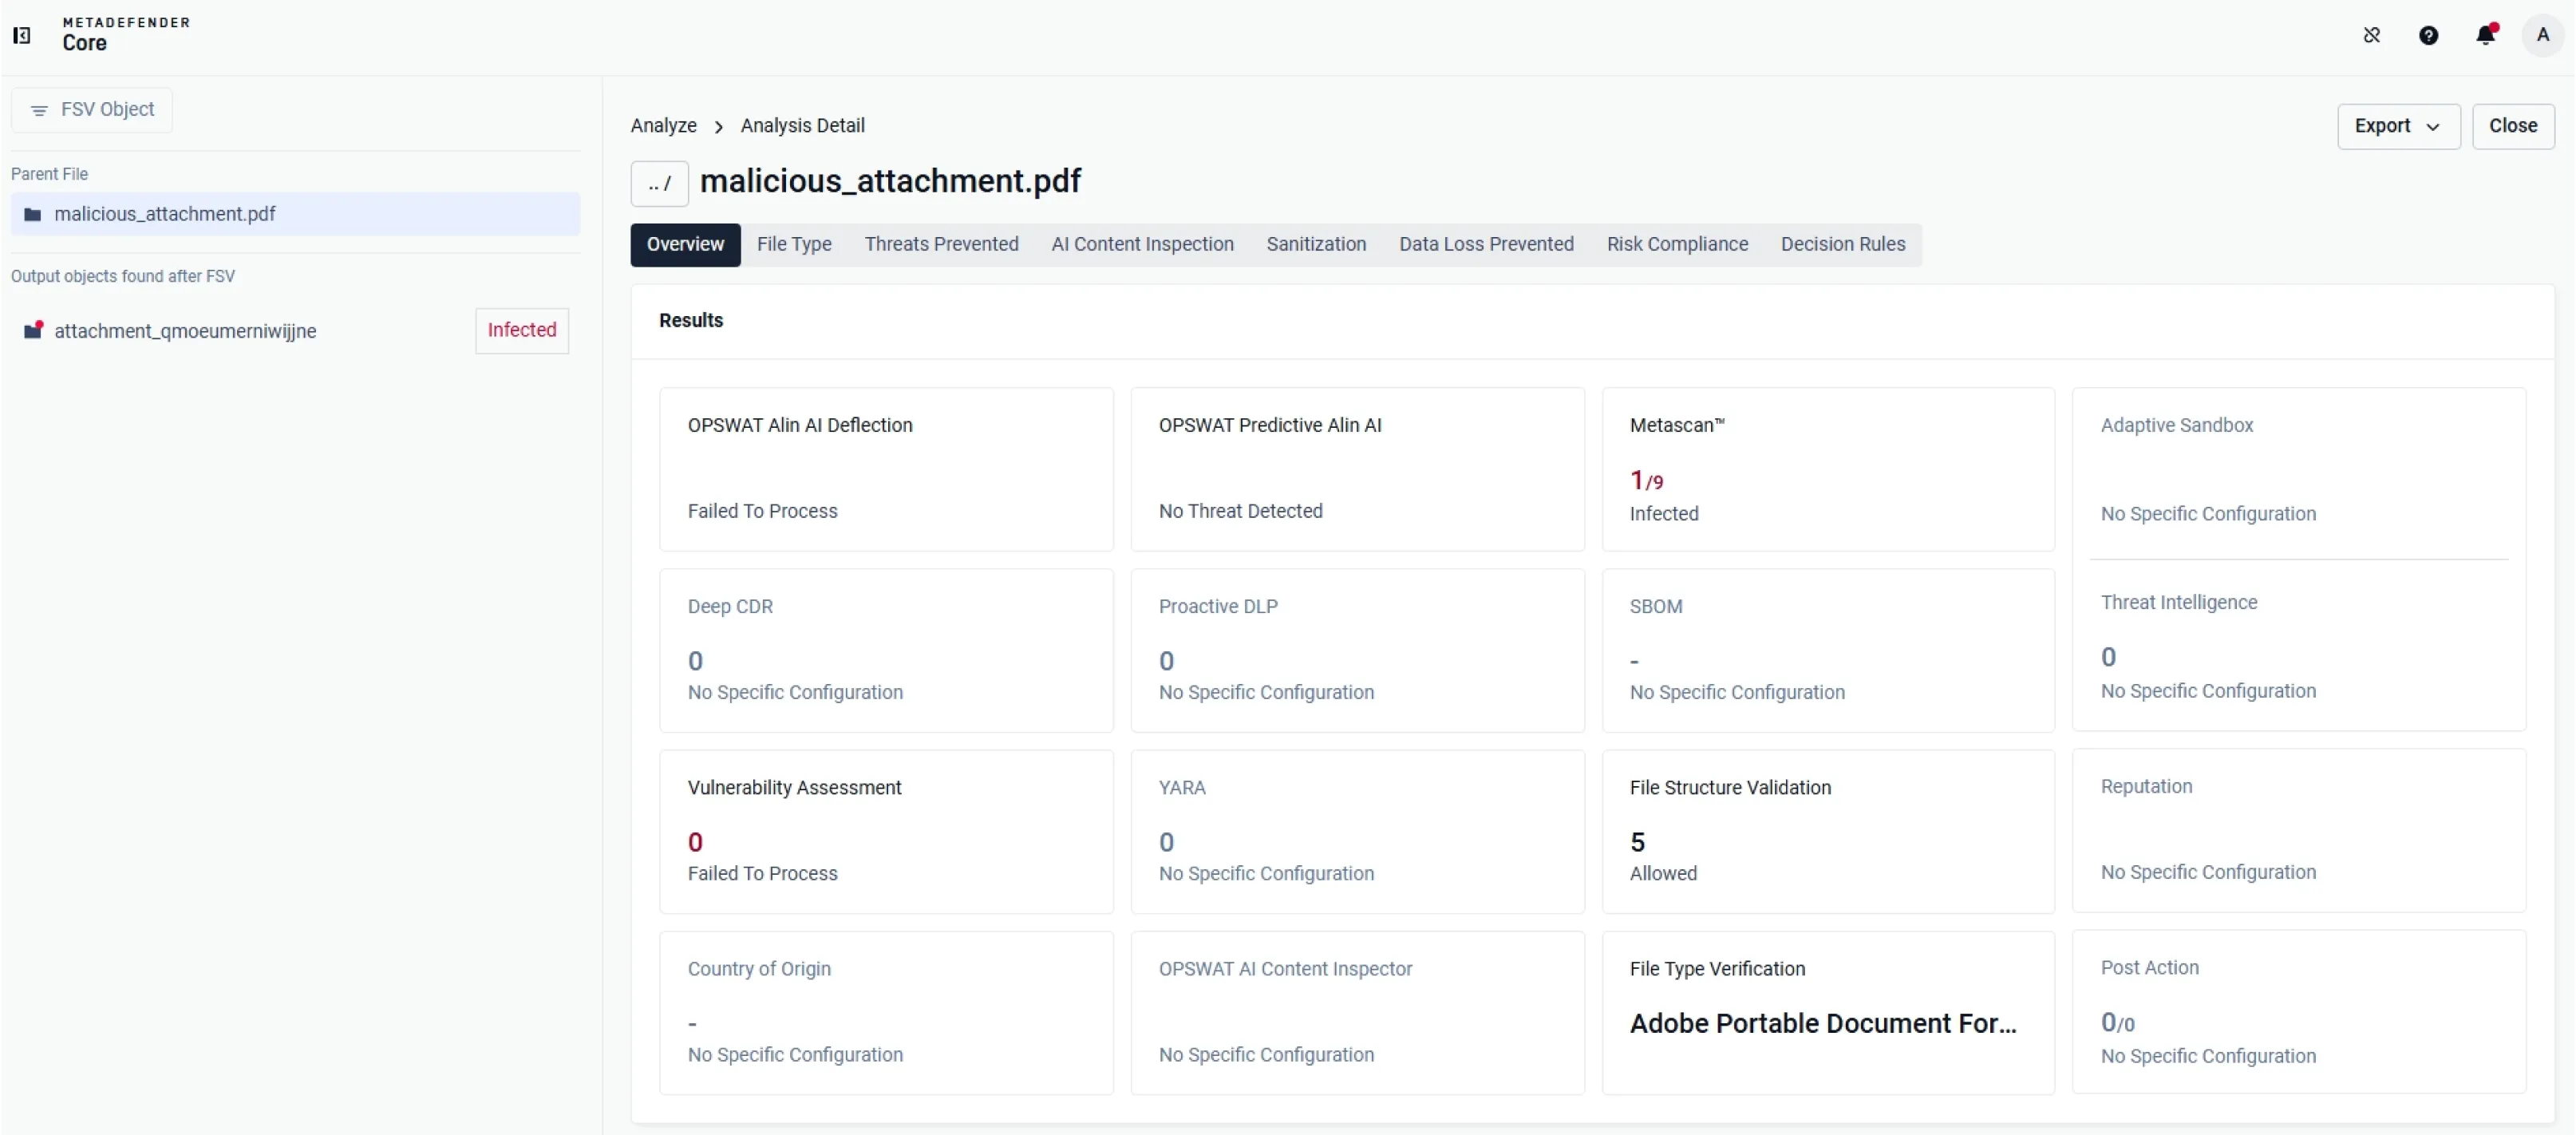
ファイル構造の検証によって抽出された、リスクのあるオブジェクトを、さらなる検査のために後続のエンジンへ振り分けます。
 ファイル構造の検証
、埋め込みオブジェクトの抽出、ポリシーの適用、またはオブジェクトを後段のエンジンへ転送します。
- ファイル形式の検証
160種類以上のファイル形式について、ファイル構造がフォーマット仕様に準拠しているかを確認します。
- 組み込み遮断ルール
特定のコンテンツやオブジェクトの種類に対して、あらかじめ用意された遮断ルールを適用します。
- カスタム遮断ルール
JSON形式のルールを適用し、特定のコンテンツやオブジェクトを遮断します。
- 早期停止による遮断
構造チェックに失敗したファイルは、それ以上の処理に進む前に、入口の段階で停止させます。
 後続エンジンへの振り分け
ファイル構造の検証によって抽出された、リスクのあるオブジェクトを、さらなる検査のために後続のエンジンへ振り分けます。
導入オプション
Cloud
拡張性があり、運用管理まで任せられる導入方式で、迅速な統合を実現。柔軟性を求め、インフラの運用負担を抑えたい組織に最適です。
ハイブリッド
クラウドの拡張性と、オンプレミスによる管理のしやすさを両立。パフォーマンス、コンプライアンス、運用の柔軟性のバランスを取ります。
オンプレミス
社内環境で完全な制御を実現。規制の厳しい業界や、機密性の高い環境に適しています。
参考資料

ファイル構造の検証の必要性

ファイル転送がマルウェアの主な侵入経路となる理由

