Cloud
MetaDefender 、OPSWATクラウドファイル脅威防止プラットフォームであり、クラウド環境全体におけるファイルのアップロードや共有コンテンツのセキュリティを確保します。MetascanMultiscanning、Deep CDR™テクノロジー、Proactive DLP、サンドボックス分析、AIを活用したマルウェア検出機能を組み合わせることで、脅威を特定し、機密データを保護し、クラウドワークフロー全体でのコンプライアンス対応を支援します。
- 包括的なファイルセキュリティ
- シームレスなCloud 統合
- コンプライアンスの自動化
組織向けファイルセキュリティの統合的なアプローチ
MetaDefender Cloud 、予防、可視化、コンプライアンス、自動化を統合し、CISOやSOCチームが直面する最大のリスクに対処します。
自動化された脅威対策
Multiscanning Deep CDR™テクノロジーMultiscanning 、アップロード時にマルウェアを遮断し、セキュリティをクラウドワークフローに直接組み込むことで人的ミスを削減します。
完全な可視性とアクセス制御
リッチなメタデータ抽出とThreat Intelligence APIがシャドーデータを暴露し、レピュテーションチェックとProactive DLP 乗っ取られたアカウントからの被害を取り除きます。
データ保護とコンプライアンスの保証
Proactive DLP AIによる分類は、HIPPA、PCI、GDPRなどの義務に対応し、110種類以上のファイルタイプにわたって機密情報を保護します。
インサイダー防衛とSOCの効率化
Multiscanning、Deep CDR™テクノロジー、Sandbox による自動分析が検知と対応Sandbox 。簡易APIとUIにより、小規模チームでもエンタープライズレベルのサイバーセキュリティを実現。
カスタムワークフロー
統合、リスクモデル、コンプライアンス要件に基づいてファイル検査ワークフローをカスタマイズします。制御性と柔軟性を獲得し、パフォーマンスとコストを最適化、プロセスをリスク発生確率に整合させます。
製品概要
MetaDefender (Cloud )が、SaaS、クラウドストレージ、ハイブリッドワークフロー(
)にわたるファイルをスキャン、サニタイズ、分析し、マルウェア、ゼロデイ攻撃、データ漏洩を大規模に防止する方法をご覧ください。
MetaDefender Cloud の技術
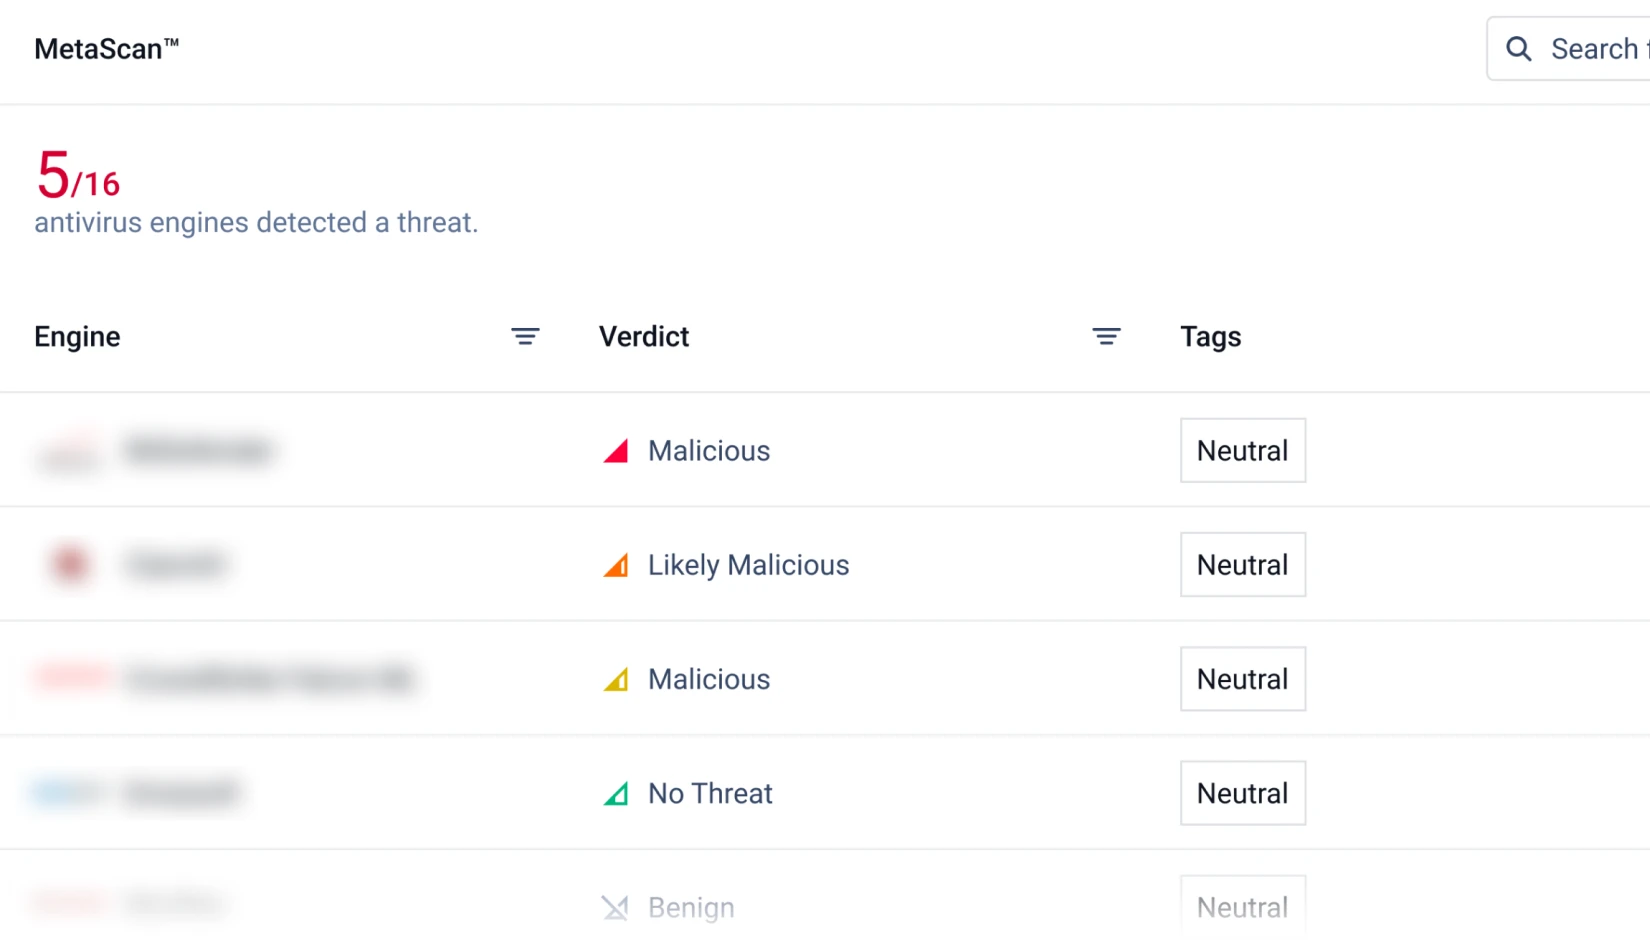
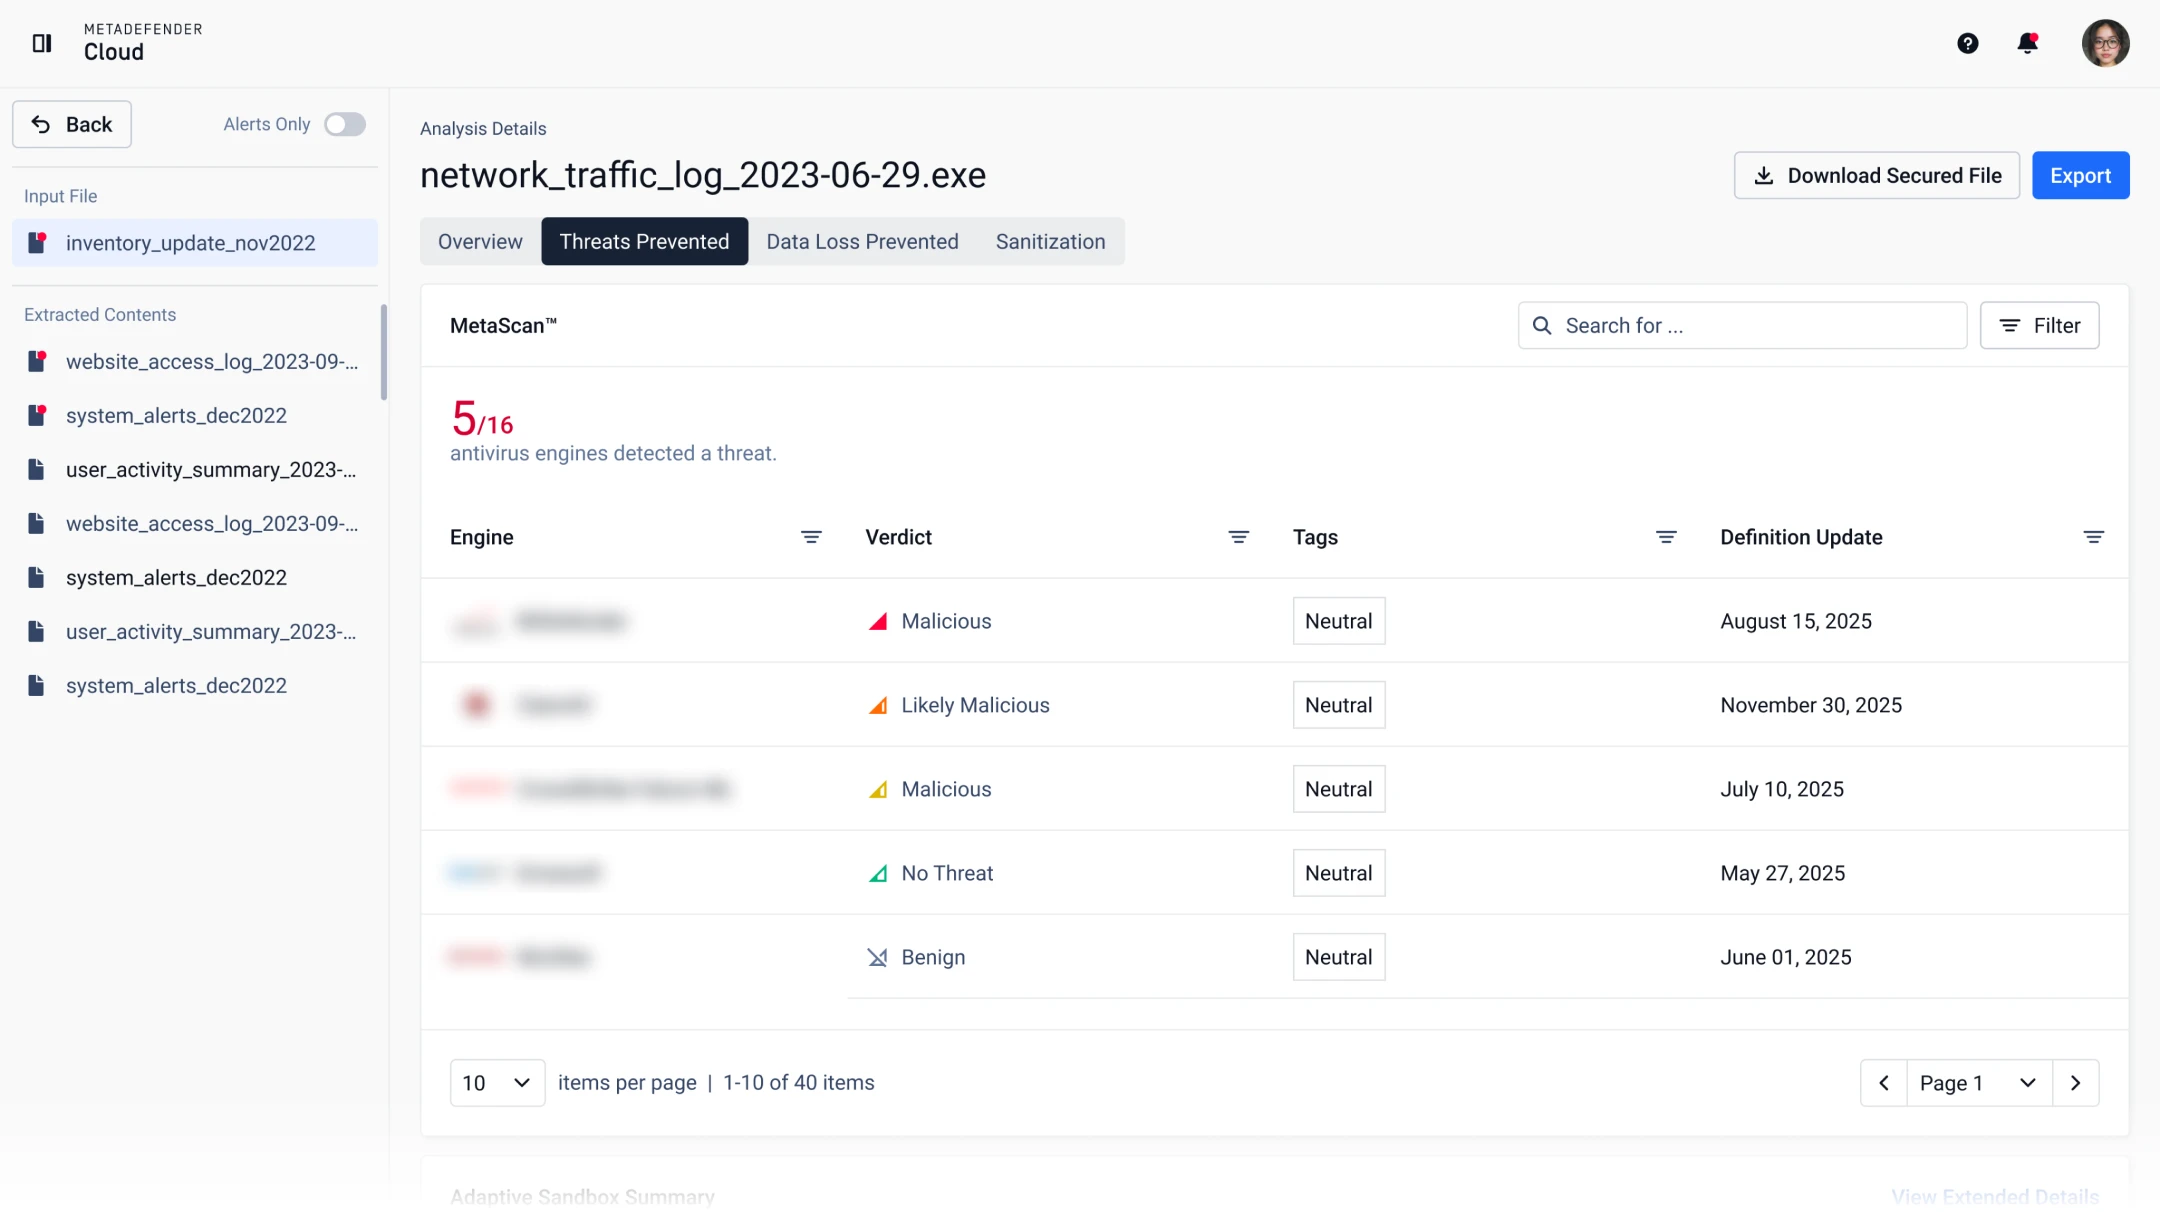
業界をリードする20以上のマルウェア対策エンジンでファイルをスキャンし、99%以上の検出率を達成します。
Multiscanning 関与するAVエンジンの数による検出率の比較は、パッケージの有効性レポートでご覧ください。
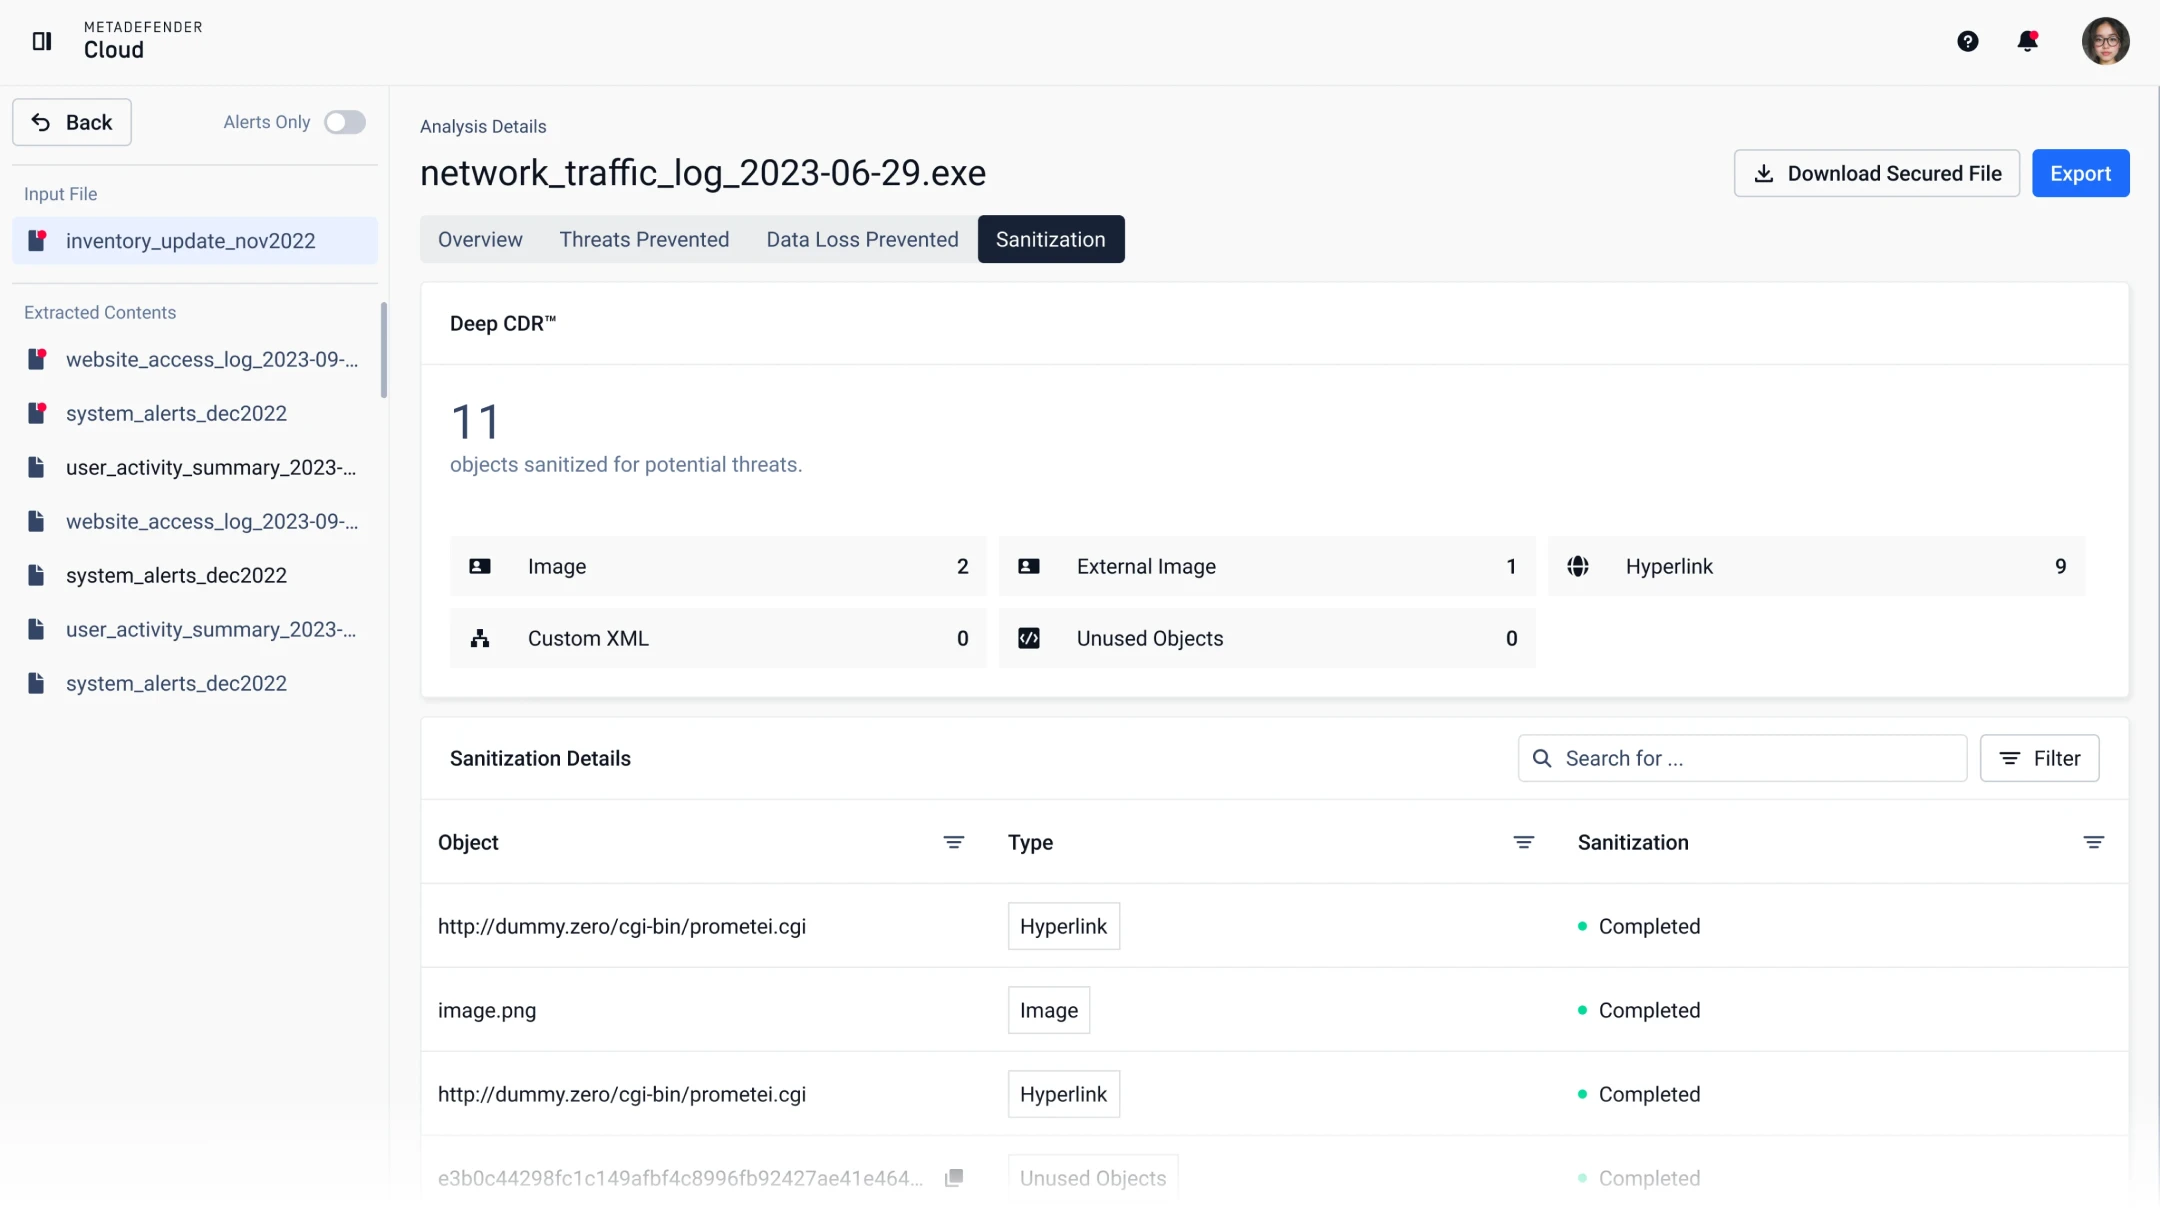
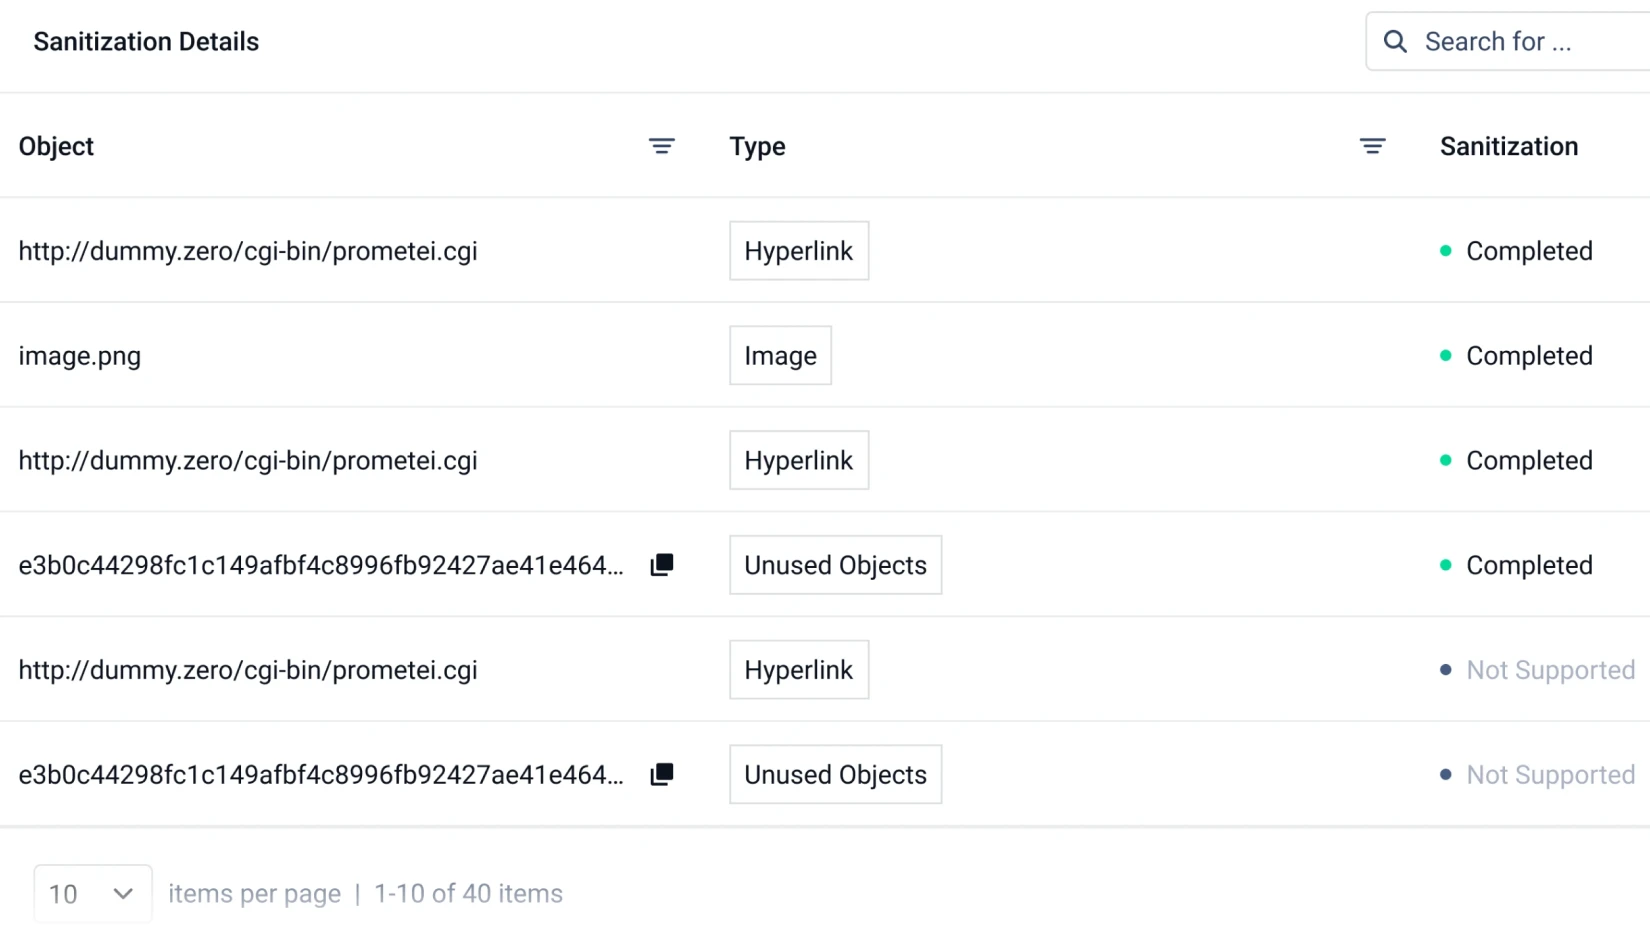
業界トップクラスのDeep CDR™テクノロジーで、ゼロデイ攻撃や標的型攻撃を防止します。Deep CDR™テクノロジーは、すべてのファイルが悪意のあるものと仮定し、各ファイルを分解・再構築することで、潜在的に有害な要素やポリシー違反のコンポーネントを除去します。安全なファイルはユーザーに返却され、ワークフローの効率性やファイルの利便性に一切影響を与えません。
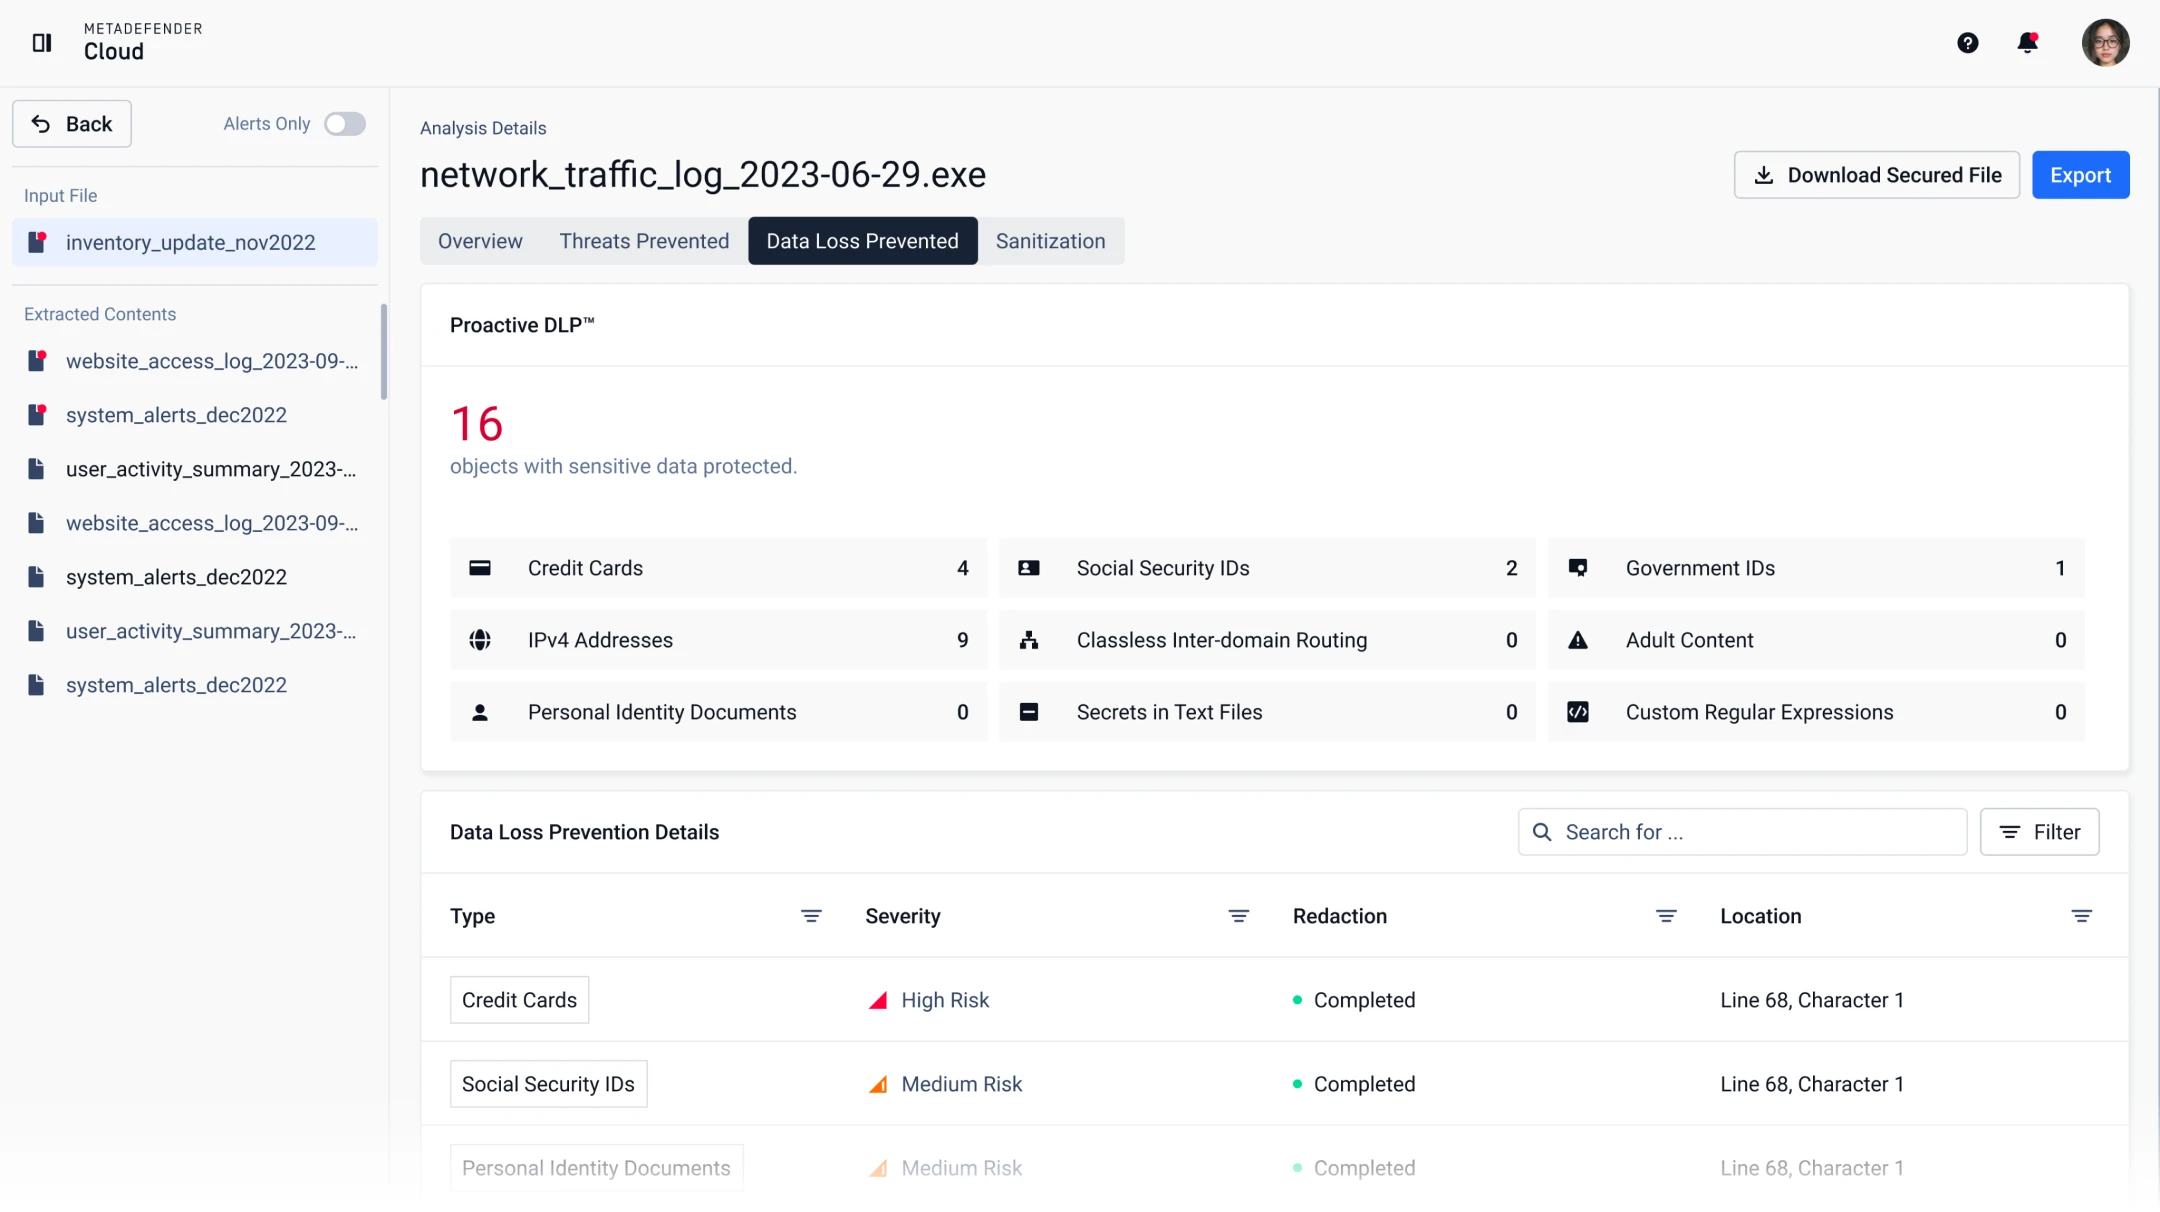
プロアクティブ・データ・ロス防止Proactive DLP)は、ファイル内の機密データを検出してブロックすることで、潜在的なデータ漏洩や規制コンプライアンス違反を防止します。
Microsoft Office、PDF、CSV、HTML、画像ファイルなど、110種類以上のファイル形式に対応。 さらに、AIによるドキュメント分類機能により、画像内のアダルトコンテンツやテキスト内の不適切表現も自動検出します。
- MetaDefender Cloud
- MetaDefender Cloud
- MetaDefender Cloud
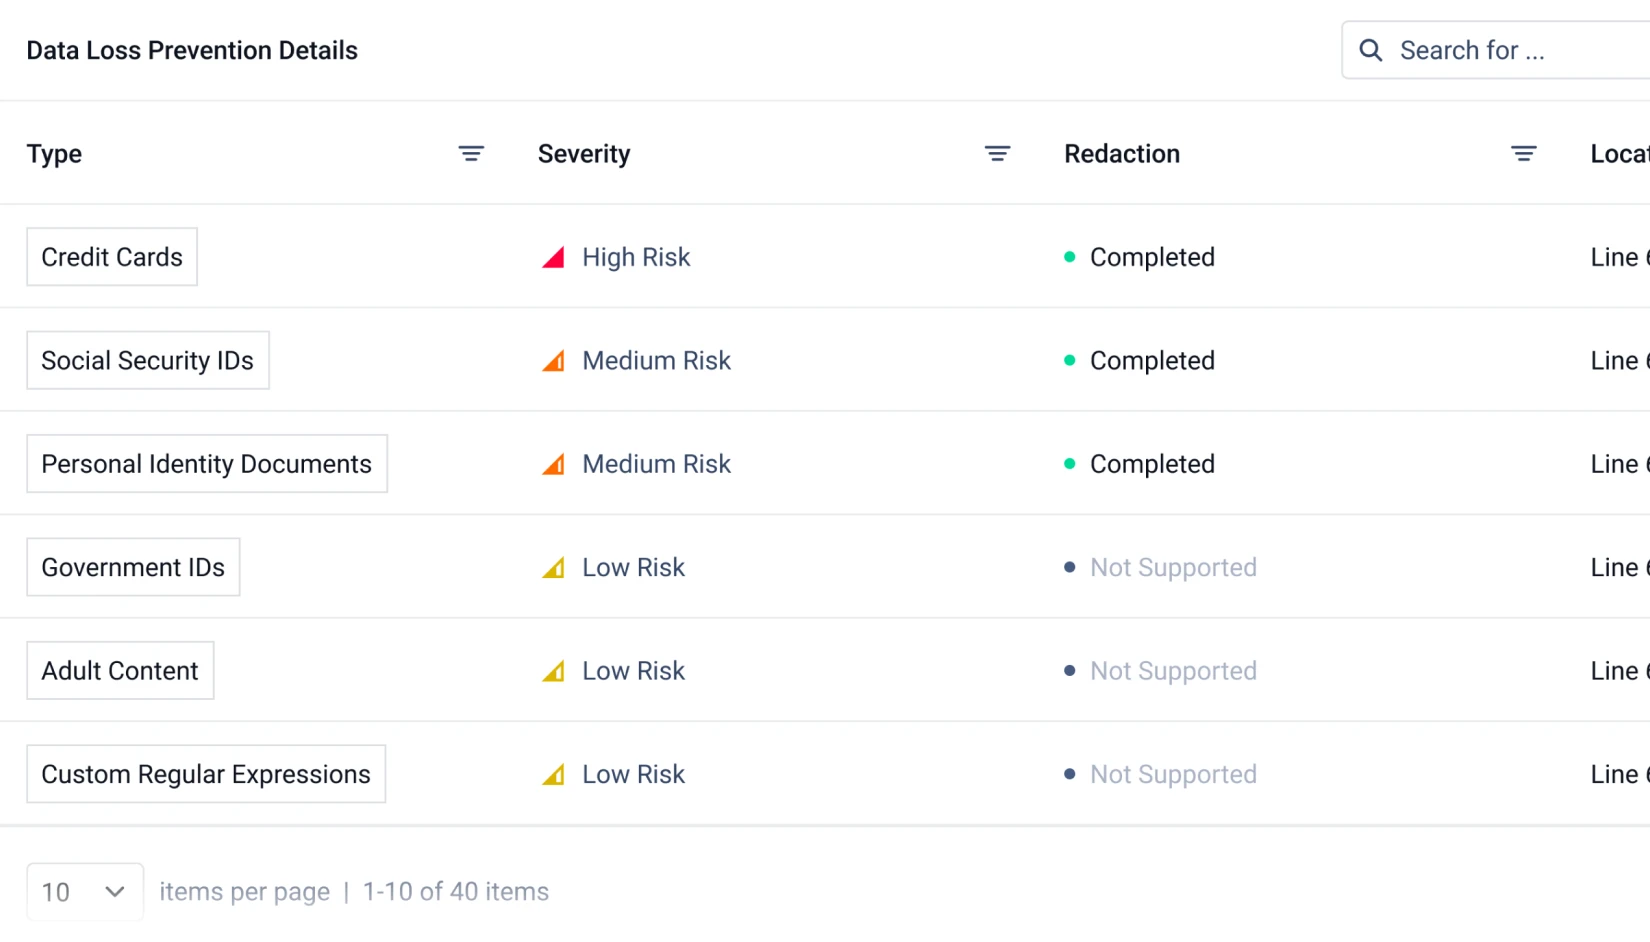
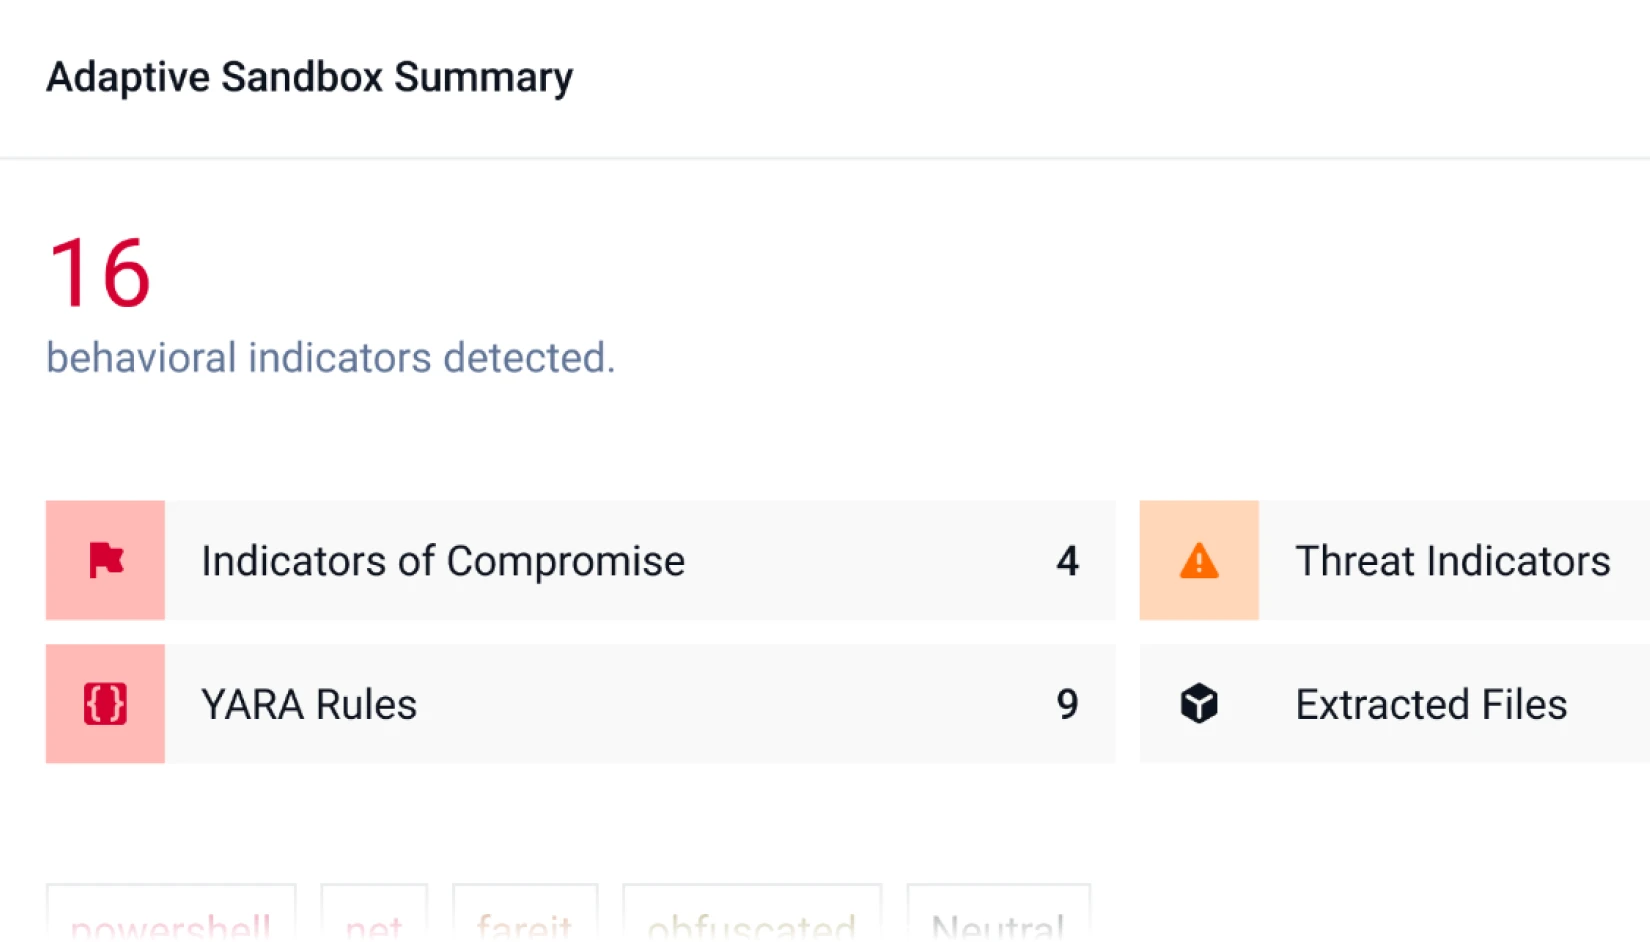
制御された環境でマルウェアを起動させ、ファイルの動作を記録・分類することで悪意のある動作を可視化します。MetaDefender Cloud Cloudのマルウェア検出機能を拡張し、組織に包括的なセキュリティ技術ツールセットを提供します。
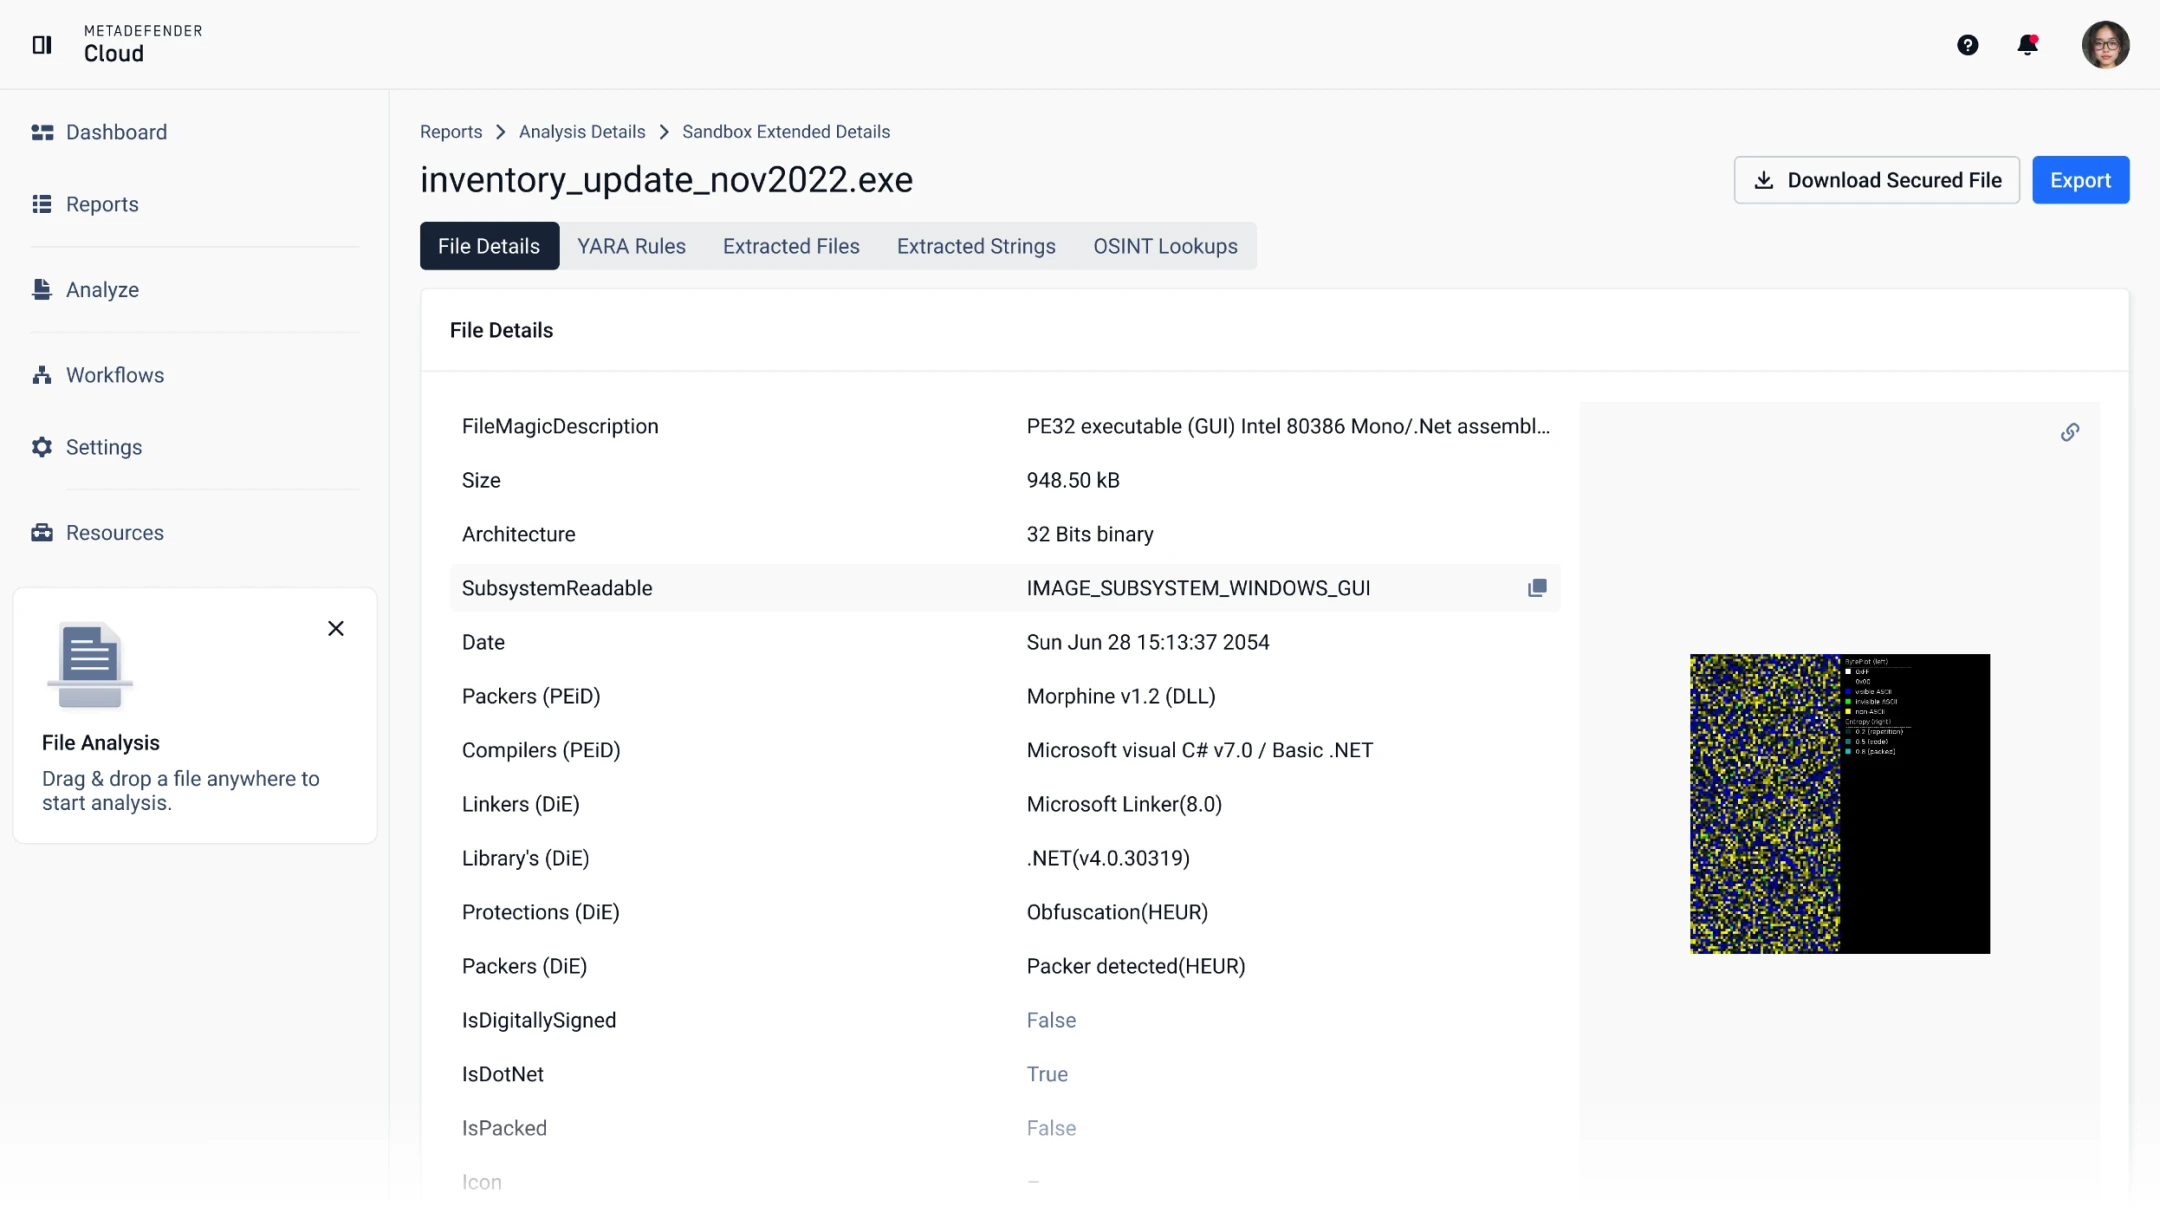
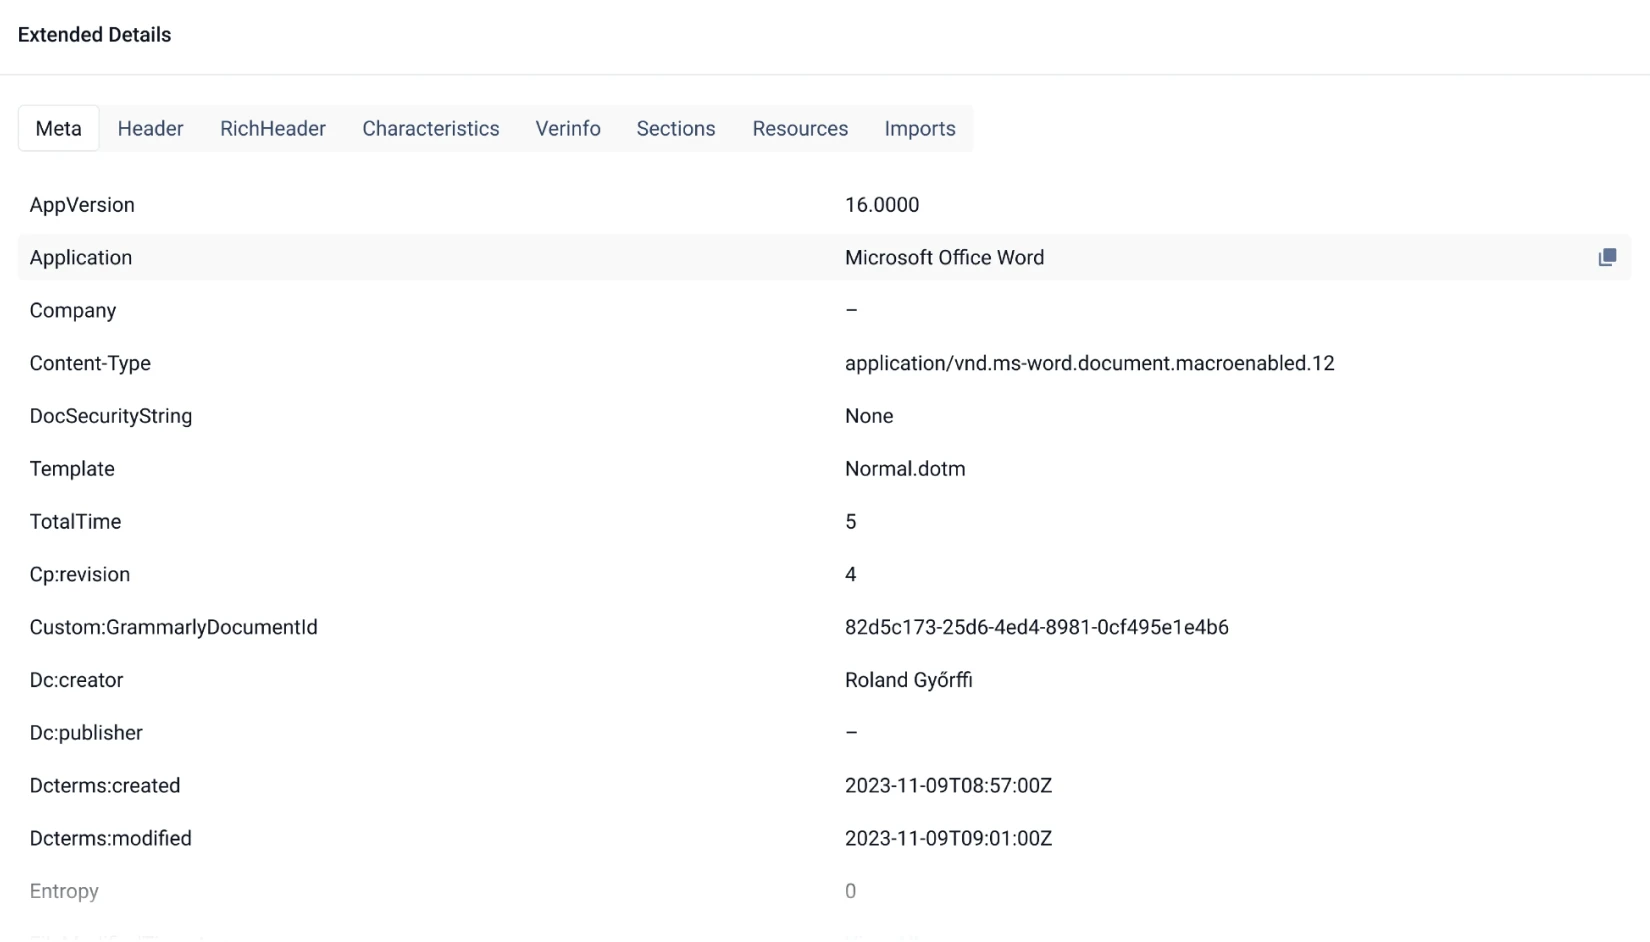
MetaDefender Cloud 、豊富なファイルメタデータを分析・抽出し、セキュリティ専門家が潜在的なファイルの不正や悪意のある機能を暴露する情報にアクセスできるようにします。このデータには、ポータブル実行可能情報、EXIFデータ、Androidマニフェストなどが含まれます。
- MetaDefender Cloud
- MetaDefender Cloud
製品デモのご紹介
MetaDefender Cloud 接続し、処理と分析を開始します。
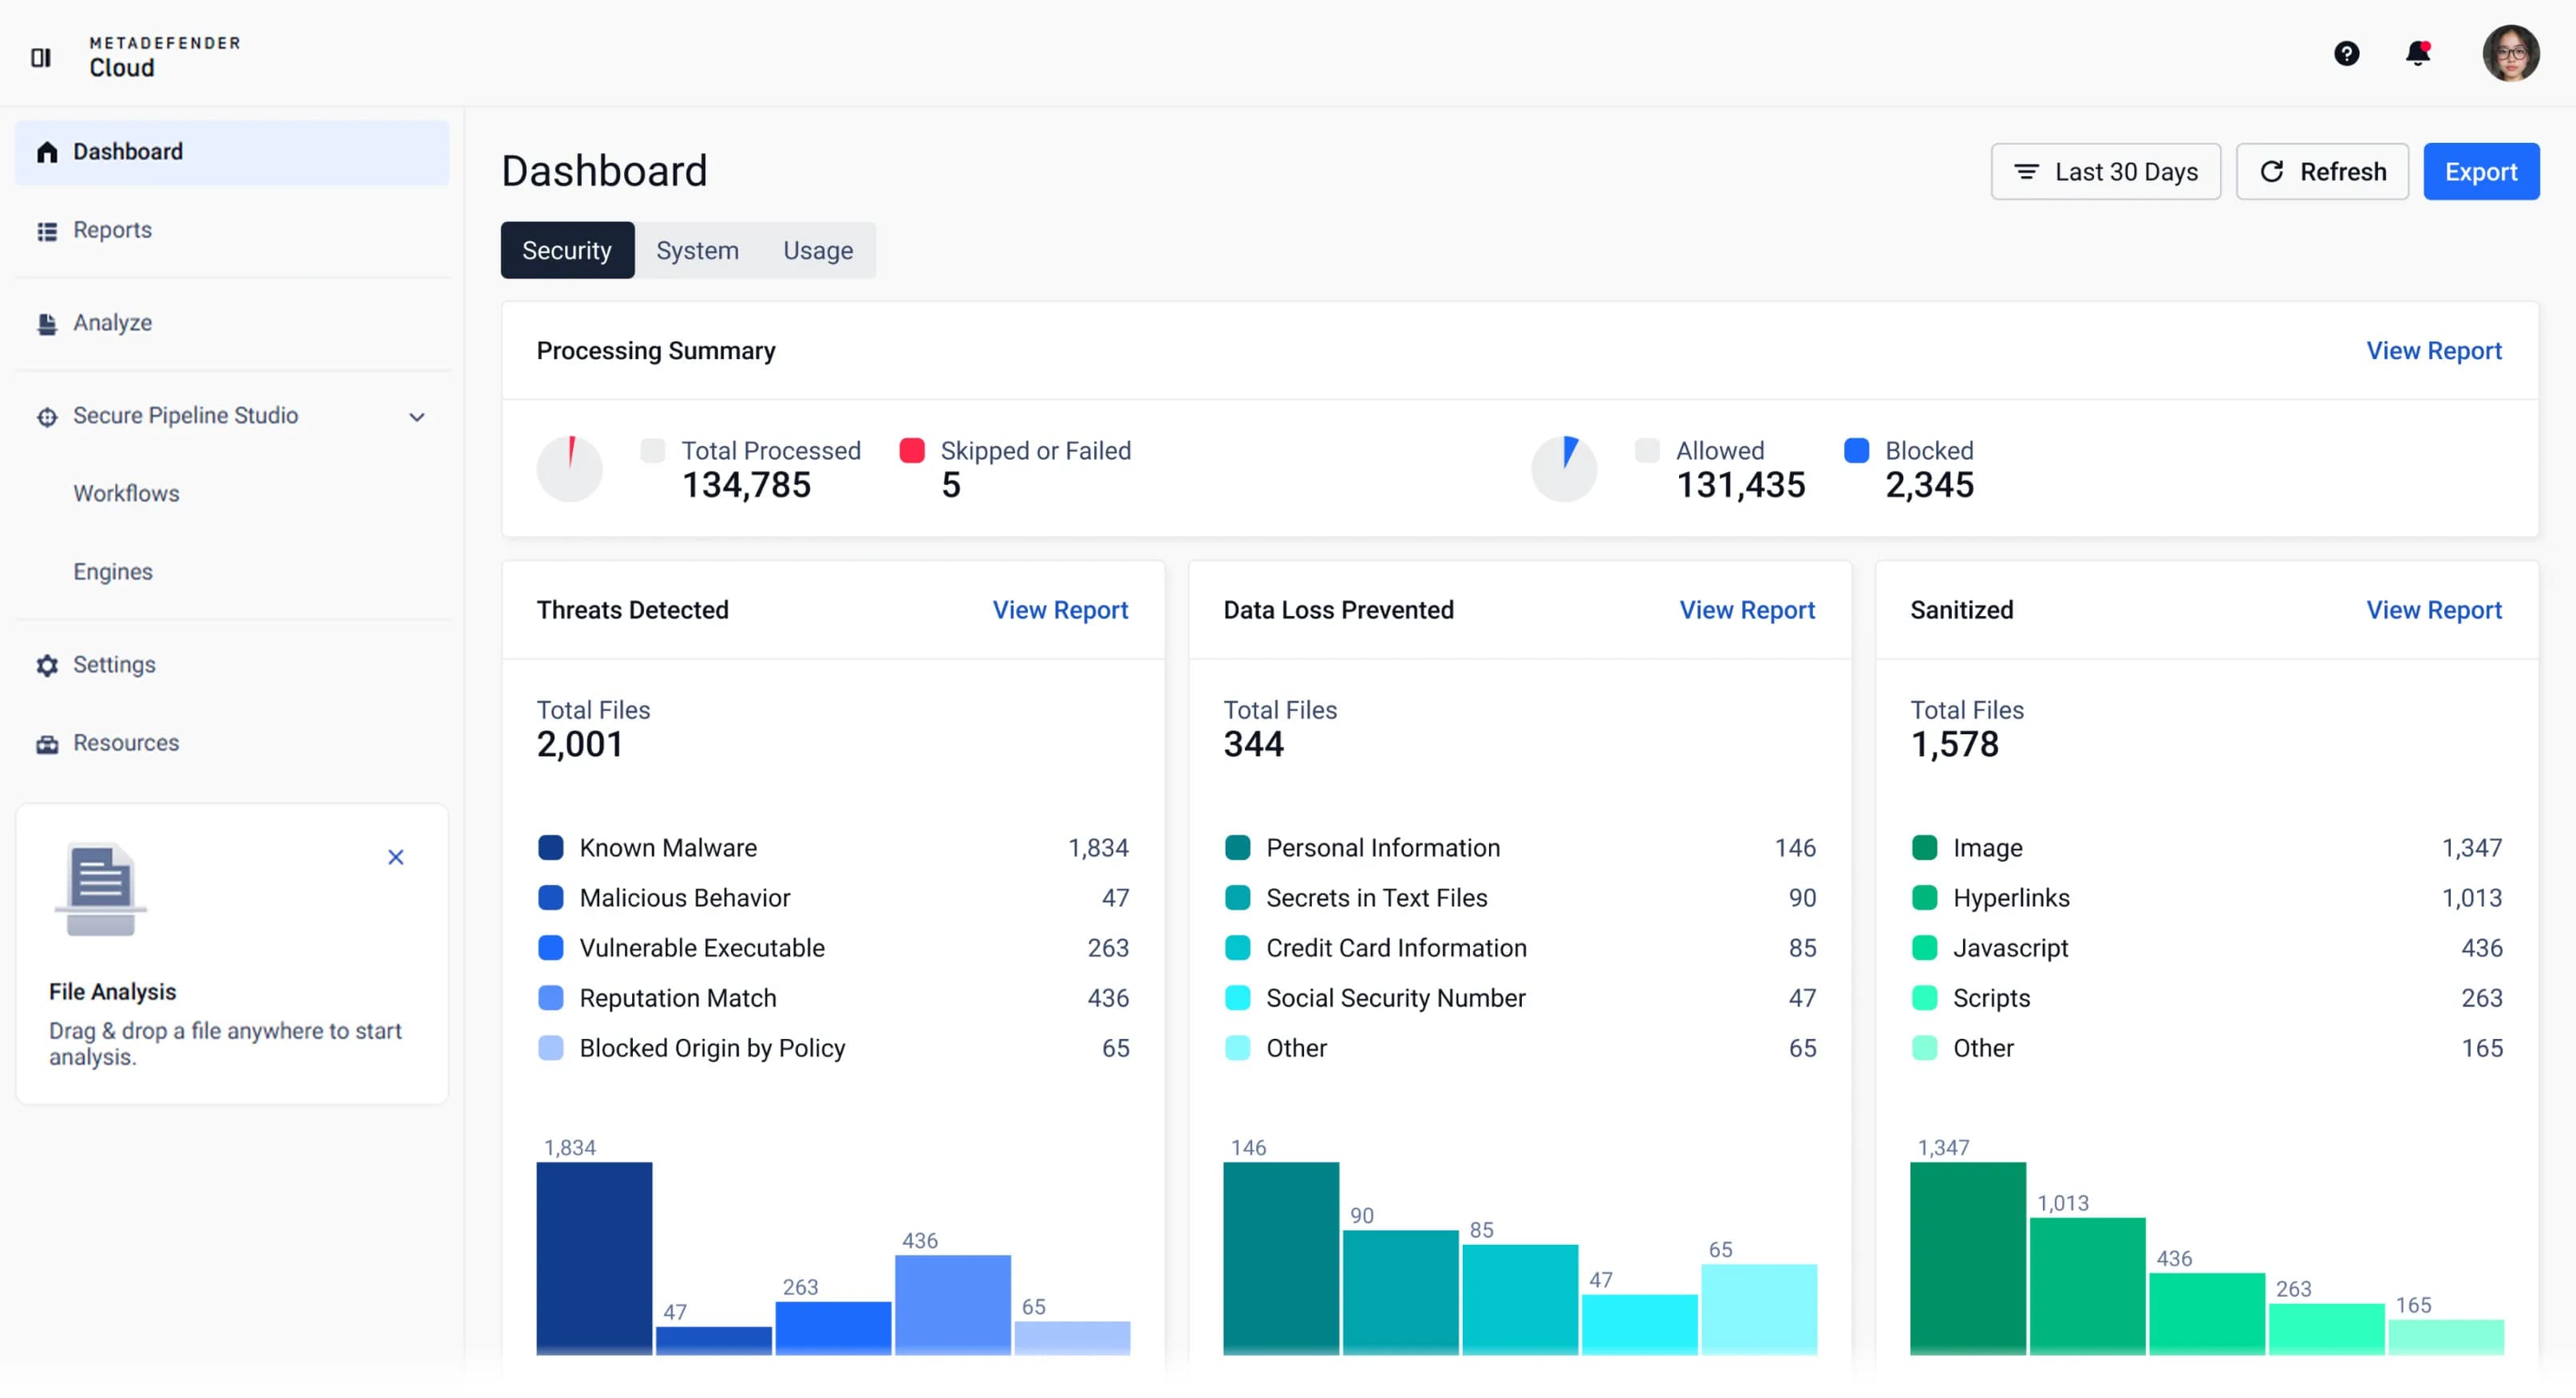 はじめに
MetaDefender Cloud 接続し、処理と分析を開始します。
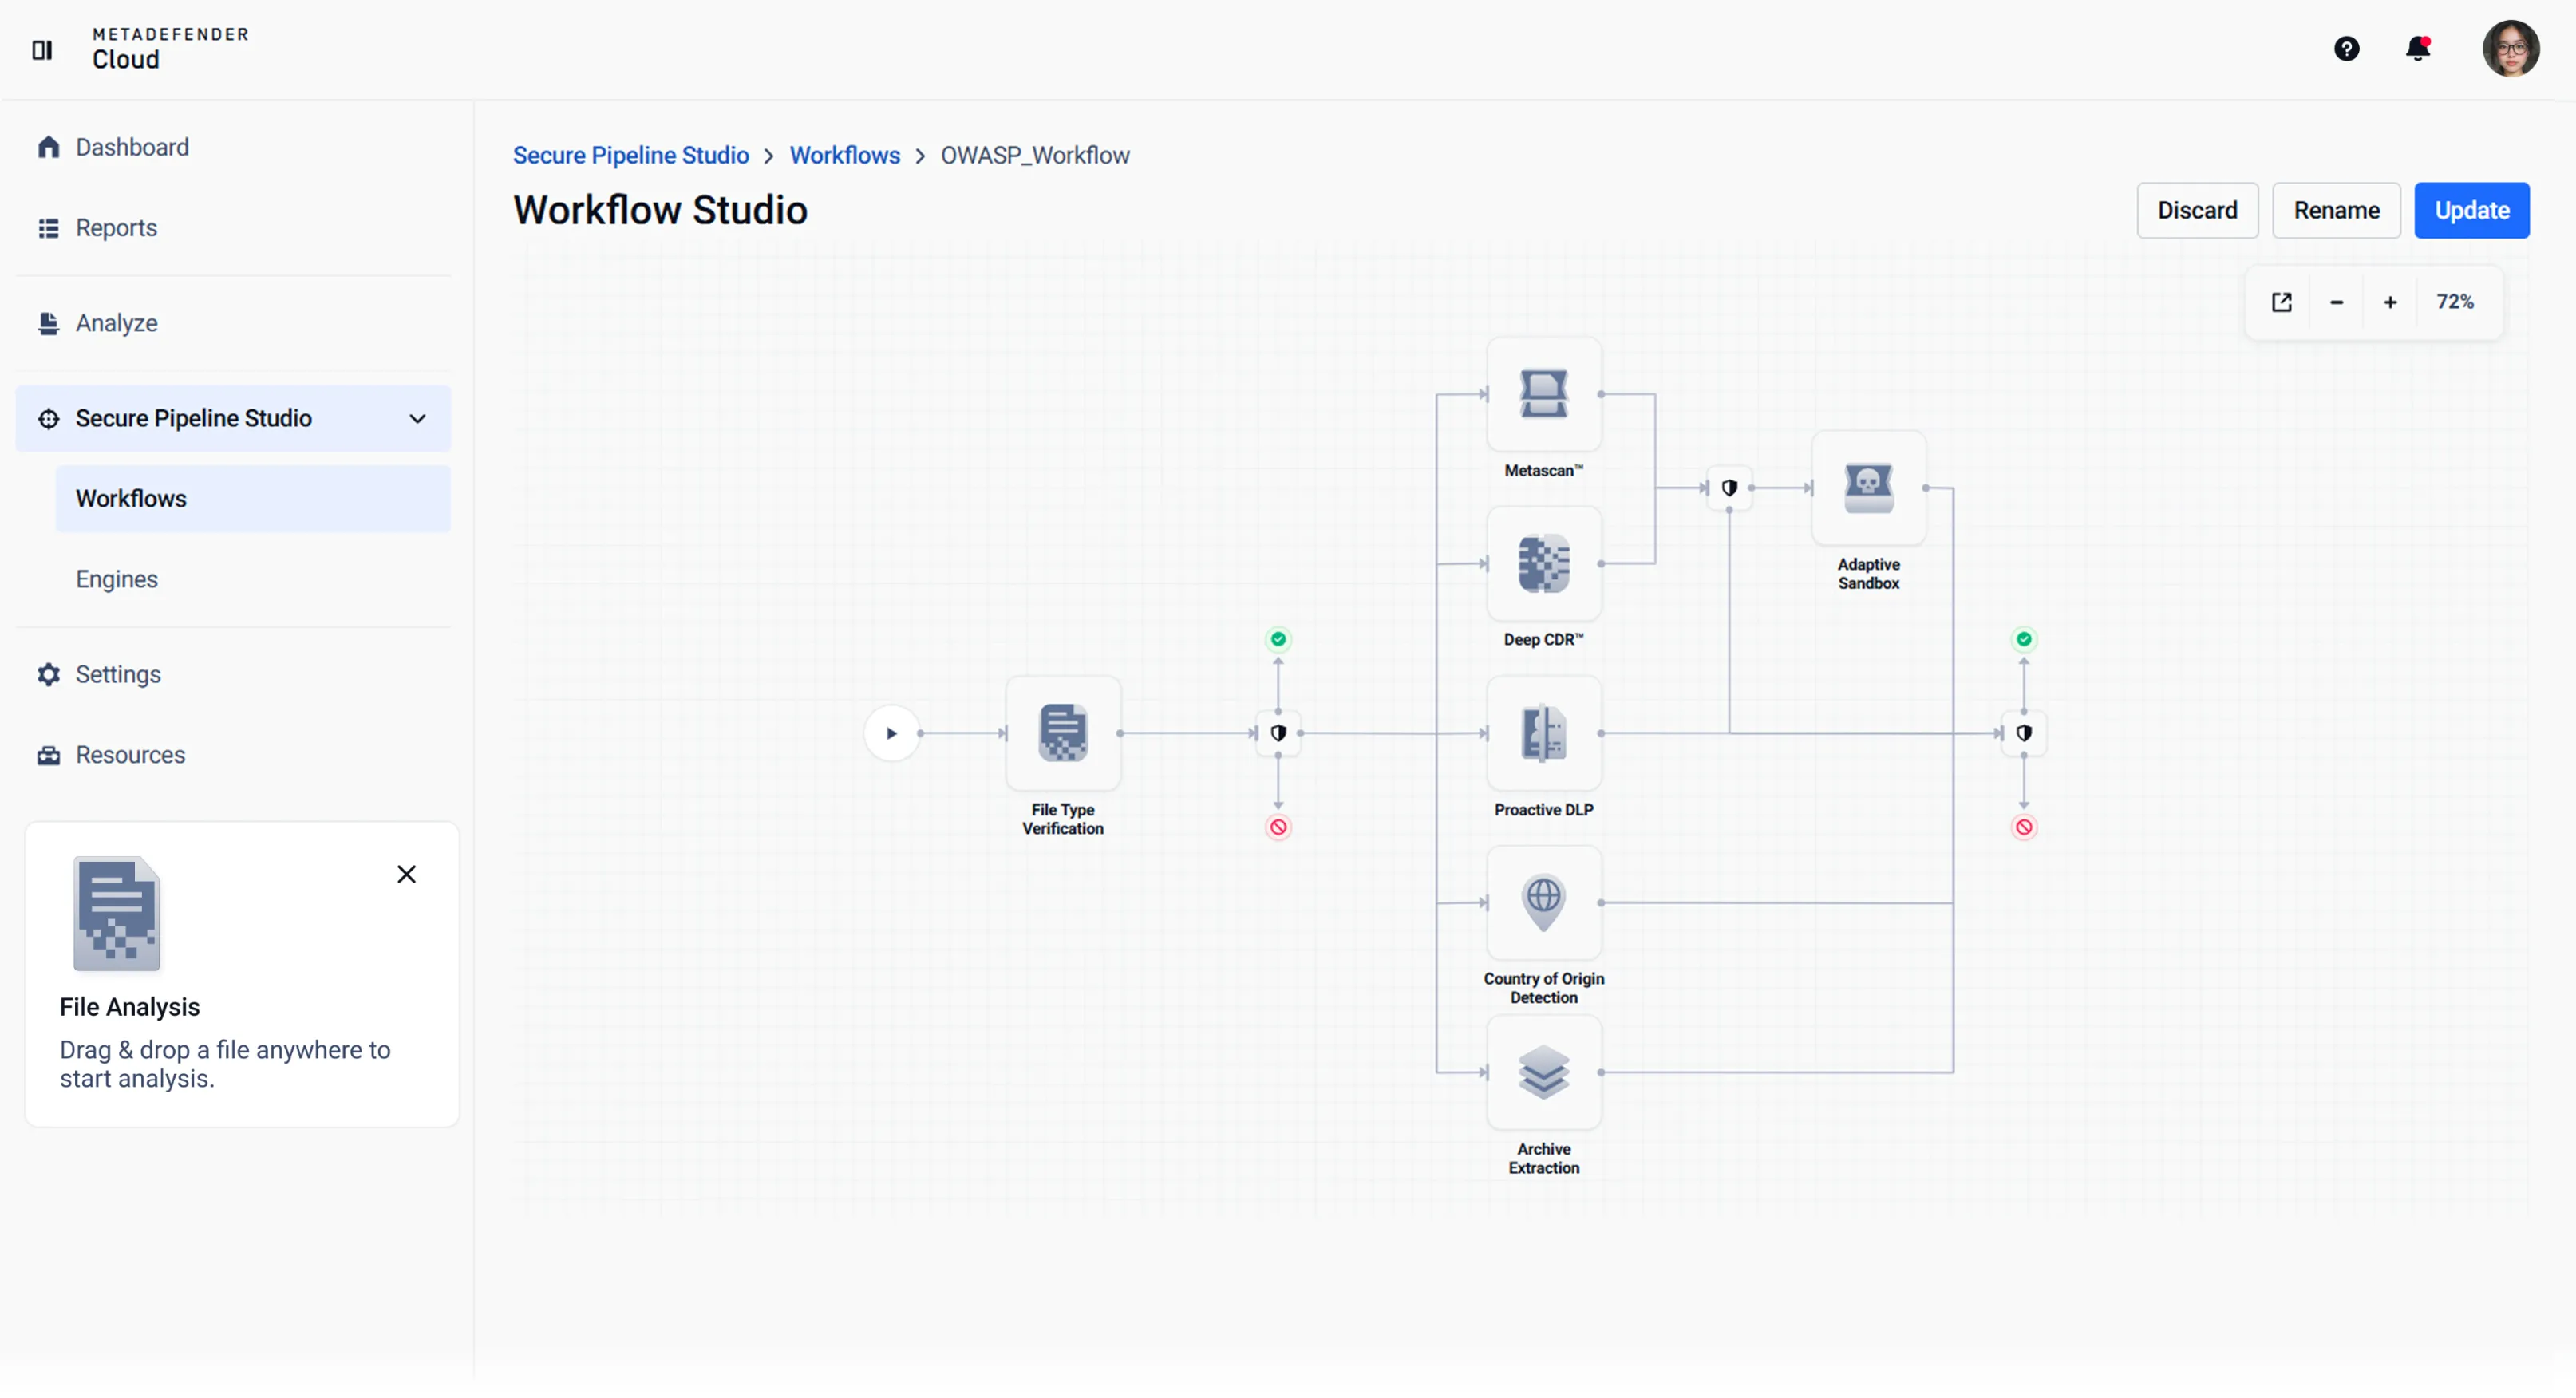
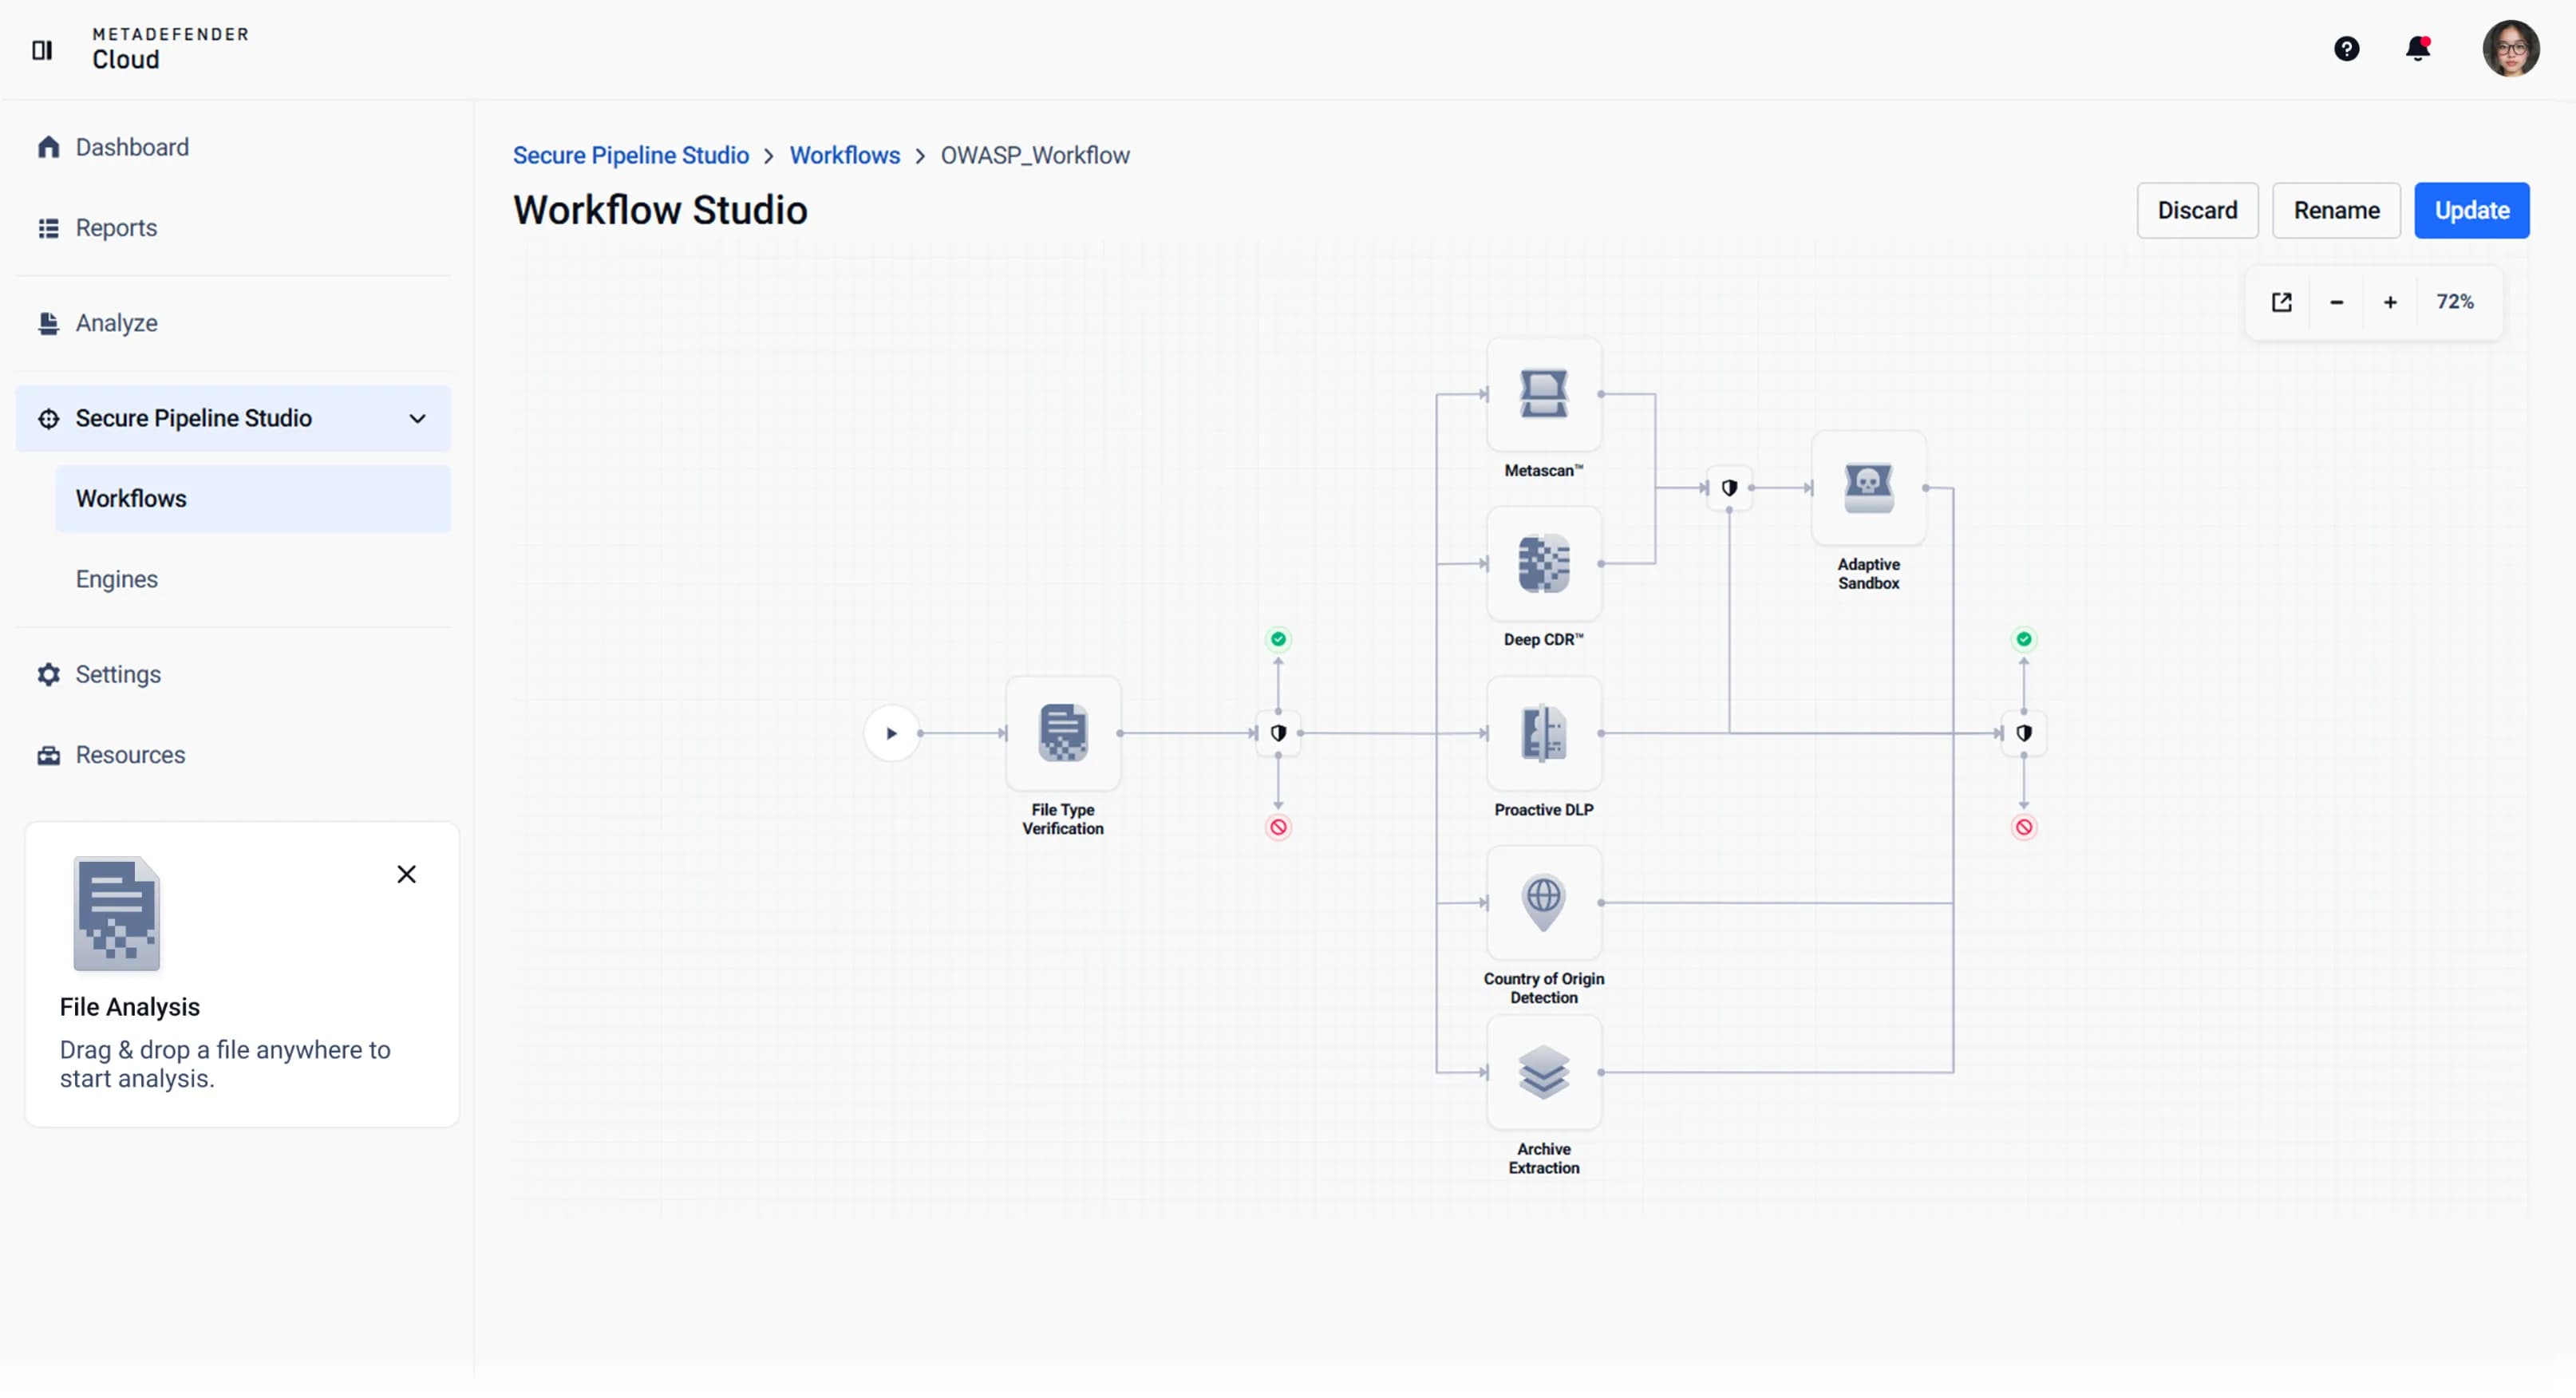 カスタムワークフロー
ファイルの種類、送信元、リスクレベル、またはコンプライアンス要件に基づいてセキュリティポリシーを自動化します。
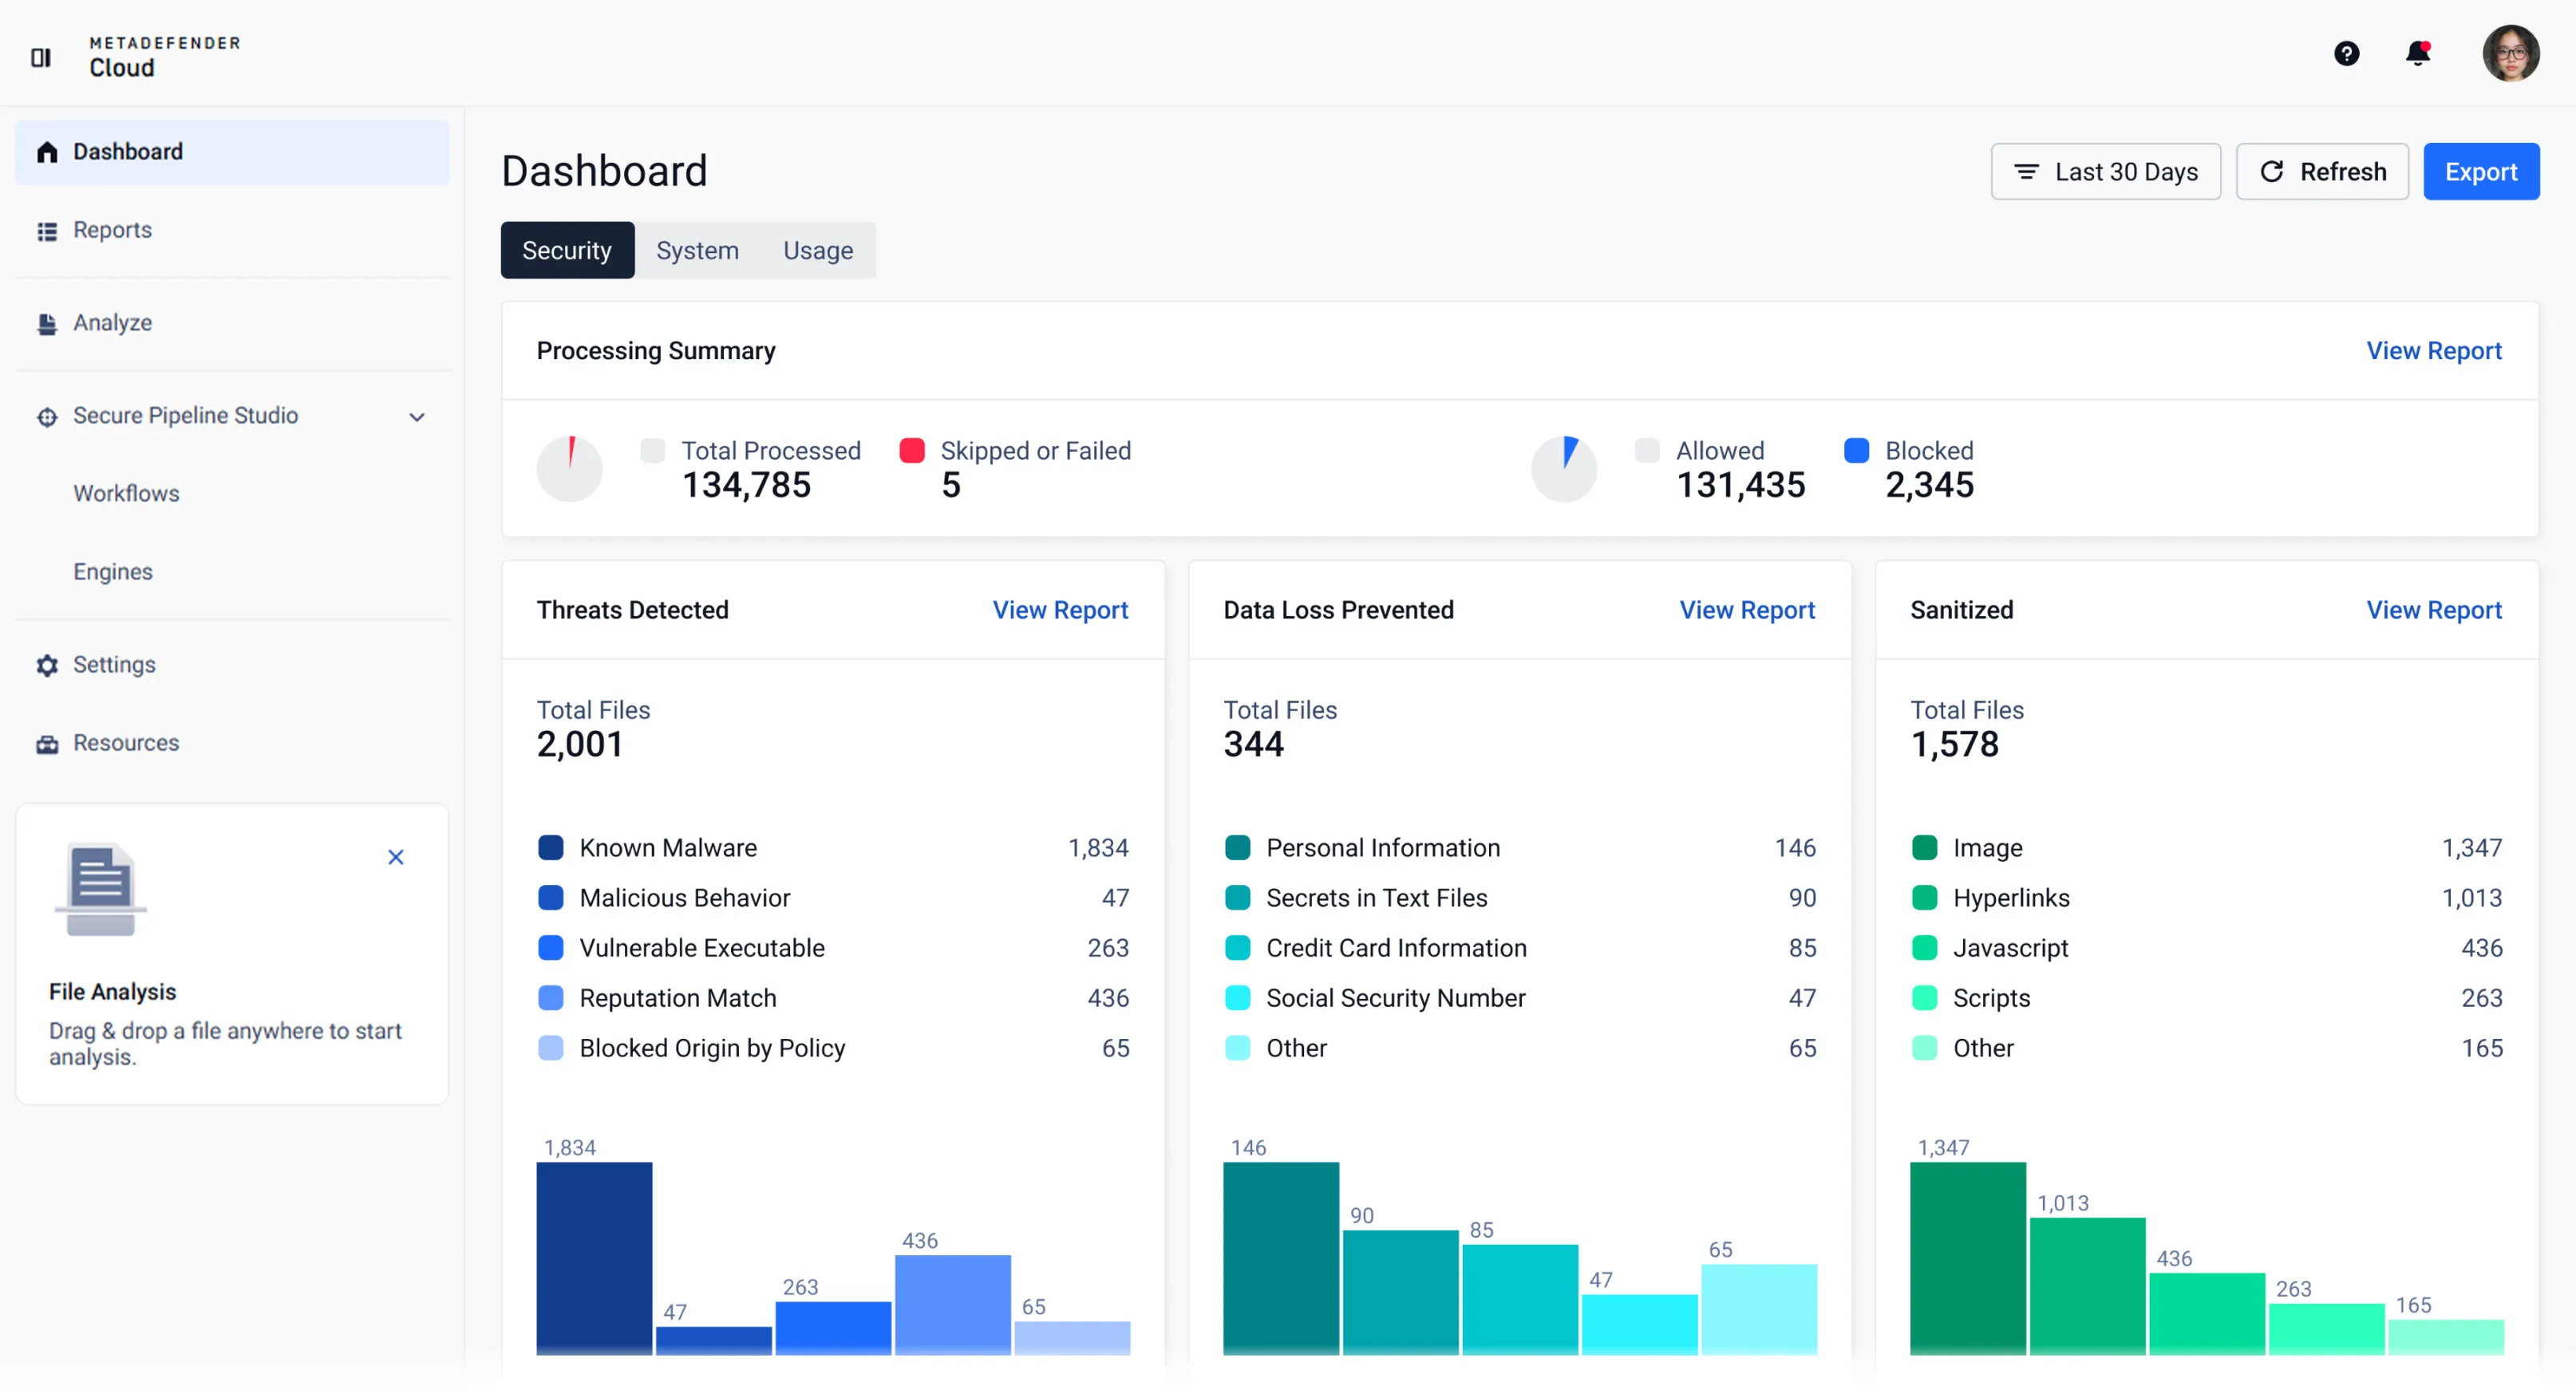
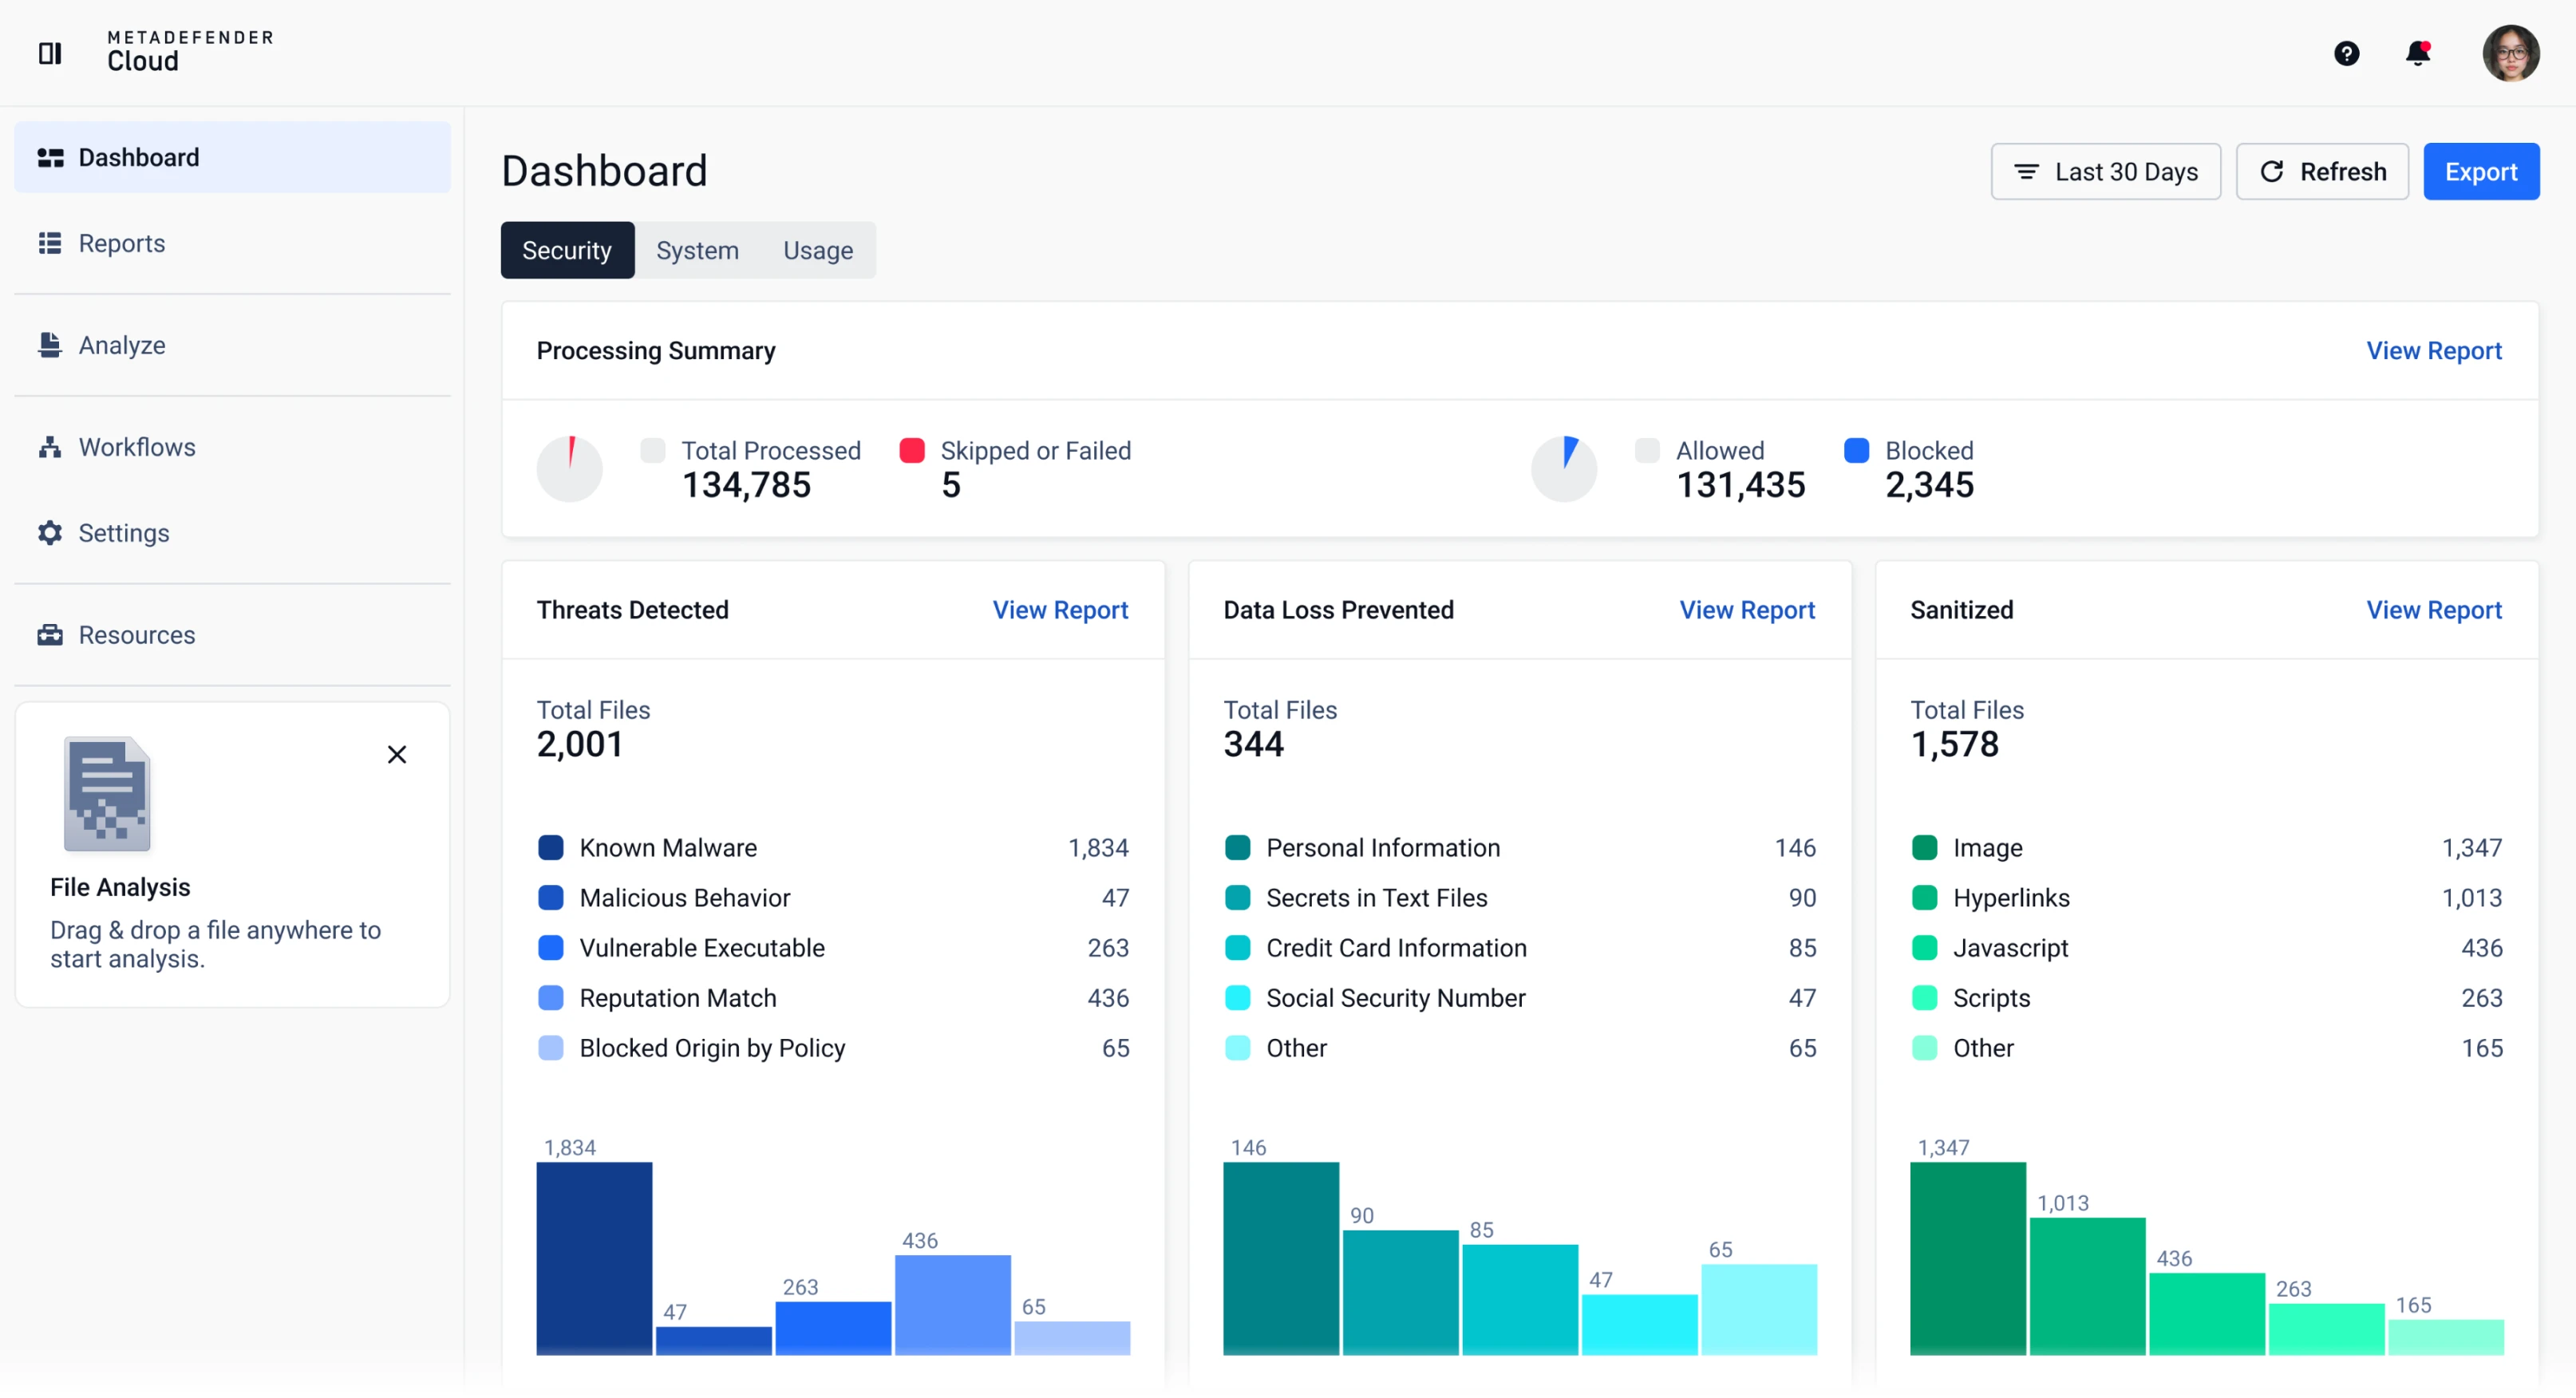
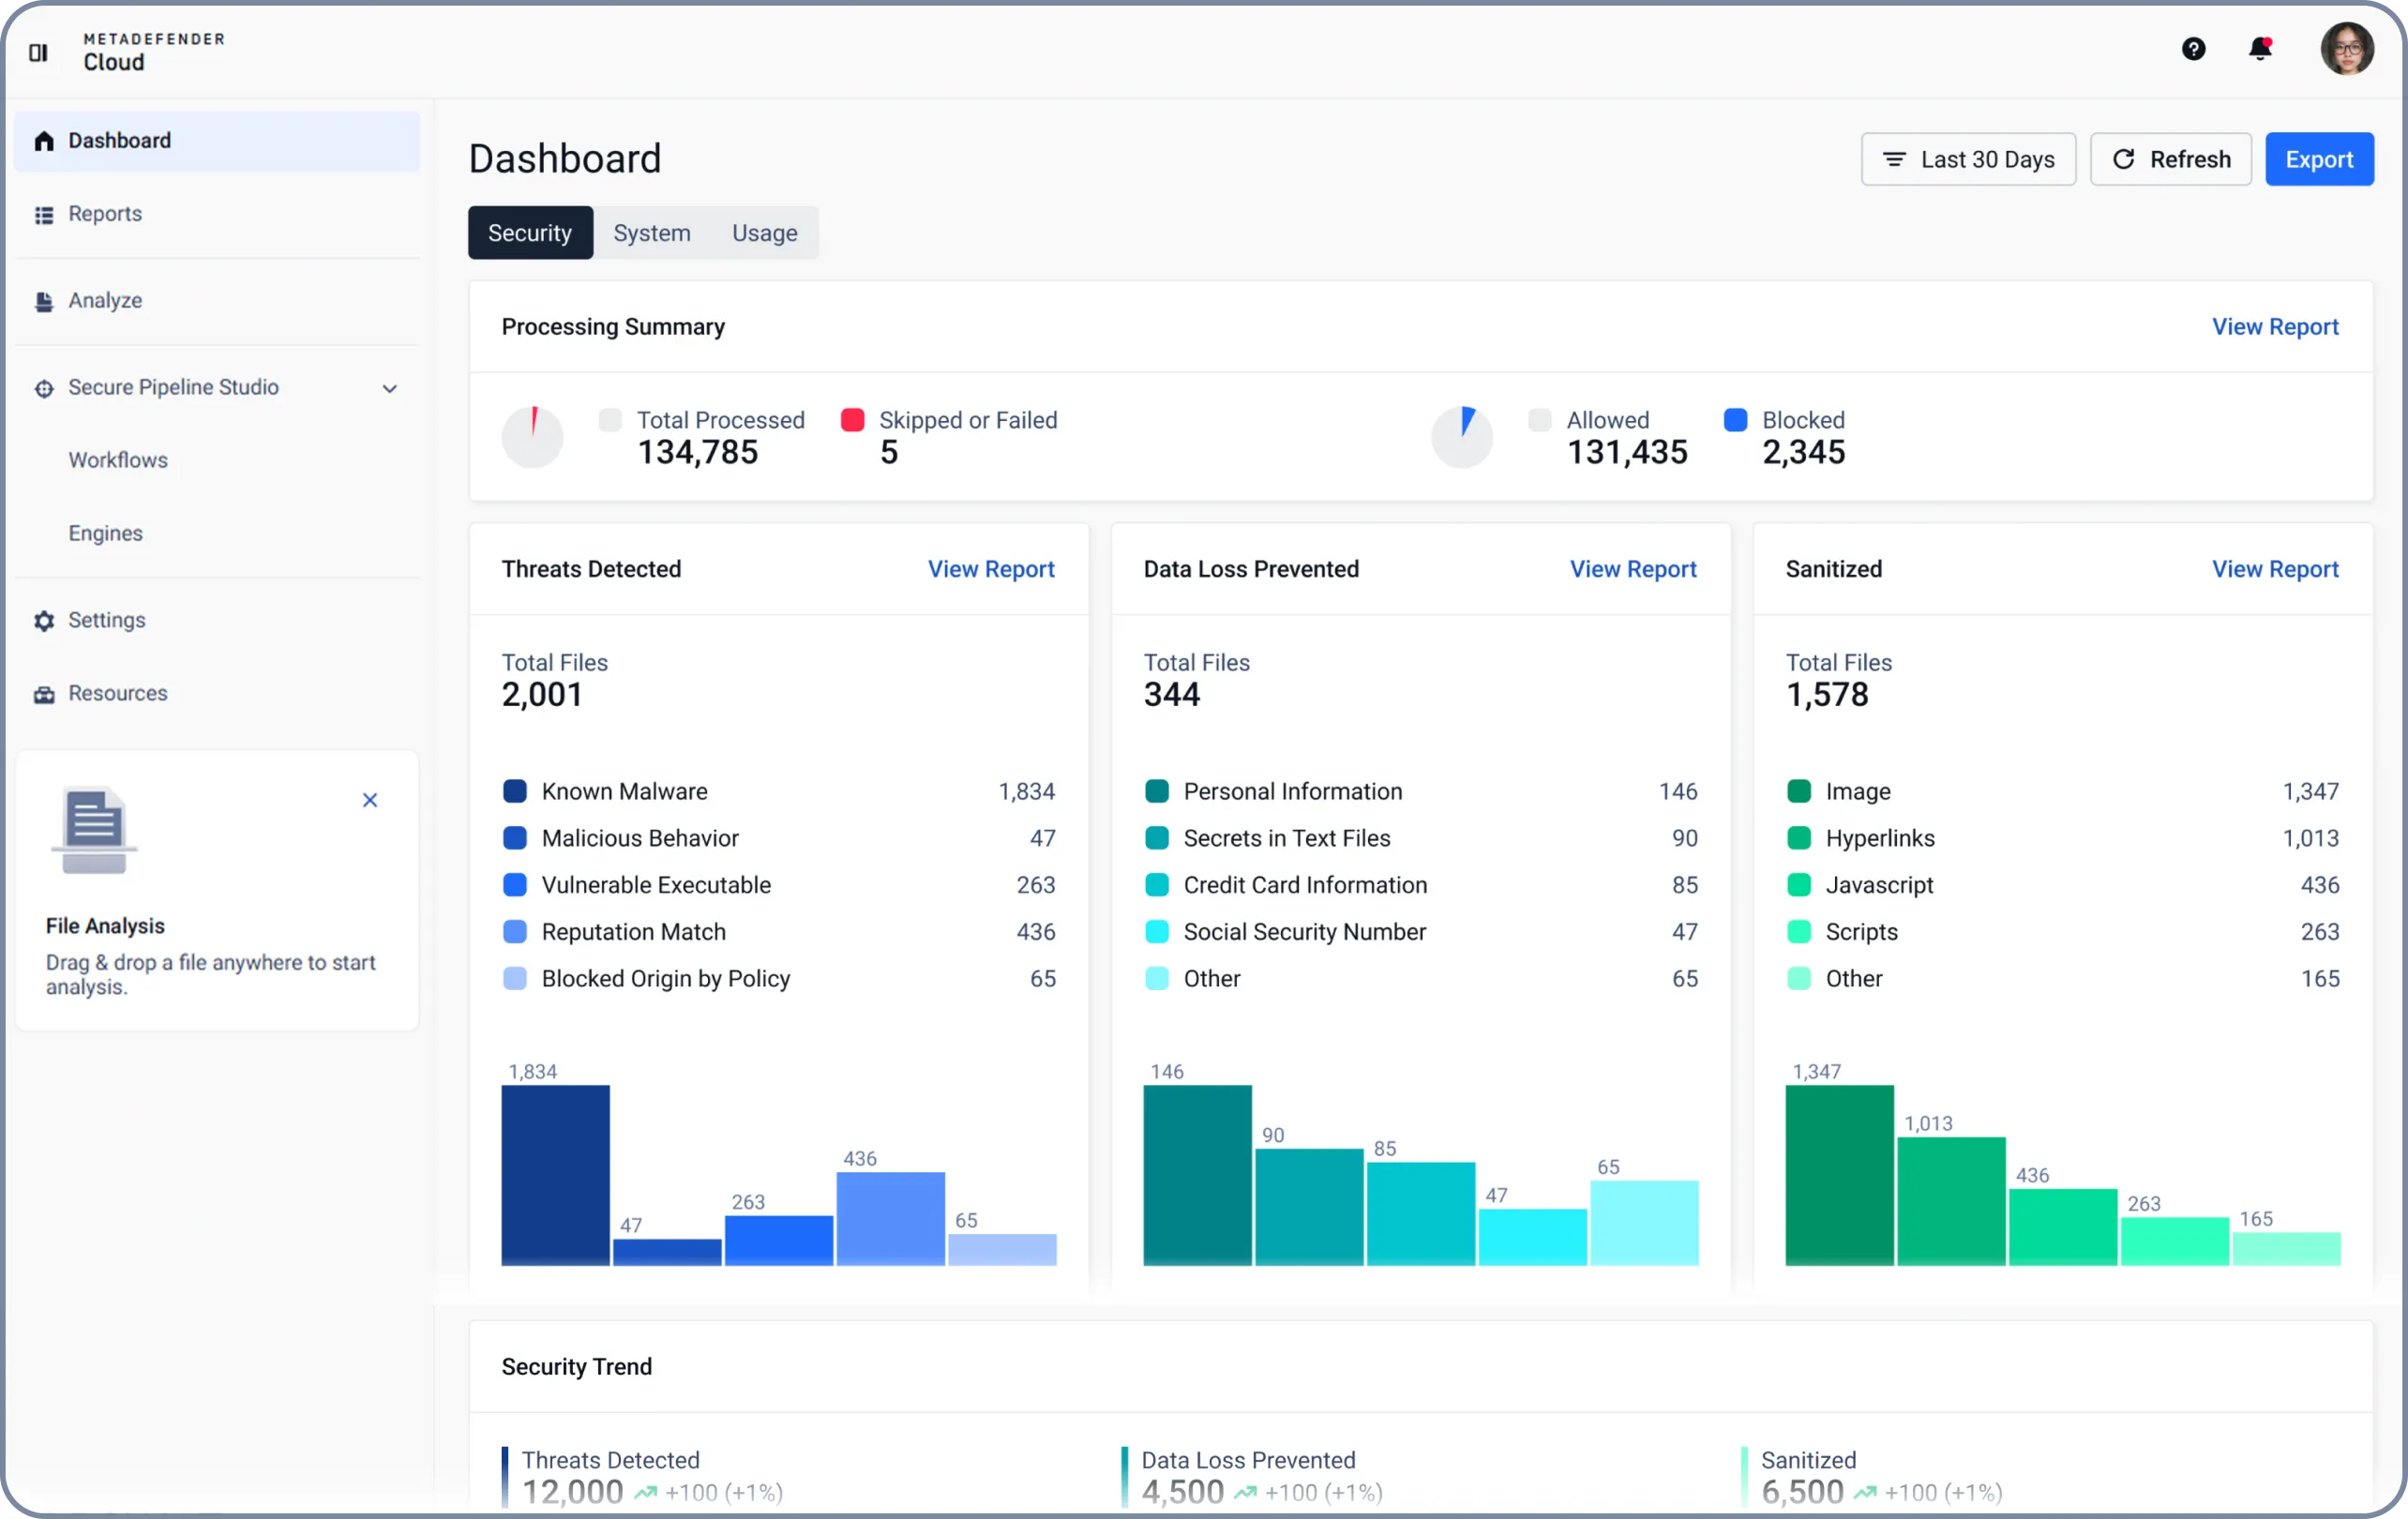
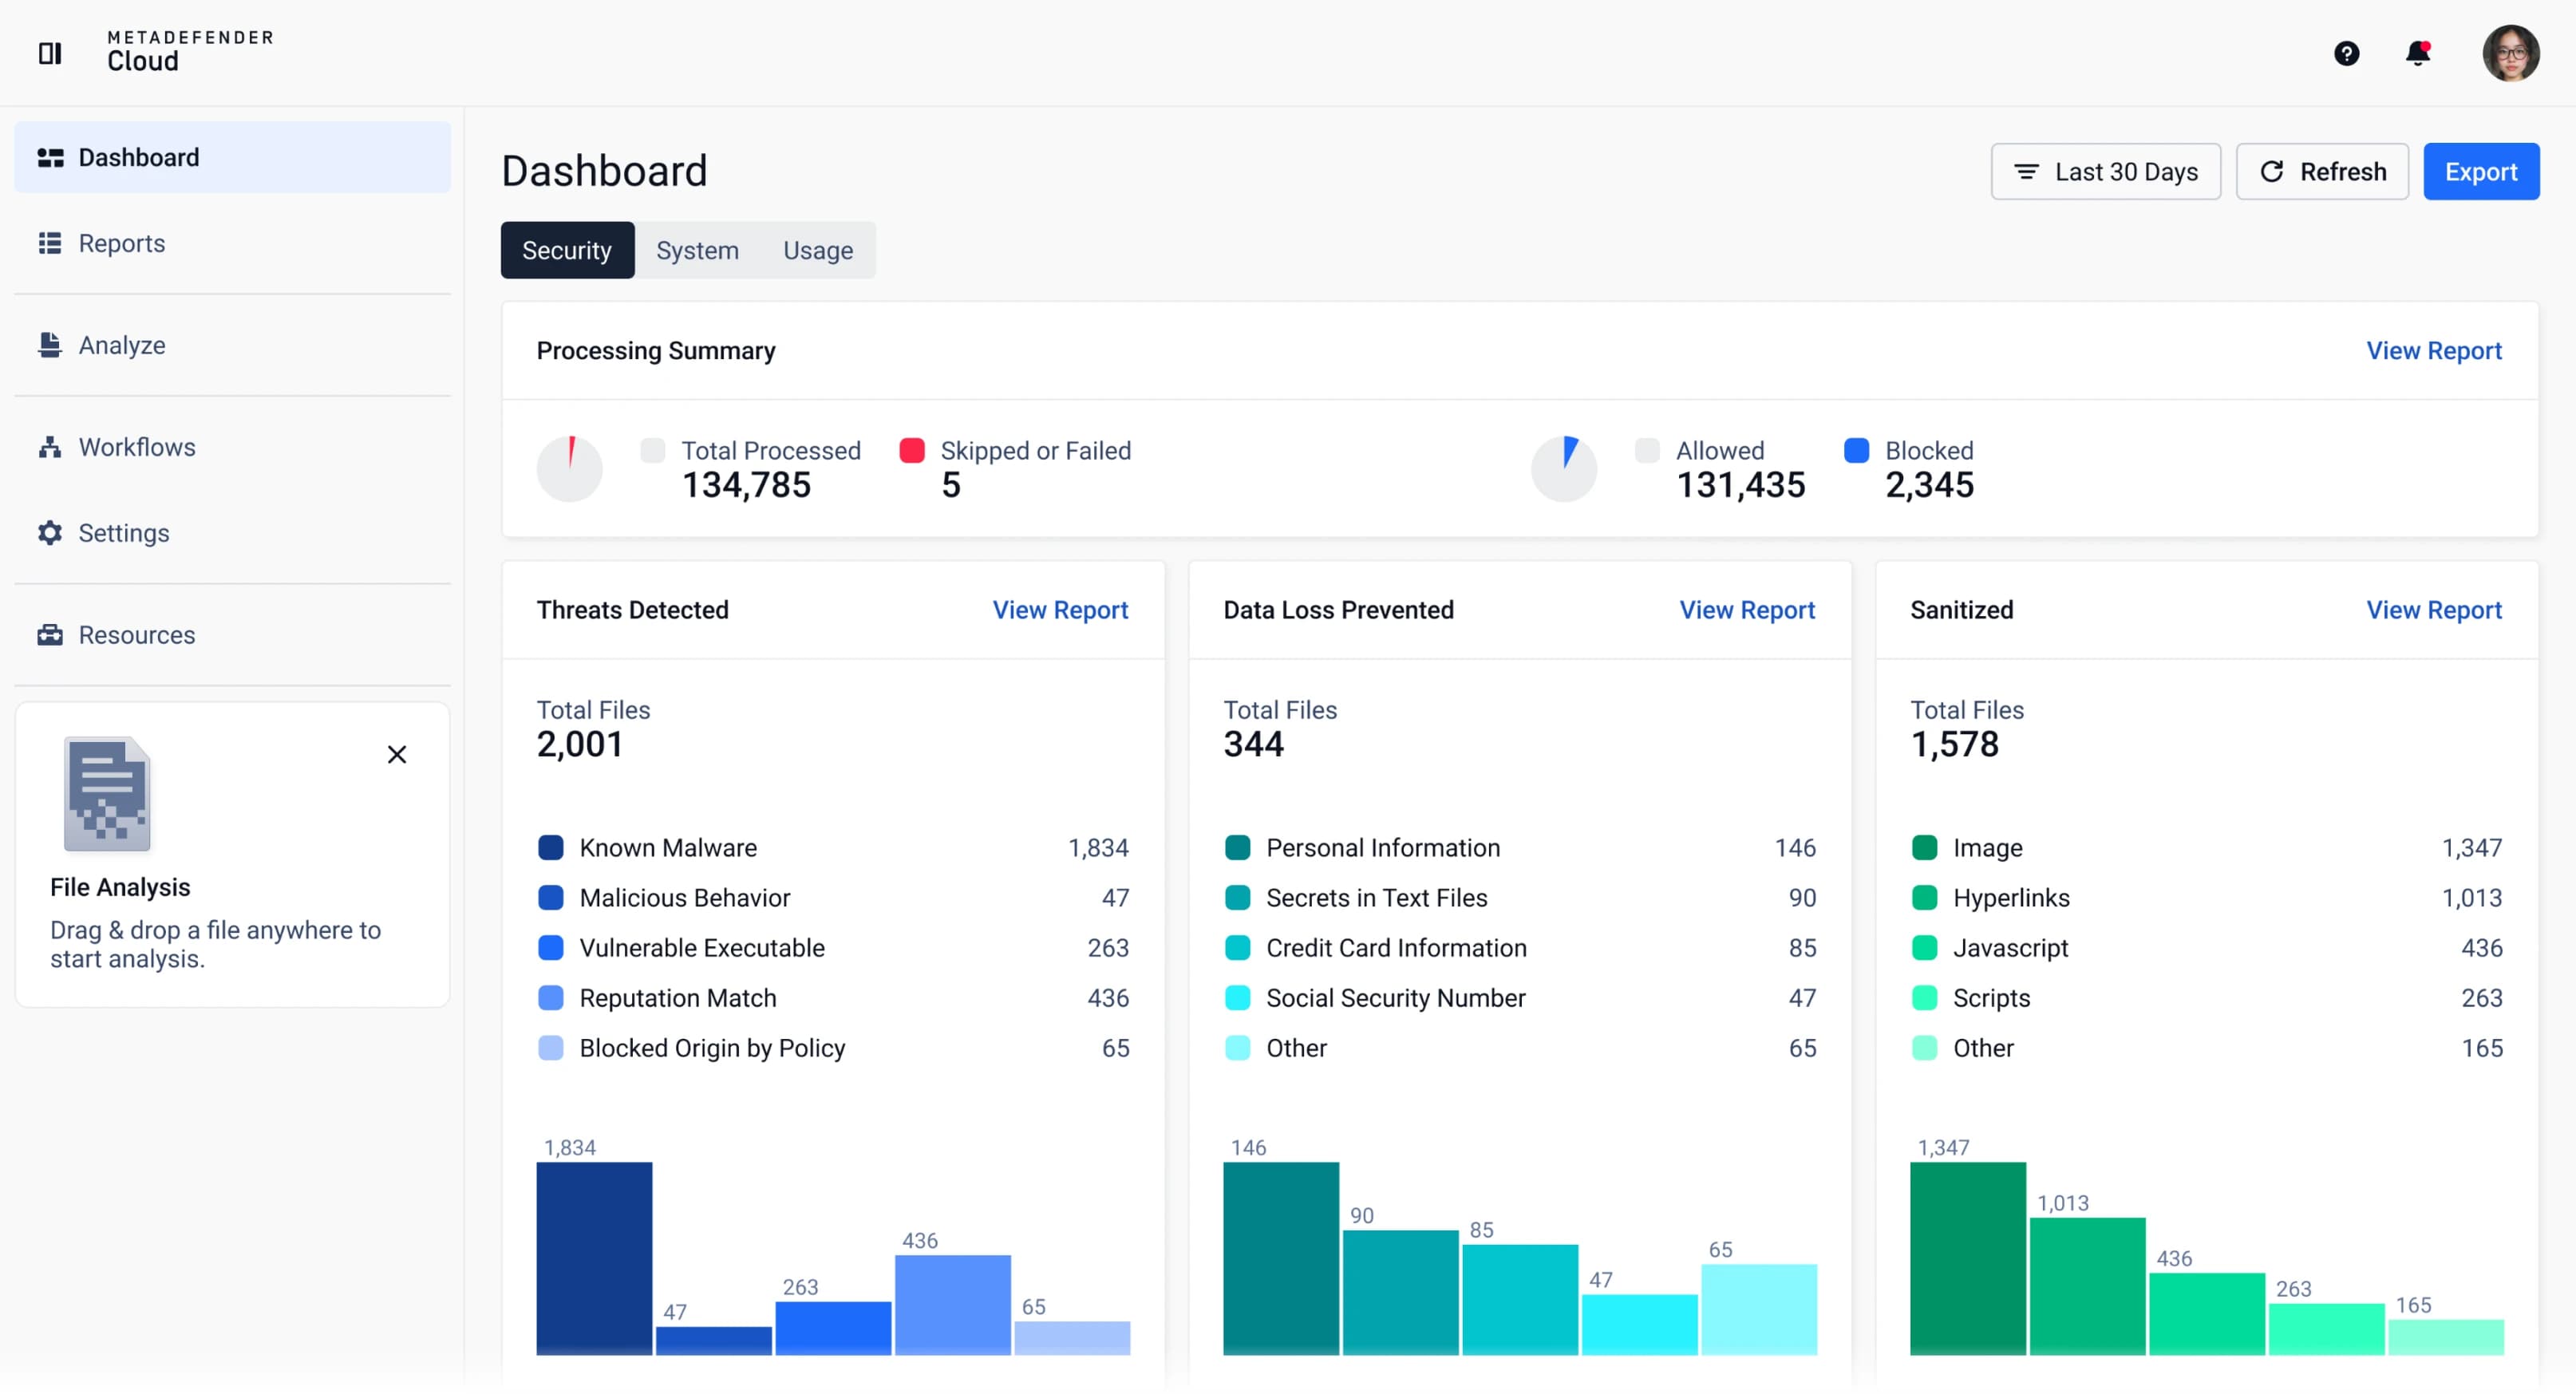 ダッシュボードの使い方
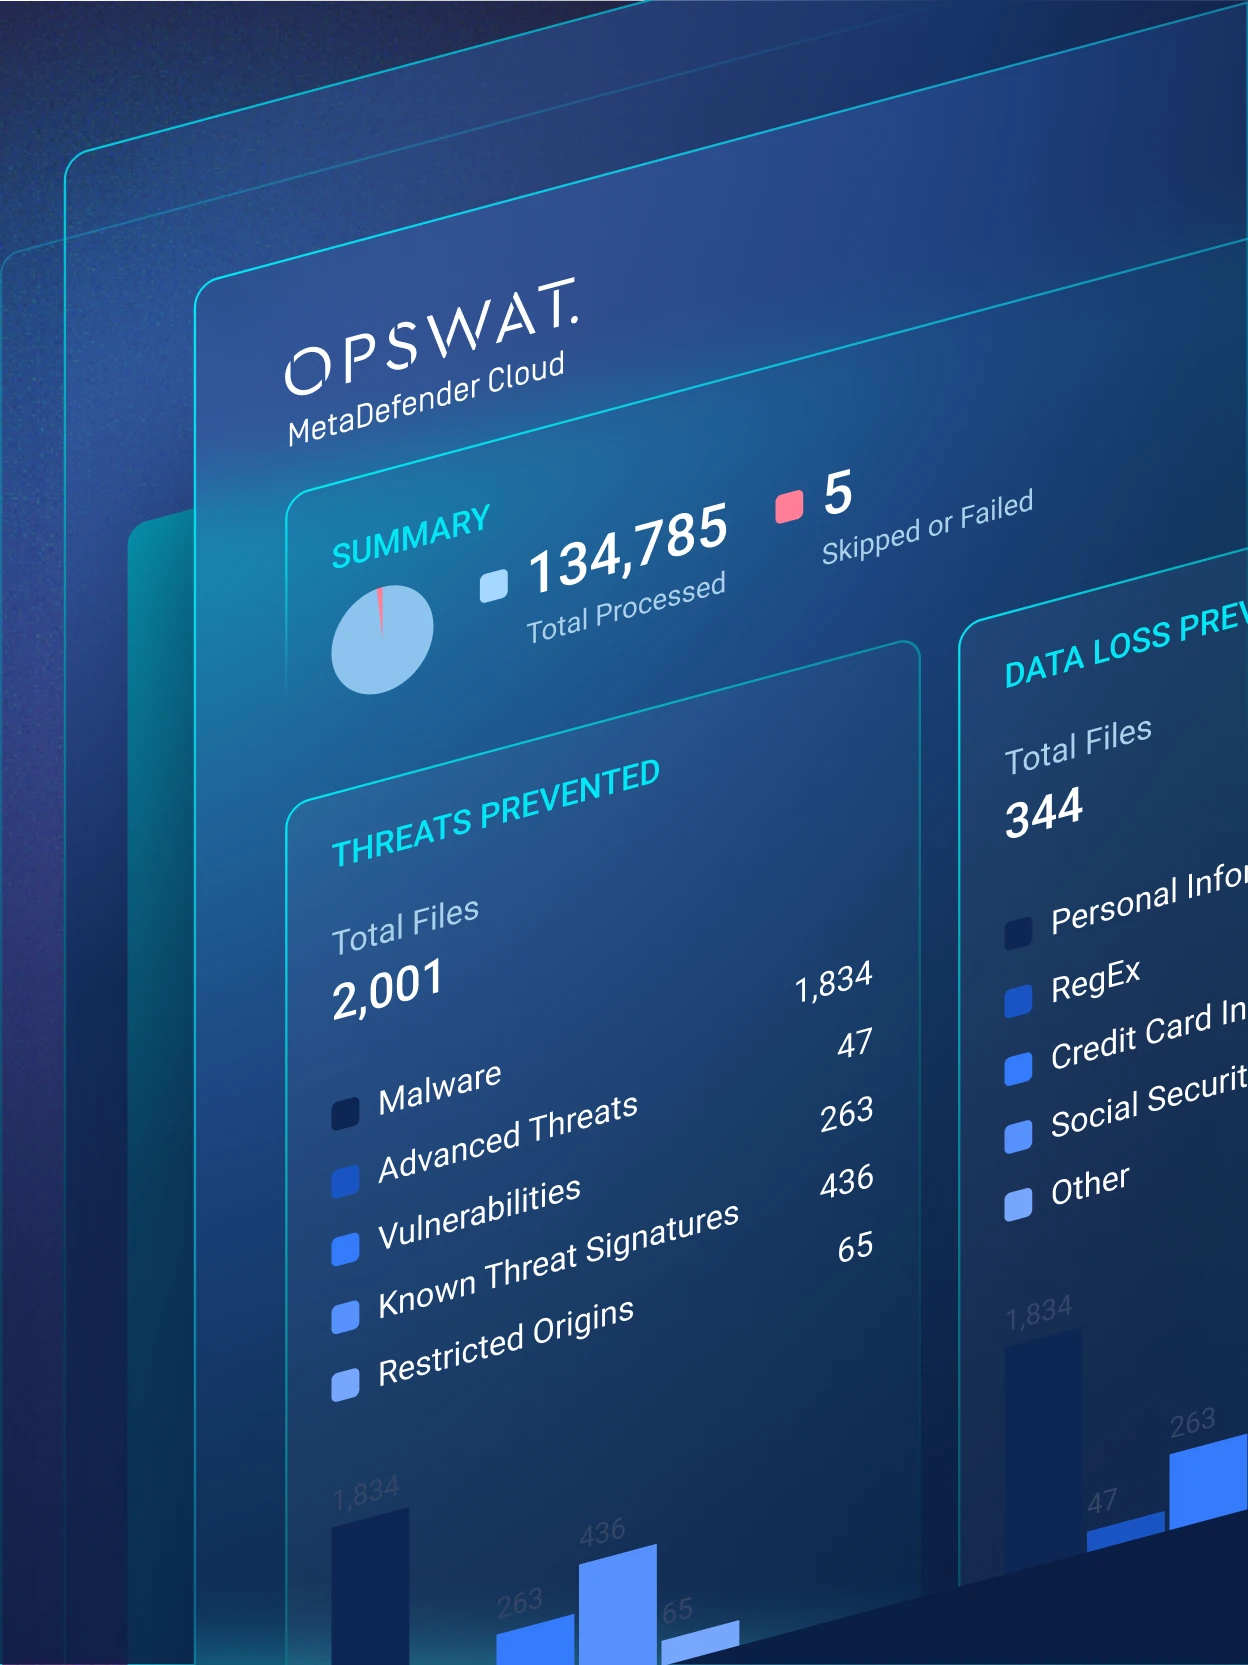
リアルタイムのメトリクスと使用状況分析でスキャン結果を確認できます。
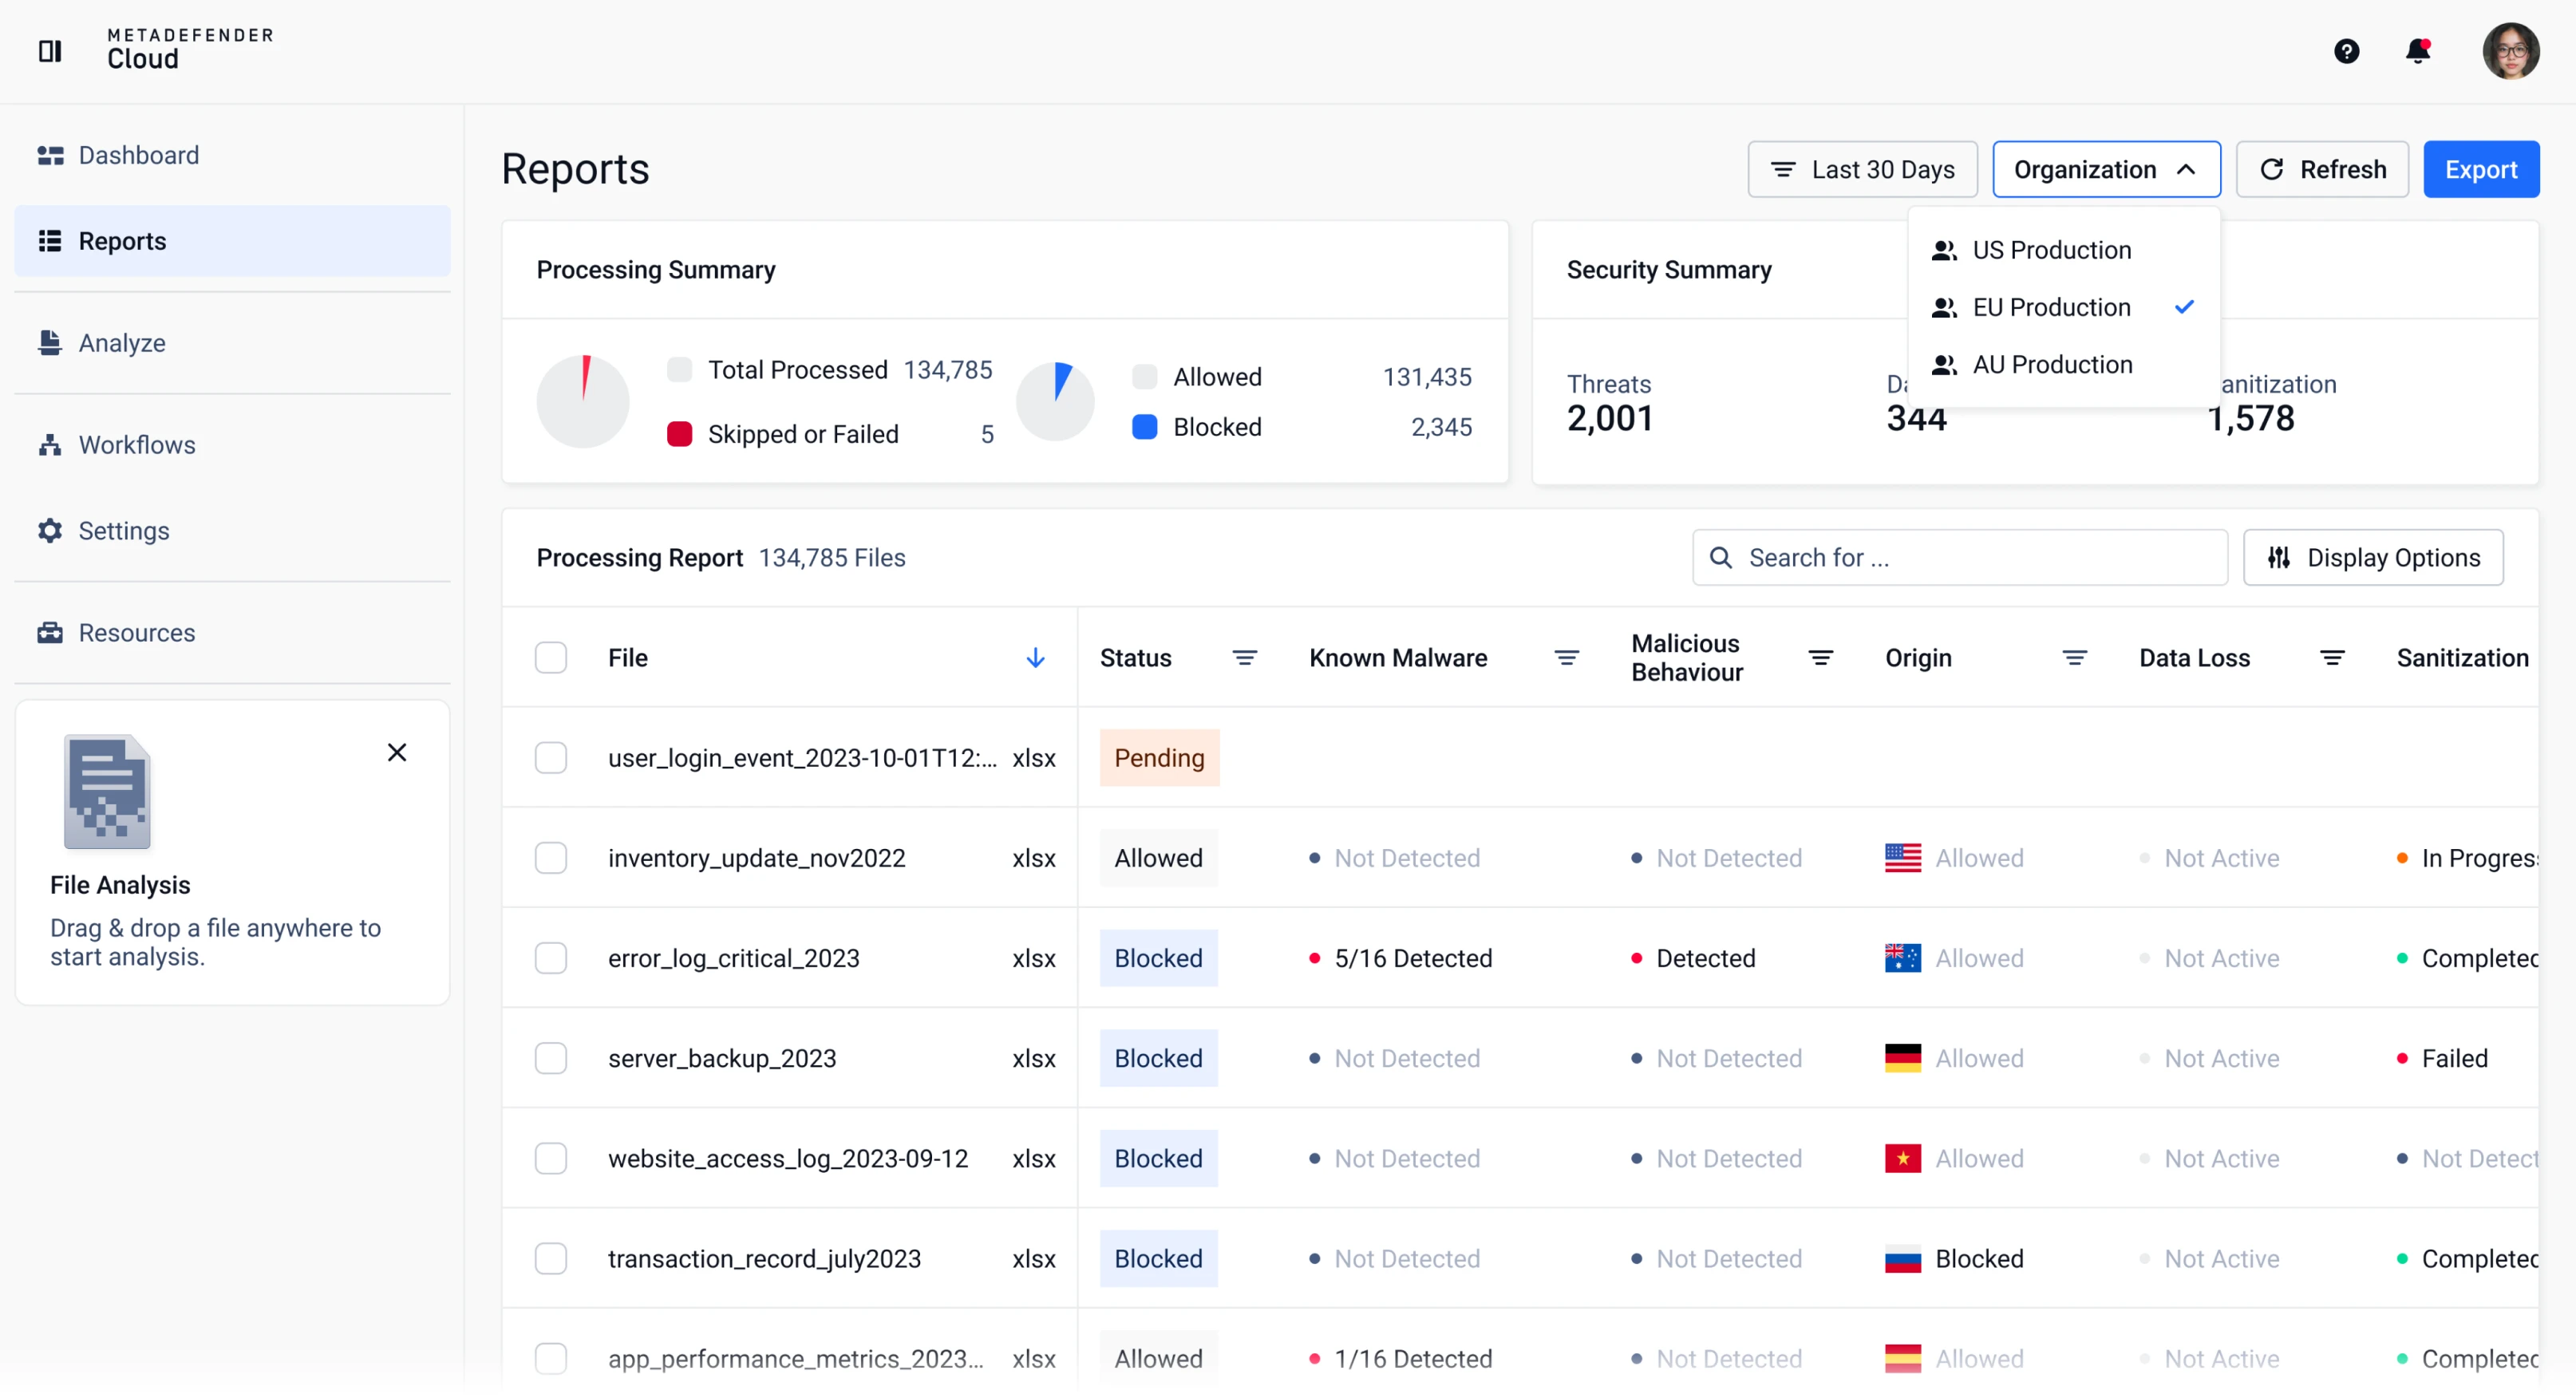
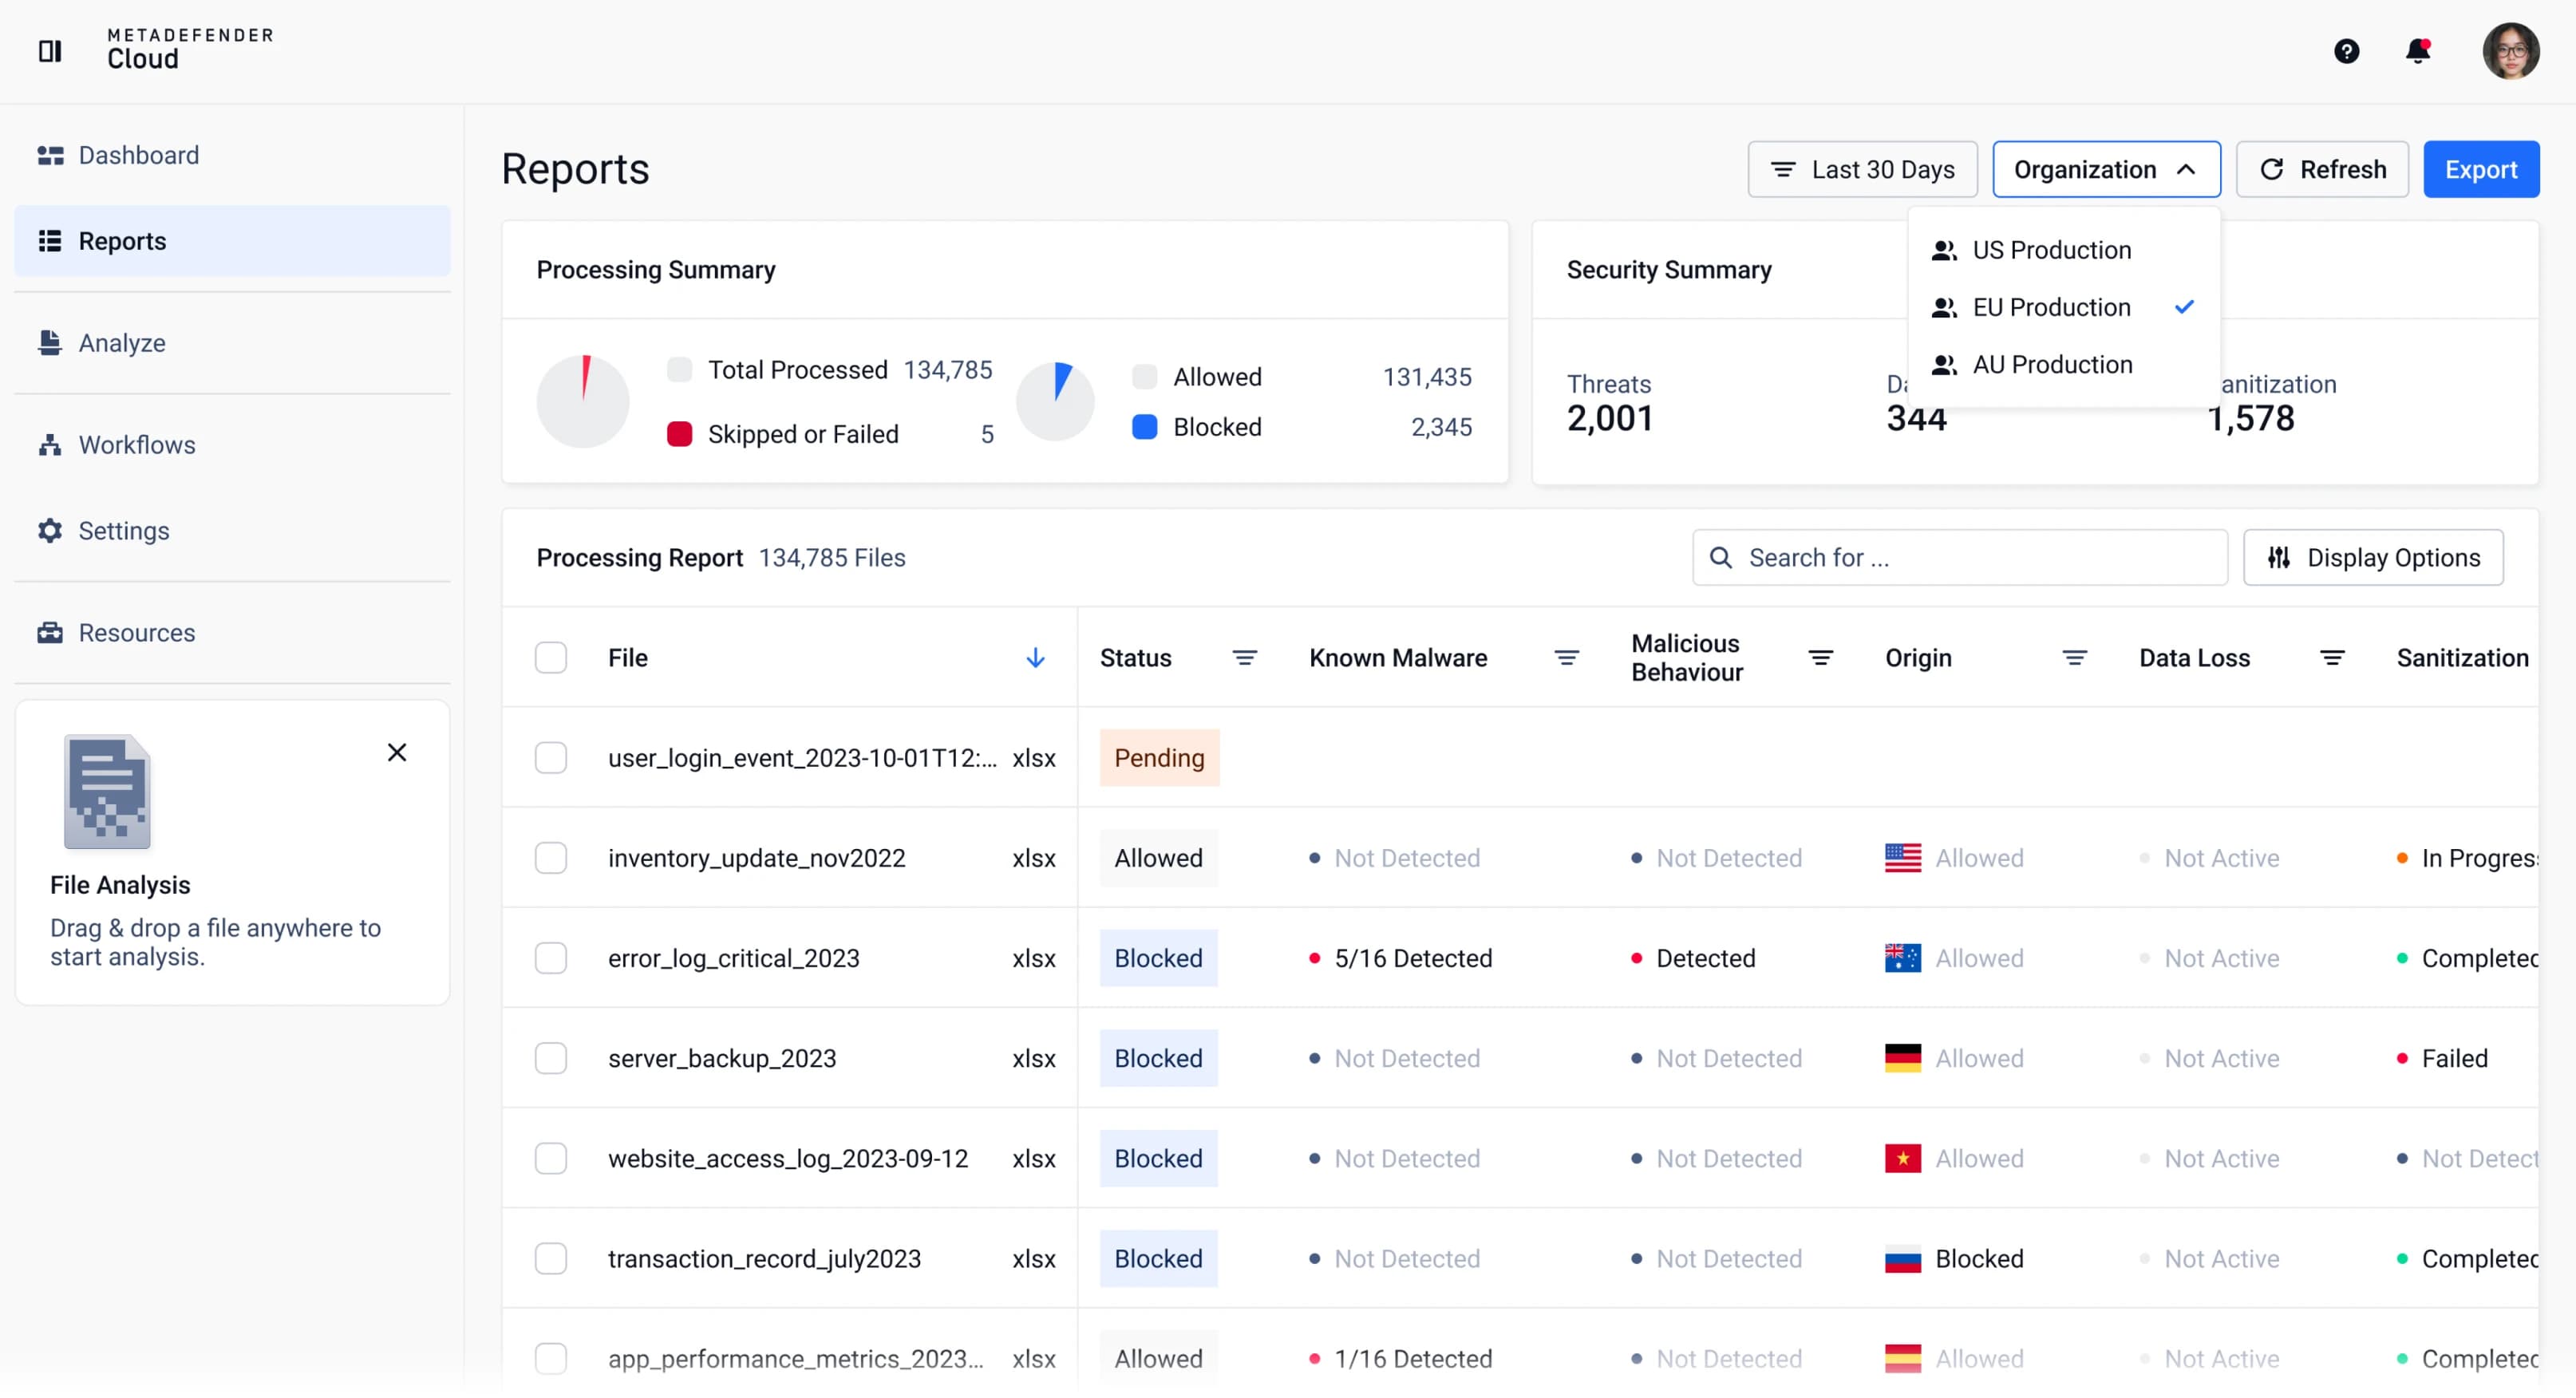 データーシート
スキャンレポートへのアクセスとフィルタリング特定の顧客、部門、パートナーを監視
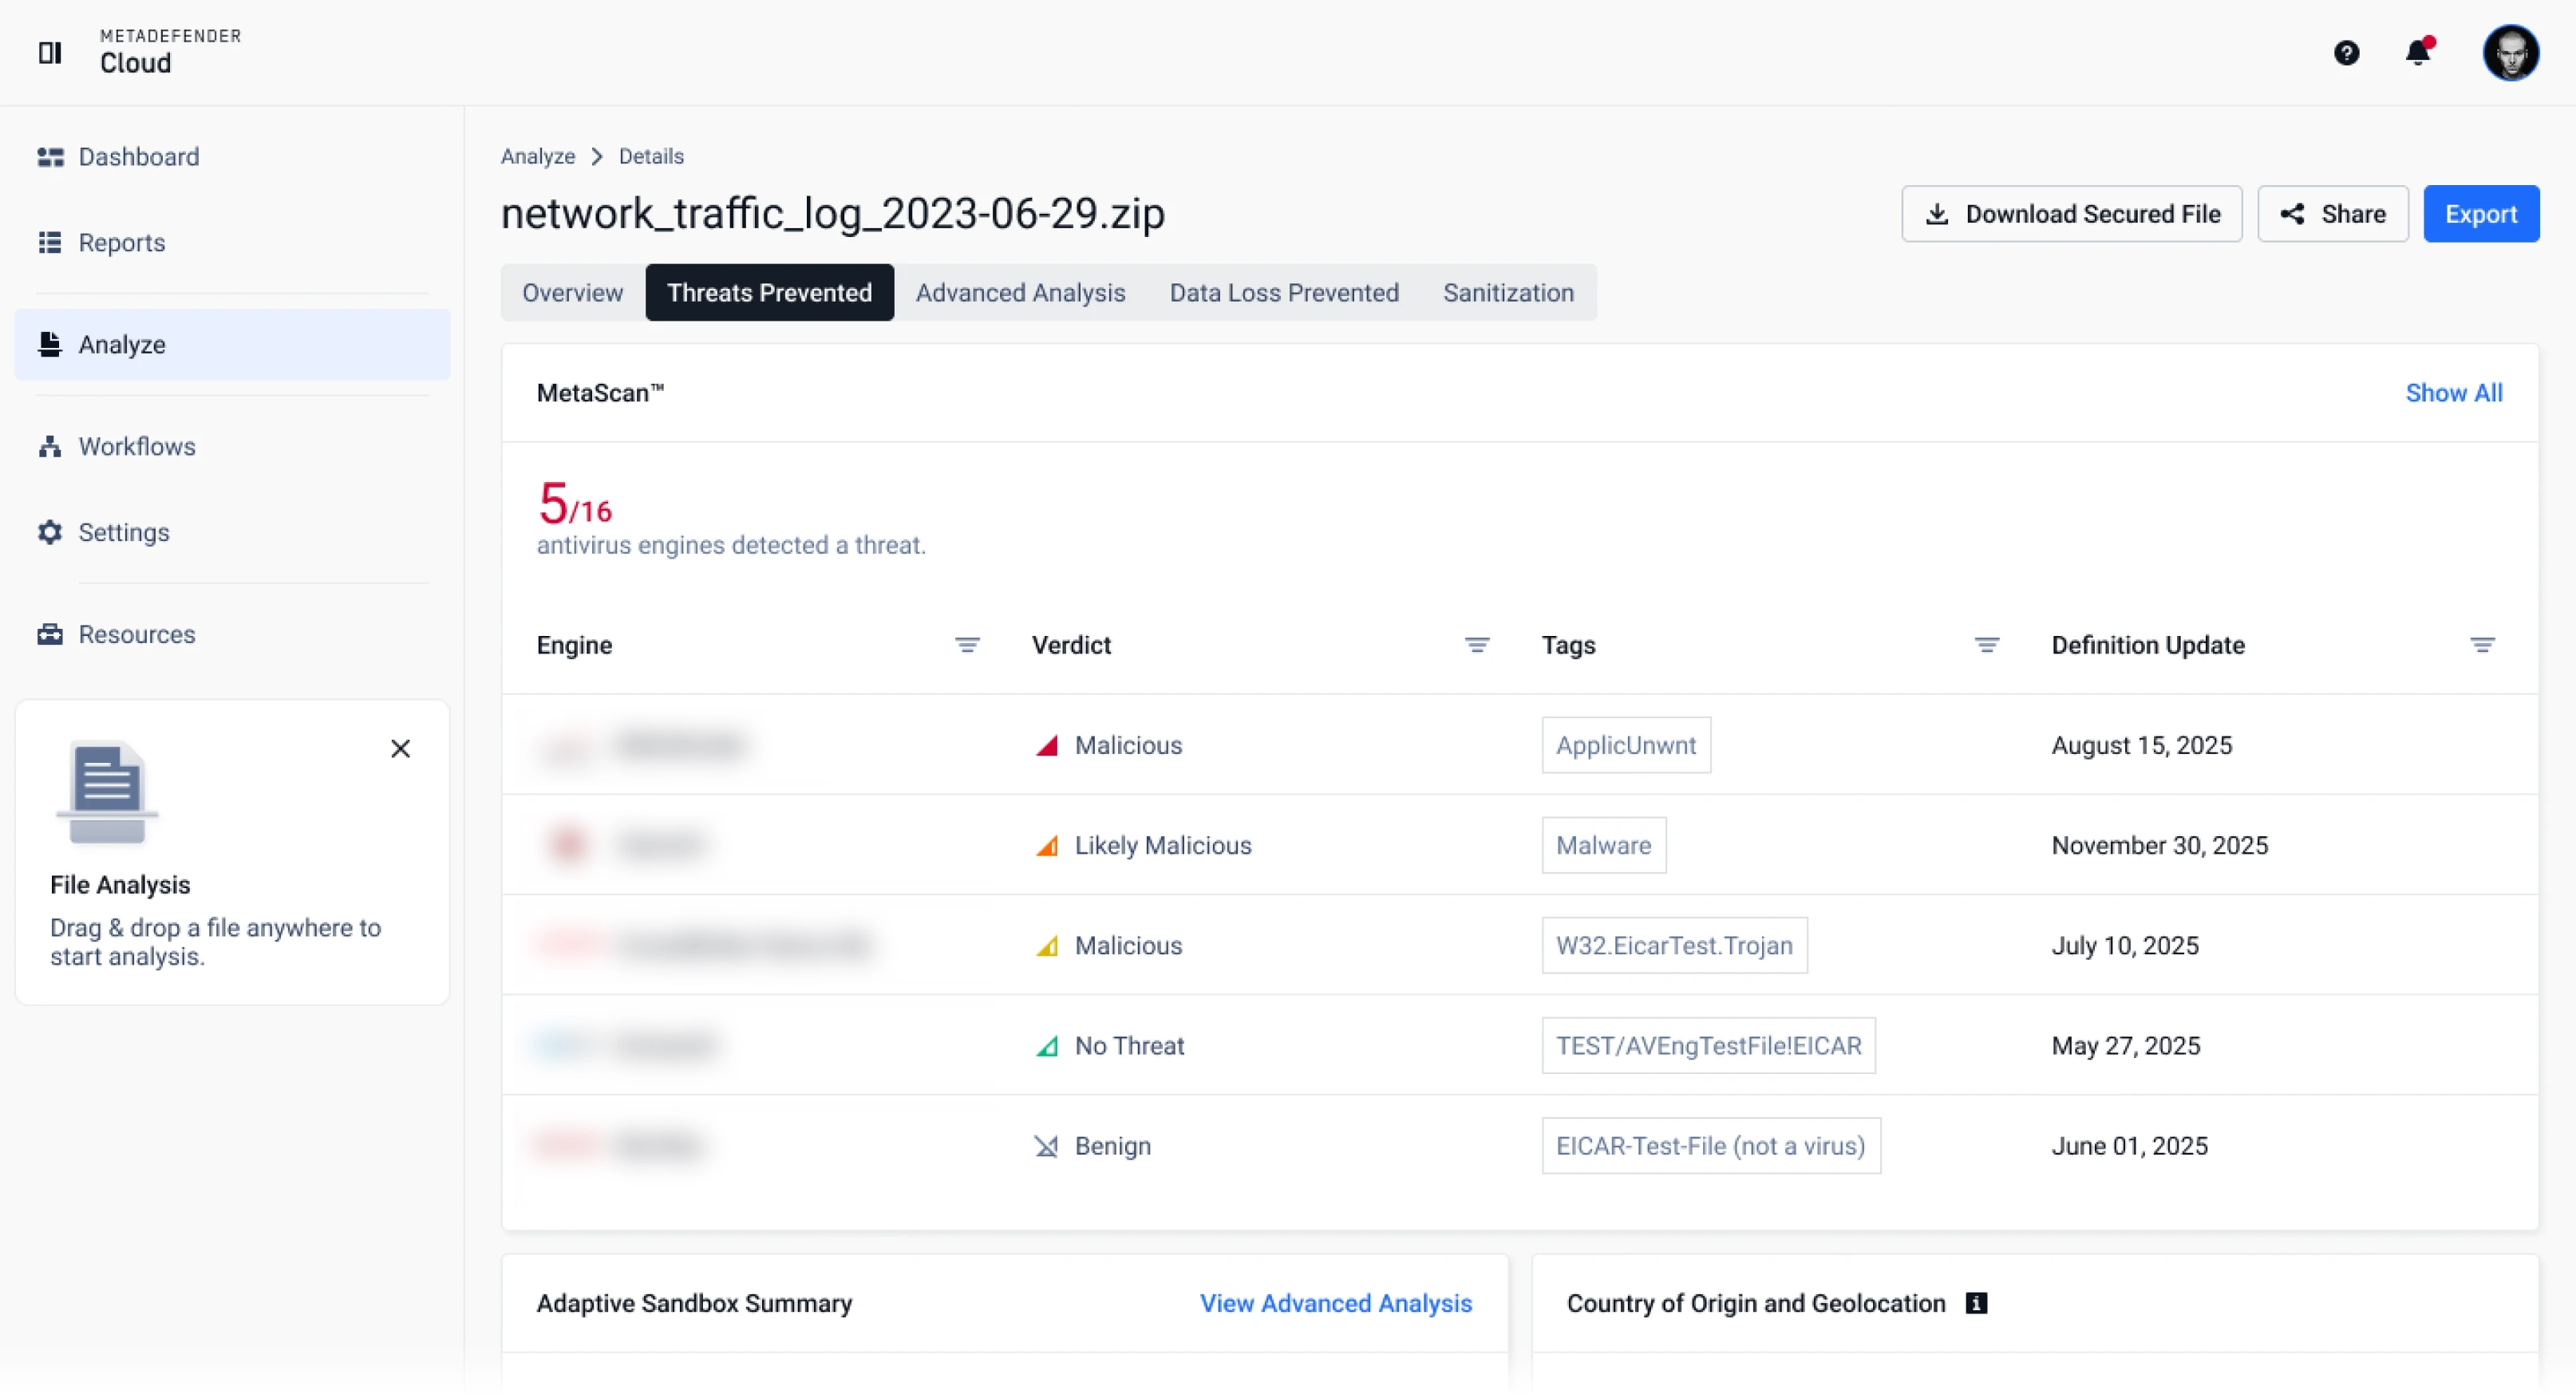
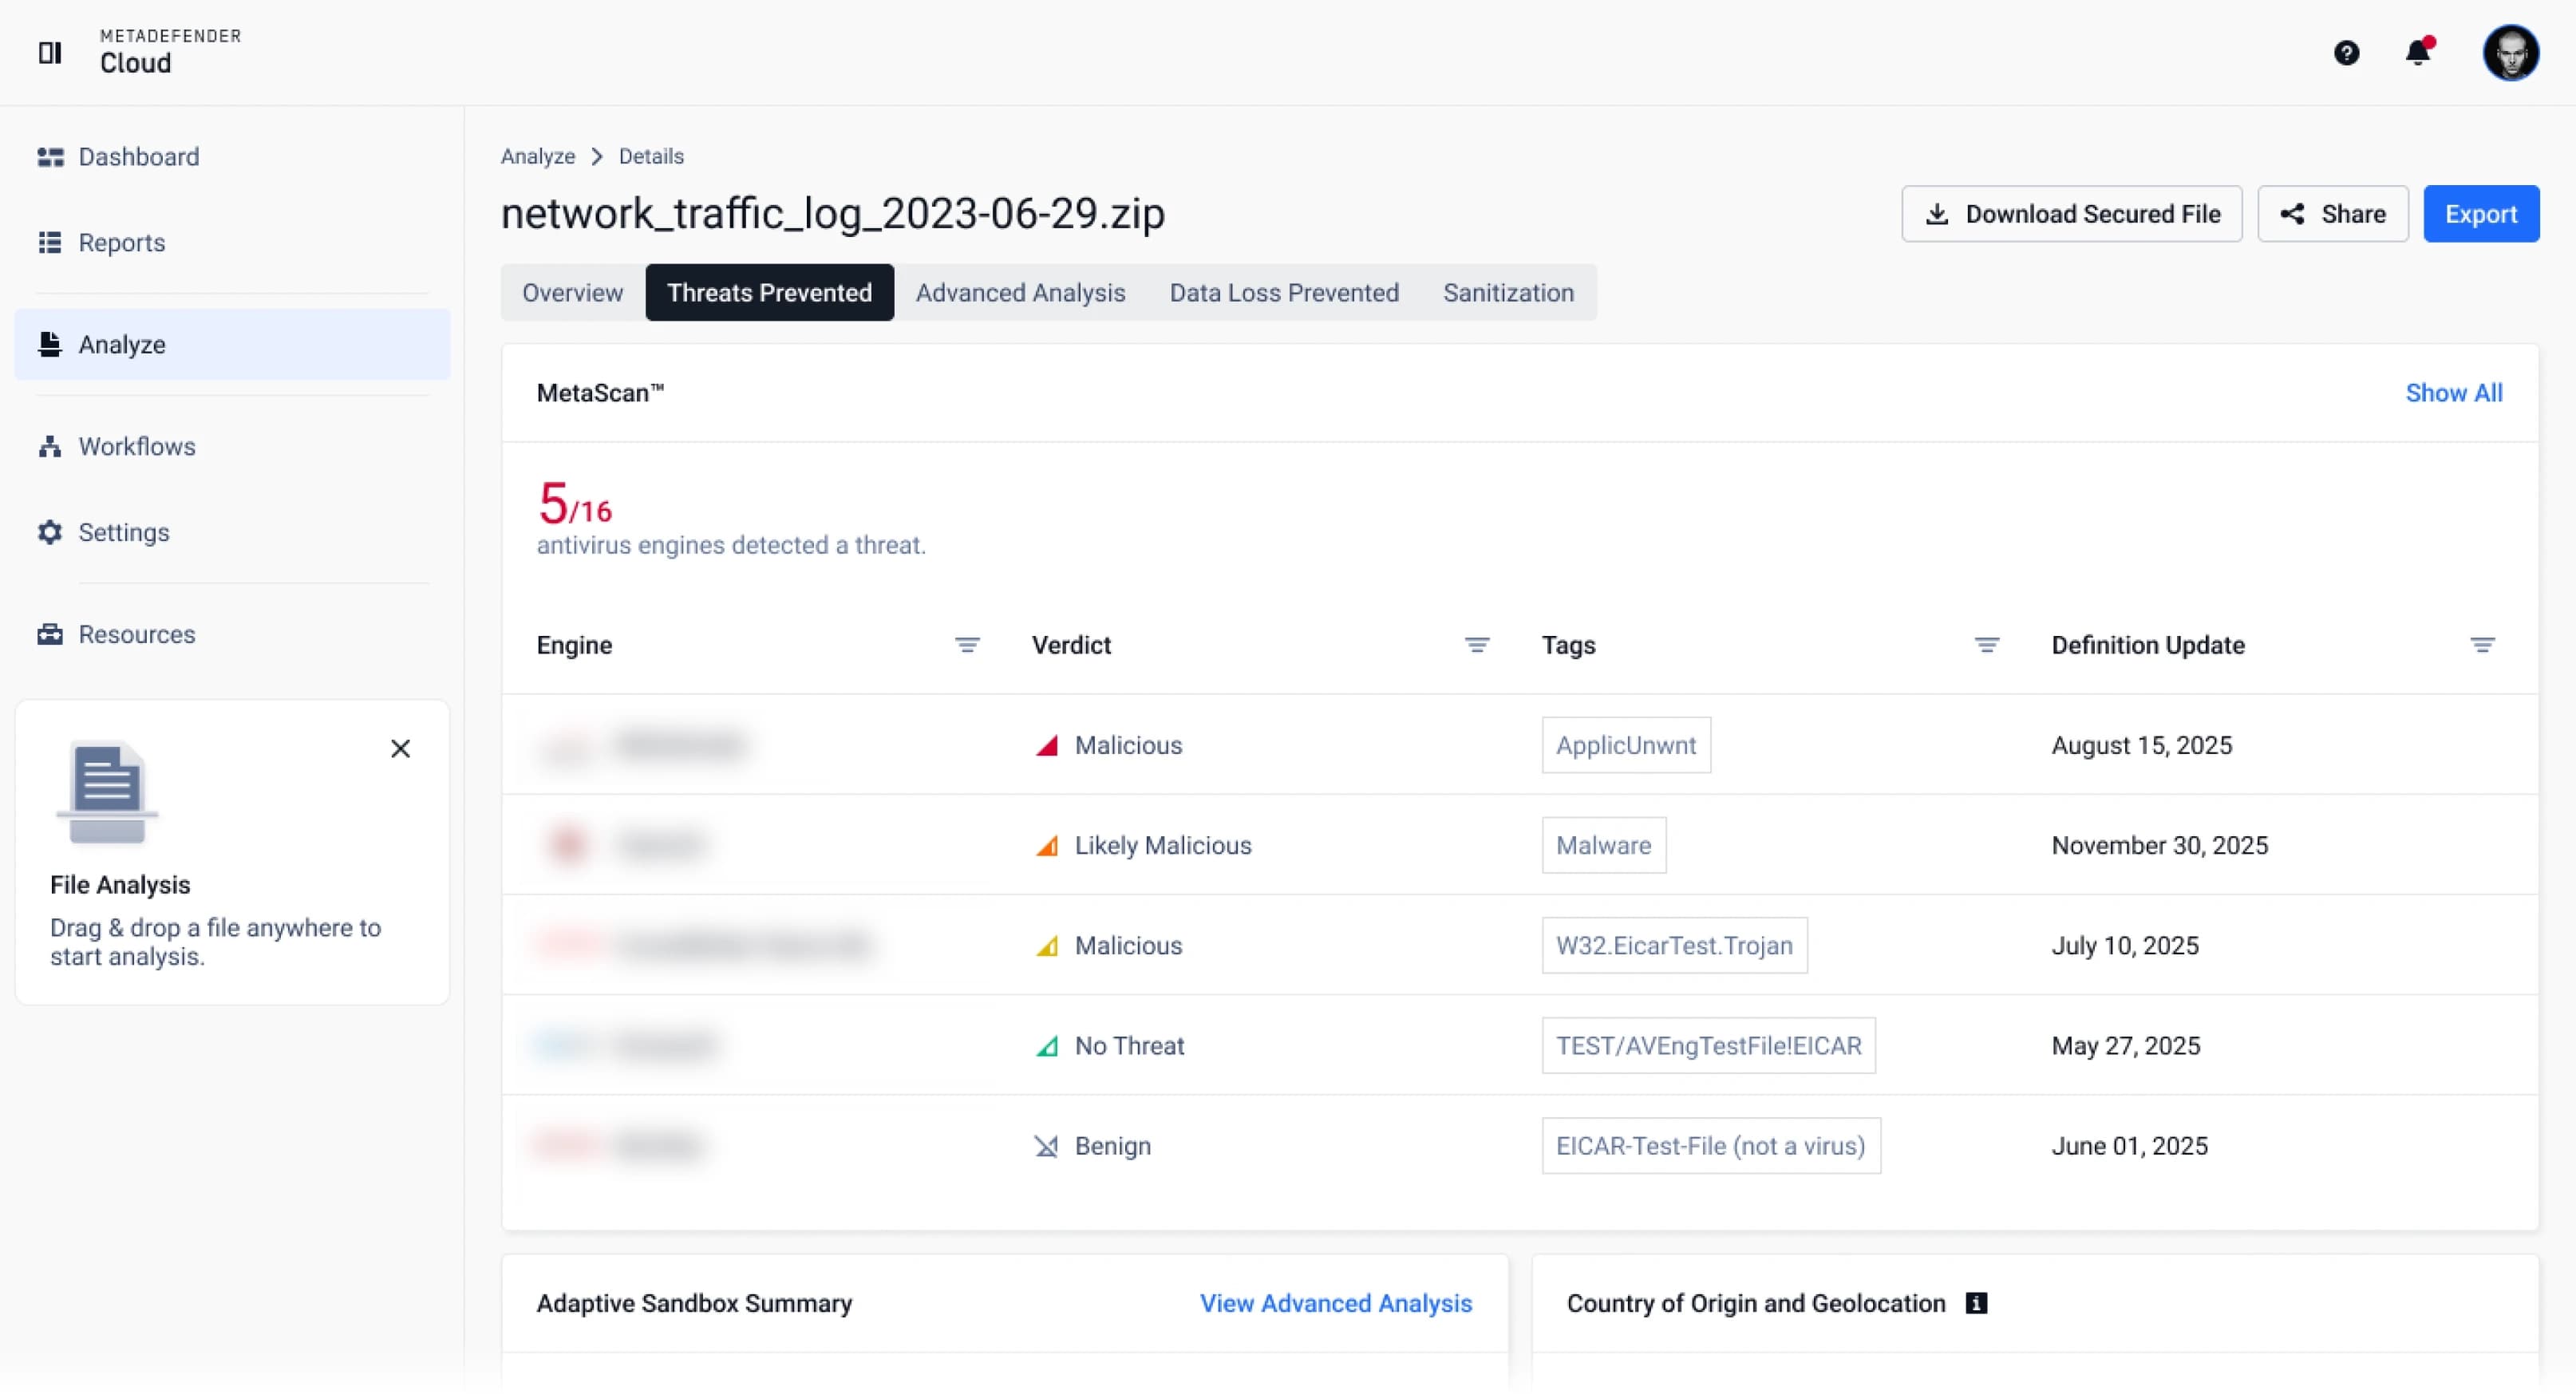 ファイル・レポート分析
特定のファイル・レポートをさらに深く掘り下げます。詳細なメタデータ、結果、潜在的な問題の内訳を確認できます。
あらゆる重要なワークフローを保護
MetaDefender Cloud 、マルウェアを阻止し、データ漏洩を防ぎ、脅威インテリジェンスを強化する高度なファイルセキュリティ機能を提供します。
悪意のあるファイルのアップロードを防ぐ
ウェブアプリケーション経由でアップロードされる悪意のあるファイルを防止し、サンドボックスや単一のマルウェア対策ソリューションを回避します。Deep CDR™テクノロジーはファイルから潜在的に悪意のあるコンテンツを除去し、200種類の一般的なファイル形式に対応しています。
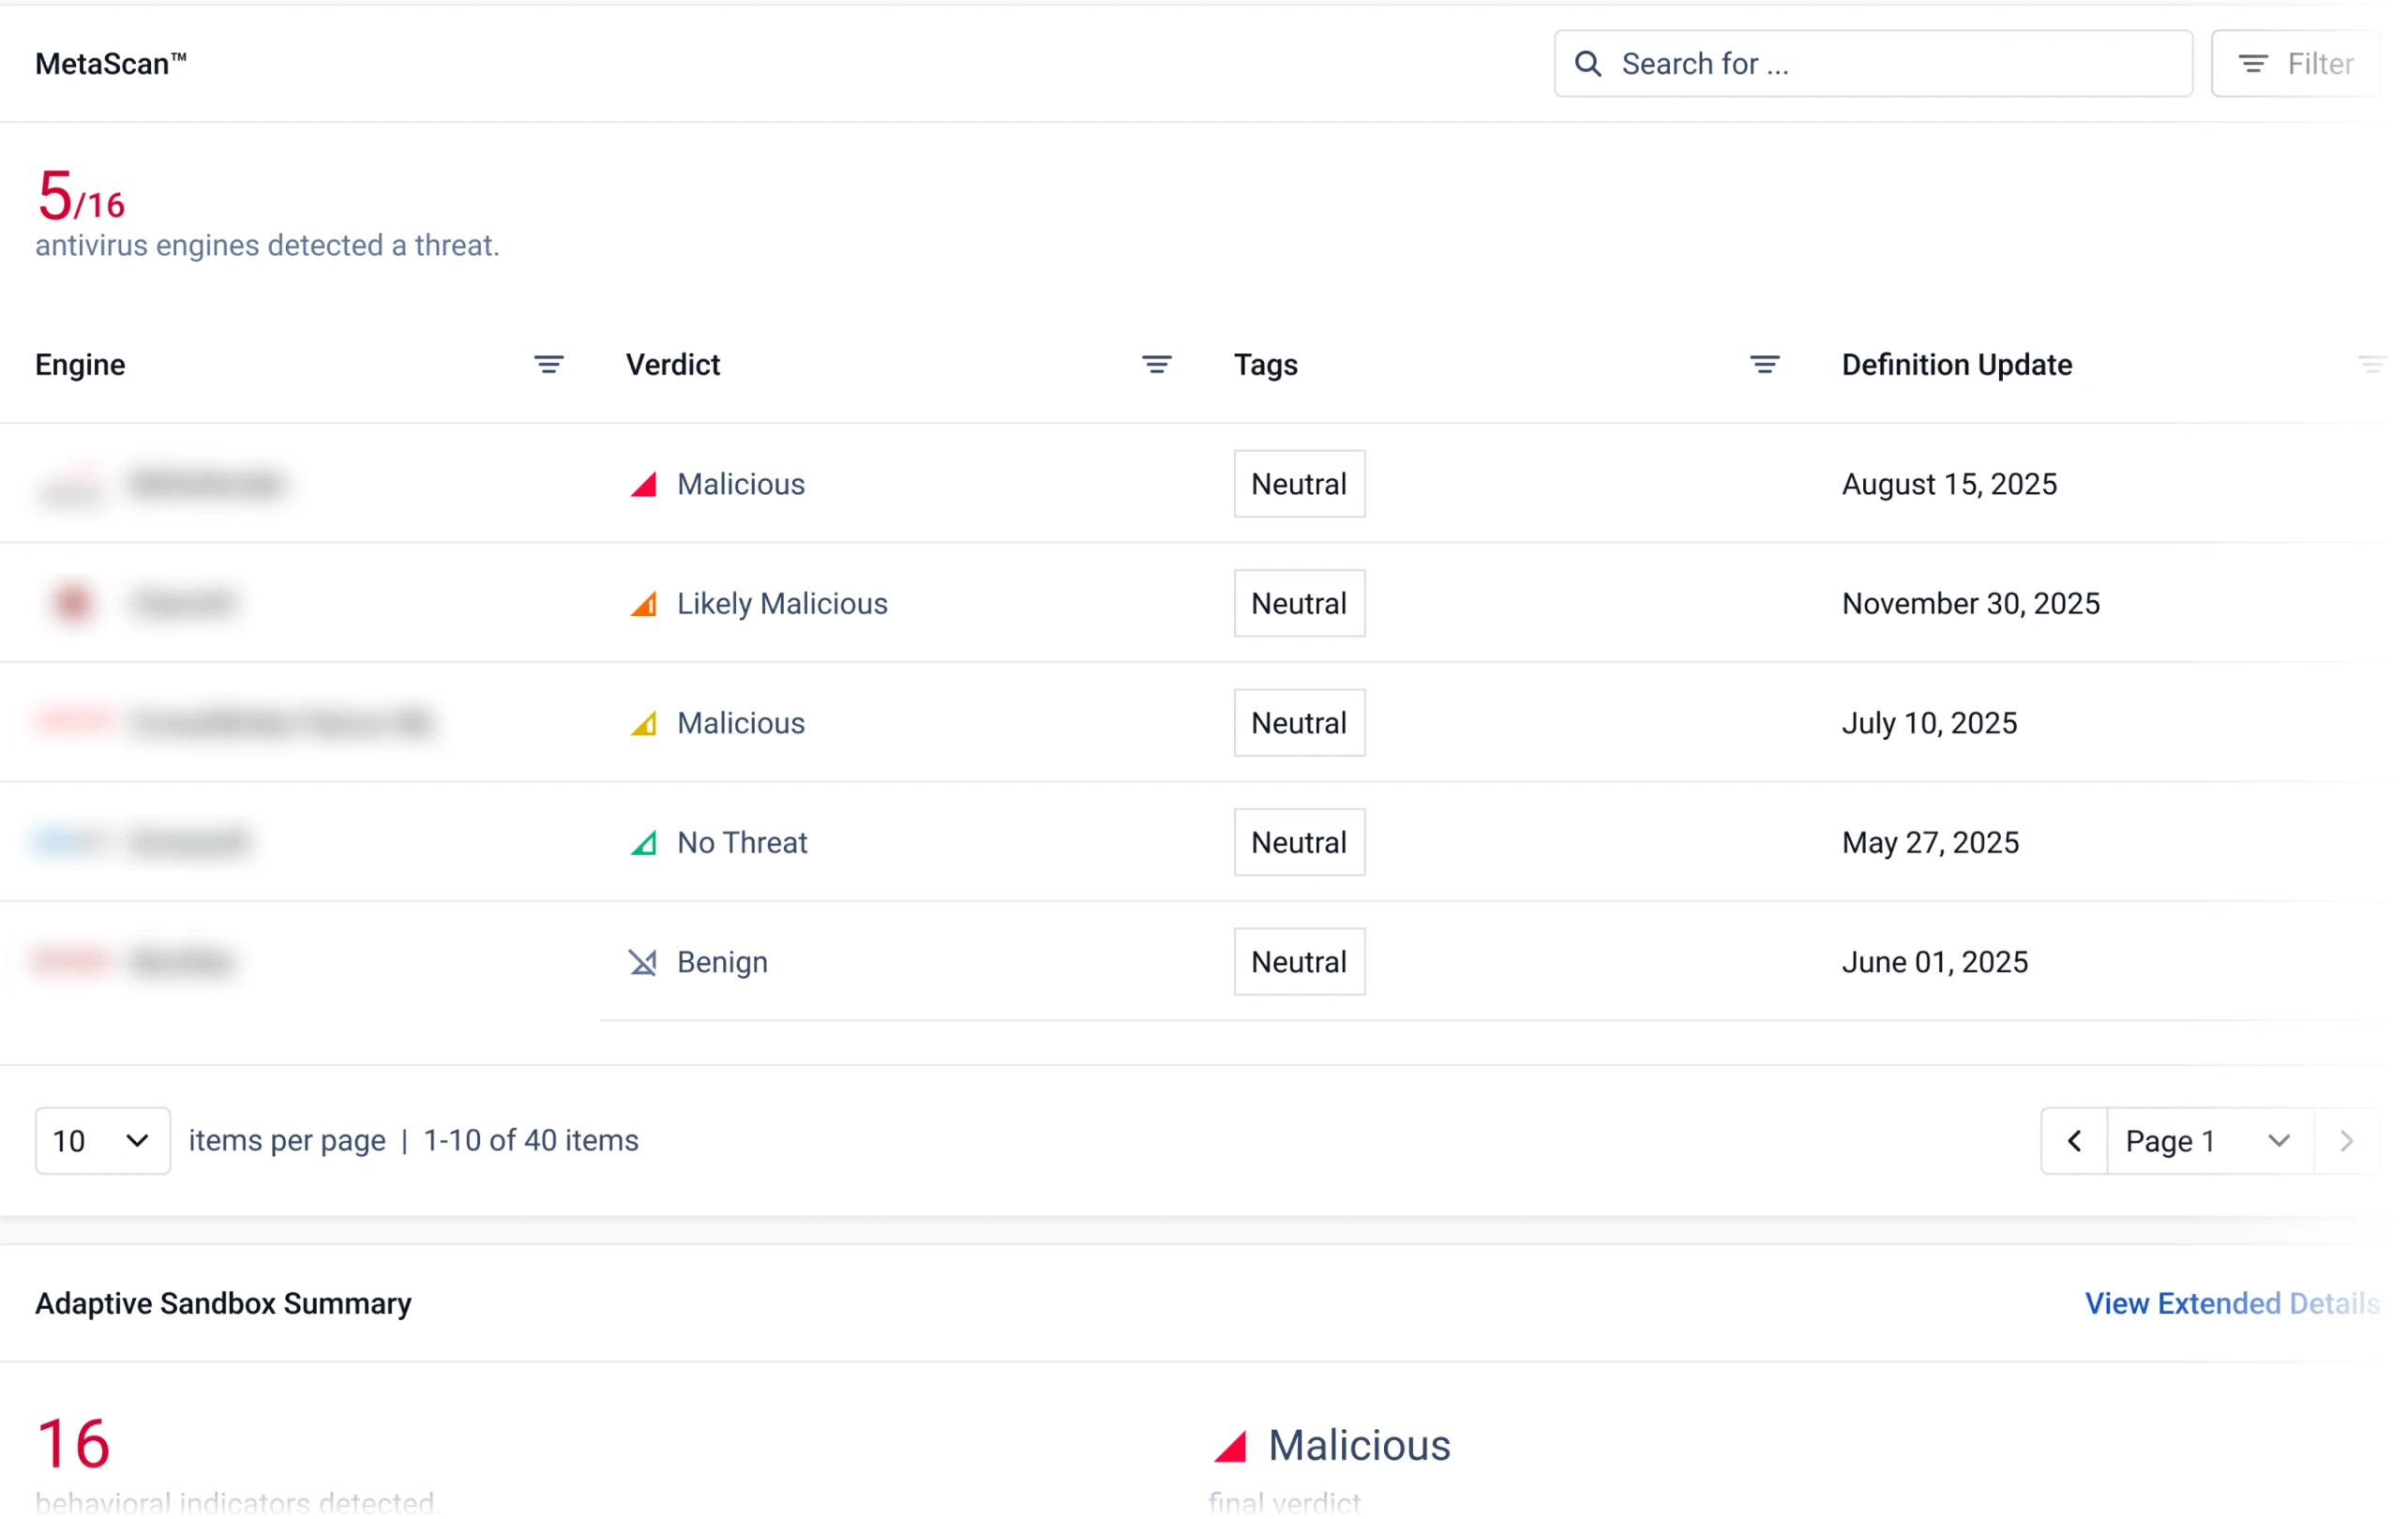
迅速かつ効果的なマルウェア解析の実行
マルウェアアナリストは20以上のマルウェア対策エンジンを利用することができます。MetaDefender Cloud プラットフォームはライセンスが簡単で、クラウドにファイルを保存しない商用オプションでデータをプライベートに保ちます。MetaDefender Cloud 、一時ストレージ内のファイルを非公開で処理し、分析後すぐにファイルを削除します。
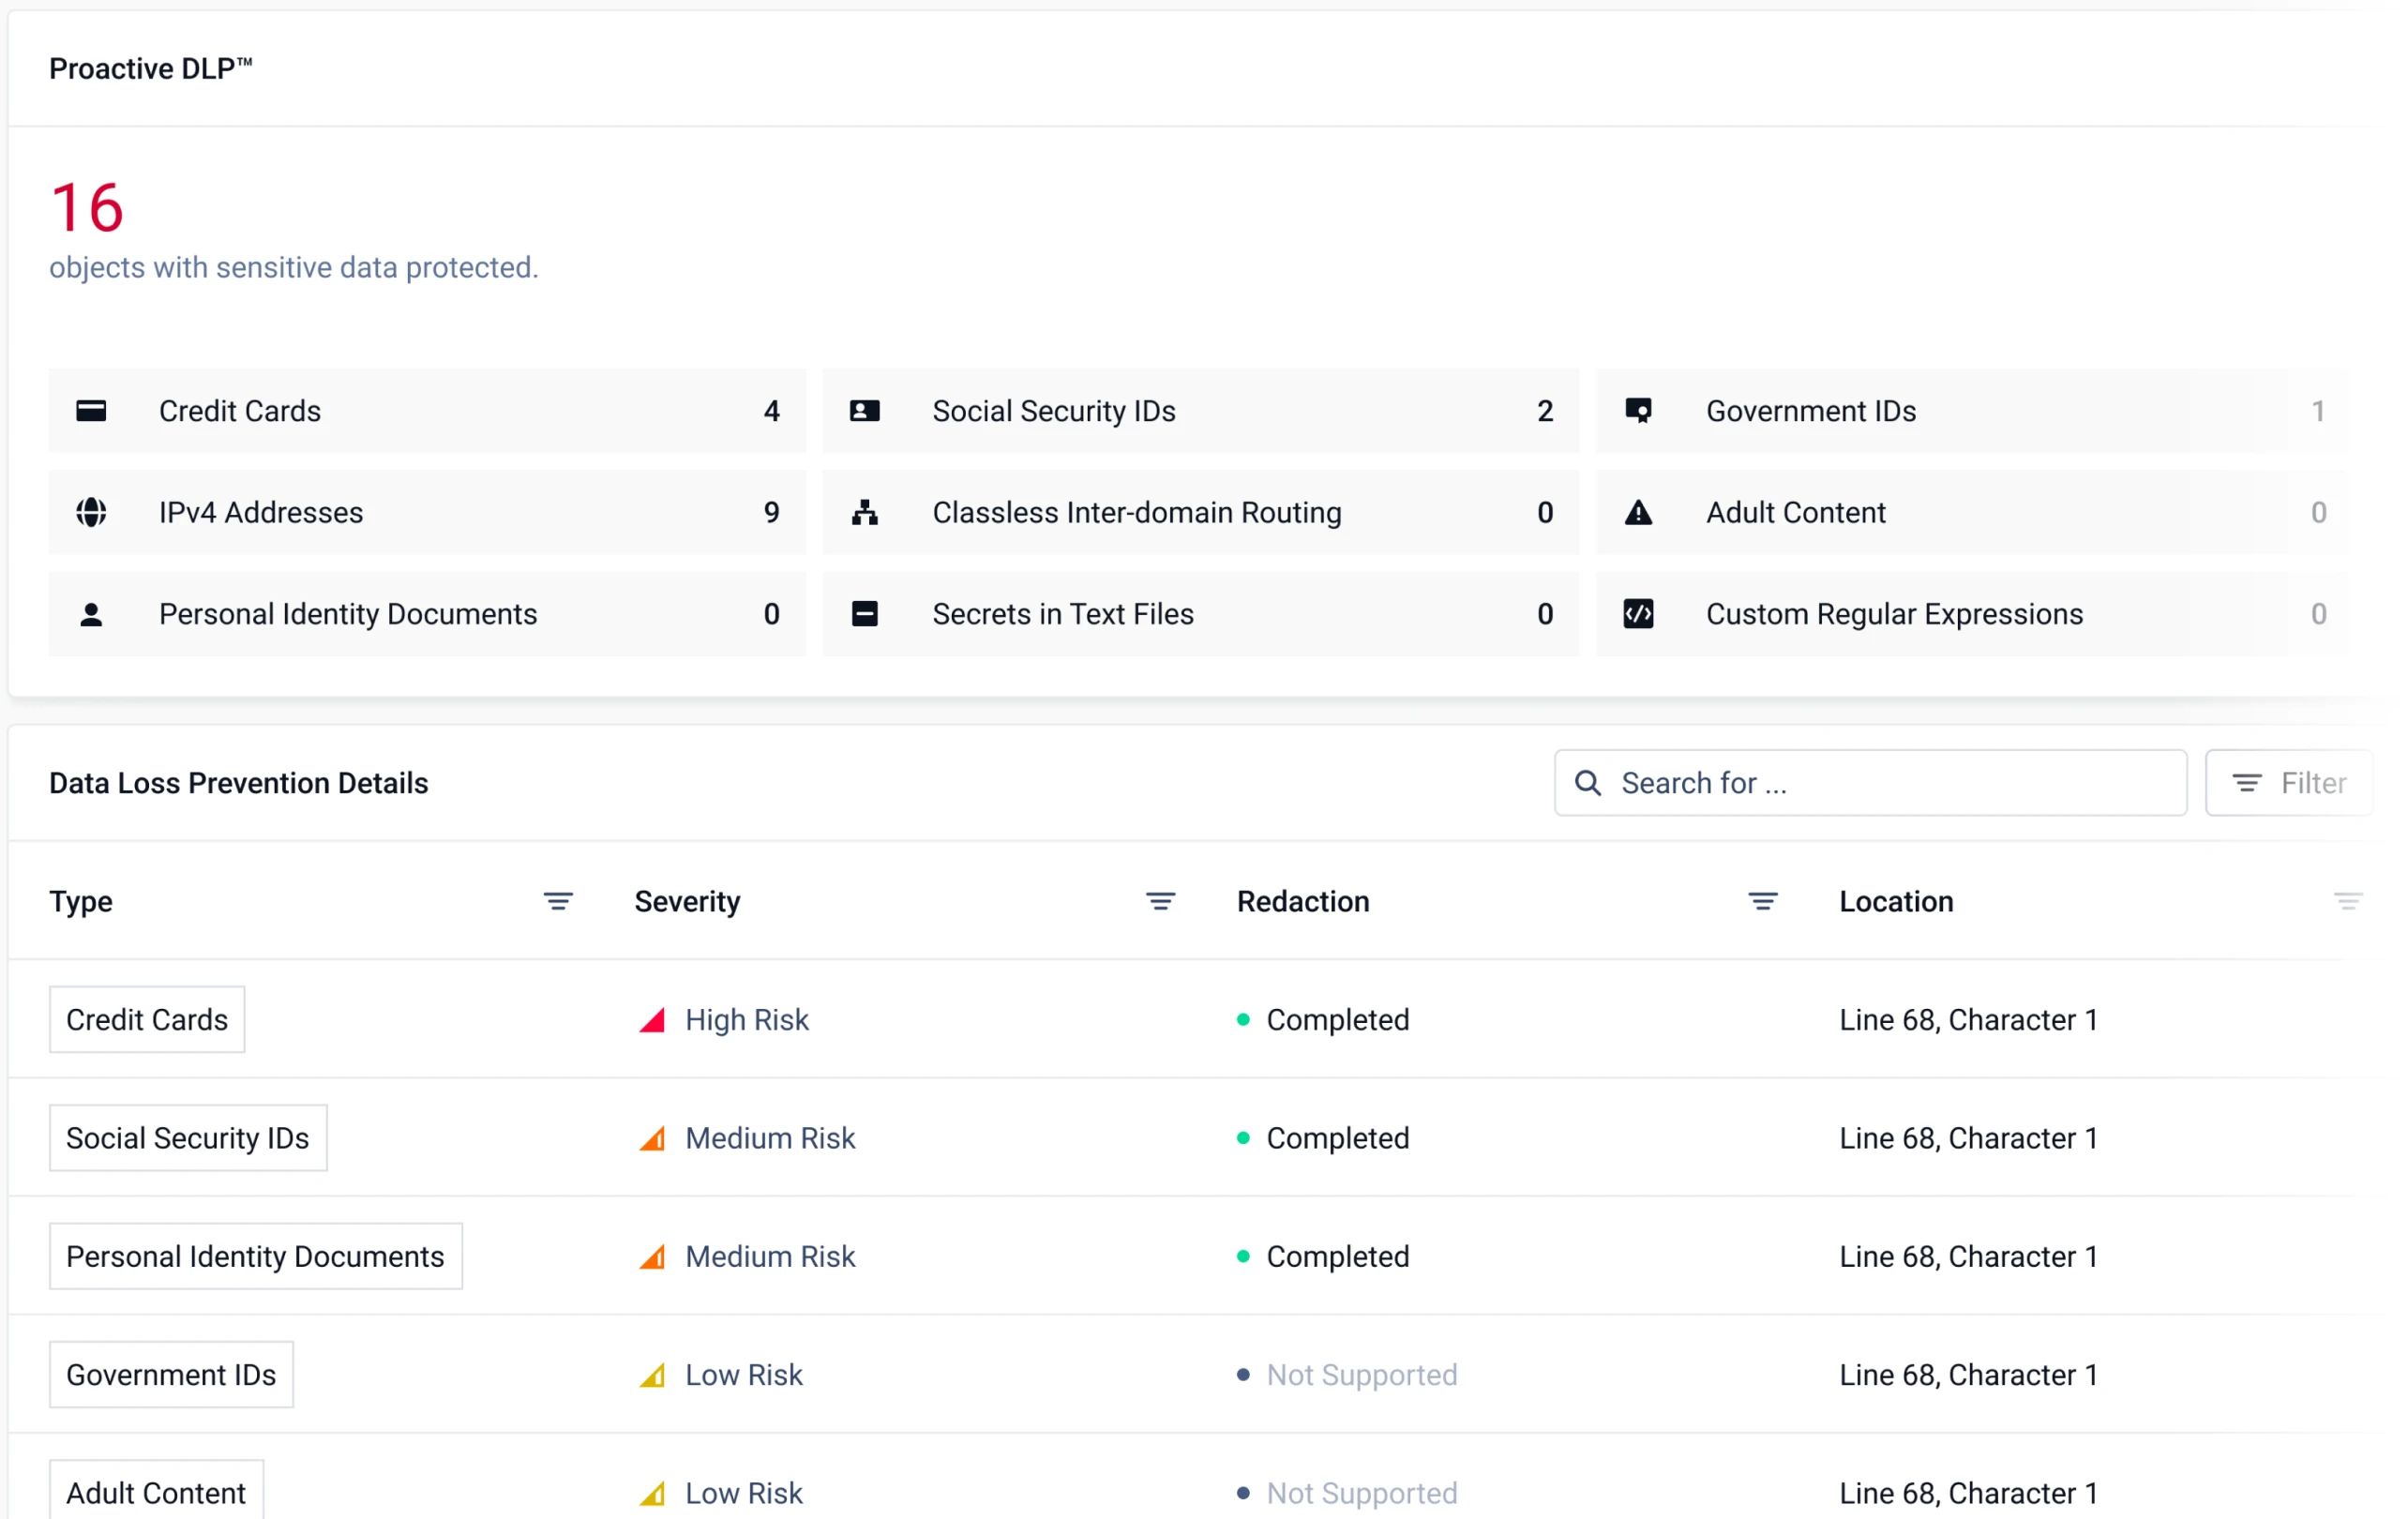
データ漏洩や法令遵守違反の防止
MetaDefender Proactive DLP は、ファイルが転送される前にコンテンツチェックを行うことで、ファイルに含まれる機密情報や秘密情報が社内のシステムから流出したり、社内に侵入したりするのを防ぐことができます。
これにより、企業はHIPAA、PCI-DSS、GDPRなどの規制要件を満たすことができます。AIを活用した文書分類は、画像内のアダルトコンテンツやテキスト内の不快な表現を検出します。
Threat Intelligence フレームワーク
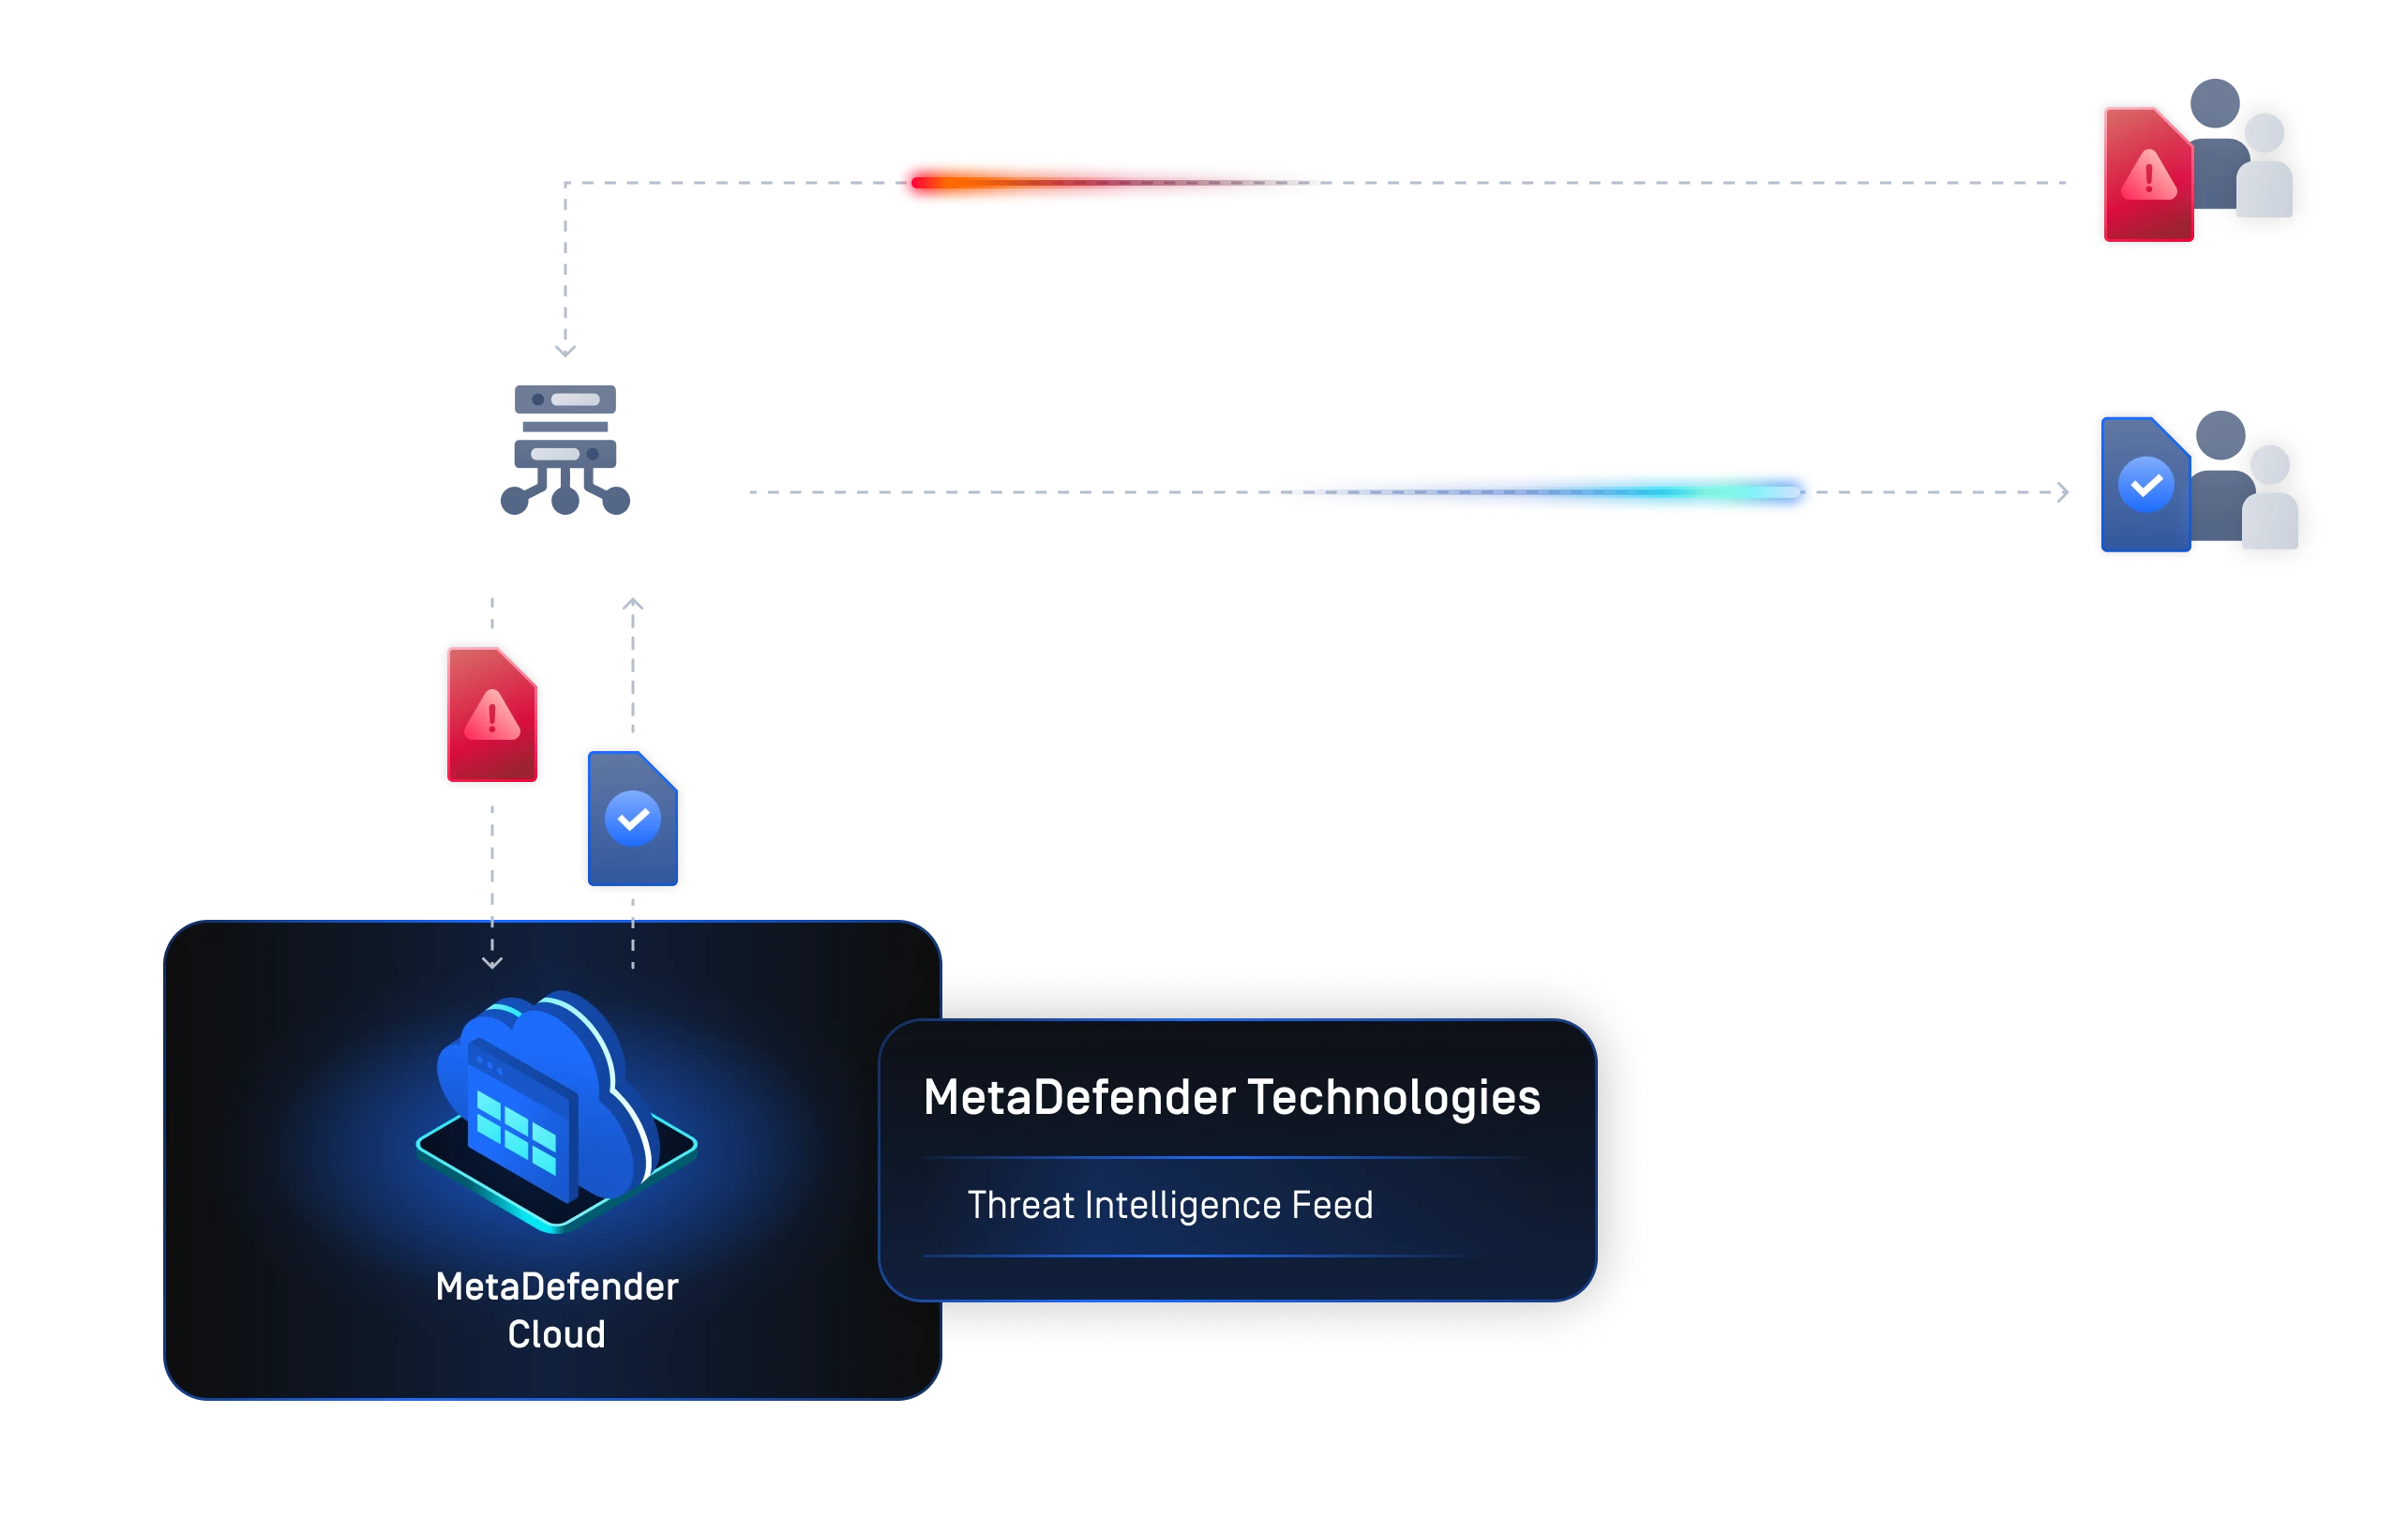
OPSWATの脅威インテリジェンスフィードは、MetaDefender Cloudプラットフォームによって世界中から収集されたリアルタイムのマルウェアデータを活用可能にします。 最新の脅威対策を既存のツールやソリューションに統合し、インフラを脅威から保護できます。
どこにでも導入、どこにでも統合
MetaDefender Cloud SaaS、ストレージ、ハイブリッド環境でシームレスに動作します。ネイティブ統合は、ファイルのダウンロード、アップロード、共有ワークフローをサポートし、民間および政府組織における大胆不敵なコラボレーションを可能にします。
ネイティブ・インテグレーション
MetaDefender Cloud SaaS、ストレージ、ハイブリッド環境でシームレスに動作します。ネイティブ統合は、ファイルのダウンロード、アップロード、共有ワークフローをサポートし、民間および政府組織における大胆不敵なコラボレーションを可能にします。
直観的な操作性
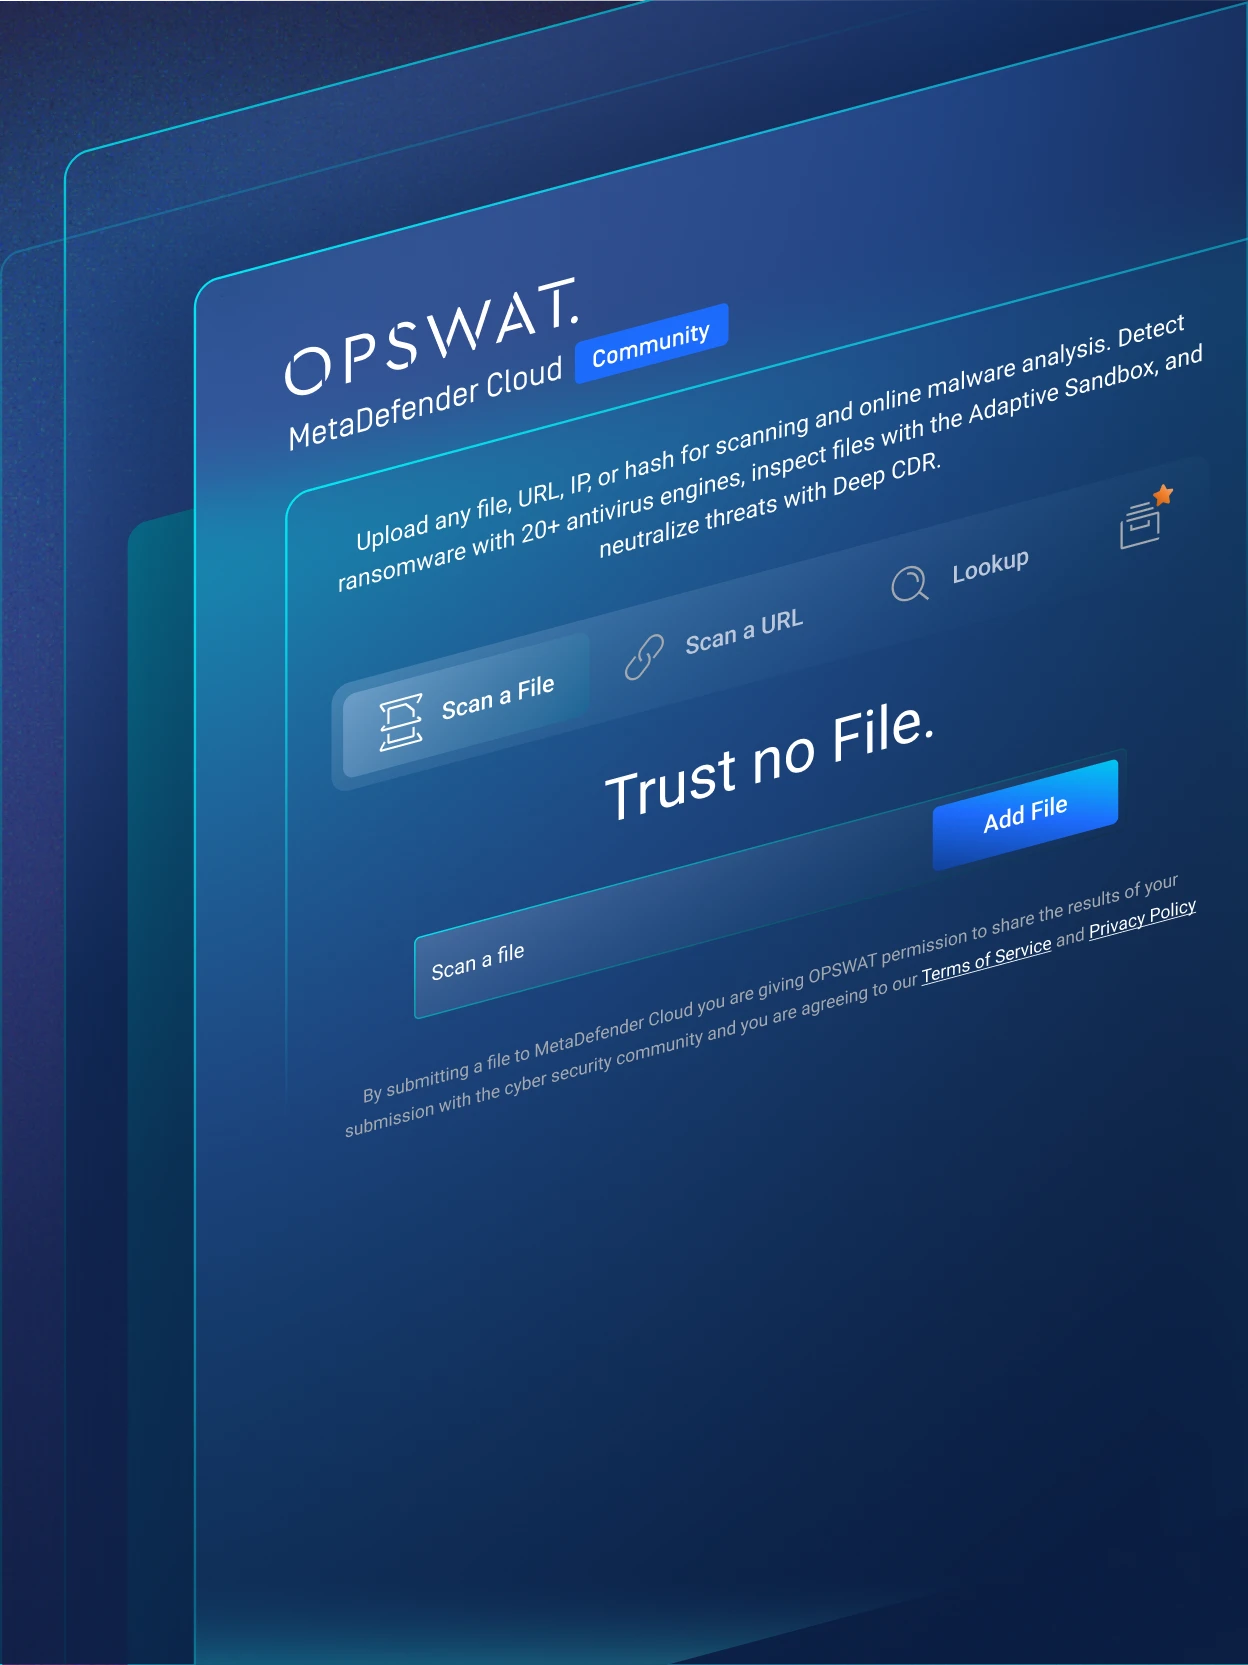
MetaDefender Cloudが提供するすべての機能にアクセス可能なユーザーインターフェース。 マルウェアの手動解析やファイル・IP・ドメインの個別検証に最適で、デスクトップやモバイルからも利用できます。
レストAPI
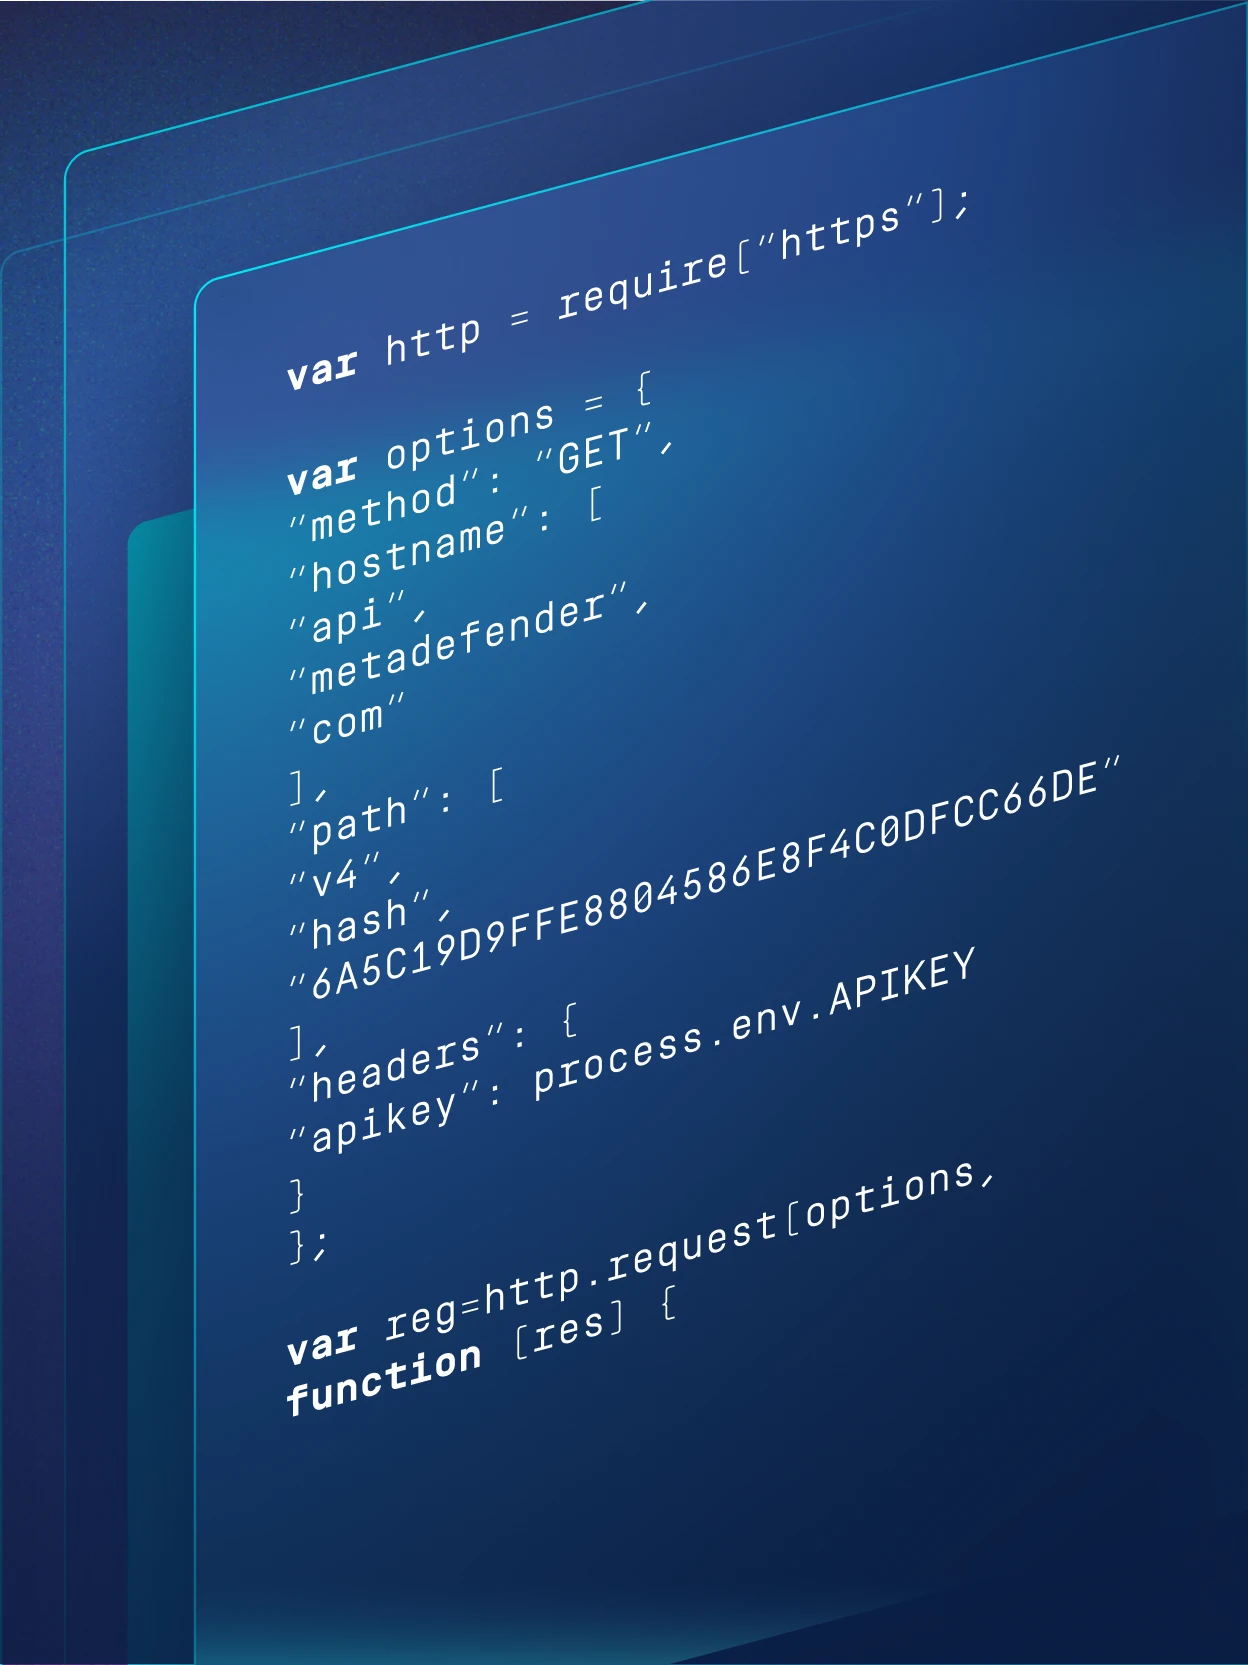
すべての機能はRESTAPI公開されています。簡単なAPIキー認証で、MetaDefender クラウドはどんなアプリケーションやSIEMにも簡単に統合できます。API ファイル、IP、ドメイン分析の自動化に最適です。
単一のプラットフォームが
Cloud 全体を保護
アップロードからダウンロード、共有、コラボレーション、ストレージまで、ワークフロー全体にわたってファイルを保護する、シームレスな統合。
世界のリーディングカンパニーから信頼
- 「OPSWATのMetaDefenderに触れる機会を得られて嬉しく思います。クラウド環境でもオンプレミス環境でも、ファイルをシステムにアップロードする前に検査できる素晴らしいソリューションです。。私たちはMultiscanとDeep CDR™の両方を活用し、マルウェアや脆弱性が中央ストレージに侵入しないことを確認しています...」ミロスラフ・スクランスキー様EPAM、情報セキュリティ技術部長
- 「MetaDefender Cloudは、システムをマルウェア感染から守ります。管理者が受け取るマルウェア診断結果は、どのファイルを管理者権限で実行させるかを判断するための、しっかりとした根拠となり、わずか2クリックで確認できます。」ラース・スネフトルプ・ペデルセン様FastTrack Software, CEO
- 「MetaDefender Cloudの中でも特に印象的だったのは、脆弱性データをJSON形式で受け取れる点でした。これにより、すべてを一箇所で管理することが、格段に簡単になりました。」ステファン・ブロッチ様IAM(アイデンティティおよびアクセス管理)エンジニア
規制要件の遵守をサポート
MetaDefender Cloud
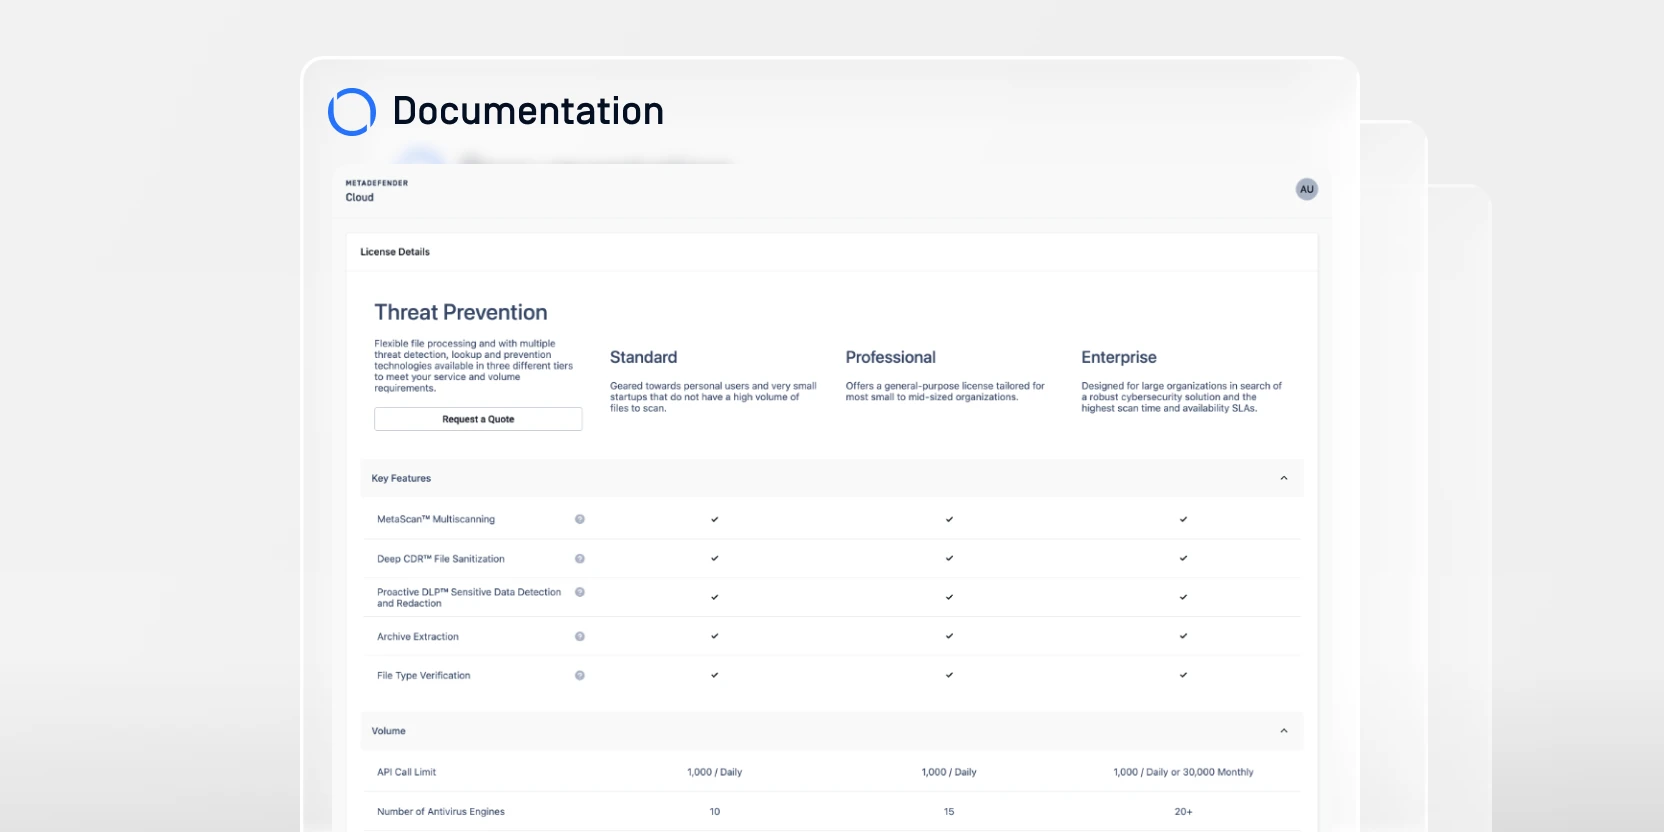
脅威防御API
柔軟なファイル処理機能に加え、複数の脅威検知・照会・防止技術を備えており、お客様のサービス要件や処理量に応じて3つの異なる階層から選択可能です。
| 特徴 | スタンダード | プロフェッショナル | エンタープライズ向け |
|---|---|---|---|
| 主な特徴 | |||
| Multiscanning | |||
| Deep CDR™ ファイル消去 | |||
| Proactive DLP™ による機密データの検知・マスキング | |||
| アーカイブの展開 | |||
| ファイルタイプの検証 | |||
| ボリューム | |||
| API コール | 1,000 / 日 | 1,000 / 日 | 1,000ドル/日または30,000ドル/月 |
| ファイルサイズ制限 | 140 MB | 256 MB | 1 GB以上 |
| スロットル(req/分) | 75 | 150 | 500 |
| アーカイブ内の最大ファイル数 | 500 | 10,000 | 50,000 |
| アーカイブ再帰レベル | 5 | 25 | 50 |
| アンチウイルスエンジン | |||
| エンジン数 | 10 | 15 | 23 |
| サービス&サポート | |||
| サービス&サポート | 低い | ミディアム | 高い |
| 可用性SLA | 99.5% | 99.5% | 99.9% |
| 応答時間SLA | 8 秒 p50 500msAPI 呼び出し p50 | 8 秒 p75 500msAPI 呼び出し p75 | 8 秒 p90 500msAPI 呼び出し p90 |
| RTO | 24時間 | 12時間 | 4時間 |
| サポート | 24時間 | 12時間 | 4時間 |
| セキュリティ強化 | |||
| プライベート・スキャン | |||
| プライベート・プロセッシング | |||
| エンド・ツー・エンドの暗号化 | |||
| IPレンジの制限 | - | - | |
| エムティーエルエス | - | ||
| 顧客提供IDP | - | - | |
| 請求と組織 | |||
| バッファーの上限 | - | 手数料なしで20%以上 | 手数料なしで50%以上 |
| 組織 | - | ||
| 報告 | - | ||
| 通知/アラート | - | ||
| カスタムドメイン | - | - | |
その他のAPI ツール
| 特徴 | Cloud Sandbox API 適応型脅威分析により、マルウェアの検出および分析機能を拡張します。 | Reputation API 世界中から収集したリアルタイムのマルウェアデータを活用。 | Threat Intelligence API 脅威ハンティングを実行し、未知の脅威を検出する。 |
|---|---|---|---|
| 主な特徴 | |||
| 複数のオペレーティングシステムでファイルを実行します。 | - | - | |
| マルウェアの動作の自動解釈 | - | - | |
| さまざまな実行ファイル、ドキュメント、スクリプト、URLから侵害の指標(IOC)を抽出します。 | - | - | |
| 高度に難読化された最先端のマクロマルウェア(VBA、VBS、PowerShell、Jscript、MSHTA、XSL、WSF)の90%以上をエミュレートします。 | - | - | |
| YARA、MITRE ATT&CKフレームワークなどと統合できます。 | - | - | |
| ファイルハッシュを使用してスキャンレポートを取得します。 | - | - | |
| IPアドレス、URL、ドメインをスキャンします。 | - | - | |
| ファイルのメタデータを検索します。 | - | - | |
| パターン検索(式検索)あらかじめ定義された条件の完全一致に焦点を当てたインテリジェンス・データ | - | - | |
| 類似検索技術は、既知の脅威や侵害の指標(IOC)に類似するパターンや指標を特定することを目的とする。 | - | - | |
| ボリューム | |||
| API コール | 1,000 / 日 | 25,000 / 日給 | 1,000 / 日 |
ライセンスモデルについてもっと知りたいですか?
簡単な3ステップ

参考資料
MetaDefender Cloud データシート
MetaDefender Cloud ブログ
MetaDefender Cloud
MetaDefender 金融・保険業界向け Cloud™
OPSWAT Alin AI
OPSWATの次世代静的AIエンジンにより、悪意ある挙動を実行前に検知・防止。精度とシームレスな統合を追求し、MetaDefenderプラットフォーム全体に最適化されています。