テクノロジー企業にとってファイル・セキュリティが重要な理由
テクノロジー・セクターでは、ファイルはCI/CDパイプライン、クラウド・アプリケーション、顧客のワークフローを支えている。しかし、これらのファイルはますます武器化されている。
コードベースの95%以上がオープンソースコンポーネントを含み、平均侵害コストは470万ドルを超える。
現代の開発スピードと相互接続されたシステムは、従来の防御を凌駕しています。テクノロジー企業が競争力を維持するためには、ゼロトラスト保証を維持しながら、クラウドの速度に合わせて拡張できるファイル・セキュリティ戦略を採用する必要があります。
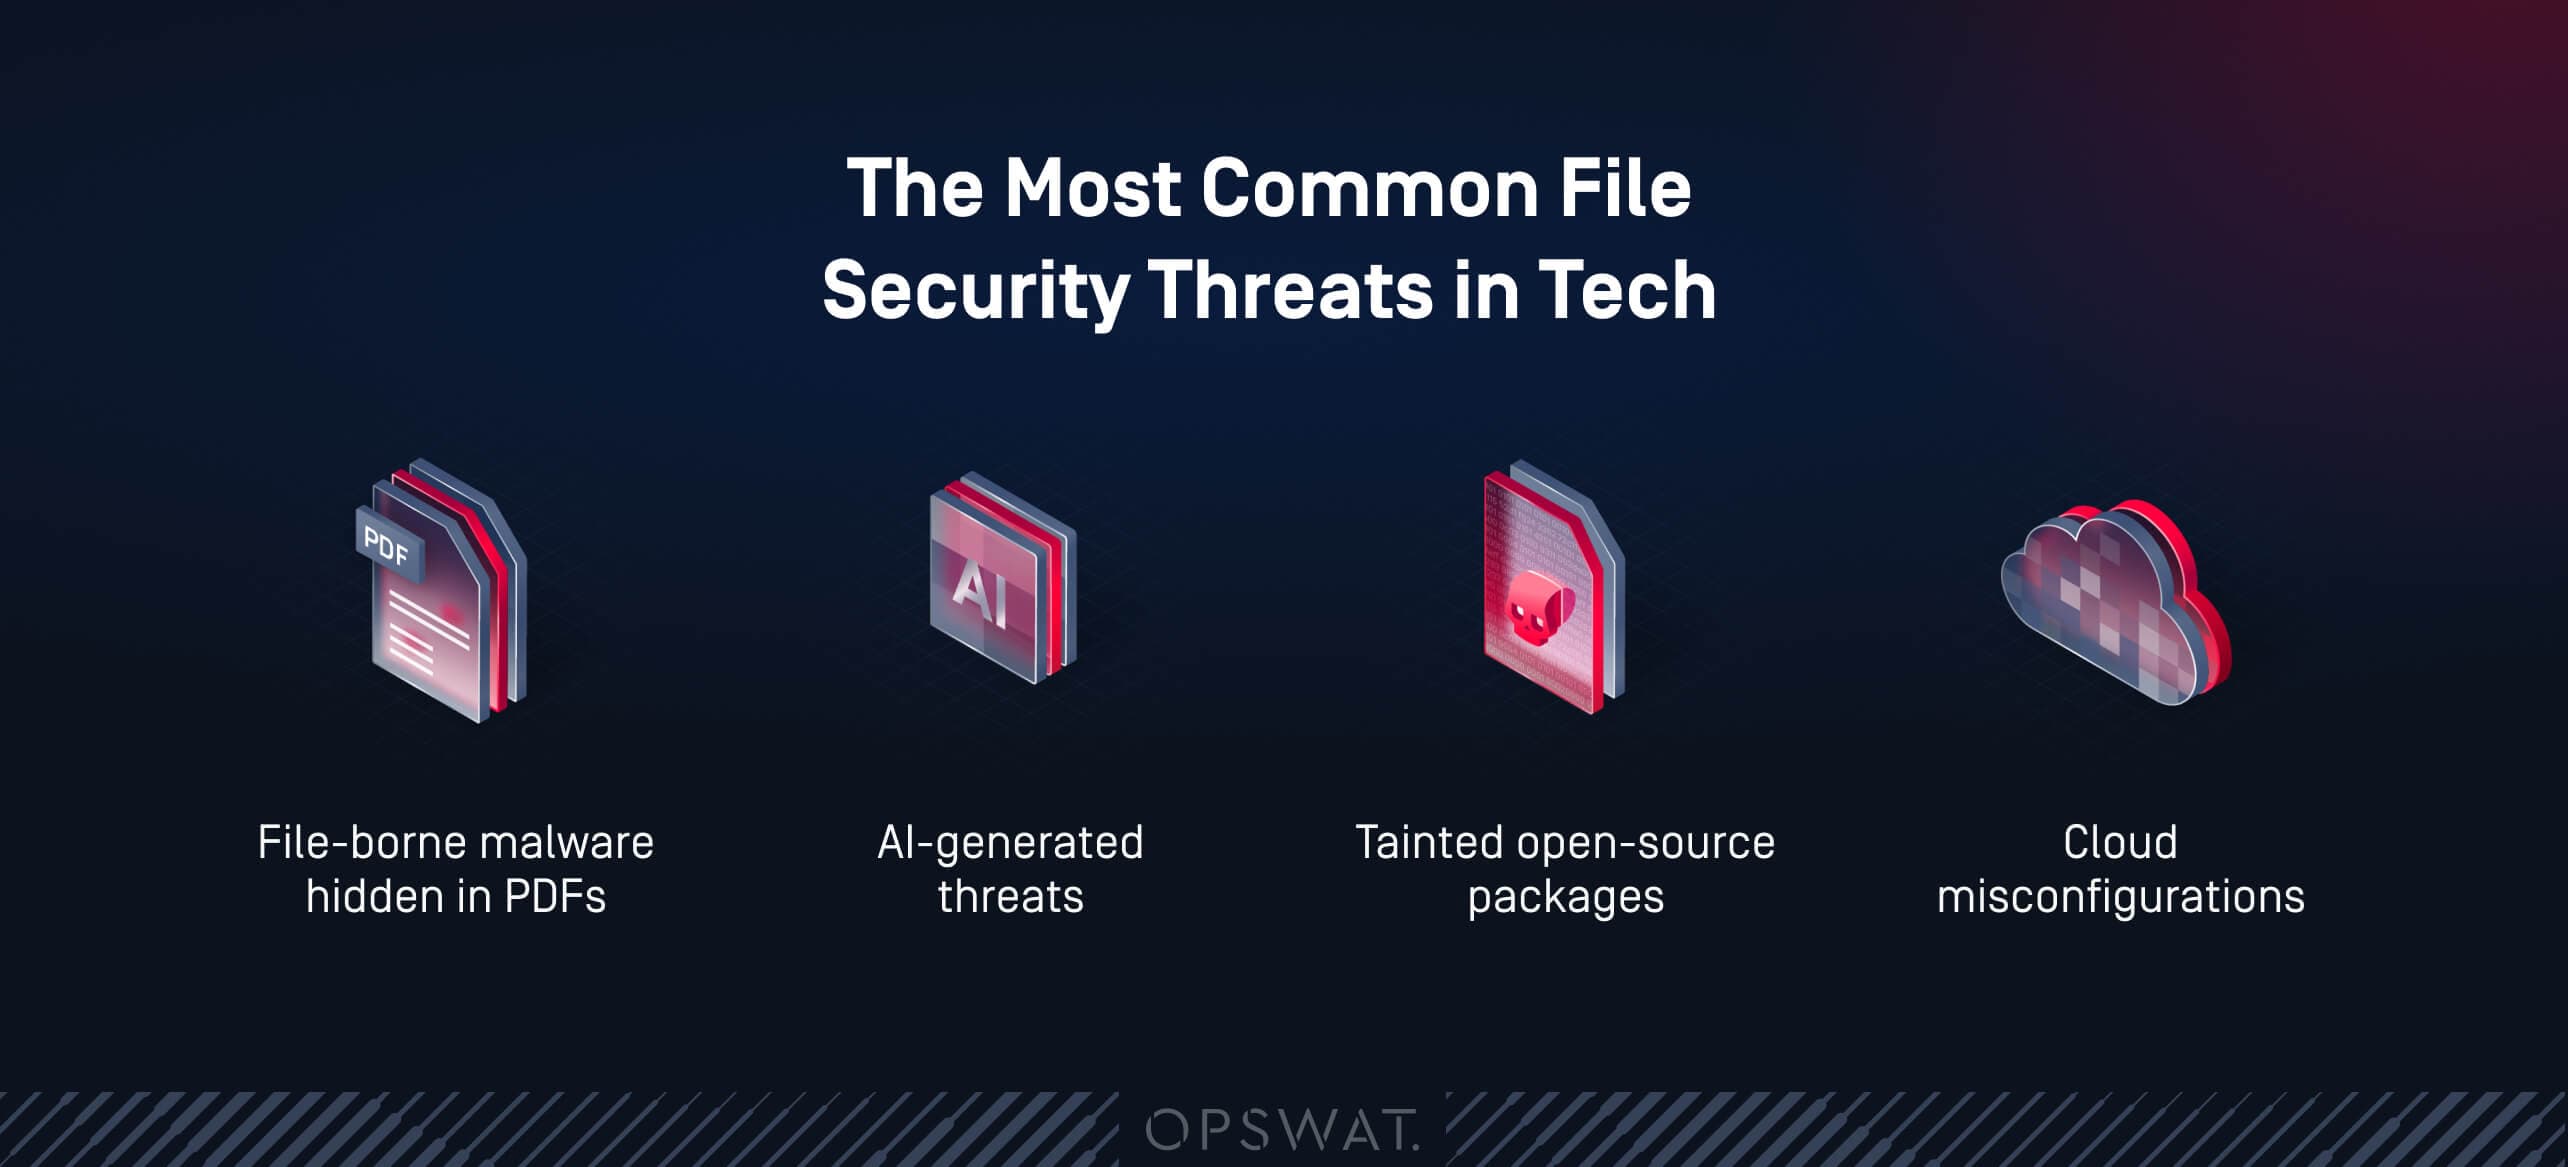
技術分野で最も一般的なファイル・セキュリティの脅威
- PDF、アーカイブ、Office文書に隠されたファイル媒介型マルウェアは、境界チェックを回避する。
- AIが生成する脅威は、フィッシング、回避、ポリモーフィック・マルウェアの作成を加速させる。
- 汚染されたオープンソースパッケージは、依存関係の連鎖に隠れたエクスプロイトを持ち込む。
- Cloud 誤設定やマルチテナントの露出は、ハイブリッド環境全体にリスクを伝播させる。
ファイル・リスクからビジネスおよびコンプライアンス・エクスポージャーへ
チェックされていないファイルの移動は、データの盗難、ダウンタイム、法規制の不遵守といったドミノ効果を引き起こします。SOC 2、ISO 27001、GDPRなどのフレームワークはすべて、ファイルガバナンス、暗号化、監査証跡の証拠を要求しています。
コンプライアンス違反は罰則の引き金になるだけでなく、パートナーや顧客との信頼関係も損なう。
なぜ周辺防御だけでは不十分なのか
ファイアウォールやエンドポイントAVは必要だが、十分ではない。CI/CDパイプライン、S3バケット、API アップロードを通過するファイル内の埋め込みコンテンツを分析することはほとんどありません。最新の分散システムでは、ファイルは従来の検査ポイントよりも速く移動し、攻撃者が悪用するための見えない隙間が残ります。
技術業界におけるファイル・セキュリティの神話を払拭する
高度な技術を持つ組織であっても、しばしば誤解の下で運営され、そのために露出が静かに増えている。神話と現実を分けて考えよう。
神話1:"ファイアウォールとクラウドプロバイダーがファイルセキュリティを扱う"
Cloud 保護するのはプラットフォームであり、あなたのファイルコンテンツではありません。責任共有モデルの下では、アップロード、バケット、APIにわたるデータとファイルの検査はあなたのものです。
迷信2:"スキャンが必要なのは外部ファイルだけ"
開発者のコミット、サポート成果物、またはモデルの更新のような内部アップロードは、侵害されたアカウントや内部の脅威によるリスクを引き起こす可能性があります。すべてのファイルは、出所に関係なく検証されなければなりません。
神話3:"コンプライアンス=セキュリティ"
規制は基準値を設定する。効果的なファイルセキュリティには、継続的なモニタリング、自動化された監査証跡、単純なチェックリストを超えたリスクベースのコントロールが必要である。
神話4:「ウイルス対策エンジンは1つで十分」。
攻撃者はシングルエンジンのAVを回避するためにペイロードを設計します。30以上の商用エンジンを組み合わせたMetascan™Multiscanning、はるかに強力な検出力と回復力を提供します。
神話5:"実行不可能なファイルは安全である"
PDF、Officeファイル、画像には、アクティブコンテンツや埋め込みスクリプトが含まれている可能性があります。どのようなファイル形式でも、同等の精査が必要です。
CI/CD、S3、Cloud横断するファイルのセキュリティのベストプラクティス
最新のファイル・セキュリティ戦略は、取り込み、処理、保存、配布の各段階でデータを保護します。
すべてのアップロードポイントでリアルタイムスキャン、CDR(コンテンツの解除と再構築)、DLP(データ損失防止)を実施。早期の検査により、脅威がダウンストリームに伝播する前に阻止します。
オンライトスキャンとオンリードスキャンを使用して、静止状態の脅威を検出します。トレーサビリティを維持し、マルチクラウドストレージでの対応を自動化するために、検疫と実績タグ付けを適用します。
マルチスキャン、CDR、SBOMチェックをJenkins、GitLab、GitHub Actionsに組み込みます。これにより、リリース・ケイデンスを遅らせることなく、クリーンなビルドと依存関係の整合性が保証されます。
監査証跡、RBAC(役割ベースのアクセス制御)、SIEM統合を確立し、エンドツーエンドの可視化を実現します。継続的な遠隔測定により、ファイル・セキュリティは事後対応型から予測型に変わります。
高度なファイル・セキュリティ技術の比較
テクノロジー | 主要機能 | 強み | 制限事項 |
|---|---|---|---|
アンチウイルス (AV) | 既知のマルウェアのシグネチャを検出 | 迅速かつ軽量 | 回避されやすい、範囲が狭い |
マルチスキャン | 冗長性のために複数のAVエンジンを使用 | 高い検出範囲 | オーケストレーションが必要 |
CDR | ファイル内のアクティブコンテンツをサニタイズする | ゼロデイ脆弱性を除去 | ファイルの忠実度を変更する可能性がある |
DLP | データ漏洩の防止(PII、秘密) | コンプライアンスの実現 | ポリシーのチューニングが必要 |
SBOM | ソフトウェア・コンポーネントの棚卸し | サプライチェーンの可視化 | 統合が必要 |
サンドボックス | 不審なファイルを安全に実行する | 未知の脅威を特定する | リソース集約型 |
これらのテクノロジーを組み合わせた多層スタックは、最新のDevOpsワークフローに最強の保護とコンプライアンスカバレッジを提供します。
ファイルセキュリティをSOC 2、ISO 27001、GDPRに合わせる
セキュリティ・アーキテクトは、進化するコンプライアンス・フレームワークとファイル・セキュリティを整合させなければならない。
- SOC 2:ロギング、スキャン、データ保持を含む管理の有効性の証明が必要。
- ISO 27001:明確なリスク管理、資産目録、安全な保管を要求。
- GDPR:データの最小化、暗号化、侵害対応の透明性を要求。
自動化が鍵です。MetaDefender 監査ログ、CMDBコネクタ、SIEM統合は自動的に証拠を生成し、監査とコンプライアンスレビューを簡素化します。
実証済みのファイル・セキュリティ導入の青写真
OPSWAT MetaDefender 、何百ものお客様において、現場で測定可能な結果を出してきました:
- HiBobはS3アップロードを保護し、ユーザーエクスペリエンスを維持しながらマルウェアリスクを削減しました。
- FastTrackSoftwareは、配備時にリスクの高い管理者のインストールをブロックしました。
- あるグローバルエンジニアリングリーダーは、API S3 オンボーディングと Splunk ロギングにより、リアルタイムの可視化を実現した。
- あるSaaSプロバイダーは、データの永続性ゼロで、毎日6,000件以上のKubernetesスキャンにスケールアップした。
その結果、迅速なトリアージ、監査に対応したリリース、トレードオフを伴わない開発者のベロシティの向上などがもたらされる。
OPSWAT MetaDefender プラットフォームがハイテク企業に脅威ではなくコードを出荷する力を与える方法
MetaDefender プラットフォームは、マルチスキャン、CDR、DLP、サンドボックス、SBOM、脅威インテリジェンスをゼロトラストフレームワークで統合します。
ファイルのライフサイクルのあらゆる段階を保護します:
- インジェスト-MetaDefender ICAP Server™を介してアップロードを検証し、サニタイズします。
- プロセス - スキャンとSBOMチェックをCI/CDパイプラインに統合する。
- ストア-MetaDefender Storage Security™の書き込み時/読み込み時のスキャンを強制します。
- 配布- クリーンで、署名され、監査可能なリリース成果物を確保する。
その中核となるMetaDefender プラットフォームは、クラウドネイティブアーキテクチャのための一貫したスケーラブルな防御フレームワークを提供します。
主な収穫
テクノロジー企業は、もはやレガシーな管理に頼ることはできない。ファイル・セキュリティは、アップロードからリリースまで、統合、自動化、継続的でなければならない。
MetaDefender プラットフォームにより、あらゆるファイルパスを保護し、コンプライアンスを支援し、2026年以降の高度な脅威に対して迅速かつ安全に開発を進めることができます。
