はじめに
フィッシング攻撃は依然として第一の攻撃ベクトルであり、脆弱性を悪用し、重要インフラ組織に多大な財務リスクと運用リスクをもたらしている。2021年、フィッシングメールがコロニアル・パイプラインのランサムウェア攻撃で重要な役割を果たし、米国全土で燃料不足を引き起こした。この注目された事件は、重要インフラでさえもこのようなサイバー攻撃に対していかに脆弱であるかを浮き彫りにした。
CISOやITセキュリティチームにとって、フィッシング攻撃を防ぐことは最重要課題である。脅威の手口は常に進化しているため、強固で多層的なセキュリティ戦略が、本来の防御を迂回する攻撃を防ぐために必要です。
このブログでは、OPSWATのリアルタイム・アンチ・フィッシング・ソリューションを含む、高度なアンチ・フィッシング・テクノロジーに特に焦点を当てながら、フィッシング対策における重要な戦略を探っていく。
フィッシングを理解する
フィッシングとは、ソーシャル・エンジニアリングの一種で、攻撃者が個人を騙して、認証情報、PII(個人を特定できる情報)、銀行口座や支払いに関する詳細情報などの機密情報を開示させることです。このような攻撃は、成功の可能性を高めるために、正当なエンティティになりすますことがよくあります。フィッシングにはいくつかの種類があります:
- ジェネリック・フィッシング:多数の受信者に送られる大量のフィッシング・メール。
- スピアフィッシング:特定の個人または組織を狙った高度な標的型攻撃。
- ホエーリング:スピアフィッシングの一種で、企業の機密情報へのアクセスを試みる。
なぜフィッシングはいまだに被害者を騙すことに成功するのか?フィッシングは、人間の信頼と詐欺メールの正当性を利用している。攻撃者は信頼できる送信元からのEメールを模倣することに長けているため、従業員がフィッシングと正当なメッセージを区別することが難しくなっている。
フィッシングは依然としてセキュリティ侵害の最も一般的な原因であり、全世界の侵害の36%を占めている。フィッシング攻撃の成功は、多くの場合、人為的ミスと不十分なメール防御の組み合わせによるものであり、技術的および人的なセキュリティ層の必要性が強調されている。
防衛の第一線 政策と人材
セキュリティ・ポリシーとトレーニング・プログラムは、フィッシング防止戦略にとって不可欠な要素である。しかし、これらには対処すべき重大な限界がある。
効果的なセキュリティポリシーは、Eメール保護の基礎となるものです。これらのポリシーは、パスワード管理、電子メールの使用方法、不審なメッセージの報告など、重要なトピックをカバーする必要があります。また、組織は全ユーザーに多要素認証(MFA)を義務付けるべきです。
フィッシング攻撃、特にソーシャル・エンジニアリングを伴う攻撃は、その性質と巧妙さが進化しているため、従業員のトレーニングだけに頼っていては、完全に検知したり防止したりすることはできません。従業員は常に防御の鎖の中で最も弱いリンクであり、最もよく訓練された個人でさえ、注意深く作られたフィッシング・キャンペーンの犠牲になる可能性がある。
さらに、フィッシング・トレーニングでは、急ピッチで出現している未知のフィッシングの手口は考慮されていない。攻撃者は常に手法を改良しており、今日のトレーニング教材が明日の攻撃から従業員を守れる保証はない。フィッシング・シミュレーションは貴重なツールではあるが、それだけに頼っていては不十分である。組織に必要なのは、リアルタイムの検知とミティゲーション機能を含む多層的なソリューションである。
技術的対策:予防における技術の役割
従業員のトレーニングに限界があることを考えると、そうでなければ隙をすり抜けるようなフィッシングの試みを捕捉するためには、高度な技術的防御が必要である。
DMARC、SPF、DKIMプロトコル
DMARC、SPF、DKIMのような認証プロトコルは、メール送信者の正当性を確認する上で効果的ですが、完全ではありません。攻撃者は、設定ミスを悪用したり、ドメインスプーフィングなどのテクニックを使用して、これらの防御をバイパスすることができます。
ネイティブのバイパスEmail Security
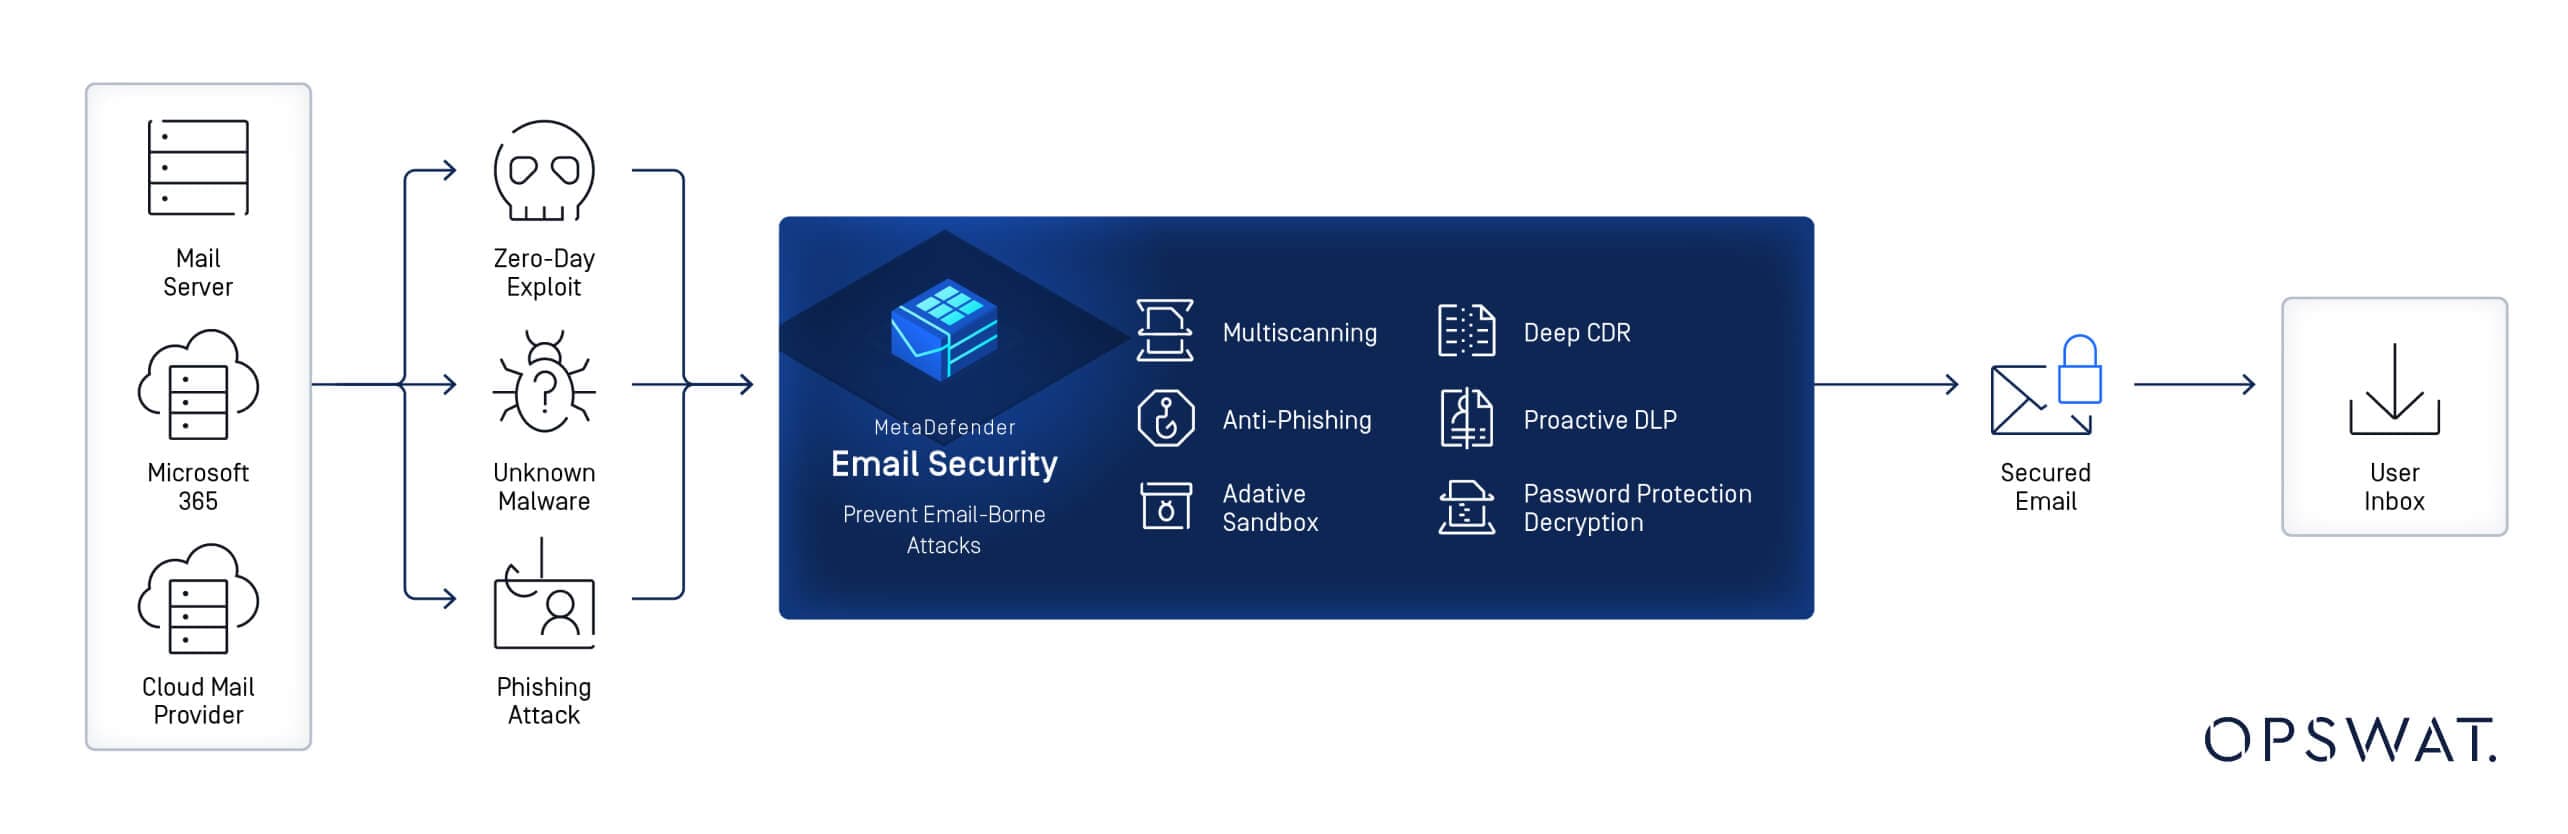
Microsoft 365(M365)は、一般的なフィッシング、マルウェア、ファイルベースのエクスプロイトを検出するための強力なビルトイン防御を提供していますが、より高度な、未知の、または高度な標的型攻撃を防止するための完全な機能を備えていません。脅威の手口は絶えず進化しており、洗練されたフィッシングキャンペーンはM365のネイティブセキュリティ対策をすり抜けることができる。
包括的な保護を保証するために、組織は高度な防御レイヤーで電子メールのセキュリティを強化する必要があります。OPSWAT'sのリアルタイム・アンチ・フィッシング・テクノロジーは、タイム・オブ・クリック分析や機械学習による多層検知などの高度な機能を追加することで、この必要な機能強化を提供します。これらの機能により、フィッシングメールがセキュリティを回避して従業員の受信トレイに届くリスクを大幅に低減し、リスクの高い巧妙な脅威から組織を守ります。
OPSWAT'sのリアルタイムフィッシング対策技術: 防御の重要なレイヤー
OPSWATのリアルタイム・アンチ・フィッシング・テクノロジーが、ネイティブのセキュリティ対策をどのように強化するのかを探ってみよう。その仕組みは以下の通りだ:
1.フィッシングおよびスパム攻撃の99.98%の検知率
OPSWATのソリューションは、スパムやフィッシング攻撃に対して99.98%という非常に高い検知率を実現し、従業員の受信トレイに届くフィッシングメールの数を大幅に削減します。この高い検知率は、高度なヒューリスティックと機械学習アルゴリズムの組み合わせによるもので、最も巧妙なフィッシングの手口も検知することができます。
2.クリック時間分析
OPSWATのアンチフィッシング・ソリューションの最も効果的な特徴のひとつは、クリック時間分析である。Eメール配信時にのみリンクをチェックする従来のEメール防御とは異なり、OPSWAT 、30以上の信頼できるオンラインソースを使用してリアルタイムでリンクのレピュテーションを継続的にチェックします。つまり、メール配信後にリンクが武器化されたとしても、OPSWAT'のTime-of-Click分析により、ユーザーがクリックする前に悪意のあるリンクをブロックすることができます。
3.多層検出
OPSWATのフィッシング対策ソリューションは、機械学習アルゴリズム、行動分析、および高度なヒューリスティックを組み合わせた多層的な検出技術を活用し、フィッシングの試みをリアルタイムで検出します。このアプローチにより、新しいフィッシング攻撃や以前は見られなかったフィッシング攻撃であっても、被害が発生する前にフラグが立てられ、隔離されます。
OPSWATのソリューションを導入することで、組織はMicrosoft 365のネイティブ・メール・セキュリティのギャップに対処する強固な多層防御を獲得し、フィッシング攻撃を防ぐ能力を大幅に向上させることができる。
法律とコンプライアンスの側面
フィッシング攻撃に対する十分な防御を怠っている組織は、セキュリティ・リスクにさらされるだけでなく、法的な影響を受ける可能性もある。
GDPRおよびHIPAAコンプライアンス
医療や金融などの機密データを扱う企業にとって、GDPRやHIPAAなどの規制への対応は不可欠です。GDPRはEU市民の個人データを管理する企業に対して厳格なデータプライバシー対策を義務付けており、HIPAAは患者情報を保護するためのセキュリティ基準を概説しています。フィッシング攻撃の被害に遭うと、これらの規制の下、高額な罰則が科される可能性があります。
コンプライアンス・フレームワークの導入
これらの規制基準を満たすために、企業は基本的なメールフィルタリングを超えた包括的なフィッシング対策戦略を導入する必要があります。OPSWAT当社の高度なフィッシング対策テクノロジーは、コンプライアンス基準を満たすために必要なリアルタイムの保護を提供することで、企業がこれらの規制に対応できるよう支援します。
インシデントレスポンス予防が失敗した場合の備え
最善の防御策を講じたとしても、100%安全なシステムは存在しません。しっかりと準備されたインシデント・レスポンス・プランがあれば、万が一フィッシング攻撃をすり抜けてしまった場合でも、迅速かつ効果的に対応することができます。
インシデント対応計画の主な要素:
- 識別:フィッシング攻撃の迅速な検知と認識
- 封じ込め:影響を受けたシステムを隔離し、さらなる拡大を防ぐ
- 根絶:悪意のある電子メールおよび関連するマルウェアの駆除
- 復旧:通常業務の復旧とデータ漏洩への対応
- インシデント後のレビューインシデントから学んで防御を改善し、将来の攻撃を防ぐ
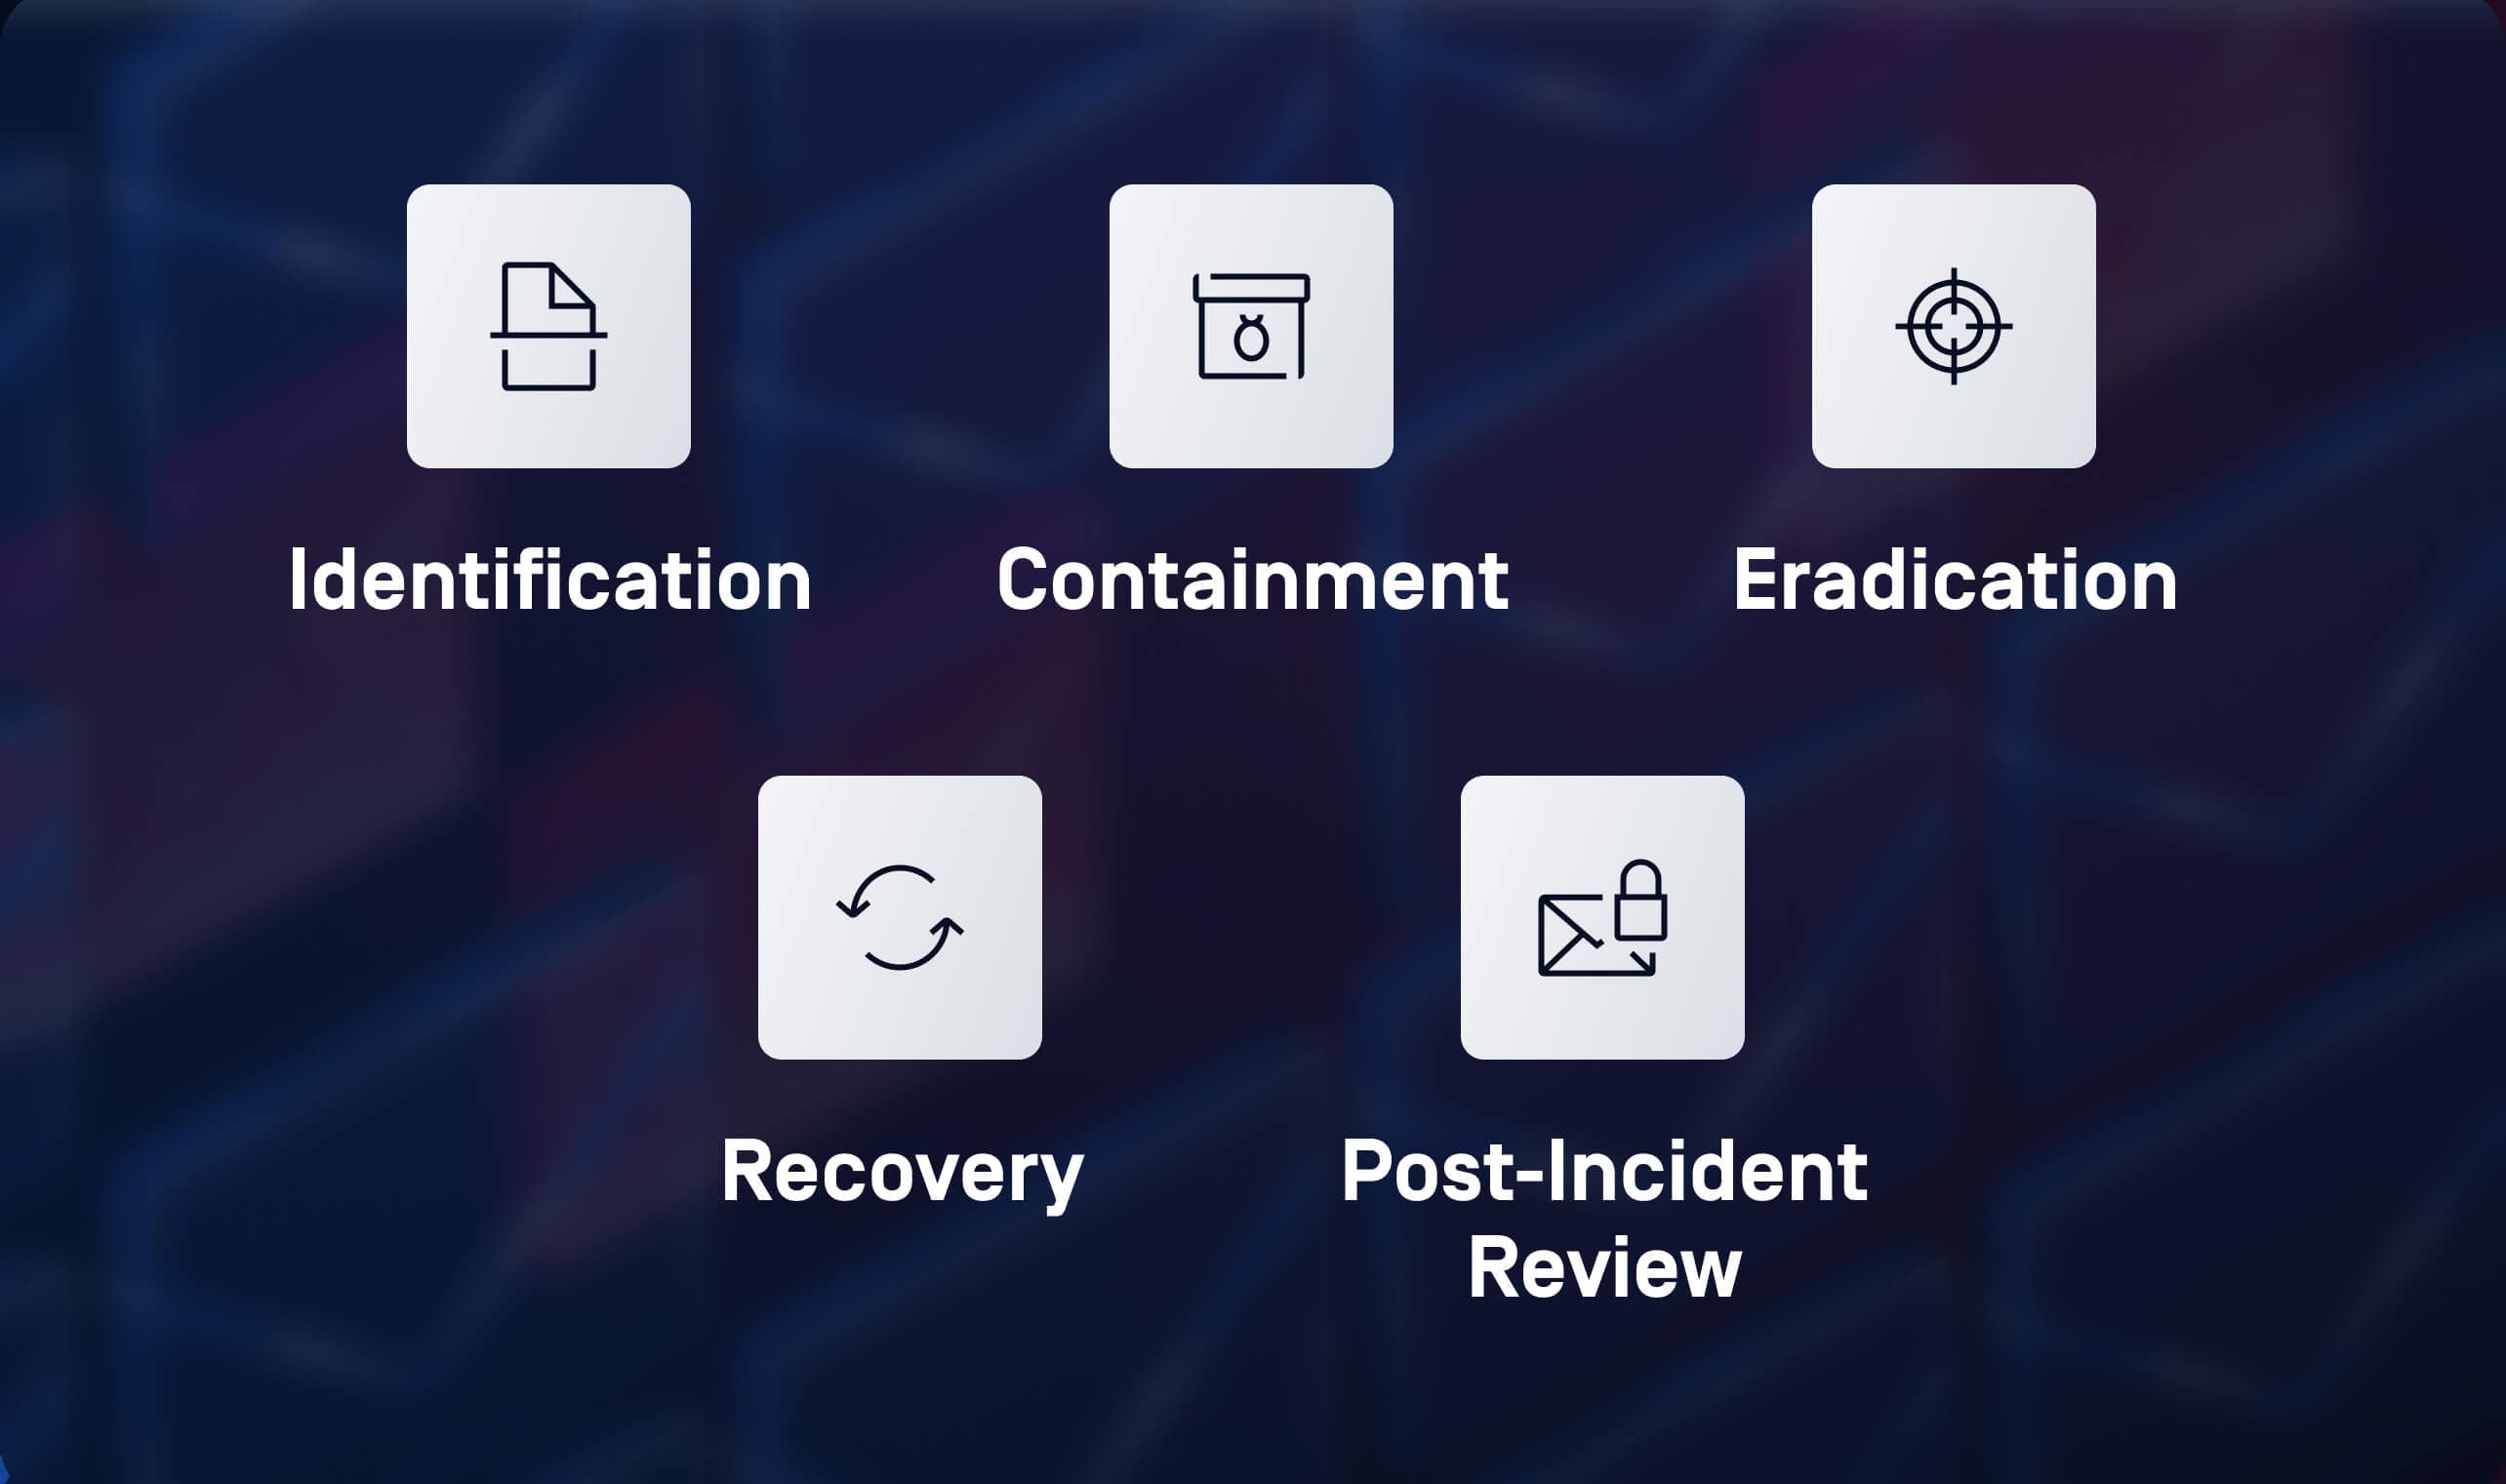
組織は、インシデント対応計画を定期的に更新し、インシデント発生後のレビューを実施して、継続的な改善を図るべきである。
フィッシング対策の前途
フィッシング攻撃を防ぐには、高度なテクノロジーと継続的な従業員トレーニングを統合した、プロアクティブで多層的なアプローチが必要です。Microsoft 365が提供するような従来の電子メール防御は、基本的なフィッシングの試みを捕捉することはできますが、高度な標的型攻撃を阻止するには不十分です。OPSWATMicrosoft 365のリアルタイム・アンチフィッシング・テクノロジーは、最も巧妙なフィッシング・キャンペーンを阻止するために必要なセキュリティの追加レイヤーを提供します。
最先端のテクノロジーと人間の意識を組み合わせた多層的なソリューションを採用することで、企業はフィッシング攻撃に対する防御を強化することができます。今こそ、企業は自社のメールセキュリティ体制を評価し、リアルタイムの保護と適応性を提供するソリューションに投資することで、進化する脅威から機密データを守ることができる。
リアルタイム防御でフィッシング攻撃から組織を守る準備はできていますか?
OPSWATのフィッシング対策ソリューションが、最も巧妙な攻撃を防ぐために必要なセキュリティをどのように提供できるかをご覧ください。お客様のメールセキュリティ体制をアップグレードするために、今すぐお問い合わせください。
