- 医療分野特有のファイル転送リスクとHIPAA準拠の理解
- HIPAA準拠に必要なManaged File Transferの 主要機能
- Managed File Transfer が効率的なHIPAA監査とコンプライアンス報告を実現する方法
- 医療機関におけるセキュアなファイル転送のベストプラクティス
- Managed File Transfer 比較:医療特化型プラットフォームと汎用プラットフォーム
- 医療Managed File Transfer HIPAAに準拠するManaged File Transfer の導入手順
- 医療コンプライアンスと患者データ保護Managed File Transfer の価値測定
- よくある質問
医療分野特有のファイル転送リスクとHIPAA準拠の理解
医療ファイル転送は、部門間・医療従事者間・パートナー間・システム間でファイルが絶えず移動するため、PHI(保護対象医療情報)をデータ侵害、規制上の罰則、業務中断のリスクに晒します。
HIPAA(医療保険の相互運用性と説明責任に関する法律)は、すべてのファイル転送において一貫した保護、監査可能性、および管理を義務付けることで、その重要性をさらに高めています。一般的なファイル共有ツールは、PHIの取り扱いに求められるガバナンス(強制的な暗号化ポリシー)、検証(自動化されたアクセス確認)、および可視性(包括的な監査証跡)を欠いているため、こうした要件を満たすことはほとんどありません。
HIPAAでは、PHIを含むすべてのファイル転送について、文書化された監査証跡(監査可能性)、暗号化基準(保護)、およびアクセス制限(管理)など、特定の要件を義務付けています。
医療ファイル転送において最も一般的なセキュリティ脅威は何か?
医療分野におけるファイル転送(システム間、部門間、および外部パートナー間でのPHIの電子的な移動)は、ランサムウェア、データ窃取、アカウント乗っ取りの最も一般的な標的となっており、攻撃者は転送中のPHIを傍受したり、脆弱なアクセス制御を悪用したりします。『Healthcare IT News』によると、2024年に発生したチェンジ・ヘルスケア(Change Healthcare)へのランサムウェア攻撃では、約1億9,270万人の個人データが流出したことが確認されており、たった1つのクリアリングハウスが侵害されただけで、米国史上最大規模の医療データ漏洩事件となり得ることが示された。
医療分野におけるファイル転送でよく見られるセキュリティ上の脅威には、次のようなものがあります:
データの傍受:電子メールや旧式のプロトコルを介して行われる、暗号化されていない、あるいは保護が不十分なファイル転送は、依然として主な標的となっている。
不正アクセス:共有アカウント、広範な権限、またはセキュリティ対策が不十分なパートナー接続により、PHIが社内外に漏洩する恐れがあります。
内部関係者による不正利用:誤送信、個人用端末の使用、あるいは意図的な情報持ち出しなどが、報告義務のある情報漏洩の原因となることが多い。
第三者による情報漏洩:PHIは、適切な管理措置を講じていない可能性のある検査機関、請求代行会社、専門医療提供者などに流出しがちである。
運用上の不具合:その場しのぎの転送ワークフローに不具合が生じると、ファイルの紛失、遅延、または書類の欠落につながります。
HIPAA規則は電子ファイル転送の要件をどのように規定しているか?
HIPAAのプライバシー規則では、社内外を問わず共有されるあらゆるPHIについて、正当な目的を持つ権限のある当事者にのみ開示することが義務付けられており、一方、セキュリティ規則では、電子形式のPHIの送信中にこれを保護するための管理上、物理的、および技術的な安全対策が義務付けられています。
これらを総合すると、対象事業者および業務提携先に対し、すべてのファイル転送において、転送の全過程を通じて機密性(暗号化による)を確保し、ユーザーの認証(多要素認証による)を確認し、完全性(チェックサムまたはデジタル署名による)を維持することを義務付けています。
HIPAAでは、対象事業体に対し、以下の方法を通じて転送中のPHIデータを保護することを義務付けています:
- データの傍受から保護するための機密性管理措置
- 許可されたユーザーおよびシステムのみがPHIを交換できるよう、アクセス検証を行う
- 転送中にファイルが改ざんされていないことを確認する完全性保護機能
- 誰が、何を、いつ、誰に送信したかを記録した、完全な追跡可能性
- すべてのファイル転送ワークフローを統括する一貫性のあるポリシーとリスク管理
なぜ従来のファイル共有方法はHIPAA準拠に不十分なのか?
従来のツールや一般消費者向けのツールでは、強制力のある制御機能、監視機能、および監査証跡が欠如しているため、不十分です。これらの手法は、強制的な安全対策ではなくユーザーの行動に依存しているため、予測可能なコンプライアンス違反を引き起こし、情報漏洩のリスクを高めてしまいます。
従来のファイル共有方法とコンプライアンス要件
方法 | Core | HIPAAギャップ |
|---|---|---|
誤送信、不整合な暗号化 | 信頼できるアクセス制御やエンドツーエンドの保護がない | |
FTP/SFTP | 静的認証情報、限定的な可視性 | 監査と役割ベースの統制の不十分さ |
消費者向けクラウドツール | 公開リンク、ユーザー管理の権限 | PHIに対する企業統治がない |
手動/アドホックな方法 | USB 、未承認アプリ | 可視性またはポリシーの適用なし |
HIPAAセキュリティ規則§164.312(e)の伝送セキュリティ要件および電子PHI保護に関するHHSガイダンスに基づきます。
HIPAA準拠に必要なManaged File Transferの 主要機能
HIPAA準拠のMFT (管理型ファイル転送)プラットフォームは、すべてのPHI転送において、一貫した保護(暗号化)、検証(アクセス認証)、および可視性(監査ログ)を確実に実施しなければなりません。その中核となる機能は、暗号化、アクセス制御、完全性検証、監査ログ、ポリシーの適用、およびサードパーティのガバナンスといった、必須の保護措置と直接対応しています。
医療分野に特化したMFT 、大量のPHI交換、臨床ワークフロー、複雑なベンダーエコシステムに対応した機能により、汎用システムが確実に提供できる範囲を超えた制御を強化します。
HIPAA準拠のファイル転送にはどの暗号化規格が必要か?
HIPAAでは、転送中のPHIについて、業界標準の強力な暗号化によって保護されることが求められています。具体的には、以下のことを意味します:
- ファイルレベルおよび保存時の暗号化にはAES-256を採用
- 転送中のデータを保護するための TLS 1.2 以降
- NIST(米国国立標準技術研究所)が推奨するアルゴリズムに準拠した暗号モジュール
- すべての内部、外部、自動化、および臨時の転送において一貫した執行
HHSのHIPAAセキュリティ規則における伝送セキュリティに関するガイダンス(§ 164.312(e))によれば、暗号化は、伝送中の不正アクセスを防止するための主要な保護手段とみなされています。MFT ソリューションは、暗号化要件がポリシー制御およびロールベースの設定に組み込まれていることを保証し、ユーザーが保護されていない通信経路を通じてPHIを送信することを防止する必要があります。
アクセス制御とユーザー認証は、どのようにして不正なPHIアクセスを防止するのか?
PHIへのアクセスは、文書化された職務上の必要性がある個人およびシステムに限定されなければなりません(HIPAAプライバシー規則§164.502(b)に基づく「必要最小限の原則」)。MFT プラットフォームは、以下の方法を通じてこれを徹底すべきです:
- 表示権限および転送権限を制限する、きめ細かなRBAC(役割ベースのアクセス制御)
- 社内ユーザーおよび外部パートナー双方に対するMFA(多要素認証)
- 強力なシステム間認証、静的認証情報を証明書またはトークンに置き換える
- PHIを含むファイルの送信、受信、承認、または取得ができる者を規定するポリシーに基づく制限
これらの措置は、HIPAAのセキュリティ規則が求める中核的な要件を反映しています:本人確認、適切な承認、および不正開示の防止です。
HIPAA監査において必須となる監査証跡と報告機能とは何か?
監査人は、すべてのPHIの転送について完全な追跡可能性を求めています。この可視性が確保されていない場合、組織は監査の際にHIPAAへの準拠を証明することができず、違反1件につき100ドルから50,000ドルの民事罰金を含む是正措置の対象となる可能性があります。
MFT は以下を捕捉しなければなりません:
- 誰がPHIにアクセスまたは送信したか
- どのファイルが、誰に、どのワークフローを通じて移動したか
- 送信、受信、失敗、削除のアクションを示す、タイムスタンプ付きのイベント
- 転送中にファイルが改ざんされていないことを確認するための整合性チェック
- 設定、ポリシー、および権限の変更に関する管理アクティビティログ
さらに、医療プログラムには次のようなメリットがあります:
- 異常な送金やポリシー違反に対するリアルタイムの監視とアラート
- 調査や監査のためにログが利用可能な状態を維持することを保証する保存方針
- HIPAAに関する照会に対応した、エクスポート可能で監査対応済みのレポート
MFTはどのようにサードパーティベンダーとの結合をサポートするのか?
MFT 、管理されたオンボーディング、分離された転送チャネル、およびすべてのベンダー接続に対するポリシー駆動型のガバナンスを適用することで、安全なサードパーティとのコラボレーションを支援します。医療業界は、検査機関、請求処理会社、画像診断センター、専門医療提供者など広範なネットワークに依存しています。コンプライアンス対応のMFT 、外部データ交換を安全かつ管理された状態で行う必要があります。
の主な機能MFT
- あらかじめ定義された役割、承認プロセス、有効期限に基づく、外部ユーザーのオンボーディング管理
- パートナーごとに、ポリシーによって強制される独立した転送チャネル
- Secure メールの添付ファイルや管理対象外のリンクを排除する ポータル
- パートナーの技術に依存することなく、暗号化およびアクセス制御を自動的に実施する
- 失敗や承認されていないワークフローを含め、すべてのサードパーティによる転送を一元的に把握できる
また、HIPAAでは、PHIを取り扱うすべてのベンダーがBAA(業務提携契約)に基づいて業務を行うことが義務付けられています。MFT ソリューションは、契約上の義務と技術的な保護措置が確実に一致するよう、BAAへの準拠や関連文書の整備を通じて、パートナーのオンボーディングを効率化すべきです。
Managed File Transfer が効率的なHIPAA監査とコンプライアンス報告を実現する方法
適切に設計されたMFT プラットフォームは、証拠を一元管理し、ポリシーの遵守を徹底するとともに、PHIの移動状況を継続的に可視化します。これらの機能により、HIPAA監査の手間を大幅に軽減できます。MFT ソリューションは、分散したシステムから手動でログ、スクリーンショット、アクセス記録を収集する代わりに、すべてのファイル転送アクティビティを単一の検索可能な「信頼できる情報源」に集約します。これにより、監査準備時間が短縮され、文書化の精度が向上し、監査合格率の向上につながります。
医療分野に特化したMFT の製品は、HIPAAセキュリティ規則に規定されている、伝送のセキュリティ、アクセス制御、および監査可能性に関するHIPAAの要件にも準拠しています。これらの製品に組み込まれた制御機能は、監査人が重視する点、すなわち一貫した保護措置、完全な記録、およびPHIの転送が適切に管理されていることの証明を満たしています。
MFT どのような文書と証拠を要求しますか?
HIPAA監査人は通常、以下のことを実証する証拠を要求します:
- 誰がPHIにアクセスまたは送信したか
- どのファイルが、誰に、どのポリシーに基づいて移動されたか
- 各転送が発生したとき(成功、失敗、再試行を含む)
- 完全性と暗号化がどのように実施されたか
- 権限の更新やワークフローの変更などの管理上の変更
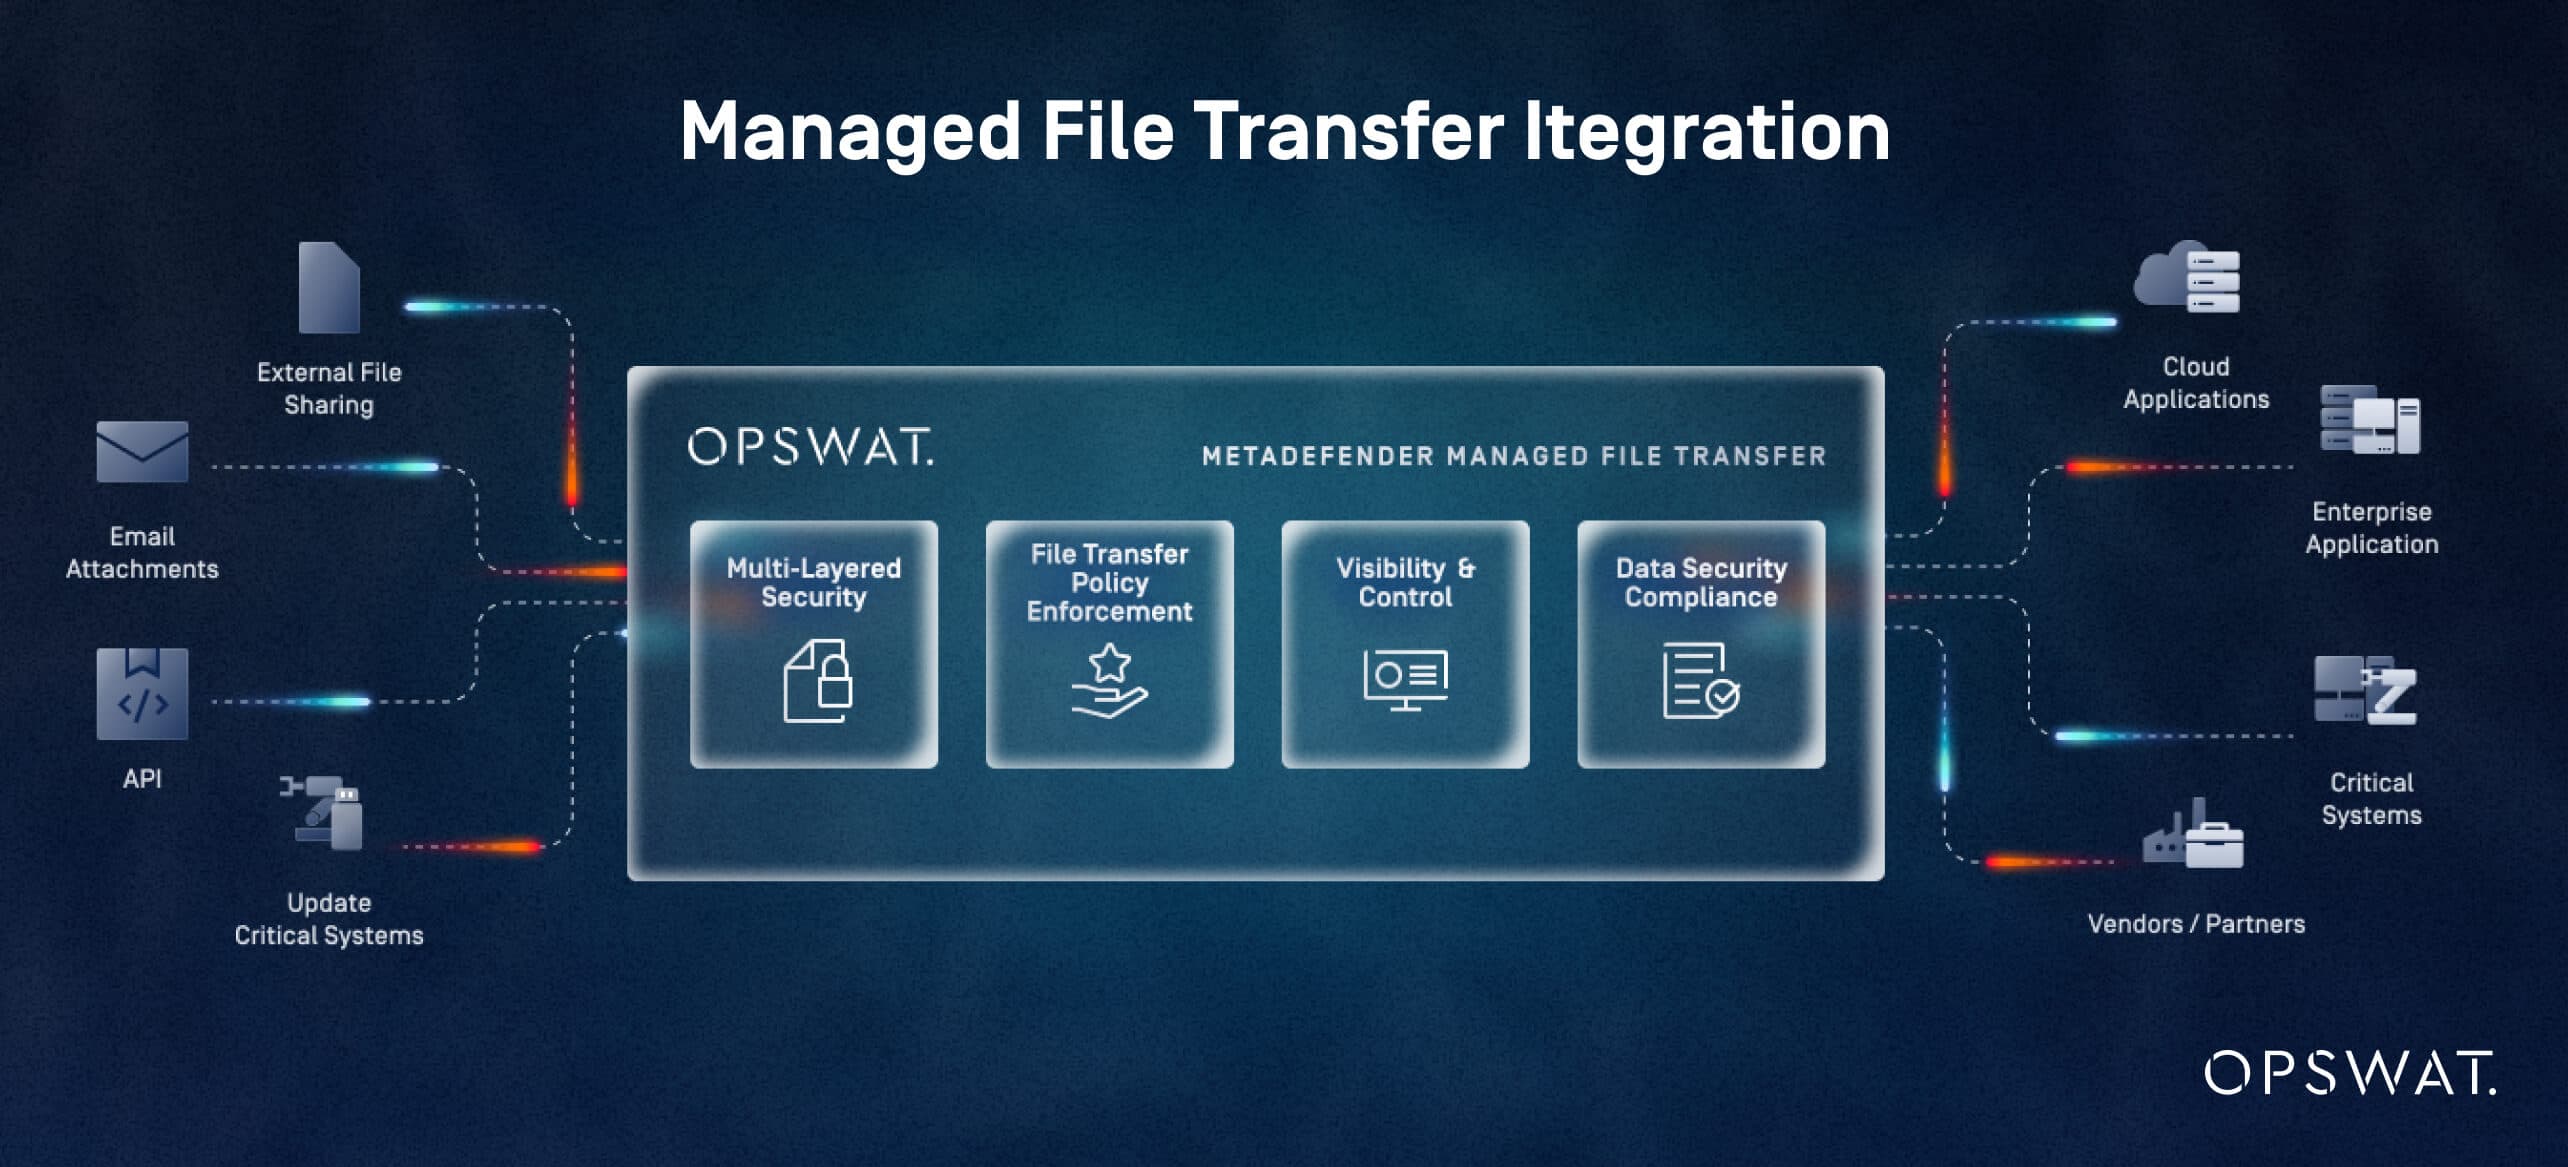
MFT 各プラットフォームは、こうした情報の収集と保存を自動化しています。例えば、OPSWAT社の「MetaDefender Managed File Transfer™」が備える詳細な監査ログおよびレポート機能により、ユーザーの操作履歴、ファイルのライフサイクル、システムイベント、ジョブの実行状況を、一元化された画面から把握することができます。これは、対象機関がPHIを扱うすべてのシステムについて完全な監査証跡を維持すべきであるというHIPAAの要件に、直接合致するものです。
MFT 、HIPAA監査準備の時間とコストをどのように削減できるか?
MFT これらのプラットフォームは、証拠資料を一元管理し、コンプライアンス関連のワークフローを自動化し、既成のレポート機能を提供することで、監査準備にかかる時間とコストを削減します。手作業による監査準備では、転送履歴の再構築、暗号化設定の検証、サイロ化されたシステムに散在する欠落した証拠資料の追跡などに、数日あるいは数週間を要することがよくあります。
MFT 、以下の方法を通じてそのオーバーヘッドを削減します:
- アクセス、転送、障害、およびポリシーの適用状況をまとめた、あらかじめ作成済みのコンプライアンスレポート
- PHIの送信状況を単一の画面で一元的に表示するダッシュボード
- 必要なセキュリティ対策(暗号化、認証、承認)が一貫して適用され、記録されることを保証するワークフローの自動化
- 複数のツールにまたがる手動でのデータ抽出を不要にする、検索可能なログ
MetaDefender Managed File Transfer ポリシーに基づく自動化、監督者による承認フロー、および視覚的なオーケストレーションをサポートしており、チームはPHIの取り扱い方法やコンプライアンス記録の方法を標準化できます。こうした効率化により、監査準備時間の測定可能な短縮や是正措置の手順の削減につながります。
継続的なコンプライアンス監視とリスク低減を支援する機能とは?
MFT これらのソリューションは、ファイルのアクティビティを継続的に監視し、異常を検知し、すべての転送においてポリシーに基づく制御を実施することで、HIPAAへの継続的な準拠を支援します。HIPAAへの準拠は、監査時のみ評価されるものではなく、継続的に維持されなければなりません。
MFT 、以下の継続的なコンプライアンスを強化します:
リアルタイムのアラート:不審な送金、不正アクセスの試み、または承認済みのワークフローからの逸脱を検知します。
異常検知と整合性チェック:不正使用や侵害の兆候となり得る、不審なファイルの挙動や予期せぬ変更を特定します。
転送のたびにポリシーを適用:暗号化、認証、承認の要件が一貫して適用されるようにし、手作業によるミスやその場しのぎの対応を排除します。
一元化された可視性:社内システムや外部パートナー間でのファイルの移動状況を監視します。MetaDefender Managed File Transfer は、転送、アクセス、システムイベントに関する完全な可視性を提供します。
高度な脅威防止:医療監査機関は、PHIがマルウェアや改ざんから適切に保護されているかどうかを、ますます厳しく精査するようになっています。OPSWATの「MFT 」テクノロジー(マルチスキャン、コンテンツの無害化および再構築、脆弱性評価など)は、ファイルを介した脅威のリスクを大幅に低減します。
これらの機能は一体となって、積極的なコンプライアンスを実現します。具体的には、報告義務が発生する事態に発展する前に問題を発見し、個人健康情報(PHI)漏洩の可能性を低減し、監査担当者に対して継続的モニタリングの確かな証拠を提供します。
医療機関におけるセキュアなファイル転送のベストプラクティス
コンプライアンスおよびリスク担当責任者にとって、PHI(保護対象医療情報)の転送を安全に実施するには、MFT だけでは不十分です。規律あるプロセス、明確なポリシー、そして一貫したユーザー行動が求められます。HIPAAの保護措置は技術的対策と同様に行政的対策も重視しており、組織は技術とガバナンス、トレーニング、監視を組み合わせる必要があります。目標は、すべてのPHI転送が予測可能で、強制力があり、監査可能な経路をたどることを確実にすることです。
HIPAA準拠のファイル転送ポリシーを策定する手順は何ですか?
ファイル転送ポリシーでは、PHIの転送方法、転送を許可される者、および各段階で適用すべき管理措置を明確に定義する必要があります。明確かつ確実に実施されるポリシーは、PHIが漏洩するリスクを低減し、スタッフの行動をHIPAAが求める管理上の保護措置の要件に沿ったものにします。
効果的な政策には、以下の要素が求められる:
- 「許容される利用」の定義: PHIをいつ転送できるか、どのような方法が承認されているか、およびどのシステム(MFT を含む)を使用しなければならないかを明記する 。
- ユーザーおよびシステムの権限設定ルールを策定する: ファイル転送に関する、役割ベースのアクセス権限、必要な認証方式、および承認ワークフローを詳細に定める 。
- 暗号化および完全性保護の義務化: HIPAAの送信保護措置に準拠した、承認済みの暗号化規格および検証手順の使用を義務付ける 。
- 文書の保存および廃棄に関する要件: 組織およびHIPAAの要件に準拠して、記録、証拠、および移管されたファイルの保存期間を設定する 。
- エスカレーションおよびインシデント対応手順の概要: 転送の失敗、セキュリティ侵害の疑い、ポリシー違反、およびパートナーに関する問題について、報告手順を定義する 。
- サードパーティのガバナンスを統合する: ビジネスアソシエイト契約の締結を義務付け 、外部パートナーのオンボーディングおよびオフボーディングの手順を定義する。
- 定期的な見直しと更新:ポリシーは 、少なくとも年に1回、ワークフロー、システム、または規制に変更があった場合はそれよりも早い時期に、見直しを行う必要があります。
医療従事者に対して、Secure 転送プロトコルに関する研修はどのように実施すべきか?
訓練により、技術的保護措置が正しく一貫して使用されることが保証される。
効果的なプログラムは以下をカバーします:
- 承認済みファイル転送ツールとワークフロー
- 受信者の身元と権限の確認方法
- 承認されていない方法(メール添付ファイル、個人用クラウドツール、USB )の使用を避ける
- 失敗したまたは不審な送金の認識と報告
- PHI(保護対象健康情報)と最小限必要性の原則の理解
- 初期導入
- 年次更新研修
- システム、ワークフロー、またはポリシーが変更された際のジャストインタイム研修
- 短いクイズやシナリオベースの演習
- シミュレートされたエラー(例:宛先不明の送金)による期待値の強化
- 繰り返し誤りを犯すユーザーに対する重点的なフォローアップ
- 誤った宛先への送信
- 暗号化されていない、または承認されていない通信経路の使用
- 間違ったファイルをアップロードする
- 個人用または共有デバイス上のファイルの不適切な取り扱い
トレーニングでは、正確性、検証、MFT の一貫した使用を重視すべきであり、これによりスタッフは必要な管理を回避する慣行を避けることができます。
継続的なファイル転送のセキュリティにおいて追跡すべき主要な指標とは何か?
医療機関は、安全なファイル転送のパフォーマンスを監視するために、特定の指標を追跡すべきです。継続的な監視は、HIPAAへの積極的な準拠と運用の安定性を支えます。主なKPIには以下が含まれます:
転送の失敗または不完全な転送率:失敗件数が多ければ、システム上の問題、プロセスの不備、またはパートナー側の問題を示している可能性があります
アクセス異常:予期しないユーザー、営業時間外の活動、または認証の繰り返し失敗は、不正アクセスの試みを示唆している可能性があります
ポリシー違反:必要な暗号化、承認、またはワークフローを迂回したデータ転送については、追跡および調査を行う必要があります。
サードパーティのパフォーマンス:パートナーの成功率、遅延、およびセキュリティ上の例外を監視し、契約上の義務およびHIPAAの義務が確実に履行されるようにする
監査結果と是正措置の所要時間:コンプライアンス対応態勢を維持するため、繰り返し発生する問題とその解決までの所要時間を追跡する
脅威検知イベント:高度な脅威防止技術(マルウェアスキャン、CDR、脆弱性評価など)によって問題が検出された場合、繰り返し見られるパターンが潜在的なリスクを示している可能性があります
これらの指標は、プロセスの弱点の特定、ポリシーの有効性の検証、研修ニーズの優先順位付け、そしてHIPAAが求めるモニタリングおよびリスク管理の要件との一貫した整合性の確保といった、継続的な改善を促進します。
Managed File Transfer 比較:医療特化型プラットフォームと汎用プラットフォーム
MFT の選択肢を評価するコンプライアンスおよびリスク担当者は、単に「HIPAA対応」であるだけのプラットフォームと、大量のPHIを扱うワークフロー向けに設計されたプラットフォームとを区別する必要があります。HIPAAでは、PHIを扱うすべてのシステムにおいて、ファイル転送のセキュリティ、アクセス制御、および監査について、一貫した保護措置が講じられることが求められています。
拡張性が高く、信頼性があり、業界から信頼されているソリューションを求める医療機関には、PHI(個人健康情報)のワークフローに特化して設計されたプラットフォームが有効です。医療業界向けのMFT ソリューションでは、これらの要件に加え、高度な脅威防止機能や臨床システムとの連携機能が、デフォルトで製品に組み込まれています。
主要なHIPAA準拠MFT のセキュリティおよびコンプライアンス機能はどのように比較されるか?
HIPAAに準拠した主要なMFT プラットフォームは、規制遵守の徹底度、監査の詳細度、自動化の程度、および脅威防止機能において違いがあります。以下は、一般的な「HIPAA対応」のMFT プラットフォームと、医療業界に特化したMFT ソリューション(例:MetaDefender Managed File Transfer 。これはMetaDefender Core™の高度な脅威防止技術を活用しています)との簡略化された比較です。
ファイル転送チャネルのみを保護する従来のMFT ソリューションとは異なり、MetaDefender (Managed File Transfer )は、多層的な脅威防止、CDR、脆弱性評価、サンドボックス分析により、ファイルそのものを保護します。
HIPAA準MFT 型 vs 医療業界特化型MFTソリューション
機能 | 汎用MFT 「HIPAA準拠」) | 医療分野向けMFTFT |
|---|---|---|
転送中および保存時の暗号化 | 標準ベースの暗号化、多くの場合設定可能 | すべてのワークフローにおいて強力な暗号化ポリシーを強制し、ユーザーの選択権を最小限に抑える |
アクセス制御と承認 | 基本的なロールベースのアクセス制御(RBAC)、オプションの承認 | 細粒度のRBAC、監督者承認フロー、およびPHI向けポリシーベースルーティング |
監査ログ記録と報告 | 標準アクティビティログ | ユーザー、ファイル、ジョブ、システムイベントの詳細な監査証跡に加え、コンプライアンス対応のためのエクスポート可能なレポート |
脅威の防止 | アンチウイルスか、それともなし | 多層ファイルセキュリティ:マルチスキャン、コンテンツのサニタイズ、脆弱性評価 |
統合と自動化 | 一般的なITツール用コネクタ | ポリシー駆動型ワークフロー、ビジュアルオーケストレーション、および統合 |
デプロイメントオプション | 多くの場合クラウドファースト | 規制対象環境およびオフライン環境向けの柔軟なオンプレミスおよびハイブリッド展開 |
医療分野におけるSFTP、MFT、Cloudファイル共有の長所と短所とは?
SFTP、クラウドファイル共有ツール、MFT 、HIPAA準拠の観点においてそれぞれ固有の利点と制限を有しています。ほとんどの病院および医療システムにおいては、PHIを含む転送にはセキュリティを最優先MFT を標準とすべきであり、SFTPおよびクラウドツールは厳密に範囲が限定された低リスクのユースケースに限定されるべきです。
SFTP、クラウドツール、およびMFT プラットフォームの長所と短所
アプローチ | 長所 | 医療分野における欠点/HIPAAの文脈 | 最適 |
|---|---|---|---|
SFTP | 広くサポートされている;FTPよりも優れている;転送中のデータを暗号化できる | 可視性と報告機能の制限;静的認証情報;手動ワークフロー;PHIに対する脆弱なガバナンス | ボリュームが低く、ガバナンスが別で管理されるポイントツーポイントのシステム統合 |
汎用クラウドファイル共有 | 使いやすい;迅速な共同作業;mobile | ユーザー管理の権限、公開リンク、不明確なデータ保管場所、限定的なPHIガバナンス | 非PHI連携;主要なPHI転送メカニズムとしては推奨されない |
MFT マネージドファイル転送] | 中央管理、ポリシーベースの自動化、統合暗号化、監査、およびアクセス制御 | 実装努力とプロセスの調整が必要 | PHI転送の主要な手段、特にHIPAA監査対応と複数当事者間ワークフローが優先事項となる場合 |
医療コンプライアンス監査において、どのManaged File Transfer 最良のサポートを提供しているか?
医療分野で優れたサービスを提供するベンダーは通常、以下を提供します:
- 医療事情を考慮したサポートモデル:24時間365日対応、臨床業務に整合したサービスレベル契約(SLA)、HIPAA要件に精通したスタッフ
- BAA対応の契約締結:標準的なBAA、責任範囲の明確な区分、および製品管理措置とHIPAAの保護措置との対応関係を明示した文書
- 監査対応支援サービス:あらかじめ作成済みのコンプライアンス報告書テンプレート、ポリシーの設定に関するガイダンス、および監査時の証拠資料作成の支援
- セキュリティ最優先のロードマップ:高度な脅威防止、vulnerability detection、SIEMおよびSOCワークフローとの統合への継続的な投資
OPSWATは以下の要素を組み合わせたセキュリティ最優先MFT で他社との差別化を図ります:
- マルチスキャン、コンテンツの無害化、脆弱性評価、サンドボックス化といった高度な脅威防止技術による多層的なセキュリティ
- 規制対象環境に合わせて最適化された、ポリシーに基づくファイル転送の自動化、監督者による承認、および一元化された可視性と管理機能
- コンプライアンスに重点を置いたログ記録およびレポート機能により、ファイルの移動やアクセスに関するエンドツーエンドの追跡可能性を提供し、HIPAA監査を簡素化します
コンプライアンスおよびリスク管理責任者にとって、セキュリティの深さ、監査対応可能な証拠、医療業界に精通したサポートを兼ね備えたベンダーこそが、監査の摩擦を軽減し、長期的にHIPAAコンプライアンスを強化する上で最適な立場にあります。
医療Managed File Transfer HIPAAに準拠するManaged File Transfer の導入手順
医療環境においてセキュリティを最優先MFT を導入するには、体系的な計画立案、HIPAA保護措置との整合性確保、臨床部門・IT部門・コンプライアンス部門・ベンダーチーム間の連携が不可欠です。目的は、一貫性に欠けリスクの高いファイル転送慣行を、既存システムと緊密に連携しつつ業務への影響を最小限に抑えた、標準化され監査可能なワークフローに置き換えることにあります。
病院環境においてManaged File Transfer を導入するための主要な手順は何ですか?
初期計画の一環として、チームは正式なリスク評価を実施し、現在の脆弱性を特定するとともに、MFT がHIPAAの管理上および技術上の保護措置の要件に準拠していることを確認すべきです。
実用的な、再現可能な実装手順には以下が含まれます:
- 要件とリスクの評価:PHIのワークフロー、規制上の要件、統合ポイント、および成功指標を特定する
- ソリューションアーキテクチャを設計し、ステークホルダー間の連携を図る:導入モデルを選択し、ガバナンスの役割を定義し、コンプライアンス、IT、セキュリティ、および臨床の各チーム間の調整を行う
- セキュリティポリシーと連携機能の設定:ルーティング、承認、アクセス制御、保存期間ルールを設定し、Metascan™、Multiscanning 、Deep CDR™ TechnologyなどのMFT テクノロジーと連携させます。
- ワークフローのテストとユーザーのトレーニング:転送、ログ、アラート、および監査対応状況の検証を行う。承認済みのワークフローについて、管理者とエンドユーザーにトレーニングを実施する。
- 立ち上げ、監視、改善:段階的に展開し、主要なパフォーマンス指標を追跡し、導入後のレビューを実施する
医療機関は、MFT 既存の電子健康記録(EHR)およびMFT どのように統合できるか?
医療機関は、安全な接続方法を選択し、PHIの流れをマッピングし、ファイル転送ポリシーを自動化することで、MFT をEHRやベンダーシステムと統合しています。EHRや関連するベンダーシステム間では膨大な量のPHIがやり取りされるため、統合は成功の重要な要素となります。
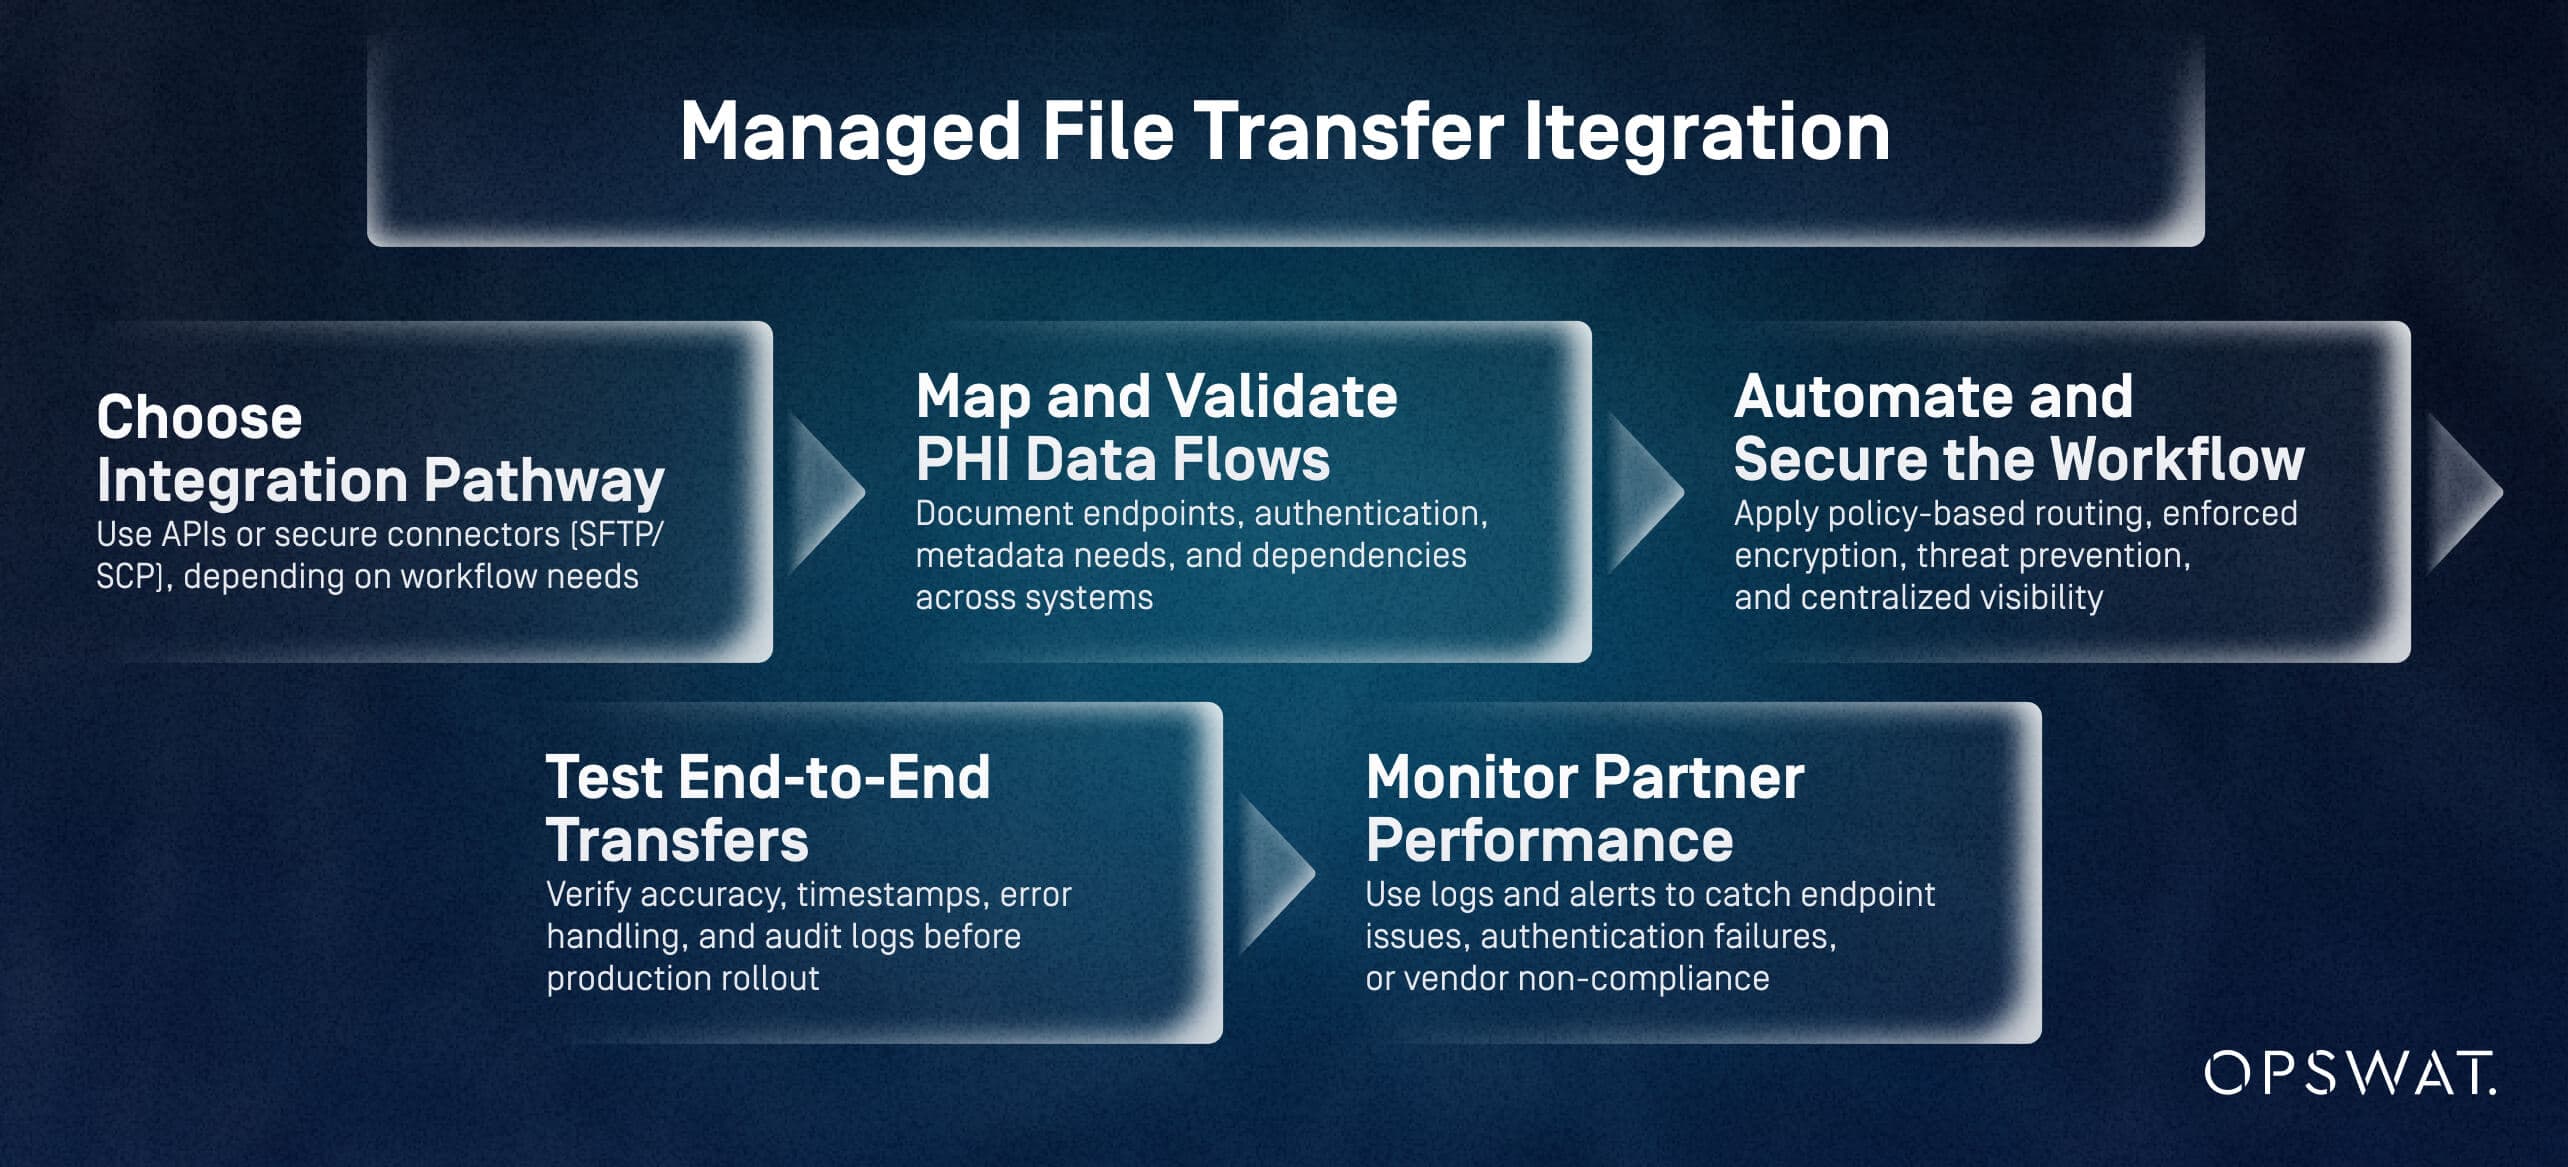
MFT を5つのステップで効果的に統合する方法:
- 統合パスを選択:ワークフローの要件に応じて、APIまたはセキュアコネクタ(SFTP/SCP)を使用します
- PHIデータフローのマッピングと検証:エンドポイント、認証、メタデータ要件、およびシステム間の依存関係を文書化する
- ワークフローの自動化とセキュリティ強化:ポリシーベースのルーティング、強制暗号化、脅威防止、集中管理による可視化を適用
- エンドツーエンド転送のテスト:本番展開前に正確性、タイムスタンプ、エラー処理、監査ログを確認する
- パートナーのパフォーマンスを監視する:ログとアラートを活用し、エンドポイントの問題、認証失敗、またはベンダーのコンプライアンス違反を検知する
レガシーなファイル転送方法からMFT(マネMFTドMFT・トランスファー)への移行におけるベストプラクティスとは?
MFT 移行のベストプラクティスは 、転送リスクの評価、ワークフローのマッピング、並行稼働の検証、プロセス移行時のガバナンスの精緻化です 。大半の医療機関は、電子メール、SFTP、手動アップロード、共有フォルダといった複数の手段から移行します。
体系的な移行
- リスクを分析し、ワークフローの優先順位を決定する:PHIの扱いが多いため、あるいはリスクが高いため、転送経路(電子メール、手動アップロード、共有フォルダなど)を特定し、それらを優先的に移行する
- マップデータを準備し、新しいワークフローを設定する:ルーティング、命名規則、保存期間のルール、およびシステムの依存関係を定義する
- 並行検証を行いながら段階的に移行する:レガシーワークフローとMFT のワークフローを同時に実行し、整合性、ルーティング、および監査ログを検証する
- ガバナンスの最適化と更新:脅威の防止策を講じ、ワークフローを改善し、ポリシーを更新し、得られた教訓に基づいてユーザーへの研修を実施する
医療コンプライアンスと患者データ保護Managed File Transfer の価値測定
MFT 、HIPAA準拠の強化、情報漏洩リスクの低減、およびPHIワークフローの効率化を実現します。暗号化、アクセス制御、脅威防止、完全な監査証跡を徹底することで、組織は規制面と運用面の両方でROIを獲得します。
MFT データ侵害やコンプライアンス違反の罰則リスクをどのようにMFT するのか?
MFT 、PHI漏洩の主な原因である暗号化されていない転送、不正アクセス、ユーザーエラー、不十分なログ記録をMFT 軽減します。医療業界特化型プラットフォームは、高度な脅威防止技術を用いてリスクをさらに低減します。
主なリスク低減に関するアウトカム:
- 強制的な暗号化とアクセス制御
- マルウェアおよびゼロデイ脅威からの保護
- HIPAA調査を支援する完全な監査証跡
- 規制上の罰則および是正費用の発生可能性が低い
最適化されたファイル転送プロセスの測定可能な成果とは何か?
電子メール、SFTP、手動ワークフローからMFT 移行する組織では、MFT 以下の面で効果が見られます:
コンプライアンス対応体制
- より迅速な証拠の取得
- 包括的でエクスポート可能なログ
業務効率
- 転送失敗の減少
- ポリシーベースの自動化による手動介入の削減
エラーおよびインシデントの削減
- 誤送信ファイルの減少
- リアルタイムアラートによる異常活動の早期検知
脅威の防止
- 臨床システムに到達する有害ファイルの大幅な減少
コンプライアンス担当者は、MFT 価値をステークホルダーにどのように示すことができるか?
ステークホルダーはリスク、コスト、および業務への影響に対応する。コンプライアンスリーダーは以下の方法で価値を明確に示せます:
主なメッセージ
- 強化された安全対策による規制リスクの低減
- 侵害発生の可能性と対応コストの低減
- 監査指摘事項の減少と監査サイクルの短縮
- 運用信頼性の向上とベンダー連携の強化
組織の優先事項へのリンク
- 患者安全:信頼性の高いPHI(保護された健康情報)の移動は、医療の遅延を減少させる
- 財務安定性:ペナルティとダウンタイムを回避し、利益率を保護
- 組織的信頼:強化されたPHI保護が評判とパートナーの信頼を支える
- デジタルトランスフォーメーション:MFT 近代化の安全な基盤をMFT
MetaDefender Managed File Transfer™は、OPSWATが提供するマネージドファイル転送(MFT )ソリューションであり、暗号化、アクセス制御、詳細な監査証跡を通じて、規制コンプライアンスをサポートします。
本ソリューションとその高度な脅威防止技術が、HIPAAコンプライアンスの強化、PHIの漏洩リスクの低減、および医療エコシステム全体における安全なコラボレーションの効率化にどのように貢献できるかについて、OPSWAT の専門家にご相談いただくか、今すぐデモをご依頼ください。
よくある質問
医療組織向けに完全なHIPAA準拠を実現する、主要なマネージドファイル転送ソリューションは何ですか?
暗号化、アクセス制御、ポリシー自動化、完全な監査証跡を強制するソリューションは、HIPAAの要件を満たします。MetaDefender Managed File Transferなどの医療向けプラットフォームは、汎用ツールではしばしば不足する追加の脅威防止機能とコンプライアンス報告機能を提供します。
医療分野でHIPAA準拠を確保するために、MFT にはどのような機能を求めるべきですか?
強制暗号化、細粒度RBAC、多要素認証(MFA)、詳細な監査ログ記録、ポリシーベースの自動化、安全なサードパーティ連携、高度な脅威防止(例:マルチスキャン、CDR、脆弱性評価)。
HIPAA準拠性とセキュリティ機能の観点から、さまざまなマネージドファイル転送プロバイダーを比較するとどうでしょうか?
多くのプロバイダーは暗号化と基本的なログ記録をカバーしていますが、医療に特化したプラットフォームは、PHIを大量に扱う環境に必要な監督者承認、高度な脅威検知、詳細なレポート作成、柔軟な導入モデルを追加しています。
MFT 、監査時にHIPAA準拠を証明するためにどのような文書や監査証跡を提供しますか?
監査ログには、ユーザー活動、ファイル移動、システムイベント、承認、暗号化状態、転送結果が表示されます。MetaDefender Managed File Transfer 、コンプライアンス審査向けに一元化されたエクスポート可能なレポートManaged File Transfer 。
HIPAA準拠のため、管理されたファイル転送システムにおいて、ロールベースのアクセス制御と暗号化をどのように実装すればよいですか?
RBACを設定し、役割ごとにPHIへのアクセスを制限し、MFAを必須とし、すべてのワークフローに強制的な暗号化(例:AES-256、TLS 1.2以上)を適用する。HIPAA伝送保護策では、これらの保護がデフォルトで期待される。
マネージドファイル転送ベンダーはビジネスアソシエイト契約(BAA)を提供していますか?また、それらには何が含まれるべきですか?
はい。BAA(業務委託契約)では、PHI(保護対象健康情報)の保護責任、漏洩通知要件、許可された利用方法、およびHIPAAの伝送・アクセス制御に関する保護措置に沿ったセキュリティ要件を定義すべきです。
医療分野におけるHIPAA準拠のMFT の一般的なコストとライセンスモデルはどのようなものですか?
価格は導入形態(クラウド、オンプレミス、ハイブリッド)、導入規模、追加技術によって異なります。ほとんどのベンダーはサブスクリプションまたは永久ライセンスを提供しており、総コストにはコンプライアンス報告、ワークフロー自動化、統合脅威防止の費用が含まれます。
レガシーなファイル転送方法からHIPAA要件MFT 移行する際のベストプラクティスは何ですか?
現在のリスクを評価し、PHIワークフローをマッピングし、段階的に移行し、並行検証を実行し、初日から高度な脅威防止機能を組み込む。ワークフローの移行に伴い、ポリシーとトレーニングを更新する。
HIPAA準拠のファイル転送とは何ですか?
HIPAA準拠のファイル転送とは、HIPAAのセキュリティ規則で要求されているように、暗号化、アクセス制御、およびすべての転送に対する完全な監査ログを強制するプラットフォームを介して保護対象医療情報(PHI)を移動することです。これは多くの場合、マネージドファイル転送( MFT電子メール、FTP、または消費者向けファイル共有ツールではなく、プラットフォームを使用する。これらのツールは、そのような安全対策を確実に保証できない。
