現代のサイバーセキュリティにおいて、セキュリティを最優先とするManaged File Transfer を定義する要素とは何か?
セキュリティを最優先とするMFT (管理型ファイル転送)ソリューションは、予防的な脅威対策、継続的な可視性、および設計段階から組み込まれたコンプライアンス対応機能を備えるよう、一から設計されています。このソリューションは、転送中のファイルを単に暗号化するだけでなく、すべてのファイル、ユーザー、ワークフロー、および環境を潜在的な攻撃対象と見なすことで、従来の方法を超えたアプローチを採用しています。セキュリティを最優先とするMFT は、ファイルベースの攻撃、侵害されたID、サプライチェーンへの侵入、および監視されていないワークフローを悪用して機密システムへのアクセスを試みる現代の攻撃者による脅威を軽減します。
対照的に、従来のMFT は、ファイルのセキュリティではなく、ファイル配信を自動化するための運用ツールとして誕生しました。従来のMFT プラットフォームは、信頼性、スケジュール設定、スクリプト機能、およびシステム間の接続性に重点を置いています。セキュリティ機能は通常、基本的な暗号化、オプションのマルウェア対策スキャン、外部DLPとの連携といった追加機能として、後から組み込まれるのが一般的です。
AIを悪用した脅威の進化や、ますます複雑化するコンプライアンス要件を背景に、組織はもはや従来のモデルに頼ることはできません。ファイル経由の脅威から防御し、規制要件を満たすために設計されたプラットフォームが必要とされています。
セキュリティを最優先とするMFT MFTとMFT 画す主要な原則
セキュリティを最優先とするMFT 、従来のアプローチと差別化する一連の基本原則によって定義されます :
- 予防的な脅威対策– 配信前に、複数のマルウェア対策エンジンを同時に使用(マルチスキャン)、サンドボックス分析、ファイル形式の検証、およびコンテンツ検査を行います。
- ゼロトラストアーキテクチャ–すべてのユーザー、デバイス、ファイルが侵害されている可能性があると想定し、継続的に検証を行う。
- コンプライアンス・バイ・デザイン– 監査管理、ポリシーの適用、暗号化、ガバナンスをワークフローそのものに組み込みます。
- 自動化とセキュリティの統合– セキュリティ対策は、手動による介入なしに、すべてのワークフローに自動的に適用されます。
従来のMFT ソリューションでは、通常、ファイルセキュリティがアドオンとして組み込まれています。従来のプラットフォームでは暗号化やアクセス制御が提供されている場合もありますが、これらの機能は多くの場合、オプションのモジュールであるか、効果的に機能させるために追加のツールが必要となります。
コンプライアンス基準がセキュリティ優先MFTへの移行をどのように形作ってきたか
規制枠組みは、企業がセキュリティを最優先とするソリューションへ移行する上で決定的な役割を果たしてきました。NIST、ISO 27001、GDPR、HIPAA、PCI-DSSなどの基準は、以下の点に関して厳格な要件を課しています:
- 静止時と輸送時の暗号化
- 検証済みアクセス制御
- 完全かつ変更不可能な監査ログ
- 政策実施の証拠
- データの保管場所および保存期間に関する保証
- 適時な違反報告
- 完全性検証とリスク監視
従来のMFT プラットフォームは、コンプライアンス要件への対応に苦労することがよくあります。データガバナンス、監査の整合性、あるいは継続的な監視といった要件を満たすのに苦労する場合もあります。セキュリティを最優先とするMFT プラットフォームは、規制対象業界向けに特別に設計された組み込みの制御機能により、こうした課題を解決します。
MFT における一般的な脆弱性
旧式のMFT システムや従来の システムは、組織を深刻なセキュリティリスクにさらすことがよくあります。一般的な脆弱性には、次のようなものがあります:
- 暗号化されていない、または一貫性のない暗号化による転送、特に内部ワークフロー中におけるもの
- パスワードのみに依存する脆弱な認証メカニズム、あるいは時代遅れのロールモデル
- リアルタイム監視が限定的または存在しないため、不審な活動のエスカレーションを防止できない
- 手動によるパッチ適用と更新により、システムがゼロデイ攻撃や古いCVEに晒された状態となる
- アクセス制御の不備により、過剰な権限が付与される
- マルウェアスキャンやファイルのサニタイズが行われないため、ファイルを介した脅威が未検査のまま通過する
- 不完全な監査ログ、調査妨害、コンプライアンス監査の不合格
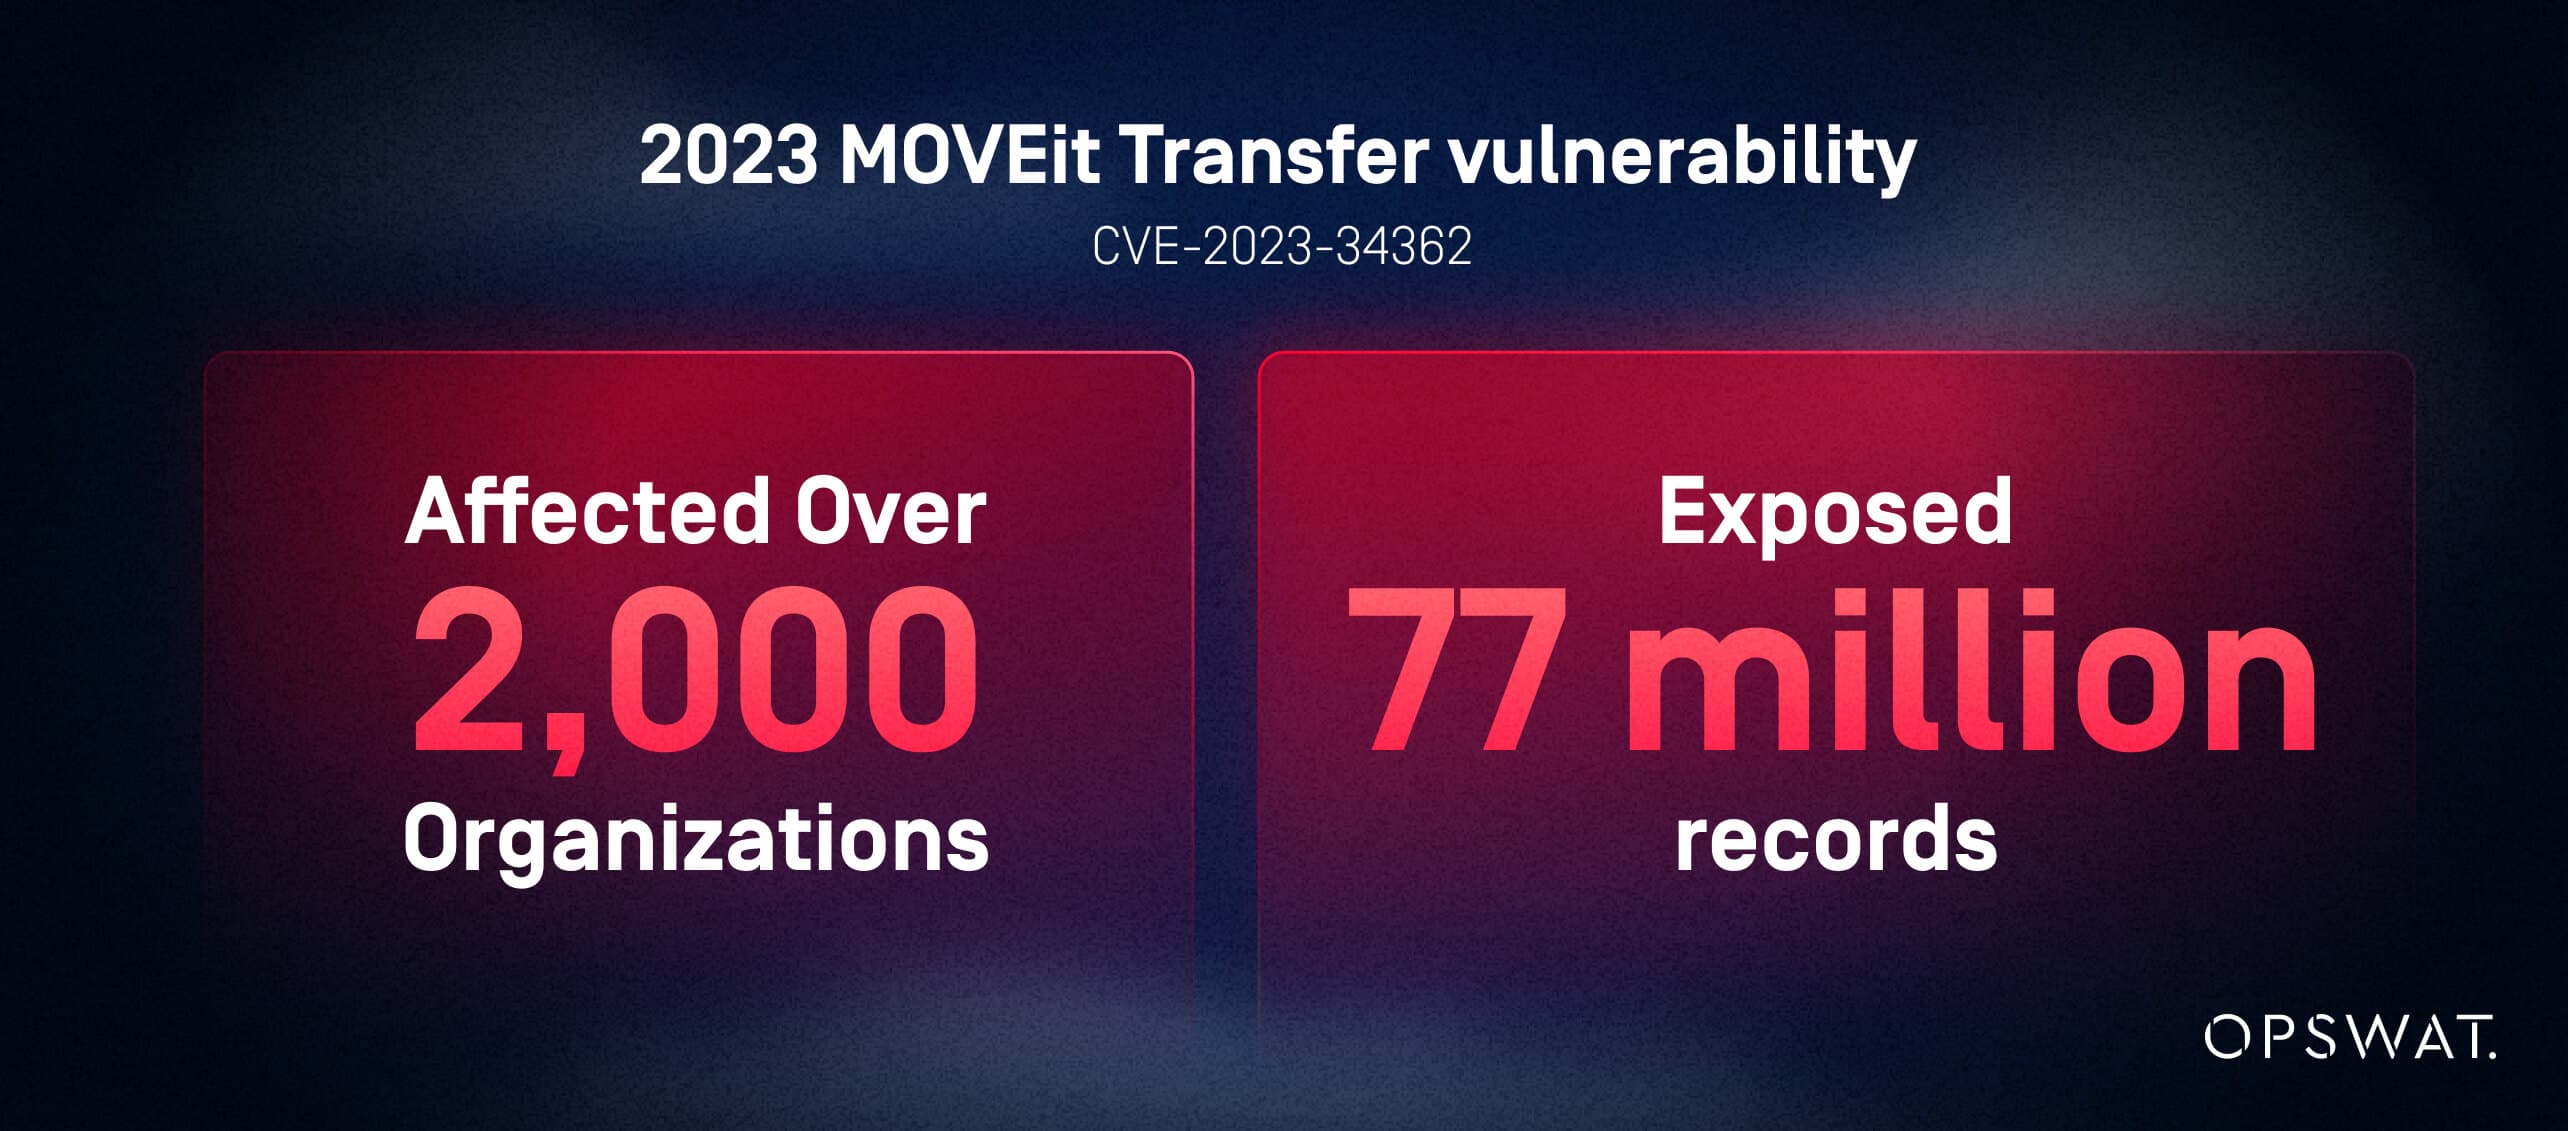
実際の情報漏洩事例は、セキュリティ対策が不十分であることのリスクを浮き彫りにしています。例えば、Emsisoftの情報漏洩追跡データによると、2023年に発生したMOVEit Transferの脆弱性(CVE-2023-34362)は、2,000を超える組織に影響を与え、7,700万件の記録が流出しました。こうしたインシデントは、従来のMFT プラットフォームが、攻撃者に重要なシステムへの気づかれずに侵入する機会を与えてしまうことを示しています。
セキュリティ機能の比較:セキュリティ優先型MFT 従来型MFT
「セキュリティファースト」型と従来のMFT プラットフォームは、一見すると似ているように見えます。どちらも、システム間、パートナー間、あるいはユーザー間のファイル転送を容易にします。しかし、その実態を掘り下げてみると、アーキテクチャ上の違いは極めて大きいのです。
以下の表は、各アプローチが組み込みのセキュリティとオプションのアドオンをどのように扱うかを示しています。
MFT 、どのセキュリティ機能が組み込み機能であり、どの機能がアドオン機能なのか?
機能 | セキュリティ最優先MFT | 伝統MFTMFT |
|---|---|---|
マルウェアスキャン | 内蔵マルチスキャン&ファイルサニタイズ(CDR) | 通常は追加されるか、あるいは存在しない |
DLP管理 | 統合された、自動化された、ポリシーベースの | しばしば外部または手動で |
暗号化 | 義務付けられ、強制される | 任意または一貫性なく適用される |
ゼロトラストアクセス | 継続的検証と最小権限 | 基本的な境界ベースのアクセス |
Threat Intelligence | ネイティブ、リアルタイム | 稀で外部の |
監査ログ記録 | 不変、細粒度、常時稼働 | 部分的または手動で設定された |
自動化されたポリシー実施 | Core | スクリプトまたは管理者の作業が必要 |
ファイル検証 | 深いファイルタイプ検証 | 限定的または存在しない |
インシデント対応フック | ネイティブのSIEM/SOC統合 | オプションのコネクタ |
MFT 、本質的にセキュリティプラットフォームではなく、基本的な保護を実現するには追加製品を必要とする自動化ツールです。
セキュリティファースト型MFTと従来型MFTでは、ユーザーアクセス制御と監視にどのような違いがあるか?
セキュリティを最優先とするMFT は、ゼロトラストに準拠したきめ細かなアクセス制御とリアルタイムの監視を採用し、内部関係者によるリスクや外部からの脅威を最小限に抑えます。ユーザーには必要な権限のみが付与され、すべての操作が継続的に検証されます。
従来のMFT プラットフォームは、静的な権限設定、限定的なRBAC(ロールベースのアクセス制御)モデル、および断続的な監視に依存しています。これらのプラットフォームはアクセスログを記録することはあっても、異常なユーザー行動や不正アクセスパターンを検知することはほとんどありません。
セキュリティを最優先とする制御には以下が含まれます:
- ポリシー駆動型ロールベースアクセス制御
- MFA/アイデンティティ統合
- 継続的なセッション検証
- 行動分析
- リアルタイム監視ダッシュボード
これらの機能により、アカウント侵害によるデータ窃取や業務中断が発生する可能性が低減されます。
MFT 、どのようにして積極的な脅威防止MFT ?
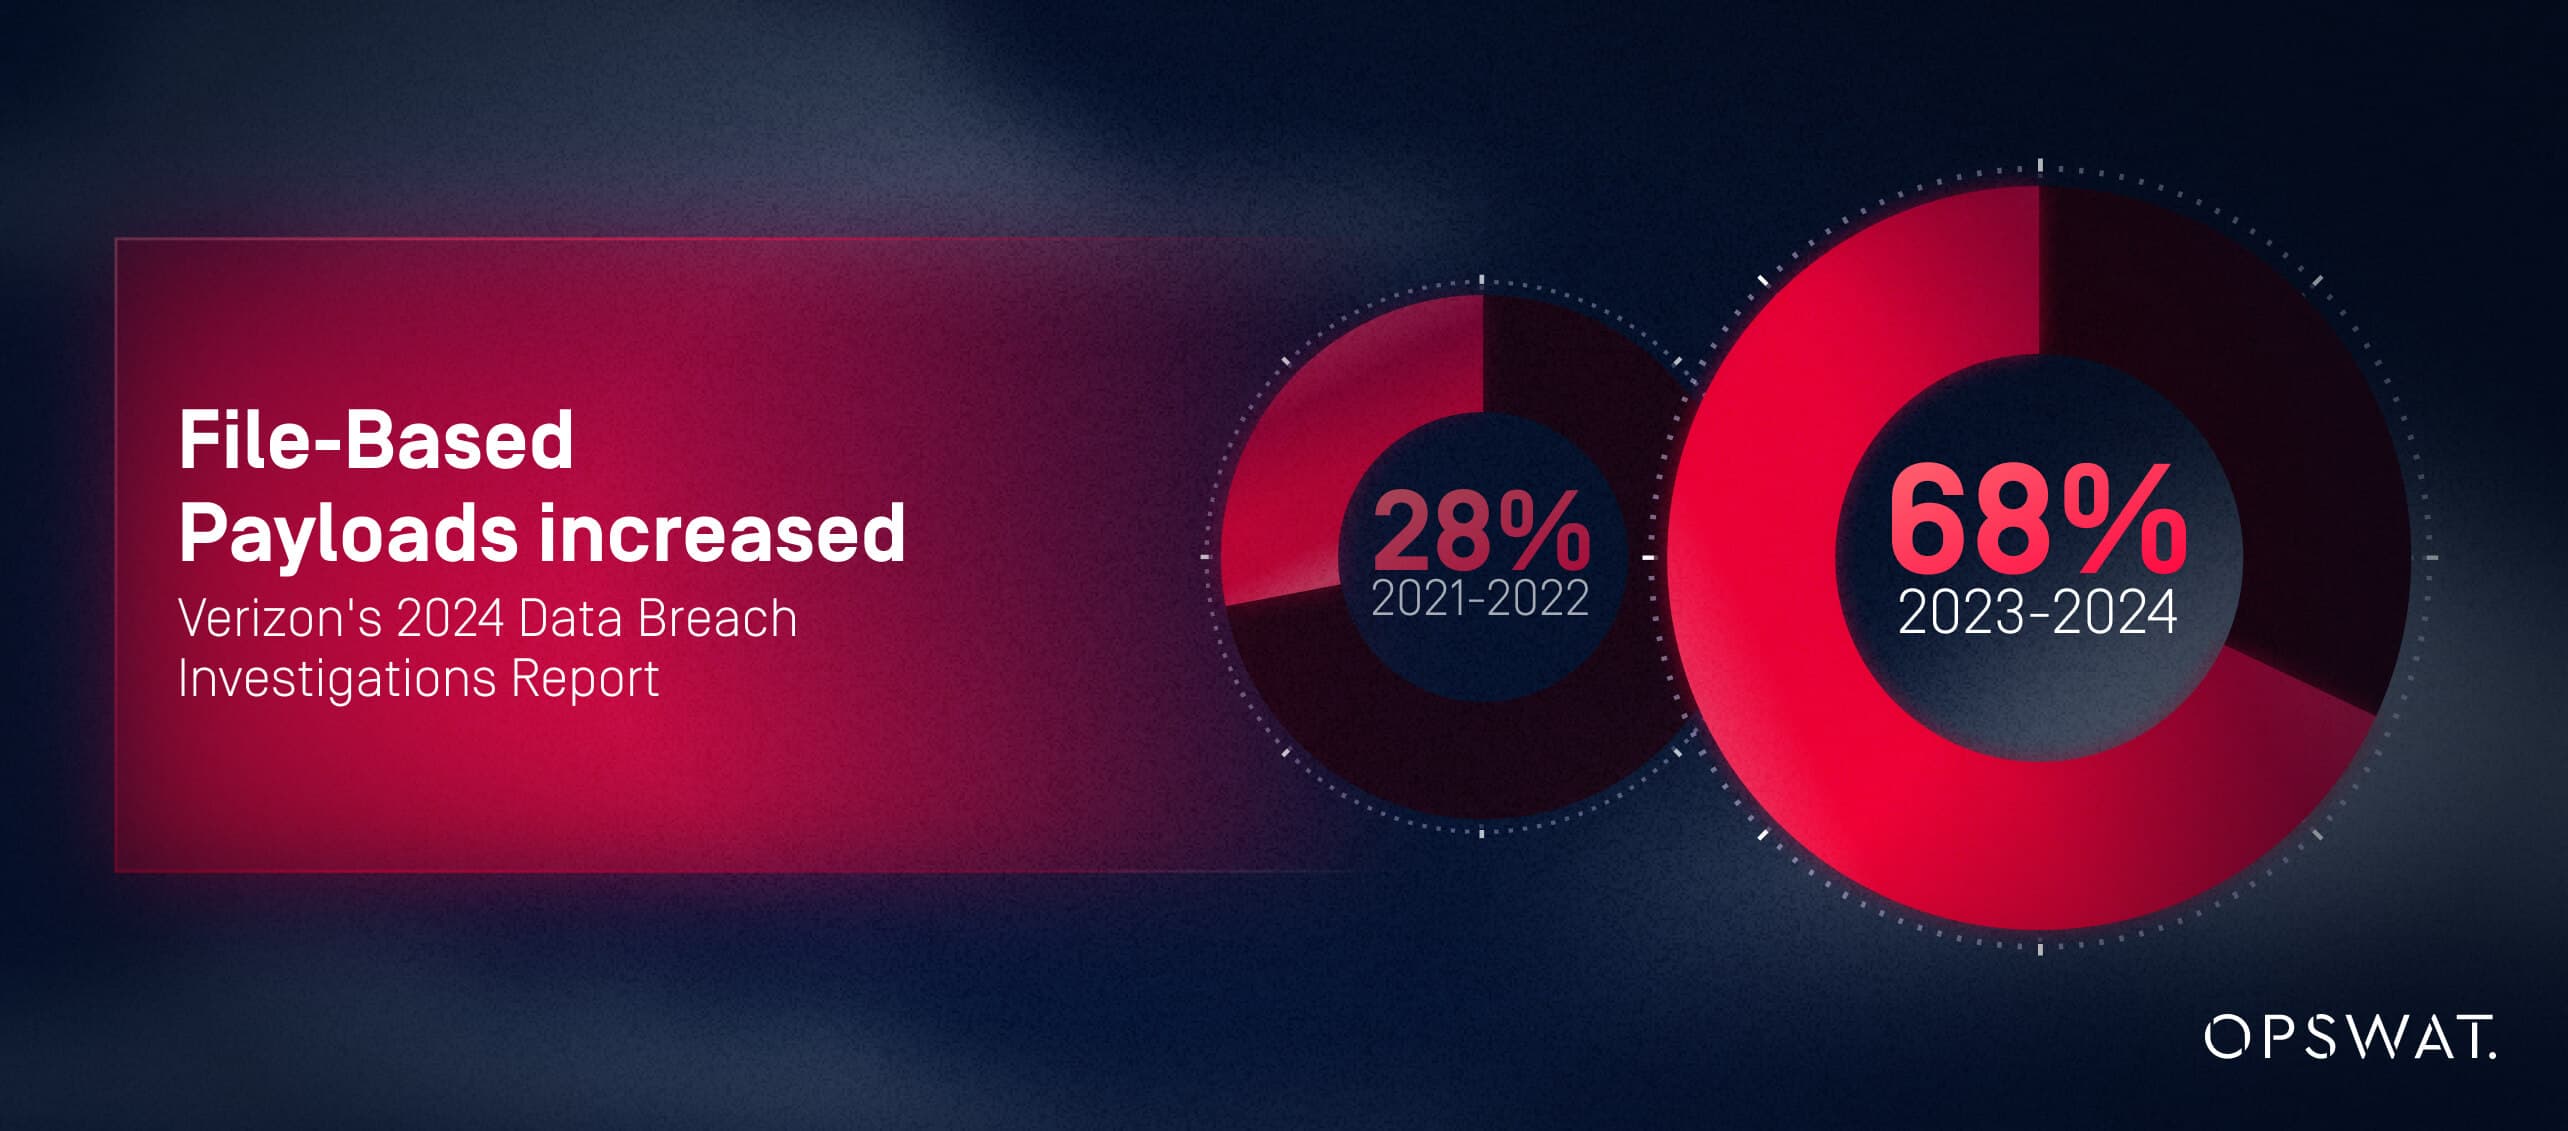
セキュリティを最優先とするMFT は、ファイルが宛先に到達する前に脅威を未然に防ぎます。 ベライゾンの「2024年データ侵害調査レポート」によると、2023年から2024年にかけて発生した攻撃の68%で、文書、PDF、画像、または圧縮ファイル内に埋め込まれたファイルベースのペイロードが使用されており、これは2020年から2021年と比較して40%の増加となっています。これらの攻撃ベクトルは、特にファイル転送システムを標的としています。従来のMFT システムではこれらのファイルを検査しませんが、「セキュリティファースト」を掲げるMFT では検査を行います。
積極的な脅威防止の例としては以下が挙げられます:
- マルウェアの自動マルチスキャン
- CDR(コンテンツ無害化および再構築)– 悪意のあるアクティブコンテンツの除去
- 未知のファイルのサンドボックス化
- 脅威インテリジェンスに基づくリスクスコアリング
- ポリシーベースの隔離またはブロック
セキュリティファーストMFT 規制コンプライアンスと監査対応をMFT する方法
コンプライアンスの複雑性は、現代企業にとって最大の課題の一つです。セキュリティを最優先するMFTは 、ガバナンス、検証、監査可能な制御を転送ワークフローに直接組み込むことで、コンプライアンスを簡素化します 。
従来のMFT では、コンプライアンスの責任は管理者に課されており、多くの場合、手動による設定、パッチ適用、スクリプト作成、および断片的なドキュメント作成を通じて対応が行われています。
セキュリティ最優先MFTGDPR、HIPAA、PCI-DSS、業界標準への準拠を実現
セキュリティを最優先とするMFT は、設計上、主要な規制要件を満たします:
- 転送中および保存時の暗号化(GDPR第32条、HIPAA §164.312(a)(2)(iv)、PCI-DSS要件4)
- アクセスとデータ移動を監視するための不変の監査証跡(GDPR第30条、HIPAA §164.312(b)、SOX法第404条)
- データ居住地の遵守(GDPR第44条~第50条、各国のデータ保護法)
- 最小権限原則に沿ったアクセス制御(NIST SP 800-53 AC-6、ISO 27001 A.9.2.3)
- 潜在的な違反に対するリアルタイムアラート(GDPR第33条 - 72時間以内の通知要件)
- Secure データの整合性を維持するためのファイル検証(HIPAA §164.312(c)(1)、PCI-DSS 要件 11.5)
これらの組み込み制御機能はコンプライアンス上のギャップを削減し、規制当局が要求する検証可能な証拠を提供します。
監査負担の軽減と証拠収集の効率化
従来のMFT 監査では、ログの不備、一貫性のない統制、データの欠落などの理由により、数週間を要する場合があります。セキュリティを最優先とするMFT ソリューションは、以下の機能を提供することで、こうした負担を解消します:
- 自動生成された監査報告書
- 完全な転送可視性を備えた集中型ログ
- 事前設定済みコンプライアンスマッピングとテンプレート
- フォレンジック再構築のためのイベントレベルメタデータ
これにより監査疲労が軽減され、証拠収集が加速され、規制当局の信頼が向上します。
セキュリティを最優先とするMFT 、進化する規制環境下で継続的なコンプライアンスMFT 方法
セキュリティを最優先MFT 、ポリシー駆動型制御、自動更新、設定可能なガバナンスフレームワークを通じて、進化する規制基準に迅速に対応します。これらの機能によりコンプライアンス対応は将来を見据えたものとなり、組織は継続的な準拠を実証できます。これは従来のMFT が維持することが困難なものでした 。
リスク軽減とインシデント対応:セキュリティ優先MFT 侵害リスクをMFT 理由
現代のセキュリティプログラムでは、侵害を迅速かつ効果的に軽減できるかどうかが成功の指標となっています。「セキュリティファースト」を掲げるMFT は、検知と対応の両方を劇的に改善し、侵害による影響を軽減するとともに、フォレンジック調査の結果を強化します。
従来のMFT では、迅速な対応に必要な可視性、インテリジェンス、および自動化が欠けていることがよくあります。
セキュリティファーストMFT 脅威検知と脅威対応をいかにMFT
セキュリティを最優先とするプラットフォームは以下を実現します:
- 不審なファイル活動に対するリアルタイムアラート
- 悪意のあるファイルを隔離またはブロックする自動トリガー
- SIEMおよびSOCワークフローとの統合による迅速なエスカレーション
- ユーザーおよびファイルの挙動に基づく異常検知
ポネモン・インスティテュートの「2024年インサイダー脅威のコストに関する報告書」によると、従来のMFT ( )は手動による監視に依存しており、脅威の検出までに平均24~72時間を要しています。これにより、脅威をリアルタイム(5分以内)で検出する「セキュリティファースト」型のソリューションと比較して、侵害の露出時間が300%増加します。検出までの時間が長引くことで、横方向の移動やデータの持ち出しが、何の制約も受けずに進行してしまうことになります。
高度な監査証跡による法医学調査の支援
インシデント対応は高精度の可視性に依存します。MFT :
- 不変のタイムスタンプ付きログ
- ファイル整合性検証
- 完全なユーザー活動履歴
- 転送レベルのメタデータ(送信元、送信先、適用されたポリシー)
これらの機能は、迅速な根本原因分析と正当性を主張できる規制報告を支援します。
MFT最も一般的なセキュリティ上の弱点の解消
レガシーMFT 組織に以下のリスクMFT :
- 古くなった、またはパッチが適用されていない暗号ライブラリ
脆弱なアイデンティティまたはアクセスモデル
- パートナーまたはサードパーティ統合における盲点
- ネットワーク間における未検査のファイル移動
セキュリティ最優先のMFT 、統合された脅威防止、継続的な監視、組み込みのガバナンスフレームワークにより、これらの欠点をすべてMFTが改善します 。
セキュリティManaged File Transferへの移行における運用上およびリソース上の考慮事項
従来のMFTからセキュリティ優先MFT への移行には周到な計画MFT 、運用コストの削減、侵害リスクの低減、コンプライアンス効率の向上という形で大きな利益をもたらします。
従来のMFTからセキュリティファーストMFTへ移行するための主要なステップは何ですか?
構造化された移行ロードマップには以下が含まれます:
- 評価– インベントリのワークフロー、パートナー、暗号化の依存関係、およびコンプライアンス上の不備。
- 設計– ゼロトラストのポリシー、セキュリティ対策、およびアーキテクチャ要件を定義する。
- パイロット – 管理された段階的導入においてワークフローの検証を行う。
- 段階的な導入 – 部門横断的に展開し、高価値なワークロードに対応します。
- ガバナンスの整合性– ポリシー、役割、およびコンプライアンス関連文書を更新する。
セキュリティファーストMFT が既存のITインフラと統合する
セキュリティを最優先とするMFT が以下の場合にシームレスに統合します:
- アイデンティティガバナンス(IAM/MFA)は集中管理される
- SIEMプラットフォームはMFT 消費する
- DLPツールはコンテンツガバナンスを強制する
- Cloud また、オンプレミスのファイルリポジトリとも安全に同期されます
- APIと自動化フレームワークはワークフローのオーケストレーションをサポートします
システムのサイロ化やレガシーシステムへの依存といった一般的な課題は、段階的な導入やコネクタを活用した統合によって軽減することができます。
セキュリティ優先型MFTの総所有コストとROIの評価
「セキュリティファースト」を掲げるMFT は、初期投資が高くなる可能性がありますが、そのROIは以下の要因によって支えられています:
- 違反発生の可能性および関連コストの削減
- 監査業務量の減少
- 自動化による運用コストの削減
- 手動のセキュリティ層の削減
- 稼働時間の向上とワークフローの安定性
規制対象の業界においては、こうしたコスト削減効果は甚大であり、多くの場合、初年度中に初期投資額を回収できる。
意思決定フレームワーク:セキュリティ優先MFT へアップグレードするタイミングと理由
企業は監査不合格、業務の複雑化、脅威活動の増加を経験した後、アップグレードの必要性を認識することが多いです。意思決定フレームワークは、リーダーがタイミングと戦略的正当性を判断するのに役立ちます。
セキュリティファーストMFTが必要であることを示す主要なトリガー
一般的な誘因には以下が含まれます:
- セキュリティまたはコンプライアンス監査の不合格
- ランサムウェアおよびファイル媒介型マルウェアの攻撃が増加している
- ファイル移動の可視性の欠如
- 手動またはスクリプトベースのプロセスへの過度の依存
- データ居住地または越境コンプライアンス上の課題
- 近代化を必要とするデジタルトランスフォーメーションの取り組み
複数のトリガーが該当する場合、その組織はセキュリティ優先MFTの有力候補となります。
セキュリティを最優先MFT の評価と選定におけるベストプラクティス
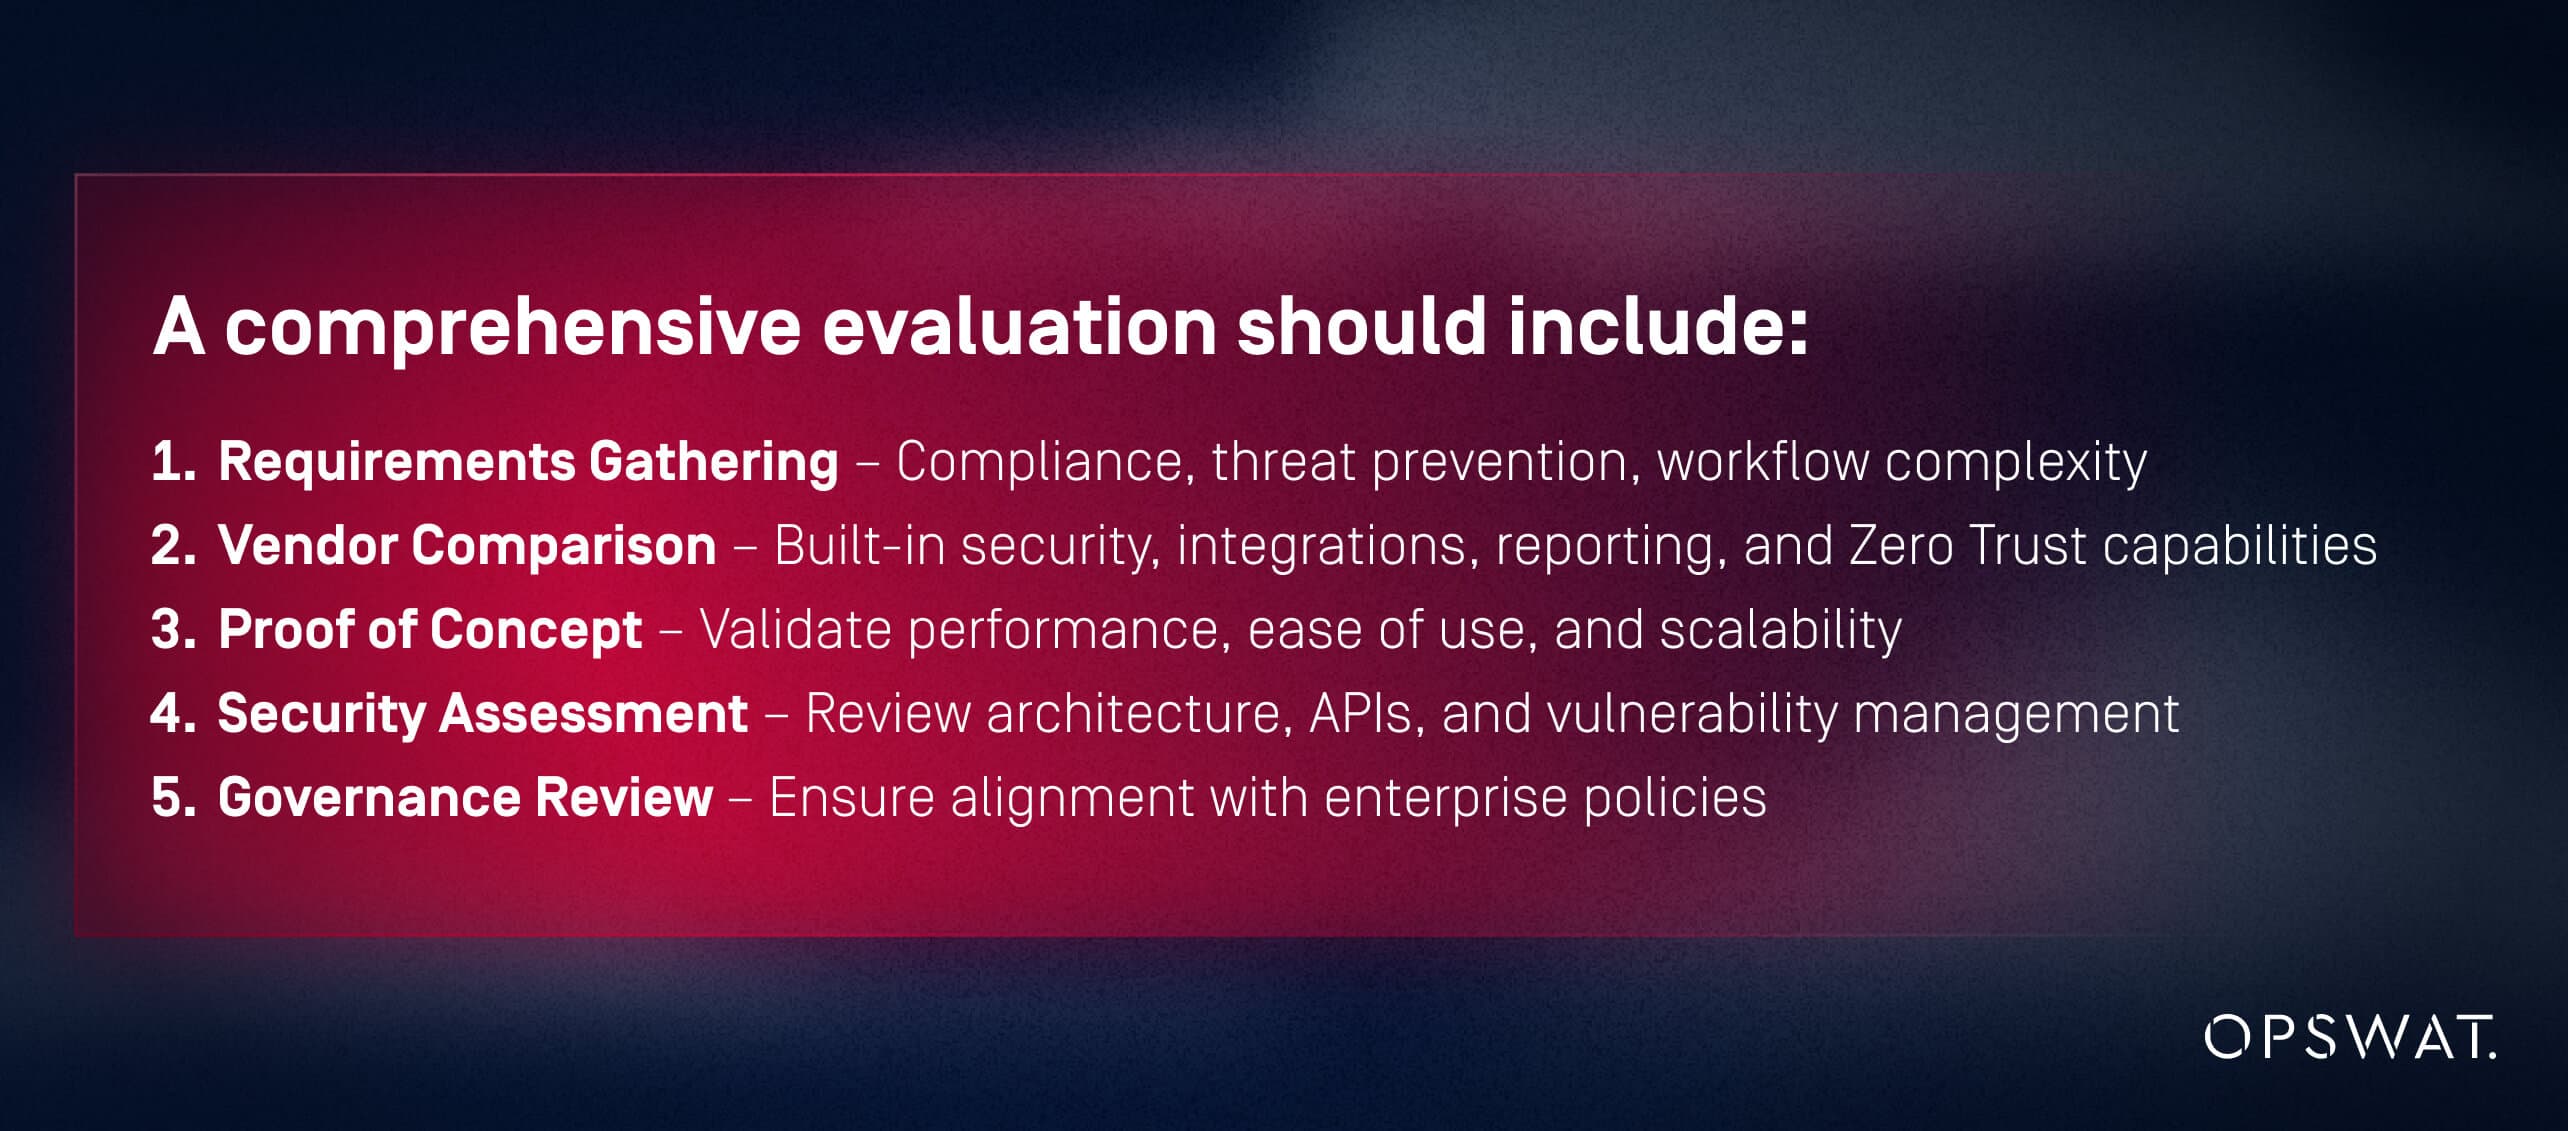
包括的な評価には以下を含めるべきです:
- 要件収集– コンプライアンス、脅威の防止、ワークフローの複雑さ
- ベンダー比較– 組み込みのセキュリティ機能、連携機能、レポート機能、およびゼロトラスト機能
- 概念実証(PoC) – 性能、使いやすさ、および拡張性を検証する
- セキュリティ評価– アーキテクチャ、API、および脆弱性管理の検証
- ガバナンスの見直し– 企業ポリシーとの整合性を確保する
ベンダーに尋ねるべき質問:
- セキュリティ制御はネイティブですか、それともアドオンですか?
- 脅威はどのように検知され、無力化されるのか?
- コンプライアンス・マッピングについて実演していただけますか?
- ゼロトラストの施行をどのように支援しますか?
注意すべき点としては、外部のマルウェア対策スキャンへの依存、不完全なログ、時代遅れのアーキテクチャ、あるいは統合機能の制限などが挙げられます。
なぜOPSWAT はセキュリティ最優先Managed File Transferでリードしているのか。
OPSWATは、セキュリティ第一のMFTにおけるベンチマークを確立しています。:
- 統合型マルチスキャン、CDR、サンドボックス、およびファイル形式の検証
- 最小権限と継続的検証を備えたゼロトラストアーキテクチャ
- 設計段階でのコンプライアンス管理
- 不変の監査ログとSIEM対応テレメトリ
- 高性能でハイブリッド対応のデプロイメントモデル
- 重要インフラおよび規制産業における実証済み成果
これらの機能はMFT 弱点を直接解決しMFT 組織が安全に近代化を実現することを可能にします。
次のステップ:セキュリティ評価またはデモOPSWAT 関わる方法
CISOおよびITリーダーは次のステップを踏み出すことができます:
- カスタマイズされたセキュリティ評価の依頼
- コンプライアンスチェックリストのダウンロード
- MetaDefender のMFT デモの予約
- OPSWAT、移行準備状況を評価する
セキュリティを最優先とするMFTは 戦略的変革です。OPSWAT はこれを実行するために必要なアーキテクチャの深みと実証済みのセキュリティを提供しています 。
よくある質問
セキュリティを最優先MFT MFT区別するセキュリティ機能とは何か?
セキュリティ最優先MFT 、4つの中核的アーキテクチャMFT MFT :組み込み型脅威防止(マルチスキャン、サンドボックス、CDR)、継続的検証を伴う細粒度アクセス制御、ゼロトラスト設計原則、完全かつ不変の監査ログです。MFT 、これらは中核機能ではなくオプションの追加機能として提供されるのがMFT
セキュリティを最優先とするMFT 、どのように脅威をより効果的にMFT するのか?
統合型マルチスキャン、サンドボックス、CDR、およびリアルタイム監視を通じて。
従来のMFTからセキュリティ優先のMFTへ移行する際、どのような課題が生じるか?
レガシー依存関係、ワークフローマッピング、IAM統合、ポリシー整合性。
自動化された脅威インテリジェンスは、どのように侵害リスクを低減するのか?
ポリシーを継続的に更新し、新たな脅威パターンを即座に検知することで。
ROIの違いは何ですか?
セキュリティを最優先とするMFT 、運用オーバーヘッド、コンプライアンスリスク、インシデントコストをMFT 。
セキュリティを最優先とするMFT は、どのようにインシデント対応をMFT ?
不変のログ、細粒度のメタデータ、迅速な調査のための自動アラートを備えています。
御社はMFTで保護されていますか?
サイバー脅威が進化し、規制要件が厳格化するにつれ、従来型MFT とセキュリティ第一のMFT 差が開いてきています 。レガシーシステムでは、現代のファイル経由の脅威、内部者リスク、複雑化するコンプライアンス要件に対処できません。MFT 、侵害の防止、コンプライアンスの迅速化、深い運用可視性を実現する、根本的に強固なモデルをMFTはお届けしています 。
現代の企業は、事後対応型や部分的な保護策ではもはや不十分です。セキュリティを最優先するアプローチを採用することで、組織はリスクを低減し、信頼を強化し、エコシステム全体にわたる安全でコンプライアンスに準拠した、回復力のあるファイル移動を確保します。
セキュリティを最優先MFT MFT区別するセキュリティ機能とは何か?
セキュリティ最優先MFT 、4つの中核的アーキテクチャMFT MFT :組み込み型脅威防止(マルチスキャン、サンドボックス、CDR)、継続的検証を伴う細粒度アクセス制御、ゼロトラスト設計原則、完全かつ不変の監査ログです。MFT 、これらは中核機能ではなくオプションの追加機能として提供されるのがMFT
セキュリティを最優先とするMFT 、どのように脅威をより効果的にMFT するのか?
統合型マルチスキャン、サンドボックス、CDR、およびリアルタイム監視を通じて。
従来のMFTからセキュリティ優先のMFTへ移行する際、どのような課題が生じるか?
レガシー依存関係、ワークフローマッピング、IAM統合、ポリシー整合性。
自動化された脅威インテリジェンスは、どのように侵害リスクを低減するのか?
ポリシーを継続的に更新し、新たな脅威パターンを即座に検知することで。
ROIの違いは何ですか?
セキュリティを最優先とするMFT 、運用オーバーヘッド、コンプライアンスリスク、インシデントコストをMFT 。
セキュリティを最優先とするMFT は、どのようにインシデント対応をMFT ?
不変のログ、細粒度のメタデータ、迅速な調査のための自動アラートを備えています。
