高度なファイル転送とは何か?そして企業セキュリティにとってなぜ重要なのか?
「高度なファイル転送」とは、従来のマネージド・ファイル転送システムが、現代のサイバー脅威、ハイブリッドアーキテクチャ、そしてますます複雑化するコンプライアンス規則の中で機密データを保護する、セキュリティを最優先とし、ポリシー主導型のプラットフォームへと進化したものを指します。セキュリティを最優先とするCISOにとって、高度なファイル転送とは、機密ファイルや企業データを、安全かつ検証可能に、そしてゼロトラストの原則に基づいて転送することを意味します。
現代の企業では、クラウドサービス、遠隔地のチーム、世界中の子会社、サプライチェーンのパートナー間において、毎月平均2.5ペタバイトのデータがやり取りされています。こうしたデータ転送の1つ1つが、潜在的な攻撃経路となり得ます。
ランサムウェアグループや国家主体の攻撃者がファイルを武器化する中、最近の脅威インテリジェンスによればファイルベース攻撃は前年比47%増加しており、攻撃者は従来のプロトコルや信頼ベースのモデルを悪用している。
高度なファイル転送が重要なのは、企業セキュリティにおける危険な隙間を埋めるためである。すなわち、信頼された内部ネットワーク、重要インフラシステム、そして高価値データフローが交差する領域だ。ゼロトラスト制御がなければ、これらの転送は敵対者が悪用できる盲点となる。
セキュリティおよびコンプライアンス要件は、企業向けファイル転送のニーズをどのように形作るのか?
セキュリティおよびコンプライアンスの要件により、ファイル転送に対する期待値は根本的に見直されました。GDPR、HIPAA、PCI DSS、SOX、および業界固有のフレームワークといった規制は、機密データの転送、検証、ログ記録、保存、監視の方法について厳格なルールを課しています。それぞれにおいて、以下のことが義務付けられています:
- 転送中および保存時の暗号化
- RBAC(ロールベースアクセス制御)
- 検証可能な監査証跡
- インシデント報告と対応
- データが改ざんされず、不正にアクセスされなかったことの保証
法令遵守違反は、深刻な財務的・評判上の結果を招く可能性があります。例えば、GDPR違反の場合、年間グローバル売上高の4%または2,000万ユーロのいずれか高い方の罰金が科せられます。保護されていないファイル転送に関連する侵害事例では、医療・金融サービス業界において5,000万ドルを超える罰金に加え、訴訟や規制当局の調査が発生しています。
規制対象データの保護を担当するCISOにとって、ファイルそのものではなく転送の保護を主目的として構築されたMFT 、現代の基準を満たすにはあまりにも多くの脆弱性を残している。NISTの安全なファイル転送に関するガイダンスによれば、コンテンツレベルの検証と継続的な確認なしに、トランスポート層のセキュリティだけでは不十分である。
従来のファイル転送プロトコルに関連する最も一般的なリスクは何ですか?
FTP、SFTP、FTPSなどの従来のファイル転送メカニズムは、今日のCISOが直面する動的で分散化された脅威の多い環境を想定して設計されたものではありません。その脆弱性には以下が含まれます:
- 送信者、サーバー、受信者の間で暗黙の信頼関係があり、継続的な検証は行われない
- フィッシングやクレデンシャルスタッフィングによって、静的な認証情報が容易に盗み出されてしまう
- 認証が不十分で、MFAのサポートが限定的
- 脆弱な完全性チェックと検証チェックにより、改ざんされたファイルや悪意のあるファイルが検出されずに通過する
- 限定的なログ記録により、フォレンジック調査と監査対応準備が妨げられる
- 組み込みのマルウェアや脅威の検査機能はありません
- 境界ベースの保護は、ネットワーク境界が信頼できる領域を定義しなくなるため、マルチクラウド環境やリモートワーク環境では効果がなくなる。
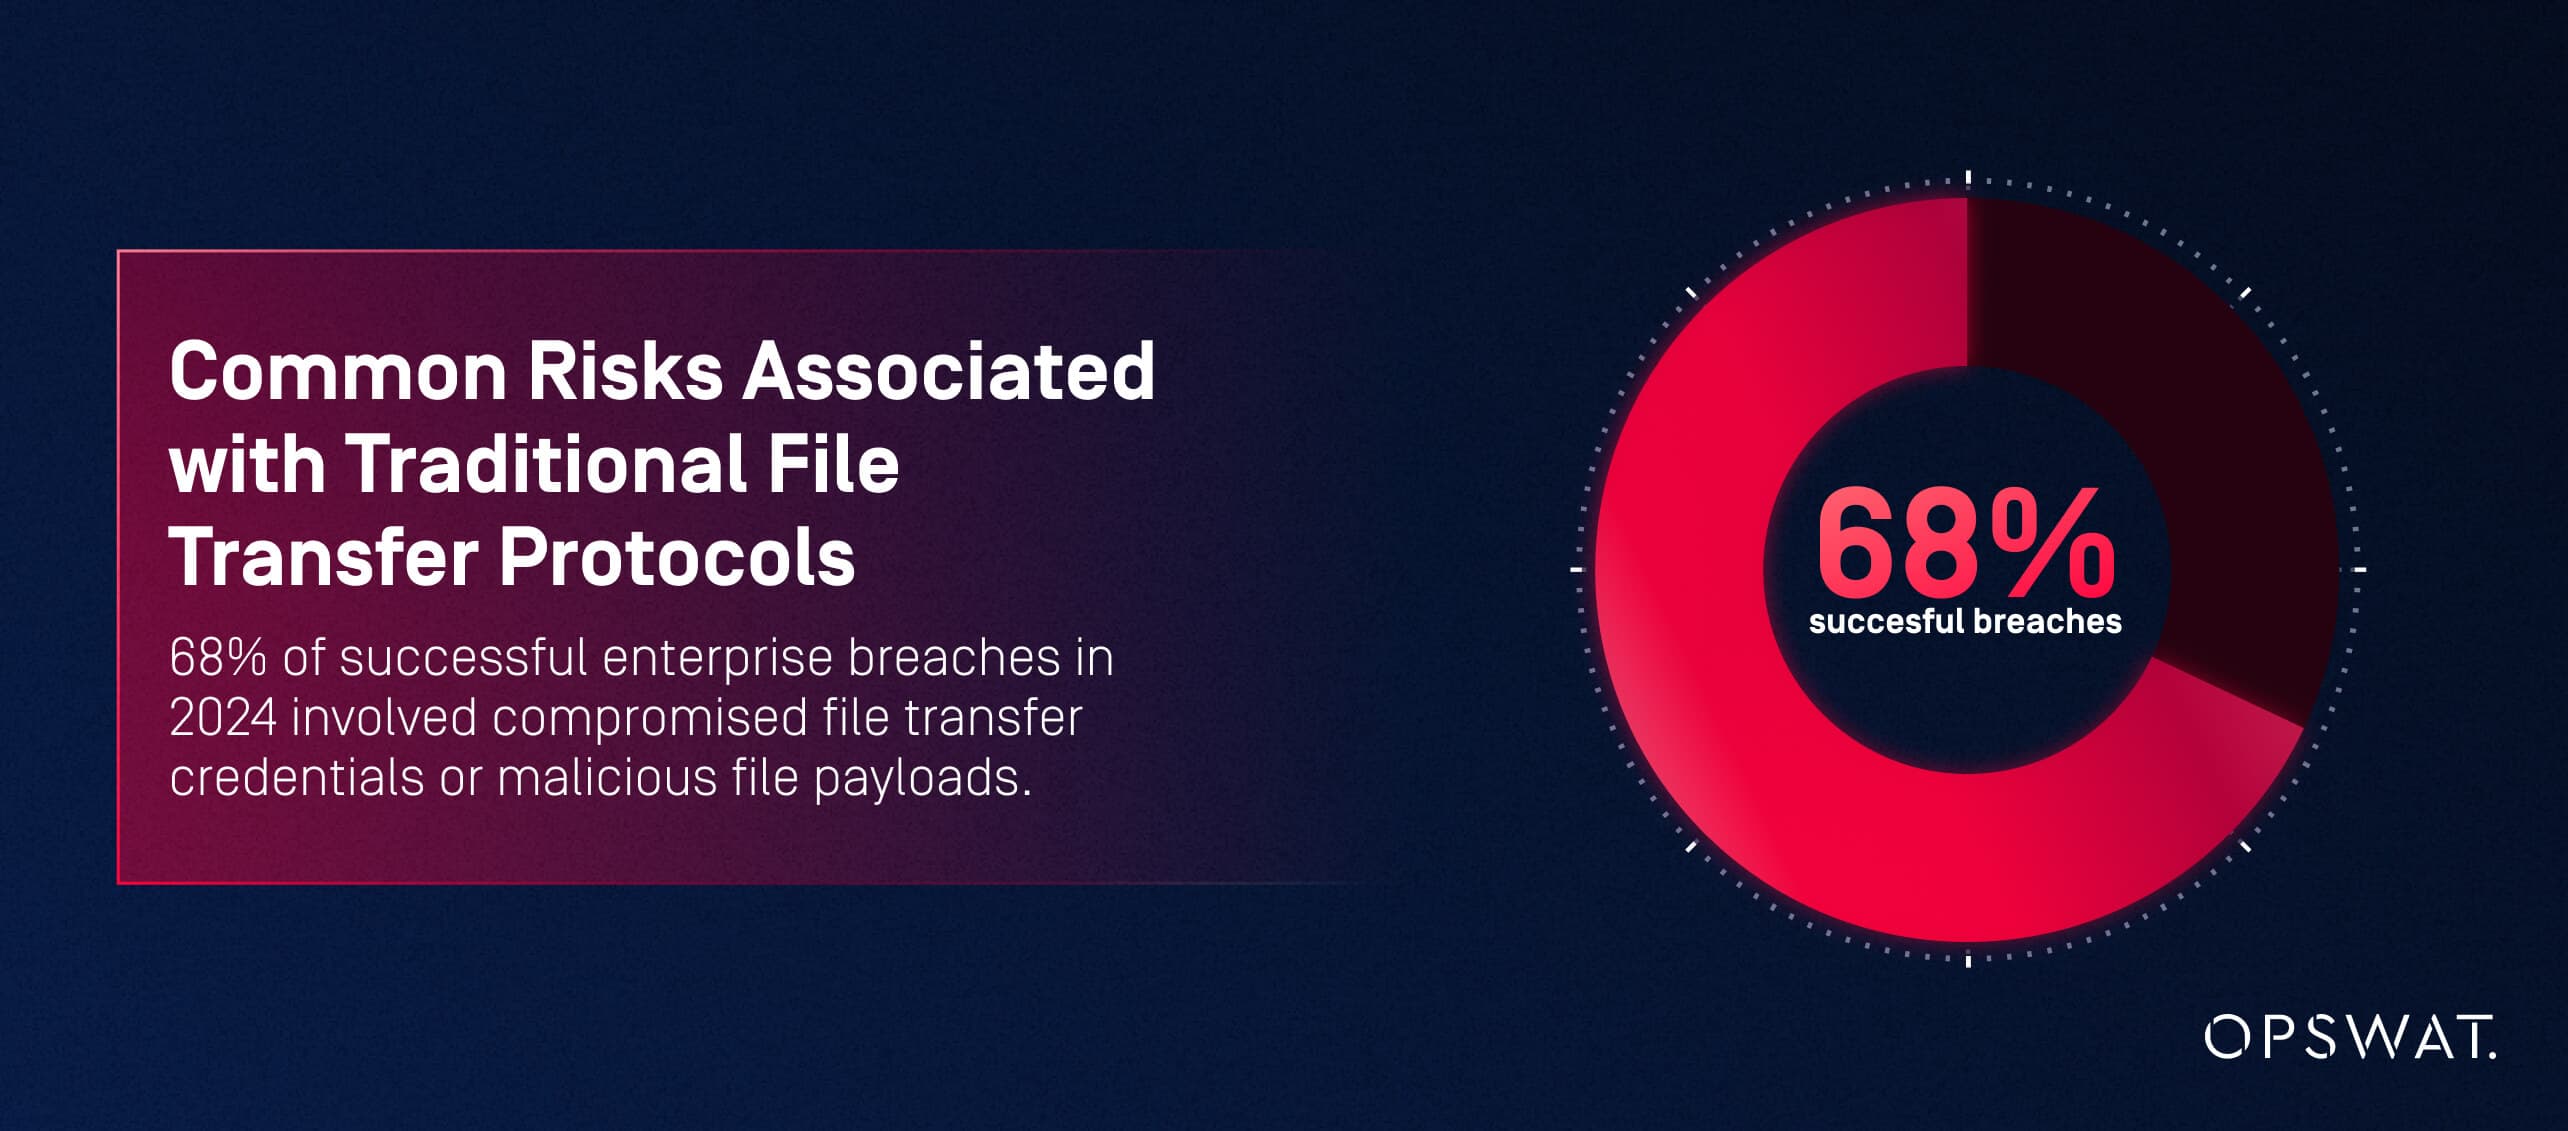
これらの脆弱性は、攻撃者がファイルベースのペイロード、認証情報の侵害、サプライチェーンへの侵入を利用して企業システムにアクセスする高リスク環境を生み出しています。最近の脅威インテリジェンスによれば、2024年に成功した企業侵害の68%は、侵害されたファイル転送認証情報や悪意のあるファイルペイロードが関与していました。
重要インフラにおいて高度なファイル転送Drive ユースケースは何か?
重要インフラ事業者は、特有の運用上および規制上の要求に直面しています。ファイル転送は、セグメント化されたネットワーク、OT/ICS環境、国境を越えた規制区域、請負業者、クラウドリソースにまたがるケースが少なくありません。主な要因としては以下が挙げられます:
- 機密データの部門間交換は、厳格なアクセス制御と監査可能性を必要とする
- データ居住地に関する法律が厳格な移動制限を課す国境を越えたデータ転送
- Cloud と近代化は、従来のネットワーク境界を解消する
- ITとOT間のファイル交換。この際、侵害されたファイルが物理的な機器に直接影響を及ぼす可能性がある
- 最近のセキュリティ調査によると、2024年のサプライチェーン侵害の62%を占めたのが、サードパーティやベンダーとの連携によるものであり、これにはSolarWindsの侵害事件などの注目を集めたインシデントも含まれている。
- 大量の自動化されたワークフローでは、人的ミスが甚大なリスクを生む可能性がある
こうした状況では、継続的な検証、ポリシーに基づく自動化、ファイル単位の脅威防止など、ゼロトラストの原則に基づいた高度なファイル転送戦略が求められます。
ゼロトラストはManaged File Transfer どのように変革するのか?
従来のMFT モデルは、境界ベースの制御と、一度アクセスが許可されれば暗黙の信頼に依存しているのに対し、ゼロトラストでは信頼そのものを排除します。すべてのユーザー、デバイス、システム、ワークフローの各ステップ、およびファイルのイベントについて、継続的に検証を行う必要があります。
高度なファイル転送という文脈において、ゼロトラストは単なる追加のセキュリティ機能ではなく、アーキテクチャそのものの転換です。これは、ファイルの移動を、検証、最小権限の原則、継続的な監視、そして単なる転送メタデータだけでなくファイルそのものに対する深い理解を必要とする、高リスクな操作として再定義するものです。
ファイル転送に関連するゼロトラストの主要な原則にはどのようなものがありますか?
NIST特別刊行物800-207によれば、ゼロトラストアーキテクチャには以下の基本原則が含まれており、これらは安全なファイル転送に直接適用される:
- 最小権限の原則– アクセスは厳格に制限されており、ユーザーやシステムには、特定のファイル操作に必要な権限のみが付与されます。
- 継続的な検証– 認証と認可はログインで終わるのではなく、転送の各段階で再検証が行われます。
- マイクロセグメンテーション– ワークロード、サーバー、ネットワークゾーンを分離し、ファイル転送が横方向の移動経路として悪用されるのを防ぎます。
- 「侵害を前提とする」――すべてのファイルは潜在的に悪意のあるものとみなされ、コンテンツレベルの検査と検証を受けなければならない。
- 状況に応じたアクセス許可の決定– ポリシーは、ユーザーの行動、デバイスの識別情報、ファイルのリスクスコア、および環境からのシグナルに基づいて適応します。
MFT にこれらの原則を適用することで、悪意のある文書から、侵害されたユーザー認証情報、内部関係者による不正利用に至るまで、現代の脅威ベクトルに直接対抗することができます。
ゼロトラストは従来のファイル転送セキュリティモデルと比べてどう違うのか?
従来のMFT モデルは、ネットワークの境界、認証チェックポイント、およびシステム間の信頼に基づく 通信に大きく依存しています。境界内に入ったり、ログインに成功したりすると、ファイル転送は 多くの場合、それ以上の詳細な検証なしに進められます。このモデルは、境界が存在しなくなったクラウド、マルチネットワーク、およびリモート環境では 機能しません。
伝統的モデル | ゼロトラストMFT |
|---|---|
信頼はログイン時に付与されます | 信頼は決して与えられるものではない——検証は継続的なものだ |
認証情報 = アクセス | 認証情報 + デバイス + コンテキスト + ファイル検証 |
周縁防御 | マイクロセグメンテーションと内部検証 |
内部ユーザーは安全であると仮定する | すべてのユーザーとシステムが侵害される可能性があることを前提とする |
限定的な可視性 | 完全な監査可能性とリアルタイム監視 |
ゼロトラストは、従来のMFT 露呈MFT セキュリティの隙間を塞ぎます。
ゼロトラストMFT にアーキテクチャ的に組み込むにはどうすればよいか?
真のゼロトラスト型MFT アーキテクチャは、後付けではなく、基盤となるものでなければなりません。これには以下が含まれるべきです:
- 多層的な本人確認(IAM、MFA、行動分析)
- ファイルレベルの脅威検査、境界やトランスポートのセキュリティだけではない
- CDR(コンテンツ無害化および再構築)、マルチエンジンによるマルウェアスキャン、およびファイル形式の検証
- アクセス、ルーティング、および変換ルールを強制するポリシー駆動型ワークフロー
- ファイルサーバー、エンドポイント、アプリケーション間のネットワークマイクロセグメンテーション
- すべての転送イベントにわたる一元化された監査可能性
- リアルタイム監視と異常検知
ゼロトラストManaged File Transferのビジネス上の利点とセキュリティ上の利点とは?
CISOにとって、ゼロトラストMFT セキュリティ態勢、コンプライアンス対応、運用効率のすべてにおいて測定可能な効果MFT 。
包括的なゼロトラストMFT アーキテクチャを導入した組織によると、ゼロトラストは暗黙の信頼を排除し、ファイルレベルの検証を徹底することで、ファイルに関連するセキュリティ侵害の成功確率を最大70%低減するとともに、データ漏洩事故やコンプライアンス違反も減少させている。
組織が得るもの:
- ランサムウェアおよびサプライチェーン攻撃に対するより強力な防御
- 規制枠組みへの実証可能な遵守
- 自動化と継続的な検証による運用レジリエンスの強化
- 内部関係者や侵害されたアカウントによるリスクの低減
- インシデント対応およびフォレンジック調査の負担軽減
結局のところ、ゼロトラスト型MFT は、NIST SP 800-207に準拠し、GDPR第32条の具体的な技術的要件に対応し、業界で認められたセキュリティ基準への準拠を文書化しているため、CISOが取締役会、監査人、規制当局に対して提示できる、説得力のある戦略となります。
ゼロトラストMFT 、データ侵害や内部脅威のリスクをどのようにMFT するのか?
ゼロトラストは、ファイル転送ワークフローにおける2つの最も一般的な侵害経路、すなわち不正アクセスと悪意のあるファイルに直接対抗します。継続的な検証を要求し、マイクロセグメンテーションを強制することで、攻撃者は侵害された認証情報や内部システムを利用して環境を横断することができません。既知のユーザーからのアクセス要求であっても、すべてのアクセス要求はコンテキストに基づいて評価されます。
さらに、統合型脅威防止機能(マルチスキャン、サンドボックス、CDRなど)を備えたゼロトラスト型MFT ソリューションは、悪意のあるファイルが下流のシステムに到達する前にこれをブロックします。これは、フィッシングのペイロード、悪用された文書、ゼロデイ攻撃に対して特に有効です。
意図的か偶発的かを問わず、内部からの脅威でさえも、権限、ファイル操作、および異常な動作が厳重に監視・記録されているため、その影響は限定されます。
規制対象企業にとって、ゼロトラストはコンプライアンスと監査においてどのような利点をもたらすのか?
コンプライアンスの枠組みでは、単に転送時の暗号化だけでは不十分であることがますます求められています。アクセス管理の証明、ファイルの移動状況の可視化、交換データの完全性の検証、および不正アクセスに対する体系的な保護措置が義務付けられています。
ゼロトラストMFT 以下を提供することでコンプライアンスをMFT :
- 検証可能な監査証跡
- 集中型ポリシー実施
- 文書化されたアクセス制限
- ファイルイベントの自動検証と記録
- 規制対象の調査のための不変ログ
GDPR、HIPAA、PCI DSS、SOX、NISTなどの枠組みは、まさにこれらの要件を強調しています。ゼロトラストは、CISOが監査人や規制当局を確実に満足させるために必要な厳密なアーキテクチャを提供します。
ゼロトラストは、ファイル転送においてどのようにしてSecure とスケーラビリティを実現するのか?
自動化は、人為的ミスを減らし、手作業によるワークフローを排除し、大量の企業間データ交換を支える上で不可欠です。しかし、ゼロトラストを導入しない自動化は、リスクを増大させる可能性があります。アカウントが侵害されたり、スクリプトの設定に誤りがあったりすると、テラバイト規模の機密データが流出する恐れがあります。
ゼロトラストMFT 以下のようにこれをMFT :
- 自動化されたステップ全体でプログラム的にポリシーを適用する
- 各ワークフロー段階でファイルとユーザーを検証する
- 自動化された転送パターンの異常検出
- ハイブリッド/クラウドアーキテクチャ全体で水平方向にスケーリングしつつ、信頼境界を拡大しない
企業はスピードとセキュリティの両方を確保でき、これにより、回復力があり、拡張性が高く、ポリシー主導型の自動化が可能になります。
CISOがゼロトラストManaged File Transfer 評価する際に注目すべき点は何か?
MFT 評価には、アーキテクチャ、制御機能、統合性、検証可能性の慎重な分析が必要です。多くのソリューションはゼロトラスト準拠を主張しながら、表面的な強化しか提供していません。CISOは真のゼロトラスト設計とマーケティング上の主張を区別しなければなりません。
ゼロトラストMFT において必須のセキュリティ機能とは?
成熟したゼロトラストMFT には以下が含まれるべきである:
- きめ細かい、コンテキストに応じたポリシー制御
- 継続的な認証と認可
- 統合脅威検知(マルウェアスキャン、サンドボックス、CDR)
- ファイルタイプの検証とコンテンツの完全性チェック
- マイクロセグメンテーションと隔離された転送ゾーン
- 暗号化された保存と転送
- NIST特別刊行物800-207「ゼロトラスト・アーキテクチャの原則」との整合性
これらの機能が連携して、暗黙の信頼を排除し、すべてのファイル転送が検証され、安全かつコンプライアンスに準拠していることを保証します。
CISOは監査可能性、監視、および報告機能をどのように評価できるか?
可視性はゼロトラストを特徴づける要素の一つである。CISOはMFT 以下を提供しているかどうかを評価すべきである:
- ファイルフローのリアルタイム監視
- ドリルダウン機能を備えた集中管理ダッシュボード
- 不変のタイムスタンプ付きログ
- SIEMツールとのイベント相関
- 自動化されたコンプライアンス報告
- ユーザー活動、ファイルの完全性、転送の成功/失敗に関する法医学レベルの詳細
業界最高水準のプラットフォームを活用すれば、CISOは「誰が、いつ、どこから、どのようなリスク状況下で、何にアクセスしたか」という問いに対し、即座に、かつ確信を持って回答することができます。
ハイブリッドCloud およびCloud におけるシームレスな導入を支える統合機能とは何か?
ゼロトラストMFT 、以下とシームレスに統合MFT :
- IAMプラットフォーム(Azure AD、Okta、Ping)
- SIEMおよびログ管理ツール(Splunk、Sentinel)
- DLPおよびデータガバナンスシステム
- Cloud (AWS、Azure、GCP)
- ERP、CRM、カスタムアプリケーションなどのレガシーオンプレミスシステム
API、イベントフック、ワークフローオーケストレーション機能、およびコネクタライブラリによって、MFT が既存のセキュリティエコシステムにどれほど効果的に統合されるかが決まります。
真のゼロトラストアーキテクチャとマーケティング上の誇大宣伝を見分ける方法とは?
CISOは危険信号に注意すべきである:
- ゼロトラストの主張はMFAまたは暗号化に限定される
- ファイルレベルの検査や脅威の防止は行われません
- 中核となるセキュリティにおけるサードパーティ製ツールや技術への依存
- 限定的なログ記録または不透明な監査証跡
- マイクロセグメンテーションのない静的トラストゾーン
簡単なチェックリストを使えば、真正性を確認するのに役立ちます:
真のゼロトラストMFT 以下が含まれるMFT :
- 継続的検証
- 最小権限の適用
- マイクロセグメンテーション
- ファイルレベルの脅威検証
- 文脈に応じた政策決定
- 包括的な可視性
これらの構成要素がなければ、ゼロトラストは単なるラベルに過ぎない。
企業はどのようにゼロトラストManaged File Transfer 成功裏に導入できるか?
MFT 成功させるには、6~12か月を要する構造化された段階的導入戦略が必要です。この戦略では、セキュリティ、運用、コンプライアンス、インフラの各チームを、定義されたマイルストーンと測定可能な成果を通じて連携させます。
ゼロトラスト型MFT を既存のセキュリティインフラに統合するための重要な手順とは何ですか?
構造化されたアプローチには以下が含まれます:
- 評価– 現在のファイルの流れ、信頼境界、認証情報の使用状況、およびリスクにさらされている箇所を把握します。これには、プッシュ/プルワークフロー全体において、共有認証情報、静的鍵、または暗黙的な信頼が存在する可能性のある箇所を特定することが含まれます。
- ステークホルダー間の連携– IT、セキュリティ、コンプライアンス、および運用各チームを結集し、ゼロトラストの原則、認証要件、および認証情報とアクセスポリシーの責任分担について合意を形成する。
- アーキテクチャ設計– ゼロトラストポリシー、セグメンテーション、IAM統合、およびワークフローのルーティングを定義します。この段階では、ファイル転送に強力な認証メカニズム(証明書ベースの認証、SSH鍵管理、API の鍵管理など)を組み込むことが極めて重要です。これにより、単なるユーザー単位だけでなく、すべてのトランザクションにおいて身元が確実に検証されるようにします。
- 認証情報および認証の強化– 組み込みまたは共有されている認証情報を、一元管理され、ユーザー単位で適用される認証方法に置き換えます。 ゼロトラストMFT プラットフォームは、SSHキー、証明書(SharePoint Online™用など)、およびMFT API キーの安全な保存と使用をサポートしています。MyKeys(MetaDefender MFT に搭載された、認証資格情報を安全に保存・管理する機能)などの機能により、API ベースのプッシュ/プルジョブでも、多要素認証(MFA)の要件を満たし続けることが保証されます。
- パイロット導入– 外部データ交換や特権アクセスを必要とする自動化されたワークフローなど、価値が高くリスクも高いユースケースから始めます。実際の環境下で、認証情報の取り扱い、多要素認証(MFA)の適用、およびポリシー制御が期待どおりに機能することを確認します。
- 段階的な導入 – 認証情報の使用を標準化し、従来の認証手法を廃止しつつ、さらなるワークフロー、部門、環境へと展開を進めます。
- SIEM、IAM、およびDLPの統合– 認証イベント、認証情報の使用状況、ファイル転送のアクティビティを既存の監視およびアクセス管理システムに統合することで、一貫性のある可視性とガバナンスを確保します。
- 継続的な最適化– ユーザーの行動、システム連携、脅威の状況が変化するにつれて、ポリシー、認証情報のライフサイクル、および認証方法を継続的に見直します。
大規模Secure 転送を自動化・オーケストレーションするには?
ポリシー主導の自動化により、データ量が増加しても、ファイル転送の一貫性、コンプライアンス、およびセキュリティが確保されます。主な構成要素は以下の通りです:
- 一般的な転送パターン向けワークフローテンプレート
- ルーティングおよび変換のための条件付きロジック
- 自動化された脅威スキャンとファイル整合性チェック
- 例外処理と再試行メカニズム
- イベント駆動型トリガーとAPIオーケストレーション
自動化は人的ミスを減らし、安全なデータ交換を加速させ、分散環境全体での再現性を保証します。
ゼロトラストMFT 導入において最も一般的な課題は何ですか?MFT それらをどのように克服できますか?
CISOが直面する課題として一般的なものには以下がある:
- 新たな規制や制限に対する文化的抵抗
- 最新の統合ポイントが欠けているレガシーな依存関係
- 誤設定されたIAMまたは過剰な権限を持つアカウント
- データ所有権またはワークフロー所有権が不明確
- 一元化を困難にする断片化したツールセット
緩和戦略には以下が含まれる:
- 経営陣主導の変革管理
- 強力なガバナンスと部門横断的な責任体制
- 段階的な導入と測定可能な改善
- ベンダーサポートとガイド付きオンボーディング
- 継続的な研修と方針の改善
ゼロトラストは、組織全体にわたる包括的な戦略として採用された場合に成功する。
よくある質問
高度なファイル転送ソリューションにおいて、主なセキュリティ機能として何に注目すべきですか?
継続的な検証、最小権限の適用、統合脅威検査、マイクロセグメンテーション、検証可能な監査証跡を求める。
MFT 、コンプライアンスと監査の観点において、FTP、SFTP、FTPSといった従来のプロトコルとどのようにMFT のでしょうか?
MFT 、集中管理、監査可能性、きめ細かい制御、ポリシー駆動型の強制力をMFT 。これらは従来のプロトコルには欠けている機能です。
どの高度なファイル転送プラットフォームが最高の統合機能を提供していますか?
API 、SIEM/IAM統合、クラウドネイティブコネクタ、ワークフロー自動化を備えたプラットフォームが、最も高い柔軟性を提供する。
安全なファイル転送を自動化するためのベストプラクティスにはどのようなものがありますか?
ポリシー駆動型ワークフロー、継続的なファイル検証、条件付きルーティング、イベント駆動型オーケストレーションを活用し、手動作業によるリスクを最小限に抑える。
高度なファイル転送ソリューションはコンプライアンスをどのように支援するのか?
彼らは暗号化を強制し、不変の監査ログを維持し、アクセスを制限し、ファイルの完全性を検証し、規制報告をサポートします。
高度なファイル転送を拡張する際の主な考慮事項は何ですか?
水平スケーラビリティ、マイクロセグメント化されたアーキテクチャ、自動化された負荷処理、クラウドネイティブなデプロイメントオプションを探してください。
組織はファイル転送をどのように監視・監査すればよいのでしょうか?
リアルタイムダッシュボード、不変のログ、SIEM統合、ユーザー活動監視、リスクスコアリングを提供するプラットフォームを活用する。
高度なファイル転送システムを導入する際、最もよくある課題は何ですか?
統合の複雑さ、不十分な変更管理、レガシーシステムの制約、そして表面的なゼロトラスト実装。
御社は高度なファイル転送セキュリティを備えていますか?
現代の企業が直面するサイバー脅威の高まり、規制監視の強化、複雑化するデジタルエコシステムにおいて、高度なファイル転送のセキュリティ確保にはゼロトラストが必須要件となり、もはやオプションではない。従来のMFT 脅威に対抗できない。機密データの転送中保護に必要な継続的検証、マイクロセグメンテーション、ファイルレベルの脅威防止MFT ゼロトラストMFT のみMFT 。
MetaDefender Managed File Transfer™は、OPSWATが提供するマネージドファイル転送(MFT )ソリューションであり、 あらゆるファイル、ワークフロー、転送においてゼロトラストの原則を実現します。
Secure あらゆる段階でデータを管理。今すぐ「MetaDefender 」Managed File Transfer のデモをお申し込みください。
