セキュリティが確保されたエリア内でのリムーバブルメディアの使用を検討する際、私たちはしばしば、マルウェアや脅威がサイト内に侵入するのを防ぐことに注力しがちです。しかし、それらのデバイス、そして時にはデータそのものがサイト外へ持ち出された場合に何が起こるかについては、ほとんど考えません。業務や機器を丁寧に管理している従業員も、最終的には仕事を終えて日常の生活に戻ります。その過程で、彼らはしばしばサイト内のファイルやログ、コンテンツを持ち出してしまうのです。 最近、機密データがセキュリティ対策が施されたサイトから持ち出され、それに伴いそのデータに対する管理権限も失われた場合に何が起こり得るかを目の当たりにしました。日本のある従業員が、一日の仕事を終えてバーへ立ち寄り、数杯の飲み物を楽しんだのです。その夜、その従業員は、50万人近くの個人情報が保存されたUSB を紛失してしまいました。個人情報には、氏名、生年月日、住所、税務情報、銀行口座番号、さらには社会保障を受給している家族に関するデータまで含まれていました。
このような怖い事件は、私たちのセキュリティ・ポリシーを再評価し、自社のサイトでこのような事件が起こらないようにするために何ができるかを検討する必要性を示しています。リムーバブル・メディアのようなリスクを負うことなく、重要なパッチやアップデートを提供することで、ビジネス・ニーズをサポートできるとしたらどうだろうか。保護された領域にファイルを安全に持ち込むことができ、データが外に出てしまうリスクがないとしたらどうだろう?これは適切なテクノロジーとポリシーがあれば可能であり、OPSWAT は多くのオプションを提供している。
MetaDefender Kiosk からVault (拡張データ損失防止)へ
ベンダーや請負業者は、デバッグや分析のために施設からファイルを抽出する必要が生じることが多い。このユースケースでは、データフローMetaDefender Managed File Transfer MFT)との間で送受信される。送信データMetaDefender Managed File Transfer MFT)から開始され、 MetaDefender Kiosk で認証・認可されたユーザーが承認済みメディアを使用してファイルを抽出できます。データセキュリティおよびデータプライバシーのルールは、関連ワークフローに割り当てられた事前定義のデータ編集ルールを通じて適用されます。
これらのデータ編集およびワークフロールールは、GDPR、NIST、HIPAA、HITRUST、ISO/IEC、およびISA/IECのデータセキュリティおよびデータプライバシーコンプライアンスを強化するために設計されています。すべてのデータ転送およびワークフロー構成の変更は、詳細な監査レポートのために記録されます。MetaDefender Kiosk 強力な「クローズドループ」オプションは、保存データ(Data at Rest)と転送中データ(Data in Transit)のセキュリティKiosk 。 このユースケースでは、Kiosk ワークフロー制御Kiosk 、ファイルMetaDefender Unidirectional Security Gateway USG)を介してターゲットネットワーク上でホストMetaDefender Managed File Transfer MFT)へ一方向で配信されます。MetaDefender Managed File Transfer MFT)は、保護されたネットワークセグメントへのファイル転送・保存・取得時に、階層化された監督認証、認可、承認、監査レポート機能を提供します。
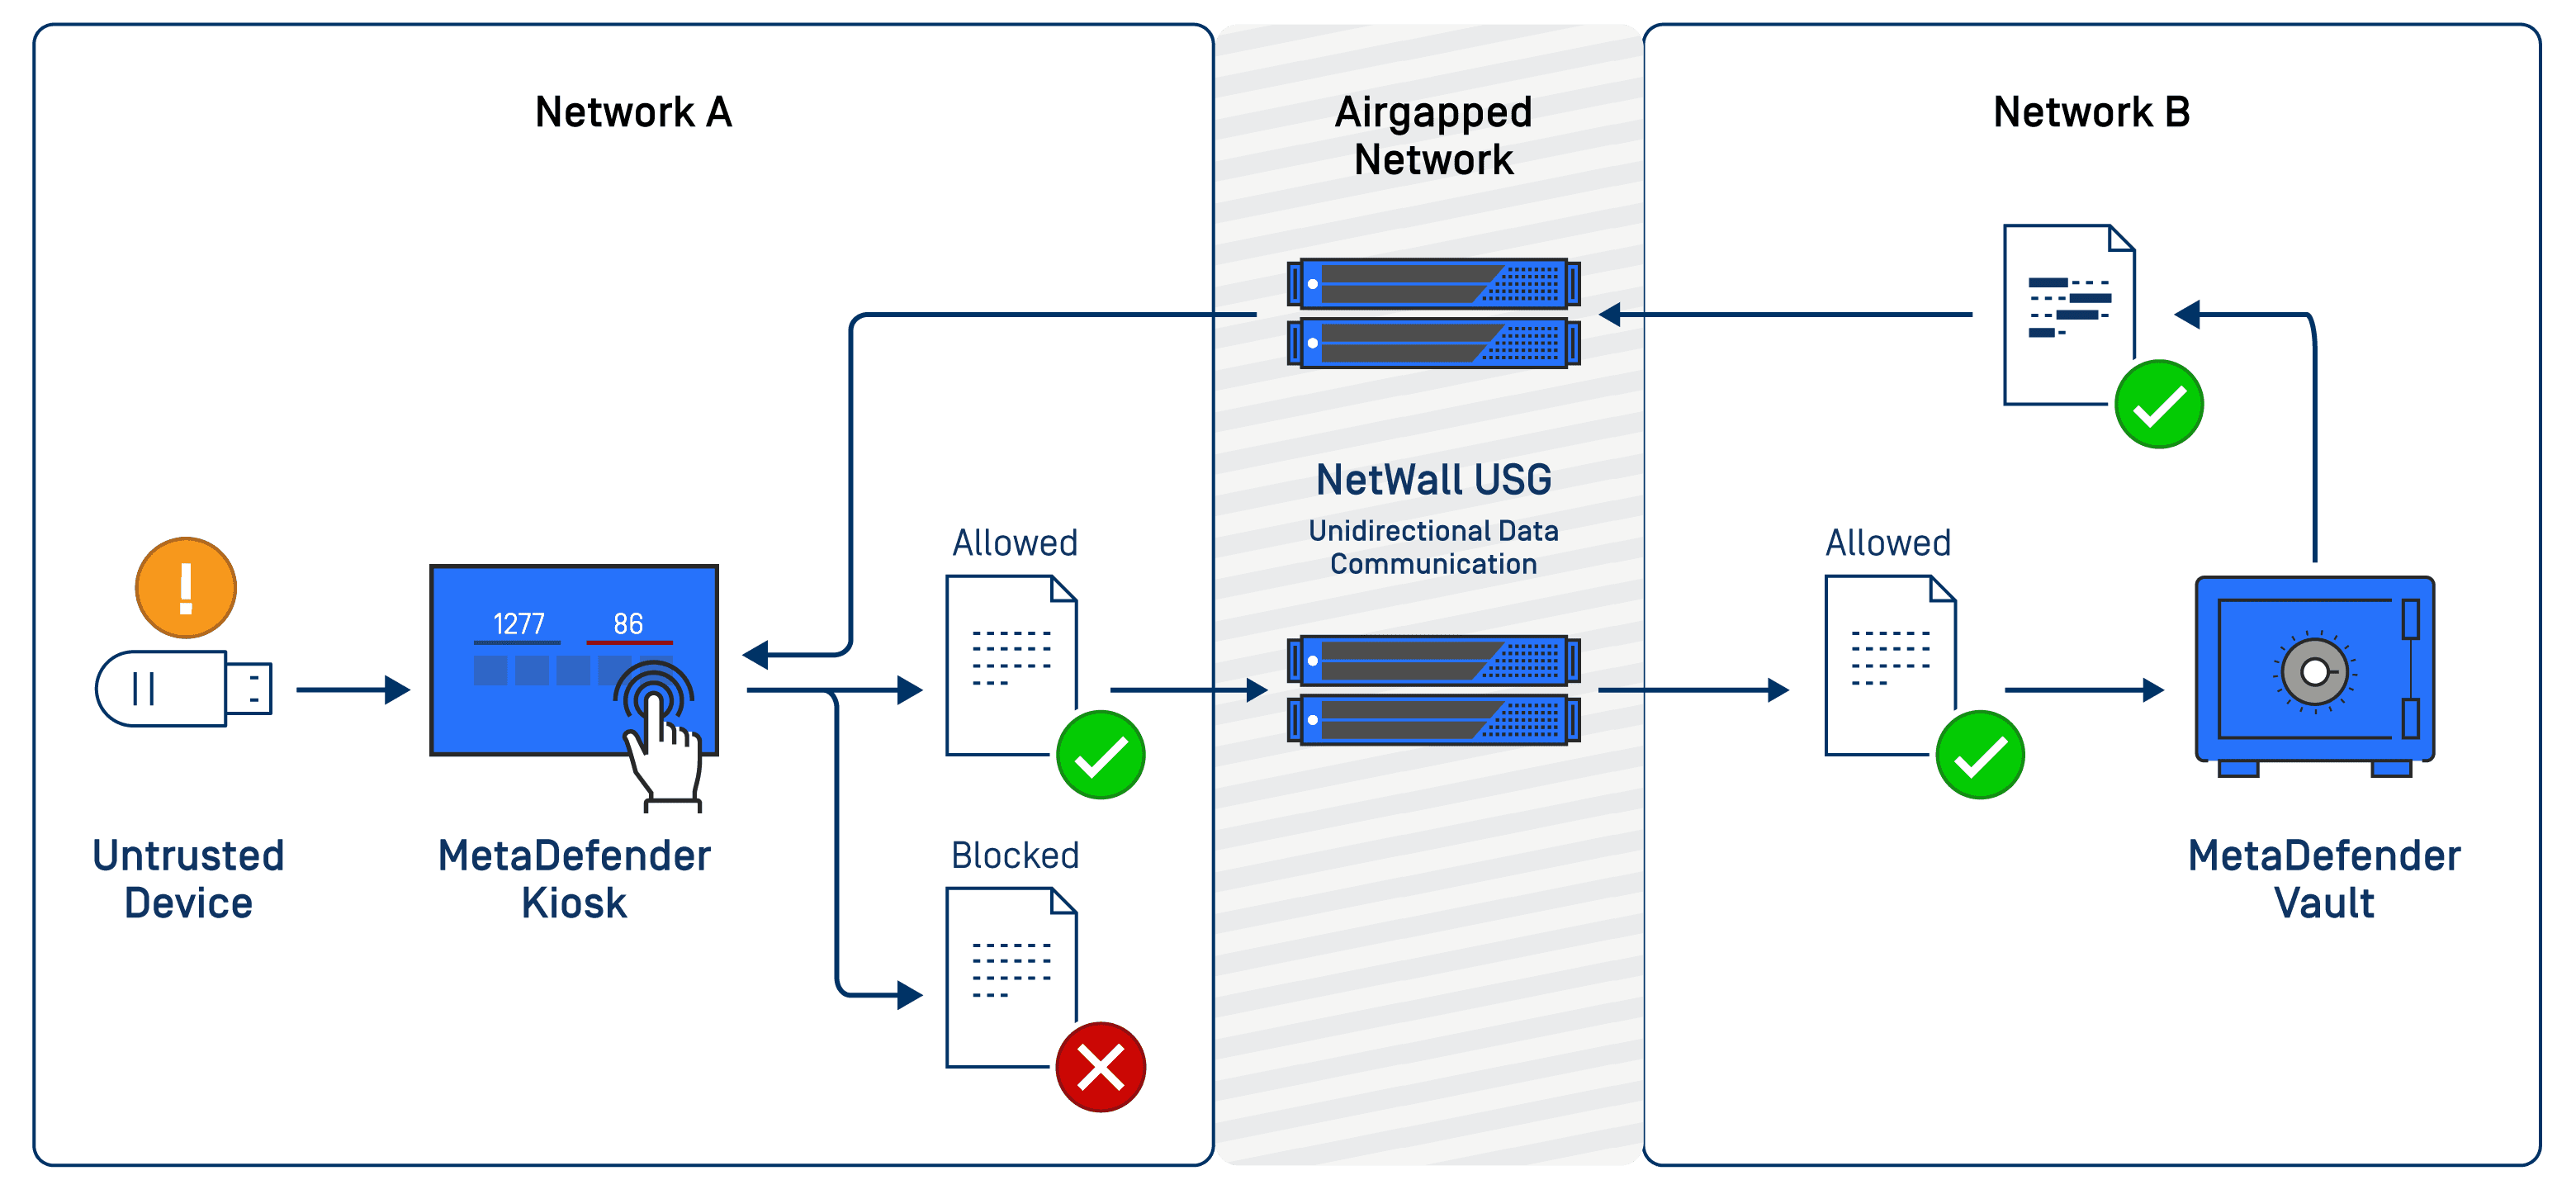
ネットワークAからBへの通信は、一方向通信用に1組のNetWallによって行われます。2組目のNetWallは、データ損失防止対策を適用しつつ、Kiosk へのデータ転送を行います。ネットワークAとB間の分離は、NetWallが送信元サーバーと宛先サーバーの間に設けるルーティング不可のプロトコル分離によって維持されます。
MetaDefender Managed File Transfer MFT) の全ファイルは、AES暗号化による保護が施され、30以上のマルウェア対策エンジンによる監視・マルウェア検査を経て、設定およびワークフローポリシーに基づき、サニタイズ処理または隔離されます。
Kiosk 承認された社内サイトへのスキャンとコピーUSB
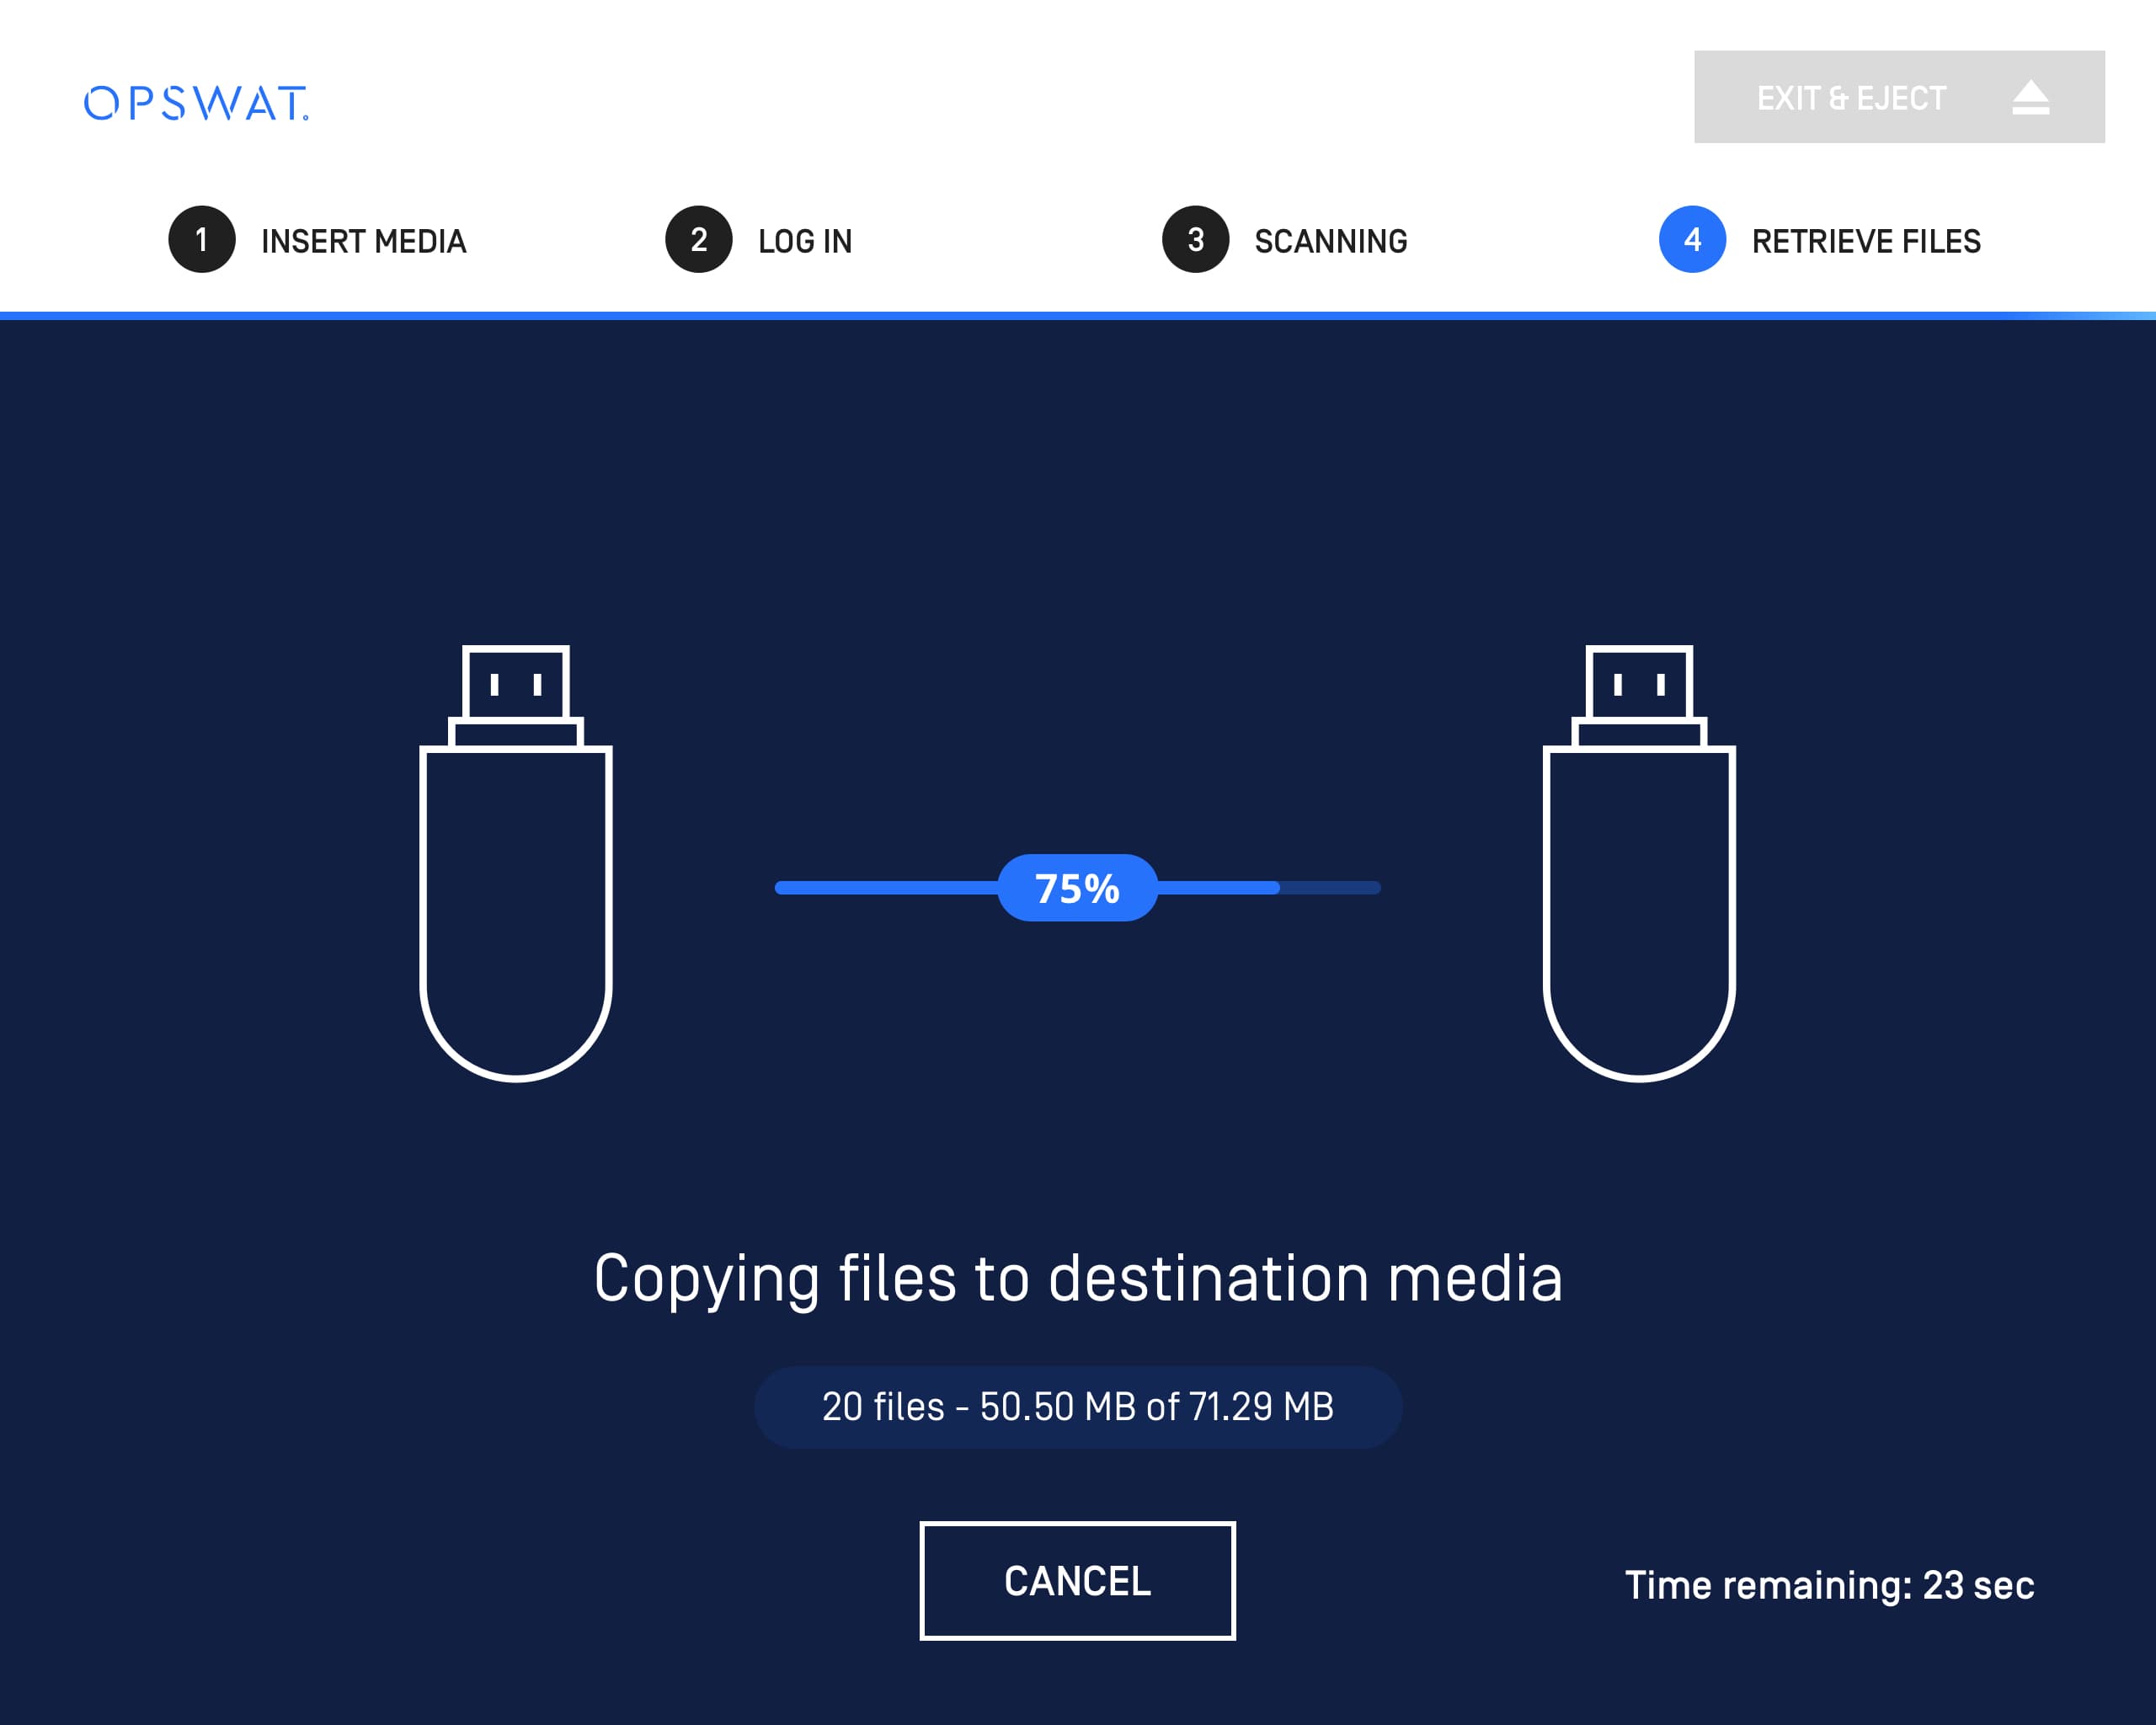
機密データがサイトから流出するのを防ぐもう一つの方法は、信頼できる内部専用 のUSB へのコピー機能を使うことである。そうすることで、訪問者は、現場で使用する必要のあるファイルを含むUSB を挿入することができる。その後、ファイルはスキャンされ、「サイトUSB 」にコピーされる。このデバイスがサイトを離れることはない。訪問者は、OT アセットの安全な更新などのタスクを実行する間、この信頼できるデバイスを使用し、その日の帰宅前にサイトの連絡先に預けることができます。訪問者が持参した元のデバイス(USB )は変更されず、サイト内の保護された領域に入ることはありません。
サイバー脅威が進化し、より完全なサイバーセキュリティ技術が利用できるようになった今、私たちは、機密データの損失につながる新たな脅威の隙間からよりよく守るために、最新の技術を駆使してサイバーセキュリティ・プログラムとポリシーを再評価し続ける必要がある。
