従来のファイアウォールは、OT ネットワーク・サイバーセキュリティ戦略において最も一般的に導入され、信頼されている防御層の一つであります。しかし、単にファイアウォールがあればセキュリティーが保証されるという考えは誤解です。ファイアウォールは、ゲートキーパーとして設計されているとはいえ、脆弱性と無縁ではありません。このブログでは、ファイアウォールの存在がセキュリティー戦略の要として認識されているにもかかわらず、不注意にも脅威行為者がネットワークに不正アクセスする経路となってしまった7つの具体的な事例について説明します。
CVEとは何か?
CVE(Common Vulnerability and Exposure/共通脆弱性識別子)とは、ソフトウェア、ハードウェア、ファームウェアにおけるセキュリティの脆弱性や弱点に対する標準化された識別子である。CVEは、これらの脆弱性を一意に識別し、追跡するために使用され、組織、セキュリティ研究者、およびベンダーがセキュリティ問題に関する情報を共有し、それらを軽減するための努力を調整することを容易にします。
ファイアウォールに影響を与えた7つの重要なCVE
3580
説明:CiscoAdaptive Security Appliance (ASA)Software および Cisco Firepower Threat Defense (FTD)Software の Web サービスインターフェースに脆弱性が確認されました。
想定される被害:この脆弱性を悪用すると 、認証されていないリモートの攻撃者がディレクトリトラバーサル攻撃を実行し、標的となったシステム上の機密ファイルを読み取ることが可能になる恐れがあります。
リンク: CVE-2020-3580
1579
概要:Palo Alto Networks PAN-OS の 8.1.10 以前および 9.0.0 以前のバージョンに脆弱性が発見されました。
想定される被害:リモートの攻撃者がこの脆弱性を悪用して任意の OS コマンドを実行し、影響を受けるシステムを完全に制御する可能性があります。
リンク: CVE-2019-1579
6721
概要:SonicWall社のSonicOSに脆弱性が発見されました。
想定される被害:リモートの攻撃者がこの脆弱性を悪用し、特別に細工された断片化パケットを送信することで、サービス拒否(DoS)を引き起こし、システムの可用性に影響を与える可能性があります。
リンク: CVE-2018-6721
5638
概要:Apache Struts 2 のバージョン 2.3.32 以前、および 2.5.x のバージョン 2.5.10.1 以前に見られる脆弱性。
想定される被害:この脆弱性により、攻撃者は細工された Content-Type 値を通じてリモートコマンド実行攻撃を実行することが可能となり、データ漏洩やさらなるネットワークへの悪用につながる恐れがありました。
リンク: CVE-2017-5638
0801
概要:特定のCisco ASA製品上で動作するCisco ASASoftware に脆弱性が確認されました。
想定される被害:リモートの攻撃者がこの脆弱性を悪用して、任意のコードを実行したり、システムの再起動を引き起こしたりする可能性があり、その結果、システムの乗っ取りやダウンタイムにつながる恐れがあります。
リンク: CVE-2016-0801
CVE-2014-0160 (Heartbleed)
概要: OpenSSLのTLSハートビート拡張機能に存在する 重大な脆弱性 。
想定される被害: Heartbleedバグにより、攻撃者は脆弱なバージョンのOpenSSLで保護されているシステムのメモリを読み取ることが可能となり、パスワードや秘密鍵などの機密情報の漏洩につながる恐れがありました。
リンク: CVE-2014-0160
4681
説明:Oracle Java 7 Update 7 以前のバージョンに影響を与える脆弱性。
想定される被害:攻撃者がリフレクションに関連するベクトルAPI を介して、リモートで任意のコードを実行することが可能となり、システムの乗っ取りにつながる恐れがある。
リンク: CVE-2012-4681
妥協のないOT ネットワーク・セキュリティ
伝統的なファイアウォールは、組織のOTセキュリティの枠組みを形成する上で引き続き重要な役割を担っており、その固有の脆弱性を理解し、対処することは依然として極めて重要である。しかし、ファイアウォールは決して時代遅れではないものの、その防御力だけに頼っていては、新たな脅威に対する十分な防御を提供できないことは明らかです。DMZ内のUnidirectional Security Gateway またはデータ・ダイオードを中心に、真の徹底した防御戦略を構築することで、データが一方向にのみ通過できるようになります。この物理的な強制力は、悪意のあるデータやコマンドが返送されてくる恐れがなく、データを送信できることを意味します。この場合、たとえソフトウェアの脆弱性が存在したとしても、これらのセキュリティ・ゲートウェイの物理的な性質が脅威に対する防御の境界を強制し、ネットワークを暴露から隔離します。
さらに詳しく: データダイオードとファイアウォールの比較:ネットワークセキュリティ、データフロー、コンプライアンスの観点から
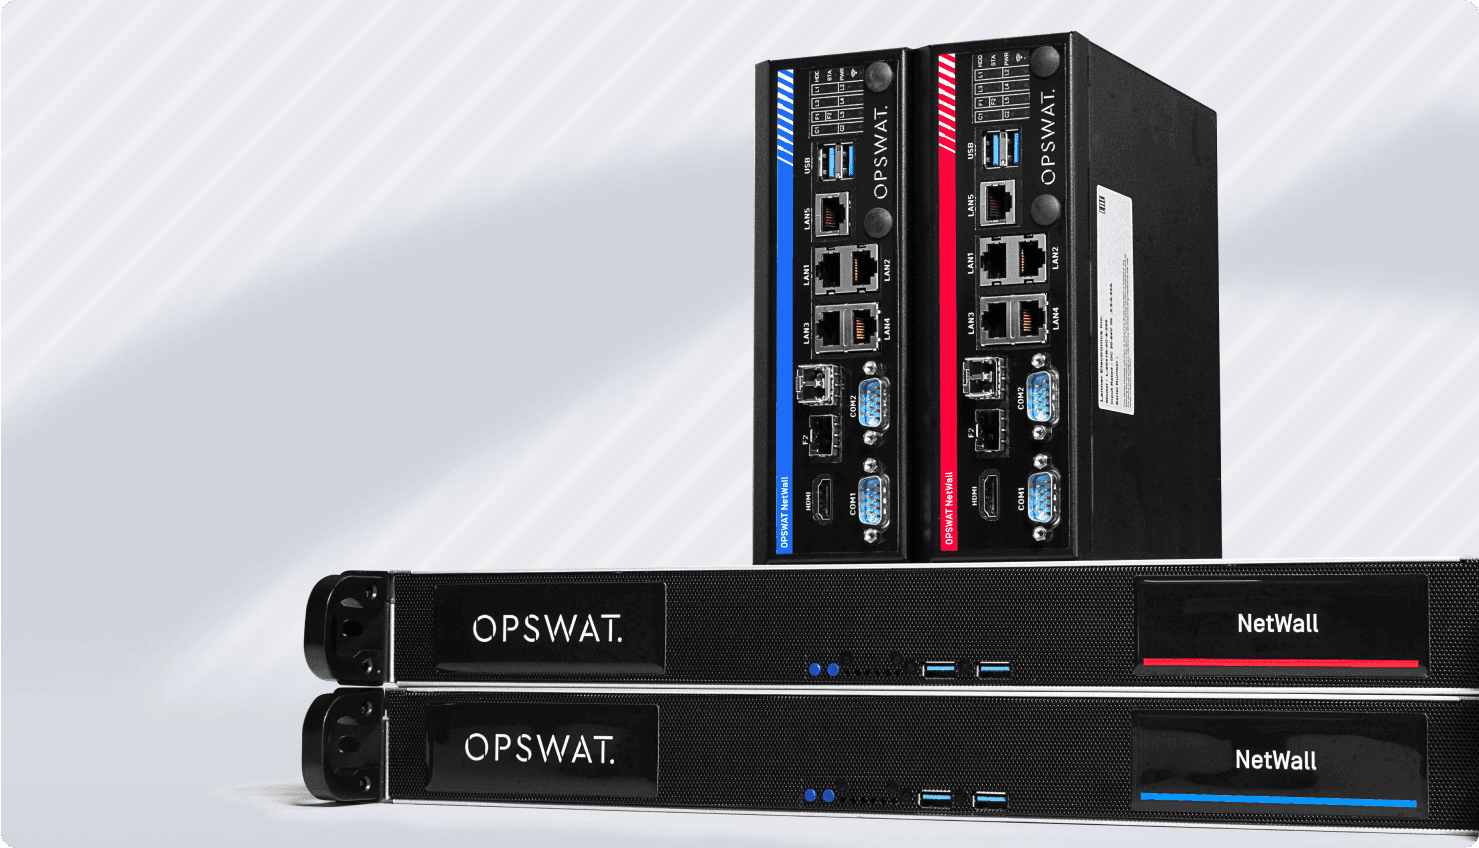
MetaDefender NetWall:次世代セキュリティ・ゲートウェイOptical Diode
OPSWAT 、このような脆弱性を念頭に置き、以下の製品を開発しました。 NetWallを開発しました。進化する脅威から重要な OT 環境を保護するために、高度なセキュリティ・ゲートウェイと光ダイオードのシリーズです。様々な構成とフォームファクタで利用可能なNetWall 、使いやすく拡張性のある安全なソリューションとして、ネットワークセキュリティの複雑さを簡素化するように設計されています。
NetWall 、世界で最もクリティカルな環境を守るために世界的に信頼されている理由をご覧ください。