サイバーセキュリティのレジリエンスにおける新たなマイルストーンとなる「MetaDefender v2.0.0」を発表できることを大変嬉しく思います。今回のリリースでは、ユーザーインターフェースの刷新に加え、MetaDefender 有効性を全体で30%以上向上させ、ほぼ100%にまで高める強力な機能が搭載されています。
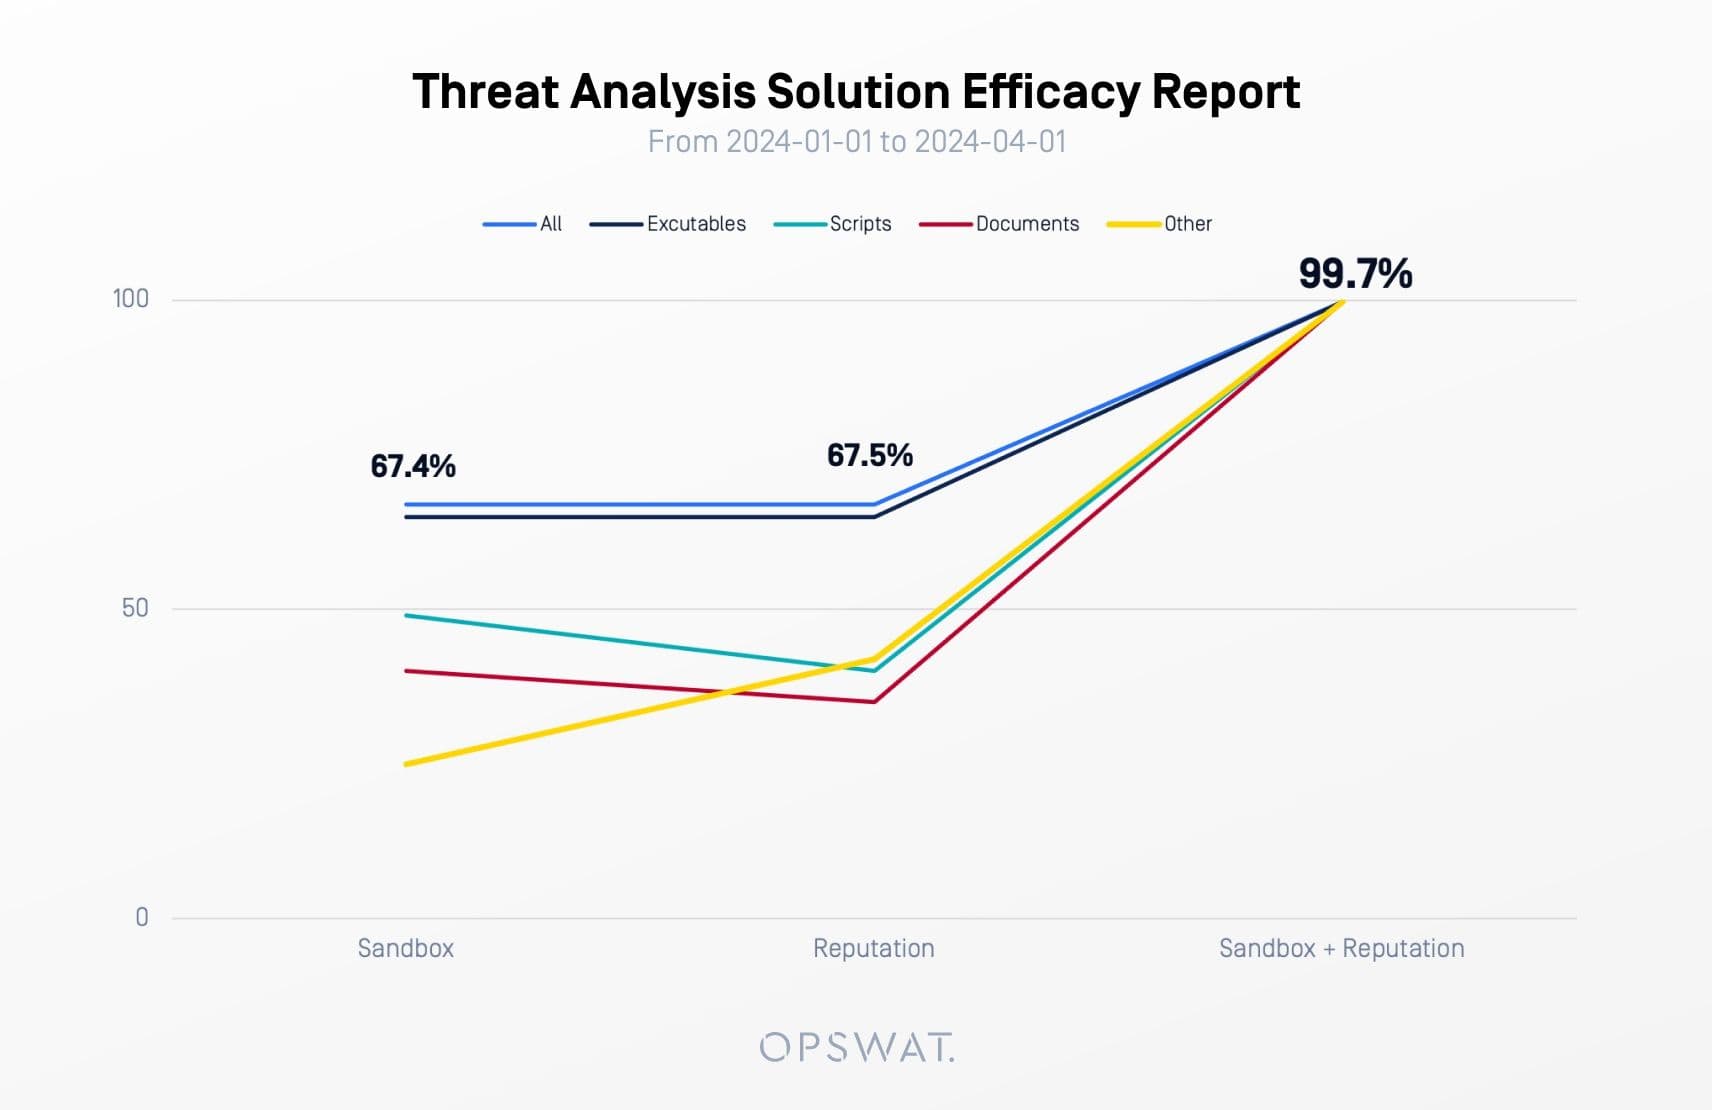
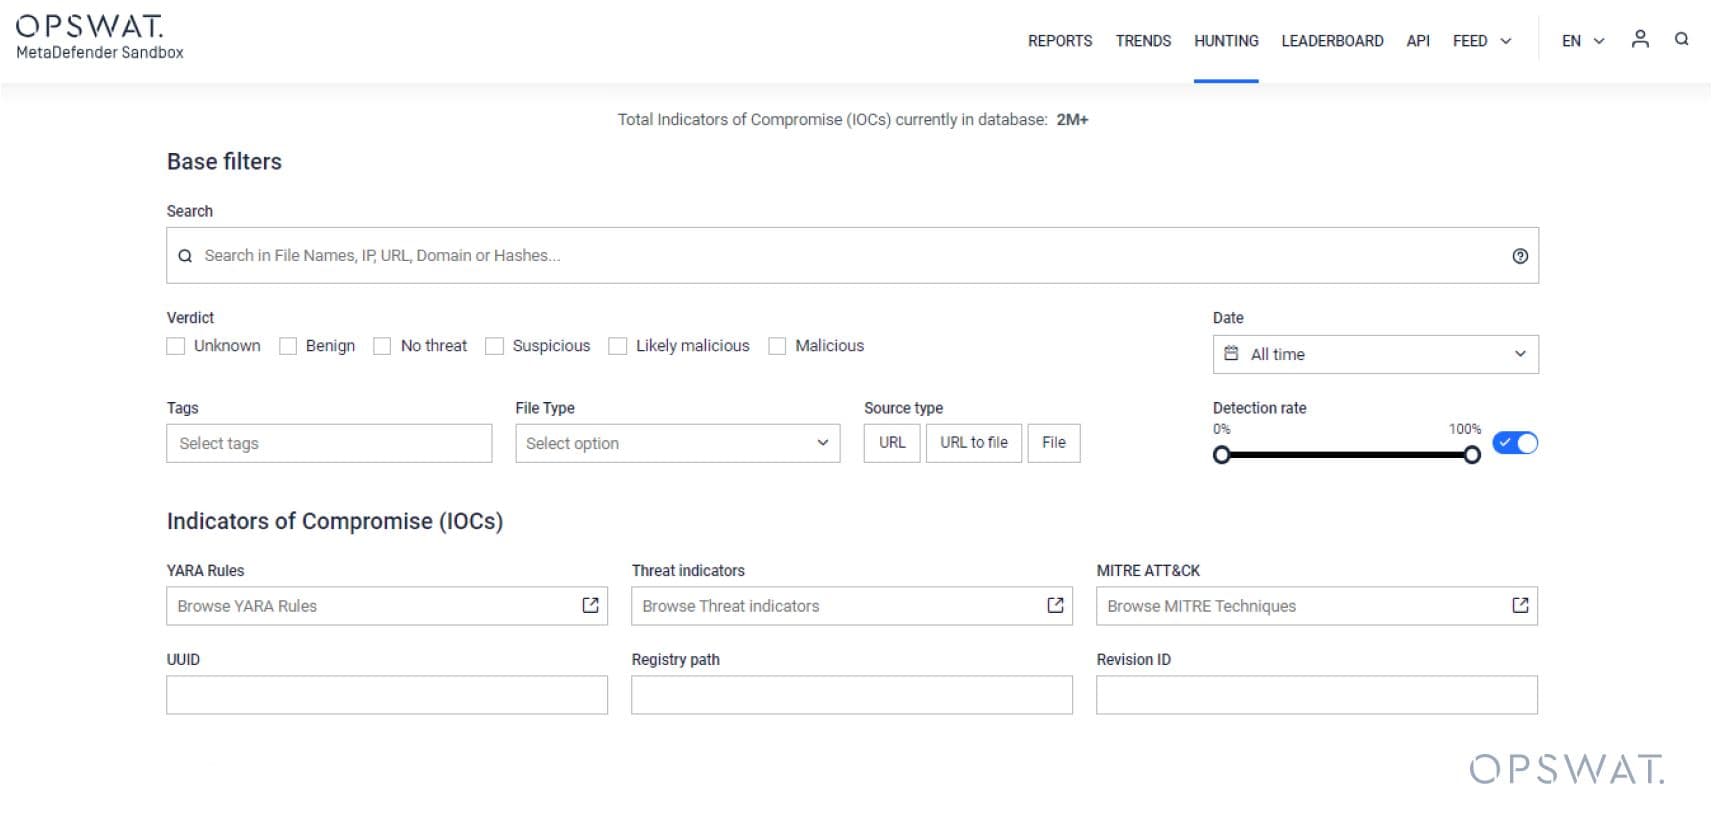
Filescan.ioの新しいUXデザインは、美的魅力と強化された機能性を融合させ、大きな前進を意味します。新しい、より応答性の高いUIは、新機能のための将来的な基盤とともに、ユーザー第一のアプローチを中心としています。
新しい合理化されたユーザー・インターフェース
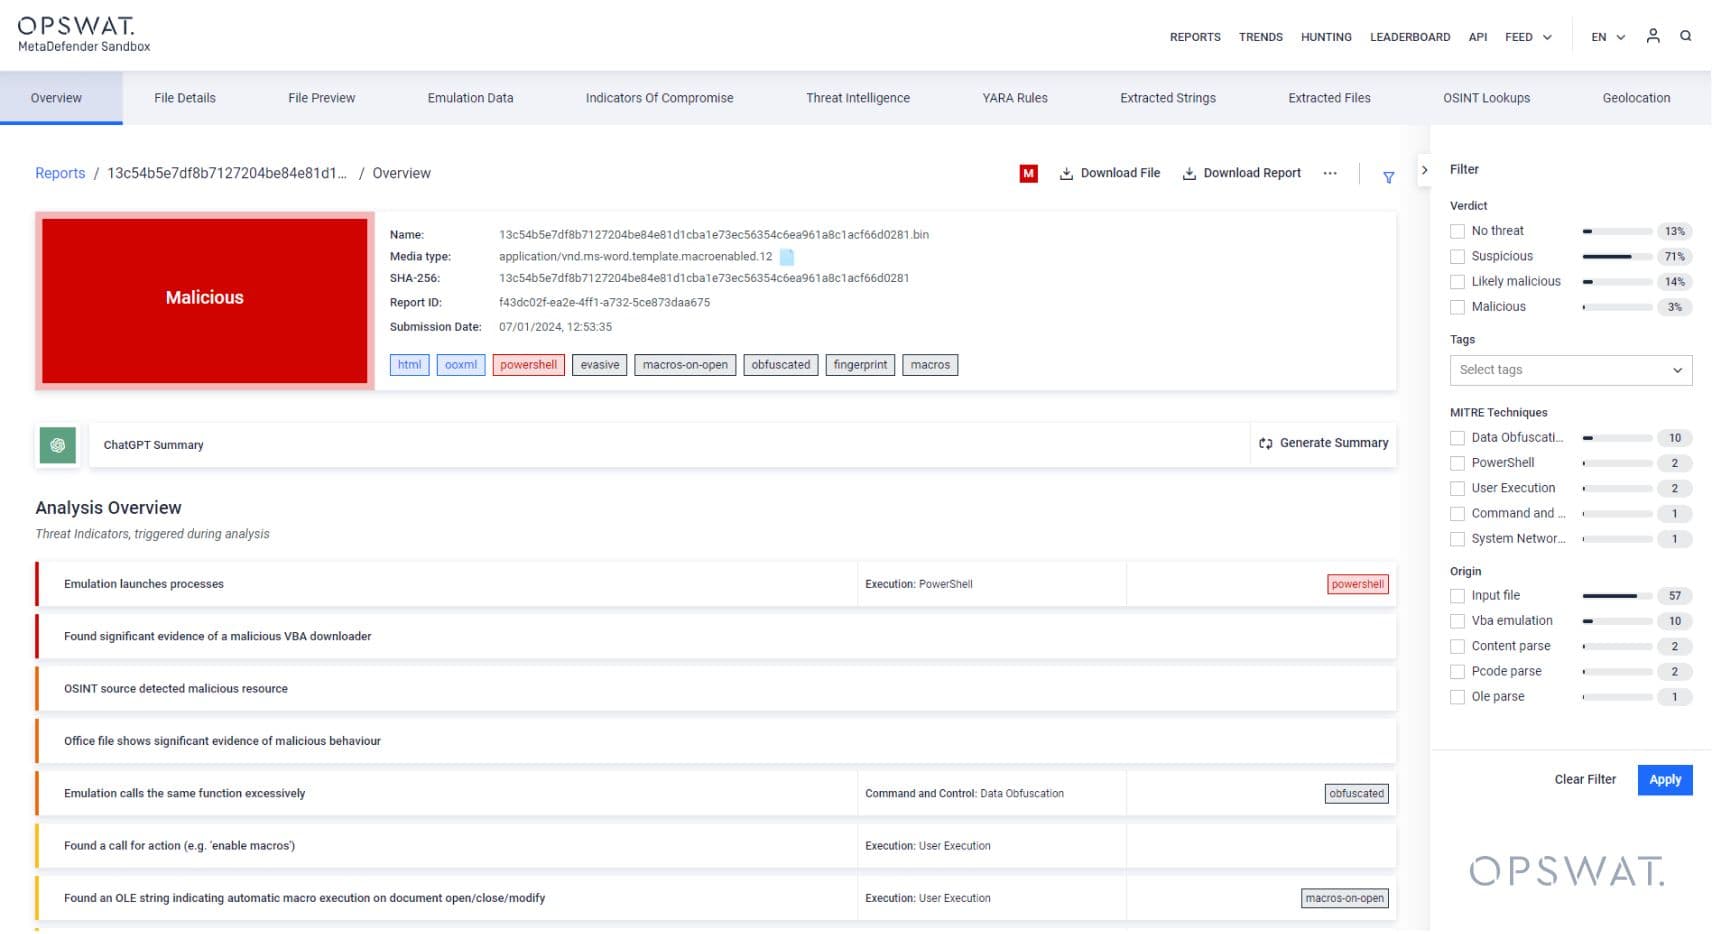
1.統一されたOPSWAT のルックとリフレッシュされたレポートデザインで、クリーンでフレッシュなUI。ユーザーが最も重要な情報に集中できるように、最も興味深い指標をフィルタリングすることができます。
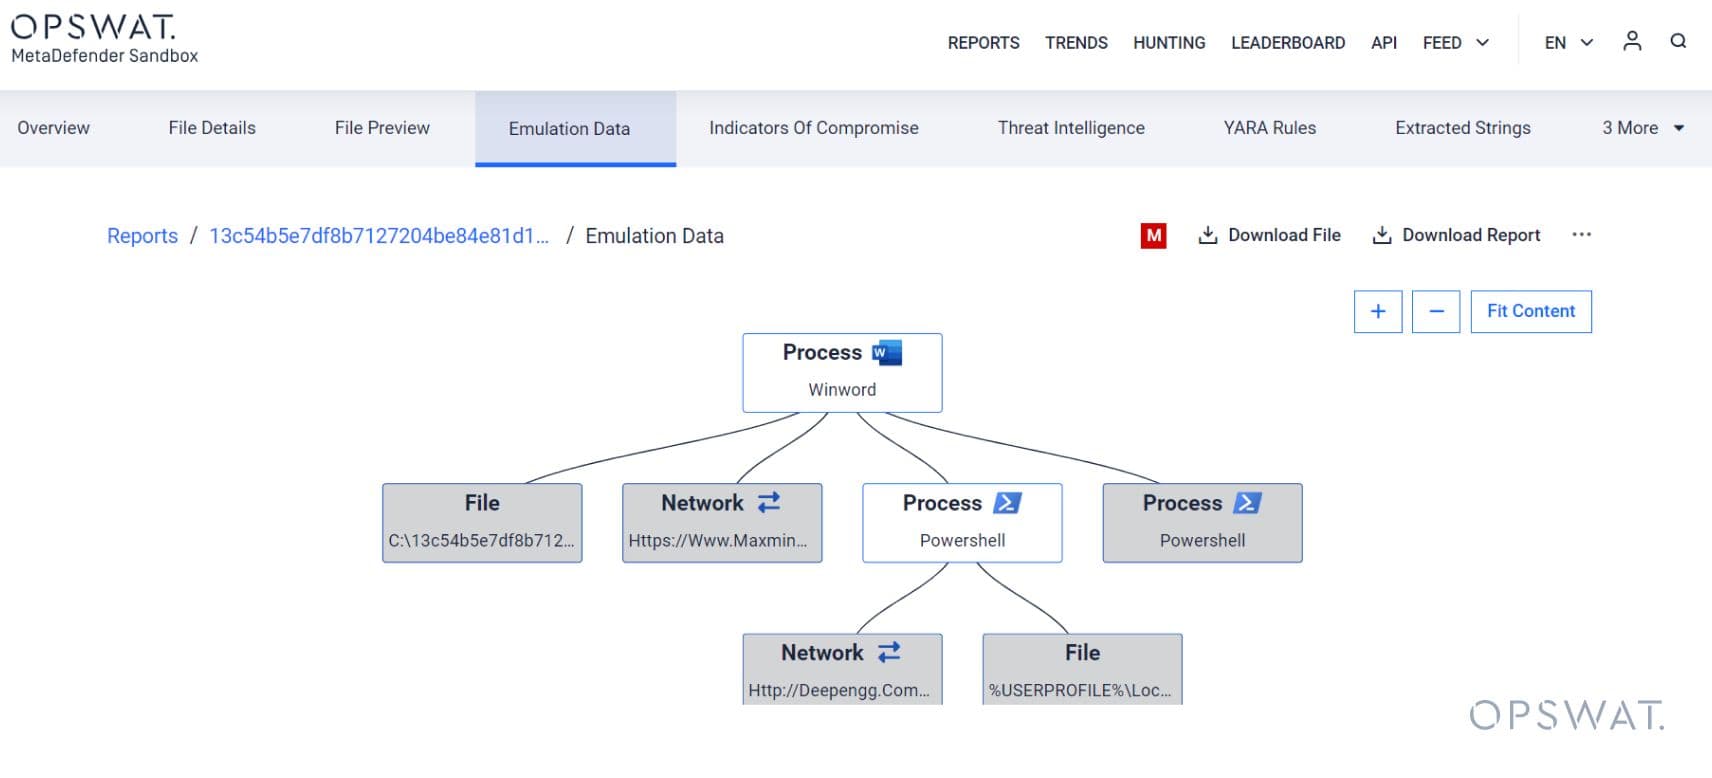
2.ホームページで利用可能な脅威ハンティングと分析機能、および合理化されたナビゲーションにより、楽に使用できる。
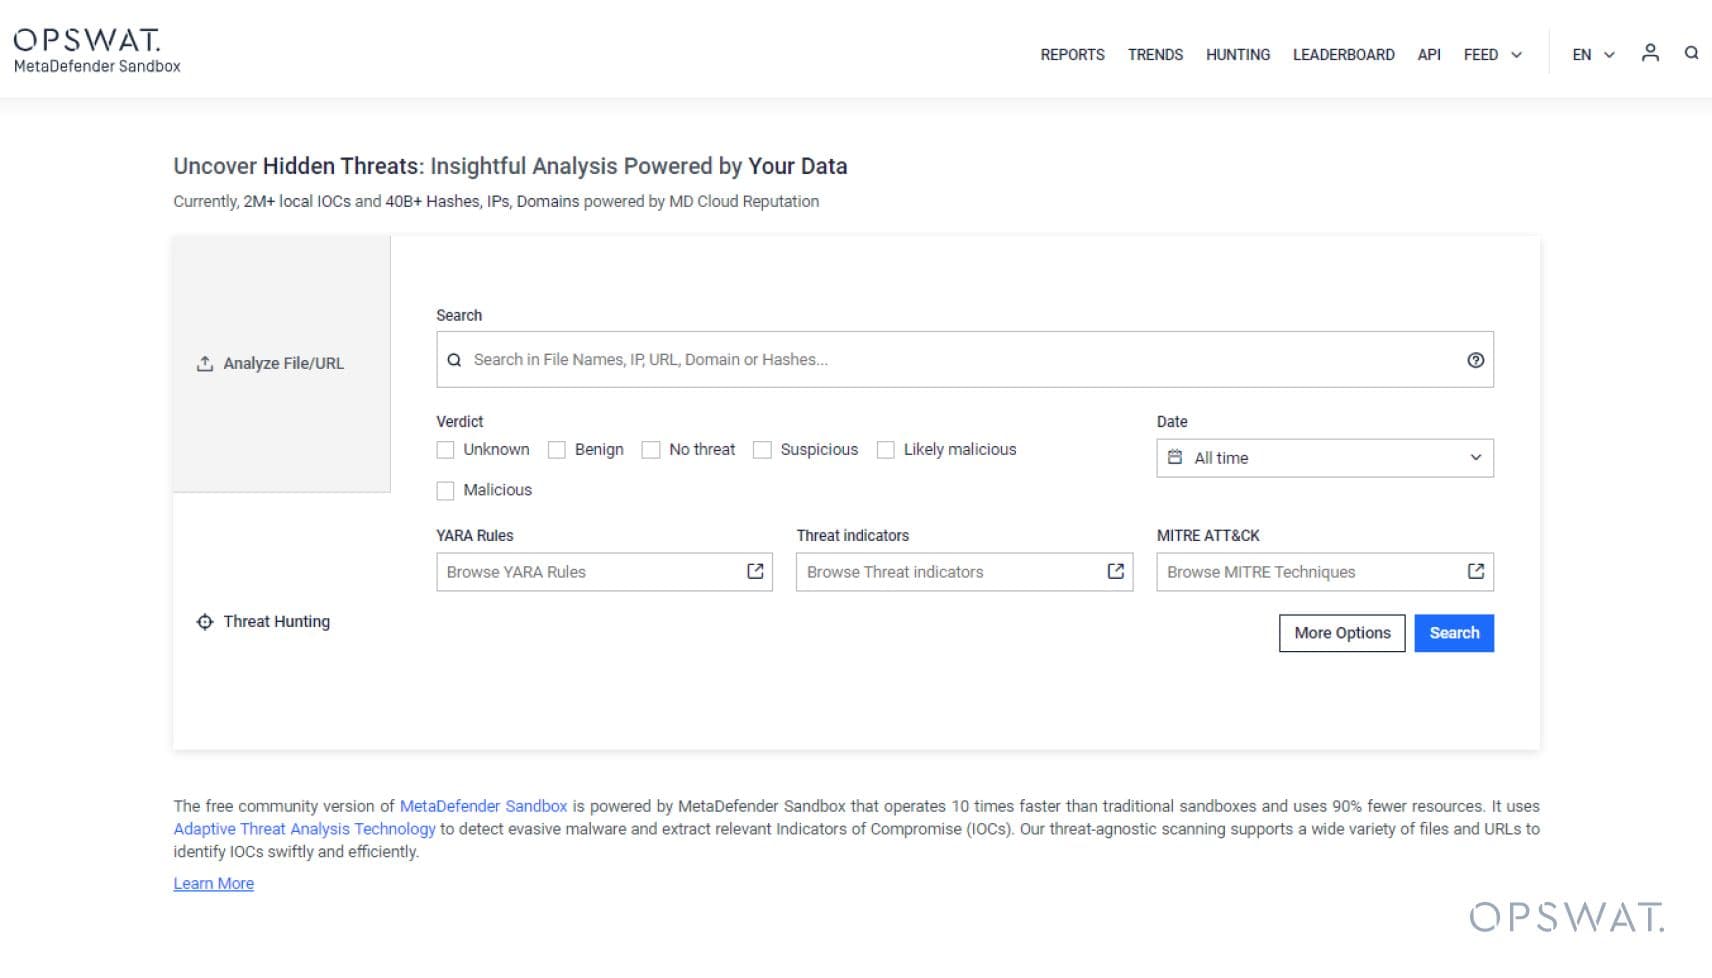
脅威ハンターは、最も一般的なフィルタを備えた簡易版の脅威ハンティングページに簡単にアクセスできます。このページは使いやすく、名前、IP、ドメイン、ハッシュを組み合わせた新しい検索フィールドを備えています。多くのフィルターで複数の値が許可され、YARAルールのより洗練された精密なフィルター、さらに脅威インジケーターとMITRE ATT&CKのテクニックと戦術があります。
オフライン・システムへのSandbox インストールのサポート
以前は、Sandbox のインストールにはインターネット接続が必要でしたが、ビルド済みのインストールパッケージ*を使用して、オフラインのシステムでもインストールプロセスを実行できるようになりました。
オフラインインストーラの特徴とメリットSandbox
重要なエアギャップ環境に最適で、ユーザーはあらかじめ用意されたインストールパッケージを使用して、インターネットに接続できない場所でもMetaDefender インストールできます。
特にインターネットへのアクセスが制限されているような安全な環境では、インストールプロセスが簡素化されます。
インストール中にオンラインの脅威にさらされる可能性を低減。
USB 、CD、社内ネットワーク経由で配布できるため、さまざまな環境に簡単に導入できる。
すべてのユーザーが同じバージョンとセットアップを持つことを保証し、一貫性のないダウンロードや部分的なダウンロードに関連する問題を回避します。
Sandbox v.2.0.0の利点は?
MetaDefender 、ICAP、Kiosk、Secure 、Managed File Transfer といったMetaDefender とシームレスに連携し、多層防御Managed File Transfer セキュリティManaged File Transfer 。
MetaDefender 、クラウド環境でもオンプレミス環境でも、多様な導入方法に対応しており、非常に高いセキュリティ性を備えつつ、導入や保守が容易です。
学術的な目的であれば、インターネットに接続しなくてもプログラミングやサイバーセキュリティを教えることができるようになった。
MetaDefender 、詳細かつ包括的なレポートを生成することで、SOCアナリストの業務を支援し、規制遵守を促進し、組織のセキュリティ態勢を強化します。
MetaDefender 、オフラインインストールオプションにより、インターネット経由の脅威からインストールを確実に保護します。
インターネットの速度や可用性に依存することなく、一貫したインストール体験をお楽しみください。
MetaDefender オフラインでインストールできるだけでなく、制限のある環境でも一貫した展開が可能です。
MSI、LNK、AutoIT、ODFファイルのメタデータと動作情報抽出の強化
マルウェアの作者が絶え間なく革新を続ける中、MSIインストーラやLNKショートカットのような、より複雑な手法で悪意のあるコードを配布することが一般的になっています。従来のサンドボックス環境では、すべての情報を抽出したり、これらのファイルタイプを完全に処理したりすることができないため、脅威の検出と分析にギャップが生じる可能性があります。
マルウェアの亜種の多くは、MSIインストーラとして、またはLNKショートカットを通じて配布されます。さらに、スクリプト型マルウェアは実行ファイルにコンパイルされ、プレーンテキストのコードを隠すことができます。サンドボックス内でこれらのファイルタイプを分析する機能は、これらの脅威をより効果的に特定し、軽減するのに役立ちます。
MSIインストーラーがシステムをどのように変更するか、あるいはLNKファイルがどのようにリダイレクトや実行を行うかを理解することは、潜在的な脆弱性や悪意のある動作を把握する上で貴重な知見となります。さらに、MetaDefender 現在、独自の言語を用いて追加の動作を実装するODFファイルからマクロコードを抽出できるようになりました。
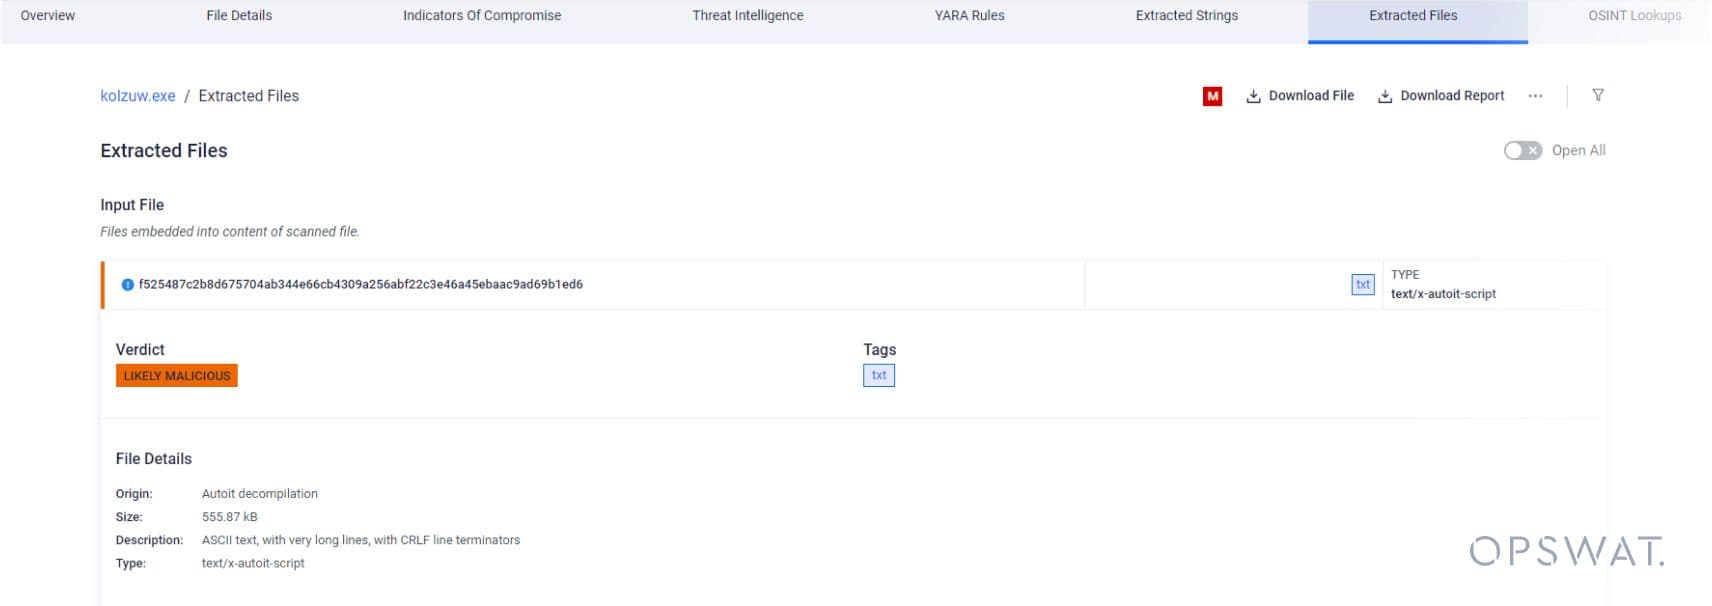
この例では、ルート入力ファイルに対応するAutoITタグを適用する方法を示します:
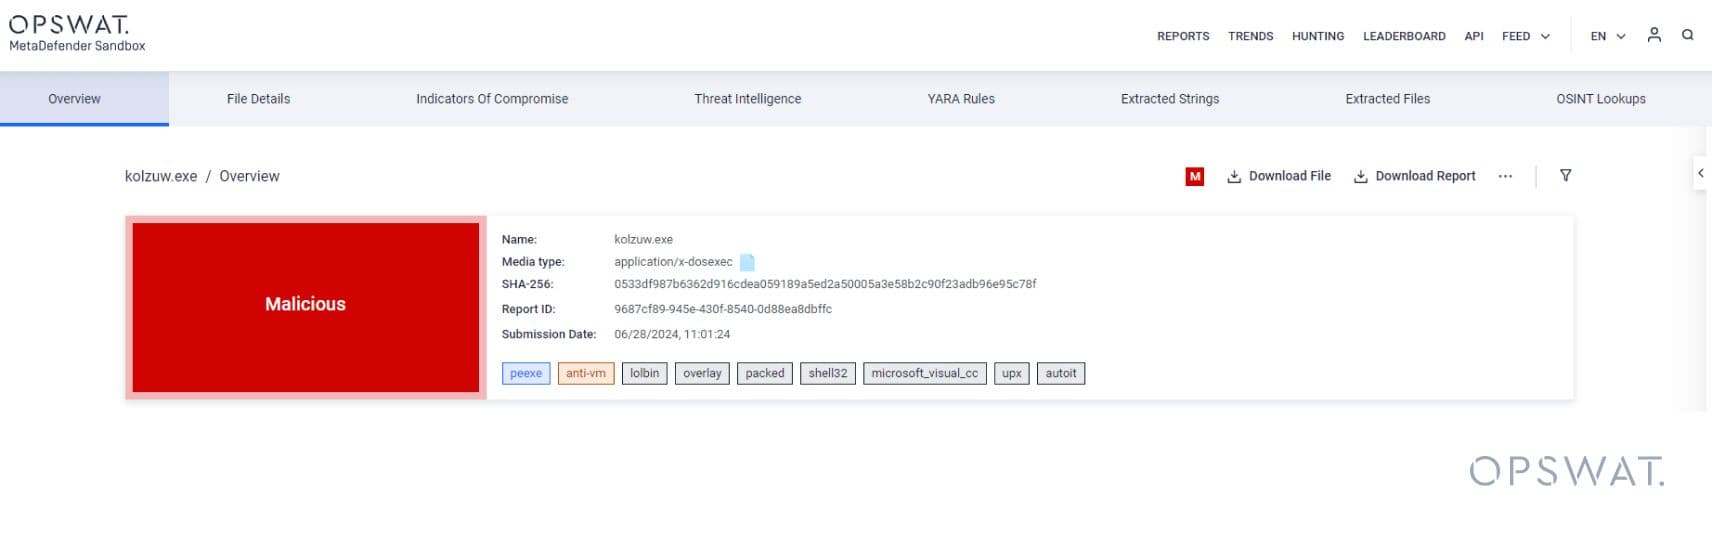
次に、AutoITスクリプトが同じPEEXE入力ファイルから抽出され、プレーンテキストに逆コンパイルされていることがわかる:
すでにサポートされているファイルタイプのインジケータと検出の改善
数多くの新しい指標の中でも、OfficeドキュメントのアイコンとPEEXEアイコンとの類似性マッチングを追加しました。実行可能ファイルの種類を、ドキュメント用のアイコンやファイル拡張子を使って偽装しようとするケースはよく見られます。MetaDefender 、画像用に実装された類似性ハッシュであるDhashに基づき、実行可能ファイルで使用されているこのようなアイコンを検知・フラグ付けします。
管理者設定とユーザー認証のための監査ログフレームワーク
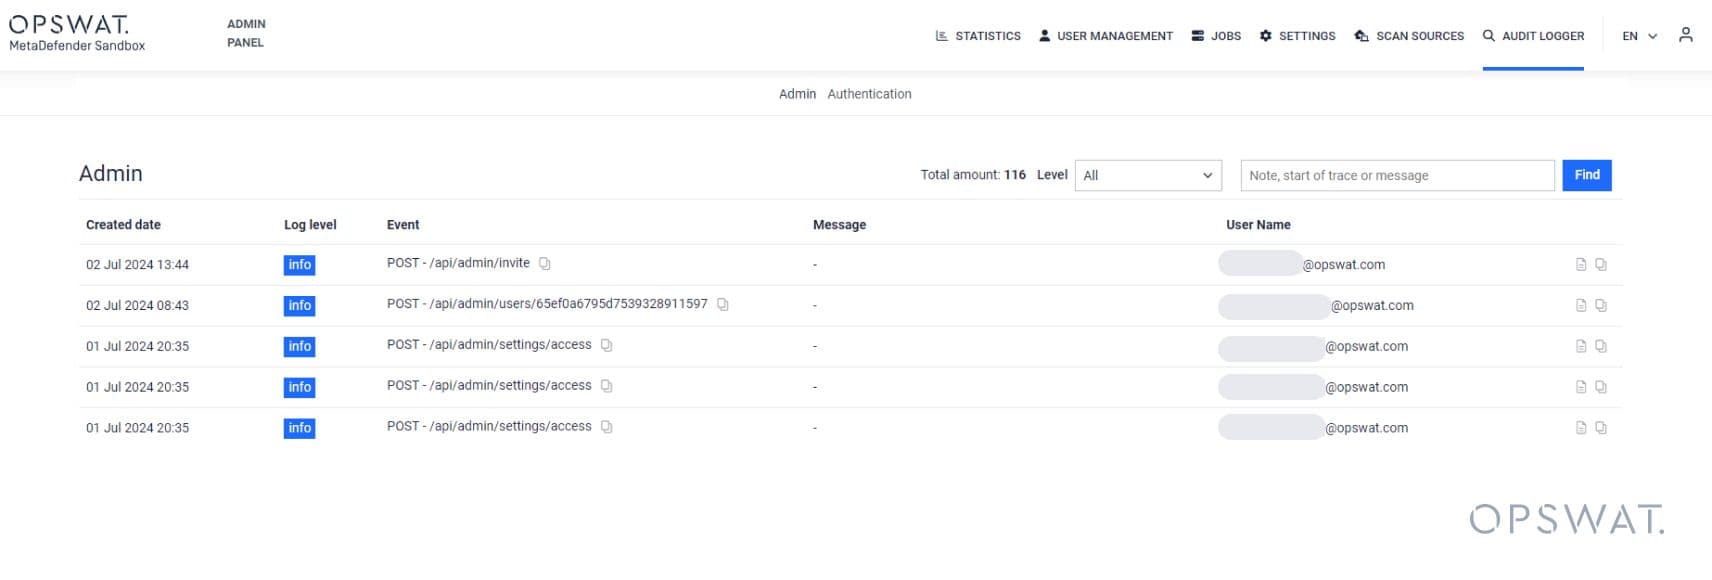
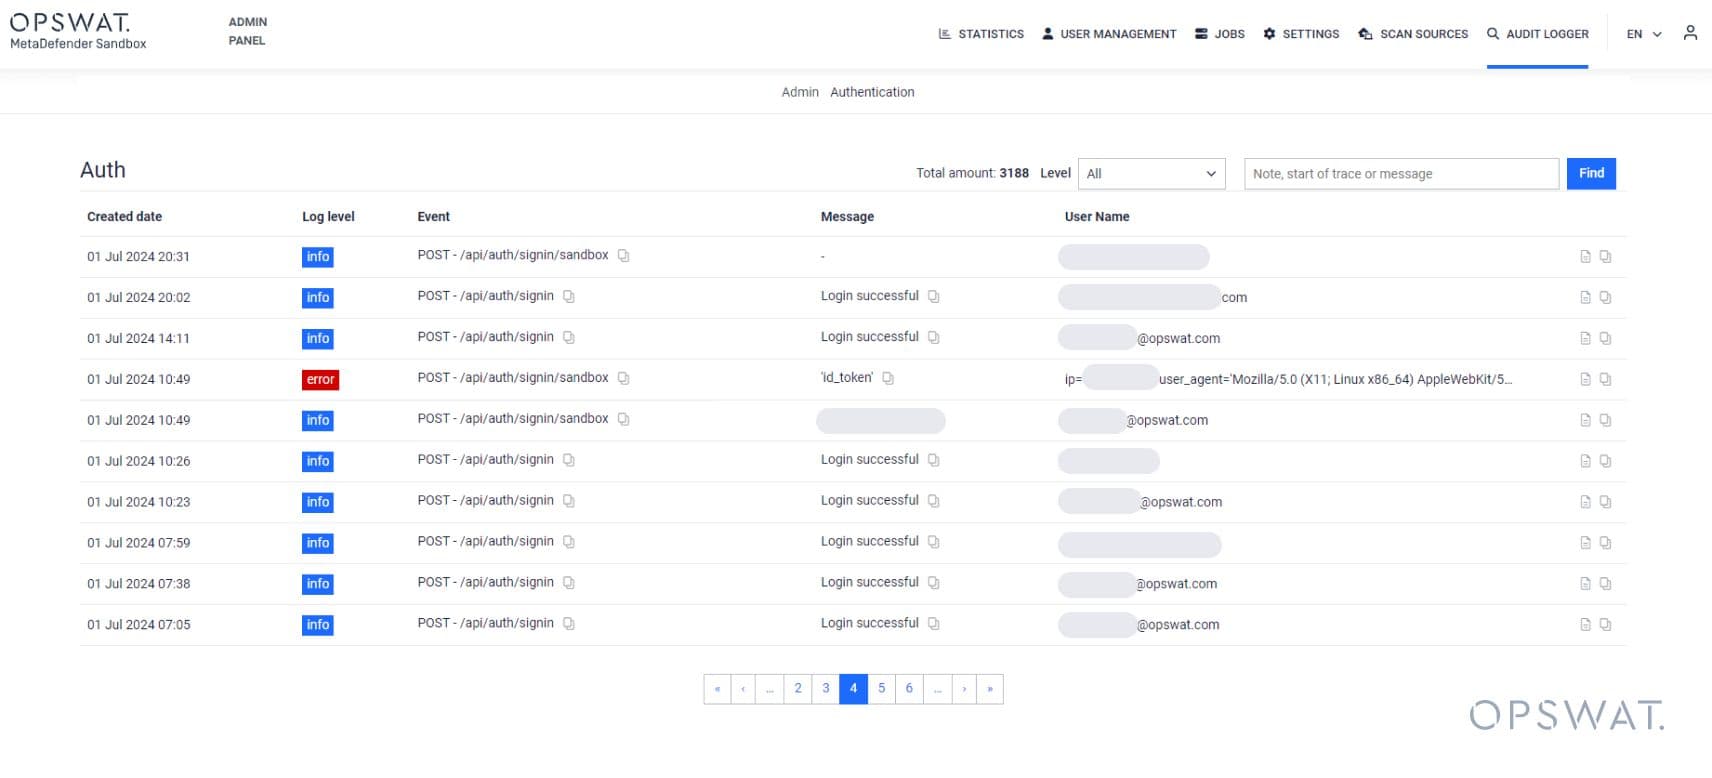
新しい監査ログ機能は、システムで発生したイベントをキャプチャする。これらのイベントには、設定の変更、ログインやログアウト、操作の成功や失敗の登録などが含まれます。監査ロガーは、イベント、それを担当したユーザー、エラーの場合のエラーメッセージ、および該当する場合の前後の状態をキャプチャします。
監査ログの種類
監査ログには複数の種類があり、それぞれがシステムの特定のコンポーネントのイベントを記録する。
管理者設定
管理者監査ロガーは、設定の変更、ユーザーやグループの作成、変更、削除など、管理者パネルで発生したすべてのイベントを記録します。
ユーザー認証
認証監査ロガーは、ログインおよびログアウト イベントをログに記録します。
本リリースの機能および改良点の完全な一覧については、『MetaDefender v2.0.0リリースノート』をご覧ください。
* 法律上の理由により、このインストールパッケージは my.opswat.com から直接ダウンロードすることはできません。オフラインインストール用のアセットを準備するには、Ubuntu 22.04が動作するオンラインコンピュータまたは仮想マシンが必要です。準備ステップの完了後、同じビルド済みアセットを使用して、複数のオフラインシステムでオフラインインストールを実行できます。
