エモテとは何か?なぜ危険なのか?
Emotetは非常に高度で破壊的なマルウェアファミリーであり、検出を逃れ、被害者のコンピュータにマルウェアを落とし、他の接続されたデバイスに拡散する能力を持つ。
エモテットは2014年、機密情報や個人情報を盗み出すために作成された自己増殖型のバンキング型トロイの木馬として、セキュリティ研究者によって初めて特定されました。その後のバージョンでは、サイバー犯罪者によってマルウェア配信サービスとして利用される、最も強力なマルウェアの一つへと進化しました。(1) このマルウェアは、銀行、電子商取引、医療、学術機関、政府機関、テクノロジー業界など、世界中の重要産業を標的としています。
米国土安全保障省は、エモテットを、1件あたりの復旧費用が100万ドル以上にのぼる、最もコストがかかり、被害の大きいマルウェアの一つと見なしている。(2) このマルウェアは160万台以上のコンピュータに感染し、世界中で数億ドルの損害をもたらした。(3) 2020年12月時点で、これは世界で最も蔓延しているマルウェアであり、全世界の組織の7%に影響を及ぼしていた。(4) エモテットとその最近の活動に関する詳細については、以前のブログ記事で解説している。
エモテットはどのように広がるのか?
Emotetの主な拡散方法は、悪意のある添付ファイルやハイパーリンクを含むスパムメールです。被害者に感染した添付ファイルを開かせたり、悪意のあるリンクをクリックさせたりするために、さまざまな手口が使われています。 これらのメールは、正当な送信元からのもの、被害者の連絡先リストに登録されている人物からのもの、請求書として提示されたもの、あるいは配送通知や新型コロナウイルス感染症に関する文書などに偽装されることがあります。例えば、昨年2月には、新型コロナウイルス感染症の予防対策に関するものだと装った、感染したWordファイルの添付ファイルを含む詐欺メールが、日本で広く送信されました。(5)
マイクロソフトのセキュリティアナリストは、メールセキュリティゲートウェイを回避するために、Zipファイルなどの暗号化されたアーカイブファイルをメール攻撃に添付するという、従来のエモテット(Emotet)キャンペーンの手口に変化が見られることを発見した。(6) これらのメールは、被害者に添付ファイルやハイパーリンクを開かせ、ドキュメントを表示または編集するためにマクロを有効にさせるよう仕向けるものである。
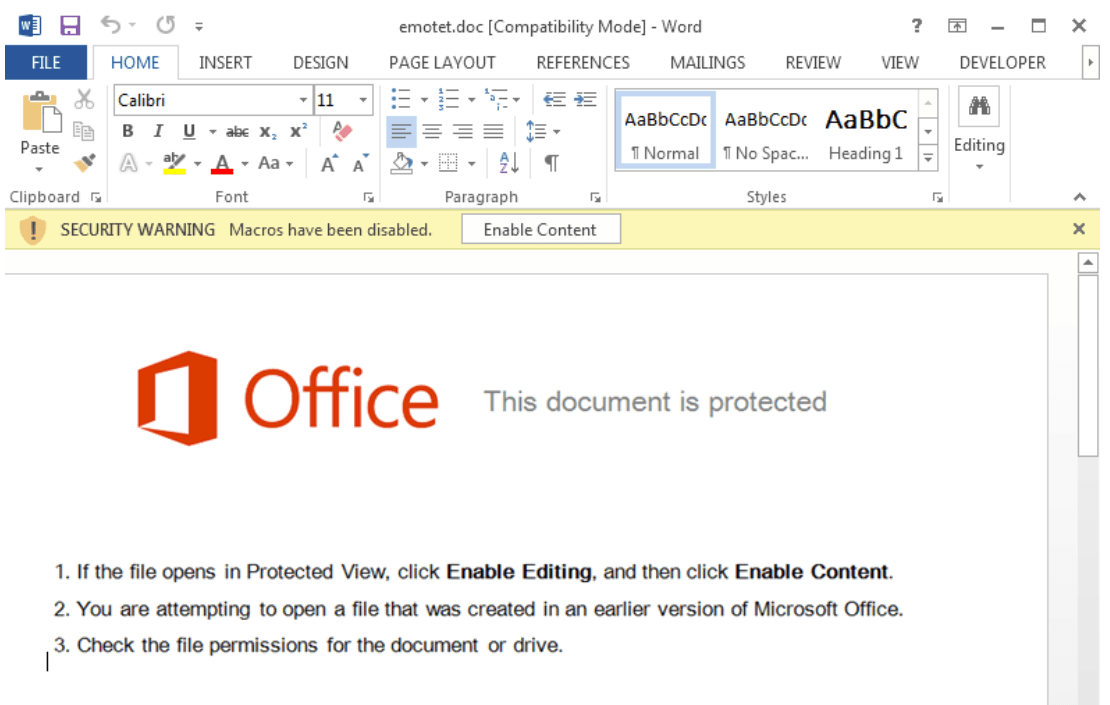
被害者が埋め込まれたマクロを有効にすると、エモテットは被害者のコンピュータに追加のマルウェアをダウンロードし、ネットワーク全体に脅威を拡散しようと試みます。その後、感染したネットワークはエモテットのボットネットに追加され、ハッカーは遠隔地からそのネットワークを完全に制御することになります。(7)
MetaDefender Emotetを防ぎ、ネットワークを保護するには?
Emotet を特に危険なものにしている 1 つの側面は、一部のマルウェア対策製品による検出を回避できることです。OPSWAT の高度な脅威対策ソリューションであるMetaDefender を使用すれば、Emotet がデバイスやネットワークに感染することはありません。
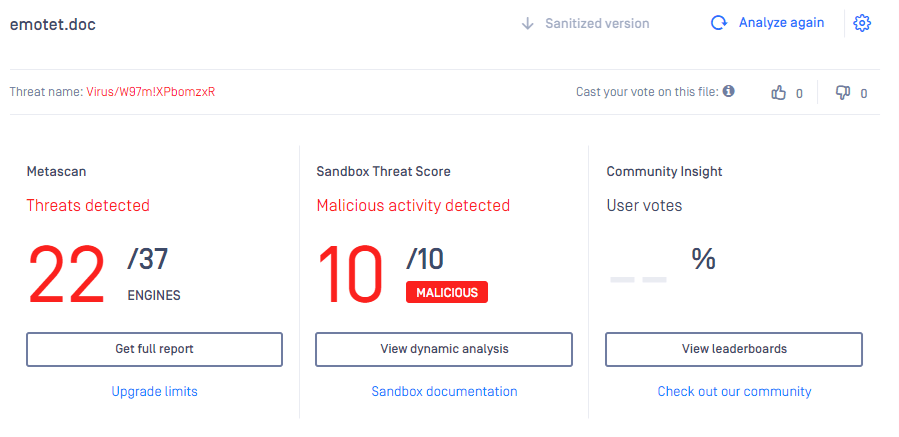
1.OPSWAT Metascan は、既知のマルウェアの99%以上を検出する30以上のマルウェア対策エンジンを用いて、組織に送信されたファイルやメールを迅速にスキャンします。こちらをご覧ください 当社のマルチスキャン技術によるEmotetの検出結果です。37種類のマルウェア対策エンジンのうち22種類が、このマルウェアを正常に検出しました。単一のマルウェア対策エンジンを使用していて、それがマルウェアを検出できない場合、お使いのコンピュータは感染してしまいます。調査によると、マルウェア対策エンジンの数が増えるほど、マルウェアの検出率は向上することが分かっています。
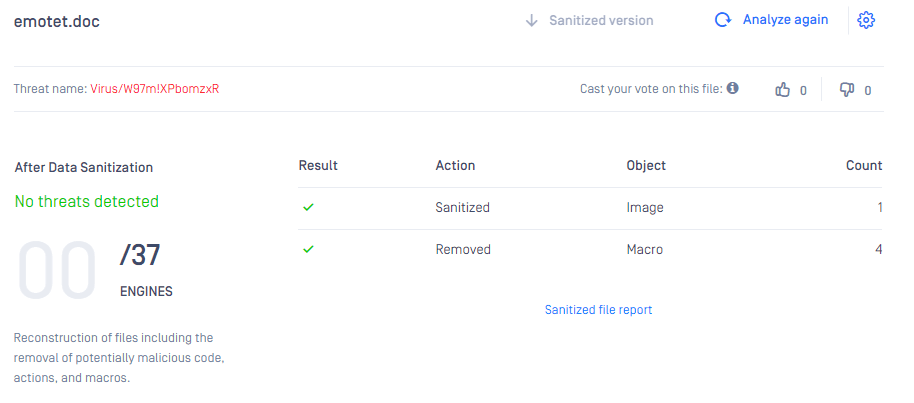
2. 高度な回避型マルウェアがアンチマルウェアエンジンを迂回した場合でも、OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ Technology)によって完全に無力化されます。パスワード保護されたアーカイブを含む全てのファイル、メール、添付ファイルは、エンドユーザーに解放される前に再帰的にサニタイズされます。処理結果が示す通り、1つの画像と4つのマクロを含む全ての悪意のある埋め込みアクティブコンテンツが除去・サニタイズされました。 除染後は脅威は検出されません。ユーザーはあらゆる脅威から保護されます。
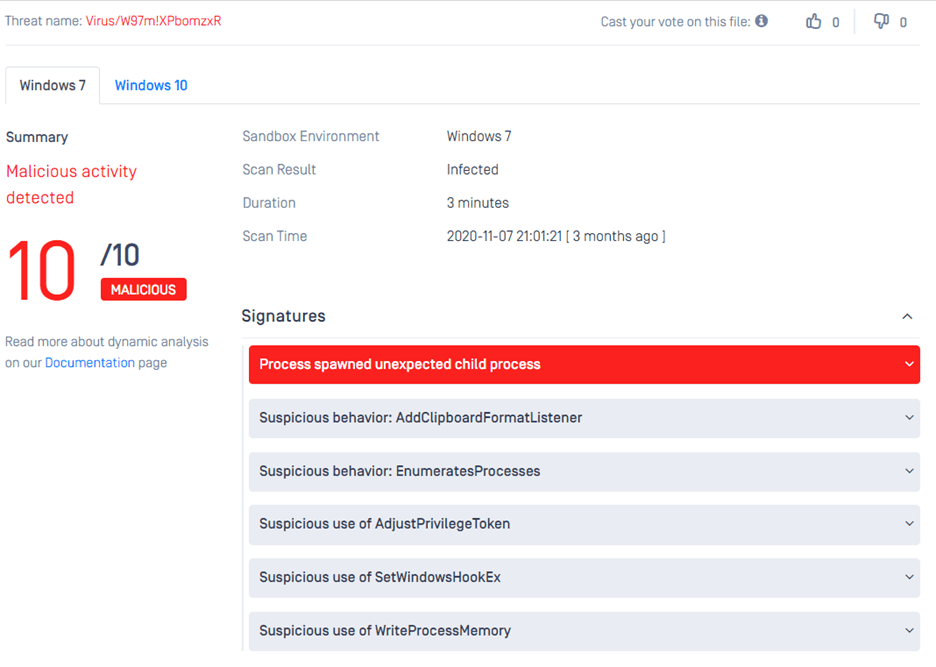
3. MetaDefender Emotetマルウェアの分析では、3分以内に悪意のある活動が検出されました。当社のSandbox 、制御された環境でマルウェアを起動させ、ファイルの動作を記録・分類することで悪意のある動作を可視化します。詳細なレポートが提供され、さらなるマルウェア分析に活用できます。
サイバー犯罪の商業化に伴い、ハッカーは技術的に洗練された攻撃を進化させ続けている。Emotetのような回避能力を備えた複雑なマルウェアは、従来のセキュリティ防御を迂回するために、巧みな脅威行為者によって作成されています。あらゆる組織、特に重要なインフラストラクチャには、進化し続ける脅威を防御するための高度な脅威防御ソリューションが必要です。
OPSWATの高度なテクノロジーと、OPSWAT MedaDefenderがどのように高度化するサイバー犯罪から組織を守るのに役立つかについて、今すぐお問い合わせください。
参考文献
(1) パーマー、ダニー2021.「マルウェアとボットネット:なぜEmotetが2019年の悪質な脅威の状況を支配しているのか|Zdnet".Zdnet.https://www.zdnet.com/article/...
(2) 「Emotetマルウェア|CISA」。2021.Us-Cert.Cisa.Gov.https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet Disrupted In International Cyber Operation".2021.Justice.Gov.https://www.justice.gov/opa/pr...
(4)「2020年12月の最重要マルウェア:チェック・ポイント・Software".2021.チェック・ポイント・Software https://www.checkpoint.com/pre....
(5) Cluley, Graham.2021.「コロナウイルス - 感染の恐怖を悪用してマルウェアを拡散するハッカー".Graham Cluley.https://grahamcluley.com/coron....
(6) 「Emotetマルウェア|CISA」。2021.Us-Cert.Cisa.Gov.https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham.2021."Emotet Botnet Takedown - What You Need To Know".The State Of Security.https://www.tripwire.com/state....
