thehackernews.comが報じたように、米国のジャーナリストを標的にしたスピアフィッシング・キャンペーンに、国家に支援された脅威行為者が関与しているとされている。APT37と呼ばれるこの侵入者は、GOLDBACKDOORと呼ばれる新しいマルウェアをインストールしました。このマルウェアは、検出を回避するために、多段階の感染プロセスでバックドアの展開を行いました。
この巧妙な攻撃者たちは、AVエンジンによる検出を回避する最善の方法は、そもそも悪意のある添付ファイルを送信しないことであることも知っていた。その代わりに、彼らは北朝鮮に焦点を当てたニュースポータルを装ったリモートサーバーからZIPアーカイブをダウンロードするためのリンクを含む電子メールメッセージを送信しました。このファイルにはWindowsスクリプトが埋め込まれており、悪意のあるドキュメントを開くと同時にGOLDBACKDOORバックドアをインストールするPowerShellスクリプトを実行するための分岐点として機能する。これにより攻撃者は、リモートサーバーからコマンドを取得し、ファイルをアップロードおよびダウンロードし、ファイルを記録し、侵害されたマシンからバックドアをリモートでアンインストールすることが可能になった。
2021 Verizon Data Breach Incident Reportによると、フィッシング・シミュレーションにおけるクリック率の中央値は3%で、組織によっては20~40%にも上る!ほとんどの組織で悪意のあるメールの量が非常に多いことを考えると、こうした攻撃が成功するまでに必要なメールは数十通に過ぎない。攻撃者は従業員への直接的な経路を電子メールから得ることができるため、85%の侵害に人的要素が関与していることは驚くべきことではありません。多くの一般的なセキュリティフレームワークやコンプライアンスイニシアチブでは、ユーザー意識向上トレーニングが義務付けられていますが、これでは不十分であることは明らかです。
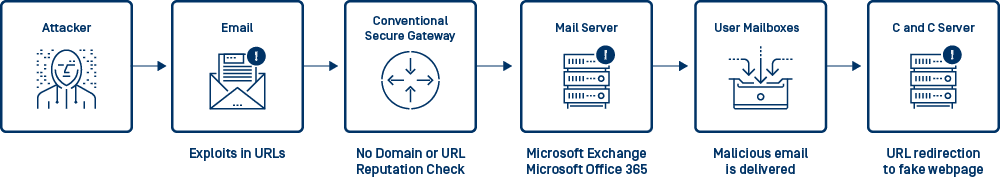
典型的な悪意ある電子メールの攻撃チェーン
あなたにも起こりうることですか?
悪意のあるEメール攻撃がこれほど効果的なのは、ソーシャル・エンジニアリングがあるからだ。特にフィッシングはソーシャル・エンジニアリングの81%を占め、実際に情報漏えいにつながる行為の上位を占めている(ベライゾン調べ)。フィッシング攻撃は、信頼できる個人やブランドになりすまして悪意のあるコンテンツを配信したり、認証情報を盗み出そうとするものですが、このようなコンテンツがWebサイトでホストされている場合、メールベースのAVエンジンでは検出することができません。
GOLDBACKDOORマルチステージ・マルウェアの事例が示したように、なりすましメッセージは、韓国の元情報当局者の個人メールアドレスから送信され、バックドアを設置して機密情報を盗むように設計されたそっくりなニュースポータルページを活用することができる。
また、一部の高度な攻撃者は、一部の電子メールセキュリティソリューションが添付ファイルに加えてURLもスキャンしていることに気づいたため、より高度な攻撃はURL短縮、リダイレクト、またはユニークなURLで検出を回避するように進化している。
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
このレピュテーション分析には、送信者のIPアドレス、メールヘッダ(すなわち、FROMアドレス、FROMドメイン、REPLY-TOアドレス)、および隠しハイパーリンクを含むメール本文が含まれます。OPSWAT MetaDefender Cloud 、IPアドレス、ドメイン、URLレピュテーションに特化した複数のリアルタイムのオンラインソースからデータを収集し、ユーザーに集約された結果を返す検索サービスを提供します。この機能はMetaDefender Email Security 使用され、コンテンツにアクセスする際にファイルをスキャンしても見つからないボットネットやフィッシングサイトのような脅威を特定することを可能にします。
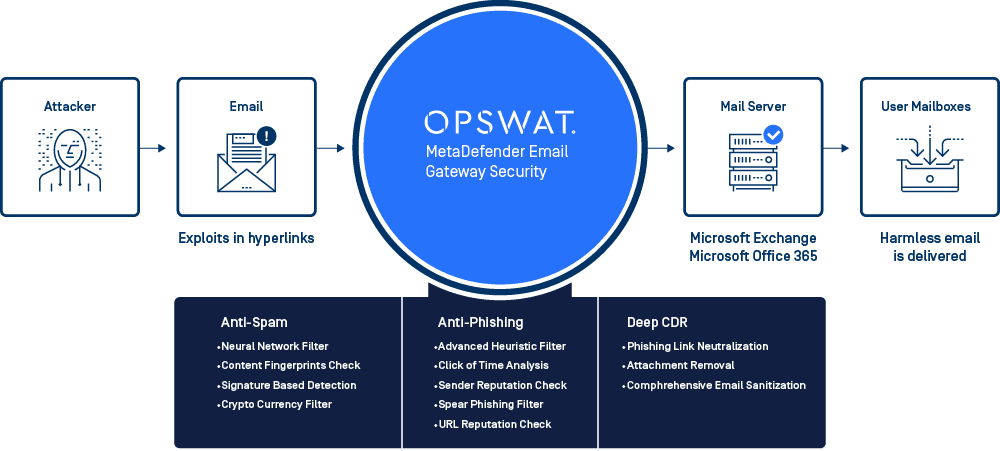
MetaDefender Email Security:徹底的なディフェンス・ソリューション
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
OPSWATメールセキュリティの ベストプラクティスについて詳しくは、無料のホワイトペーパーをダウンロードしてください。