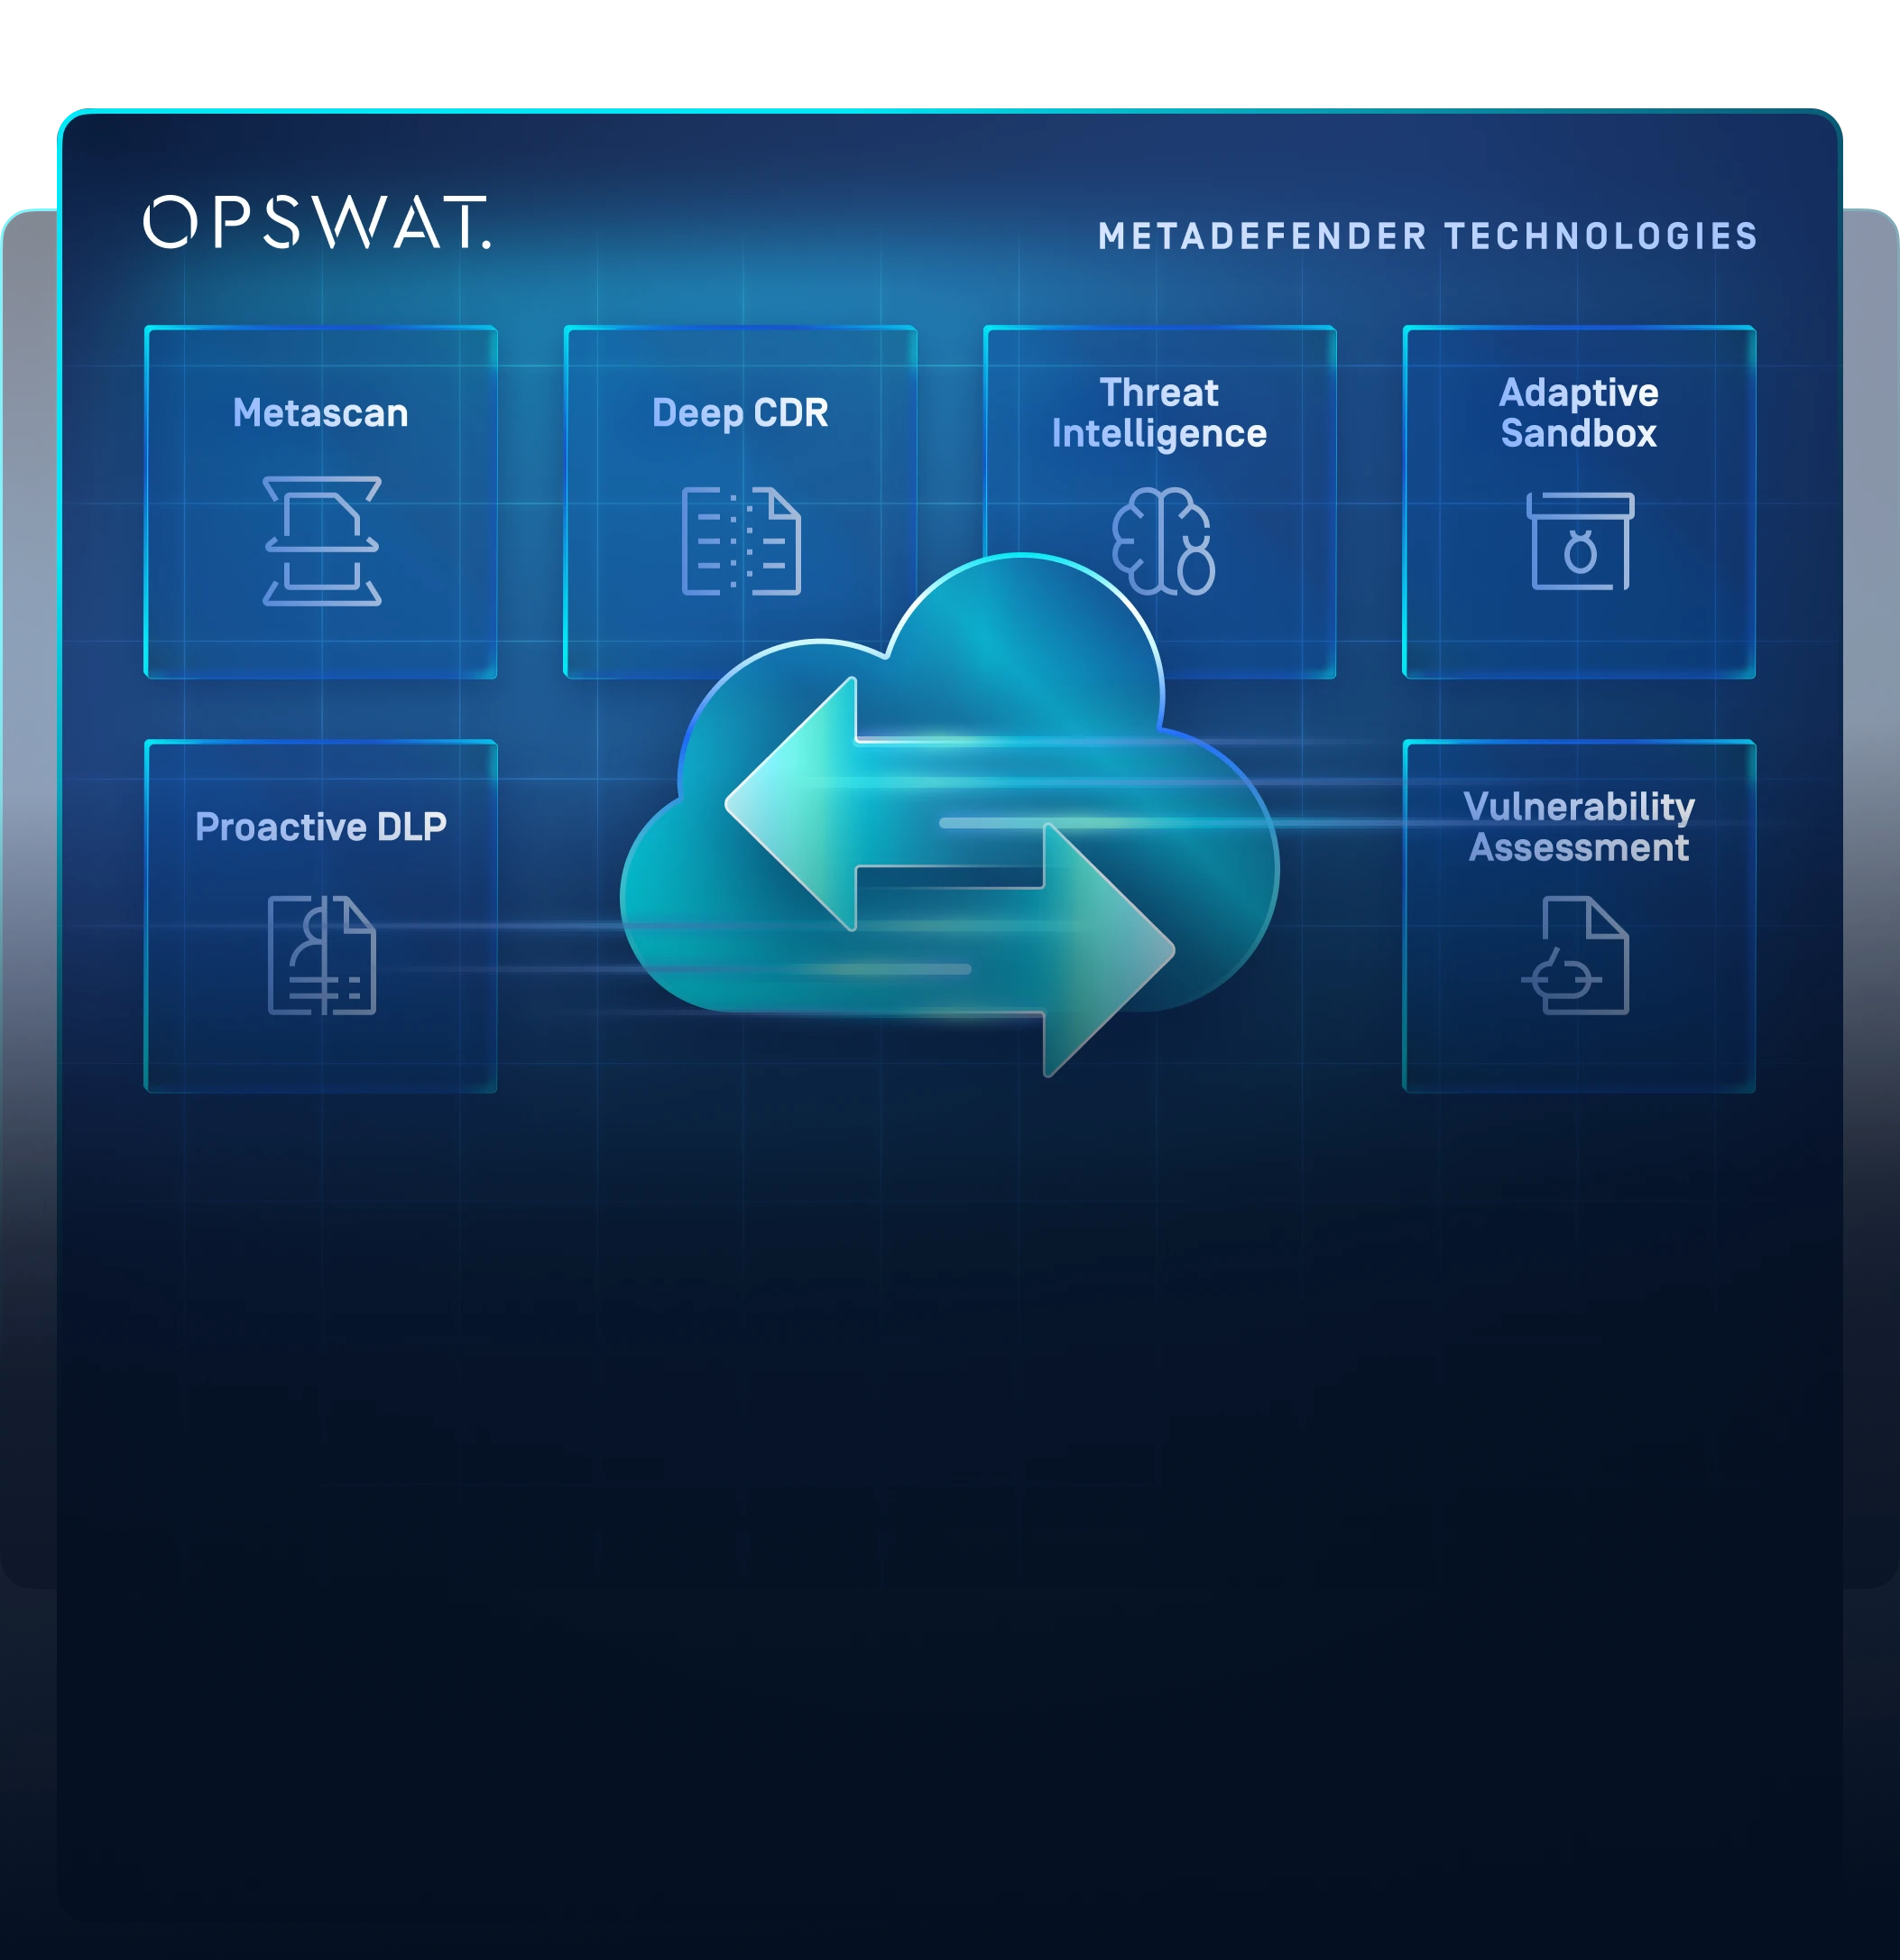
Secureスムーズなファイル共有
OPSWAT ソリューションは、スピードやパフォーマンスを損なうことなく、重要なファイルやデジタル リソースを組織内および社外のパートナーと自由に共有できるようにします。
ファイル共有のセキュリティリスク
アクセス・コントロール
外部パートナーとのコラボレーションは権限管理を複雑にし、不正アクセスのリスクにつながる。
ポリシーの実施
企業は、マルチデバイス、リモートワークで一貫したファイルセキュリティポリシーを実装するのに苦労しています。
統合の限界
既存のセキュリティ・ツールとの統合が限られているため、ワークフローの自動化が妨げられ、セキュリティ管理が複雑になる。
スケーラブルなセキュリティ
セキュリティ・ソリューションは、クラウド環境において、しばしば効果的に機能しないことがある。
改善の欠如
検出されたマルウェアや機密データに対する自動応答がなければ、潜在的なリスクは対処されないままです。
OPSWAT ソリューション
他では見逃す脅威も確実に除去
- 200種類以上のファイル形式に対応
- 多層構造の圧縮ファイルも階層的に無害化
- 安全性を確保したうえでファイルを再生成
エンジンの数が多いほど検知力が高まる
- ほぼ100%のマルウェアを検出
- 30種以上の主要アンチウイルスエンジンで同時スキャンを実行
ゼロデイ脅威に対して、圧倒的な防御力を発揮
- 高速でファイルを分析
- 回避防止サンドボックスエンジンがIOCを抽出
- ゼロデイ脅威の特定
- APIまたはローカル統合により、詳細なマルウェア分類を実現
機密データの漏えいを未然に防止
- AIモデルにより、非構造化テキストを事前定義されたカテゴリへ自動分類
- 125種類以上のファイル形式において、PII、PHI、PCIなどの特定された機密情報を自動的にマスキング
- 画像内の文字を認識するOCR機能を搭載
インストール前に脆弱性を検知し、リスクを未然に防止
- インストール前にソフトウェアの既知の脆弱性を検査
- デバイス非稼働時にも脆弱性スキャンを実行
- 稼働中のアプリケーションおよび関連ライブラリを迅速に分析
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
![OPSWAT 技術イメージ]() 脅威の検出
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
高速化トリアージにかかる総時間を短縮透明性が高い状況を正確に把握し、重要な環境を守る
シームレスな展開
拡張可能なRESTAPI と、既存のファイルアップロードWebアプリケーションやセキュリティインフラストラクチャとシームレスに統合するネイティブコネクタ対応プラットフォームを介して展開します。
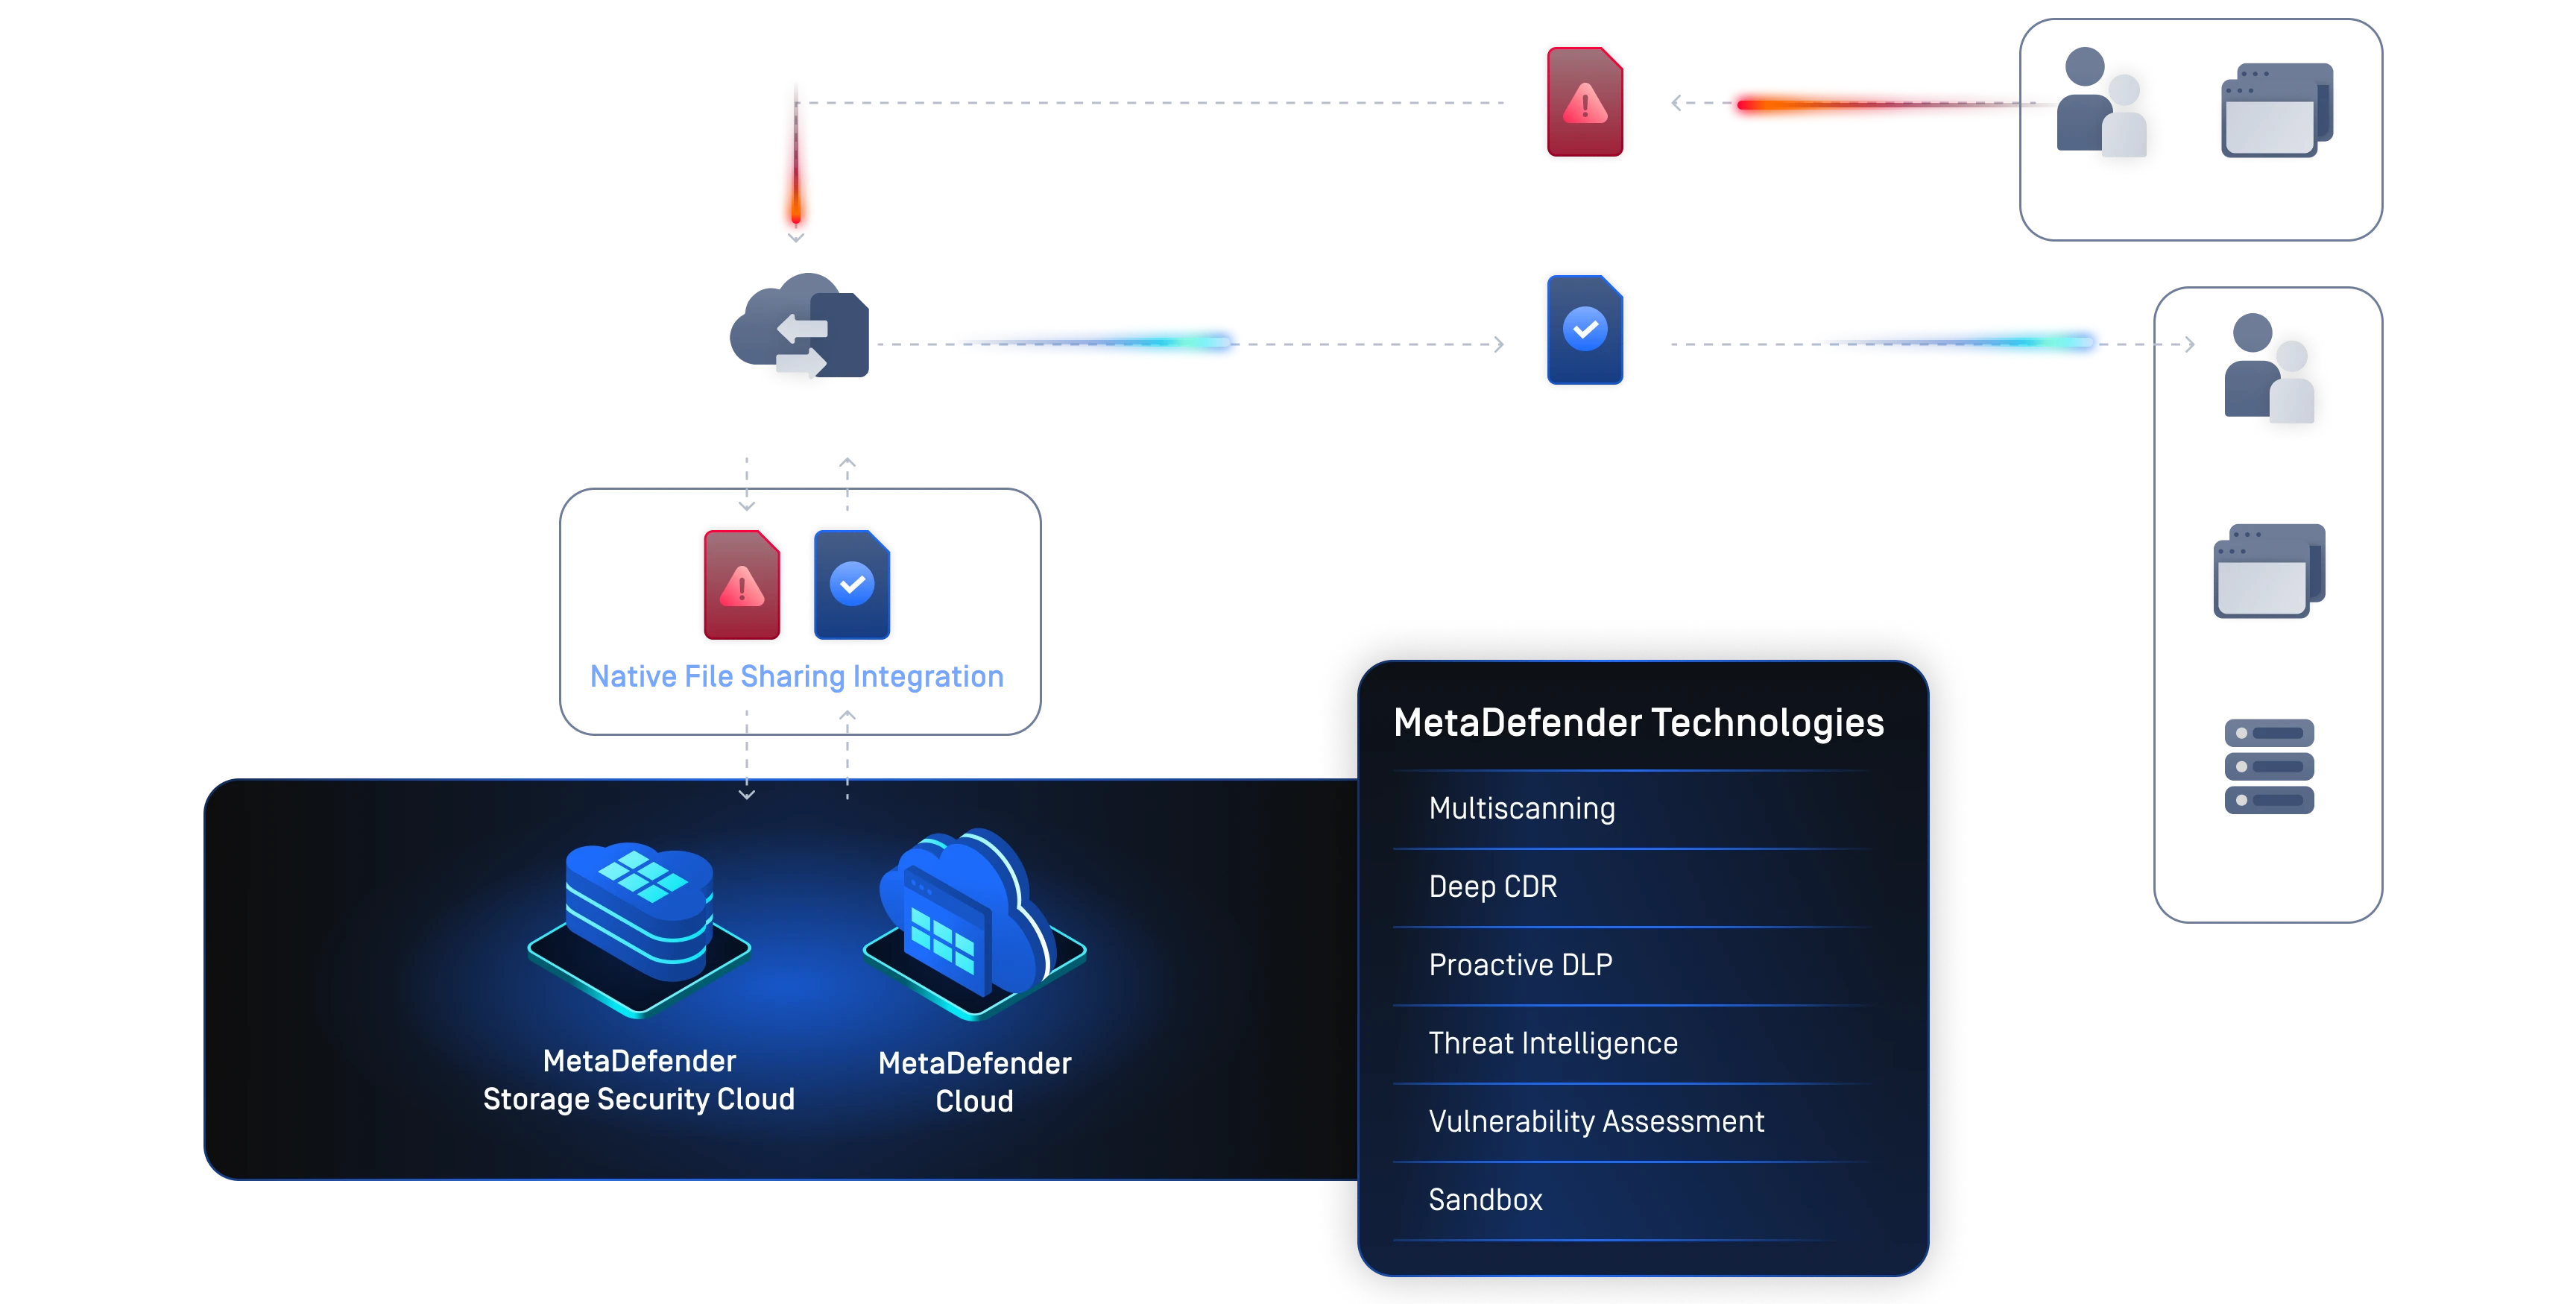

Secure MetaDefender の設定
MetaDefender ワークフロー・エンジンは、特定のセキュリティ要件やサービス・レベルのパフォーマンス・コミットメント を満たすために、セキュリティ担当者がセキュリティ・ポリシー、ファイル処理、管理オプションをカスタマイズ することを可能にします。共有資産のセキュリティ対策を実施する組織は、特定のワークフローごとのニーズを満たすファイル・セキュリティ・ポリシーを構成する必要があります。
各ワークフローは、セキュリティとユーザーエクスペリエンスのバランスを考慮し、ファイルのソースを考慮すべきである。
以下は、ファイル共有ワークフローを構築する際に考慮すべきパラメータである:
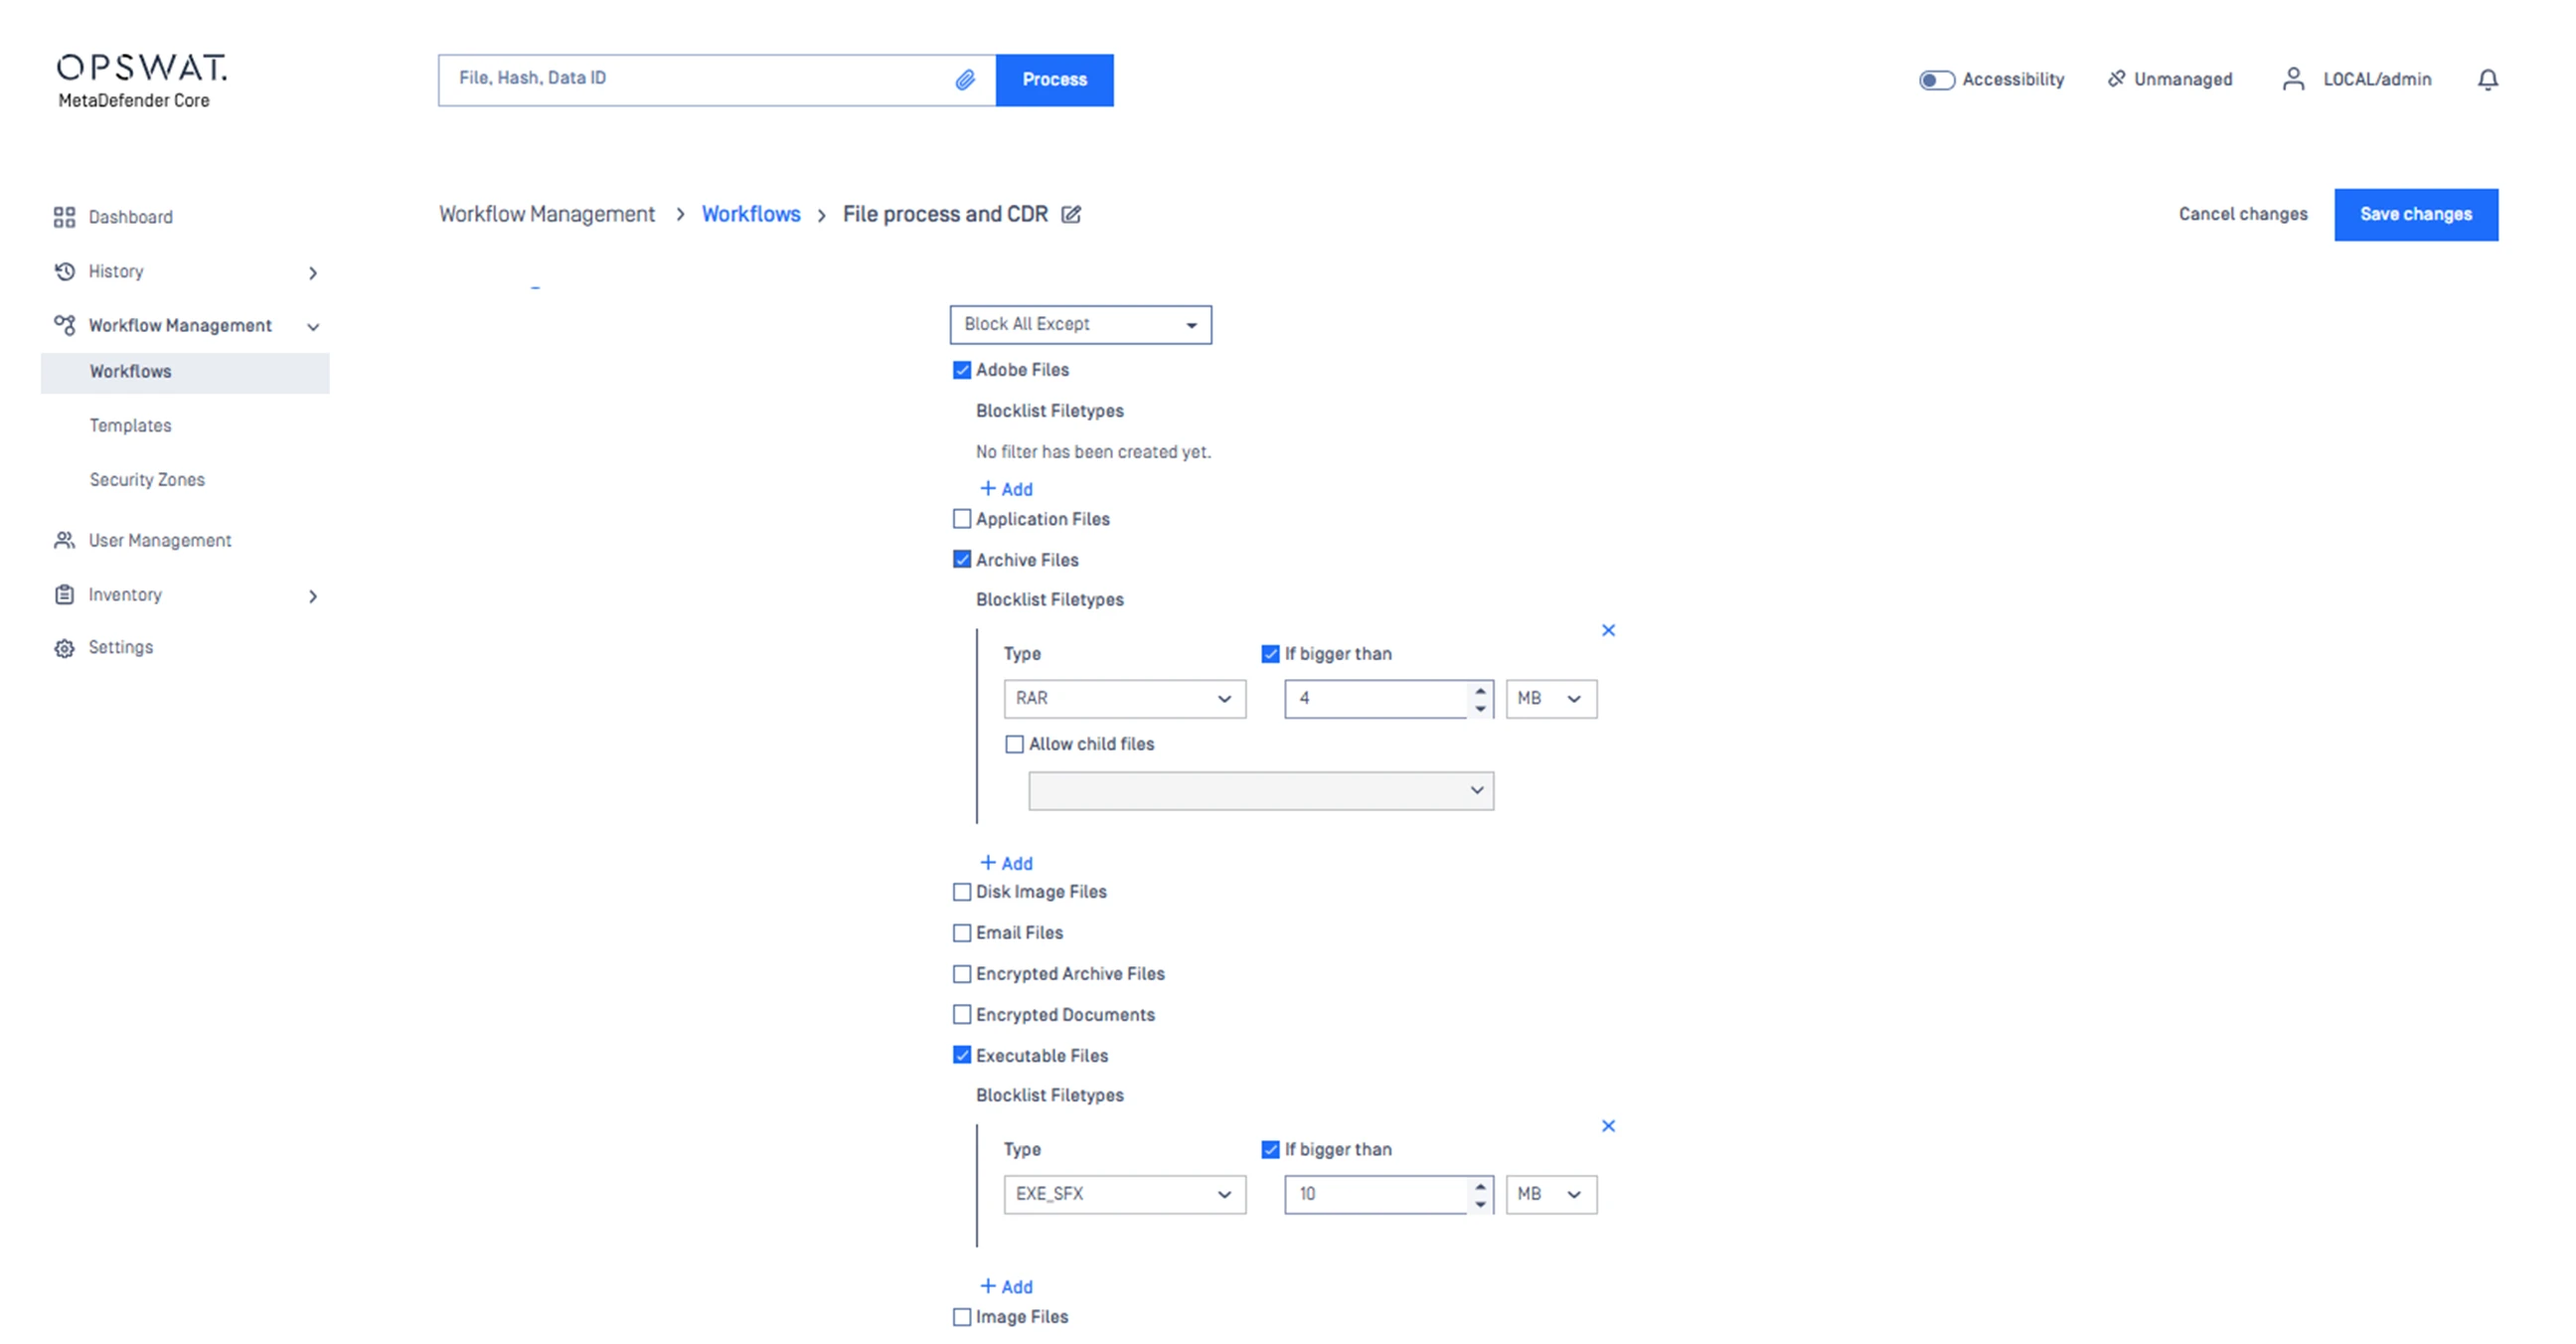
各 ワークフローは、生産性を含め、受け入れられるファイルのタイプを定義する、 各ワークフローは、生産性、メディア、システム、アーカイブなど、受け入れられるファイルの種類を定義し、許可される最大ファイルサイズを指定する。
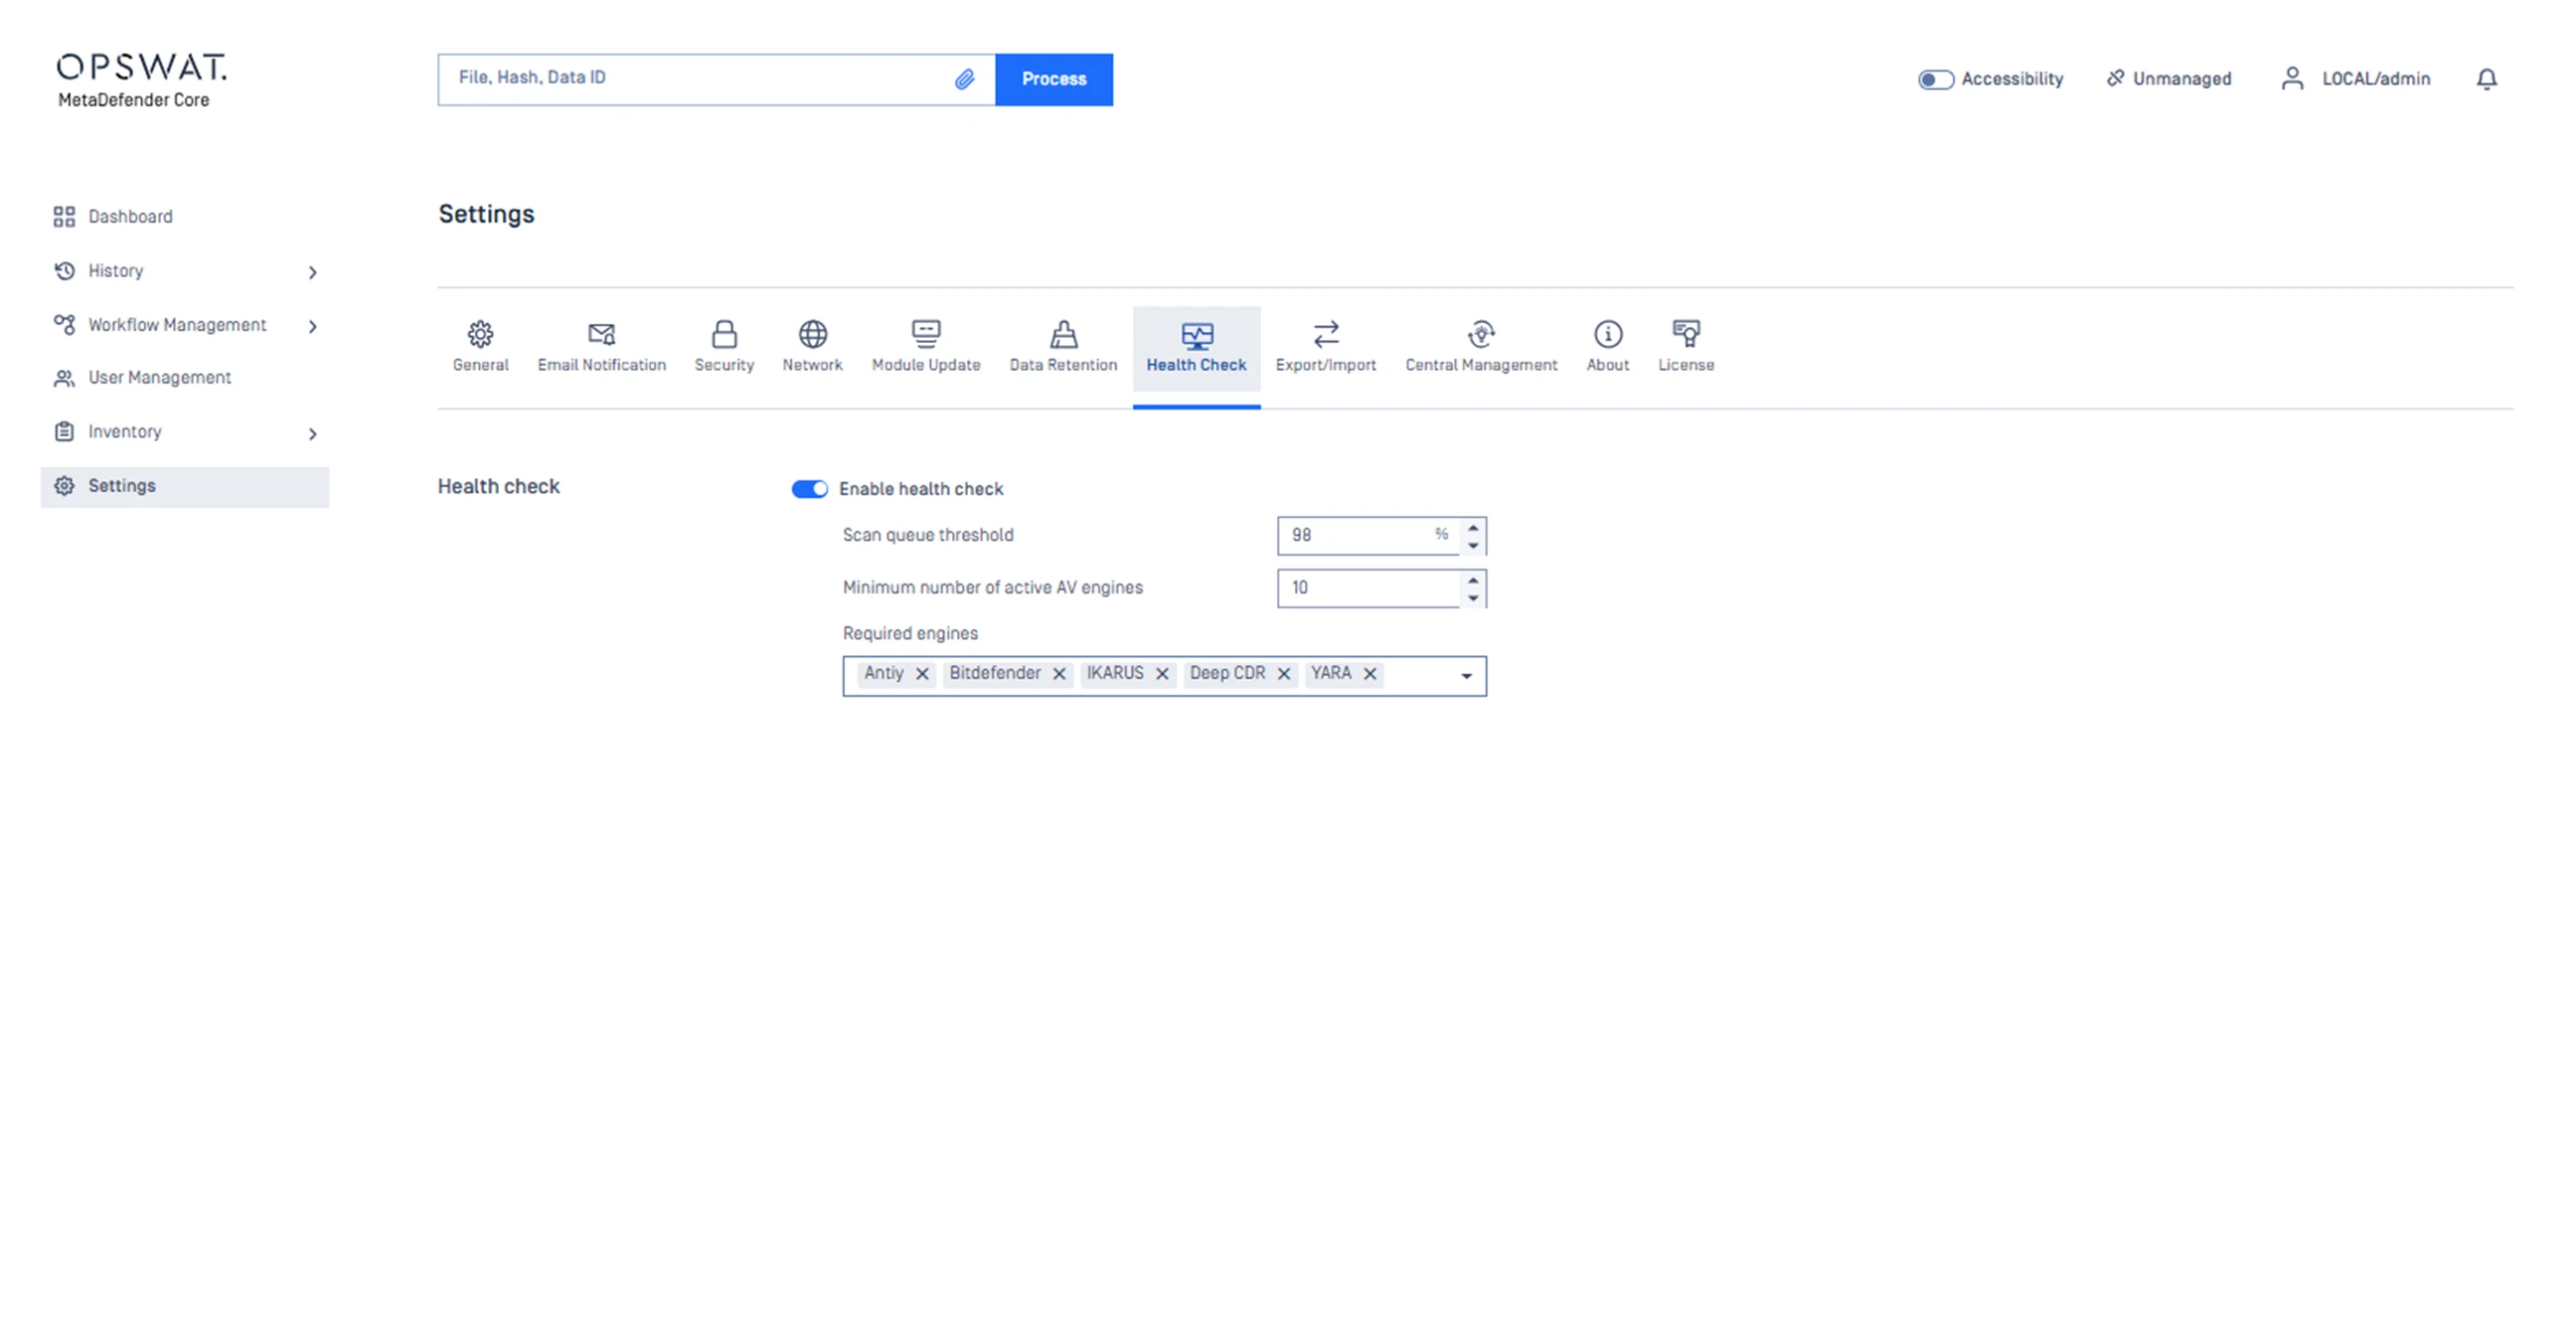
規模 スキャン・リクエストのキューイングを調整し、スキャン・エンジンと通信する並列スレッド数を定義することで、処理されるファイルの量をサポートします。 スキャンエンジンと通信する並列スレッド数を定義する。
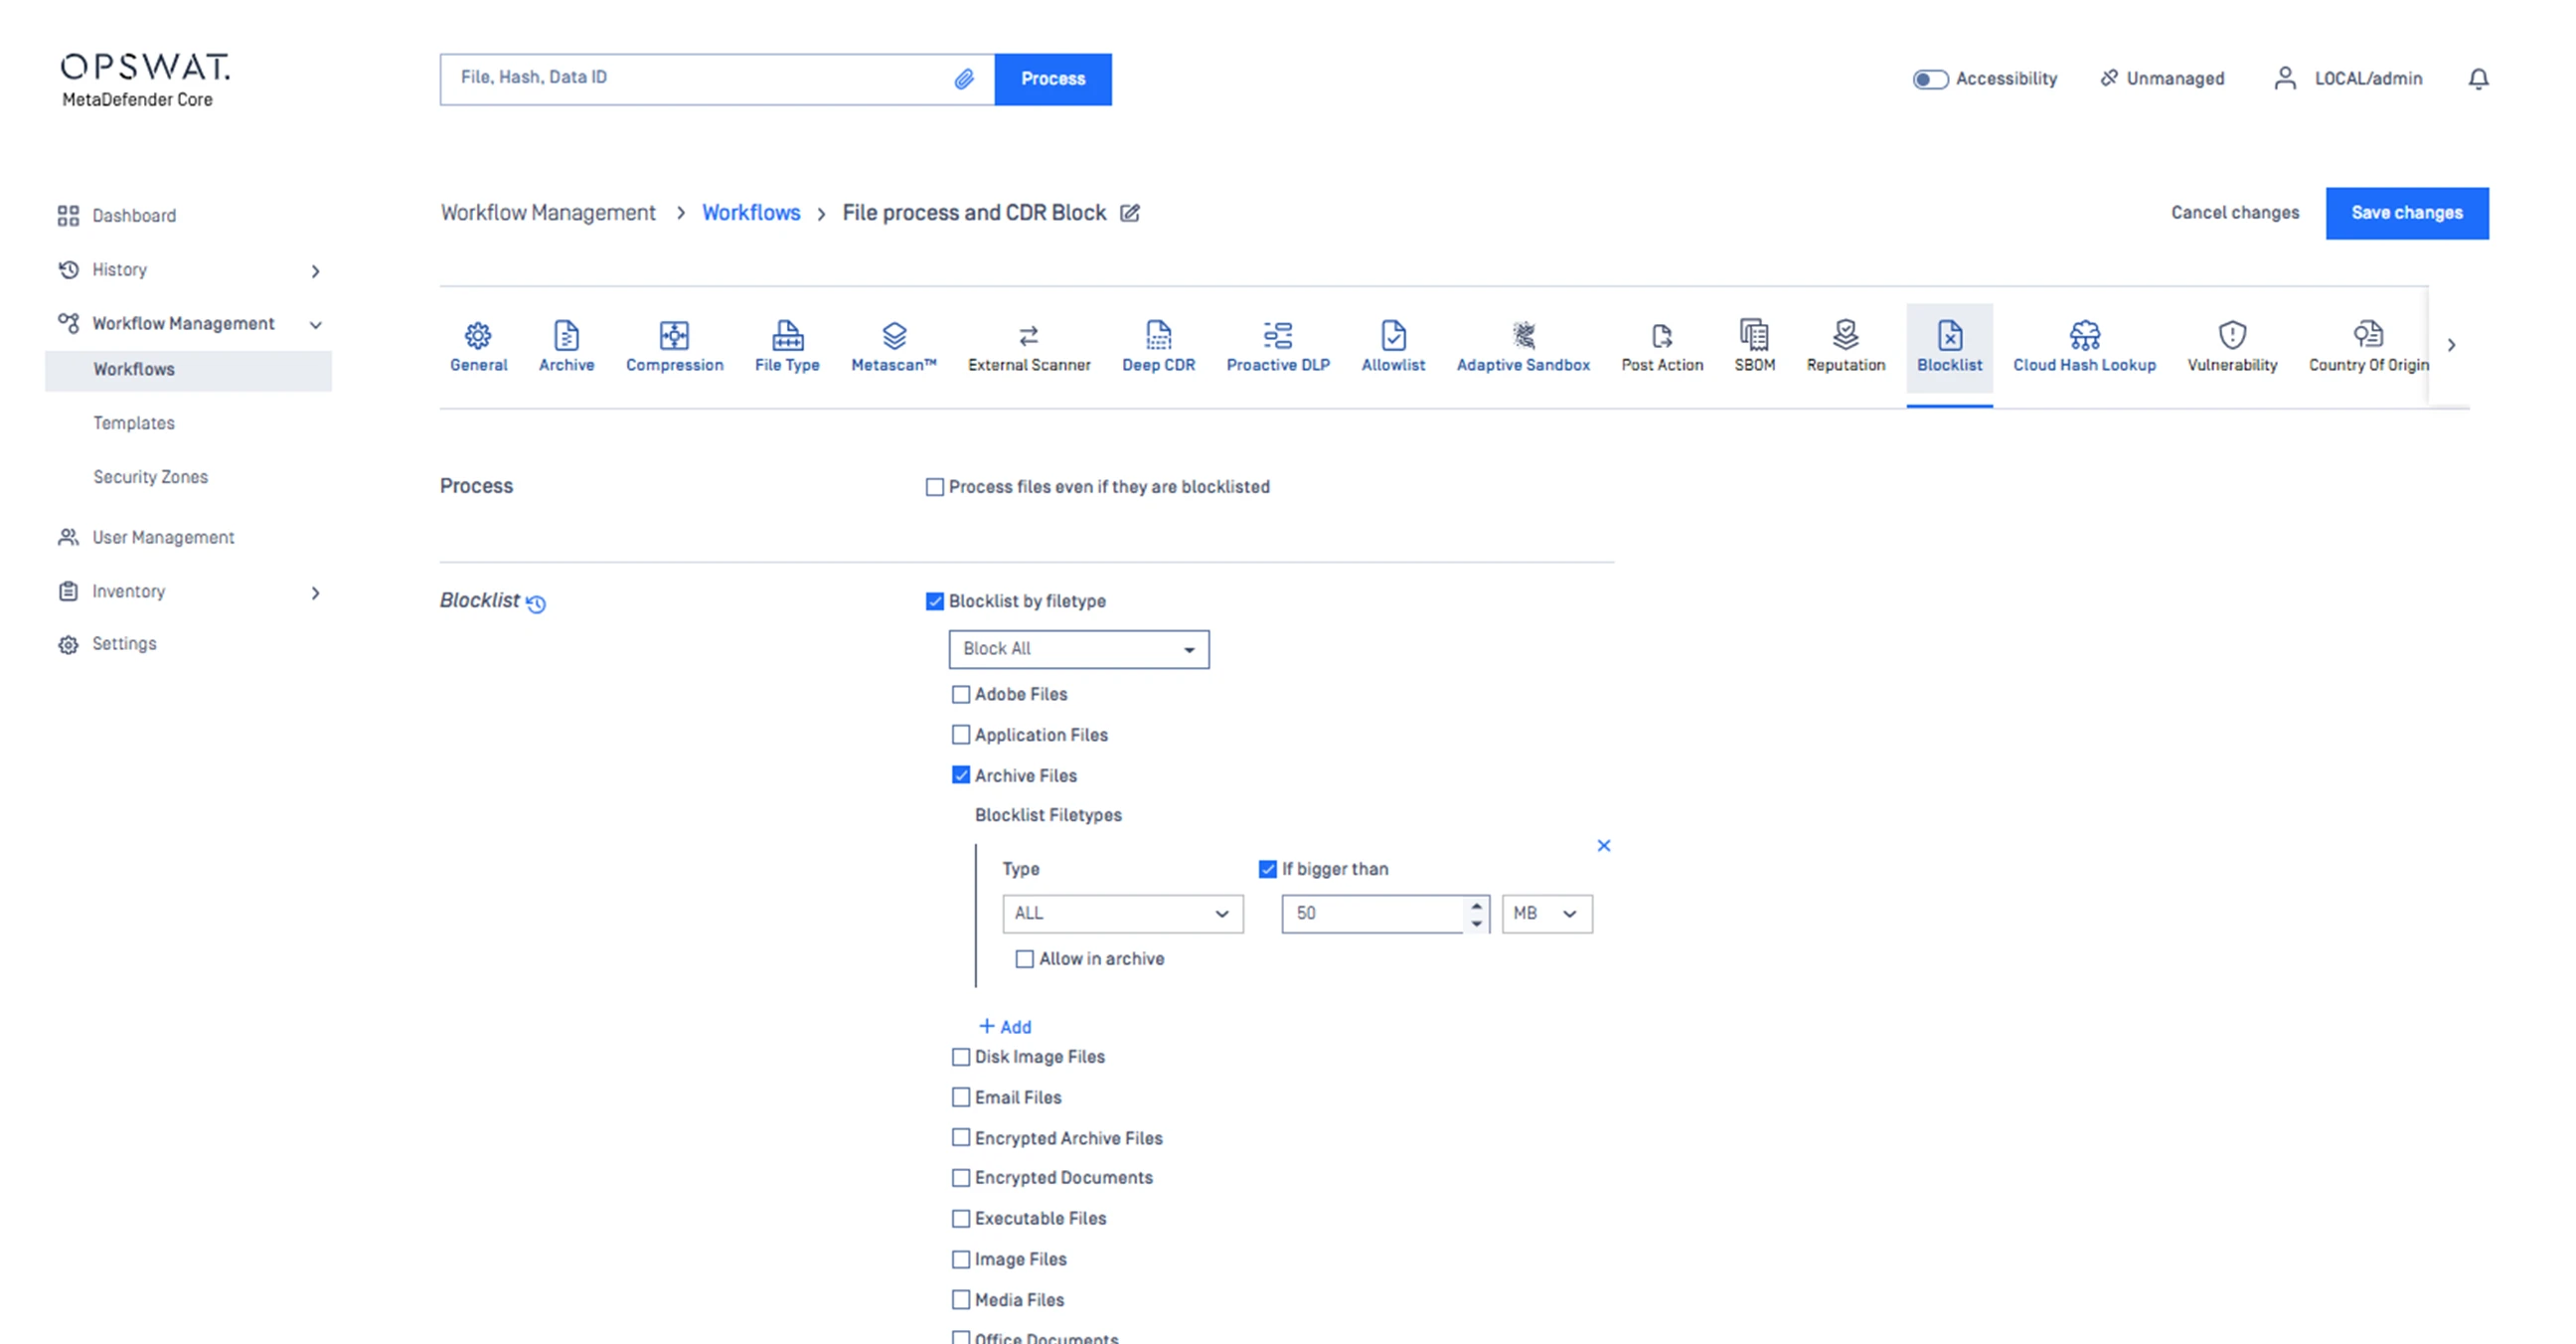
定義 アーカイブファイルを許可するかどうか、許可する場合の最大ファイルサイズを定義します。 を指定します。
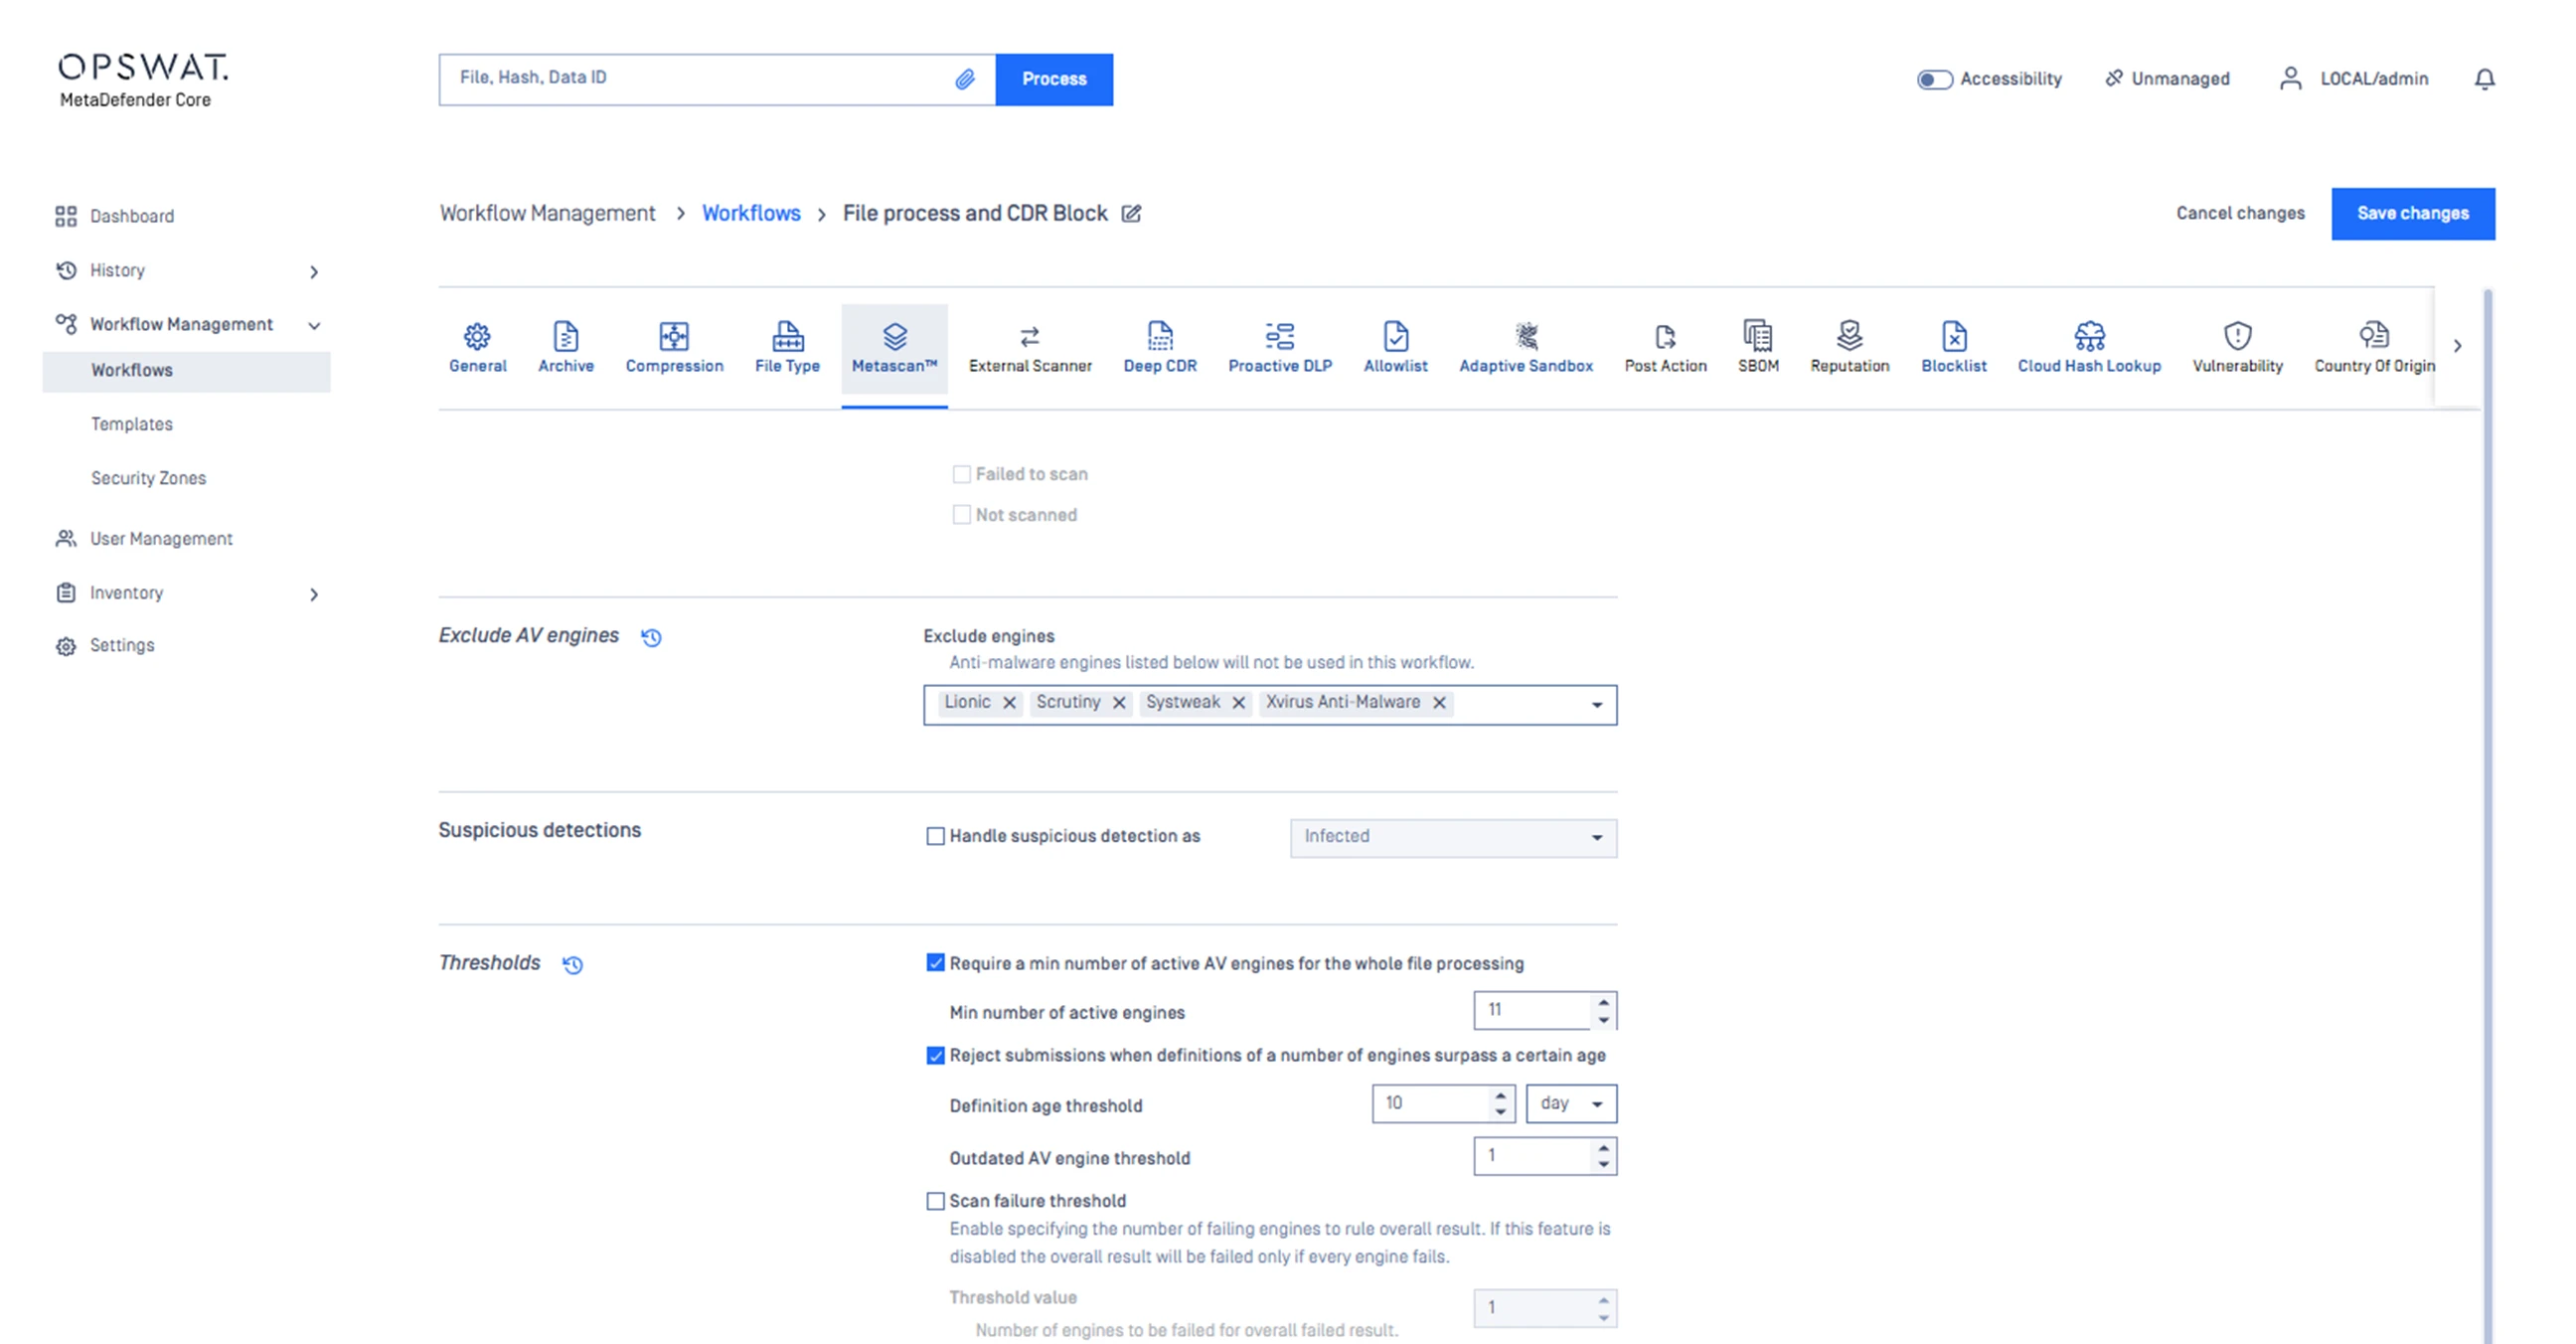
確立 何台のエンジンが脅威を検出したら、感染しているとして警告を発するか、マルチスキャンのしきい値を設定する。 を設定します。閾値を高くすると、誤検知の可能性が低くなる。 より多くのリソースを必要とします。
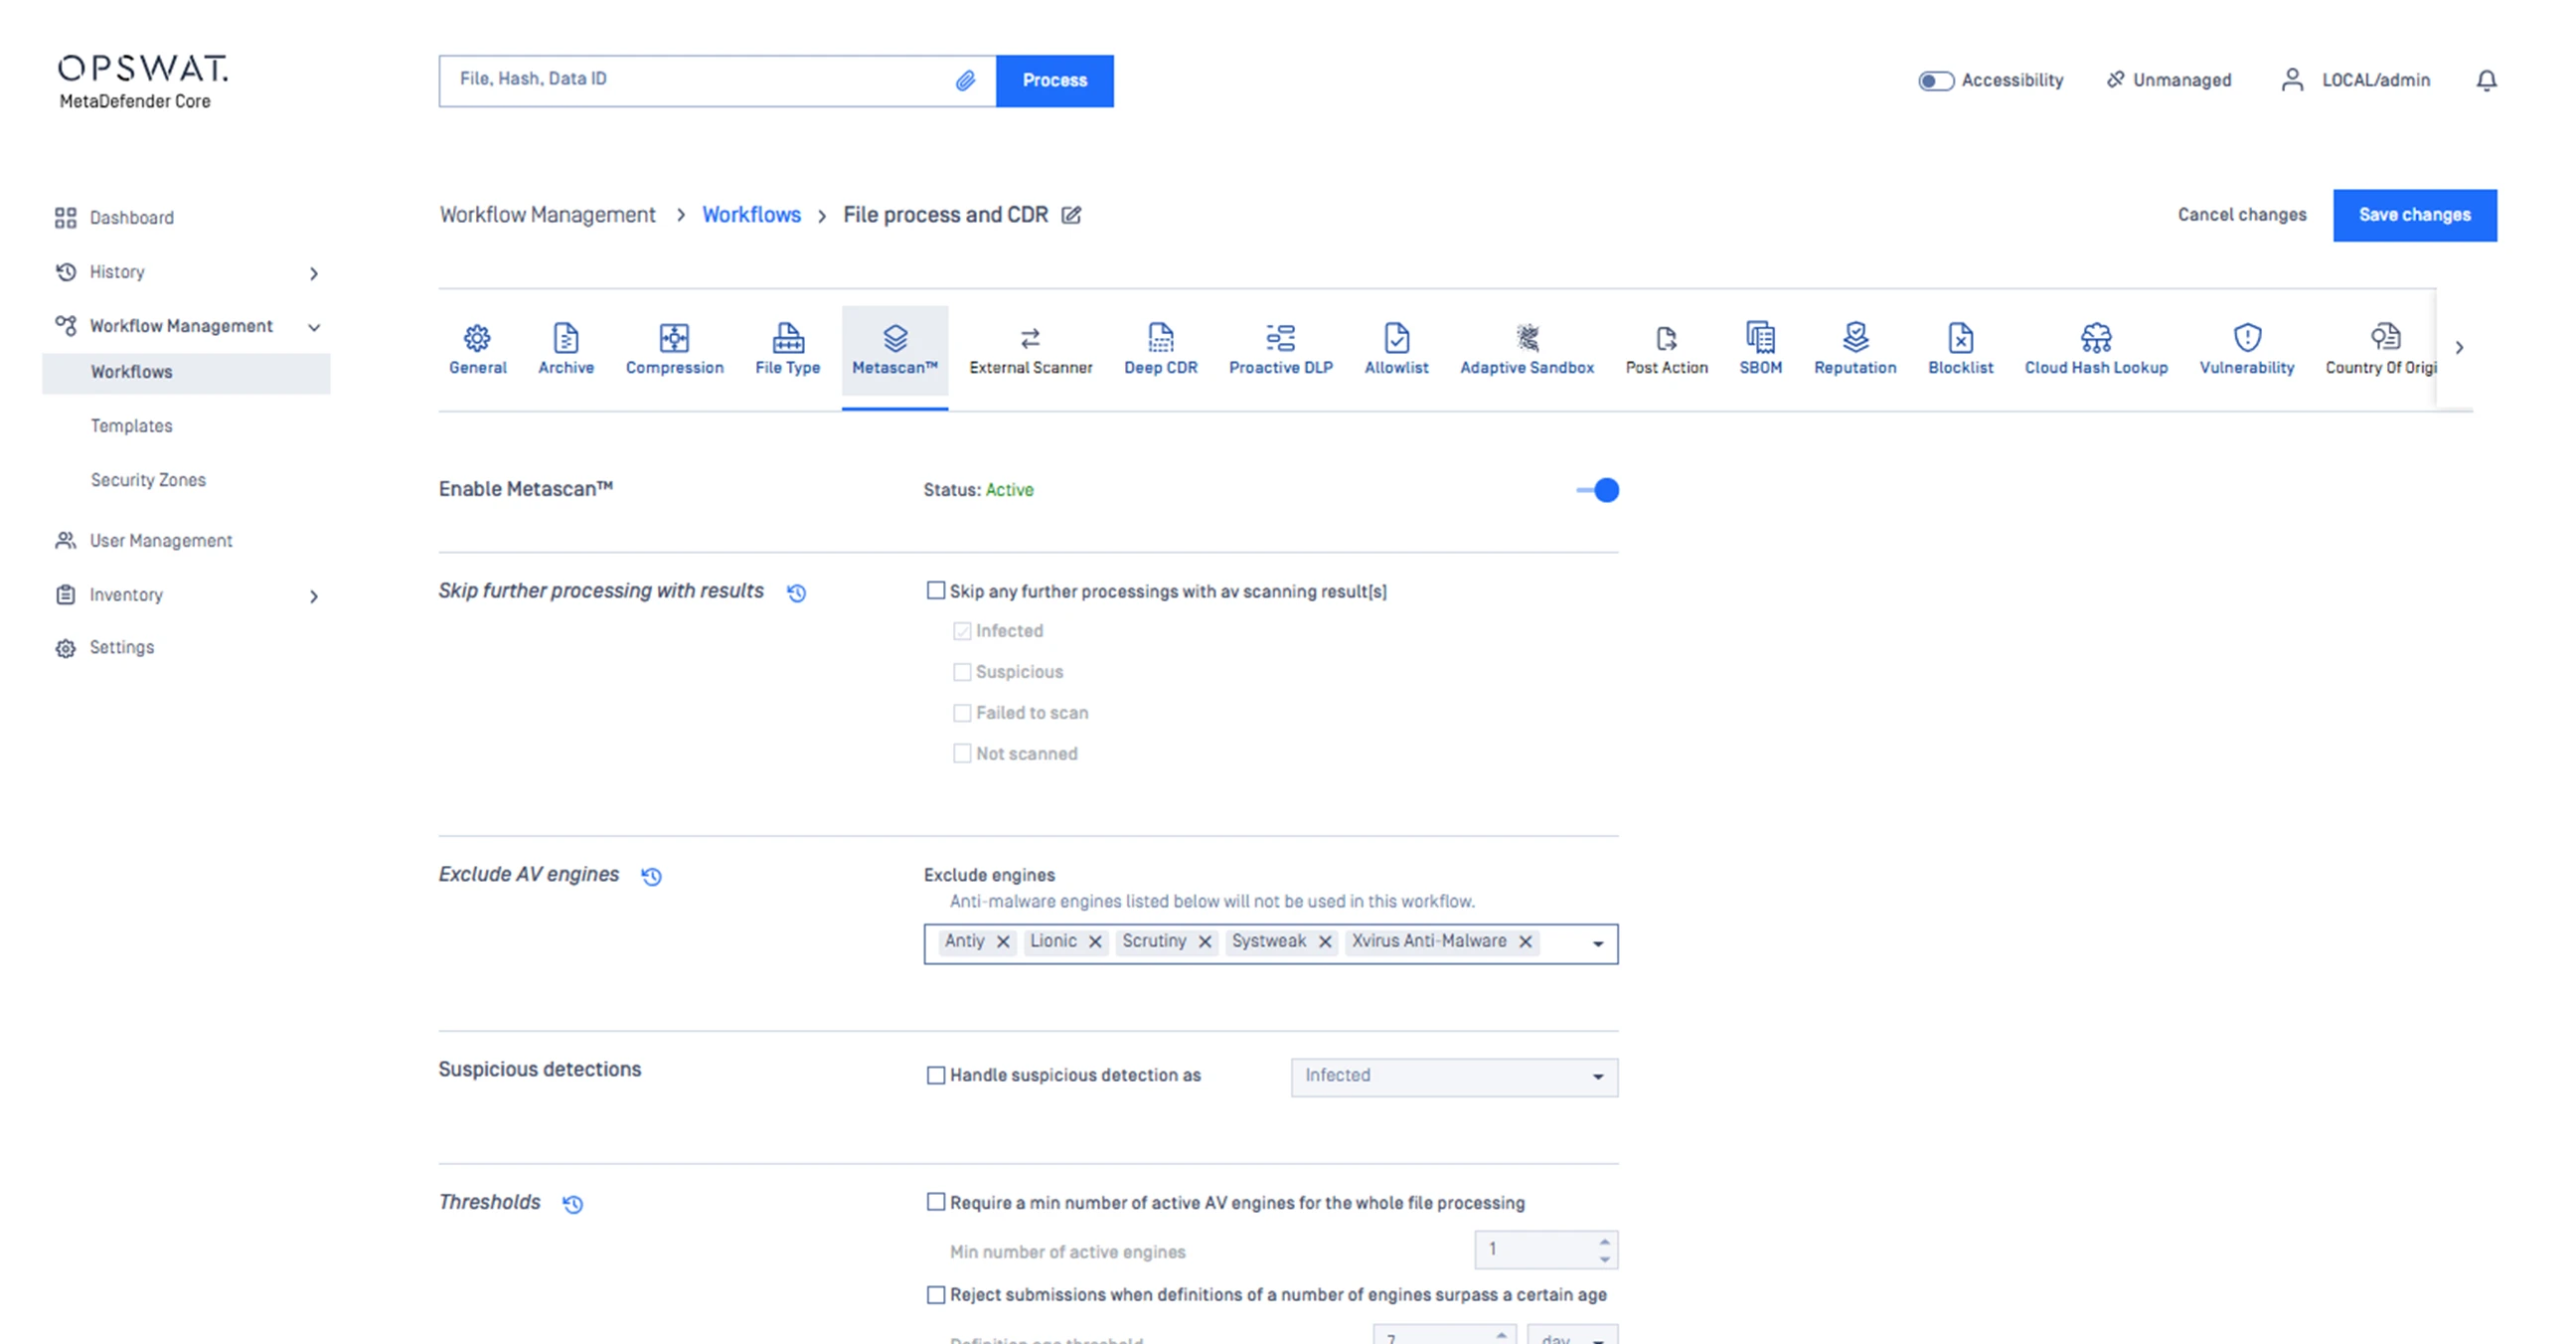
MetascanMultiscanning、Deep CDR™ テクノロジー、 Proactive DLP、およびAdaptive Sandbox における検知および保護のワークフローを定義しSandbox 送信元の信頼度に基づいて適切なレベルの セキュリティSandbox
 ファイルの受け入れ基準
各 ワークフローは、生産性を含め、受け入れられるファイルのタイプを定義する、 各ワークフローは、生産性、メディア、システム、アーカイブなど、受け入れられるファイルの種類を定義し、許可される最大ファイルサイズを指定する。
- スケーラブルな処理をサポート
規模 スキャン・リクエストのキューイングを調整し、スキャン・エンジンと通信する並列スレッド数を定義することで、処理されるファイルの量をサポートします。 スキャンエンジンと通信する並列スレッド数を定義する。
- アーカイブファイルのポリシー
定義 アーカイブファイルを許可するかどうか、許可する場合の最大ファイルサイズを定義します。 を指定します。
- Multiscanning 検出しきい値
確立 何台のエンジンが脅威を検出したら、感染しているとして警告を発するか、マルチスキャンのしきい値を設定する。 を設定します。閾値を高くすると、誤検知の可能性が低くなる。 より多くのリソースを必要とします。
- カスタム・セキュリティ・ワークフロー
MetascanMultiscanning、Deep CDR™ テクノロジー、 Proactive DLP、およびAdaptive Sandbox における検知および保護のワークフローを定義しSandbox 送信元の信頼度に基づいて適切なレベルの セキュリティSandbox
パートナー
OPSWATを導入しましょう
OPSWATは、現代の組織が直面するリスクと課題を深く理解し、最先端のサイバーセキュリティソリューションを提供しています。私たちは、脅威の可視化と迅速な対応を可能にするインテリジェンス機能を構築し、セキュリティチームの対応力を大きく向上させてきました。
ファイルセキュリティを中心としたOPSWATのソリューションをご紹介いたします。
