コロニアル・パイプライン攻撃
重要インフラに対するランサムウェア攻撃は、過去10年間にわたり大きな懸念事項となっており、ここ数ヶ月でその件数が大幅に増加したことで、標的型 サイバーセキュリティ攻撃が政府、経済、そして私たちの日常生活にどれほど深刻な影響を及ぼし得るかについて、疑問や懸念が浮上しています。複数の政府機関や民間組織を標的としたSolarWinds攻撃や、最近のコロニアル・パイプラインへの攻撃は、いずれも組織 や政府が将来の攻撃を防ぐために、重要インフラの保護をさらに強化する必要があることを示しています。
コロニアル・パイプラインは米国最大の精製品パイプラインであり、東海岸へのガソリンとジェット燃料の主要供給元であったが、2021年5月7日にランサムウェア攻撃を受けて停止した。
FBIによると、この攻撃の背後には「DarkSide」と呼ばれるロシアとつながりのある犯罪組織が関与しているという。このサイバー犯罪組織は攻撃自体を否定していないものの、自分たちは政治とは無関係な組織であり、被害者から金をゆすり取ることを目的として活動していると 主張している。
最初の攻撃経路は不明であるものの、同社のネットワークへの初期アクセスを獲得した後、攻撃者がコロニアル・パイプラインのITネットワークに対してDarkSideランサムウェアを展開したことは判明している。このサイバー攻撃を受けて、 同社は、システムの安全を確保するため、特定のオペレーショナル・テクノロジー(OT)システムを予防的に切断したと報告している。
世界経済フォーラム(WEF)によると、2020年には重要インフラに対するサイバー攻撃が経済リスクの5番目に高いものとして挙げられており、WEFはこうした攻撃の可能性を「エネルギー、医療、運輸など、 複数のセクターにわたる『ニューノーマル』」と表現した。
ランサムウェア攻撃
ランサムウェア攻撃は、今日最も一般的なサイバー攻撃の一つであり、重要インフラ分野のOT環境は、大企業のITインフラとは異なり、最新のマルウェアを標的とした 攻撃に対して十分な防御策が講じられていない場合が多い。
OT 環境は、以下のような理由で「簡単な」標的になりうる:
- インフラ内に存在する、または持ち込まれる資産の可視性の欠如
- 分離されたネットワーク内外でやり取りされるデータを管理するためのプロセスが不十分
- 時代遅れのシステムとネットワークは、ゼロデイ・エクスプロイトの脆弱性を露呈する。
攻撃者が組織のネットワークに足場を築く最も一般的な方法は、以下の通りである:
- GoogleDrive (例:DarkSide)のリンクを使ったフィッシング攻撃に悪意のあるメールを使用する。
- 保護されていないリモートアクセス可能なアカウントやシステム(RDP、VPN、VDIなど)の使用。
- 外部向けアプリケーションの既知の脆弱性を悪用する - DarkSideは、SonicWall SMA攻撃のように、CVE-2021-20016を悪用することで知られています。
- 監視または管理されていないリムーバブルメディアを使用してファイルを転送すること。
FBIが公表した緩和策のリストはこちらで見ることができる。
OPSWATソリューション
OPSWAT データファイルや未知のデバイスを通じて脅威がネットワークに侵入するのを防ぐことで、ランサムウェアやその他の高度なサイバー攻撃から重要インフラを保護するように設計された2つのプラットフォームを提供しています。
MetaDefender プラットフォーム
MetaDefender OPSWAT 独自の「 (Deep CDR™テクノロジー)」を採用し、ファイルを再構築することで脅威を除去するとともに、その過程で悪意のある可能性のあるコンテンツやスクリプトを排除します。 はさらに、 マルチスキャン機能、 、およびプロアクティブなデータ損失防止機能( )も提供しています。deep content disarm and reconstruction MetaDefender file-based vulnerability assessment Proactive DLP
MetaDefender アクセス・プラットフォーム
MetaDefender Accessは、SaaSアプリケーションとクラウドデータを安全かつセキュアに保ちます。デバイスの健全性とコンプライアンスに基づいたアクセスを可能にし、管理者がリスクの高いデバイスから機密性の高いクラウドデータやSaaSアプリケーションへの接続をブロックできるようにします。
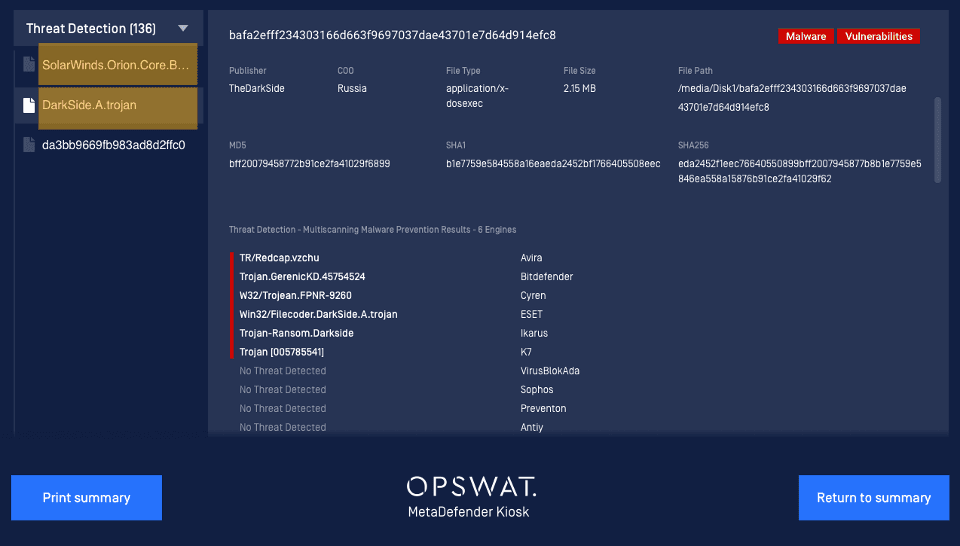
これはOPSWAT MetaDefender Kioskのスクリーンショットです。Colonial PipelineとSolarWindsの攻撃に使用されたマルウェアを検出しています。
攻撃対象領域とサイバーセキュリティリスクの低減に役立つその他のベストプラクティスについては、「OPSWAT 」ブログをご覧ください。
OPSWAT が、OT、ICS、SCADA資産を含むお客様の重要インフラの保護にどのように貢献できるかについて、詳細をご希望の場合は、当社のサイバーセキュリティ 専門家との面談をご予約ください。
この件は引き続き発展途上の話であり、最新情報が入り次第、ブログを更新する。
