DevSecOpsブログシリーズの前回の記事では、ソースコードやビルド成果物にマルウェアが潜む可能性について、また、MetaDefender for Jenkinsを活用してソフトウェアのビルドパイプラインを保護する方法について解説しました。今回のブログでもDevOpsセキュリティというテーマを継続し、MetaDefender for Jenkinsを使用して、Dockerイメージ内のマルウェアや脆弱性を検出する方法をご紹介します。
Container インフラSupply Chain 攻撃対象の拡大
マイクロサービスとコンテナは驚異的な成長を遂げている。その軽量かつ迅速なデプロイのおかげで、コンテナ・テクノロジーは今後も拡大し続けるだろう。しかし、コンテナには時代遅れの脆弱なソフトウェアが格納されていることも少なくありません。悪質な行為者は、この自動構築プラットフォームを活用してサプライチェーン攻撃キャンペーンを展開し、標的となる組織やその関係者を危険にさらしている。
Docker Hubで公開されている400万件のイメージを分析した結果、コンテナの見えないリスクが明らかになった。これらのイメージの半数(51%)には少なくとも1つの重大な脆弱性が含まれており、13%には深刻度の高い脆弱性があった。6,400以上のイメージには、暗号通貨マイナー、悪意のあるNPM(Node Package Manager)パッケージ、ハッキングツール、マルウェアが含まれており、悪意があると見なされました。
別の事件では、攻撃者がDockerイメージをクリプトマイニングに使用した。5つの悪意のあるイメージが2021年に120,000回以上プルされました。このキャンペーンでは、Docker Hubにある公式の「OpenJDK」や「Golang」イメージの代わりに、「openjdk」や「golang」といったスペルミスや誤解を招くようなタイトルを使用する難読化手法、typosquattingが使用されていました。その意図は、被害者を騙してバイナリxmrig(組織のリソースを乗っ取るために悪用可能なMoneroクリプトマイナー)を起動させることでした。
Dockerは、700万人のユーザーが採用する最も人気のあるコンテナ化プラットフォームの1つで、2020年には700万個のリポジトリと2,420億個のプルが作成される。組織がサイバーセキュリティのベスト・プラクティスの1つとしてコンテナ・インフラの保護を真剣に検討する時期に来ている。
Dockerイメージのリスクを克服する
不正な画像を誤って引き込まないための最善のアプローチは、ゼロトラスト・セキュリティ・モデルを採用することです。すべてのファイルを潜在的なリスクとして想定し、最初に脅威を検出するために徹底的にスキャンする必要があります。
そうする1つの方法は、ネイティブのDocker Scanや同様の代替ツールのような脆弱性スキャンツールを使うことです。しかし、そのようなソリューションがない場合は、Dockerイメージをアーカイブファイルとして保存し、アナライザサービスに送信することができます。
もう一つの簡単な方法は、MetaDefender for Jenkinsプラグインを使ってDockerイメージをスキャンすることです。
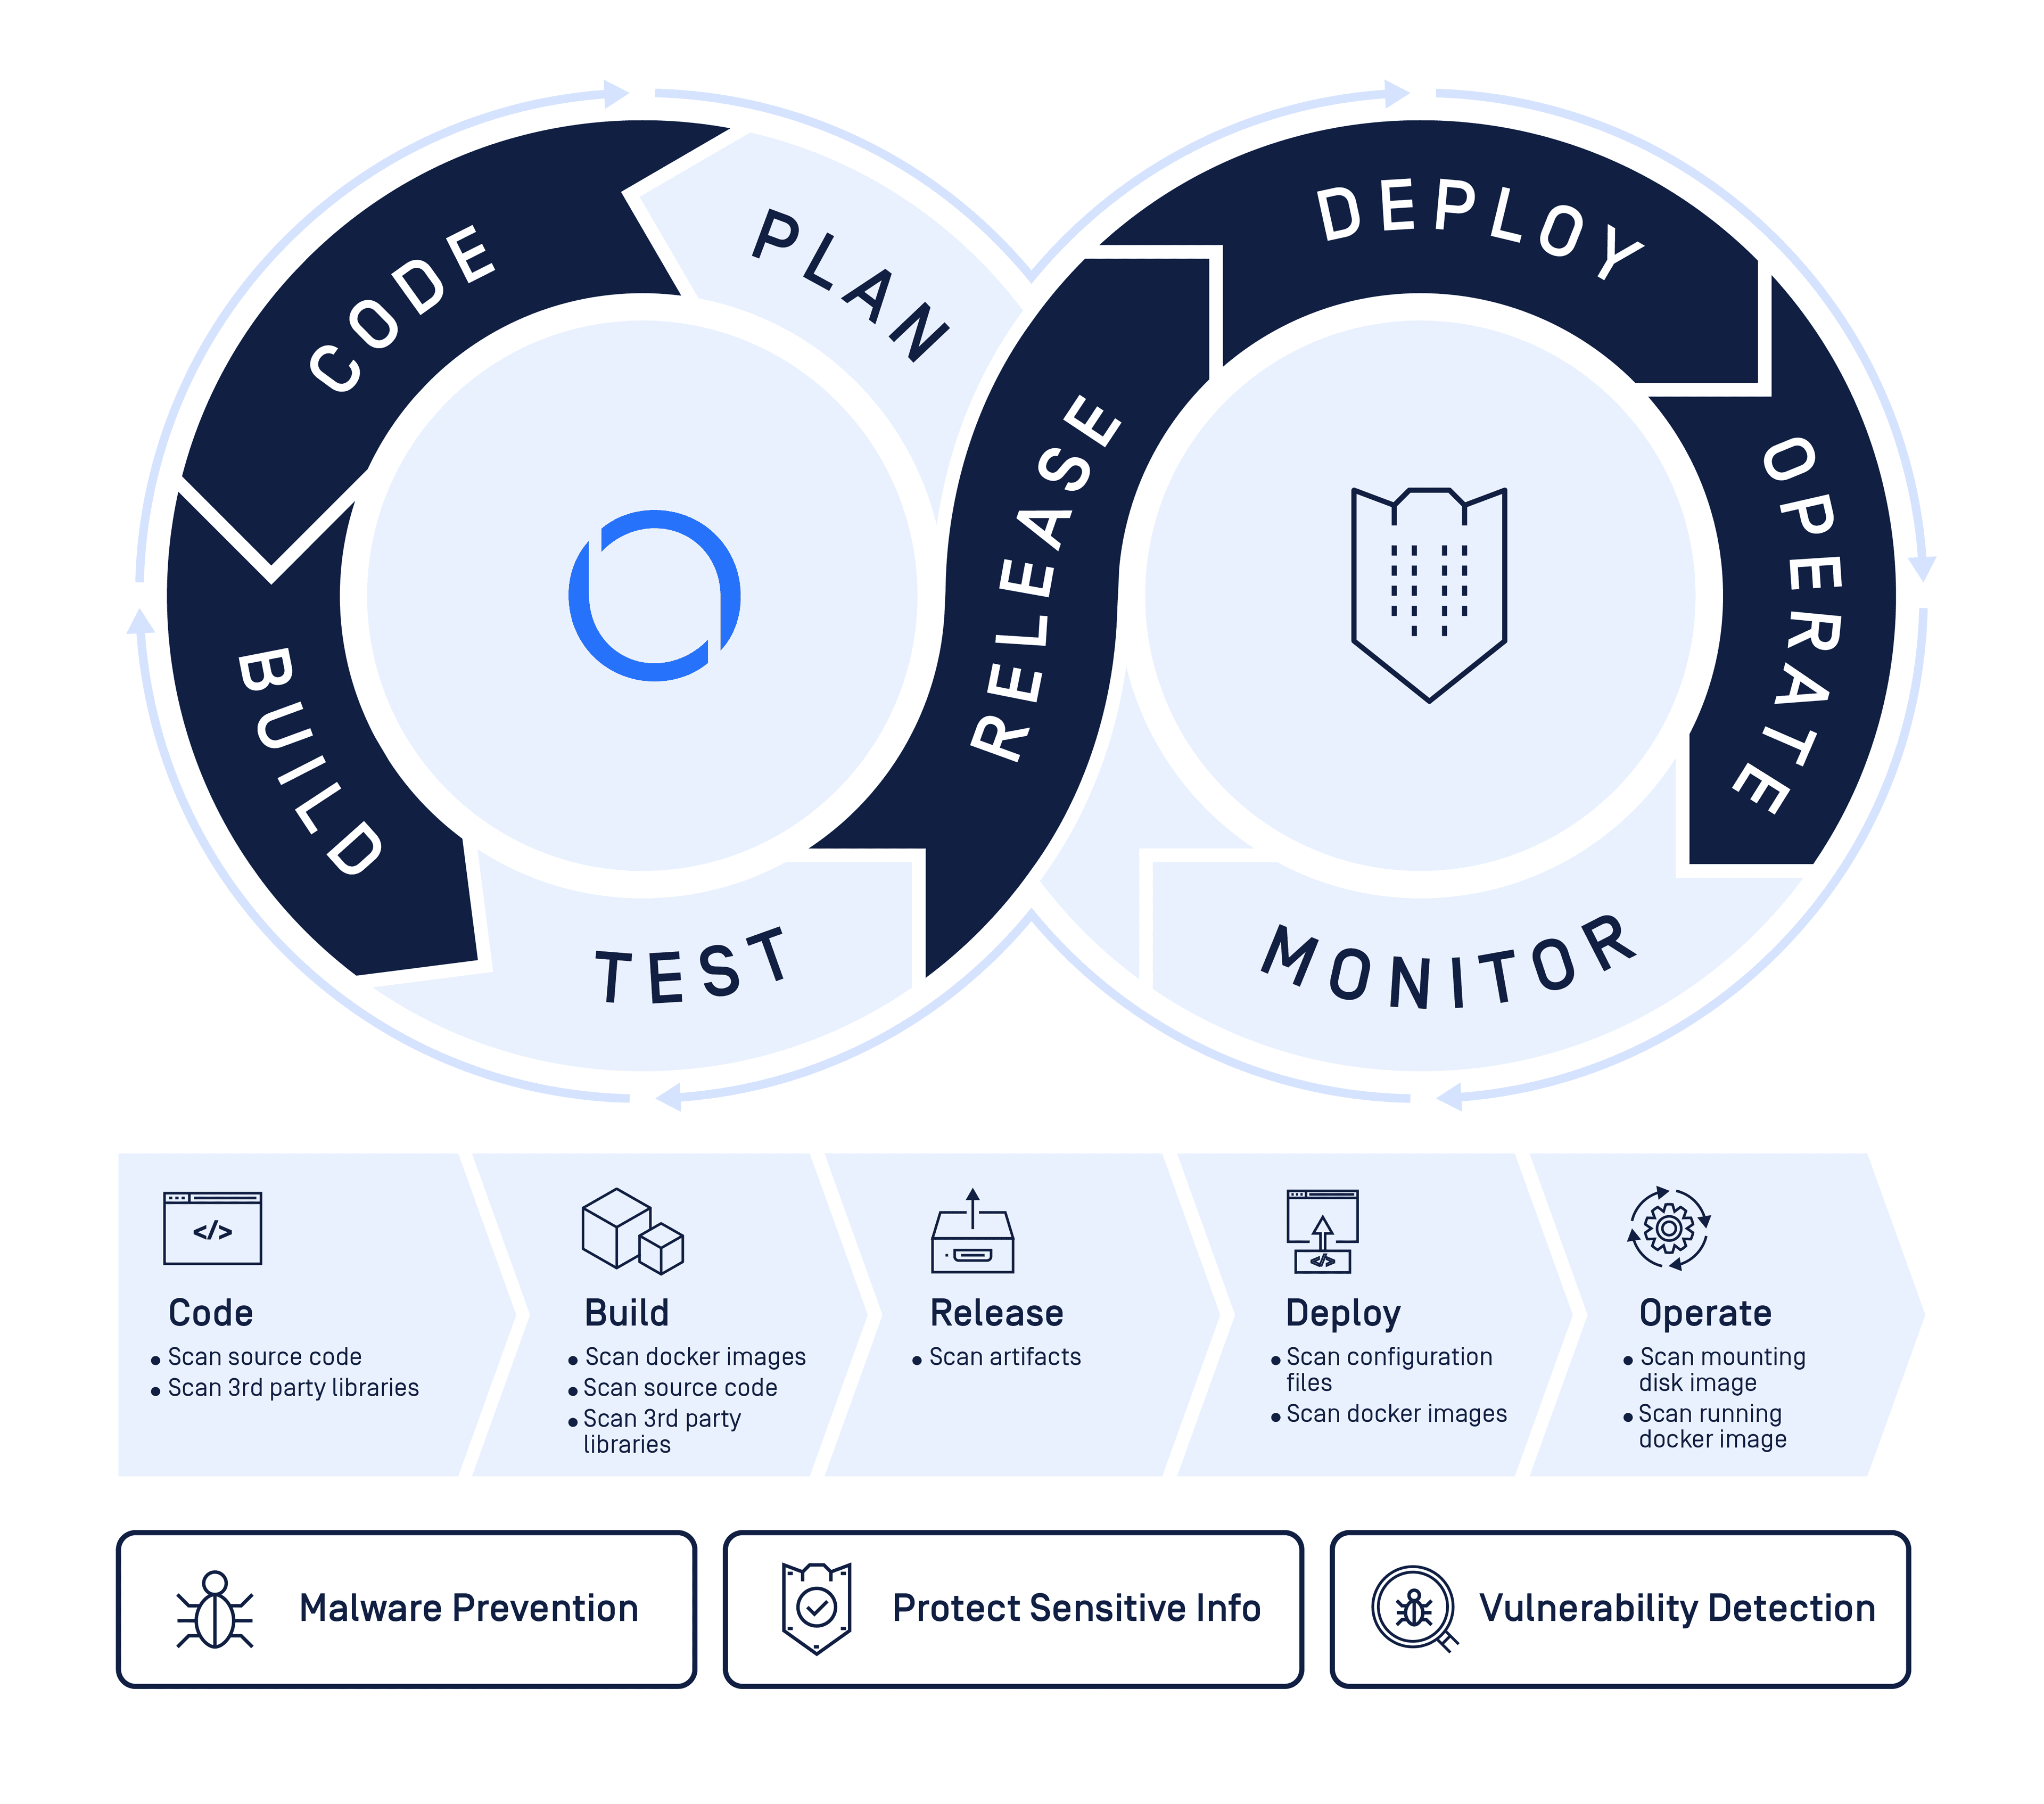
MetaDefender for Jenkinsでマルウェアと脆弱性を検出する
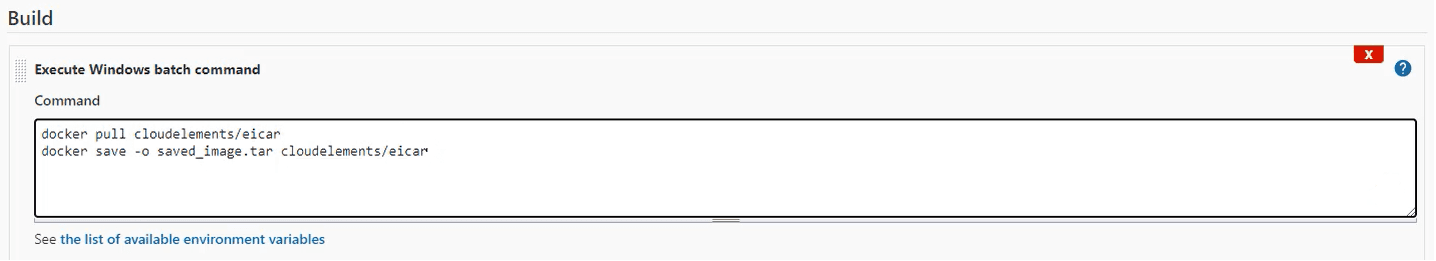
最初のステップとして、以下のようなコマンドラインでのビルド・スキャン・コンフィギュレーションを作成した。ビルドはDockerイメージをチェックアウトし、TARファイルとして保存する。デモンストレーションのため、EICARファイルを含むDockerイメージを使用した。
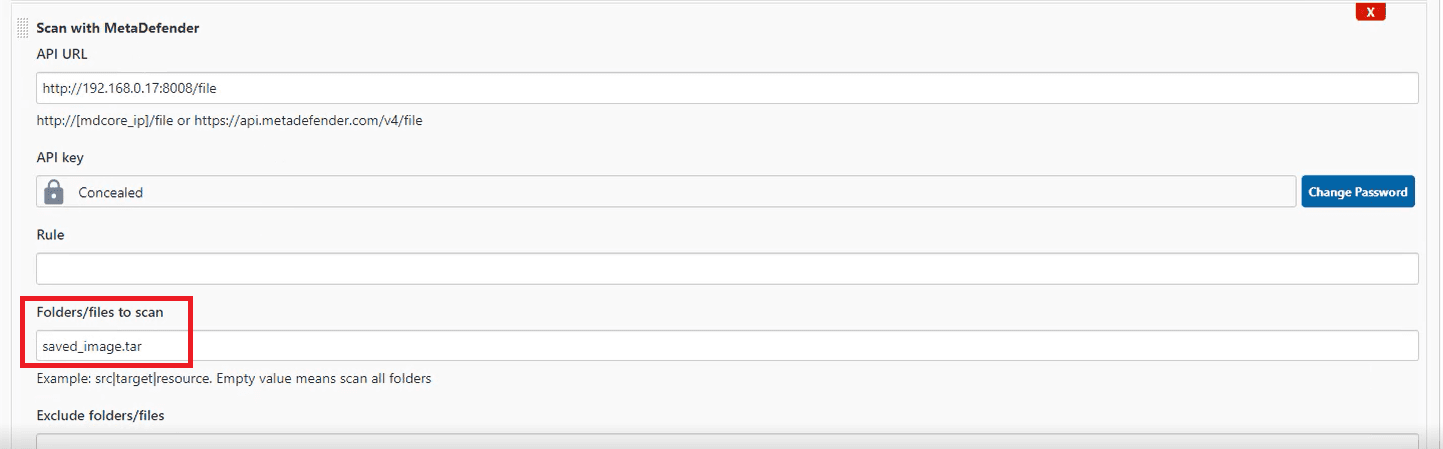
次に、MetaDefender Core 、保存した画像をスキャンするビルド・ステップを追加した。
ビルドが完了するとすぐに、MetaDefender 、Dockerイメージからマルウェアが検出された。
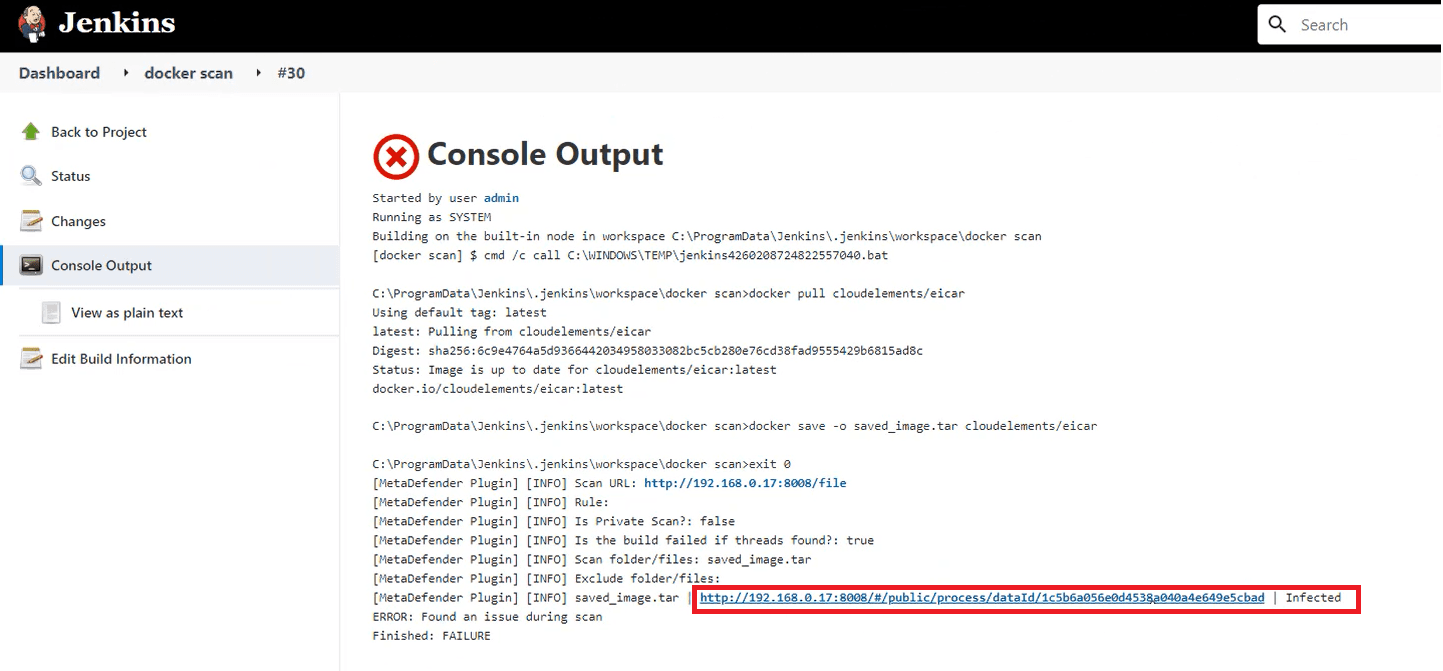
MetaDefender Core で詳細な結果を見るためにURLをクリックした。
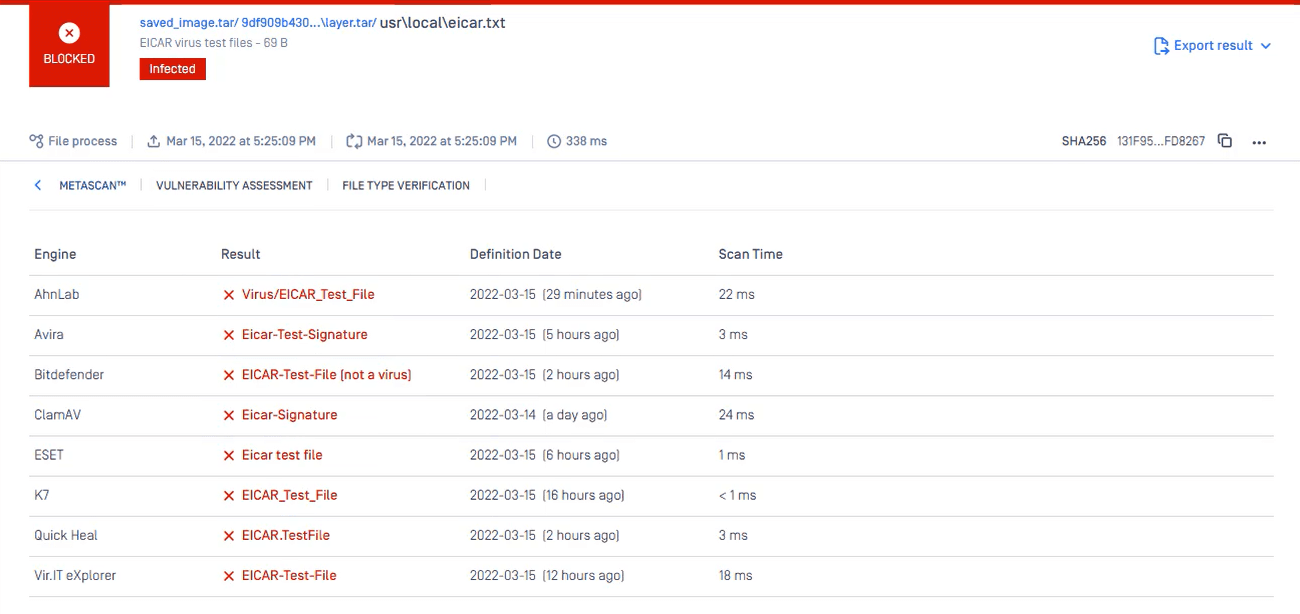
完全なデモンストレーションはこちらのビデオをご覧ください:
OPSWAT MetaDefender for Jenkins について
OPSWAT MetaDefender Jenkinsは、組織がSoftware ライフサイクル(SDLC)を保護するのに役立ちます。このプラグインは、アプリケーションを一般公開する前にビルド内のマルウェアや機密情報をチェックし、ソフトウェアサプライチェーンへの攻撃を防止します。MetaDefender Jenkinsは、Metascan、Deep CDR™テクノロジーなど、MetaDefender 全機能を搭載しています。 Proactive DLP、および脆弱性評価など)を活用し、すべてのソースコード、アーティファクト、依存関係をスキャンして脅威や脆弱性を検出します。MetaDefender OPSWAT について詳しくはこちらをご覧ください。
詳細については、当社のサイバーセキュリティ専門家にお問い合わせください。
