私たちはデジタル社会に生きており、業務ツールやコミュニケーションチャネルに対するニーズは急速に変化しています。リモートワークへの需要が高まっており、これはCOVID-19が収束した後も、今後もさらに拡大していくと考えられます。人々は、仕事と私生活の健全なバランスを保つために、業務を簡素化する方法を探しています。この新たな現実により、組織は状況に適応し、それに伴うリスクに対処するための新たな方法を見出さざるを得なくなっています:
- 在宅勤務を始めたばかりの人たちは、セキュリティインシデントの観点からどのように注意すべきかについて、IT 最も知識がない人たちである、
- 個人用のソフトウェアには、ハッカーがエンドポイントを乗っ取るために使用できるコードが含まれている可能性が高い、
- VPNの利用が急増すると、ランサムウェアやマルウェアが拡散するリスクが大幅に高まります
- 特権アカウントや高度な権限を持つアカウントは、攻撃者にとって魅力的な標的となります。こうしたアカウントをハッキングすることで、闇市場での個人情報(PII)の流出、ランサムウェア攻撃、ゼロデイ攻撃につながる可能性のあるセキュリティ侵害の発生、システムの停止、事業上の損失、評判の毀損などが引き起こされる恐れがあります。
ITプロフェッショナルやセキュリティ専門家は、かつてないほど大きな課題に直面しています。特権アクセス権を付与するかどうかに関わらず、セキュリティ戦略と特権アクセス管理(PAM)ソリューションがなければ、時間とコストの浪費、緊張、そしてフラストレーションを招くことになります。彼らには、システムのセキュリティを損なうことなく、各人が自身のニーズに最適なソフトウェアをインストール・利用できるようにし、すべての人の業務をより効率的かつ安全にする包括的なソリューションが必要です。そのため、OPSWATの MetaDefender Cloud が、Softwareの「Admin by Request」と統合されました。その結果、管理者が安心して本来の業務に集中できるよう設計された、GDPRに準拠したクラウドベースのPAMソリューションが誕生しました。
リクエストによる迅速な管理
ユーザー エクスペリエンス
ユーザーは、例えばコミュニケーションツールとしてなど、さまざまな理由でソフトウェアを利用しています。彼らは、ソフトウェアを完全に使いこなすことや、さまざまなオペレーティングシステムへのインストールに精通することには関心がありません。単に業務や個人的な目的で利用したいだけなのです。理想的な状況とは、ユーザーが必要なときにソフトウェアをインストールでき、特にインストールの管理やそれに伴うセキュリティリスクに関して、負担を最小限に抑えられることです。 管理対象のエンドポイントからローカル管理者権限を削除することで、重大な脆弱性は軽減されますが、特権昇格を必要とする信頼されたタスクをユーザーが実行できなくなってしまいます。ここで「Admin by Request」が違いを生み出します。このソリューションは管理者権限を取り除きつつも、ユーザー体験は以前と変わりません。 ユーザーの管理者権限は取り消されますが、WebEx、Adobe Reader、TeamViewerなど、管理者権限を必要とする種類のソフトウェアであっても、ユーザーは引き続きインストールできます。ユーザーが行う必要があるのは、インストールファイルを検索してダウンロードすることだけです。あとは「Admin by Request」が処理を引き継ぎます。この動画では 、IT部門の承認機能が有効になっている場合のユーザー体験を紹介しています 。
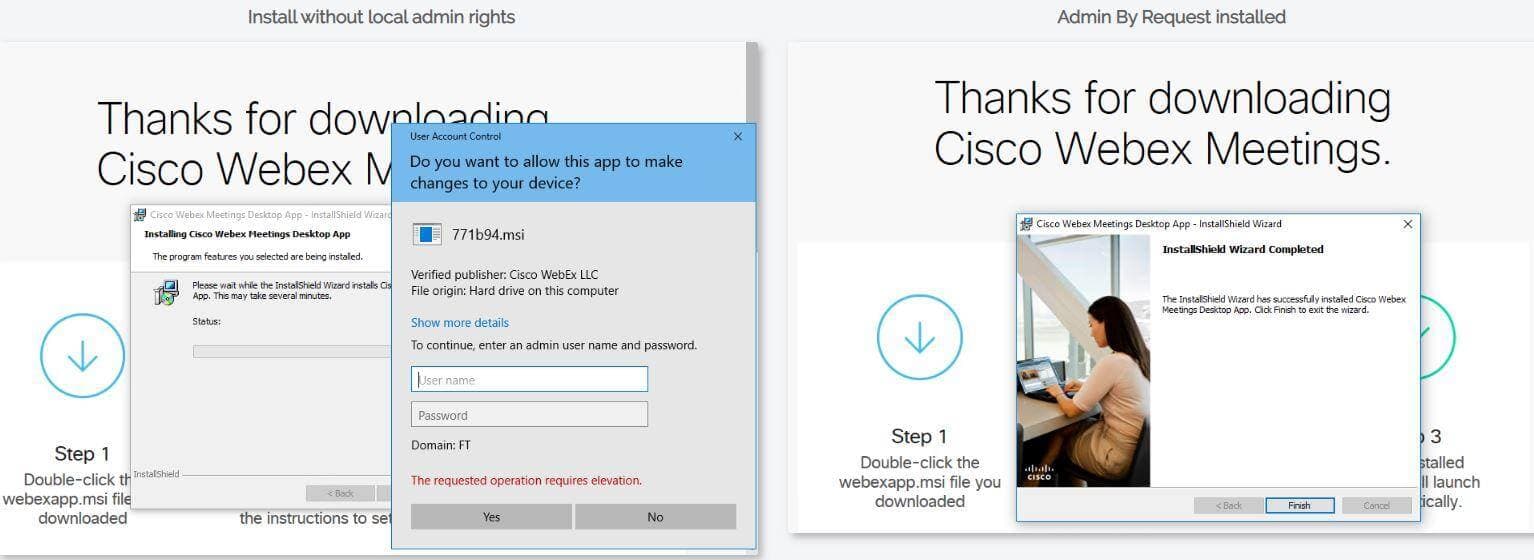
このソリューションは、組織のActive Directoryグループ/組織単位/Azure ADグループに基づいて、シングルサインオンでソフトウェアのインストールを要求するユーザーを識別します。行動を監視・監査し、スレッドや行動分析を通じてリスクのあるユーザーや資産を明らかにし、マルウェア攻撃と戦います。
インストールと管理者権限の承認フロー
管理者は、ユーザーを満足させることとシステムを保護することのバランスを恒久的に保つ必要がある。PAMソリューションがなければ、管理者がどのような組織でも直面しなければならない2つのシナリオが考えられる:
- 企業がユーザーにローカル管理者権限の保持を許可している場合、信頼できないソフトウェアがインストールされる可能性があり、その結果、セキュリティインシデント(マルウェア、情報漏洩、ゼロデイ攻撃/ランサムウェア攻撃)やビジネスリスク(機密データ/個人識別情報、評判の低下、事業上の損失など)が増加する恐れがあります。
- 企業がユーザーにローカル管理者権限の保持を許可しない場合、数え切れないほどのリモートインストール作業が必要となり、その結果、最も重要な業務に割く時間や集中力が削がれてしまいます。また、ホワイトリスト方式のソリューションを導入しなければなりません。ユーザーが必要とする可能性のあるすべてのソリューションを予測することは不可能であるため、必要な時に必要なソフトウェアが利用できない可能性があります。さらに、ファイルをホワイトリストに登録したからといって、そのファイルが安全であるとは限らないため、さらなるセキュリティリスクにつながります。
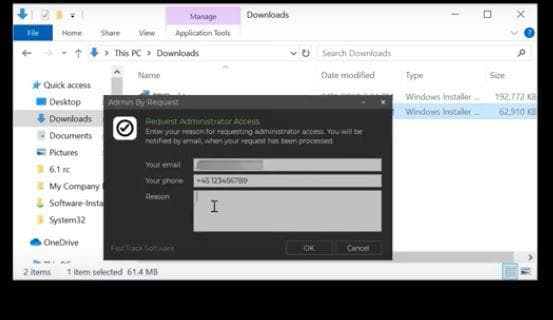
「Admin by Request」は、どちらのシナリオにも対応しており、ユーザーに管理者権限を付与せずにソフトウェアをインストールできるようにします。この機能はユーザーの行動や意図を管理し、管理者に対してシンプルな承認プロセスを提供します。ユーザーがインストールの承認をリクエストすると、そのインストールはポータルの「監査ログ」メニューに記録されます。インストールが開始されると、そのプロセスはユーザーを管理者として扱わずにサンドボックス環境で実行され、将来的な記録のためにアプリとポータルに完全な監査ログが残されます。 ユーザーは、続行するために、そのソフトウェアが必要な理由と、認証情報(メールアドレスおよび電話番号)を入力する必要があります。
各インターセプトについて、審査を行うか自動承認にするかは管理者が決定します。承認フローの詳細については、こちらの動画をご覧ください。ファイルは、いかなる形式においても「Admin b yRequest」クラウドサービス上に保存されたり、同サービスを経由したりすることはありません。ファイルはMetaDefender に転送されますが、そこでは保存されず、スキャンされるのみです。つまり、スキャンされた場合のみ、そのファイルが存在することになります。「Run As Admin」または「Admin Session」のリクエストを承認する最も簡単かつ迅速な方法は、mobile アプリまたはAppleWatchを使用することです。 これはリアルタイムのプッシュ通知であり、反応も迅速です。管理者が「承認」または「却下」ボタンを押すと、ユーザーには指示が記載されたメールが届きます。管理者はポータルを使用してリクエストを承認することもできます。時間を節約するため、リクエストを承認できるすべてのユーザーへのメール通知をお勧めします。承認フロー全体の詳細については、こちらをご覧ください。
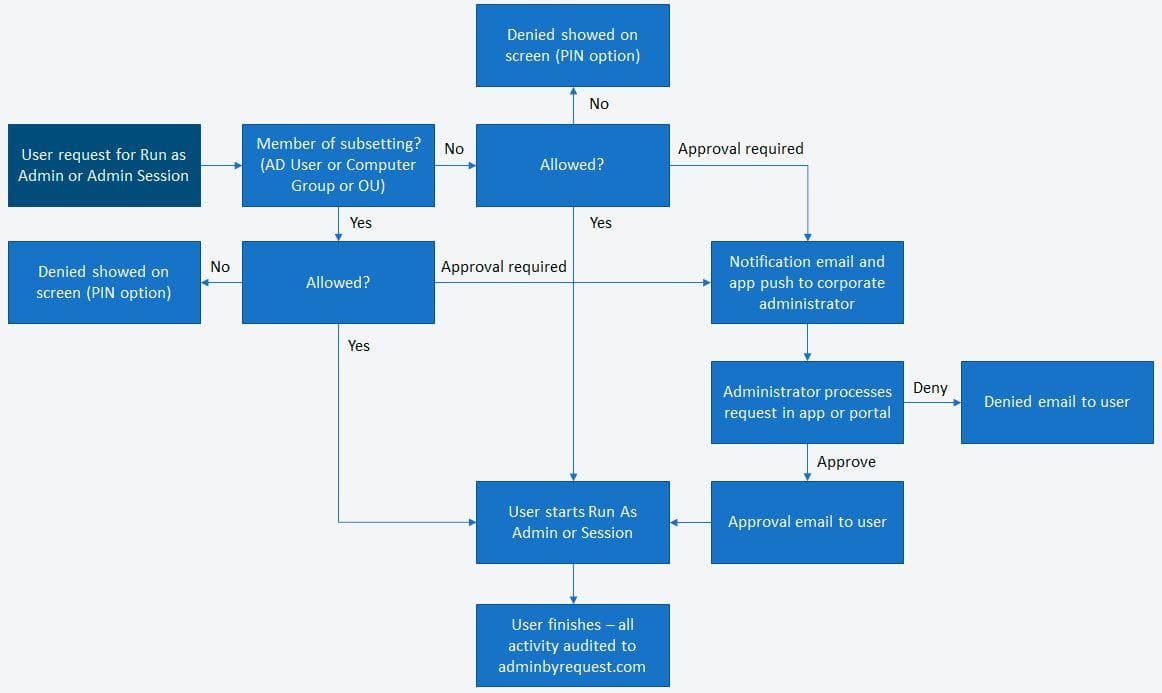
「Admin by Request」は、ソフトウェアのインストールやアプリケーションの管理者権限での実行にとどまらず、さらに幅広い権限を必要とする役割(例えば開発者など)にも対応しています。IT部門の承認機能が有効になっている状態での管理者セッションのユーザー体験については、こちらの動画をご覧ください。
MetaDefender Cloudマルウェア検出
ユーザーが特権的な権限を必要とし、ソフトウェアのインストール状況がますます変化している組織において、管理者はどのように厳格なセキュリティを確保すればよいのでしょうか。特に、個人のインターネットネットワークに接続された個人の端末を使用して、あらゆるリソースからファイルをアップロードすることは、多くのセキュリティインシデントにつながる可能性があります。
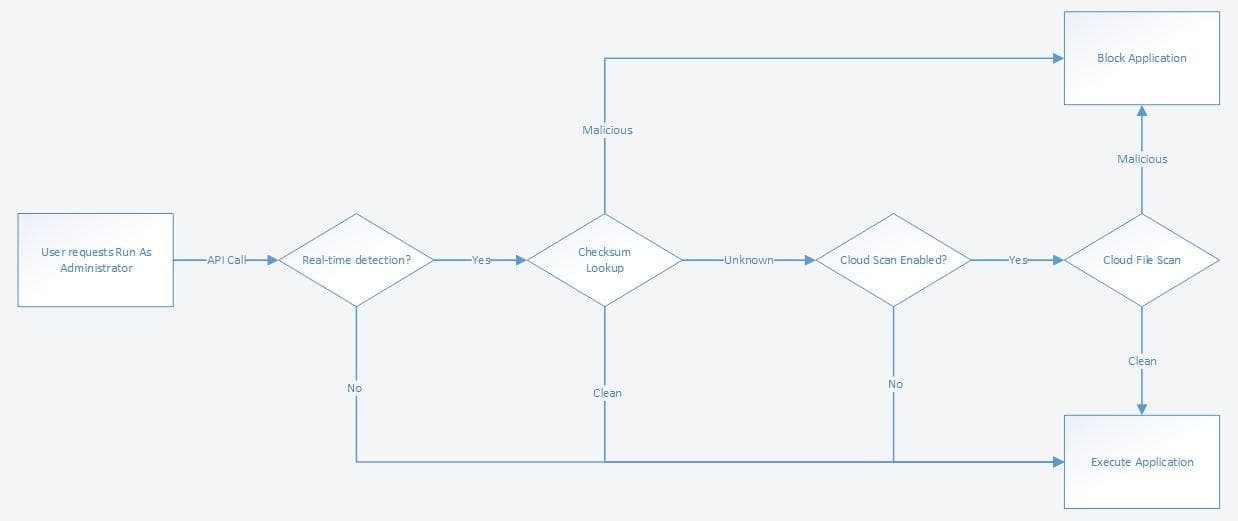
Admin b y Requestは、MetaDefender (Cloud )を統合し、新しいファイルをシステムに導入する前に、管理者に必要なマルウェア検出機能を提供しています。ユーザーが管理者権限でファイルの実行を要求すると、そのファイルは当社のアンチウイルスエンジンによってリアルタイムでスキャンされます。マルウェア検出は、パフォーマンスの低下や待ち時間の発生を伴わずに行われ、クラウド上で処理されるため、エンドポイントにインストールされている他のセキュリティソフトウェアとの競合も発生しません。
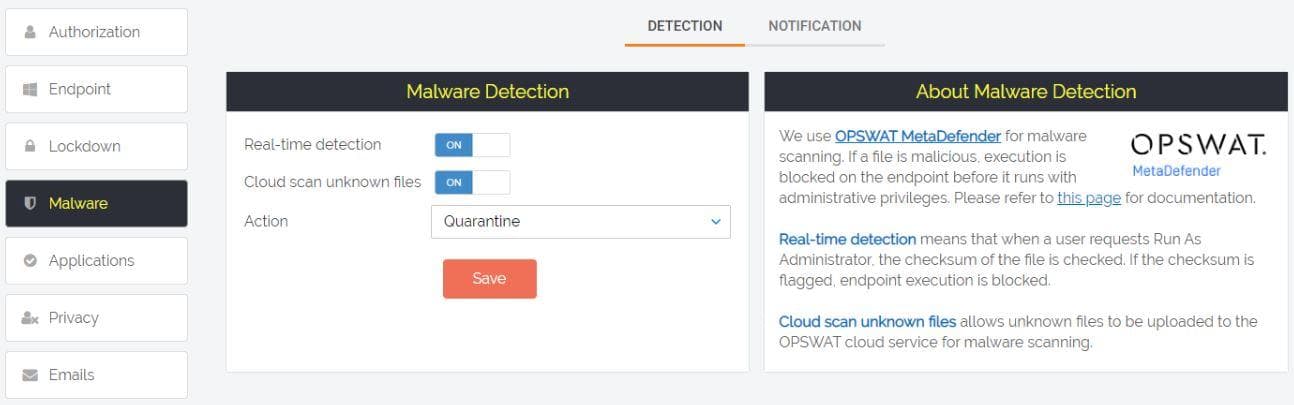
ユーザーが「管理者として実行」機能を使用して、管理者権限でファイルを実行しようとすると、そのファイルはMetaDefender Cloud でスキャンされ、悪意のあるファイルとして判定された場合、この動画のようにエンドポイントがそのファイルをブロックし、プロセスを停止します。また、監査ログには、ファイルがブロックされたこと、およびどのエンジンによって悪意があると判定されたかという情報が記録されます。
Cloud scan unknown files(未知のファイルをCloud スキャンする)」のチェックを外し、「Real-time detection(リアルタイム検出)」をオンのままにすると、既知の 75% のチェックサム検索のみが実行され、残りはローカルのエンドポイント・アンチウイルス製品が処理する必要があります。ファイルが悪意のあるものとしてフラグ付けされた場合、管理者は「アクション」設定で次の処理を決定する。オプションは2つあります:
- ファイルを隔離に送り、IT のスタッフが報告されたデータを見て、このファイルを許可すべきかどうかの判断を管理できるようにする、
- Permanently block "を選択して、ファイルをブロックする。この場合、ファイルの実行は一切許可されません。
結論
Admin b y Requestと MetaDefender Cloud Requestとが協力し、シンプルで迅速かつ安全なファイル処理プロセスを提供しています。その唯一の目的は、管理者がソフトウェアをシステムに導入するかどうかを判断するために必要なすべての情報(ユーザーの認証情報、利用目的、およびマルウェア分析結果)を提供することです。
さらに詳しい情報については、「Admin by Request」の専用 ページまたは MetaDefender Cloud こちらのページをご覧ください。ユーザーや管理者の操作体験について詳しく知りたい場合や、さらに詳しい情報をご希望の場合は、チームまでお問い合わせください。