背景
11月、VMwareは VMware WorkSpace ONE Access(旧称:VMware Identity Manager)の脆弱性を公表しました。この脆弱性はCVE-2020-4006として追跡されています。 NSAは、ロシア政府が支援するハッカーがこの脆弱性を積極的に悪用していると警告し、本アドバイザリを発表しました。この脆弱性を悪用すると、システムのWebベースの管理インターフェースに不正にアクセスし、オペレーティングシステムレベルで特権を昇格させて任意のコマンドを実行することが可能になります。最終的に、このエクスプロイトにより、攻撃者はフェデレーション認証メカニズムを悪用し、認証情報を偽造して保護されたデータにアクセスすることが可能になります。
どのように検出するのか?
VMwareがアドバイザリで提供した情報に基づき、OPSWAT デバイス上のCVEを検出し、MetaDefender Accessで報告する機能を追加しました。検出されると、MetaDefender Accessの管理ポータルと、感染したコンピュータのユーザに、そのデバイスを実行しているMetaDefender Endpoint 両方で報告されます。
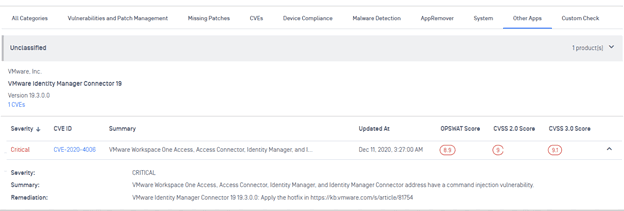
デバイスのユーザーに報告されるCVEの例:
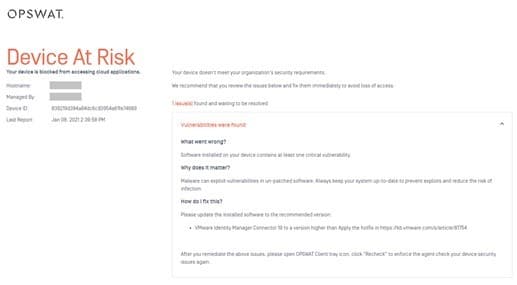
どのように修復し、予防するか?
MetaDefender Access を使用して脆弱性のあるマシンを特定した後、パッチを 適用し、デバイスを再スキャンすることができます。さらに、この脆弱性に対する自動/継続的なスキャンにより、エクスプロイトが含まれる古い構成のままマシンがオンラインになった場合に、アラートが表示されます。
同様の攻撃を防ぐには?
このような広く利用されているIDプロバイダーに対する攻撃は深刻かつ影響が大きいため、NSAは、 この特定の脆弱性や、まだ発見されていない可能性のある他の同様の攻撃による悪用を回避するために、システムを検知・軽減・強化する方法に関する勧告を発表しました。
よく理解されているように、そしてNSAの文書が強調しているように、この攻撃や他の多くの攻撃は、古いソフトウェアを実行しているパッチの適用されていないエンドポイントを悪用することから始まります。MetaDefender Access は、AdvancedEndpoint Protection 機能により、エンドポイントにパッチを適用して最新の状態に保つだけではありません。エンドポイントが健康状態やセキュリティチェックの長いリストに準拠していない場合、接続を阻止することができます。
セキュリティインフラストラクチャの管理インターフェイスへの攻撃を防ぐという点では、インターフェイスをセグメンテーションすることが長い間実践されてきました。SDP Software Defined Perimeter)のような機能を使えば、そのセグメンテーションはより安全で管理しやすくなります。MetaDefender Accessは、SDP ネットワークレベルのセグメンテーション保護とEndpoint 組み合わせることで、接続を試みるデバイスが信頼できることが証明されるまでは、管理インターフェイスのネットワークエンドポイントに到達できないようにします。
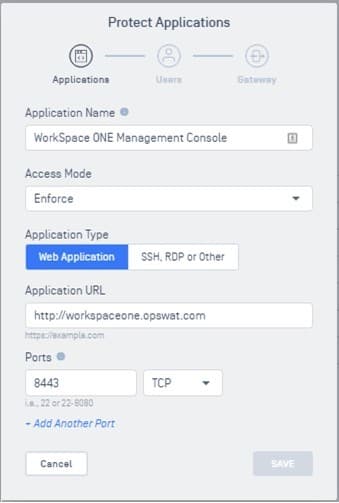
MetaDefender Accessは、このような管理インターフェイスを簡単に保護することができます。ゲートウェイを設置した後、保護するアプリケーション(この場合はWorkSpace ONE Access管理コンソール)を定義するだけです:
より詳しい情報を得るには
OPSWAT MetaDefender Accessがお客様の重要なインフラストラクチャの保護にどのように役立つかの詳細については、今すぐお問い合わせください。
参考文献
CVE-2020-4006 VMware AdvisoryVMSA-2020-0027.2 (vmware.com)
最近修正されたVMwareの欠陥を悪用するロシアのハッカー、NSAが警告|SecurityWeek.Com
ロシアの国家支援組織が、VMware® Workspace ONE の脆弱性を悪用し、危殆化した認証情報を使用してアクセスを行っています。
NSAサイバーセキュリティ勧告:悪意ある行為者が認証メカニズムを悪用してCloud アクセス > 第16空軍(空軍サイバー) > ニュース (af.mil)
