ガス圧縮ステーションでの日常的な遠隔保守作業を想像してみてください。請負業者がVPN経由でログインし、コンプレッサーの制御盤のファームウェアを更新し、PIDループのパラメータを再設定します。これは、ステーションの円滑な稼働を確保するための、ごく一般的な作業です。彼はこれまで、少なくとも12回は同じ作業を行ってきました。
しかし、今回は何かが違う。
請負業者は気づいていないが、彼のノートパソコンはマルウェアに感染している。一度接続されると、フラットなネットワークアーキテクチャとプロトコルレベルの保護措置の欠如により、攻撃者がOT環境全体に侵入する道が開かれてしまう。数分も経たないうちに、攻撃者は安全アラームを無効化し、ガスの流量を制御する中核的なPLCにアクセスする。脅威が連鎖的に広がる中、このステーションは36時間にわたり稼働を停止せざるを得なくなり、操業が中断され、緊急システムが作動し、対応チームが動員され、莫大な経済的損失を被ることとなった。
これは架空のシナリオですが、重要なOTシステムやサイバーフィジカルシステムへのリモートアクセスにおいて、従来のVPNに依存することの極めて現実的なリスクを反映しています。
VPNはOTではなくITのために作られた
VPNはIT環境のために設計されたもので、信頼できるユーザーがインターネット経由で企業のリソースに接続できるようにするものです。VPNは、ユーザーと内部ネットワークの間に暗号化されたトンネルを作ることで機能する。これは安全なように聞こえますが、ユーザーが信頼できることを前提としており、いったんネットワーク内に入れば、そのアクセスは制限されないか、せいぜい制御される程度です。
この信頼モデルは、OTの文脈では深い欠陥がある。ITシステムとは異なり、OT環境は混乱に対して極めて敏感であり、セキュリティ機能が制限されたレガシー機器を含むことが多く、物理的プロセスを制御するために通常24時間365日稼働している。このようなネットワークに、特に請負業者やOEMベンダーのような第三者から、管理されていない幅広いアクセスを導入することは、深刻な脆弱性を生み出す可能性がある。
VPNがOTの障害になるとき
以下は、VPNがOT環境にとって不十分である理由のほんの一部である:
- 過剰特権アクセス
VPNは多くの場合、ネットワーク・レベルのアクセスを提供する。つまり、いったん接続されると、ユーザーはOTネットワーク内で横方向に移動することができる。これは最小特権の原則に反する。 - 持続的な接続
VPNトンネルは長期間にわたってオープンな状態を維持することができるため、攻撃対象が常に存在することになる。攻撃者がエンドポイントや認証情報を侵害した場合、検知されずにアクセスを維持することができます。 - セッション・コントロールの欠如
VPNはユーザーのアクションに対するきめ細かなコントロールを提供せず、ユーザーがトンネル内に入った後のモニタリング機能も欠如している。プロトコルのフィルタリングも、コマンドの検査も、セッションの記録も、アラートもない。悪意のある行為者や過失のある技術者が変更を加えても、被害が出るまで知る方法がないことが多い。OT環境内でのユーザーの活動を可視化することも、セッション記録や監査証跡をネイティブにサポートすることもない。 - 安全でないエンドポイント
VPNはネットワークの境界をリモート・デバイスまで拡張するが、そのデバイスは安全でない可能性がある。漏洩した契約者のノートパソコンが、重要なシステムへの侵入口となる。 - OTプロトコルとのネイティブな統合がない
従来のVPNは、OT特有のプロトコルを理解したり管理したりできない。そのため、プロトコルレベルのフィルタリングやコマンド制限を実施する機能が制限されている。さらに、VPNは、Modbus、DNP3、またはBACnetのような本質的に安全でない産業用プロトコルを保護または分離することはできません。これらのプロトコルには、暗号化や認証が組み込まれておらず、VPNトンネルを通して公開されると、簡単にハイジャックされてしまいます。 - 高い運用オーバーヘッド
VPNとジャンプサーバーは管理が複雑で、監査が難しく、特に複数の契約業者やサイトが関与している場合は、拡張に費用がかかることが多い。
より安全でスマートな代替手段:MetaDefender OT Access
エンター MetaDefender OT Access-MetaDefender OT Accessは、産業環境に特化して構築された、セキュアでポリシー駆動型のリモートアクセスソリューションです。従来のVPNとは異なり、デフォルトではエンドポイントを信頼しません。その代わりに、厳格なアクセスルール、セッション制御、プロトコル検査を実施します。
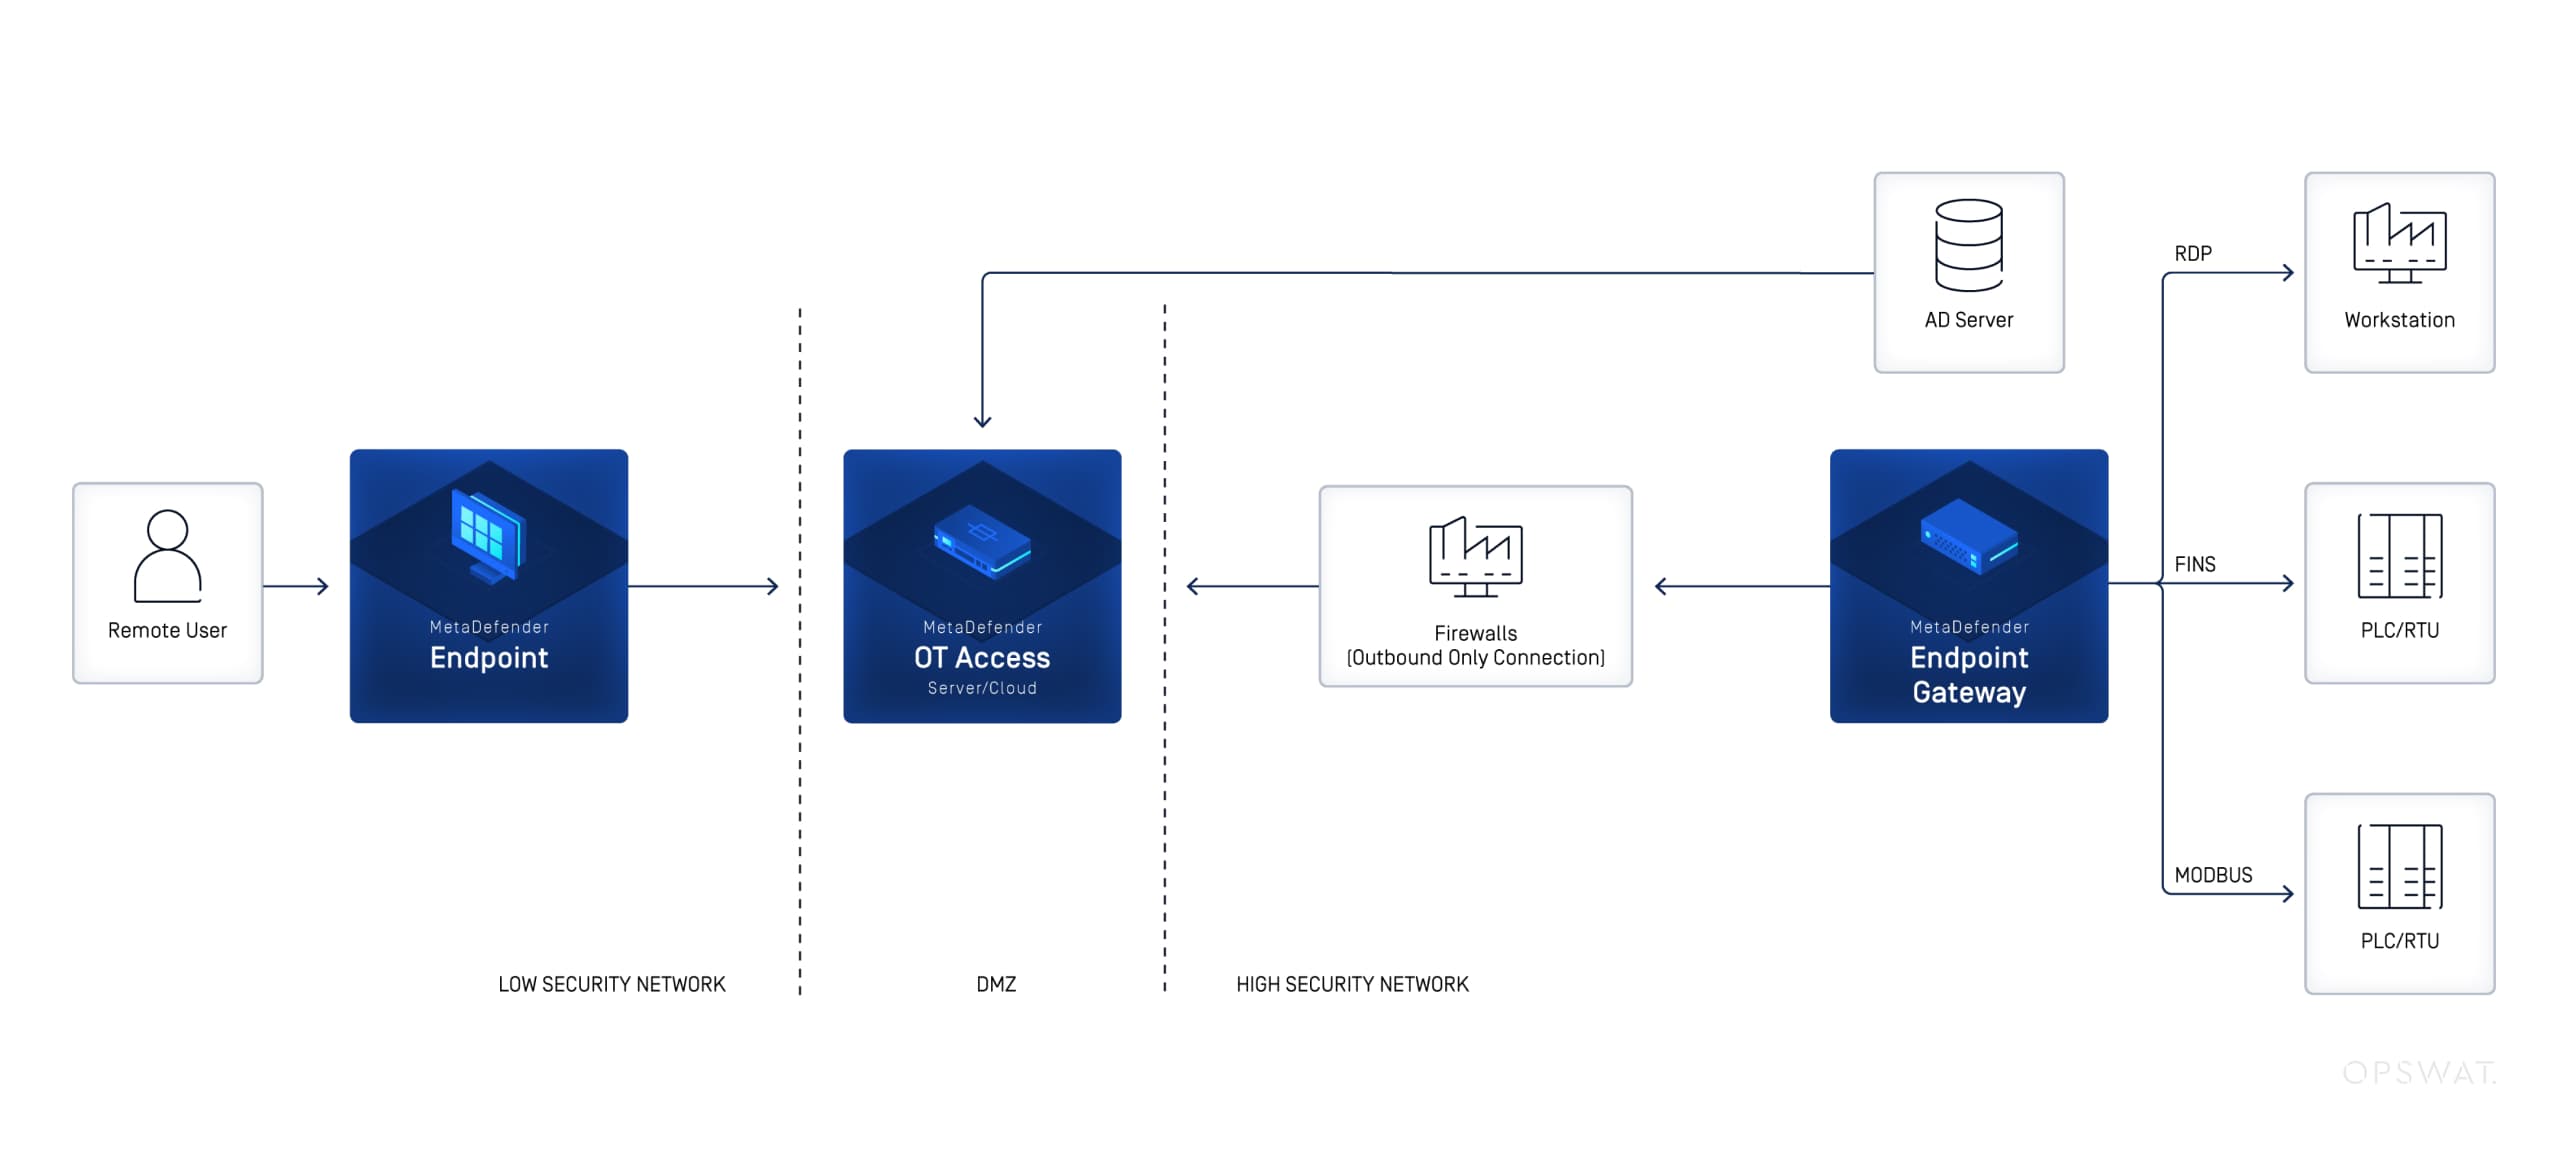
MetaDefender OT Access 主な機能は以下の通りです:
許可されたユーザーのみが、特定のアセット、プロトコル、セッションにアクセスできます。オープントンネルや不要な権限はもう必要ありません。
すべてのアクセス・セッションは、承認ワークフローによって許可することができ、アクセスを許可する前に人間の監視を保証する。
MetaDefender OT Access リモートセッションの完全な監査証跡を提供し、コンプライアンスやフォレンジック調査にとって重要です。
VPNとは異なり、MetaDefender OT Access OTプロトコルを理解し、ディープパケットインスペクション、コマンドフィルタリング、通信境界の強制を可能にします。
エンドユーザーが直接OTネットワークに接続することはない。その代わり、セッションはセキュアなジャンプポイントを通じて仲介されるため、攻撃対象は大幅に減少する。
VPNはドアを開ける。MetaDefender OT Access それをガードし続けます。
Industrial 組織は、もはやOT環境におけるVPNがもたらすリスクを許容することはできません。攻撃対象は拡大し、敵は最も弱いリンク(多くの場合、リモート・アクセス)を悪用している。NERC CIP、IEC 62443、NIST 800-82などの規制フレームワークは、すでにリモート・アクセス経路に対するより厳格な管理を強調している。
MetaDefender OT Access 、ゼロトラストの原則と産業ネットワークの現実に沿った最新の代替手段を提供します。VPNをセキュアで観測可能なポリシー駆動型のリモートアクセスソリューションに置き換えることで、OT環境は運用効率を犠牲にすることなく回復力を維持することができます。
