医療用デジタル画像通信規格(DICOM)は、X線、CTスキャン、MRI、超音波などの医療画像情報の送信、保存、検索、印刷、および表示に関する国際規格です。DICOMファイルは、ファイル形式の定義とネットワーク通信プロトコルで構成されています。
DICOMファイルにマルウェアが含まれている可能性はありますか?
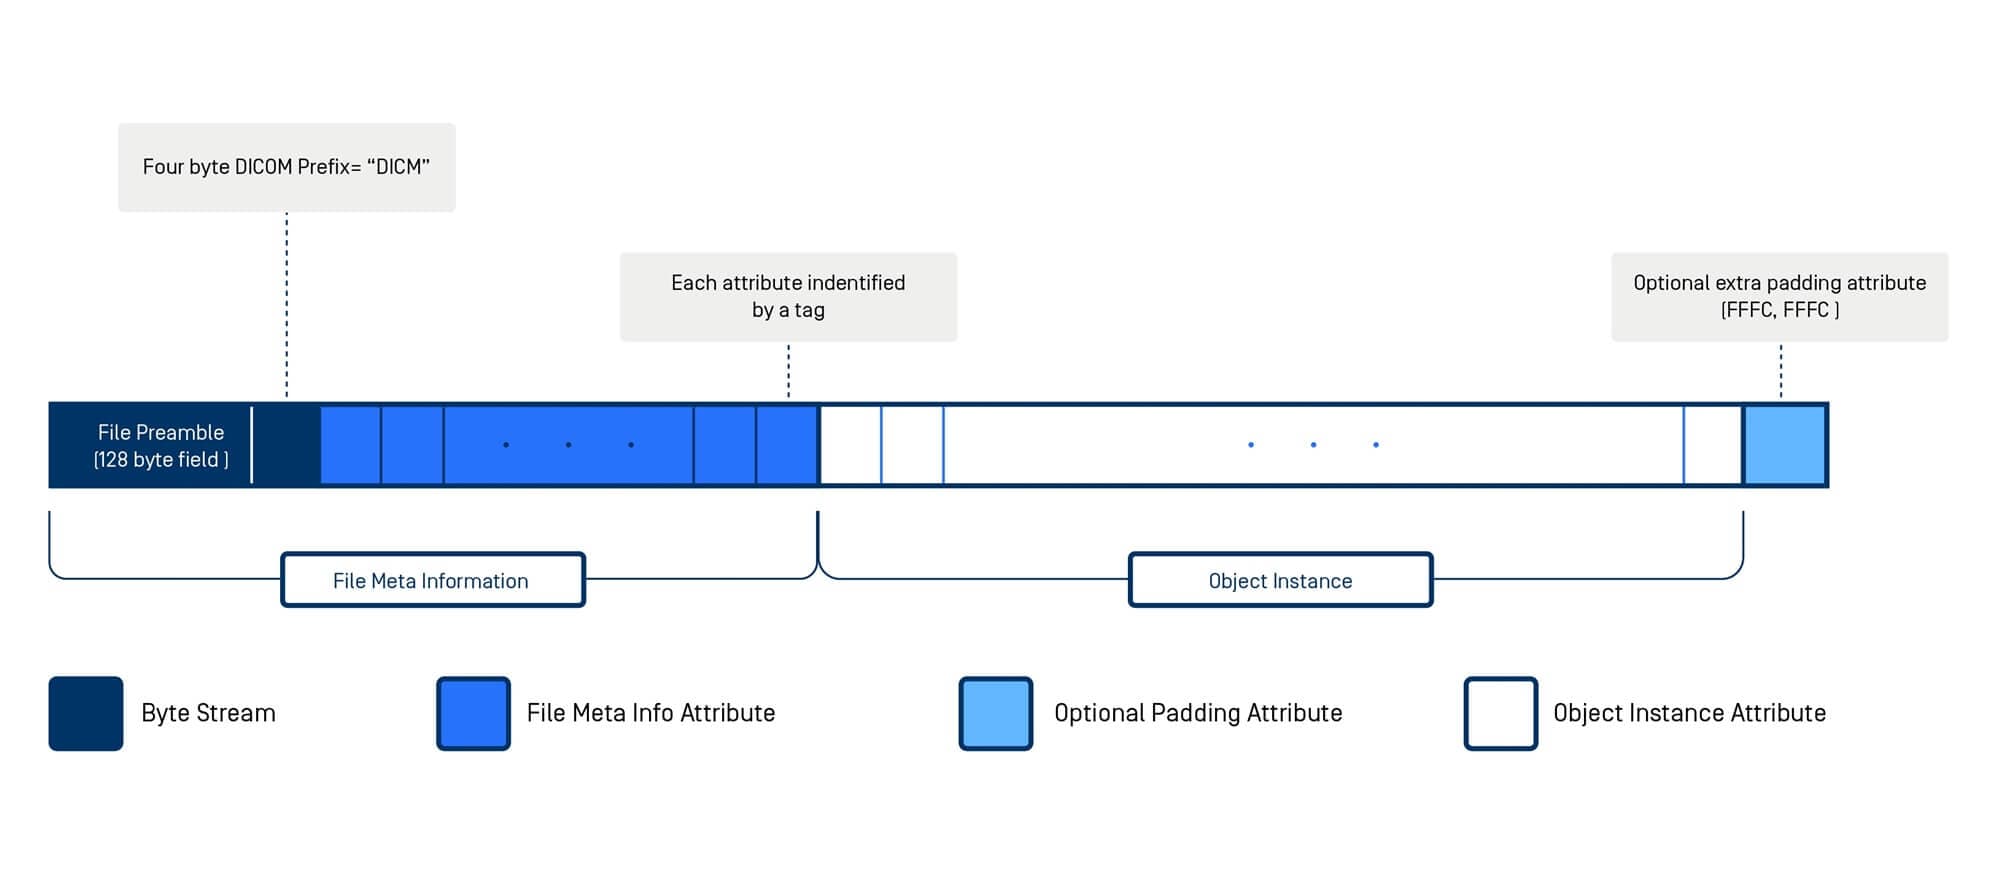
DICOMファイルヘッダは、128バイトのファイルプリアンブルと4バイトのDICOMプレフィックスで構成される。このプリアンブルは、医用画像ファイルを DICOM と非 DICOM ソフトウェアの両方で処理できるようにするための互換性機能の一部です。
- DICOMビューアは、ファイルのプリアンブルを無視し、DICM文字列を観察し、DICOMコンテンツを処理し、DICOM画像を表示する。
- TIFFビューアは、ファイルプリアンブルのオフセット情報を使用して、ファイル内の画像ピクセルデータにアクセスし、表示することができます。
残念なことに、このプリアンブルの設計は、悪意のあるコードを拡散する新たな方法を脅威者に与える可能性がある。他のファイルタイプ、例えば.exeのヘッダーを使用することで、攻撃者はマルウェアを通常のDICOMファイルに隠すことができる。病院向けのサイバーセキュリティ・ソリューションを提供するCylera社は、CVE識別子CVE-2019-11687が割り当てられているこの脆弱性の技術的詳細と概念実証(PoC)コードを公表した。
具体例を挙げて、Deep CDR™テクノロジー(コンテンツ無害化・再構築)がこの問題をどのように解決できるかを見てみましょう:
この場合、Deep CDR™テクノロジーが不正なコンテンツを除去し、正当なデータのみでDICOMファイルを再構築しました。したがって、ファイル拡張子を.exeに変更しても、この処理済みファイルでは動作しません。結果として、悪意のあるコードは実行不能となります。また、ファイル構造の完全性が完全に保持されるため、ユーザーは機能性を損なうことなく安全にファイルを利用できます。
Deep CDR™テクノロジーは、組織に流入するすべてのファイルが有害でないことを保証し、ゼロデイ攻撃や回避型マルウェアの防止を支援します。当社のソリューションは、PDF、Microsoft Officeファイル、HTML、および多数の画像ファイル形式を含む100種類以上の一般的なファイル形式のサニタイズをサポートします。
OPSWAT 先進技術の詳細を理解し、組織を包括的に保護する方法を学ぶには、今すぐお問い合わせください。
参考までに:
- 「DICOMライブラリ - DICOMフォーマットについて".2020.Dicomlibrary.Com.https://www.dicomlibrary.com/dicom/.
- 「D00rt/Pedicom".2020.Github.https://github.com/d00rt/pedicom/tree/master/PoC/polyglot
video { max-width:100%; }
