原文は2022年4月14日に発表された。
北米電力信頼性公社(NERC)は、北米の電力システムの運用に必要な資産のセキュリティを確保するとともに、
重要インフラ分野において卓越した水準を実証しています。 その要件と相まって、電力情報共有・
分析センター(E-ISAC)の存在も、サイバーセキュリティの成熟度を示すもう一つの証であり、NERCにとってサイバーセキュリティがいかに重要であるかを裏付けています。2月に発表されたNERCの2021年年次報告書では、サプライチェーンの脆弱性、ランサムウェア、および重要インフラ保護(CIP)に焦点を当て、エネルギー業界におけるデジタルトランスフォーメーションに伴い増加する攻撃の現実を浮き彫りにしました。
信頼性はNERCにとっても重要であり、NERCとその地域事業体から構成される電気信頼性機構(ERO)エンタープライズチームがあるほどだ。信頼性には悪天候など多くのトピックが含まれるが、サイバーセキュリティも大きな役割を果たしている。2015年のウクライナの送電網へのサイバー攻撃は、ロシアとの紛争が続く中、誰もが最重要視している。
このようなサイバーセキュリティへの懸念がないわけではない。バイデン政権は、ソーラーウインズのサプライチェーン・ハッキングにロシアが関与したとして制裁を科した。NERCの報告によると、E-ISACはさまざまな政府機関と緊密に連携し、この攻撃に対する業界の対応を調整するためにタイガーチームを結成した。さらに最近では、Log4Jの脆弱性がサードパーティのリスクに関する懸念を再燃させている。
ロシアはまた、過去2年間に記録的なレベルに達したランサムウェア攻撃の安全な避難所とみなされている。コロニアル・パイプラインの攻撃とそれに伴う操業停止は、電気部門にとって特に身近な出来事であり、NERCはE-ISACを通じて情報共有を強化することにより、防御の改善に引き続き注力するよう求めている。
情報共有、分析、関与でセキュリティを強化
NERCによると、E-ISACの長期戦略計画の3つの柱は、情報共有、分析、関与である。これらの原則は業界全体の情報共有を意図しているが、まずは内部から始めなければならない。セキュリティ・オペレーション・センター(SOC)とインシデント対応(IR)チームの構築は、サイバーセキュリティの成熟度を向上させる上で大きな役割を果たすが、最も先進的な組織は、手作業で行われるプロセスの多くを自動化し、組織化することができるツールに目を向けている。
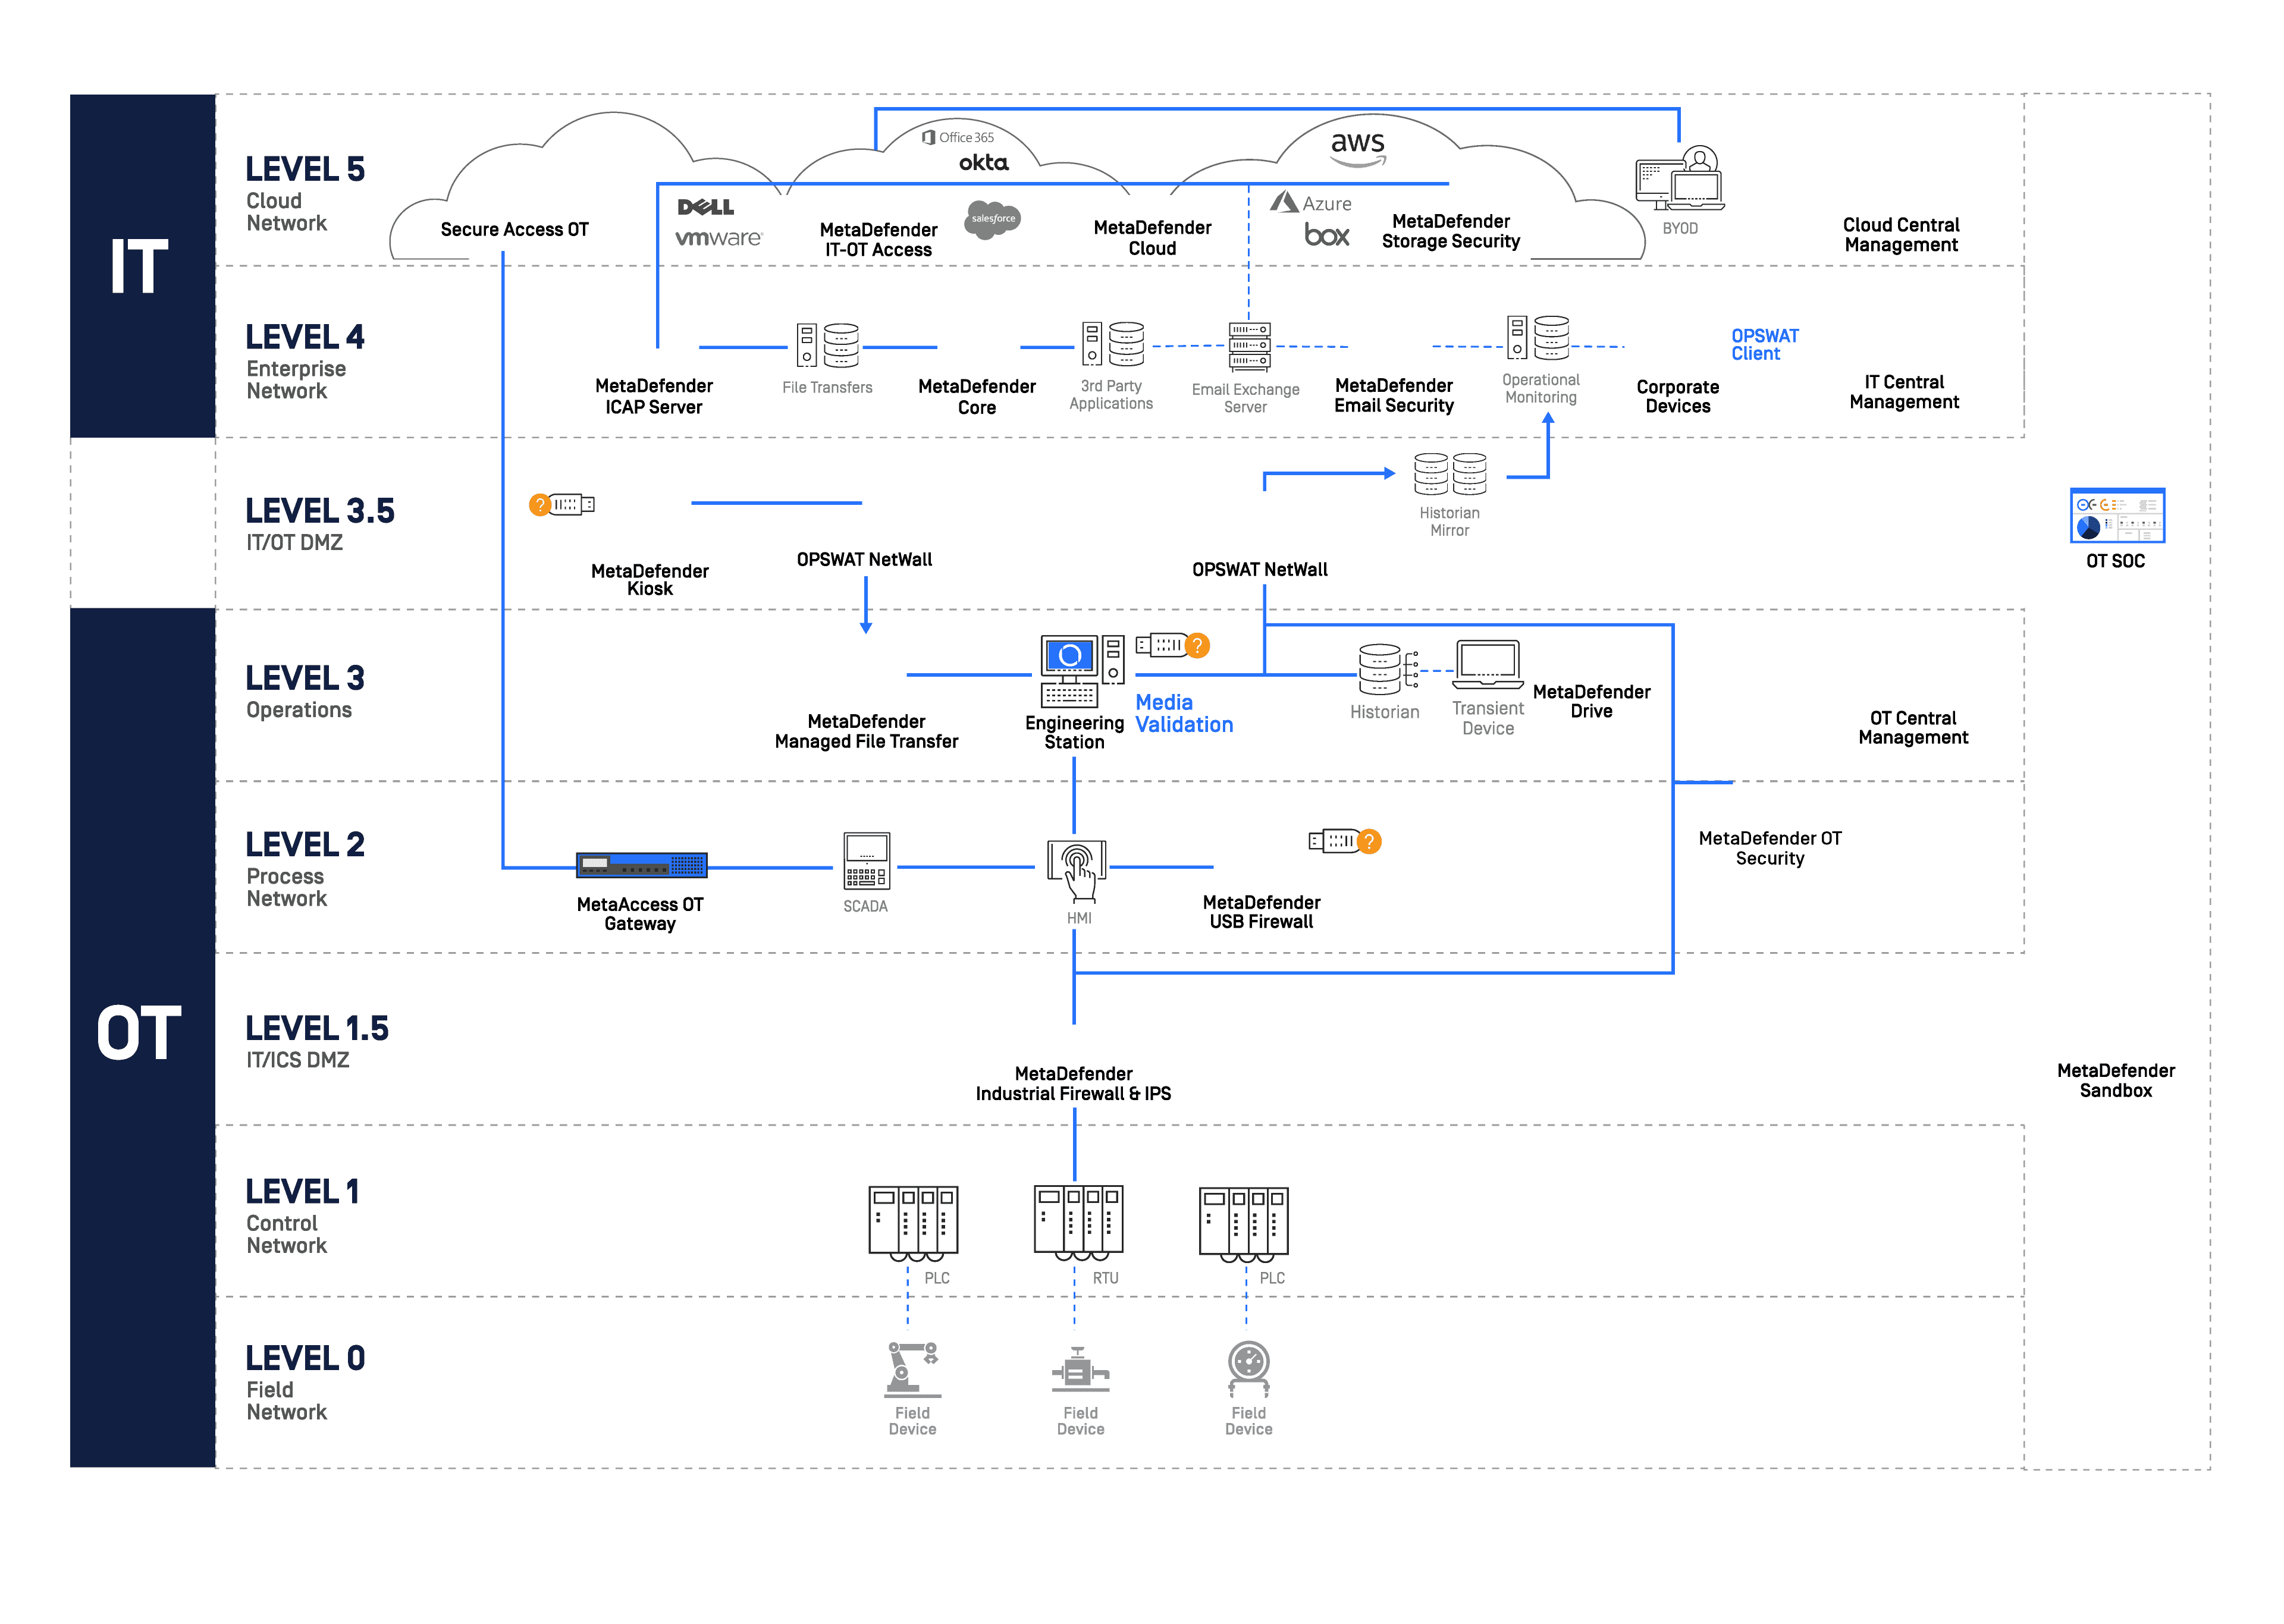
また、NERCは、「Supply Chain 基準」として総称される3つの新たなCIP要件を承認しており、これらは2022年10月1日に発効する。 OT(オペレーショナル・テクノロジー)環境は通常、ITシステムから隔離されているため、従来のIT環境に複雑さを加えることになり、これらの規制への対応は困難を伴う場合があります。エアギャップネットワークでさえ、ITチームやOTチーム、エンジニア、請負業者が、ポータブルメディアを使用してこれらのシステムの運用、保守、更新、監査、管理を行うために必要となる直接的な物理的アクセスに対して脆弱です。困難ではありますが、こうしたシナリオへの対応策として、OPSWAT社の MetaDefender Kioskのような物理アプライアンスを導入し、高セキュリティ施設に入る前にポータブルデバイスやリムーバブルメディアをスキャンしてサイバーセキュリティ上のリスクを検知することです。
政府がサイバーセキュリティと重要インフラの保護に重点を置く中、NERCは他の多くの重要インフラ部門より一歩先を行っているようだ。ゼロ・トラストがサイバーセキュリティに関する国家的な会話に加わるにあたり、可視性、分析、自動化、オーケストレーションの基礎から始めることが重要である。
ブログ:サイバーセキュリティコンプライアンスの理解(ビジネスを守り、競争優位性を獲得する)
OPSWAT OT &Industrial お客様の重要な環境の保護にどのように役立つかを学び、詳細については当社のサイバーセキュリティエキスパートにお問い合わせください。