NERC CIPの歴史と創設理由
NERC CIP(North American Electric Reliability Corporation Critical Infrastructure Protection)基準は、BES(北米一括受電システム)内の脆弱性が認識されるようになったことを受けて制定された。2000年代初頭、停電やサイバー攻撃の件数が大幅に増加し、標準化された系統保護規制の必要性が浮き彫りになった。その主な目的は、物理的およびデジタル・インフラストラクチャへの脅威から電力網を保護し、国家の安全保障と安定に不可欠な電力の継続的供給を確保することであった。
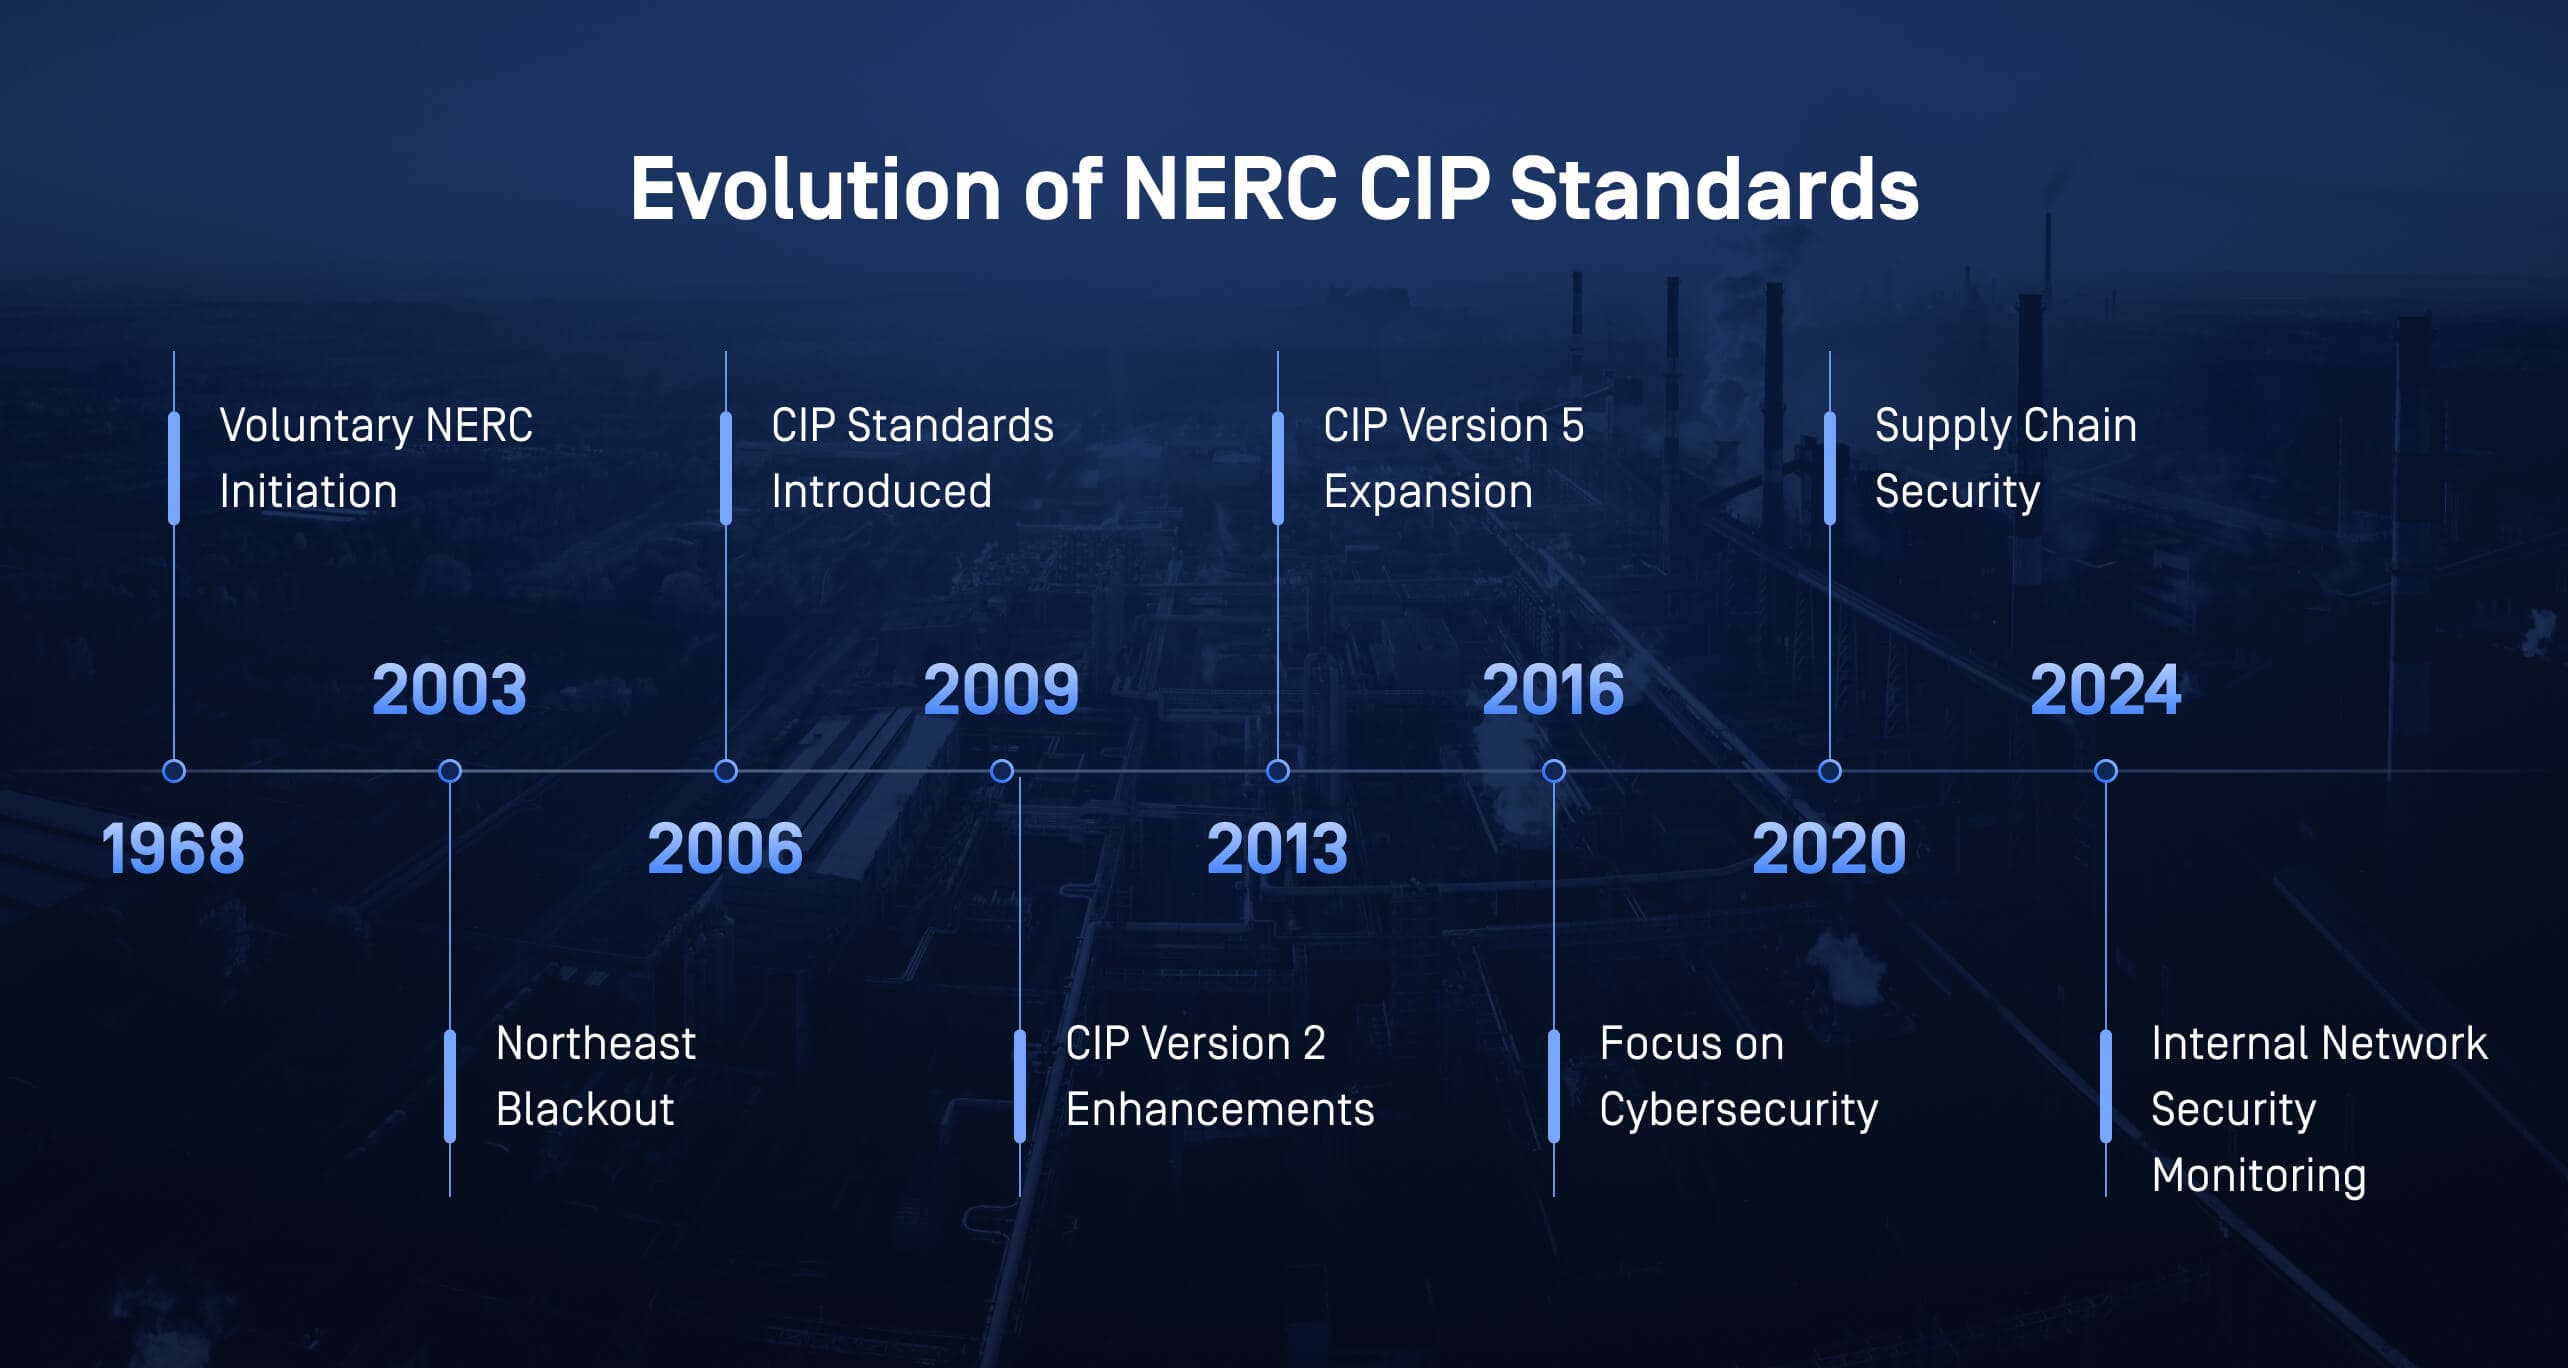
Industrial サイバーセキュリティのためのNERC CIP規制の進化
Since its inception in 1968, NERC CIP has undergone multiple revisions to adapt to the changing threat landscape. Initially focused on physical security, the standards expanded to include cybersecurity measures as cyberthreats became more sophisticated. The focus of NERC CIP has gradually expanded to more comprehensive grid protection measures, such as access management, system integrity, and incident response. This shift reflects a move from simple protection to ensuring operational resilience, safety, and uptime.
資産の可視化、ネットワーク監視、脅威検出
クリティカルな産業環境、特にレガシーシステムで稼働している環境では、異常な通信、動作、または設定ミスによる混乱を防ぐために、すべての資産を説明し、監視することが極めて重要です。CIP-002からCIP-011までのNERC CIP標準は、重要な資産を特定し、その安全性を確保し、侵害の兆候を監視するための要件を強調しています。
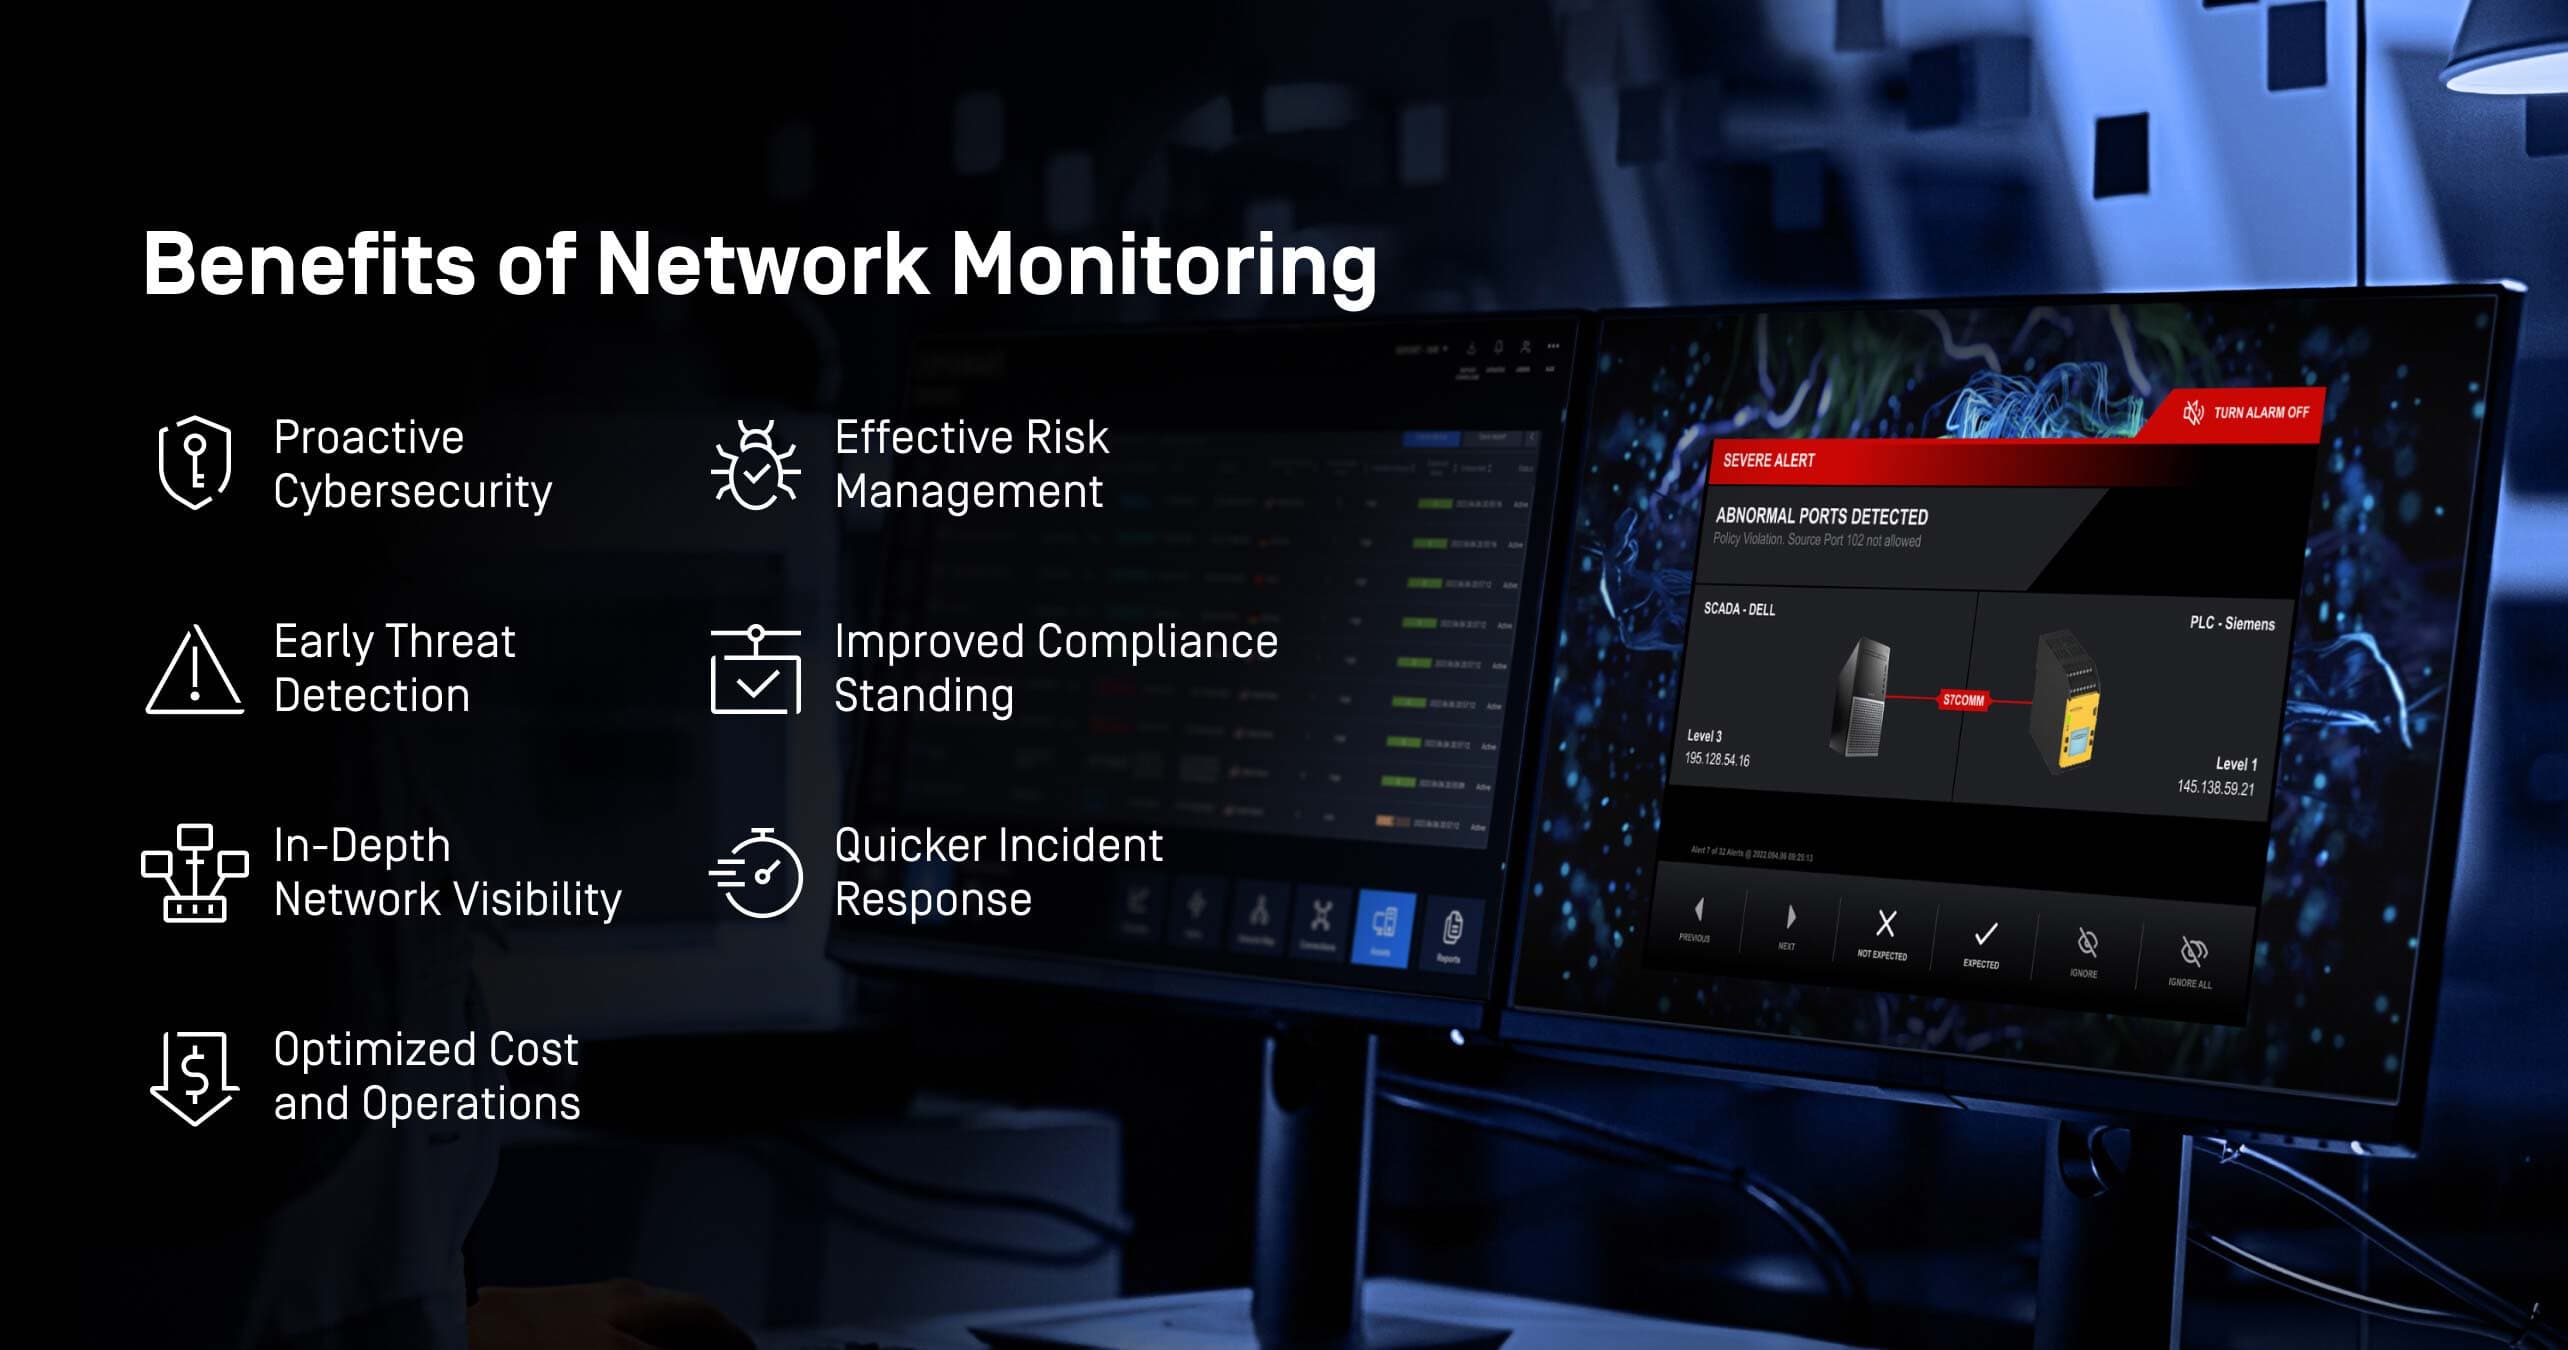
ネットワーク・モニタリングについては、NERC CIPはネットワーク・トラフィックとアクティビティを継続的に追跡し、セキュリティ侵害のシグナルとなり得る異常を検出するシステムを要求している。産業環境では、潜在的な脅威が実際の攻撃に具体化する前に特定できるツールが必要であるため、脅威の検出と防止もNERC CIP標準の中核をなす。これには、潜在的な攻撃ベクトルを幅広くカバーするために、シグネチャ・ベースと行動ベースの両方の手法が含まれる。
ツールIDS(侵入検知システム)とSIEM(セキュリティ情報・イベント管理)は、リアルタイムのセキュリティに関する洞察を得るために不可欠である。
CIP-015-01の新機能と期待されるもの
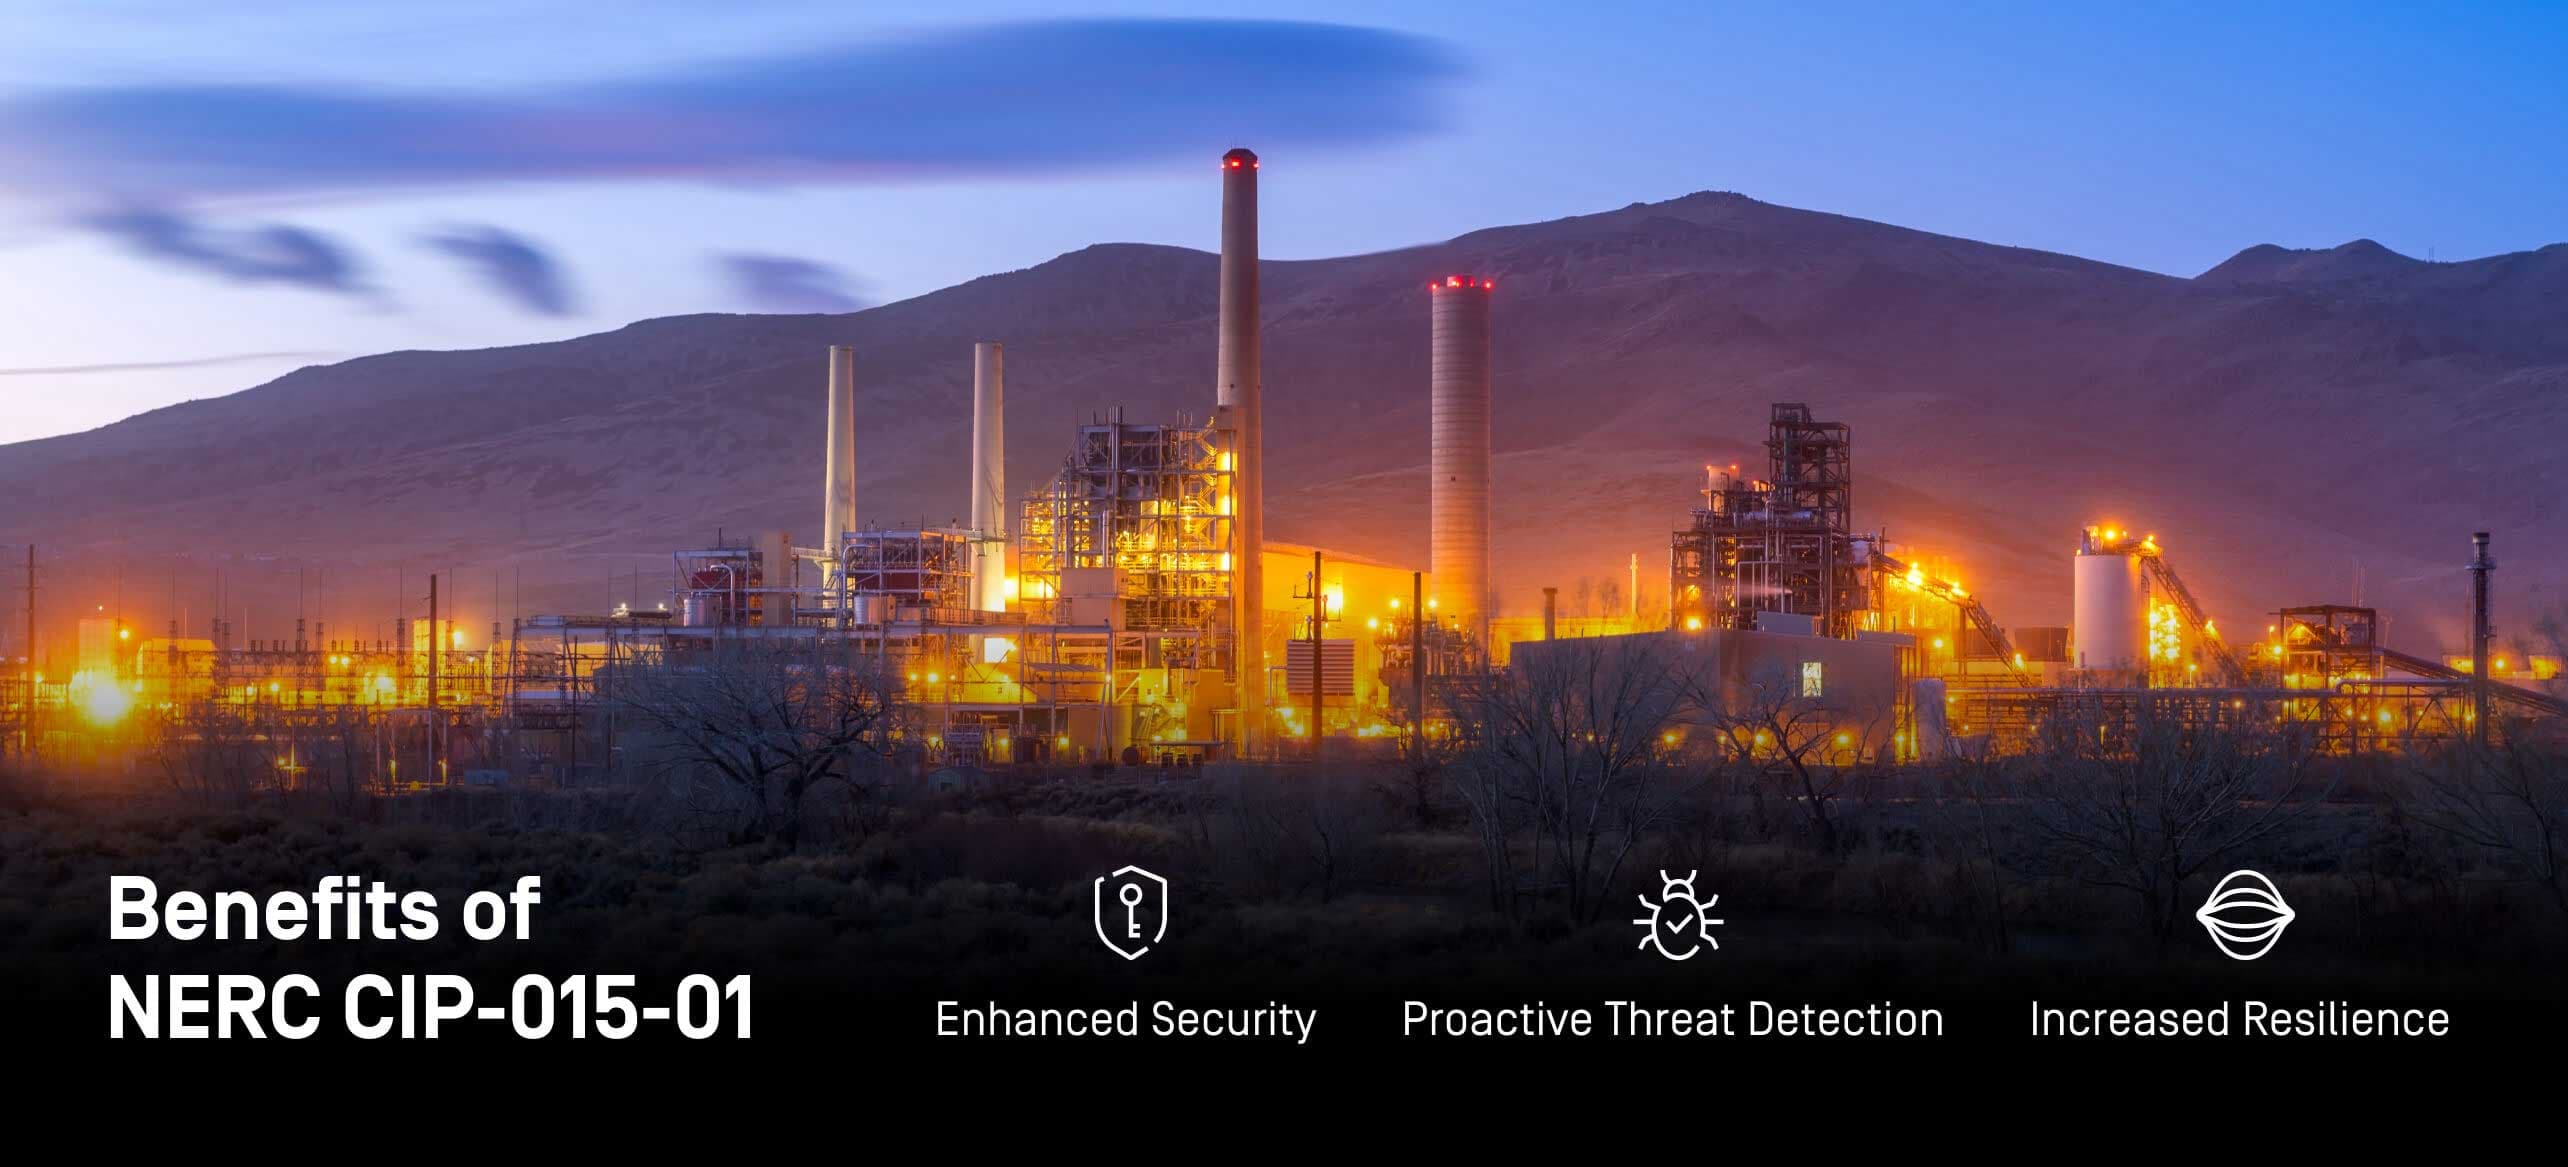
重要なインフラ環境は、攻撃の初期段階に焦点を当てることが多い従来の境界防御を回避できる脆弱性に直面しています。CIP-015-01は、新たな脅威に対処するための改良を導入し、最新のサイバーセキュリティのベストプラクティスを取り入れています。CIP-015-01の主な更新点は、サプライチェーン管理、脆弱性評価、影響度の高い・中程度のBESサイバーシステムの電子セキュリティ境界と関連システムの監視強化に重点を置いています。
歴史的に、CIP基準は主に電子的なセキュリティ境界の保護に焦点を当てていた。しかし、2023年、FERC(連邦エネルギー規制委員会)は、内部ネットワーク内の脆弱性に対処するため、INSM(内部ネットワーク・セキュリティ・モニタリング)の改善を義務付けた。NERCはこれに対し、2024年1月にINSMの導入に関する報告書を発表し、"外部ルーティング可能な接続性を持たない低・中衝撃度BES "のネットワークに重点を置いた。引き続き、強固なINSMの実施、継続的なネットワーク監視、INSM戦略強化のための強固な基盤の確立を目指す方向性が示されている。
CIP-015-01の主な更新点:
内部ネットワーク・トラフィックを監視するための要件をより厳格化し、ネットワーク内での不正アクセスや不正移動を検出・防止することに重点を置く。
内部ネットワーク内の潜在的な脅威に対応するためのプロトコルを強化した。これには、文書化の改善や、基本的な活動と異常な活動の区別などが含まれる。
イベントデータ、システム構成、ネットワーク通信を維持・共有するための文書化要件が増加し、より優れた分析と脅威の洞察につながる。
NERC CIP-015-01が重要な理由とINSMにとってのメリット
NERC CIP-015-01は、重要インフラにおける包括的なINSMの実践の発展における重要な進歩である。サイバー脅威が進化するにつれて、内部ネットワーク活動を監視し対応する能力はますます不可欠になる。
MetaDefender OT Security™: One Solution for Your NERC Needs
MetaDefender OT Security は、NERC CIP コンプライアンス要件に合わせて設計されており、資産の可視化、ネットワーク監視、脅威検出のニーズに対応するソリューションを提供します。当社の製品は、これらの規制を深く理解した上で開発されており、INSMの最新のCIP-015-01アップデートを含め、NERC CIPが定める厳しい基準を確実に満たすことができます。MetaDefender OT Security を選択することで、重要なインフラを保護するだけでなく、規制への準拠、リスクの低減、運用の回復力の強化を実現することができます。
NERC CIP コンプライアンスを強化する準備はできていますか?MetaDefender OT Security がお客様のサイバーセキュリティとコンプライアンスへの取り組みをどのようにサポートできるか、今すぐお問い合わせください。