2025年5月6日、CISA(Cybersecurity and Infrastructure Security Agency)は厳しい警告を発した:OTシステムを標的にしたサイバー脅威が増加している。これらの攻撃者が常に最先端の戦術を展開するとは限りませんが、その影響は壊滅的なものになる可能性があります-特に、エネルギー、水、輸送のような重要なインフラ部門を混乱させる場合。特に、エネルギーや水、交通といった重要なインフラ部門を混乱させた場合はなおさらだ。昨年は、攻撃の70%が重要インフラに関連していた。そのうち40%にマルウェアが導入され、マルウェア導入の30%でランサムウェアが選択されています*。
公共サービスの信頼性が、相互接続されたシステムのレジリエンスにかかっている現代において、OT脅威への防御は単なる選択肢ではなく、極めて重要な課題です。
なぜOTは脆弱なのか
OTシステムは、重要なサービスを維持するための機械や物理的なプロセスを操作します。従来のITシステムとは異なり、OTは歴史的にサイバーセキュリティではなく、安全性とアップタイムのために設計されてきました。デジタルトランスフォーメーションとIT/OTコンバージェンスが加速する中、かつては隔離されていたこれらの環境も、今や企業のITネットワークと同じ脅威環境にさらされている。
一般的な脅威の脆弱性には以下のようなものがある:
- パッチの適用されていない古いシステム
- 安全でないリモートアクセス
- 機器設定の不備
- ヒューマンエラーとサイバー衛生の欠如
OTサイバー攻撃のコスト
OT違反の結果は、データ損失だけにとどまらない。主なリスクは以下の通り:
- 業務妨害:素朴な攻撃であっても、生産ラインを停止させたり、エネルギー・グリッドを不能にしたり、水処理システムを中断させたりすることができる。
- 安全上の危険:医療や公共事業などの業界では、サイバーインシデントが人の安全に直接影響を与える可能性がある。
- 金銭的損失:OTインシデントからの回復には、規制上の罰金や清掃費用から、永続的な風評被害まで、多額の費用がかかる可能性がある。
このようなレガシーなインフラと増加する接続性の組み合わせは、攻撃者にとって高確率で標的となる。
Secure 環境をSecure するための5つの方法
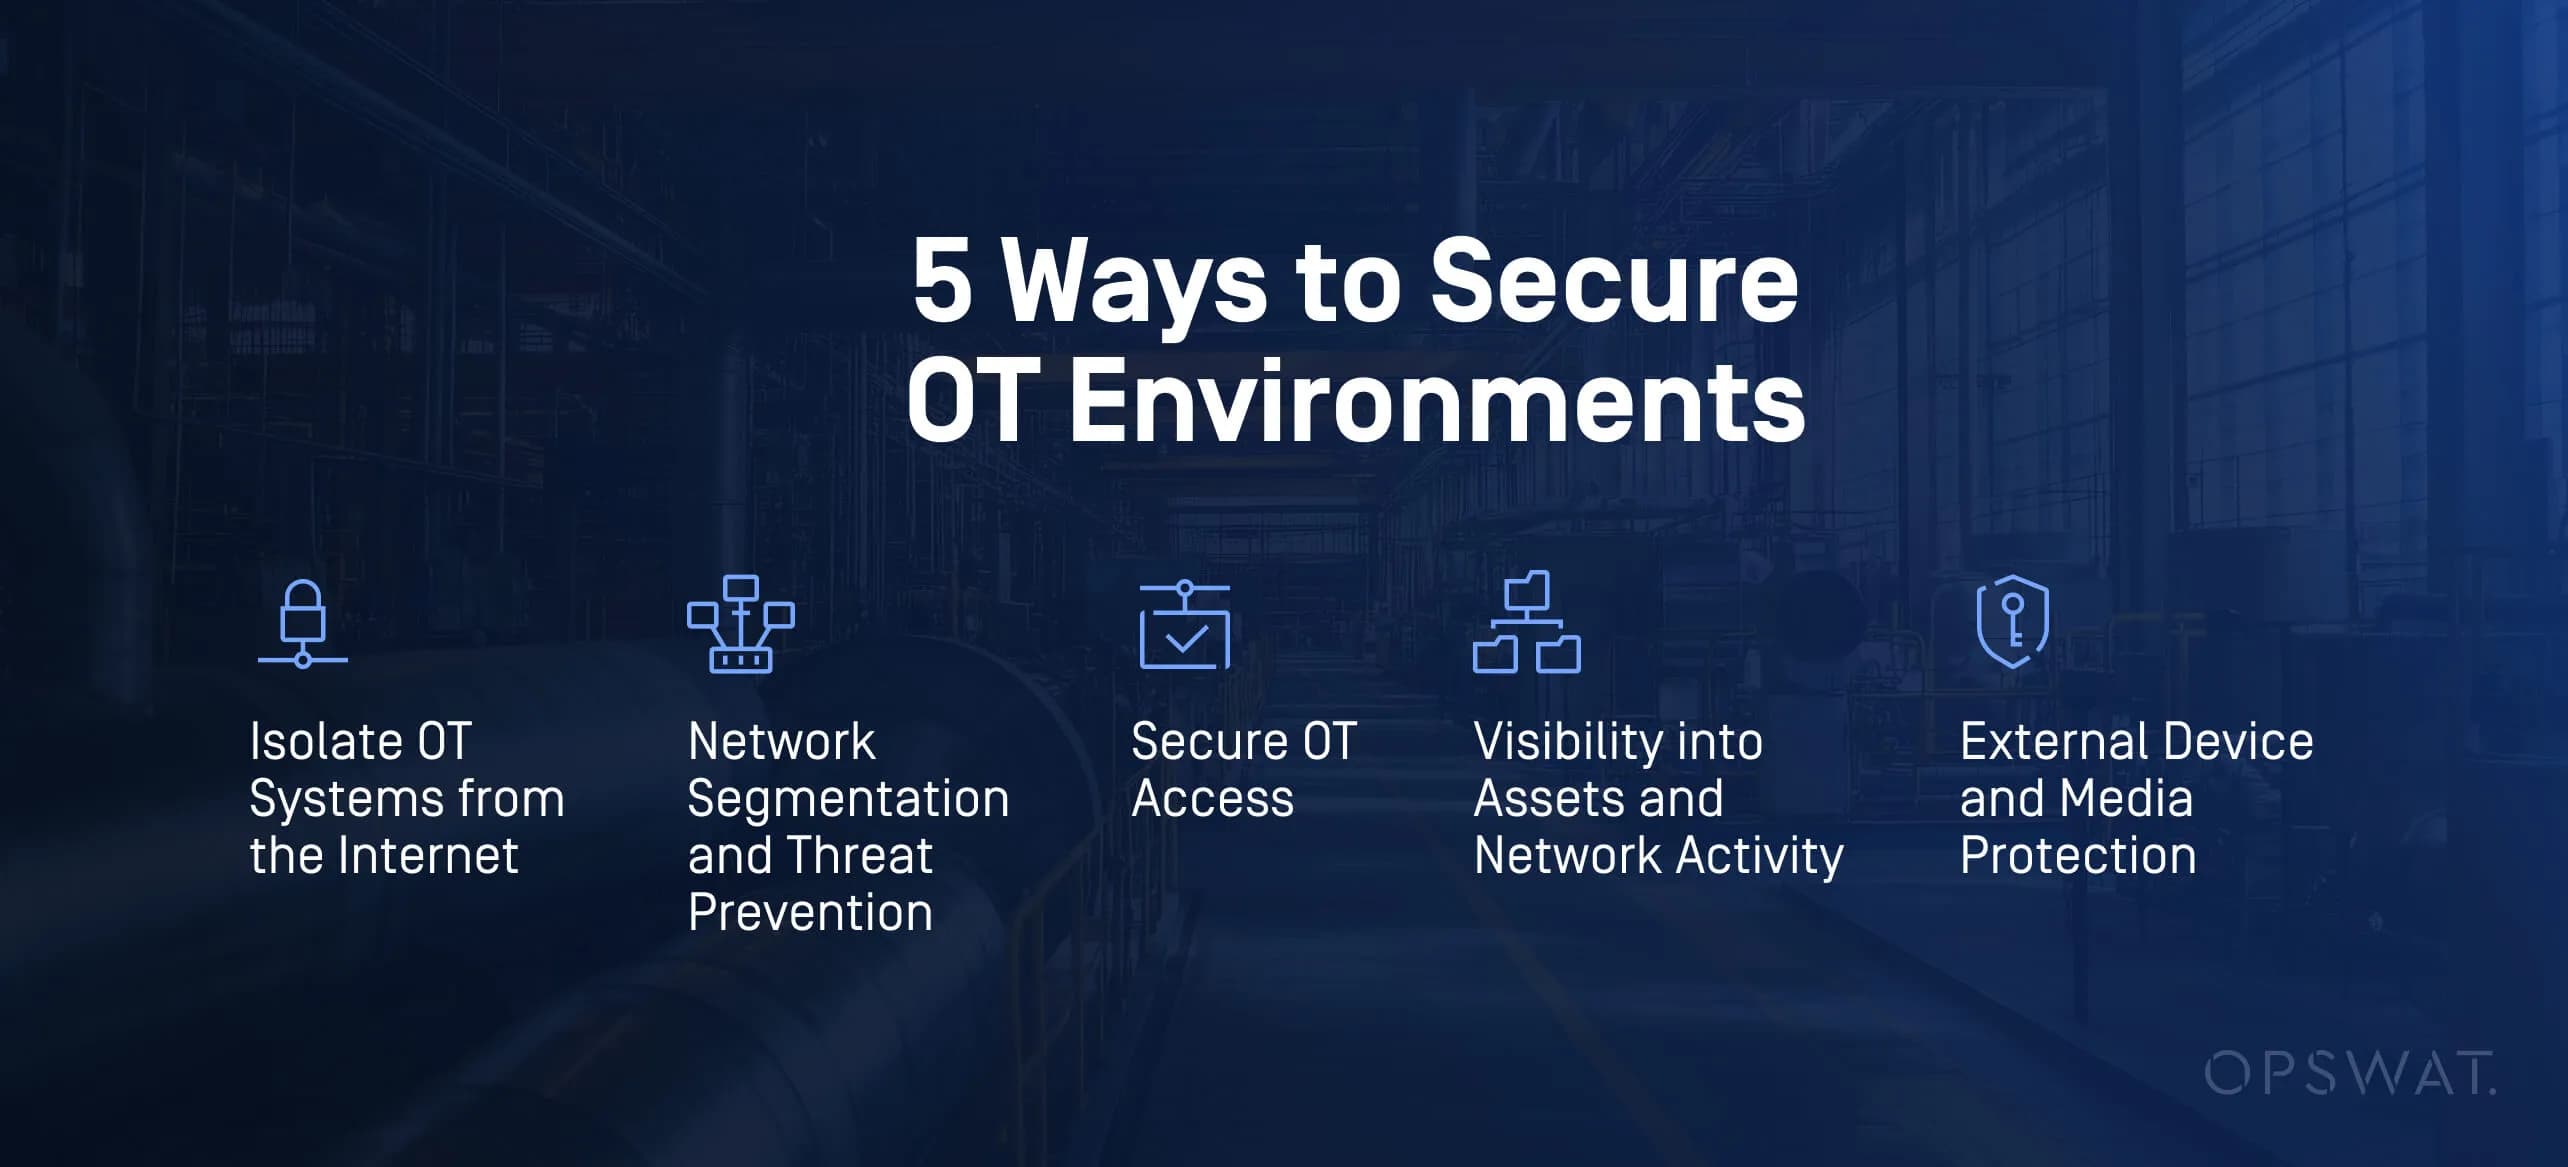
高度な OT の脅威から保護するためには、空中に設置された産業用制御システムから IT/OT のハイブリッド・ネットワークまで、OT 環境特有の課題に対応する多層防御戦略が必要です。このような複雑なシステムを保護するのは大変なことですが、ここではサイバーセキュリティ体制を成熟させるための実行可能な5つの方法を紹介します:
1.インターネットからOTシステムを隔離する
OTデバイスは、長年にわたり運用され続けており、基本的なセキュリティ機能が欠如していることがよくあります。「SANS 2025 ICS/OTサイバーセキュリティ予算報告書」によると、ICS/OTへの攻撃の33%は、インターネットからアクセス可能なデバイスを起点としていることが判明しました**。外部からの脅威から資産を保護するためには、OTデバイスをインターネットから隔離することが極めて重要です。 OTドメインとエンタープライズドメインの間にエアギャップを設けることでOT資産を保護できますが、運用上の非効率性が生じます。OPSWATの「NetWall 」データダイオードおよび一方向セキュリティゲートウェイは、重要なOT資産の周囲に効果的なエアギャップセキュリティを構築し、外部からの脅威を遮断すると同時にOTデータをリアルタイムで複製することで、事業継続性を維持します。
2.ネットワーク・セグメンテーションと脅威防御
攻撃の58%は、ITシステムの侵害がICS/OTネットワークに波及したことが原因です。これは、IT環境とOT環境が相互に連携している実態と、リスクのあるIT環境からICS/OT環境を保護するための統合的なセキュリティ対策の必要性を浮き彫りにしています。OPSWAT の MetaDefender NetWall Optical Diode および MetaDefender Industrial Firewall IEC 62443に準拠してOTネットワークを個別の運用ゾーンに分割します。IEC 62443では、制御システム内のさまざまなサブシステムを分割・隔離するために、「ゾーン」および「コンジット」という概念が導入されています。 ゾーンとは、重要度や影響度などの要因に基づき、共通のセキュリティ要件を共有する論理的または物理的な資産のグループとして定義されます。OPSWATのNetWall 光ダイオードを用いて実装されたコンジットは、ゾーン間のデータフローを制限します。 OPSWATのセキュリティソリューションによって実施されるネットワークのセグメンテーションは、OT資産をネットワークの他の部分から隔離し、特定のゾーンに侵入した脅威の拡散を阻止することで、潜在的な脅威を制限するのに役立ちます。
3.OT Access Secure
OT 環境への安全なアクセスを提供する方法は、重要なシステムのサポートと保守のために重要である。しかし、リアルタイムの本人確認、デバイスのコンプライアンス・チェック、セッション監視などの機能でセキュリティを確保し、信頼できるユーザーとエンドポイントだけが重要なシステムに接続できるようにすることが重要です。過去12か月間に、重要インフラストラクチャ組織の27%が、不正アクセス、セキュリティ侵害、データ損失、運用の中断、さらには製品、プロセス、財産への損害を含む、制御システムに関わる1つ以上のセキュリティ・インシデントを経験したと報告している**。と MetaDefender OT Accessは、サードパーティ、請負業者、遠隔地の人員のアクセスを管理することができます。
4.資産とネットワーク活動の可視性
脅威の主体がますます産業用システムを標的にするようになっているため、組織にはガイドラインに沿うだけでなく、それを運用するソリューションが必要です。CISAの緩和計画は、資産の可視化、制御されたアクセス、安全なアップデートを強調しています。 MetaDefender OT Securityは、セグメント化されたネットワークを一元的に可視化し、厳格なアクセス制御を実施します。
5.外部デバイスとMedia 保護
周辺機器やリムーバブル・メディアは、依然として OT 環境で最も悪用される攻撃ベクトルの一つである。これはOT環境における潜在的な攻撃ベクトルとなり得ます。MetaDefender Kiosk MetaDefender Drive、ネットワークに接続される前にUSB ドライブやその他の外部デバイスをスキャンしてサニタイズし、マルウェアを除去してファイルの整合性を検証します。
よりSecure を築く
今日の攻撃は、OTサイバーセキュリティに対するプロアクティブで徹底的な防御アプローチを要求しています。OPSWAT目的別ソリューションを統合することで、企業はリスクプロファイルを劇的に削減し、安全性を高め、業務継続性を確保することができます。
OPSWAT ソリューションが、重要なものを守るために世界中で信頼されている理由をご覧ください。無料デモをご希望の方は、今すぐエキスパートにご相談ください。
情報源
*2025 IBM X-Force レポートhttps://www.ibm.com/reports/threat-intelligence
**SANS 2025 ICS/OT サイバーセキュリティ予算:支出の動向、課題、そして将来ICS/OT サイバーセキュリティ予算:支出の動向、課題、そして将来 -OPSWAT
