金融セクターにおける緊急のサイバー脅威は、積極的なリスク管理を求めている
金融セクターは、サイバーセキュリティの世界において特異な地位を占めている。この業界の組織は、セキュリティ対策のリーダーとして見られる一方で、サイバー犯罪者にとっては格好の標的でもある。ハッカーは主に、クレジット・スコアなどの機密性の高い顧客データや、社会保障番号などの個人情報を狙っています。
専門家は、金融機関へのサイバー攻撃は資金繰りの悪化、深刻な風評被害、場合によっては債務超過につながる可能性があると警告しています。私たちのクライアントは、機密情報の保存にAWS S3を使用しており、既存のAWS S3インフラにスムーズに統合できる専門的なサイバーセキュリティ・ソリューションを必要としていました。
重大なマルウェアリスクとデータ完全性の懸念により、機密データが危険にさらされる
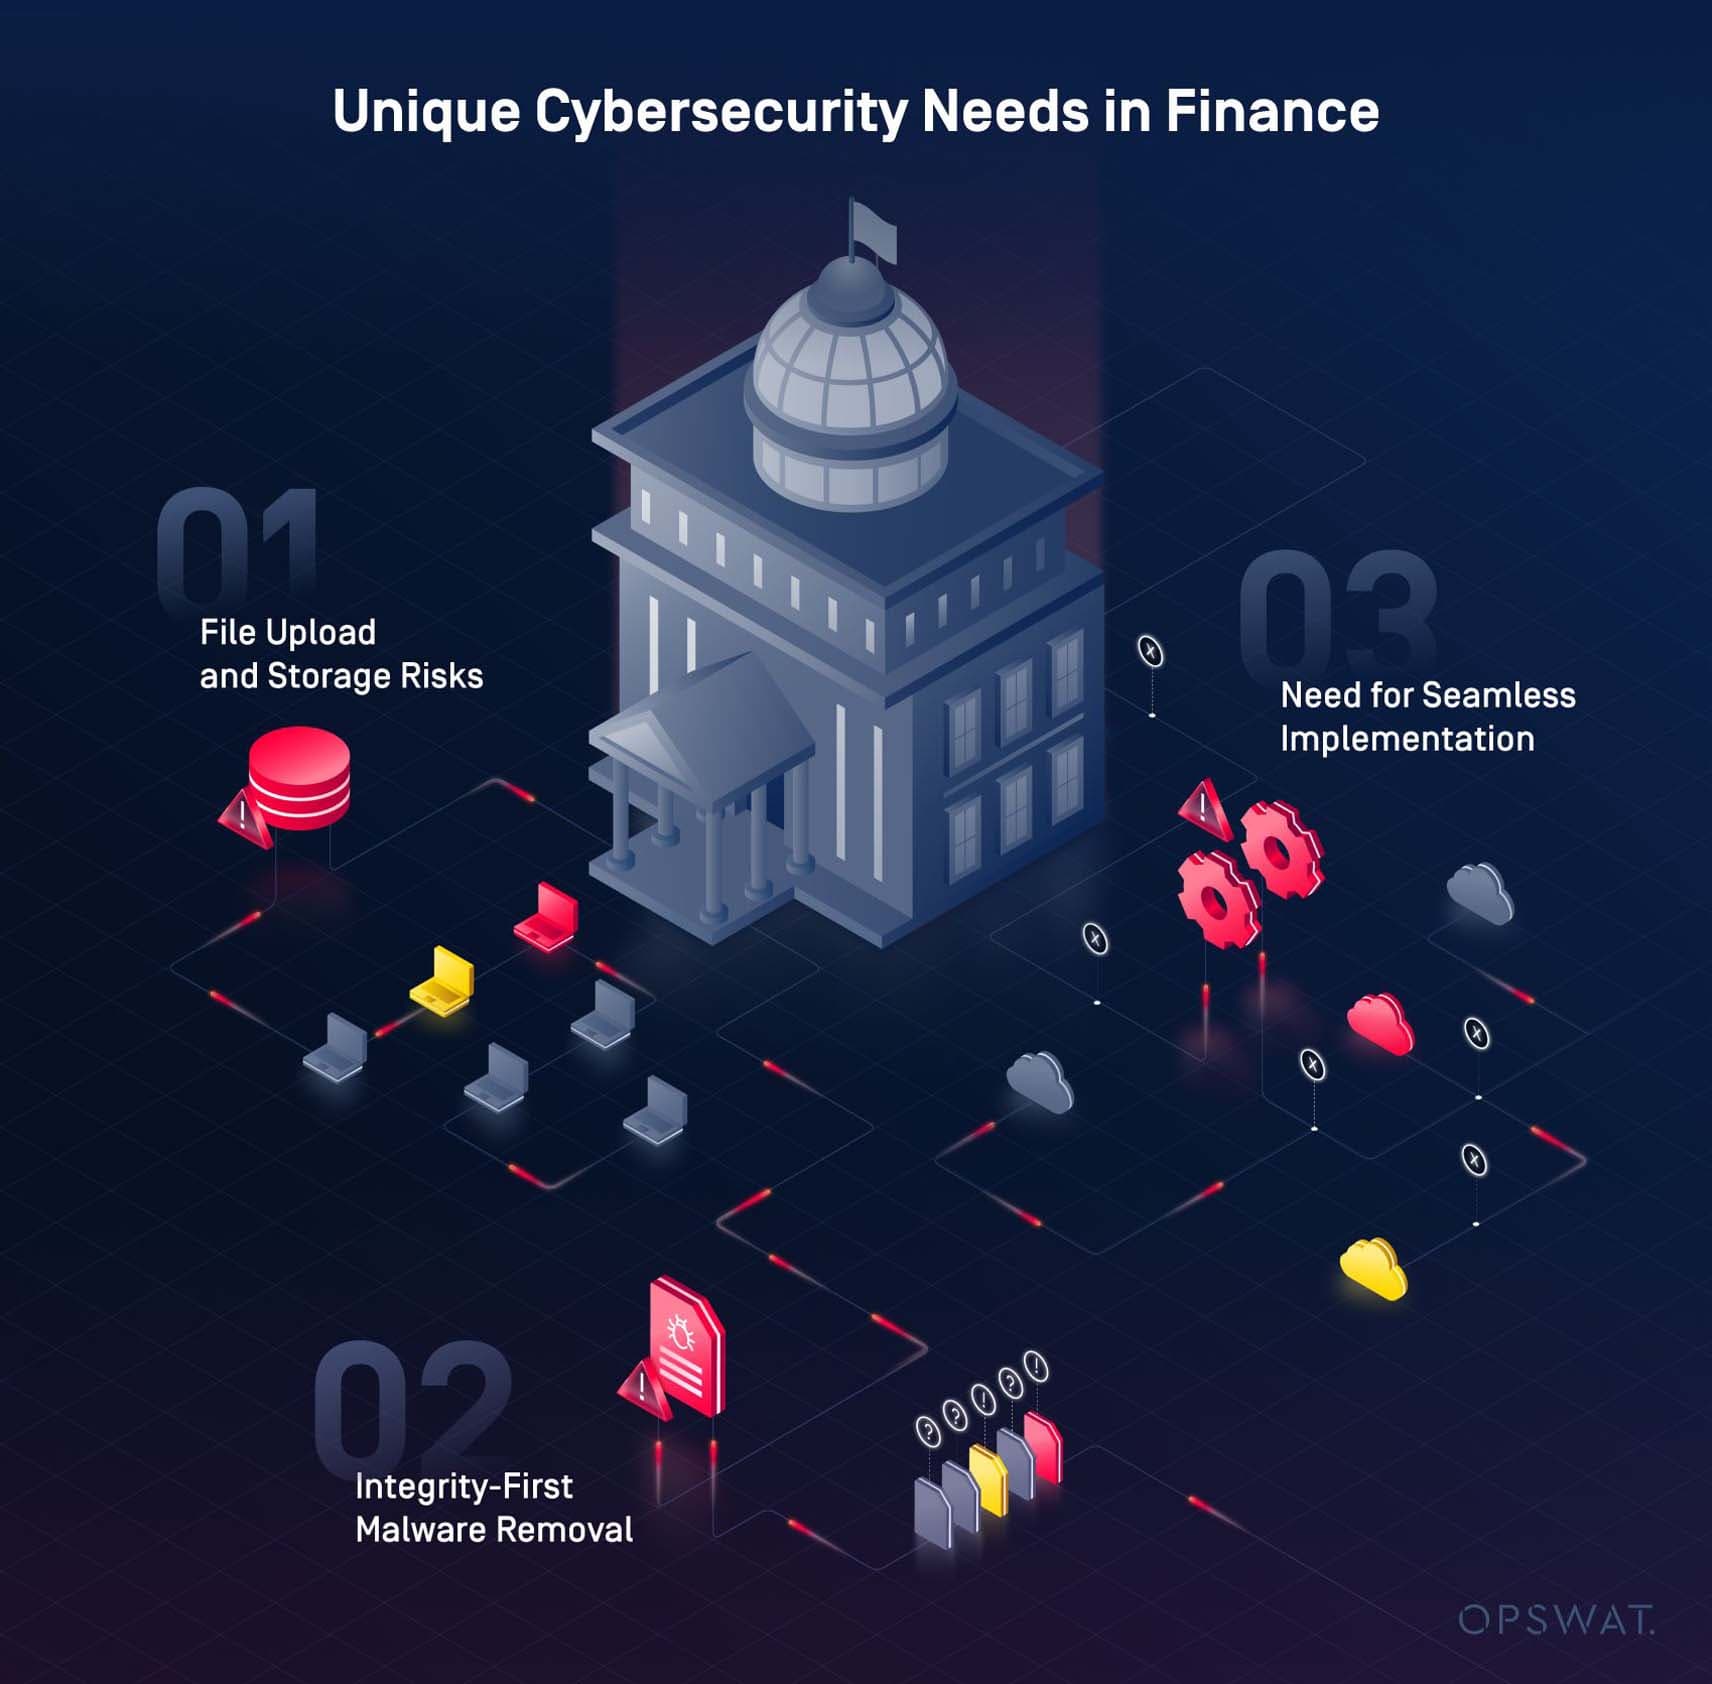
ファイルのアップロードと保管のリスク
根本的な問題は、同社のファイルアップロードおよびオブジェクトストレージの処理が、高度なマルウェアの攻撃に対して脆弱であった点でした。システムに新しいファイルがアップロードされるたびに、悪意のあるソフトウェアが侵入するリスクがあり、その結果、財務データ、顧客情報、および機密性の高い取引記録が漏洩する恐れがありました。
完全性優先のマルウェア除去
同様に懸念されたのは、マルウェアの除去が必要である一方で、データの完全性を損なってはならないという点でした。もし処理の過程でファイルが改ざんされたり破損したりした場合、顧客は重要なデータを失い、業務の混乱や深刻な評判の低下を招く恐れがありました。金融業界のような規制の厳しい環境では、このような問題が発生した場合、罰金や規制上の問題につながる可能性があります。
シームレスな実装の必要性
また、当社のクライアントは、既存のAWS S3環境に支障をきたすことなくセキュリティ対策を導入するという課題にも直面していました。同組織の事業規模を考慮すると、クラウドインフラに何らかの中断が生じれば、業務の遅延を招き、場合によっては事業に不可欠な業務が停止する可能性がありました。そのため、クラウドインフラのパフォーマンスや信頼性を損なうことなく、あらゆるセキュリティソリューションを迅速かつ効率的に導入する必要がありました。
Secure アップロード、マルウェアの除去、ワークフローの中断なし
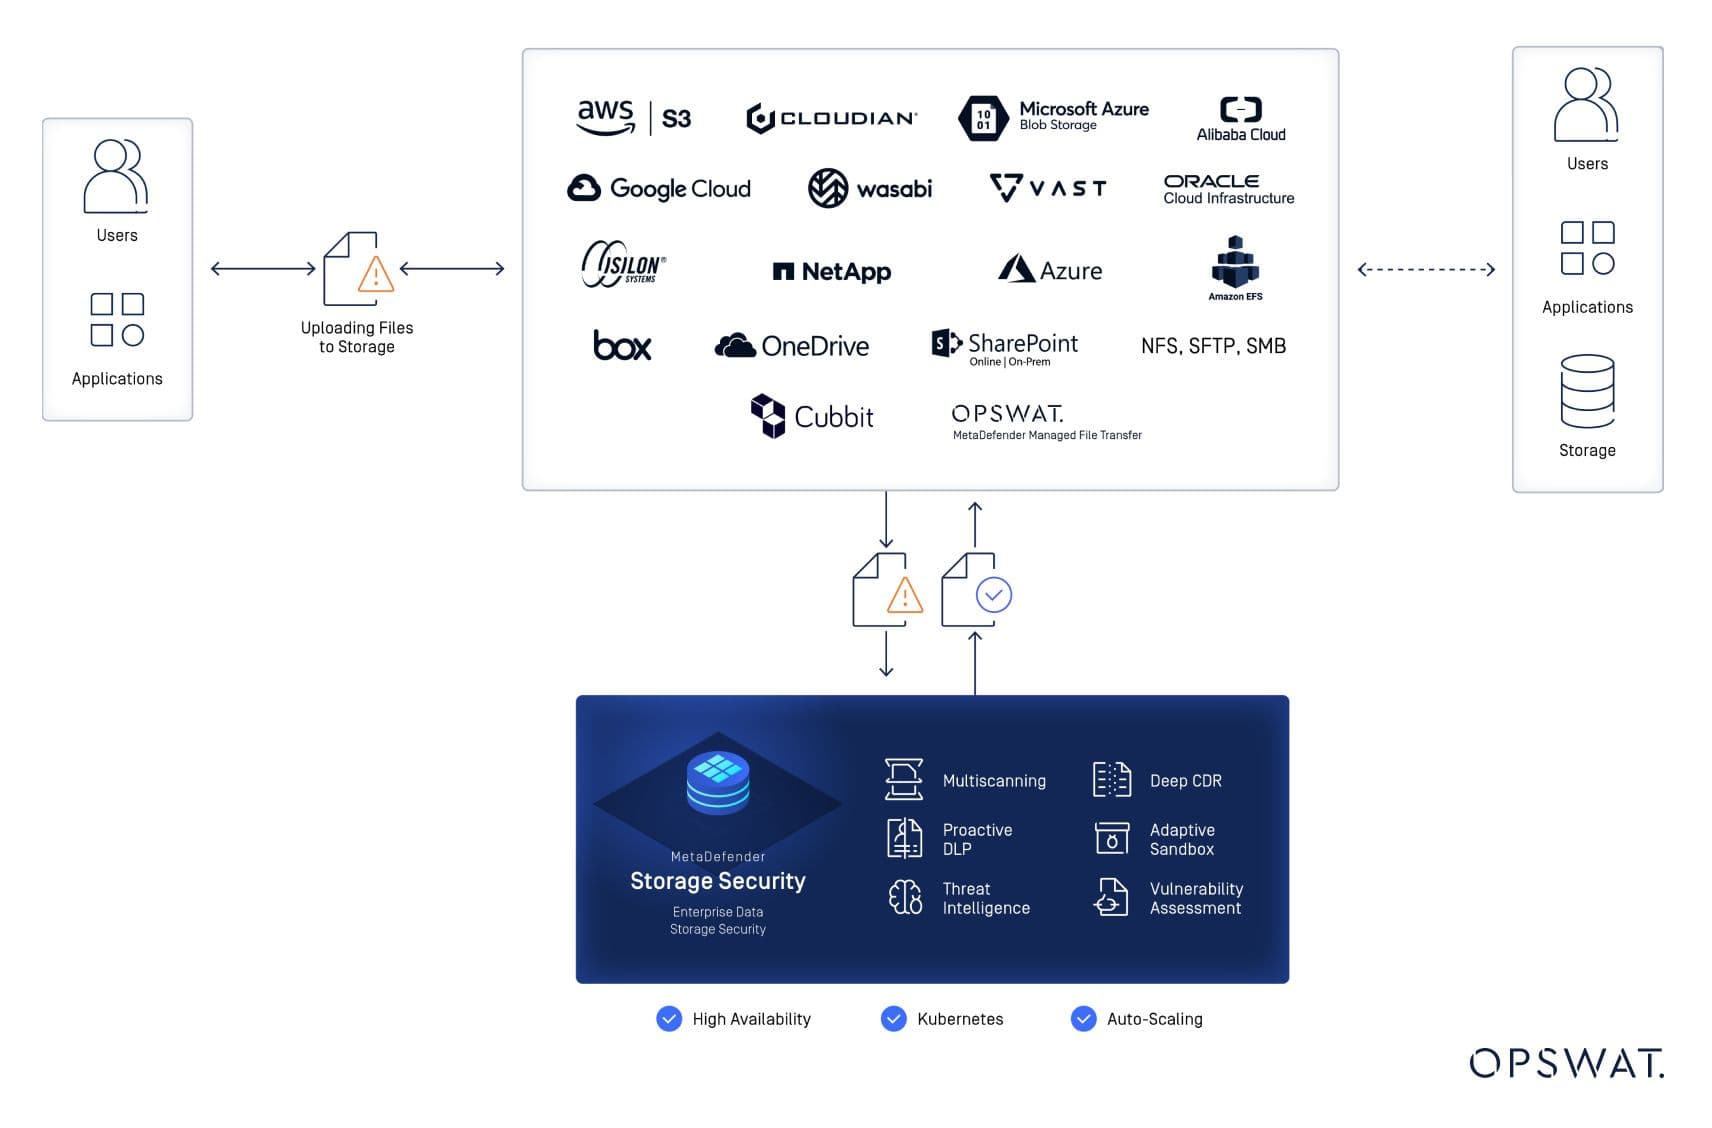
マルウェアの脅威、データの完全性に関する懸念、そしてシームレスな統合の必要性といった差し迫ったリスクに直面し、同機関は既存のセキュリティ対策ではもはや不十分であると認識しました。そこで、クライアントMetaDefender Storage Security 、MetaDefender ICAP Server、MetascanMultiscanning、およびDeep CDR™テクノロジーと組み合わせて、自社のセキュリティインフラに導入しました。
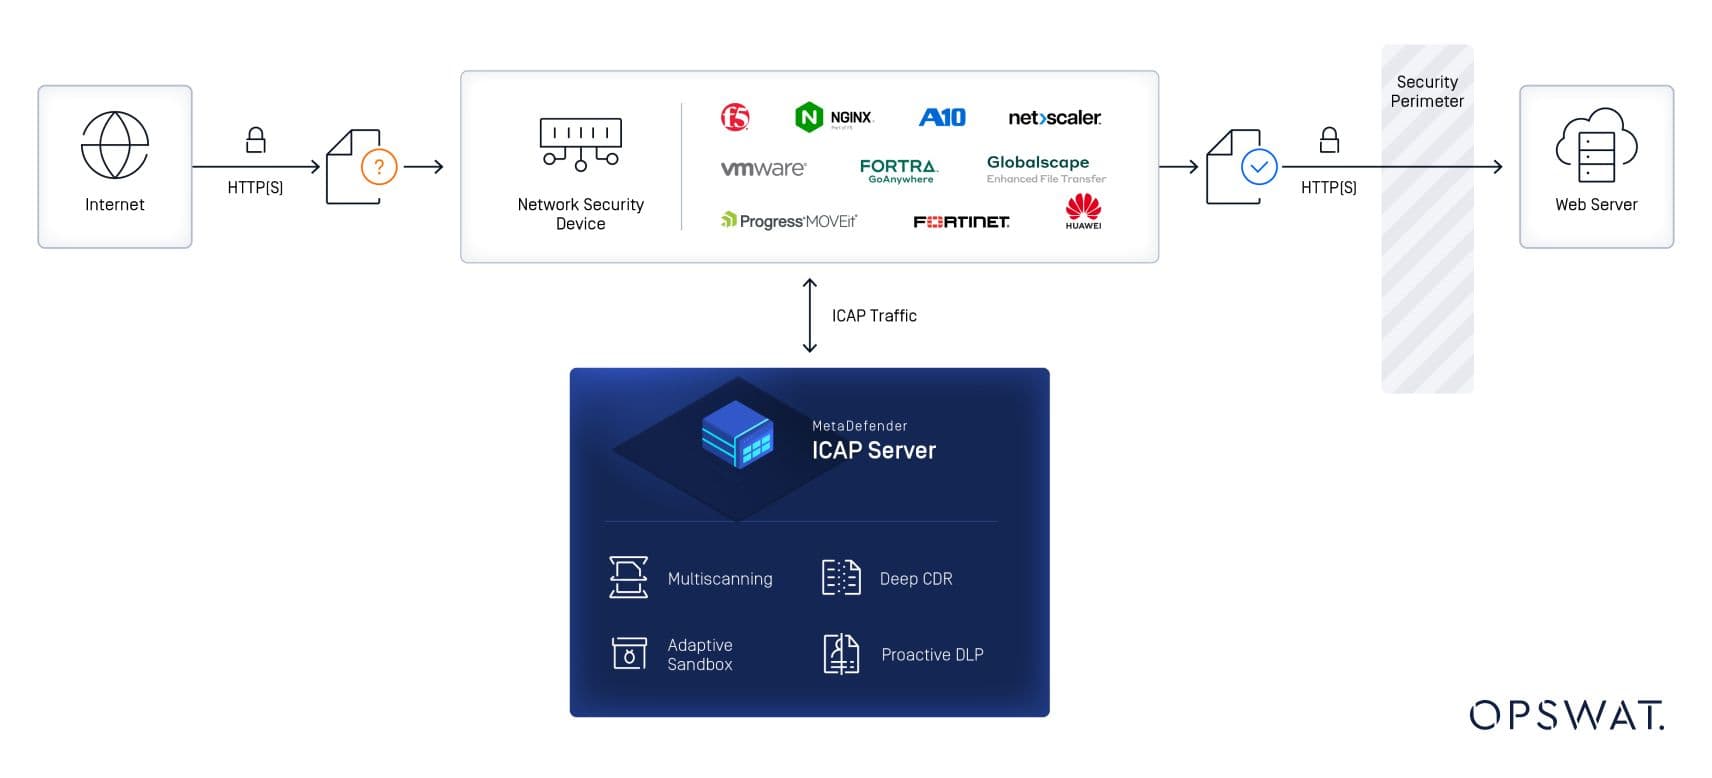
MetaDefender ICAP Server
当社は、ファイル処理にゼロトラストアプローチを採用した「MetaDefender 」(ICAP Server )を導入しました。このソリューションは、受信するすべてのファイルを潜在的に有害なものとして扱い、検査を行うことで、クライアントのシステムへのマルウェア侵入リスクを大幅に低減しました。高度な脅威防止技術を備えた「MetaDefender 」(ICAP Server )は、既存のネットワークセキュリティ機器とシームレスに連携し、ファイルを介した脅威から保護するとともに、データの完全性を確保します。
MetaDefender Storage Security
これは、リアルタイムおよびオンデマンドでの脅威の検知と防止を実現する、多層的なソリューションです。このソリューションは、同社のAWS S3ストレージにさらなる保護層を追加し、既存の設定を妨げることなく、データライフサイクルのあらゆる段階で機密性の高い財務データの安全性を確保しました。
クラウドインフラへのシームレスな統合により、スムーズな導入を実現し、ダウンタイムを最小限に抑え、効率を最大化する信頼性の高いソリューションを提供した。
Deep CDR™
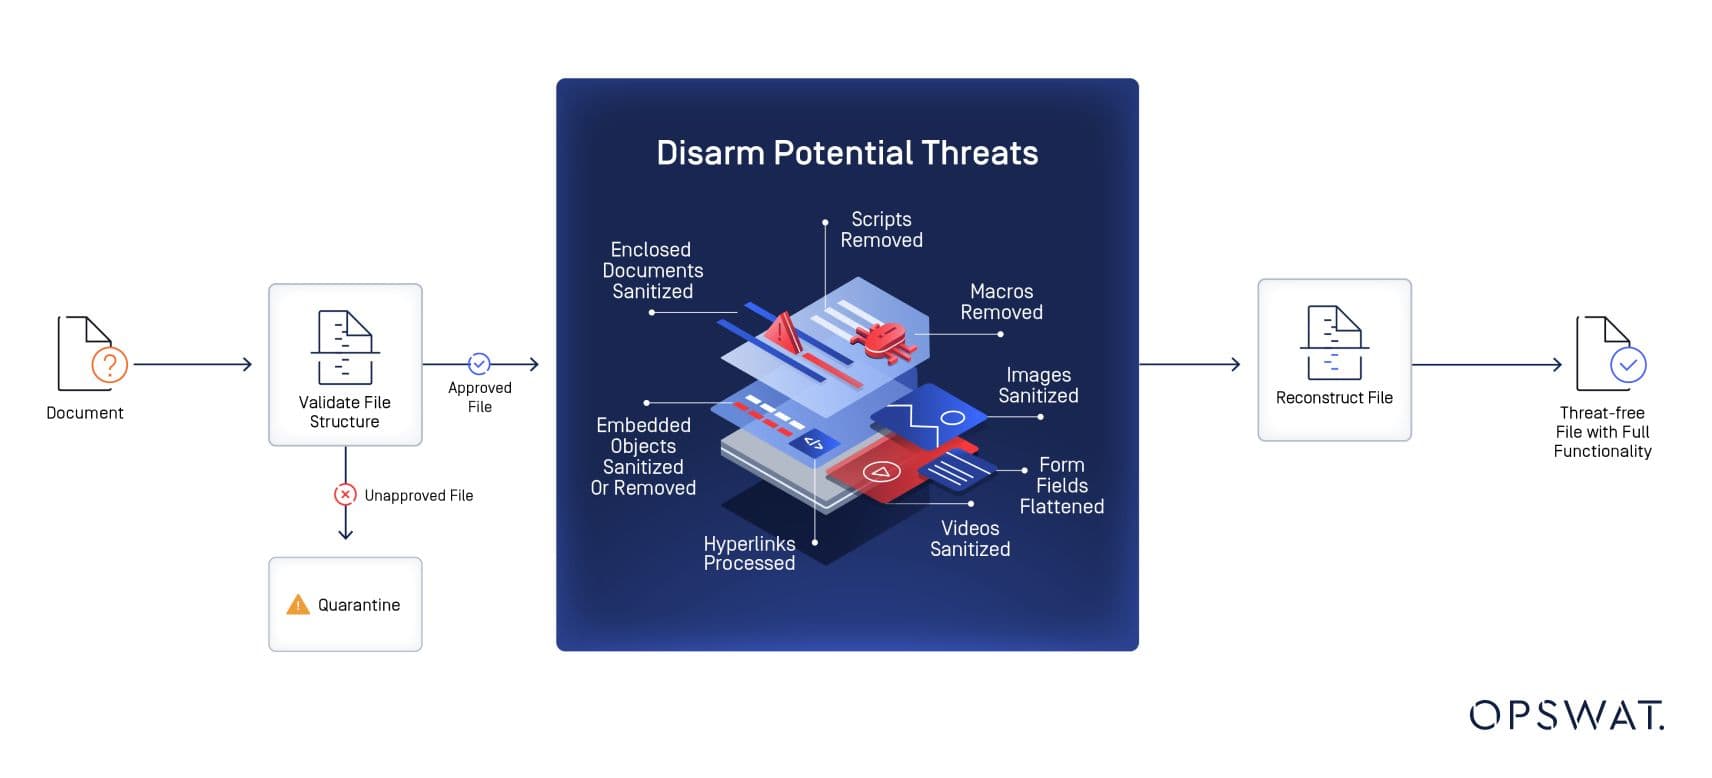
MetaDefender (Storage Security )によって、ファイルが問題の可能性がある(感染している、または機密データを含む)と特定された後、管理者は是正措置を講じる必要があります。 当社は、独自のDeep CDR™テクノロジーを用いて、文書の徹底的なサニタイズと潜在的な脅威の除去を行いました。ファイルは自動的に分析され、リスクのあるファイルはマルウェアの拡散を防ぐために隔離されました。安全なファイルは最終的なバケットにシームレスに転送され、厳格な規制基準への準拠が確保されました。Deep CDR™テクノロジーは、ファイルセキュリティに対する効率的なアプローチを提供し、クライアントがデータの完全性と厳格なコンプライアンス遵守の両方を維持することを可能にしました。
OPSWATソリューションで、より強固なセキュリティ・スタンスとシームレスなオペレーションを実現
OPSWATの「Trust no file. Trust no device.™」という理念は、あらゆるファイルを潜在的な脅威として扱い、脆弱性が見落とされることのないよう保証します。MetaDefender (Storage Security )ソリューションがMetaDefender (ICAP Server )と統合されると、転送中のデータと保存中のデータの両方を保護します。 このソリューションはAWS S3とシームレスに統合され、悪意のある脅威をブロックしつつ、クライアントの業務を中断することなく継続させることができました。MetascanMultiscanning およびDeep CDR™テクノロジーを通じて、ファイルアップロードによるマルウェア侵入のリスクを低減し、クライアントのセキュリティ体制を強化するとともに、差し迫った危険から保護しました。OPSWATの徹底したデータサニタイゼーションにより、データの完全性が維持され、コンプライアンスが確保されるとともに、日常の業務機能に影響を与えることなく、クライアントを規制違反から保護しました。
金融セクターにおける重大な脅威からの即時保護
リスクが極めて高いこの業界では、いかなるリスクも無視することはできず、金融機関を標的としたサイバー攻撃は避けられないものです。当社のクライアントのように、毎日膨大な量の機密データを処理している組織にとって、セキュリティ上の不備は、単なる不便から事業の完全な停止に至るまで、さまざまな深刻な結果を招くことになります。
OPSWAT同社のソリューションは、日常業務に支障をきたすことなく、ファイルのアップロードを介したマルウェアの侵入を阻止し、顧客が必要としていた即時の保護を実現しました。統合されたセキュリティ機能と徹底的なファイルのクリーンアップにより、当社の顧客はコンプライアンスを遵守し、データの完全性を保護し、データ漏洩による悪影響を回避することができました。
OPSWAT お客様の重要な業務をどのように保護できるかについては、今すぐOPSWAT 専門家にお問い合わせください。
金融サービス企業にとっての価値
この導入事例は、金融機関が重要なデータ資産を保護しつつ、銀行業務に不可欠な業務の継続性を維持する方法を示しています。クラウドストレージのセキュリティはあらゆる業界において重要ですが、本ソリューションは、脅威の対処中にデータの完全性を維持する機能に加え、継続的な自動スキャンとAWS S3とのシームレスな連携を組み合わせることで、金融サービス業界特有の課題、すなわちマルウェアの検出・除去後も、顧客文書、取引記録、規制当局への提出書類が改ざんされず、監査対応可能な状態を維持することを可能にします。 KYC/AMLコンプライアンスのために大量の顧客本人確認書類を処理したり、決済処理業者や信用情報機関とのベンダー間データ交換を管理したり、規制報告書のアーカイブを維持したりする金融機関は、このアーキテクチャを活用することで、ファイルの破損や業務の中断を招くリスクなしに、脅威の検出を自動化できます。 ゼロトラストアプローチとDeep CDR™テクノロジーは、銀行規制当局の厳格なデータ完全性要件を満たしつつ、金融セクターのファイルリポジトリを標的とする高度なマルウェアから保護する、コンプライアンス対応の基盤を提供します。これにより、金融機関はセキュリティ体制や規制上の立場を損なうことなく、デジタルチャネルやサードパーティとの連携を自信を持って拡大することができます。