プログラマブル・コンピュータが主流になるにつれ、ソフトウェア開発者は「システムに損害を与えるリスクなしにコードをテストするための隔離された環境をどうやって作るか」という問題に直面した。その答えは、サンドボックスと呼ばれる安全な空間を作ることだった。サンドボックスとは、信頼されていないコードを実行するための非常に制限された環境のことで、本番環境を壊す心配なしに実行可能ファイルを爆発させることができる。
この仮想的な「遊び場」はうまく機能し、潜在的に有害な、あるいは信頼されていないソフトウェアが、ホストマシンの物理的ハードウェアに影響を与えたり、機密データを危険にさらしたりすることなく、安全に実行できるセキュリティ研究に拡張されたことが判明した。潜在的に信頼されていないコードを制御された仮想環境に閉じ込めることで、サンドボックスは研究者が動的な分析を行い、潜在的に悪意のあるソフトウェアの動作パターンを検出することを可能にする。セキュリティ研究の文脈では、サンドボックスシステムは主にマルウェアの「自動爆発」に使用され、完全なアタックチェーン解析と動作パターン検出によって未知のマルウェアを検出します。
サンドボックス環境の歴史と、セキュリティ・アナリストが高度に回避的で適応力のある脅威と戦うためにサンドボックス環境をどのように利用しているかを見ていく。
- サンドボックスとは何か?
- サンドボックス環境の歴史
- サイバーセキュリティにサンドボックスが存在する理由
- サンドボックス・セキュリティの重要性
- サンドボックス技術の種類
- サンドボックスの利点
- 課題と限界
- 効果的なサンドボックスのベストプラクティス
- Sandbox よくあるご質問
サンドボックスとは何か?
サンドボックス化とは、セキュリティチームがセキュリティオペレーションセンター(SOC)におけるインシデント対応サイクルの一環として、隔離された実行環境(いわゆる「サンドボックス」)を利用して、不審なアーティファクトを実行・監視・分析・検知・ブロックするサイバーセキュリティの手法です。この手法により、未知の攻撃ベクトルに対する防御層がさらに強化されます。
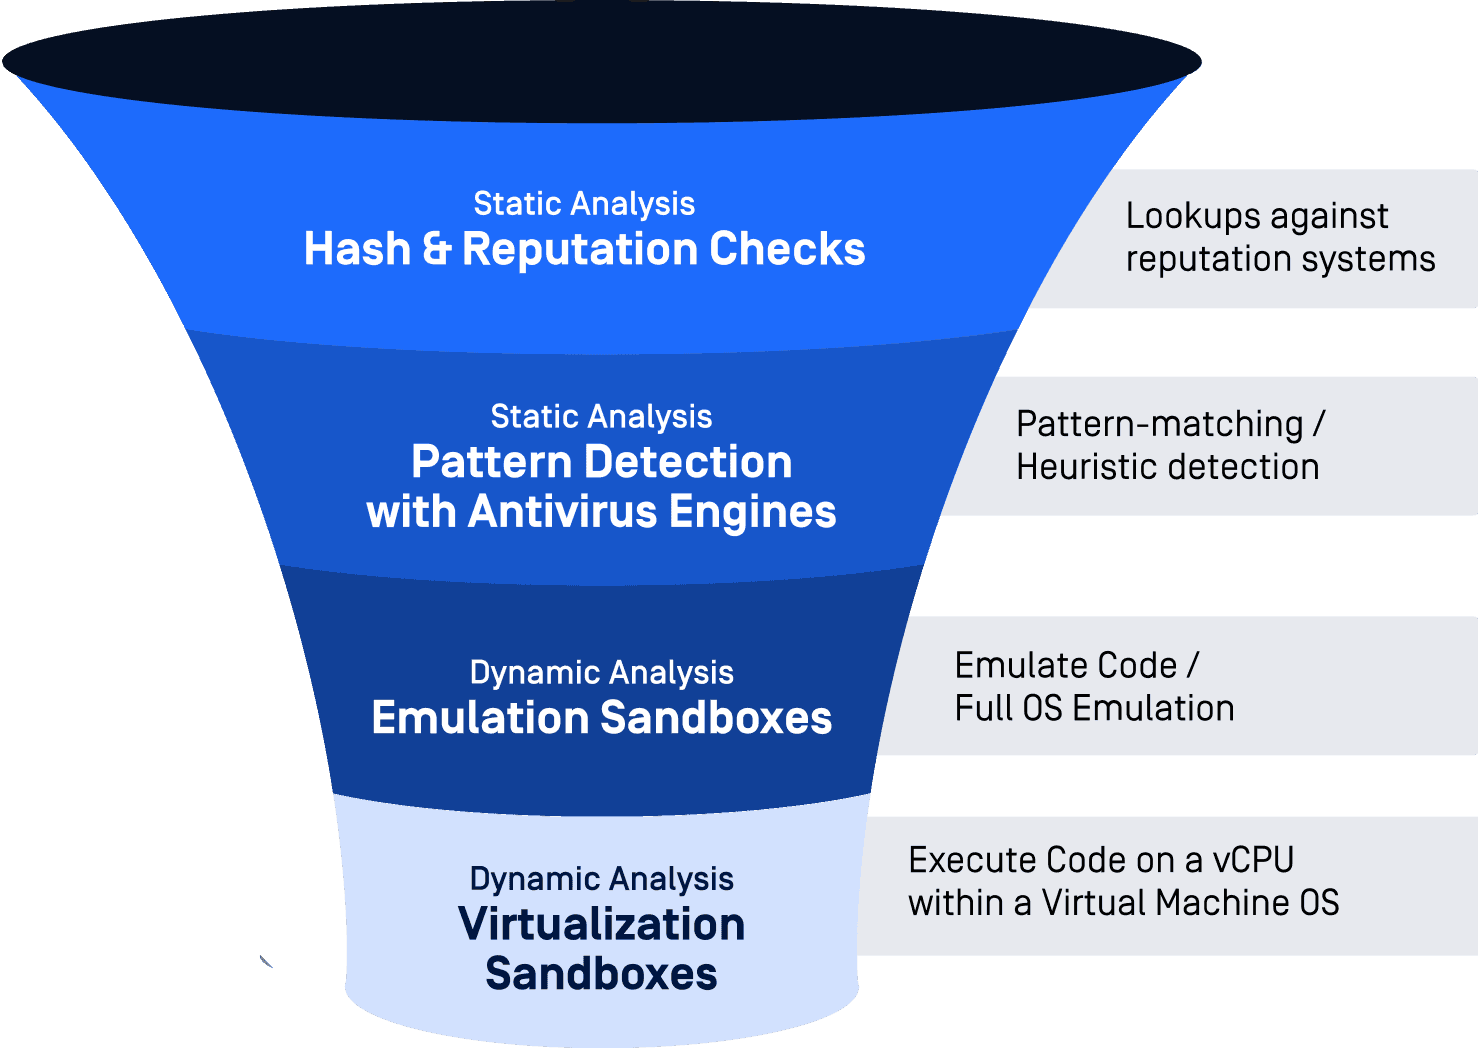
サンドボックスを利用することで、セキュリティチームは、エンドユーザのオペレーティングシステムをエミュレートする分離された環境で疑わしいファイルを実行し、高度なマルウェア分析を行うことができます。サンドボックスの主な利点は、実行可能ファイル、スクリプト、または悪意のあるドキュメントの動作を観察することで、まったく新しい未知のマルウェア、あるいは特定の環境で実行するように細工されたマルウェアを検出できるようになることです。これは、アンチウイルス(AV)エンジンによって実装されたシグネチャベースの検出の次の進化ステップである。
Sandbox 環境の歴史
サンドボックスは、コンピュータ・サイエンスにおけるやや曖昧な用語で、多種多様な技術を指す。ソフトウェア・セキュリティの観点からは、1993年にフォールト・アイソレーションを実現する技術として開発された。より広い意味では、安全な環境で実験を行うというコンセプトは、軍事、ソフトウェア工学、統計学、社会科学など、さまざまな分野に根ざしている。
さらに最近では、サンドボックスは、サンのオペレーティング・システムにおける ダイナミック・システム・ドメインや「トラステッド・コンテナ」、FreeBSDオペレーティング・システムにおける「ジェイル」の開発につながった。これらのセキュリティ・メカニズムは、システムに影響を与えることなく、オペレーティング・システム内の隔離された領域でプログラムを爆発させることを可能にする。
今日、サンドボックス技術は、多くのソフトウェア開発者やセキュリティ専門家によって、セキュリティ研究のために一般的に使用されている。また、仮想化によって、サンドボックスはエンドユーザーにも広く利用されるようになった。
サイバーセキュリティにサンドボックスが存在する理由
サイバーセキュリティの分野では、回避型マルウェアや高度な脅威がますます増加していることから、サンドボックス化が広く普及しています。サンドボックス化は一般的に、以下の目的で使用されます:
不審なSoftware爆発させる | セキュリティ研究者は、サンドボックスを使ってマルウェアの挙動を安全に分析・研究している。制御された環境で悪意のあるコードを爆発させることで、潜在的な脅威を特定し、ホストシステムを危険にさらすことなく対策を開発することができる。 |
プロセスの分離 | 脆弱性攻撃の緩和のために。PDF(アドビ)やChromeを思い浮かべてほしい。どちらもサンドボックス技術を使っている。具体的には、PDFは何年もの間、何度も何度も悪用され、それがプロセス分離アーキテクチャの原動力となった。 |
脅威への対抗手段 | サンドボックス化により、脅威ハンターは出現しつつあるマルウェアの挙動や特徴を学習し、類似の脅威を探し出すことができる。 |
サンドボックス・セキュリティの重要性
Future Market Insightsの調査によると、サンドボックスはサイバーセキュリティ業界に大きな足跡を残しており、市場規模は2022年に81億米ドルという驚異的な規模に達する。
拡大するサイバー脅威の状況
サイバー犯罪者が悪意を持ったより高度な標的型攻撃を開発するにつれて、サンドボックスは、これらの脅威が被害を引き起こす前に検出し、防止する上でますます重要になってきています。
未知の脆弱性を悪用するゼロデイ攻撃は、組織に大きなリスクをもたらします。サンドボックスは、このような脅威の特定と分析を支援し、対策開発のための貴重な洞察を提供します。
IoTデバイスの急速な増加により、サイバー犯罪者の攻撃対象が拡大しています。サンドボックスは、アプリケーションを分離し、機密データへのアクセスを制限することで、これらのデバイスを保護するのに役立ちます。
サンドボックス技術の種類
サンドボックス技術には、主にオペレーティング・システム・レベルとアプリケーション・レベルの2種類がある。
オペレーティング・システム・レベル
仮想マシン
仮想マシン(VM)とは、ハードウェアをエミュレートしてオペレーティングシステムの複数のインスタンスを実行する、サンドボックス化の一種です。VMはホストシステムとゲストシステムの間で高度な分離を実現し、ユーザーが信頼できないソフトウェアを安全に実行したり、さまざまなタスク用に個別の環境を構築したりすることを可能にします。
Container
コンテナは、ホストのオペレーティングシステムのカーネルを共有する軽量な仮想化技術ですが、アプリケーションとその依存関係を隔離します。このアプローチにより、高いレベルの分離性を維持しつつ、仮想マシン(VM)に比べてより効率的なリソース利用が可能になります。
エミュレーション
エミュレーションサンドボックスとは、テスト、実行、またはセキュリティ分析を目的として、ソフトウェアやシステムをエミュレートまたはシミュレートできる仮想環境のことです。エミュレーションサンドボックスは、ソフトウェアやシステムのために隔離された環境を構築し、ホストオペレーティングシステムや他のアプリケーションからそれらを遮断することで、損害や干渉のリスクを最小限に抑えます。 これらのサンドボックスには、マルウェアや悪意のあるソフトウェアが外部に漏れ出し、ホストシステムに影響を与えるのを防ぐためのセキュリティ対策が組み込まれています。サイバーセキュリティの分野では、マルウェアや脅威を安全に実行・分析するために広く活用されています。MetaDefender Aetherは、エミュレーションベースのサンドボックスの一例です。さらに、さまざまなオペレーティングシステムやハードウェア構成におけるソフトウェアの互換性をテストする上でも、これらのサンドボックスは有用です。
エミュレーションベースのサンドボックスは、コンテナや仮想マシンと比べてどうでしょうか?
Qilingや QEMUなどのエミュレーションベースのサンドボックスは、コンテナや仮想マシンとはいくつかの点で異なる:
- エミュレーションベースのサンドボックスは基盤となるハードウェアアーキテクチャをエミュレートするのに対し、仮想マシンとコンテナは基盤となるホストハードウェアアーキテクチャを共有する。つまり、エミュレーションベースのサンドボックスは、x86ベースのマシン上でARMのような異なるアーキテクチャのコードを実行できますが、仮想マシンやコンテナは実行できません。
- エミュレーションベースのサンドボックスは、完全にエミュレートされた環境で実行されるため、通常、仮想マシンやコンテナよりもオーバーヘッドが大きくなります。そのため、動作が遅くなり、リソースを大量に消費します。
- エミュレーションベースのサンドボックスは、ホストOSのカーネルやその他のリソースを共有しないため、一般的に仮想マシンやコンテナよりも分離性が高く、安全です。そのため、マルウェアやその他の潜在的に有害なコードの解析やテストに適しています。
- コンテナと仮想マシンは、広くサポートされている確立された技術に基づいているため、一般的にエミュレーションベースのサンドボックスよりもセットアップと使用が簡単です。
全体として、エミュレーションベースのサンドボックスは、制御された環境でソフトウェアやシステムを分析・テストするための強力なツールだが、仮想マシンやコンテナよりもオーバーヘッドが大きく、セットアップや使用が難しい場合がある。どの技術を使うべきかは、ユースケースの具体的な要件によって決まる。
アプリケーションレベル
Software ラッパー
これらはアプリケーションを包み込む保護層として機能し、アプリケーションの権限を制限し、システムリソースへのアクセスを制御します。この種のサンドボックス化は、潜在的に有害なアプリケーションの動作を制限しつつ、その機能を維持するために有用です。
Webブラウザのサンドボックス
最新のWebブラウザでは、Webコンテンツをユーザーのシステムから隔離するためにサンドボックス技術が採用されています。これにより、ブラウザやオペレーティングシステムの脆弱性を悪用しようとする悪意のあるWebサイトやスクリプトから、ユーザーデータを保護することができます。
サンドボックスの利点
サンドボックスは、未知および既知のセキュリティリスクに対する組織の態勢を強化する幅広いセキュリティ上の利点を提供する。
セキュリティ強化
サンドボックスは、悪意のあるソフトウェアだけでなく、マルウェアを検出して隔離することで、セキュリティの追加レイヤーを提供します。疑わしいコードをサンドボックスのテスト環境で実行することで、ユーザーはセキュリティ侵害のリスクを最小限に抑え、貴重なデータを保護することができます。
未知の脅威からの保護
サンドボックスの使用は、未知の脅威や、単純な検出方法を回避する高度なマルウェアを防止するための信頼性の高い方法です。ゼロデイ脅威はシグネチャベースの検知メカニズムから逃れることができるため、安全で隔離された環境でそれらをトリガーすることで、組織を壊滅的な攻撃から守ることができます。
より優れた実用的インテリジェンス
知識は力であり、サンドボックステストは、組織が明確な脅威プロファイルを作成することを可能にする実行可能なインテリジェンスの宝庫を提供する。
サンドボックスの限界と課題
パフォーマンス・オーバーヘッドとスケーラビリティ
サンドボックスの主な制限の1つは、仮想化に伴うオーバーヘッドのパフォーマンスです。サンドボックス内でアプリケーションを実行すると、追加のリソースが必要になり、実行時間が遅くなる可能性があります。大規模なインフラがない環境ですべてのファイルをサンドボックス化するのは、一般的に非現実的です。そのため、サンドボックスは通常、より広範な処理ファネル内のアドオン技術として統合される。
回避テクニック
マルウェア開発者は、検出を回避するための新しいテクニックを常に開発しています。サンドボックス環境で実行されていることを特定することで、これらの不審なプログラムは挙動を変えたり、実行を遅らせたりして、解析や検知を回避することができる。このため、サンドボックスのセキュリティも考慮すべき重要な要素である。
高い複雑性
サンドボックス環境の導入と維持は複雑で時間がかかる。組織は、これらの環境を効果的に管理するために必要な専門知識とリソースを確保する必要がある。
効果的なサンドボックスのベストプラクティス
黄金の環境を作る
主な課題は、様々な環境、理想的にはすべてのエンドポイントが標準化されている場合、正確なターゲット環境でサンプルを分析することにあります。例えば、Adobe Reader v9でのみ有効なエクスプロイトを考えてみましょう。広範なAdobeバージョンに対してサンプルをテストしなければ、エクスプロイトを発動させることは難しくなります。アプリケーション・スタックと環境の組み合わせが無限にあることを考えると、最適なアプローチは、合理化されたエンドポイントのセットアップを模倣した「ゴールデン環境」として機能する仮想環境を作成することである。理想的には、企業環境内のすべてのエンドポイントが「同じように見え」、同じアプリケーション・スタックとバージョンを利用することである。
仮想マシンにセキュリティ・ガードレールを採用する
サンドボックスのセキュリティを向上させるために、サンドボックスを使用する際には、常に、機密性の高い個人識別情報または機密データを検出するセキュリティ・ガードレールをインストールしてください。特定のガードレールは、マルウェアがサンドボックス環境から抜け出すのを防ぐこともできます。
無害なファイルの送信による誤検出のチェック
偽陽性の場合、IT エキスパートはファイルが安全であることを確認するためにさらに分析を行う必要があるため、組織のワークフローに害を及ぼす可能性があります。誤検知を最小限に抑えるには、時々、無害なファイルをサンドボックスに追加することを検討してください。偽陽性が検出された場合、サンドボックスの定義に問題がある可能性があります。
多層的なセキュリティ・アプローチに従う
サンドボックスは、唯一のセキュリティ対策として頼るべきではありません。サンドボックスは、ファイアウォール、侵入検知システム、ヒューリスティック・スキャンなど、他のセキュリティ・ツールや手法と組み合わせることで、最も効果的になります。徹底的な防御戦略を導入することで、何重もの保護層ができ、攻撃者がシステムを侵害することがより難しくなります。
Sandbox Software 悪意のあるコードでないか継続的に監視する
継続的な監視を可能にするサンドボックスは、脅威ハンターやセキュリティ専門家にとって貴重な資産です。マルウェアがどのようにリクエストを送信し、サンドボックス環境と相互作用するかを知ることは、将来のセキュリティ運用のための貴重な実用的インテリジェンスを得るのに役立ちます。
結論
サンドボックスは、現代のサイバーセキュリティにおける貴重なセキュリティソリューションであり、デジタル空間を保護する強力な手段を提供します。信頼できないソフトウェアコードの安全な実行、マルウェア分析、新しいアプリケーションの制御されたテストを可能にし、同時に機密データやリソースへのアプリケーションのアクセスを制限します。
Sandbox よくあるご質問
Q: サンドボックスは従来のアンチウイルス・ソフトウェアに取って代わることができますか?
A: サンドボックスは、従来のウイルス対策ソフトに取って代わるものではありません。ファイアウォール、侵入検知システム、アンチウイルスソフトなど、他のセキュリティツールや実践方法と組み合わせて、包括的な深層防御戦略を構築するのが最も効果的です。
Q: サンドボックスはあらゆる種類のマルウェアから保護できますか?
A: サンドボックスは、多くの種類のマルウェアを検出し、隔離するための効果的なツールですが、すべての脅威を捕捉できるわけではありません。マルウェアの中には、動作を変えたり、実行を遅らせたりすることで、サンドボックスの検出を回避するものもあります。多層的なセキュリティ・アプローチを採用することで、こうした課題に対処することができます。
Q: サンドボックスはシステムやアプリケーションのパフォーマンスに影響を与えますか?
A: サンドボックスは仮想化や分離に必要なリソースを追加するため、パフォーマンスにオーバーヘッドをもたらす可能性があります。この影響は、サンドボックス化の手法やサンドボックス化される特定のアプリケーションによって異なります。
Q: Windowsのサンドボックス環境とは何ですか?
A: WindowsSandbox 、アプリケーションを安全に分離して実行するための軽量なデスクトップ環境を提供します。サンドボックス環境内にインストールされたSoftware 「サンドボックス化」されたまま、ホストマシンとは別に実行されます。サンドボックスは一時的なものです。サンドボックスが閉じられると、すべてのソフトウェアとファイル、そして状態は削除されます。
