午前6時58分、ある患者が病院のポータルサイトに紹介状をアップロードしました。それは、何千ものファイルの中に埋もれた、一見何の変哲もないPDFファイルのように見えました。午前7時15分までに、そのファイルはすでに3つのバックアップ階層に複製されていました。誰も気づいていなかったのは、そのファイルに、どのエンドポイント向けウイルス対策製品もこれまで検知したことのないゼロデイ攻撃が仕込まれていたということです。正午までに、ランサムウェアによって画像診断システムが暗号化され、放射線科は機能停止に陥り、医療チームは対応に追われる事態となりました。
これは大げさな仮定の話ではありません。これは、現代の医療分野におけるサイバーセキュリティの現実です。そして、この事実は厳しい現実を浮き彫りにしています。すなわち、患者データや病院の運営を安全に守るためには、エンドポイント保護だけではもはや不十分だということです。
現在、医療業界はあらゆる業界の中で最も高い情報漏洩コストに直面しており、1件あたりの平均コストは742万ドルに達し、その約3分の1がランサムウェアによるものです。ファイルの移動は速すぎ、範囲が広すぎ、かつあまりにも多くのシステムを経由するため、エンドポイントのみを唯一の防御線とすることはできません。
医療分野においてEndpoint ファイル経由の脅威を阻止できない理由
従来のエンドポイント保護ツールは、デスクトップ環境向けに構築されたものであり、ファイルが画像診断システム、クラウドストレージ、ベンダーのネットワーク、AIパイプラインを経由し、保護されたエンドポイントには一切触れることなく流通する、広範に広がる病院のエコシステムには対応していません。これにより、攻撃者が悪用する巨大な死角が生じています。
ファイル経由のマルウェアがEndpoint 回避する仕組み
現代のマルウェアは、シグネチャベースのエンドポイントツールや行動ベースのツールさえもすり抜けるよう設計されている。ゼロデイ攻撃はPDFやDICOMファイル内に潜む。ポリモーフィックマルウェアは絶えず変異を続ける。バックアップやクラウドリポジトリは、エンドポイントエージェントが介入する前に悪意のあるファイルを複製する。
多くの病院では、感染の最初の兆候は、ファイルが読み込めなくなることではなく、放射線科のワークステーションがロックされたり、画像アーカイブが破損したりすることである可能性がある。
病院を危険に晒す誤解
それにもかかわらず、業界全体にいくつかの危険な誤解が根強く残っている。病院はしばしば次のように信じている:
- 「Endpoint 。」
- Cloud ベンダーはセキュリティの責任を負う。
- 「保管してからスキャンすれば、すべてを捕捉できる。」
- 「暗号化が問題を解決する。」
しかし、脅威はエンドポイントを完全に迂回して、ストレージや画像ネットワークを経由して侵入することが多く、クラウドプロバイダーが保護しているのはインフラのみであり、病院がアップロードするコンテンツまでは保護されていない。
「保存してからスキャンする」という手法は、特に有害です。ファイルがバックアップや下流のシステムに複製されてから初めてマルウェアが検出された場合、その封じ込めは飛躍的に困難になります。復旧作業は数時間ではなく、数日あるいは数週間に及ぶことになります。
ランサムウェアとファイル媒介型脅威が病院システム全体に拡散する仕組み
病院の運営は、患者情報のアップロード、紹介状、画像診断データ、検査結果、保険請求、業者からのファイル、そして現在ではAIの学習データなど、絶え間ないファイルのやり取りに依存しています。こうしたやり取りのそれぞれが、潜在的な攻撃経路となり得ます。
典型的な攻撃のタイムライン
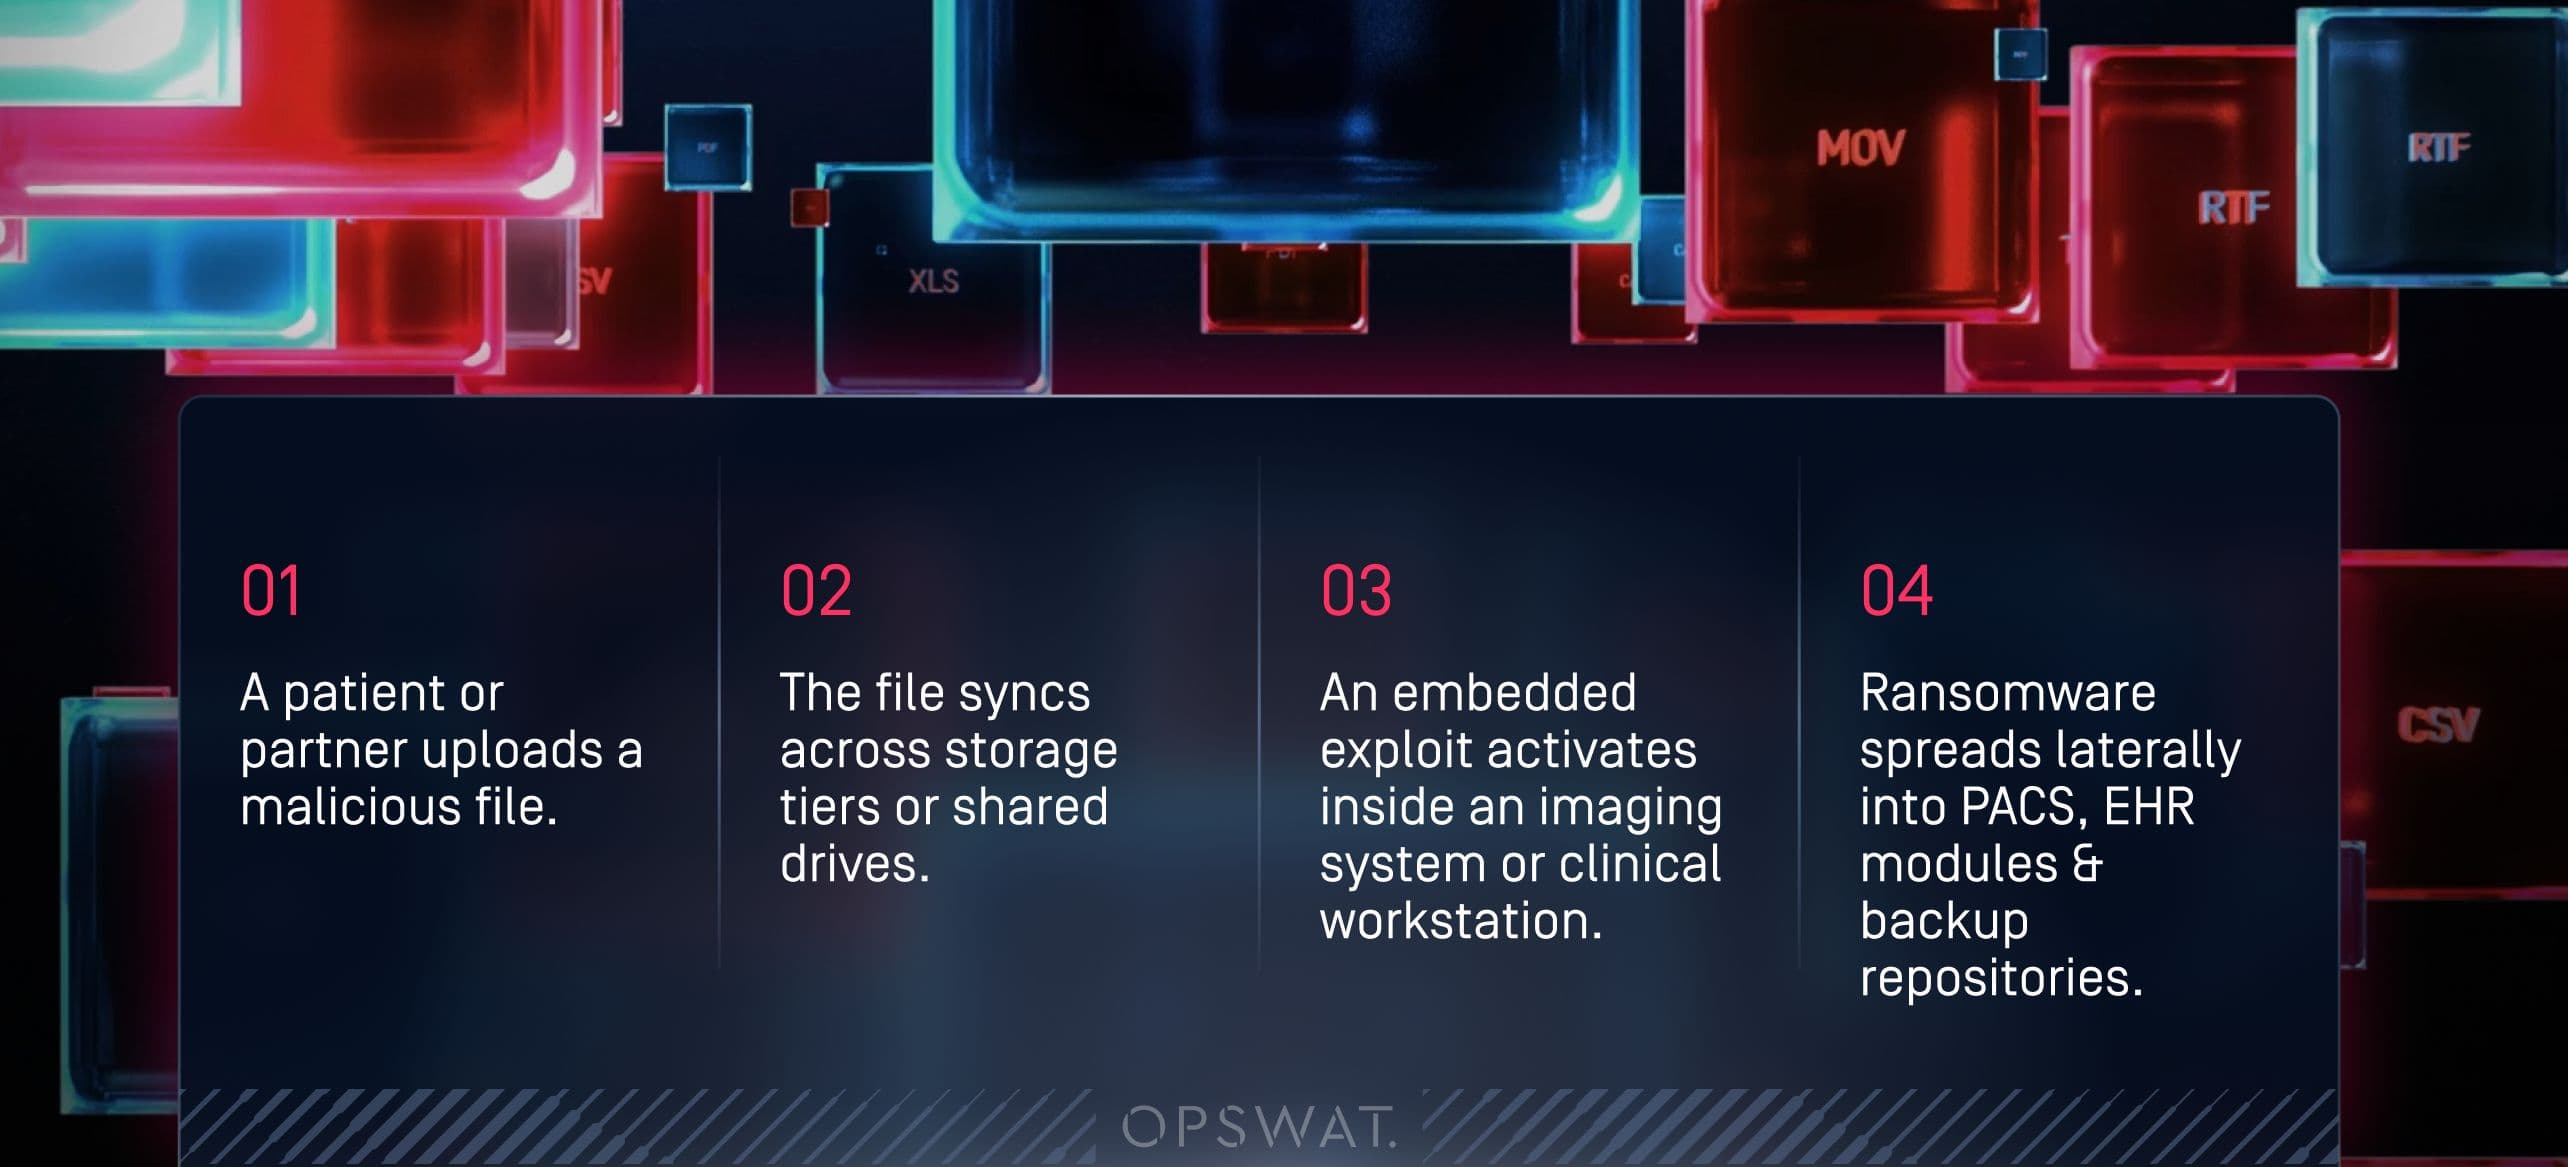
単一の悪意のあるファイルは、外部からの侵入経路から重要なシステムへ数分で到達する可能性がある。その流れは通常、次のようなものだ:
- 患者またはパートナーが悪意のあるファイルをアップロードする。
- ファイルはストレージ階層間または共有ドライブ間で同期される。
- 画像診断システムまたは臨床用ワークステーション内で、埋め込まれたエクスプロイトが作動する。
- ランサムウェアはPACS、EHRモジュール、バックアップリポジトリへ横方向に拡散する。
バックアップが感染すると、インシデント復旧は時間との戦いとなる。
画像診断、PACS、および接続デバイス:高価値ターゲット
医療用画像システムには、特に独特かつ危険な脆弱性がいくつか存在します。DICOMファイルには、隠されたスクリプトやマルウェアが含まれている可能性があります。旧式の機器や古いオペレーティングシステムは、攻撃の侵入経路となり得ます。相互に連携した画像処理ワークフローは、横方向の移動(ラテラルムーブメント)にとって格好の温床となります。
攻撃者が単一の画像ファイルを侵害した場合、その波及効果により放射線科業務が数日間停止する可能性がある。
AIパイプライン:ファイル経由攻撃の新たな戦場
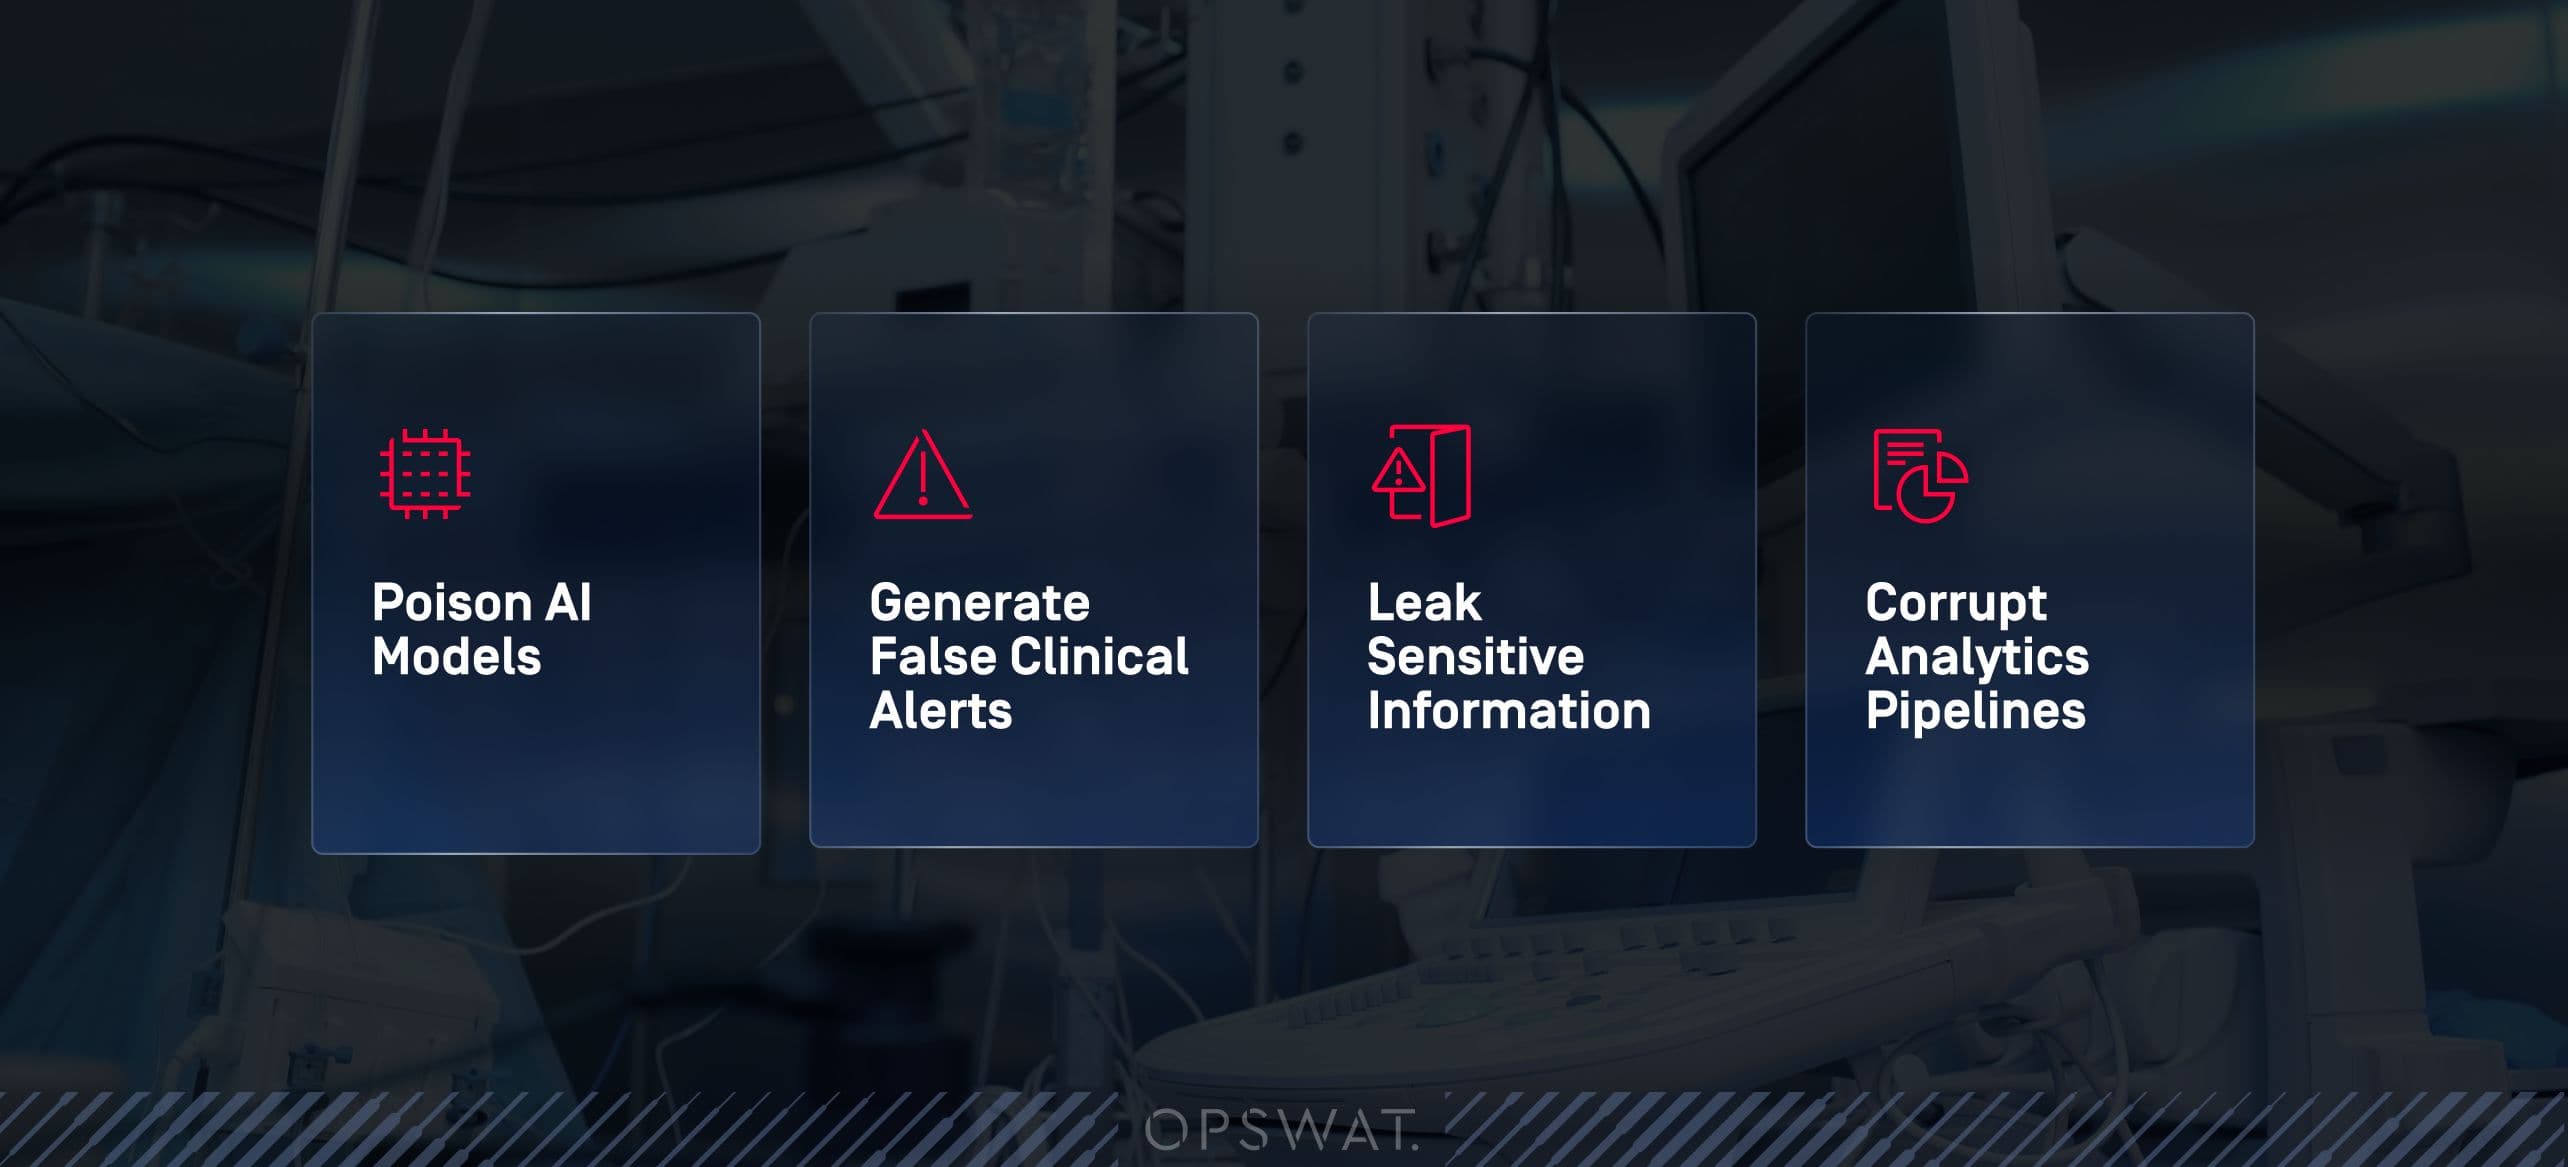
AIや機械学習モデルは、膨大な量の文書、フォーム、画像を取り込みます。こうしたワークフローは強力ですが、同時に攻撃対象領域を劇的に拡大させてしまいます。悪意のあるファイルや改ざんされたファイルは、次のような影響を及ぼす可能性があります:
- 毒性AIモデル
- 偽の臨床アラートを生成する
- 機密情報を漏洩する
- 不正な分析パイプライン
OPSWAT のソリューションを導入している病院では、AIワークフローに取り込まれる前にすべてのファイルを sanitize および監査を行うことで、臨床用AIが「負担」ではなく「資産」であり続けることを確実にしています。
ファイルのセキュリティ:単なるチェック項目ではなく、コンプライアンス上の必須要件
医療情報のセキュリティは、単なる暗号化やアクセス制御にとどまると誤解されがちです。しかし、HIPAA、GDPR、NIS2といった規制では、組織に対し、患者データの機密性だけでなく完全性も確保するよう、さらに踏み込んだ対応が求められています。
ファイルセキュリティの観点から見た電子保護健康情報(ePHI)の理解
電子化された保護対象の健康情報は、画像ファイル、紹介状、タスクリスト、AIデータセット、検査報告書、さらにはメタデータなど、あらゆる場所に存在しています。識別子や臨床的背景を含むファイルはすべて、保護され、監視され、監査可能な状態に保たれなければなりません。
コンプライアンス要件が厳格化されている
規制当局は現在、病院に対し、以下のことを実証することを求めている:
- ファイル移動のエンドツーエンド可視性
- 迅速なインシデント検出と報告
- データの改ざんを防止する完全性管理
- スキャンおよびサニタイズ処理イベントの監査可能なログ
断片的あるいは事後対応型のファイルセキュリティでは、これらの要件を満たすことはほぼ不可能です。
ファイルセキュリティと患者の安全:直接的に結びついている
ファイルに潜む脅威によって、画像診断、検査システム、あるいは薬剤管理のワークフローが妨げられると、患者の安全は直ちに影響を受けます。ランサムウェアは単なるIT上の問題にとどまらず、医療施設全体の業務の健全性を脅かすものです。
医療分野における多層的なファイルセキュリティのための高度な戦略
先見の明のある医療機関は、エンドポイントにとどまらず、多層的で予防的なファイルセキュリティアーキテクチャへと移行しつつあります。
Multiscanning:数の力
OPSWATのMetascan™Multiscanning は、単一のウイルス対策エンジンに頼るのではなく、30以上のエンジンを同時に活用し、既知および未知の脅威の99%以上を検出します。
これにより、攻撃の機会が劇的に減少し、他のツールが見逃してしまう脅威も捕捉できます。
コンテンツの無害化と再構築:ファイルに埋め込まれた脅威の除去
Deep CDR™ テクノロジーは 、アクティブなコンテンツ、エクスプロイトコード、および埋め込まれた脅威を除去し 、安全かつ正常に動作するファイルのバージョンを再生成します。特に以下の用途においてその威力を発揮します:
- PDFファイルとOffice文書
- DICOM画像
- 患者またはパートナーによってアップロードされたフォーム
- ネストされたアーカイブを含むファイル形式
SE Labsから保護率および精度スコア100%の評価を受けたDeep CDR™テクノロジーは、既知および未知の脅威を阻止しつつ、ファイルの機能を完全に維持しながら、わずか数ミリ秒で処理を行います。
Adaptive とAI搭載DLP
ファイルの詳細な精査が必要な場合、OPSWATのエミュレーションベースの Adaptive Sandbox その挙動をリアルタイムで分析します。AIを活用したProactive DLP™は、ePHIやその他の機密コンテンツを検出してブロックまたはマスキングし、HIPAAおよびGDPRの遵守を支援します。
インラインファイルサニタイズ:あらゆる侵入経路を保護する
インライン検査とは、ファイルがお客様の環境に入る前にスキャンおよびクリーンアップされることを意味します。数時間後ではなく、その場で処理されるのです。これにより、以下のことが可能になります:
- 即時脅威除去
- 完全な保管記録付き伐採
- 迅速なインシデント対応
- ポータル、メール、MFT、イメージング、AIワークフロー全体にわたる一貫した保護
実例によるケーススタディ:多層的なファイルセキュリティが有効であることを示す証拠
世界中の医療機関がこのアプローチを取り入れており、目に見える成果を上げています。
クラリット・ヘルスサービス:1日に数百万件のファイルを管理
世界最大級の医療組織の一つであるクラリットは、MetascanMultiscanning および Deep CDR™ テクノロジーを導入し、毎日数百万件のファイルを検査しています。その結果、ゼロデイ脅威を阻止し、コンプライアンス体制を強化するとともに、大規模なファイルセキュリティにおける新たな基準を確立しました。
ランサムウェアからの復旧をシステム停止せずに実施する
ある大手医療サービスプロバイダーは、ランサムウェア被害からの復旧作業において、OPSWATのファイルセキュリティ技術とシームレスに統合される安全なMFT ソリューションである、MetaDefender のManaged File Transfer™(MFT )を活用し、復元されたファイルのデータ消去を行いました。これにより、事業継続性を維持し、コンプライアンスを証明することで、多額の法的罰則を回避することができました。
Luzerner Psychiatrie AG:電子メールを介して拡散するマルウェアの阻止
頻繁に発生するフィッシング攻撃に 直面したLuzerner Psychiatrie AGは、マルウェアが仕込まれた添付ファイルが臨床スタッフに届くのを防ぐため、Adaptive 、Sandbox 、およびMetaDefender Email Security™を導入しました。その結果、患者データは保護されたまま維持され、情報漏洩件数はゼロにまで減少しました。
Endpoint を超えるための実践的ステップ
医療セキュリティの責任者は、ファイルセキュリティの強化に取り組むにあたり、体系的なロードマップから着手すべきである。
すべてのファイルワークフロー(患者ポータル、PACS、クラウドストレージ、AIパイプライン)をマッピングし、スキャンやデータ消去が行われないままファイルが流入している箇所を特定します。
DICOMファイルのスキャンとCDRを強制し、ベンダー間交換を安全化し、すべてのファイル接触点の監査可能性を確保する。
データの取り込み前に、すべてのデータを sanitize および検証し、データの汚染や漏洩を防止してください。
マルチスキャン、CDR、サンドボックス、AIを活用したDLP、およびインラインサニタイゼーションを組み合わせることで、包括的かつコンプライアンスに準拠した保護を実現します。
次のステップに進む準備はできていますか?
ホワイトペーパーの全文をご覧いただき、一流の病院が、ワークステーションや患者に脅威が及ぶ前にこれを無力化するために、多層的なファイルセキュリティをどのように活用しているかをご確認ください。
