ファイル以外の保護
今日のサイバー攻撃はファイルにとどまらない。攻撃者は、隠れたインフラ、危険なベンダー、急速に変化するドメインを悪用して、従来の防御を迂回する。このような状況に対処するために、セキュリティにはツールのレイヤーだけでなく、インテリジェンスのレイヤーが必要です。
本日、包括的な脅威防止戦略における「つなぎ役」となる新たなエンジン、「MetaDefender InSights」(Threat Intelligence )をご紹介できることを誇りに思います。 MetaDefender Core 、包括的な脅威防止戦略における「つなぎの役割」を果たす新エンジン「MetaDefender InSightsCore」を、誇りを持ってご紹介いたします。厳選されたリアルタイムの脅威インテリジェンスを、 の業界をリードするDeep CDR™ テクノロジーおよびAdaptive Sandbox 技術と統合することで、脅威が実行される前、隠れた状態にある間、そして発生源において、脅威を阻止する真に多層的な防御を実現します。
InSightsThreat Intelligence 追加することでどのように防御が変わるか
MetaDefender Core 、Deep CDR™テクノロジー(悪意のあるコードの除去)Adaptive Sandbox 動作の分析)により、Core ファイルセキュリティの標準を確立しています。そして今回、InSightsThreat Intelligence 、重要な第3の防御層として「悪意のあるIP/ドメインのブロック」Threat Intelligence
動作のしくみ
InSightsThreat Intelligence 、隠れた悪意のあるドメインやIPをミリ秒単位で文書スキャンします。何百もの信頼できるソースからのデータを集約したグローバルフィードとIoC(侵害の指標)を相互参照し、敵対的な手口の先を行くことを確実にします。脅威が検出されると、ファイルは侵入時点でブロックされ、攻撃をソースで阻止します。
MetaDefender CoreInSightsThreat Intelligence 設定する
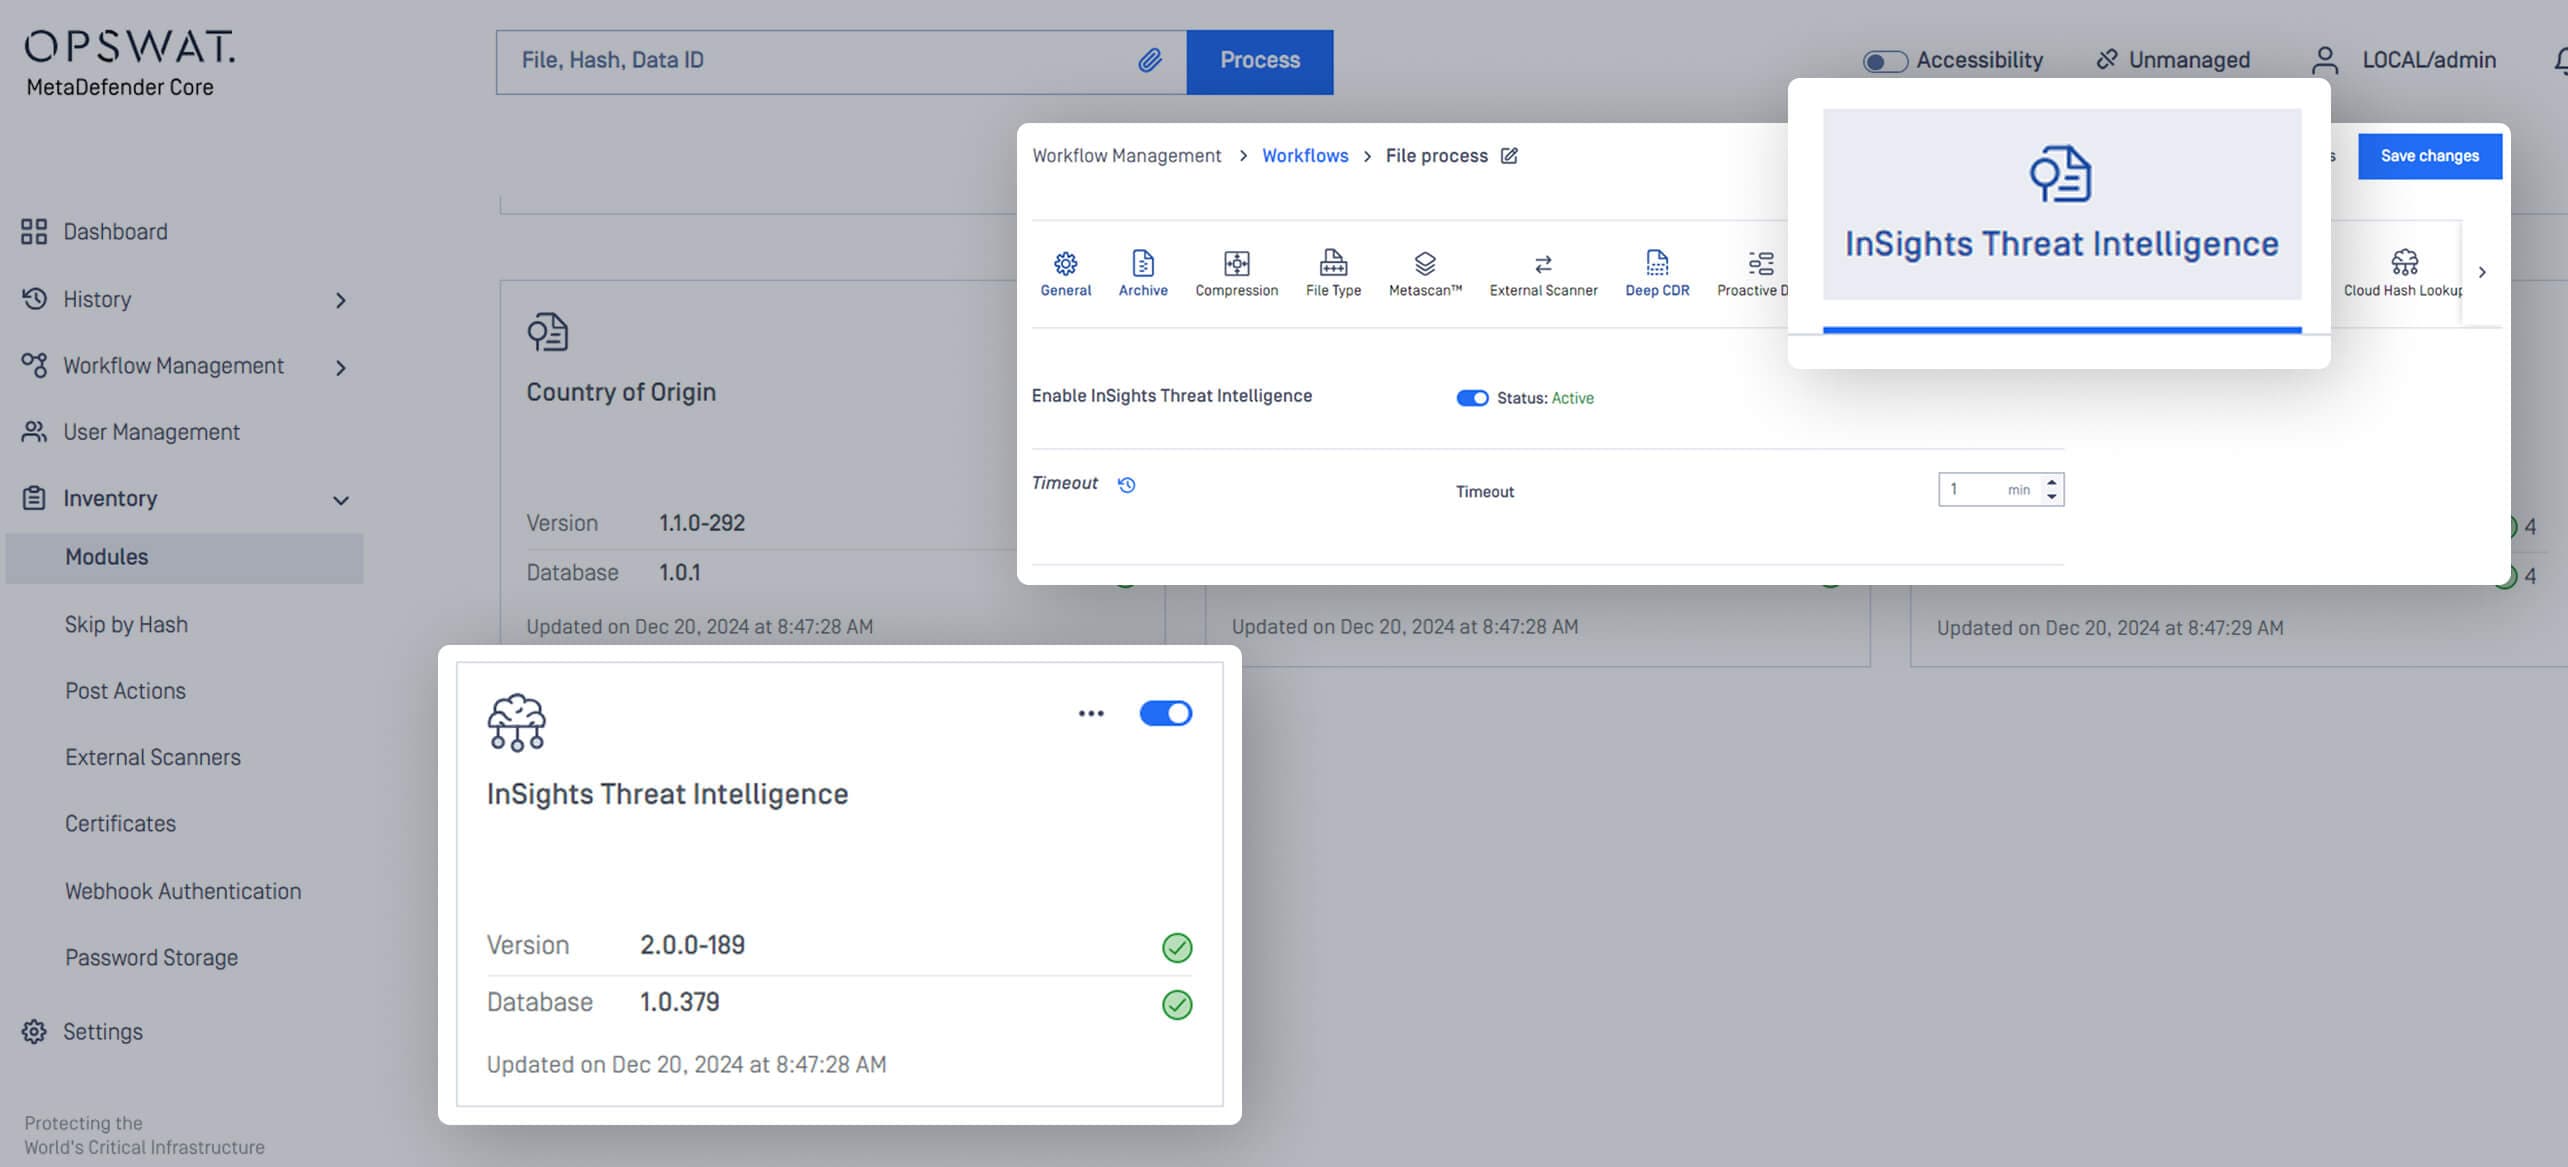
悪意のあるIP/ドメインでファイルを処理する
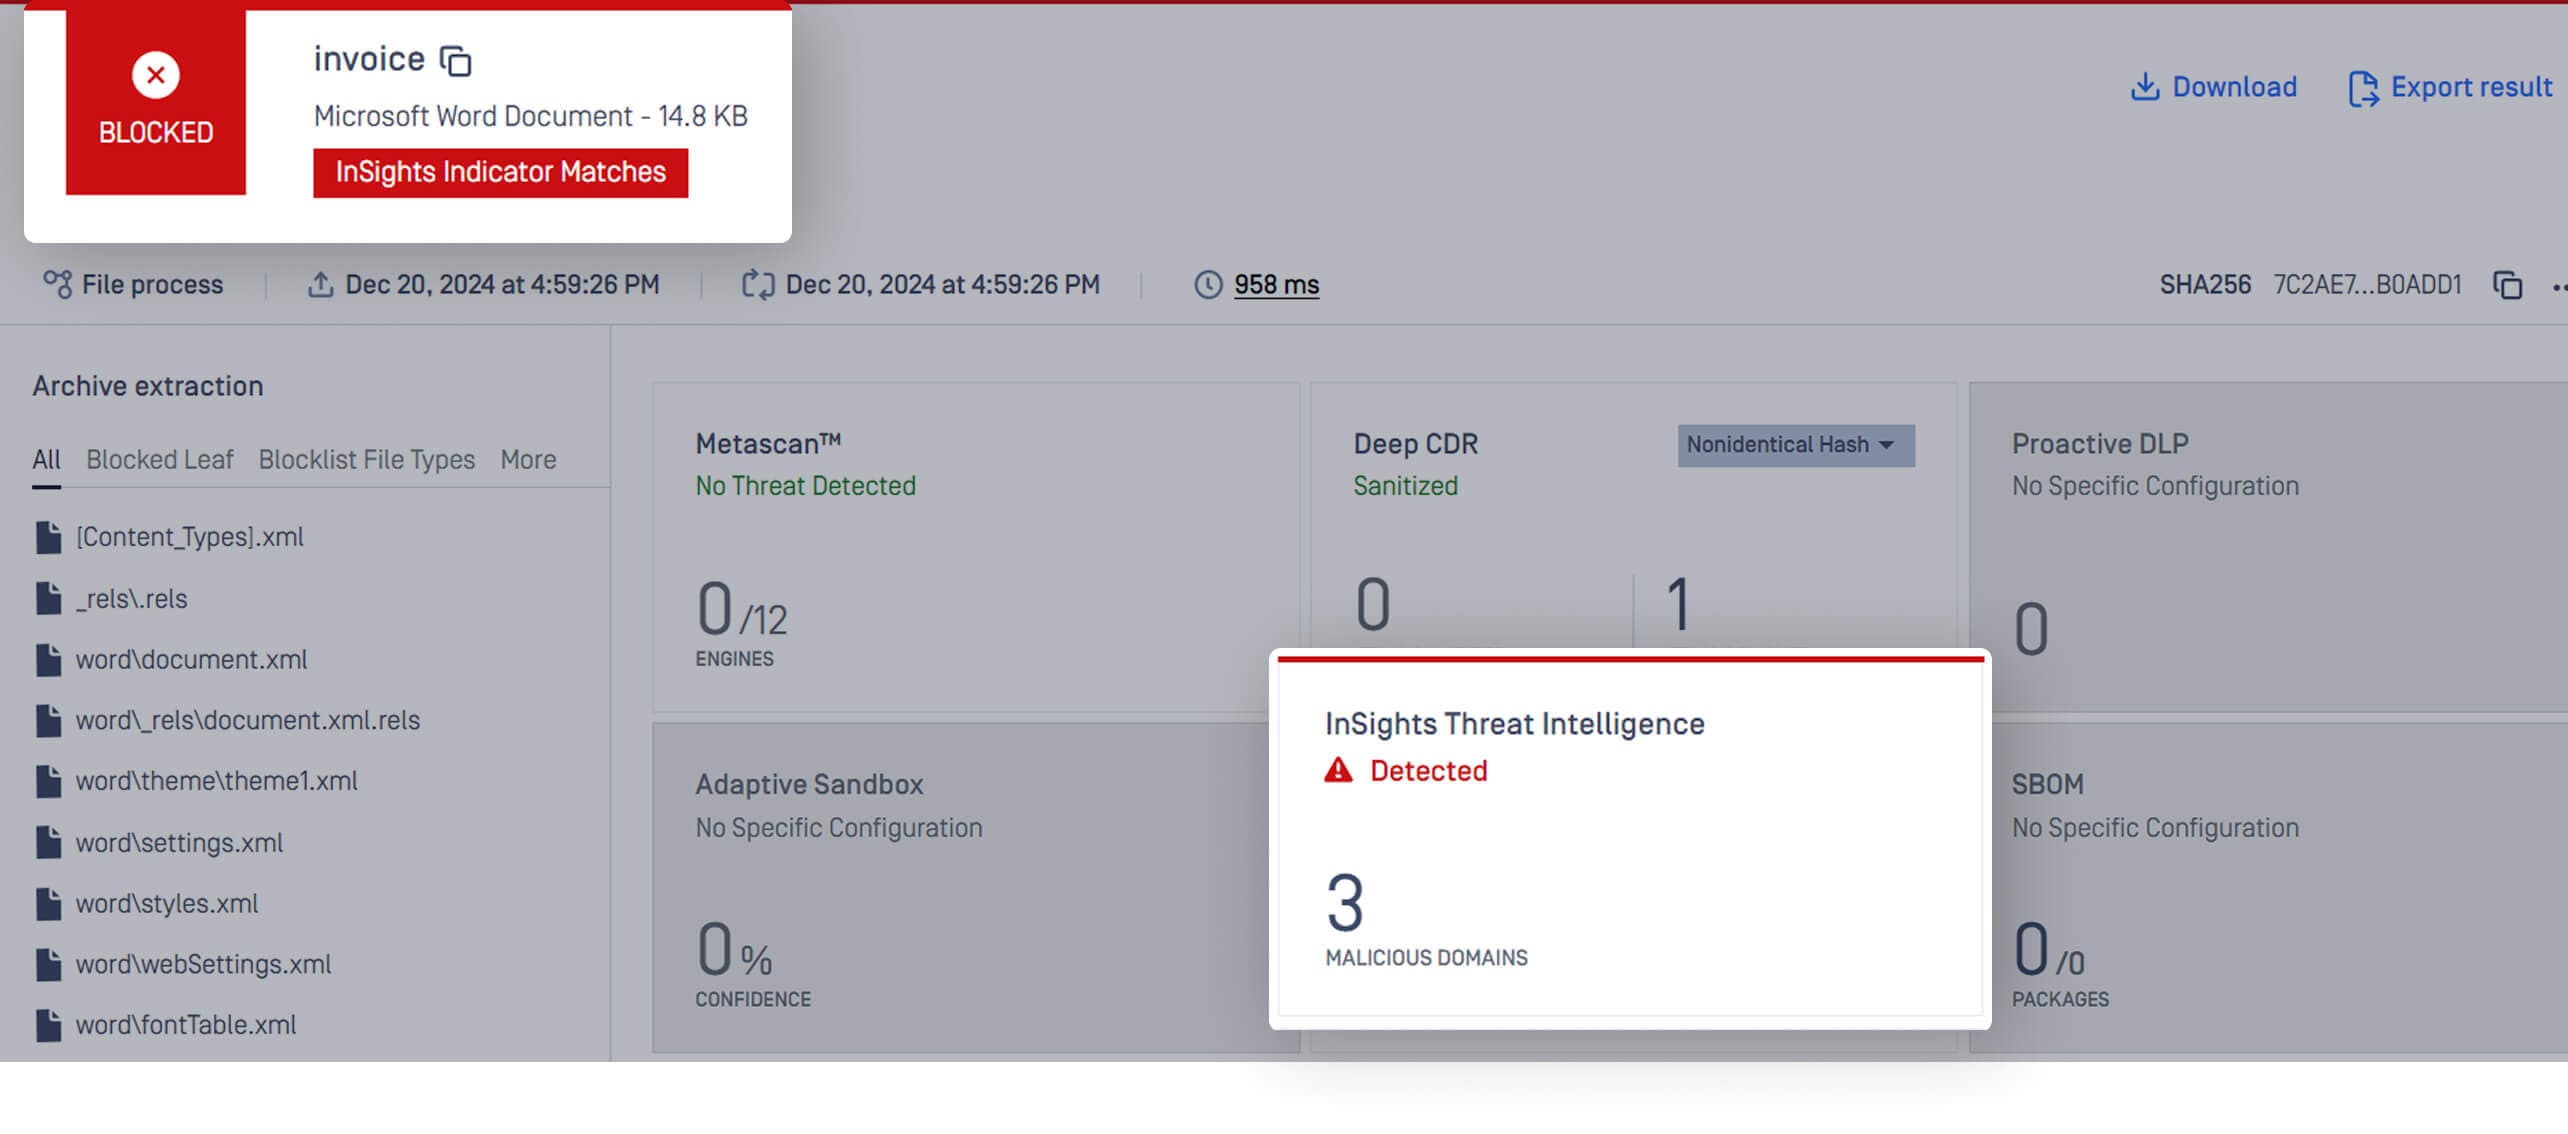
スキャン結果にIOCのリストを表示する。
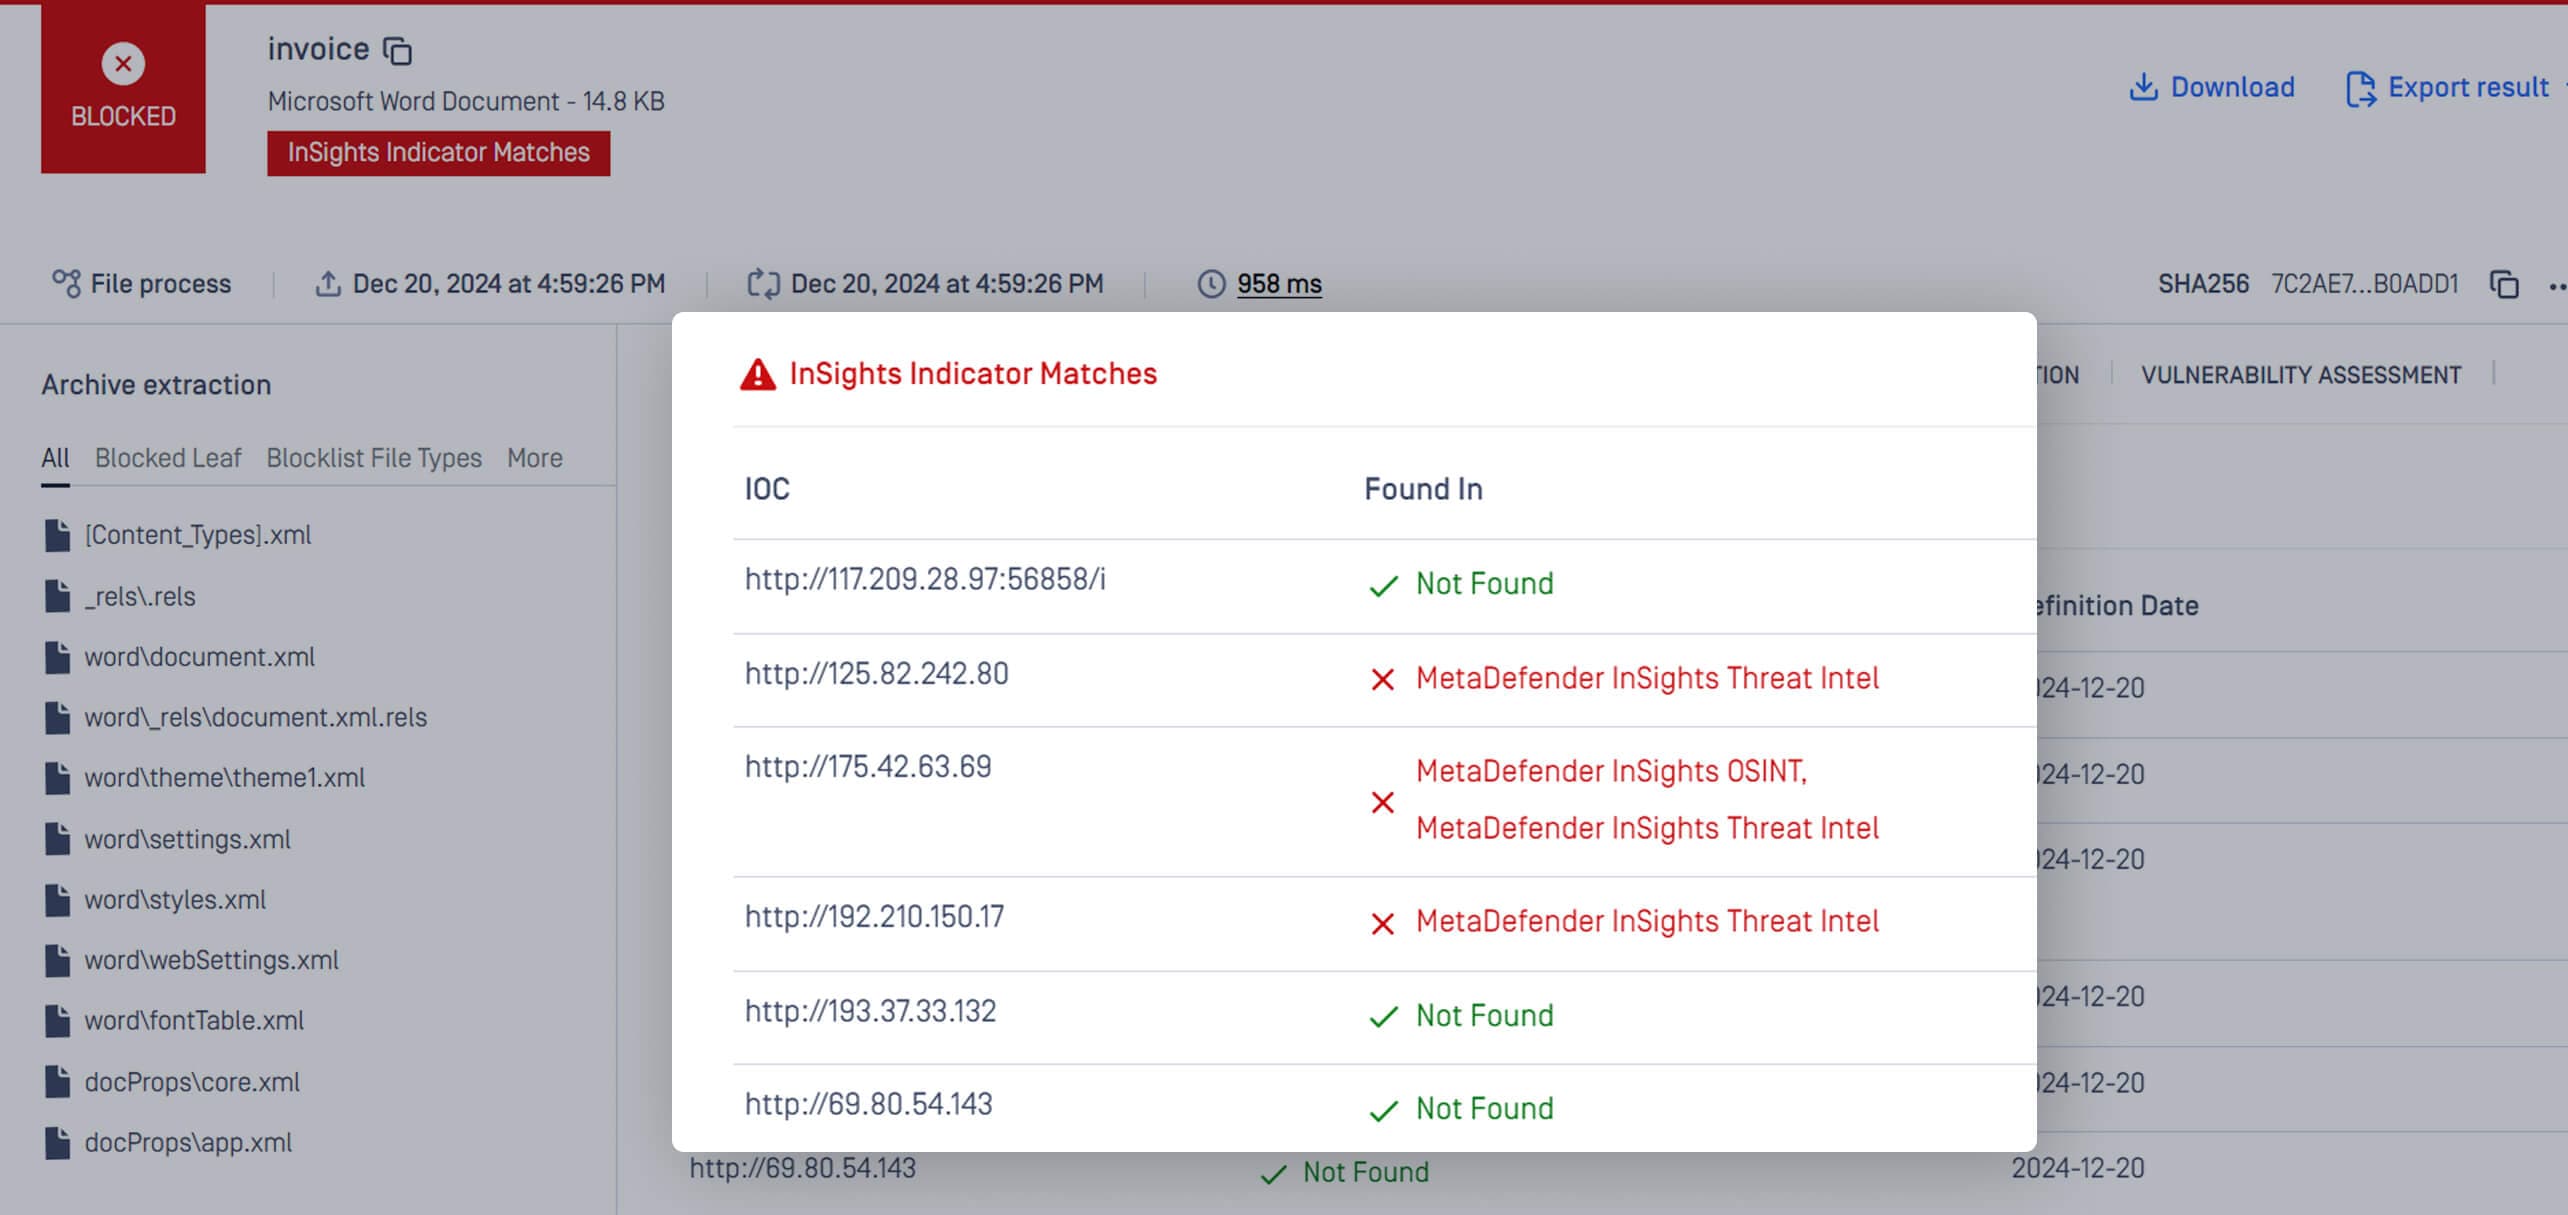
主な特徴
ファイルのサニタイズ後でも、ドキュメントに埋め込まれた悪意のあるドメイン、IP、リンクを特定します。
リスクの高いファイルがユーザーや重要なシステムに到達する前に自動的に隔離します。
Augment Deep CDR™ テクノロジーとAdaptive Sandbox 脅威のコンテキストSandbox リスクの優先順位付けを行い、誤検知を低減します。
動的に更新されるインテリジェンス・フィードにより、新たな敵対的インフラを追跡。
脅威の更新を手動または定期的に行うことで、隔離されたネットワークで安全に運用し、オフラインの重要インフラを進化する脅威から保護します。
InSightsThreat Intelligence 際立つ理由
従来のツールが配信後の検知に重点を置いていたのに対し、InSightsThreat Intelligence 以下のことを可能にします:
攻撃の背後にあるインフラを標的とすることで、ゼロデイ・エクスプロイトやフィッシング・キャンペーンをブロックします。
脅威ハンティングや価値の低い調査のような手動プロセスを自動化し、SOCチームを解放します。
ライブ・インテリジェンス・アップデートにより、回転するドメイン/IPや新たなエクスプロイト・キットを先取りします。
サードパーティのファイルやベンダーの通信を監査することで、NIST、CISA、および業界の義務に沿う。
今日から始めよう
InSightsThreat Intelligence 、悪意のあるコンテンツを無力化するだけでなく、敵のプレイブックを解体します。複雑なセキュリティ運用を管理する場合でも、小規模なネットワークを防御する場合でも、InSightsThreat Intelligence 、情報に基づいた意思決定と迅速な対応を可能にします。