信頼されたファイルワークフロー向けのAdvanced Threat Detection
対策
MetaDefender Core OPSWAT高度な脅威検知・防止Core 、ファイルに潜む脅威を実行前に特定します。Deep CDR™テクノロジー、Multiscanning、適応型サンドボックス、Proactive DLP、AIを活用したマルウェア検知機能を統合し、重要インフラ全体のファイルワークフローを保護するとともに、ファイルレベルでのコンプライアンス対応とゼロトラストの実現を支援します。
- あらゆるファイルを信頼できる資産に変える
- 脅威が拡大する前に排除する
- Secure 、どこでも拡張可能
OPSWATが信頼される理由
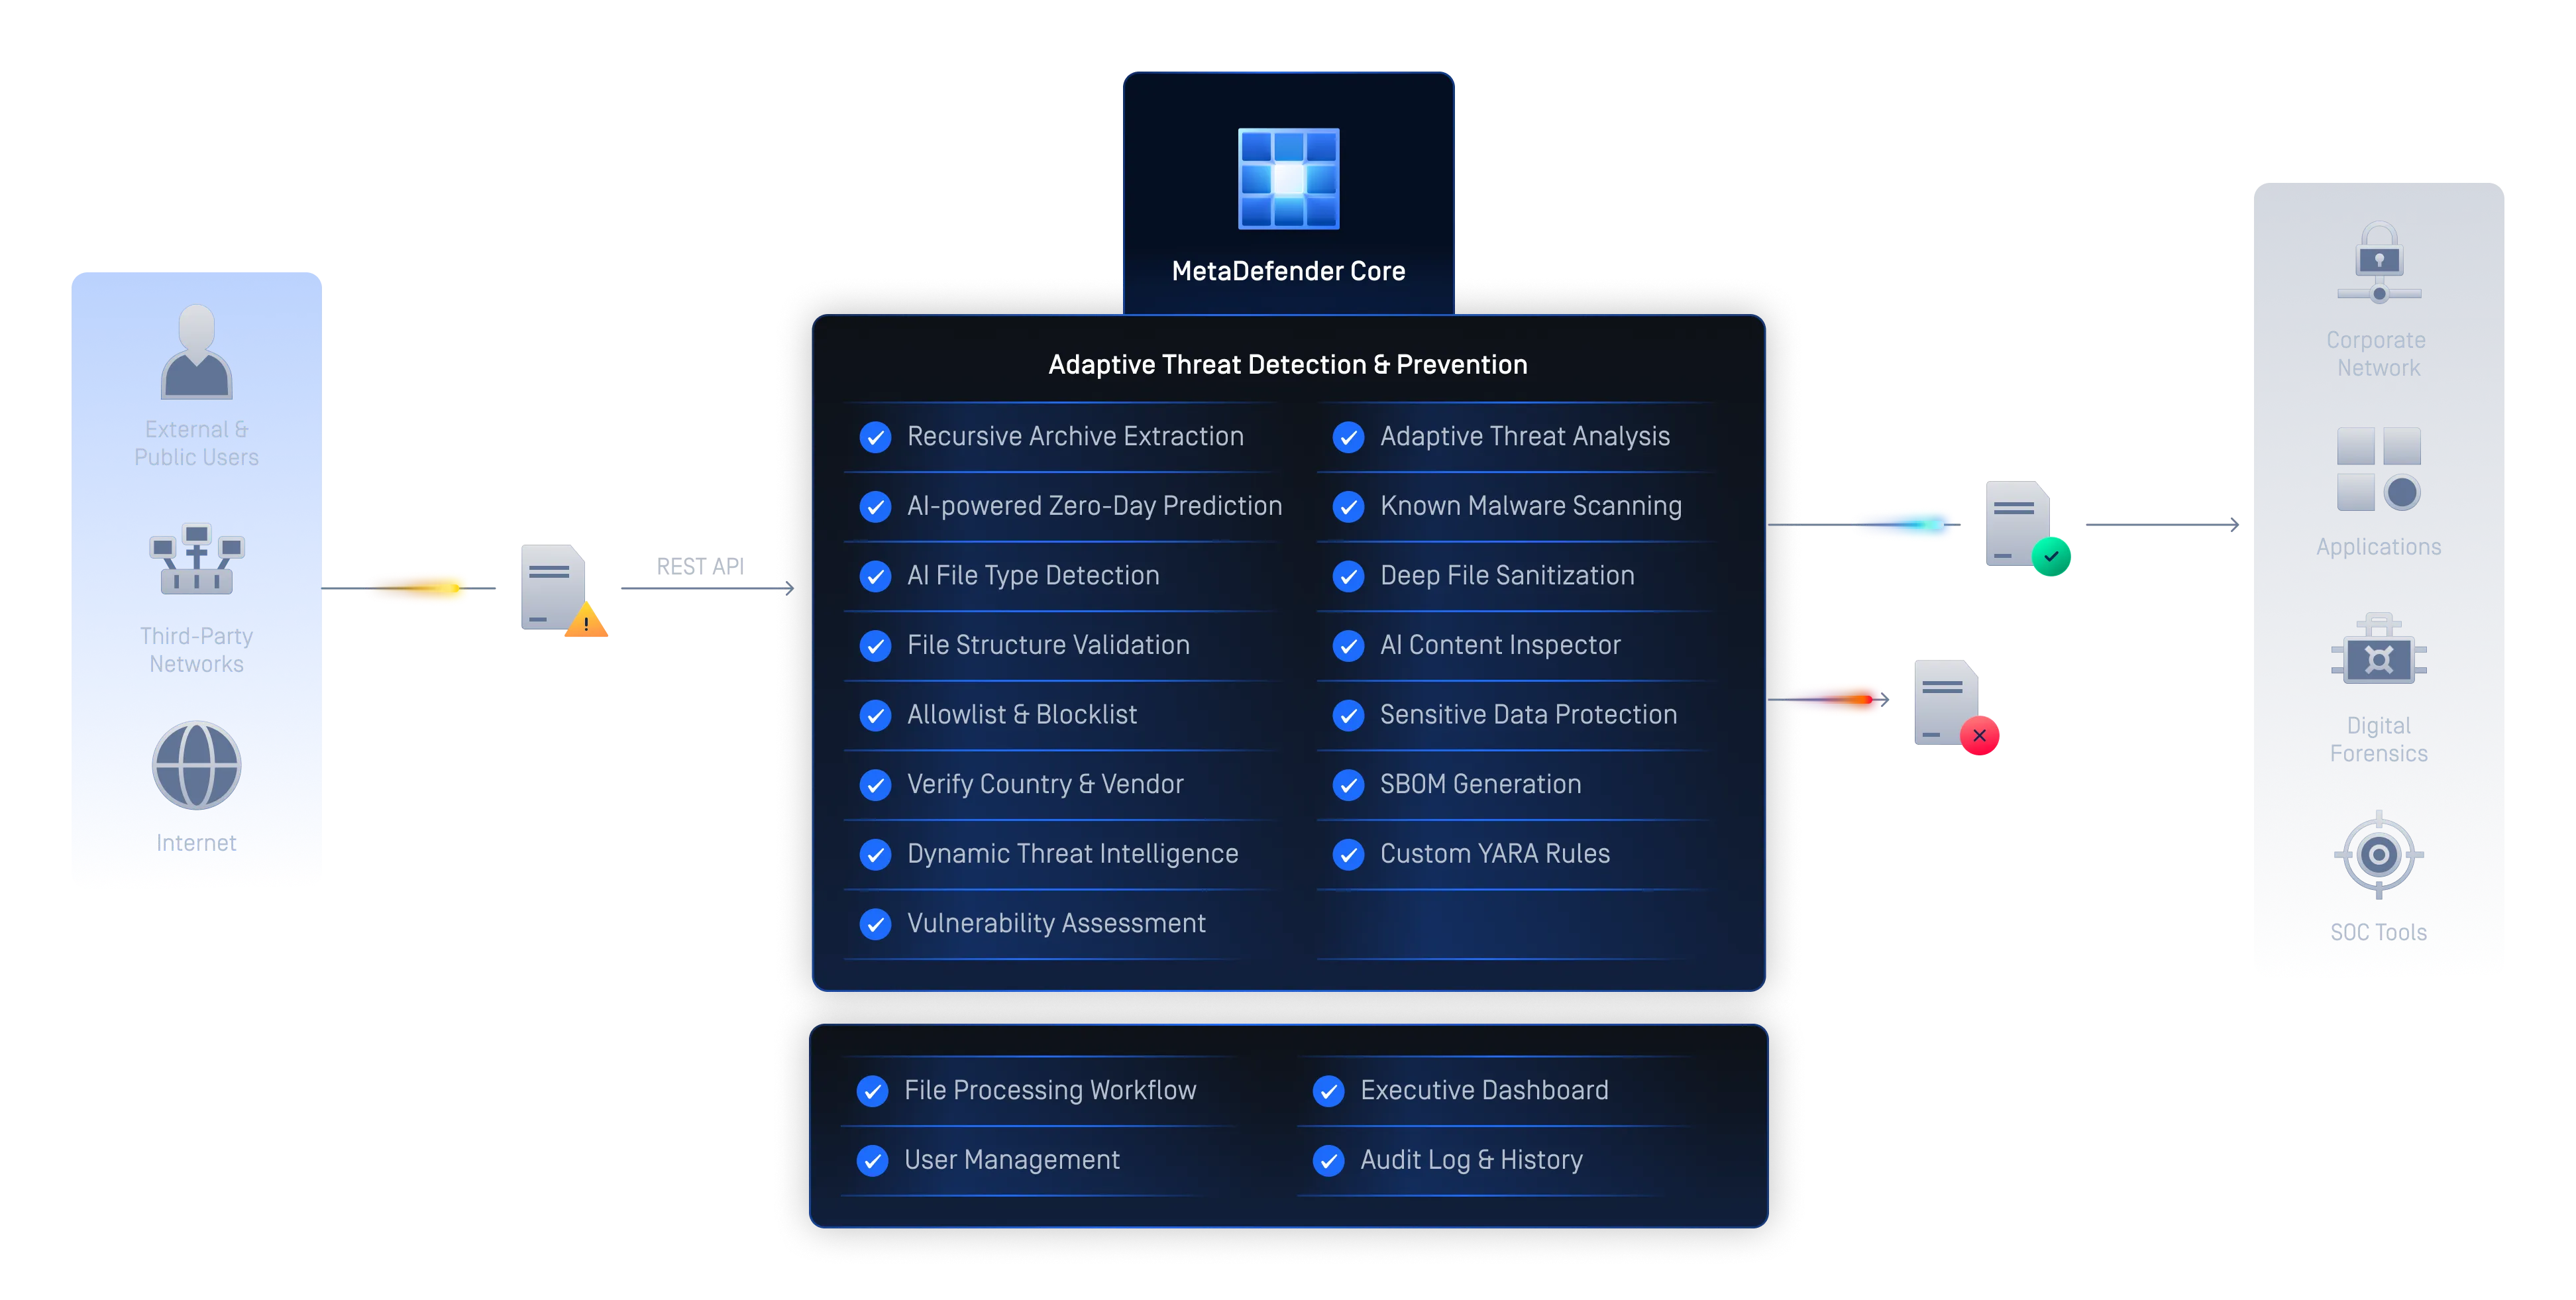
完全なファイル信頼を実現するプラットフォーム
MetaDefender Core 規制対象環境向けに、高度な脅威の検知および防止機能を提供します。「Predictive Alin AI」、「Deep CDR™ Technology」、「Metascan™Multiscanning 」、「AI Content Inspector」、「Proactive DLP™」、「Adaptive Sandbox 」、「Threat Intelligence 」、「File-based Vulnerability Assessment 」、および「SBOM」を活用し、ゼロデイ攻撃を阻止し、コンプライアンスの遵守を支援するとともに、ビジネスの業務効率を損なうことなく、セキュリティワークフロー全体にわたるすべてのファイルを保護します。
マルウェアおよびゼロデイ攻撃の検知、分析、排除
高度な脅威対策
MetaDefender Core 、MetascanMultiscanning Deep CDR™テクノロジーといった業界をリードする技術を組み合わせることで、埋め込まれたマルウェアやゼロデイ脅威をCore 、無力化します。
多層的なセキュリティアーキテクチャ
スキャン、サニタイズ、脆弱性評価、脅威インテリジェンスを統合的に管理するモジュール式かつポリシー主導型の設計により、あらゆる環境において一貫性のある大規模な保護を実現します。
AIを活用した脅威防御
AIと機械学習を活用し、あらゆる脅威検知・防御エンジンを最適化することで、より迅速かつスマートで、適応性の高い保護を実現します。
一元的なポリシー適用
管理者は、ファイル処理ポリシーを定義・自動化することで、組織全体で一貫したセキュリティ基準を確保し、コンプライアンスとガバナンスの運用を簡素化できます。
シームレスな統合と拡張性
API、ICAP、およびSDKを通じて既存のITシステムやOTシステムと容易に連携し、業務を中断させることなく複雑なインフラストラクチャに適応します。
規制対象環境における実績ある保護対策
政府機関、重要インフラ事業者、そして世界中の2,100を超える組織から信頼されているMetaDefender (Core )は、データセキュリティを完全に管理できると同時に、組織が規制要件を満たすことを支援します。
脅威を防ぐのは、業界をリードするテクノロジー
OPSWATの実績ある、世界中で信頼され、数々の受賞歴を持つ先進テクノロジーは、ファイル経由のマルウェアが重要な環境に侵入・拡散するのを防ぎます。
境界におけるAIを活用したゼロデイ攻撃の予測
- 実行前の検出と回避
- 企業のファイルワークフローを学習データとした機械学習モデル
エンジンの数が多いほど検知力が高まる
- ほぼ100%のマルウェアを検出
- 30種以上の主要アンチウイルスエンジンで同時スキャンを実行
他では見逃す脅威も確実に除去
- 200種類以上のファイル形式に対応
- 多層構造の圧縮ファイルも階層的に無害化
- 安全性を確保したうえでファイルを再生成
AIを活用したコンテンツの真正性検証および文書偽造の検出
- 画像メタデータの重複排除、検証、および正規化
- 視覚的な鑑識的兆候、テキストのスタイル分析の特徴、および文書の構造的手がかりを評価する
- AI生成テキスト、AI生成画像、および文書偽造分類器には、それぞれ個別のゲートを使用する
機密データの漏えいを未然に防止
- AIモデルにより、非構造化テキストを事前定義されたカテゴリへ自動分類
- 125種類以上のファイル形式において、PII、PHI、PCIなどの特定された機密情報を自動的にマスキング
- 画像内の文字を認識するOCR機能を搭載
ゼロデイ脅威に対して、圧倒的な防御力を発揮
- 高速でファイルを分析
- 回避防止サンドボックスエンジンがIOCを抽出
- ゼロデイ脅威の特定
- APIまたはローカル統合により、詳細なマルウェア分類を実現
検査開始前に不正な形式のファイルをブロックする
- AIモデル形式を含む160種類以上のファイル形式の検証が可能
- 不正な構造や不審なコンテンツをブロックする
- リスクオブジェクトを抽出して、他のエンジンに送信する
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
ソフトウェアサプライチェーンの保護
- オープンソースソフトウェア(OSS)、サードパーティ製コンポーネント、依存関係に関連するリスクを管理
- コードの構成を可視化し、セキュリティとコンプライアンスを確保
インストール前に脆弱性を検知し、リスクを未然に防止
- インストール前にソフトウェアの既知の脆弱性を検査
- デバイス非稼働時にも脆弱性スキャンを実行
- 稼働中のアプリケーションおよび関連ライブラリを迅速に分析
![OPSWAT 技術イメージ]() AIコンテンツインスペクター
AIを活用したコンテンツの真正性検証および文書偽造の検出
- 画像メタデータの重複排除、検証、および正規化
- 視覚的な鑑識的兆候、テキストのスタイル分析の特徴、および文書の構造的手がかりを評価する
- AI生成テキスト、AI生成画像、および文書偽造分類器には、それぞれ個別のゲートを使用する
1,000億枚以上の画像Google SynthID 検出より99%の精度大規模画像生成モデル向け![OPSWAT 技術イメージ]() ファイル構造の検証
検査開始前に不正な形式のファイルをブロックする
- AIモデル形式を含む160種類以上のファイル形式の検証が可能
- 不正な構造や不審なコンテンツをブロックする
- リスクオブジェクトを抽出して、他のエンジンに送信する
選択的処理早期にブロックすることで、下流でのリソース消費を防ぐトレーサビリティオブジェクト単位での抽出とレポート作成![OPSWAT 技術イメージ]() 脅威の検出
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
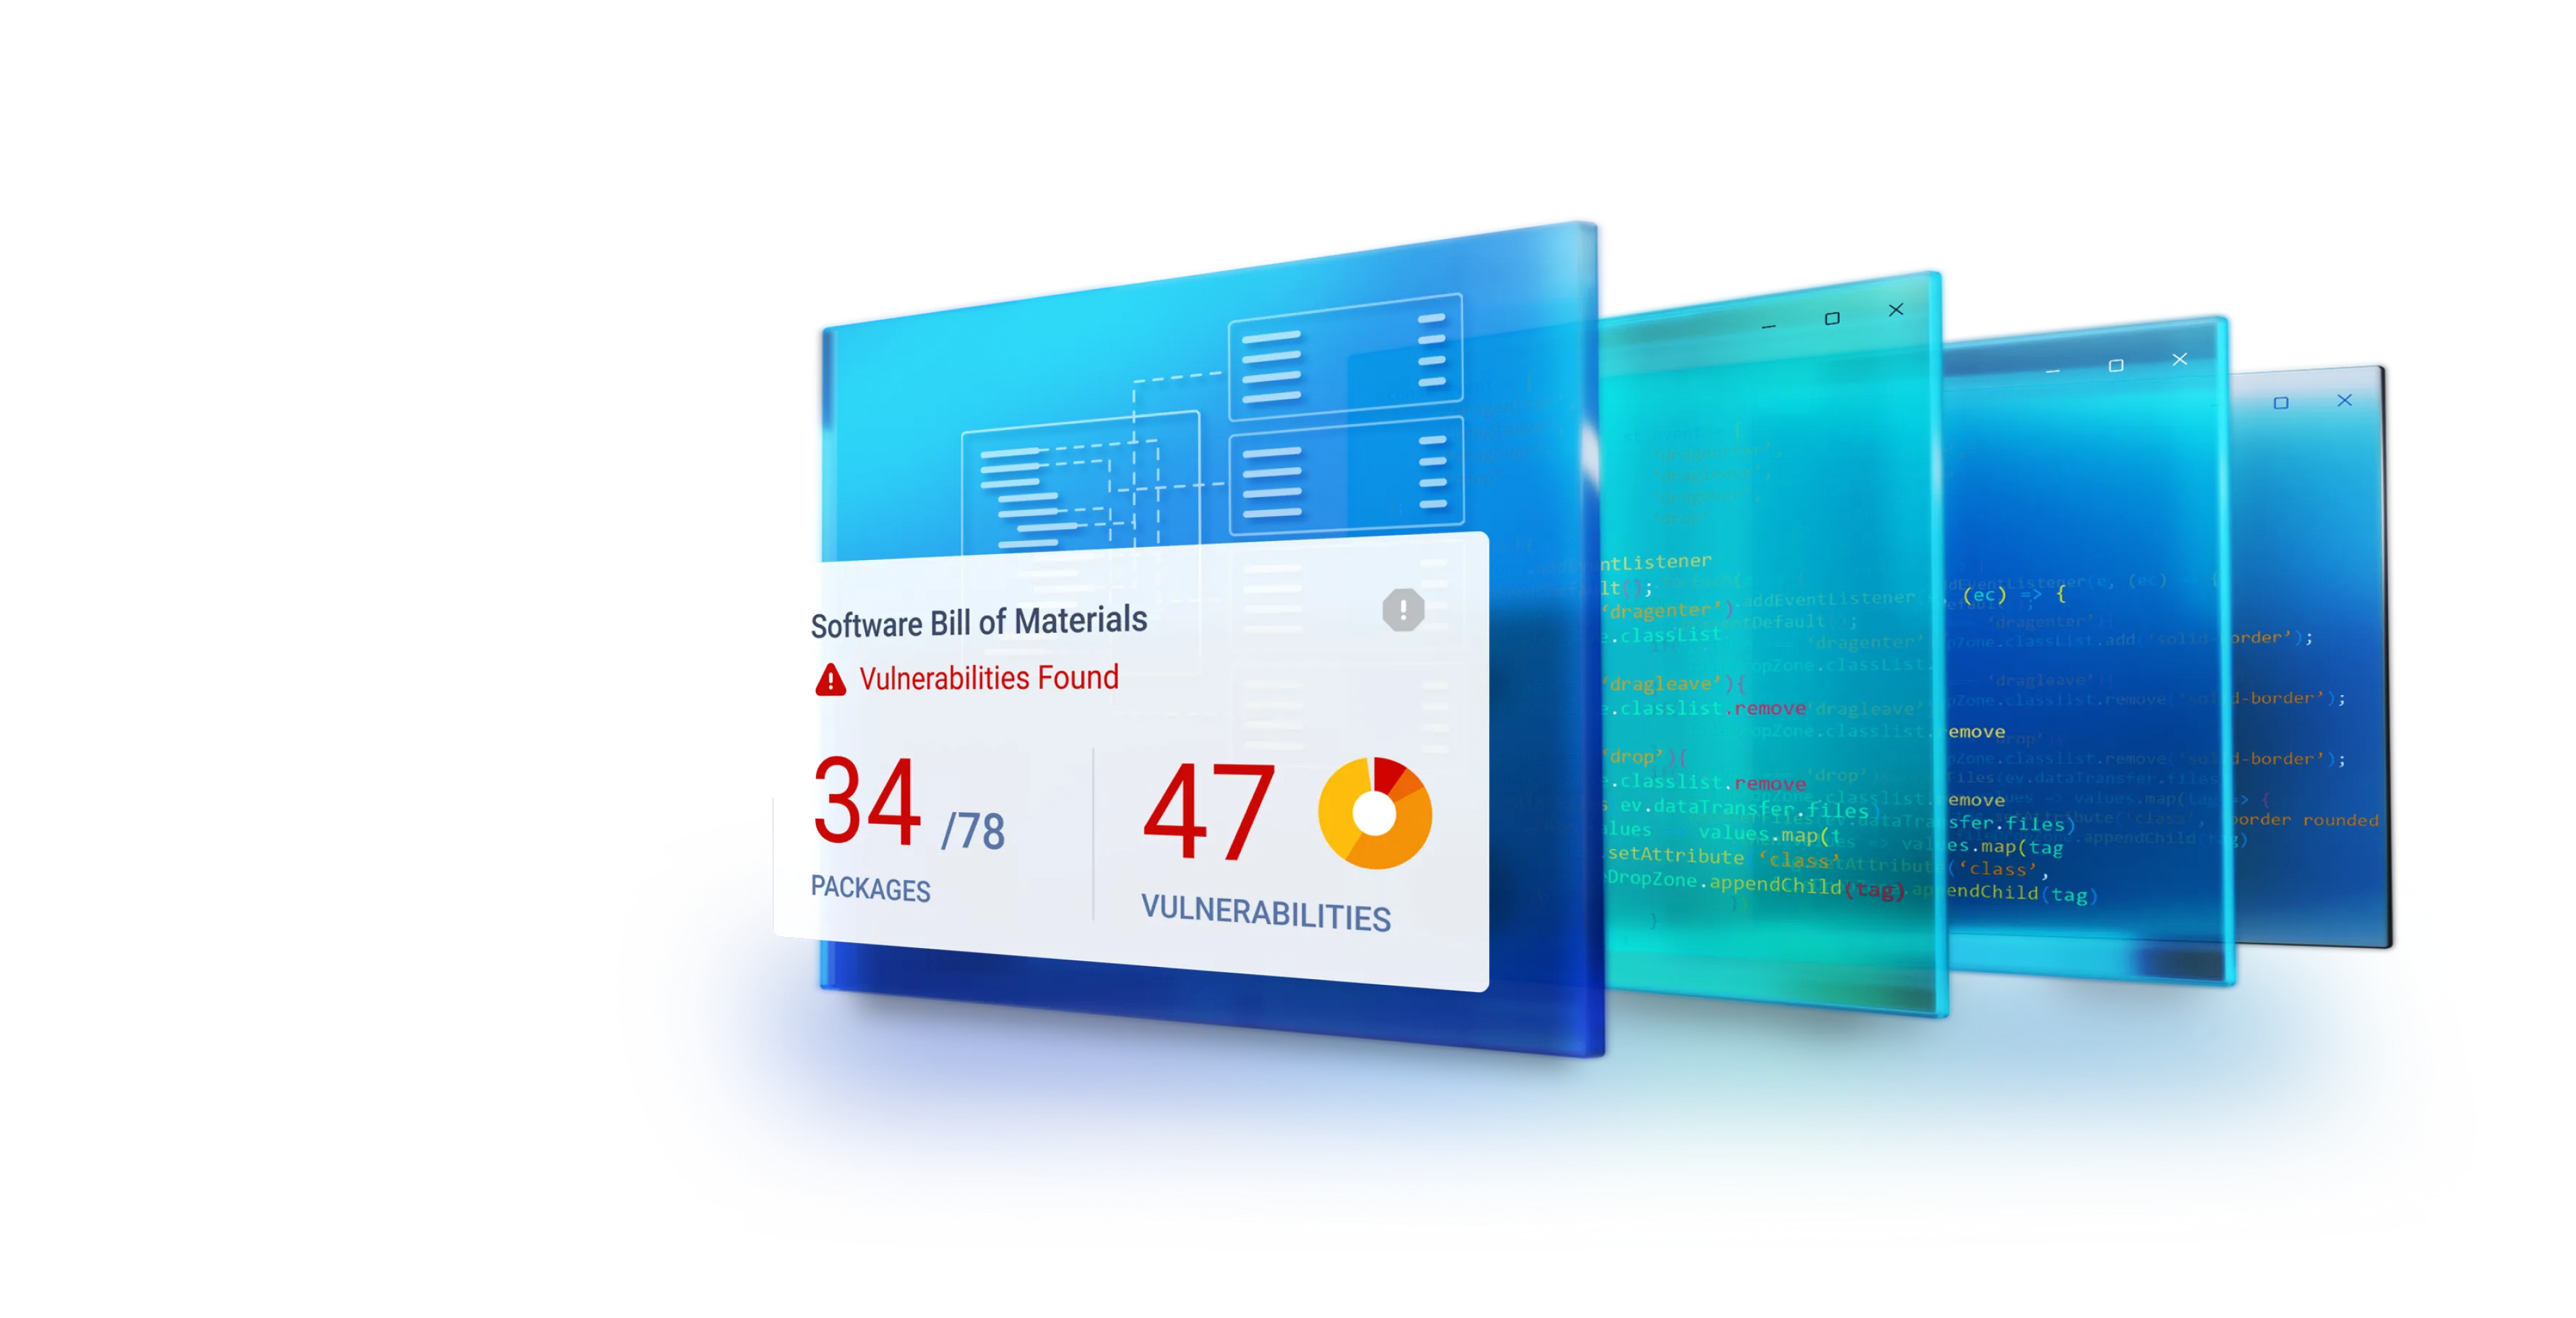
高速化トリアージにかかる総時間を短縮透明性が高い状況を正確に把握し、重要な環境を守る![OPSWAT 技術イメージ]() SBOM(ソフトウェア部品表)
ソフトウェアサプライチェーンの保護
- オープンソースソフトウェア(OSS)、サードパーティ製コンポーネント、依存関係に関連するリスクを管理
- コードの構成を可視化し、セキュリティとコンプライアンスを確保
18,4002021年に本番環境のコードで確認された脆弱性数13.62%ファイルベースの脆弱性の割合
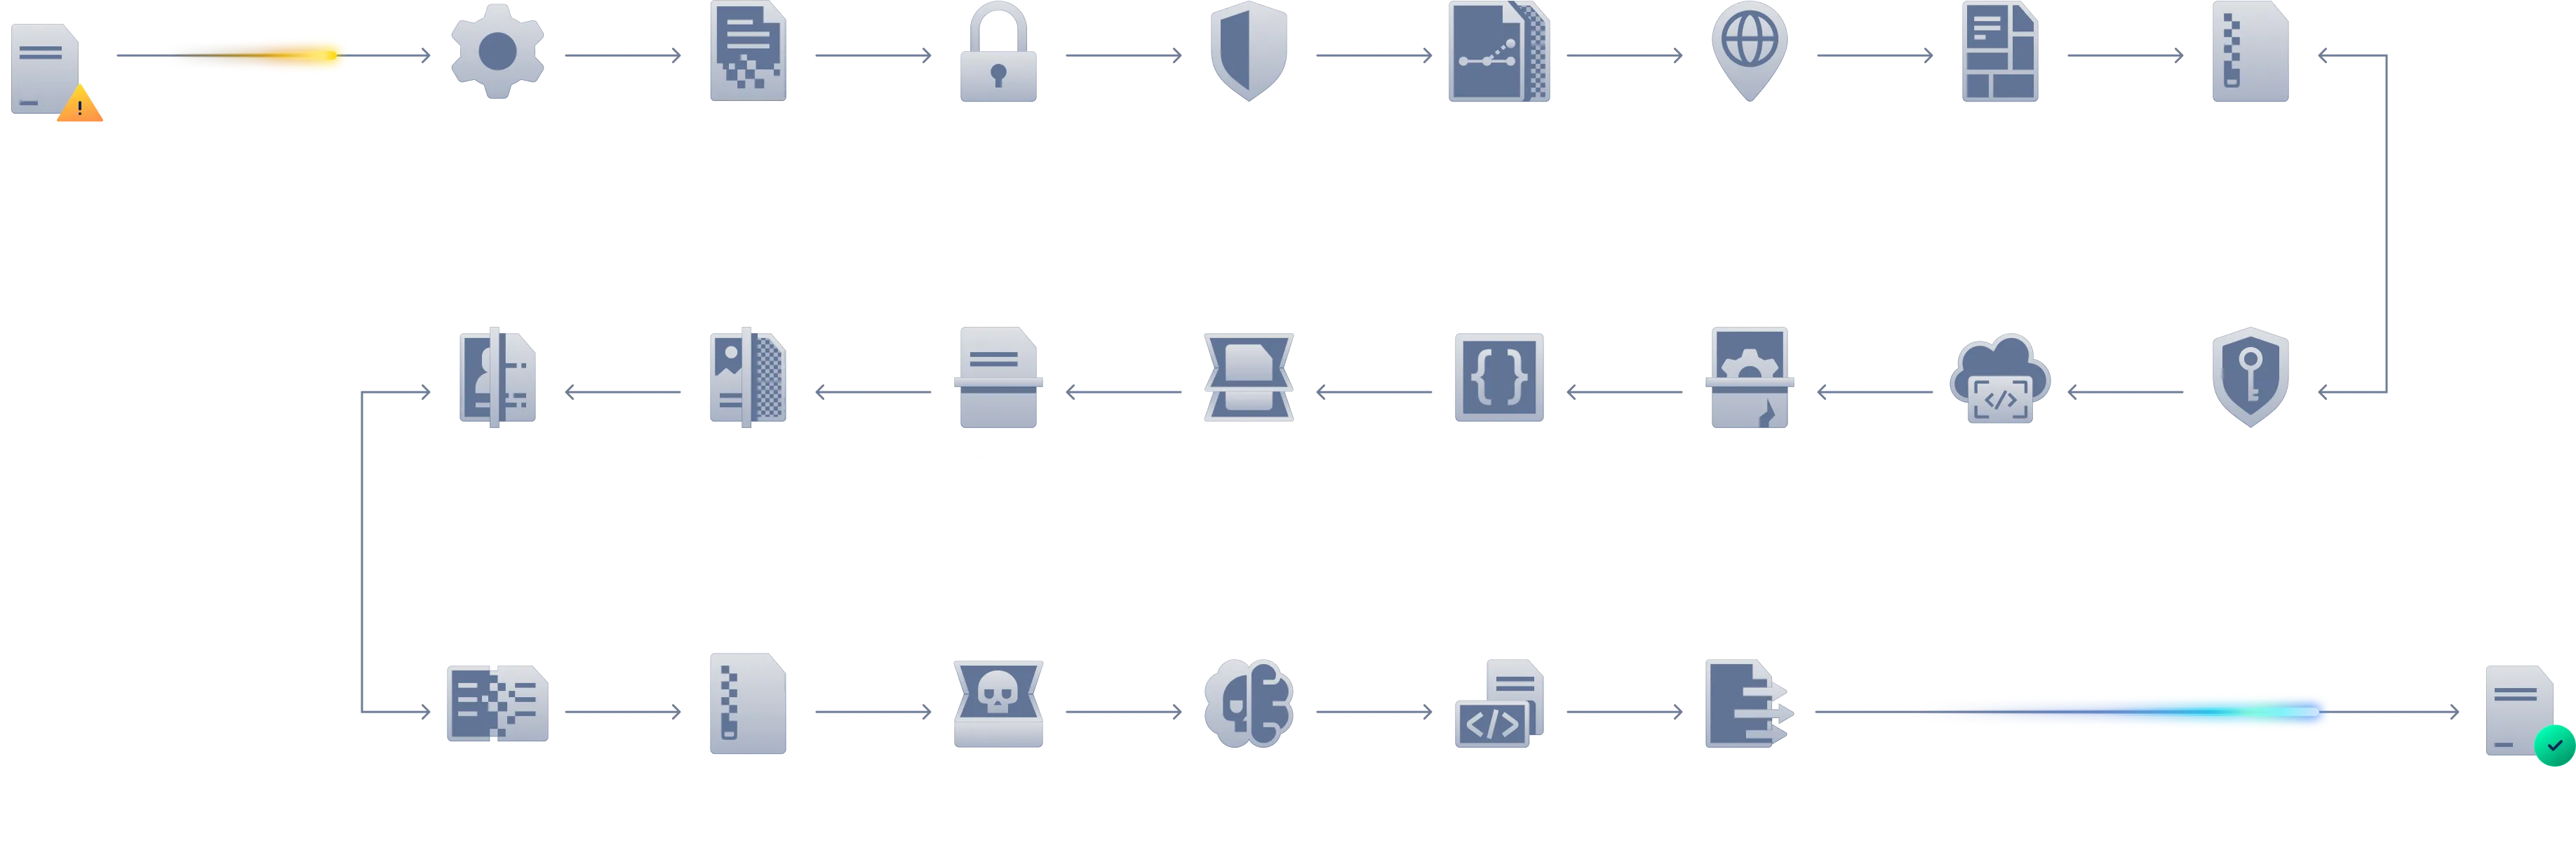
MetaDefender Core 処理ワークフロー
すべてのプロセスは、お客様のデータを保護するために設計されています。MetaDefender Core 送信されるすべてのファイルは、管理された多段階のワークフローCore 、セキュアなネットワークに配信される前に、コンテンツの検出、クリーンアップ、検証Core 。このプロセスにより、複雑で階層構造を持つファイルであっても完全に分析され、組織のセキュリティポリシーに準拠していることが保証されます。各段階はモジュール式でポリシーに基づいており、IT、OT、およびエアギャップ環境を問わず、パフォーマンスと精度が最適化されています。
製品概要
この動画をご覧いただき、MetaDefender (Core )が、既存のソリューションやインフラストラクチャに高度なマルウェア検出・防止機能を統合し、ファイルのアップロードを保護し、サイバーセキュリティ製品を強化し、カスタムマルウェア分析システムを支える仕組みについてご確認ください。
MetaDefender Core
MetaDefender (Core )が、チームがセキュリティワークフローの設定、多層的なファイル保護の適用、不審なファイルの処理、および運用環境全体におけるセキュリティ成果の監視をどのように支援するかをご覧ください。
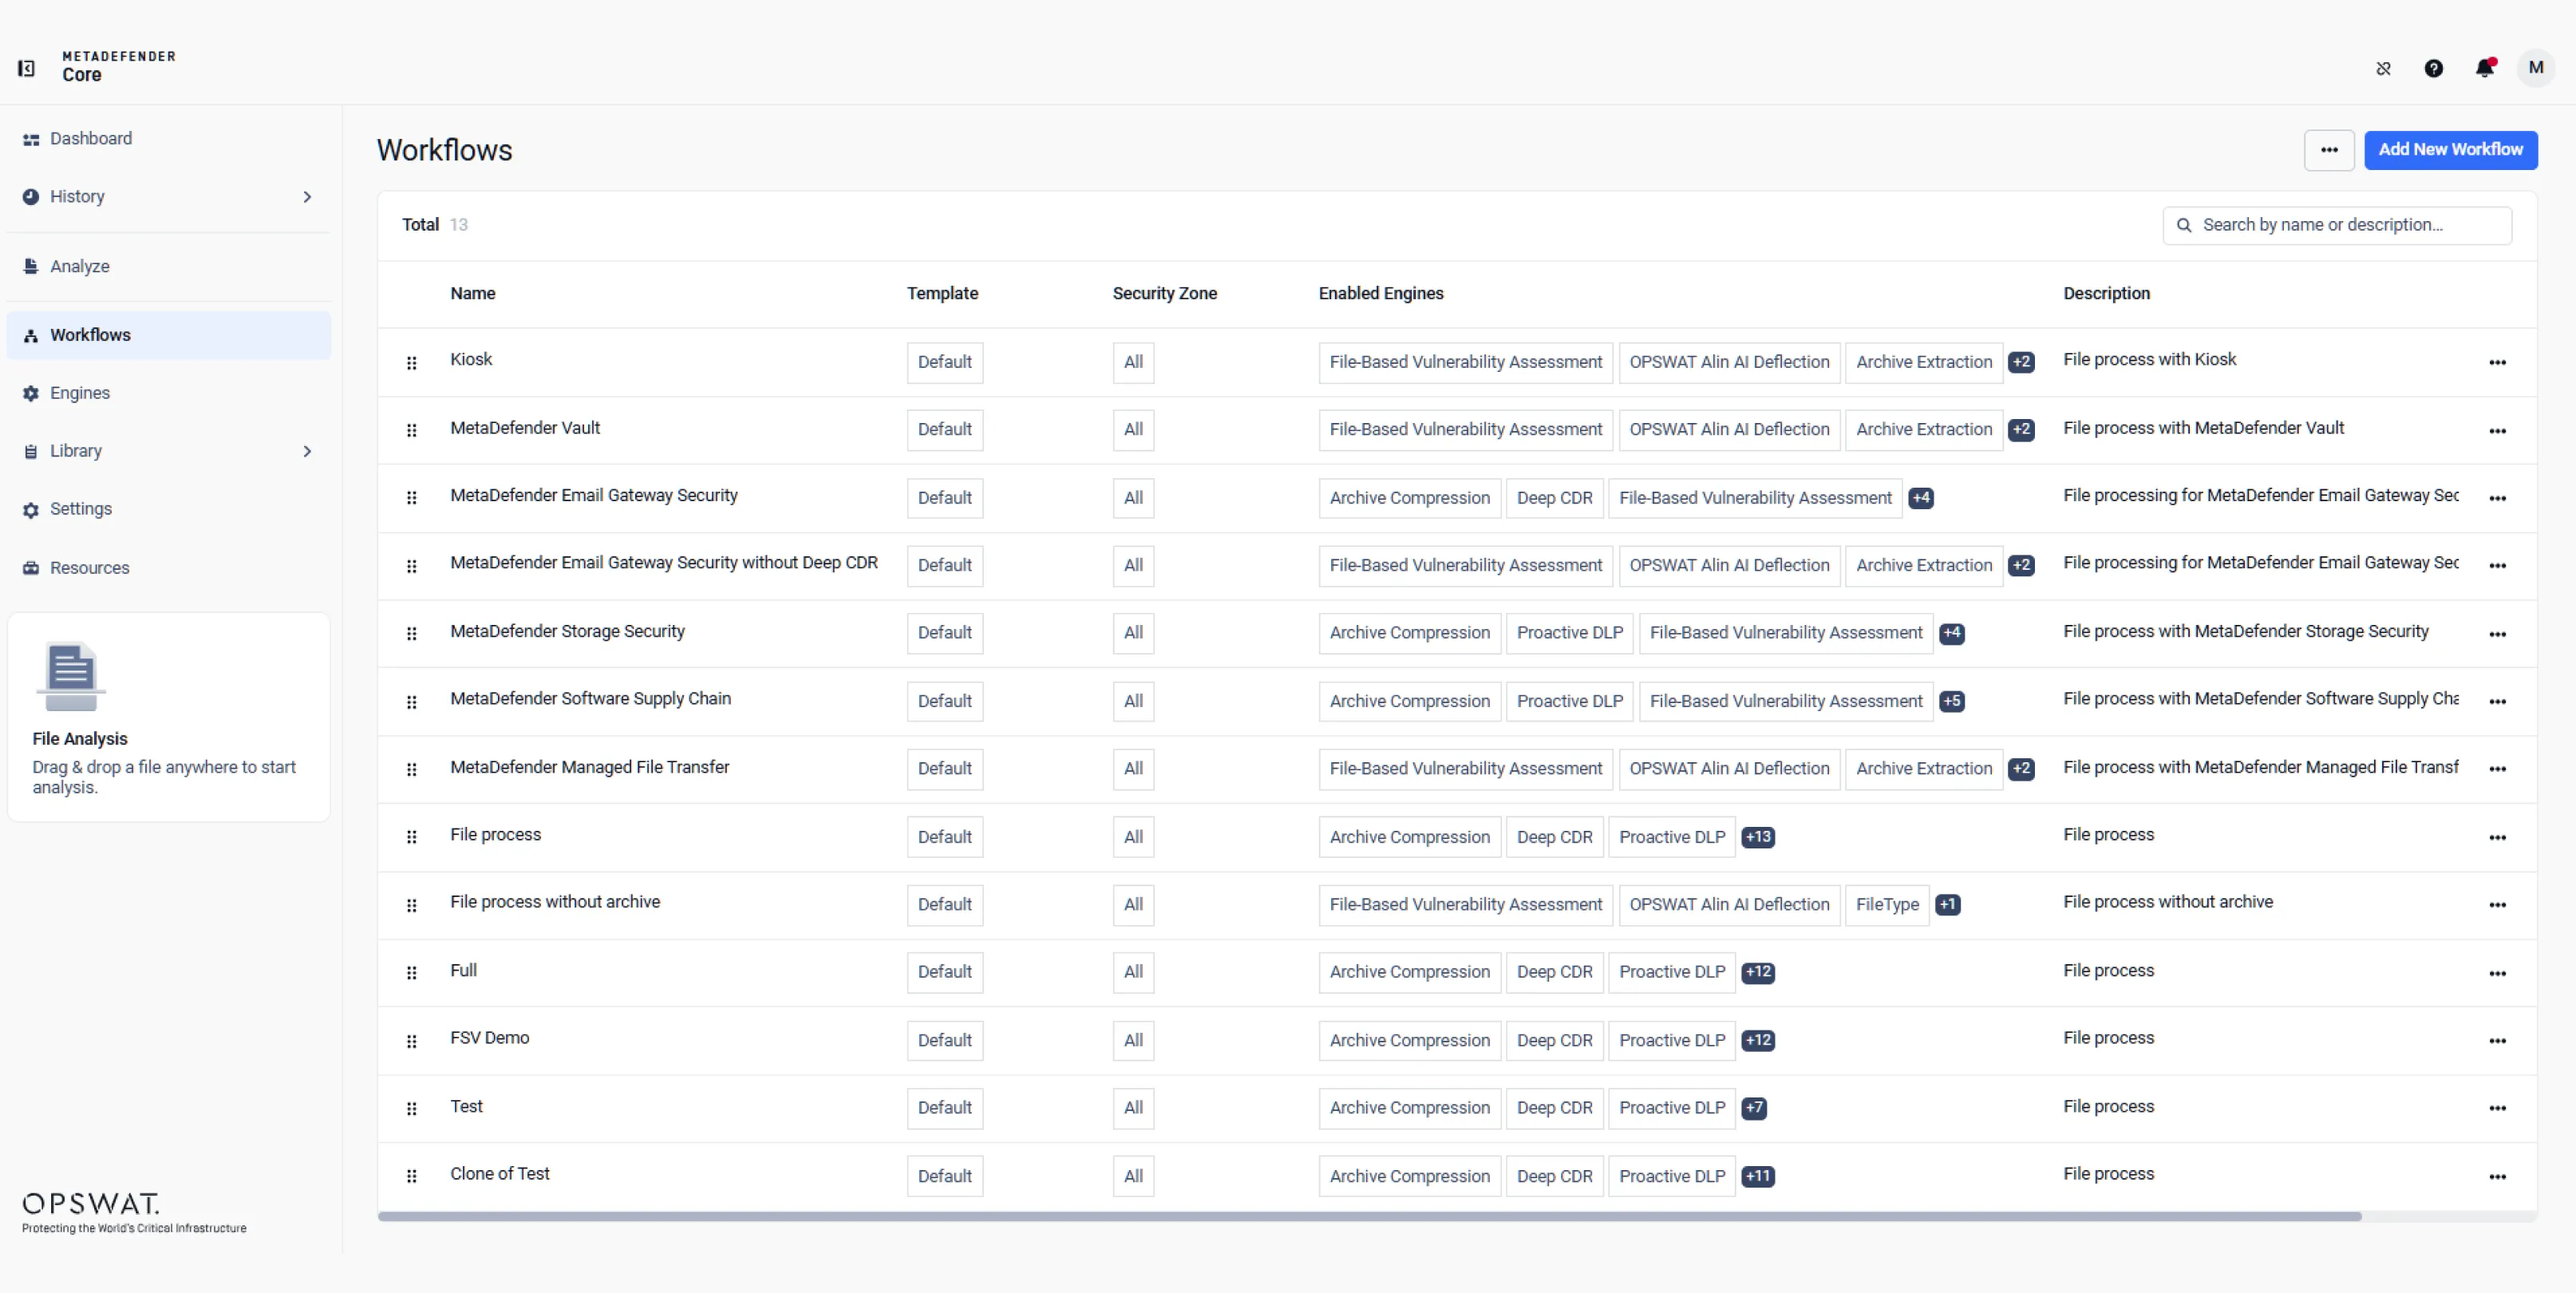
電子メール、ファイル転送、ストレージ、またはカスタム環境において、運用ポリシーに合わせてセキュリティ対策を施したワークフローを設定します。ファイルがシステムにどのように取り込まれ、どのように処理されるかを定義します。
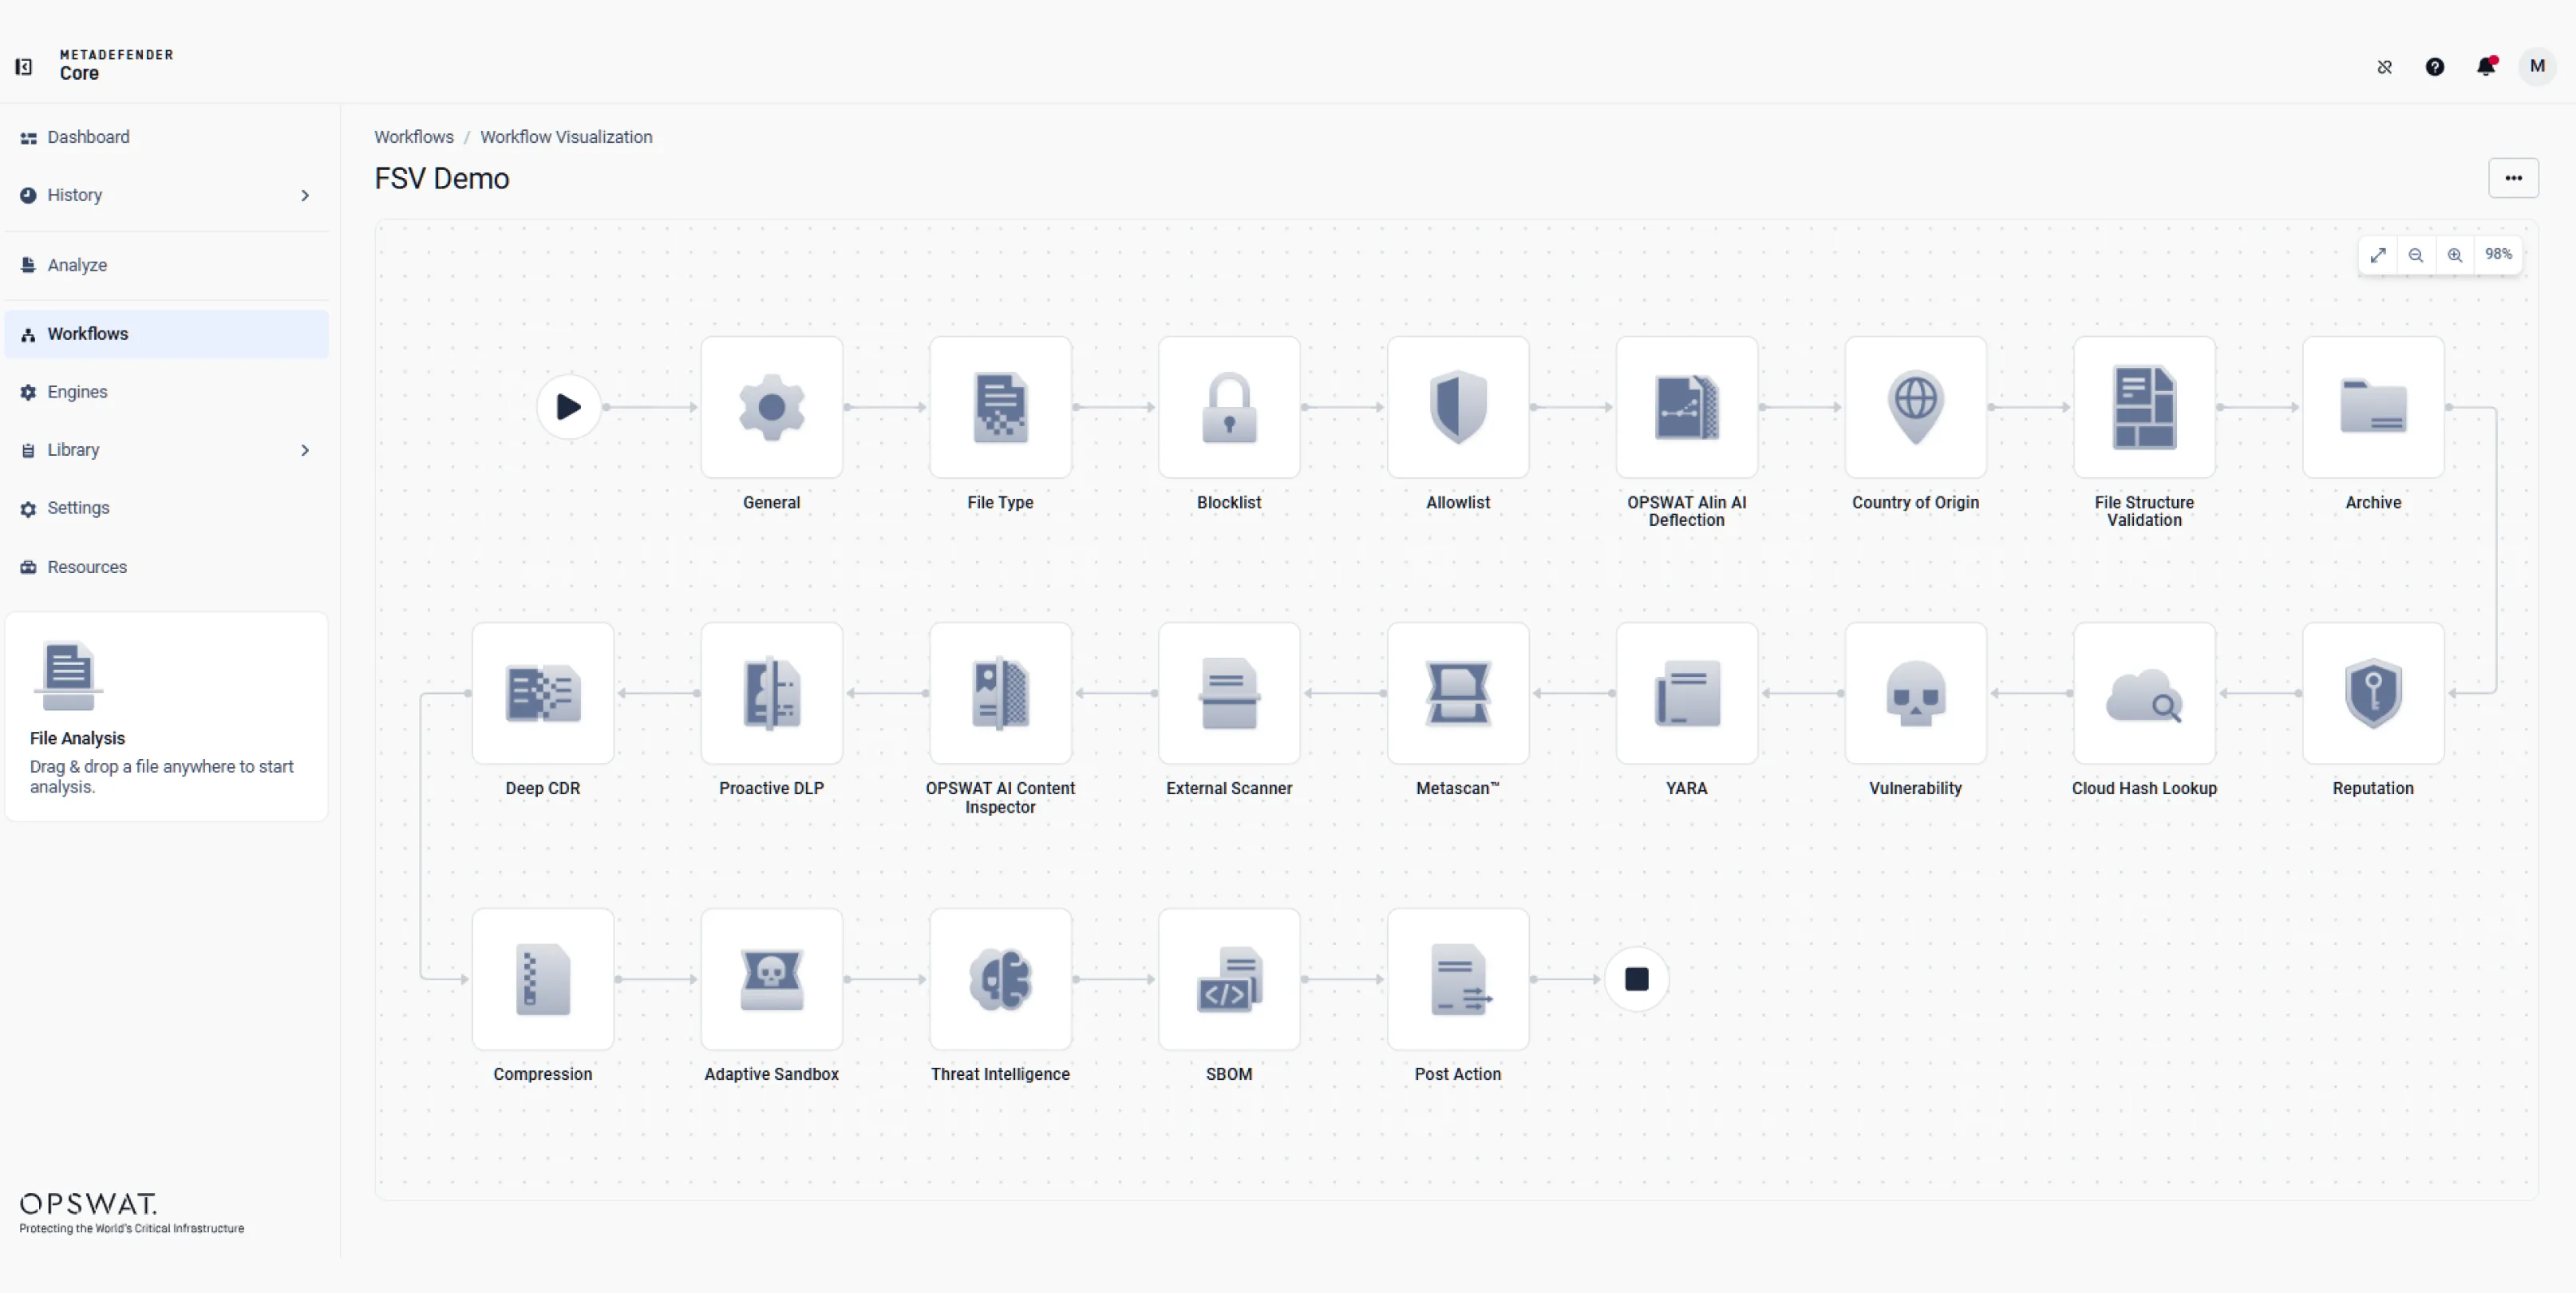
Predictive Alin AI、Deep CDR™ Technology、Multiscanning 、AI Content Inspector、Proactive DLP 、Adaptive 、Sandbox 、Threat Intelligence などのモジュール式で多層的な検知・防止エンジンを活用し、運用上のニーズやセキュリティ要件に合わせてファイル処理フローを最適化してください。
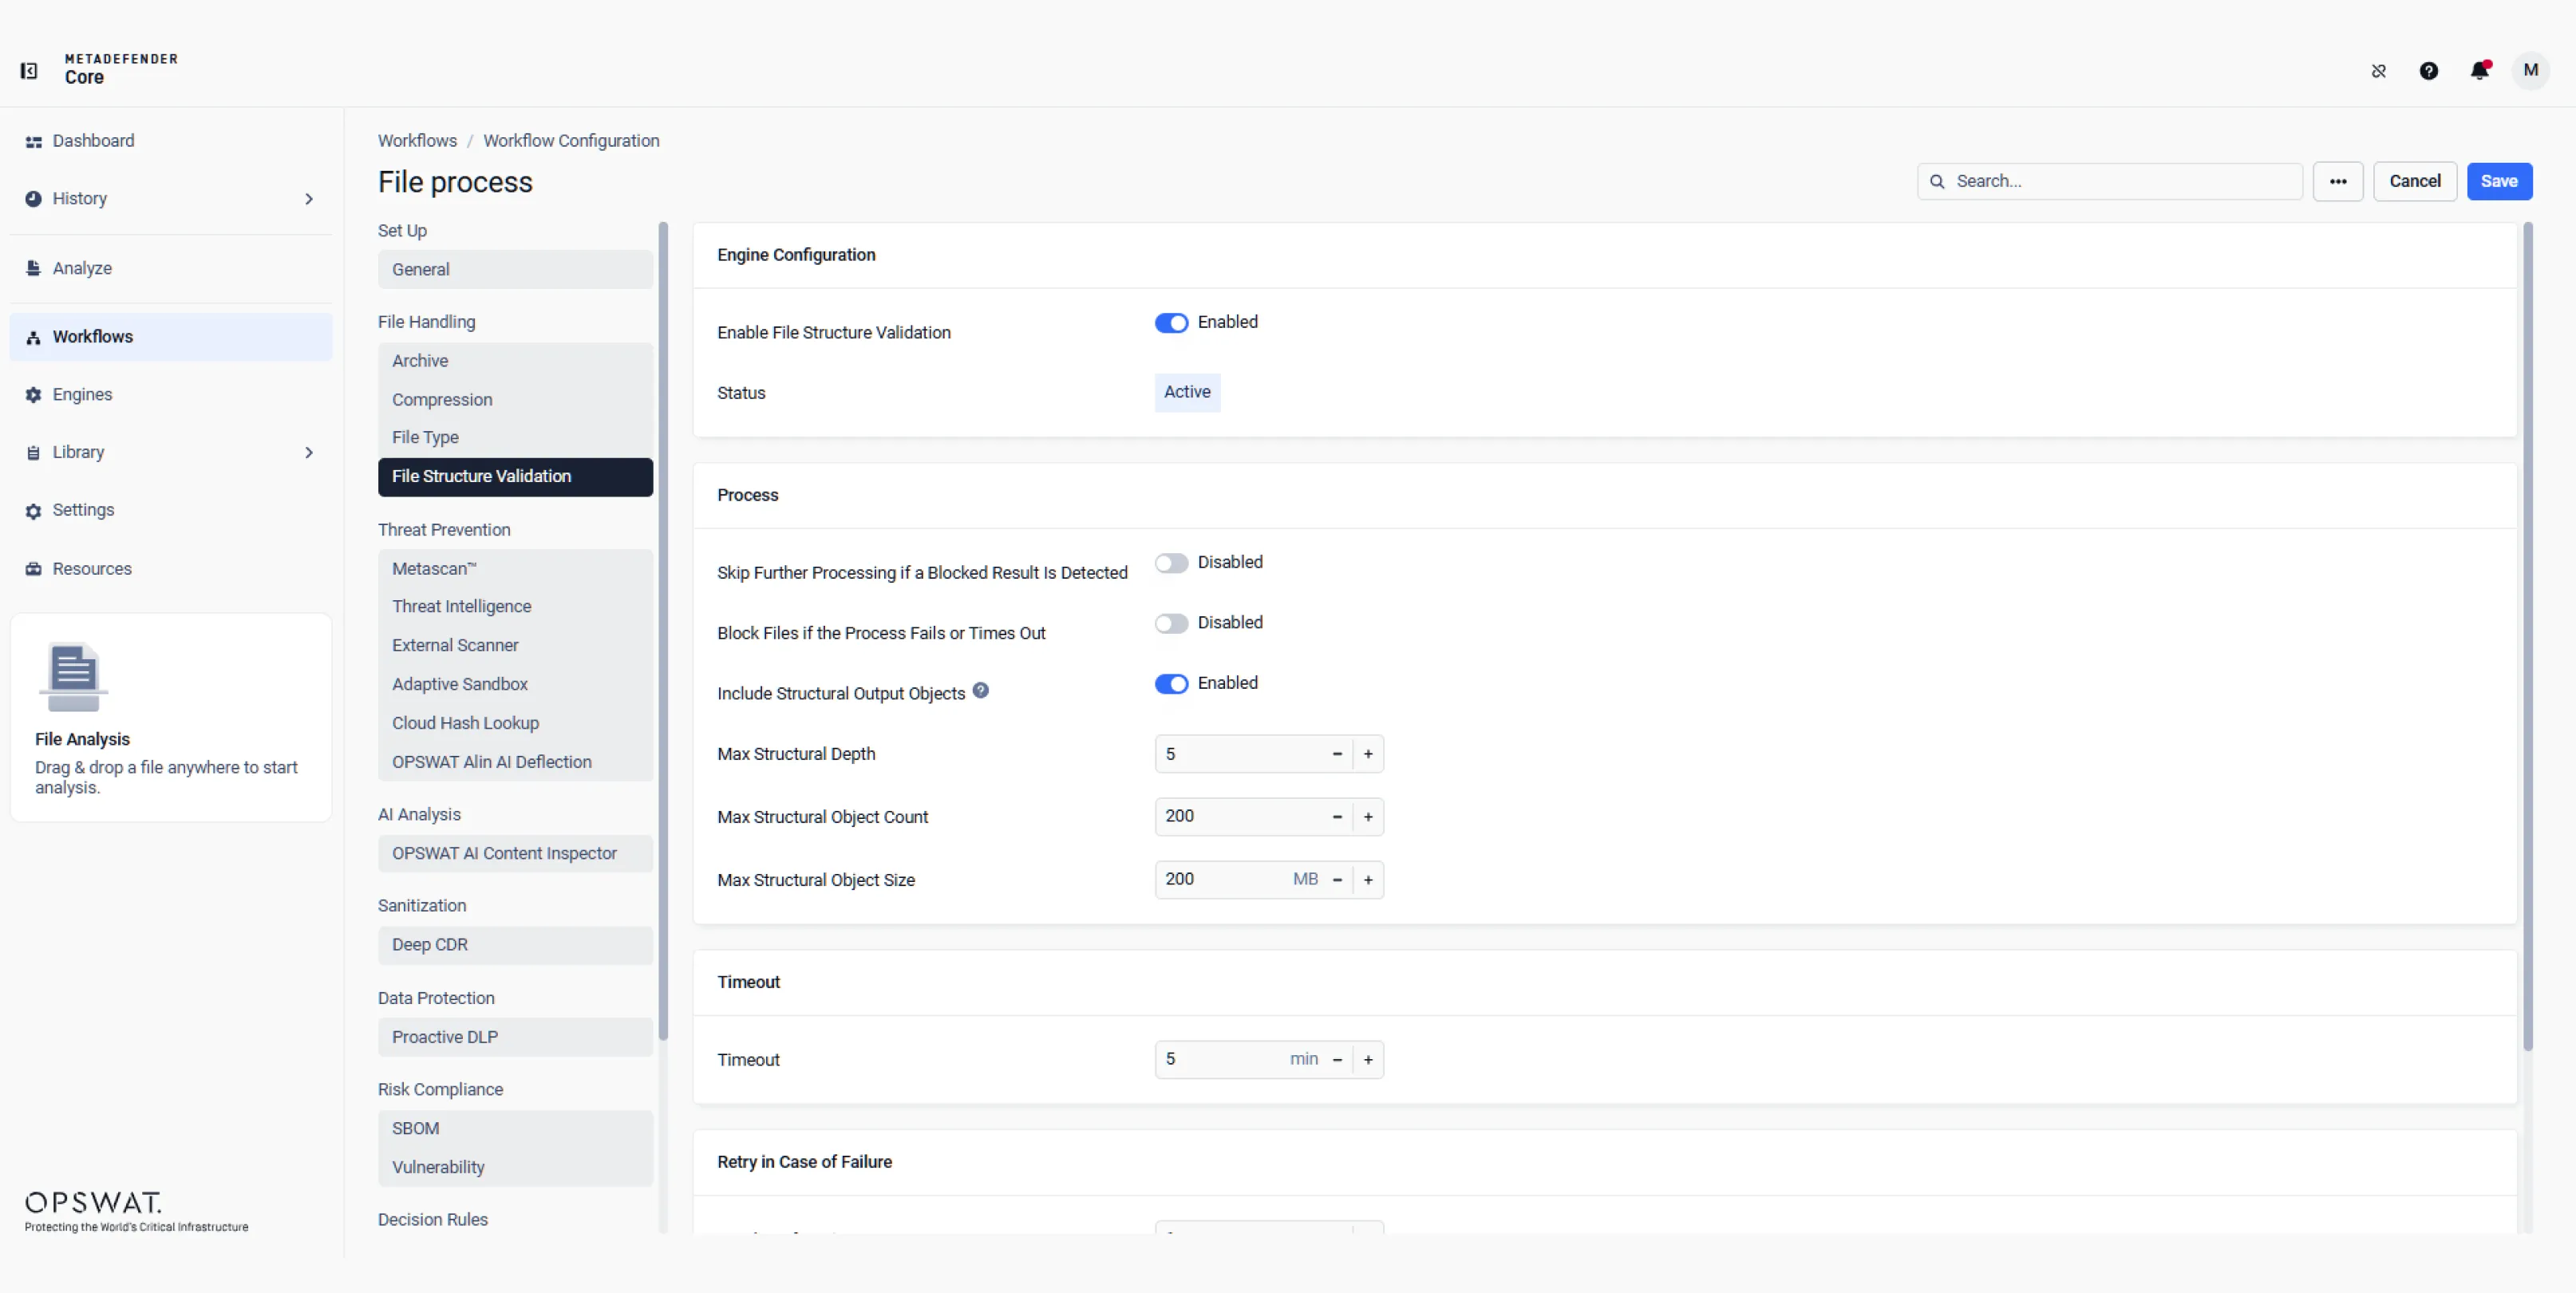
アーカイブの解凍、圧縮、正確なファイルタイプの検出、およびファイル構造の検証を設定し、下流の分析に先立ち、ファイルが正しく識別、解凍、処理、および検証されるようにします。
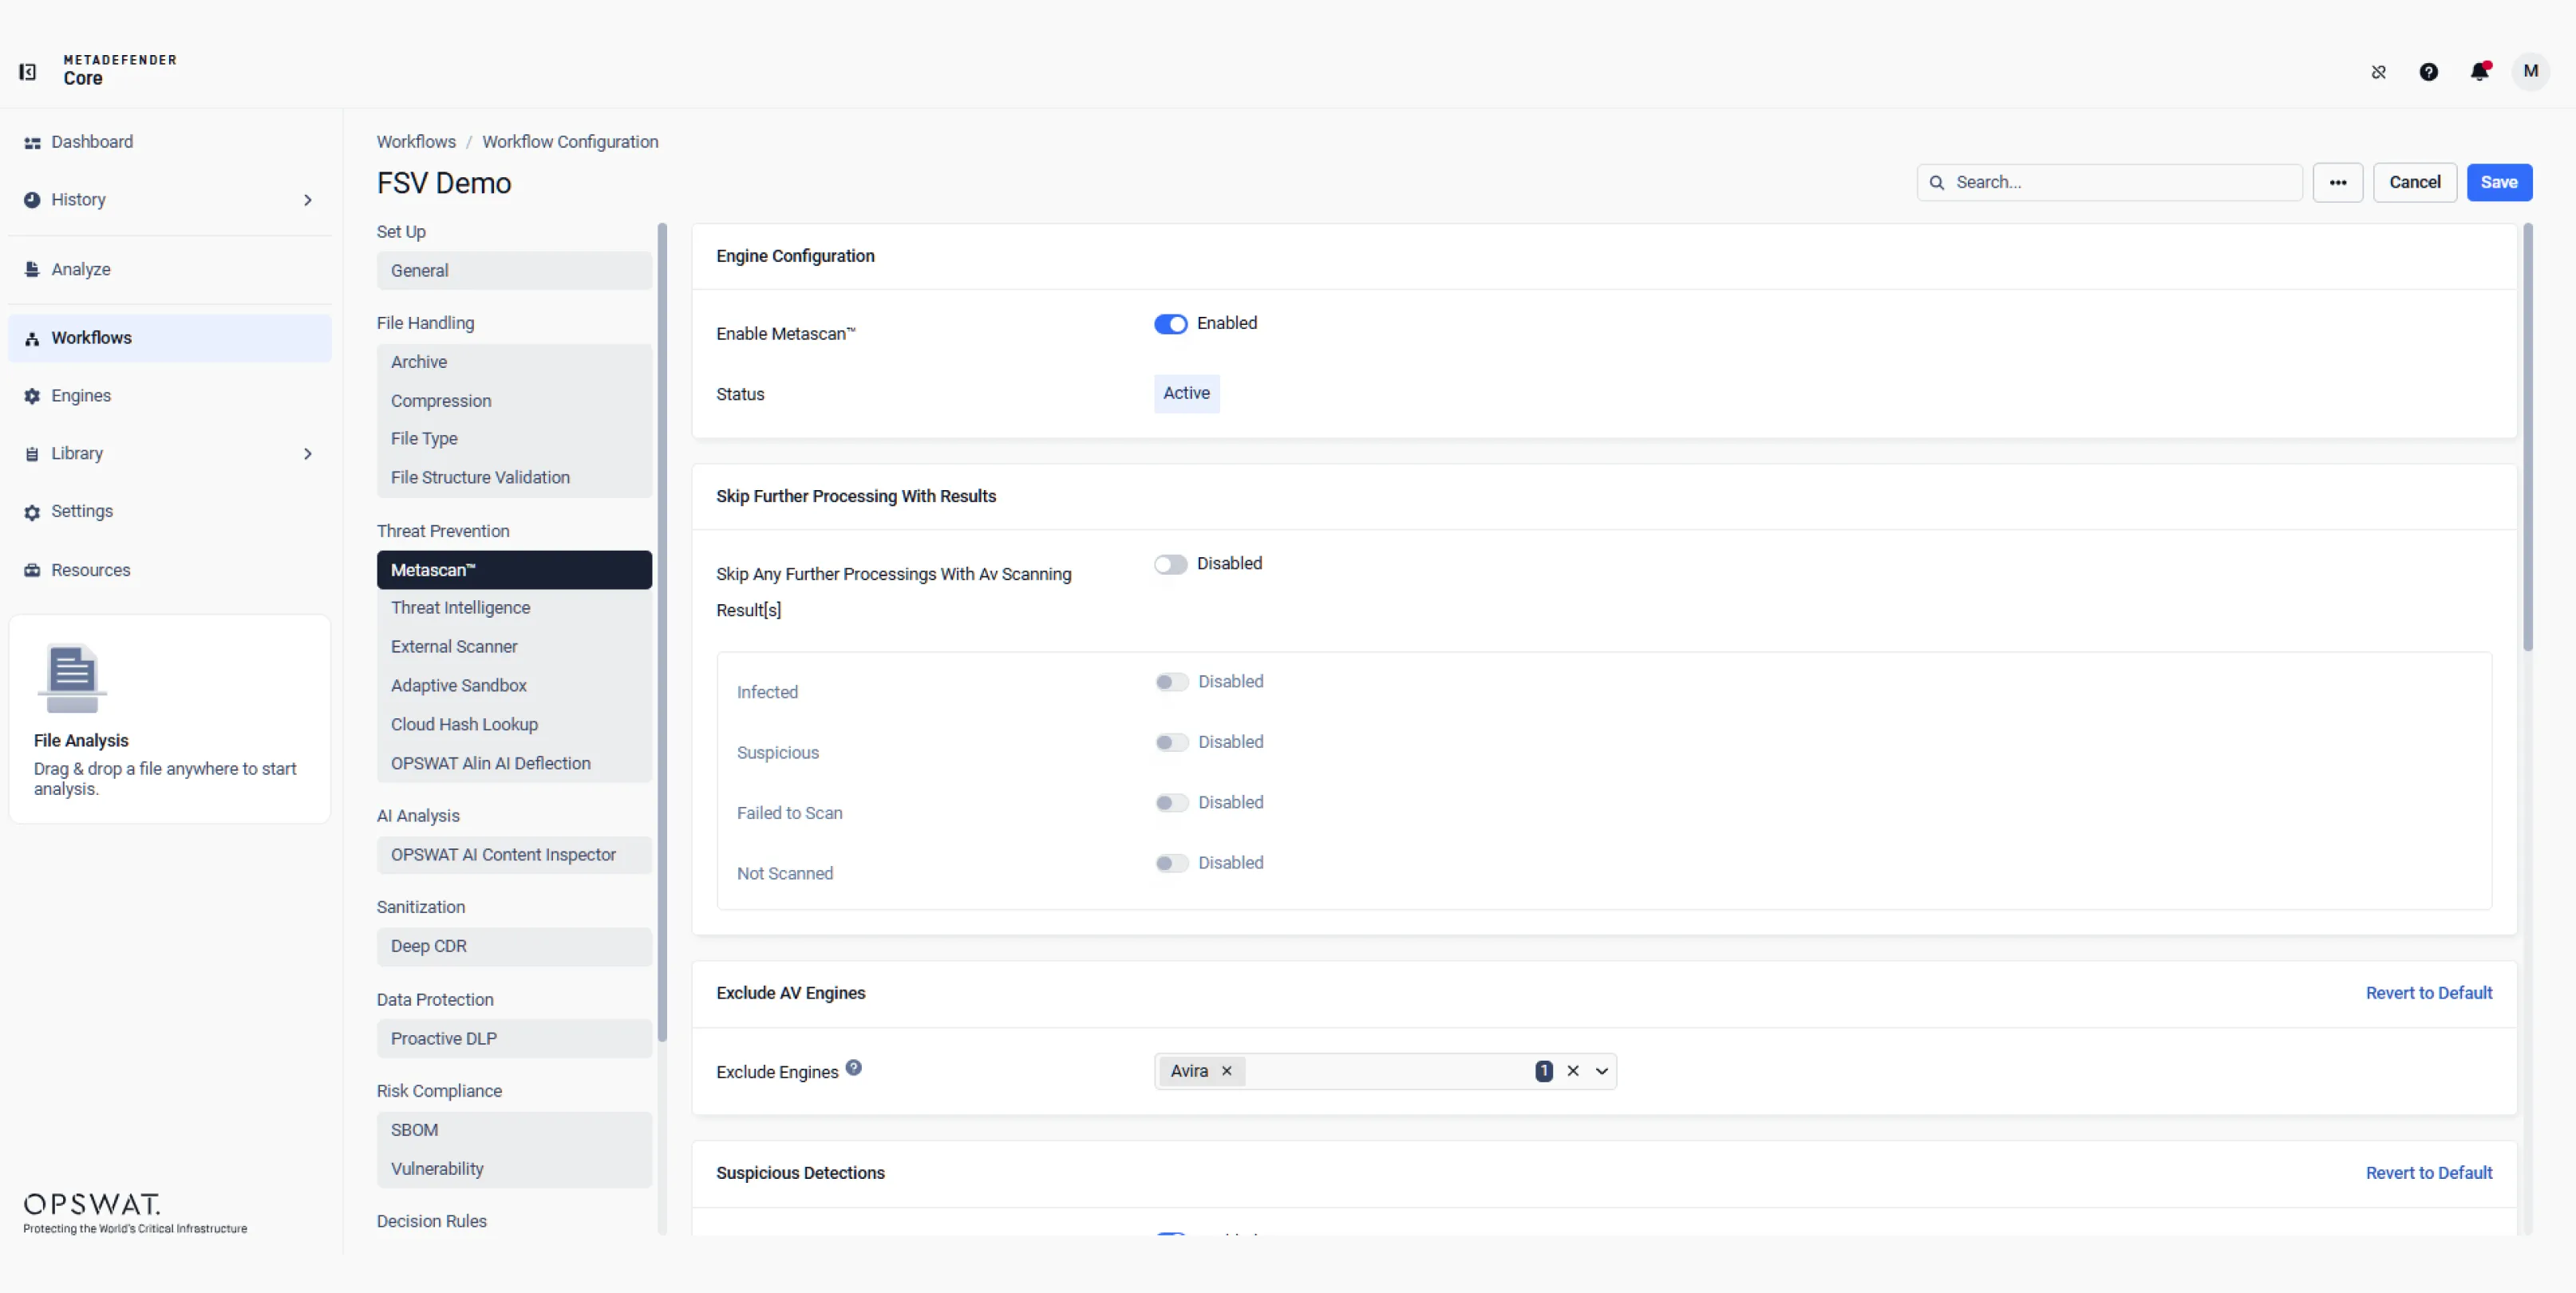
Metascan、Predictive Alin AI、Threat Intelligence 、Adaptive 、Sandbox 、およびAlin AI Deflectionを組み合わせて、マルチエンジンスキャン、レピュテーションインテリジェンス、行動分析、インテリジェントルーティングを通じて、既知の脅威、未知の脅威、およびAIによって生成された脅威を特定します。
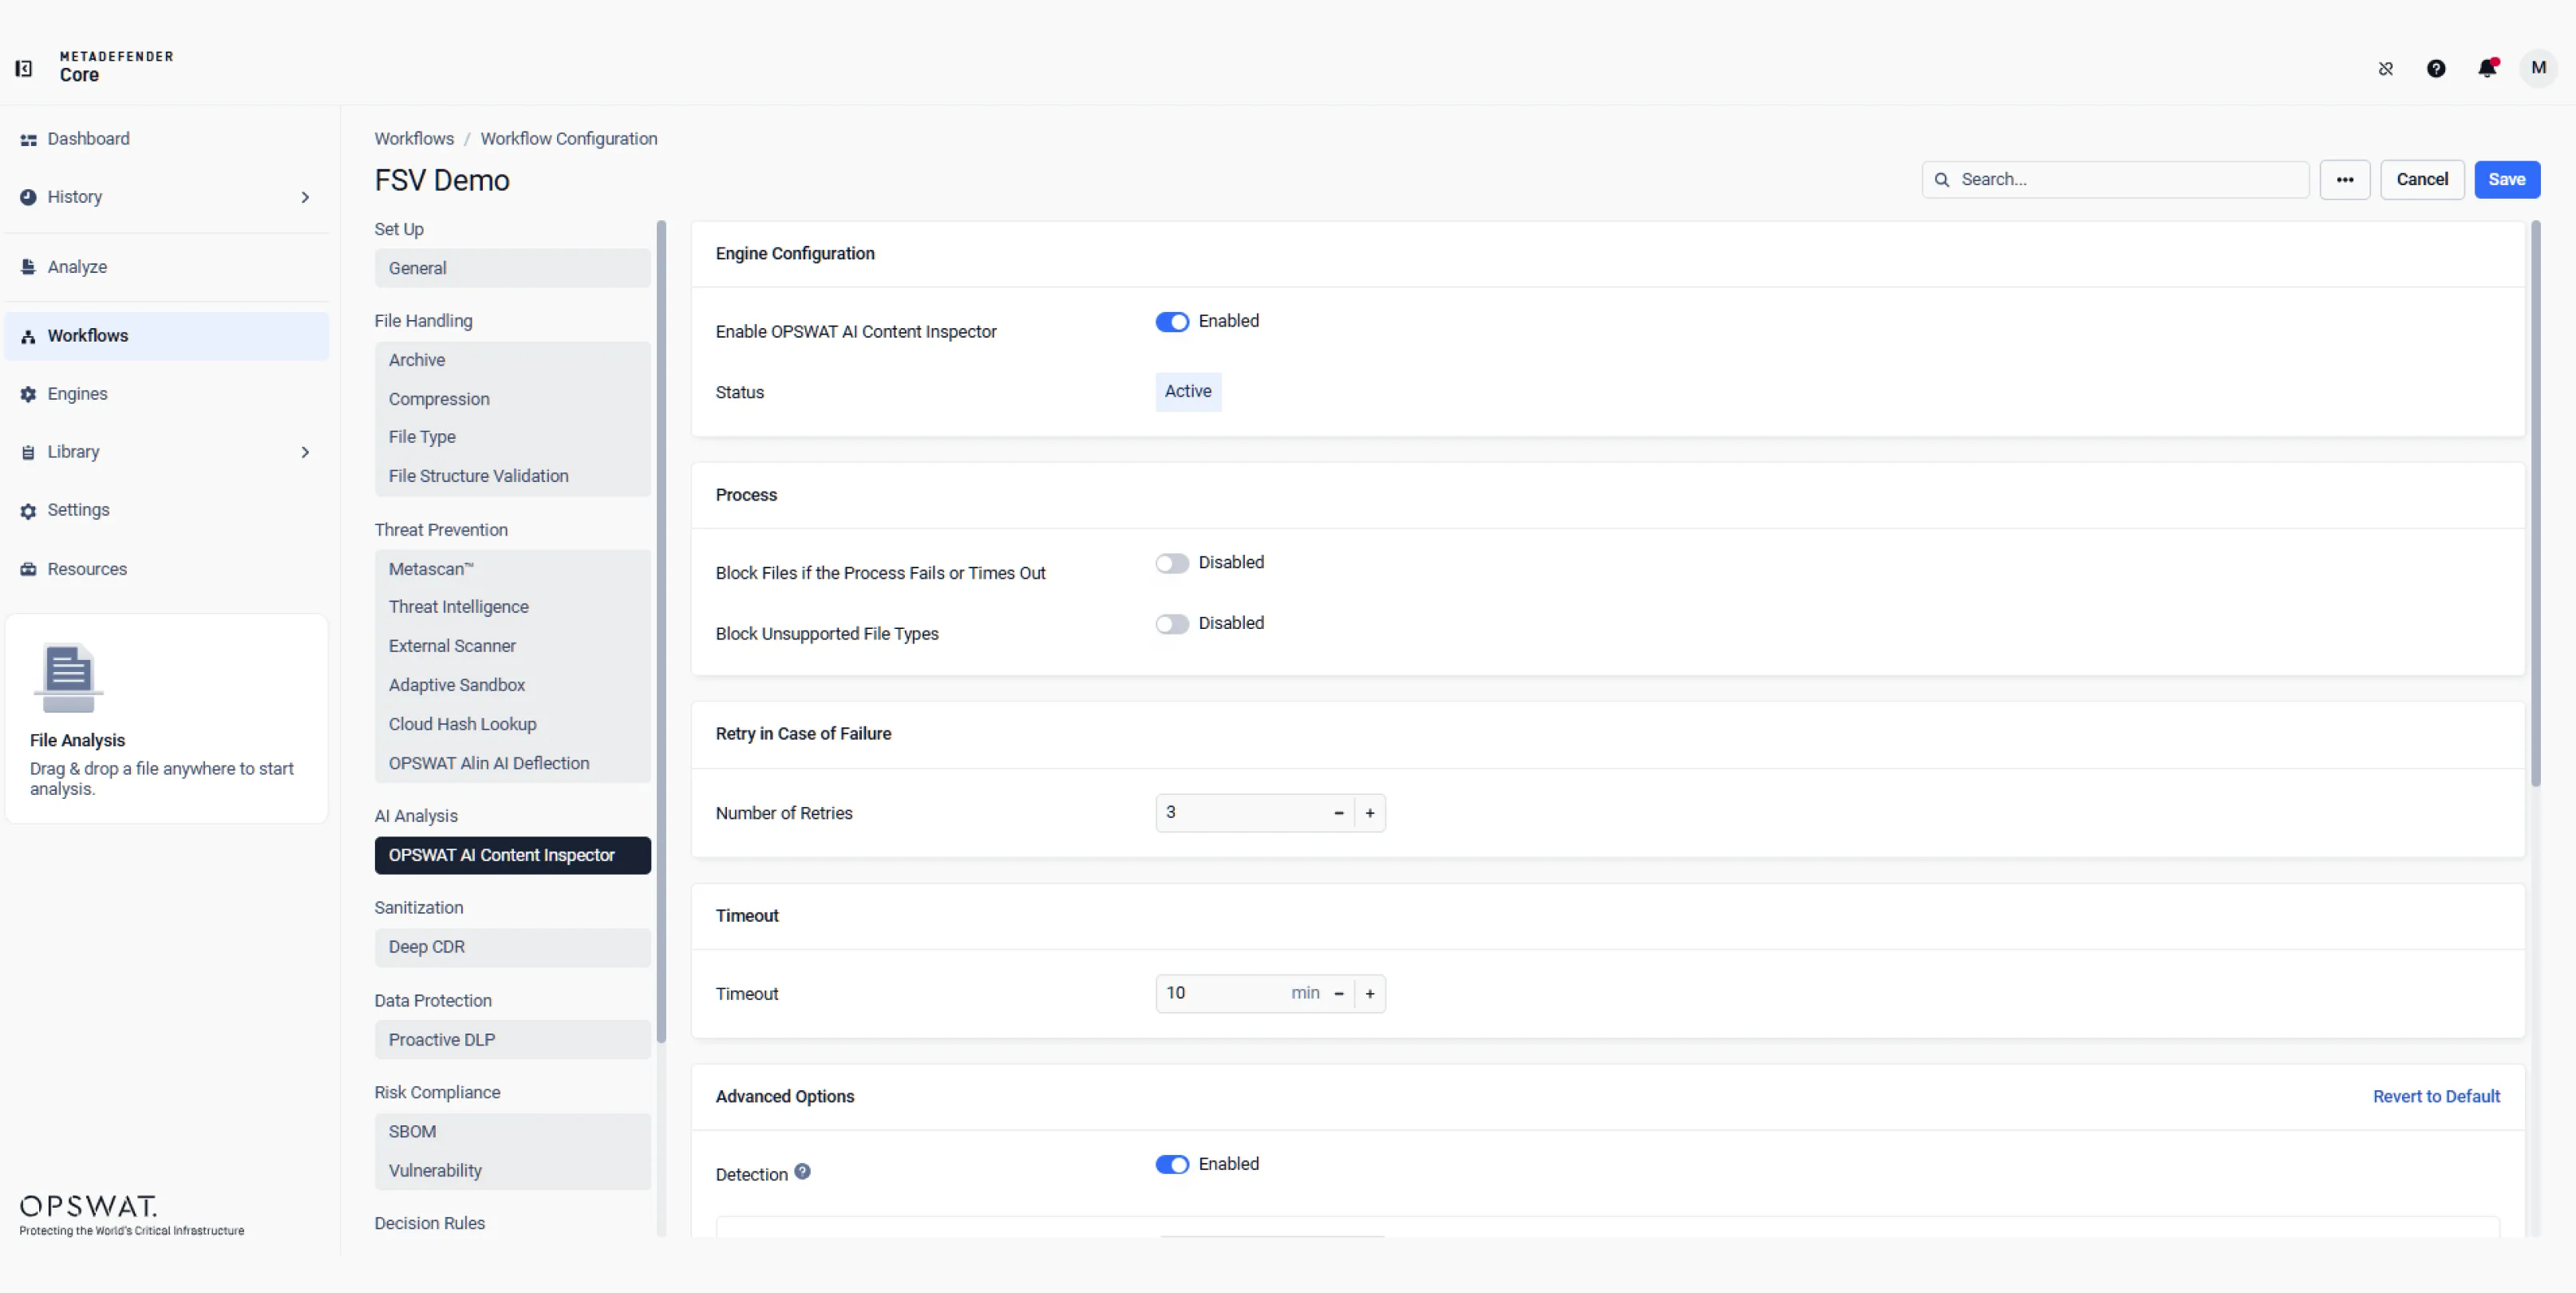
AIコンテンツインスペクターを設定して、テキストや画像を分析し、AI生成コンテンツを特定し、不正の可能性を検知します。その判定結果を活用して、ファイルが重要なワークフローに入る前にリスクを評価します。
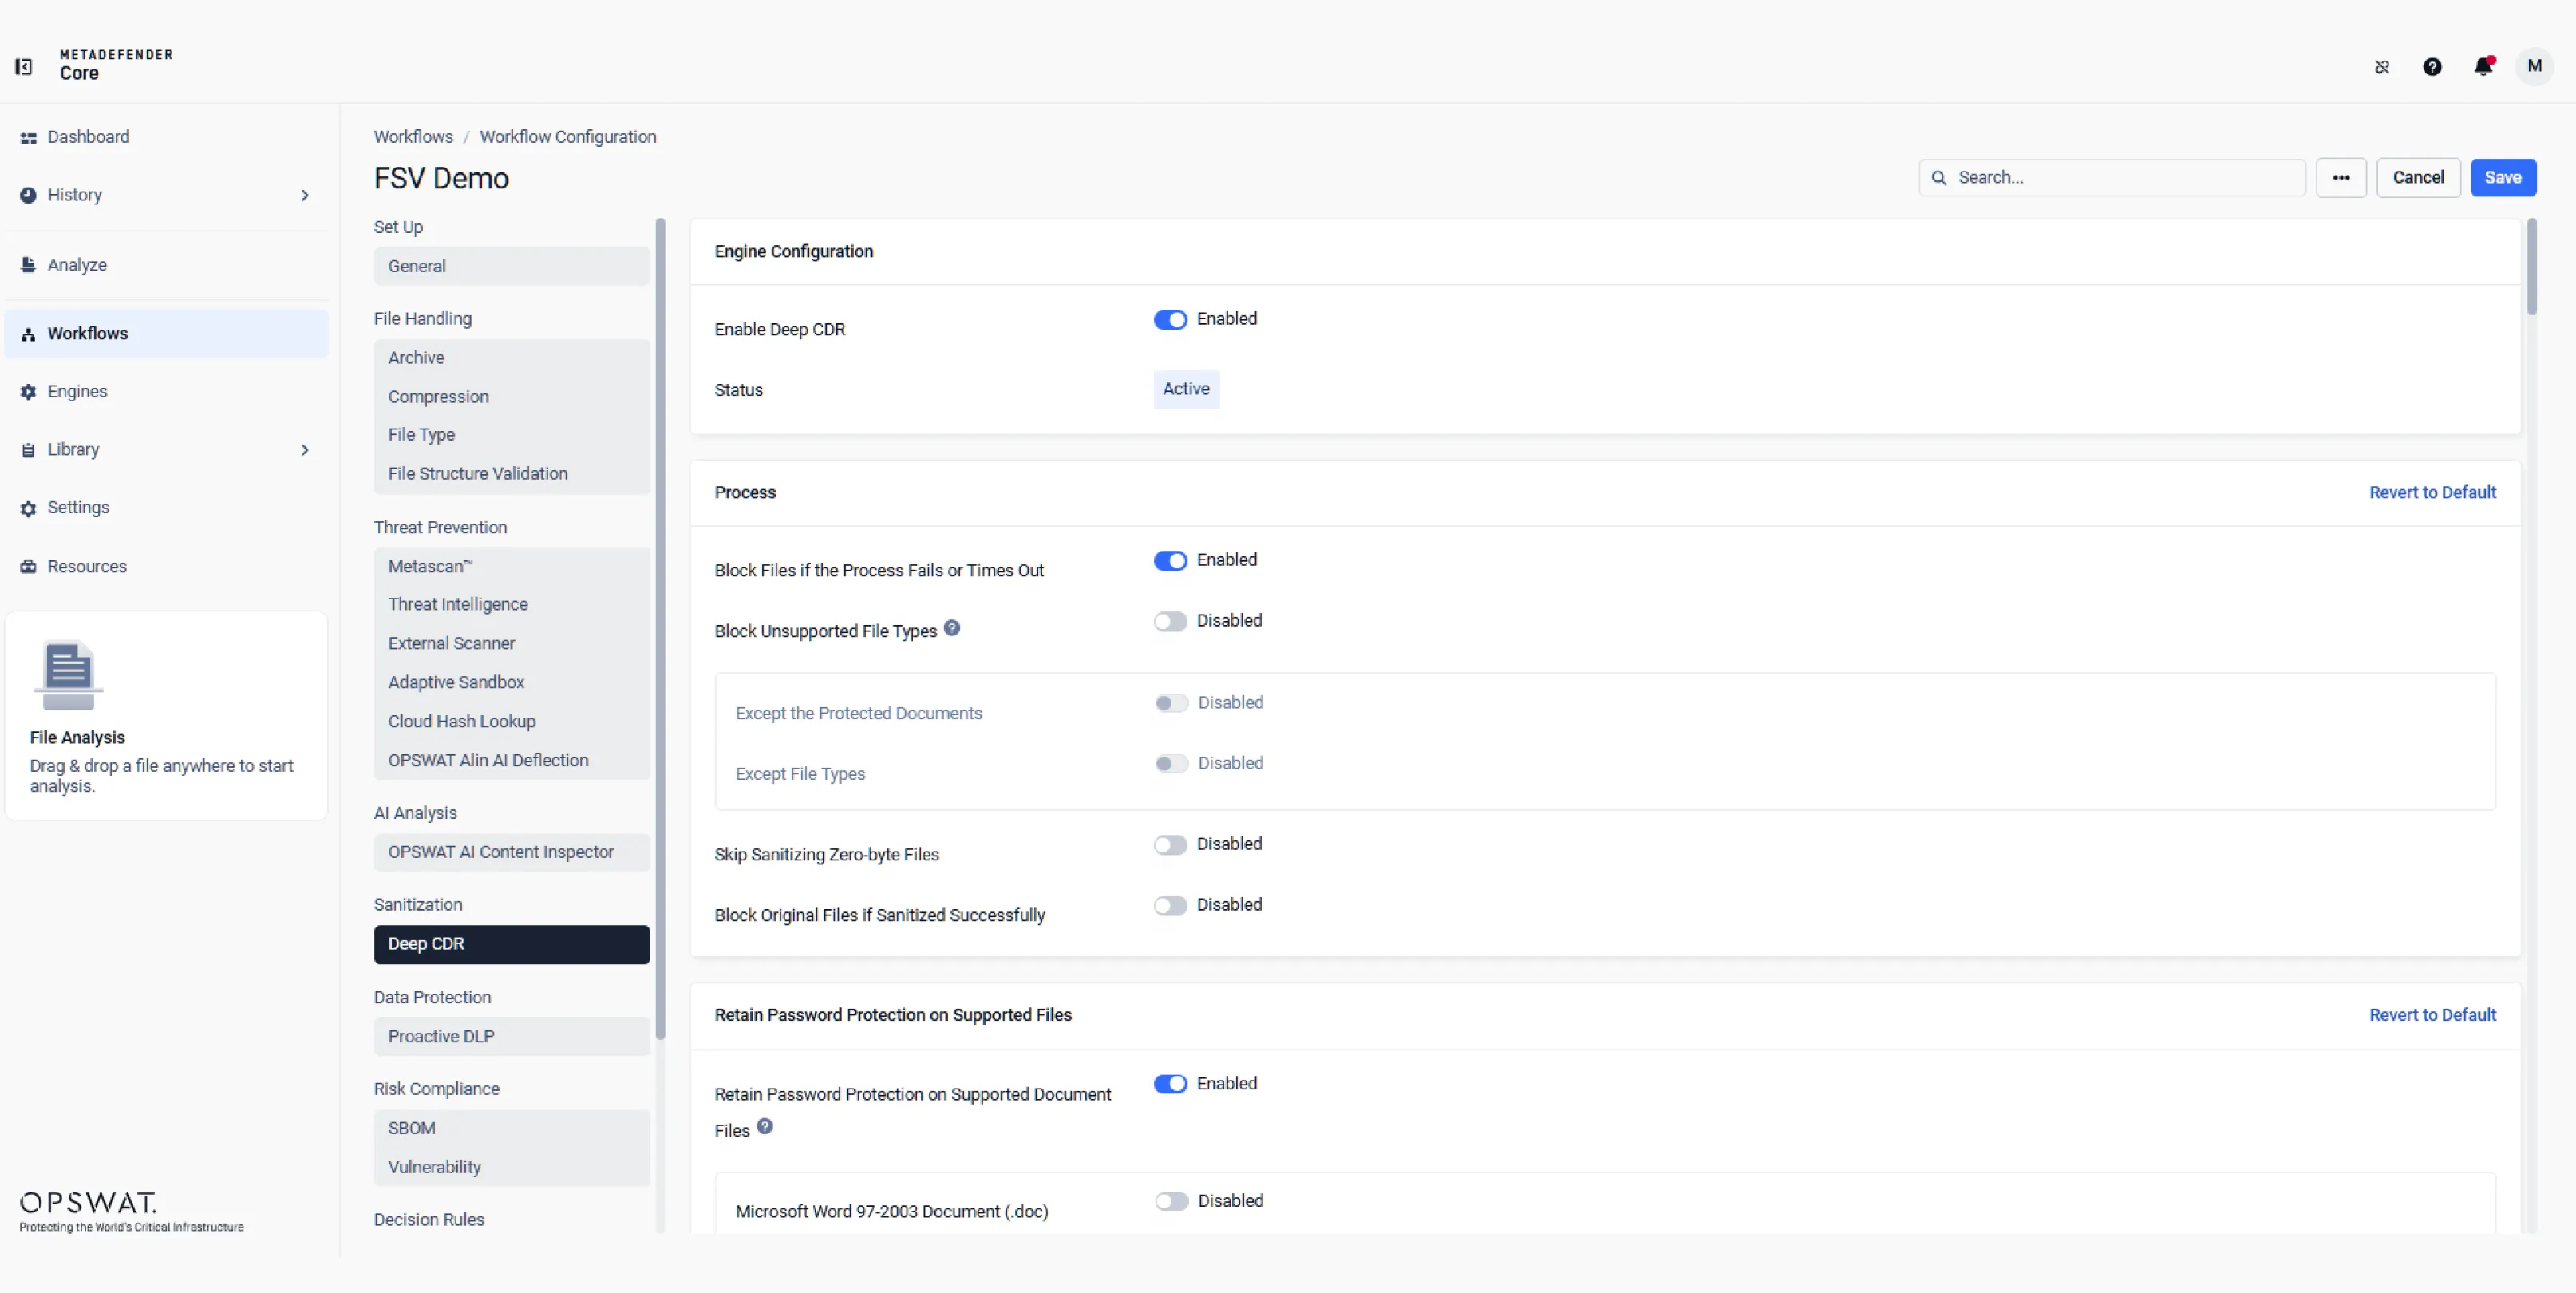
Deep CDR™ テクノロジーを設定し、ファイルが下流のワークフローに入る前に、悪意のある可能性のあるコンテンツを削除して、ビジネスに不可欠な機能を維持しつつ、安全で利用可能なバージョンを再構築することで、ファイルをクリーンアップします。
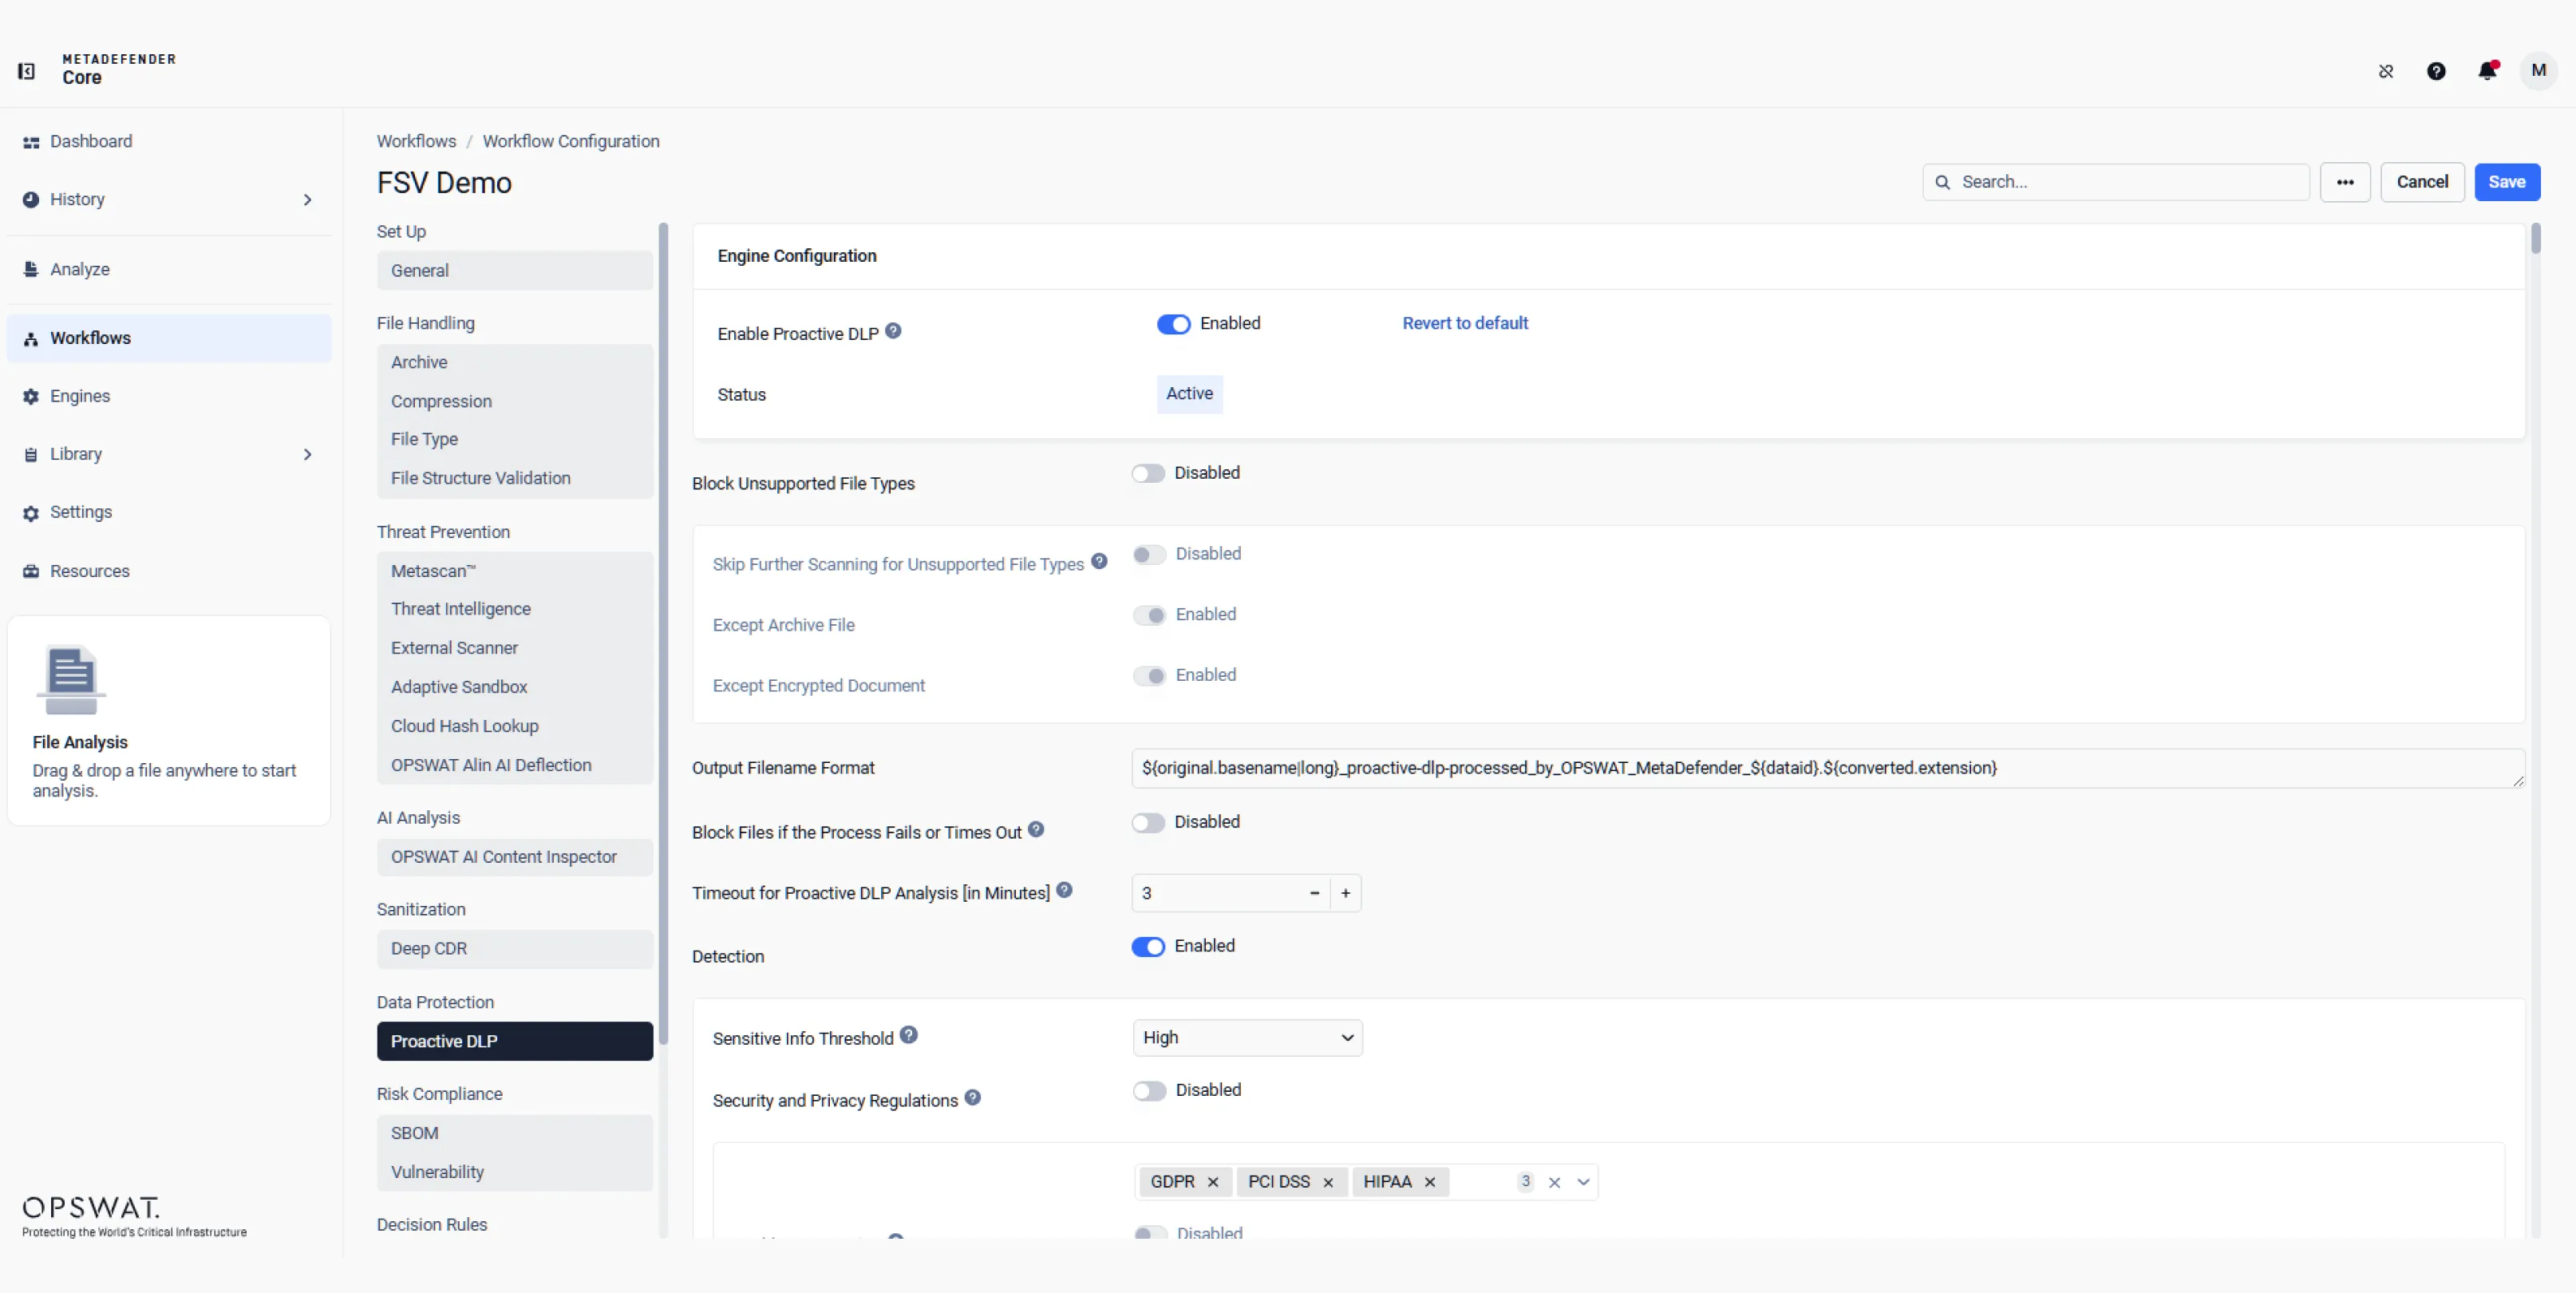
AIを活用した分類およびパターン検出機能を使用して、機密データを特定し、保護します。ルールを設定して、ファイルの移動を監視し、内部関係者によるリスクを低減するとともに、ポリシーに基づいて情報のマスキング、ブロック、またはアラートの発行を行います。
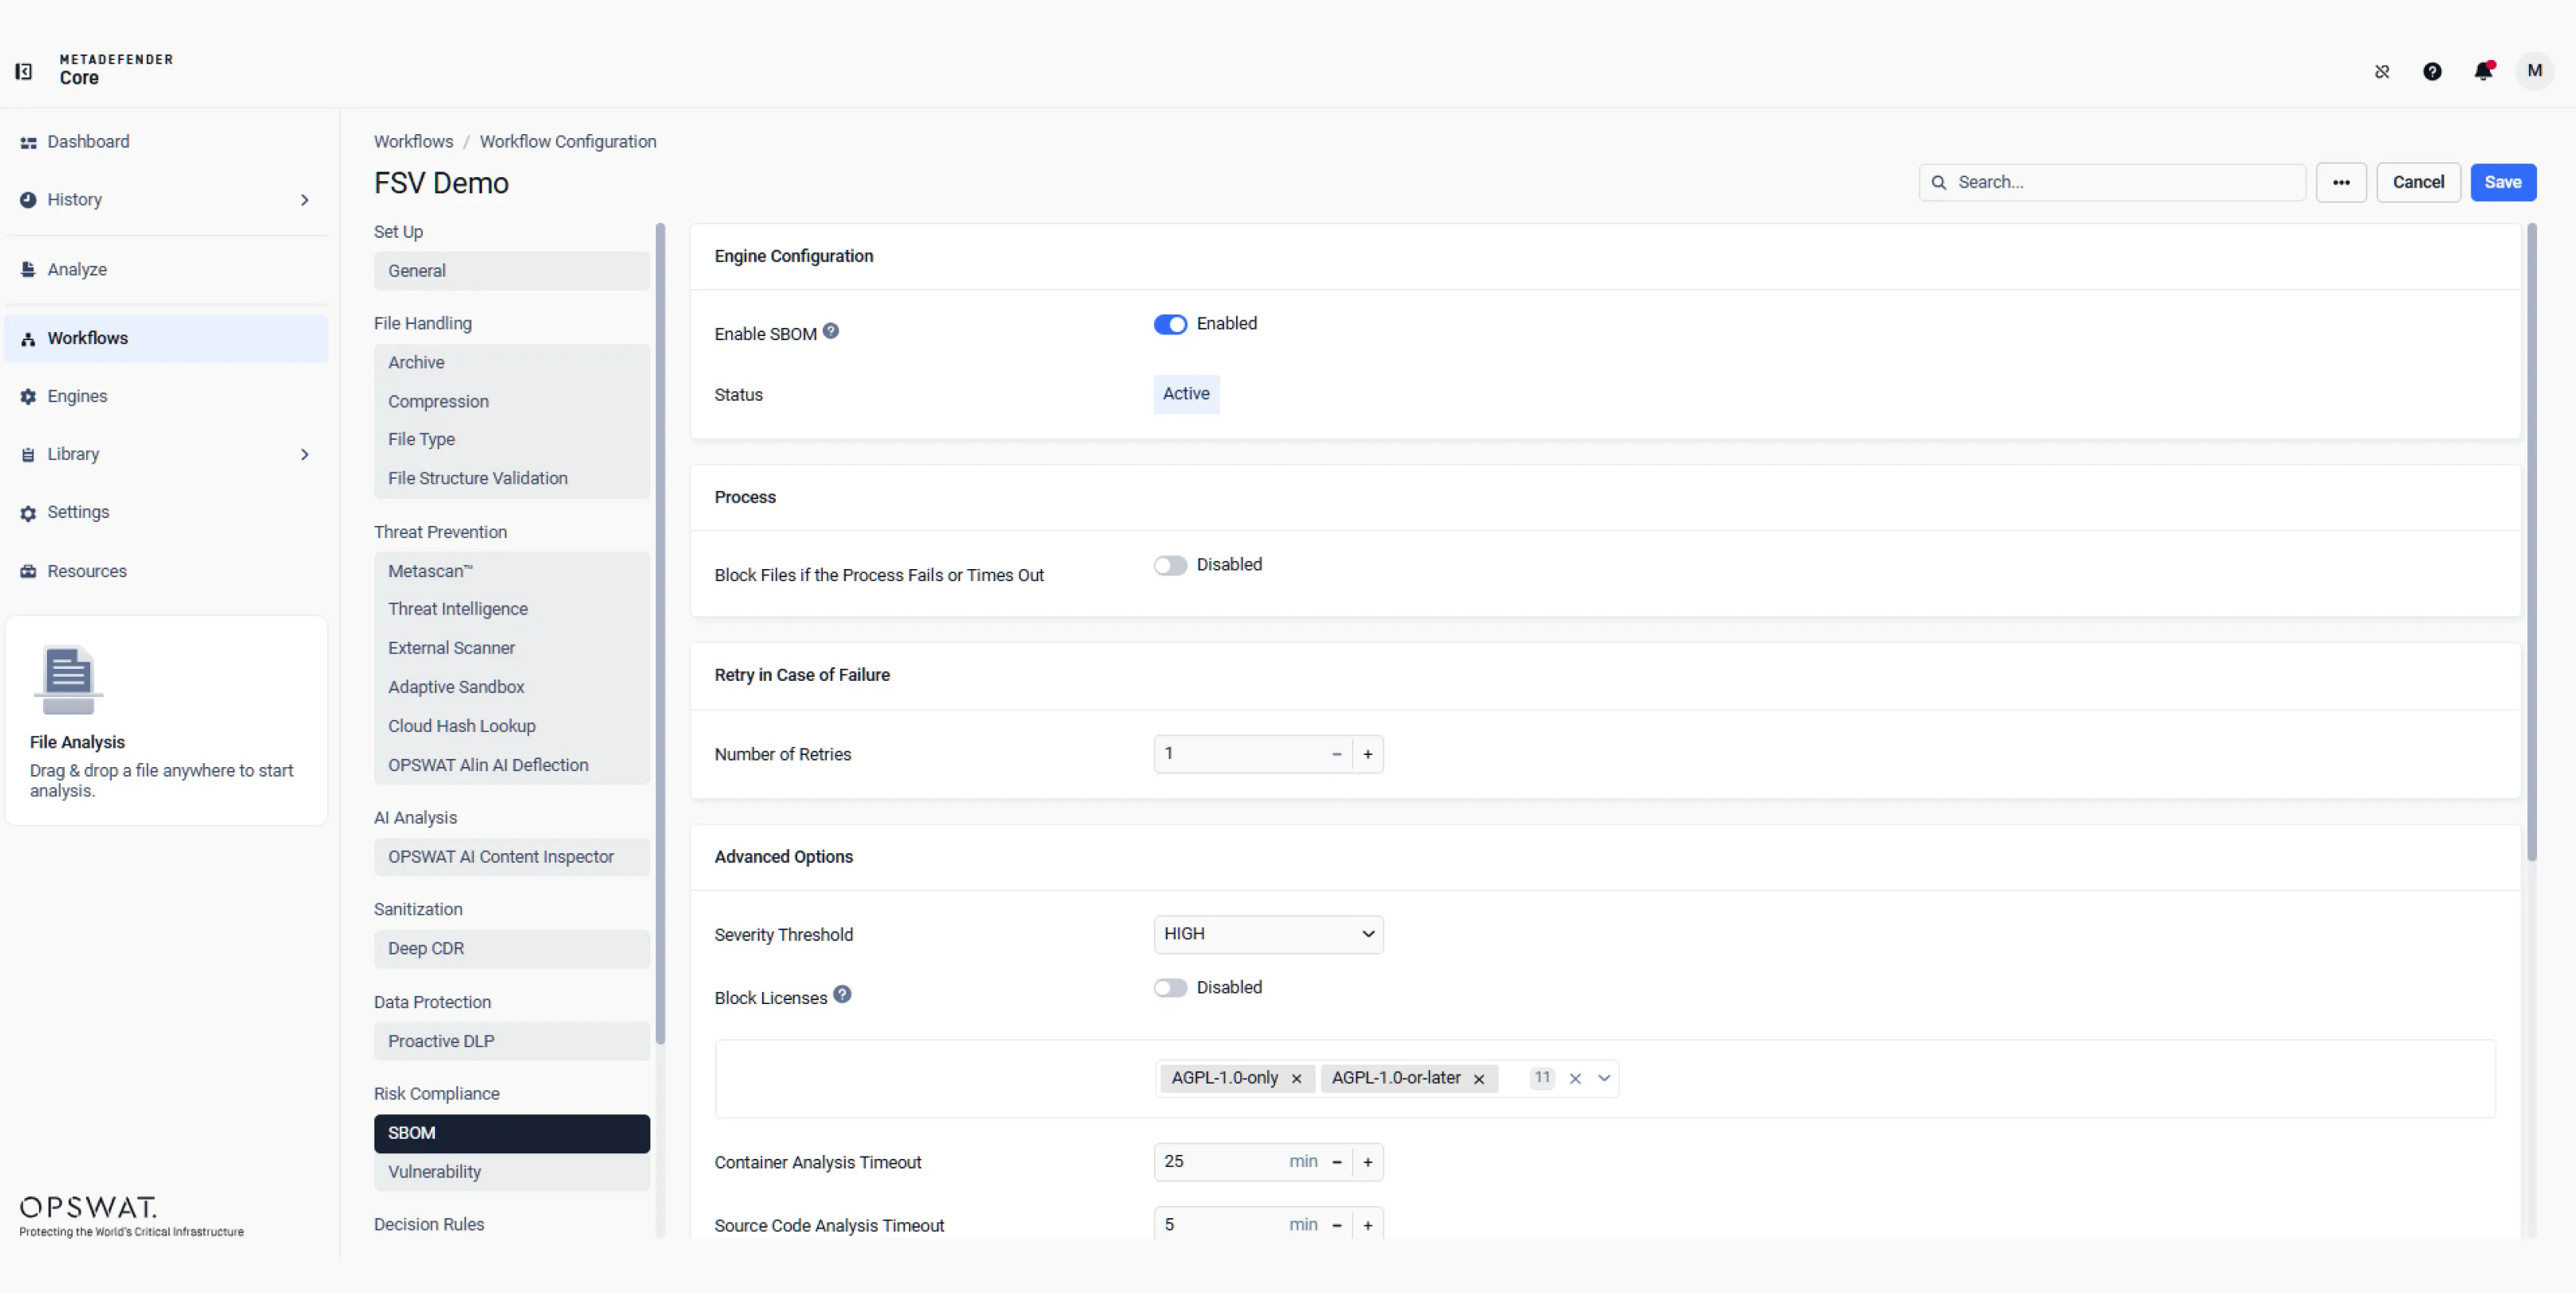
ファイル、インストーラー、実行ファイルを分析し、コンポーネント、バージョン、ライセンス、依存関係を含むSBOMを生成します。ソフトウェアが重要な環境に導入される前に、既知の脆弱性を特定し、リスクベースのポリシーを適用します。
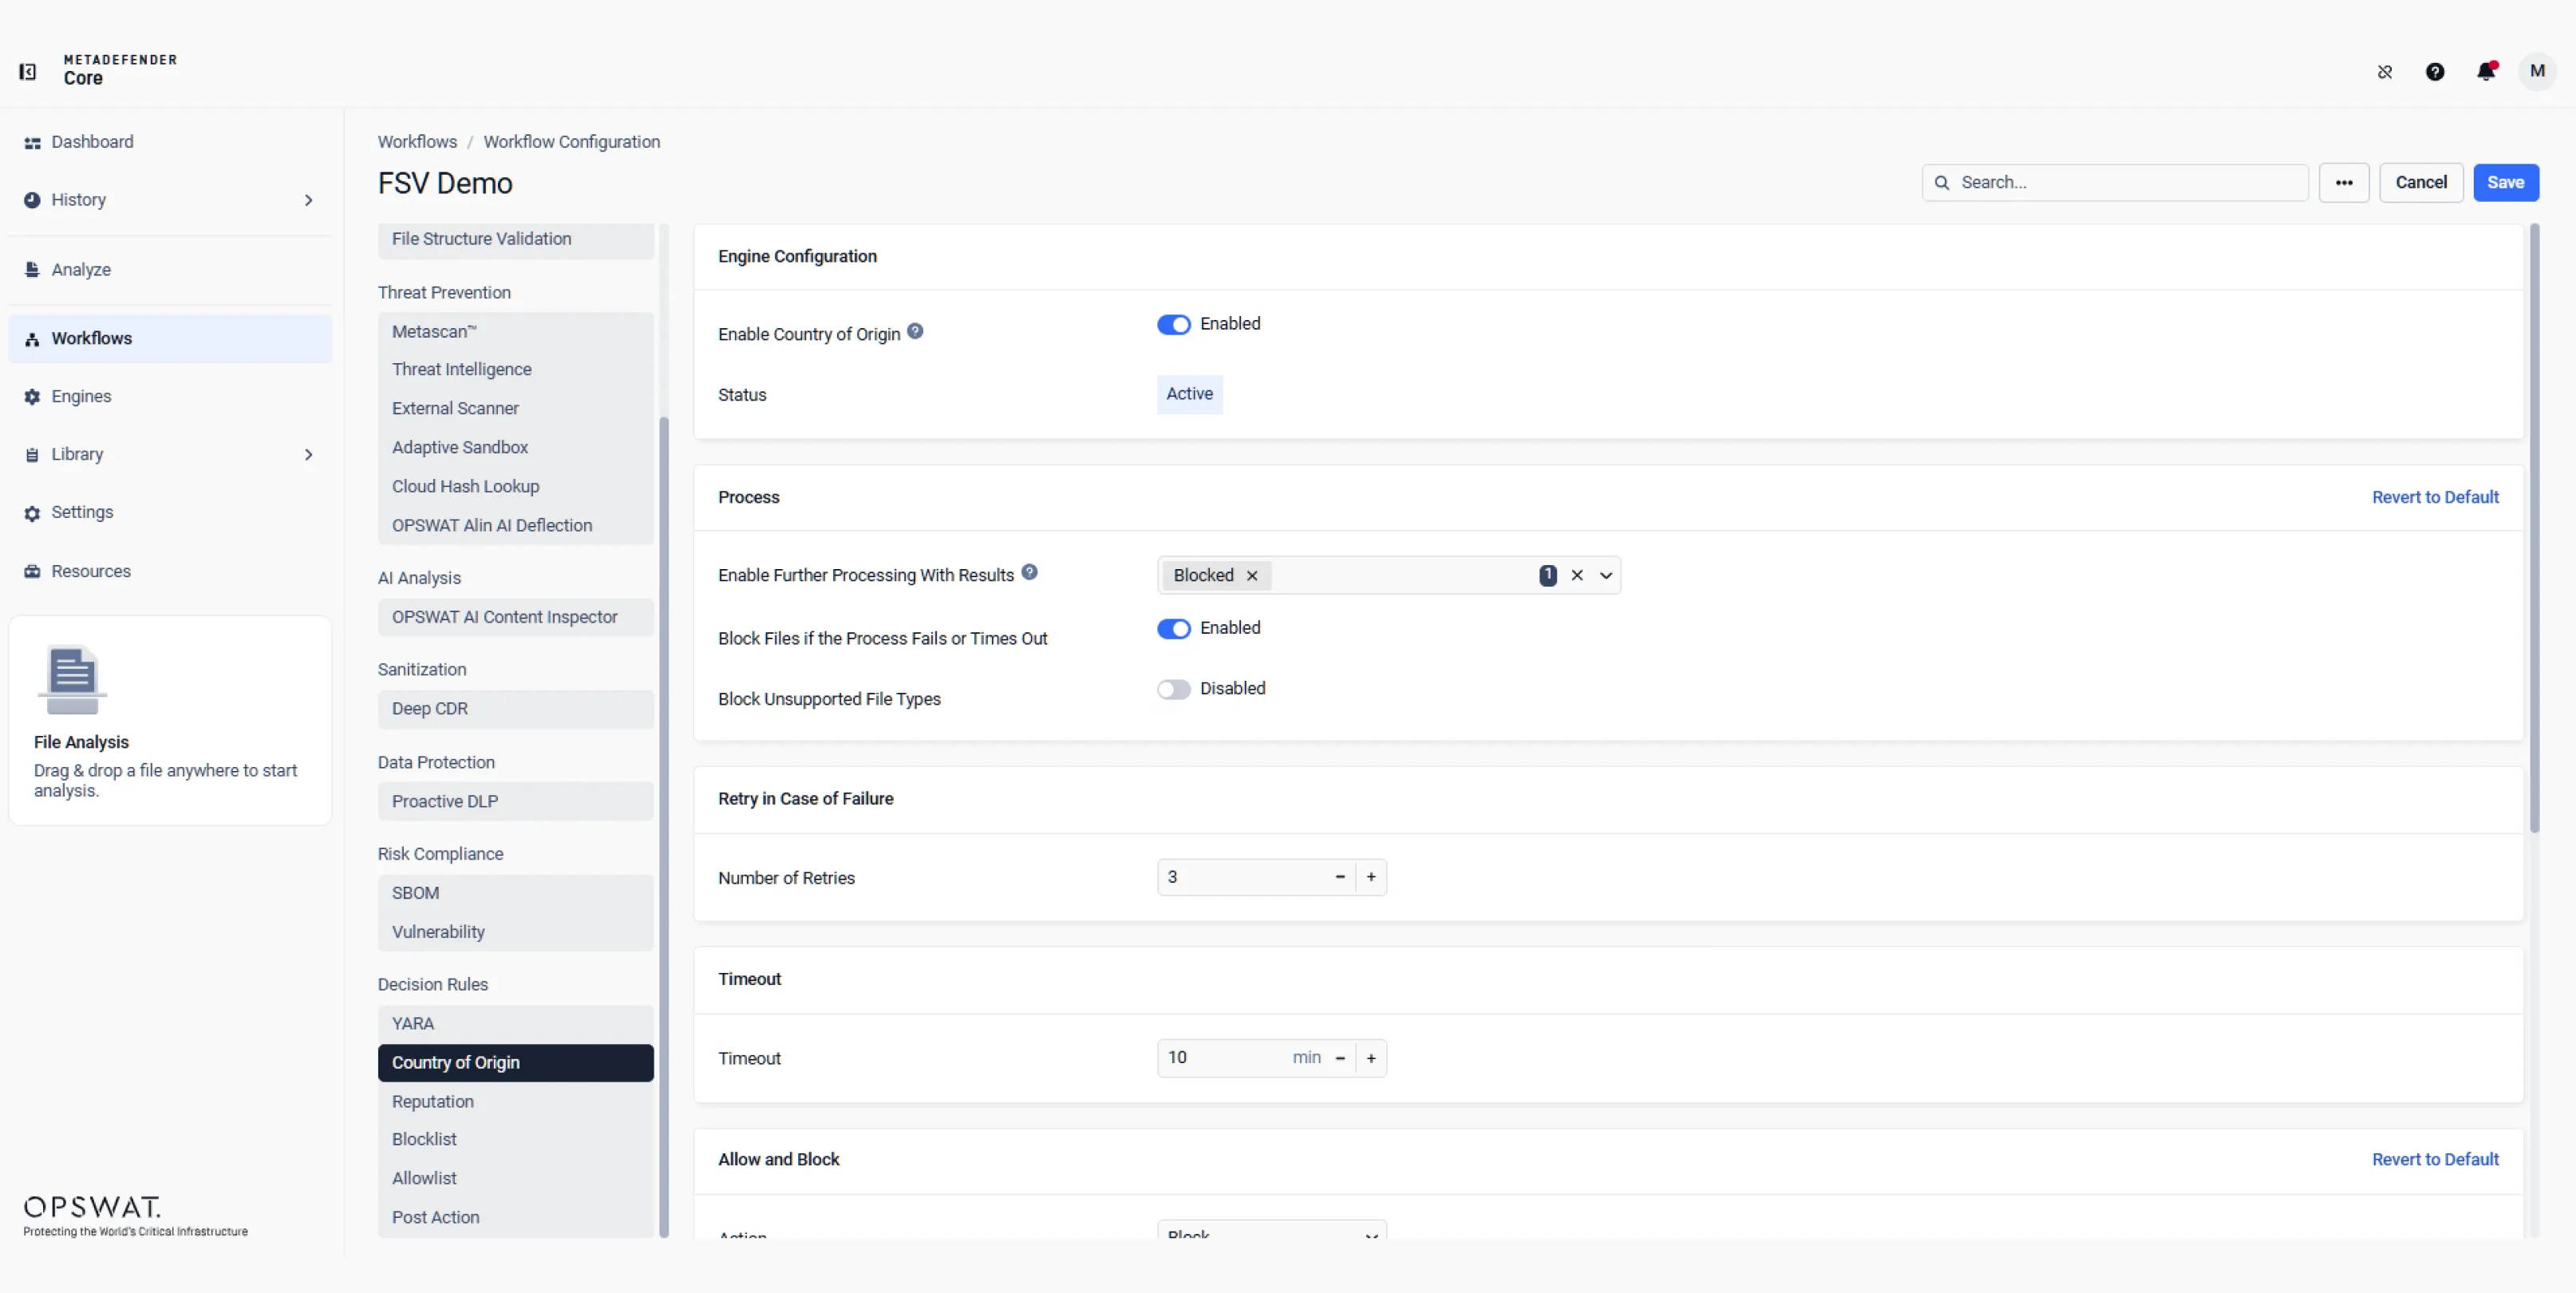
YARA、原産国、レピュテーション、ブロックリスト、許可リスト、およびポストアクションのルールを設定し、ファイルのコンテキストやスキャン結果を評価した上で、ポリシーに従ってファイルを自動的に許可、ブロック、またはルーティングするようにします。
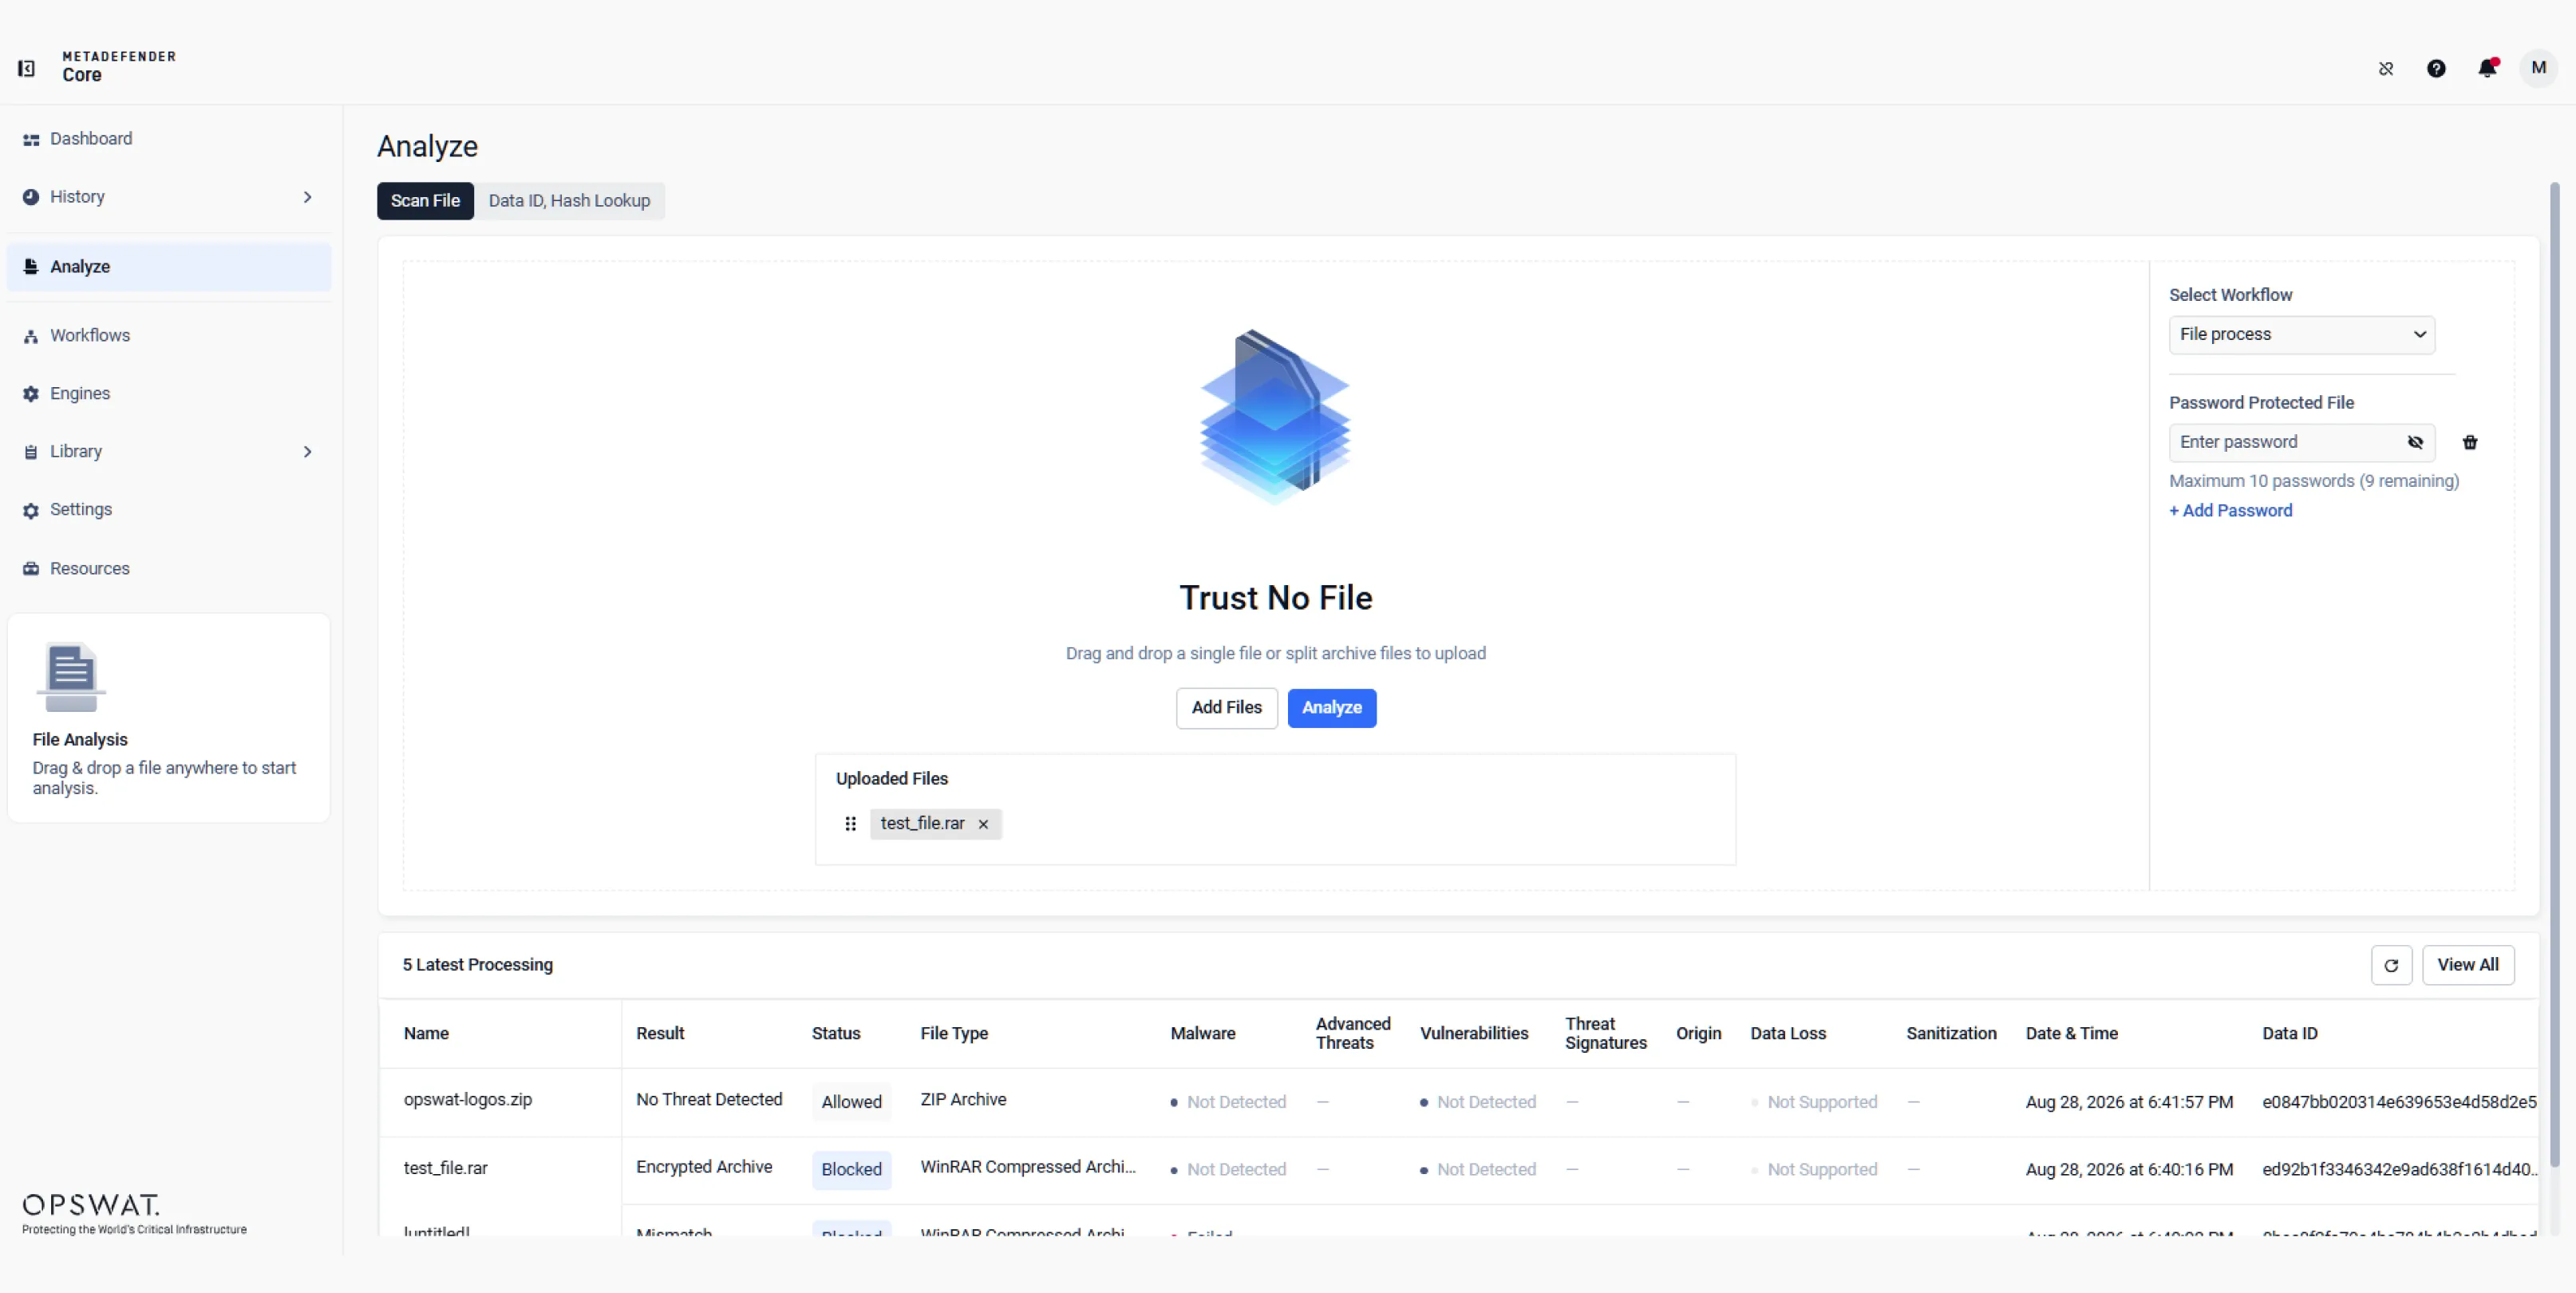
ファイルを選択またはアップロードし、希望するワークフローを選択し、必要に応じてパスワードを入力します。「処理」をクリックすると、設定されたセキュリティエンジンによるファイルのスキャンが開始されます。
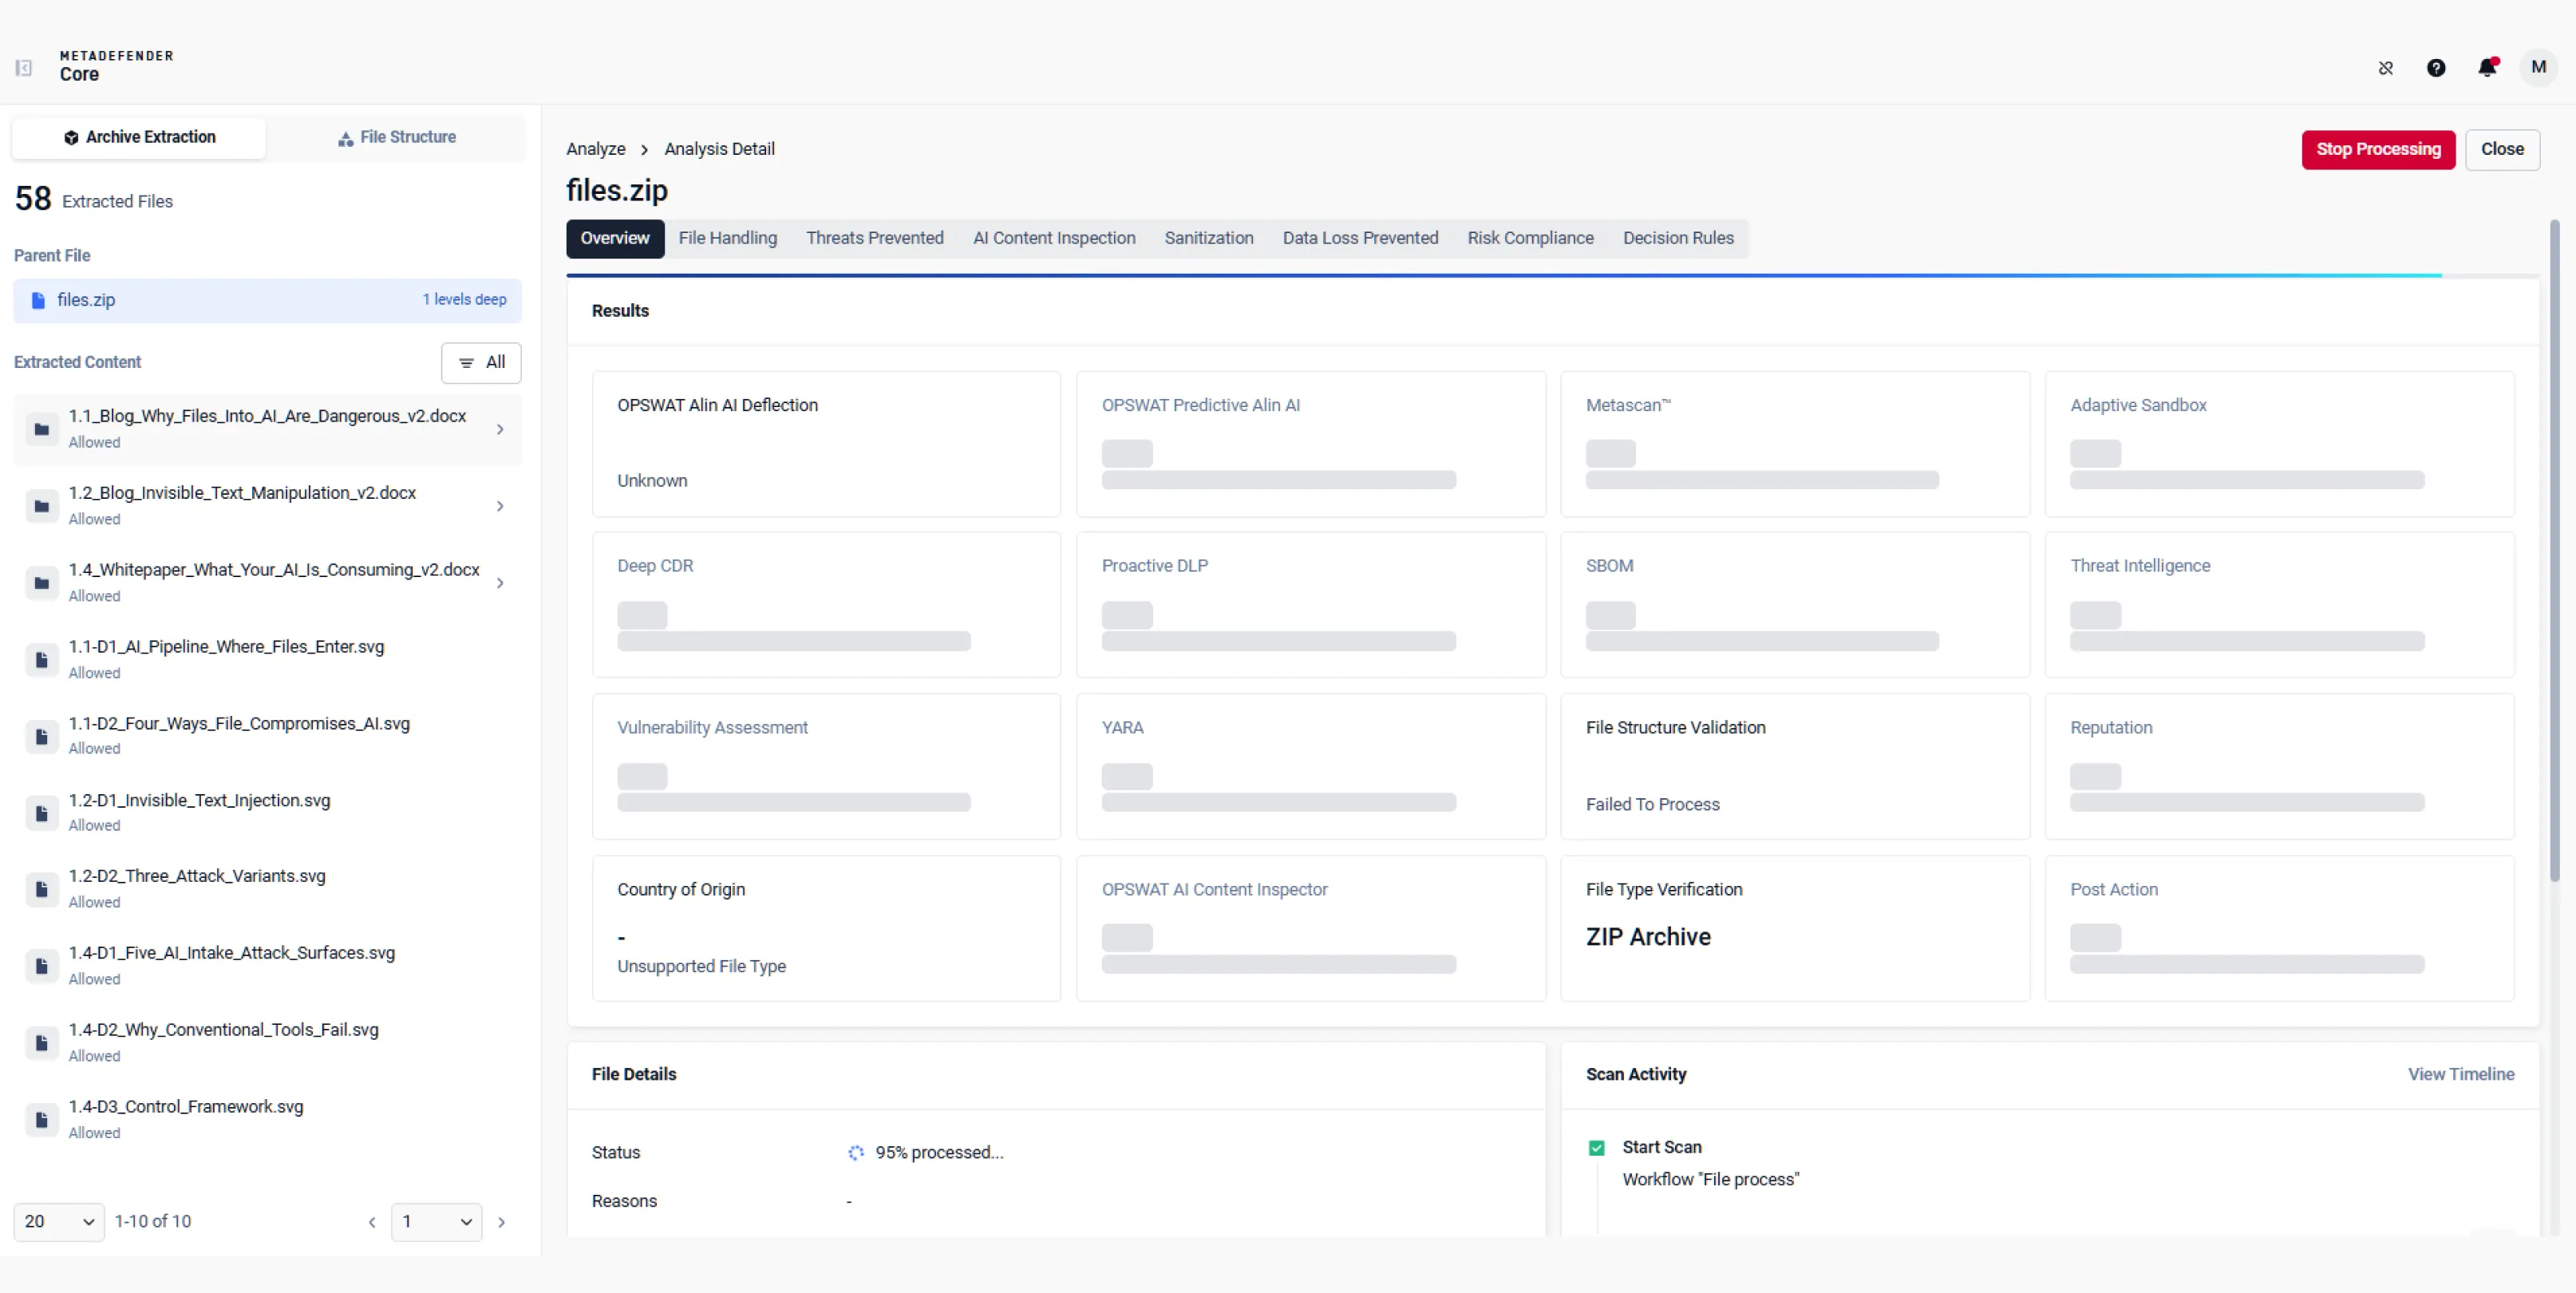
ファイルは、マルウェアおよびリスクチェックのためにさまざまなエンジンで検査されています。このプロセスにより、悪意のある可能性のあるコンテンツが境界をすり抜けてエンドユーザーに到達することを確実に防ぎます。
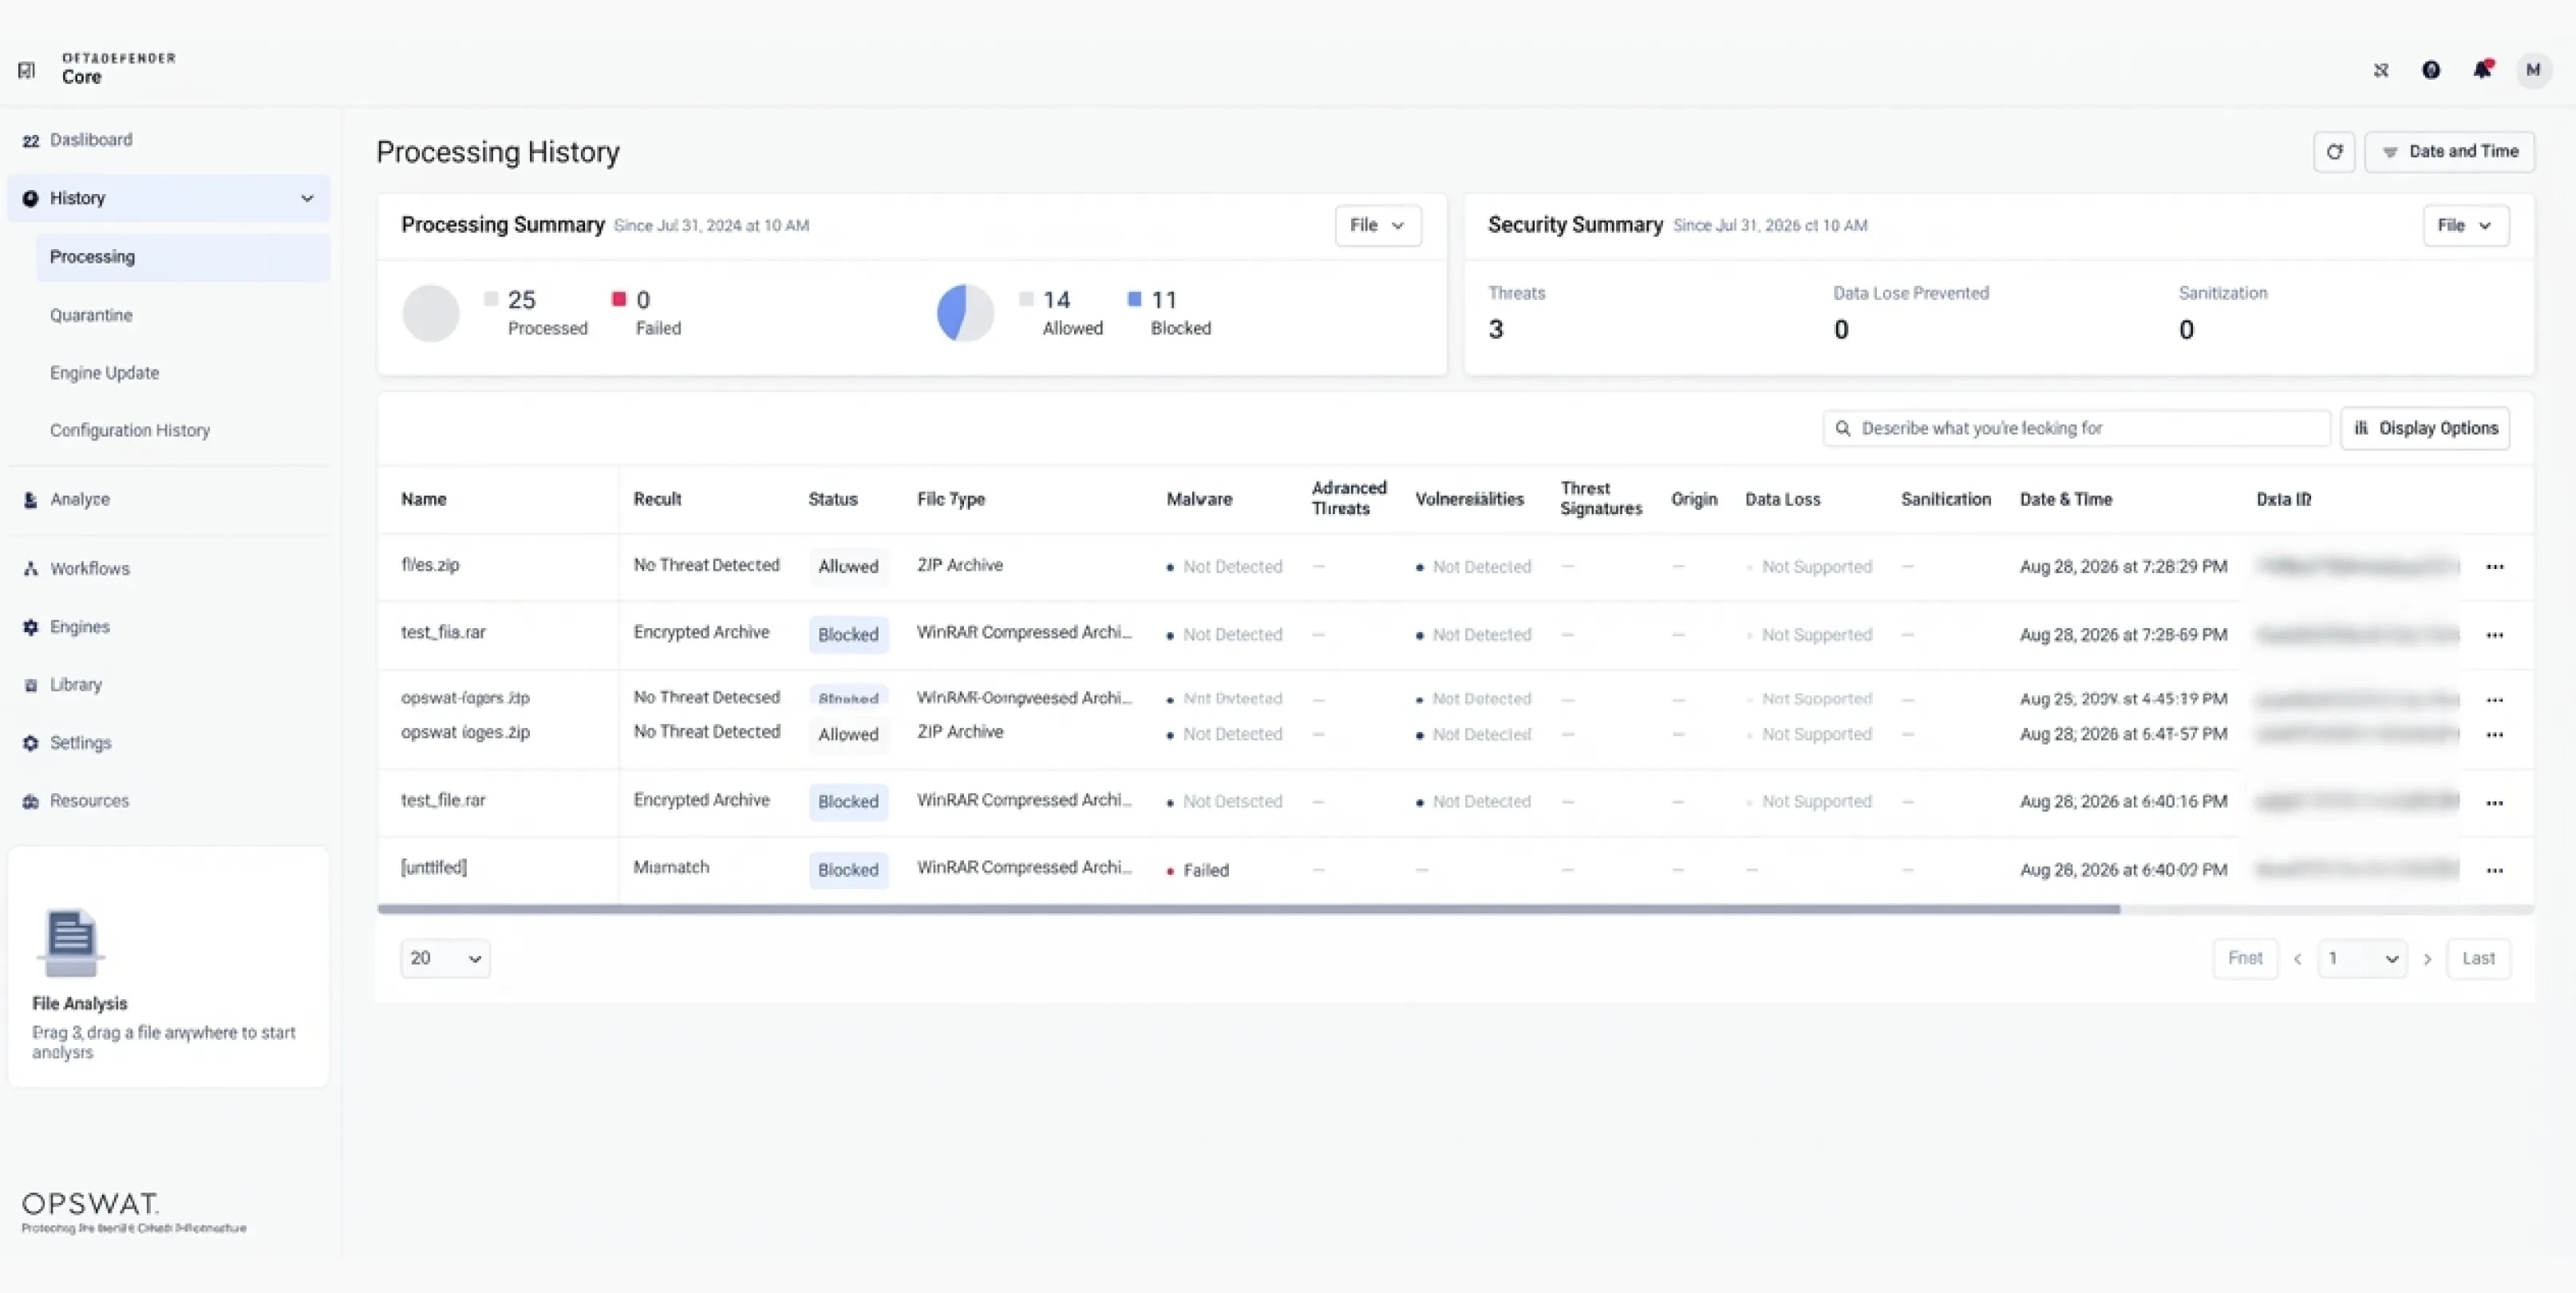
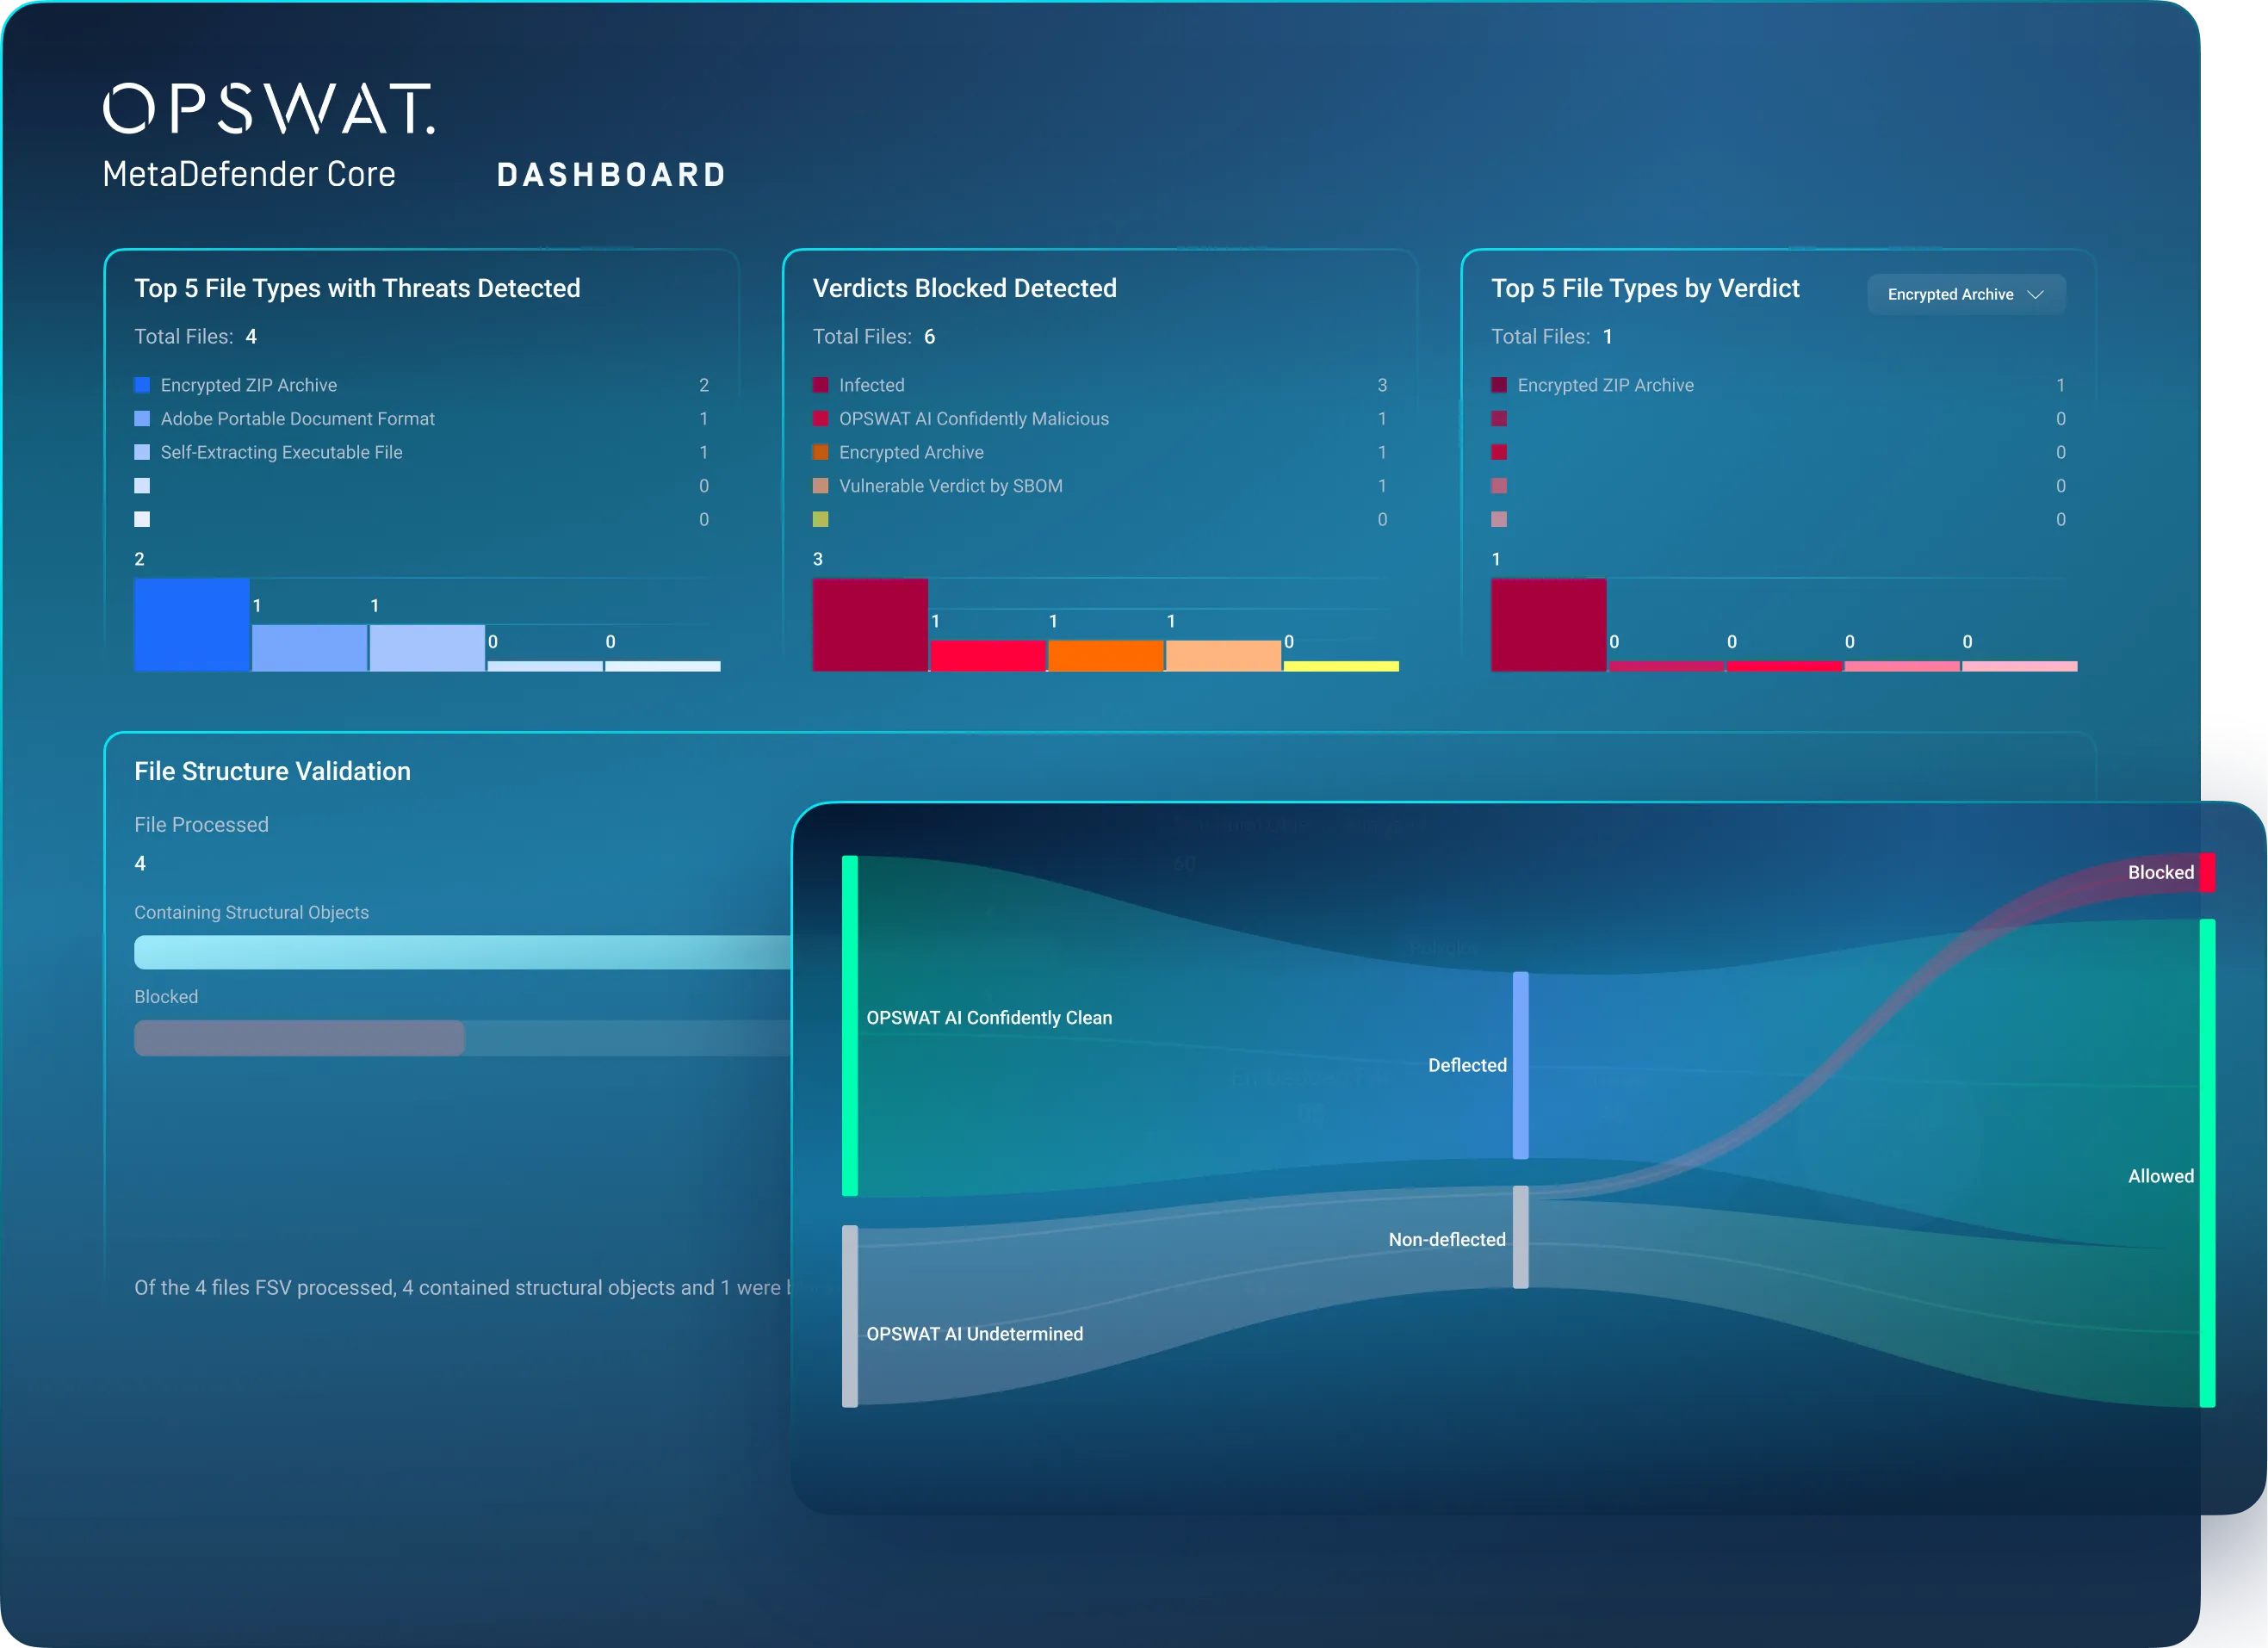
処理済み、許可済み、ブロック済み、および処理に失敗したファイルを監視します。ファイルの種類、脅威判定、脆弱性、サニタイズ、送信元、処理時間に基づいて結果を検索・フィルタリングできます。
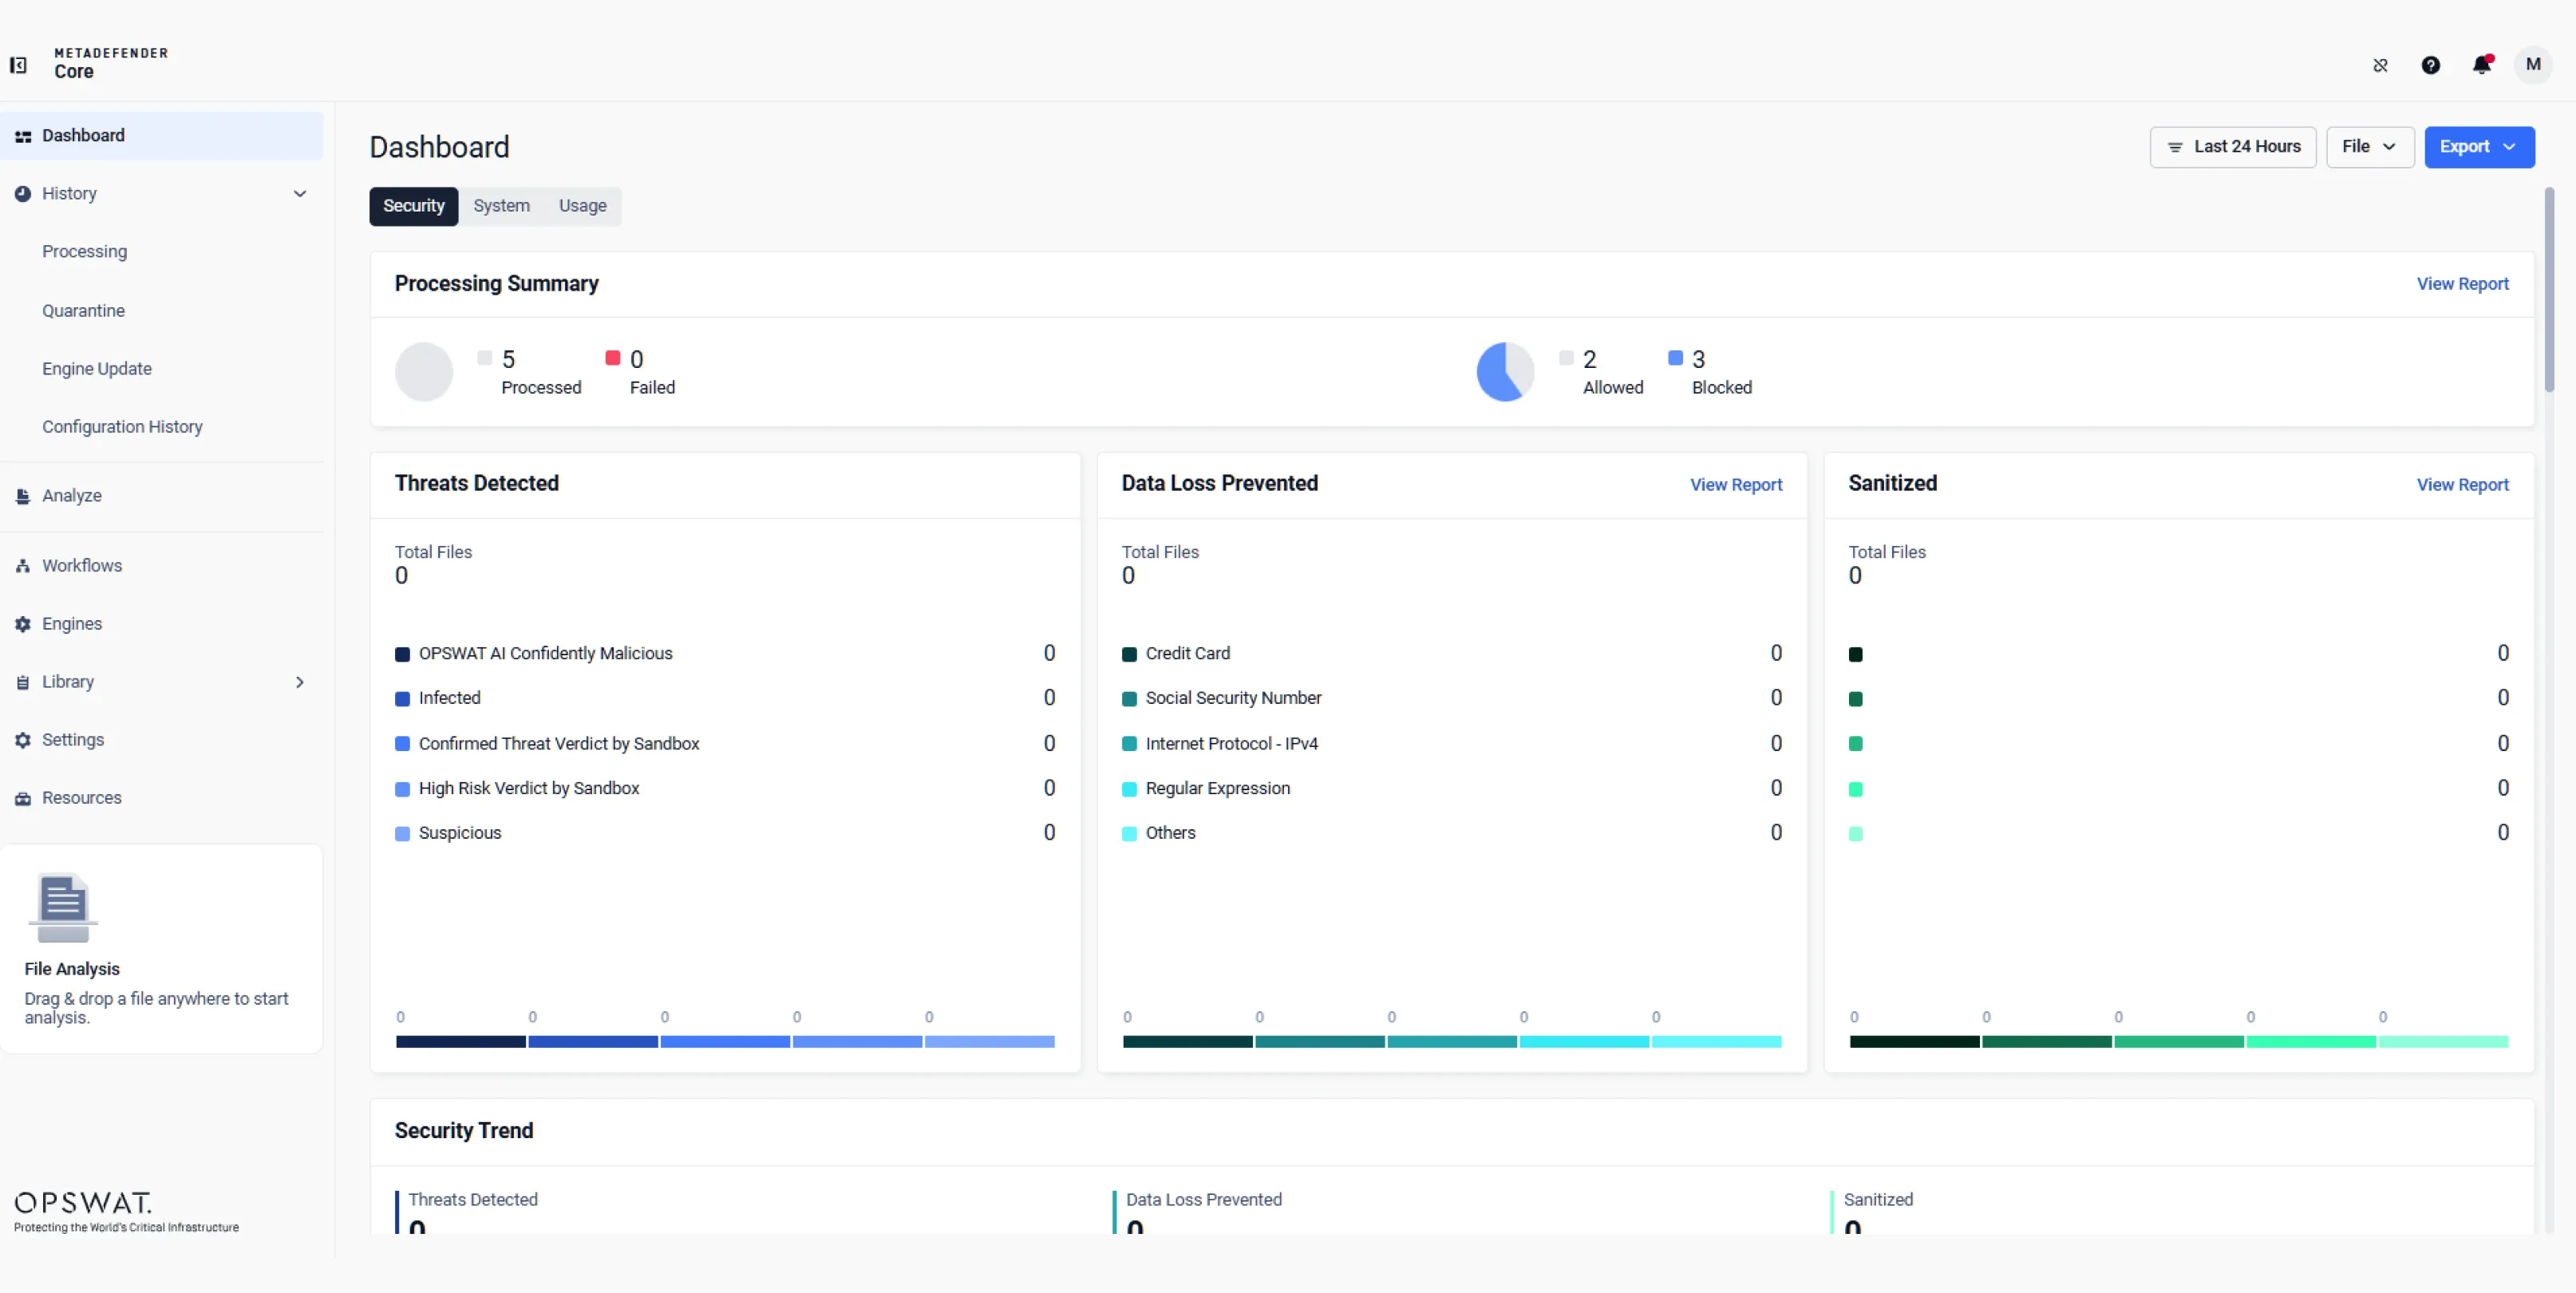
「検知された脅威」、「防止されたデータ漏洩」、「消去されたファイル」、「CVEの傾向」、「検知された国」に関するセキュリティレポートに加え、システムの健全性や利用状況に関するインサイトも確認できます。期間やファイルの種類でフィルタリングし、傾向を確認して、結果をエクスポートできます。
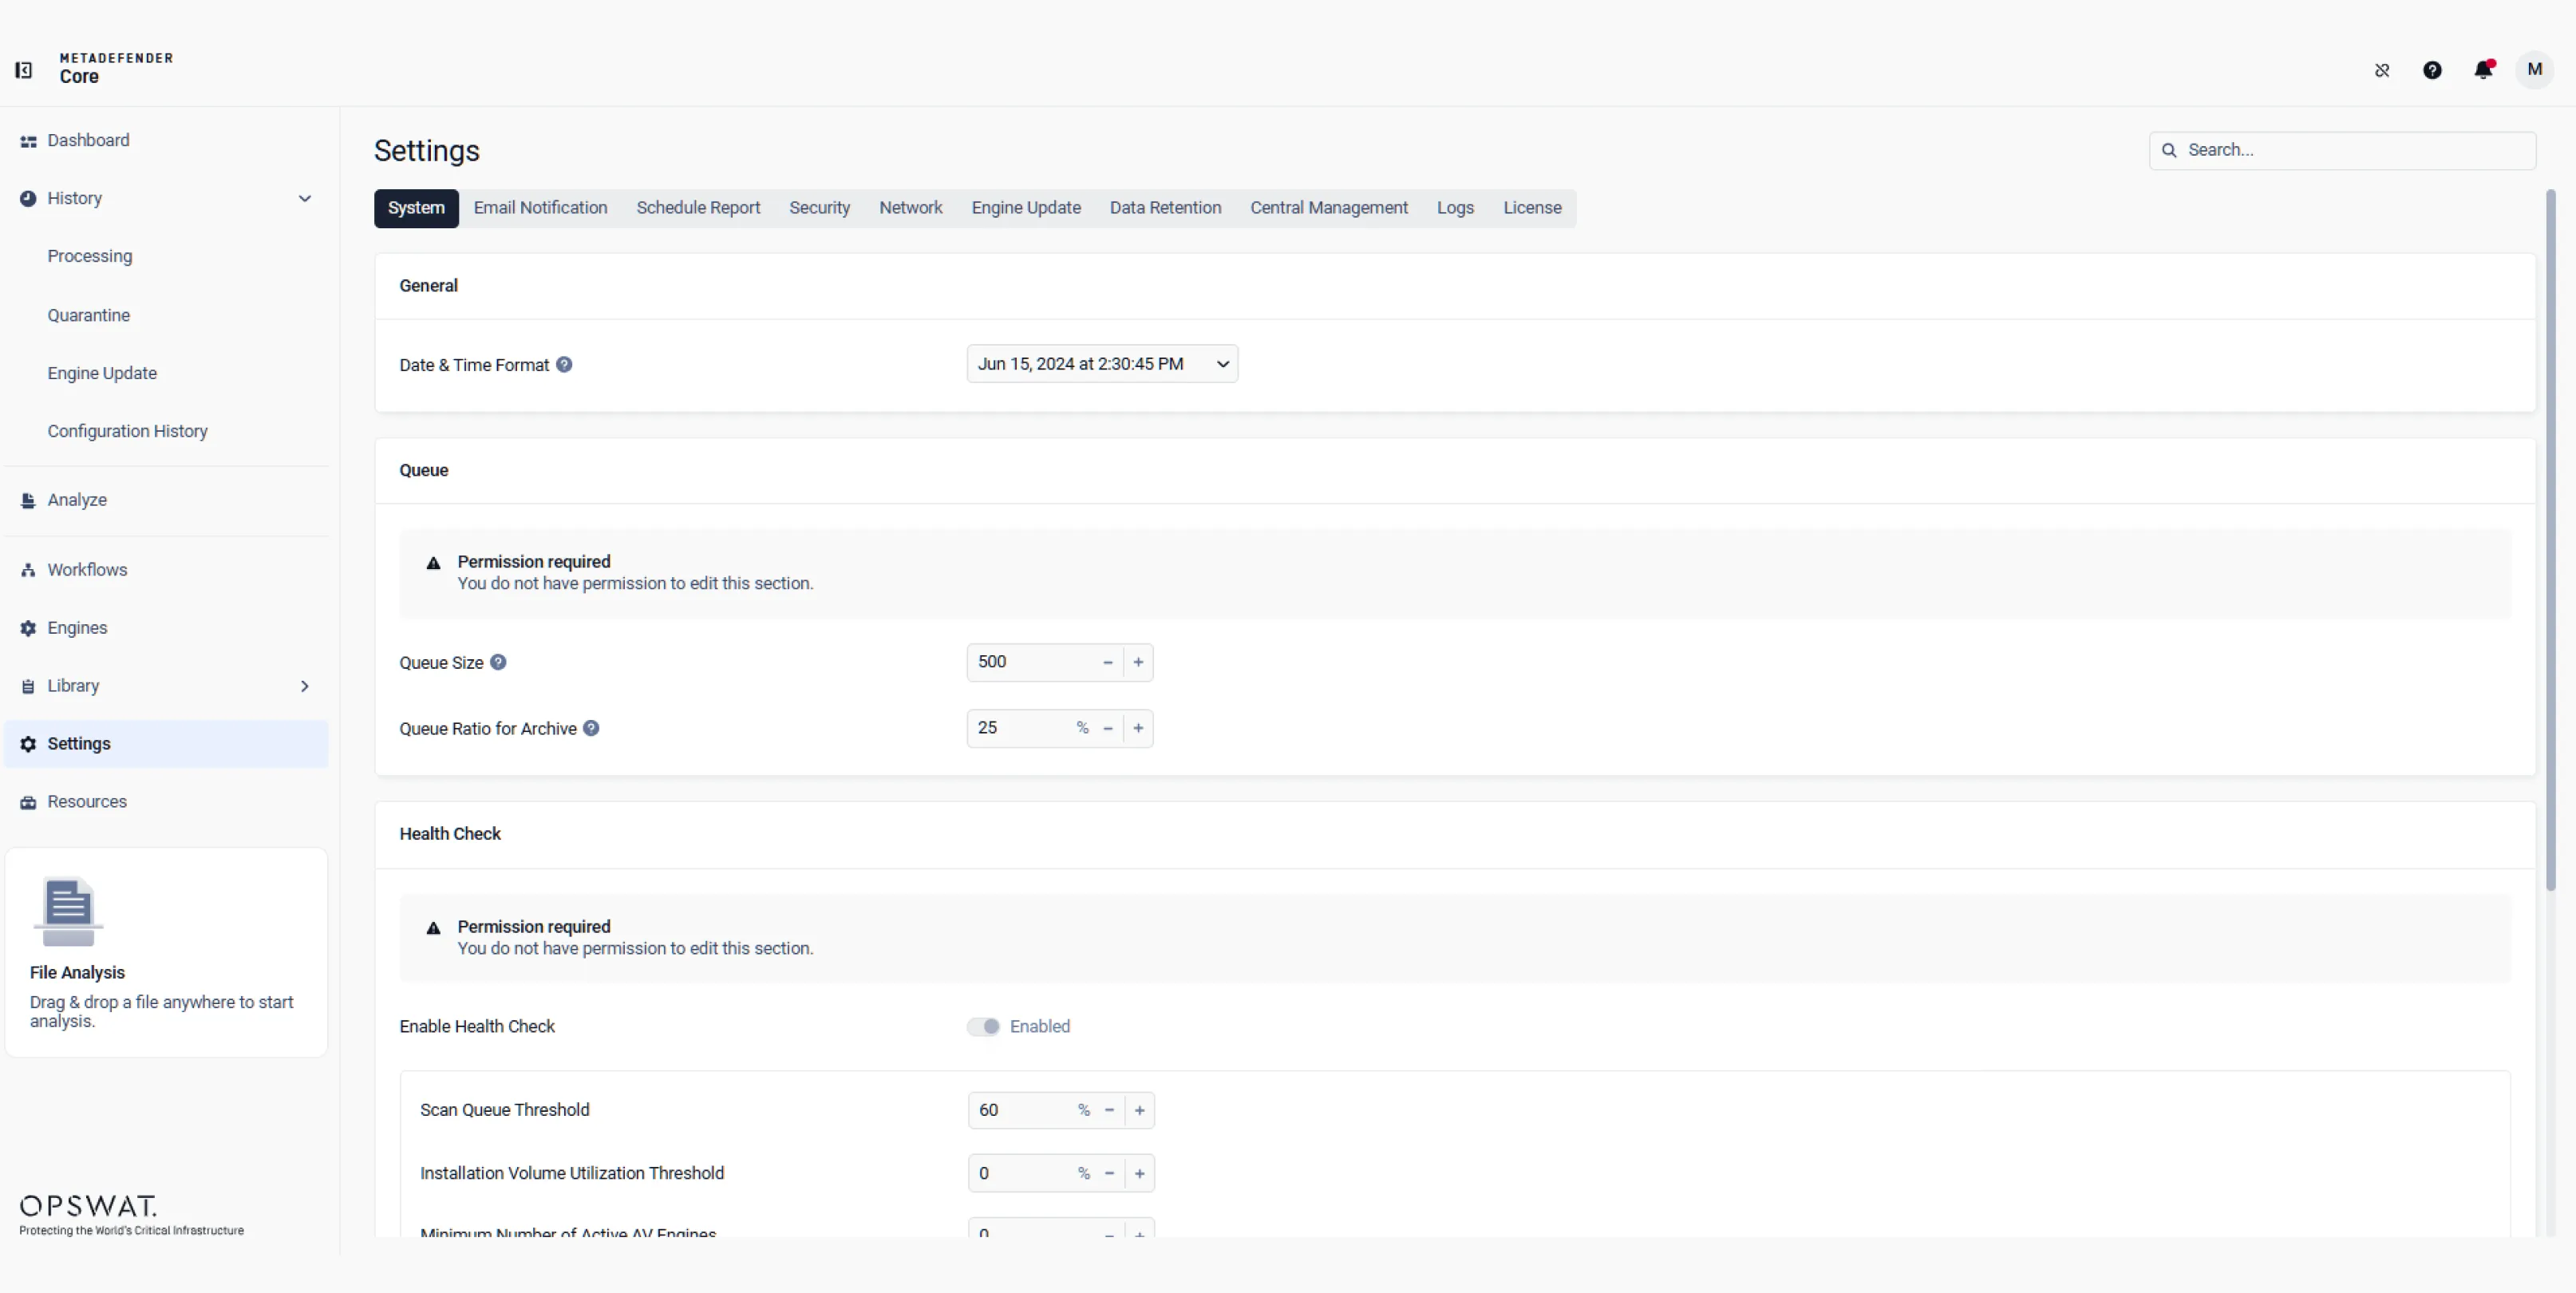
システムの運用、メール通知、定期レポート、セキュリティ、ネットワーク設定、エンジンの更新、データ保持期間、一元管理、ログ、およびライセンスを設定します。キューの容量や健全性のしきい値を管理し、安定したパフォーマンスを維持します。
 カスタムワークフロー管理
電子メール、ファイル転送、ストレージ、またはカスタム環境において、運用ポリシーに合わせてセキュリティ対策を施したワークフローを設定します。ファイルがシステムにどのように取り込まれ、どのように処理されるかを定義します。
- モジュール型機能
Predictive Alin AI、Deep CDR™ Technology、Multiscanning 、AI Content Inspector、Proactive DLP 、Adaptive 、Sandbox 、Threat Intelligence などのモジュール式で多層的な検知・防止エンジンを活用し、運用上のニーズやセキュリティ要件に合わせてファイル処理フローを最適化してください。
- Secure ファイルの取り扱いと検証
アーカイブの解凍、圧縮、正確なファイルタイプの検出、およびファイル構造の検証を設定し、下流の分析に先立ち、ファイルが正しく識別、解凍、処理、および検証されるようにします。
- 多層的な脅威防止とAIを活用した検知
Metascan、Predictive Alin AI、Threat Intelligence 、Adaptive 、Sandbox 、およびAlin AI Deflectionを組み合わせて、マルチエンジンスキャン、レピュテーションインテリジェンス、行動分析、インテリジェントルーティングを通じて、既知の脅威、未知の脅威、およびAIによって生成された脅威を特定します。
- AIによるコンテンツおよび不正検知
AIコンテンツインスペクターを設定して、テキストや画像を分析し、AI生成コンテンツを特定し、不正の可能性を検知します。その判定結果を活用して、ファイルが重要なワークフローに入る前にリスクを評価します。
- ディープ・ファイル・サニタイゼーションによるゼロデイ攻撃の検知
Deep CDR™ テクノロジーを設定し、ファイルが下流のワークフローに入る前に、悪意のある可能性のあるコンテンツを削除して、ビジネスに不可欠な機能を維持しつつ、安全で利用可能なバージョンを再構築することで、ファイルをクリーンアップします。
- 機密データの保護
AIを活用した分類およびパターン検出機能を使用して、機密データを特定し、保護します。ルールを設定して、ファイルの移動を監視し、内部関係者によるリスクを低減するとともに、ポリシーに基づいて情報のマスキング、ブロック、またはアラートの発行を行います。
- SBOMの生成と脆弱性評価
ファイル、インストーラー、実行ファイルを分析し、コンポーネント、バージョン、ライセンス、依存関係を含むSBOMを生成します。ソフトウェアが重要な環境に導入される前に、既知の脆弱性を特定し、リスクベースのポリシーを適用します。
- 決定ルールとポリシーの適用
YARA、原産国、レピュテーション、ブロックリスト、許可リスト、およびポストアクションのルールを設定し、ファイルのコンテキストやスキャン結果を評価した上で、ポリシーに従ってファイルを自動的に許可、ブロック、またはルーティングするようにします。
- スキャン用のファイルのアップロード
ファイルを選択またはアップロードし、希望するワークフローを選択し、必要に応じてパスワードを入力します。「処理」をクリックすると、設定されたセキュリティエンジンによるファイルのスキャンが開始されます。
- 複数のエンジンを用いた並列スキャン
ファイルは、マルウェアおよびリスクチェックのためにさまざまなエンジンで検査されています。このプロセスにより、悪意のある可能性のあるコンテンツが境界をすり抜けてエンドユーザーに到達することを確実に防ぎます。
- 処理履歴とセキュリティ上の成果
処理済み、許可済み、ブロック済み、および処理に失敗したファイルを監視します。ファイルの種類、脅威判定、脆弱性、サニタイズ、送信元、処理時間に基づいて結果を検索・フィルタリングできます。
- セキュリティレポートおよびトレンド分析
「検知された脅威」、「防止されたデータ漏洩」、「消去されたファイル」、「CVEの傾向」、「検知された国」に関するセキュリティレポートに加え、システムの健全性や利用状況に関するインサイトも確認できます。期間やファイルの種類でフィルタリングし、傾向を確認して、結果をエクスポートできます。
- システム構成と管理
システムの運用、メール通知、定期レポート、セキュリティ、ネットワーク設定、エンジンの更新、データ保持期間、一元管理、ログ、およびライセンスを設定します。キューの容量や健全性のしきい値を管理し、安定したパフォーマンスを維持します。
AIを活用したエンジン
100%の保護
ゼロデイ攻撃やAIを活用したマルウェアに対抗するDeep CDR™テクノロジー
信頼
2,100+
のグローバル組織
99%+
30種類以上のマルウェア対策エンジンにおけるマルウェア検出精度
200種類以上のファイル形式と、
の30種類以上のアーカイブ形式
業界No.1の実績
MetaDefender Core™による完全なファイル信頼性
ファイル・アップロードのセキュリティ
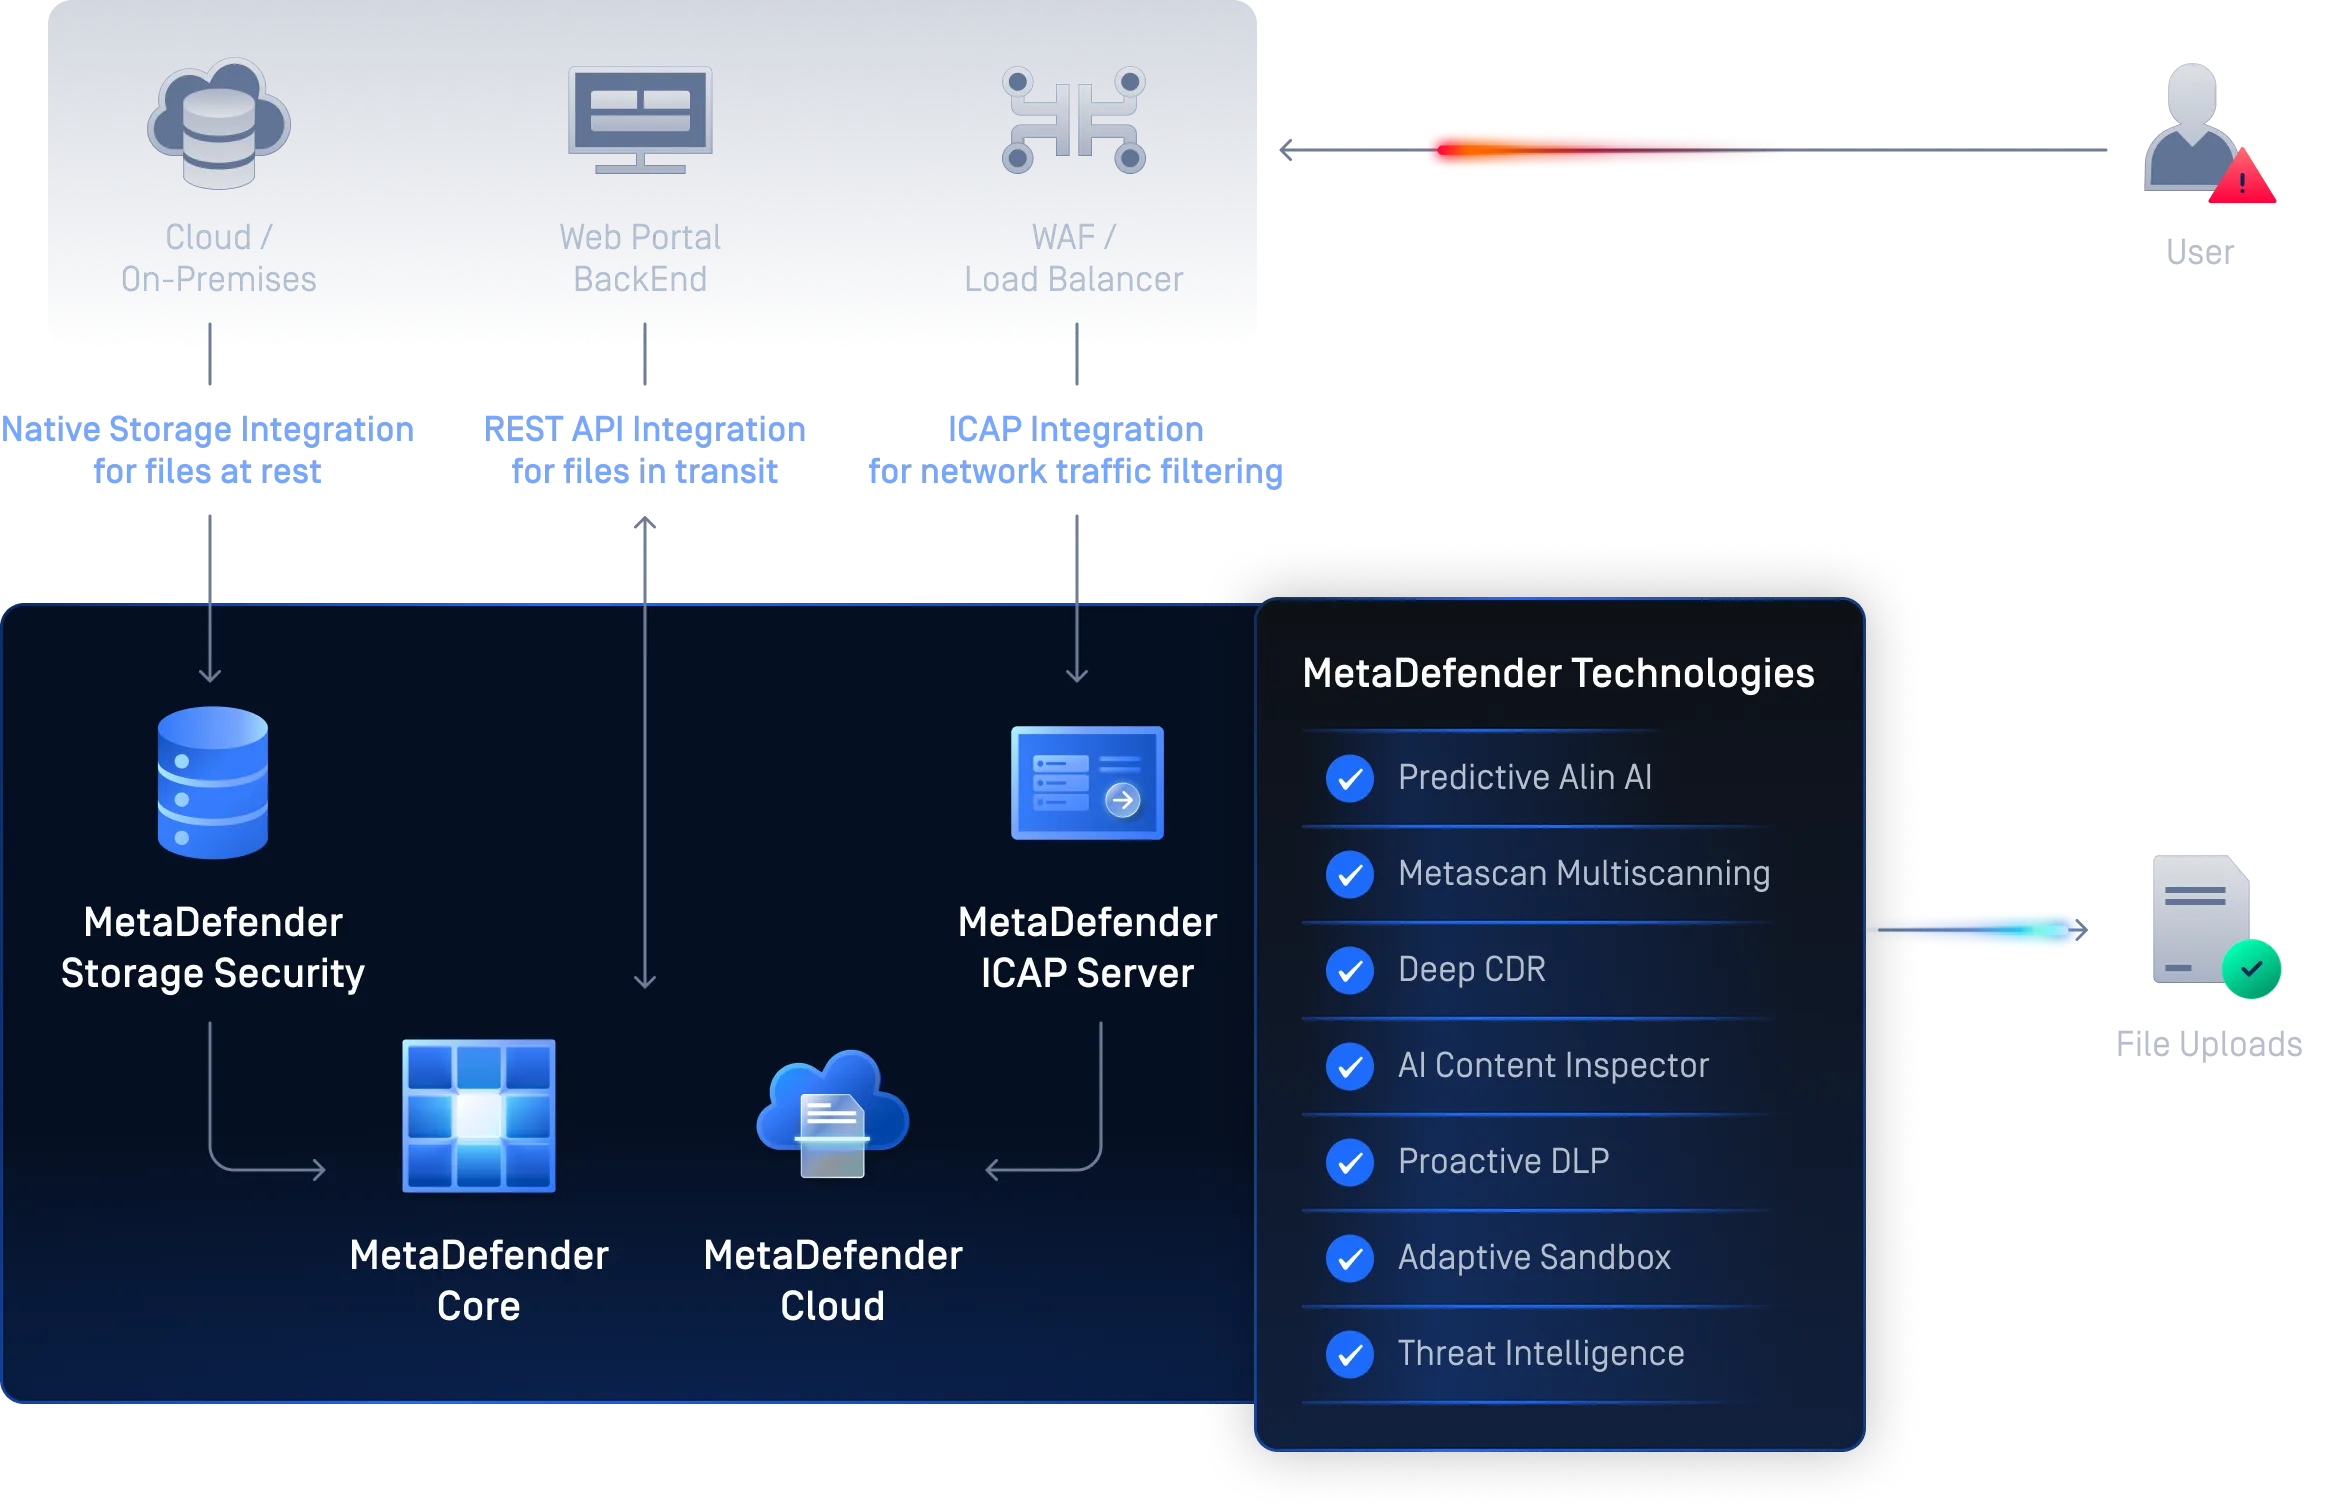
MetaDefender Core 、Deep CDR™テクノロジーを用いてアップロードされるすべてのファイルを無害化し、30種類以上のマルウェア対策エンジンによる並列スキャンを行うことで、パブリックポータルやアプリケーションCore ファイル経由の脅威からCore 。また、境界でゼロトラストの原則を適用し、偽装されたファイル形式を検知するとともに、暗号化されたアーカイブを検査することで、ユーザーエクスペリエンスを損なうことなく、ランサムウェアやデータ漏洩を防止します。
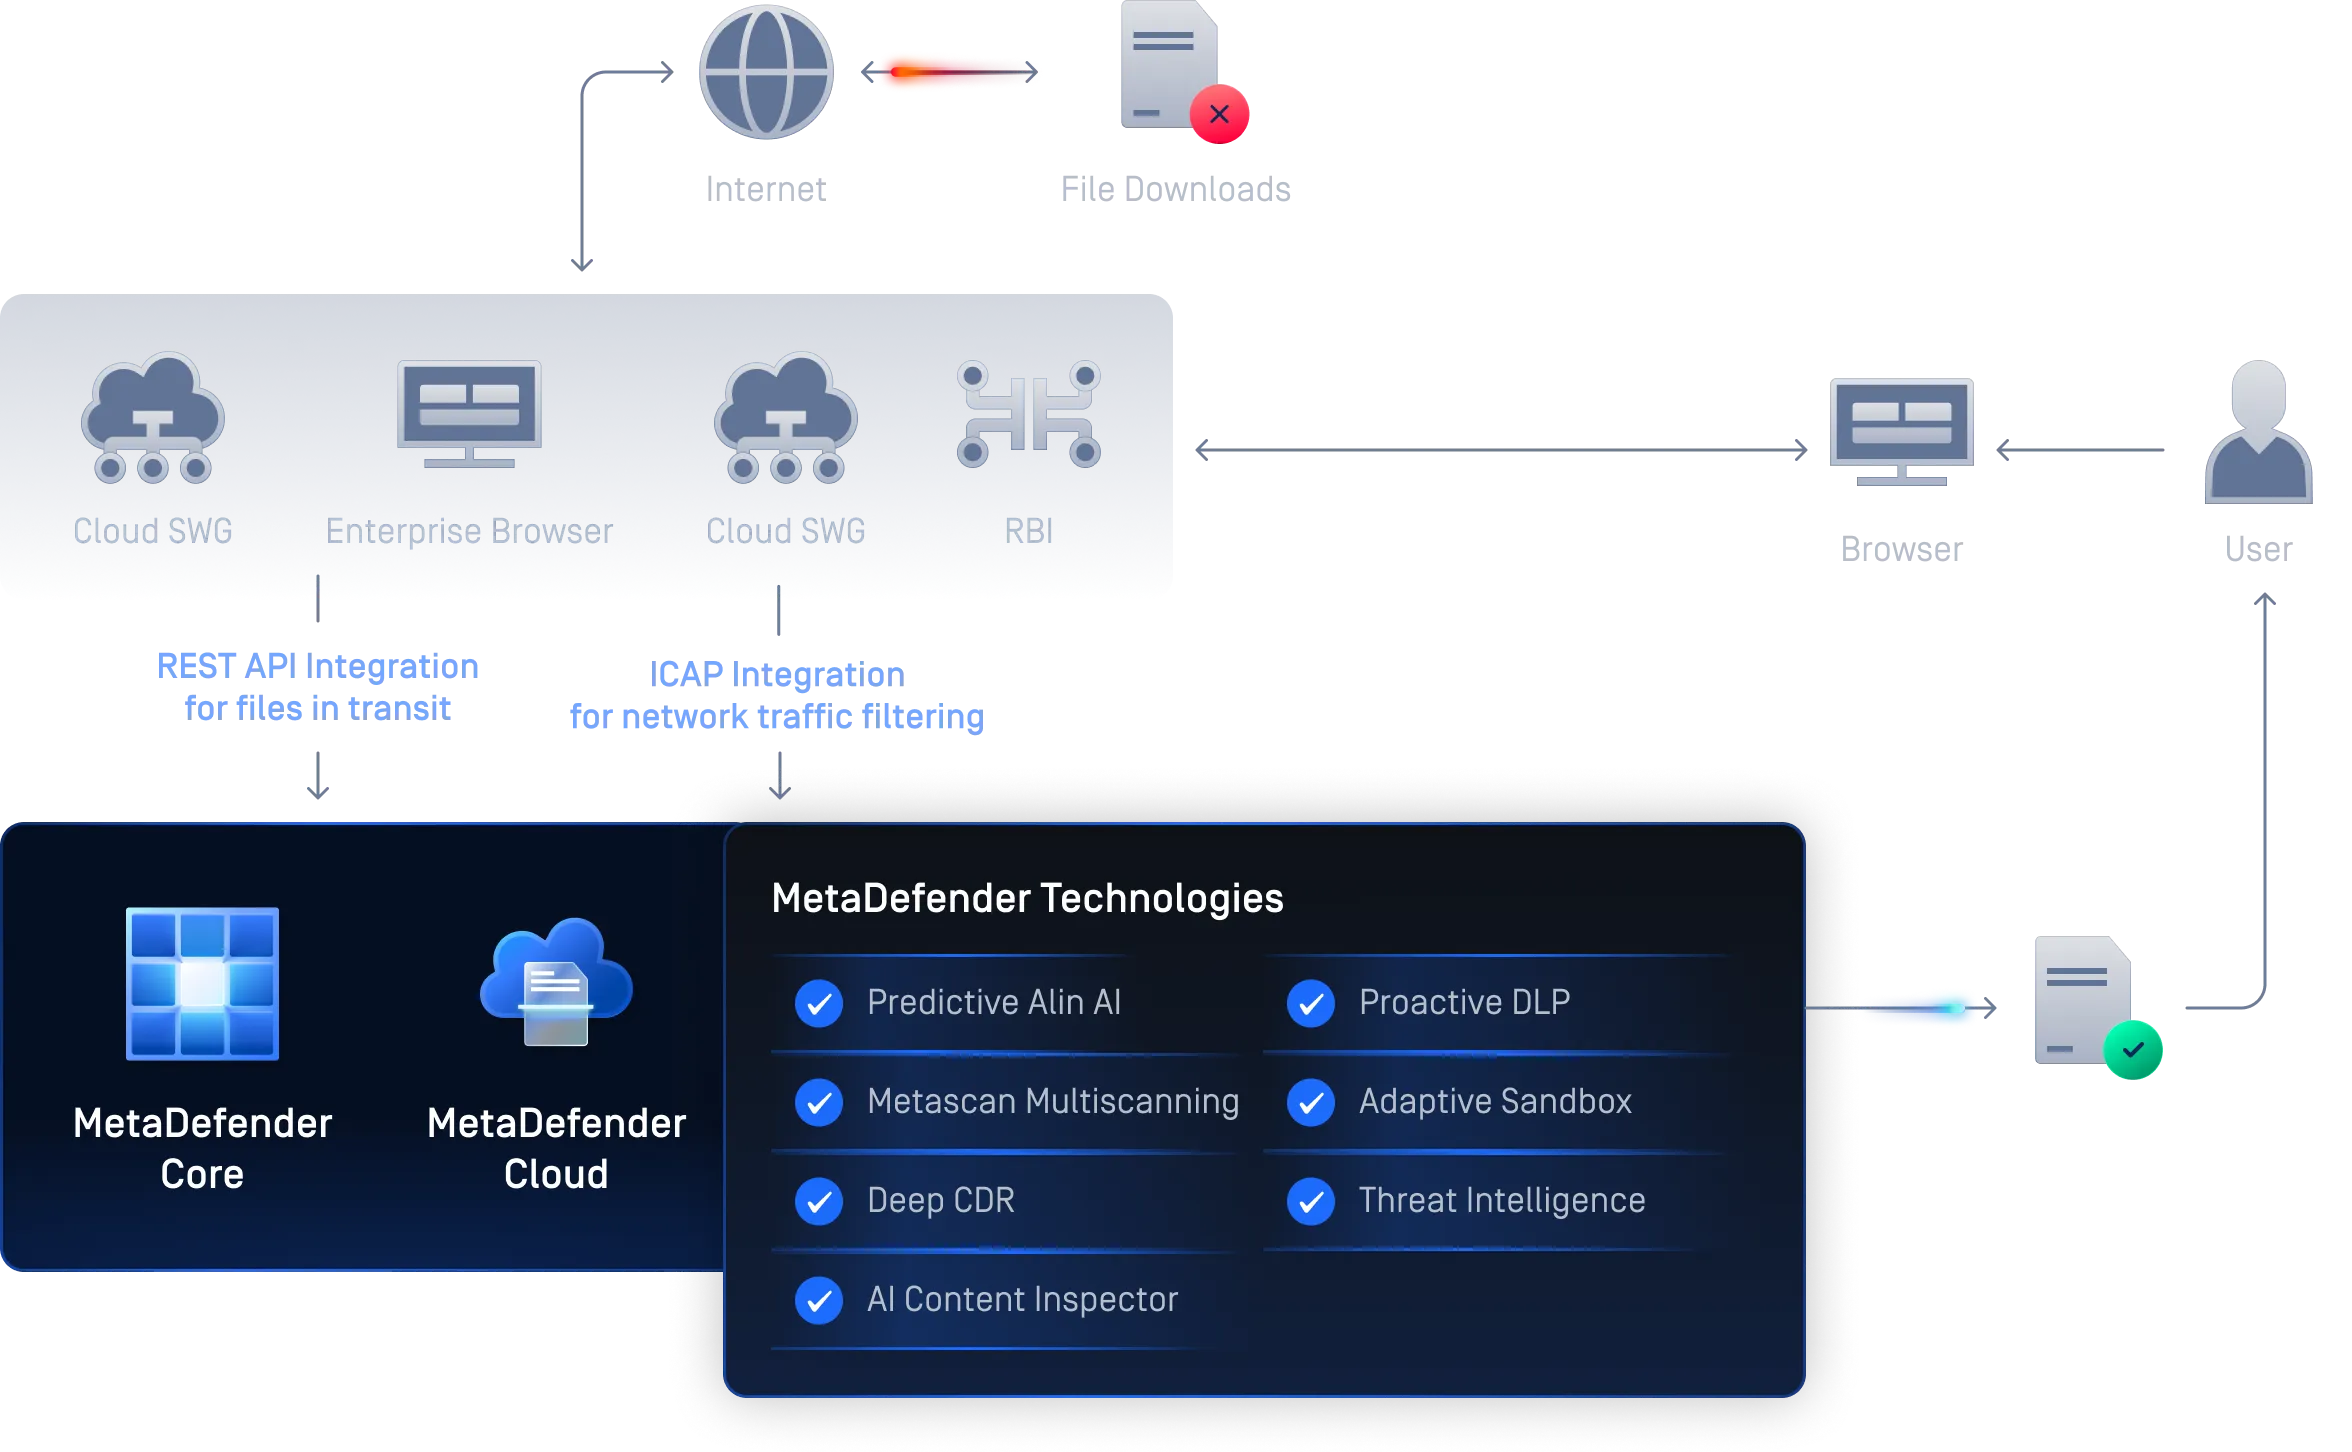
ファイルダウンロードのセキュリティ
MetaDefender Core 、実行前に徹底的なファイルのクリーンアップとマルチエンジンによるマルウェアスキャンを実施することで、あらゆるブラウザやセキュアWebゲートウェイにおいて、ダウンロードファイルにマルウェアが含まれていないことをCore 。これにより、標準的なフィルタでは検出できない偽装された脅威や回避型脅威をブロックし、生産性を維持するとともに、コンプライアンス対応や調査のために完全な監査可視性を提供します。
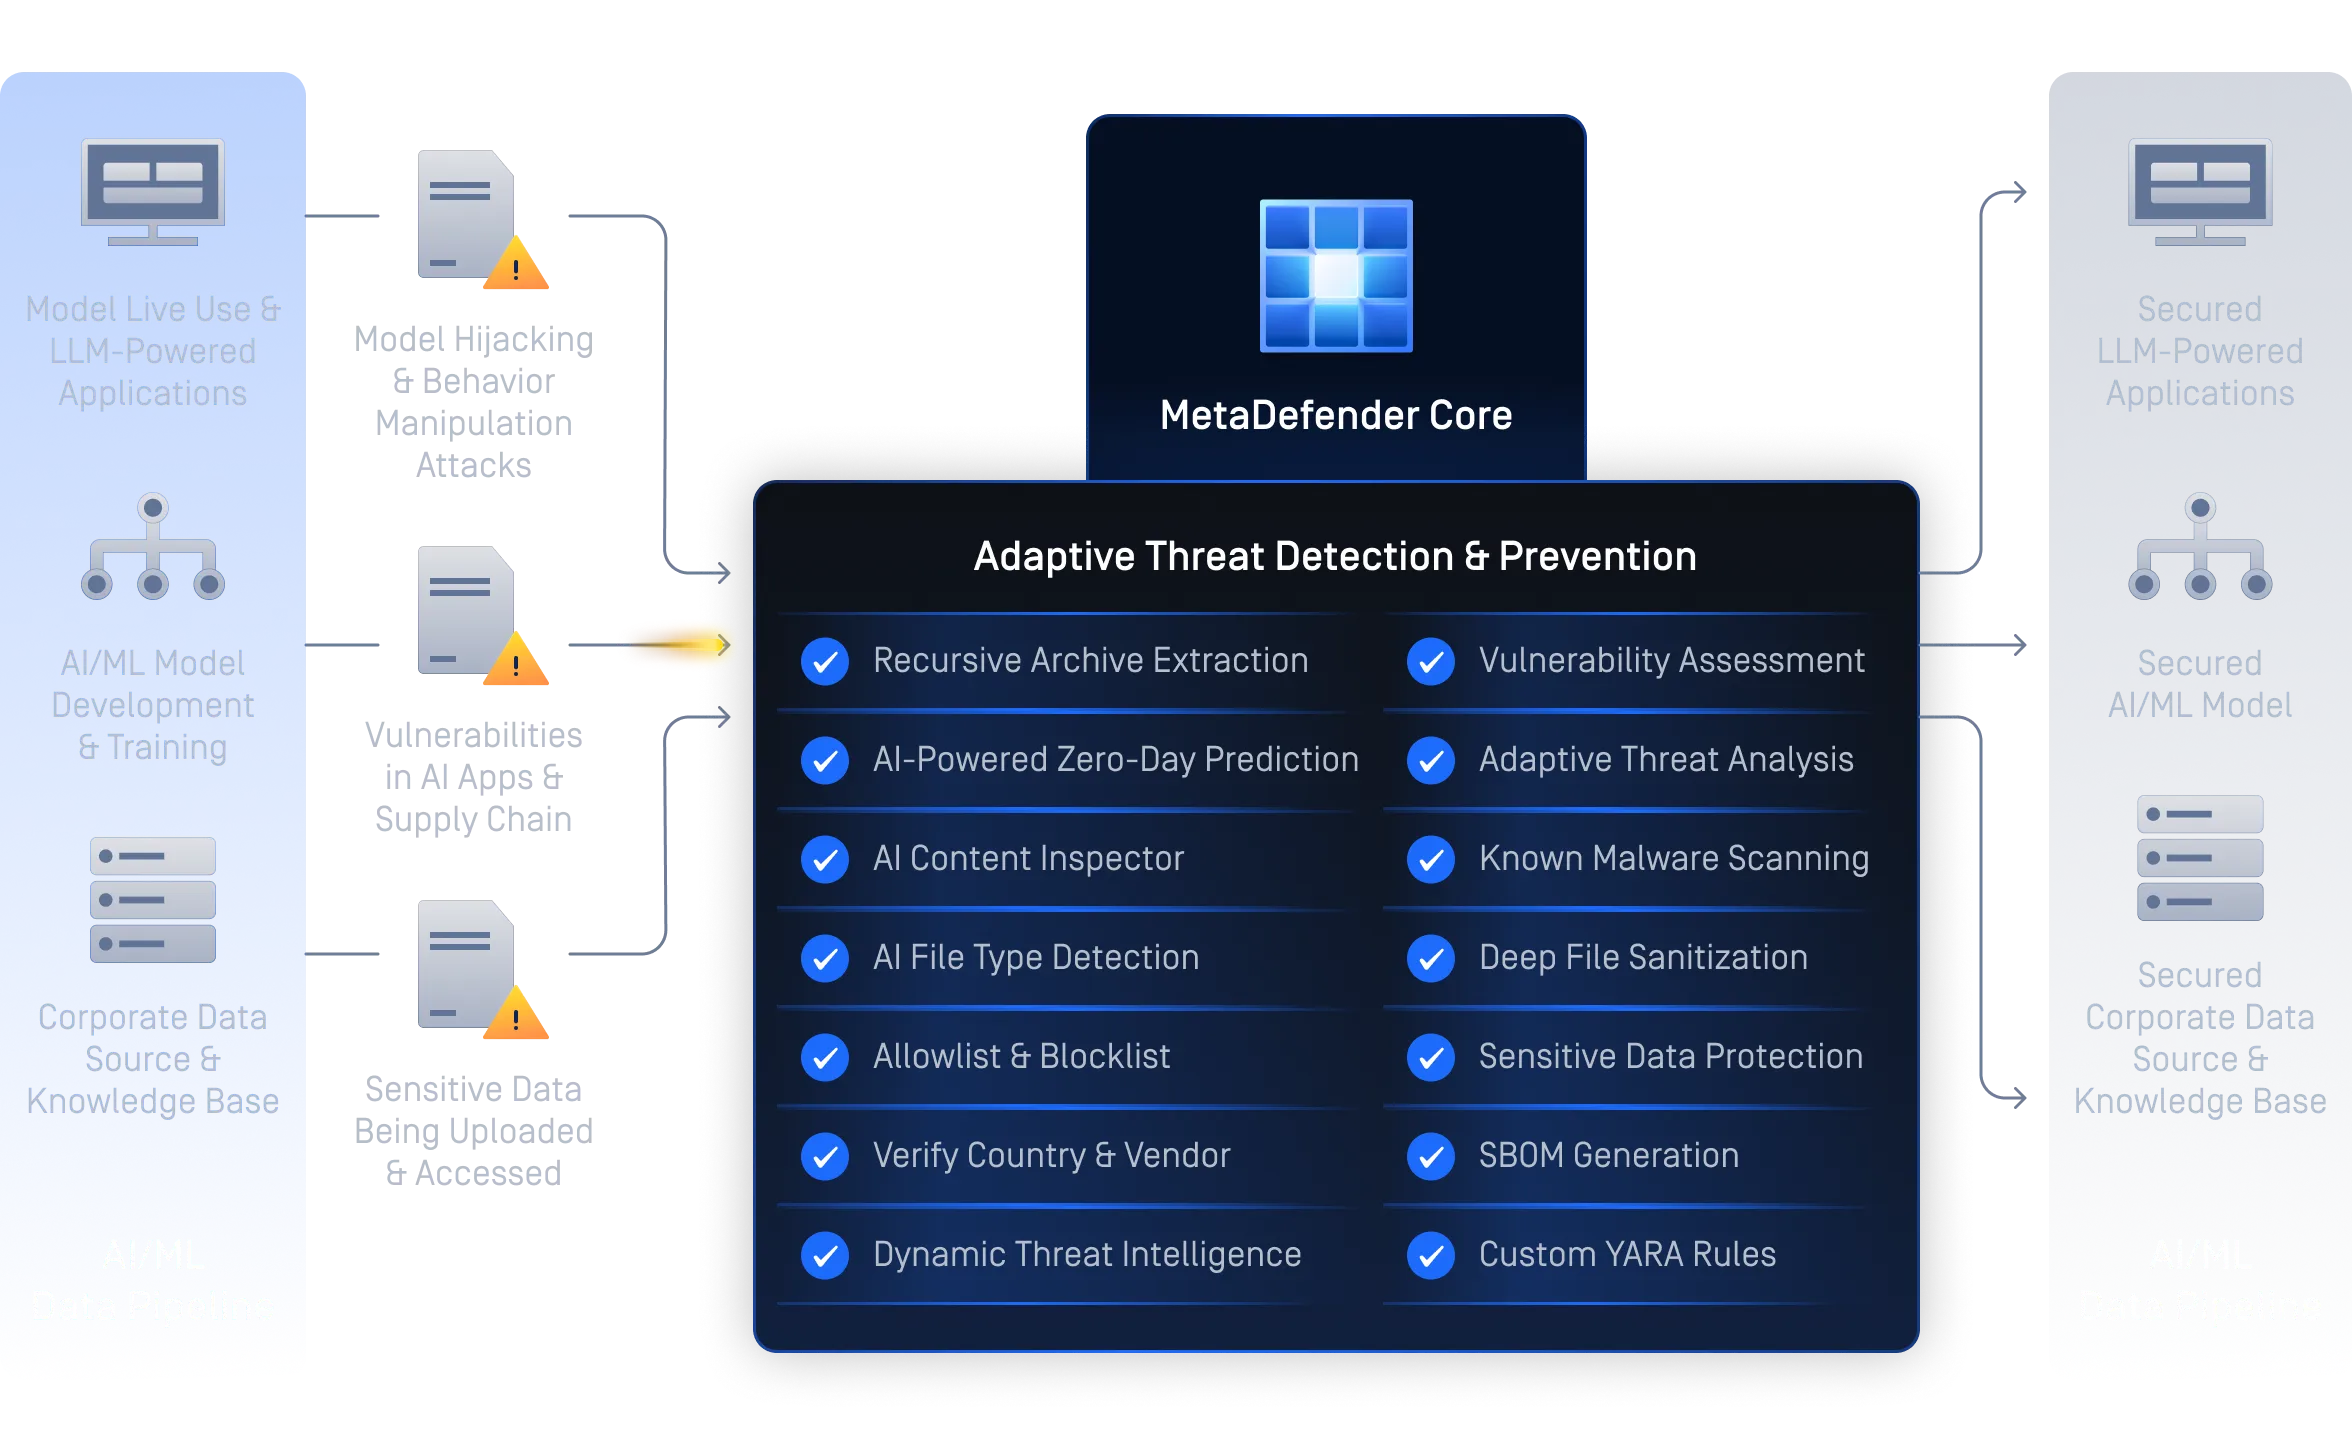
Secure およびMLデータパイプライン
MetaDefender Core 、使用前にすべてのデータセット、モデル、依存関係をサニタイズおよび検証することで、AIデータパイプラインとワークフローCore 。MLアーティファクト内のマルウェアや脆弱性を検出し、ソフトウェアの透明性を確保するためのSBOMを生成するとともに、Proactive DLP 適用して機密データをProactive DLP 、信頼性が高くコンプライアンスに準拠したAIの開発と導入を実現します。
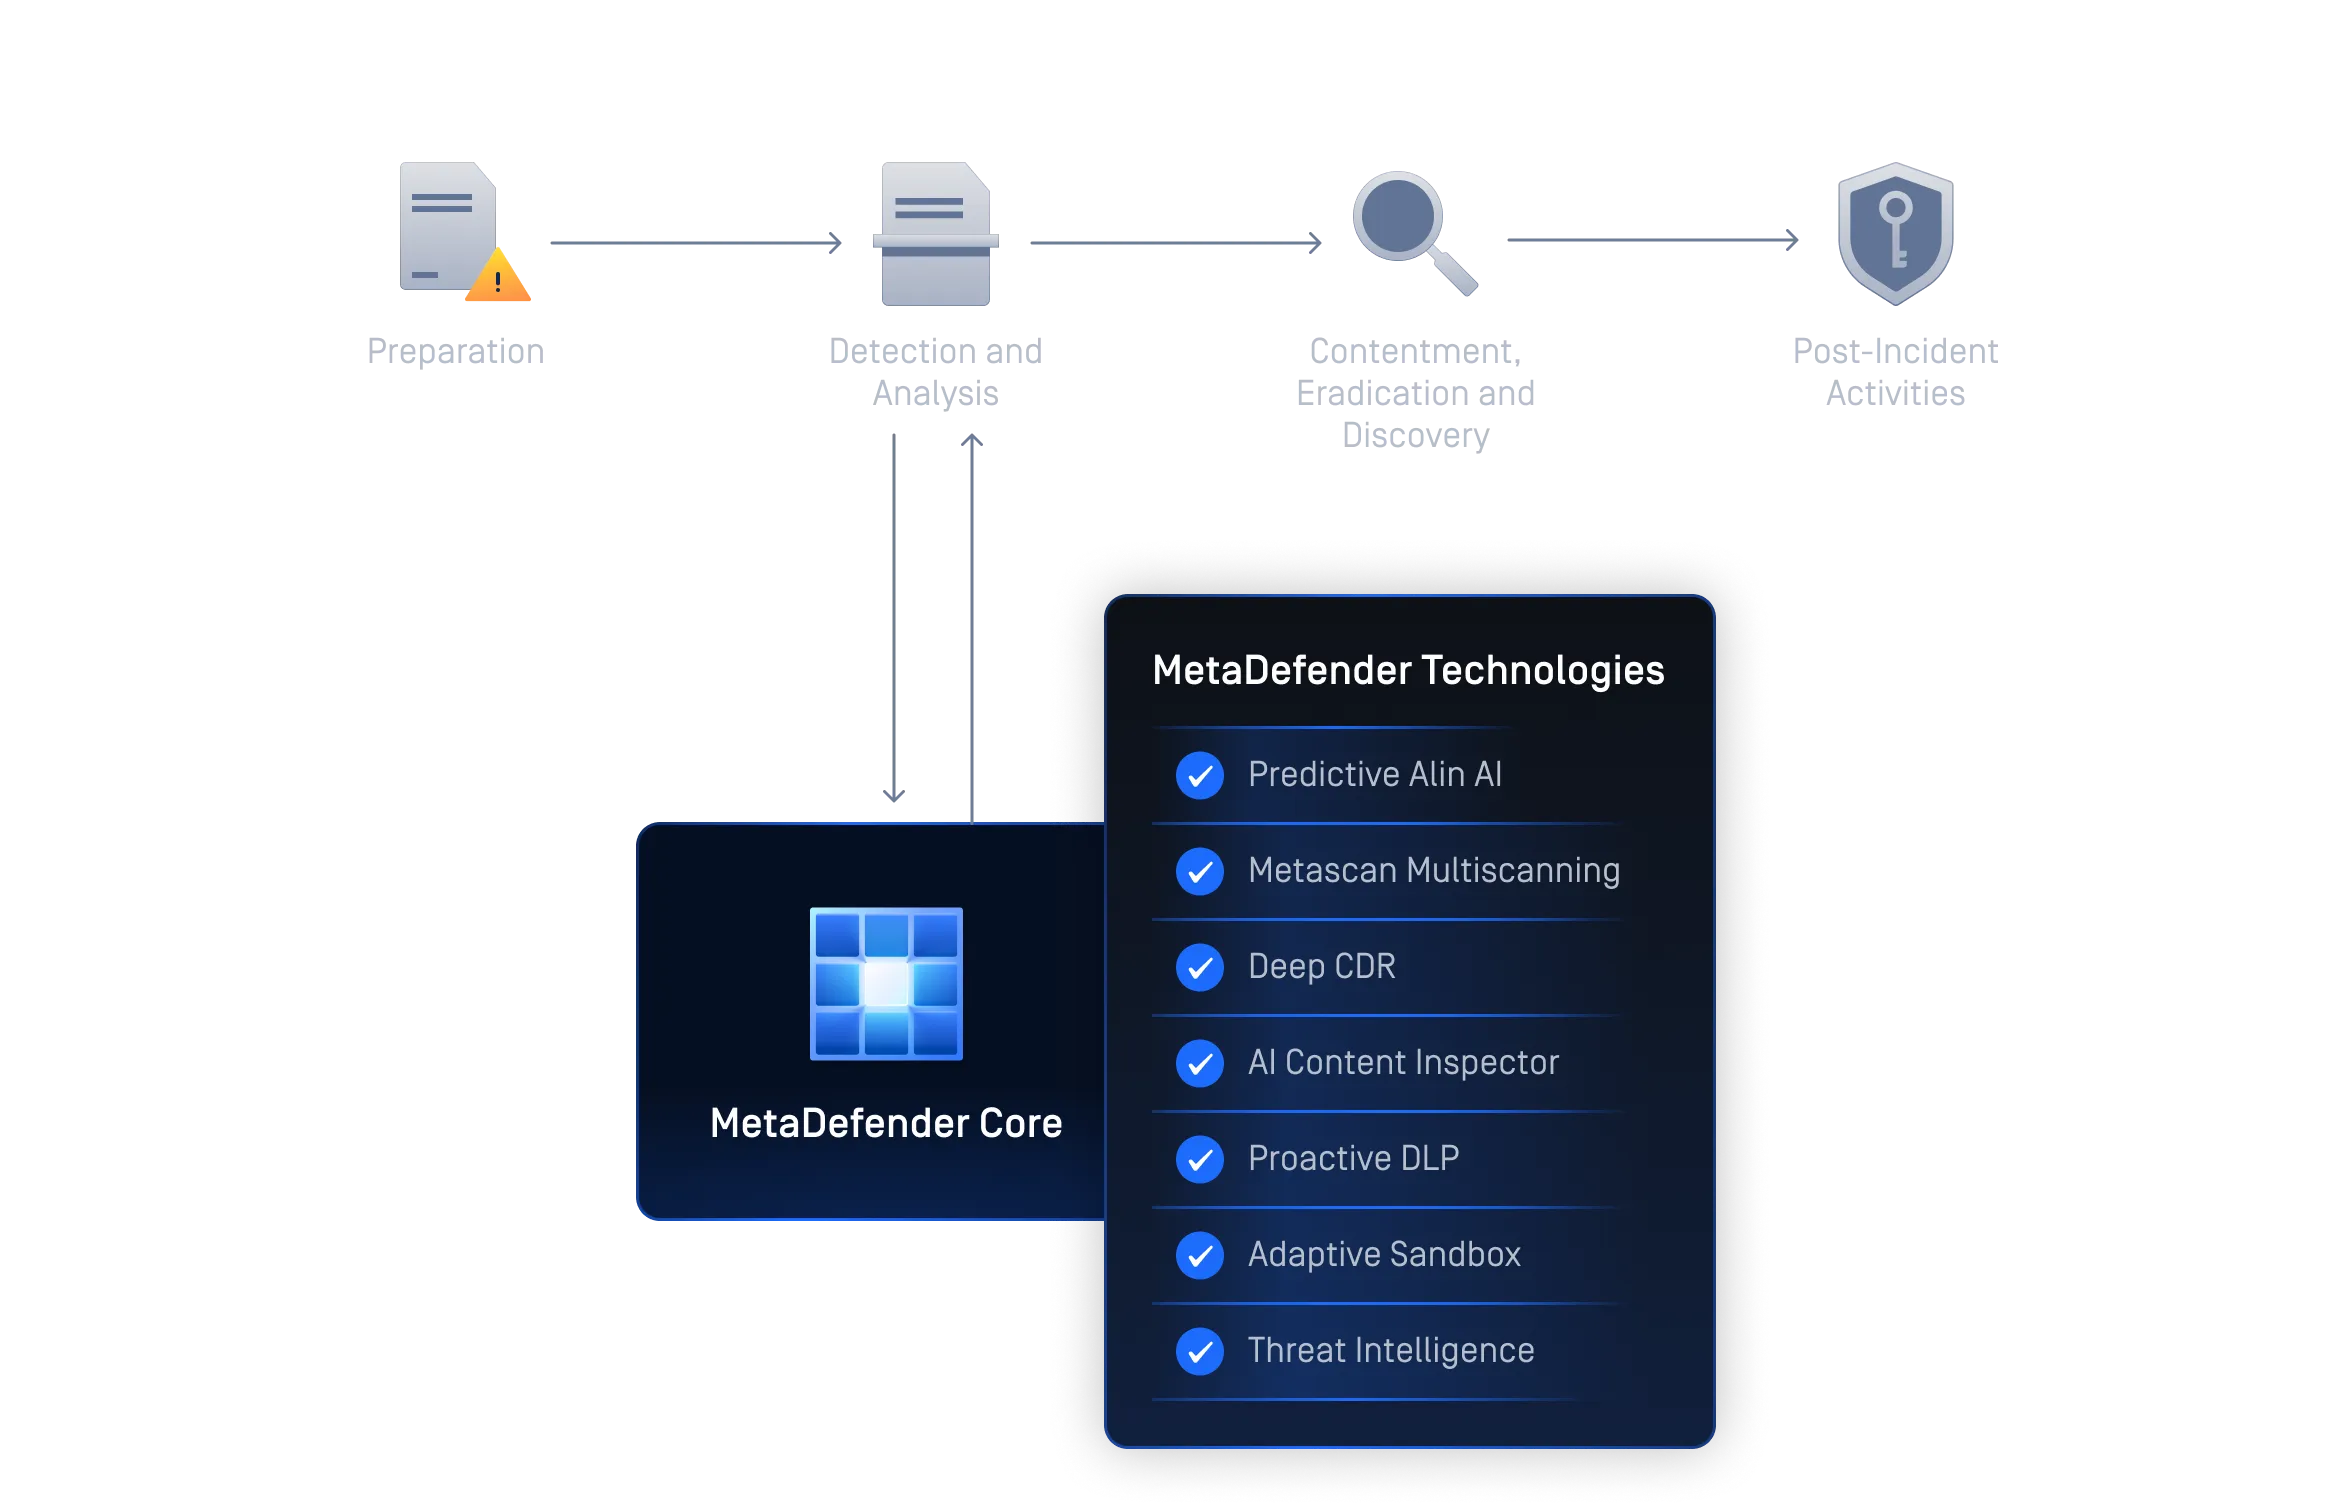
SOCチームのためのSecure 調査
どこにでも導入。Secure 。
MetaDefender Core 、複雑で規制の厳しい環境向けに設計されており、パフォーマンス、耐障害性、コンプライアンスを維持しつつ、お客様のアーキテクチャやセキュリティ要件に合わせてCore 。
MetaDefender
大規模環境やミッションクリティカルな環境向けに設計されています。並列処理、高可用性、および一元管理機能を提供し、途切れることのないセキュリティを実現します。
世界で最もSecure において実証済みの保護機能
- OPSWAT FileZen Sは、安全で効率性を損なわないオペレーションを行うために、私たちの市にとって必要不可欠なものだと考えています。澤田 将様室蘭市役所企画財政部ICT推進課長
- 「OPSWATの技術は、他社が提案していた無害化エンジンと比較して、はるかに優れていました。」大長 剛二様情報システム課主幹、 富士市デジタル推進室
- トリアージ時間の短縮、リソース要件の最小化、そして自動化による信頼性の向上により、チームは今や、刻々と変化するデジタル脅威の情勢に対し、より効率的に対処できるようになりました。この成功事例は、OPSWAT革新的な精神の力と、業界をリードするテクノロジーがサイバー犯罪との戦いをどのように変革しているかを如実に物語っています。ジェネシス・エナジー(Genesis Energy)のシステムインフラ担当政府機関向けサイバーセキュリティ専門エンジニアリングマネージャー
- "OPSWAT 、我々は顧客の機密データや情報が安全であると確信している。"ザヒ・ベンアブクラリット・ヘルス・サービス セキュリティ・インフラストラクチャ・コミュニケーション部門責任者
規制要件への準拠を支援
規制の厳しい環境向けに設計されたMetaDefender Core 、主要な国際基準に準拠した安全なファイル管理および文書管理の実践をCore 。ビジネスの継続性を損なうことなく、コンプライアンス体制を強化します。
3つの簡単なステップで始めましょう

エキスパートとつながる
サイバーセキュリティの目標を見直し、現在のワークフローを評価し、お客様の環境に最適な導入プランを見つけましょう。以下のフォームにご記入の上、今すぐ始めましょう。
シームレスな統合
MetaDefender Core 、RESTAPI 介してポータル、ファイル共有、メールシステム、DevOpsパイプラインAPI 容易にCore 。
自信を持って守る
MetaDefender Core を利用すれば、市場をリードする MetascanMultiscanning、Deep CDR™ テクノロジー、およびThreat Intelligence により、ファイル経由の脅威から環境を継続的に保護できます。詳細な分析、包括的な評価レポート、そして実践的な推奨事項を入手できます。
参考資料
MetaDefender Core データシート
MetaDefender Core 製品パンフレット
Secure 調査Core MetaDefender Core
SOCチームのための高度なThreat Intelligence ためのMetaDefender Core
Secure データパイプラインおよびLLMアプリケーションCore MetaDefender Core
MetaDefender Core - プラットフォームガイド
0件です。もう一度お試しください。
