金融サービスにおけるサイバーセキュリティ
Secure 顧客データおよび取引システムを保護すると同時に、多層的なファイルおよびデータに対する脅威の防止を通じて、規制遵守を支援します。
- ファイルの脅威検出
- 規制への信頼
- 事業継続性
OPSWAT 、以下の企業・団体から信頼OPSWAT
10人中7人
2,100+
100+
金融サービスにおけるサイバーセキュリティとは何か?
金融サービスにおけるサイバーセキュリティとは、銀行、保険会社、資本市場関連企業が依存するデータ、ファイル、取引システムを保護すると同時に、DORA、PCI DSS、GLBA、SOX、NYDFS Part 500などに基づく適用されるコンプライアンス要件に対応する取り組みのことです。
金融機関は顧客、ベンダー、規制当局と絶えず文書をやり取りしているため、アップロードされるすべてのファイルがマルウェアの侵入経路となり得ます。
OPSWAT 重要インフラ向けにAIを活用したサイバーセキュリティソリューションを提供しています。当社のMetaDefender™プラットフォームは、金融システムのファイルおよびデータ層を保護し、金融機関の環境に流入するすべてのファイルを検査・浄化するとともに、すでに導入されているエンドポイント、ネットワーク、およびID管理の制御機能と連携してセキュリティを確保します。
なぜファイルリスクが財務リスクとなるのか
KYC提出書類、取引ファイル、および支払関連書類には、マルウェアが仕込まれていたり、改ざんされた情報が含まれている可能性があります。悪意のあるファイルは金融システムを侵害する恐れがあり、偽造された身分証明書は合成ID詐欺を助長し、顧客本人確認の信頼性を損なう恐れがあります。
DORA、PCI DSS、GLBA、GDPR、およびNYDFS Part 500は、セキュリティおよびデータ保護に関する義務を定めており、各フレームワークによって求められる文書化や証拠の要件は異なります。マルウェア対策は、組織がこれらの義務を果たす上で役立ちます。
アップロード、転送、保存の各段階で別々のセキュリティツールを使用すると、ポリシーの不統一や可視性の断片化を招く恐れがあります。金融機関は、データがどこに保存されていても、一元的に管理されたファイル保護対策が必要です。
金融ファイルのライフサイクル全体を通じて、いかなるファイルも信用してはならない
OPSWAT 財務ワークフローを通過する前、通過中、および通過後に、すべてのファイルを検査、 sanitize、および記録します。
詳細なコンテンツ検査
複数の検出エンジンを用いたマルウェア検知、AIを活用した予測分析、および脅威インテリジェンスにより、既知および未知のファイルベースの脅威を、実行される前に特定してブロックします。
ビジネスを最優先にした保護
Deep CDR™ テクノロジーは、ファイルの利便性を維持したまま脅威を除去するため、業務を中断することなく安全に継続できます。Proactive DLP™ は、機密性の高い顧客データが組織外に流出するのを防ぎます。

「OPSWAT 」があなたの資産形成戦略においてどのような位置づけになるか
OPSWAT ファイルおよびデータ層のセキュリティを確保し、お客様のスタックにすでに導入されているエンドポイント、ネットワーク、およびID管理ツールと連携して機能します。
金融機関では通常、エンドポイント検知・対応(EDR)、ネットワークセキュリティ、およびID・アクセス管理を導入しています。これらの対策により、デバイス、トラフィック、およびユーザーが保護されます。
OPSWAT 専用のファイル検査およびコンテンツのサニタイズ機能により、これらを補完します。MetaDefender は、顧客によるアップロード、電子メールの添付ファイル、管理型ファイル転送、クラウドストレージ、リムーバブルメディアなど、どのような経路であれ、金融機関に流入するファイルを検査します。
ファイルが基幹システムに到達する前に、ファイルに埋め込まれた脅威が除去されます。また、MetaDefender™プラットフォームは、既存のEDR、ファイアウォール、およびID管理ソリューションと連携して動作し、データがどこに保存されていても、お客様がデータを保護できるよう支援します。
| Endpoint (EDR) | デバイス上で実行されている脅威を検知し、対応する |
|---|---|
| ネットワーク | トラフィックを制御し、環境を区分する |
| アイデンティティ(IAM) | どのシステムにアクセスできるかを管理する |
| ファイルとデータ (OPSWAT) | 財務ワークフロー内の内容を検査、 sanitize、および記録する |
活用例
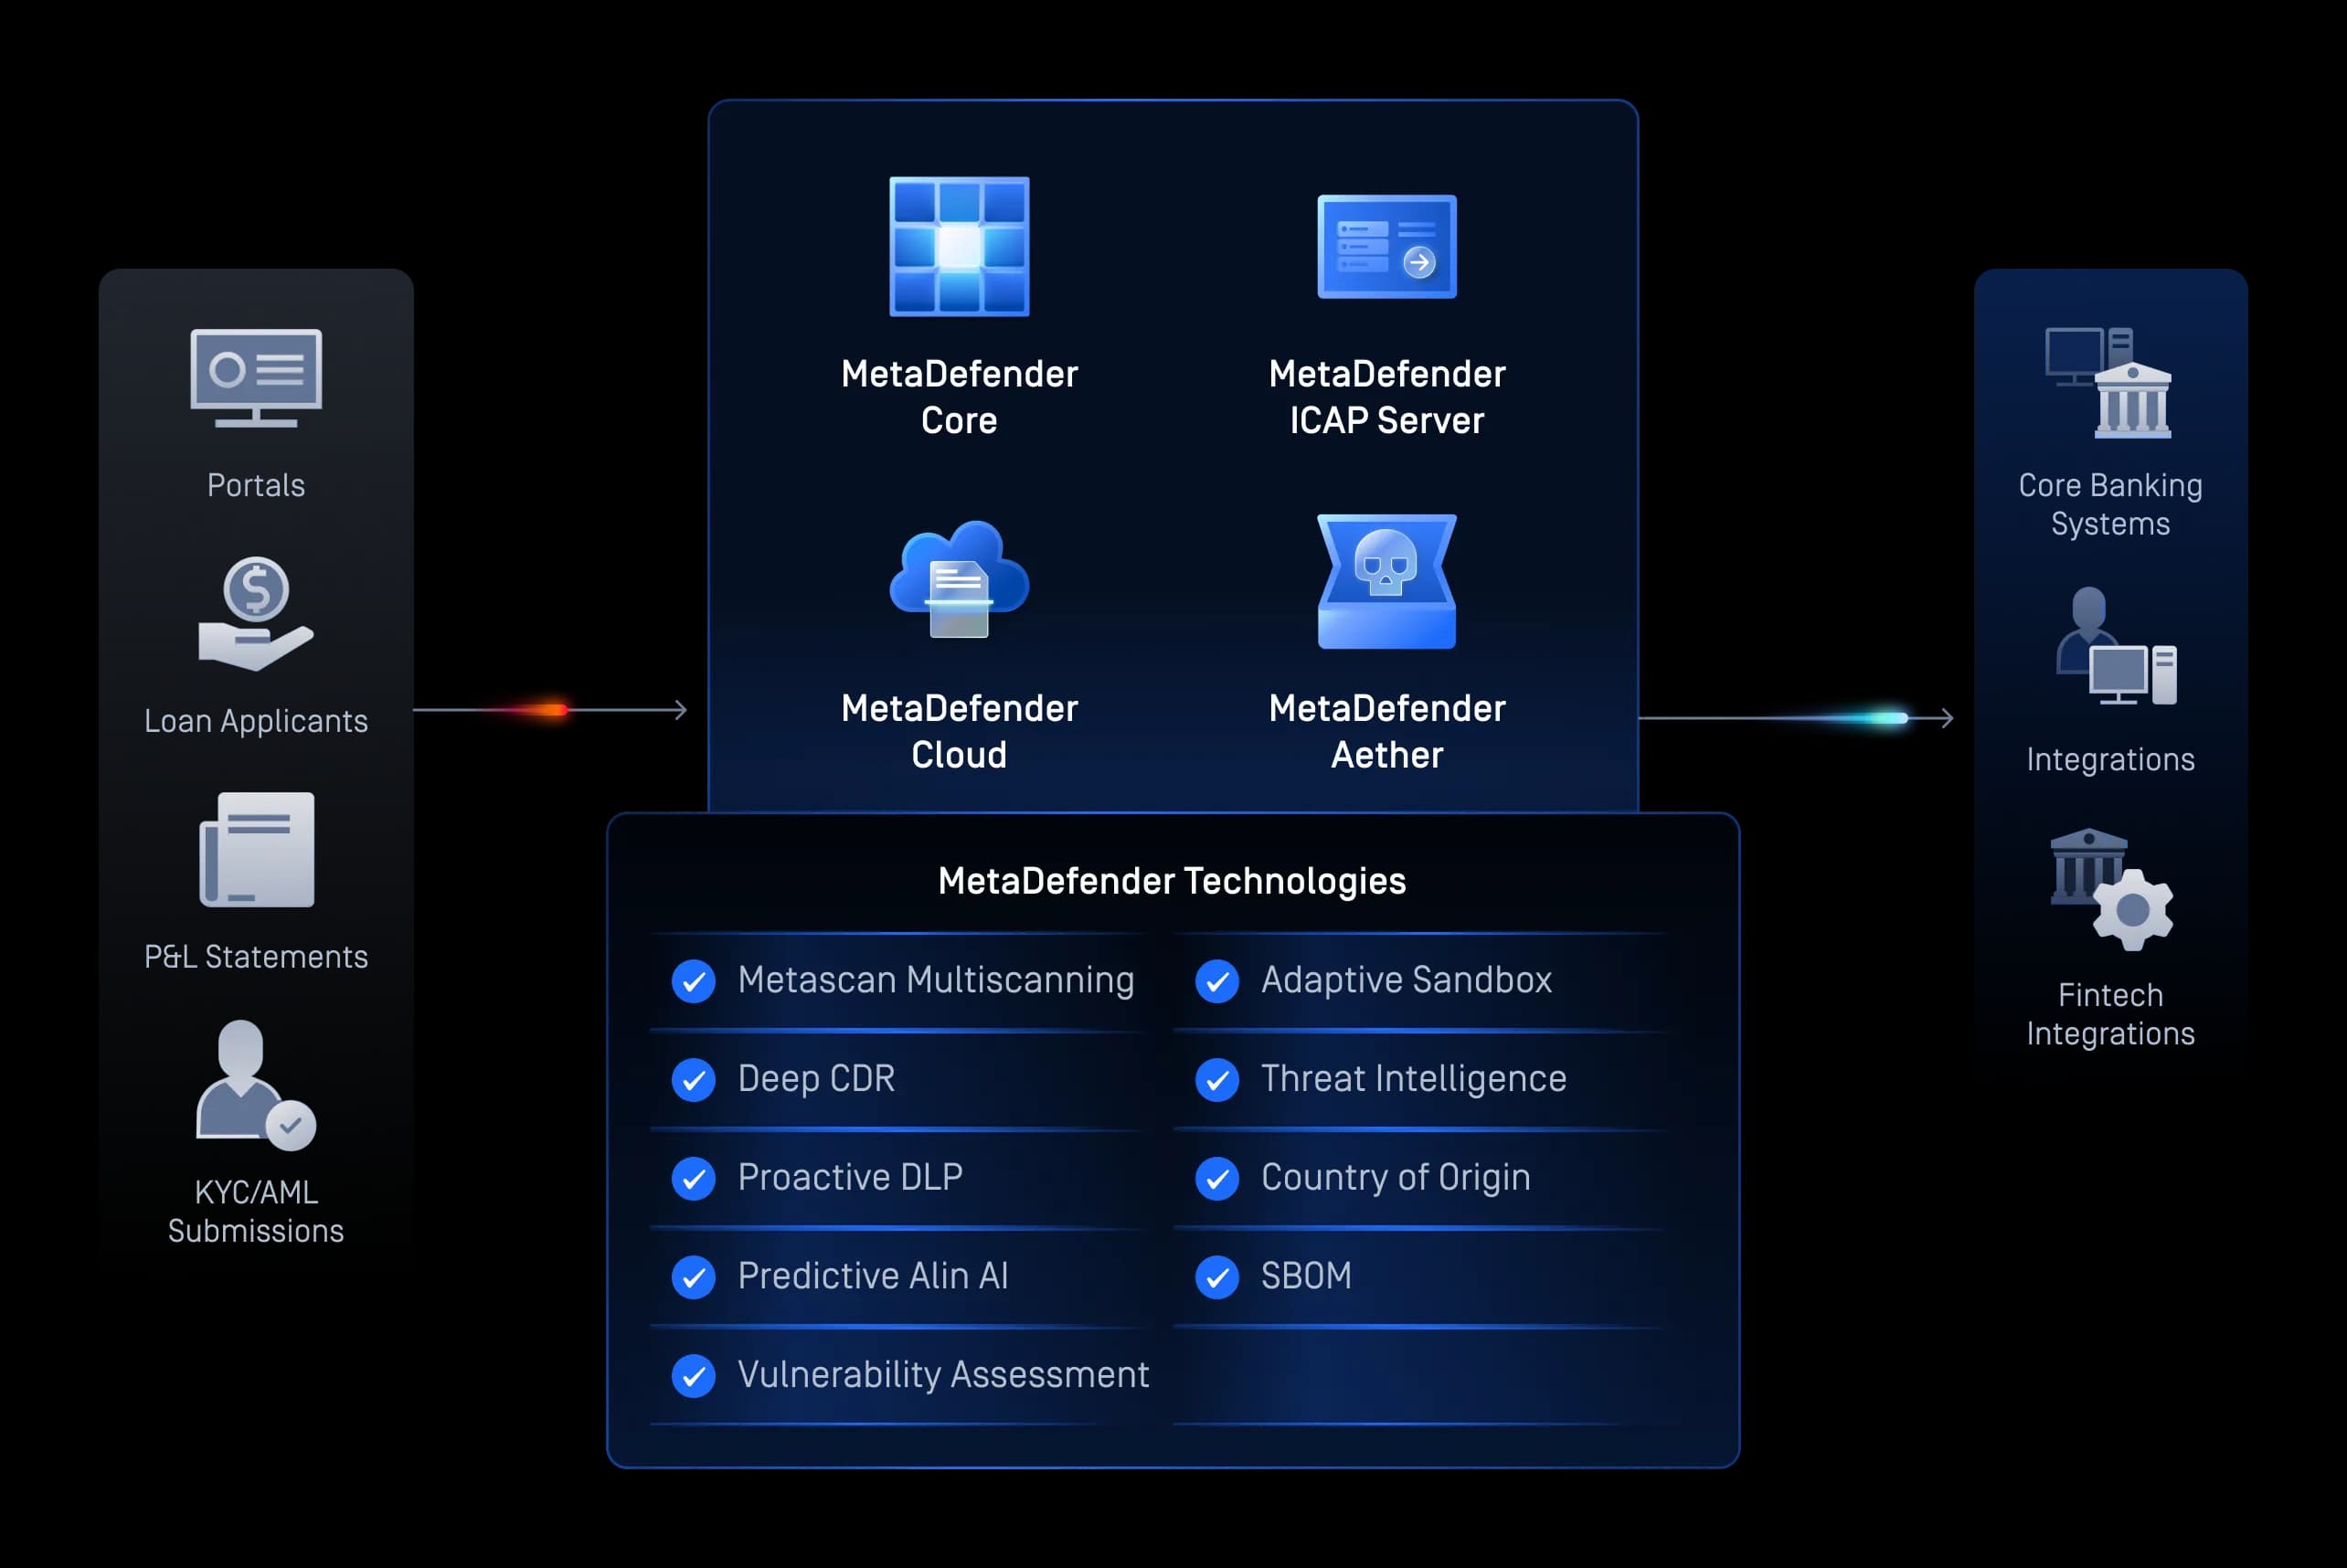
ファイルのアップロード
Secure および一般ユーザーによるファイルアップロードSecure
KYCファイル、ローン申込書、税務書類、契約書など、顧客から提出された書類を検査・ sanitize し、オンボーディングのプロセスを妨げることなく、アップロード時にマルウェア、ゼロデイ攻撃、および漏洩した機密データを排除します。
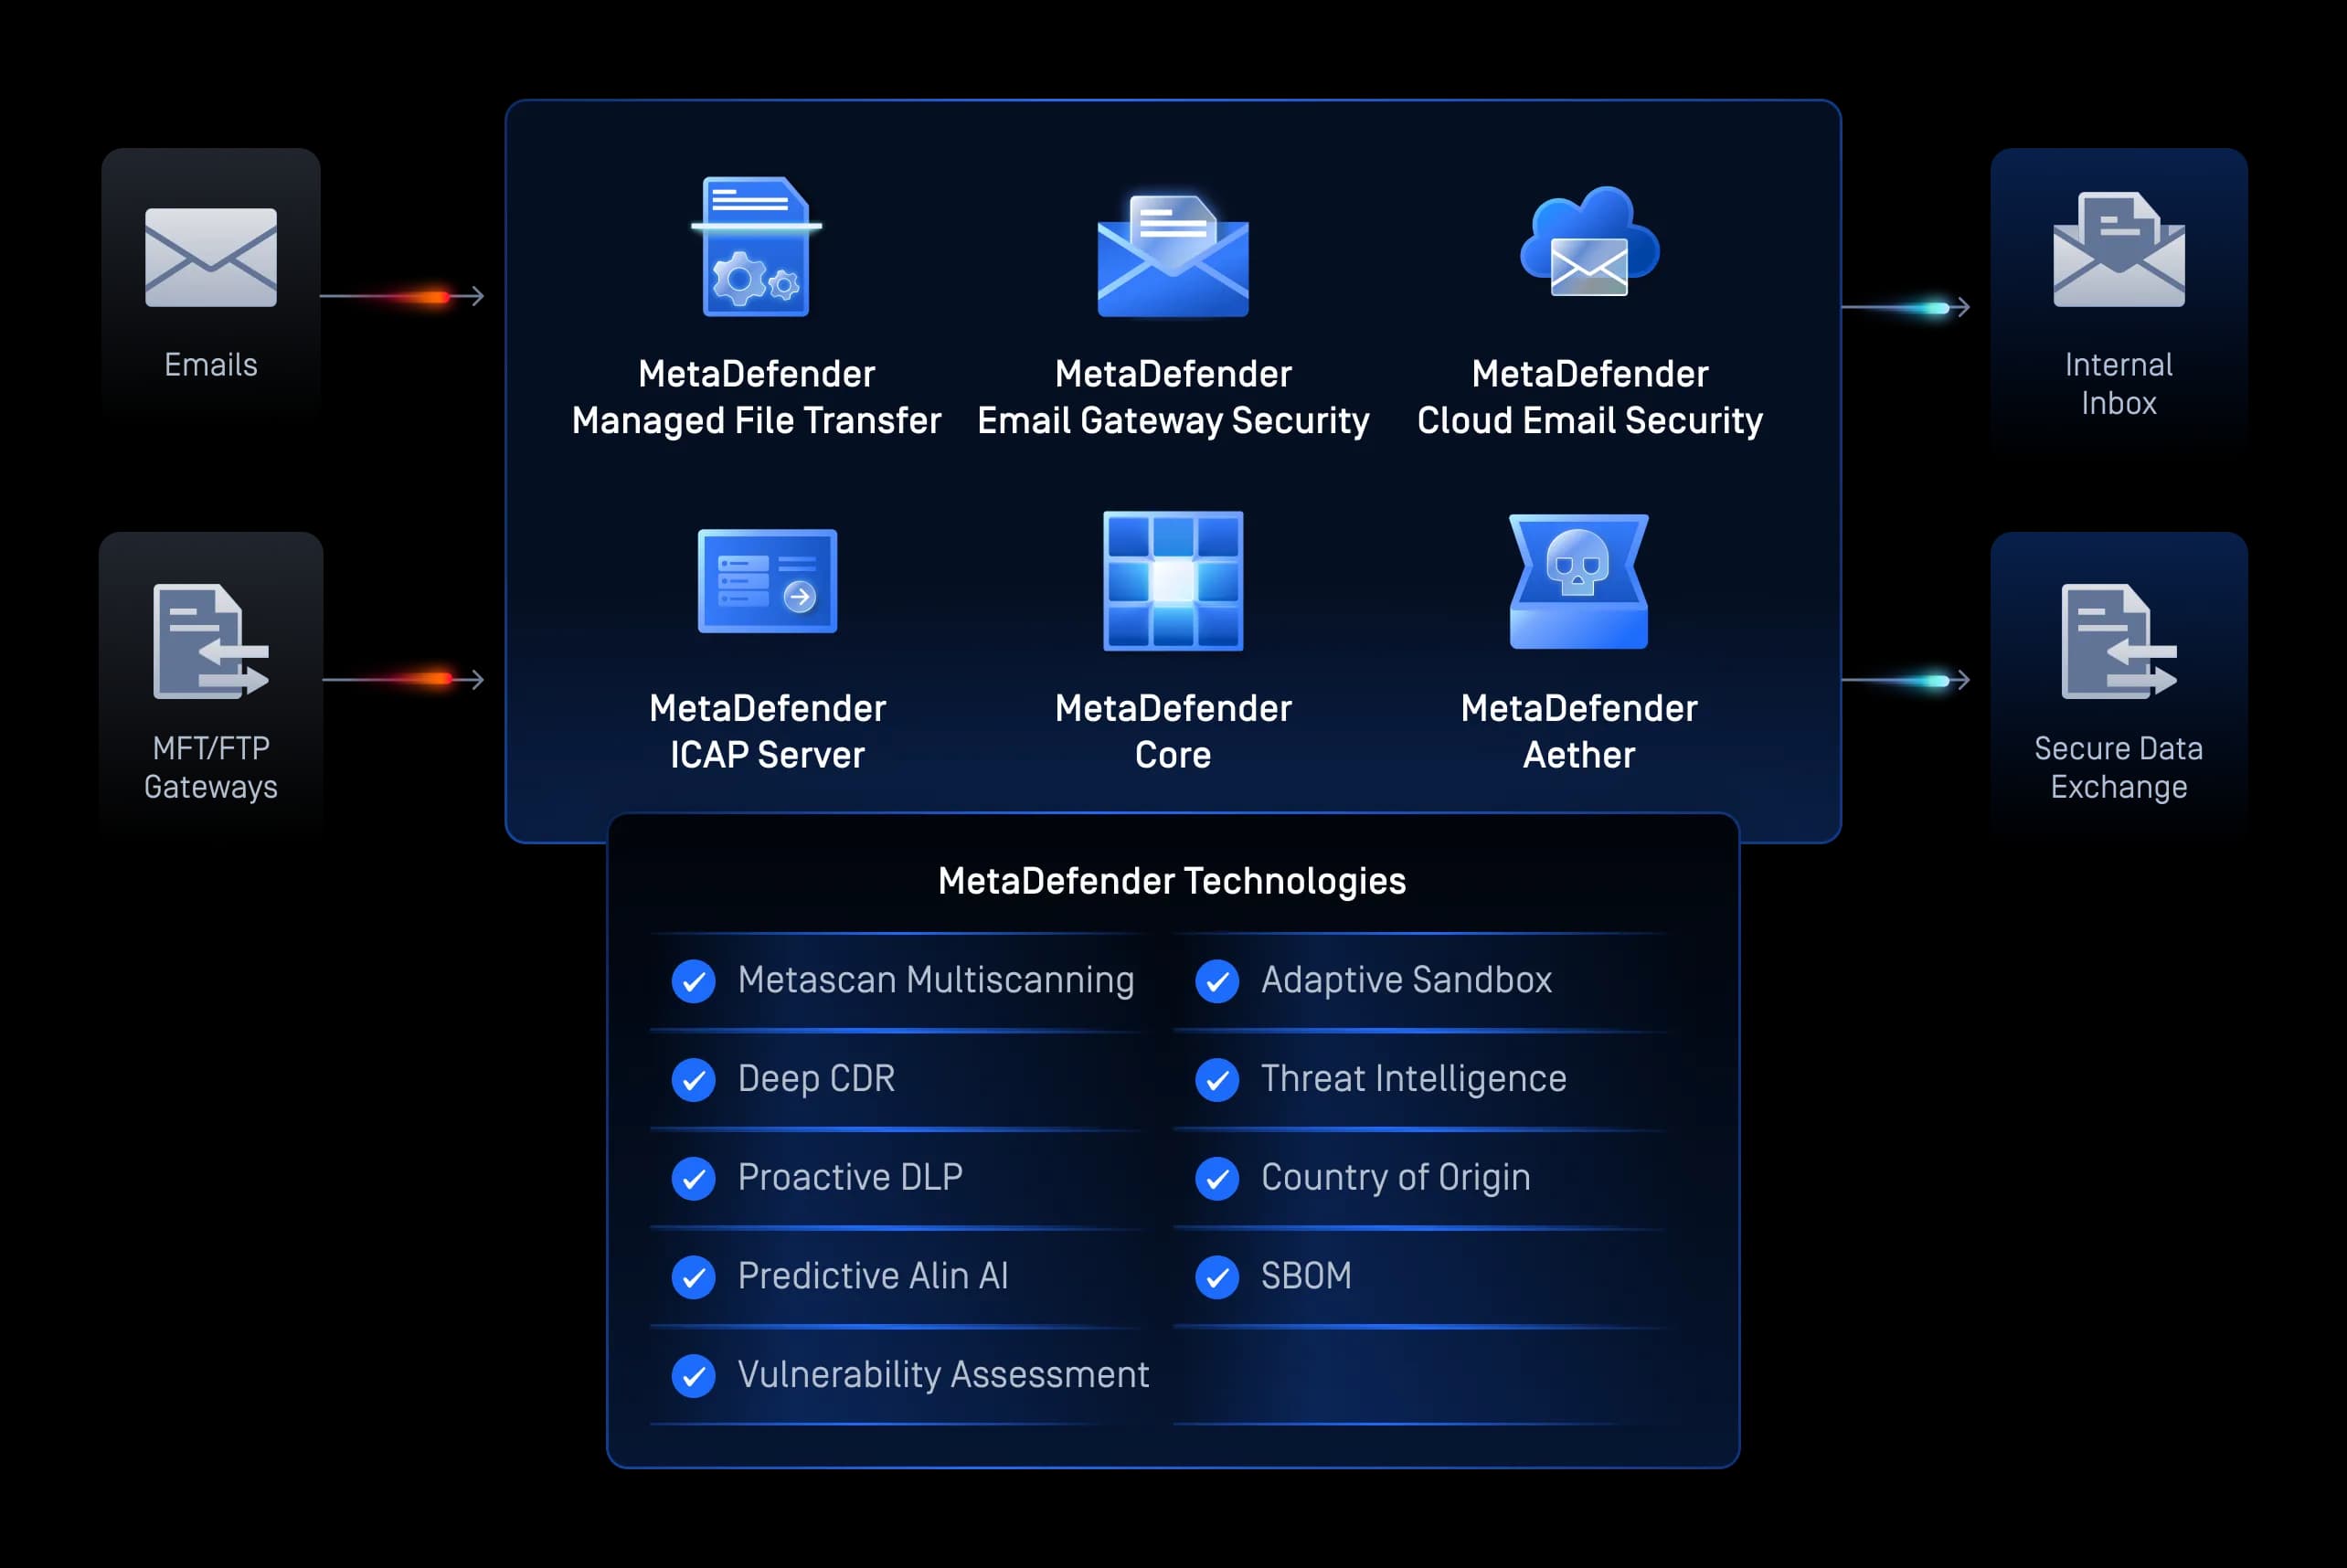
ファイル転送
Secure 転送とメールによる共同作業
金融データ交換ワークフロー全体において、送金や電子メールの添付ファイルを、マルウェア、フィッシング攻撃のペイロード、およびデータ漏洩から保護します。
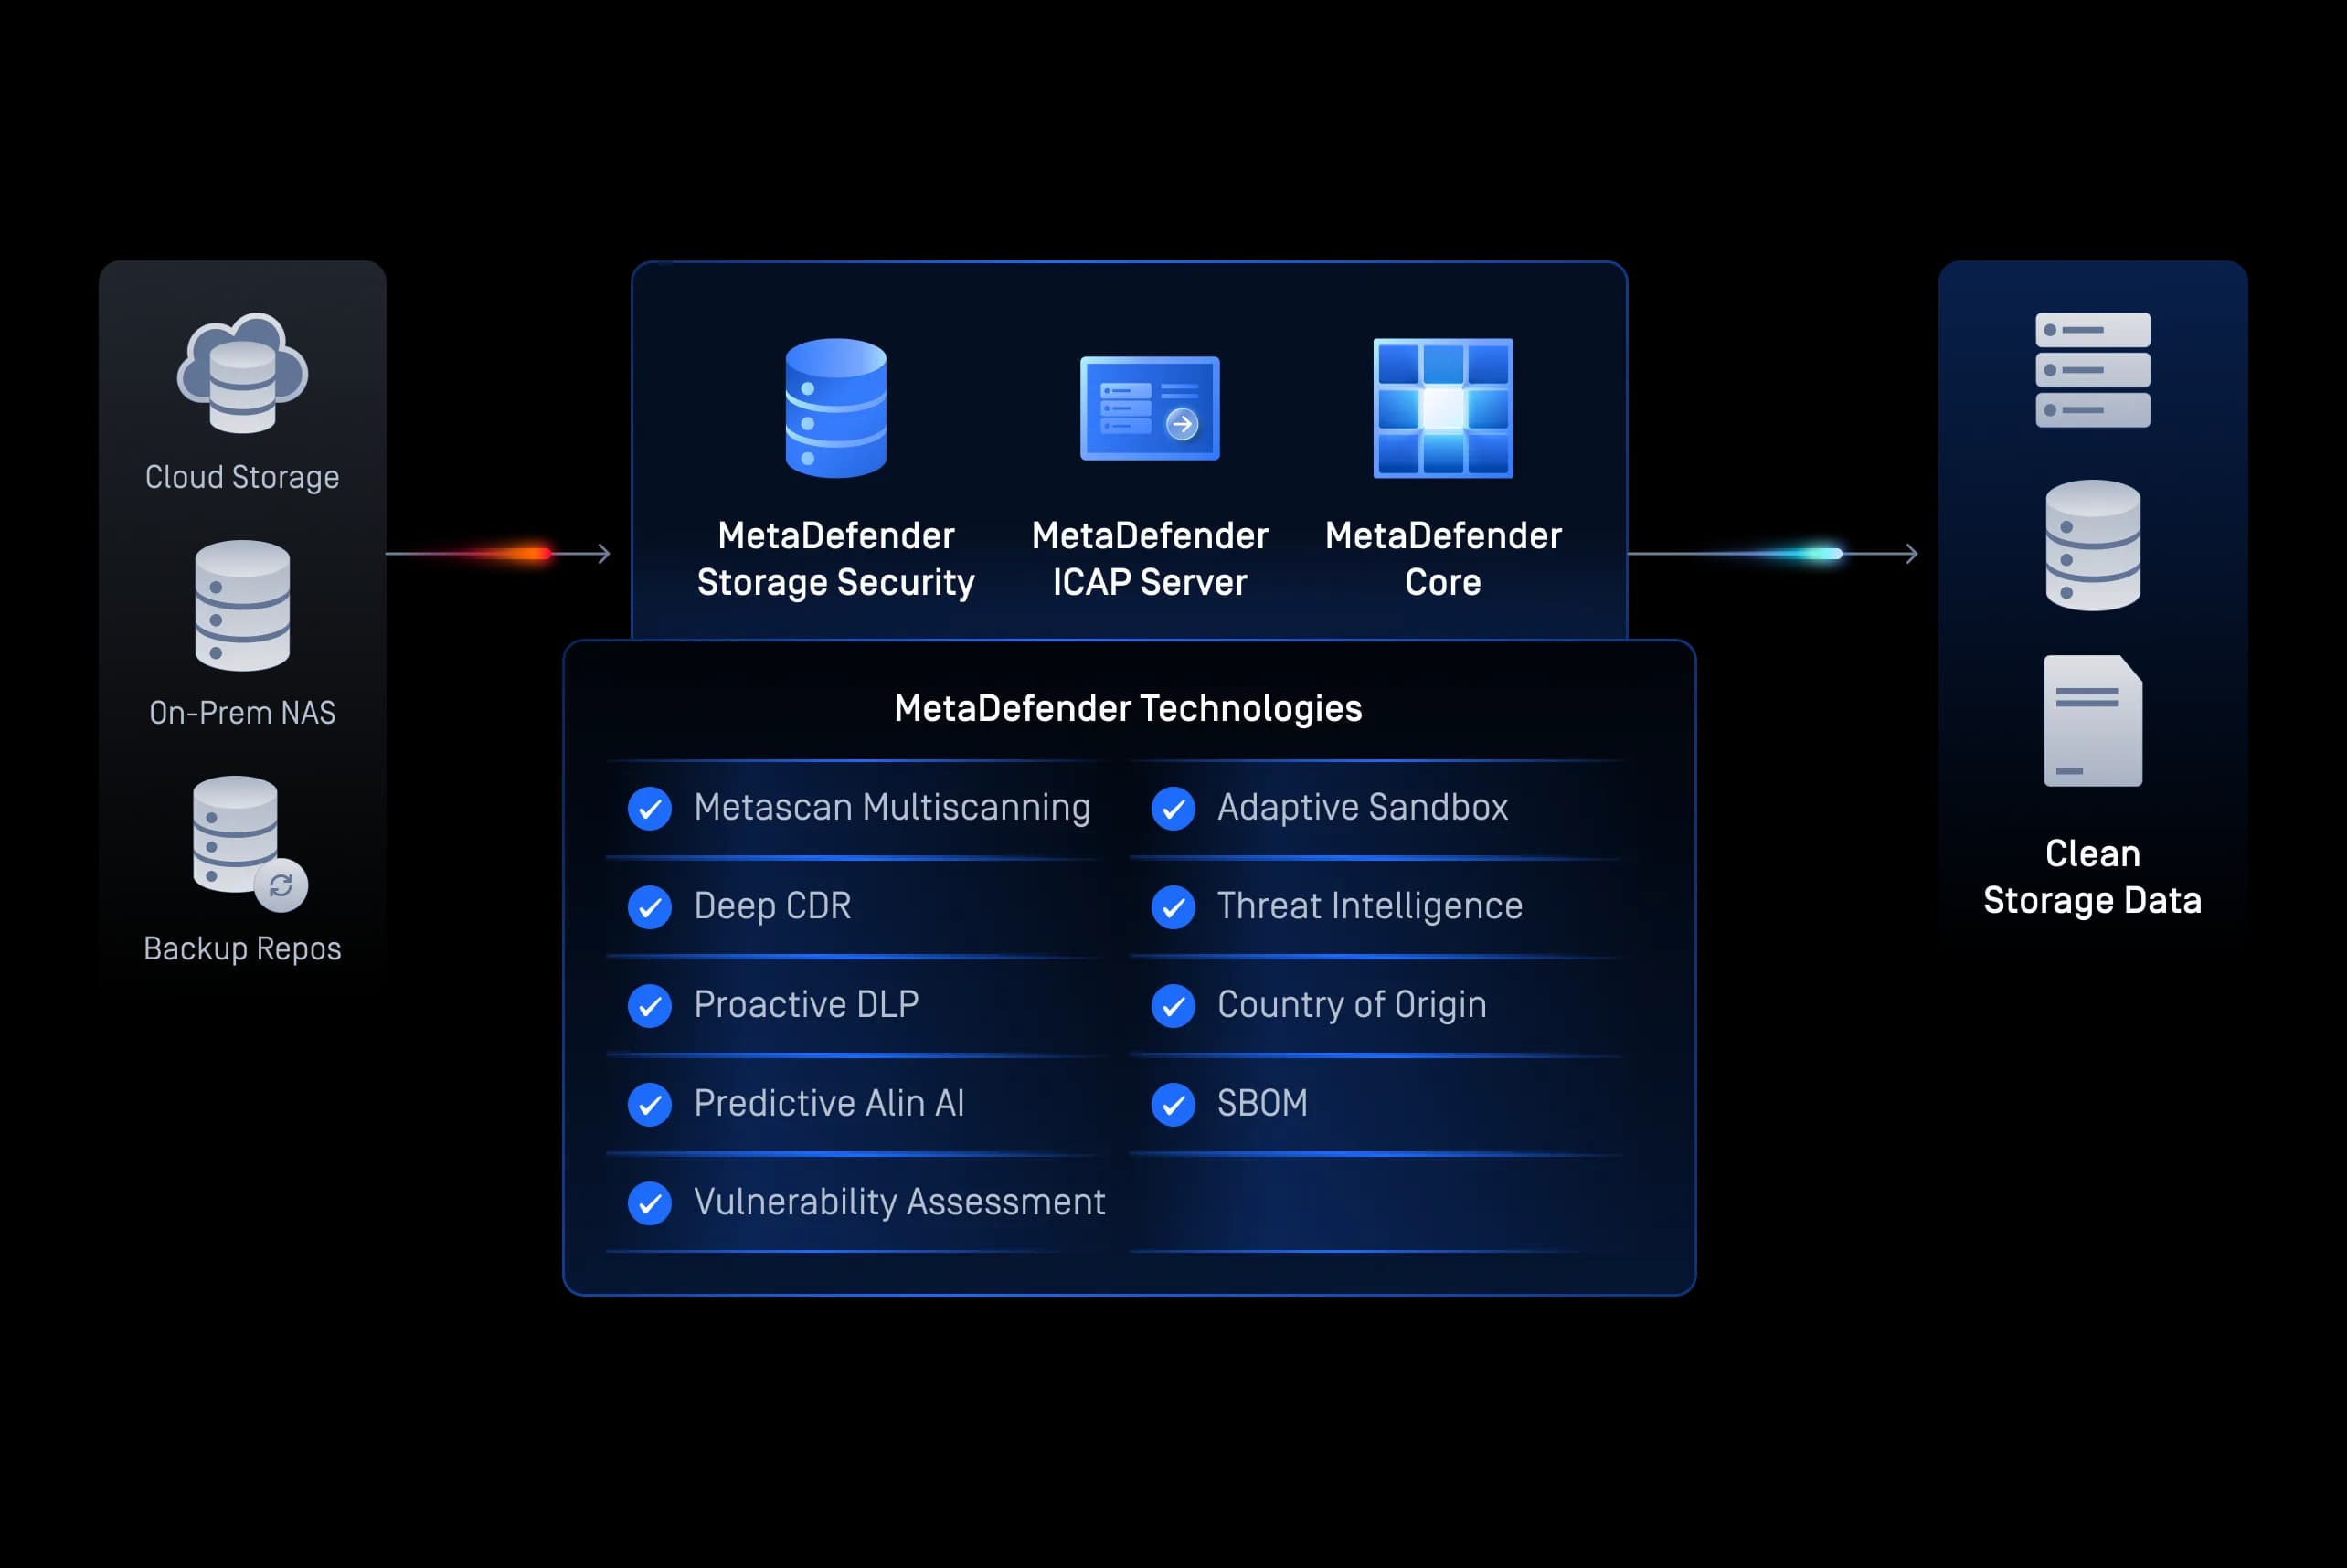
ファイルストレージ
Secure 保存とバックアップ
保管中の財務書類、クラウドリポジトリ、およびバックアップファイルを継続的に点検し、潜在的な脅威を未然に防ぎ、長期的な監査および保存要件を満たします。
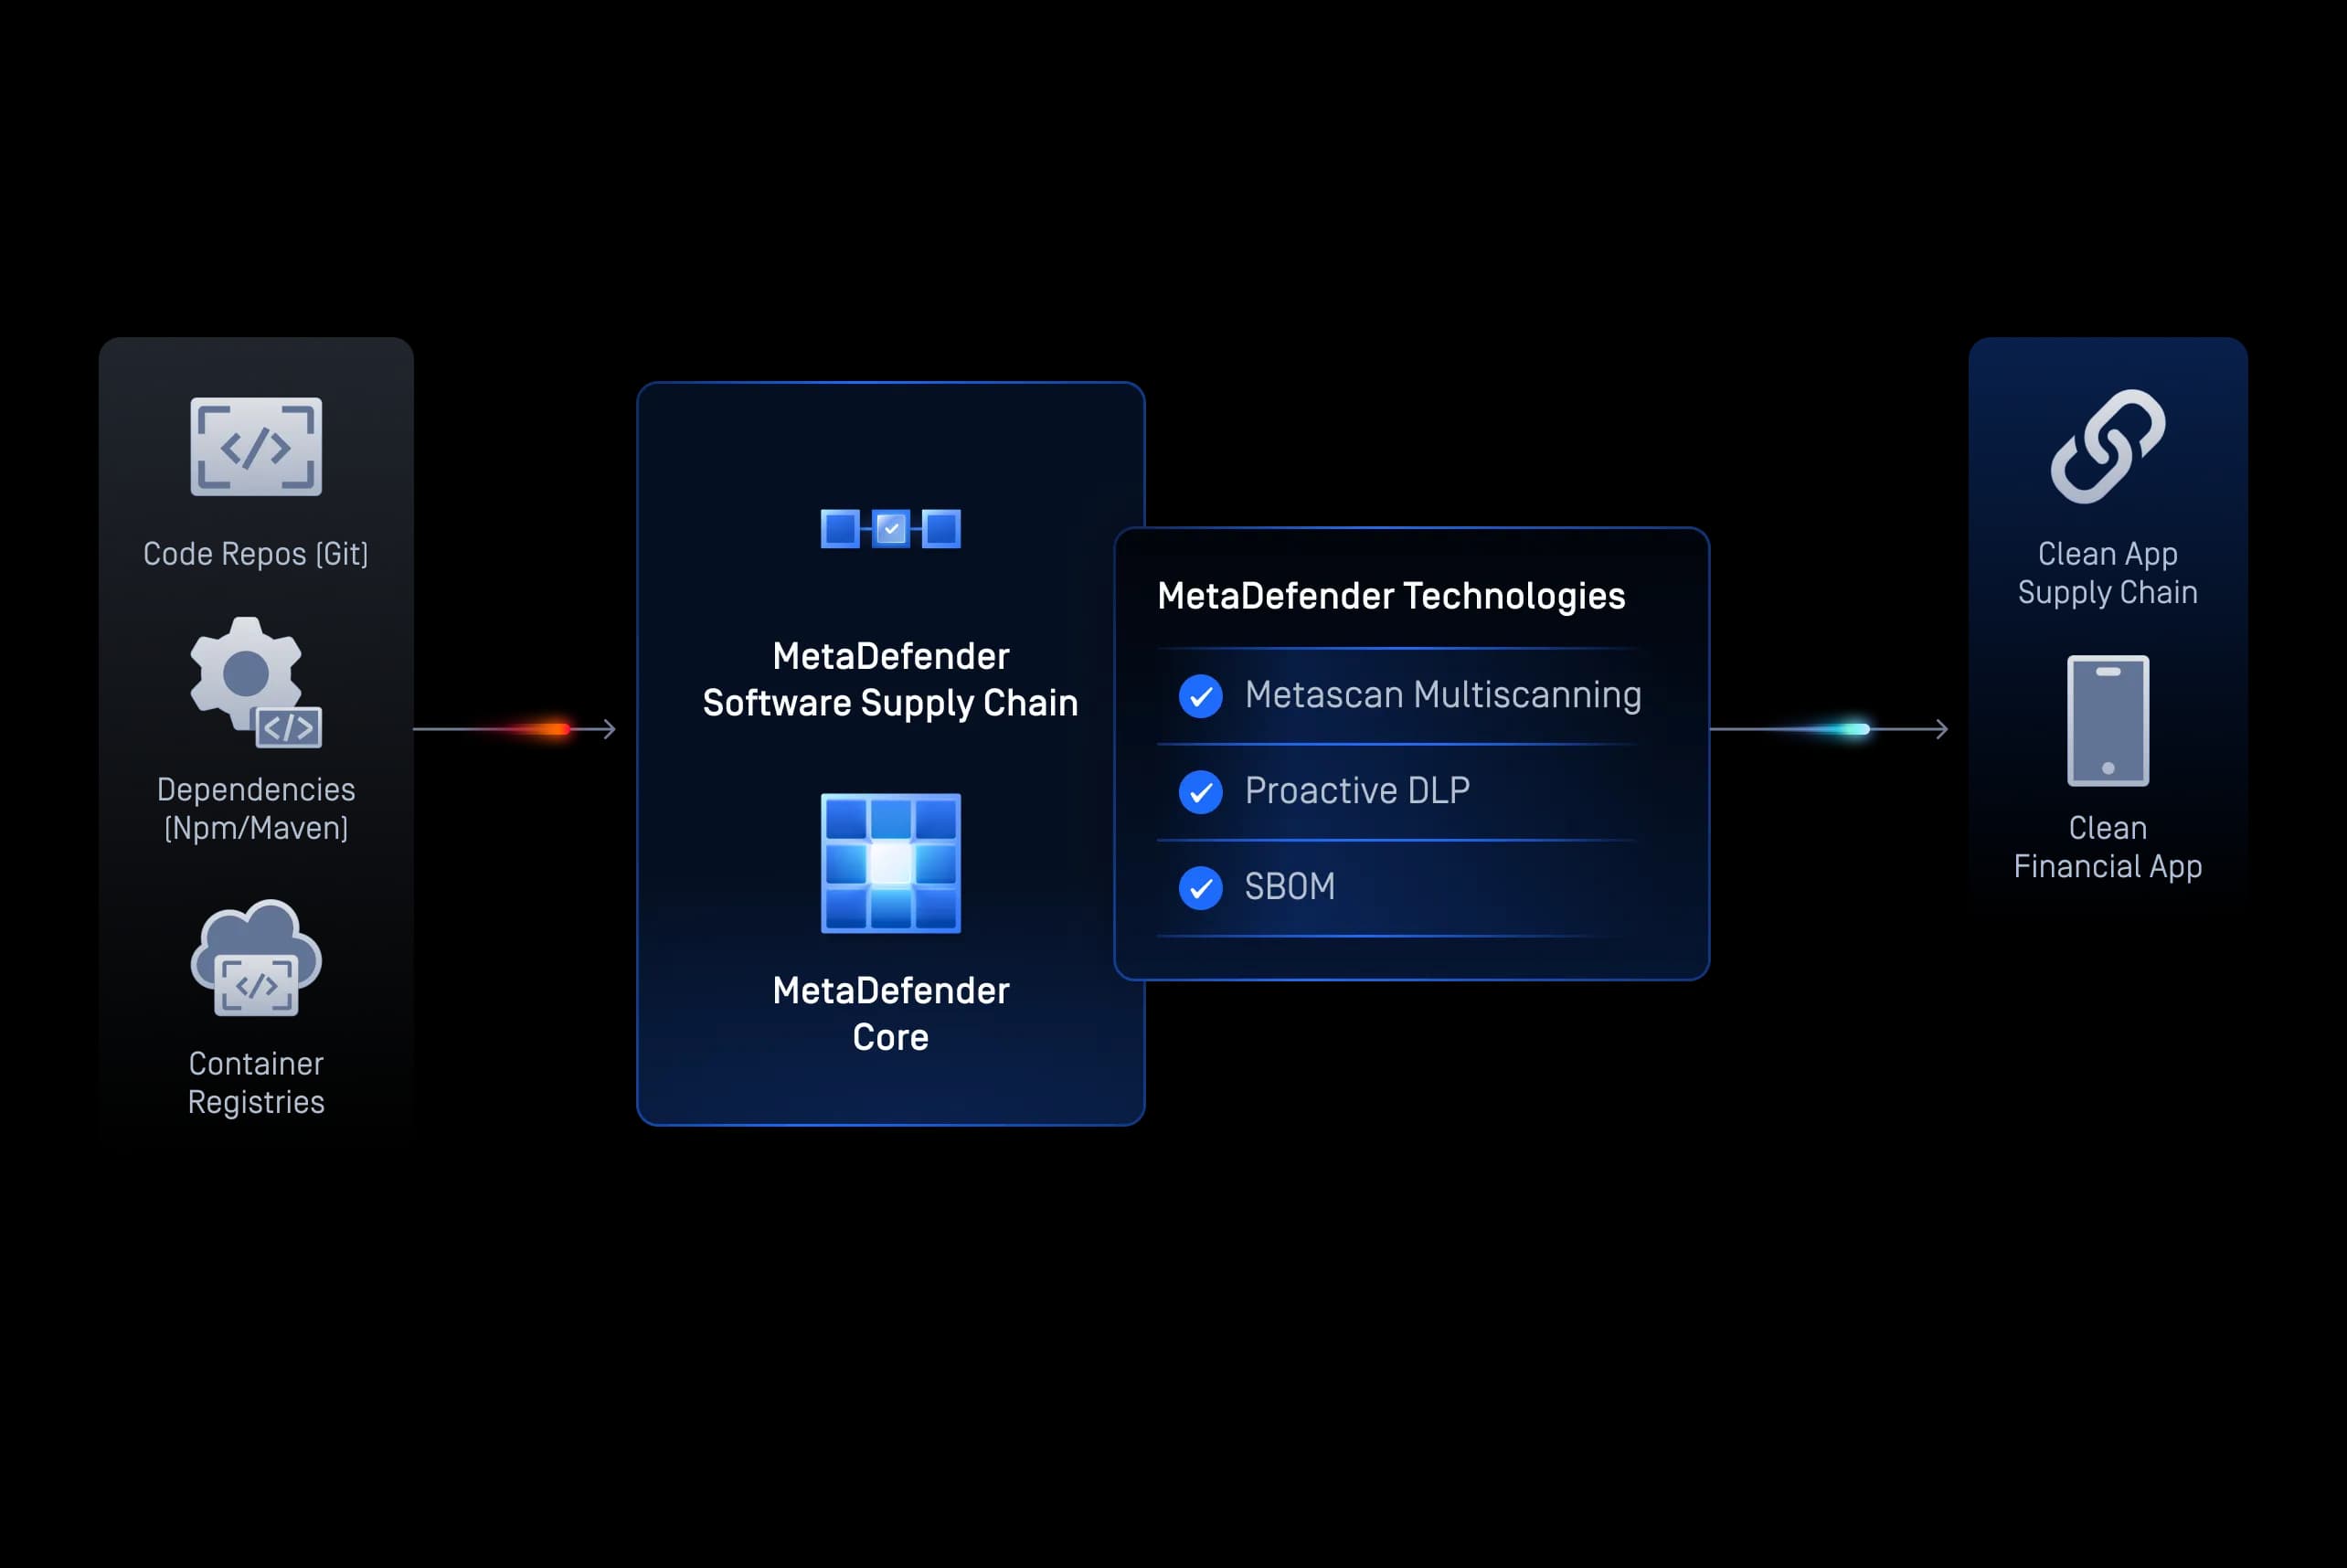
DevSecOps
Secure アプリケーション
ビルド成果物、オープンソースの依存関係、コンテナ、およびCI/CDパイプラインの出力を検査し、クラウドネイティブな銀行アプリケーションへの脅威の侵入を防止します。
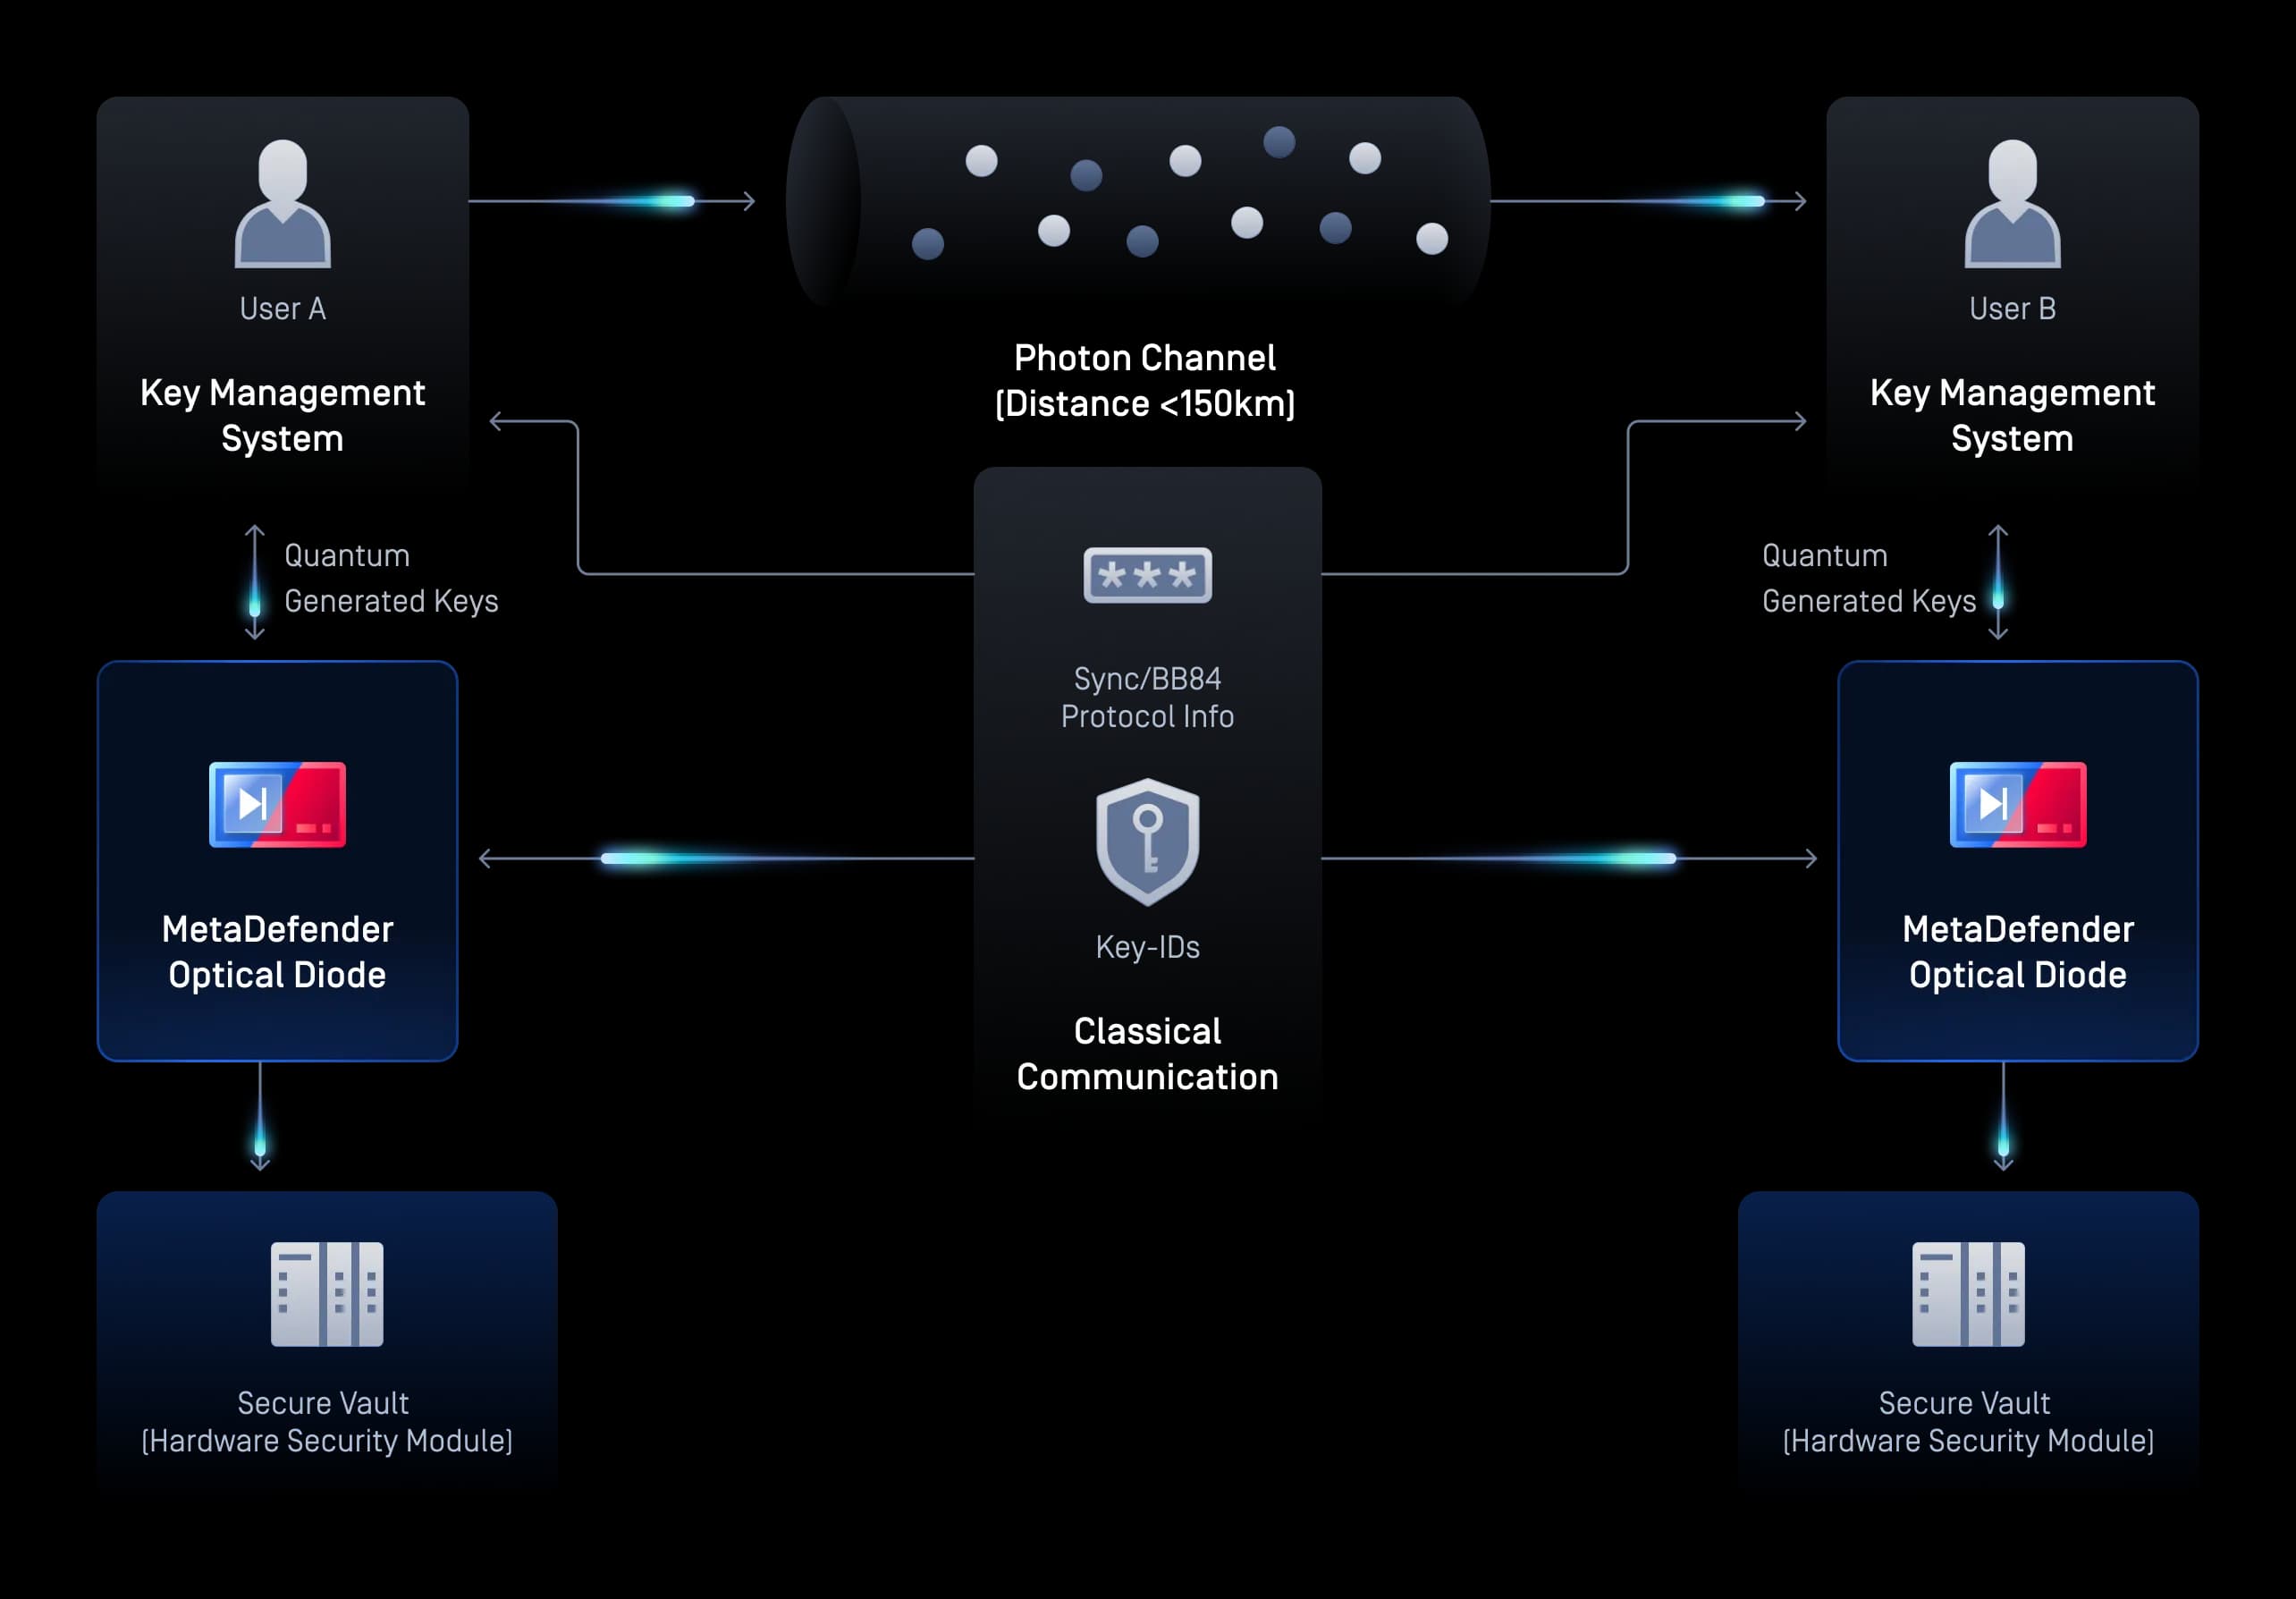
ポスト量子
ポスト量子暗号への移行Secure
ハードウェアによって強制される一方向ゲートウェイを通じて、量子耐性のある鍵、エントロピー、およびファームウェアの更新を、信頼できる環境へ配信します。物理的な遮断により、外部への情報漏洩やバックチャネル通信を完全に遮断しつつ、「Harvest Now, Decrypt Later」攻撃からシステムを防御します。
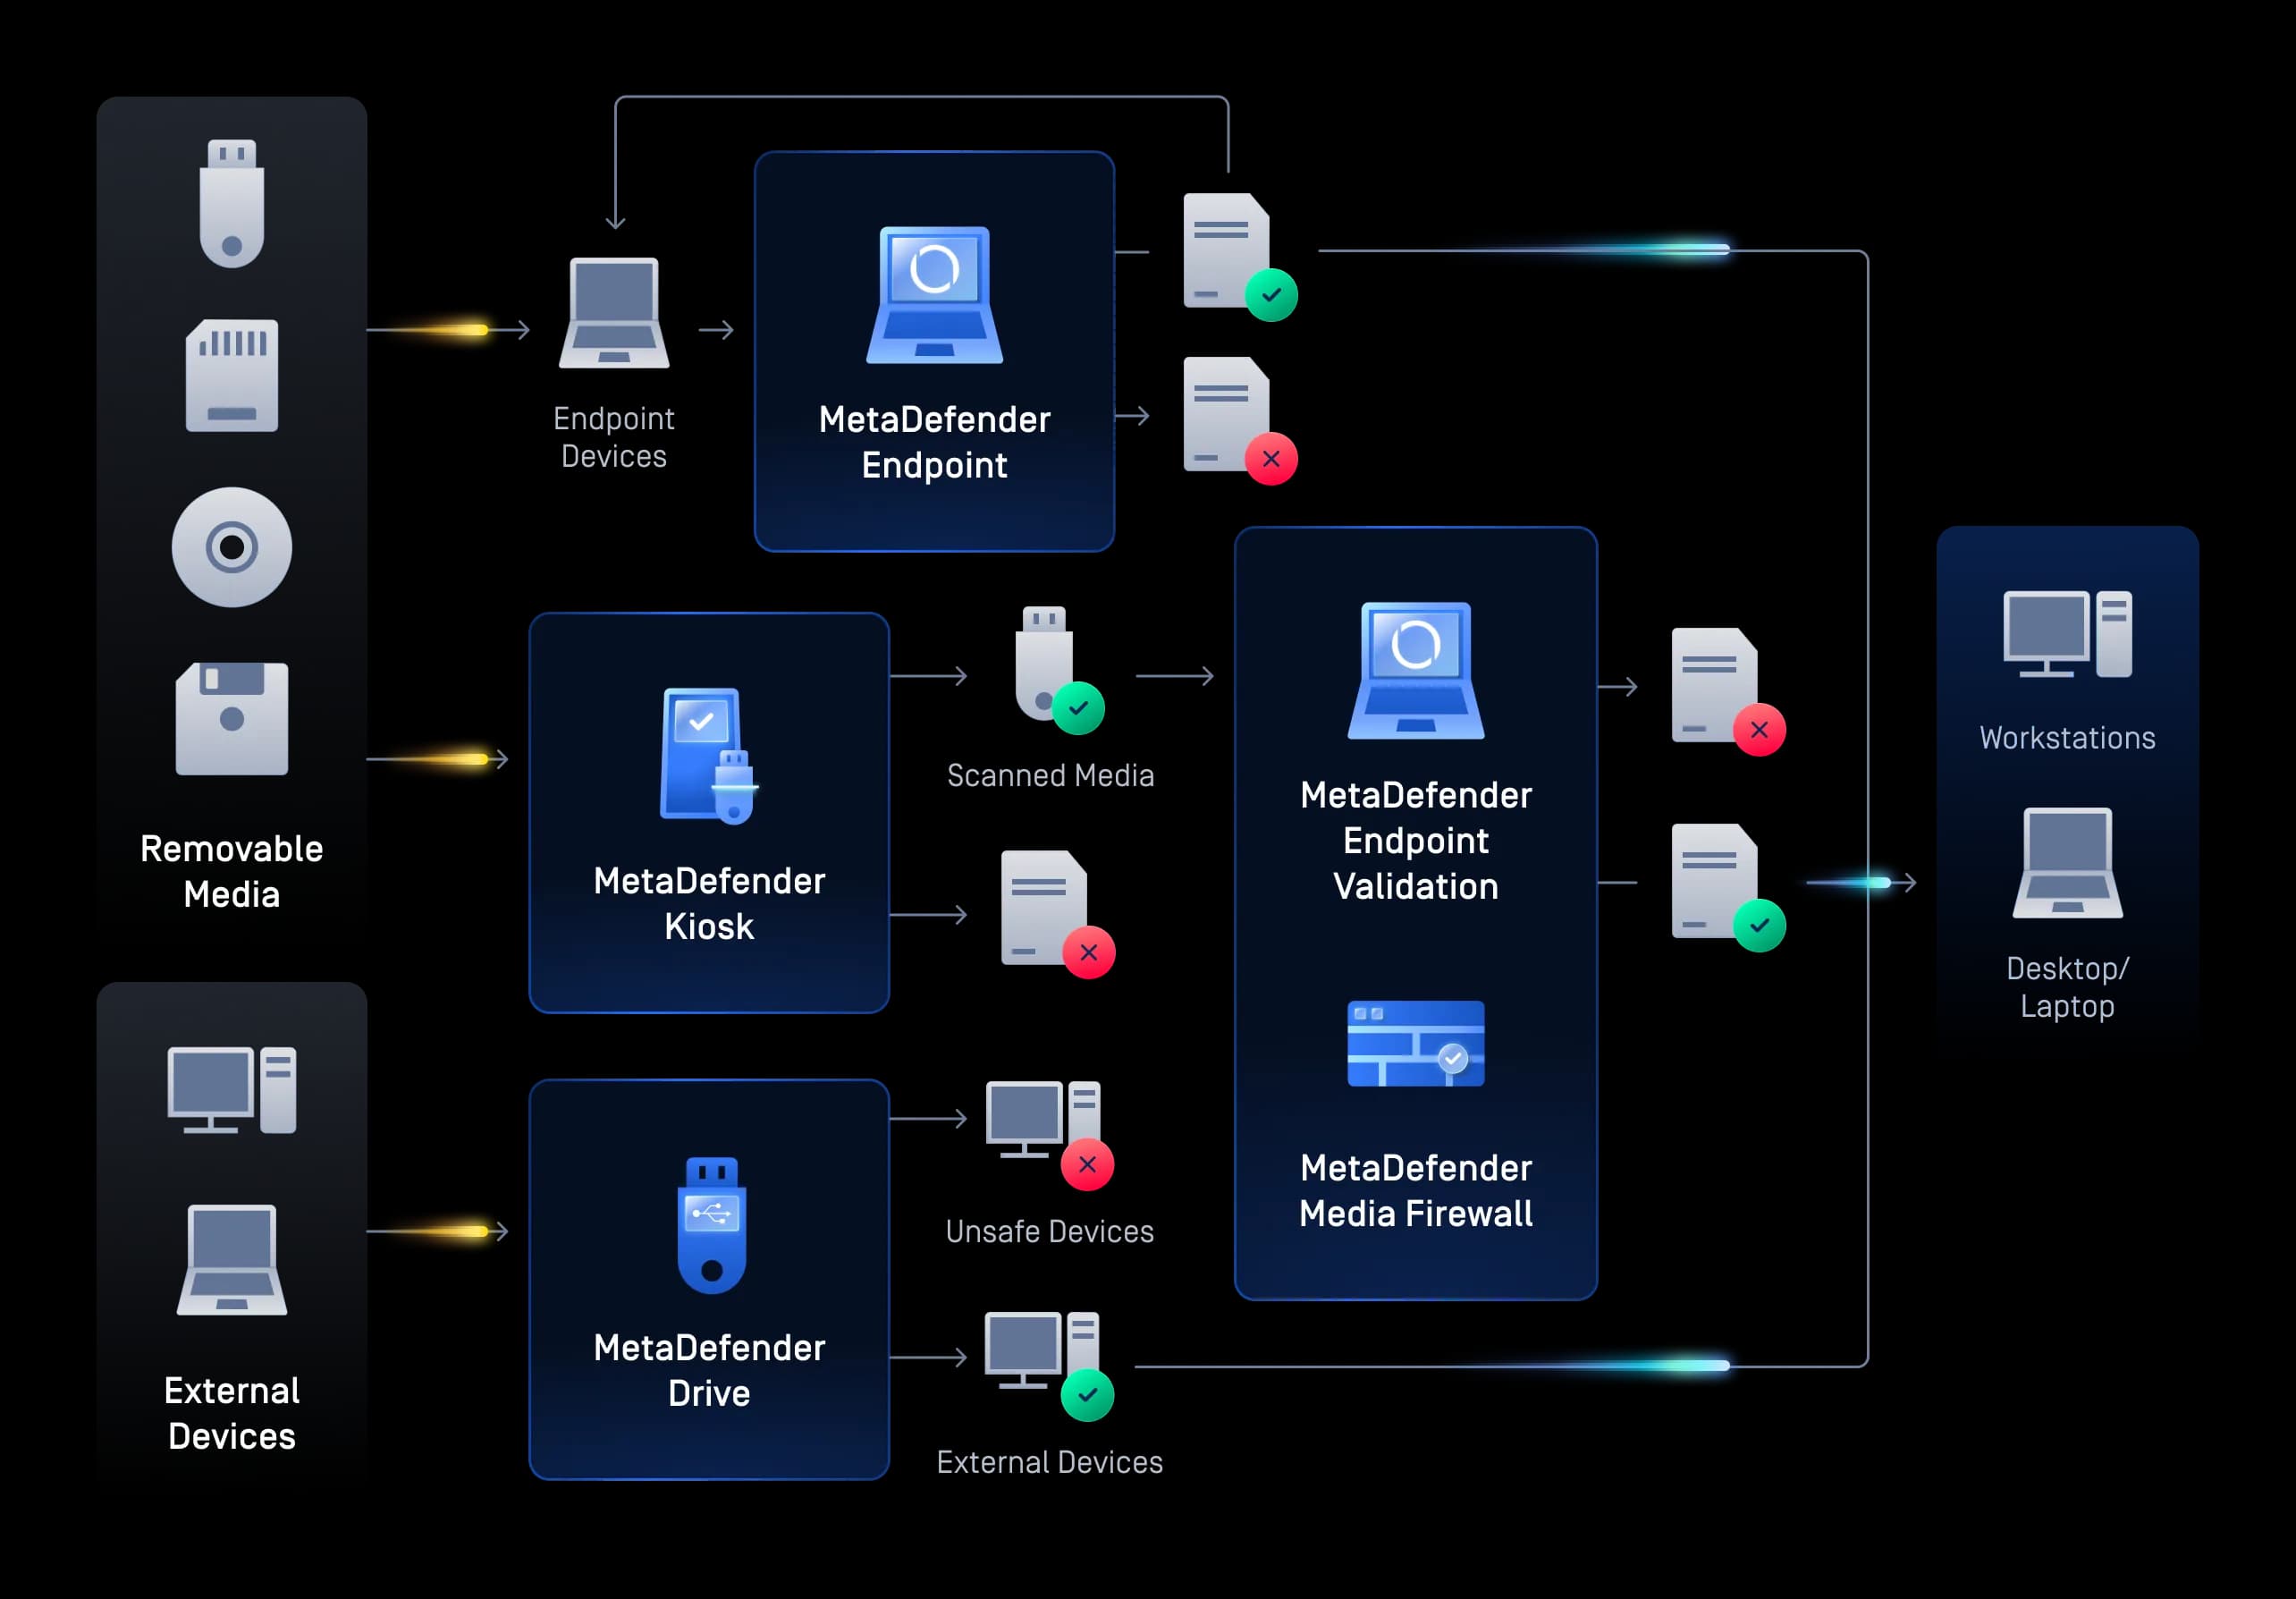
持ち込みメディア保護
取り外し可能なMedia および外部デバイス
各支店やデータセンターに設置されたUSB ドライブや外部デバイス経由で取り込まれたファイルを検査・制御し、マルウェアやゼロデイ攻撃が社内の金融システムに到達する前にブロックします。
- ファイルのアップロード
ファイルのアップロード
Secure および一般ユーザーによるファイルアップロードSecure
KYCファイル、ローン申込書、税務書類、契約書など、顧客から提出された書類を検査・ sanitize し、オンボーディングのプロセスを妨げることなく、アップロード時にマルウェア、ゼロデイ攻撃、および漏洩した機密データを排除します。
- ファイル転送
ファイル転送
Secure 転送とメールによる共同作業
金融データ交換ワークフロー全体において、送金や電子メールの添付ファイルを、マルウェア、フィッシング攻撃のペイロード、およびデータ漏洩から保護します。
- ファイルストレージ
ファイルストレージ
Secure 保存とバックアップ
保管中の財務書類、クラウドリポジトリ、およびバックアップファイルを継続的に点検し、潜在的な脅威を未然に防ぎ、長期的な監査および保存要件を満たします。
- DevSecOps
DevSecOps
Secure アプリケーション
ビルド成果物、オープンソースの依存関係、コンテナ、およびCI/CDパイプラインの出力を検査し、クラウドネイティブな銀行アプリケーションへの脅威の侵入を防止します。
- ポスト量子
ポスト量子
ポスト量子暗号への移行Secure
ハードウェアによって強制される一方向ゲートウェイを通じて、量子耐性のある鍵、エントロピー、およびファームウェアの更新を、信頼できる環境へ配信します。物理的な遮断により、外部への情報漏洩やバックチャネル通信を完全に遮断しつつ、「Harvest Now, Decrypt Later」攻撃からシステムを防御します。
- 持ち込みメディア保護
持ち込みメディア保護
取り外し可能なMedia および外部デバイス
各支店やデータセンターに設置されたUSB ドライブや外部デバイス経由で取り込まれたファイルを検査・制御し、マルウェアやゼロデイ攻撃が社内の金融システムに到達する前にブロックします。
金融規制の現実を踏まえて設計
OPSWAT 金融機関が、ファイルおよびデータ層におけるマルウェア対策、データ保護、セキュリティログ記録を通じて、適用されるコンプライアンス要件に対応できるよう支援します。これらの機能は、金融機関の広範なセキュリティおよびコンプライアンスプログラムを支えます。
DORA(EUデジタル業務継続性法)
DORAは、金融機関およびその重要な第三者ICTプロバイダー向けに、拘束力のある包括的なICTリスク管理およびデジタル業務継続性フレームワークを確立するEU規制です。OPSWAT 、データフローの保護、ファイルおよびデバイスに対するゼロトラスト制御の適用、業務継続性評価のための報告支援を通じて、金融機関がDORAのICTセキュリティ、継続性テスト、インシデント報告、第三者リスクに関する要件に対応することを支援します。
PCI-DSS
PCI DSS(Payment Card Industry Data Security Standard)は、クレジットカード情報を受理、処理、保管、または送信するすべての企業が安全な環境を維持することを保証するために策定された一連のセキュリティ基準です。PCI DSSは、カード会員データを盗難や詐欺から保護することを目的としています。OPSWAT ソリューションは、クレジットカード番号、セキュリティコード、その他のカード会員データを保護し、データ漏洩や不正アクセスのリスクを最小限に抑える上で重要な役割を果たします。
GLBA
GLBAは、金融機関に対し、書面による情報セキュリティプログラムと保護措置を通じて顧客の非公開個人情報のプライバシーとセキュリティを保護することを義務付ける米国の法律です。OPSWAT 、対象事業体がGLBA保護規則への準拠の一環として、転送中および保存中のデータに対する技術的保護措置の実施、ファイルおよびデバイスのアクティビティの監視、継続的なモニタリングの支援を実現します。
SOX
SOX法は、上場企業に対し強固な内部統制、正確な財務報告、独立した監査を義務付けることでコーポレートガバナンスを強化する米国法です。OPSWAT 、安全なデータ移動、マルウェア防止、ファイル完全性管理、監査ログ記録を通じて、組織が財務システムおよび記録の完全性と機密性を高めることを支援し、SOXのITGC(内部統制)およびアプリケーション制御目標をサポートします。
NYDFS 第500部
ニューヨーク州の金融サービス企業向けサイバーセキュリティ規制では、非公開情報への不正アクセスに対する管理措置および防御策を文書化することが求められています。ファイルレベルの検査やデータ漏洩防止対策は、こうした保護措置を支えるものであり、セキュリティログは適用された管理措置を記録するのに役立ちます。
GDPR
GDPR(General Data Protection Regulation:一般データ保護規則)は、EUおよび欧州経済領域内の個人データの保護と個人のプライバシー権を規定する欧州連合(EU)の規則であり、これらの地域で個人データを対象としたり収集したりするすべての組織に適用されます。OPSWAT 、個人データの機密性、完全性、可用性を確保し、データ侵害のリスクとコンプライアンス違反の罰則を軽減することで、組織がGDPRコンプライアンスを達成できるよう支援します。
NIST CSF 2.0
NIST CSF 2.0 は、サイバーセキュリティリスクの管理に向けた、規範的ではない成果指標を提示しています。ファイル検査、データ保護、およびセキュリティログの記録は、各機関の導入状況や選定された優先事項に基づいたマッピングを通じて、関連する成果指標の達成に寄与することができます。
脅威を阻止するには、市場をリードするテクノロジーから始めることが重要です -
OPSWATの実績ある、世界中で信頼され、数々の受賞歴を持つ先進テクノロジーは、ファイル経由のマルウェアが重要な環境に侵入・拡散するのを防ぎます。
境界におけるAIを活用したゼロデイ攻撃の予測
- 実行前の検出と回避
- 企業のファイルワークフローを学習データとした機械学習モデル
エンジンの数が多いほど検知力が高まる
- ほぼ100%のマルウェアを検出
- 30種以上の主要アンチウイルスエンジンで同時スキャンを実行
他では見逃す脅威も確実に除去
- 200種類以上のファイル形式に対応
- 多層構造の圧縮ファイルも階層的に無害化
- 安全性を確保したうえでファイルを再生成
セキュリティ要件の厳しいワークフローに対応するファイル形式検出
- AIによる強化
- 数ミリ秒で偽装されたファイル形式を検出します
- パフォーマンスを犠牲にしないインライン制御
機密データの漏えいを未然に防止
- AIモデルにより、非構造化テキストを事前定義されたカテゴリへ自動分類
- 125種類以上のファイル形式において、PII、PHI、PCIなどの特定された機密情報を自動的にマスキング
- 画像内の文字を認識するOCR機能を搭載
ゼロデイ脅威に対して、圧倒的な防御力を発揮
- 高速でファイルを分析
- 回避防止サンドボックスエンジンがIOCを抽出
- ゼロデイ脅威の特定
- APIまたはローカル統合により、詳細なマルウェア分類を実現
- ファイル形式の検出
セキュリティ要件の厳しいワークフローに対応するファイル形式検出
- AIによる強化
- 数ミリ秒で偽装されたファイル形式を検出します
- パフォーマンスを犠牲にしないインライン制御
偽装された拡張子に対して99%以上の検出精度
お客様のエコシステムとのシームレスな連携
OPSWAT 既存の金融エコシステム(マネージドファイル転送プラットフォーム、メールゲートウェイ、ファイルサーバー、クラウドストレージ、カスタムアプリケーションなど)と連携します。AWS、Azure、GCP、および従来のオンプレミス環境に対応しています。
金融業界のリーダーたちがセキュリティを強化する方法:
とOPSWAT
- 「評価の一環として、RESTインターフェースとICAP の両方をサポートしているプロバイダーを探していました。その後、POCを実施したところ、OPSWAT が正しい選択であり、これをサポートする唯一のプロバイダーであることがわかりました。"チハン・バルSoftware エンジニア、LLB
- "MetaDefender Platformは、スイス再保険会社に、規制コンプライアンス要件を満たし、マルウェアが組織に侵入するリスクを排除する、包括的で導入・保守が容易なソリューションを提供します。"レイモンド・ブッチャースイス再保険会社、ディレクターCloud クラウド・アーキテクト
- 「MetaDefender Managed File Transfer MFT)Endpoint MetaDefender Kiosk、USB 安全かつ簡単に転送できるようになりました。これにより、保護された環境へのファイル経由のマルウェア侵入経路を完全に排除することに成功しました。」ITオペレーション・ディレクター
3つの簡単なステップで始めましょう
よくある質問
EUの「デジタル・オペレーショナル・レジリエンス法」は、対象となる金融機関に対し、第三者やシステムに流入するデータによって生じるリスクを含め、業務全般にわたるICTリスクを管理することを義務付けています。同法を補完する技術基準では、悪意のあるコードや情報漏洩に対する保護策が規定されています。ファイルおよびデータのワークフローにおいては、これは、流入するコンテンツを検査し、悪意のあるファイルが重要なシステムに到達するのを防止し、それらの制御措置が実行されたことを示す証拠を保持することを意味します。OPSWAT は、金融システムに流入するすべてのファイルを検査、クリーンアップ、およびログ記録することで、これらの義務の遵守を支援します。
PCI DSSは、決済アカウントデータおよび関連システムに対するセキュリティ要件を定めており、これにはマルウェア対策や保存されたアカウントデータの保護措置などが含まれます。カード会員データを含むファイルは、その保存、処理、または送信の方法や場所によっては、適用範囲に含まれる可能性があります。マルチエンジンによるマルウェア検知およびコンテンツのサニタイズは、マルウェア対策要件をサポートし、データ漏洩防止(DLP)は、ファイル経路を通じてカード会員データが外部に流出するのを防ぐのに役立ちます。
グラム・リーチ・ブライリー法の「セーフガード規則」では、米国の金融機関に対し、顧客情報を保護することが義務付けられており、具体的な義務内容は管轄の規制当局によって定められています。顧客データは、ほとんどの場合、明細書、申込書、税務書類などのファイルとして扱われるため、これらのファイルを点検・クリーンアップし、その結果を逐一記録することは、同規則が求めるセキュリティ対策およびアクセス制御の要件を満たすことにつながります。
銀行は、実行後の検知に頼るのではなく、設定された侵入ポイントですべてのファイルを検査することで、ファイル型マルウェアを削減できます。多層的な制御により、検知率が向上します。 効果的な制御策では、マルチエンジンスキャンと機械学習を組み合わせて既知および未知のマルウェアを検知し、コンテンツの無害化と再構築によってドキュメントからのゼロデイ攻撃を再帰的に無力化し、ファイルタイプの検証によって偽装された拡張子を検知します。OPSWAT は、顧客によるアップロード、電子メールの添付ファイル、ファイル転送、クラウドストレージ、およびリムーバブルメディアにおいて、これらの制御策を適用します。
OPSWAT エンドポイント検出・対応(EDR)とは異なるレイヤーで動作します。EDRプラットフォームは、デバイス上で実行されている脅威を検出して対応するのに対し、OPSWAT は、ファイルの内容がデバイスやコアバンキングシステムに到達する前に、その内容を検査し、クリーンアップします。金融機関では通常、エンドポイントの動作を監視するEDRと、ワークフローを通じて移動するファイルやデータを管理するOPSWAT の両方を導入しています。
はい。OPSWAT は、オンプレミス、ハイブリッド環境、およびクラウド環境に導入可能で、AWS、Azure、GCPに対応しています。金融機関では、ICAP 、API、および既存の管理型ファイル転送プラットフォーム、メールゲートウェイ、ファイルサーバー、クラウドストレージ向けのネイティブコネクタを利用して本製品を統合しています。これには、複数のアカウントやリージョンにまたがるクラウドオブジェクトストレージ内のファイルのスキャンも含まれます。
OPSWATのファイルセキュリティ機能により、金融機関は、DORA、PCI DSS、GLBA、GDPR、NYDFS Part 500 の各規制要件、および関連する NIST フレームワークの成果要件を満たす、マルウェア対策、データ保護、セキュリティログ記録の制御措置を導入することができます。コンプライアンスの達成は、単一の製品ではなく、常に金融機関の制御環境全体によって判断されます。OPSWAT が貴組織のコンプライアンス取り組みをどのように支援できるかについては、当社のチームまでご連絡いただき、ご要件についてご相談ください。
パフォーマンスへの影響は、インフラストラクチャ、ファイルの特性、および有効化されているセキュリティ制御によって、組織ごとに異なります。OPSWAT は、お客様のチームと連携して環境を把握し、ワークフロー、セキュリティ上のニーズ、およびパフォーマンス要件に最適な導入オプションやスキャンポリシーをご提案いたします。
参考資料
銀行および金融サービスにおける実績
PCI DSS 準拠ガイドおよびチェックリスト

金融OPSWAT :金融業界のためのSecure イノベーション
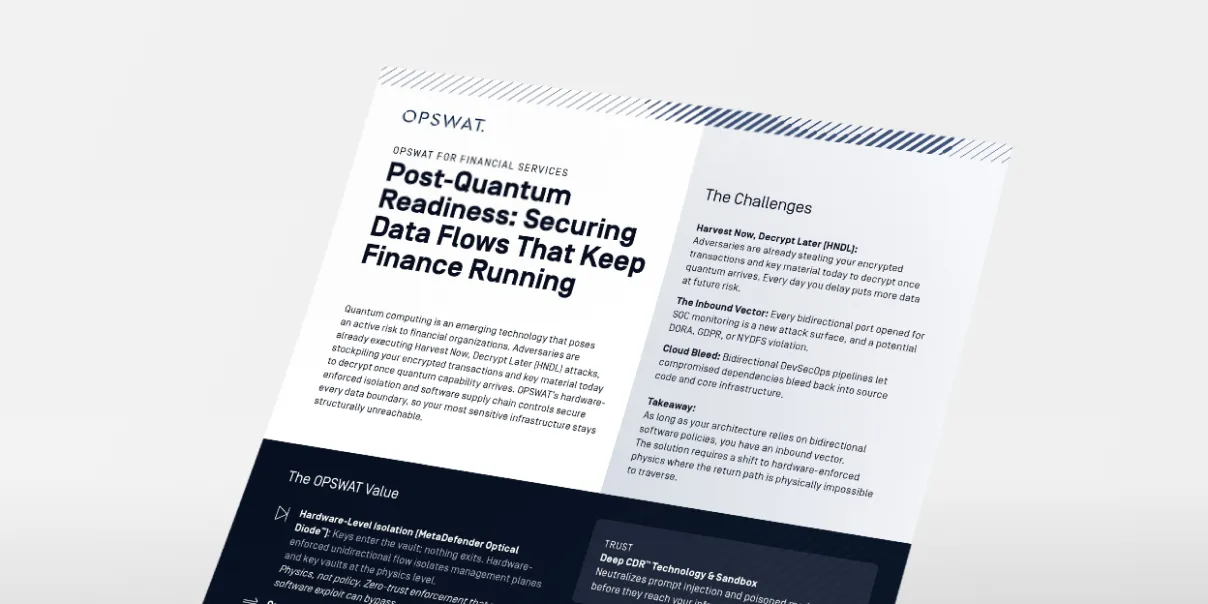
金融OPSWAT :ポスト量子時代への備え
銀行・金融サービスにおけるファイル・セキュリティの実績
コンプライアンスから信頼へ:欧州の金融サービス事業者がSecure する方法
ファイルベースのマルウェア:金融機関にとっての隠れたコンプライアンスリスク