におけるファイルベースの脅威を阻止 NetAppストレージ
MetaDefender Storage Security NetApp ONTAP とネイティブに連携し、業務に支障をきたすことなく、ファイルをリアルタイムで検査、クリーンアップ、修復します。
- リアルタイム検査
- 自動化された修復
- 拡張性のある導入
OPSWATが信頼される理由
MetaDefender Storage Security NetApp向け
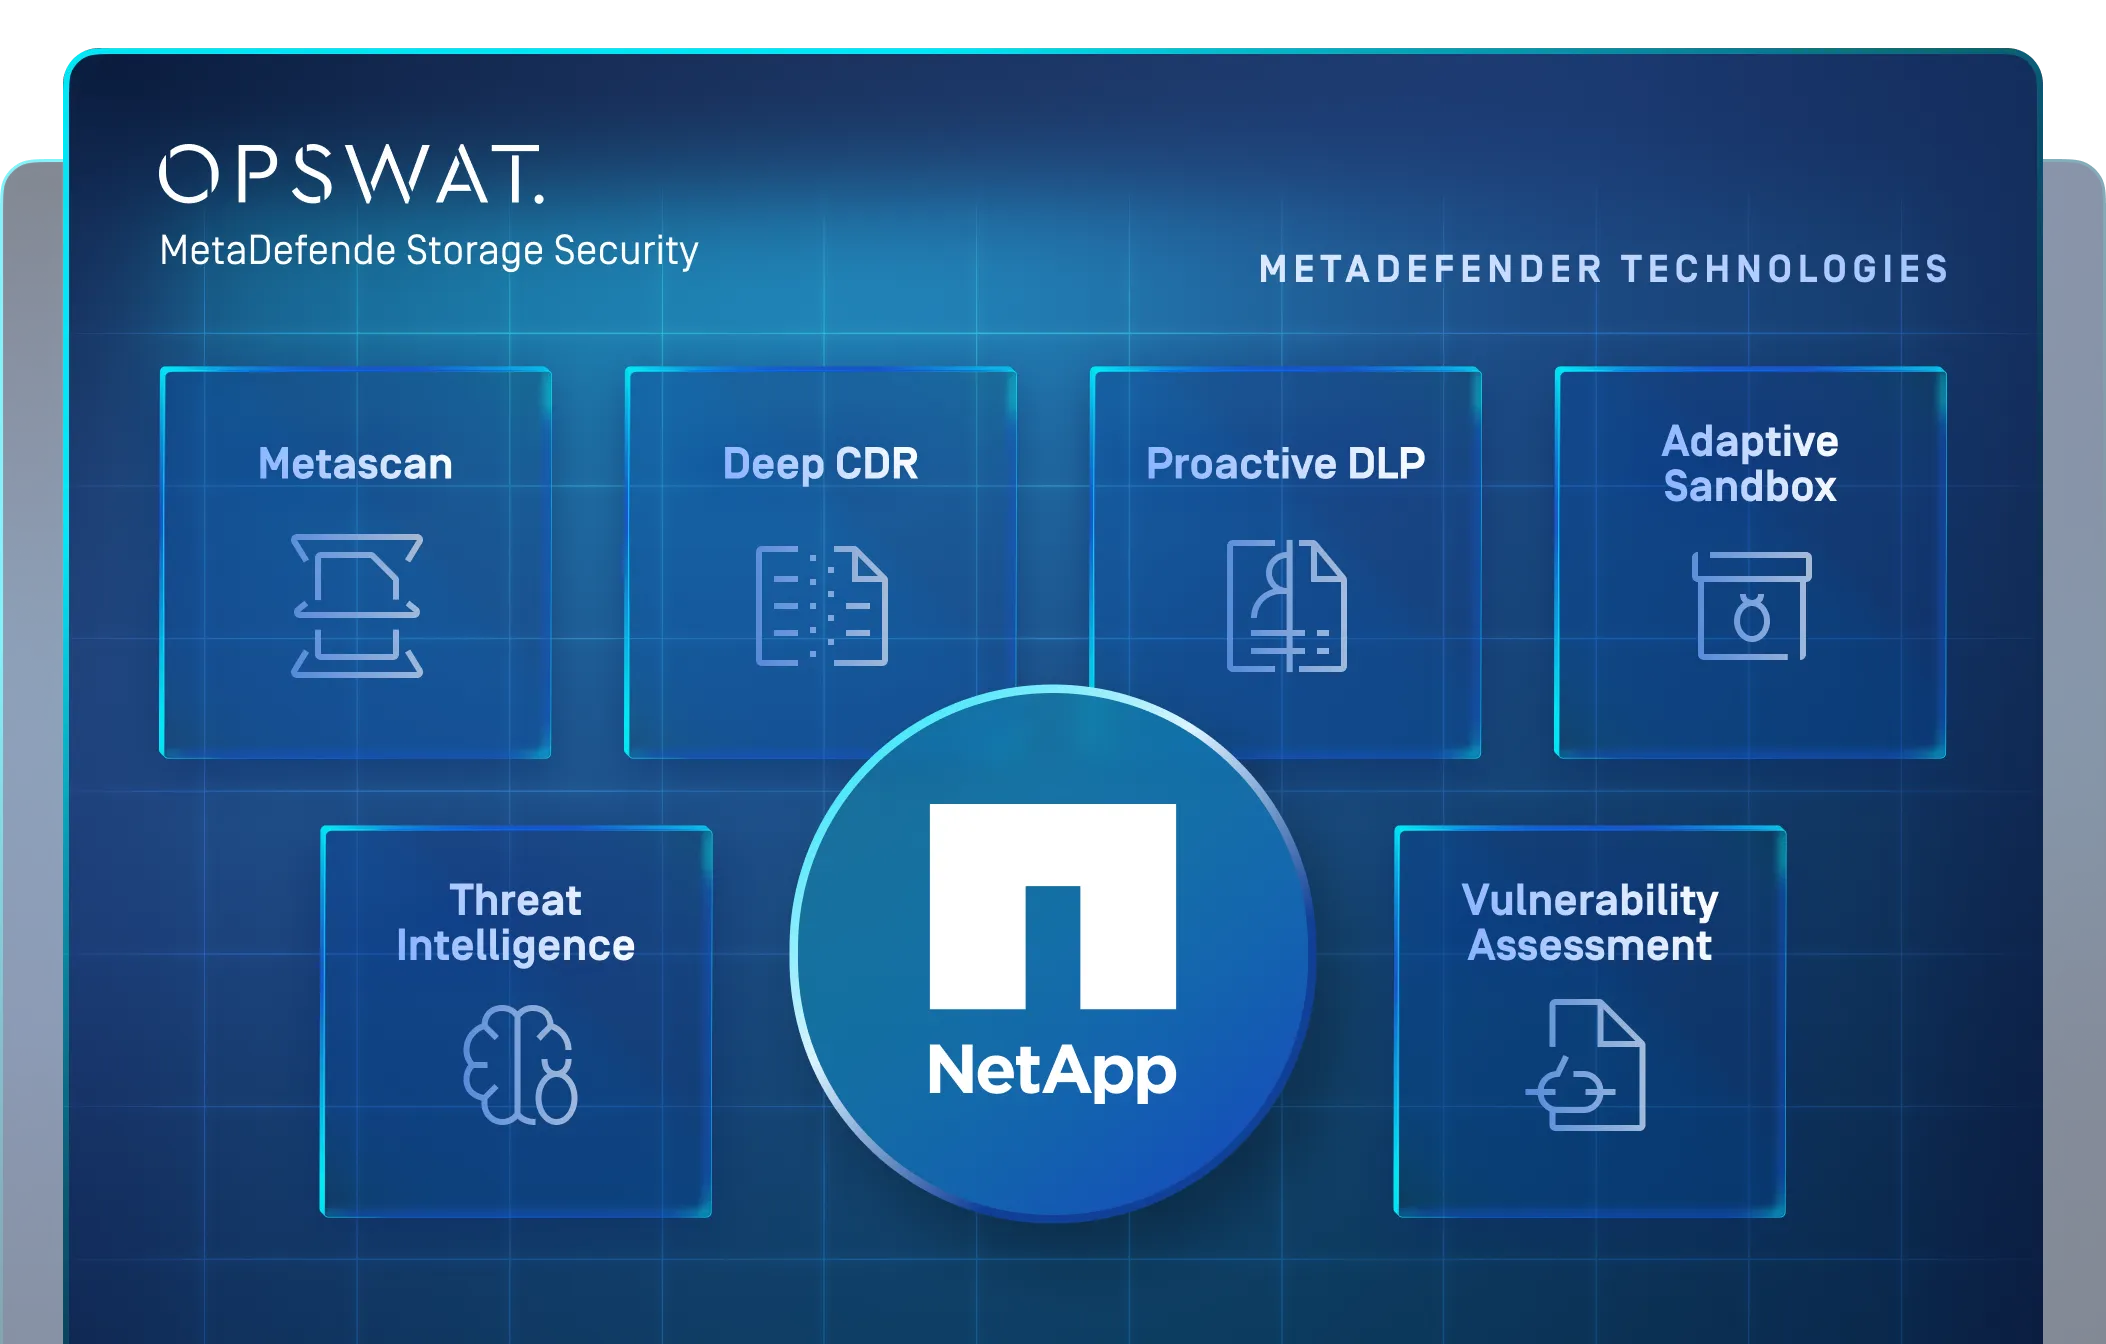
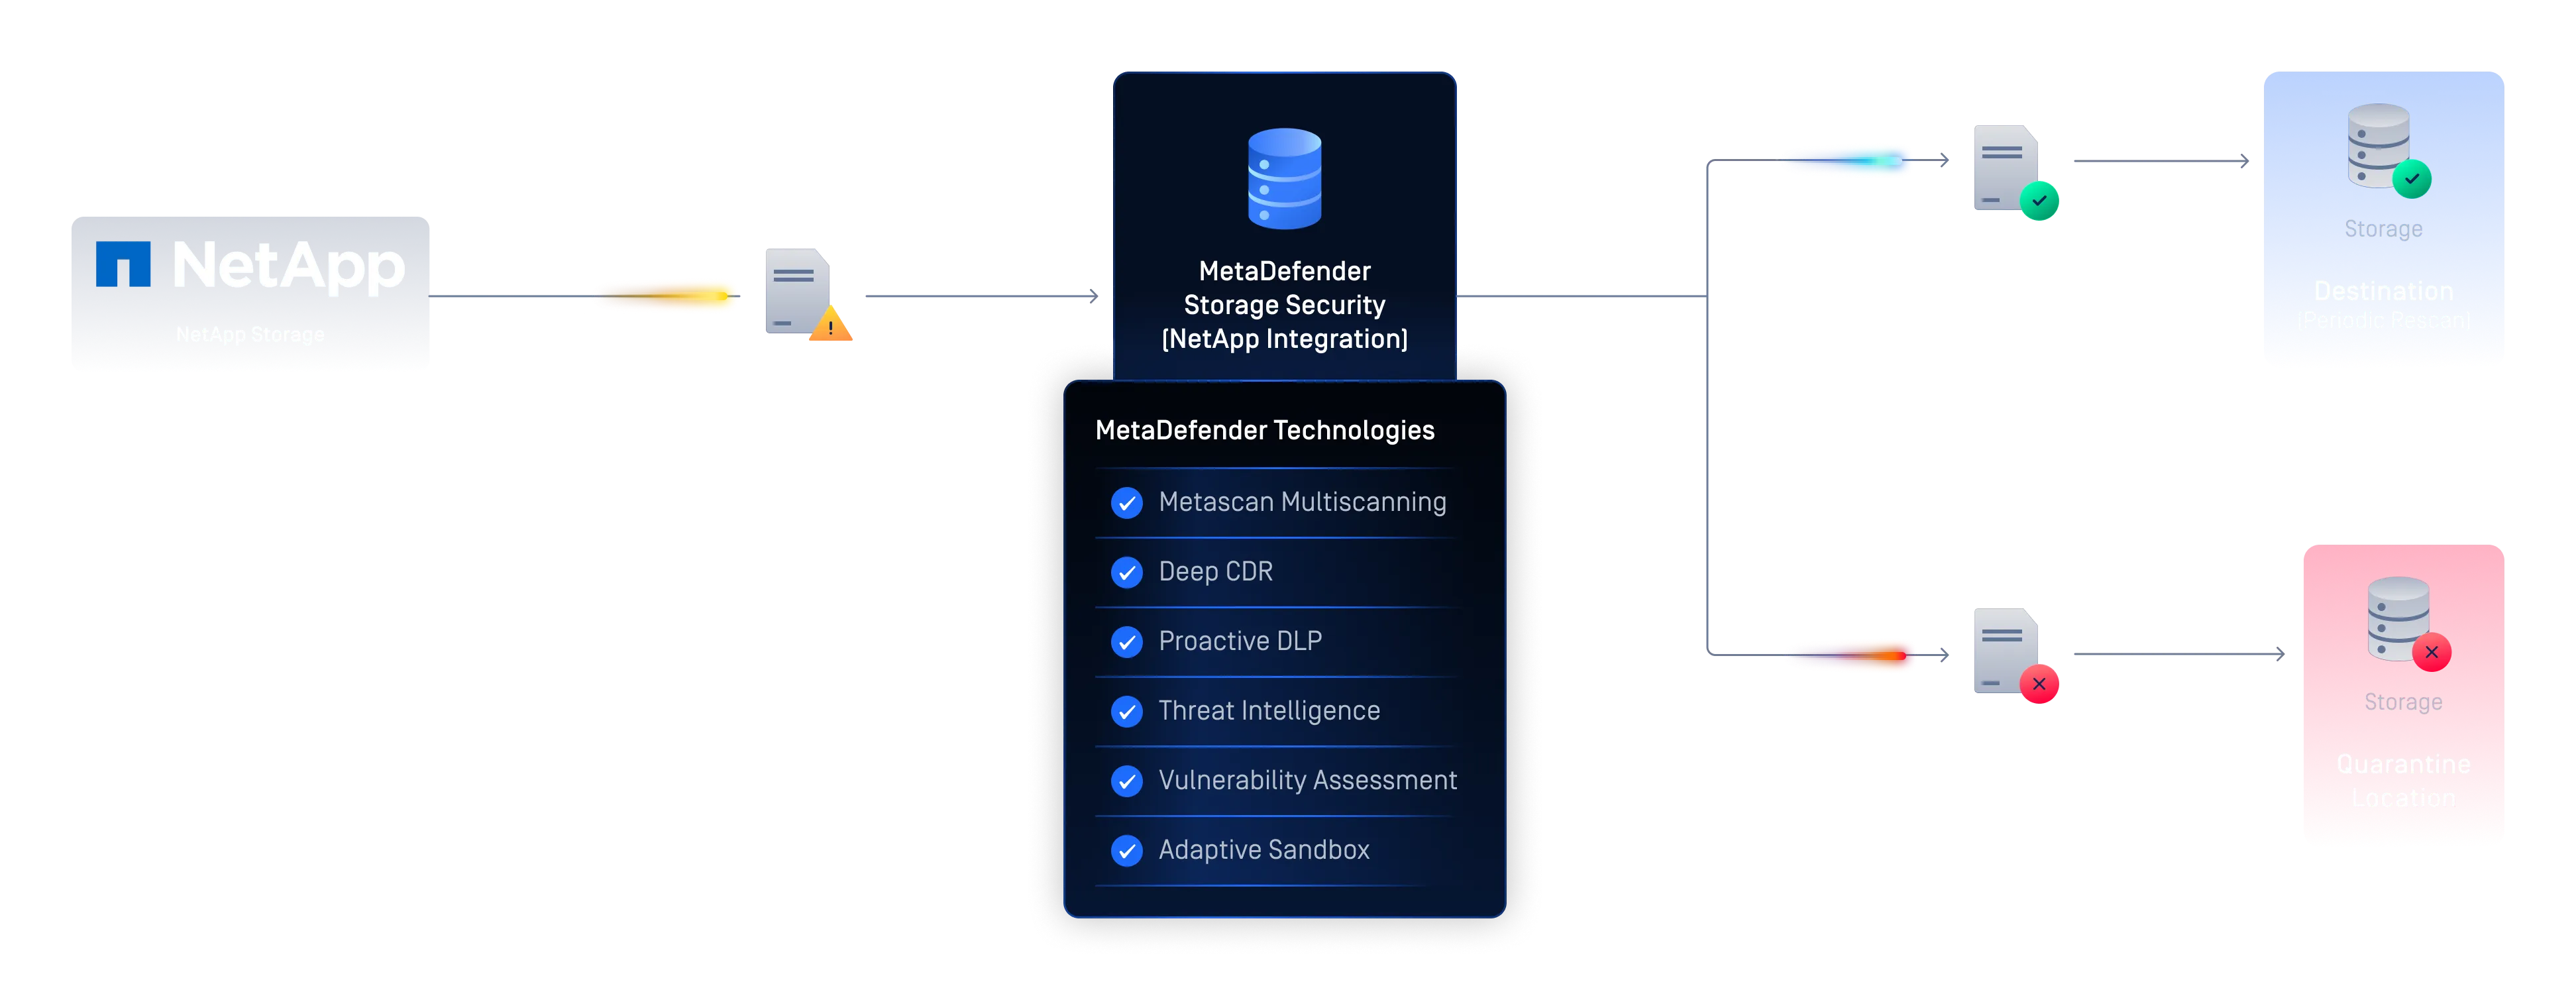
MetaDefender Storage Security NetApp ONTAPと連携し、エンタープライズストレージ内のファイルをスキャンして、マルウェア、ゼロデイ脅威、機密データ、および脆弱性を検出します。この連携機能では、リアルタイムスキャン、オンデマンドスキャン、およびスケジュールスキャンに対応しており、組織のポリシーに基づいた是正措置を実行します。
NetAppストレージに潜むリスク
保存されたファイルには、隠れたマルウェアが含まれている可能性があります
マクロが埋め込まれた生産性向上用ファイルや、ネストされたアーカイブ、画像、ハイパーリンクを含むファイルは、広範な攻撃対象領域を提供します。ファイル経由のマルウェアやランサムウェアは、検出されることなくストレージに侵入し、組織全体に拡散する可能性があります。
データ漏洩は深刻な結果をもたらす
たった1件の情報漏洩でも、金銭的損失、評判の低下、規制当局による罰則につながる可能性があります。GDPRやHIPAAなどの規制では、従来のストレージソリューションでは提供できないことが多い、厳格なデータ保護対策が求められています。
ストレージの増加に追いつけないセキュリティ
企業のファイルストレージは、大規模なデータセットや突発的な利用量の急増に対応できるよう、拡張性を持たせる必要があります。弾力性のあるセキュリティアーキテクチャがなければ、組織はSLA(サービスレベル契約)違反やシステムパフォーマンスの低下というリスクに直面することになります。
NetApp ONTAP 向けの自動ファイルセキュリティ
MetaDefender Storage Security NetApp ONTAP に接続し、手動作業を必要とせずに、大規模なファイルの検査、クリーンアップ、修復を自動的に行います。
多層的なマルウェアの検出 および除去
30種類以上のウイルス対策エンジンを用いてすべてのファイルを同時にスキャンし、Deep CDR™ テクノロジーを適用して埋め込まれた脅威を無力化し、ファイルを復元することで、既知のマルウェアとゼロデイマルウェアの両方を阻止します。
コンプライアンスの自動化と機密 データの保護
Proactive DLP™ テクノロジーは、保存されたファイル内の機密データを検出し、どのファイルに決済カード情報、医療情報、または個人情報が含まれているか、また各ファイルにどのような情報が含まれているかを特定することで、PCI、HIPAA、およびGDPRの要件への準拠を支援します。
ストレージの規模に合わせて拡張可能な導入
MetaDefender Storage Security SLA要件に合わせてスケールアップまたはスケールダウンが可能であり、ストレージ需要の増加や変動に応じて、セキュリティと運用の回復力を維持します。
統合の仕組み
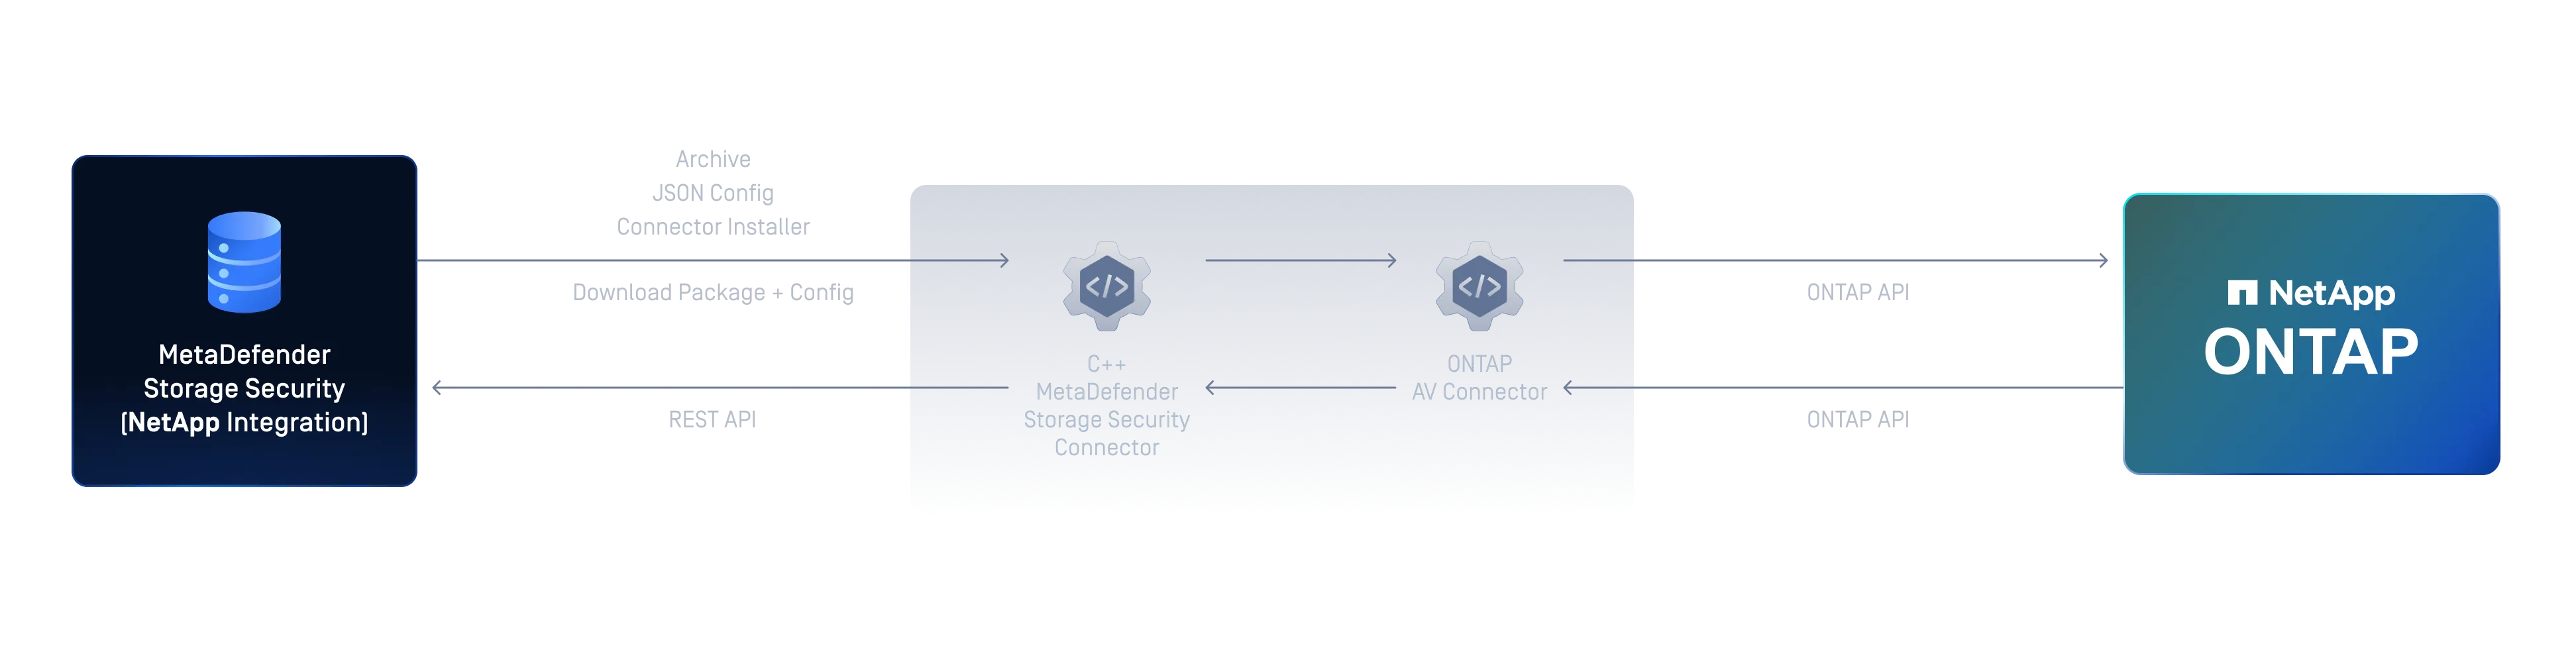
MetaDefender Storage Security SMB経由でNetApp ONTAPに接続し、自動化されたパイプラインを通じてファイルを処理し、脅威の検出、脆弱性評価、データ消去、タグ付けを行います。設定は「MetaDefender 」Storage Security ポータルで行い、詳細な手順は公式ドキュメントに記載されています。
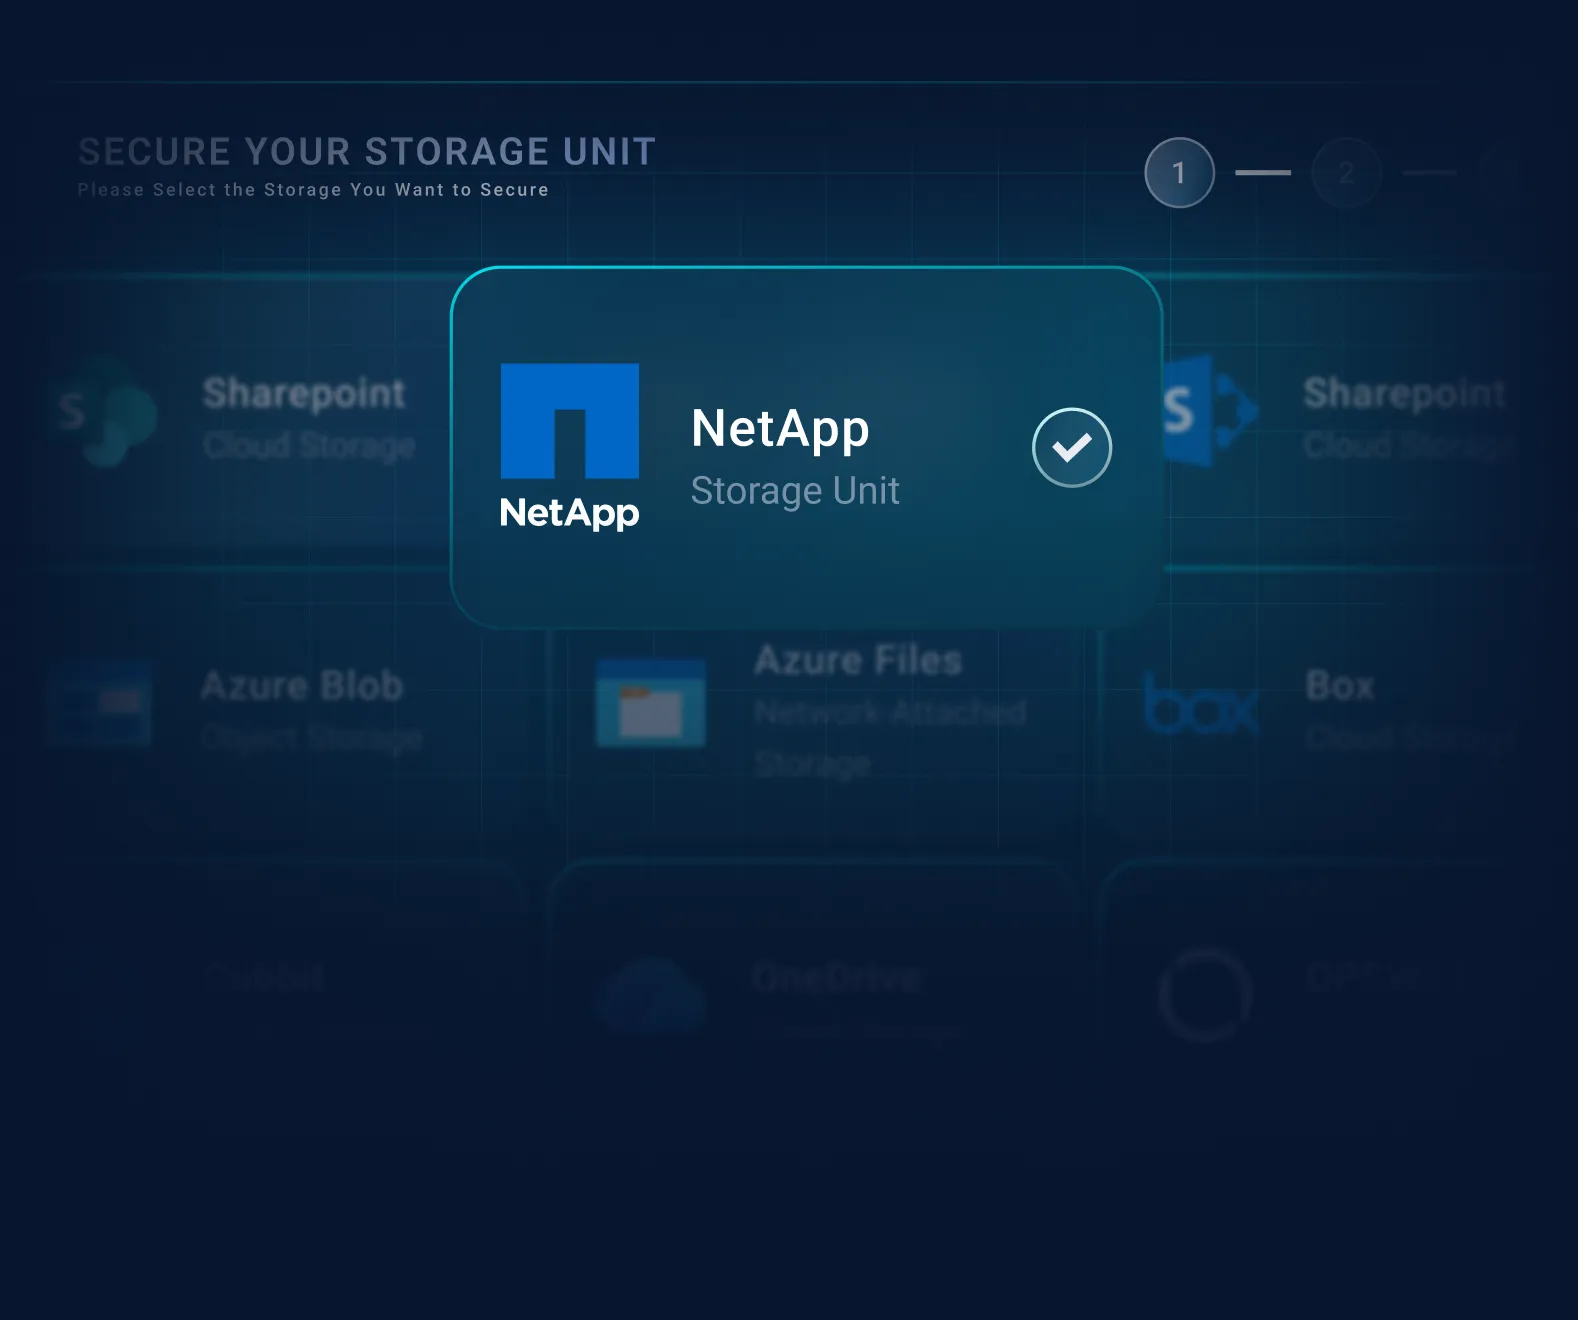
 ステップ1
NetApp ONTAP をストレージユニットとして追加する
ポータルで「インベントリ」を開きます。まず、アカウント名とユーザー認証情報を入力してアカウントを作成します。次に、NetApp ONTAP用のストレージユニットを作成し、ストレージ名と共有パスを入力します。
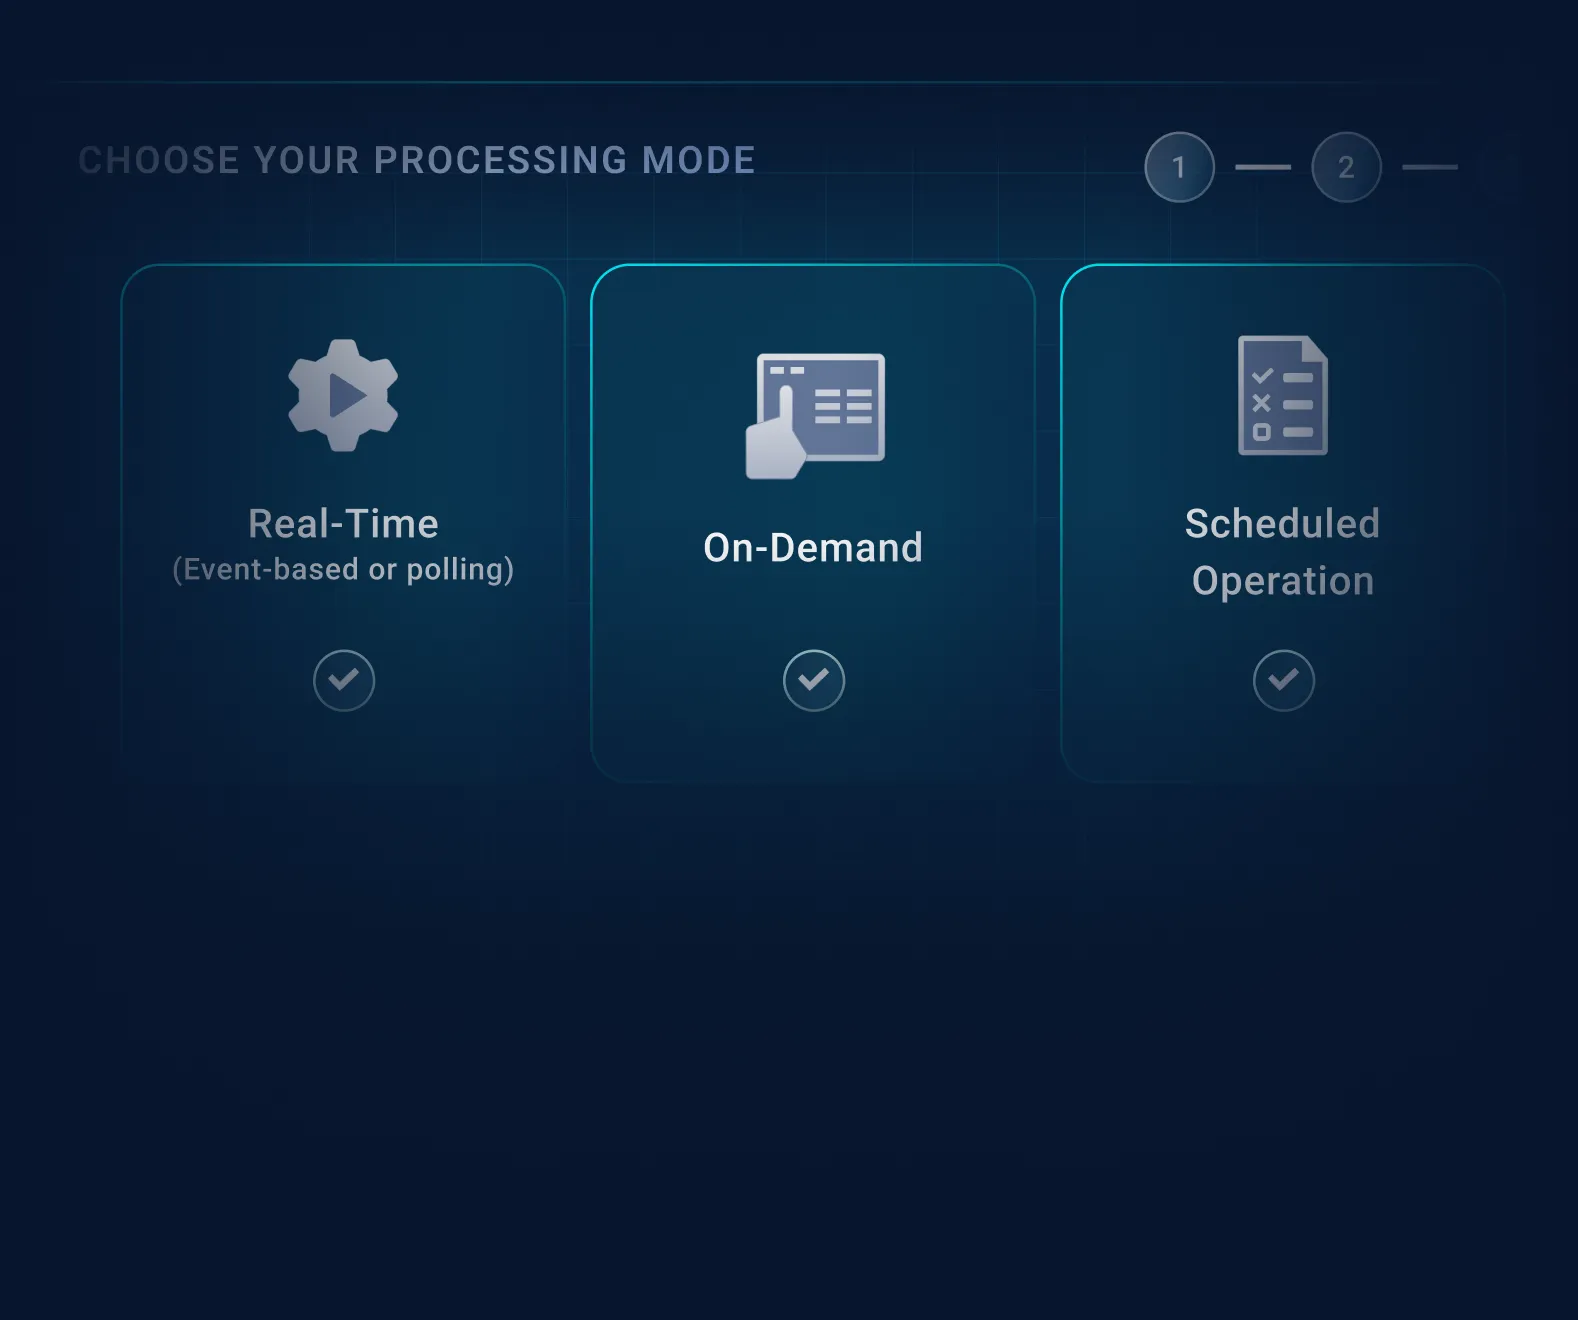
- ステップ2
処理モードを選択してください
リアルタイム(イベント駆動型またはポーリング型)、オンデマンド、またはスケジュールされた動作から選択します。優先順位を設定して、徹底性と利用可能なリソースのバランスを調整します。
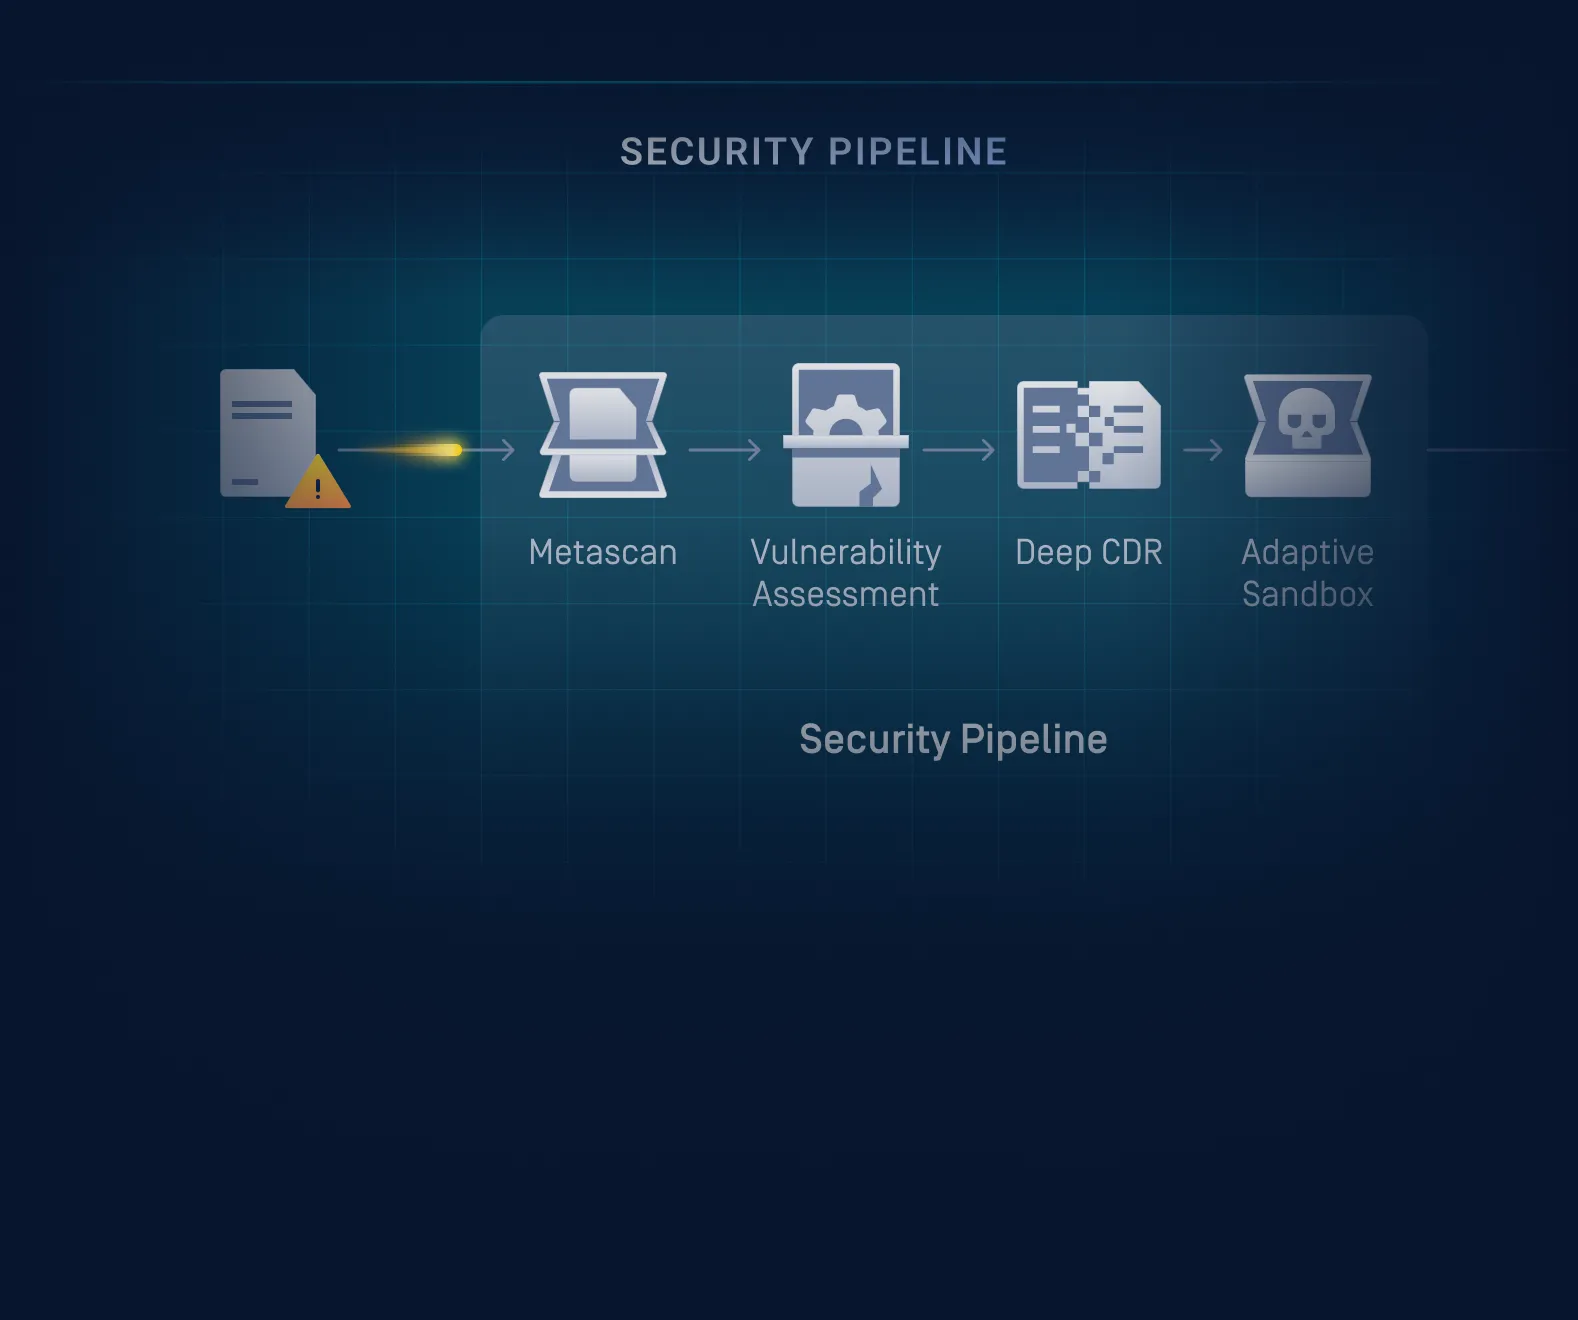
- ステップ3
セキュリティパイプラインを実行する
ファイルは、マルチスキャン、脆弱性評価、およびDeep CDR™テクノロジーを通じて処理され、より詳細な検査が必要な場合には適応型サンドボックス分析が利用可能です。これらは、ファイルが到着した際、またはストレージに保存されている際に、ポリシーに従って自動的に適用されます。
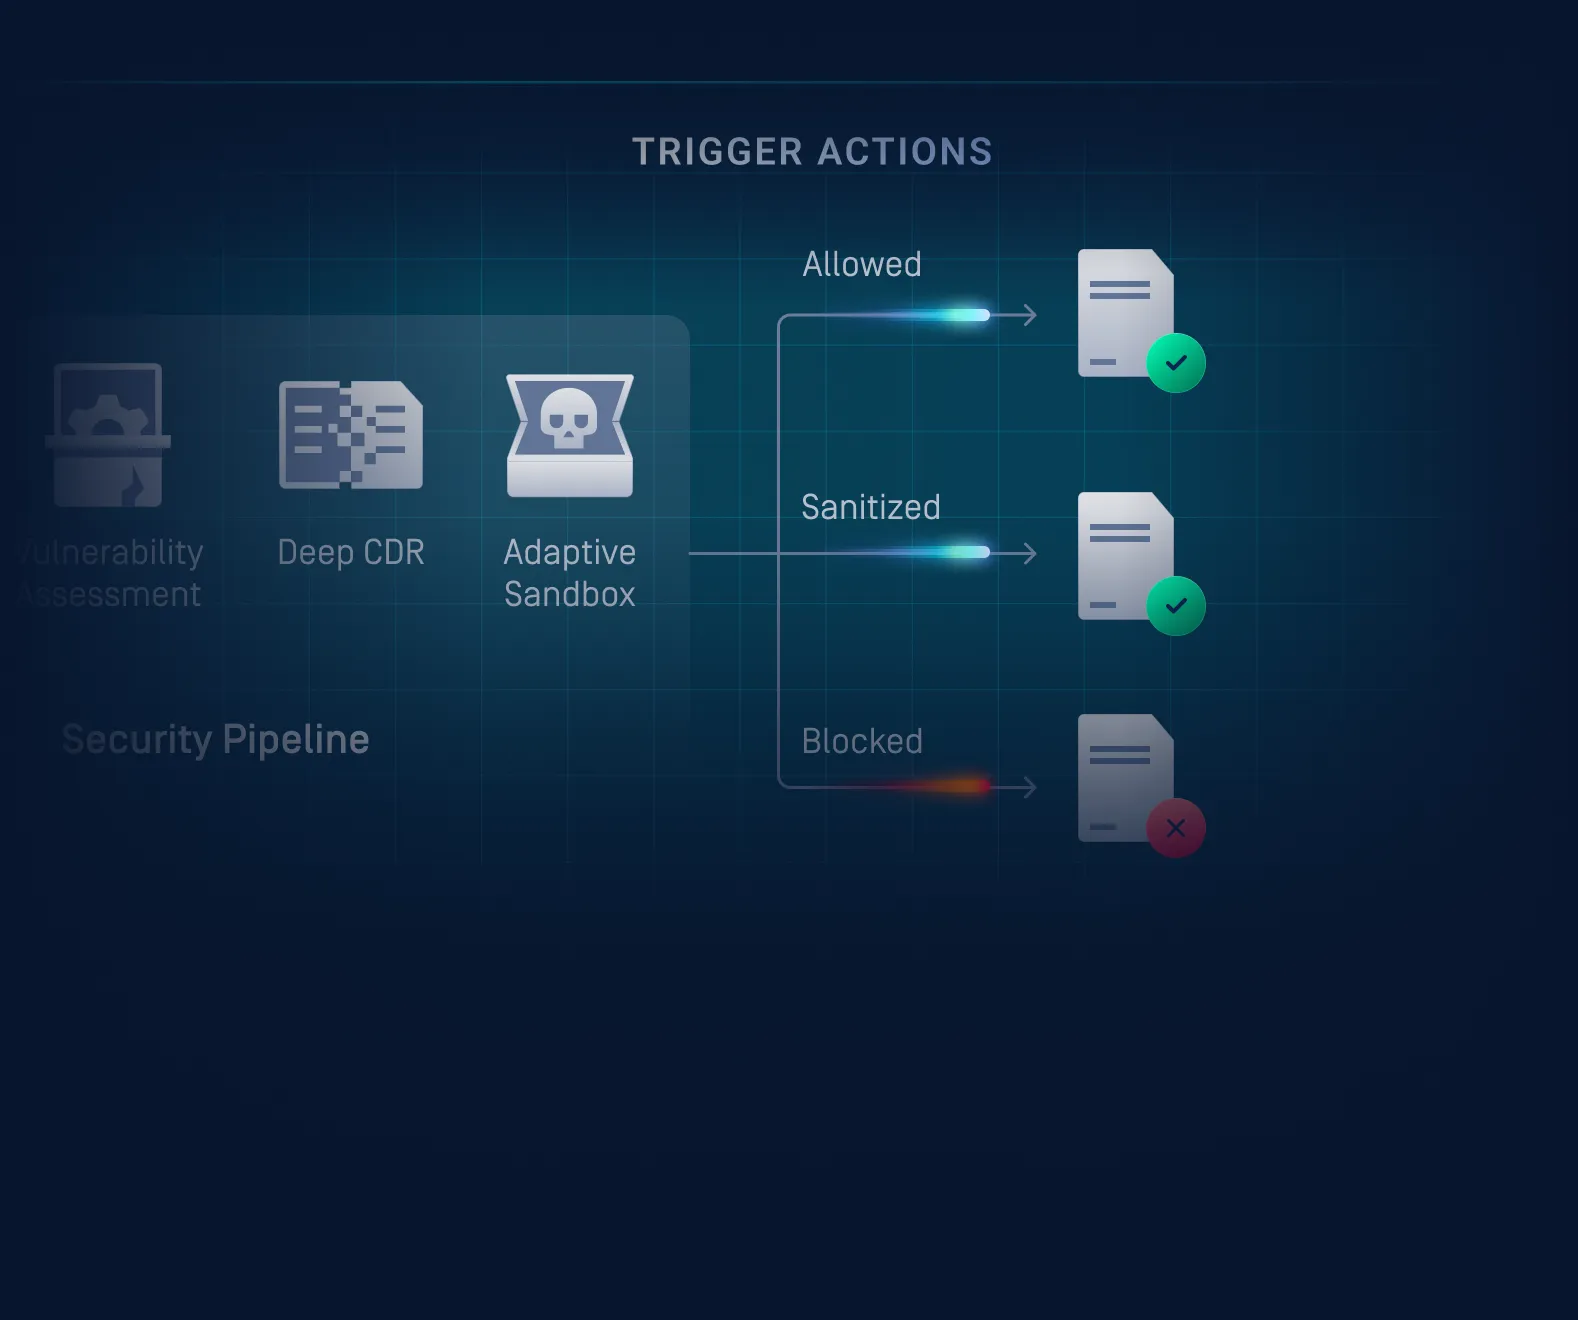
- ステップ4
評決を割り当て、 アクションをトリガーする
ファイルは、パイプラインから「許可」、「サニタイズ済み」、または「ブロック」の判定とともに排出されます。コピー、移動、削除の操作は、ポリシーに従って自動的に実行されます。主要なイベントが発生すると、指定された担当者に通知が送信されます。
Storage Security MetaDefender™Core を通じてファイル分析を実行します。利用可能な具体的な技術は、お客様がライセンスを取得しているMetaDefender Core のエンジンパッケージによって異なります。
主な機能とメリット
ご都合に合わせてファイルを検査する
ファイルの処理方法とタイミングを選択します。ファイルの到着と同時にリアルタイムで処理するか、オンデマンドで処理するか、あるいはスケジュールに従って処理するかを選択できます。スキャンの優先度は、処理の徹底度と利用可能なリソースのバランスを考慮して設定可能です。
結果に応じて自動的に対応する
ファイルは、スキャン結果に基づいて手動操作を必要とせずに処理および是正されます。ファイルを「許可」「クリーン化」「ブロック」のいずれに分類するかを定義し、それに応じてコピー、移動、削除の操作を自動化します。
重要な情報を見逃さない
ファイルのブロック、レポートの生成、ユーザー登録など、重要なイベントが発生すると、指定された担当者に自動通知が送信されます。MetaDefender Storage Security は、GUI および RESTful API(API )を通じて SIEM との連携もサポートしています。
既存のセキュリティインフラにシームレスに統合可能
MetaDefender Storage Security NetApp ONTAP と連携し、既存のワークフロー内でリアルタイムまたはオンデマンドのスキャンをサポートします。設定は、MetaDefender (Storage Security )のインターフェースを通じて管理されます。
機密データを悪意のある第三者の手に渡らないようにする
保存されたファイルは機密性の高いコンテンツがないか検査され、どのファイルに決済カード情報、医療情報、個人情報などの規制対象データが含まれているかについて詳細なレポートが作成されるため、組織はPCI、HIPAA、およびGDPRの要件を順守し続けることができます。
ワークロードに合わせてセキュリティを拡張する
デプロイメントは、変化するストレージ需要に合わせて拡張されるため、データ量が増加してもチームは一貫した保護を維持できます。Kubernetes やクラウドモデルは負荷に応じて自動的にスケールアップまたはスケールダウンしますが、標準および高度なデプロイメントは、ワークロードに合わせて手動で規模を調整します。
接続およびセットアップの要件
MetaDefender Storage Security 標準的なストレージユニットのセットアップでは、SMB(Server Message Block)プロトコルを使用してNetApp ONTAPストレージに接続します。これにはSMB 3.1.1(またはSMB3)が必要です。 あるいは、NetApp ONTAPに組み込まれたVscan機能を有効にして、ネイティブなプロトコルレベルのリアルタイムスキャンを行うこともできます。この場合、NetAppおよびOPSWAT コネクタをホストするマシンであるVscanServer が、WindowsServer 上で動作している必要があります。Storage Security 自体は、WindowsまたはLinux上で動作可能です。ストレージユニットを追加する前に、ストレージシステムでSMBが有効になっていること、および設定されたアカウントに必要な権限が与えられていることを確認してください。
SMBベースのストレージユニット
SMB 3.1.1(または SMB3)が必要です。file://、\\servername\pathToShare、//servername/pathToShare、および smb:// のパス形式に対応しています。
設定されたアカウントには、対象の共有フォルダに対する少なくとも読み取りおよび書き込み権限が必要です。Deep CDR™ テクノロジーやファイル修復アクションを使用するには、変更権限が必要です。
NetApp Vscanとのネイティブ統合
NetApp ONTAPに組み込まれたVscan機能を利用し、SMBポーリングに依存することなく、プロトコルレベルのリアルタイムスキャンを実行します。
セットアップの前に、NetApp ONTAP システムで Vscan を有効にする必要があります。また、NetApp およびOPSWAT コネクタをホストする VscanServer は、WindowsServer 上で実行されている必要があります。Storage Security 自体は、Windows または Linux 上で実行可能です。設定手順については、Vscan の有効化に関するドキュメントを参照してください。
NetApp ONTAP 統合がもたらすもの
リアルタイムファイル処理
ファイルは、アップロードされるとすぐにイベント駆動型の処理によって処理されるか、定期的なポーリング間隔を通じて新規到着が検出されます。
オンデマンドジョブとスケジュール済みジョブ
ジョブは、設定完了直後に実行するように設定することも、あらかじめ設定された時間に実行されるように設定することもでき、ポリシーに基づいた継続的な監視を実現できます。
ファイルベースの脆弱性評価
バイナリやインストーラーは、エンドポイントデバイス上で実行される前に、既知のアプリケーションの脆弱性を特定するために分析されます。
ポリシーに基づく判定とアクション
ファイルは、パイプラインから「許可」、「サニタイズ済み」、または「ブロック」の判定を受けて出力されます。コピー、移動、削除の操作は、あらかじめ定義された条件に従って自動的に実行されます。
NetApp Vscanとのネイティブ統合
NetApp ONTAPに組み込まれているVscan機能を有効にすると、SMBベースの接続に代わるリアルタイムのプロトコルレベルスキャンが可能になります。これには、NetAppおよびOPSWAT コネクタをホストするマシンであるVscan(Server )をWindows(Server )上で実行する必要があります。一方、Storage Security 自体はWindowsまたはLinux上で実行可能です。
コンプライアンス要件を確実にサポート
MetaDefender Storage Security 保存されたファイルをスキャンしてマルウェア、機密データ、脆弱性を検出することで、組織が幅広い規制要件を満たすのを支援し、HIPAA、GDPR、PCI-DSSなどの規制に対するコンプライアンス対策をサポートします。
よくある質問
MetaDefender Storage Security NetApp ONTAPに接続し、ファイルを解析してマルウェア、ゼロデイ脅威、機密データ、既知の脆弱性を検出し、組織のポリシーに基づいて自動的に是正措置を適用します。動作モードには、リアルタイム、オンデマンド、およびスケジュール実行があります。
この統合機能では、SMBプロトコル、具体的にはSMB 3.1.1(またはSMB3)が使用されます。セットアップを行う前に、NetAppシステムでSMBを有効にする必要があります。設定は、MetaDefender Storage Security ポータルの「Storage Units」で完了します。
2つの処理方式がサポートされています。1つは、特定のファイルイベントによってジョブがトリガーされる「イベント駆動型処理」、もう1つは、システムが一定間隔で新しいファイルの有無を確認する「ポーリング」です。また、オンデマンドジョブやスケジュールジョブも利用可能です。
利用可能な技術には、Metascan™Multiscanning (30種類以上のウイルス対策エンジン)、Deep CDR™ Technology(200種類以上のファイル形式)、Proactive DLP™(機密データの管理)、Adaptive Sandbox (ゼロデイ攻撃の分析)、およびFile-Based Vulnerability Assessment が含まれます。
はい。NetApp ONTAPに組み込まれているウイルススキャン機能であるVscanはサポートされています。これを実行するには、NetAppおよびOPSWAT コネクタをホストするVscanServer が、WindowsServer 上で動作している必要があります。MetaDefender Storage Security 自体は、WindowsまたはLinuxのいずれでも動作します。セットアップの手順については、公式ドキュメントに記載されています。
ファイルには、「許可」、「サニタイズ済み」、「ブロック」の判定が下されます。コピー、移動、削除の操作は、あらかじめ定義された条件に基づいて自動的に実行されます。Deep CDR™ テクノロジーは、該当する場合、フラグが立てられたファイルをサニタイズすることができます。
はい。NetAppに加え、MetaDefender (Storage Security )は、SMB共有、NFS、SFTP、Amazon S3およびS3互換ストレージ、Azure BlobおよびAzure Files、GoogleCloud 、Box、OneDrive、SharePoint(オンラインおよびオンプレミス)、Microsoft Teamsなど、幅広いストレージに接続できます。
これはデプロイメントモデルによって異なります。Kubernetes やクラウド環境でのデプロイメントでは、ワークロードの変動に応じて SLA 要件を満たすよう、スケールアップまたはスケールダウンが自動的に行われます。標準のシングルインスタンスおよび高度なデプロイメントでは、予想される負荷に合わせて手動でサイズ設定を行い、プロビジョニングすることでスケール調整を行います。いずれの場合も、ワークロードの拡大に伴い、一貫した保護と運用上の回復力を維持することが目的です。
参考資料

MetaDefender Storage Security NetAppパンフレット
MetaDefender Storage Security パンフレット

NetApp ONTAP ストレージを追加する

Vscan | 有効にする方法
0件です。もう一度お試しください。
