「設計上は信頼できない、テストによって実証される」:Deep CDR™バリデーションの内部
AIの普及により、企業内でやり取りされるファイルの数は増加しており、安全なファイルと悪意のあるファイルを区別することがますます困難になっています。機密ネットワークや機関間のファイル交換において信頼されているDeep CDR 技術は、両者を区別する必要がありません。この技術は、作成者が誰であれ、作成元が何であれ、すべてのファイルを信頼できないものとして扱います。
OPSWAT の製品担当副社長であるジョージ・プリチチ氏と共に、Deep CDR の技術が社内でテストされるだけでなく、諜報機関や防衛機関が求める基準に基づいてどのようにテストされているか、また、侵入テストや専門のマルウェア対策テスト機関(AV-Comparativesによる最新の評価を含む)を通じて、いかに独立した検証が行われているかをご確認ください。本セッションを通じて、あらゆるCDRベンダーを同じ基準で評価するための枠組みを習得していただけます。
このアプローチの背景となった本を読んでみてください
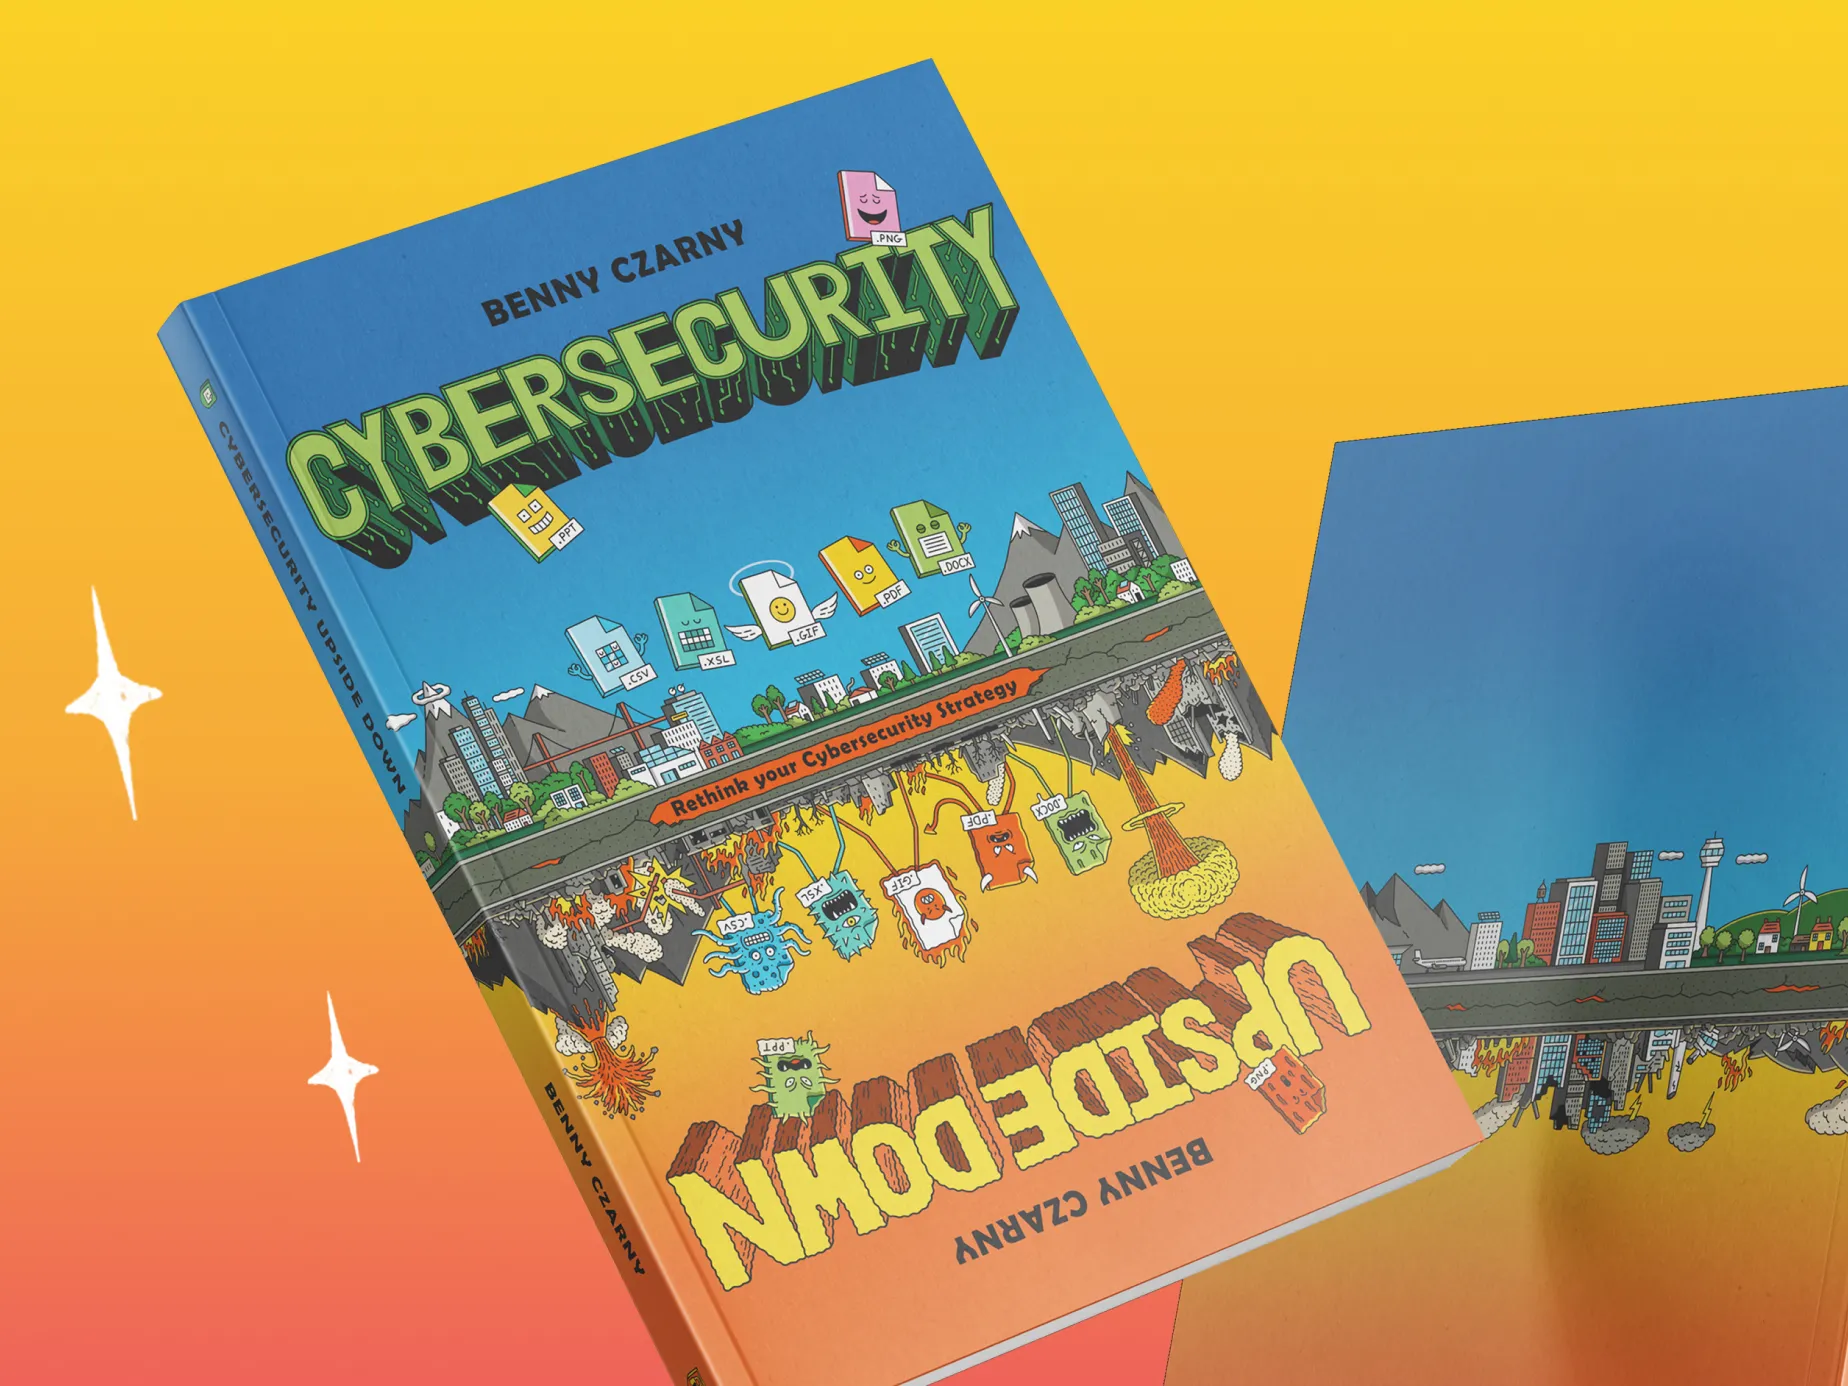
『Cybersecurity Upside Down』(OPSWAT の創業者兼CEO、ベニー・チャーニー著)では、Deep CDR™テクノロジーが基盤とする「予防第一」の考え方について解説されており、これはAV-Comparativesによって独立して検証されたものです。このウェビナーの理解を深めるのに最適な入門書です。
AV-Comparativesの調査結果
AV-Comparativesは、独自に評価手法を策定し、評価を実施し、独自の結論を導き出しました。テストは、Deep CDR™テクノロジーが実際の攻撃シナリオにどのように対応するか、対応するファイル形式の種類、および復元されたファイルが引き続き使用可能かどうか、という3つの分野にわたって行われました。ここでは、ウェビナーで取り上げられる内容をご紹介します。
今日の最も手強い攻撃に対するテストを実施
AIを活用した悪意のあるコンテンツから、マクロ、埋め込み実行ファイル、ネストされたアーカイブに至るまで、Deep CDR テクノロジーは、ファイル経由のあらゆる主要な攻撃シナリオにおいて評価され、AV-Comparativesの最新テストで100%の除去率を達成しました。ウェビナーで、その実力をぜひご確認ください。
企業内のあらゆるファイル形式に対応
Office文書、PDF、画像、アーカイブファイル、そしてチームが日常的にやり取りしているあらゆる形式のファイルに対し、再帰的なサニタイズ処理が施され、その結果はテスト対象となったすべてのファイル形式で一貫して確認されました。このウェビナーでは、その結果を詳しく解説します。
ファイルを破損させずにセキュリティを確保する
脅威を取り除くだけでは作業の半分に過ぎず、ファイルが正常に動作するかどうかが重要です。復元されたファイルは、ユーザーが頼りにしているレイアウト、書式、表、数式、構造が維持され、引き続き使用可能でした。このウェビナーでは、具体的にどのような忠実度が維持されたのか、そしてその理由について詳しく解説しています。