2021年、ラザラス・グループは、悪意のあるVisual Studioプロジェクトを用いてセキュリティ研究者を標的にした。2024年には、タイポスクワッティングの手法を用いてPyPIに悪意のあるパッケージを仕込んだ。そして、少なくとも2025年3月から継続しているキャンペーンでは、同グループはエッジ・グループ、IITカンプール、エアバスを装ったスピアフィッシングの手口へと移行し、航空宇宙・防衛関連組織を標的にしている。
配信のラッパーは変化しても、その根底にある戦略は変わらない。このグループの「Comebacker」バックドアのすべての亜種は、同じ侵入経路、すなわちユーザーが自ら開いて信頼するファイルに依存している。ENKIによる最近の分析では、この最新のComebacker亜種について詳述するとともに、重要な技術的進化が明らかになっている。
このドロッパーは、以前のバージョンで使用されていたRC4やHC256暗号の代わりに、独自のXOR/ビットスワップアルゴリズムを採用するようになった。ローダーの各段階ではChaCha20暗号化に移行している。また、コマンド&コントロール通信は初めてAES-128-CBCで暗号化されるようになり、以前の亜種では傍受されやすかった平文通信は廃止された。
これらの変更はいずれも、シグネチャベースの検知を回避することを目的としており、そもそも悪意のあるファイルがユーザーに到達しなければ、いずれも無意味なものとなります。機密プログラム、ITAR規制対象データ、あるいはミッションクリティカルなOTシステムを扱う組織にとって、たった1台のワークステーションが侵害されるだけで、サプライチェーン上のインシデントへと波及する恐れがあります。
本記事では、Comebackerの感染経路の仕組み、従来の防御策がなぜこれに対処しづらいのか、そしてメールゲートウェイやリムーバブルメディアの境界、およびその間のあらゆる侵入ポイントで「予防を最優先とするファイルセキュリティ」を適用することで、ペイロードがどれほど難読化されていても脅威を無力化できる仕組みについて解説します。
ファイル経由の攻撃が境界防御をどのように回避するか
ラザルス・グループのような国家系攻撃主体が電子メールやリムーバブルメディアを悪用するのは、航空宇宙・防衛関連組織がネットワーク間でファイルを転送する際、これらの手段に依存しているためだ。Comebackerが検知されにくい理由は、ファイルが受信された後の動きにある。最初の文書は一見正当なものに見えるが、一度開かれると、検出を回避するように設計された多段階の実行チェーンが起動する。
カムバック型キャンペーンの主な侵入経路
サプライヤー契約、プロジェクトの進捗報告、または請求書に偽装されたマルウェア付き添付ファイル。ENKIは、少なくとも2025年3月から活動しているキャンペーンにおいて、Edge Group、IITカンプール、およびエアバスを装った4つの.docx形式の囮文書を特定した。
ソフトウェアの更新やメンテナンス作業などの日常業務において、エンジニアリングや製造ネットワークに持ち込まれた、ウイルスに感染したUSB やポータブルディスク。
VBAマクロは、独自のXOR/ビットスワップアルゴリズムを使用して、説得力のあるおとり文書と共にローダーを復号化する。ローダーはChaCha20を用いて複数の暗号化された段階を経由して展開される。最終的なバックドアは完全にメモリ上で動作するため、エンドポイントツールが検出できるような痕跡をディスク上に残さない。
バックドアが本拠地に通信を送る段階までには、すべてのコマンド&コントロール通信はAES-128-CBCで暗号化され、通常のHTTPS通信に紛れ込んでしまいます。従来の境界防御ツールでは、ユーザーが文書を開いて暗号化されたWebトラフィックを生成する様子を検知しますが、その一連の動作からはアラートがトリガーされることはありません。
ラザラス・グループは、異なる暗号化方式(あるチェーンではChaCha20、別のチェーンではHC256)を採用した並行する亜種を展開しており、バックドアの機能は同一です。一方のために作成された検知シグネチャでは、もう一方を検知できません。これが、検知のみに依存することの根本的な問題です。攻撃者は、これを回避するためにペイロードを意図的に設計しているのです。
マルウェアが実行される前に無力化する
では、検知を回避するために特別に設計された脅威に対して、どう対処すればよいのでしょうか。一つの選択肢は、検知レイヤーやエンジン、シグネチャ、行動ルールをさらに追加することです。これはある程度有効ですが、攻撃者はすでに、そのモデルを回避するようにマルウェアを設計しています。もう一つの選択肢は、ファイルを危険なものにしている要素を取り除くことです。これこそが、OPSWATテクノロジーを支える運用ロジックなのです。
電子メールやリムーバブルメディアなどを通じて環境内に持ち込まれるすべてのファイルは、まず Multiscanning処理されます。この処理では、30種類以上のマルウェア対策エンジンが並行して動作し、シグネチャベースの検出とヒューリスティック分析、機械学習を組み合わせています。単一のエンジンでは見逃されてしまう可能性のある新しいComebackerの亜種であっても、30種類以上のエンジンがすべて見逃してしまう確率は大幅に低下します。
しかし、検出範囲がどれほど広範であっても、結局のところ悪意のあるものを認識することに依存しています。Deep CDR™ テクノロジーは、ペイロードそのものを特定しようとはしません。その代わりに、ペイロードの実行を可能にする条件を取り除きます。この予防層は、マクロ、スクリプト、埋め込まれた実行ファイル、隠しオブジェクトなど、ファイル内のアクティブな要素を削除します。その後、クリーンで利用可能な状態のドキュメントを再構築します。この処理は 200 種類以上のファイル形式に対応しており、数ミリ秒で完了します。
カムバックアタックにおけるDeep CDR™テクノロジー
Deep CDR™テクノロジー導入前 | ディープCDR™テクノロジーの後に |
|---|---|
VBAマクロがローダーチェーンを起動する | マクロが削除されました |
埋め込まれた実行ファイルが、多段階のペイロードを展開する | 実行ファイルが削除されました |
おとり文書のコンテンツ(テキスト、書式、画像) | 実行ファイルが削除されました |
この技術を活用することで、危険な要素は排除され、有用なコンテンツのみが残されます。ローダー、暗号化段階、およびメモリ内のバックドアは、実行される余地がありません。しかし、すべてのファイルを無害化できるわけではありません。特に航空宇宙、防衛、重要インフラの環境においては、実行ファイル、インストーラー、および特定の規制対象文書は、そのままの状態で残しておく必要があります。こうしたファイルに対しては、別の種類の検査が必要となります。
駆除できない、隠蔽性の高いファイルベースの脅威の検知
無傷のまま通過させる必要があるファイルについては、MetaDefender Adaptive Sandbox 、エミュレーションベースの脅威検知による動作分析Sandbox 。シグネチャや静的検査に頼るのではなく、ファイルの実行中の動作を監視することで、隠れた悪意のある活動を検知します。
ENKIの分析によると、ラザルス・グループはマルウェアに環境認識機能を組み込んでおり、仮想マシンを検知・回避するために設計された遅延起動や回避技術を利用している。完全な仮想マシンを起動するのではなく、 Adaptive Sandbox は命令レベルで実行をエミュレートするため、マルウェアが検知可能な痕跡を残すことなく分析を行うことが可能になります。
VMベースのサンドボックスとエミュレーションベースのサンドボックス
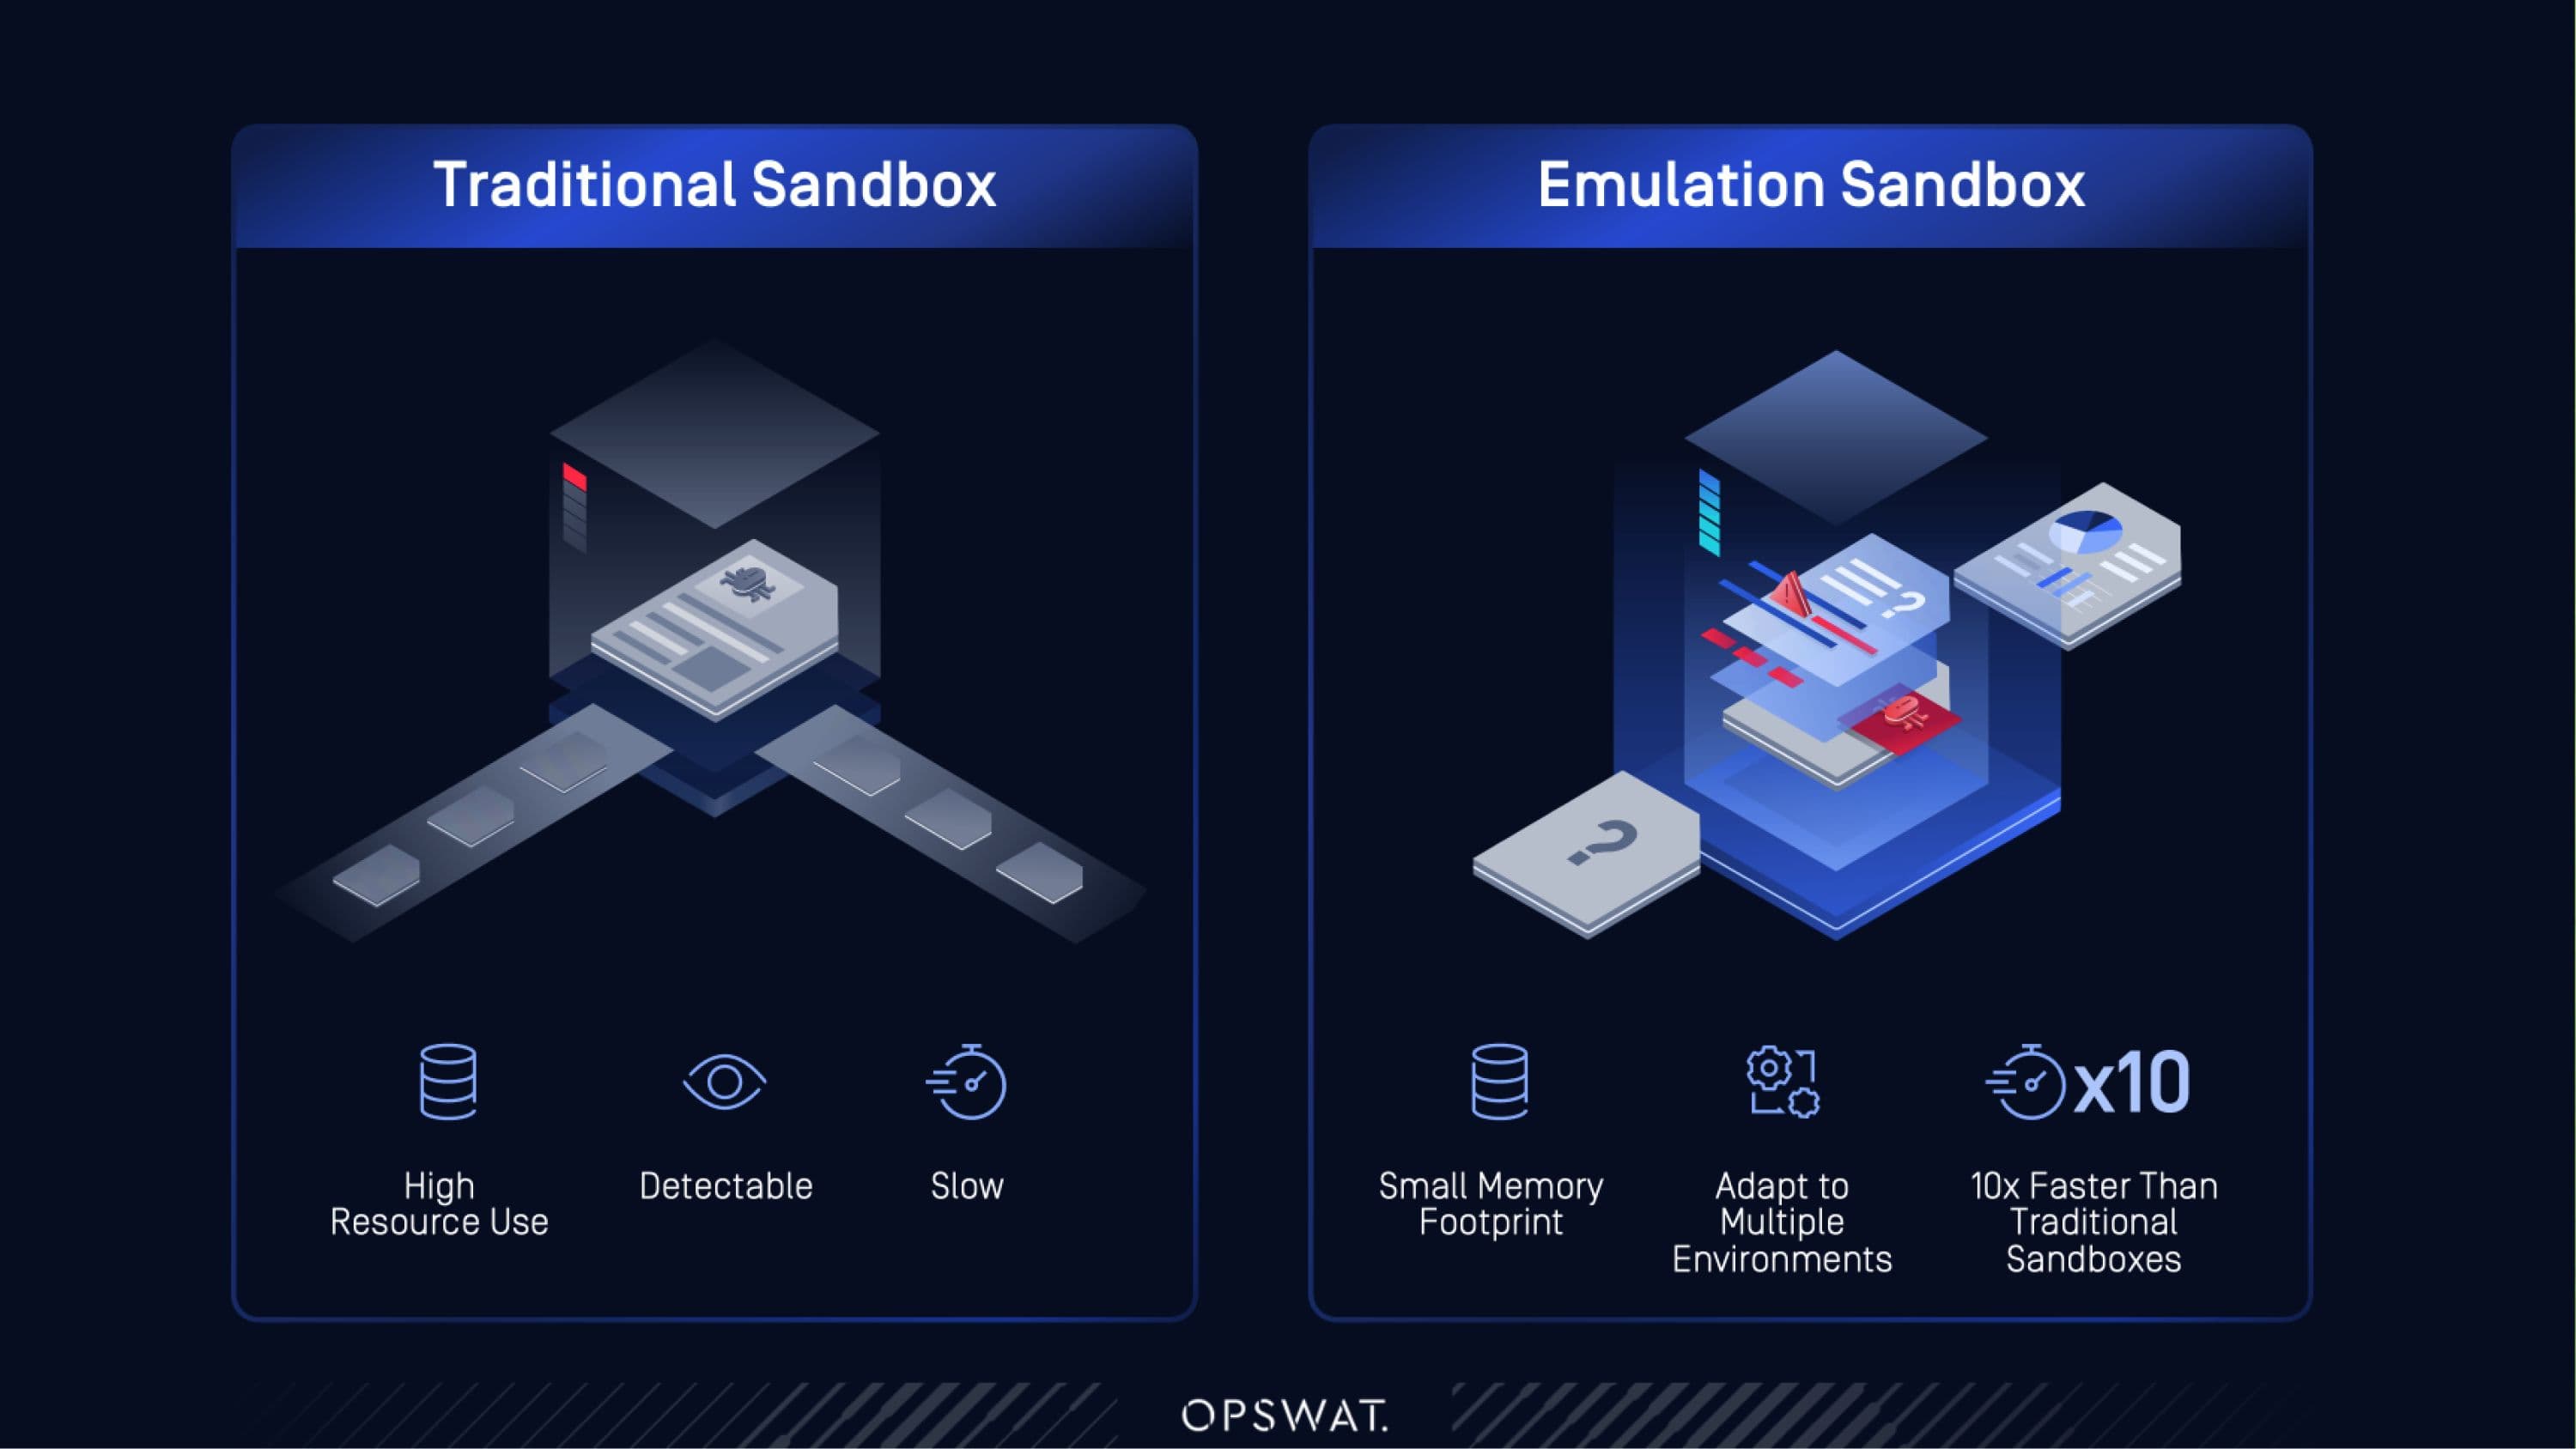
VMベースのサンドボックス | エミュレーションベースのAdaptive Sandbox |
|---|---|
アンチVMチェックで検出可能 | フィンガープリントを特定できるVMアーティファクトはありません |
リソースを大量に消費し、判決の言い渡しに時間がかかる | わずか数秒で、最大10倍効率的な評決が可能に |
新しい回避テクニックに対応するための調整が必要 | 手動での調整なしに、VM対策、デバッグ対策、および時間ベースの回避策を無効化します |
処理量が多い環境における処理能力の制限 | 高スループットなファイル分析向けに設計されています |
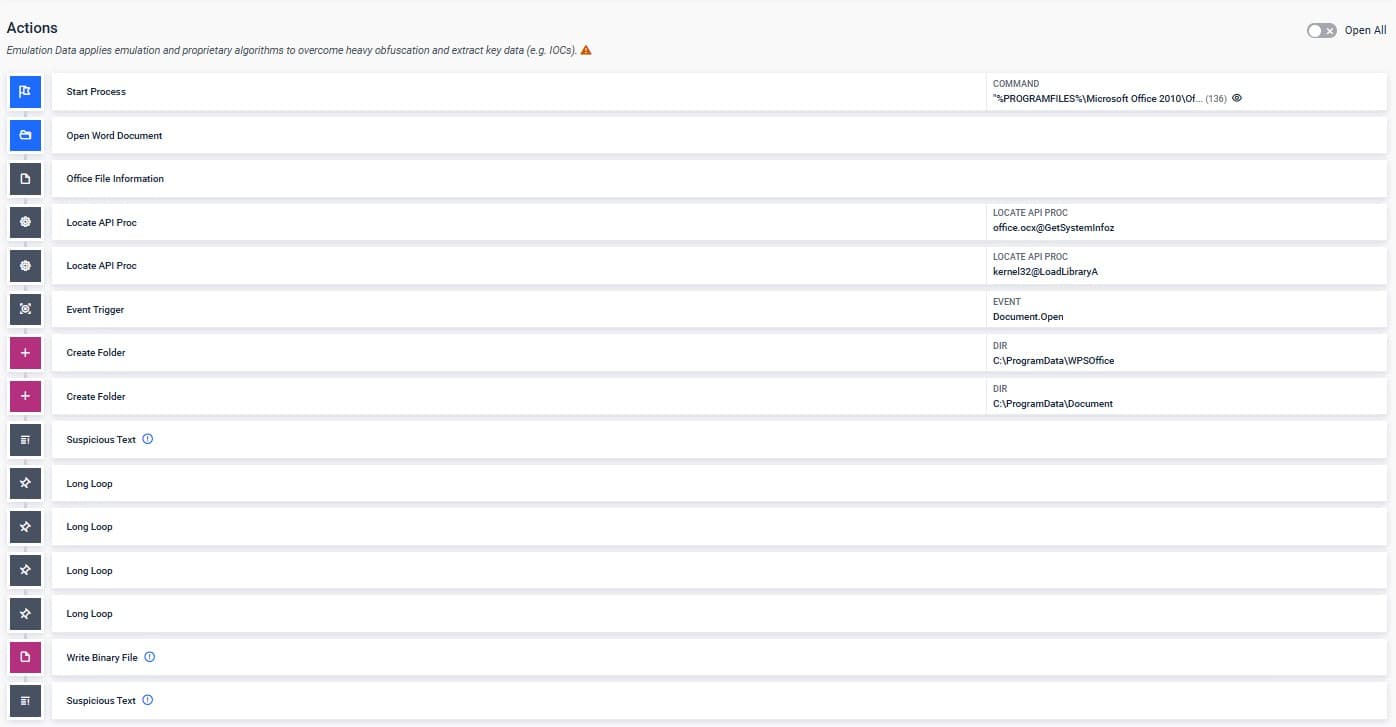
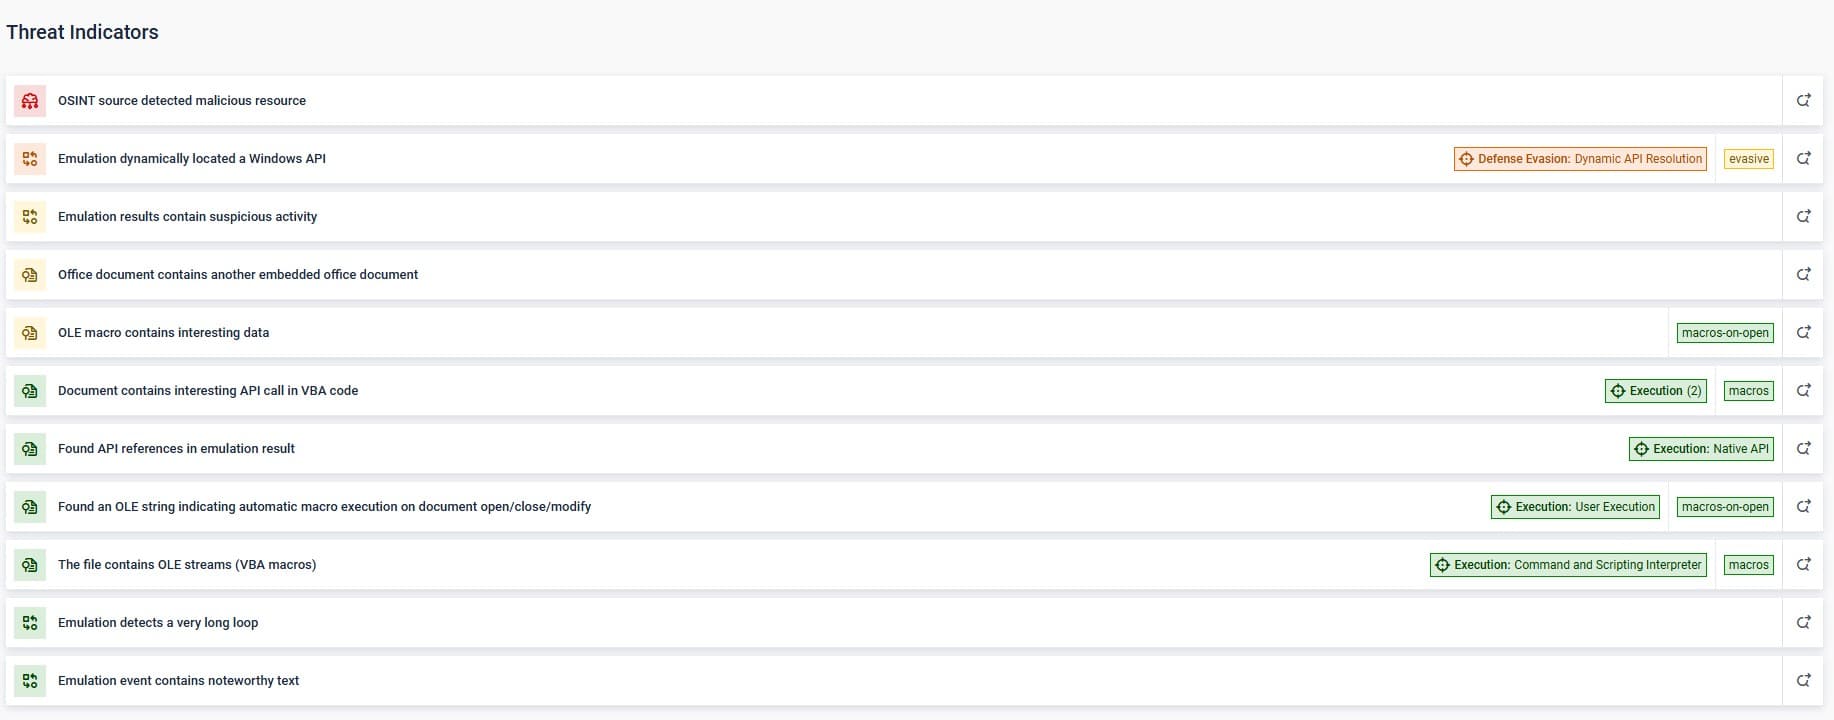
分析中、Adaptive Sandbox 、ファイルシステムの動作、プロセスへの注入の試み、レジストリの変更、ネットワーク通信などの実行時の挙動をSandbox 。これらは、Comebackerのローダーチェーンが生み出すパターンであり、具体的には、スタートアップフォルダ内の永続化用ショートカット、rundll32の実行、および暗号化されたC2ビーコン送信などが挙げられます。
Adaptive Sandbox 多層構造のペイロードを展開し、シグネチャベースのツールでは検出できない隠れたIOCを明らかにします。分析結果はMITRE ATT&CKのテクニックと照合され、実用的な脅威インテリジェンスとしてプラットフォームにフィードバックされるため、迅速な意思決定とより効果的な脅威ハンティングが可能になります。
統合型検知による「ピラミッド・オブ・ペイン」への対応
Comebackerの進化は、「Painのピラミッド」と完全に一致しています。これは、攻撃者が変更するのに要するコストの大小に基づいて脅威指標をランク付けする枠組みであり、最下層のハッシュ(変更が容易)から最上層のTTP(書き換えに多大な開発労力を要する)までが位置づけられています。Lazarus Groupは、2021年以降、既知のすべてのComebackerキャンペーンにおいて、変更コストの低い指標をローテーションさせてきました。
「カムバック」が「苦痛のピラミッド」にマッピングされた
苦痛のピラミッド・レベル | カムバックの例 |
|---|---|
ハッシュ値 | 各ドロッパーおよびローダーの段階ごとに固有のSHA256ハッシュ |
IPアドレス/ドメイン名 | キャンペーンごとにC2ドメインが変更された:hiremployee[.]com、birancearea[.]com。office-theme[.]com上でホストされているステージングインフラストラクチャ |
ネットワーク/ホスト関連のアーティファクト | 以前の平文通信に代わり、AES-128-CBCで暗号化されたC2トラフィックが使用されるようになった。また、スタートアップフォルダに永続化用のショートカットが書き込まれている。 |
ツール | ローダーの各段階でRC4からHC256、ChaCha20へと暗号化方式が移行する;ドロッパー内に独自のXOR/ビットスワップアルゴリズムを実装 |
TTPs | 悪意のある文書を用いたスピアフィッシング(T1566.001)、リフレクティブコードローディング(T1620)、暗号化されたC2ビーコン通信(T1573.001)、rundll32を介したシステムバイナリのプロキシ実行(T1218.011) |
下段の行を変更するのに、ラザラス・グループは数時間から数日かかっていると思われる。一方、ローダーのアーキテクチャや実行パターンを書き換えるには、さらに多くの時間がかかる。下段の行のみに焦点を当てた検知戦略は、まさに同グループが望む通りの展開に踊らされることになる。ChaCha20鍵のシグネチャを1つ作成するたびに、彼らは新たな鍵を生成してくるのだ。
Sandbox から統合型検知Sandbox
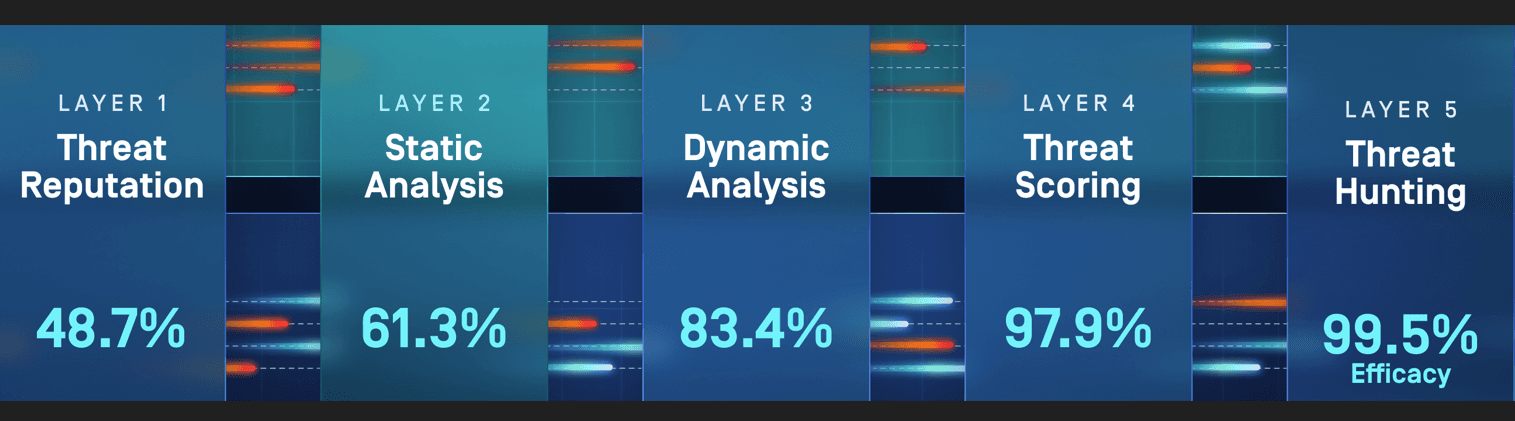
前のセクションでは、Adaptive Sandbox Comebacker の実行時の挙動をどのようにSandbox 説明しました。MetaDefender 、その機能を拡張し、「Pyramid of Pain」全体に対応する統合パイプラインとして、すべてのファイルを段階的に深くなる 4 つのレイヤーで処理します。
レイヤー1、脅威レピュテーション:ファイルのハッシュ、IPアドレス、ドメインを500億件以上のインジケーターと照合します。既知のComebackerインフラストラクチャや、過去に確認されたサンプルは即座にブロックされます。
レイヤー2、静的解析:Predictive Alin AIは、実行前に構造的および動作的なファイル指標を分析し、シグネチャや実行テストを必要とせずに、ミリ秒単位で悪意の有無を予測します。Comebackerドロッパーに対しては、実行前に高信頼度の判定を下すことができ、判定が不確実なファイルについては動的解析へと移行します。
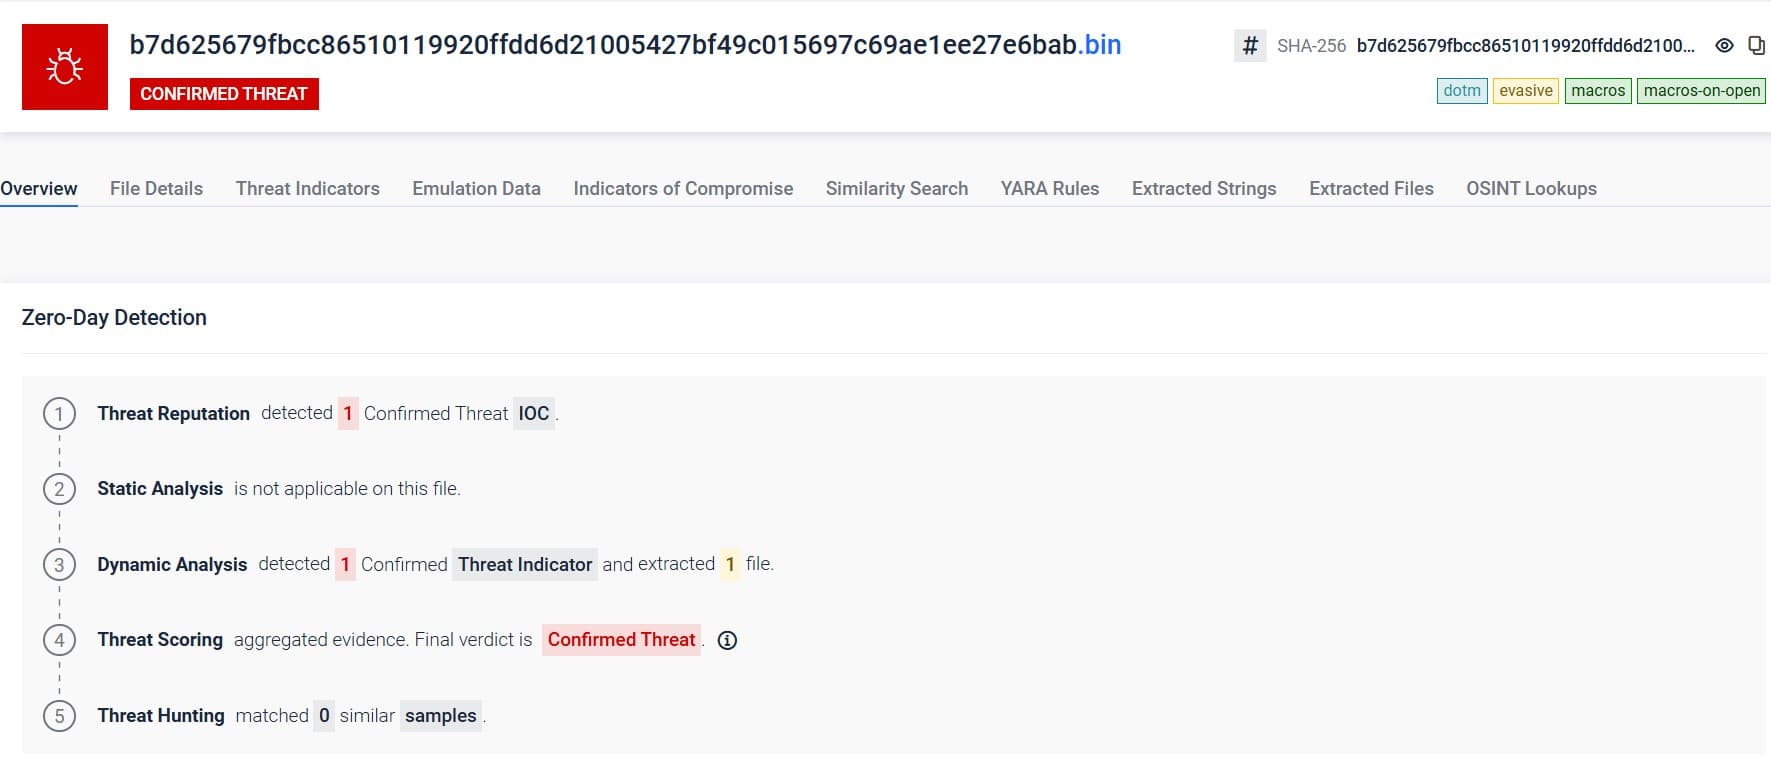
レイヤー3、動的解析:未知のサンプルをAdaptive Sandbox の命令レベルエミュレーションにエスカレーションし、多段階のローダーチェーン、復号ルーチン、およびrundll32の実行を明らかにします。新たに発見されたIOCは自動的にレイヤー1にフィードバックされ、その後のファイルに対する検知精度が向上します。
レイヤー4、脅威スコアリング:行動シグナルを相互に関連付け、持続メカニズム、プロセスインジェクション、C2アクティビティを総合的に評価して、信頼度に基づくリスクスコアを割り当てます。ここでは、使用されている暗号方式にかかわらず、ComebackerのC2サーバーへの暗号化されたビーコン通信が検出されます。
レイヤー5、脅威ハンティング:1億件以上の分析済みサンプルを対象に機械学習による類似性検索を行い、暗号化方式が完全に変更されていたにもかかわらず、2025年の亜種を2021年および2024年の「カムバック」キャンペーンと結びつけました。ラザルス・グループにローダーのアーキテクチャと実行モデルの放棄を強いることは、新しいファイルハッシュを追跡することとは根本的に異なる種類の圧力となります。
Predictive Alin AIによる実行前インテリジェンス
すべてのファイルに対して完全な動作解析を行う必要はありません。処理量が多い環境では、未知のファイルをすべてサンドボックスに送信すると、スループットに負荷がかかります。MetaDefender Aetherのレイヤー2「静的解析」は、Predictive Alin AIを活用して、ファイルがサンドボックスに到達する前に実行前の判定を下すことで、この課題を解決します。
Predictive Alin AI uses machine learning to analyze structural and behavioral indicators of executables without detonation. Verdicts arrive in under 50 milliseconds at P90 and in under 100 milliseconds at P99. Early testing shows 90% detection on executable files with 0.1% false positives. The engine runs online or offline with identical performance, making it deployable in the same air-gapped environments where Comebacker-style threats are most consequential.
2つの主要な関連能力
- ゼロデイ予測:レイヤー2は、シグネチャベースのエンジンでは検出できない、これまでに確認されていない脅威を特定し、高リスクの実行可能ファイル形式(PE、ELF、Mach-O、PDF)が実行される前に評価を行います。対応ファイル形式の拡充は、今後の計画に含まれています。
- Reducing sandbox load: Files that Layer 2 clears with high confidence proceed without sandbox analysis. The files it flags continue to Layer 3 - Dynamic Analysis - preserving sandbox capacity for files that genuinely need deep behavioral inspection.
脅威が受信トレイに到達する前にメールゲートウェイを保護する
Comebackerはメールを介して侵入します。このマルウェアの誘引文書は、受信トレイに届き、開封されるように設計されています。悪意のある添付ファイルが届かなければ、感染の連鎖は始まりません。MetaDefender Cloud Security™は、Microsoft 365およびGoogle Workspaceと連携し、メッセージがユーザーに届く前にスキャンとクリーンアップを行います。メールの送信フローに沿って動作するため、脅威は配信される前に阻止されます。
3層保護
- 添付ファイル:ファイルはMetascan™Multiscanning Deep CDR™テクノロジーによって処理されます。VBAマクロが埋め込まれたComebacker .docxファイルは、受信者が閲覧する前にマクロが削除され、再構築されます。
- リンク:URLを解析・書き換え、フィッシングページやコマンド&コントロールへのリダイレクトをブロックします。
- ポリシーの適用:不審なメッセージは、組織のルールに基づいて自動的に隔離、無害化、または上位の担当者にエスカレーションされます。
セキュリティチームにとって、その効果は即座に現れます。ユーザーに届く悪意のあるメールが減れば、アラートの数も調査件数も減り、対応に費やす時間も短縮されます。これにより、チームはより優先度の高い脅威への対応に注力できるようになります。
リムーバブルMedia エアギャップネットワークの保護
USB やポータブルUSB 、外部システムと制御ネットワークをつなぐ架け橋となるため、転送されるファイルの一つひとつが潜在的な侵入経路となり得ます。MetaDefender およびMetaDefender Media 、こうした境界に安全なチェックポイントを設けます。
リムーバブルメディア上のファイルが機密環境に持ち込まれる前に、Metascan™Multiscanning Deep CDR™ テクノロジーを用いてスキャンとクリーンアップが行われます。これにより、電子メールゲートウェイで採用されているのと同じ保護機能が物理メディアにも適用されます。埋め込まれたマクロや段階的に展開されるペイロードを利用した悪意のある文書は、標的となるシステムに到達する前に無力化されます。
運用環境には、メディアの多様性というさらなる課題があります。本キオスクは、USB、USB、SDカード、光学メディア、旧式フォーマットなど20種類以上のメディアに対応しており、旧式の技術が依然として使用されている環境でも、一貫したセキュリティ対策を実施できます。
この仕組みが効果を発揮するのは、徹底した運用があるからこそです。ファイルが検査を通過すると、デジタル署名が付与されます。エンドポイントにOPSWAT Media Agentは、この署名がないリムーバブルメディアをすべてブロックします。スキャンUSB 、単純に動作しません。
一元化されたポリシーがプロセスを統合します。MetaDefender 、すべてのメディアワークフローにおいて隔離ルール、デバイス制限、監査ログの記録を徹底し、エアギャップ環境に持ち込まれるすべてのファイルが検査、検証、記録されることを保証します。NERC CIP、NIST 800-53、またはISA/IECの要件に基づいて運用する組織にとって、このレベルの制御は不可欠です。これにより、環境に入るすべてのファイルが検査され、許可されたという検証可能な証拠が提供されます。
あらゆるファイルの境界を越えた統合的な予防
The technologies described in the previous sections, multiscanning, Deep CDR™ Technology, sandboxing, email security, and kiosk enforcement, are most effective when they operate under a single policy framework. MetaDefender Core™ provides that foundation.
このプラットフォームは、クラウドメールゲートウェイからリムーバブルメディアのチェックポイント、ネットワーク経由の転送に至るまで、あらゆるファイルの流入ポイントにおけるポリシー、テレメトリ、および適用を一元管理します。セキュリティチームは、各制御を個別に管理するのではなく、ファイル処理ルールを一度定義するだけで、あらゆる場所で一貫して適用することができます。
MetaDefender Coreによって実現される3つの重要なワークフロー
- 一貫したファイルポリシー:ファイルが環境にどのように取り込まれるかに関わらず、同じスキャンおよびクリーンアップのルールが適用されます。
- 自動修復:Sandbox レピュテーションデータに基づき、手動による介入なしにブロック、隔離、または解放の決定が行われます。
- コンプライアンスおよびフォレンジック対応:IOC(侵害指標)と監査ログは、レポート作成や調査のためにSIEMプラットフォームにエクスポートされます。
この統合的なアプローチにより、個々の制御手段間のギャップが解消されます。ある境界で疑わしいファイルに対するサンドボックス判定の結果は、他の境界における類似ファイルの処理方法に即座に反映されます。その結果、検知速度が向上し、アナリストの作業負荷が軽減されるほか、連携が取れていない隙間を悪用したファイルが侵入する機会も減少します。
カムバック者が二度と戻ってこないようにする
Lazarus Groupは、暗号化方式、ローダーチェーン、配信手法を進化させ続けるでしょうが、容易に変更できないのが、侵入の入り口としてファイルに依存しているという点です。MetaDefender 、電子メール、リムーバブルメディア、ネットワーク転送など、あらゆるファイルの境界において予防対策を徹底します。
Multiscanning また、Deep CDR™ テクノロジーは、脅威が実行される前にこれを無力化します。MetaDefender Aetherの5層からなる検出パイプラインは、レイヤー2でPredictive Alin AIの静的解析を採用しており、安全に除去できない部分を明らかにします。これは「Pyramid of Pain」の全領域にわたって機能し、分析を行うたびに防御を強化する知見を生み出します。
Layer 2の事前実行静的解析機能は、境界線におけるゼロデイ攻撃をミリ秒単位で阻止し、最も保護が必要なファイルのためにサンドボックスの処理能力を確保します。MetaDefender Core は、これらの制御機能が統一されたポリシーフレームワークの下で動作することを保証します。
「Comebacker」や今後出現する攻撃キャンペーンに対して、真に問われるべきは、防御システムが最新の亜種を検知できるかどうかではなく、そもそも悪意のあるファイルがユーザーに到達してしまうかどうかです。OPSWAT お客様の環境全体で予防策を徹底するためにどのようにOPSWAT については、専門家にお問い合わせください。
よくある質問
「Lazarus Comebacker」バックドアとは何ですか?
「Comebacker」は、北朝鮮と関連する「Lazarus Group」に結びつけられているバックドアです。2021年以降、悪意のあるVisual StudioプロジェクトやタイポスクワッティングされたPyPIパッケージを経て進化を続け、現在では航空宇宙・防衛関連組織を標的としたスピアフィッシングの餌として利用されています。各亜種は暗号化方式や配布方法を変更していますが、ユーザーが opening して信頼してしまうファイルという、同じ侵入経路に依存しています。
なぜシグネチャベースの防御策は「カムバック」に対して苦戦するのでしょうか?
ラザラス・グループは、異なる暗号アルゴリズム(あるチェーンではChaCha20、別のチェーンではHC256)を用いた並行する亜種を運用しており、これらは同一のバックドア機能を実現しています。ある亜種向けに作成されたシグネチャでは、もう一方の亜種を検知できないため、既知のパターンのみに基づいて構築された検知システムは、同グループが再コンパイルを行う速度に追いつけなくなってしまいます。
MetaDefender の「エーテル」は、これまでに例のない「カムバック」型の脅威をどのように検知するのでしょうか?
MetaDefenderAetherは、すべてのファイルを「脅威レピュテーション」、「静的解析(Predictive Alin AI)」、「動的解析(Adaptive Sandbox )」、「脅威スコアリング」、「脅威ハンティング」という5つの層を通じて処理します。Predictive Alin AIは、実行前にミリ秒単位でファイルの危険性を判定し、安全か危険かを判断します。判定が不確実な場合は、命令レベルのエミュレーションに進み、静的解析だけでは見逃されてしまうローダーチェーン、復号ルーチン、C2動作などを明らかにします。
Predictive Alin AIは、Deep CDR™テクノロジーやサンドボックスが脅威を検知する前に、その脅威を阻止することができるのでしょうか?
はい。MetaDefender のAetherパイプラインにおけるレイヤー2として、Predictive Alin AIは、実行や起動の前に、ファイルの構造的および行動的な指標を分析します。信頼度の高い悪意のあるファイルは実行前にブロックされ、信頼度の高い正常なファイルは不要なサンドボックス分析をスキップできるため、真に詳細な行動分析を必要とするファイルのためにサンドボックスの処理能力を確保できます。
このアプローチは、エアギャップ環境や機密環境でも有効でしょうか?
はい。Predictive Alin AIは、オンラインでも完全オフラインでも、一貫したパフォーマンスを発揮します。MetaDefender また、Aether全体としても、オンプレミスやハイブリッド構成を含む完全なエアギャップ環境での導入モデルをサポートしているため、必要に応じて、5層からなるパイプライン全体をクラウド接続なしで実行することができます。