主なポイント
- KYC審査は、書類が所定の形式で提出されたことを確認するものであり、その書類に記された身元が本物であることを確認するものではありません。
- 合成ID詐欺とは、実際に盗まれたデータ(多くの場合、子供や信用情報をめったに確認しない人々から盗まれた社会保障番号)と、時間をかけて新規口座開設の審査を通過できるよう作り上げられた架空の情報を組み合わせたものです。
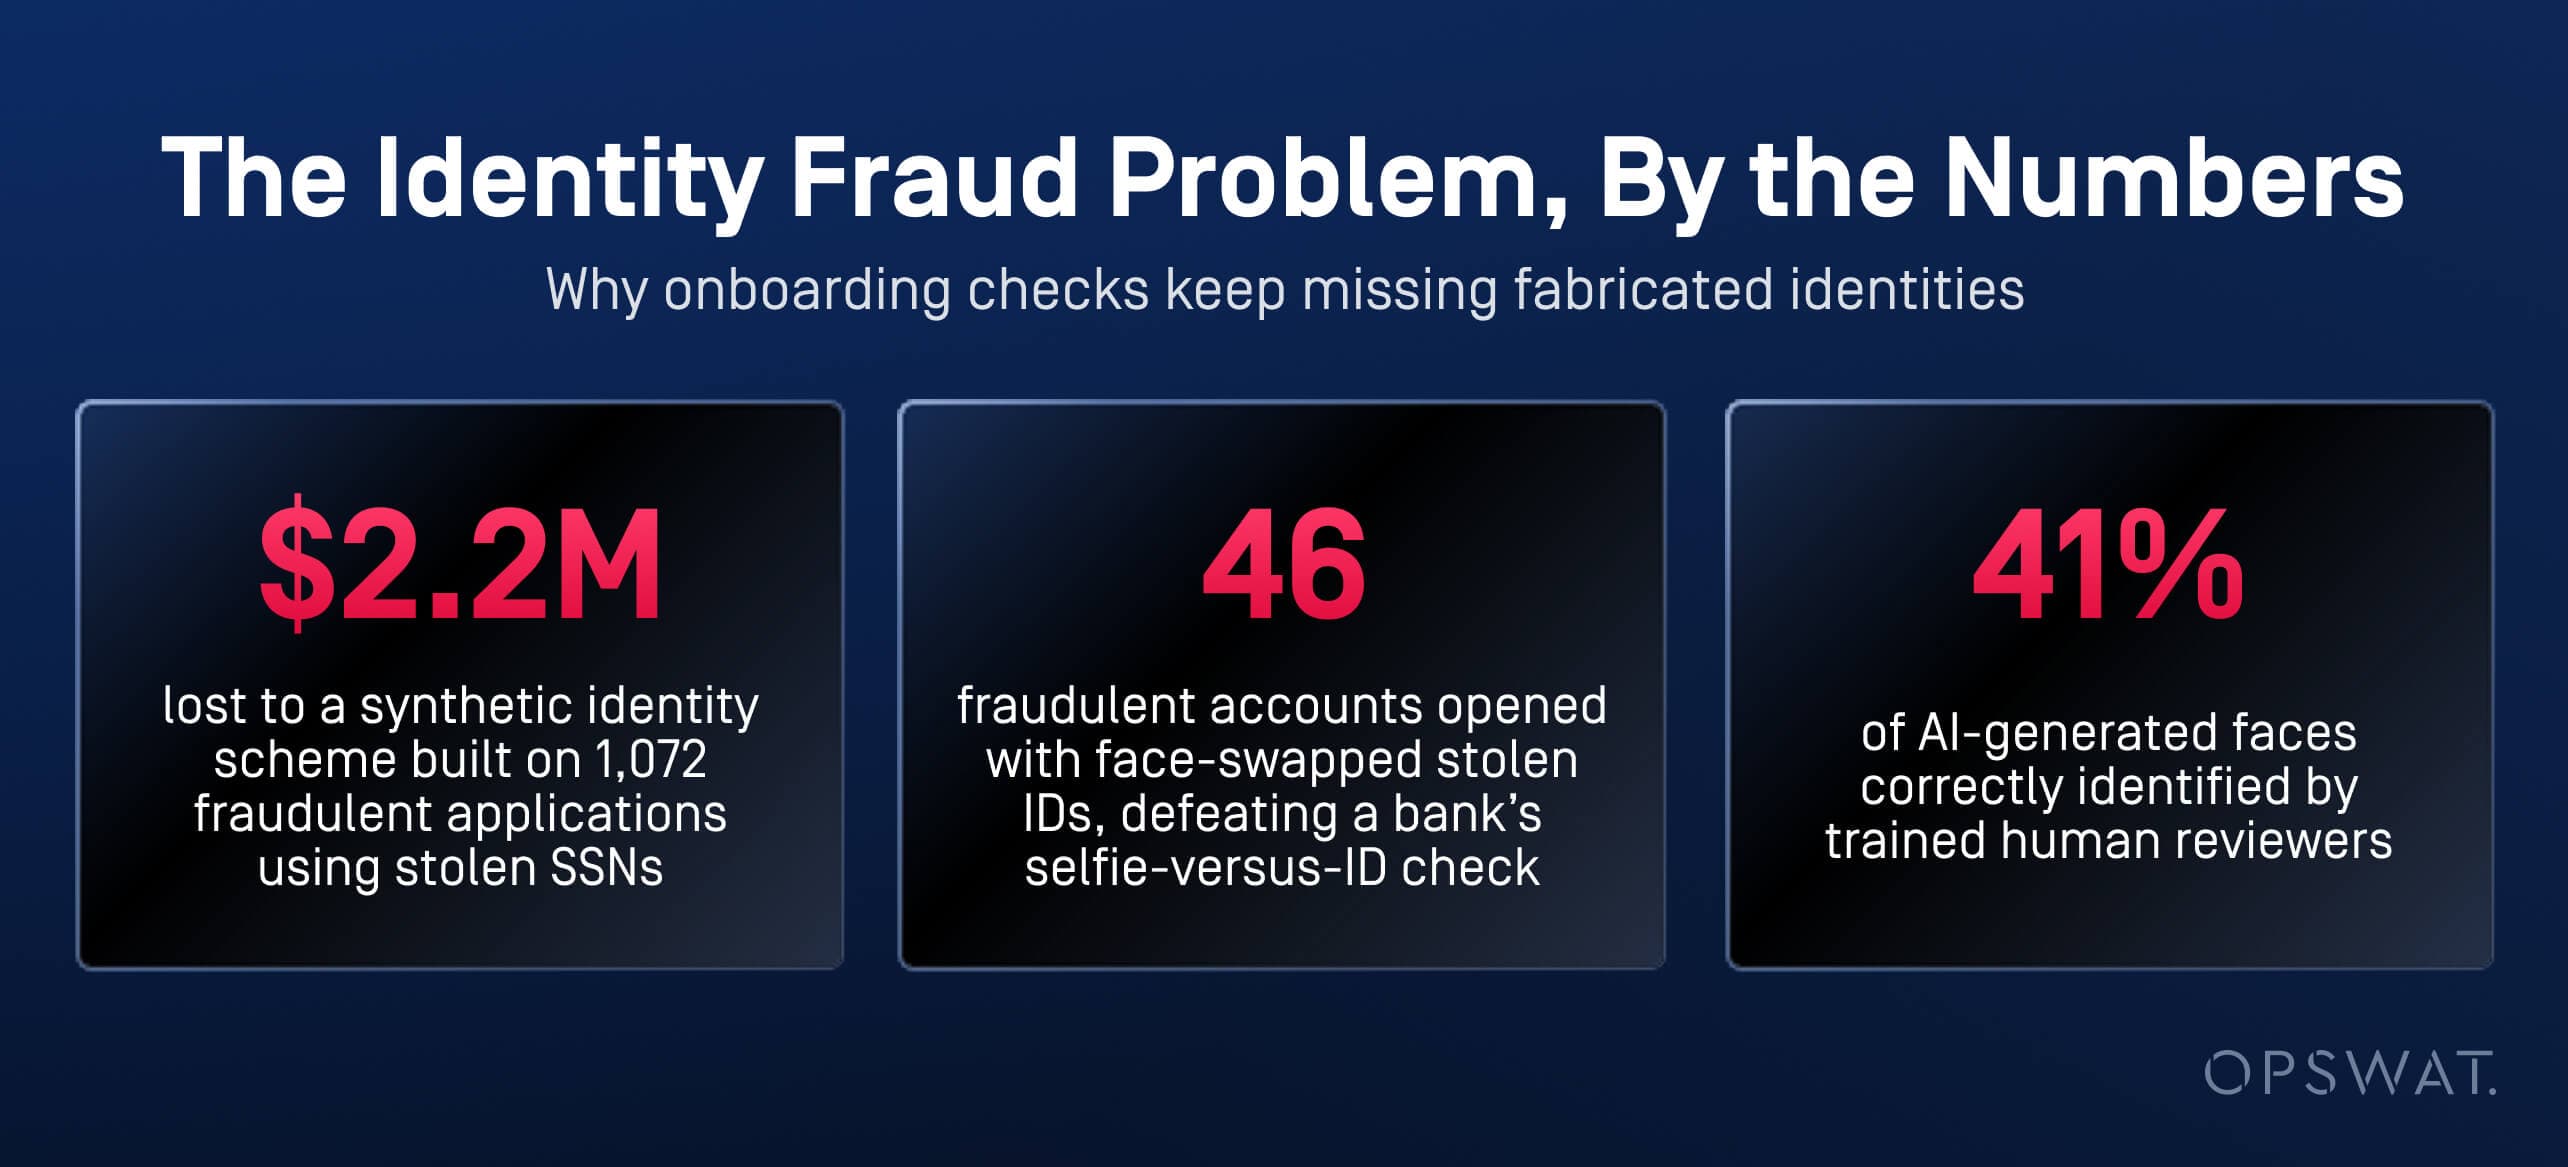
- 2026年8月に公開された連邦起訴状によると、1,072件以上の不正なクレジットカード申込を基盤とした、総額220万ドルの合成身元詐欺に関与したとして、2名が起訴された。
- 2026年6月に有罪判決を受けたある男性は、盗んだ身分証明書の画像を自分の写真に顔を入れ替えることで、オランダの銀行が実施していた「自撮り写真と身分証明書の照合」をすり抜け、46件の不正口座を開設した。
- AIコンテンツインスペクターは、請求書や保険金請求の不正検出に使用されているのと同じ画像、テキスト、メタデータの検出アルゴリズムを、身分証明書の画像、自撮り写真、および本人確認手続きの添付書類にも適用します。
金融サービスの新規顧客登録プロセスにおける、AIによる身元詐称の実態
オンボーディングにおけるAIによる身元詐称には、盗まれた実在のデータから構築された「合成身元」と、盗まれた書類に重ねられた「ディープフェイク画像」という2つの形態があります。いずれも、審査のチェックポイントをクリアすることを目的としており、調査に耐えられるようには設計されていません。
実際に盗まれた社会保障番号(SSN)から構築された偽の身元情報
2026年8月、連邦大陪審は、2012年頃から2024年にかけて「合成ID」詐欺を運営したとして告発された2名に対し、19件の罪状を含む起訴状を公表した。検察当局によると、この2人は、その多くが子供に属する有効な社会保障番号を用いて、約1,072件のオンラインでのクレジットカードおよびデビットカードの申し込みを行い、推定220万ドルの損害をもたらしたという。
デジタルオンボーディングの際に提出されたディープフェイク自撮り写真
別の事例では、この問題の「画像」面が浮き彫りになっている。2026年6月に有罪判決を受けたある男性は、顔交換ソフトを使用して盗んだ身分証明書に自身の顔の特徴を合成し、オランダの銀行が採用していた「mobile 」による自撮り写真と身分証明書の照合システムを欺き、46件の不正口座を開設した。
問題の規模
『Biometric Update』によると、ある金融機関では8か月間で8,065件のディープフェイクによる本人確認の試みが記録され、これに伴う損失額は3億4,700万ドルに上った。チェック・ポイントの『AIセキュリティレポート2026』によると、訓練を受けた審査員でさえ、AIが生成した顔を正しく識別できたのは約41%にとどまり、生成モデルが生み出すものを人間の審査だけではもはや見抜けないことが明らかになった。
これらの身元情報が、オンボーディングおよび口座開設のワークフローにどのように組み込まれるか
偽造された身元情報は、正規の申請者と同じ経路、すなわちデジタルオンボーディングポータル、mobile アプリのアカウント作成、およびKYCシステムに接続された書類アップロードキューを通じて流入します。その身元情報は、基礎となるデータが本物であるかどうかを検証するチェックが行われる前に、審査プロセスへと流入してしまいます。
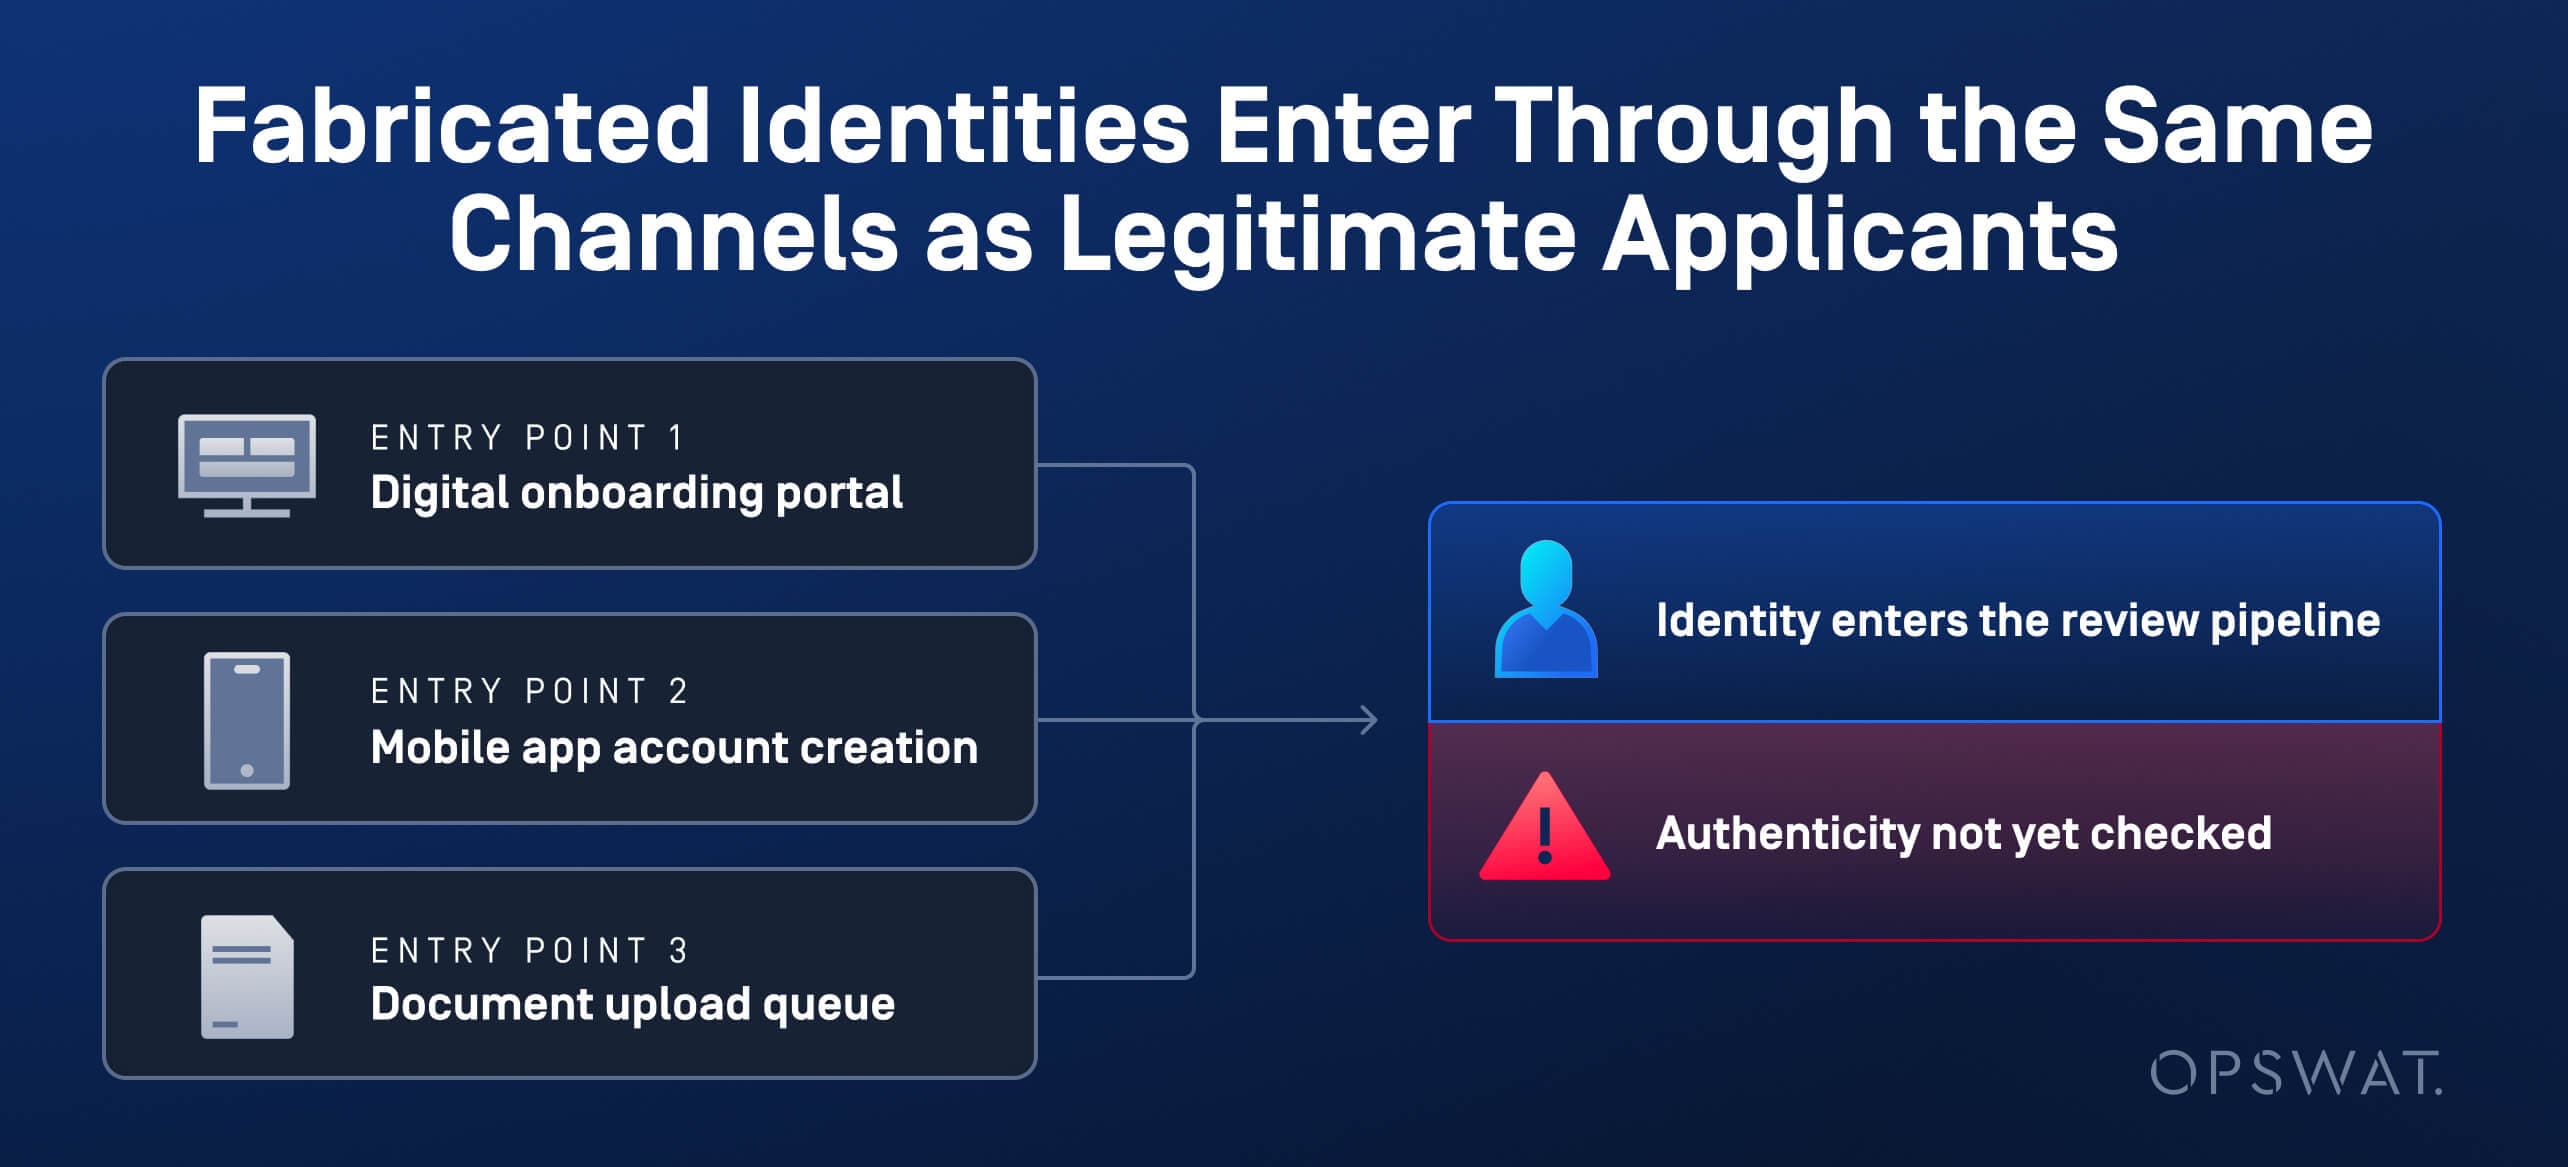
オランダの銀行での事例は、この手口の全容を如実に示しています。偽の賃貸物件情報やソーシャルメディアを通じて身分証明書の情報が収集され、その後、正当な申請者が利用するものと同じ、銀行の標準的な「mobile 」の写真・自撮り手続きを通じて提出されました。
標準的なKYC審査では、偽造または合成の身元を検知できない3つの理由
ファイルのアップロードチェックでは、ファイルが完全で適切な形式であるかどうかが確認されるだけで、その中に含まれる身元情報が本物であるかどうかは確認されません。この不備により、合成された身元情報やAIによって生成された身元情報がすり抜けてしまうのです。
「自撮り写真と身分証明書の写真の照合」は、提出された写真が実際の顔を加工せずに撮影したものであることを前提としています。これは、盗まれた身分証明書に顔を入れ替えた画像やAIで生成された画像が重ねて貼られているケースを検知するようには設計されておらず、まさにその手口によって、オランダの銀行の「mobile 」チェックは突破されてしまったのです。
偽造IDも、実際の、時間をかけて申請を進める応募者と同様に振る舞います。個々の申請内容には緊急性が見られないのは、詐欺が単一の不審な出来事ではなく、何ヶ月にもわたる一見普通に見える活動を通じて徐々に組み立てられていくためです。チェック・ポイントの『AIセキュリティレポート2026』は、これをより広範な変化の一環として位置付けており、AIが詐欺の試みを支援する段階から、それを直接実行する段階へと移行しつつあると指摘しています。
AIで生成された身分証明書や自撮り写真を暴く兆候
「AI Content Inspector」は、OPSWAT がMetaDefender™プラットフォーム向けに提供する、AIを活用したコンテンツの真正性および文書不正検出エンジンです。このエンジンは、請求書や保険金請求の不正検出に用いられているのと同じ検査アーキテクチャを、身分証明書の写真、自撮り写真、およびオンボーディング用書類に適用し、単一のチェックに頼るのではなく、各ファイルに対して複数の独立したシグナルを同時に実行します。
「AI生成画像検出」機能は、提出された身分証明書用の写真や自撮り写真を、保険金請求用の画像を検査するのと同じ方法で検査します。具体的には、センサーの指紋の不一致、圧縮アーティファクト、およびカメラで撮影された画像と生成・加工された画像を区別するピクセルレベルおよび周波数領域の信号について検査を行います。
書類の不正検知は、住所証明書類および新規顧客登録の添付書類を対象とし、その出所から発行された正規の書類が本来どのような形式であるべきかという基準に照らして、メタデータや構造の一貫性を確認するものです。
Google SynthID 透かし検出機能は、一部のAI画像生成ツールが生成する埋め込み透かしをチェックします。テストの結果、OPSWAT は21,000枚以上のAI生成画像からSynthIDマーカーを削除しましたが、透かし検出機能はそれらを見逃しました。しかし、フォレンジック分析およびディープ分類のシグナルによる検出精度は依然として90%以上を維持しており、このエンジンが透かしだけに依存していないことが確認されました。
すべての結果は、単純な「合格」または「不合格」ではなく、信頼度スコア付きの判定として返されるため、オンボーディング担当チームは、ファイルが自動的に承認、フラグ付け、または人的レビューに回される前に必要な確信度を設定することができます。
口座開設前に本人確認を行う方法
口座開設前に本人確認を行うには、2つのチェックを並行して実施する必要がありますが、いずれか一方だけでは、オランダの事例や合成身元に関する起訴事例を摘発することはできなかったでしょう。
書類の真正性分析では、身分証明書、自撮り写真、および住所証明書類が本物であり、内容に矛盾がないかどうかを評価します。
申請者の記録検証では、申告された身元情報を既知の情報と照合します。具体的には、社会保障番号(SSN)、住所、連絡先情報が、最近急ごしらえされたものではなく、確立された履歴と一致しているかどうかを確認します。
判断が定まらない案件については、自動承認や自動却下を行うのではなく、人間による再審査に回すべきです。また、オンボーディング担当チームは、新規アカウントの開設、連絡先情報の変更、異常に高い申請頻度といった複合的なリスクシグナルについて、それぞれ単独で見れば問題ないように見える個別のチェックとして扱うのではなく、一つの総合的な判断として扱う必要があります。
「予防を最優先とする」オンボーディングワークフローの構築方法
「予防を最優先とするオンボーディングワークフロー」では、不審な取引が審査のきっかけとなってからではなく、アカウントが作成される前に、すべての文書や画像の入力ポイントで真正性のチェックが行われます。
ID詐欺防止のためのオンボーディング制御レイヤー
制御層 | 配置 | 評価対象 | 対処された詐欺の手口 |
文書および画像の受付 | オンボーディングポータルまたはmobile へのアップロード | 形式、完全性、マルウェア | IDのアップロードを装った悪意のあるファイル |
コンテンツの真正性分析 | KYC審査決定前のデータ取り込みポイント | AIによる信号の生成、メタデータ、操作 | AIが生成した自撮り写真、顔を入れ替えた身分証明書 |
自撮り写真と身分証明書の写真の照合 | KYC確認の手順 | 顔の類似性 | 盗難に遭った、または不一致の身分証明書 |
申請者情報の検証 | アカウント承認前 | 社会保障番号(SSN)および住所の履歴 | 盗まれた社会保障番号に基づく偽の身元 |
例外処理と人的審査 | 高リスクの意思決定キュー | 不透明な判決、リスクの増大 | 単一のチェックだけでは解決できないケース |
AIコンテンツインスペクターにIDの真正性検出機能が追加されました
AI Content Inspectorは、身分証明書と自撮り写真の審査に別途ツールを必要とすることなく、MetaDefender のパイプラインに身分証明書の真正性検出機能を直接組み込みます。これにより、規制対象のオンボーディングチームは、本来であれば「自撮り写真と身分証明書の照合」の段階で通過してしまうような、偽造身分証明書やAI生成の顔についても、その同じ段階で検査を行うことが可能になります。
AI Content Inspectorは、MetaDefender™Core および MetaDefender™Cloud 内で、Metascan™Multiscanning 、Deep CDR™ テクノロジー、Proactive DLP™ テクノロジーと並んで、独立したエンジンとして動作します。すでにMetaDefender を導入している組織は、新たなベンダーや別途の統合作業を行うことなく、身分証明書の真正性判定機能を追加することができます。
MetaDefender の導入環境に「AI Content Inspector」を追加することで、請求書や保険金請求の不正検知に用いられているのと同じコンテンツの真正性検出機能を、身分証明書の画像、自撮り写真、およびオンボーディング用書類にも適用できるようになります。
よくある質問
「合成ID詐欺」とは何ですか?
合成身元詐欺とは、盗まれた実在のデータ(多くの場合、社会保障番号)と捏造された個人情報を組み合わせて、実在する申請者とは一致しない身元を作り出す手口であり、単発の不審な申請として検知されるのではなく、長期的にわたって新規登録審査を通過できるよう仕組まれている。
オンボーディングの過程において、AIによる身元詐称はどのように行われるのでしょうか?
詐欺師たちは、正当な申請者が利用するものと同じポータルを通じて、AIで生成された、あるいは改ざんされた身分証明用の写真、自撮り写真、および添付書類を提出します。これらのファイルにはマルウェアが含まれていないため、標準的なファイルセキュリティツールでは問題ないと判定され、内容そのものが認証されるまで、この詐欺は発覚しません。
KYC審査では、ディープフェイクやAIで生成された身分証明書を検知できるのでしょうか?
標準的なKYC審査では、画像の形式や完全性を確認し、自撮り写真と身分証明書の写真とを照合します。いずれの手順も、提出された画像がAIによって生成されたものか、あるいは加工されたものかを検出するようには設計されていないため、顔を入れ替えた自撮り写真であっても、自撮り写真と身分証明書の写真との照合を通過してしまうのです。
AIで生成された身分証明書や自撮り写真には、どのような特徴が見て取れるのでしょうか?
センサーの指紋の不一致、圧縮アーティファクト、メタデータの不一致、構造上の異常は、それぞれ部分的な手がかりとなります。AI Content Inspector は、これらを Google SynthID などの透かし検出機能と組み合わせ、信頼度スコア付きの単一の判定結果としてまとめます。
身元詐欺は、前回のブログ記事で取り上げたAI生成による請求書詐欺と、どのように異なるのでしょうか?
請求書詐欺は、請求書や領収書などの偽造文書を用いて、支払いの可否判断を標的とします。身元詐欺は、偽造または改ざんされた身分証明書、自撮り写真、住所証明書類を用いて、本人確認の可否判断を標的とします。これらはいずれも、同じ脆弱性を悪用しています。つまり、ファイルにマルウェアが含まれていなくても、そのファイルが示す内容が虚偽である可能性があるということです。
