重要インフラ、製造業、および政府機関は、より分散した拠点のセキュリティを確保しつつ、より厳格なコンプライアンス要件を満たし、運用コストを抑制するという共通の課題に直面しています。
これらの拠点にまたがるMetaDefender™の導入環境を管理するセキュリティ管理者にとって、この課題は日常業務にも及んでいます。トラブルシューティング、ソフトウェアのメンテナンス、セキュリティ監視といった日常的な作業には、コンソールの切り替え、手動での調整、さらには現場へのアクセスが必要となる場合があります。
My OPSWAT™Central Management は、こうした日々の課題を簡素化する一元管理機能を提供し、管理者が単一のコンソールから、分散した IT および OT 環境全体にわたる導入状況を把握・運用・管理できるようにします。
Central Management バージョン 7 または 8 からバージョン 10 への移行を計画されている組織向けに、この記事では、バージョン 10 で利用可能になる 5 つの機能を紹介し、それらが日々の業務をどのように簡素化できるかを解説するとともに、移行の準備に役立つリソースを提供します。
拡張性を考慮して構築された5つの機能
My OPSWAT Central Management チームが手作業を最小限に抑えてデプロイを管理できるよう、以下の5つの機能を提供しています:
- 現場訪問を伴わないリモートサポートパッケージの回収
- メンテナンスウィンドウとロールバック機能を活用したリモートアプリケーションのアップグレード
- 接続されたすべての製品にわたる一元化されたレポート
- サポート対象のOPSWAT ワークフロー全体にわたるファイルの監査証跡
- エンドポイント全体におけるパッチの未適用箇所の検出と是正
これらの機能を組み合わせることで、管理者はサイト間でサポート対象のOPSWAT 環境を一元的にセキュリティ管理できるようになり、運用状況の監視や管理のために個別の製品コンソールを切り替える必要が軽減されます。
現場訪問なしでサポートパッケージを取得する
OPSWAT のサポートが必要な問題が発生した場合、管理者はまず診断ファイルを収集する必要があります。
分散環境では、個々の拠点へ出向いて、各デバイスに手動でアクセスする必要がある場合があります。影響を受けるインスタンスが複数ある場合、この作業により出張費や人件費が増加する一方で、トラブルシューティングが遅れる可能性があります。
My ( )、OPSWAT ( )、Central Management ( )により、Cloud およびオンプレミス環境のいずれにおいても、サポートパッケージをリモートで収集できるようになりました。
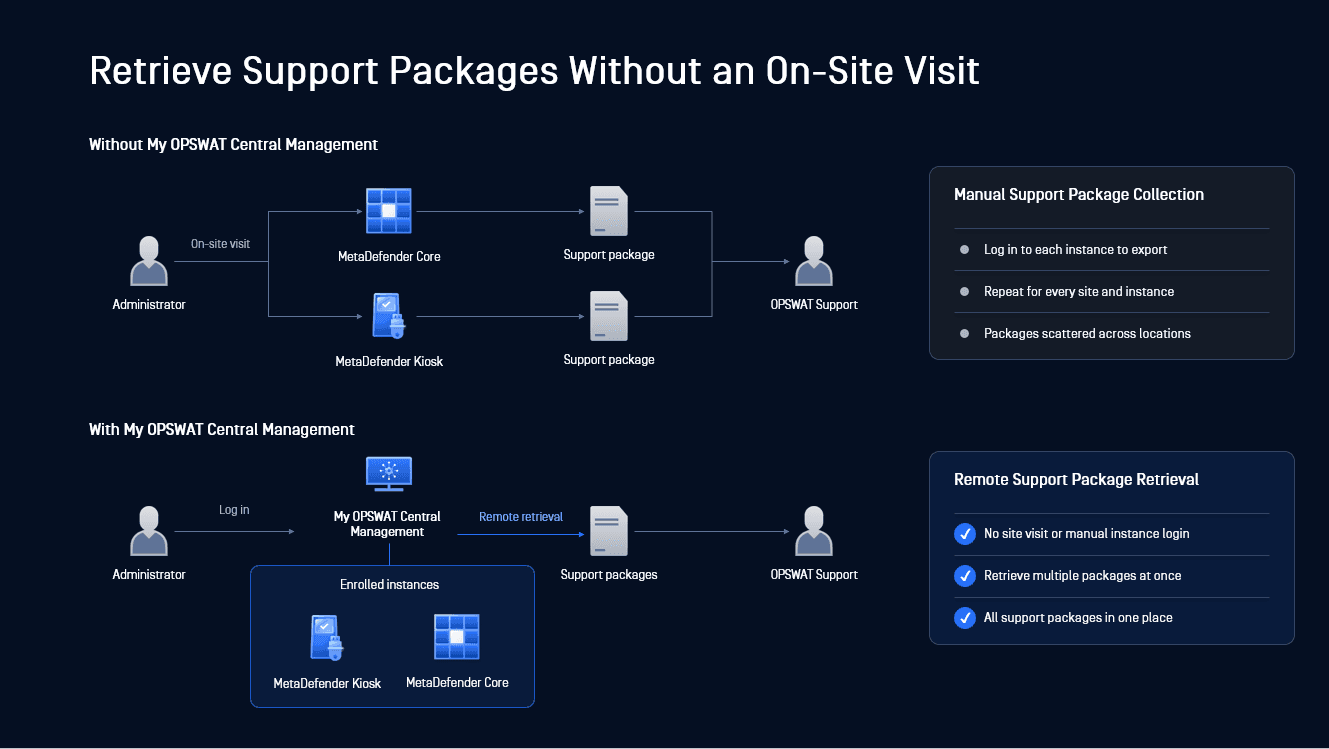
1台のコンソールから、以下の操作が可能です:
- 接続済みのMetaDefender 、Core 、および MetaDefender Kiosk インスタンスのサポートパッケージを取得します
- 1つまたは複数のインスタンス用のサポートパッケージを一度に生成する
- 1か所から生成状況を監視し、パッケージをダウンロードする
チームは、現場訪問を待つことなく診断データを確認できます。また、エクスポートされたすべてのパッケージを一か所にまとめておくことで、トラブルシューティングの際にファイルを見つけやすく、確認しやすくなります。
ロールバックパスを用いたリモートでのアプリケーションのアップグレード
ソフトウェアのアップグレードには、単に最新バージョンを展開するだけでは不十分です。管理者は、運用スケジュールに配慮し、どのデバイスが更新されたかを追跡し、復旧策の準備を行う必要があります。
My OPSWAT Central Management これにより、管理者は単一のコンソールからリモートで、接続されたインスタンス全体にわたるソフトウェアのアップグレードを管理し、その進捗状況を監視することができます。
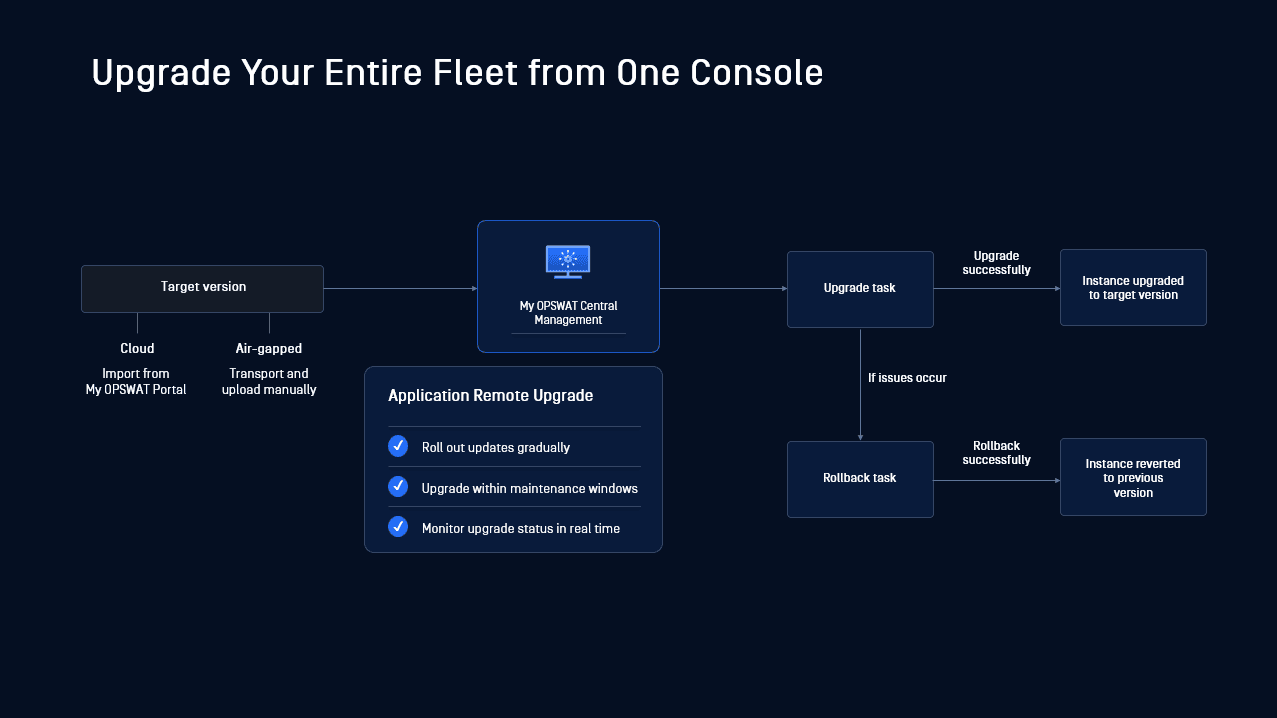
これにより、管理者は以下のことが可能になります:
- 予定されたメンテナンス期間中に、対象デバイスのアップグレードをスケジュールする
- アップデートによって問題が発生した場合は、インスタンスを以前のバージョンにロールバックしてください
- ジョブのステータス、ソフトウェアのバージョン、インスタンスの詳細が明確に表示され、アップグレードおよびロールバックの進捗状況をリアルタイムで監視できます
これらの管理体制により、アップグレードが一元的に調整されるため、拠点ごとの調整が不要になるだけでなく、プロセス全体を通じて明確な可視性とガバナンスが確保されます。
詳細はこちら MetaDefender の集中展開についてKiosk 更新情報 。
導入環境全体にわたる一元化されたレポート
セキュリティデータが複数の製品インターフェースに分散していると、管理者は環境全体で何が起きているかを把握するために、コンソールを切り替えながら時間を費やすことになります。一元化されたレポート
My OPSWAT Central Management 接続された製品からのセキュリティデータや運用データを統合ダッシュボードに集約することで、各製品を個別に確認することなく、展開環境全体のアクティビティを簡単に確認できるようになります。
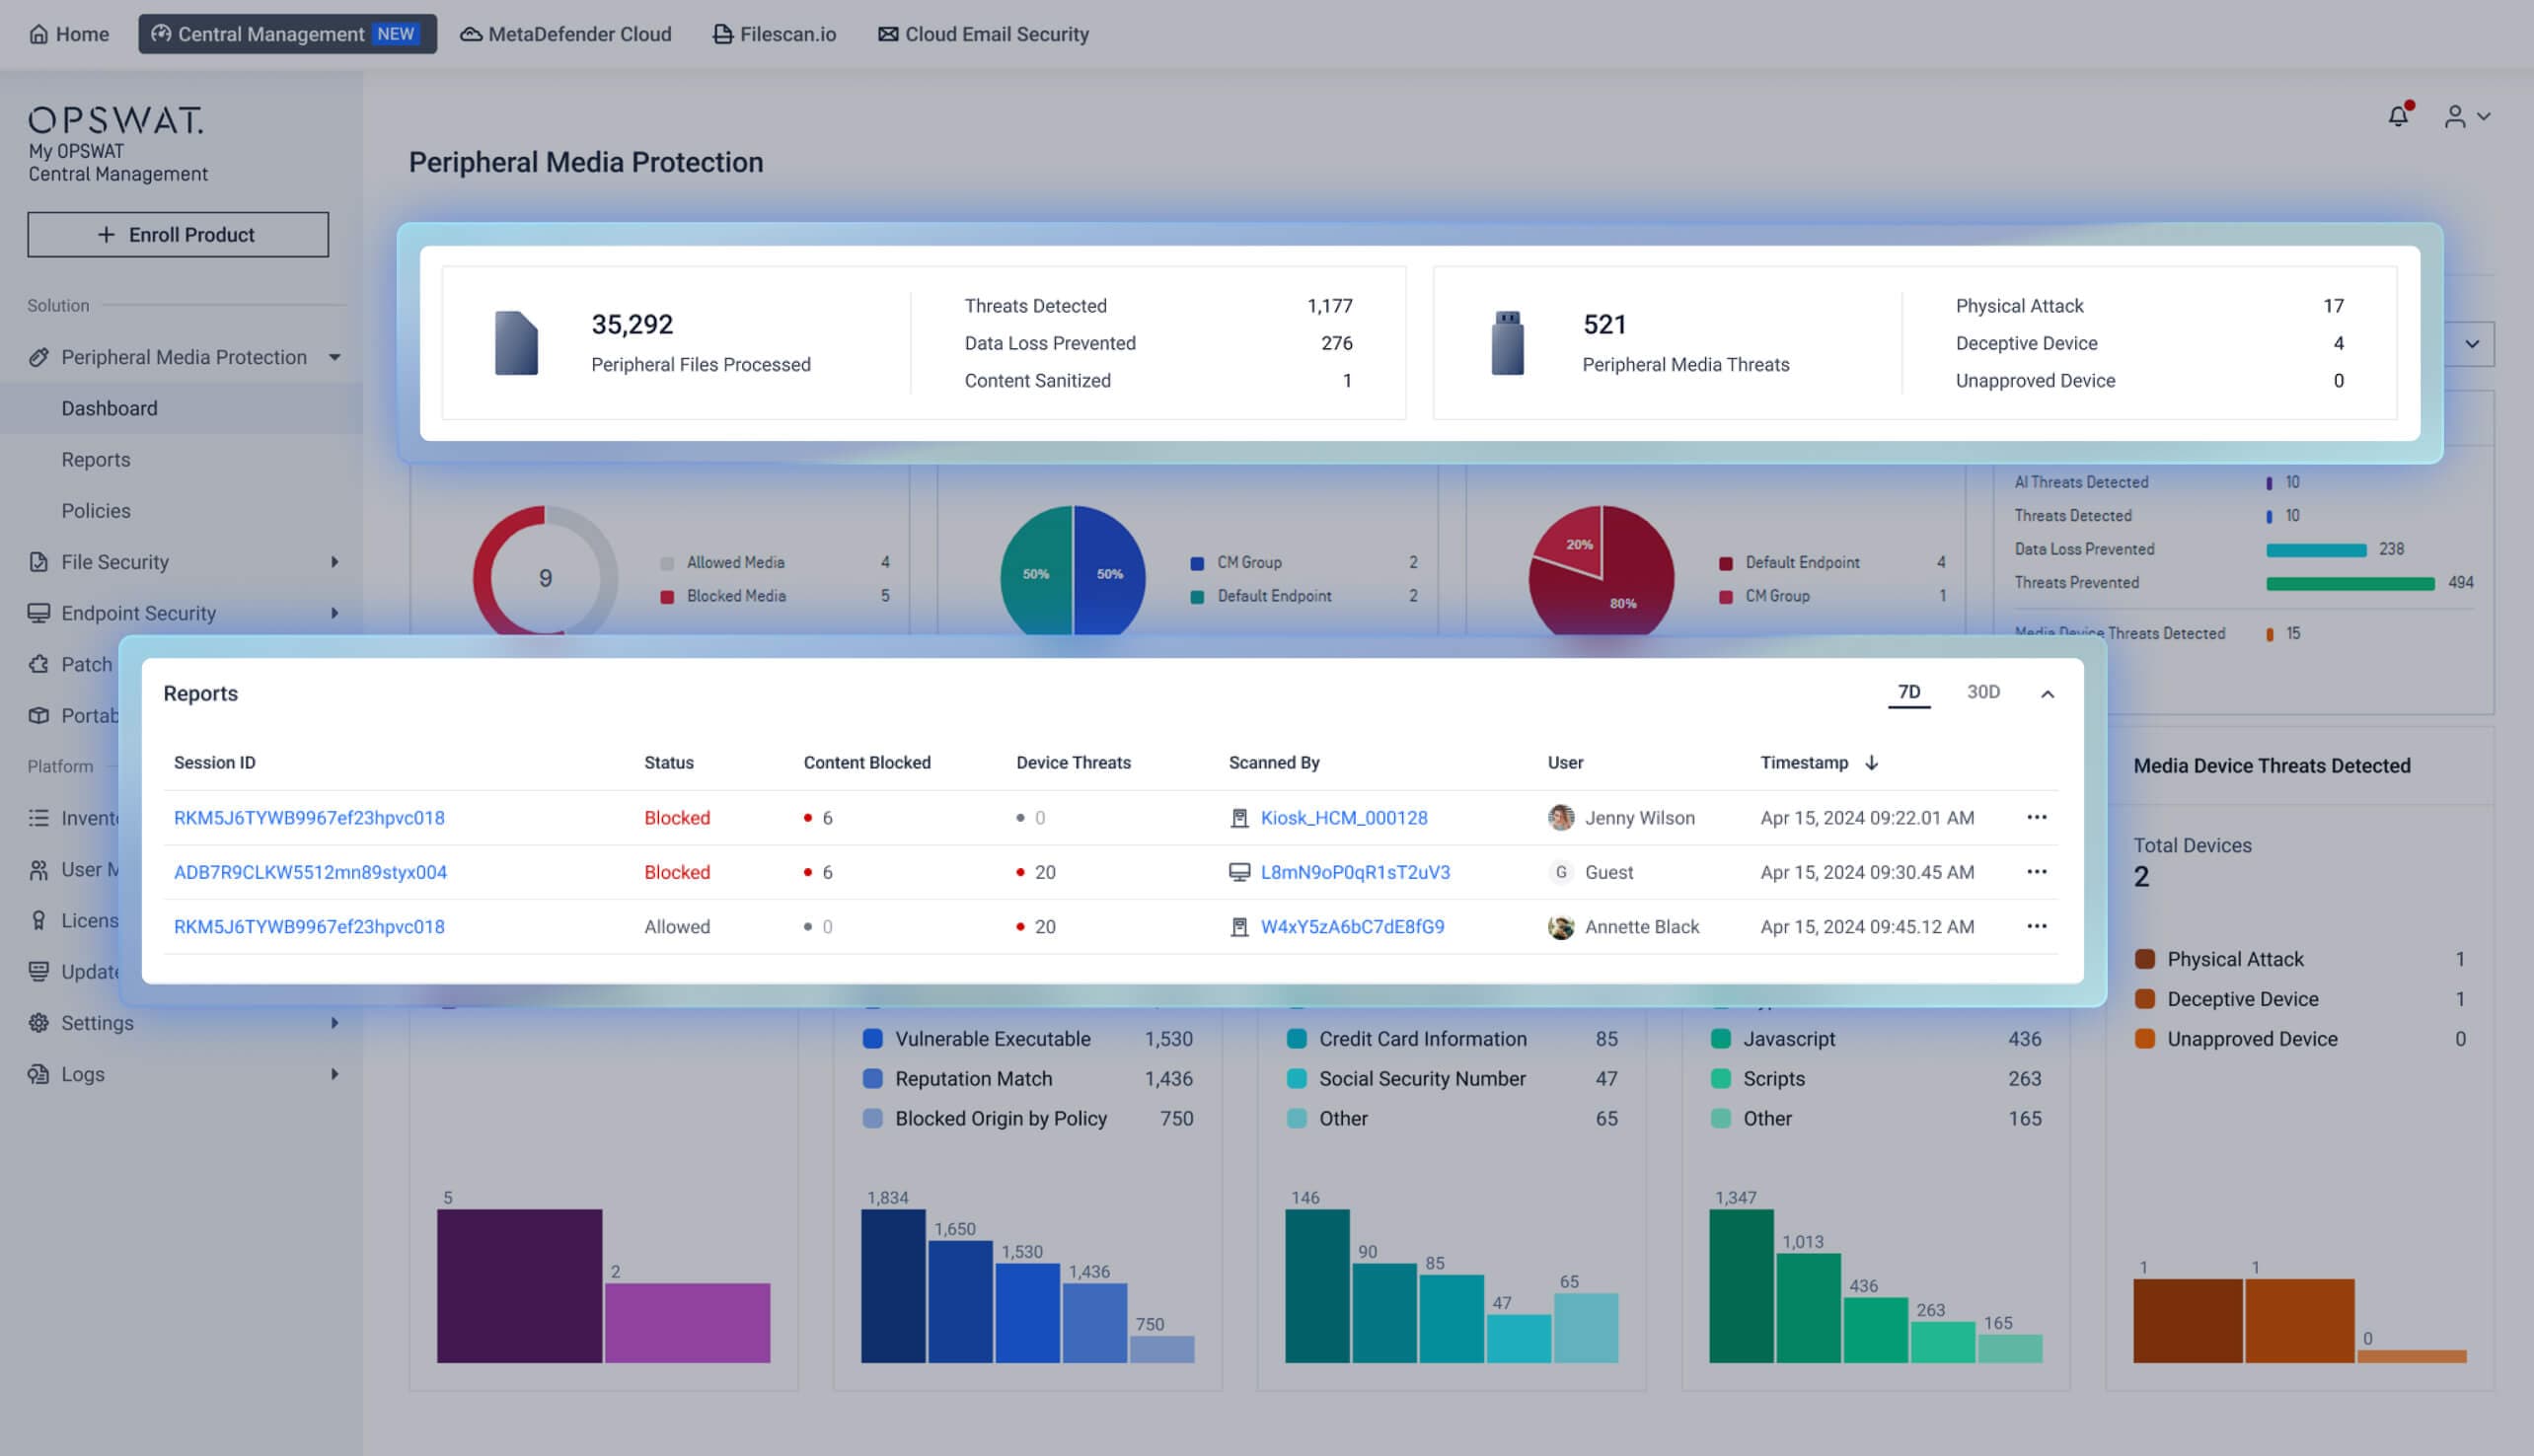
管理者は、1つの画面からシステムの健全性を監視し、セキュリティイベントを確認し、すべての展開環境にわたる潜在的なリスクを特定することができます。さらに詳細な調査が必要な場合は、製品コンソールを切り替えることなく、全社的な概要から、ブロックされたメディアセッションやその詳細なスキャンレポートといった具体的なインシデントの詳細まで、段階的に掘り下げて確認することができます。
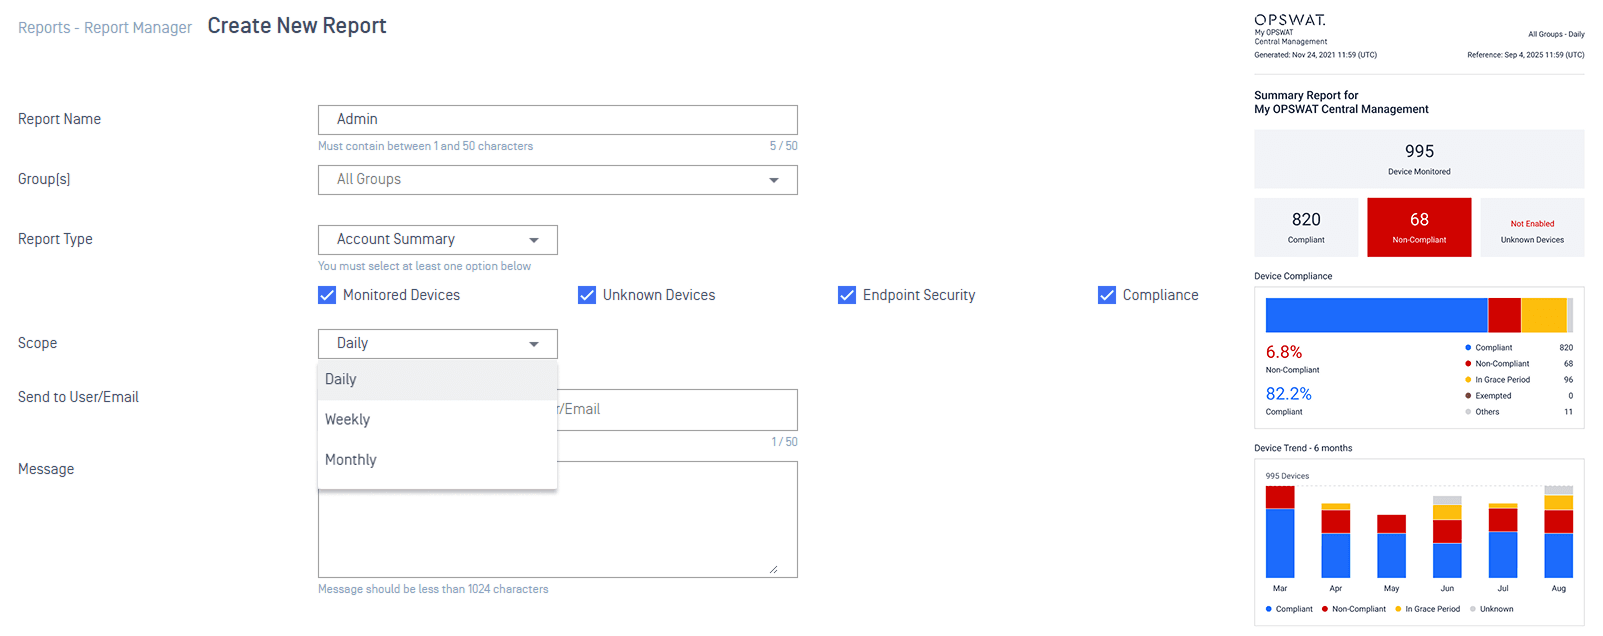
また、このプラットフォームは定期レポート機能もサポートしており、手作業によるデータ収集の負担を軽減します、 コンプライアンス審査や監査に向けて、一貫性のあるセキュリティおよび運用情報を提供します。
ファイル監査ログで、すべてのファイルの移動履歴を追跡
ファイルが複数のセキュリティ製品を通過した場合、そのファイルがどこから流入したか、どの製品が処理したか、そして変更されたかどうかを確認するには、個別の記録を調べる必要があります。
ファイルの監査証跡My OPSWAT Central Management では、サポートされているOPSWAT ワークフロー(例:MetaDefender Kiosk →MetaDefender Managed File Transfer →MetaDefender Core といったファイルの移動)に関する情報をまとめています。
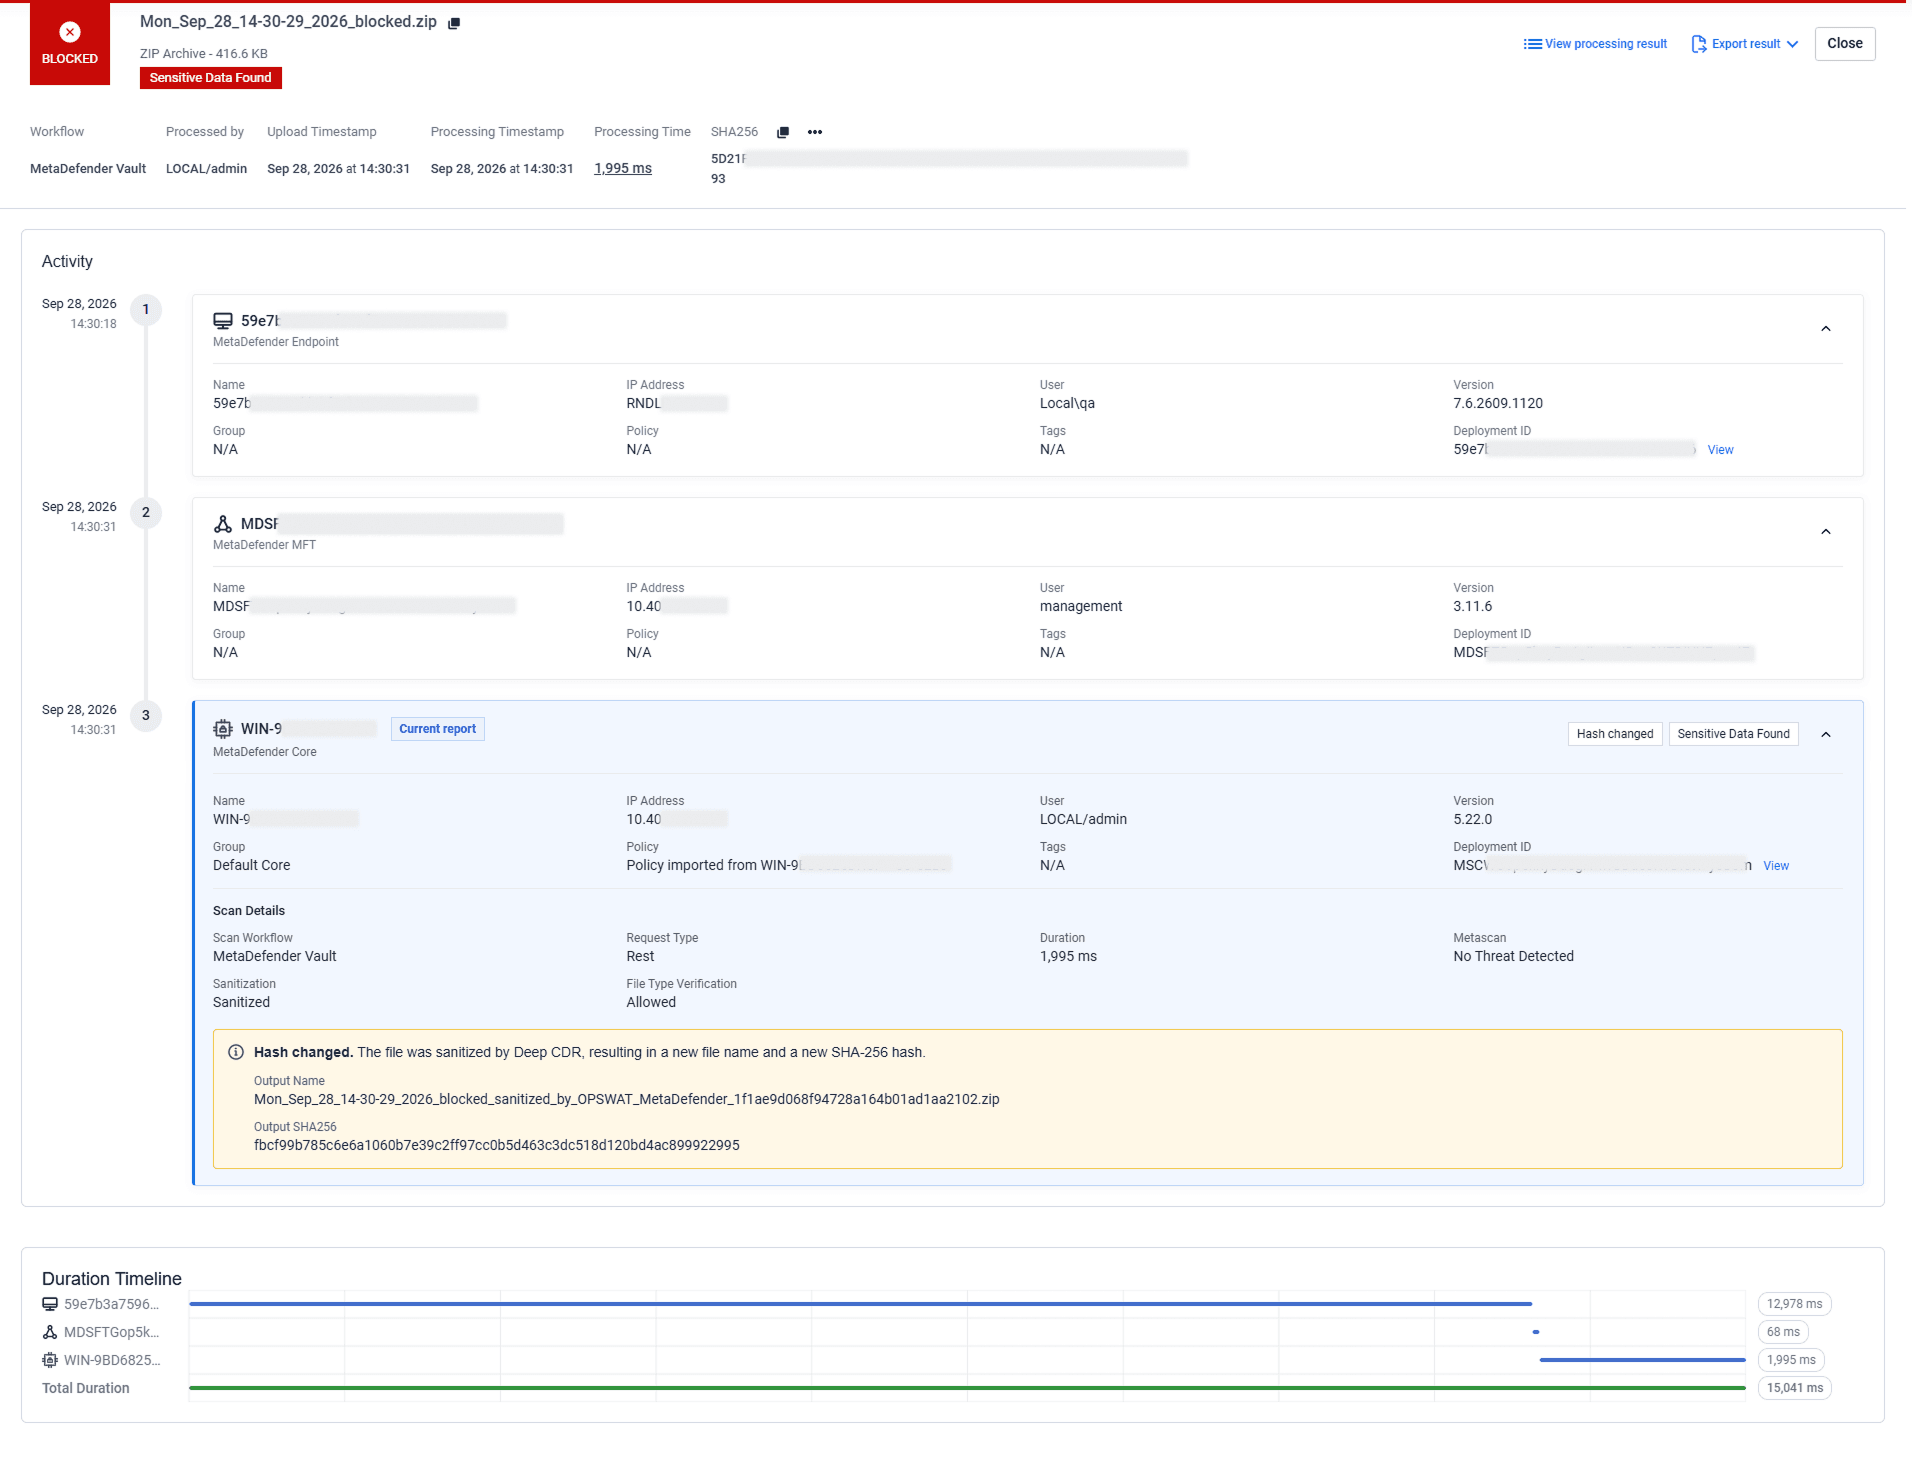
管理者は、各ファイルについて、そのファイルがいつ環境に入ってきたか、どの製品がどのような順序で処理を行ったか、各関連段階でのスキャン結果、および処理中にファイルに変更があったかどうかを確認できます。
チームは、別々の製品からの記録をつなぎ合わせる代わりに、1つの画面上でファイルの移動経路を時系列順に追跡できます。これにより、ファイルのアクティビティを調査し、そのファイルがデプロイメントの過程でどのように移動したかを把握しやすくなります。
適用されていないパッチの特定と修正
パッチが適用されていないシステムは、既知の脅威に対して脆弱なままとなる可能性があります。セキュリティチームは、どのエンドポイントで更新が適用されていないか、その脆弱性の深刻度はどの程度か、そしてどのパッチを優先的に適用すべきかを把握する必要があります。
「Patch Management 」ソリューションは、エンドポイントにおいて、オペレーティングシステムやサードパーティ製アプリケーションの更新プログラムが適用されていないかどうかを監視します。DellおよびLenovoのWindowsデバイスについては、ドライバー、ファームウェア、BIOSの更新プログラムも監視対象に含まれます。
管理者は、1つのインターフェースから、パッチの深刻度、影響を受けるデバイス、コンプライアンス状況、および展開の準備状況を確認できます。
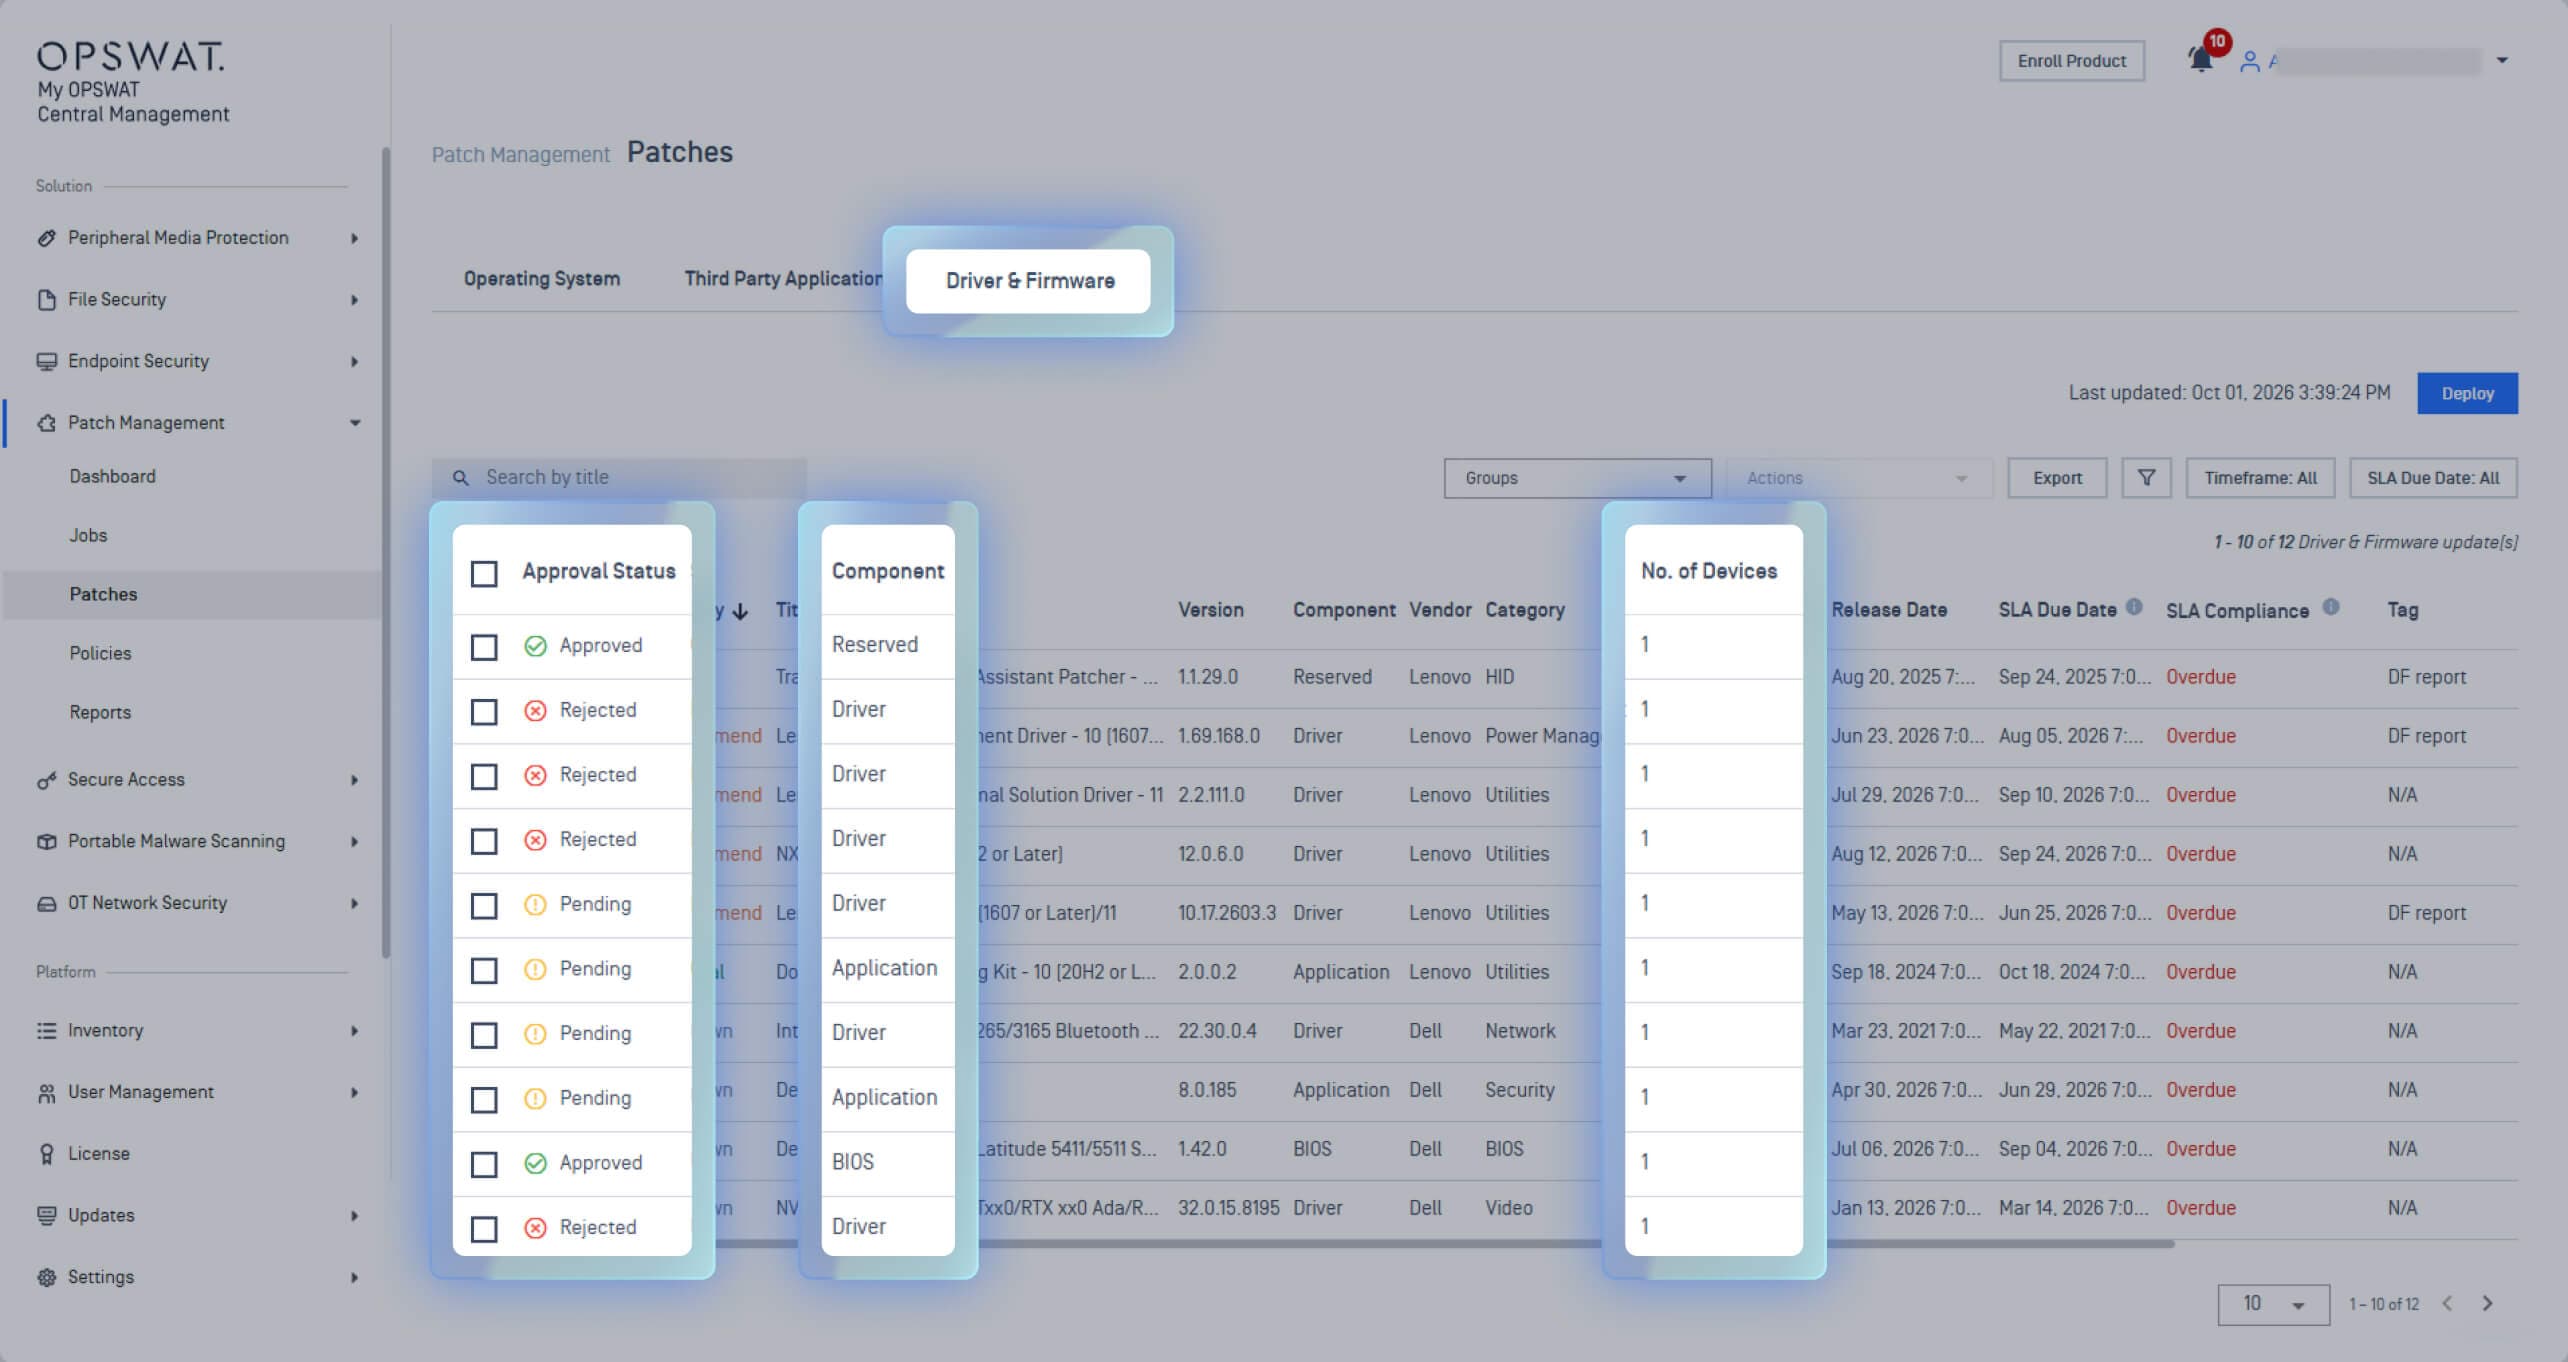
不足しているパッチが特定されたら、各チームはそれらをどのように展開するかを選択できます:
- 是正措置が必要な場合に、承認済みの更新プログラムをオンデマンドで展開する
- ポリシーに基づくスケジュールによる展開
- 選択したデバイスグループを対象とした段階的な展開のためのデプロイメントリング
- エアギャップ環境では、管理者はオフラインパッチ適用を実施できます。具体的には、パッチをローカルリポジトリにアップロードし、キャッシュノードを通じて配布します。
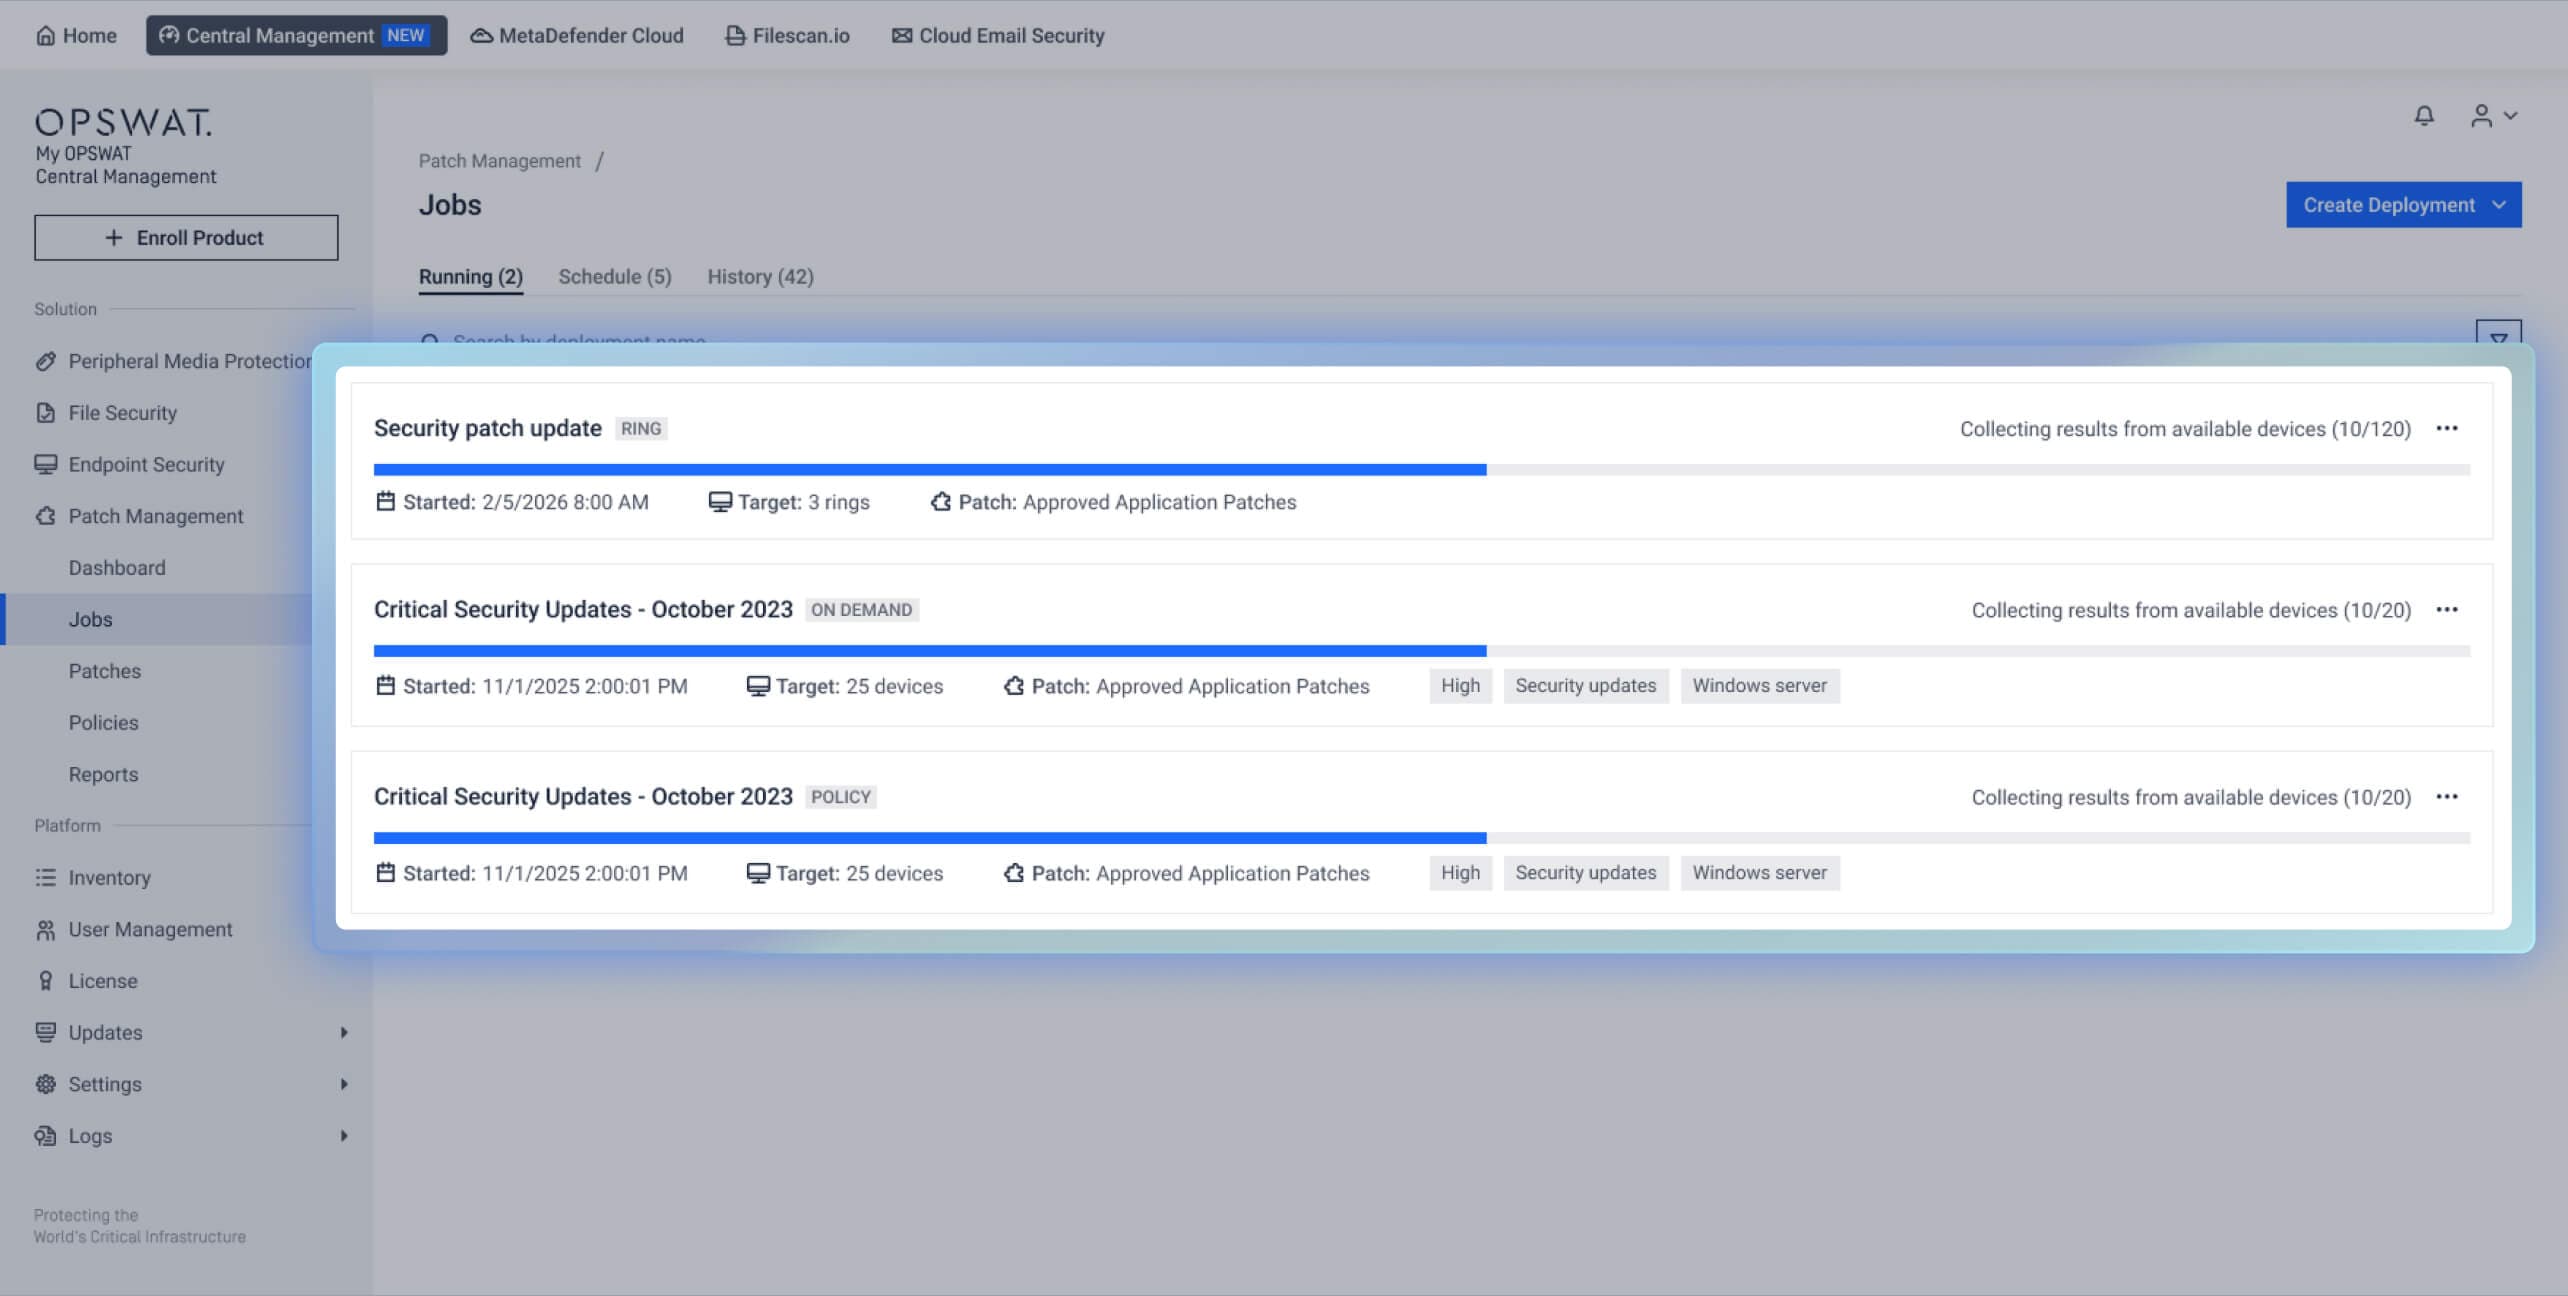
これにより、チームは、欠落しているパッチを特定し、更新の優先順位を決定し、制限された環境を含む管理対象のエンドポイント全体に修正措置を展開するための、エンドツーエンドのワークフローを利用できるようになります。
セキュリティ管理をより簡単にするために再設計されたインターフェース
新しいMy (OPSWAT Central Management )では、ユーザーインターフェースが刷新され、以前のバージョンに比べてセキュリティソリューションの管理がより簡単かつ直感的に行えるようになりました。
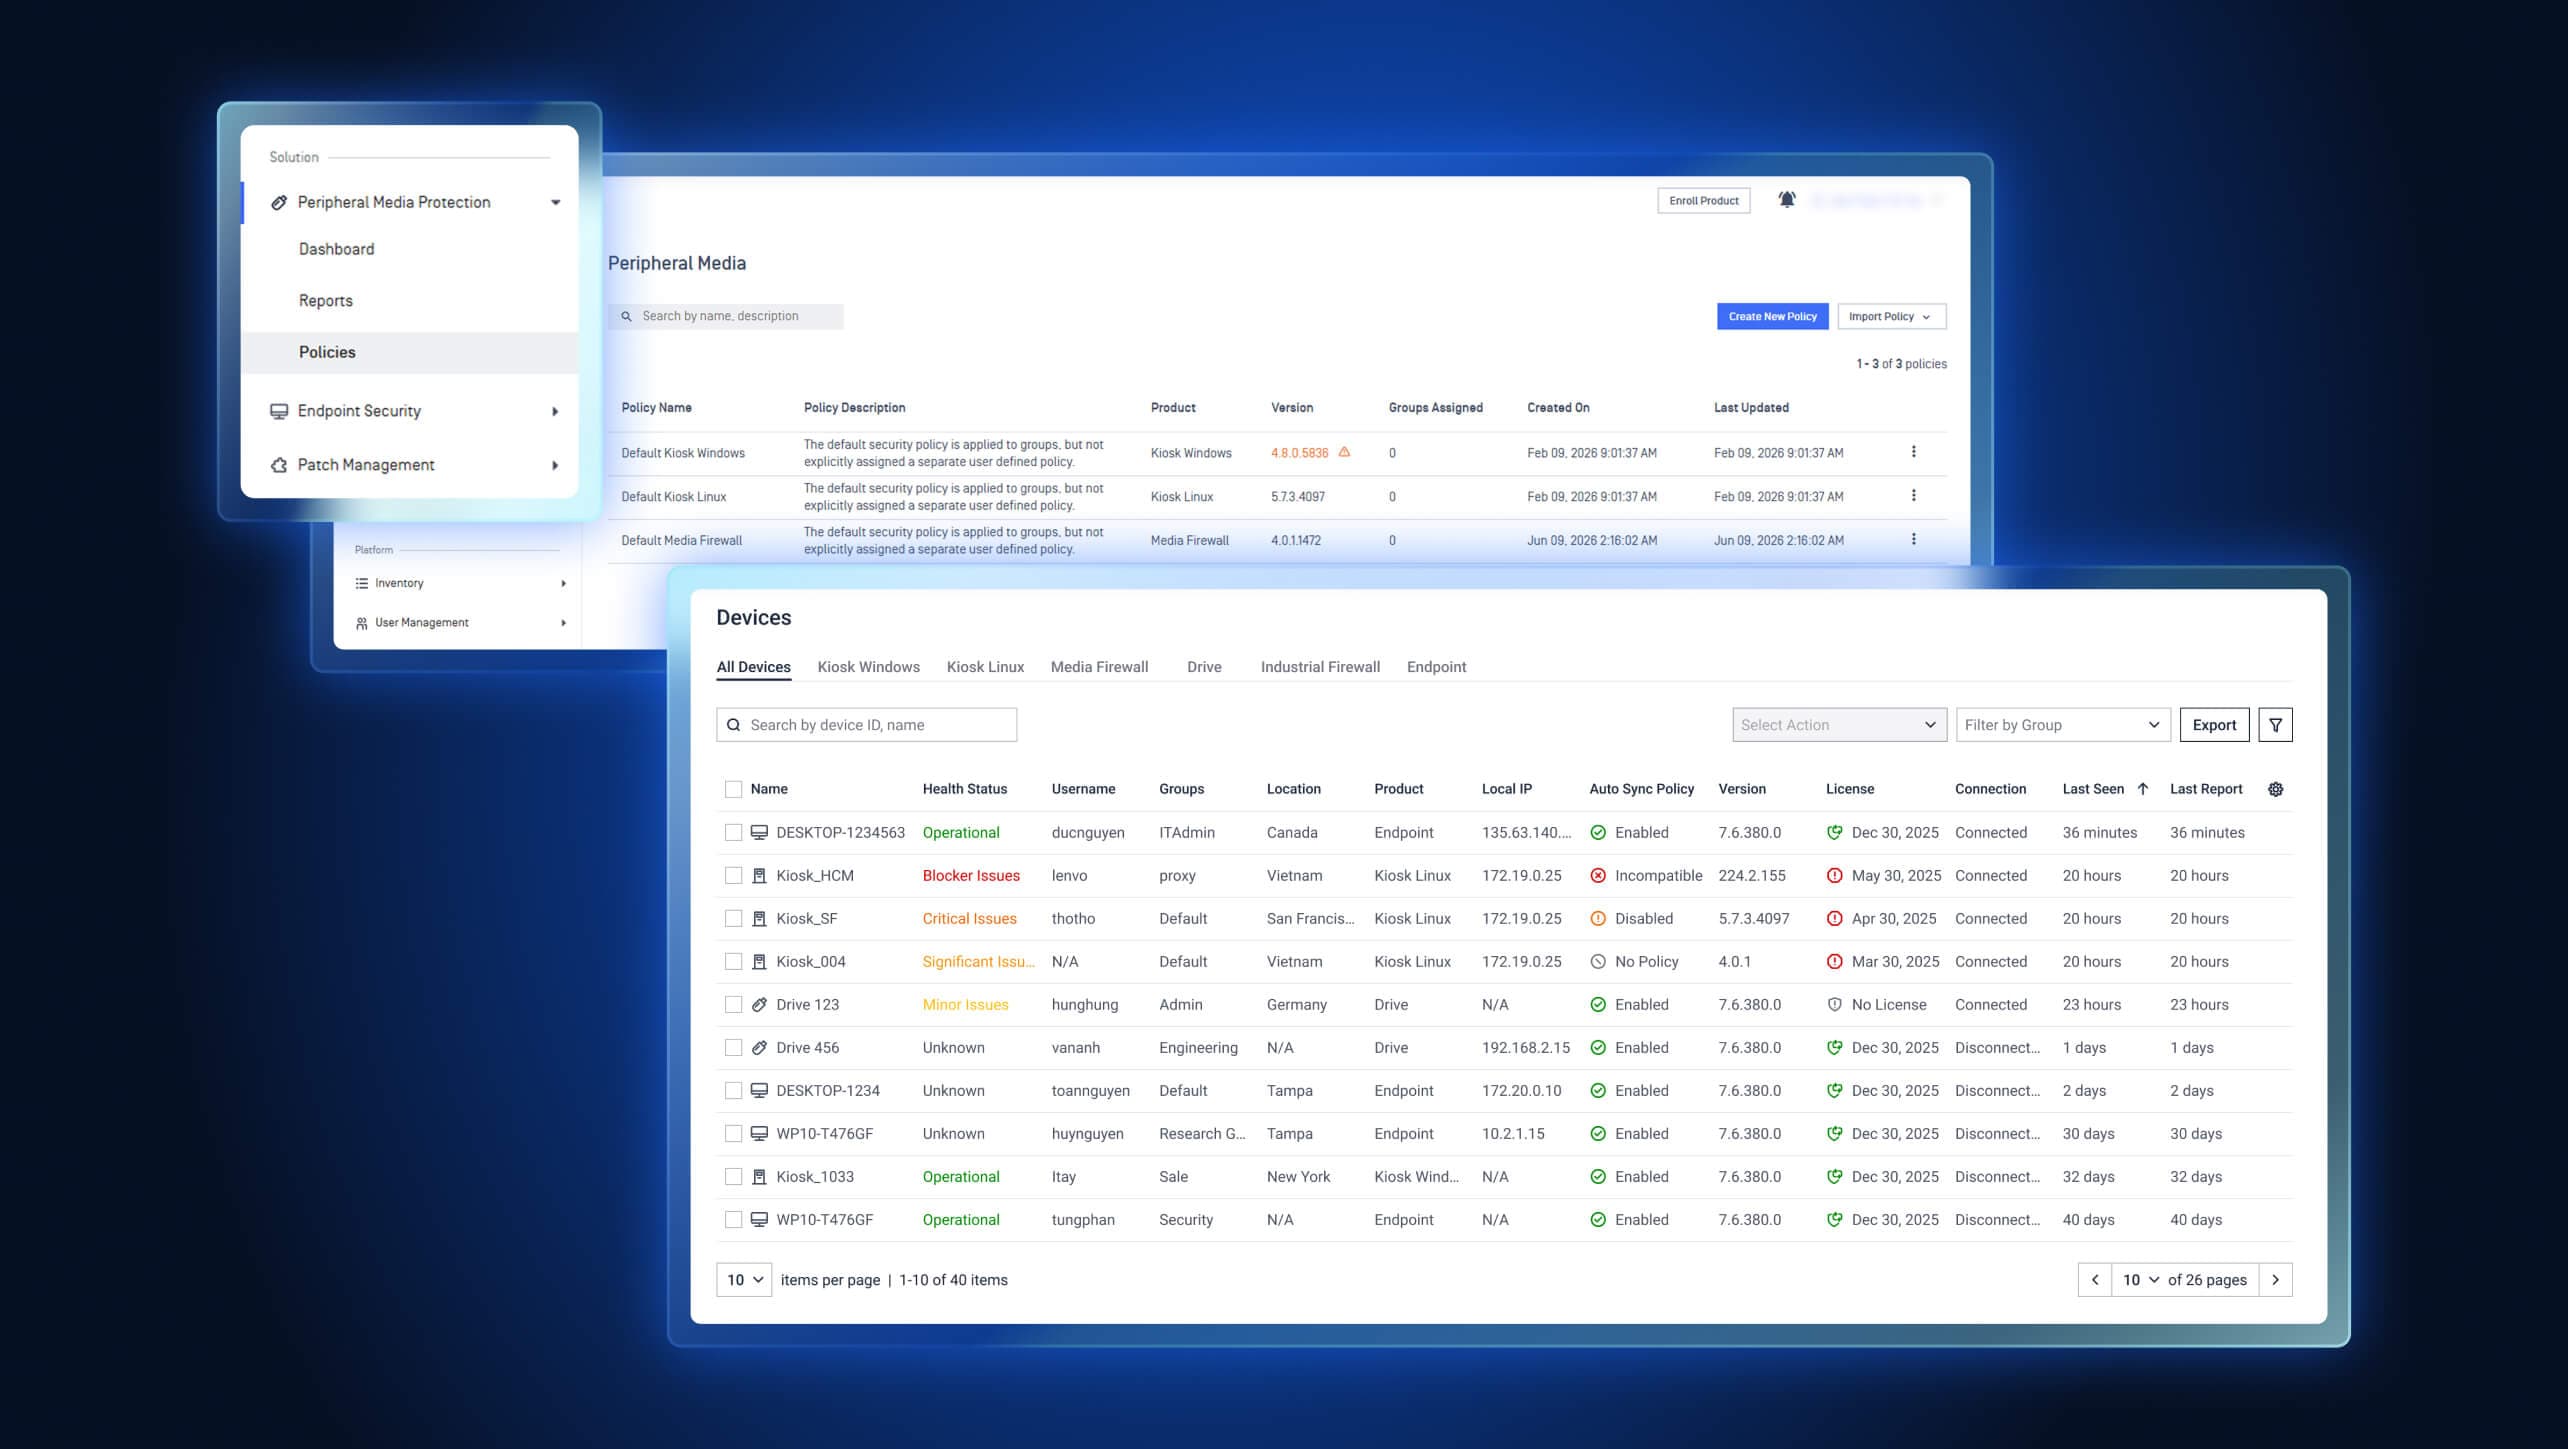
刷新されたコンソールにより、管理者は以下の操作が可能になります:
- セキュリティソリューションごとに閲覧できます。関連するダッシュボードやコントロールは、「PeripheralMedia Protection」、「Endpoint Security」、およびその他のソリューションごとにグループ化されています。
- 1つのインベントリから、デバイスの稼働状況、ソフトウェアのバージョン、タグ、フィルター、エクスポートオプションなどを活用して、デバイスとサービスを管理できます。
- ダッシュボードをカスタマイズして、関連するセキュリティおよび運用指標に焦点を当てましょう。
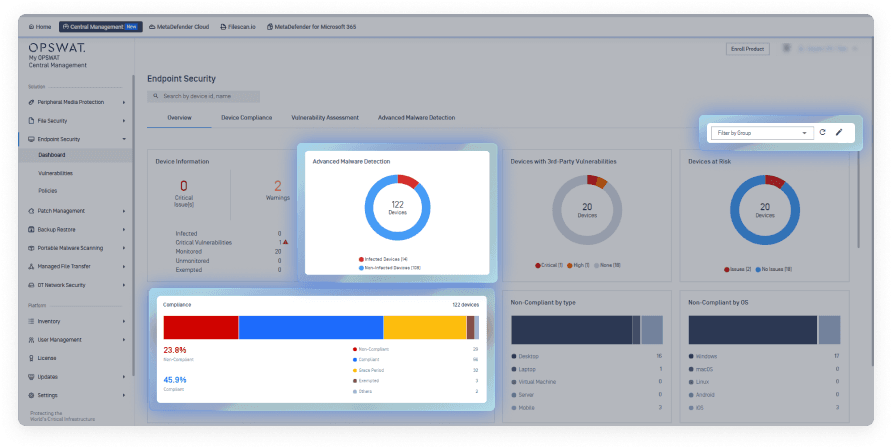
ナビゲーションとインターフェースが強化されたことで、管理者は必要な情報をより簡単に見つけられ、手間をかけずにタスク間を移動し、より効率的な操作を通じてセキュリティ環境を管理できるようになります。
My でセキュリティ運用を一元化する準備はできていますか?OPSWAT Central Management ?
My OPSWAT Central Management OPSWAT ソリューションの「シングル・ペイン・オブ・グラス」として設計されており、分散したITおよびOT環境全体において、チームがセキュリティ運用を効率化し、コストを削減し、コンプライアンスを強化できるよう支援します。
Central Management のバージョン7または8を現在も使用している組織にとっては、2027年1月31日のサポート終了日を控え、移行計画の策定が急務となっています。
移行計画を立てる際には、以下のリソースを活用してください:
OPSWAT の専門家とチャットするか、 My OPSWAT Central Management ソリューションページ をご覧ください。
