ファイルは、処理が完了するまでに複数のセキュリティ製品を経由する場合があります。MetaDefender™Kiosk の環境を経由して流入し、MetaDefender™MFT を通過した後、MetaDefender™Core によって処理されることがあります。
セキュリティチームがそのファイルを調査する際、それが許可されていたかブロックされていたかを知るだけでは、問題のほんの一部しか解明できません。彼らには、依然として全体像を把握する必要があります:
- そのファイルは、どこからこの環境に入ったのでしょうか?
- OPSWAT のどの製品がこれに対応していましたか?
- 各段階で何が起こったのでしょうか?
- その過程で、ファイル自体に変更はありましたか?
これまで、こうした質問に答えるには、各製品ごとに個別に記録を取り出す必要がありました。
My におけるファイルの監査証跡OPSWAT™の「Central Management 」は、セキュリティチームに対し、OPSWAT の導入環境全体におけるファイルの移動経路を統合的に把握できる機能を提供します。
すべてのファイルの移動経路を一か所で追跡
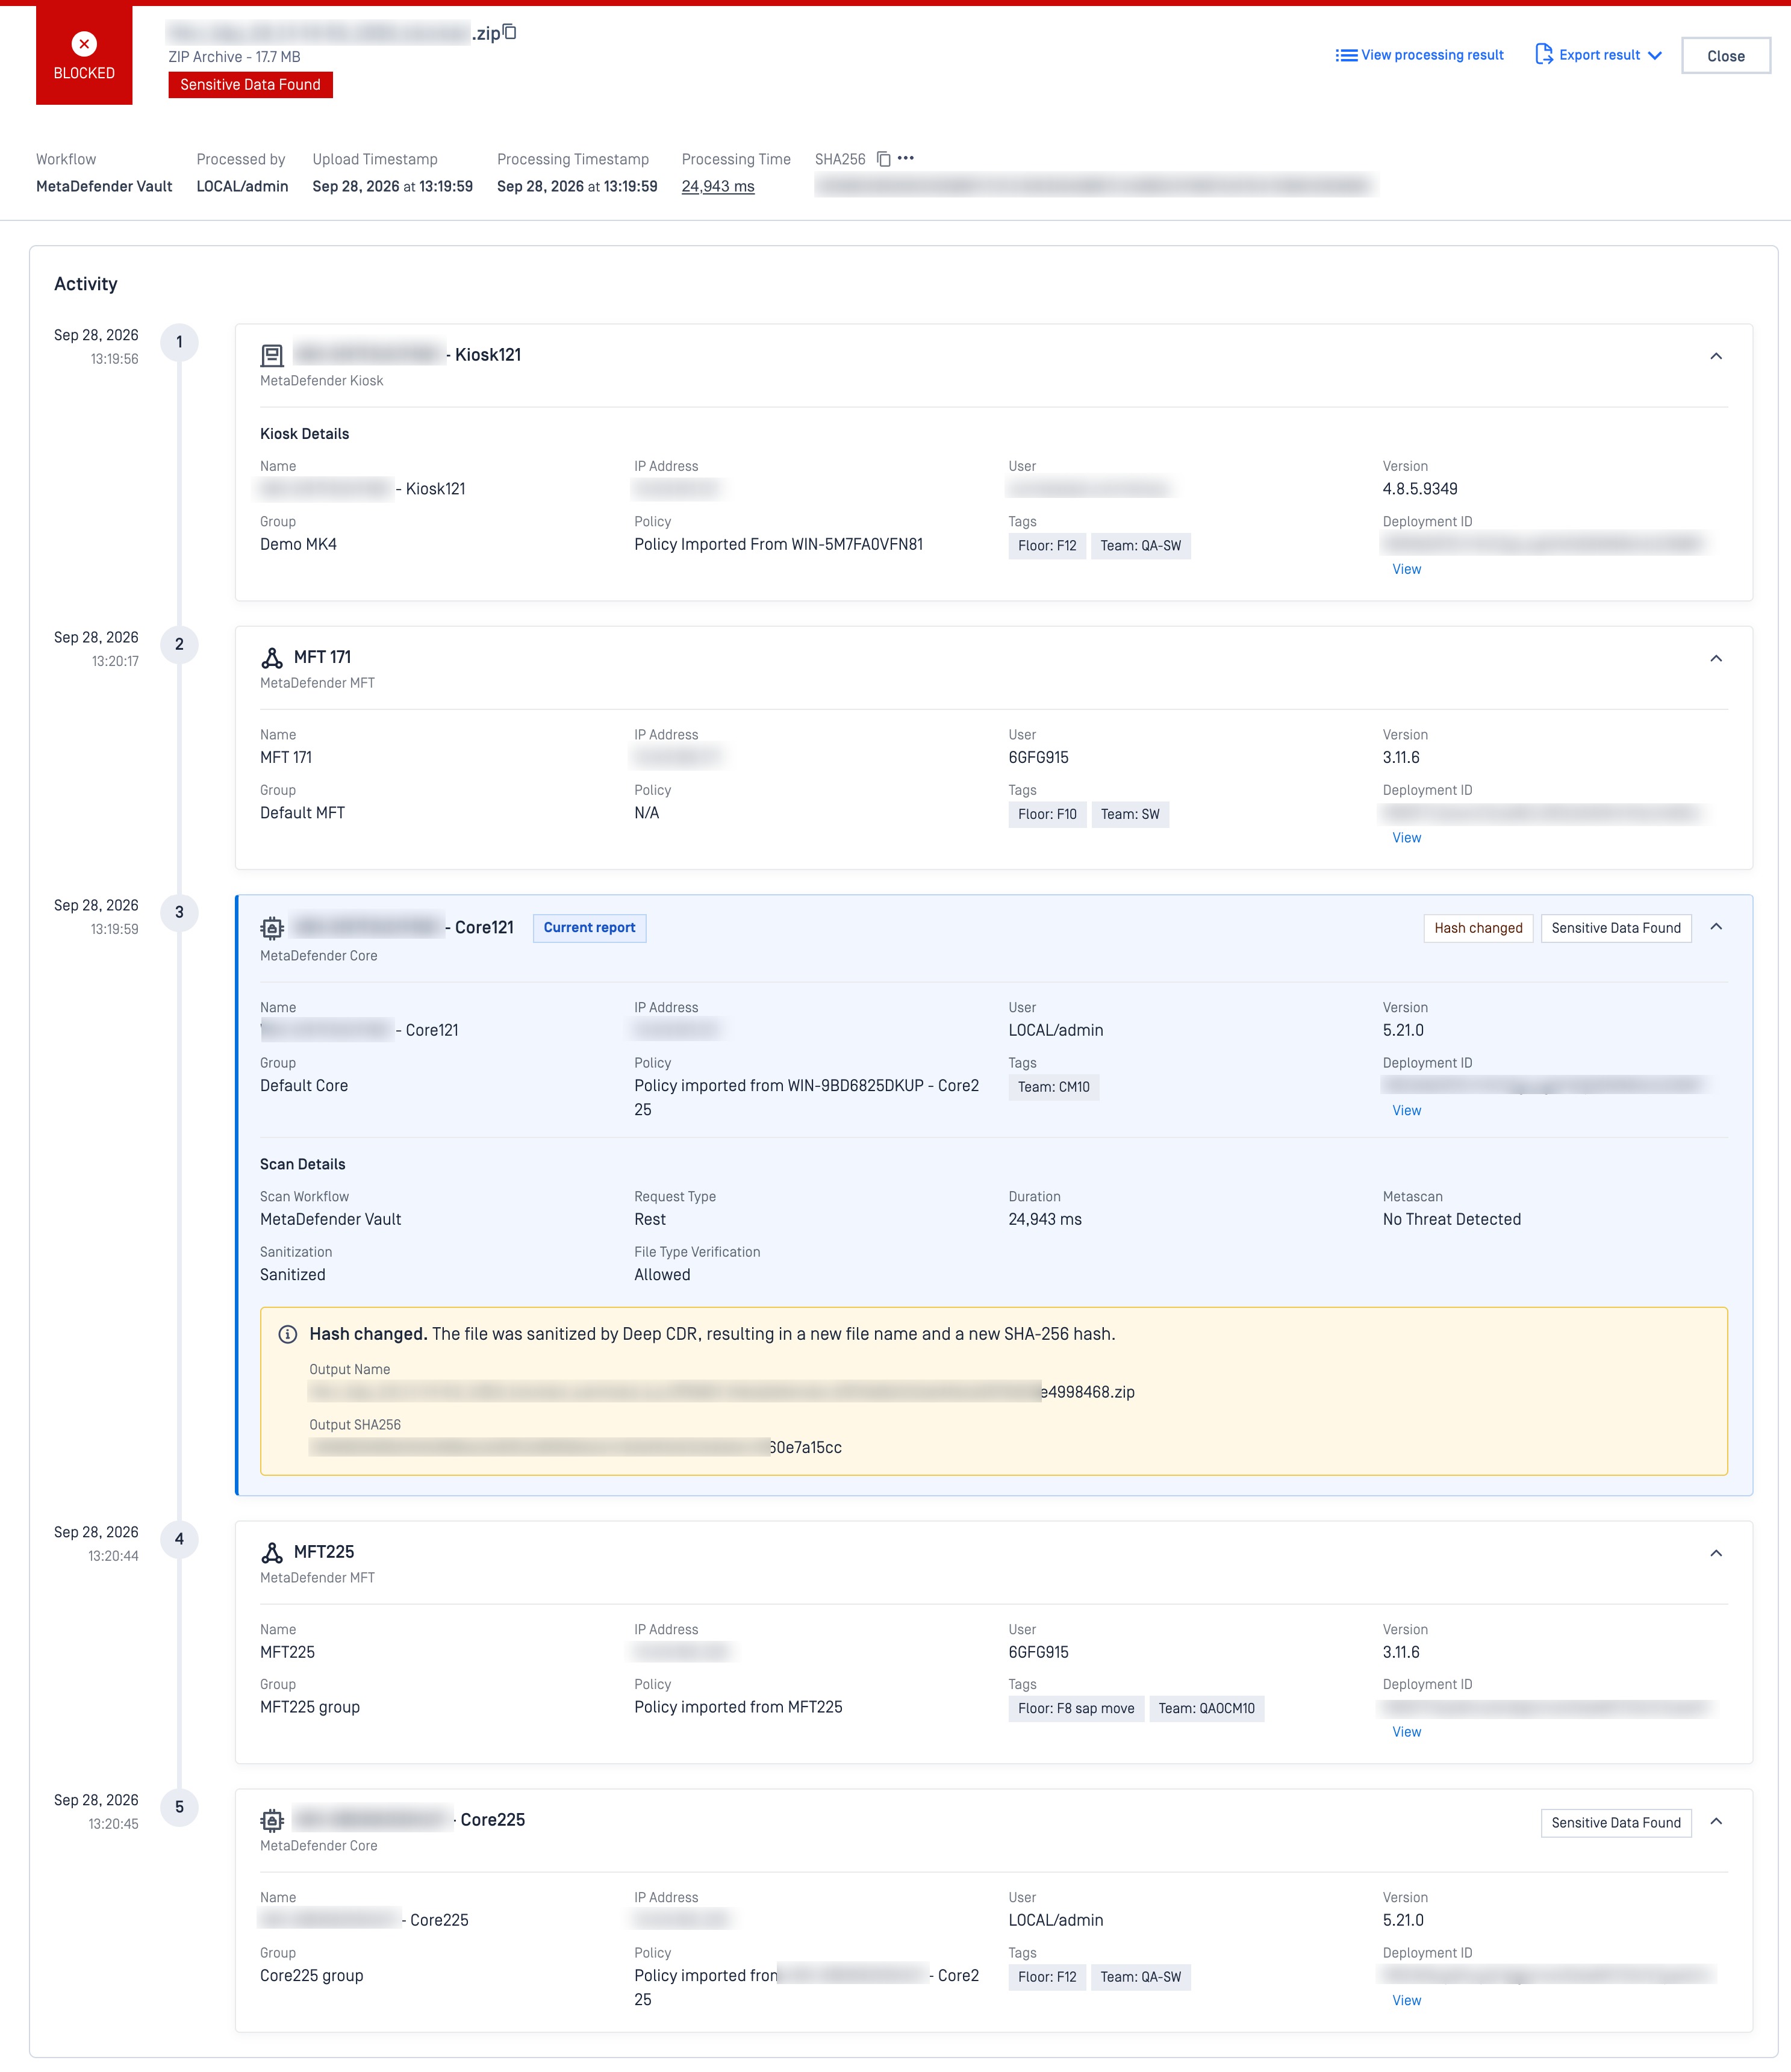
「ファイル監査証跡」は、サポート対象のOPSWAT ワークフローを経由して処理されるファイルについて、エンドツーエンドのトレーサビリティを提供するように設計されています。管理者は、単一の製品から得られる孤立した結果ではなく、そのファイルの背後にあるより広範な処理の経緯を追跡することができます。
どのファイルでも、以下の情報を確認できます:
- MetaDefender 、Kiosk 、MetaDefender 、Endpoint など、そのURLが掲載されていた場所、あるいはMetaDefender Drive
- その後、発生した順序に従って、これを処理した各製品(MetaDefender Managed File Transfer を経由した転送や、以下のスキャンを含む)MetaDefender Core
- ファイルが検査された際のスキャン結果 (許可されたか、ブロックされたかなど)
- サニタイズ処理によってハッシュ値やファイル名が変更された際に、ファイルの整合性ステータスにフラグが立てられる
- 各ステップにおける完全なコンテキスト(インスタンス名、ユーザー、バージョン、ポリシー、タイムスタンプなど)
コンソールを切り替える代わりに、チームはファイルのパスを実際に発生した通りに読み取ります。
追跡対象となるワークフロー
ファイル監査ログは、設定に応じて、MetaDefender 、Kiosk →MetaDefender 、MFT →MetaDefender 、Core といった複数のワークフローにわたる可視性をサポートします。また、MetaDefender 、Endpoint →MetaDefender 、Core →MetaDefender 、MFT → といった、より長いフローにも対応しています。MetaDefender Core
文脈に応じた予想される変換を確認する
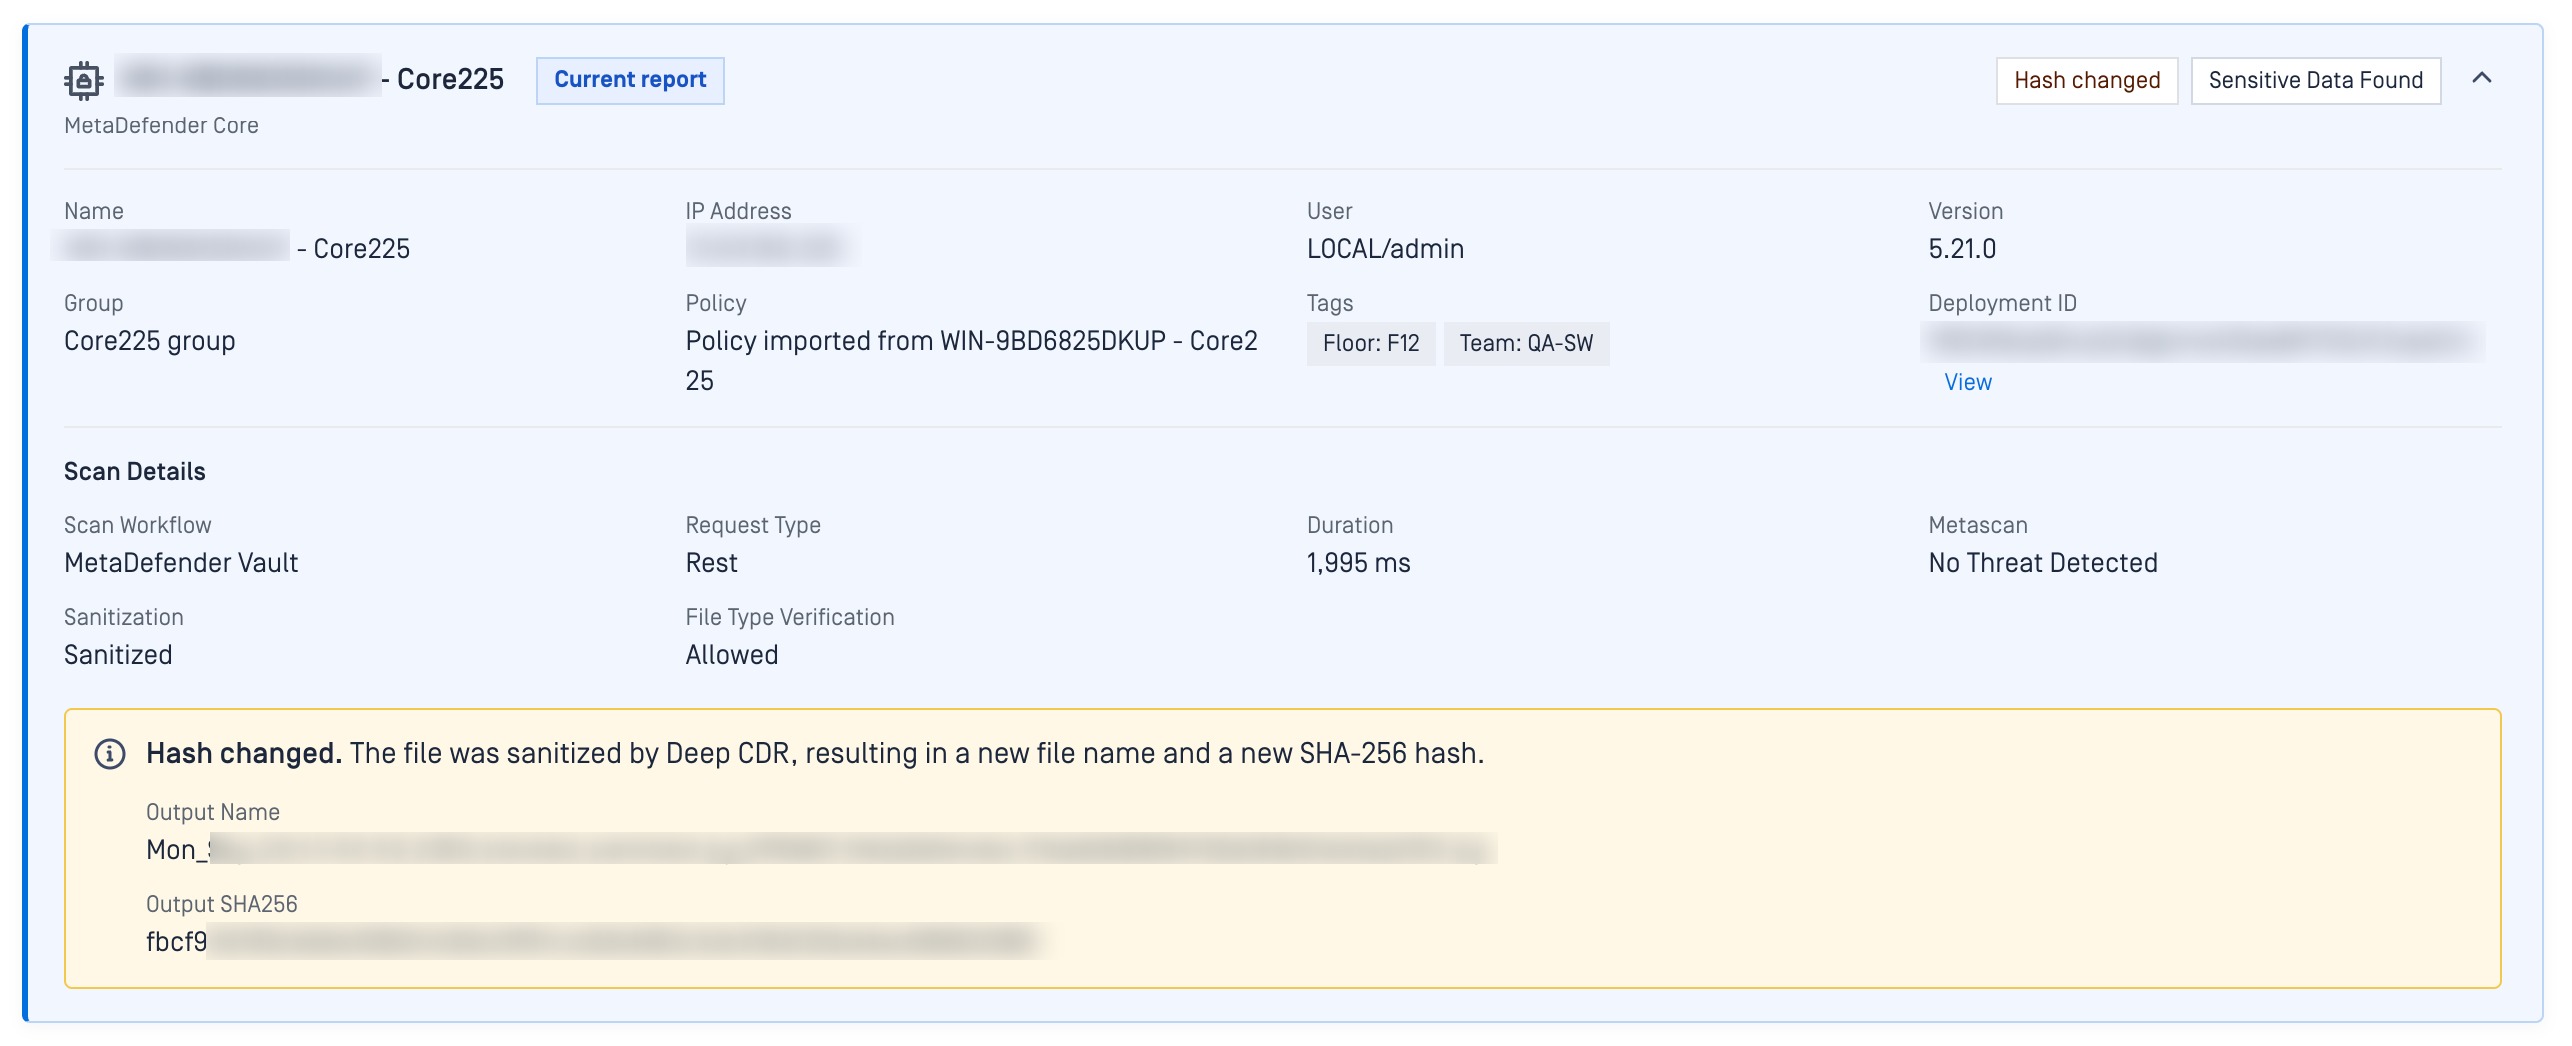
ファイルに何らかの変更が加えられる可能性があります。たとえば、Deep CDR™ テクノロジーによってファイルがクリーンアップされ、新しい名前と SHA-256 ハッシュを持つ安全なバージョンが作成される場合があります。
「ファイル監査ログ」には、ファイルの処理過程における変換状況が記録されています。「予想ハッシュが変更されました」というインジケーターと出力ハッシュにより、管理者は、承認されたセキュリティプロセスによってファイルが書き換えられたことを把握できます。したがって、この差異は説明のつかない不一致ではなく、予想通りの結果であると判断できます。
時間の使い道を確認:所要時間タイムライン
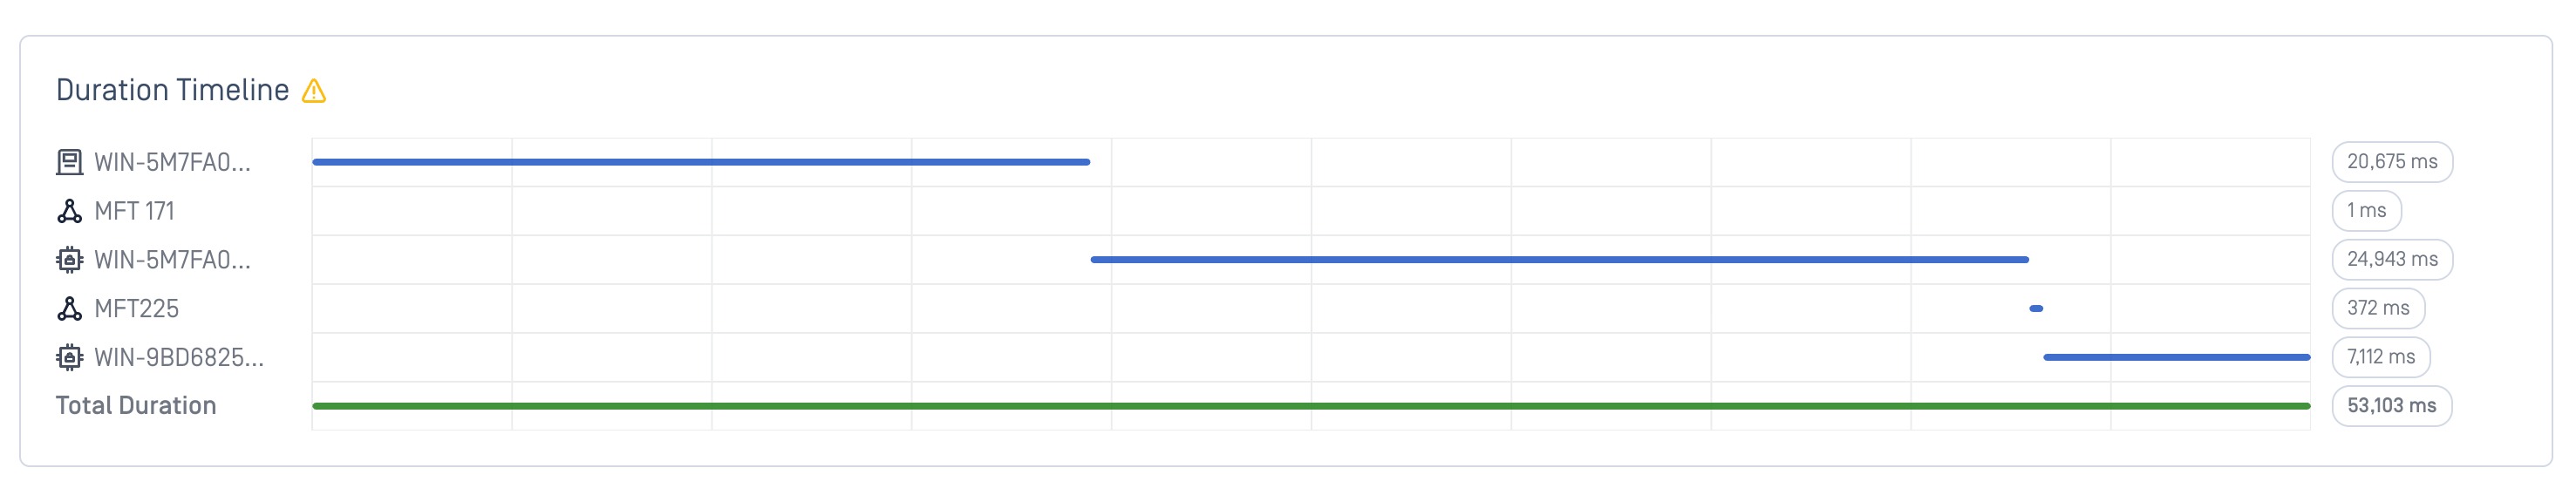
「パス」を確認すると、ファイルがどこへ移動したかがわかります。「所要時間タイムライン」では、各段階にどれくらいの時間がかかったかがわかります。
各ステップは、その製品がファイルの処理に費やした時間を示すバーとして、プロセス全体の合計時間の横に表示されます。処理が遅い段階や通常とは異なる段階が一目でわかるため、チームはすべての記録を開かなくてもボトルネックを特定できます。
これがセキュリティ運用にとってなぜ重要なのか
インシデント対応の迅速化
脅威が表面化した際、まず行うべきことは、そのファイルがこれまでどの経路を通ってきたかを再構築することです。製品ごとに手作業でその経路を追跡する代わりに、そのファイルが処理されたすべての製品やインスタンス、および検査が行われた場所でのスキャン結果など、その全経路を一目で把握することができます。
コンプライアンスと監査への万全な備え
規制の枠組みにおいて、組織は重要なチェックポイントのすべてでファイルがスキャンされていることを証明することがますます求められています。「ファイル監査証跡」機能を利用すれば、カスタムレポートを作成することなく、OPSWAT の導入環境全体でセキュリティポリシーが確実に適用されていたことを示す、監査可能なエンドツーエンドの証拠を得ることができます。
信頼できる業務の可視性
セキュリティチームはこう問うでしょう。「このマルチプロダクト展開は、設計通りに動作しているのか?」ファイル監査ログを使えば、それを確認できます。各ファイルがたどった実際の経路を確認し、それが意図したワークフローと一致しているかを確認できるため、推測を確かな証拠に変えることができます。
製品横断的な知見と文脈
ほとんどのセキュリティツールは、自ツール内のサイロ内で発生した事象しか表示しません。File Audit Trailは、MetaDefender 、Core 、MetaDefender 、Kiosk 、MetaDefender 、Drive 、MetaDefender 、Endpoint 、およびMetaDefender Managed File Transfer におけるイベントを1つのストーリーとして結びつけ、個別のログでは得られない製品横断的なコンテキストを提供します。
セキュリティ運用を強化する準備はできていますか?
My OPSWAT™Central Management は、 OPSWAT ソリューションの中核となる管理・制御レイヤーであり、管理者はこの1つのプラットフォームから、分散したITおよびOT環境全体にわたる導入状況を把握し、運用および管理を行うことができます。
「ファイル監査ログ」機能により、その可視性は個々のファイルレベルにまで拡大されます。これにより、チームはコンソールをまたいでファイルを探し回る必要がなくなり、発生した順序通りに、そのファイルの全履歴を一つの画面で確認できるようになります。
OPSWAT の専門スタッフとチャットするか、以下のページをご覧ください。 My OPSWAT™Central Management ソリューションページ をご覧ください。

