主な収穫
MetaDefender Core また、MetaDefender とCloud は、同じOPSWAT ファイルセキュリティ技術に基づいていますが、導入形態が異なります。一方はお客様のインフラストラクチャ内に導入され、もう一方はマネージドSaaSサービスとして提供されます。どちらを選ぶべきかは、コンプライアンス上の義務、スケーリングのニーズ、およびインフラ管理に割けるリソースによって決まるものであり、どちらの製品が「優れている」かという点によるものではありません。
ガートナーは、2027年にはパブリッククラウドサービスに対する世界のエンドユーザーによる支出が1兆ドルを超えると予測しており、2028年までにはクラウドコンピューティングがほとんどの組織にとってビジネス上の必須要件になると見込まれています。その理由として、通常は拡張性と俊敏性が挙げられます。
しかし、その論理をセキュリティという分野に具体的に当てはめると、多くのチームが移行に躊躇しています。ファイルのセキュリティを他社のインフラに委ねることは、ガバナンスや管理権限を手放すことのように感じられたり、新たな攻撃経路を開くことのように感じられたりすることがあります。こうした躊躇があるからこそ、クラウドファイルセキュリティの利点は、他のすべてがクラウドに移行しているからという理由だけで当然視されるのではなく、それ自体として説得力を持って提示される必要があるのです。
この記事では、MetaDefender™CoreとMetaDefender™Cloudを比較し、お客様の組織に最適な製品をお選びいただけるよう解説しています。
MetaDefender Core とMetaDefender Cloud の違いは何ですか?
MetaDefender Core これは、お客様のインフラストラクチャ内で完全に展開・管理されるオンプレミス型のファイルセキュリティプラットフォームです。すでにSaaSファーストのスタックを導入している組織の場合、MetaDefender Cloud によるSaaS型ファイルセキュリティは、そのモデルを拡張するものです。OPSWAT がホスティングおよび保守を行うマネージドSaaSサービスとして、同じファイルセキュリティ技術が提供されます。
考察 | MetaDefender Core | MetaDefender Cloud |
配備 | 顧客管理型 | SaaS |
インフラ管理 | あなた | OPSWAT |
インフラ管理 | 完全かつ直接的な制御 | マネージドサービス |
スケーリング | 計画を立てて | Cloud-ベース、オンデマンド |
地理的カバー範囲 | どこに導入しても | OPSWAT の複数の地域(米国、ドイツ、カナダ、オーストラリア、日本、インド、シンガポール、イスラエル) |
API 統合 | 対応するアーカイブ形式 | そのために作られた |
最適 | 管理され、隔離され、主権が封じ込められた環境 | SaaS、分散型、クラウドファーストの運用 |
どの導入モデルが自社の運用モデルに適しているか?
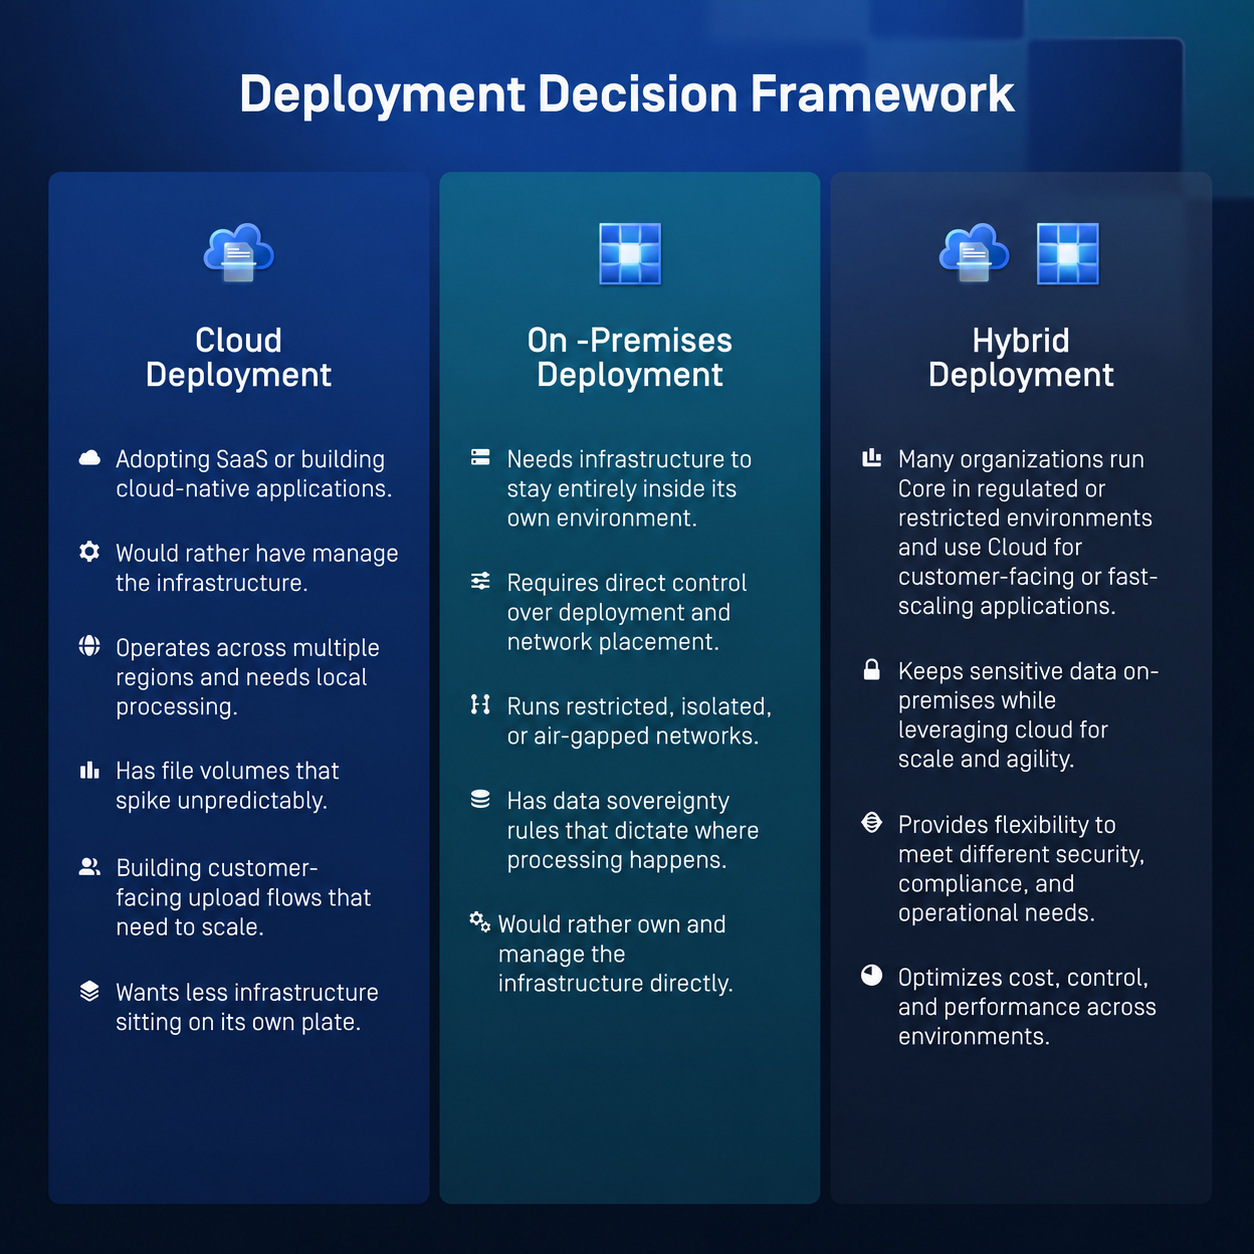
適切な導入モデルは、組織がインフラ自体に対してどの程度の直接的な制御を必要とするかによって決まります。
MetaDefender Core 次のような場合に役立ちます:
- インフラを完全に自社で管理できます。なぜなら、一部の組織は、自社が所有していないインフラには依存できないからです。
- 自社環境内での導入。これには、エアギャップ方式や隔離されたネットワークも含まれます。これらのネットワークは、設計上、外部サービスに一切アクセスできません。
- 厳格な内部ポリシーによって規定されたネットワークアーキテクチャ。これらのポリシーを満たすためには、特定のシステムを特定の場所に設置しなければならない。
- 運用スタックを自社で管理すること。内部監査や運用上の要件を満たすために、そのレベルの実務的な管理が必要となるチームもあります。
- 「これはオンプレミスに留める、それ以外あり得ない」という規制や主権上の要件を満たすためです。一部の業界や法域では、これが法的要件となっています。通常、このレベルの管理が妥協の余地のない重要なインフラや政府機関に適用されます。
MetaDefender Cloud一方、OPSWAT は、ファイルセキュリティを自社で運用するのではなく、マネージドサービスとして導入することを希望し、かつ法的にそれが可能な組織に適しています。つまり、パッチ適用、更新、インフラストラクチャの管理は、貴社ではなく の管轄となります。
- このサービスは、米国、ドイツ、カナダ、オーストラリア、日本、インド、シンガポール、イスラエルなど、複数のリージョンにまたがって提供されているため、グローバルに事業を展開している場合、データ処理を各リージョン内や特定の国境内に限定する選択肢があります。
- これは、SaaSファースト戦略と自然に調和します。もし御社がすでに他の業務の大部分をSaaSに依存しているなら、MetaDefender Cloud を導入することで、その同じモデルを拡張することができます。
Core とCloud では、インフラ管理にどのような違いがありますか?
MetaDefender (Core )を利用すれば、サーバーのプロビジョニング、アップデートの適用、稼働時間の監視、キャパシティの計画など、インフラストラクチャの管理はお客様のチームが担当します。MetaDefender (Cloud )では、OPSWAT が基盤となるSaaSインフラストラクチャ、メンテナンス、およびサービスのアップデートを管理します。
インフラ管理はポリシーに影響を与えるのか?
ポリシー、統合、ワークフロー、インシデント対応、データ保護に関する決定など、すべては引き続き貴組織が管理します。要するに、MetaDefender (Core )では、ポリシーの決定からインフラストラクチャの管理に至るまで、すべてが貴組織の責任範囲となります。一方、MetaDefender (Cloud )では、OPSWAT がインフラストラクチャを維持管理しますが、ルールを設定するのは貴組織です。
もし、チームがパッチ適用やキャパシティプランニングではなく、より優れた検知ポリシーの設計に業務時間を費やしたいと考えているのであれば、MetaDefender Cloud への移行は理にかなっています。コンプライアンス上の理由で全てを社内で管理する必要がある場合、MetaDefender Core を利用すれば、その選択肢も残すことができます。
MetaDefender (Cloud )は、ファイル処理の需要の拡大にどのように対応しているのでしょうか?
顧客の増加、新アプリのリリース、新たな地域への進出などにより、ファイル処理量はめったに横ばいのままではいられません。普段1日1,000件のファイルを処理しているアップロードポータルが、突然50,000件を処理しなければならないような状況に陥るのは避けたいものです。
MetaDefender (Core )では、スケーリングとは、チームが需要を見越して予測を行い、リソースを事前に確保することを意味します。MetaDefender (Cloud )では、利用量に応じた課金モデルが採用されているため、必要になる前にインフラを調達する必要がありません。
これは、主に次のような場合に重要となります:
- 予測不可能な成長軌道を描く急成長企業
- ワークロードが変動しやすい、あるいは急増しやすい組織
- トラフィックが変動する顧客向けアップロードポータル
- 地域や事業部門を追加する分散型組織
- 自社製品にファイルセキュリティ機能を組み込んでいるSaaSプロバイダー
MetaDefender (Cloud )は、MetaDefender (Core )と同じセキュリティ技術を採用していますか?
はい。組織がMetaDefender (Core )を導入しているか、MetaDefender (Cloud )を導入しているかに関わらず、保護機能は同じ技術スタックに基づいて構築されています。
- Metascan™Multiscanning :単一のマルウェア対策エンジンだけであらゆる脅威を検知できるものはありません。各ベンダーの検知ロジックには、他社にはない検知の死角が存在します。Metascanは、ファイルを複数のエンジンで並行してスキャンするため、脅威がすべてのエンジンをすり抜ける可能性が劇的に低くなり、単体のアンチウイルス製品では実現できないほど高い検知率を実現します。
- Deep CDR™ テクノロジー:脅威の中には、マクロや悪用された PDF オブジェクトなど、一見正当に見えるファイルに悪意のあるコードが埋め込まれているものもあります。Deep CDR™ テクノロジーは、安全性が確認されているコンポーネントのみを使用してすべてのファイルを分解・再構築することで、検出上の問題を根本から解決します。ユーザーの手元に届くファイルは、その構造上、クリーンな状態となっています。
- Proactive DLP™:顧客の社会保障番号、決済カード番号、保護対象の医療情報など、本来含まれてはならない情報が含まれている場合、一見問題のないファイルであってもコンプライアンス違反となる可能性があります。Proactive DLP は、ファイルの内容をスキャンして機密データのパターンを検出し、それらが組織の外部に流出する前に黒塗り処理やブロックを行うことで、マルウェアスキャンでは検出できない情報漏洩の経路を遮断します。
- MetaDefender Aether:脅威レピュテーション、予測AI、Adaptive Sandbox 、脅威スコアリング、および機械学習(ML)を活用した脅威ハンティングを統合し、既知、未知、および検知回避型のマルウェアを検出します。検出結果を単一の判定結果に集約することで、SOCチームがより迅速に対応し、アラートのノイズを低減し、SIEM/SOARおよび脅威ハンティングのワークフローを強化できるよう支援します。
- Predictive ALIN AI:登録済みの脅威のみを検出するシグネチャベースの検知とは異なり、Predictive ALIN AIは悪意のあるファイルの挙動や構造を認識するように学習されているため、ファイルをスキャンすることなく感染を予測します。
- AIコンテンツインスペクター:デジタルワークフローにおいて、AIによって生成・修正されたコンテンツがますます一般的になる中、AIコンテンツインスペクターは、この新たなコンテンツカテゴリに対する可視性を高めます。ファイル、画像、ドキュメントを分析してAI生成コンテンツの特定を支援し、組織が自社の環境内を流通するコンテンツの出所や性質をより深く理解できるようにします。
Cloud また、共有インフラストラクチャモデルにおいてのみ意味をなす機能も備えています:
- カスタマイズ可能なセキュリティワークフロー:病院と銀行では、ファイルの取り込み要件が異なります。両者に同じワークフローを強制すると、ファイルのセキュリティ対策が過剰になったり、不十分になったりしかねません。カスタマイズ可能なワークフロー機能を使用すれば、どの技術を、どのような順序で、どのような条件下で実行するかを正確に設定できます。
- スキャンと処理は非公開で行われるため、ファイルデータがテナント間で共有されることはありません
- 検査処理されたオブジェクトの情報を把握し、検査中にファイルに何が起こったかを正確に確認すること
- クリーン化されたファイルへの一時的なアクセス。クリーン化された出力は、無期限に保存されることなく取得可能です。
- BYOKでは、サニタイズされたファイルを保護するために使用される暗号化キーをユーザーが管理できますが、基盤となるインフラストラクチャの管理は引き続きOPSWAT が行います。
大企業や分散型組織が、Cloud への移行を検討する際に、どのような点を考慮すべきでしょうか?
エンタープライズ規模でSaaSセキュリティプラットフォームを導入する際には、機能比較表には記載されていない追加の考慮事項が依然として必要となります。
チームおよび事業部門を横断した一元的なガバナンス
ファイルセキュリティが部署横断的に導入されると、ポリシーにばらつきが生じます。あるチームはインシデント発生後にDLPルールを強化する一方で、別のチームはスキャン設定をまったく更新しないといった具合です。一元的なガバナンスでは、単一のポリシーフレームワークが組織全体に適用されるため、上層部で下されたセキュリティ上の決定は、ファイルが組織内に入るあらゆる場所で反映されます。
既存の組織体制との整合性
セキュリティプラットフォームは、組織構造(事業部門、地域、製品ラインなど)に合わせて機能すべきです。役割ベースのアクセス権限やポリシーの所有権は、報告系統や業務上の境界と整合している必要があります。
SIEMとの連携
別のコンソールに孤立したままになっているファイルセキュリティ関連のイベントは、SOCが文脈とともに把握することのできないイベントです。ファイル由来の脅威については、スキャン結果、脅威の検知情報、およびポリシーに基づく対応を既存のSIEMに取り込むことで、その他のテレメトリデータと相関分析を行う必要があります。
地域ごとの利用可能性と遅延
利用量の増加に伴いパフォーマンスを予測可能な状態に保つためには、組織はファイルが生成された場所に近いリージョンでファイルを処理すべきです。そうしないと遅延が発生する可能性があり、この問題は規模が大きくなるにつれて、特に大企業において深刻化します。
データ保管場所に関する規則
一部の業界では、データ居住地に関する法律によって法的に拘束されており、特定のデータが国境を越えないよう徹底することが求められています。ファイルが物理的に処理される場所によって、その導入が法令に準拠しているかどうかが決まります。
一貫した管理
セキュリティポリシーは、すべての事業部門で一貫して実施・徹底されることで最大の効果を発揮し、時代遅れや不均一な管理によって生じるギャップを軽減します。
MetaDefender Cloud 複数のチーム、アプリケーション、地域にわたって一貫したファイルセキュリティ管理を実施しており、米国、ドイツ、カナダ、オーストラリア、日本、インド、シンガポール、イスラエルで処理が可能です。実際には、多くの拠点に分散したオンプレミス型インフラでは、どこでも同じルールを適用する単一のマネージドサービスに比べ、こうした一貫性を確保するのは困難になりがちです。
コンプライアンスの面では、MetaDefender (Cloud )は、HIPAA、PCI DSS、GDPR などの規制要件に対応しており、幅広いファイル形式にわたる機密データを、組織の環境から外部へ流出する前に特定・管理します。MetaDefender (Cloud)のコンプライアンスおよび認証に関する情報は、こちらからご確認いただけます。
API によるファイルセキュリティはどのように機能するのでしょうか?
API- ファイルベースのセキュリティは、誰かが別途実行する必要がある手順としてではなく、ファイルがシステムに流入したその瞬間にスキャンとクリーンアップを行う仕組みです。
MetaDefender Cloudのファイルスキャン機能「API 」を利用すれば、マルウェアスキャンをアプリケーションに直接組み込むことができます。ファイルがアプリケーションに到達するとスキャンとクリーンアップが行われ、ポリシーに基づく判断が適用された後、アプリケーションは処理を継続します。ファイルセキュリティ「API 」による検査を実行するために、ユーザーが何かをクリックする必要は一切ありません。
実際には、次のような形で現れます:
- 顧客向けのアップロードポータルでは、顧客がアップロードするすべてのファイルが、自社のシステムに取り込まれる前にチェックされる必要があります。
- SaaSアプリケーションでは、ファイルの取り扱いが製品体験そのものの核心となることがよくあります。
- Cloud ストレージのワークフローにより、ファイルがバケットやドライブに保存された直後、エージェントや従業員がそれを取り出す前に、そのファイルを捕捉します。
- スキャンされたファイルや提出されたファイルが、誰による事前確認も経ずに、そのまま業務プロセスに直接取り込まれる文書処理システム。
- コラボレーションプラットフォームでは、個人、チーム、外部パートナーの間でファイルが迅速にやり取りされます。
クラウドネイティブな製品を開発しているなら、これが理想的なモデルです。誰かがチェックを実行したり、決まった間隔で実行されたりするセキュリティではなく、アプリケーションの速度に合わせてインラインで機能するセキュリティです。技術ページで、最新のAPI のドキュメントをご覧ください。
組織は、セキュリティ体制を実際の需要にどのように適合させればよいのか?
組織は、導入当初から固定の最大容量を割り当てるのではなく、利用状況の変化に応じてクラウド上のマルウェアスキャンリソースを拡張または縮小することで、需要に合わせて処理能力を調整しています。
実際にそれによって得られるものは、次の通りです:
- ご利用中のリソースに基づいて、クラウド上のマルウェアスキャン処理能力を算出します。
- ワークロードを明確に分離することで、あるアプリケーションの規模拡大が、別のアプリケーションのパフォーマンス低下の原因となることを防ぎます。
- 新しいユースケースが追加されるたびに改修する必要のないアーキテクチャ。
- 他のワークロードには一切影響を与えずに、あるワークロードのみを拡張できる機能。
- どのプロセスがどのリソースを消費しているかを明確に把握できる。
ファイルセキュリティは通常、単独で決定されるものではありません。これは、スタック全体にわたる「クラウドファースト」インフラへの大きな移行の一環となる傾向があります。ファイルセキュリティをMetaDefender Cloud に移行する企業は、複数の変更を並行して行う傾向があります。具体的には、次のようなことを行います:
- 自チームが直接保守しなければならないインフラの量を減らす。
- セキュリティを自社で運用するのではなく、「サービスとしてのセキュリティ」の活用を標準化する。
- アーキテクチャを簡素化し、オンプレミスに残す必要のないインフラストラクチャを削除する。
- 設計上、複数の地域に分散して展開されるアプリケーションをサポートする。
- セキュリティ運用を、自動化され、API を活用したワークフローへと移行する。
- クラウドネイティブアプリケーションの開発とリリースをもっと迅速に行う。
スタックの他の部分で上記の移行を検討しているのであれば、ファイルセキュリティもオンプレミスに留めておくべきではありません。通常、Cloud への移行が理にかなった次のステップとなります。
MetaDefender Cloud が有効な場合とそうでない場合
同じ技術、2つの導入方法
これは、どちらか一方を他方よりも推奨することだけを目的とした、両者の単純な比較ではありません。MetaDefender 、Core 、MetaDefender 、Cloud は、いずれもOPSWAT の同じ技術を採用しており、2つの異なるニーズに合わせてパッケージ化されています:
- MetaDefender Core 自前でインフラを管理する必要がある場合に。
- MetaDefender Cloud インフラ管理を外部に委託し、API を通じてセキュリティ機能を利用したい場合に最適です。
自社のアーキテクチャ、コンプライアンス上の義務、成長の軌道、そしてインフラ管理に対する意欲を評価すれば、「どれを選ぶべきか」という疑問は、ほぼ自ずと解決されるでしょう。
もしそうでない場合は、それが私たちの役割です。ぜひご連絡ください。当社の専門家が、お客様の具体的な環境に合わせて、最適な選択ができるよう丁寧にサポートいたします。
よくある質問:MetaDefender Core vsMetaDefender Cloud
MetaDefender Core とMetaDefender Cloud の違いは何ですか?
両者の主な違いは導入方法にあります。MetaDefender Cloud は、OPSWAT がホストするマネージド SaaS サービスであるのに対し、MetaDefender Core は、お客様のインフラストラクチャ内で完全に導入・運用されるものです。どちらも基盤となるファイルセキュリティ技術スタックは同じであるため、どちらを選ぶかは、どちらがより強力な保護機能を提供するかという点ではなく、組織がどの程度のインフラストラクチャの制御を必要とするかという点にかかっています。
MetaDefender (Cloud )は、MetaDefender (Core )に取って代わるものなのでしょうか?
No.MetaDefender Cloud は、インフラストラクチャのニーズがSaaSやクラウドネイティブな運用へと移行した組織向けの、別の導入モデルです。OPSWAT は、オンプレミスまたはエアギャップ環境での導入を必要とする組織向けに、MetaDefender Core のサポートと開発を引き続き行っています。
ファイルスキャンをクラウドに移行すべきでしょうか?
環境構成によって異なります。SaaSを主軸としている場合、マルチリージョン環境である場合、変動する処理量に対応する必要がある場合、あるいはAPI 主導の統合を希望する場合は、MetaDefender Cloud の方が適しています。一方、主権に関する規制やエアギャップネットワークがある場合は、MetaDefender Core が最適な選択肢となるでしょう。
Cloud のファイルセキュリティ機能は、企業での利用に適していますか?
はい。MetaDefender (Cloud )は、一元化されたガバナンス、SIEMとの統合、マルチリージョンでの可用性、およびチームや事業部門を横断した一貫した管理機能をサポートしています。具体的なコンプライアンス要件については、OPSWAT のドキュメントで確認してください。
MetaDefender (Cloud )は、アプリケーションにアップロードされたファイルをスキャンできますか?
はい。MetaDefender Cloud の「API 」機能により、アプリケーションはアップロード時にファイルをスキャンに送信できるようになります。これにより、ファイルはアプリケーションやそのストレージに受け入れられる前に検査およびサニタイズされます。この機能は、顧客向けのアップロードポータル、SaaSアプリケーション、クラウドストレージのいずれにおいても利用可能です。
MetaDefender (Cloud )は、Multiscanning およびCDRに対応していますか?
はい。MetaDefender (Cloud )では、MetaDefender (Core )で提供されているのと同じMetascan™Multiscanning およびDeep CDR™ Technologyの技術が利用可能です。どの導入モデルを使用する場合でも、ファイルは複数のマルウェア対策エンジンでスキャンされ、コンテンツの無害化と再構築を通じてクリーンアップされます。
SaaS環境において、ファイルのセキュリティをどのように拡張すればよいでしょうか?
MetaDefender Cloudの消費モデルは、アプリケーションの需要に応じて拡張可能です。また、専用のAPI プールを利用することで、個々のワークロードを個別に拡張することもできます。
APIを通じてファイルのセキュリティをどのように統合できるでしょうか?
MetaDefender Cloud スキャン、サニタイズ、およびポリシーの決定をREST経由で公開していますAPI ; ファイルを送信し、結果を受け取り、決定を適用して、処理を続行します。
アップロードポータル、クラウドストレージ、文書管理システム、CI/CDパイプラインなど、あらゆる環境で利用可能です。
MetaDefender (Core )とMetaDefender (Cloud )の両方を使用することは可能でしょうか?
もちろんです。MetaDefender Core は、厳格に管理された環境向け、MetaDefender Cloud は、顧客向けや急速なスケールアップが求められるアプリケーション向けです。
MetaDefender (Cloud )は、MetaDefender (Core )とは異なるセキュリティ技術を採用していますか?
いいえ。OPSWAT の同じ技術スタック(MetascanMultiscanning 、Deep CDR™テクノロジーProactive DLP 、予測AI)に加え、プライベートスキャンやBYOKといったSaaS特有の追加機能も備えています。
なぜファイルのセキュリティをクラウドに移行するのでしょうか?
企業は、自前で対応するインフラを整備することなく、需要に合わせて保護機能を拡張できるようにするため、またAPIを通じてスキャン機能をアプリケーションに直接組み込むために、ファイルセキュリティをクラウドに移行しています。また、他のシステムでもすでにSaaSを活用している企業にとっては、このアプローチが自然に適合する傾向にあります。
組織は、MetaDefender Core をいつ保持すべきでしょうか?
組織は、エアギャップネットワーク、厳格なデータ主権要件、または自社のシステム外での処理を認めない規制上の義務など、インフラを完全に自社の環境内に留めておく必要がある場合、MetaDefender Core を維持すべきです。これは、インフラの管理が必須とされる重要インフラ、政府機関、およびその他の規制の厳しい環境において、特に当てはまる傾向があります。