フランス情報処理・自由委員会(CNIL)は、2025年夏に発生したセキュリティ侵害事件に関して、ロワール私立病院に50万ユーロ(約58万ドル)の罰金を科した。攻撃者は52万4867人の患者の記録にアクセスした。また、患者が信頼できる第三者として指定した20万2246人の記録にもアクセスしたが、病院は患者には通知したものの、後者のグループには直接通知しなかった。規制当局は、審議番号SAN-2026-009に基づき、2026年9月3日にこの決定を公表した。
CNILは、GDPR(一般データ保護規則)第34条に基づき、この不備を指摘した。医療データ環境を運営する者にとってより重要な疑問は、通知プロセスが50万人に届く一方で、同じシステム内にいる20万人もの人々に通知が届かないのはなぜか、ということである。
第二グループは誰だったのか
フランス公衆衛生法典第L1111-6条に基づき、成人は誰でも「信頼できる人」(personne de confiance)を指定することができます。これは、親族、親しい友人、または担当医師などが該当します。患者が意思表示できなくなった場合、病院職員は指定された人に相談します。患者は書面で指定を行い、病院は入院患者全員に指定の機会を提供しなければなりません。指定後の記録には、氏名、連絡先、患者との関係が記載されます。
これらの202,246人はいずれも患者ではなかった。彼らは登録もせず、治療を受けたこともなく、多くの場合、病院が自分たちの情報を保管していることすら知らなかった。CNILは、この情報開示の欠如によって、攻撃を理解し、その影響を判断し、データの悪用を防ぐための対策を講じるために必要な情報が彼らに与えられなかったと結論付けた。
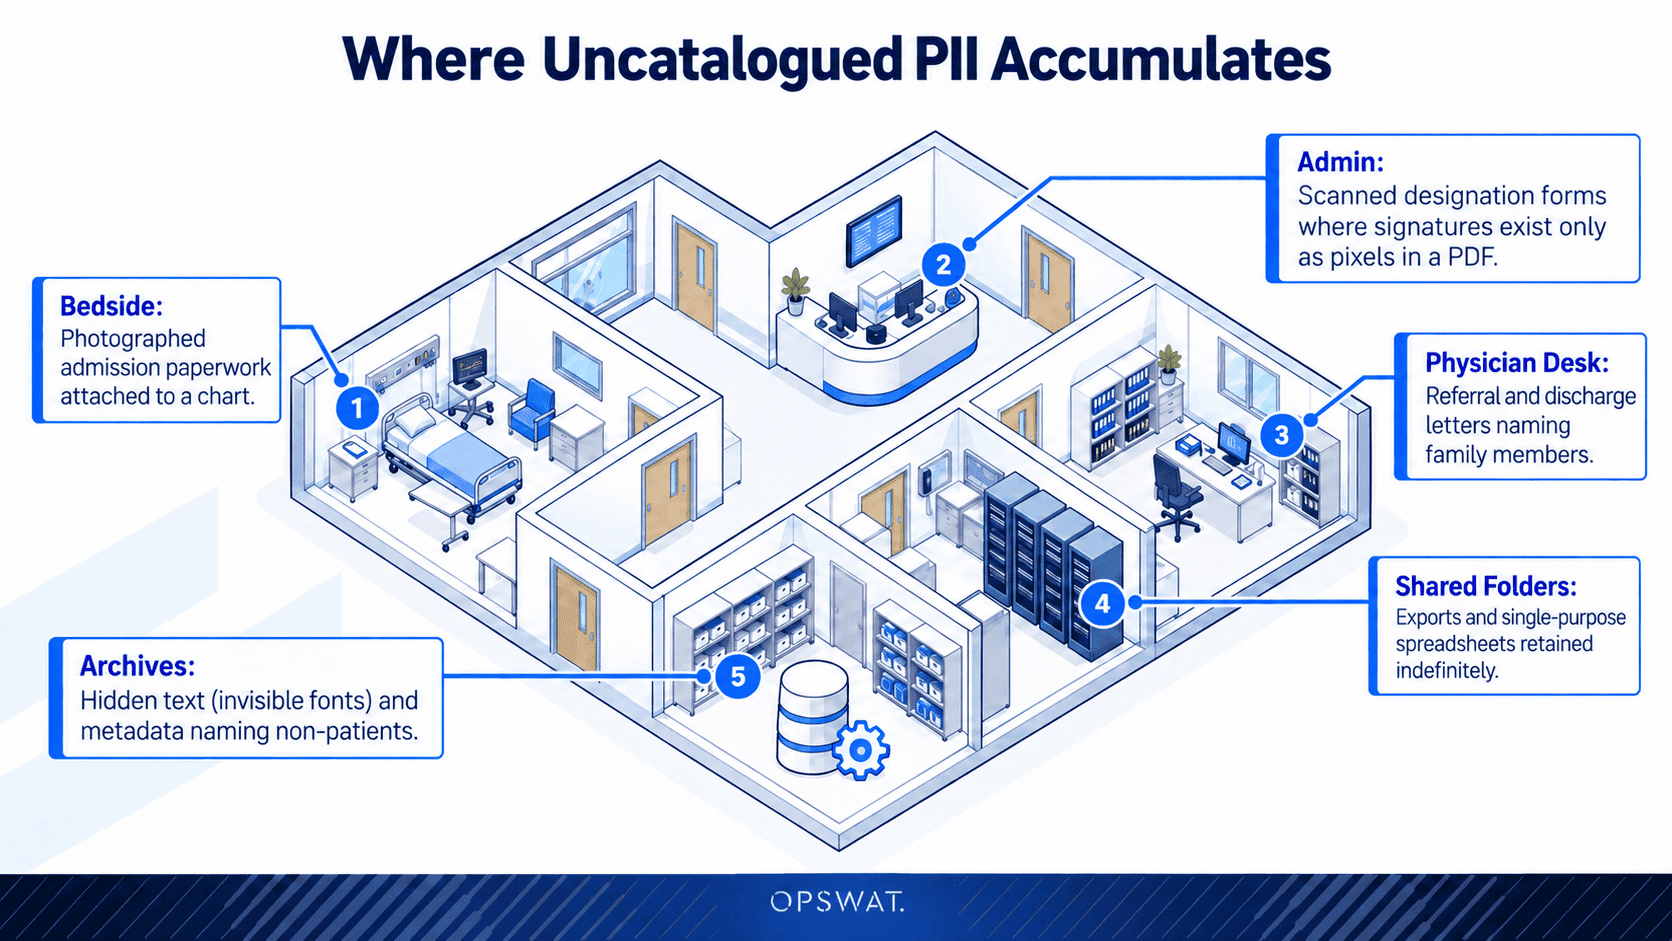
どの病院にも、緊急連絡先、患者に付き添った人、入院時に記録された近親者、退院証明書に記載された紹介医、法定後見人など、こうした人々の情報が保管されている。しかし、これらの記録は、在庫調査の出発点となるシステムにはめったに存在しない。
未登録の個人データが蓄積される場所
医療機関は、医療データを中心にデータ保護ポリシーを構築します。検出ルールでは、診断コード、医療記録番号、保険識別番号、治療の詳細などを対象とします。これは、規制で定められている内容であり、監査担当者が質問する内容でもあるためです。
信頼できる第三者機関の記録には、そういった情報は一切含まれていません。そこには、氏名、電話番号、住所、そして関係性が記載されています。臨床コンテンツに合わせて調整されたポリシーに照らし合わせると、このファイルは問題なしと判断されます。規制対象となる個人データがすべて含まれており、ルールセットにそのデータを探すよう指示した者は誰もいません。
そのギャップこそが、病院が適切な通知プロセスを実施しながらも、第34条違反の認定を受ける可能性がある理由を説明している。そのプロセスは、組織が登録していた対象者に対しては機能したが、登録されていない対象者は、通常の業務中も情報漏洩後も、組織にとって認識されていなかった。
ラベルを鵜呑みにせず、内容を読み解こう
Proactive DLP™テクノロジーは、ファイル名、拡張子、分類ラベルが示す内容ではなく、ファイルの内容そのものを検査します。テキスト、画像、埋め込みドキュメントなど、 125種類以上のファイル形式に対応し、再帰的に検査を行うため、アーカイブやネストされた階層もスキップすることなく検査します。
誰もカタログ化していない個人データを見つけるには、次の3つの機能が重要です。
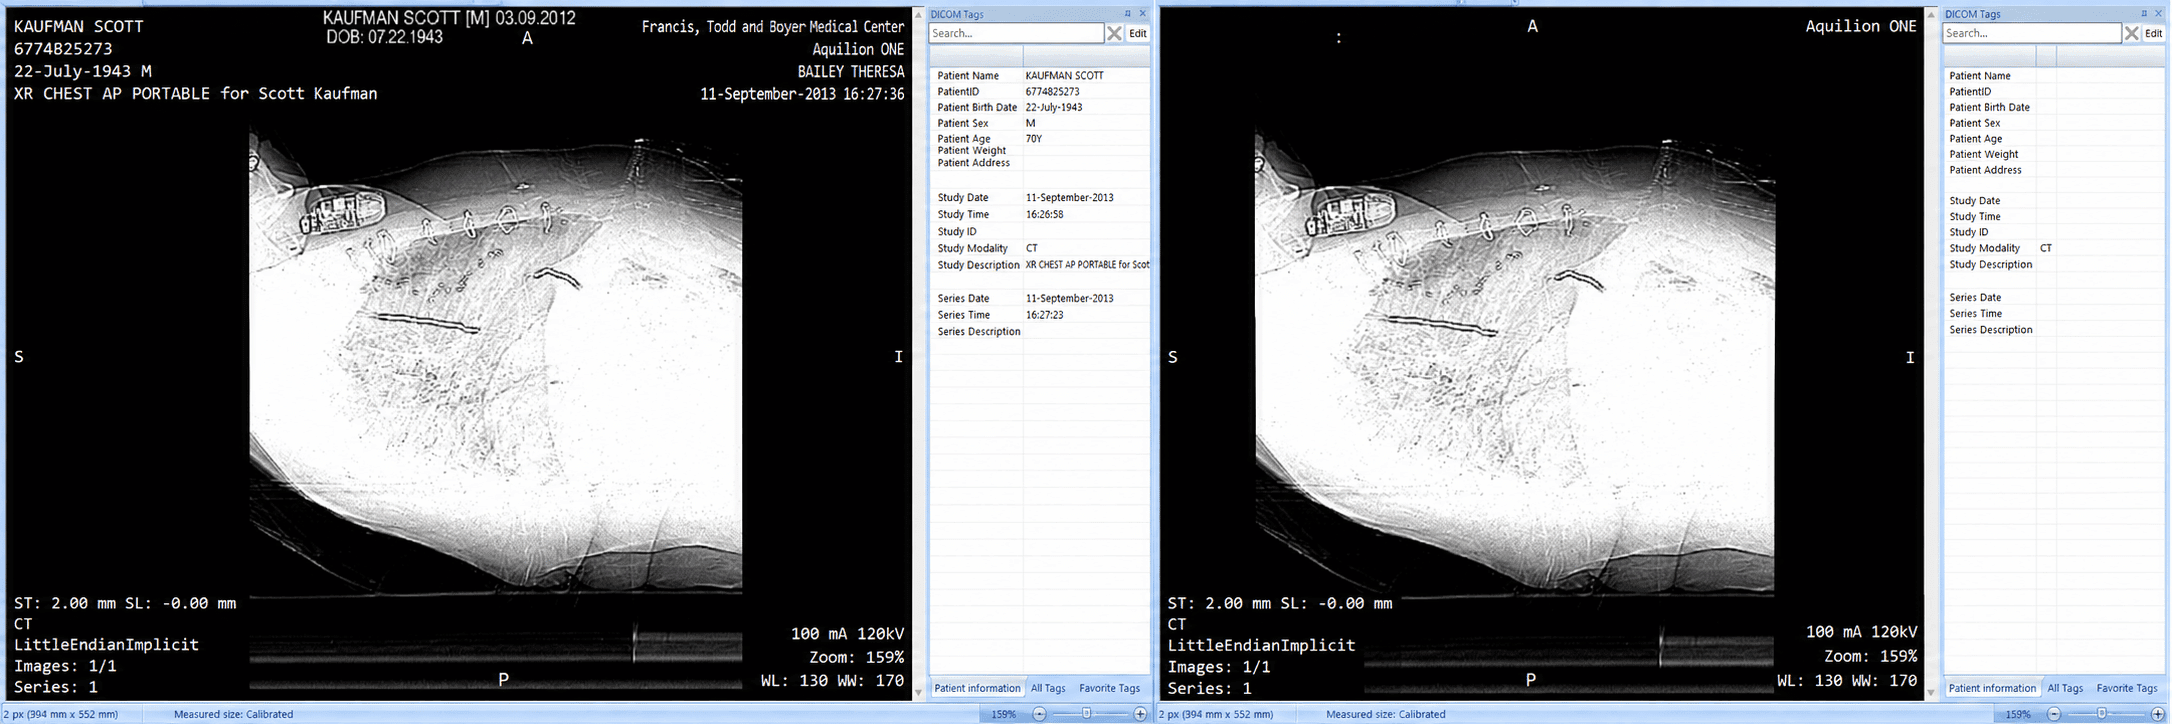
- 個人識別情報と臨床識別情報の両方を検出する機能が搭載されています。AIを活用した検出器は、氏名、生年月日、電話番号、国民識別番号、パスポート番号、運転免許証番号に加え、診断コード、一般的な病状、血液型などの臨床識別情報も検出します。フランス語圏の環境においては、 AIによる個人識別情報検出機能が英語、スペイン語、ドイツ語、イタリア語、ポルトガル語に加え、フランス語にも対応している点が重要です。
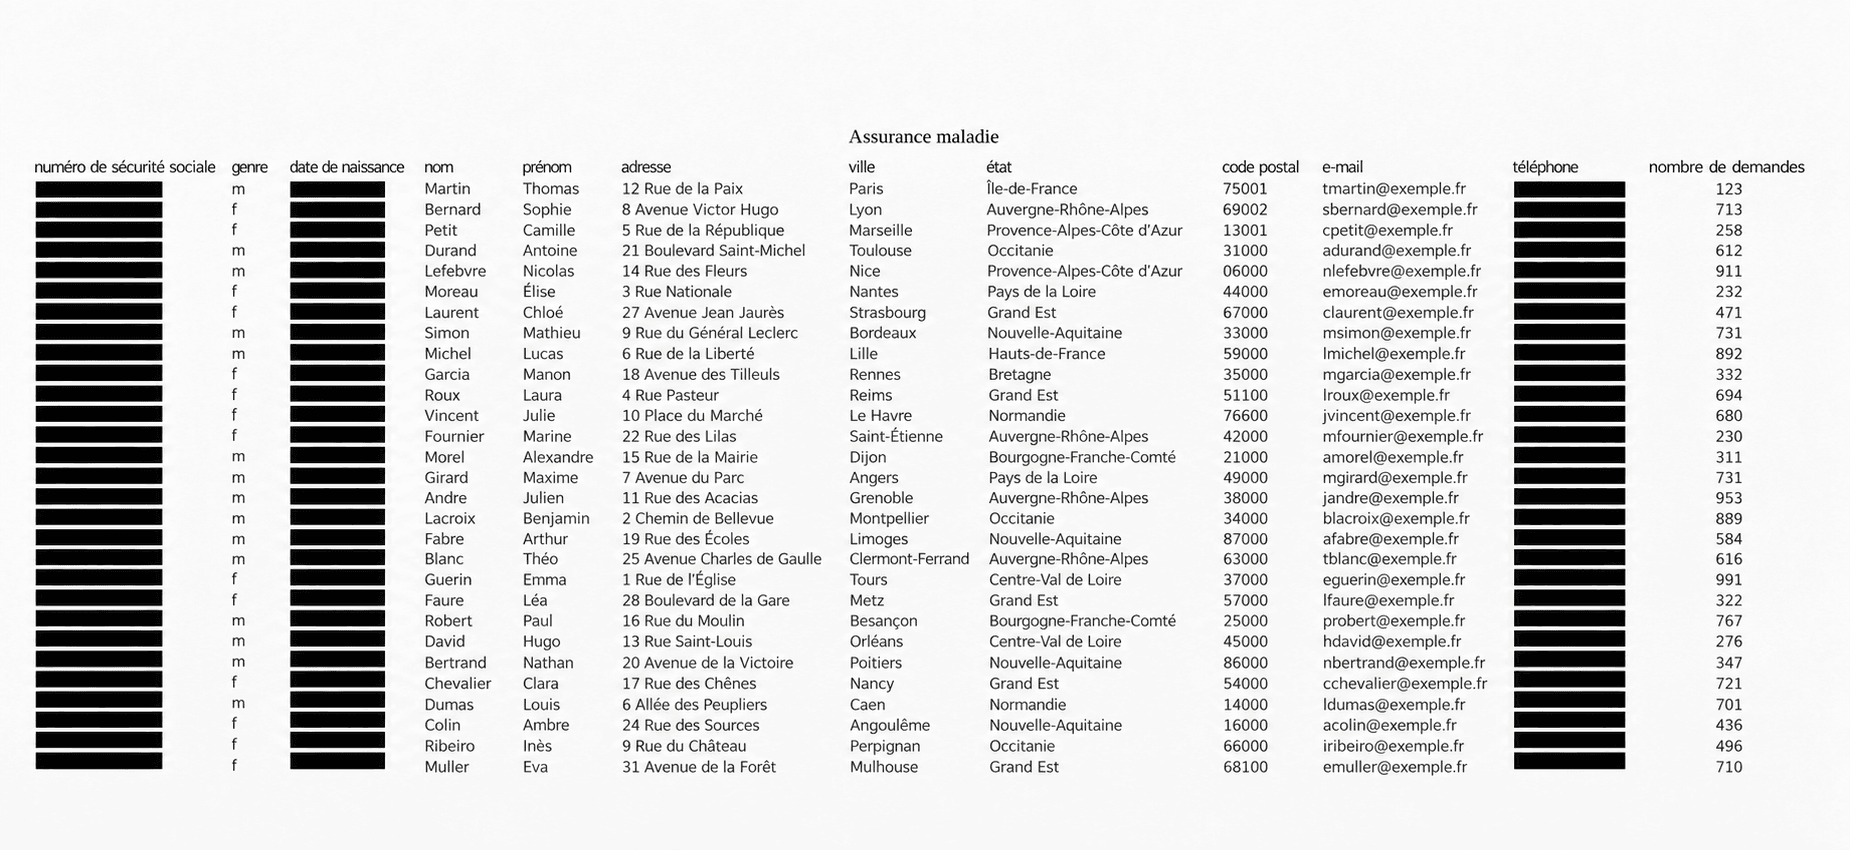
- 画像形式の文書に対するOCR。Proactive DLP™は、スキャンされたフォーム、撮影された書類、検索不可のPDFを、テキスト文書と同様に読み取ります。スキャンデータとしてのみ存在する指定フォームやDICOMスキャンも、もはや見落とされることはありません。
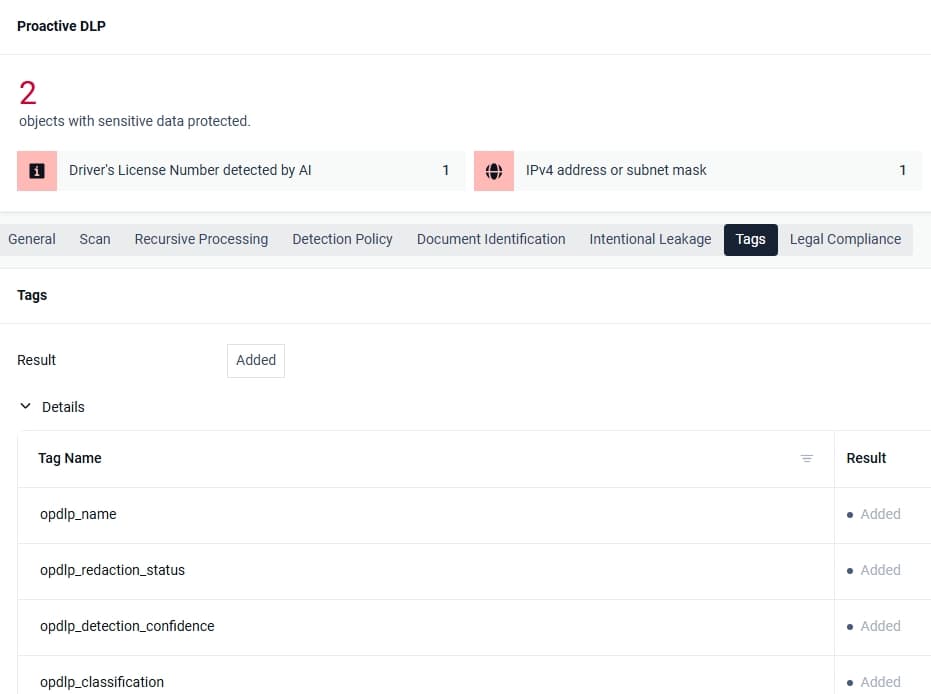
- レコードを生成する分類とタグ付け。Proactive DLP™ は、検出したコンテンツを事前に定義された機密レベルに基づいて分類し、処理済みのファイルに分類タグを埋め込みます。これらのタグは SIEM プラットフォームや文書管理システムに送信され、個々の検知結果を統合することで、規制対象データがどこに存在するかという全体像を把握できるようになります。文書識別機能により、身分証明書や金融関連文書に対してカテゴリレベルの分類が追加されます。
転送ポイントでのコンテンツ検査では、アップロード、ダウンロード、メール添付ファイル、リムーバブルメディア、管理された転送など、ファイルが移動する様子をリアルタイムで監視します。静止状態のストレージをクロールするのではなく、実際のトラフィックからマップを作成するため、データフローに応じて状況が把握でき、移動しないアーカイブについては検出作業と組み合わせる必要があります。
Proactive DLP 内部へ走るMetaDefender Core 、 MetaDefender ICAP Server 、 MetaDefender Email Security 、 MetaDefender Kiosk 、 そしてMetaDefender Managed File Transfer 。
実践的なステップ
情報漏洩通知リストの作成は、時間的制約の中で解決しなければならない在庫管理の問題です。インシデント発生中にリストを作成するということは、どのカテゴリーの人物がどのファイルに登場するのかを再構築することを意味し、誰も記録していなかったカテゴリーは見落とされがちです。
IBMの「2026年データ漏洩コスト報告書」によると、医療業界におけるデータ漏洩の平均コストは664万ドルで、13年連続で全業界の中で最も高い水準となっている。発見から封じ込めまでの平均所要日数は247日に達し、中でもリムーバブルメディアやサプライチェーンの侵害によるケースが258日と最も長かった。コンテンツ検査ポイントは、これら両方の経路をカバーしている。
逆方向から始めましょう。Proactive DLP™テクノロジーを、既に環境内を流れているファイルフローに向け、返送されてきたデータを分類します。タグ付けされたデータは、患者ではない人々の個人データの記録として蓄積されます。
