主なポイント
- 新サービスの提供について: OPSWAT は、Microsoft 365向けの「MetaDefender 」(旧称:MetaDefender 、Cloud 、Email Security )の提供を開始し、MicrosoftのメールおよびTeams全体でMicrosoft 365のファイル脅威防止機能を提供します。
- その重要性:現在、ファイルは電子メールやTeamsの会話を通じて高速でやり取りされており、悪用されたり、不審な、あるいはパスワードで保護されたコンテンツが露出する経路が生み出されています。
- 対象:MXレコードに影響を与えることなく、ネイティブの制御機能を超える多層的な検査、データ消去、および監査可能性を必要とする、セキュリティ、IT、SOC、コンプライアンス、およびMicrosoft 365の各チーム。
信頼できる送信者からファイルが届き、一見するとごくありふれたものに見えるため、誰も疑うことはありません。そのファイルは受信トレイからTeamsのチャットへ転送され、そこでより多くの人がファイルを開いたり、転送したり、それに基づいて行動したりできるようになります。このようなワークフローは日常的な業務であり、まさにこの「日常」こそが、攻撃者が狙っているのです。
2026年9月29日、OPSWAT は、「MetaDefender™ for Microsoft 365」(旧称:MetaDefender™Cloud Email Security )をリリースします。今回のリリースにより、OPSWAT の脅威防止機能が、電子メールからMicrosoft Teamsを通じて共有されるファイルにまで拡大されます。
MetaDefender Microsoft 365向けの「OPSWAT」は、Exchange OnlineおよびMicrosoft Teamsにおけるファイルの検査とクリーンアップを行う、 のファイル脅威防止ソリューションです。これにより、 Metascan™Multiscanning、 Deep CDR™ テクノロジー、 MetaDefender Aether™、および Predictive Alin AI(AIを活用したマルウェア分析エンジン)を活用し、Microsoftの標準的な制御機能の枠を超えて、リスクへの曝露を最小限に抑え、配信後の修復を支援します。
今回のローンチが重要な理由
今年の初め、 MetaDefender Cloud Email Security あるサービスが、組織がExchange Onlineの保護を強化できるよう支援するという明確な目的を持って開始されました。その基盤は今も健在です。 変化したのは人々の働き方です。「Microsoft 2025 Work Trend Index Annual Report」によると、現在、従業員1人あたりの1日あたりのメール受信数は117通、Teamsメッセージの受信数は153件に上ります。この統計は、チャットベースのコラボレーションが日々の業務にいかに深く浸透しているかを反映しています。ファイルが受信トレイ、Teamsのチャット、チャンネル間を行き来する中、セキュリティは従業員が毎日使用するコラボレーションツールにも拡大されなければなりません。そのため、OPSWAT は、セキュリティの対象範囲をメールからMicrosoft Teamsへと拡大しています。
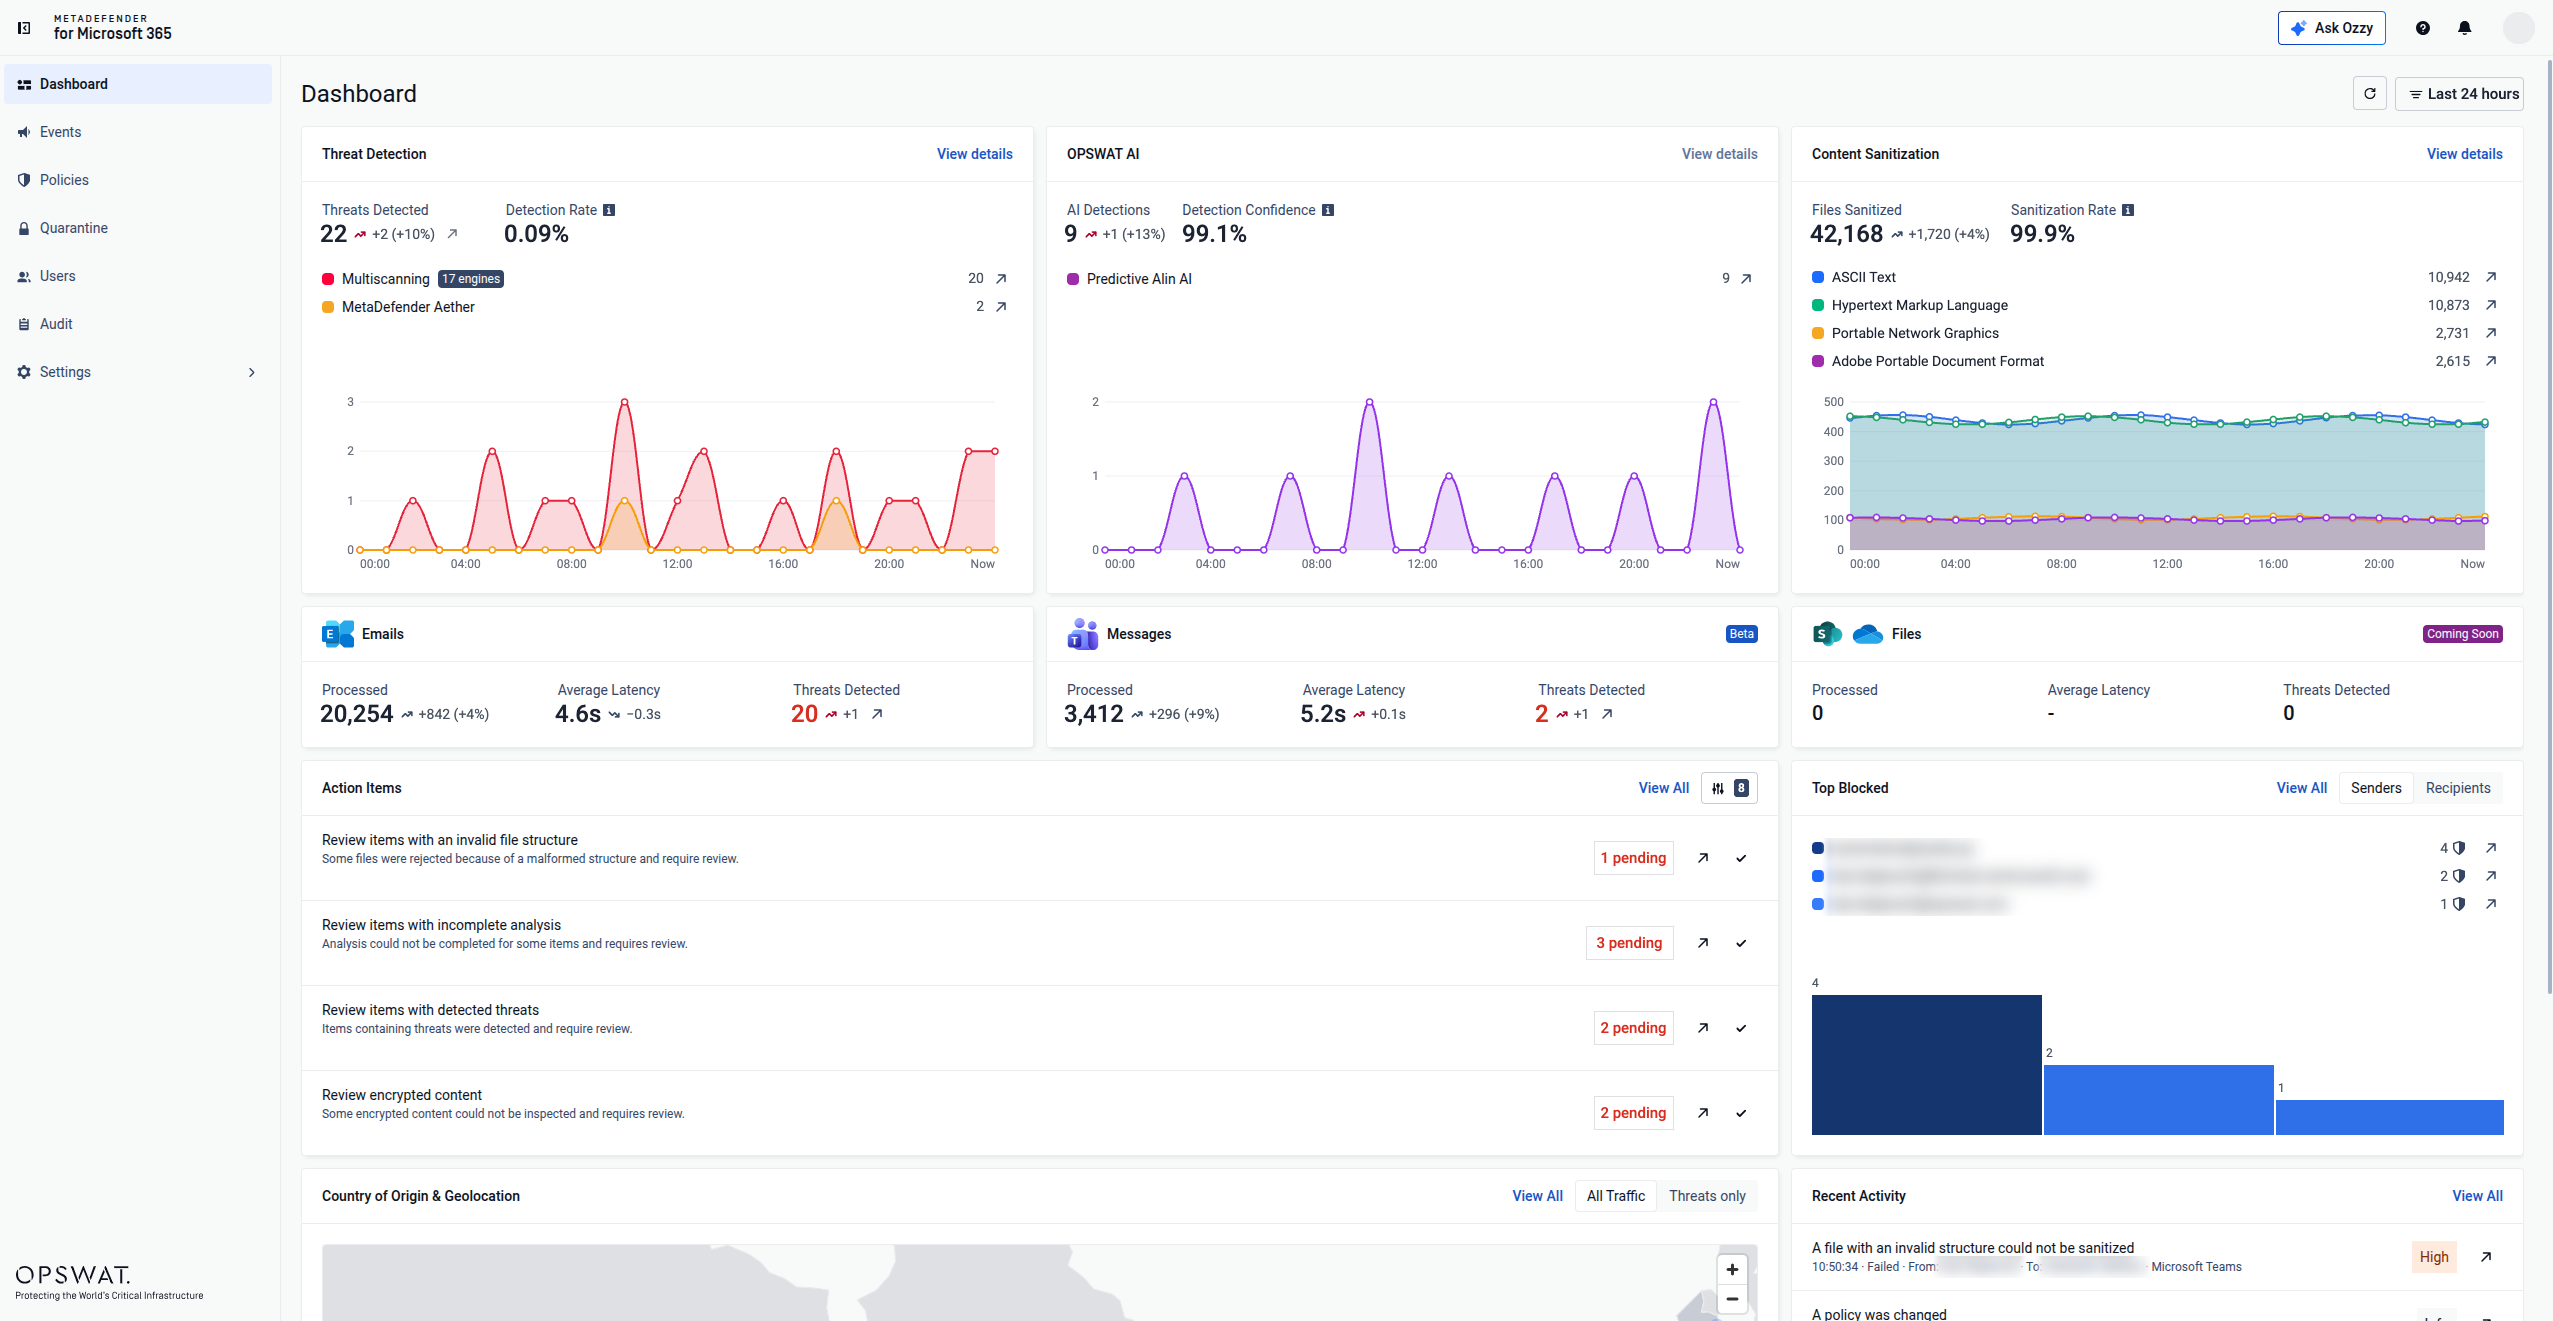
Microsoft 365向けのMetaDefender では、Exchange OnlineおよびMicrosoft Teamsを経由して送受信されるファイルが検査、分析、およびクリーンアップされます。これにより、ファイルレベルでの詳細な精査が可能となり、Microsoftの標準的な制御機能を補完するとともに、セキュリティおよびITチームがMicrosoft 365のマルウェア対策を実効的に管理できるようになります。
Microsoft 365向け「MetaDefender 」の活用方法
- Exchange Online:MXレコードを変更することなく、メールをインラインで保護します。メールが受信トレイに届く前にスクリーニングが行われ、悪意があると判断された場合は自動的に隔離されます。
- Microsoft Teams:チャットやチャンネルで共有されたファイルの検査とクリーンアップ。
MetaDefender Microsoft 365向けソリューションは、OPSWAT の4つのテクノロジーを組み合わせ、電子メールおよびTeamsにおけるMicrosoft 365のファイル脅威防止をサポートします:
| テクノロジー | 機能の説明 |
| Metascan™ Multiscanning | 最大17種類のマルウェア対策エンジンを並行して稼働させ、メールやファイルをスキャンすることで、検出の抜けを補います。 |
| Deep CDR™ テクノロジー | すべてのファイルや添付ファイルを潜在的に有害なものとして扱い、スクリプト、マクロ、埋め込みオブジェクト、QRコードによるリスク、ポリシー違反の要素などのアクティブコンテンツを削除した上で、安全で利用可能なバージョンを提供することで、200種類以上のファイル形式を対象に、予防を最優先としたCDRセキュリティを実現します。 |
| MetaDefender Aether™ | エミュレーションベースの動的マルウェア分析を活用し、境界線でゼロデイ攻撃、検知回避型、および多段階型の脅威を検知します。同社の「Adaptive 」(Sandbox )は、サーバー1台あたり1日50,000件以上のファイルや添付ファイルを分析し、約10秒で脅威インテリジェンスに基づく迅速な判定結果を返し、その挙動をMITRE ATT&CKにマッピングすることで、アナリストがすぐに活用できる証拠を提供します。 |
| 予測 Alin AI | シグネチャやサンドボックスでの実行を必要とせずに、ファイルや電子メールの構造的および動作に関連する特性を分析することで、実行前のマルウェア判定を行います。予測型AI「Alin AI」は、平均6.67ミリ秒で判定結果を返し、誤検知率は0.03%、検出精度は93%です。 |
これらのレイヤーが相まって、サポート対象の Microsoft 365 ワークフロー全体において、既知の脅威、回避型脅威、AI を活用した脅威に対するファイルの脅威防止機能を強化するとともに、露出期間の短縮や配信後の是正措置の軽減に寄与します。
なぜOPSWAT を選ぶべきなのか?
Microsoft 365 の多くのセキュリティツールは、重要な基本レベルの保護機能を提供しています。OPSWAT は、電子メールやファイルに規制対象データ、サプライヤーのコンテンツ、顧客記録、または業務上の依存関係が含まれる組織に対し、さらに高度なファイル検査機能を提供します。
パスワードで保護されたファイルは、よく知られたジレンマを引き起こします。ブロックすれば、正当な業務の進行が遅れてしまいます。一方、開封せずに通過させてしまうと、見落としにつながる恐れがあります。Microsoft 365 向けの「MetaDefender 」は、ユーザーが自らパスワードを入力できるセルフサービス型のワークフローを提供します。その後、Deep CDR™ テクノロジーが自動的にファイルを分解し、悪意のある可能性のあるコンテンツを削除して再構築し、安全かつ正常に動作するバージョンを受信者に配信します。
MetaDefender Microsoft 365向けサービスは新しいものですが、その基盤となっているOPSWAT のテクノロジーには、20年以上にわたる重要なインフラに関するノウハウが蓄積されています。IBMの「データ侵害コストに関するレポート2026」によると、データ侵害による平均コストは12%増加し、499万米ドルに達しているため、電子メールやファイルは必要な厳格さをもって検査されています。
既存のワークフローに適合するよう設計されています
MetaDefender Microsoft 365向けの本ソリューションは、MXレコードの変更やハードウェアの導入、不必要なメールフローの混乱を招くことなく、従業員がすでに利用しているMicrosoft 365ツールにファイル脅威防止機能をもたらします。Exchange Online向けのインライン保護と、Microsoft Teams向けのAPI ベースの保護により、組織はセキュリティを強化しつつ、日常のコミュニケーションやコラボレーションを円滑に維持することができます。
| CISOにとってのメリット | Microsoft 365 のコンテンツリスクを軽減し、Microsoft の標準的な保護機能を超える多層的な制御を実現します。 |
| SOCのメリット チームにとってのメリット | Exchange Online および Microsoft Teams 全体にわたる不審なファイルの可視性を単一のプラットフォームで向上させると同時に、手動による選別作業を削減します。 |
| コンプライアンス およびリスク管理チームにとってのメリット | 対象となる Microsoft 365 ワークフローを経由して移動するファイルについて、検査、 sanitization、レポート作成、および監査対応機能をサポートします。 |
| マイクロソフトにとってのメリット Microsoft 365 管理者向けのメリット | 余計な導入の手間をかけずに、メールとTeamsのセキュリティ対策を強化します。 |
Microsoft 365向け「MetaDefender 」が貴組織にもたらすメリットをご覧ください
製品ページにアクセスして、OPSWAT がExchange OnlineおよびMicrosoft Teamsにファイル脅威対策機能をもたらす仕組みをご覧ください。
よくある質問(FAQ)
MetaDefender 、Cloud 、Email Security はどうなったのでしょうか?
MetaDefender Cloud Email Security は、「MetaDefender for Microsoft 365」へと進化しました。クラウドメールのセキュリティ機能は引き続き提供され、保護対象範囲はMicrosoft Teamsにも拡大され、メールだけでなく、チャットやチャンネルで共有されるファイルもカバーされるようになりました。
「Microsoft 365 ファイル脅威防止」とはどういう意味ですか?
これは、保護の対象を電子メールのみに限定するのではなく、Exchange Online や Microsoft Teams を経由して転送されるファイルを検査、分析、およびクリーンアップすることを意味します。
Microsoft Defender for Office 365 だけで十分でしょうか?
Microsoftのネイティブコントロールは、基本的な防御基盤を提供します。Microsoft 365向けのMetaDefender は、ネイティブコントロールを超える追加の防御層を提供します。これには、MetascanMultiscanning 、Deep CDR™テクノロジー、MetaDefender Aether、およびPredictive Alin AIが含まれます。これにより、組織はマルチエンジンによる検査、サニタイズ、行動分析といった、複数の独立したチェック機能を利用できるようになります。
Microsoft Teamsで共有されたファイルは、マルウェアの検査対象になりますか?
はい、Microsoft 365 向けのMetaDefender は、Teams のチャットやチャンネルを通じて共有されるファイルに対して、マルチエンジンスキャン、Deep CDR™ テクノロジーによる除害処理、およびエミュレーションベースのサンドボックス分析を適用します。
デプロイにはMXレコードの変更が必要ですか?
いいえ、Microsoft 365 向け「MetaDefender 」は、MX レコードやハードウェア、メールの送信経路を変更することなく、Microsoft 365 にメールセキュリティ機能を追加します。
パスワードで保護されたファイルはどのように扱われますか?
ユーザーはセルフサービスポータルを通じてパスワードを入力します。当社の製品は、そのパスワードを自動的に適用し、ファイルを検査・解析して、悪意のある可能性のあるコンテンツを削除し、ファイルを再構築した上で、管理者の日常的な検証を必要とせずに、安全かつ正常に動作するバージョンを提供します。脅威が検出された場合、そのファイルは隔離エリアに送られ、セキュリティチームがさらに調査を行うことができます。