分散環境全体にわたるセキュリティ対策の管理には、単に保護ツールを導入するだけでは不十分です。重要インフラの運用事業者には、複数の拠点やシステムにわたって、設定を監督し、運用を監視し、一貫した管理を維持するための信頼性の高い手段が求められます。
セキュリティソリューション管理は、これらの制御を大規模に管理するための一元化された運用モデルを提供します。My OPSWAT™Central Management は、サポート対象の MetaDefender™ 導入環境に対し、IT、OT、オンプレミス、およびエアギャップ環境を横断する統合管理レイヤーを提供することで、このアプローチをOPSWAT 環境にもたらします。
主なポイント
- リモートや分散した拠点があると、セキュリティ対策の管理が難しくなります。可視性の欠如、ツールの断片化、手作業によるワークフローなどが原因で、展開されたインスタンスの設定に不整合が生じたり、ソフトウェアが古いままになったりすることがあります。
- セキュリティソリューションの一元管理により、日常的な管理業務が共有の管理レイヤーに移行します。これにより、各サイトを個別に管理することなく、サポート対象のすべての展開環境にわたって、制御、監視、およびポリシーの適用を維持することができます。
- 一元的な監督体制においても、OTの安全対策を確実に維持しなければならない。 Secure エアギャップ方式の およびセグメント化された環境であっても、サイト間の広範で常時接続されたネットワーク接続ではなく、管理された同期、承認された更新手順、およびローカルな運用上の制約に依存している。
- My OPSWAT Central Management この管理モデルを、サポート対象のOPSWAT 製品に適用することで、管理者は分散した MetaDefender 展開環境 を、一元的に確認、運用、および管理できるようにします。
分散した拠点にわたるセキュリティソリューションの管理が困難な理由
分散型セキュリティ環境では、一貫性を維持するのが難しい。
これらは、製造施設、変電所、処理施設、遠隔地の事業所、および日常的な物理的な立ち入りが制限されている運用環境などにまたがって設置されることがよくあります。
各サイトや製品インスタンスが個別のコンソールで管理されていると、チームは、何がデプロイされているか、何が最新の状態か、そして何に注意が必要かといった全体像を把握できなくなってしまいます。
監視の死角と断片化された監督体制
可視性のギャップにより、分散したセキュリティインスタンスを一貫して監視することが困難になります。 『SANS State of ICS/OT Security 2025』レポートによると、ICS/OTシステム全体にわたる完全な可視性を確保していると報告している組織は、わずか約13%にとどまっています。
遠隔地や無人サイトでは、監視の目が届きにくいことから、インスタンスが古くなったり、承認済みのベースラインから逸脱したり、レポートの送信が停止したりしても、すぐには発見されない場合があります。
ツールの断片化は、さらに複雑さを増す要因となっています。2025年に IBM Institute for Business Value が実施した1,000人の経営幹部を対象とした調査によると、各組織は平均して29社のベンダーから83のセキュリティソリューションを導入していることが明らかになった。経営幹部の半数以上(52%)が、セキュリティ運用の最大の阻害要因として「複雑さ」を挙げた。
追加されるコンソール1台ごとに、導入されたソリューションが管理されずに放置されてしまう可能性が生じます。
マニュアル、サイトごとの管理ワークフロー
手動による管理では、日常的な管理業務が繰り返しの運用作業となってしまいます。重要インフラの運営事業者では、ツールが多くの施設に分散している一方で、それらを担当するチームがすべての拠点に定期的に物理的に立ち入ることができない場合があります。
デプロイを行うたびに作業量が増えていきます:
- ローカル管理者は、承認済みの基準から逸脱する一時的な例外を適用します
- インシデント対応担当者は、影響を受けたインスタンスにどのコンソール、所有者、およびポリシーが適用されているかを特定する必要があります。
- レポート作成では、別々のシステムから取得したデータを手作業で統合する必要があることがよくあります
環境全体を管理するのではなく、チームは繰り返しログインを行ったり、レポートを統合したり、現地での調整を行ったり、場合によっては出張したりすることで、環境を最新の状態に保っています。
サイトの規模が大きくなればなるほど、その運営モデルを維持することは難しくなる。
OPSWAT によるセキュリティソリューション管理の運用方法
OPSWAT My OPSWAT™Central Management を通じてセキュリティソリューションの管理を行います。これは、 ソリューションの制御層です。これにより、管理者は分散環境全体にわたるサポート対象のMetaDefender™導入環境を、一元的に監視、運用、および管理できるようになります。OPSWAT
このプラットフォームは、分散型MetaDefender の導入におけるいくつかの実用的な要件に対応しています:
要件 | My 、OPSWAT 、Central Management はどのように役立つのでしょうか? |
一元管理された在庫 | 展開済みのインスタンスについて、バージョン、構成、ライセンス状況、および稼働状態を含む記録を管理する。 |
エアギャップ方式によるサポート | 他のネットワークから隔離するための安全対策を解除することなく、ネットワークから切り離された環境を管理します。 |
リモートオーケストレーション | 各現場を訪問することなく、対象製品の更新や管理措置を調整する。 |
構成管理 | サポート対象の展開環境全体で、構成ポリシーを一貫して適用・維持する。 |
個別のコンソールから環境情報を断片的に集めるのではなく、チームは、何がデプロイされているか、何が最新の状態か、そして何に注意が必要かといった情報を、単一のビューから確認しながら作業を進めます。
My 、OPSWAT 、Central Management が各サイトでどのような役割を果たしているか
My OPSWAT Central Management OPSWAT MetaDefender の集中型セキュリティ管理プラットフォームであり、IT、OT、オンプレミス、および エアギャップ環境において、統一された可視性、ポリシーの適用、およびコンプライアンスレポート機能を提供する、xml-ph-0000@deepl.internalの集中
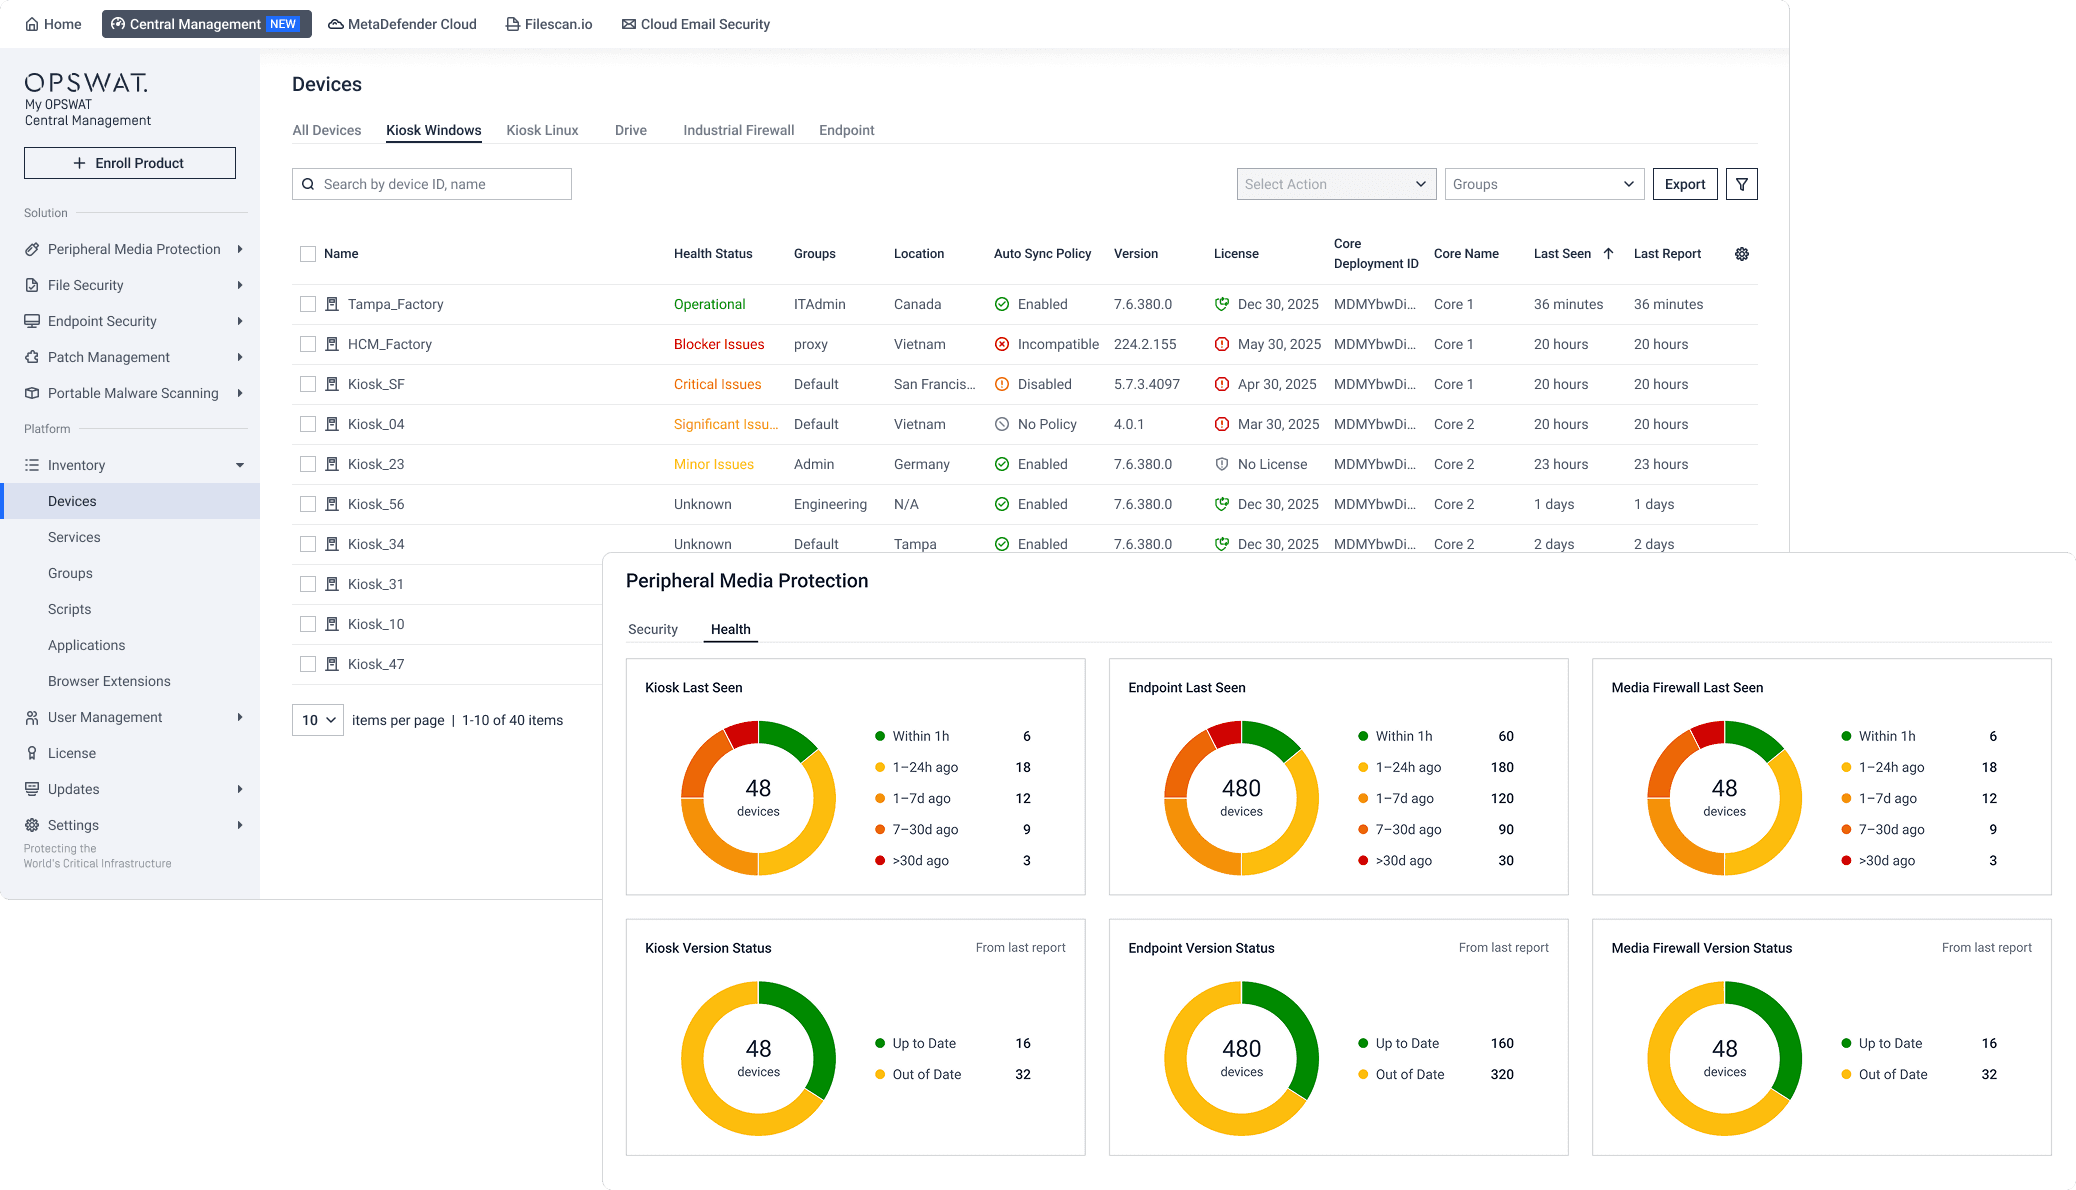
一元化された在庫管理と状態監視
一元化されたインベントリおよび健全性監視により、展開済みのすべてのMetaDefender インスタンスについて、バージョン、構成、ライセンス状態、最終確認日時などの正確な記録が維持されます。各サイトからの健全性テレメトリにより、ドリフト、エラー、サービス停止がインシデントにエスカレートする前に検知することができます。
例えば、 ある東南アジアのスマート製造工場では では、My OPSWAT Central Management を活用し、45万平方フィートのキャンパス全体にわたるデバイスの監視を一元化しました。これにより、セキュリティチームは、個別に管理されていた監視ツールに依存することなく、生産現場のエンドポイントやシステムを一元的に把握できるようになりました。
リモートでのプロダクトマネジメント
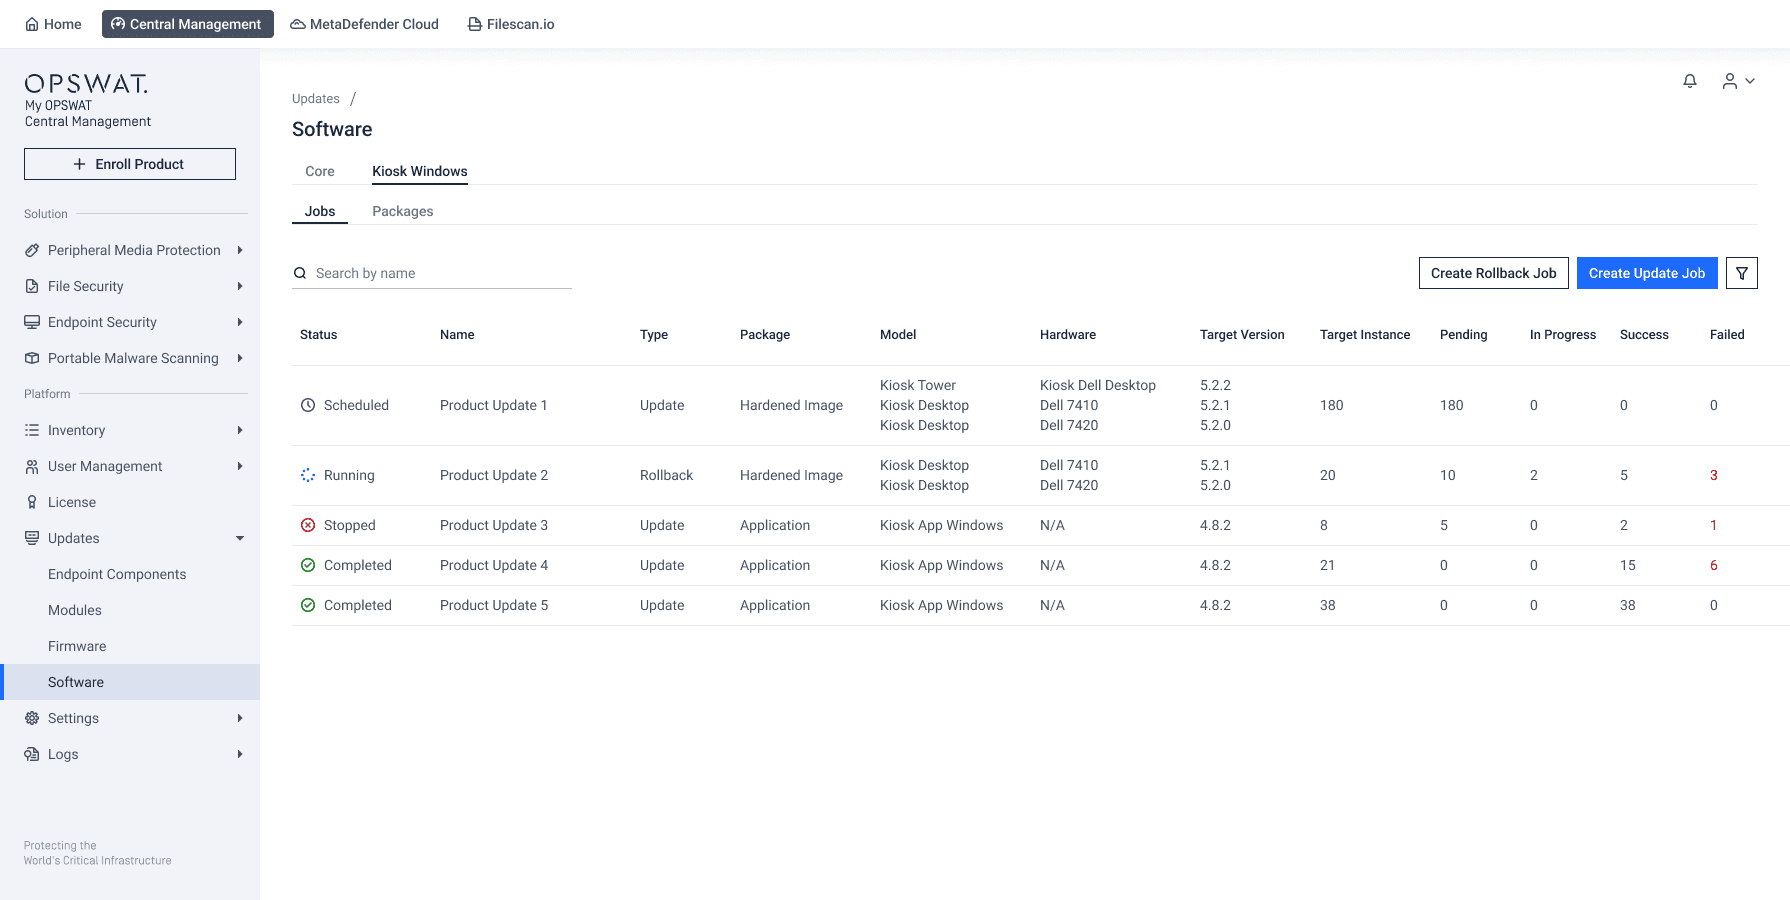
リモート製品管理により、セキュリティチームは、日常的なオンプレミスへのアクセスに依存することなく、サポート対象のデプロイメントを運用できるようになります。管理者は、一元化されたコンソールを使用して、アプリケーションの更新の調整、ログやサポートパッケージの収集、インスタンスの状態の監視、およびアクセスが困難な環境全体でのロールアウト活動の管理を行うことができます。
これらのワークフローを統合することで、各拠点で同じ管理プロセスを繰り返し行う必要がなくなります。チームは、個々の拠点の運用要件を考慮しつつ、分散した環境全体にわたってメンテナンスやトラブルシューティングを調整することができます。
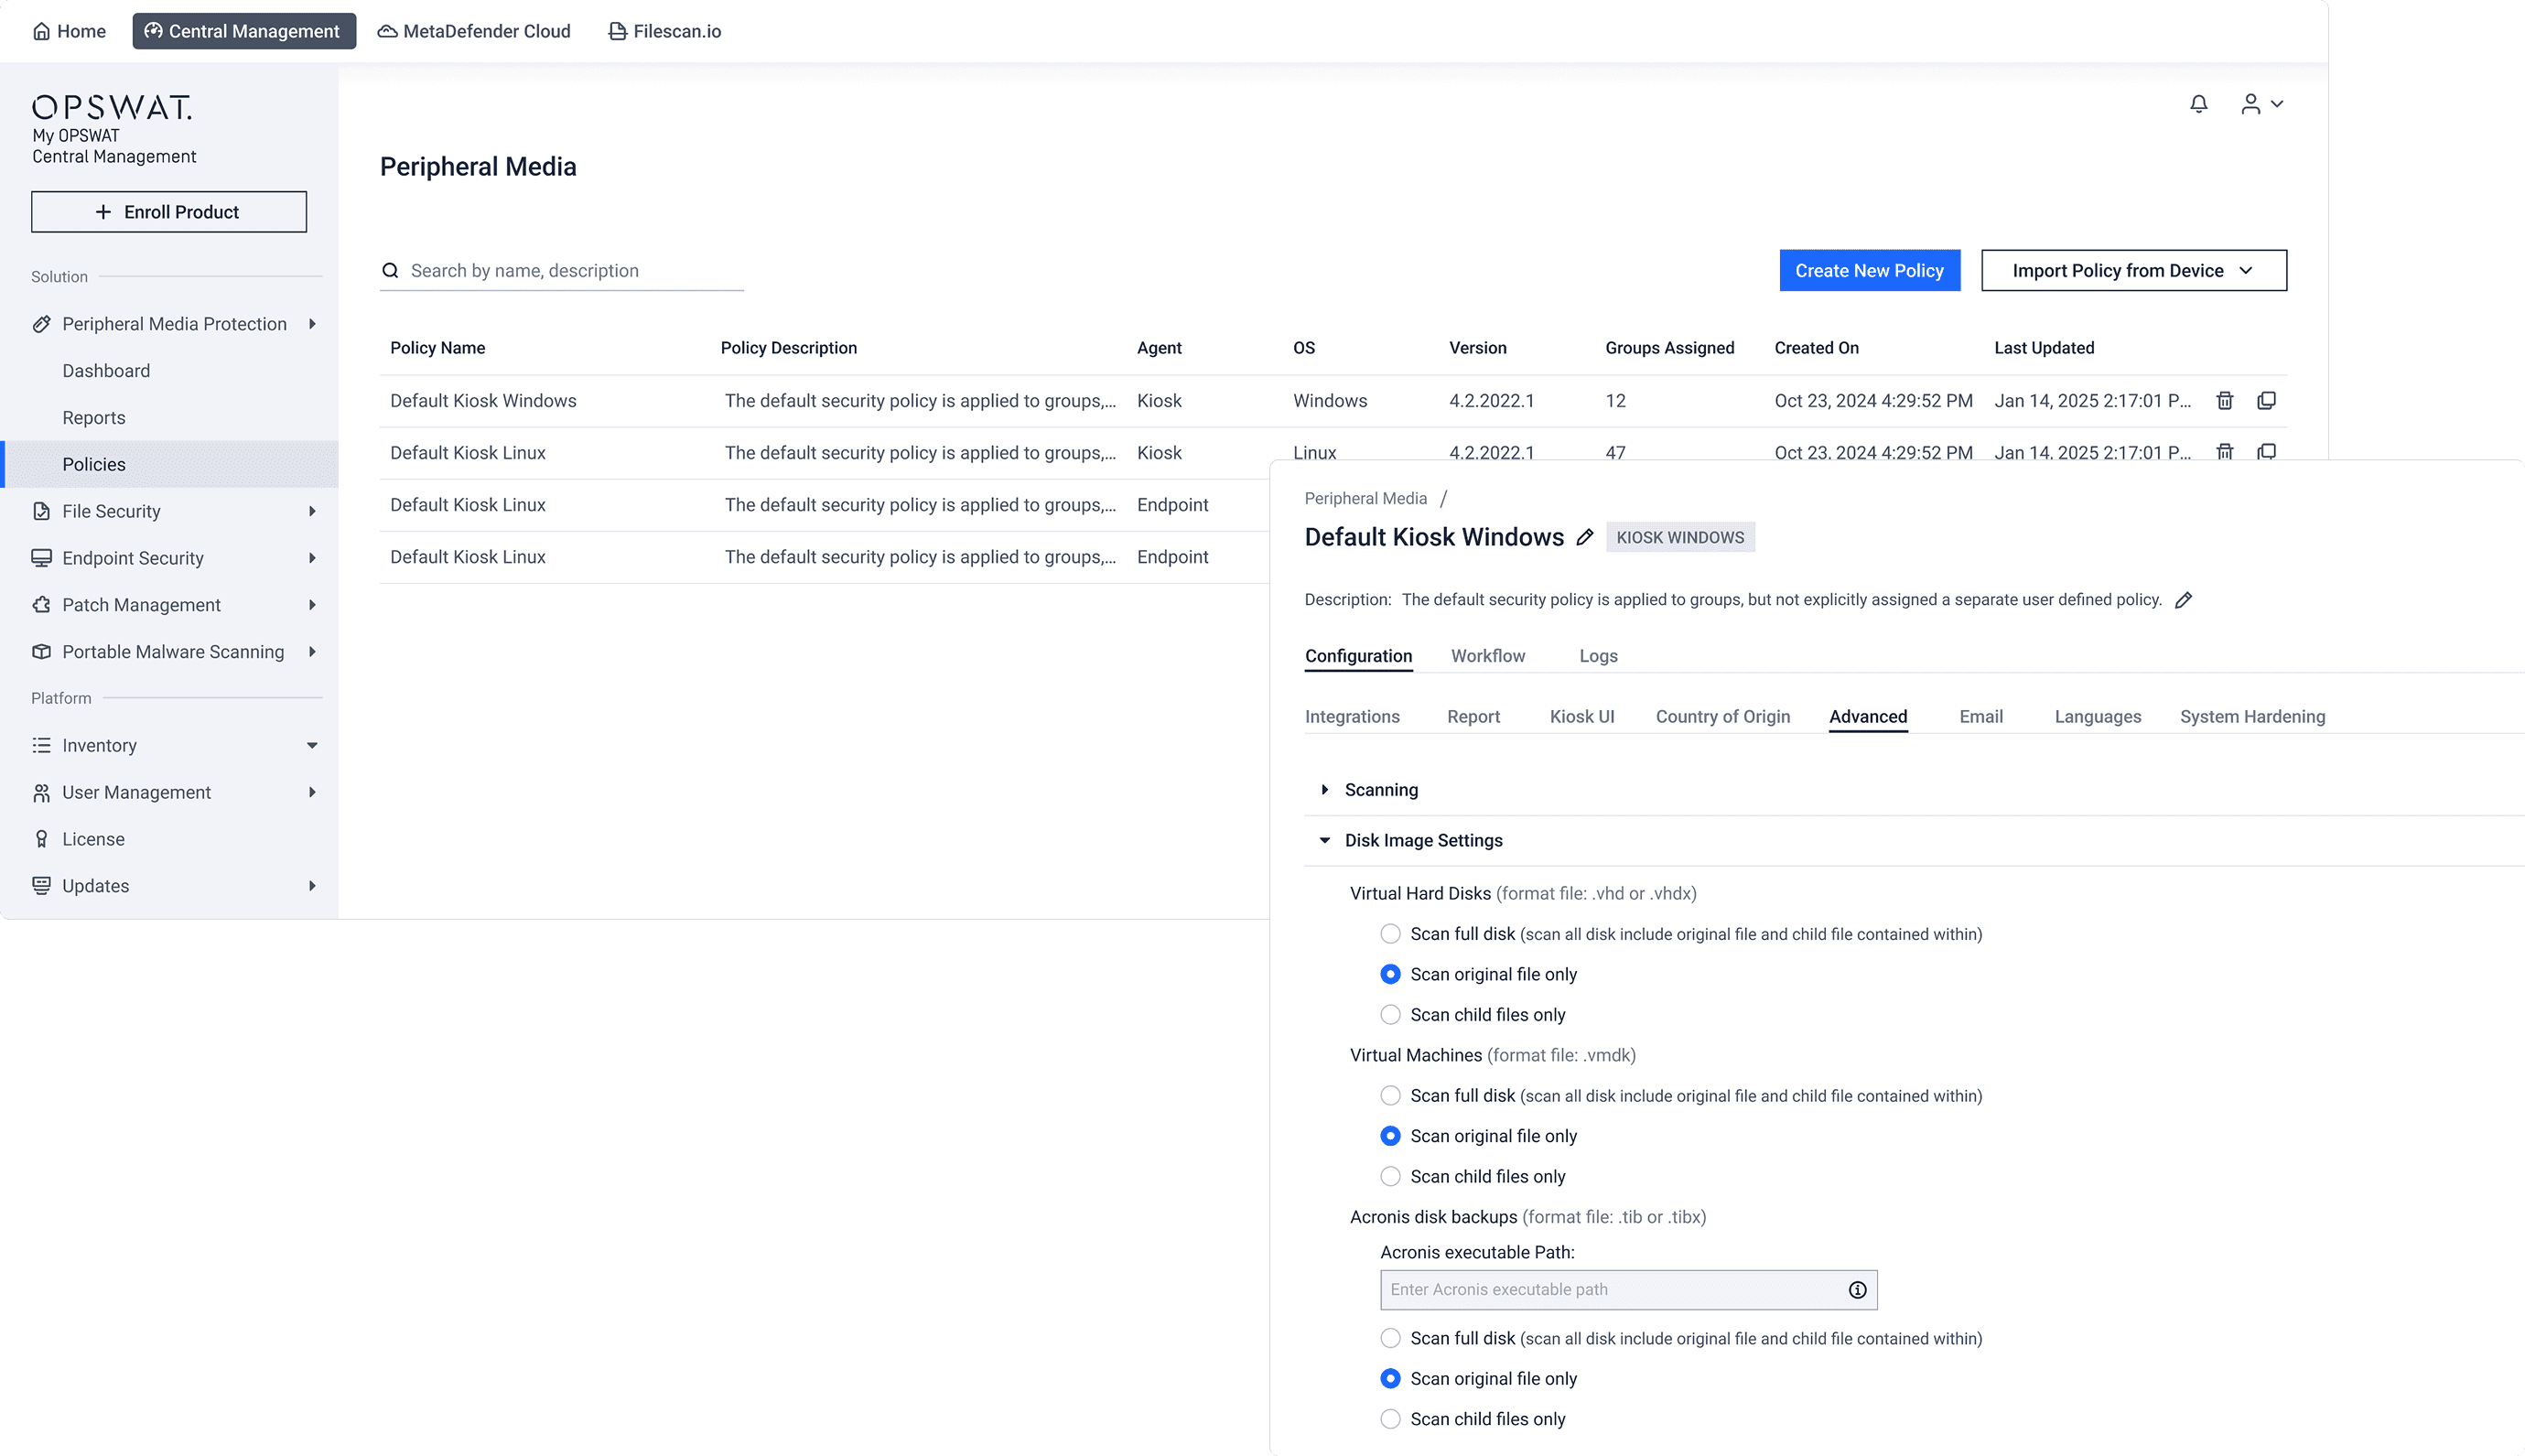
大規模な構成管理
大規模な構成管理により、管理者は、接続されたすべてのMetaDefender インスタンスにわたるセキュリティ設定を、1つの 一元化されたコンソールから、接続されたxml-ph-0000@deepl.internalインスタンス全体にわたるセキュリティ設定を定義、展開、および維持できます。セキュリティチームは、展開先ごとに手動で設定を行う代わりに、ポリシーを標準化し、構成を更新し、一貫した保護を維持し、クラウド、オンプレミス、およびエアギャップ環境全体で構成変更を調整することができます。
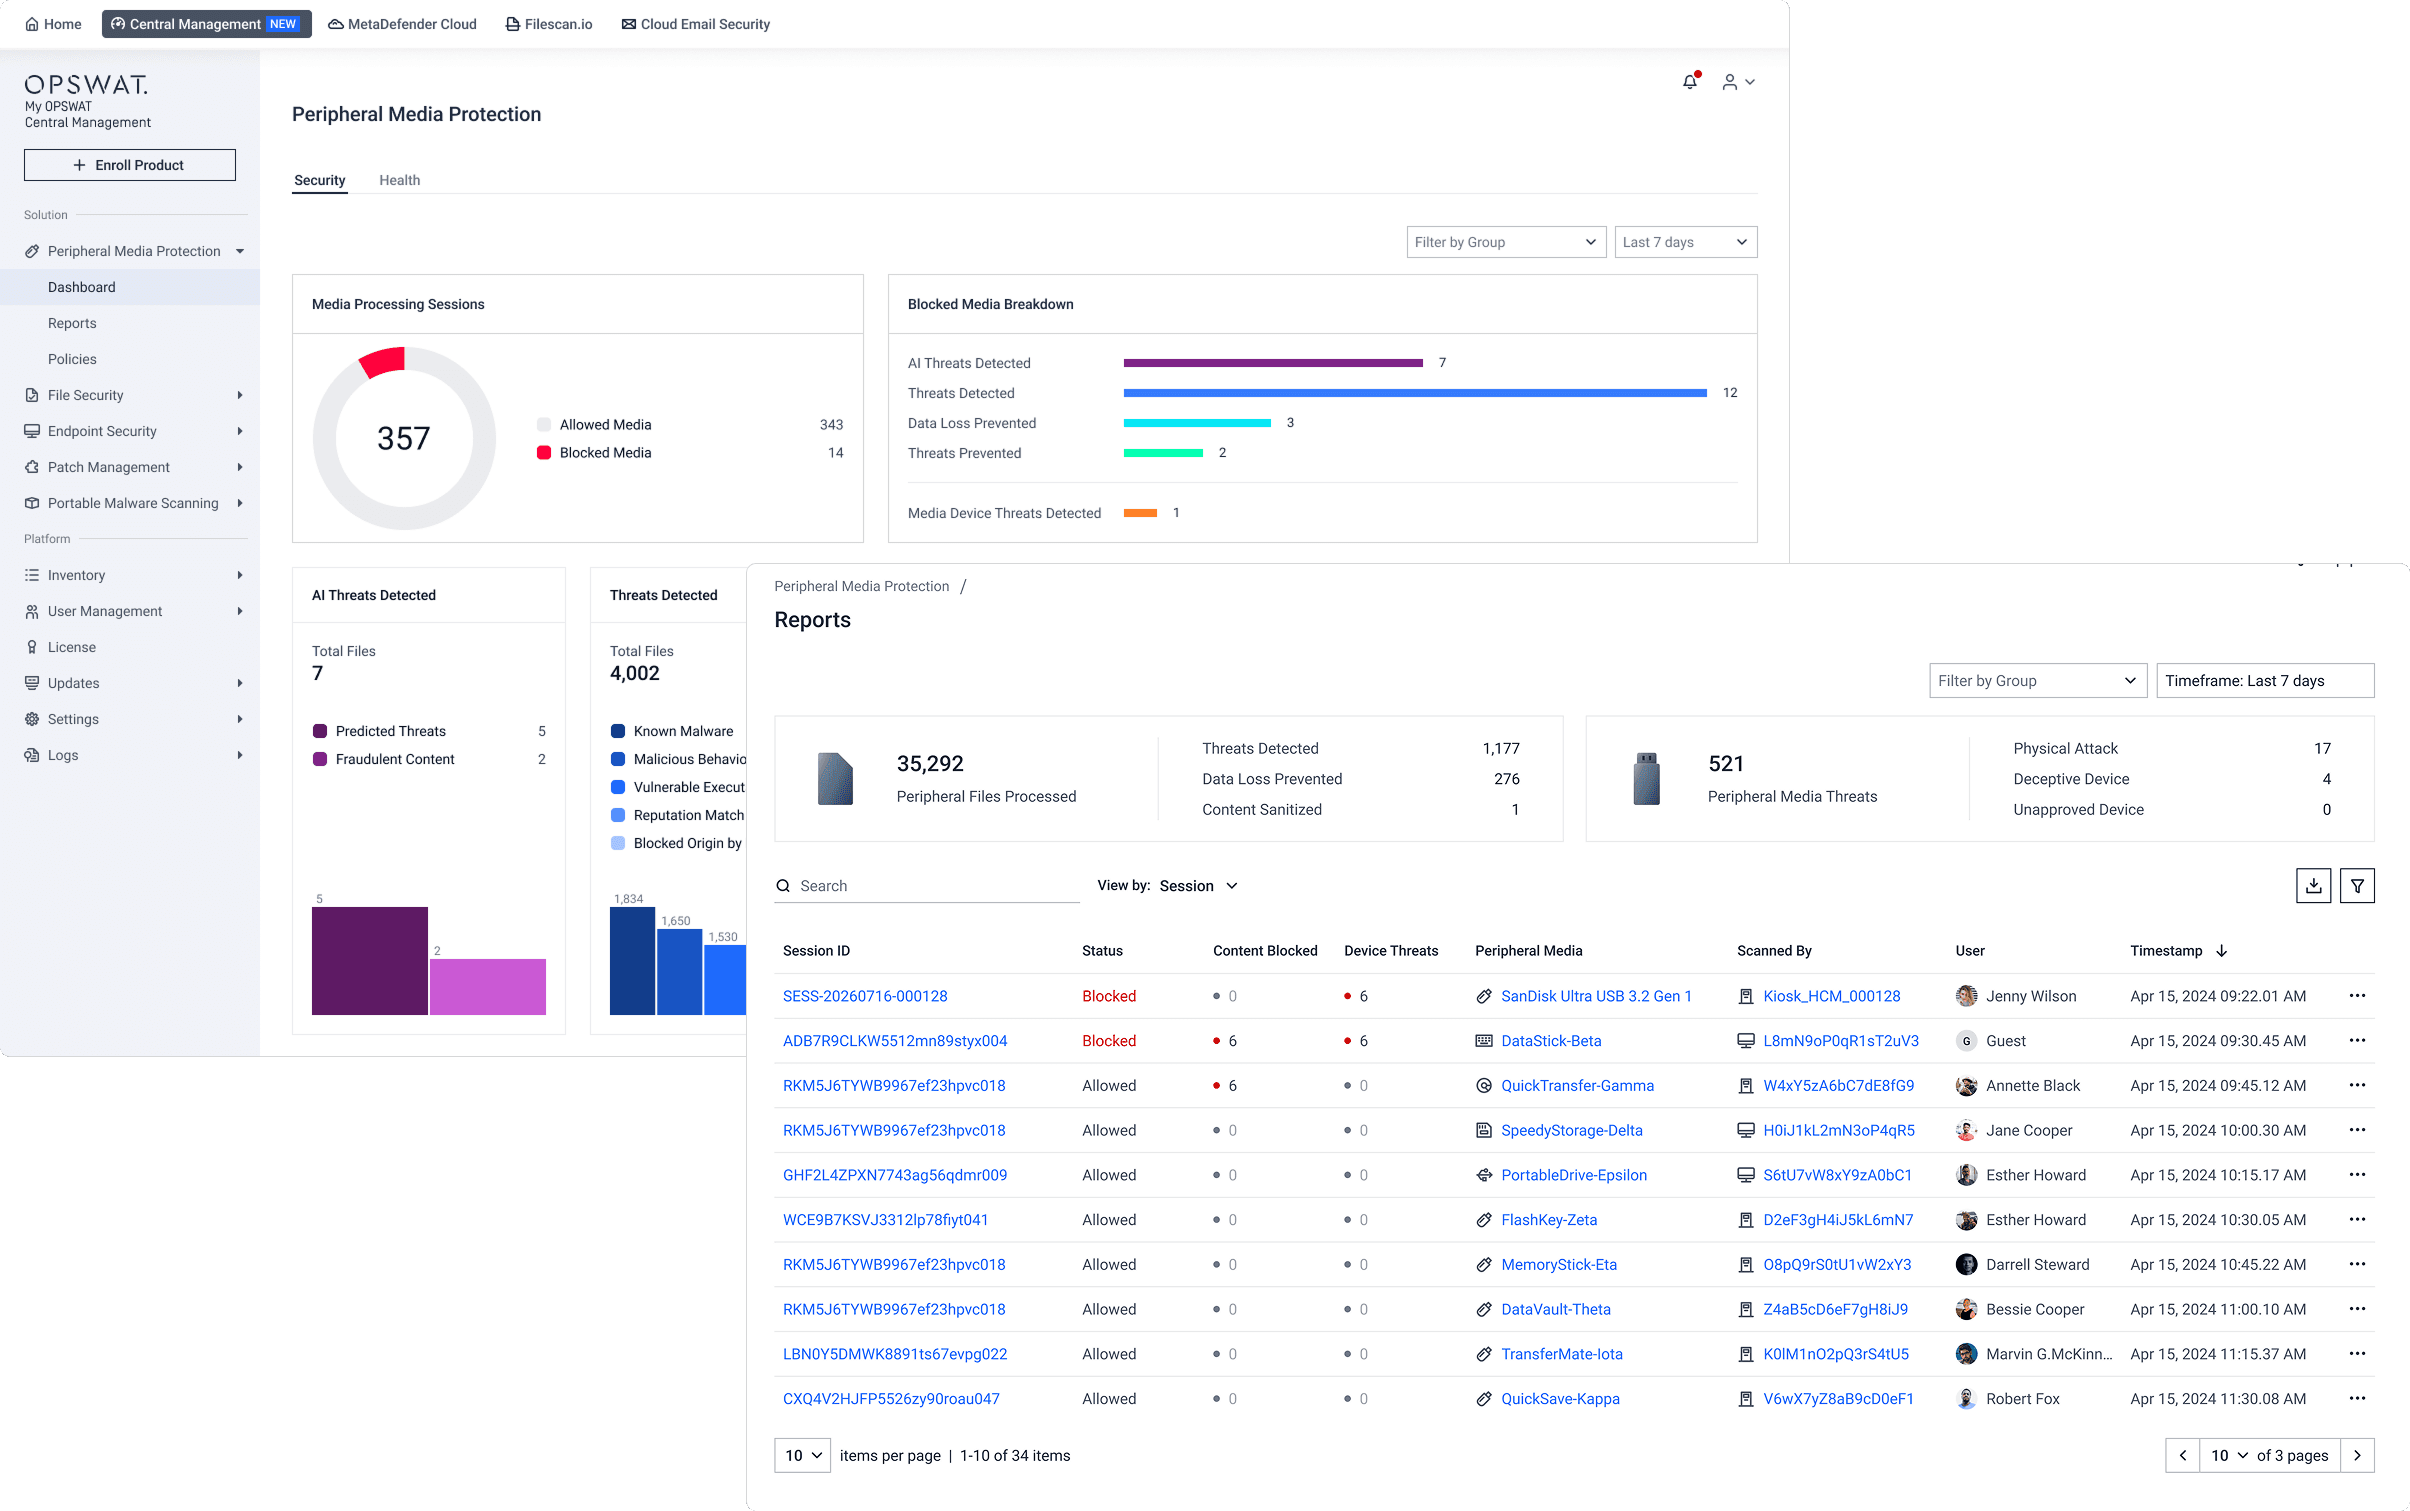
スキャンレポートとリスクデータの集計
スキャンレポートとリスクデータを集約することで、連携されたMetaDefender 製品からの情報を、共有の運用ビューに集約します。これにより、セキュリティチームは、各サイトを個別に確認するのではなく、拠点間で検出状況、ポリシーのステータス、およびその他の報告データを比較することができます。
サイト間の状況把握は、チームが検出件数の異常な変動、繰り返されるポリシー違反、あるいはさらなる注意が必要な場所を特定するのに役立ちます。また、一貫性のあるレポート体制により、監査担当者やセキュリティチームは、各拠点の異なるプロセスに基づいて作成された個別のレポートではなく、施設間で比較可能な証拠を入手できるようになります。
使用タイミングMy OPSWAT Central Management
My OPSWAT Central Management 本ソリューションは、アクセスが困難な拠点、ネットワーク接続が不安定な拠点、あるいは運用上機密性の高い拠点にまたがって、サポート対象のMetaDefender 環境を管理する組織向けに設計されています。特に、次のような状況にあるチームにとって有用です:
- オフショア掘削施設、変電所、遠隔地の処理施設など、日常的に立ち入ることができない各拠点にまたがり 、数十から数百のMetaDefender インスタンスを運用すること 。
- インシデント対応中に 、どのインスタンスが現在正常に動作しており、最新の状態であり、ポリシーに準拠しているかを一元的に把握できるビューがないため、コンソールの切り替えに時間を浪費してしまう 。
- 多数のサイトに対して一度に更新や設定変更を展開する際、 サイトごとに手動で適用するのではなく、 段階的な展開やロールバックが必要となる場合 。
- 接続済み、断続的に接続される、およびエアギャップ化されたサイトが混在する環境を管理し、 それぞれが同じ中央インベントリへ異なるデータパスを通じて接続されるようにする。
- OPSWAT 環境におけるファイルの移動経路を調査します。これには、ファイルがどこから流入したか、どのOPSWAT 製品がそれを処理したか、各段階で何が起きたか、そしてその過程でファイルに変更が加えられたかどうかなどが含まれます。詳しくは 「ファイル監査トレイル」 」のブログをご覧ください。
一元化されたセキュリティソリューション管理が、コンプライアンスとレジリエンスをどのように支えるか
セキュリティソリューションを一元的に管理することで、コンプライアンス審査やインシデント調査に不可欠な、責任の所在が明確でタイムスタンプ付きの記録が生成されます。プラットフォームがこうした審査をサポートしているとしても、それだけで自動的にコンプライアンスが保証されるわけではありません。
標準化されたレポートにより、現地の管理者に対してスクリーンショット、スプレッドシート、エクスポートされたログの提供を繰り返し依頼する必要がなくなります。また、データ定義が統一されているため、施設や地域をまたいで監査証拠を比較・対照することが可能になります。NISTガイダンスやNERC CIPなどのフレームワークに基づいて業務を行う重要インフラ事業者にとって、導入済みのセキュリティソリューションに関する信頼性の高いインベントリは、その他のコンプライアンスプログラムを構築するための基盤となります。
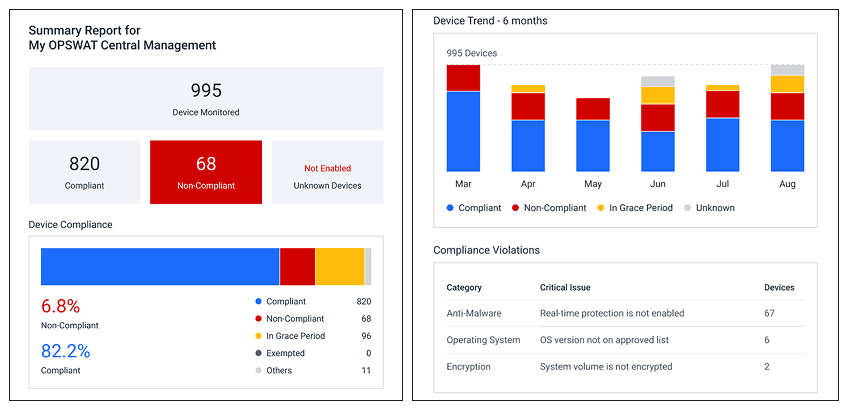
My OPSWAT Central Management これは、分散型MetaDefender の導入に向けた基盤を提供し、IT、OT、およびエアギャップ環境の各拠点に対して、資産管理、状態監視、ポリシー制御を一元的に行うことを可能にします。OPSWAT の専門家に相談するか、My 、OPSWAT 、Central Management のソリューションページをご覧いただき、一元管理がセキュリティ運用をどのように向上させるかをご確認ください。
関連トピック
セキュリティソリューションを一元的に管理することで 、チームは遠隔地におけるセキュリティ導入を統制するために必要な状況把握が可能になります 。次のステップは、その可視性が継続的な監視をどのように支えるかを理解することです。具体的には、変更の検知、リスクの高い行動の特定、そして攻撃者や管理外の活動が気づかれずに放置される時間を短縮することです。
セキュリティ運用におけるこの課題の側面についてさらに詳しく知りたい方は、以下の関連記事をご覧ください: サイバーセキュリティにおける「継続的モニタリング」とは何か、その導入方法。
よくある質問
一元化されたセキュリティソリューション管理プラットフォームには、どのような機能が備わっているべきでしょうか?
最低限、導入しているすべての資産クラスにわたる信頼性の高いインベントリ、健全性および構成の監視、段階的な展開とロールバックを伴うリモート更新のオーケストレーション、一元化されたポリシーの適用、および集約されたスキャンとリスクレポート機能が必要です。また、このプラットフォームは、管理要員を比例して増やすことなく、数千の拠点まで拡張可能である必要があります。
一元化されたセキュリティソリューションの管理では、オフラインになったインスタンス、更新に失敗したインスタンス、または設定から逸脱したインスタンスをどのように検知するのでしょうか?
一元化されたプラットフォームは、デプロイ時の登録、継続的なチェックイン、およびヘルステレメトリを組み合わせて、オフラインになったインスタンス、更新に失敗したインスタンス、または承認済みの構成ベースラインから逸脱したインスタンスを特定します。これは、プラットフォームがすでに認識しているソリューションには有効ですが、そもそも登録されたことのないインスタンスには適用されません。したがって、登録されたことのないインスタンスを特定するには、アセットディスカバリーが必要です。その価値は、既知のインフラストラクチャにおいて、こうした状況が発生した時点で即座に検知できる点にあります。
エアギャップが設けられているサイトや、断続的に接続されるサイトにおいて、集中管理は機能するのでしょうか?
はい、ただし、その接続モデルは常時接続されているサイトのものとは異なります。エアギャップ方式や断続的に接続されるサイトでは、制御された同期、署名付き更新パッケージ、およびローカル管理が採用されており、承認された転送ウィンドウが終了すると、証拠情報とステータスが中央コンソールに照合されます。
一元化されたセキュリティソリューション管理プラットフォームは、既存のセキュリティツールとどのように連携すべきでしょうか?
一元化されたセキュリティソリューション管理プラットフォームは、セキュリティチームがすでに利用しているSIEMやSOARプラットフォームに対して、安定した資産識別子、健全性ステータス、およびポリシーの状態をエクスポートすべきである。そうすることで、アナリストはコンソールを切り替えることなく、アラートのトリアージ中にサイトや所有権に関するコンテキストを把握できるようになる。
一元化されたセキュリティソリューションの管理は、コンプライアンス報告をどのように支援するのでしょうか?
セキュリティソリューションを一元的に管理することで、構成、所有権、およびポリシーのステータスに関する、責任の所在が明確でタイムスタンプ付きの記録が生成され、各サイトから手動で証拠を収集する必要がなくなります。これらの記録は、NISTガイダンスやNERC CIPなどのフレームワークにおける統制の検証を支援しますが、コンプライアンスの達成は依然として組織独自の統制およびプロセスに依存します。
分散した拠点全体でセキュリティソリューションの管理を一元化するための第一歩は何でしょうか?
まず、ID、所有権、構成、および稼働状況について、どのシステムを権威ある情報源とするかを定義し、既知のインスタンスを登録してから、管理対象外のものを検出する仕組みを段階的に導入します。最初に権威ある情報源を確立しておくことで、複数のサイトが接続された際にレコードの矛盾を防ぐことができます。
